Secure كل جهاز قبل وبعد الدخول إلى الشبكات الحساسة
تتصل أجهزة الكمبيوتر المحمولة الخاصة بالموردين والأجهزة المؤقتة الأخرى بشكل روتيني بأنظمة التكنولوجيا التشغيلية (OT) لأغراض الصيانة والدعم والتحديثات. ووفقًا لاستطلاع SANS لعام 2026 بعنوان: «تهديدات الذكاء الاصطناعي لأمن أنظمة التكنولوجيا التشغيلية وأنظمة التحكم الصناعية (ICS)»، حدد 31% من المشاركين في الاستطلاع الذين تعرضوا لحوادث تتعلق بأنظمة التكنولوجيا التشغيلية أو أنظمة التحكم، الأصول السيبرانية المؤقتة — بما في ذلك أجهزة الكمبيوتر المحمولة الخاصة بالموردين — باعتبارها ناقلًا أوليًا للهجوم.
يساعد هذا الدليل مسؤولي الأمن ومشغلي تقنية التشغيل (OT) على معالجة المخاطر الشائعة في مجالات فحص الأجهزة، وتطبيق السياسات، وفحص الأنظمة في الوقت الفعلي، والنقل الآمن للملفات، وتحديثات البرامج الثابتة، وذلك من خلال سير عمل عملي قائم على الخبرة الميدانية.
التحقق من الأجهزة قبل دخولها إلى البيئات الحساسة
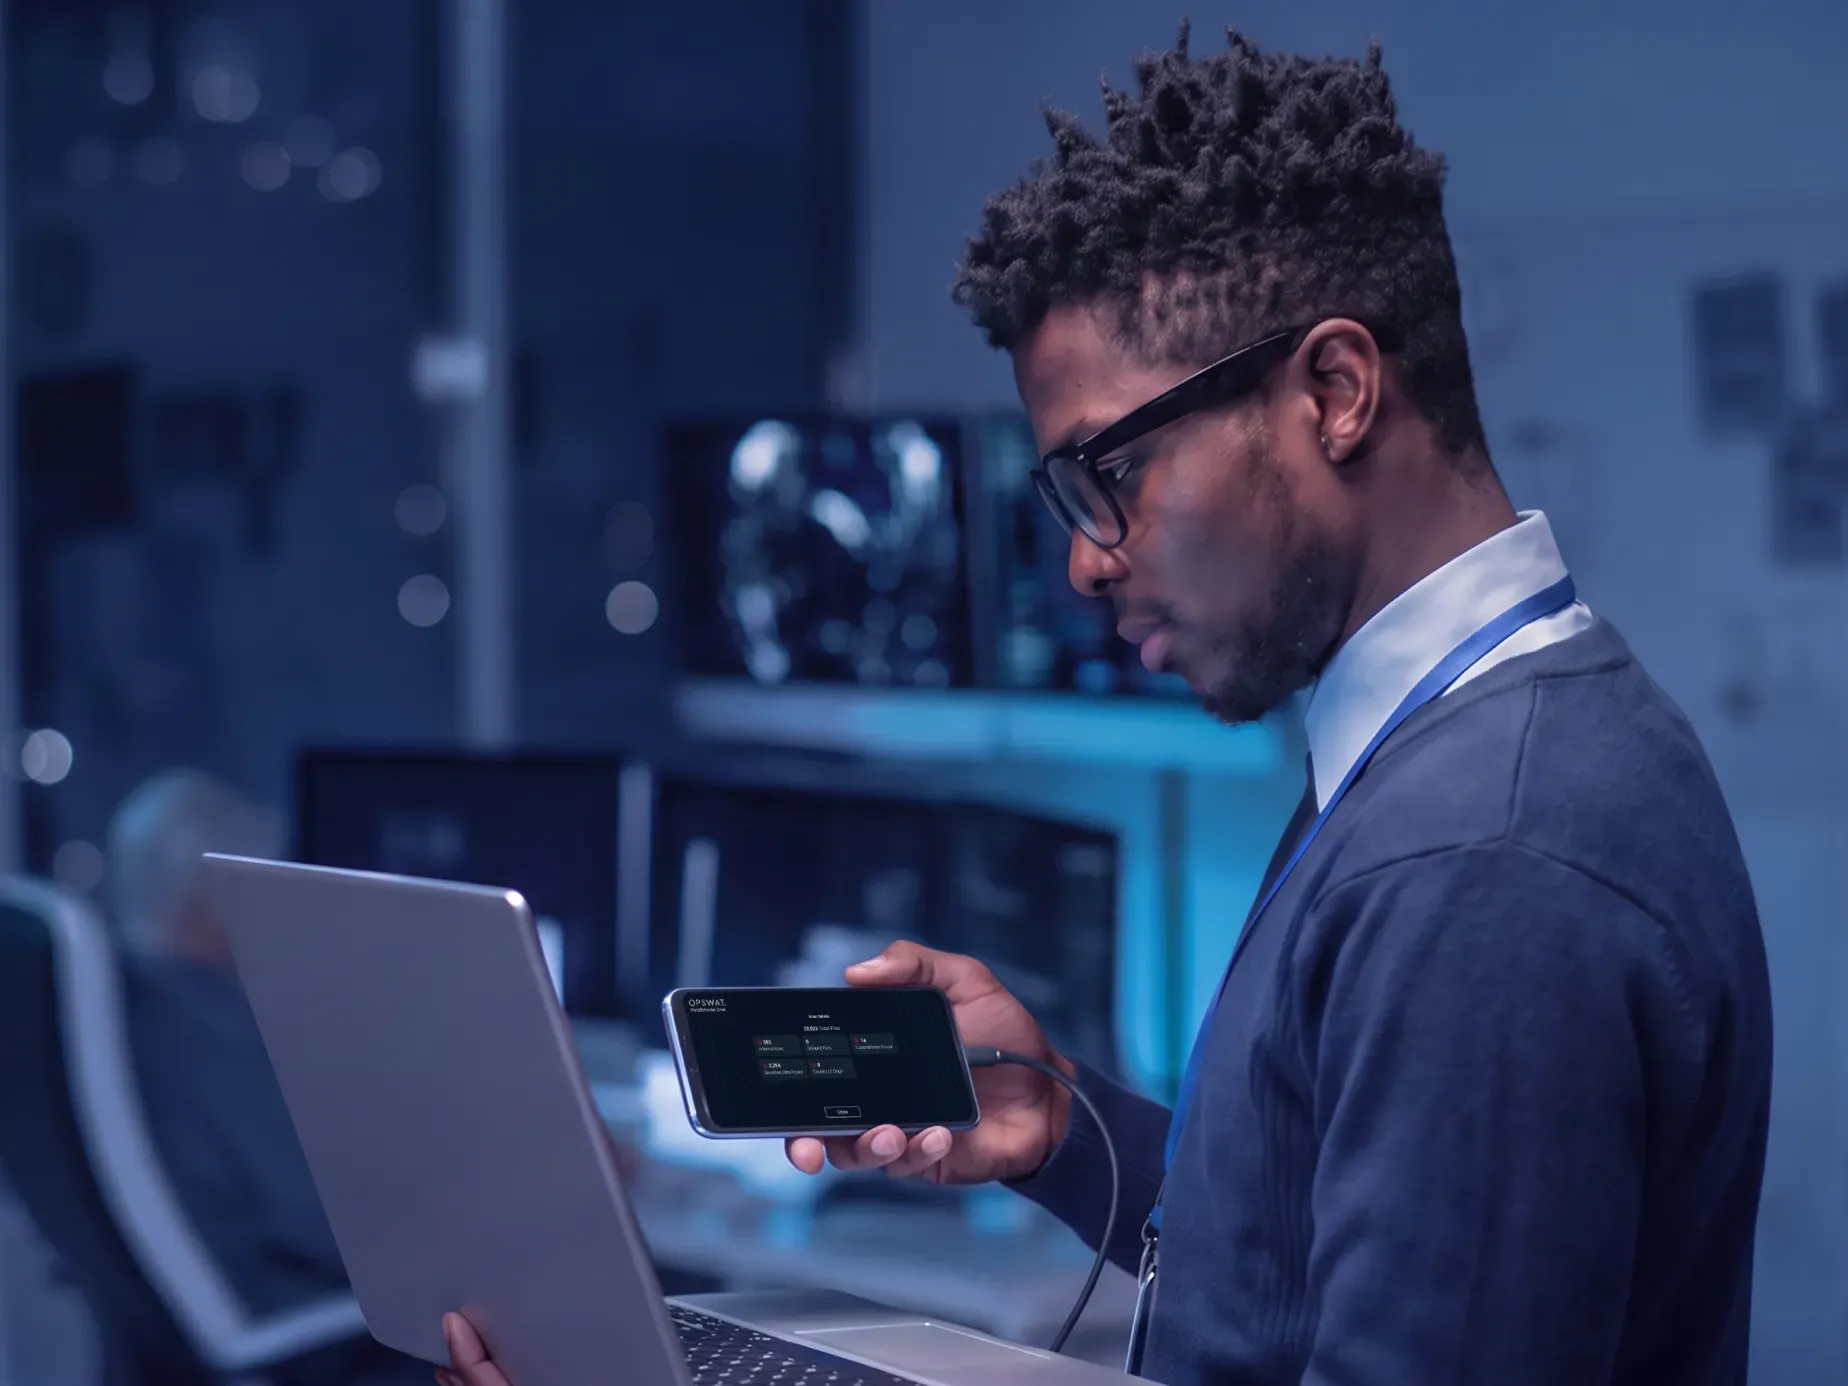
قم بفحص أجهزة الموردين والمقاولين الواردة قبل اتصالها بالأنظمة الحيوية. اكتشف كيف يدعم الفحص قبل بدء التشغيل، وإعداد التقارير المركزية، وسير العمل المنسق بين مركز العمليات الأمنية (SOC) والتكنولوجيا التشغيلية (OT) اتخاذ قرارات أكثر استنارة بشأن الوصول.
فحص الأنظمة الحيوية دون توقف عن العمل
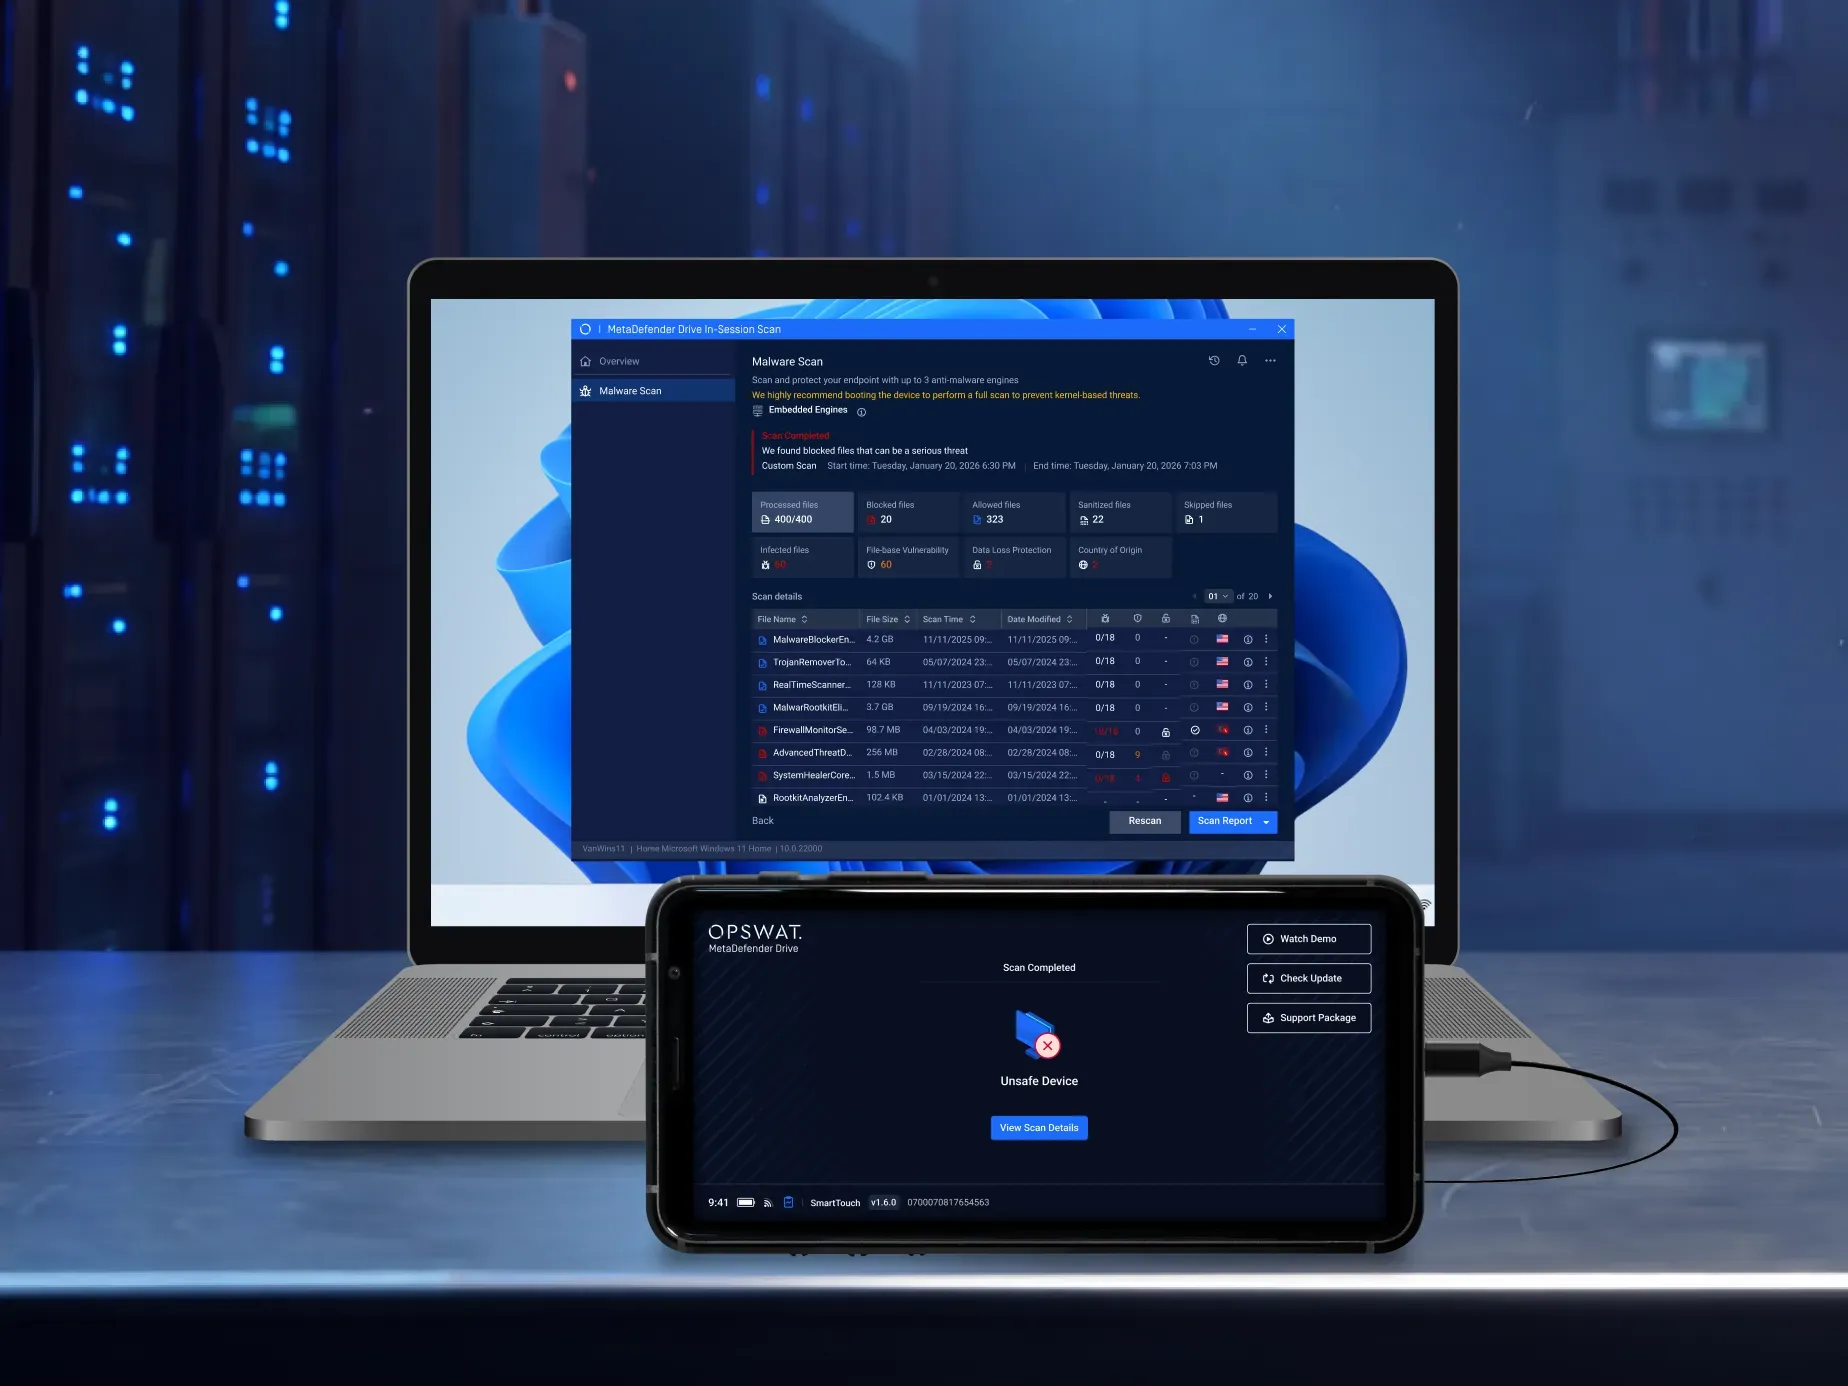
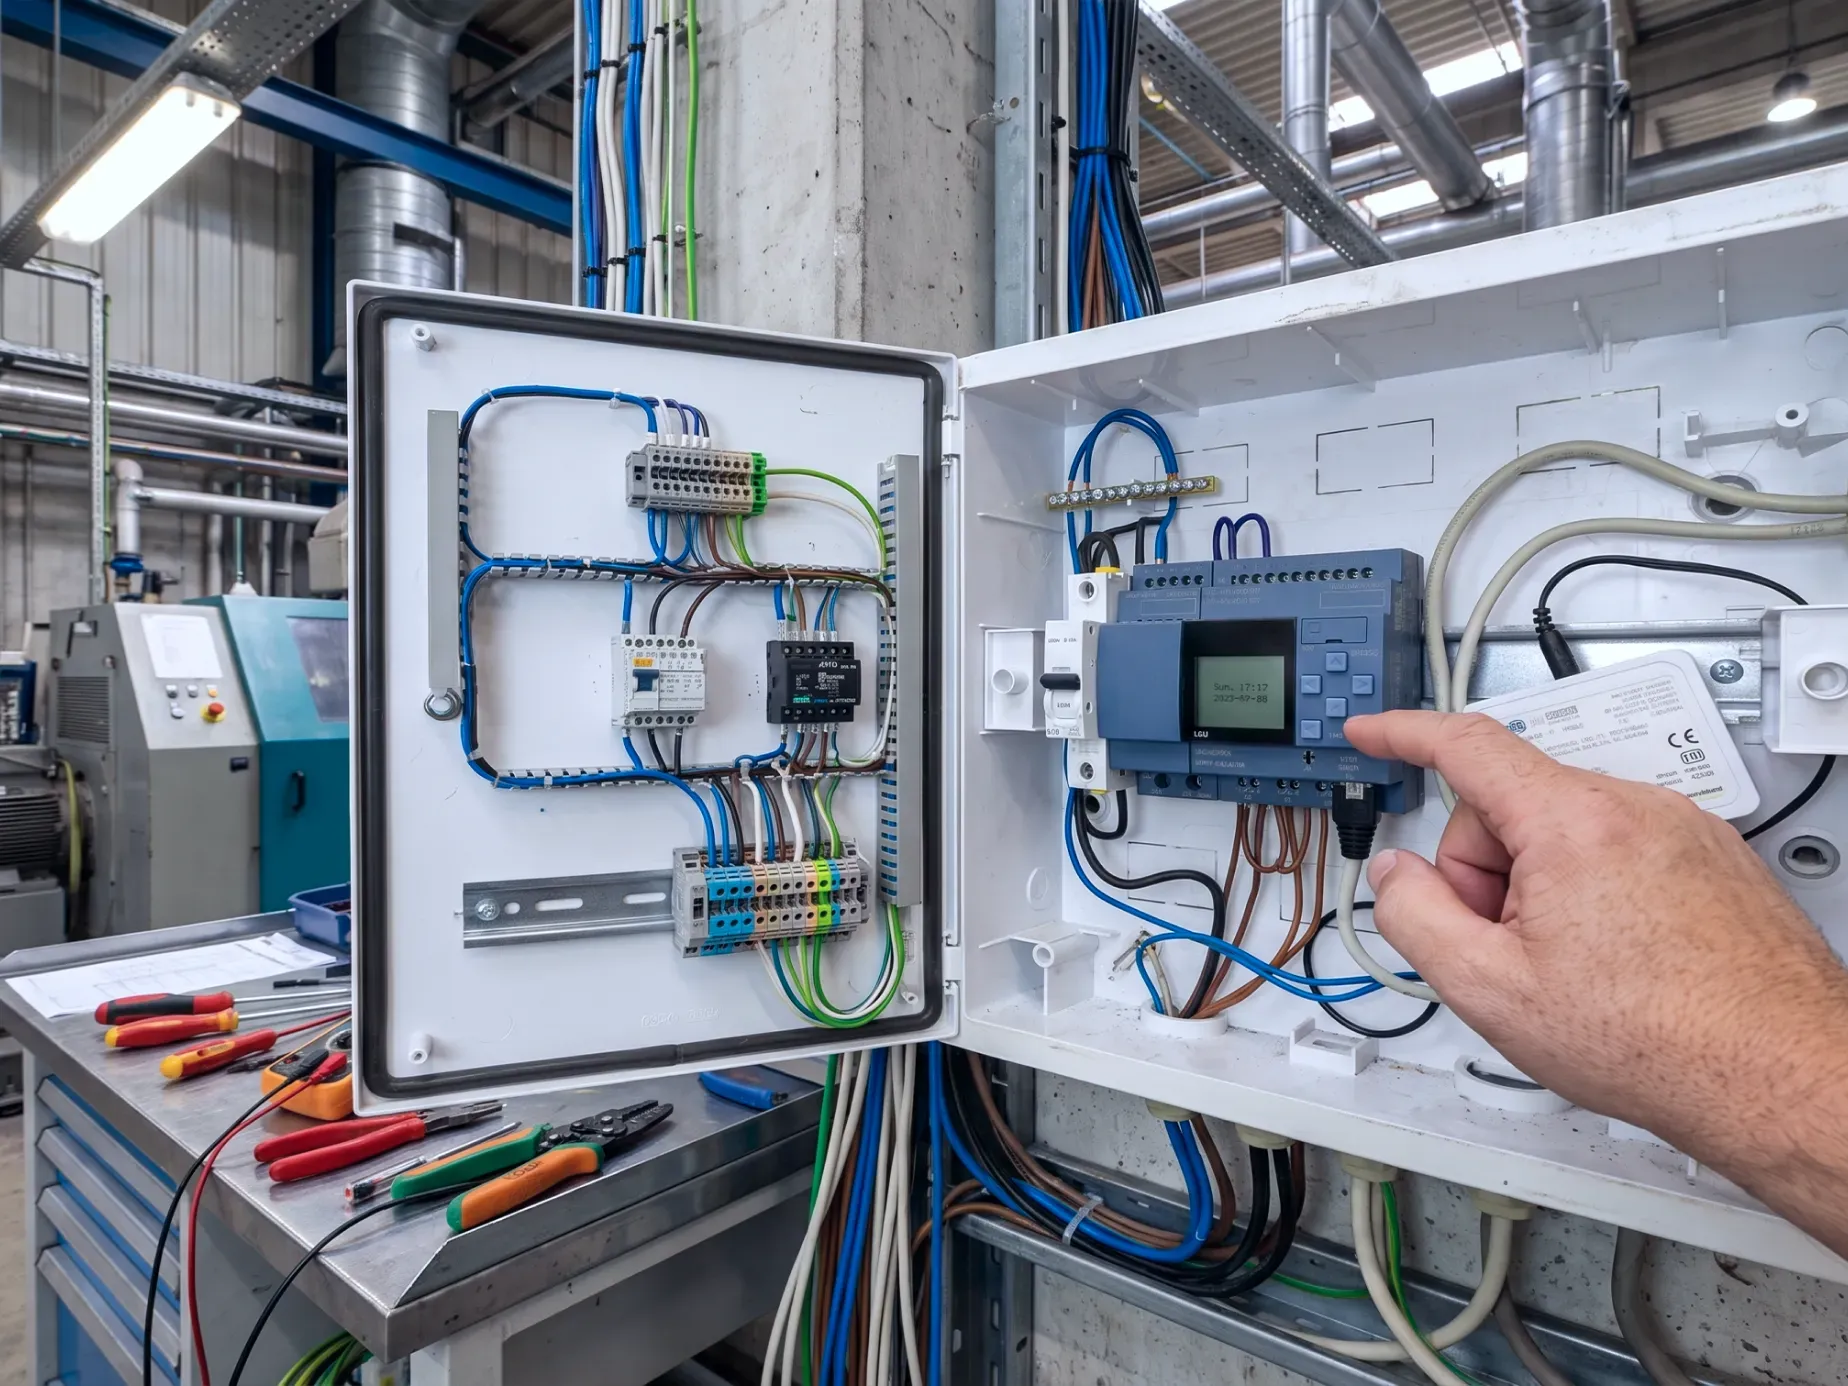
لا يمكن إعادة تشغيل بعض الأنظمة الحيوية أو فصلها عن الشبكة لأنها تدعم العمليات الجارية. ويتيح الفحص أثناء التشغيل للمشغلين فحص النظام قيد التشغيل دون تثبيت أي برامج على الجهاز المضيف، مما يساعد في الحفاظ على استمرارية التشغيل مع تحديد التهديدات المحتملة.
تطبيق إجراءات أمنية متسقة عبر المواقع
اكتشف كيف يمكن للمؤسسات تطبيق سياسات مسح متسقة عبر منشآت متعددة، والتحكم في الاستثناءات من خلال نظام الموافقة المركزي، وفرض سير عمل آمن لنقل الملفات وتحديثات البرامج الثابتة لأجهزة التحكم المنطقية القابلة للبرمجة (PLC) أو واجهات المستخدم (HMI).
 "يلعبDrive MetaDefender Drive دورًا رئيسيًا في إضافة أجهزة جديدة إلى بيئتنا، مما يمنحنا ضمانًا بأن إدخالها آمن."
 آدم ويتمورمدير هندسة البنية التحتية للنظم، شركة جينيسيس للطاقة
 "تساعدنا خدماتOPSWAT و MetaDefender وDrive على التحكم في ذلك، حيث تثبت أن كل ما يدخل إلى بيئاتنا خالٍ من التهديدات. ونحن قادرون على إجراء فحص شامل لجهاز كمبيوتر محمول تابع لجهة خارجية قبل دخوله إلى مقرنا وقبل أن يقترب بأي شكل من أشكال البنية التحتية الخاصة بنا."
 آلن تايلرCSIA، الخدمات إعادة تأهيل منشأة دونري النووية
هل أنت مستعد لتعزيز الأمن في بيئة التكنولوجيا التشغيلية (OT) الحيوية الخاصة بك؟
اطلع على خمسة مسارات عمل عملية مخصصة لقادة الأمن ومشغلي تكنولوجيا التشغيل (OT) لفحص الأجهزة، وفرض سياسات متسقة، وتأمين توزيع الملفات، ودعم تحديثات البرامج الثابتة عبر البيئات الحيوية.