كما ذكرت thehackernews.com ، نسبت جهة تهديد ترعاها الدولة إلى حملة تصيد تستهدف الصحفيين في الولايات المتحدة. قام المتسللون ، الذين يطلق عليهم APT37 ، بتثبيت سلالة جديدة من البرامج الضارة تسمى GOLDBACKDOOR. أجرت عملية تثبيت مستترة في عملية عدوى متعددة الخطوات للتهرب من الكشف.
عرف هؤلاء المهاجمون الأذكياء أيضا أن أفضل طريقة لتجنب اكتشافها بواسطة محركات AV هي تجنب إرسال مرفقات ضارة في المقام الأول. وبدلا من ذلك، أرسلوا رسالة بريد إلكتروني تحتوي على رابط لتنزيل أرشيف ZIP من خادم بعيد مصمم لانتحال شخصية بوابة إخبارية تركز على كوريا الشمالية. جزء لا يتجزأ من الملف هو برنامج نصي ويندوز الذي يعمل كنقطة انطلاق لتنفيذ البرنامج النصي PowerShell الذي يفتح مستندا ضارا أثناء تثبيت الباب الخلفي GOLDBACKDOOR في نفس الوقت. مكن هذا المهاجمين من استرداد الأوامر من خادم بعيد ، وتحميل الملفات وتنزيلها ، وتسجيل الملفات ، وإلغاء تثبيت الباب الخلفي عن بعد من الأجهزة المخترقة.
وفقا لتقرير حادث خرق بيانات Verizon لعام 2021 ، فإن متوسط معدل النقر في محاكاة التصيد الاحتيالي هو 3٪ ، وبالنسبة لبعض المؤسسات ، يصل إلى 20-40٪! عندما تفكر في أن معظم المؤسسات تواجه أحجام بريد إلكتروني ضارة عالية للغاية ، فإن الأمر لا يستغرق سوى بضع عشرات من رسائل البريد الإلكتروني قبل نجاح هذه الهجمات. لا ينبغي أن يكون مفاجئا أن 85٪ من الانتهاكات تنطوي على عنصر بشري لأن البريد الإلكتروني يوفر للمهاجمين مسارا مباشرا للموظفين. تتطلب العديد من الأطر الأمنية المشتركة ومبادرات الامتثال تدريبا على توعية المستخدم ، ولكن من الواضح أن هذا غير كاف.
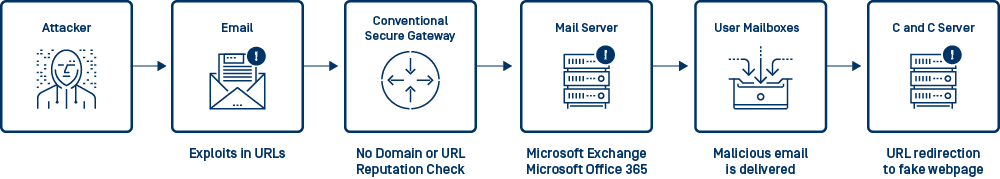
سلسلة هجمات البريد الإلكتروني الضارة النموذجية
هل يمكن أن يحدث هذا لك؟
السبب في أن هجمات البريد الإلكتروني الضارة فعالة للغاية هو الهندسة الاجتماعية. على وجه الخصوص ، يمثل التصيد الاحتيالي 81٪ من الهندسة الاجتماعية ، وهو أحد أهم الإجراءات التي تؤدي بالفعل إلى حدوث خرق (وفقا لشركة Verizon). تسعى هجمات التصيد الاحتيالي إلى انتحال شخصية فرد أو علامة تجارية موثوق بها من أجل تقديم محتوى ضار أو سرقة بيانات الاعتماد ، ولكن عندما يتم استضافة هذا المحتوى على موقع ويب ، لا يمكن اكتشافه بواسطة محركات AV المستندة إلى البريد الإلكتروني.
كما أظهرت حالة البرامج الضارة متعددة المراحل GOLDBACKDOOR ، يمكن إرسال الرسائل الساخرة من عنوان البريد الإلكتروني الشخصي لمسؤول استخبارات كوري جنوبي سابق ، والاستفادة من صفحات بوابة الأخبار المتشابهة المصممة لتثبيت باب خلفي وسرقة المعلومات الحساسة.
كما أدرك بعض المهاجمين المتقدمين أن بعض حلول أمان البريد الإلكتروني حلول بمسح عناوين URL بالإضافة إلى المرفقات، لذا تطورت الهجمات الأكثر تقدمًا لتفادي الكشف باستخدام أدوات تقصير عناوين URL أو عمليات إعادة التوجيه أو عناوين URL الفريدة.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
يتضمن تحليل السمعة هذا عنوان بروتوكول الإنترنت الخاص بالمرسل، وعناوين البريد الإلكتروني (أي عنوان المرسل (من عنوان المرسل) والمجال (من المجال) وعنوان الرد (REPLY-TO) ونص البريد الإلكتروني، بما في ذلك أي روابط تشعبية مخفية.يجمع OPSWAT منصّة MetaDefender السحابية البيانات من مصادر متعددة عبر الإنترنت في الوقت الفعلي متخصصة في عناوين IP والنطاق وسمعة عنوان URL لتوفير خدمة بحث تُرجع نتائج مجمعة لمستخدمينا. يتم استخدام هذه الوظيفة من قبل MetaDefender Email Security مما يجعل من الممكن تحديد التهديدات مثل شبكات الروبوتات أو مواقع التصيد الاحتيالي التي لن يتم العثور عليها من خلال فحص الملفات عند الوصول إلى المحتوى.
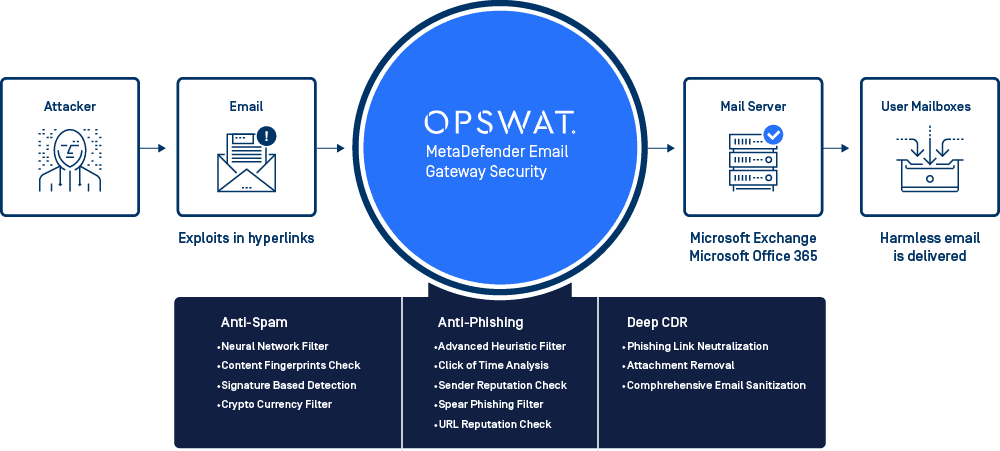
MetaDefender Email Securityحل دفاعي في العمق:
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
الاتصال OPSWAT واسأل كيف يمكننا المساعدة في تحسين أمان بريدك الإلكتروني باستخدام الحماية من AV والتصيد الاحتيالي. قم بتنزيل المستند التقني المجاني الخاص بنا لمعرفة المزيد حول أفضل الممارسات لأمان البريد الإلكتروني.