أوقف الهجمات واصطاد التهديدات
MetaDefender ™ هو حل معلومات التهديدات المُثري بالسلوكيات OPSWATوالمصمم لاكتشاف تهديدات "اليوم صفر" والتهديدات المُراوغة. ويجمع هذا الحل بين التحقق من السمعة في الوقت الفعلي، ومؤشرات التهديد (IOCs) المستمدة من بيئة الاختبار (sandbox)، والبحث عن أوجه التشابه القائم على التعلم الآلي، وذلك لدعم عمليات التحقيق، وإثراء سير عمل أنظمة SIEM وSOAR، وتحسين دقة تعقب التهديدات عبر البيئات السحابية والمختلطة والمعزولة شبكيًا.
- فحوصات التهديدات في الوقت الفعلي
- البحث الآلي عن التهديدات
- يتم تحديثه باستمرار
فحوصات التهديدات في الوقت الفعلي والبحث الآلي
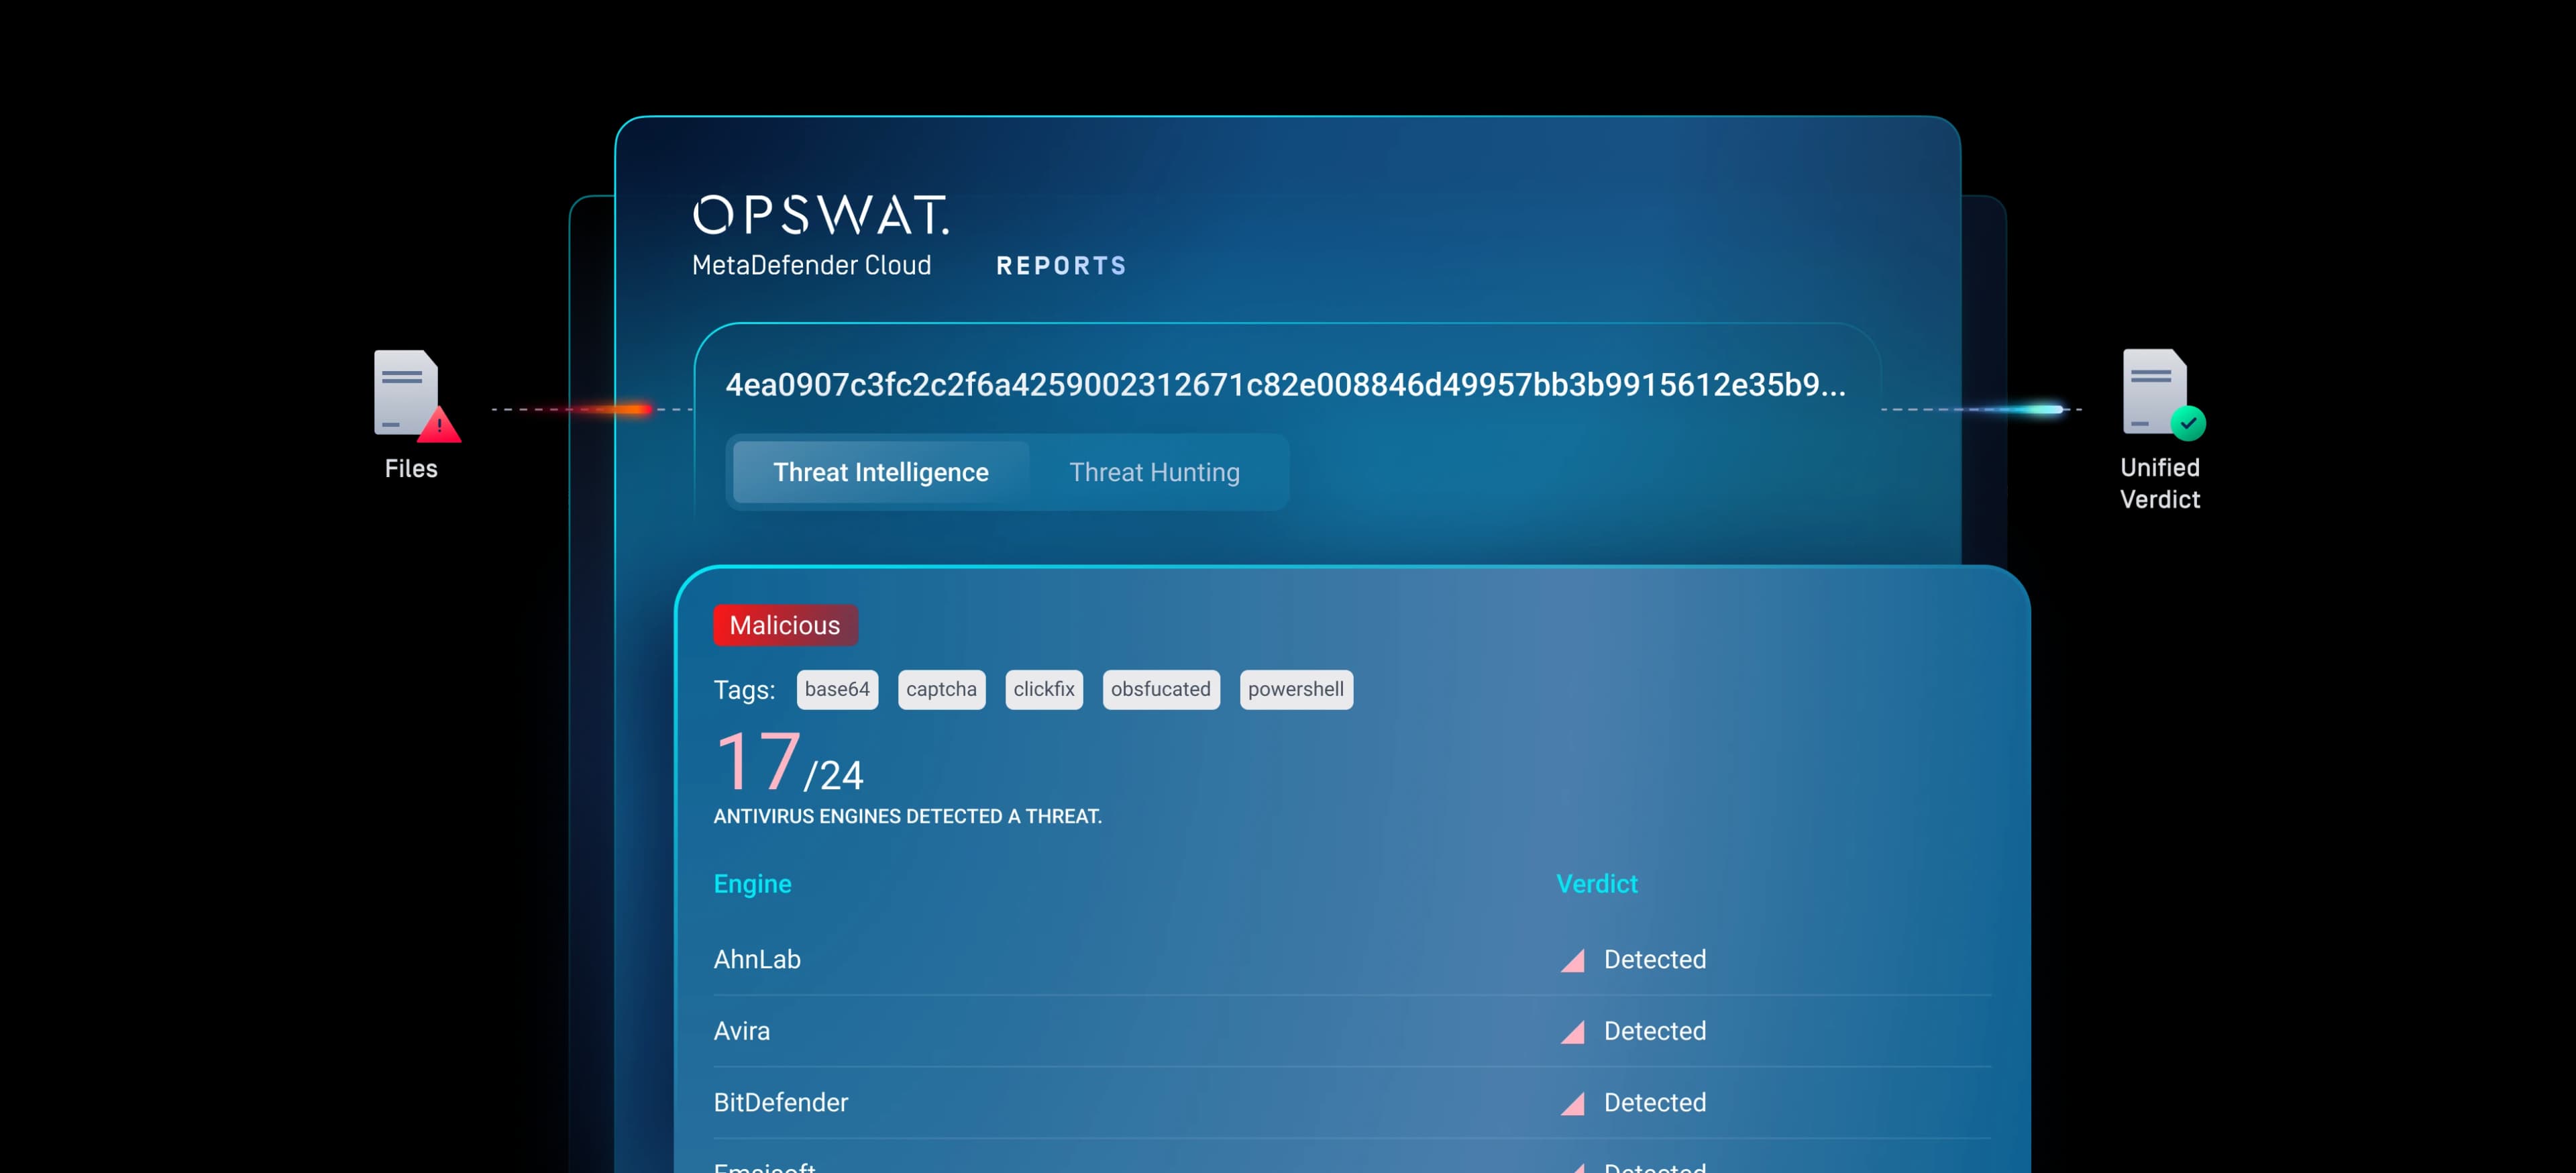
Threat Intelligence MetaDefender Threat Intelligence في الوقت الفعلي عن سمعة التهديدات ومطاردة التهديدات تلقائيًا
لمساعدة الفرق على اكتشاف التهديدات الناشئة ووقفها في وقت مبكر. تعمل القياسات عن بُعد العالمية على تحديث قوائم مؤشرات التهديدات، مما يثري كل عملية بحث بسياق أعمق
وكشف أسرع وارتباطات أوضح بين التهديدات.
فحوصات سمعة التهديدات في الوقت الفعلي
يعرض أحدث سمعة للتجزئات نظام منع التطفل وعناوين URL والمجالات حتى تتمكن من التعرف بسرعة على التهديدات المعروفة وتقليل النقاط العمياء.
البحث الآلي عن التهديدات
يحدد عينات التهديدات ذات الصلة، والبنية التحتية المشتركة للمهاجمين، والأنماط الكامنة وراء الهجمات المتطورة.
إثراء تشابه التهديدات
يبحث عن المؤشرات ذات الصلة والآثار السلوكية وإشارات التشابه، ويضيف سياقًا لتسريع التحقيقات وتعزيز SIEM و SOAR.

Threat Intelligence Cloud
يوفر معلومات مستمرة التحديث دون الحاجة إلى صيانة البنية التحتية.
يتم توسيع نطاق عمليات البحث ذات الحجم الكبير على الفور من خلال API، مما يضمن أن تكون نتائج
الغنية بالمعلومات حديثة دائمًا وجاهزة لسير العمل الآلي.
رؤية التهديدات العميقة للاستجابة السريعة
استفد من مليارات مؤشرات التهديدات ومطابقة الأنماط المدعومة بالذكاء الاصطناعي لتتفوق على البرامج الضارة المراوغة.
Reputation Service التهديدات
- الوصول إلى أكثر من 50 مليار تجزئة نظام منع التطفل وعناوين URL والنطاقات
- يدعم عمليات البحث الجماعي والفردي عبر API REST API
- تفحص عناوين IP وعناوين URL والنطاقات باستخدام ما يصل إلى 30 مزودًا
- ربط التجزئات بملايين التطبيقات المعروفة ومكافحة التطرف العنيف
- يتم تحديثه باستمرار بمعلومات جديدة عن مؤشرات التهديدات ومعلومات استخباراتية عن التهديدات
ترابط أنماط البحث عن التهديدات
- يجمع الأحكام والتقارير و IOCs من أجل إجراء تحقيقات استباقية.
- يحدد تعقب التهديدات أوجه التشابه بين البرمجيات الخبيثة الجديدة والمعروفة
- يتيح الربط بين العينات لتحديد الحملات ذات الصلة أو مجموعات التهديدات.
- يتكامل مع SIEM و SOAR Central Management رؤية موحدة واستجابة أسرع.
تعزيز عملية تعقب التهديدات
مع نهج قائم على البيانات Threat Intelligence
دعم الامتثال
للمتطلبات التنظيمية
مع تزايد تعقيد الهجمات الإلكترونية والجهات التي تنفذها، تعمل الهيئات الحكومية في جميع أنحاء العالم على تطبيق لوائح تنظيمية لضمان قيام البنية التحتية الحيوية بما هو ضروري للحفاظ على أمنها.
ابدأ في 3 خطوات بسيطة
موارد موصى بها
ثوابت الأمن السيبراني
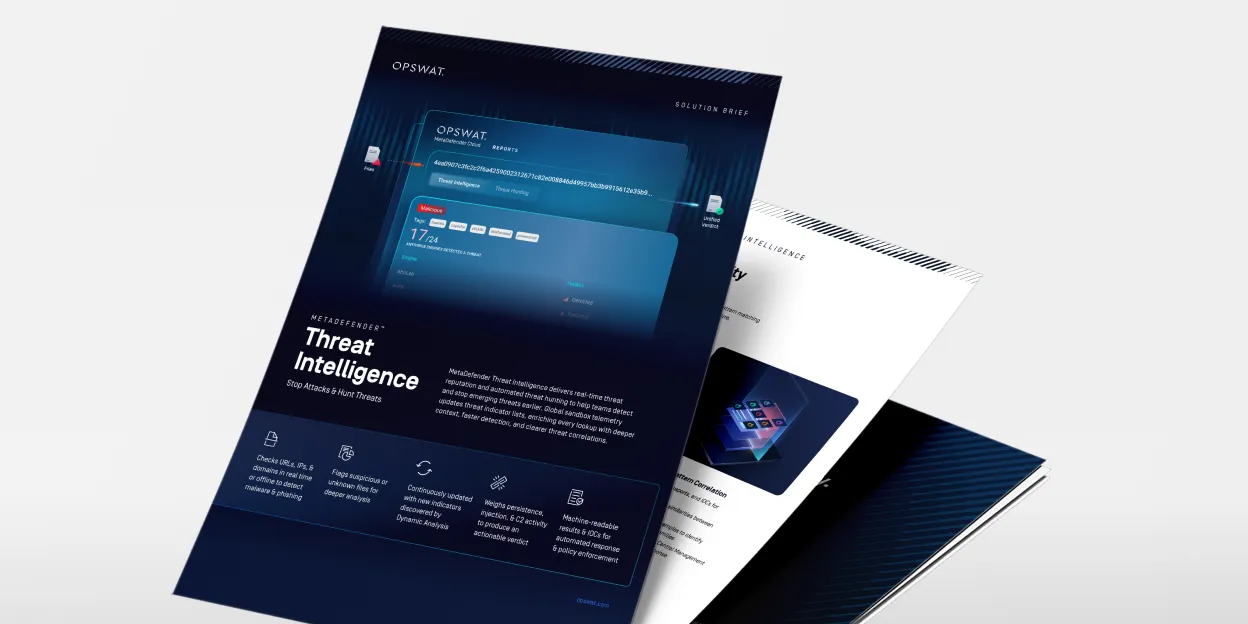
استخبارات التهديدات MetaDefender تهديد Intelligence
استبيان SANS للكشف والاستجابة
تقرير مشهد التهديدات في عام 2025 OPSWAT لعام 2025
"مسح ما يهم": محرك ذكاء اصطناعي بدقة 99.9% يعزز نظام الأمان لديك
MFT الذي يضع الأمن في المقام الأول: دفاع قائم على الذكاء الاصطناعي ومدعوم بالمحاكاة لمواجهة الهجمات التي تستهدف الملفات
شركة مزودة للطاقة تقضي على الفيض من التنبيهات وتحسّن من كفاءة الكشف عن الثغرات الأمنية في يومها الأول باستخدام OPSWAT
الأسئلة الشائعة
خدمة TI غنية بالسلوكيات تدمج مجموعات بيانات ضخمة عن السمعة مع قياسات عن بعد مباشرة في بيئة اختبارية، بحيث تعتمد قوائم الحظر والكشف على ما تفعله البرامج الضارة فعليًا، وليس فقط على مؤشرات ثابتة.
IOCs المعيارية (التجزئة، نظام منع التطفل المجالات، عناوين URL، الشهادات، مفاتيح التسجيل)، درجات التهديد، روابط العائلة/المجموعة عبر تشابه ML، والسلوكيات المخططة بواسطة MITRE - يتم تسليمها عبر API التصدير.
غالبًا ما تتأخر OSINT وتفوت العينات المراوغة/الجديدة. تضيف MetaDefender Adaptive Threat Intelligence بيانات من تقنية الصندوق الرملي التكيفي OPSWATالتي تفجر التهديدات غير المعروفة، ثم تدفع المؤشرات الجديدة مرة أخرى إلى API الخاصة بك.
API REST مباشرة، وذاكرة تخزين مؤقتة محلية للمواقع منخفضة الخروج، وعمليات تكامل جاهزة (SIEM/SOAR).
تنبيهات أكثر وضوحًا، عمليات بحث أسرع (تجميع الحملات) وقواعد أقل تعقيدًا بفضل الذكاء القائم على السلوك.