الكشف السريع عن الثغرات الأمنية في يومها الأول
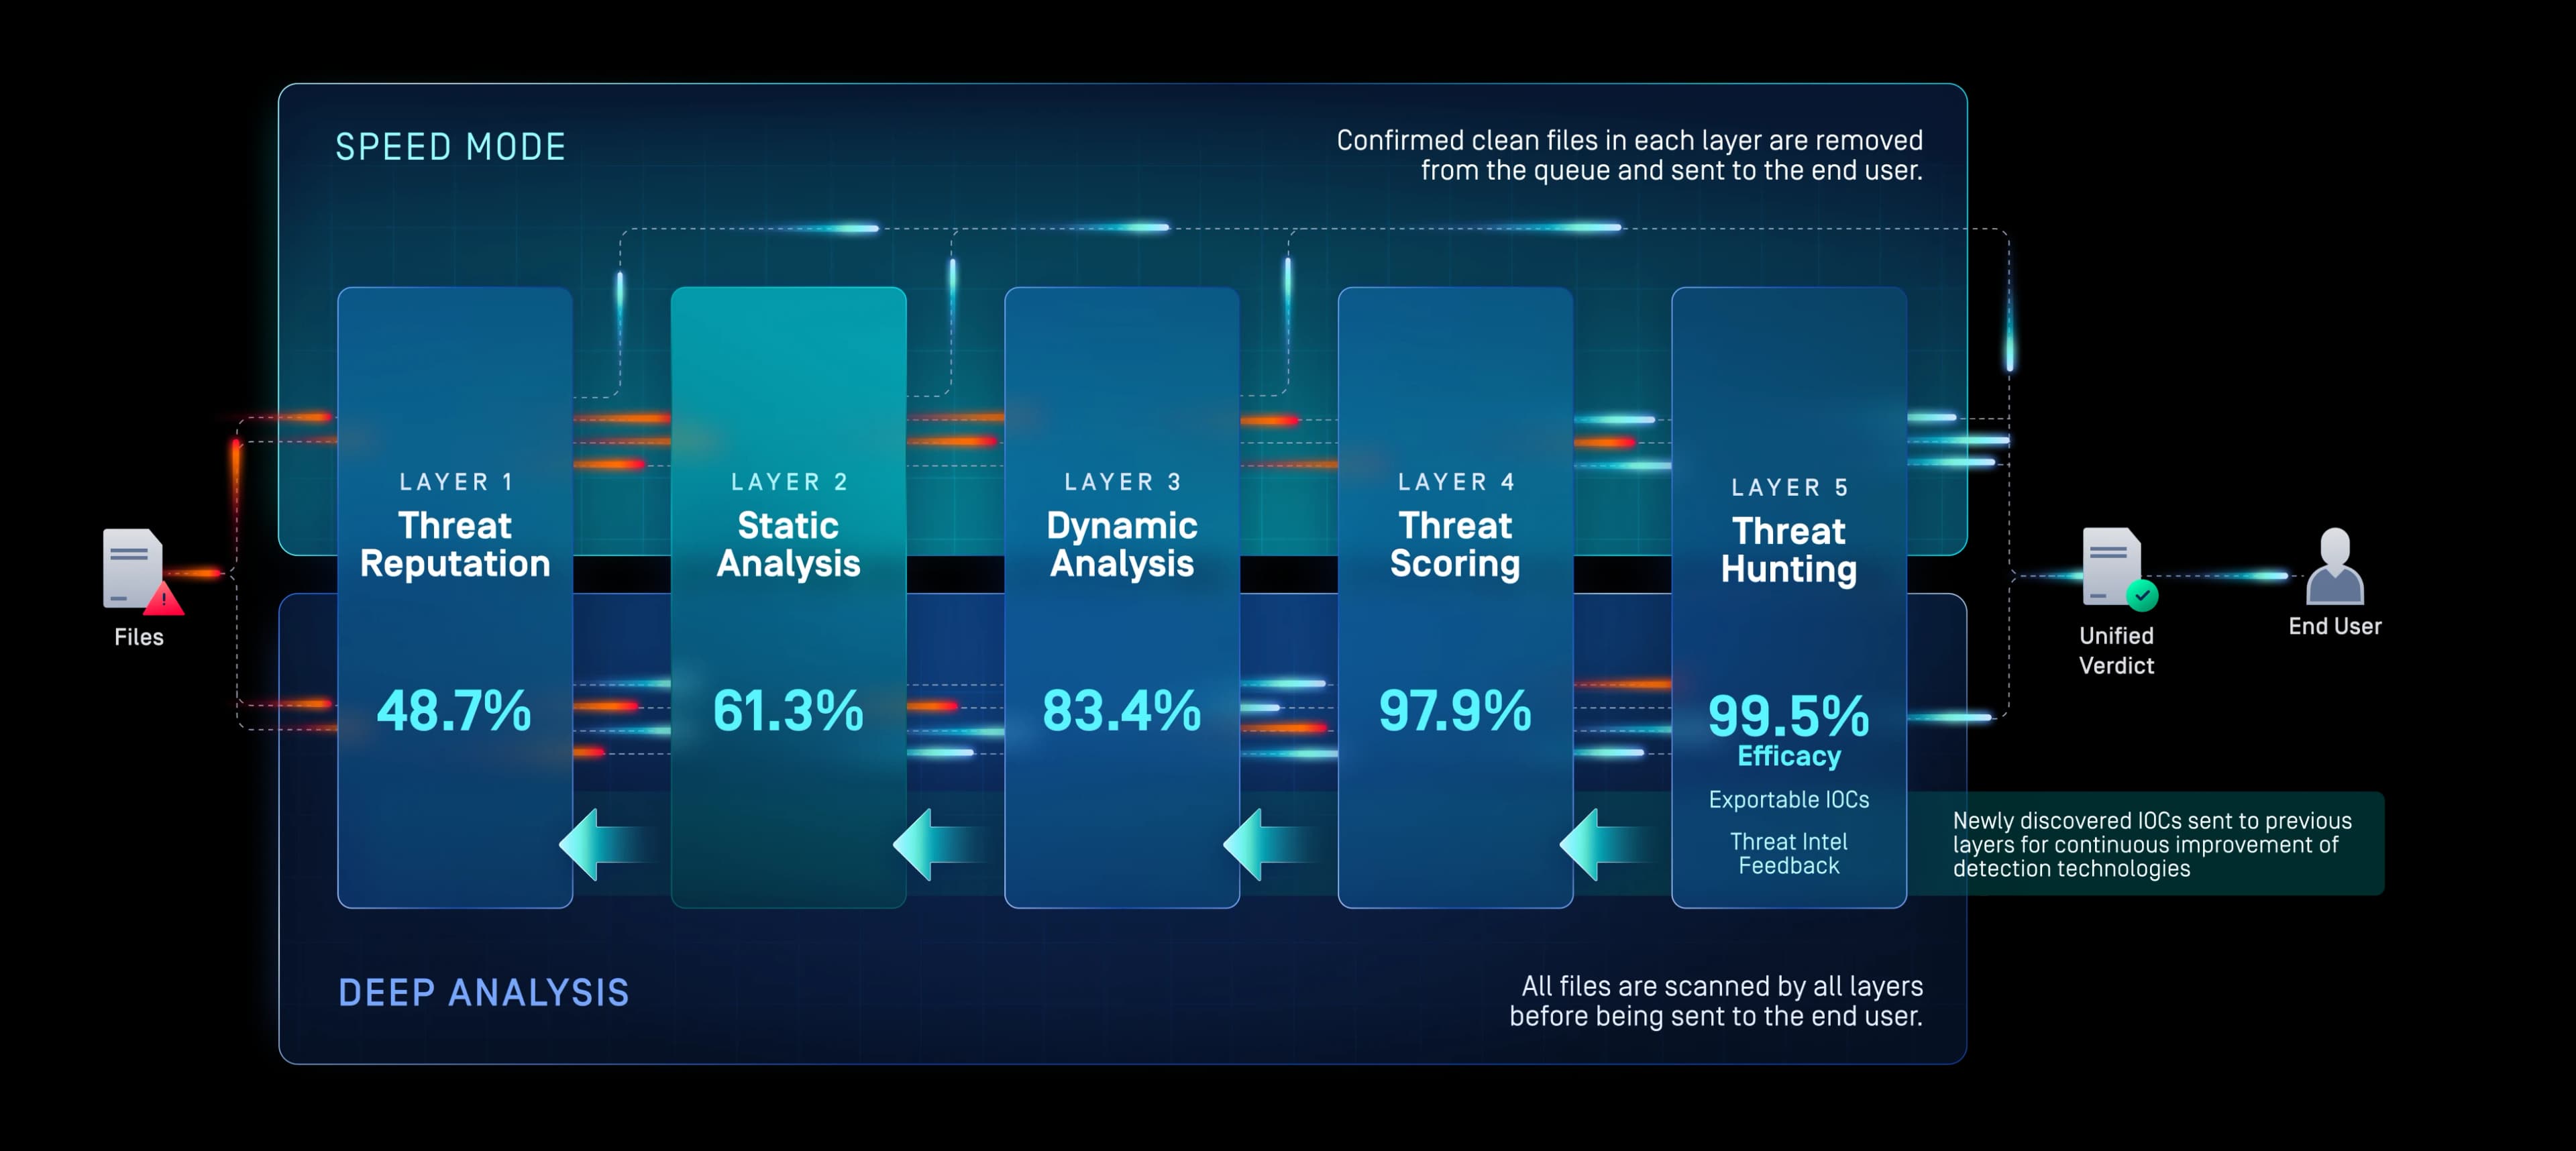
يجمع حل OPSWATالموحد للكشف عن هجمات «اليوم صفر» المكون من خمس طبقات والمعتمد على الذكاء الاصطناعي بين «سمعة التهديدات»، و«الذكاء الاصطناعي التنبئي»،Sandbox Adaptive »، و«تقييم مخاطر التهديدات»، و«البحث عن التهديدات المدعوم بالتعلم الآلي»، وذلك للكشف عن البرامج الضارة المعروفة والمجهولة والمتهربة قبل وصولها إلى المستخدمين والأنظمة.
استفد من تقييم موحد وشامل لكل ملف، مما يساعد فرق مراكز العمليات الأمنية (SOC) على الاستجابة بشكل أسرع، والحد من التنبيهات غير المهمة، وتعزيز سير عمل أنظمة SIEM وSOAR وعمليات تعقب التهديدات عبر البيئات السحابية والهجينة والمحلية والبيئات المعزولة شبكيًّا.
- فعالية بنسبة 99.5% في التصدي للثغرات الأمنية التي لم يتم اكتشافها بعد
- أسرع بـ 40 ضعفًا من أدوات التقليدية
- أكثر من 50 ألف تحليل يوميًا
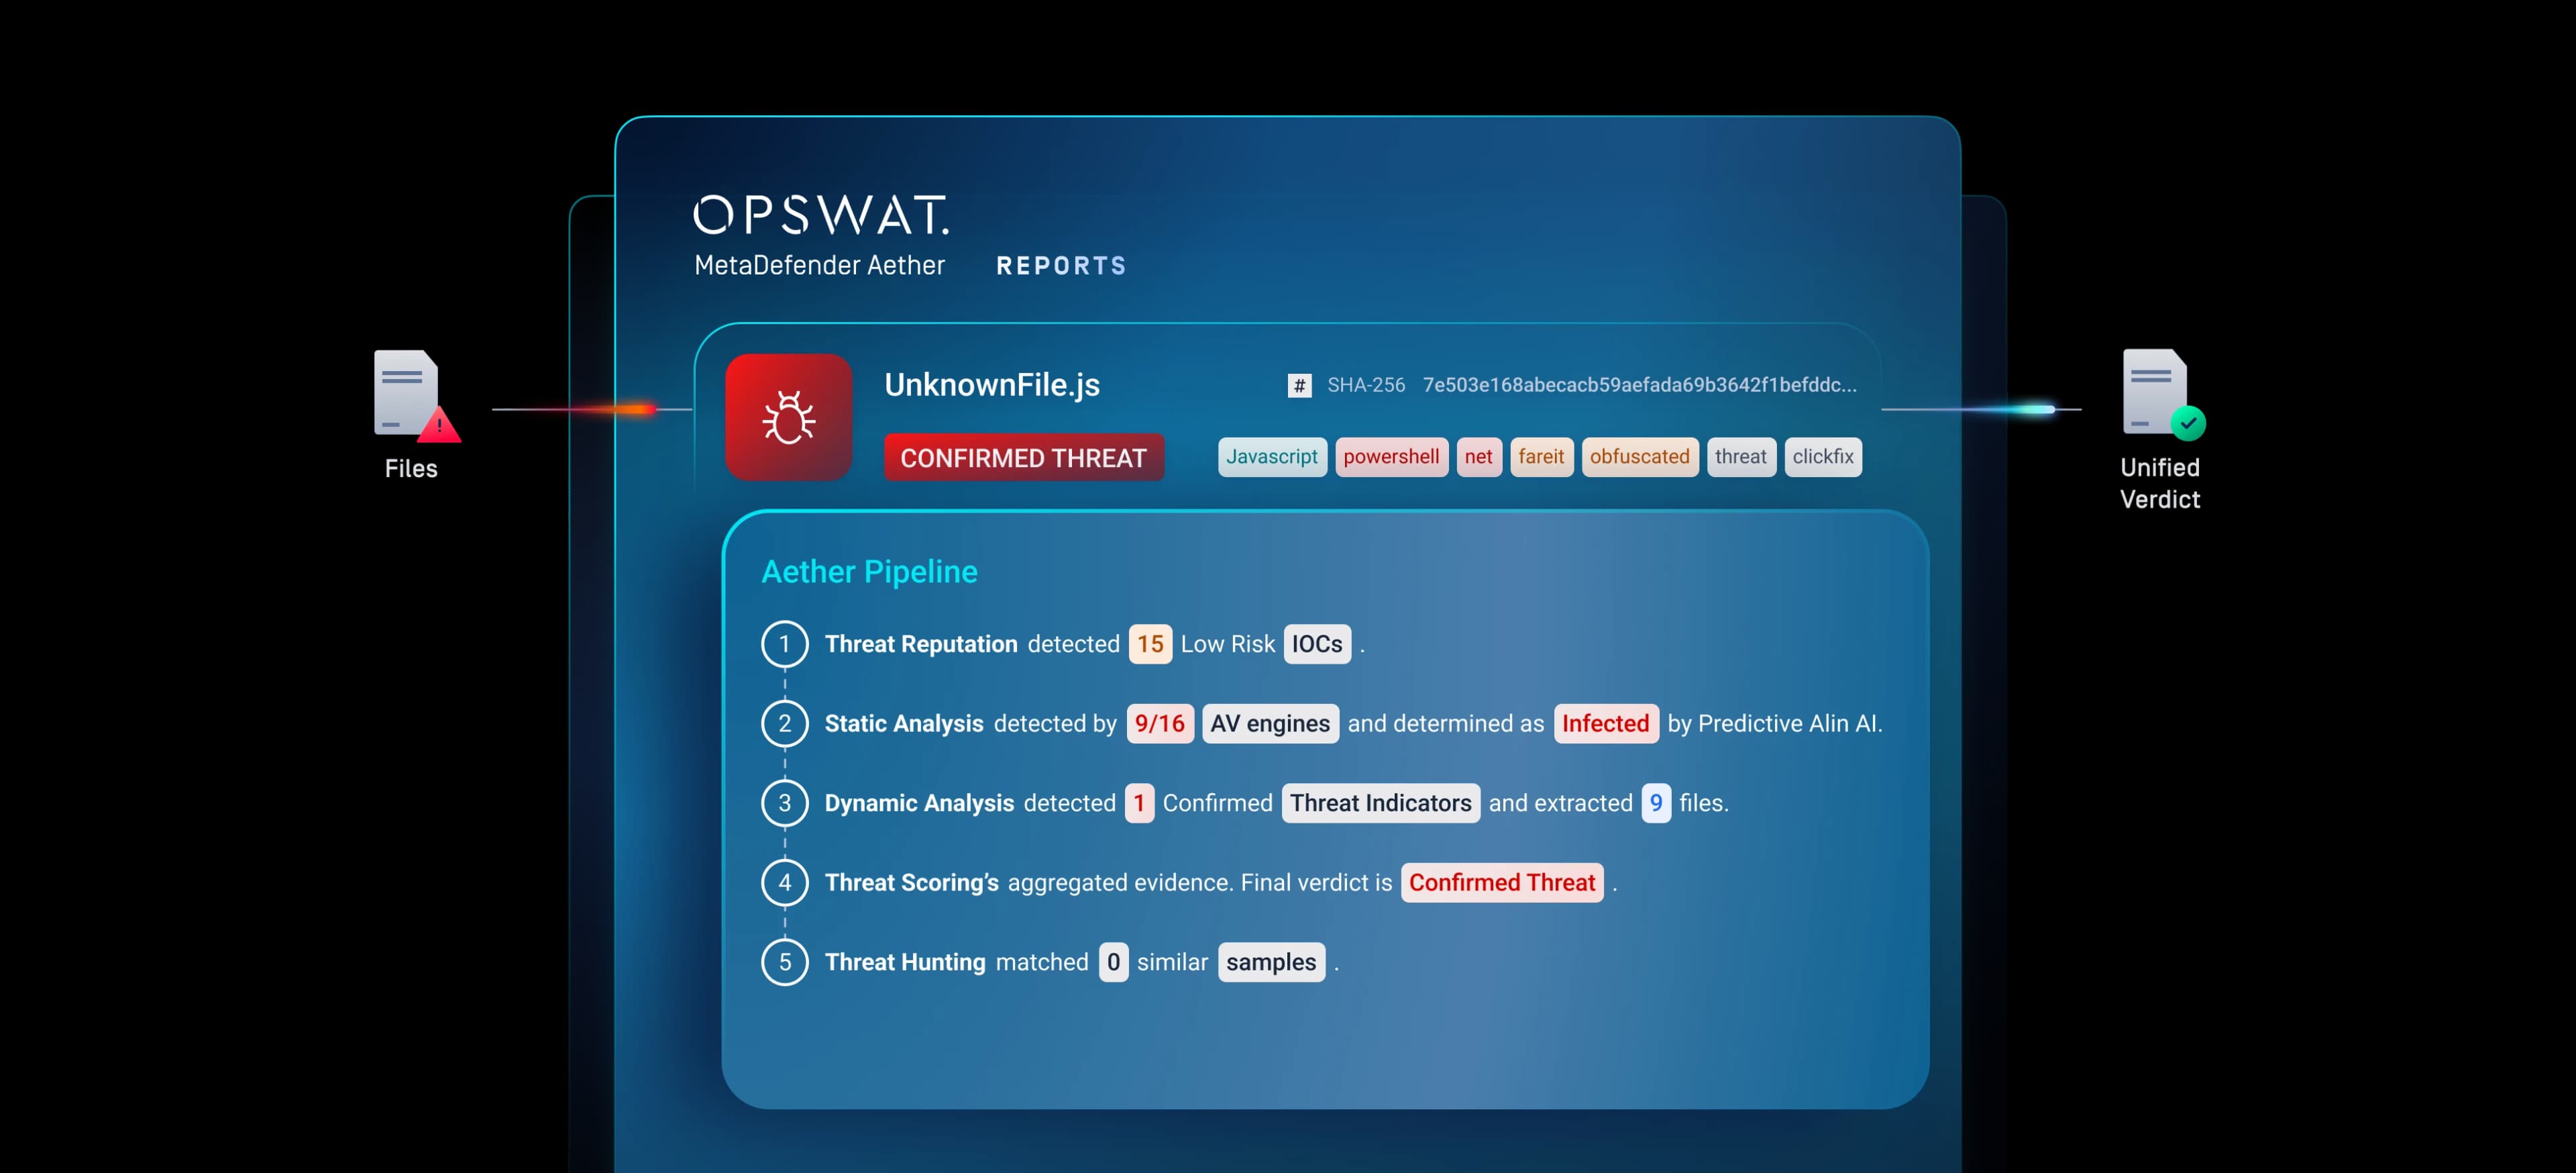
الكشف الموحد عن الثغرات الأمنية في اليوم الأول
الطبقة 1: سمعة التهديد
الكشف السريع عن التهديدات المعروفة لـ
أوقف التهديدات المعروفة قبل إجراء تحليل أعمق.
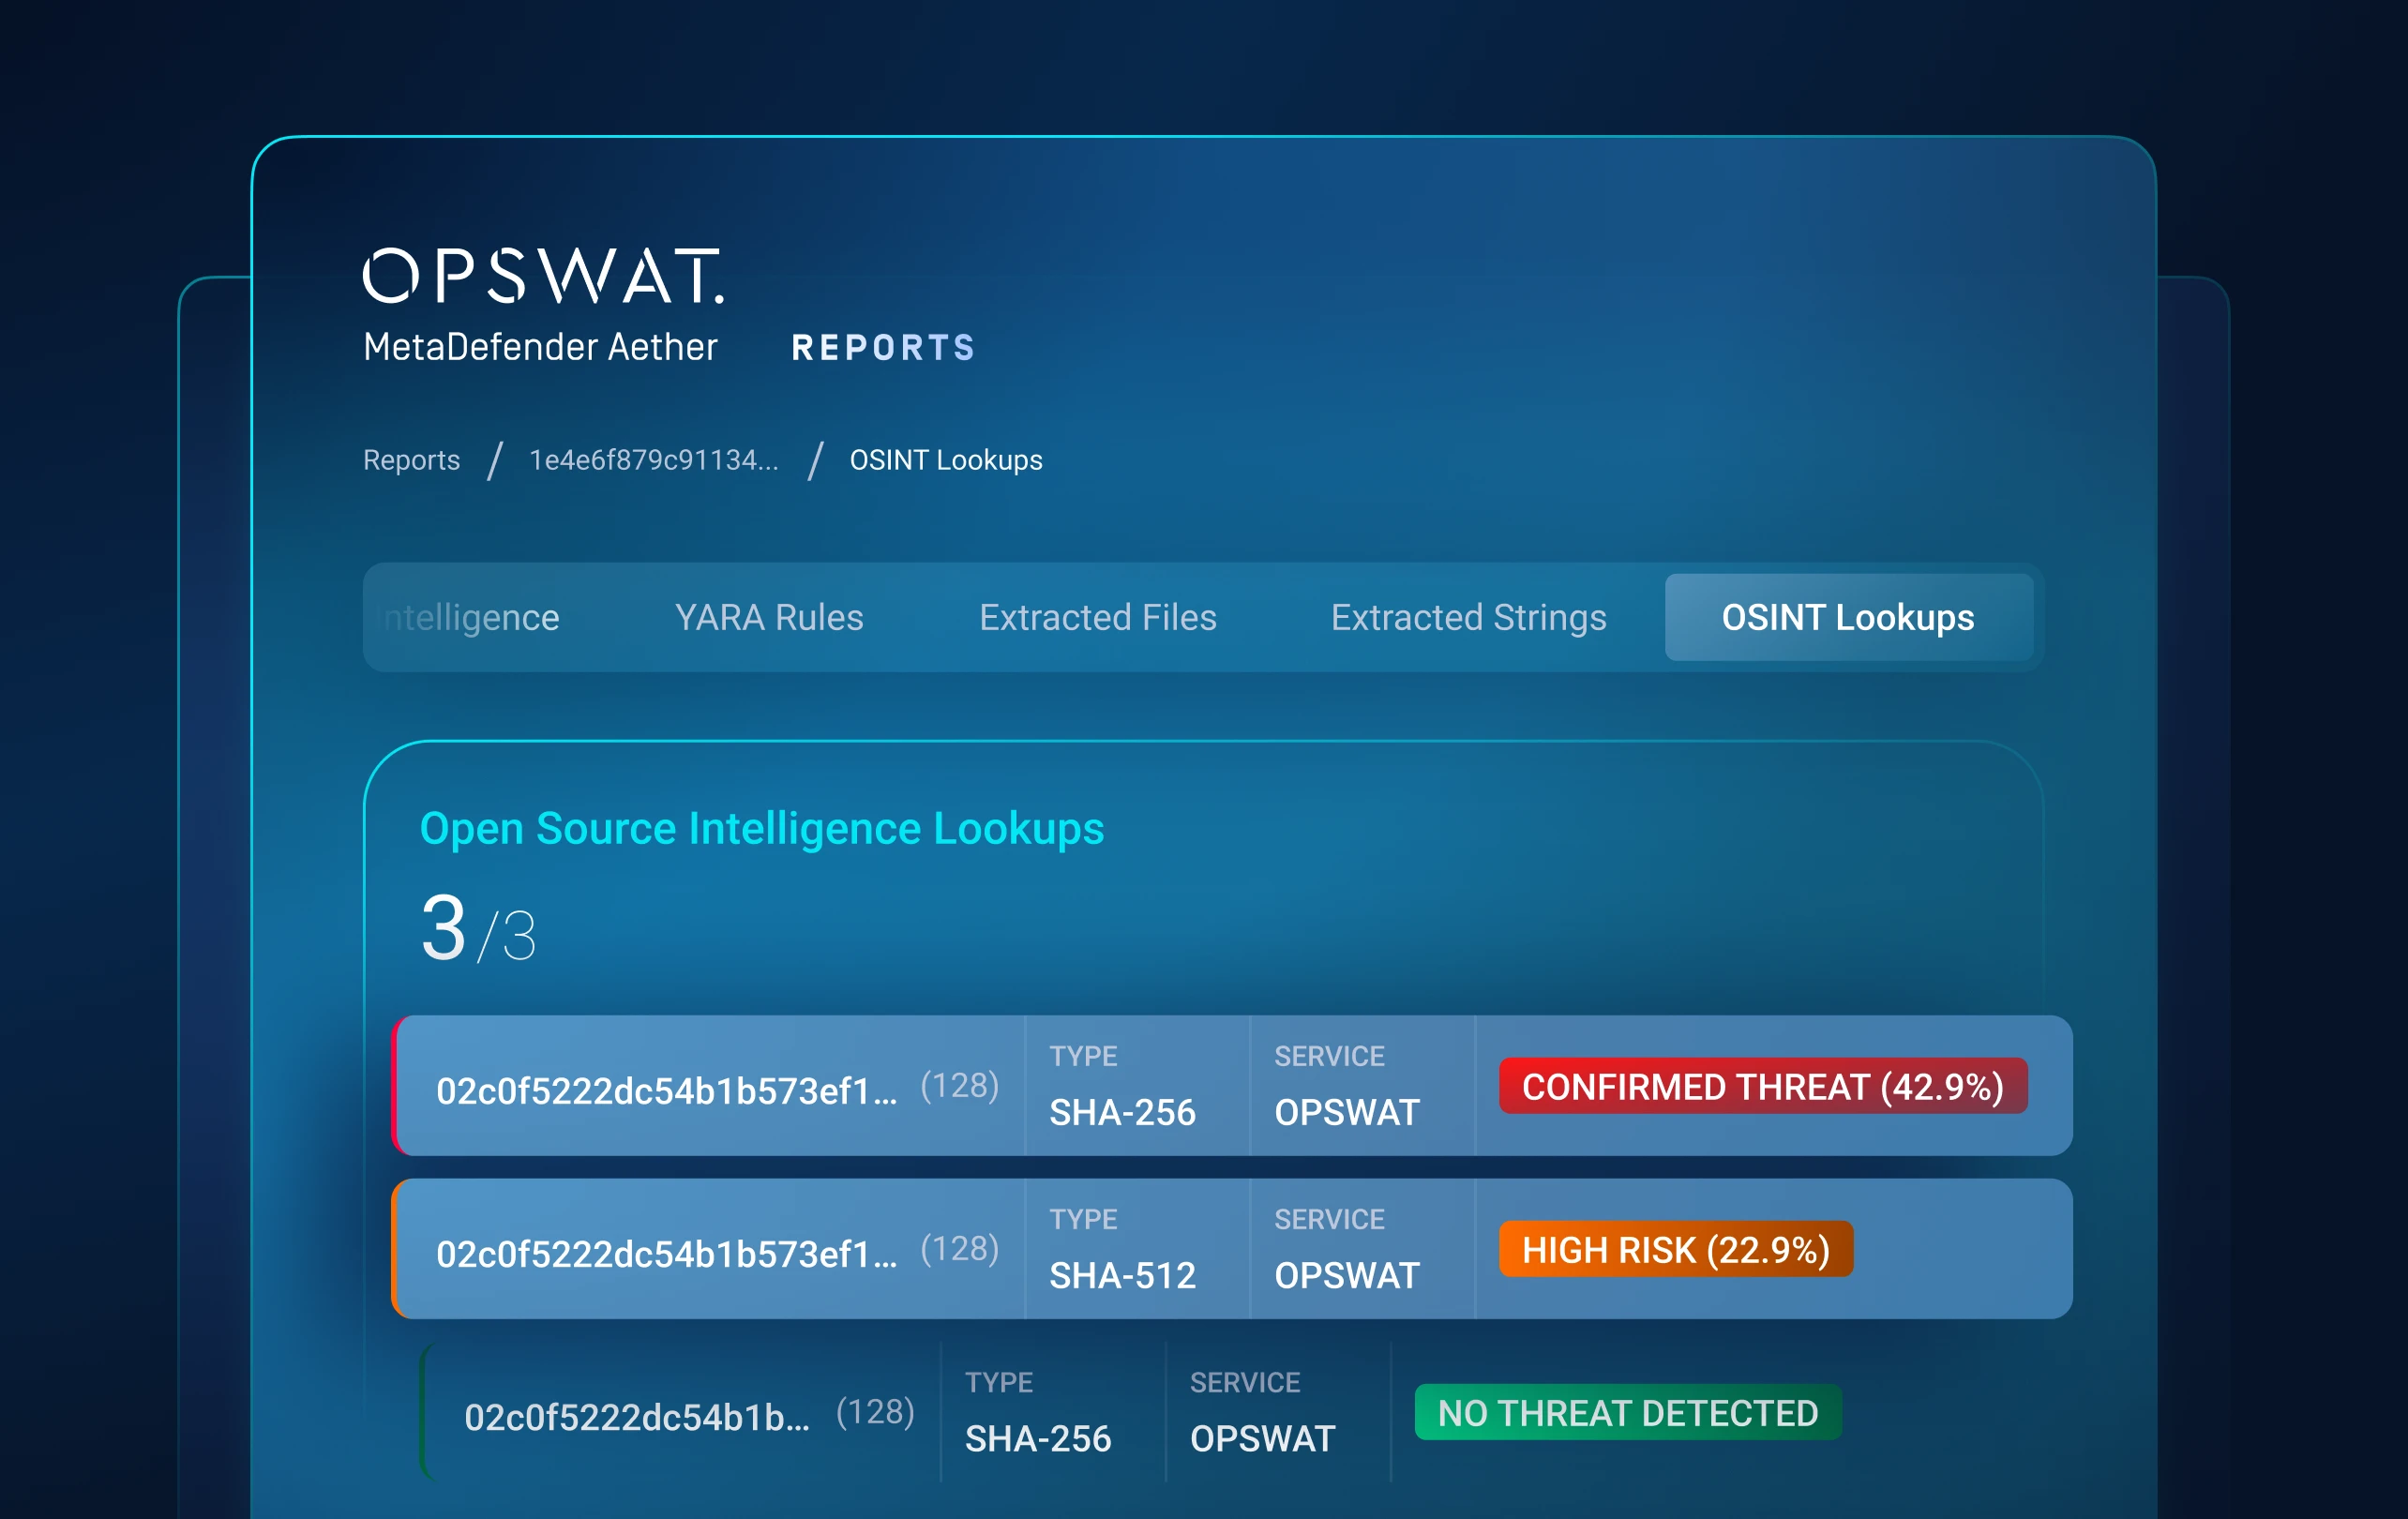
يقوم بفحص الملفات وعناوين URL نظام منع التطفل والنطاقات، مقارنةً ببيانات السمعة التي يتم تحديثها باستمرار، سواء عبر الإنترنت أو دون اتصال بالإنترنت.
تعمل هذه الحواجز على منع إعادة استخدام البرامج الضارة والبنية التحتية للمهاجمين، مما يجبر المهاجمين على تغيير مؤشراتهم وإعادة بناء مسارات التوزيع.
الطبقة الثانية: التحليل الثابت
التنبؤ بالتهديدات المجهولة قبل تنفيذها
سد الفجوة في الكشف قبل التنفيذ.
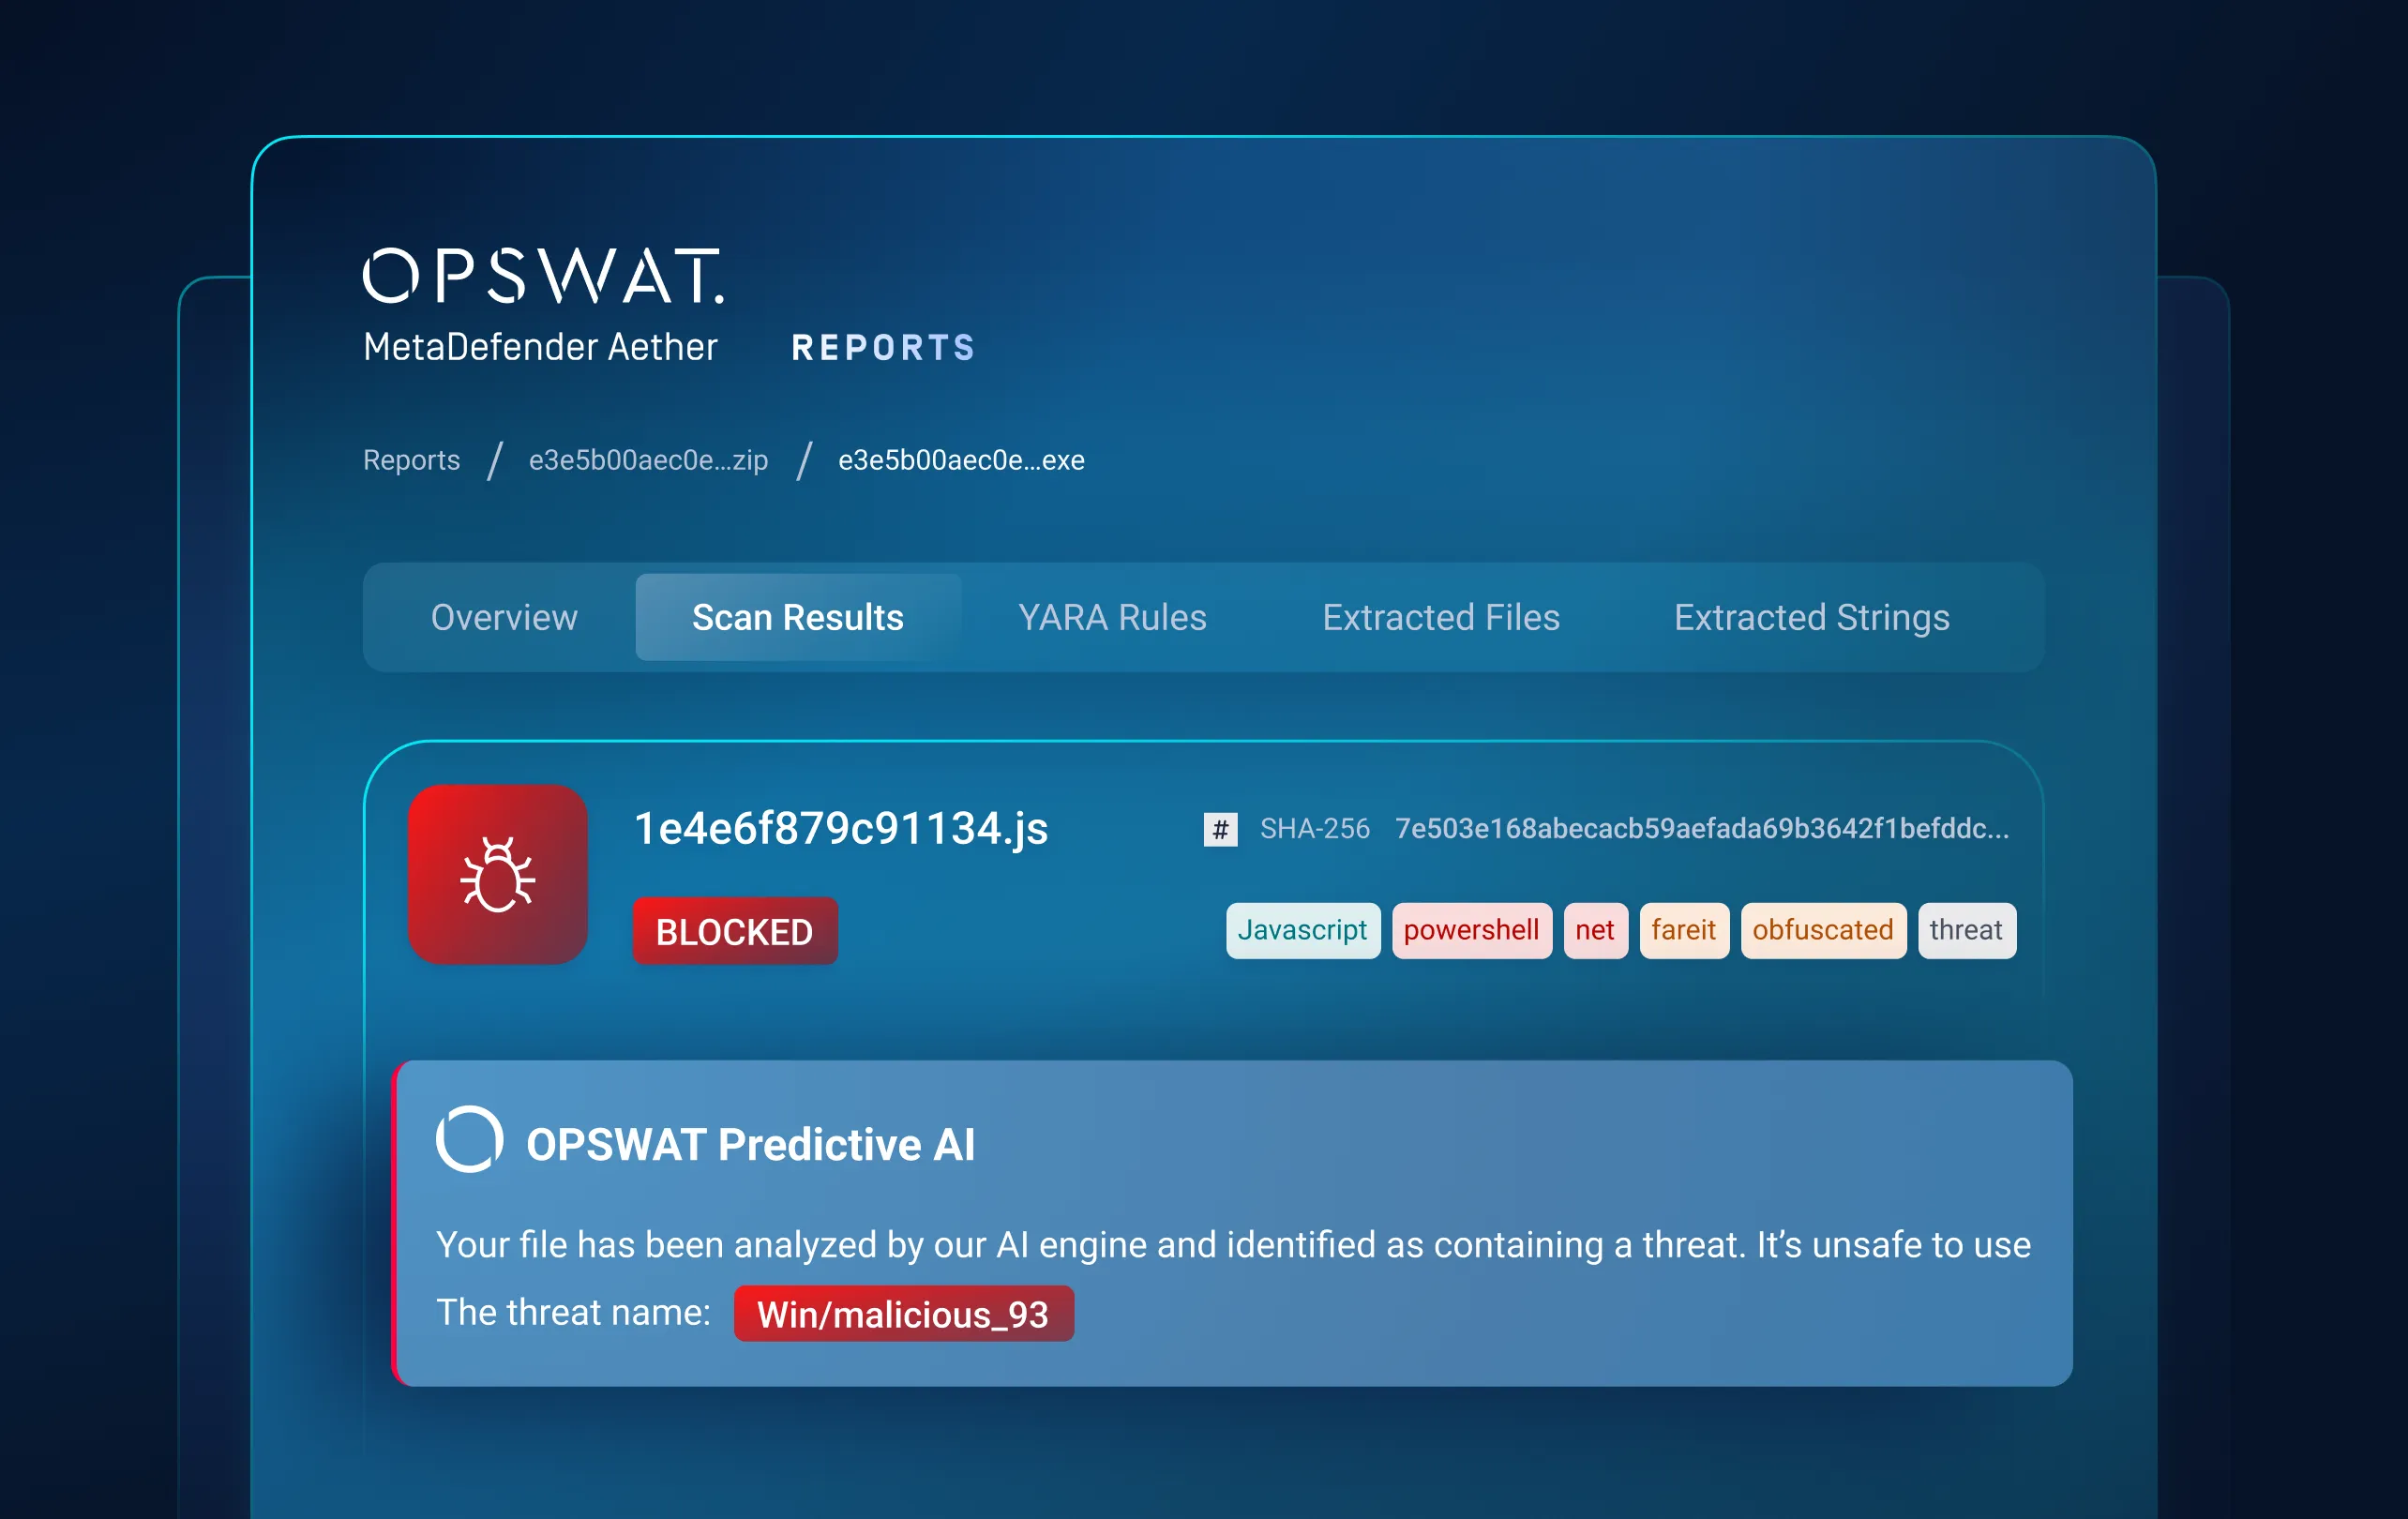
يقوم نظام «ألين أي آي» التنبئي بتحليل بنية الملفات والسمات السلوكية للتنبؤ بالنوايا الخبيثة في غضون أجزاء من الألف من الثانية، دون الحاجة إلى التوقيعات أو إجراء اختبار التفجير.
يكتشف البرامج الضارة غير المعروفة من قبل والمتعددة الأشكال قبل تشغيلها، مما يقلل من الحاجة إلى استخدام بيئات الاختبار في المراحل اللاحقة مع الحفاظ على سرعة تدفق الملفات.
الطبقة الثالثة: التحليل الديناميكي
إجبار التهديدات الخفية على الكشف عن نفسها
كشف البرامج الضارة المراوغة التي أدوات الثابتة وتلك القائمة على الأجهزة الافتراضية.
تعملSandbox Adaptive القائمة على المحاكاةSandbox السلوك الخبيث واستكشاف مسارات تنفيذ بديلة دون الاعتماد على آلة افتراضية يمكن كشفها.
يكشف عن سلاسل المحمِّلات، وعناصر وقت التشغيل، والنصوص البرمجية المُشوشة، والحمولات متعددة المراحل، وتقنيات التهرب.
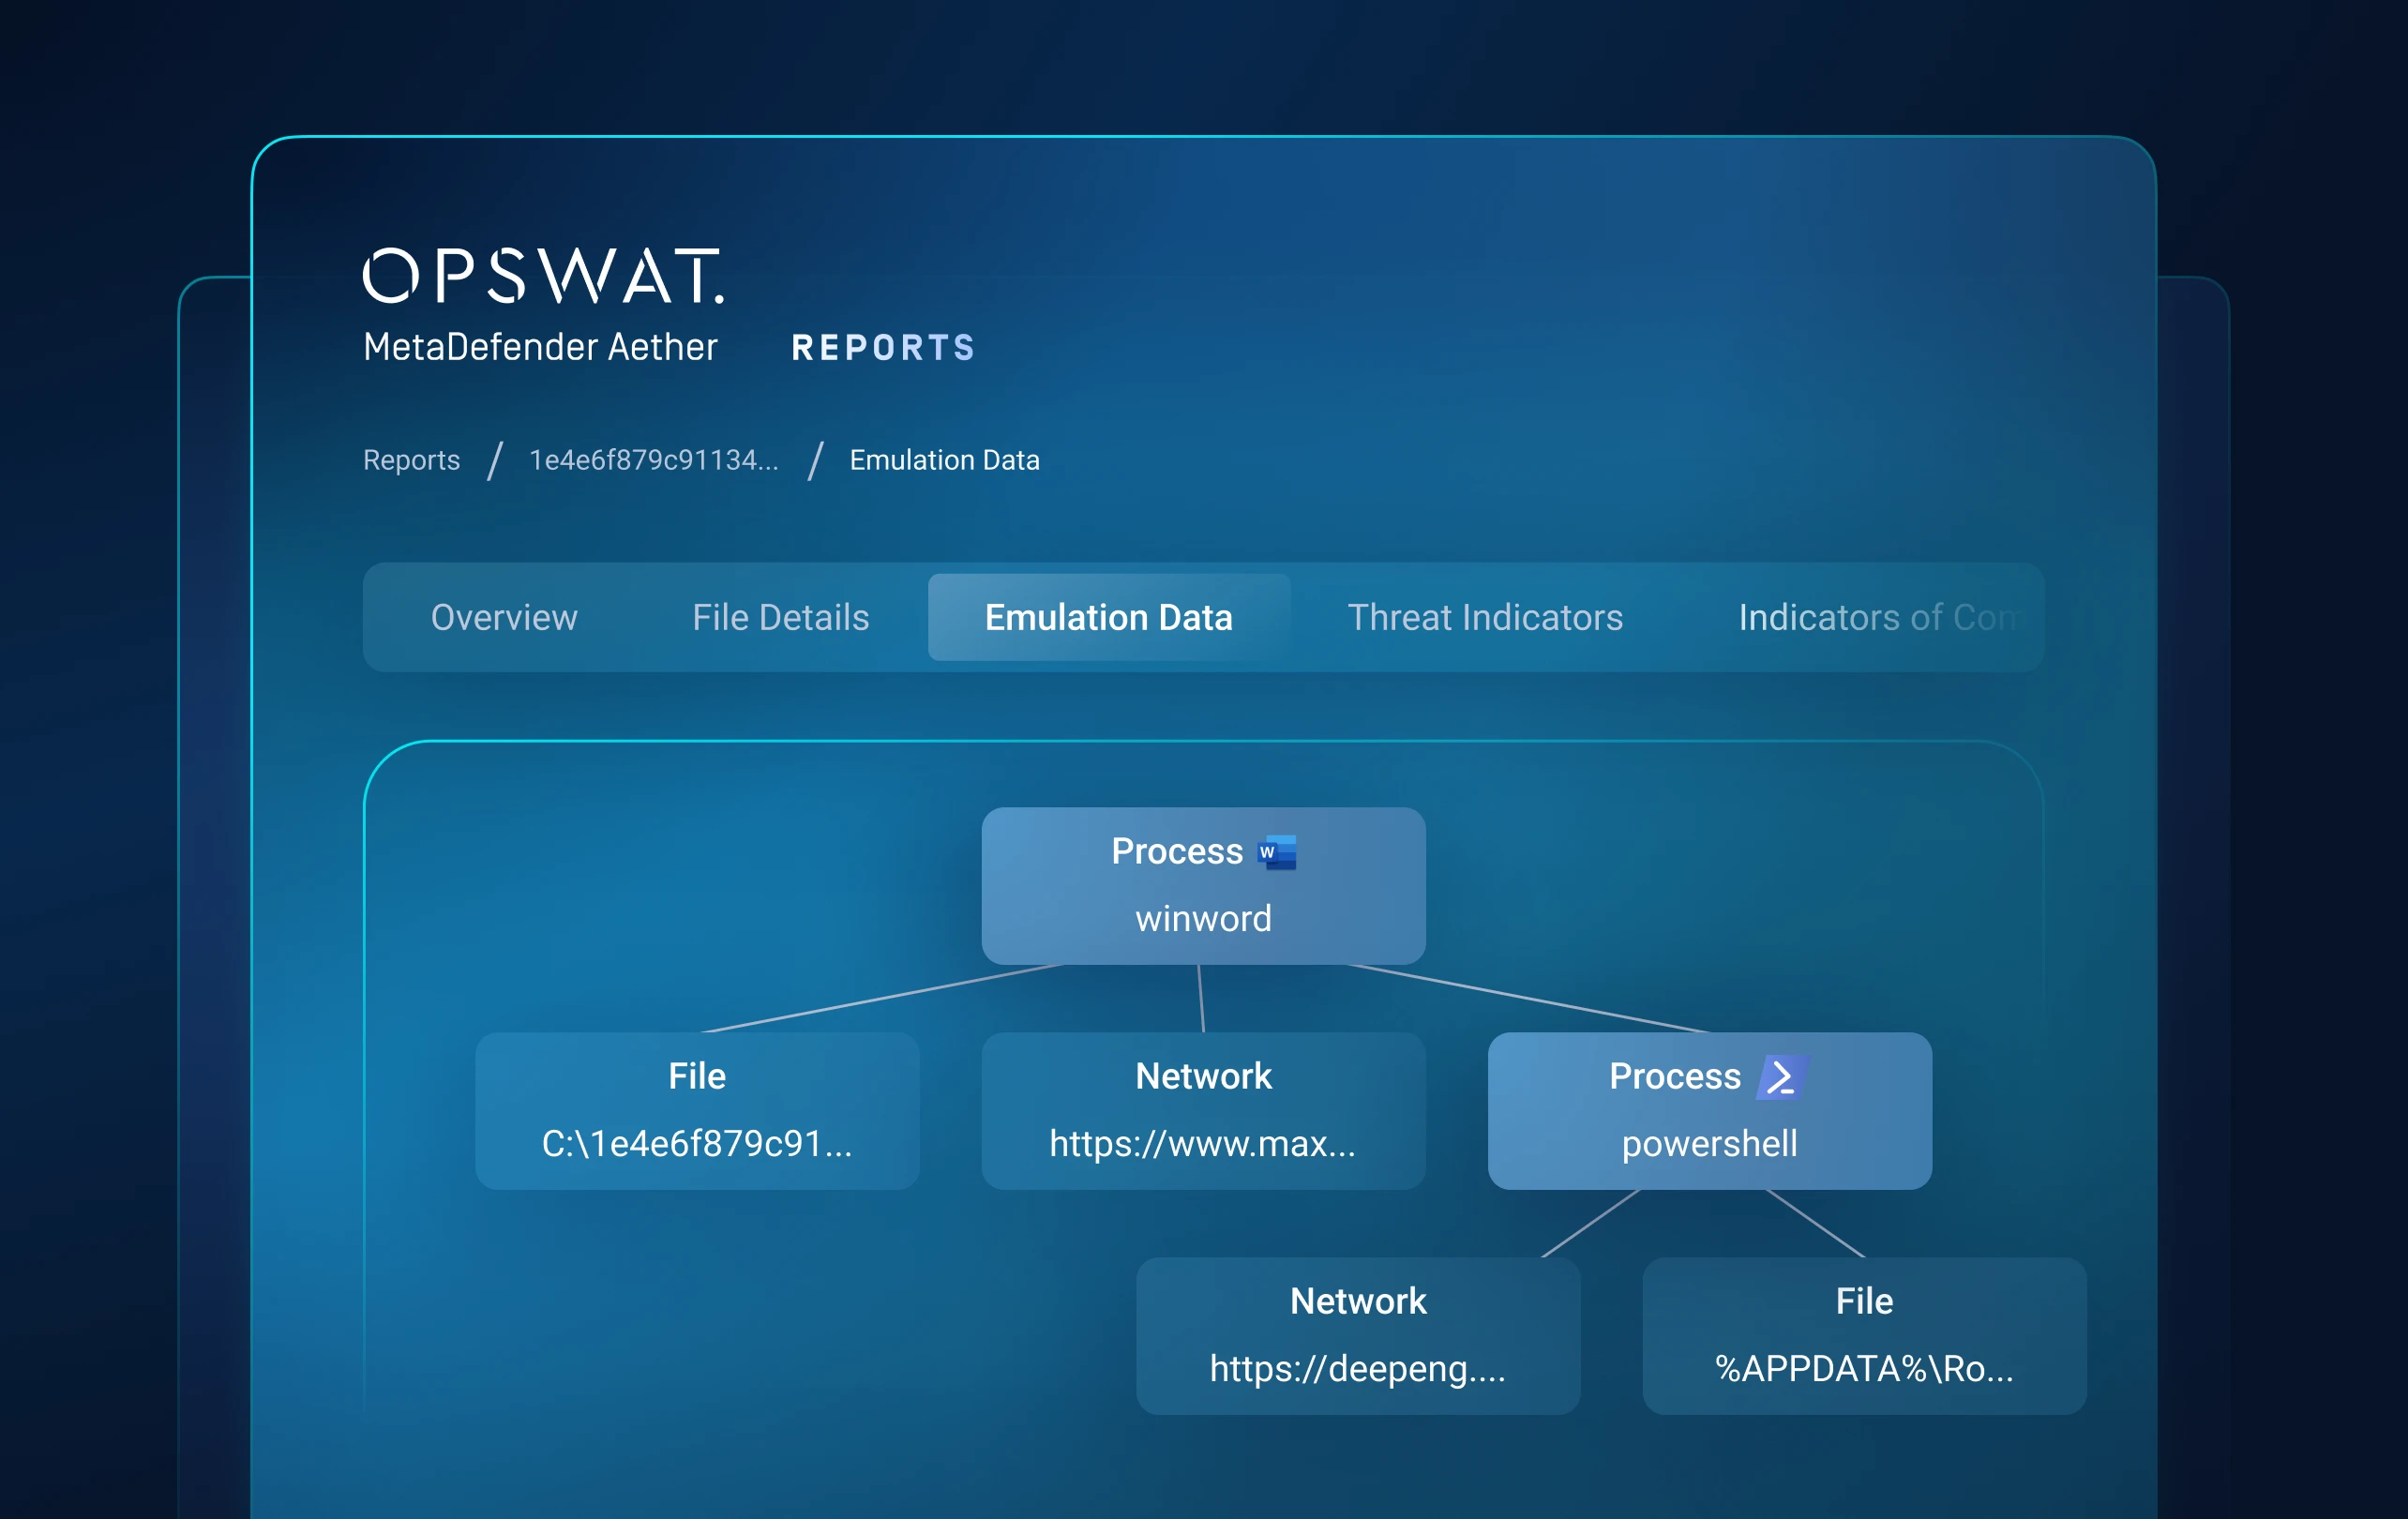
الطبقة الرابعة: تقييم درجة خطورة التهديدات
أعطِ الأولوية لما هو أهم
تحويل السلوك المعقد للتهديدات إلى نتيجة قابلة للتنفيذ.
يربط بين إشارات التحليل القائم على السمعة والتحليل الثابت والتحليل الديناميكي لتعيين درجة مخاطر تستند إلى مستوى الثقة.
يُبرز التهديدات الأكثر خطورة في الوقت الفعلي، مما يقلل من حالات الإنذار الكاذبة، وضوضاء التنبيهات، والوقت الذي يستغرقه المحللون في تصنيف الأولويات.
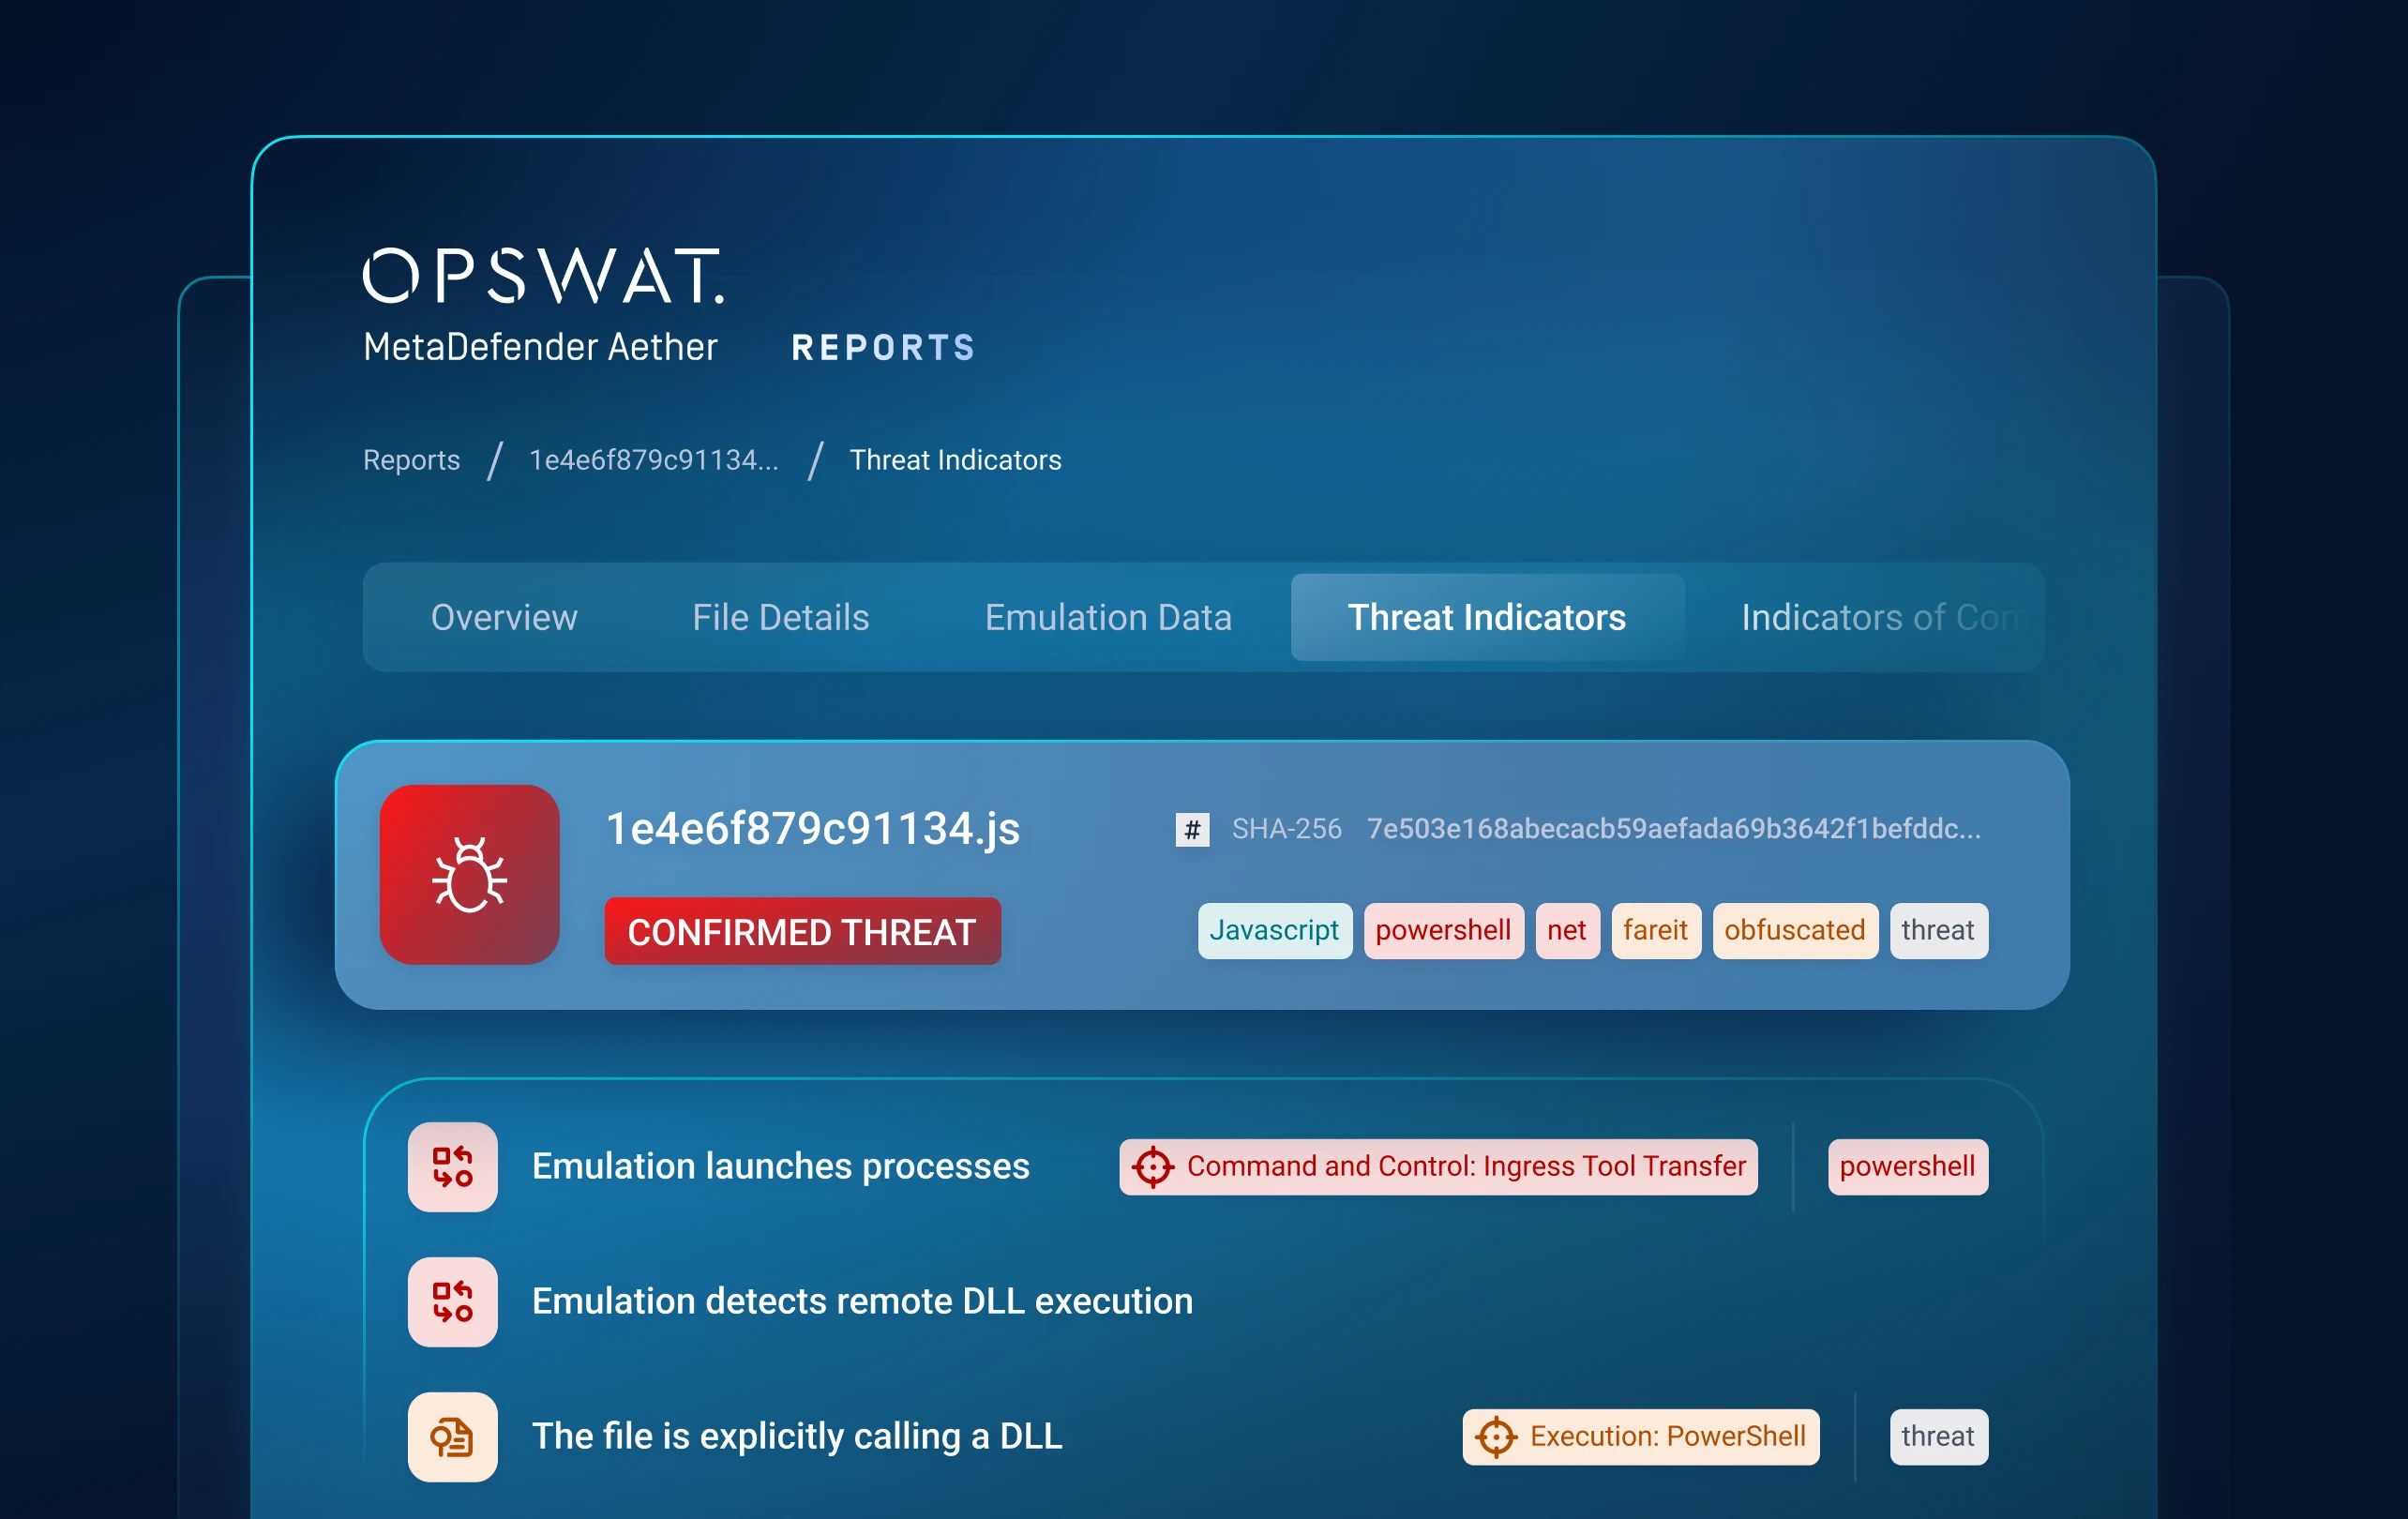
الطبقة الخامسة: تعقب التهديدات
ربط التهديدات بالحملات
الانتقال من الكشف عن الملفات المعزولة إلى المعلومات الاستخباراتية على مستوى الحملات.
يعمل البحث عن أوجه التشابه المدعوم بتقنية ML و«ربط أنماط التهديدات» على ربط العينات المجهولة بالبرامج الضارة المعروفة والبنية التحتية والتكتيكات والمتغيرات ذات الصلة.
يكشف عن عائلات البرامج الضارة وحملات المهاجمين، مما يجبر الخصوم على إعادة النظر في أدوات وبنيتهم التحتية وأساليبهم.
نظرة عامة على المنتج
تعرف على كيفية استخدام MetaDefender لبيئة الاختبار التكيفية المدعومة بالذكاء الاصطناعي لاكتشاف ووقف هجمات فورية
التي أدوات الأمان التقليدية.
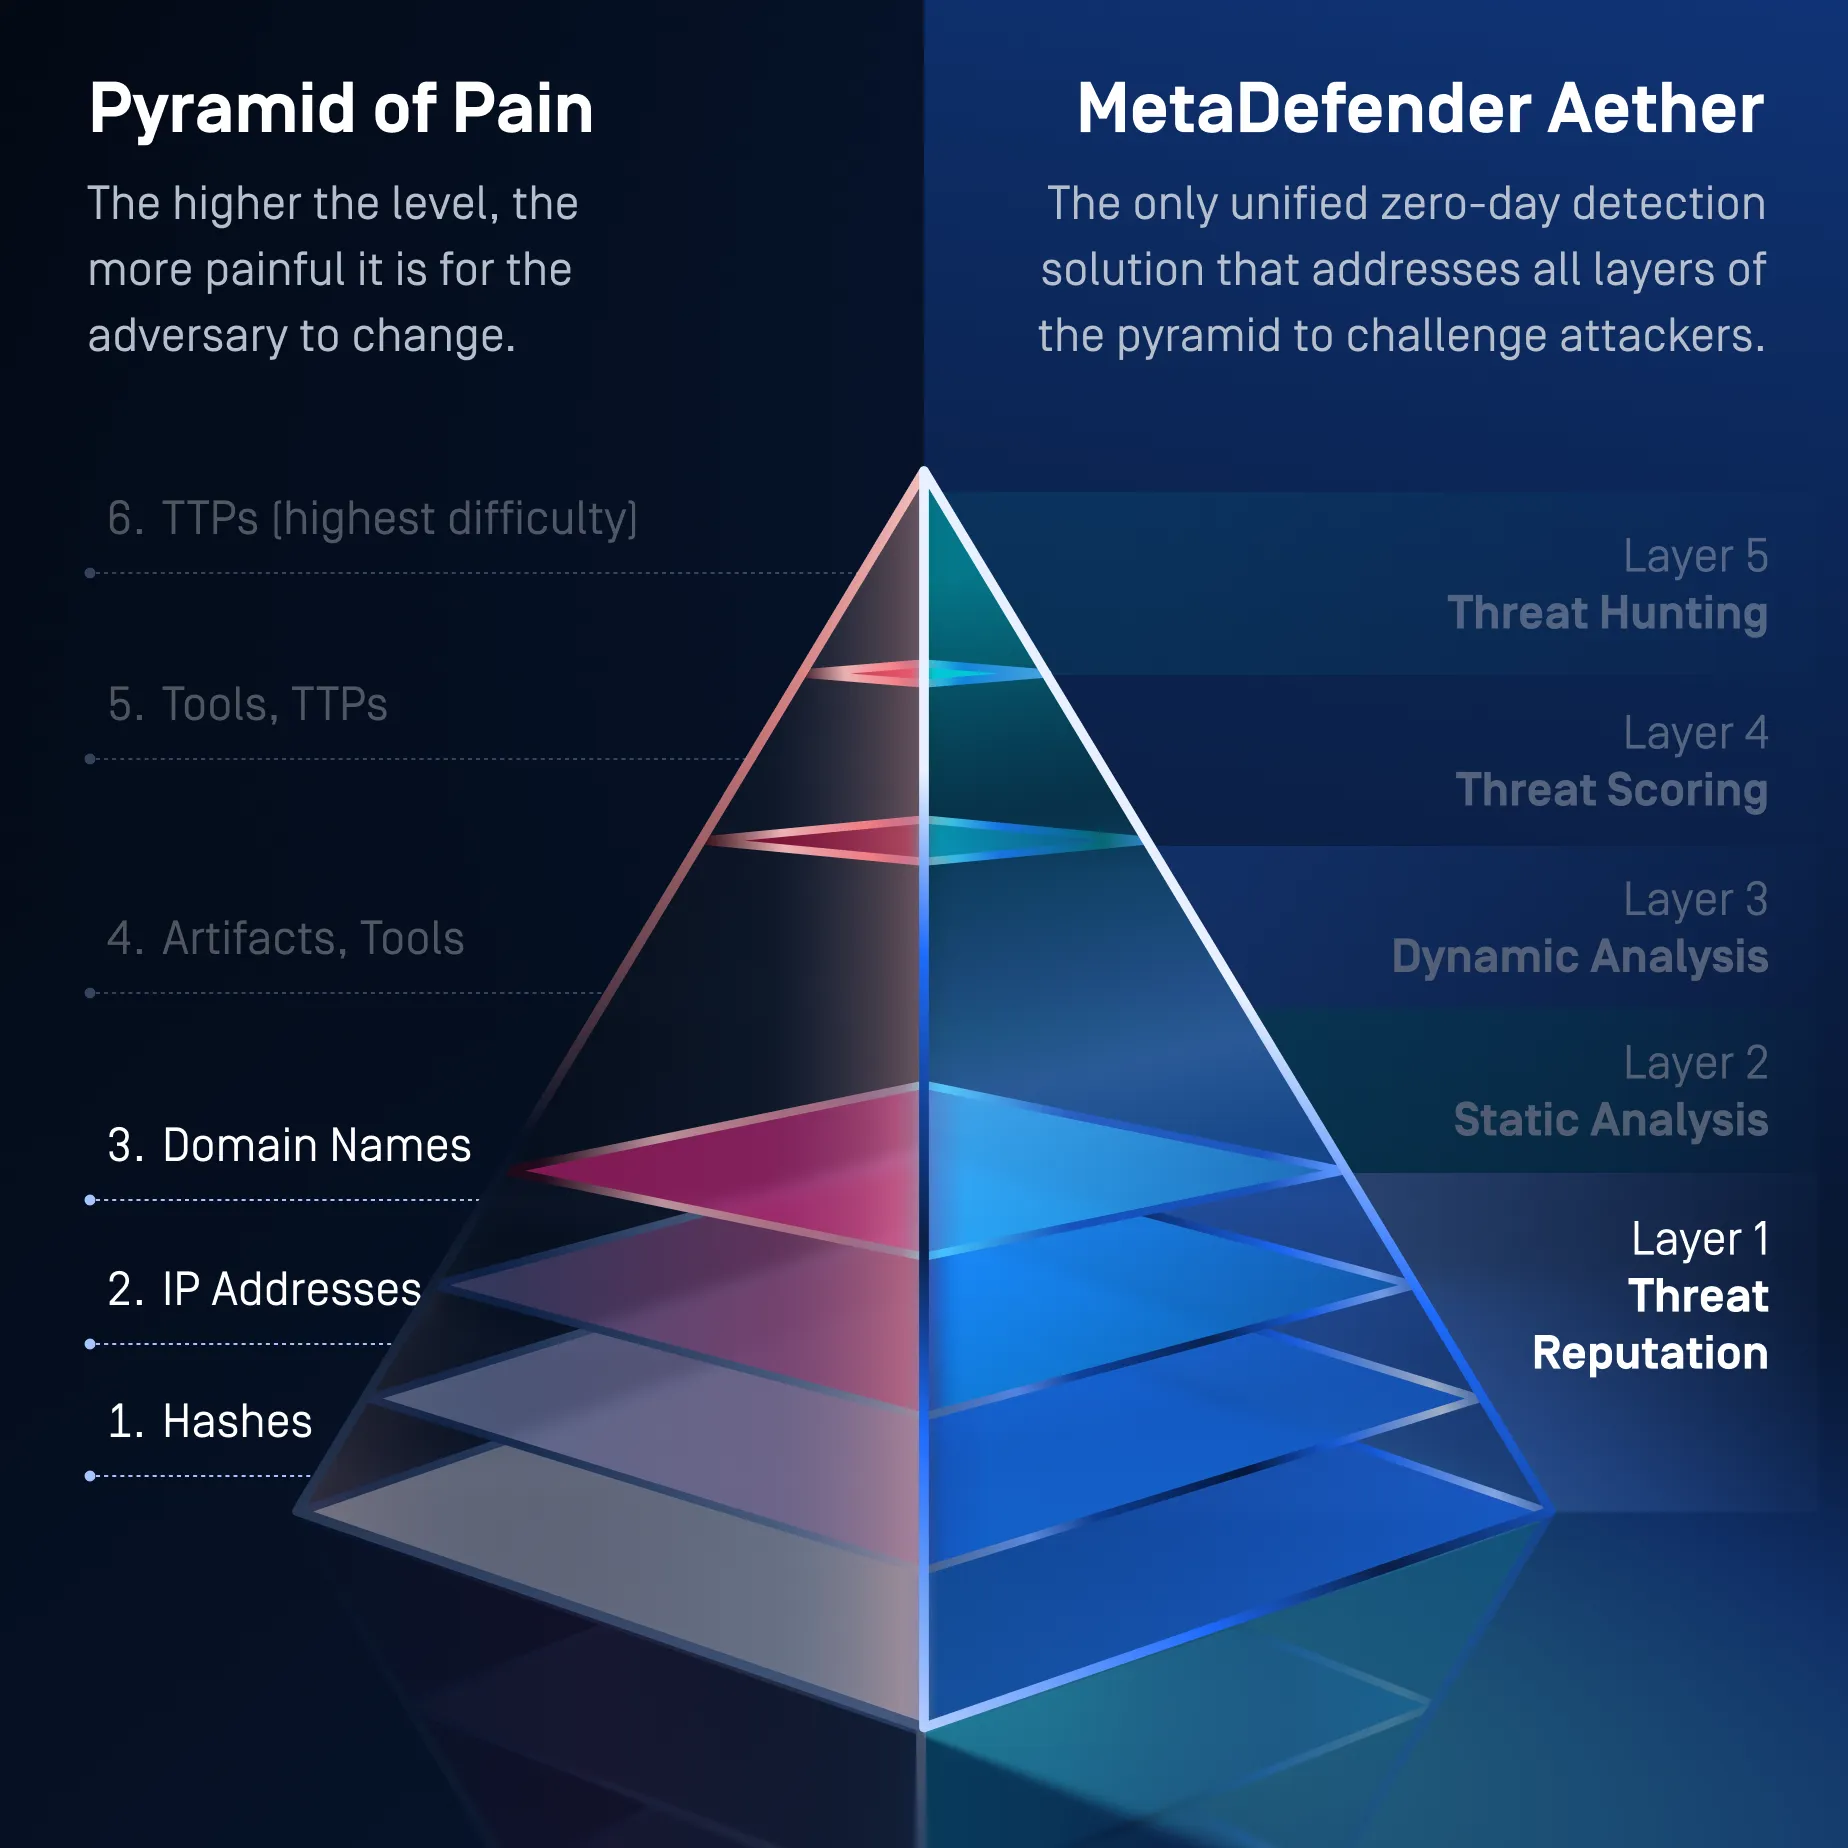
حل واحد لجميع مستويات هرم الألم
يعالج MetaDefender كامل هرم الألم، من مؤشرات السلع في المستوى 1 إلى تعطيل TTP المتقدم في المستوى 6، مما يجبر المهاجمين على إعادة كتابة بنيتهم التحتية أدوات وسلوكياتهم باستمرار من أجل تجنب الكشف.
مستويات الهرم 1 و2 و3
التجزئات وعناوين IP والنطاقات
- مستويات الهرم 1، 2، 3
التجزئة، نظام منع التطفل النطاقات (المستويات الثلاثة السفلية من الهرم)
- عمليات البحث عن التجزئة → الكشف عن ملفات البرامج الضارة الثنائية المعاد استخدامها
- سمعة URL/المجال/IP → حظر البنية التحتية المعروفة
- العلامات التجارية، تصنيف عناوين URL ML → حظر البنية التحتية للتصيد الاحتيالي
- السمعة غير المتصلة بالإنترنت والمتصلة بالإنترنت → توقف تهديدات السلع
- كيف تعمل الطبقة الأولى على إحباط الهجمات
- تساعد عمليات البحث عن التجزئة في تحديد الملفات الثنائية للبرامج الضارة التي تم إعادة استخدامها.
- تعمل سمعة عناوين URL والنطاقات وعناوين IP على حجب البنية التحتية الخبيثة المعروفة.
- يتم تحديد البنية التحتية لعمليات التصيد الاحتيالي من خلال الكشف عن العلامات التجارية وتصنيف عناوين URL باستخدام التعلم الآلي.
- تعمل عمليات التحقق من السمعة عبر الإنترنت وخارج الإنترنت على إيقاف التهديدات المعروفة قبل إجراء تحليل أعمق.
- تعمل المؤشرات الجديدة التي اكتشفتها طبقات «Aether» اللاحقة على تعزيز «ذكاء السمعة» بشكل مستمر.
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على تغيير البنية التحتية ونطاقات التوزيع.
- يجعل التجزئات ومؤشرات البرامج الضارة المعاد استخدامها عديمة الفعالية.
- يوقف عمليات التصيد الاحتيالي الآلية، وتوزيع البرامج الضارة، وسير عمل شبكات الروبوتات.
- يزيد من تكلفة صيانة البنية التحتية الهجومية التي تُستخدم لمرة واحدة.
مستوى الهرم 4
أدوات الشبكة والمضيف، أدوات
- مستوى الهرم 4
القطع الأثرية + أدوات
- يكشف محاكاة مستوى وحدة المعالجة المركزية عن عيوب وقت التشغيل:
- سجلات السلوك
- تعديلات السجل
- إسقاط الملفات
- عمليات الحقن
- استدعاءات C2
- سلوك المحمل
- تعرض الحمولة للذاكرة فقط
- يفك حزم التعبئة والتغليف، والمراحل، والقطرات
- يكشف محاكاة مستوى وحدة المعالجة المركزية عن عيوب وقت التشغيل:
- كيف تعمل الطبقة الثانية على إحباط الهجمات
يقوم نظام «Predictive Alin AI» بتحليل السمات الهيكلية والسلوكية وسمات الملفات على مستوى الكائنات دون تشغيل الملف.
- يحدد هياكل الأكواد المشبوهة، والكائنات المضمنة، والنصوص البرمجية، وعمليات الاستيراد، وخصائص الحمولة.
- يتنبأ بالنوايا الخبيثة في غضون أجزاء من الألف من الثانية دون الحاجة إلى توقيعات أو اختبار التشغيل.
- يكتشف التهديدات غير المعروفة من قبل والتهديدات متعددة الأشكال قبل أن يتم تشغيلها.
- يمنع الملفات من إجراء أي تغييرات على السجل، أو إنشاء ملفات، أو إدخال عمليات، أو إقامة اتصالات C2.
- يقوم بتحويل الملفات غير المؤكدة إلى «التحليل الديناميكي» مع تقليل الطلب غير الضروري على بيئة الحماية.
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على إعادة تصميم هياكل الملفات ومكونات الهجوم المدمجة.
- يجعل التغييرات السطحية في الكود والالتفاف على التوقيعات أقل فعالية.
- يكتشف الأنماط التي تظل ثابتة عبر البرامج الضارة التي أعيد تجميعها أو تم تعديلها.
- يمنع المهاجمين من الاعتماد على عملية التنفيذ للكشف عن السلوك الخبيث.
- يزيد من تكلفة إنتاج المتغيرات التي تبدو غير ضارة من الناحية الهيكلية.
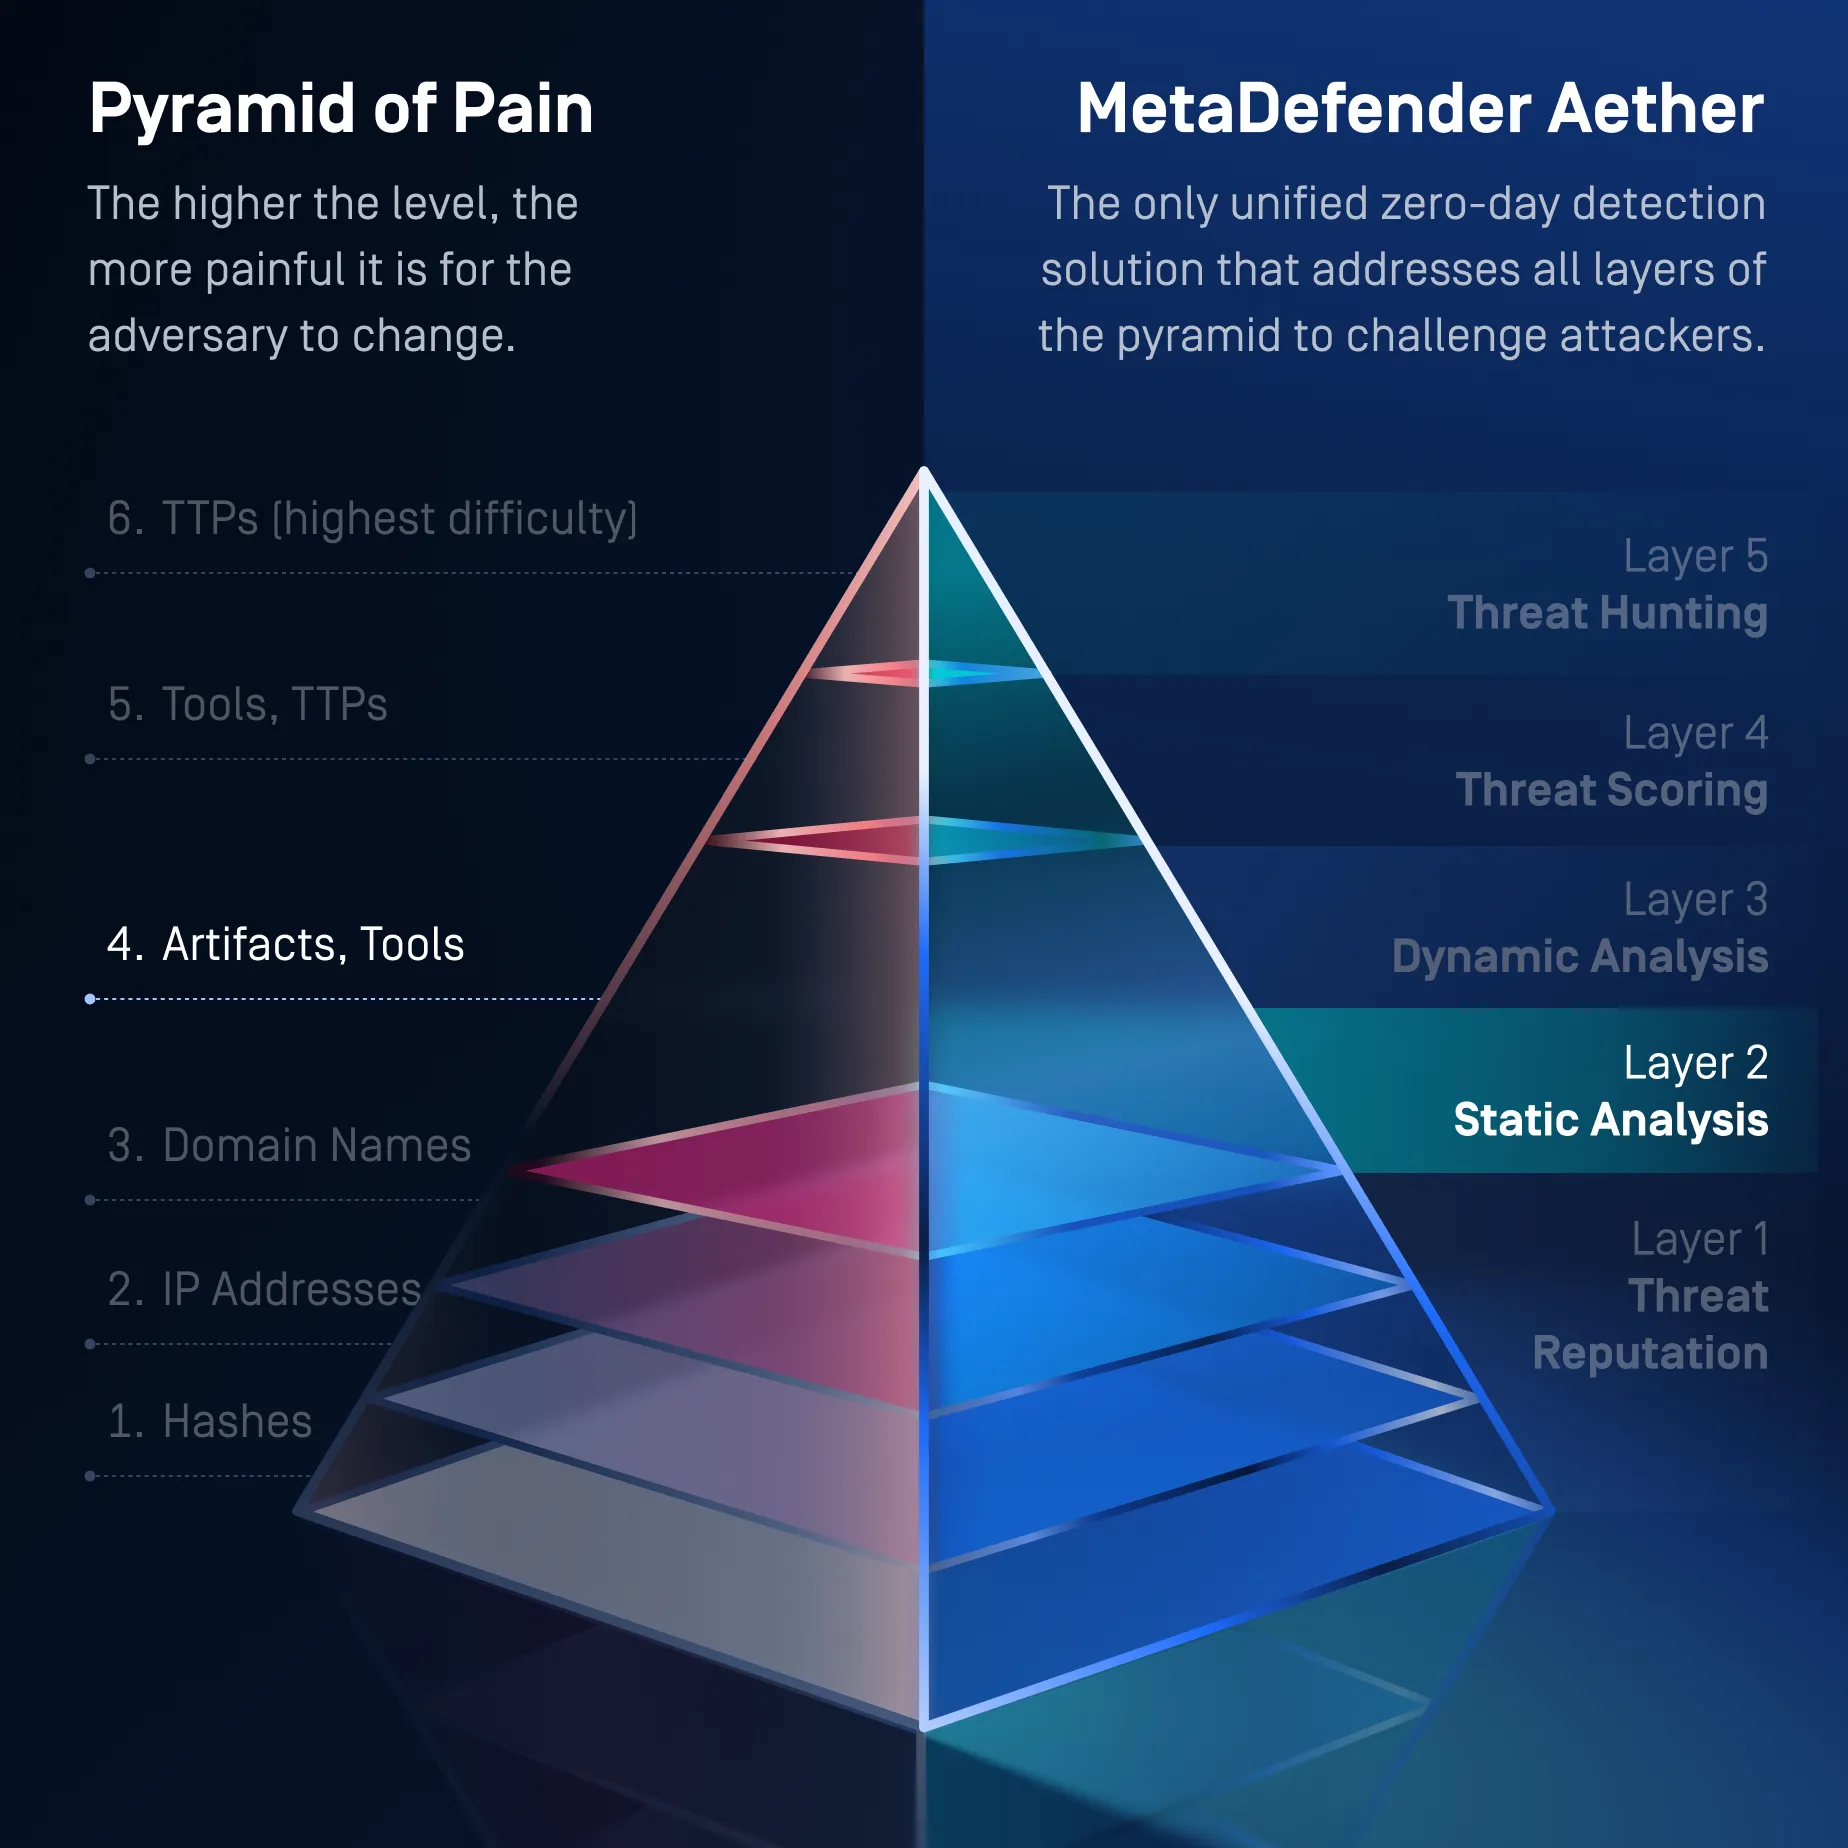
مستوى الهرم 4
أدوات الشبكة والمضيف، أدوات
- مستوى الهرم 5
أدوات TTPs
- الاستخدامات السياق + السلوك للكشف عن:
- تدفق التنفيذ الضار
- أنماط اللودر
- توقيعات تشويش البرامج النصية
- سلوكيات عائلة البرامج الضارة
- تقنيات المثابرة
- 900+ مؤشر سلوكي
- توافق تكتيكات MITRE ATT&CK
- الاستخدامات السياق + السلوك للكشف عن:
- كيف تعمل الطبقة الثالثة على إحباط الهجمات
Sandbox Adaptive Sandbox المحاكاة على مستوى التعليمات لتحليل الملفات المشبوهة وإجبار مسارات التعليمات البرمجية المراوغة على التنفيذ.
ويكشف التقرير ما يلي:
- سجلات السلوك
- تغييرات في السجل
- الملفات المحذوفة
- حقن العمليات
- استدعاءات C2
- سلوك أداة التحميل والنص البرمجي
- الحمولات المخصصة للذاكرة فقط
- سلاسل التنفيذ متعددة المراحل
- شركات التعبئة والتغليف، وشركات تجهيز العقارات، وشركات التوصيل
- تقنيات مكافحة التحليل والتحايل على بيئة الاختبار
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على إعادة تصميم الحمولات وسلاسل التحميل.
- يكشف عن العناصر الاصطناعية في المرحلة الثانية ومسارات التنفيذ المخفية.
- يتغلب على عمليات التحقق المتعلقة بمكافحة VM، والتوقيت، والبيئة، وتفاعل المستخدم.
- يجبر المهاجمين على إعادة كتابة منطق مقاومة التحليل.
- يكشف عن العيوب والسلوكيات التي لا يمكن للتحليل الثابت وحده تأكيدها.
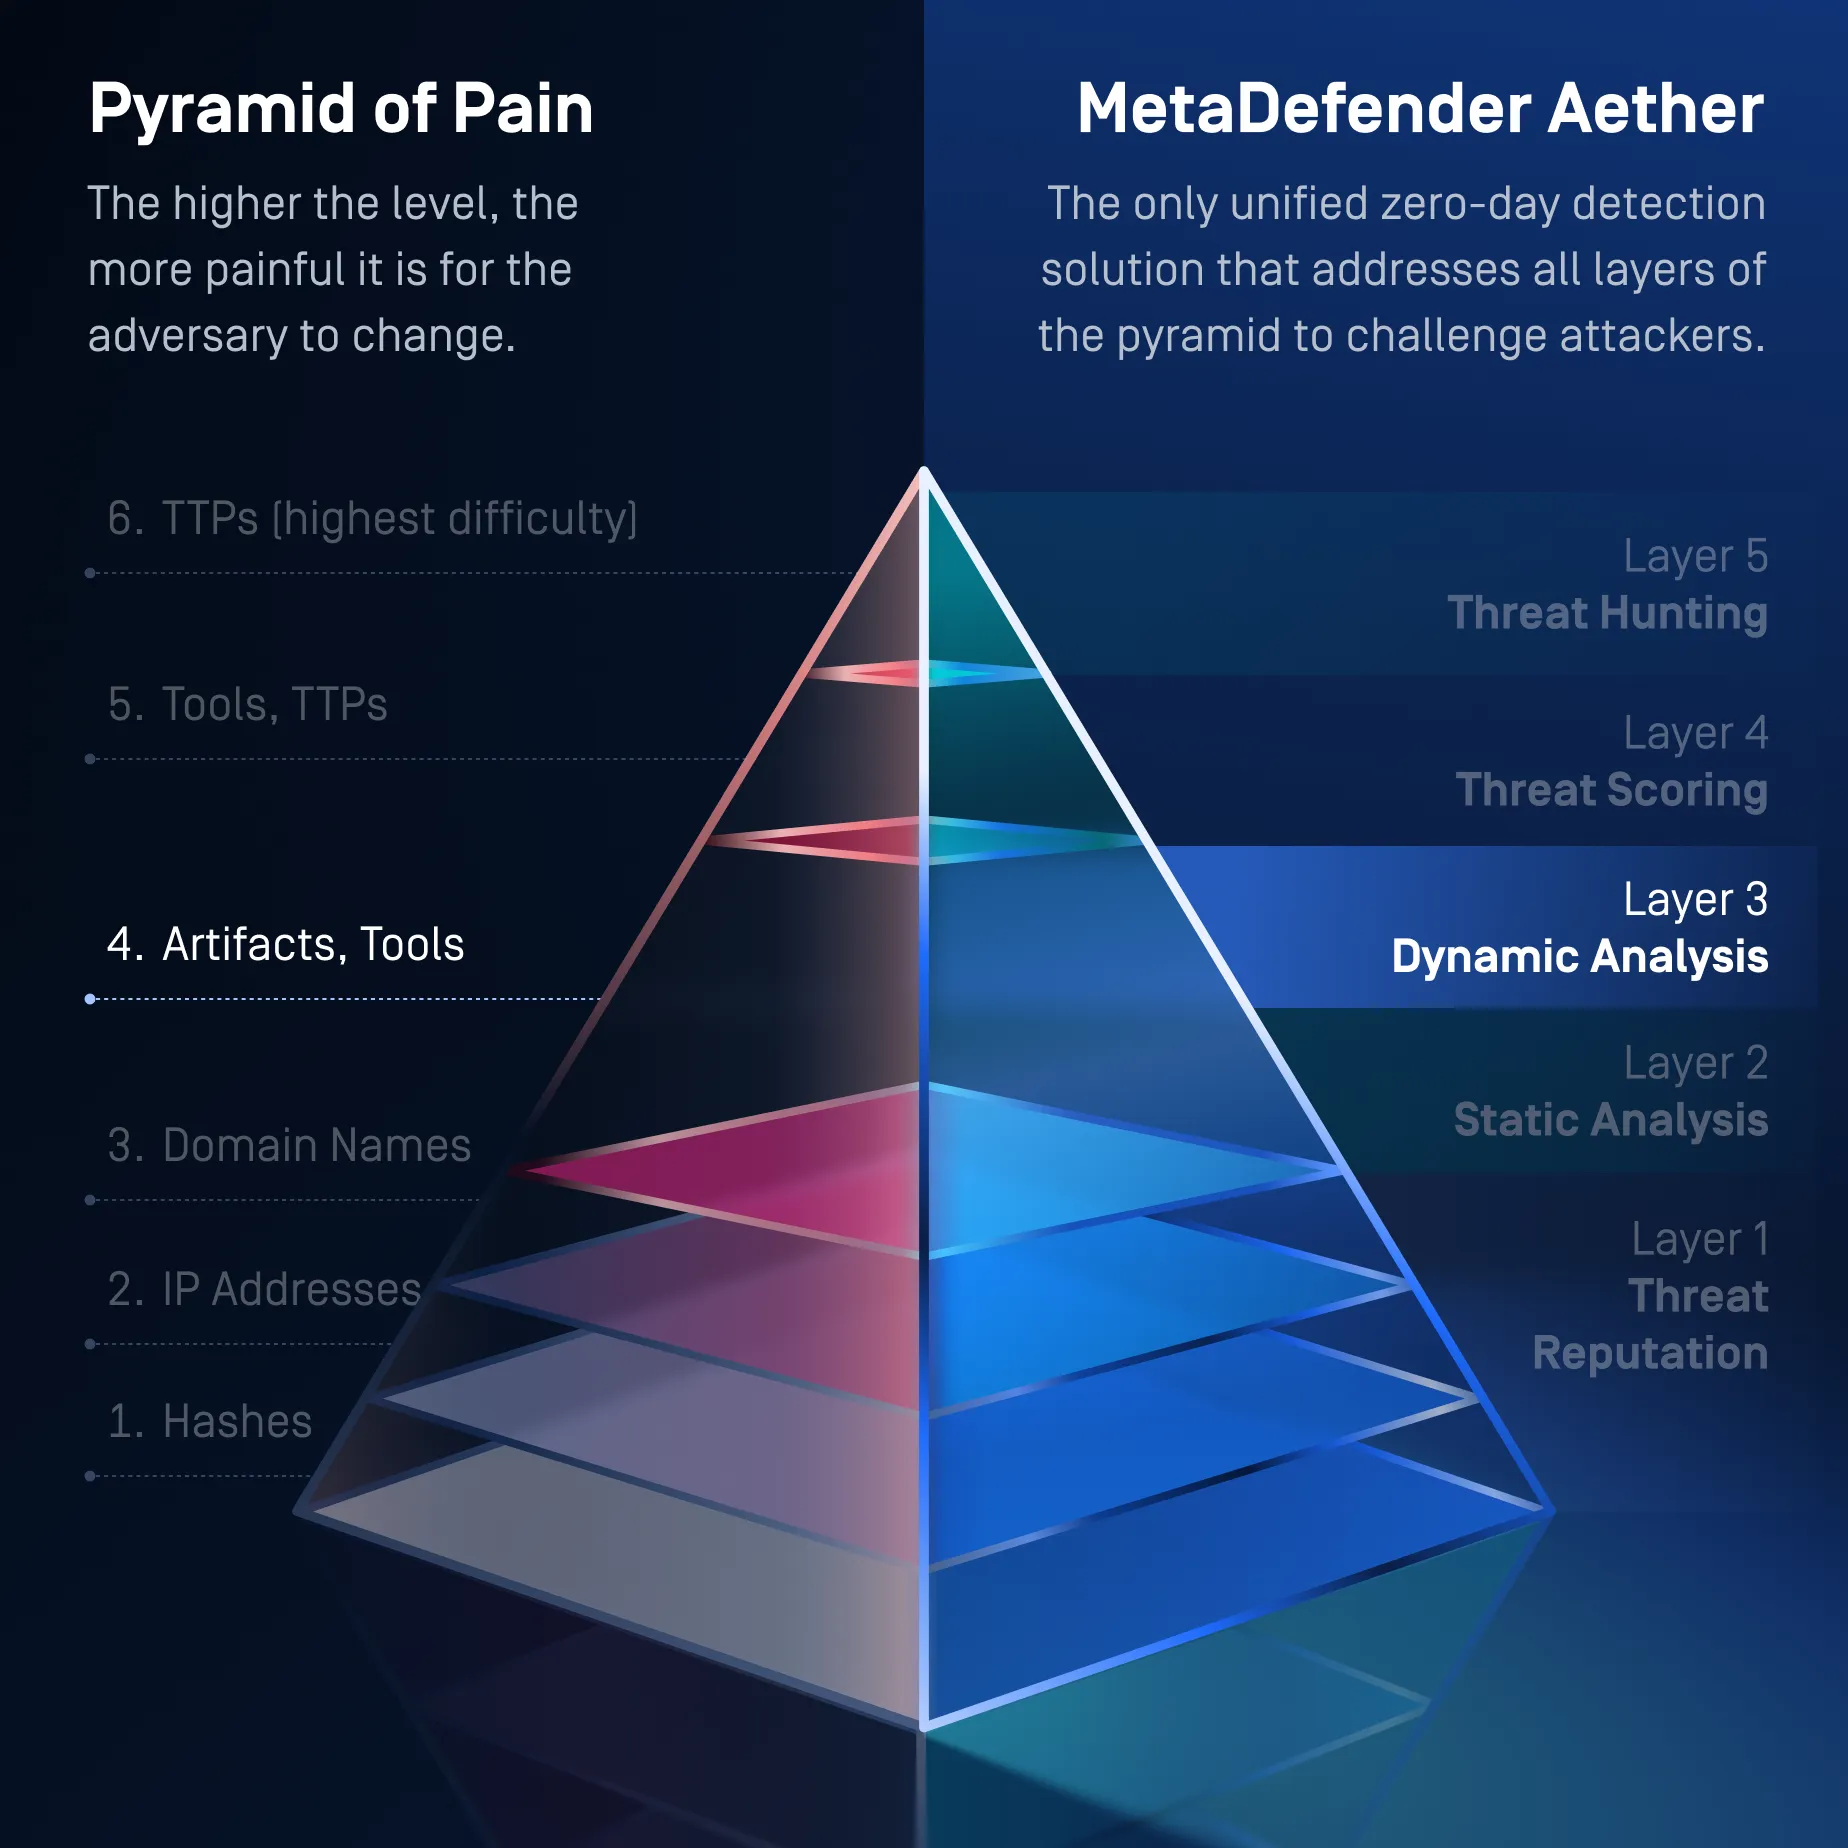
مستوى الهرم 5
أدوات وتكتيكات التنفيذ
- كيف تعمل الطبقة الرابعة على إحباط الهجمات
تقوم عملية تقييم التهديدات بربط الأدلة المستمدة من «سمعة التهديد» و«التحليل الثابت» و«التحليل الديناميكي» من أجل تحديد النوايا الخبيثة وترتيب المخاطر حسب الأولوية.
وهي تُقيّم ما يلي:
- مسارات التنفيذ الضارة
- أنماط التحميل والحقن
- تشويش النص البرمجي
- تقنيات المثابرة
- سلوك C2
- خصائص عائلة البرامج الضارة
- المؤشرات السلوكية
- التوافق بين MITRE ATT&CK و«كتالوج سلوك البرامج الضارة»
- العلاقة بين بنية الملف وسلوكه أثناء التشغيل
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على تعديل طريقة أدوات ، وليس مجرد مظهر الملفات.
- يجعل من السهل اكتشاف أنماط التنفيذ المعاد استخدامها.
- يكشف عن النوايا الخبيثة من خلال عدة إشارات ضعيفة.
- يقلل من فعالية التعديلات الطفيفة على الحمولة.
- يفرض تغييرات أكثر تكلفة على منطق الأدوات وتقنيات السلوك.
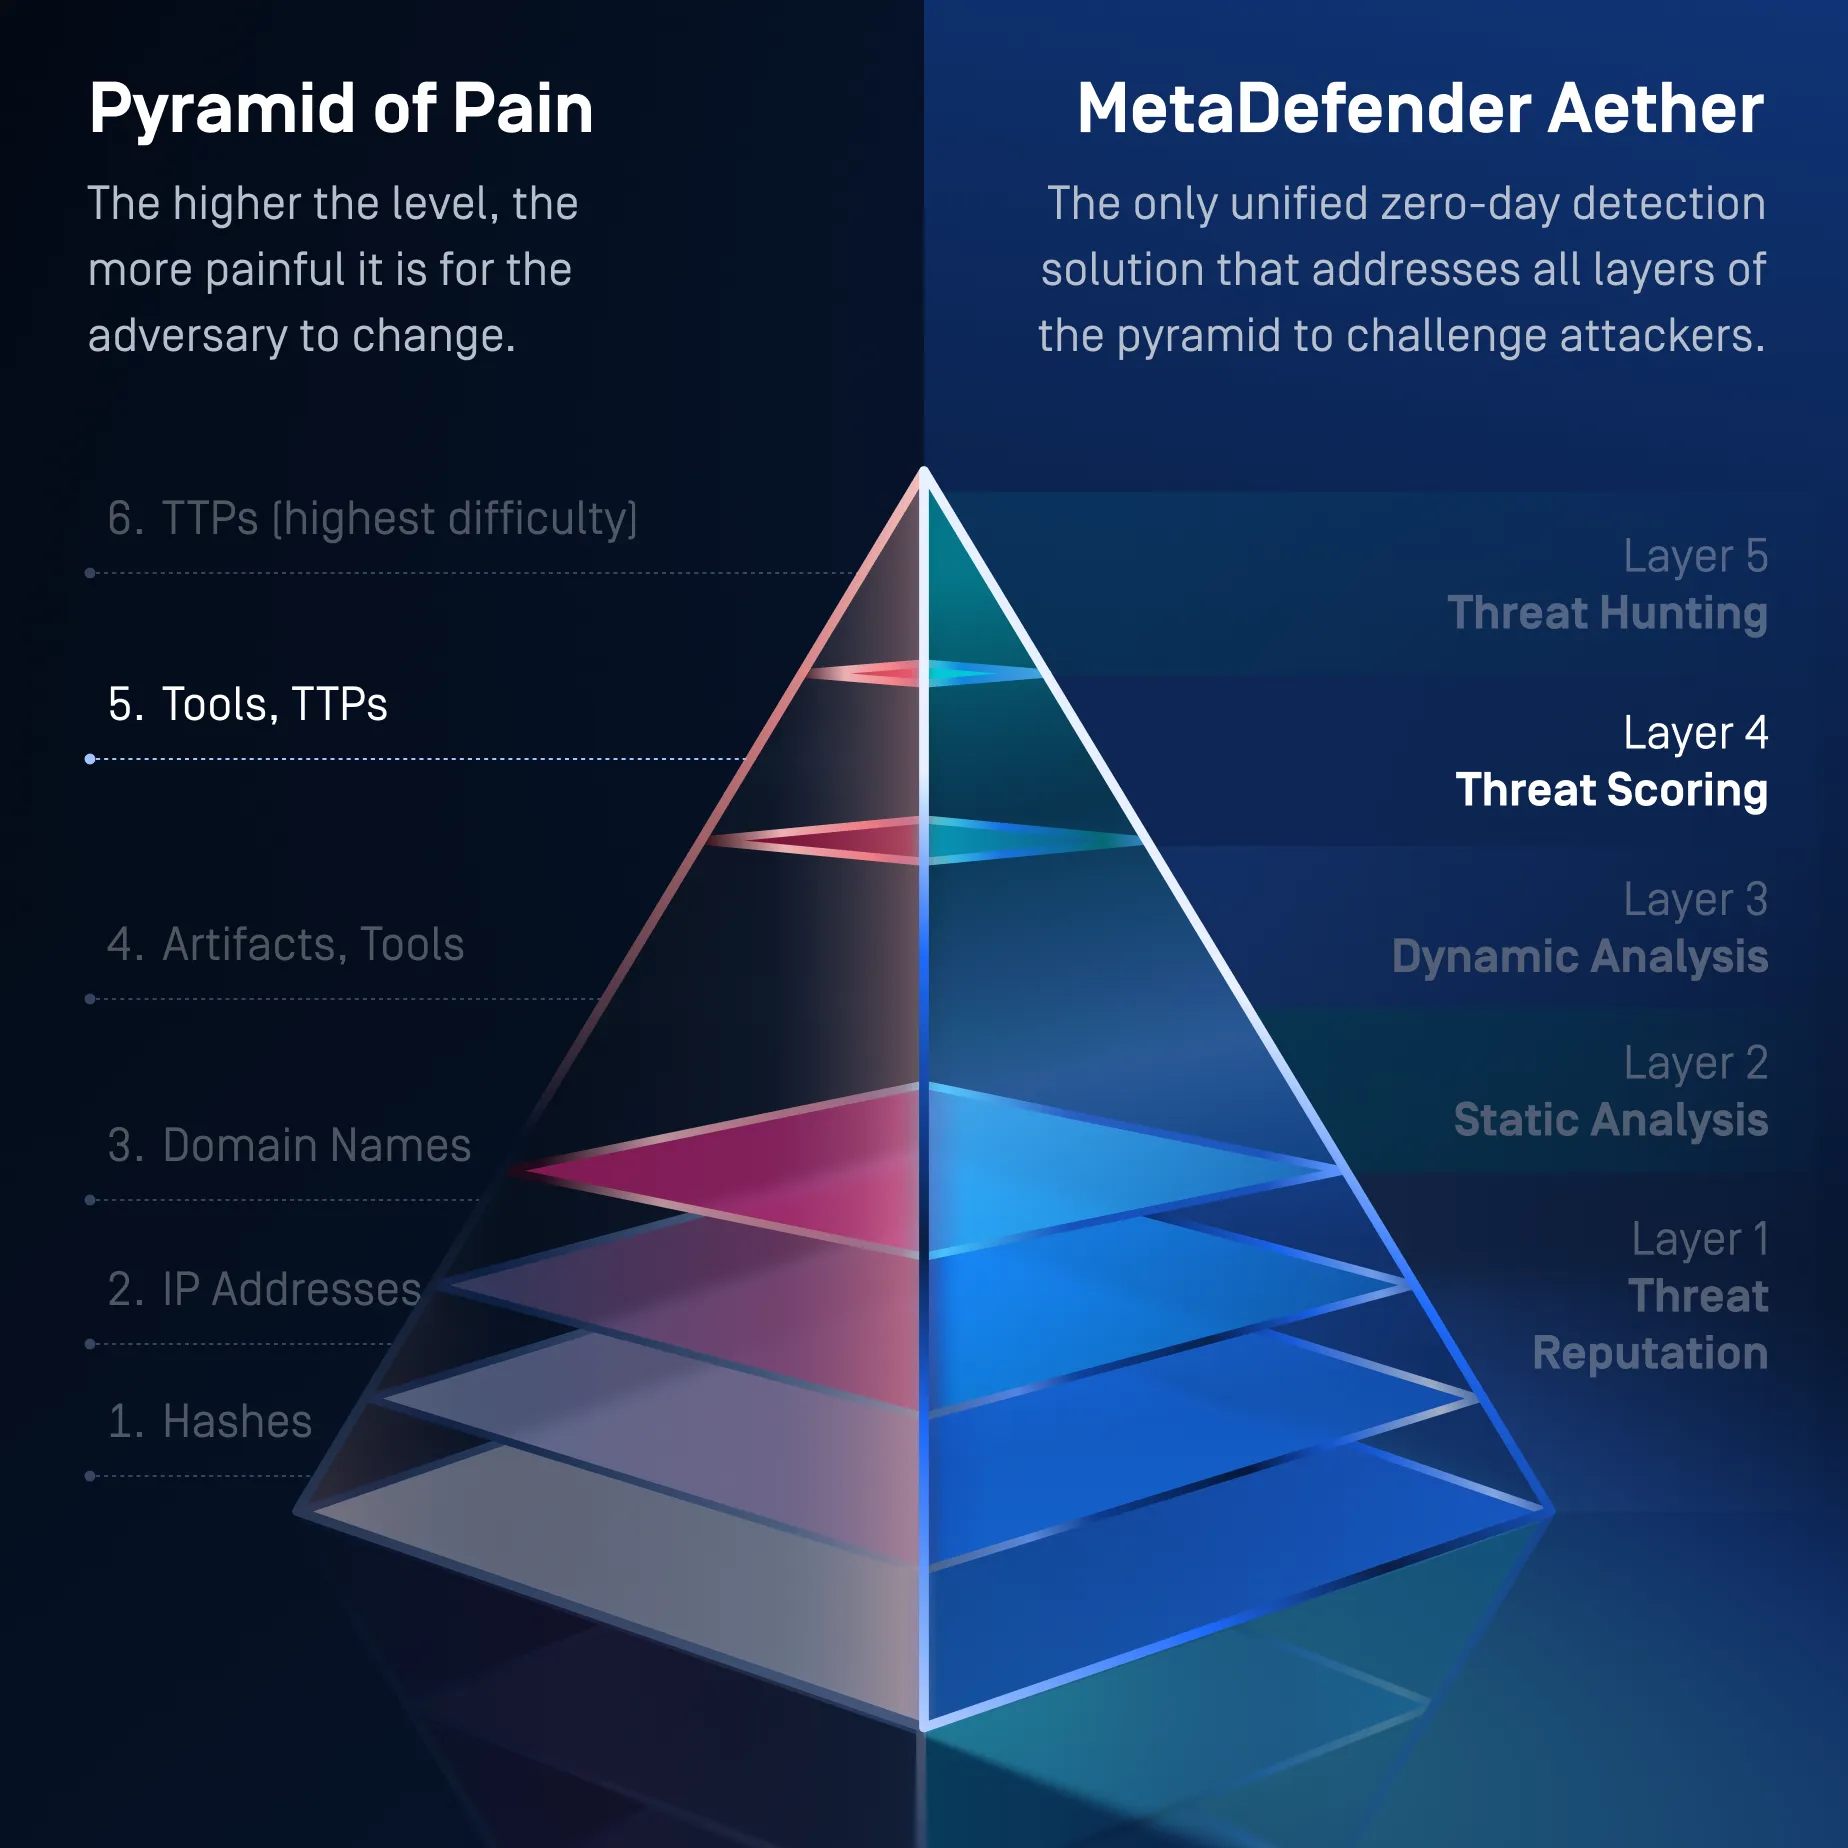
الهرم - المستوى 6
التكتيكات والتقنيات والإجراءات
- كيف تعمل الطبقة الخامسة على إحباط الهجمات
يعمل البحث عن أوجه التشابه المدعوم بتقنية ML و«ربط أنماط التهديدات» على ربط التهديدات المجهولة بالبرامج الضارة والبنية التحتية والسلوكيات والحملات ذات الصلة.
وهي ترتبط ببعضها البعض:
- عائلات البرامج الضارة
- المتغيرات المعاد تجميعها
- طفرات متعددة الأشكال
- أقسام الكود المشتركة
- أوجه التشابه السلوكية
- مجموعات البنية التحتية
- الملفات والحمولات ذات الصلة
- التكتيكات والتقنيات الشائعة
- النشاط على مستوى الحملة
- كيف يمارس أقصى قدر من الضغط على المهاجمين
- يكتشف الهجمات ذات الصلة حتى في حالة تغير التجزئات والحمولات والبنية التحتية.
- يربط الملفات المعزولة بعمليات المهاجمين الأوسع نطاقاً.
- يكشف عن أساليب عمل متكررة عبر مختلف أنواع البرامج الضارة والحملات.
- يجبر المهاجمين على تغيير أدوات، وبنيتهم التحتية، وسلوكهم، وأساليب عملهم.
- مما يجعل أساليب التهرب التدريجي غير فعالة، الأمر الذي يتطلب إجراء مراجعة شاملة لمجموعة أدوات المهاجم وأساليب وتكتيكاته وإجراءاته (TTPs).
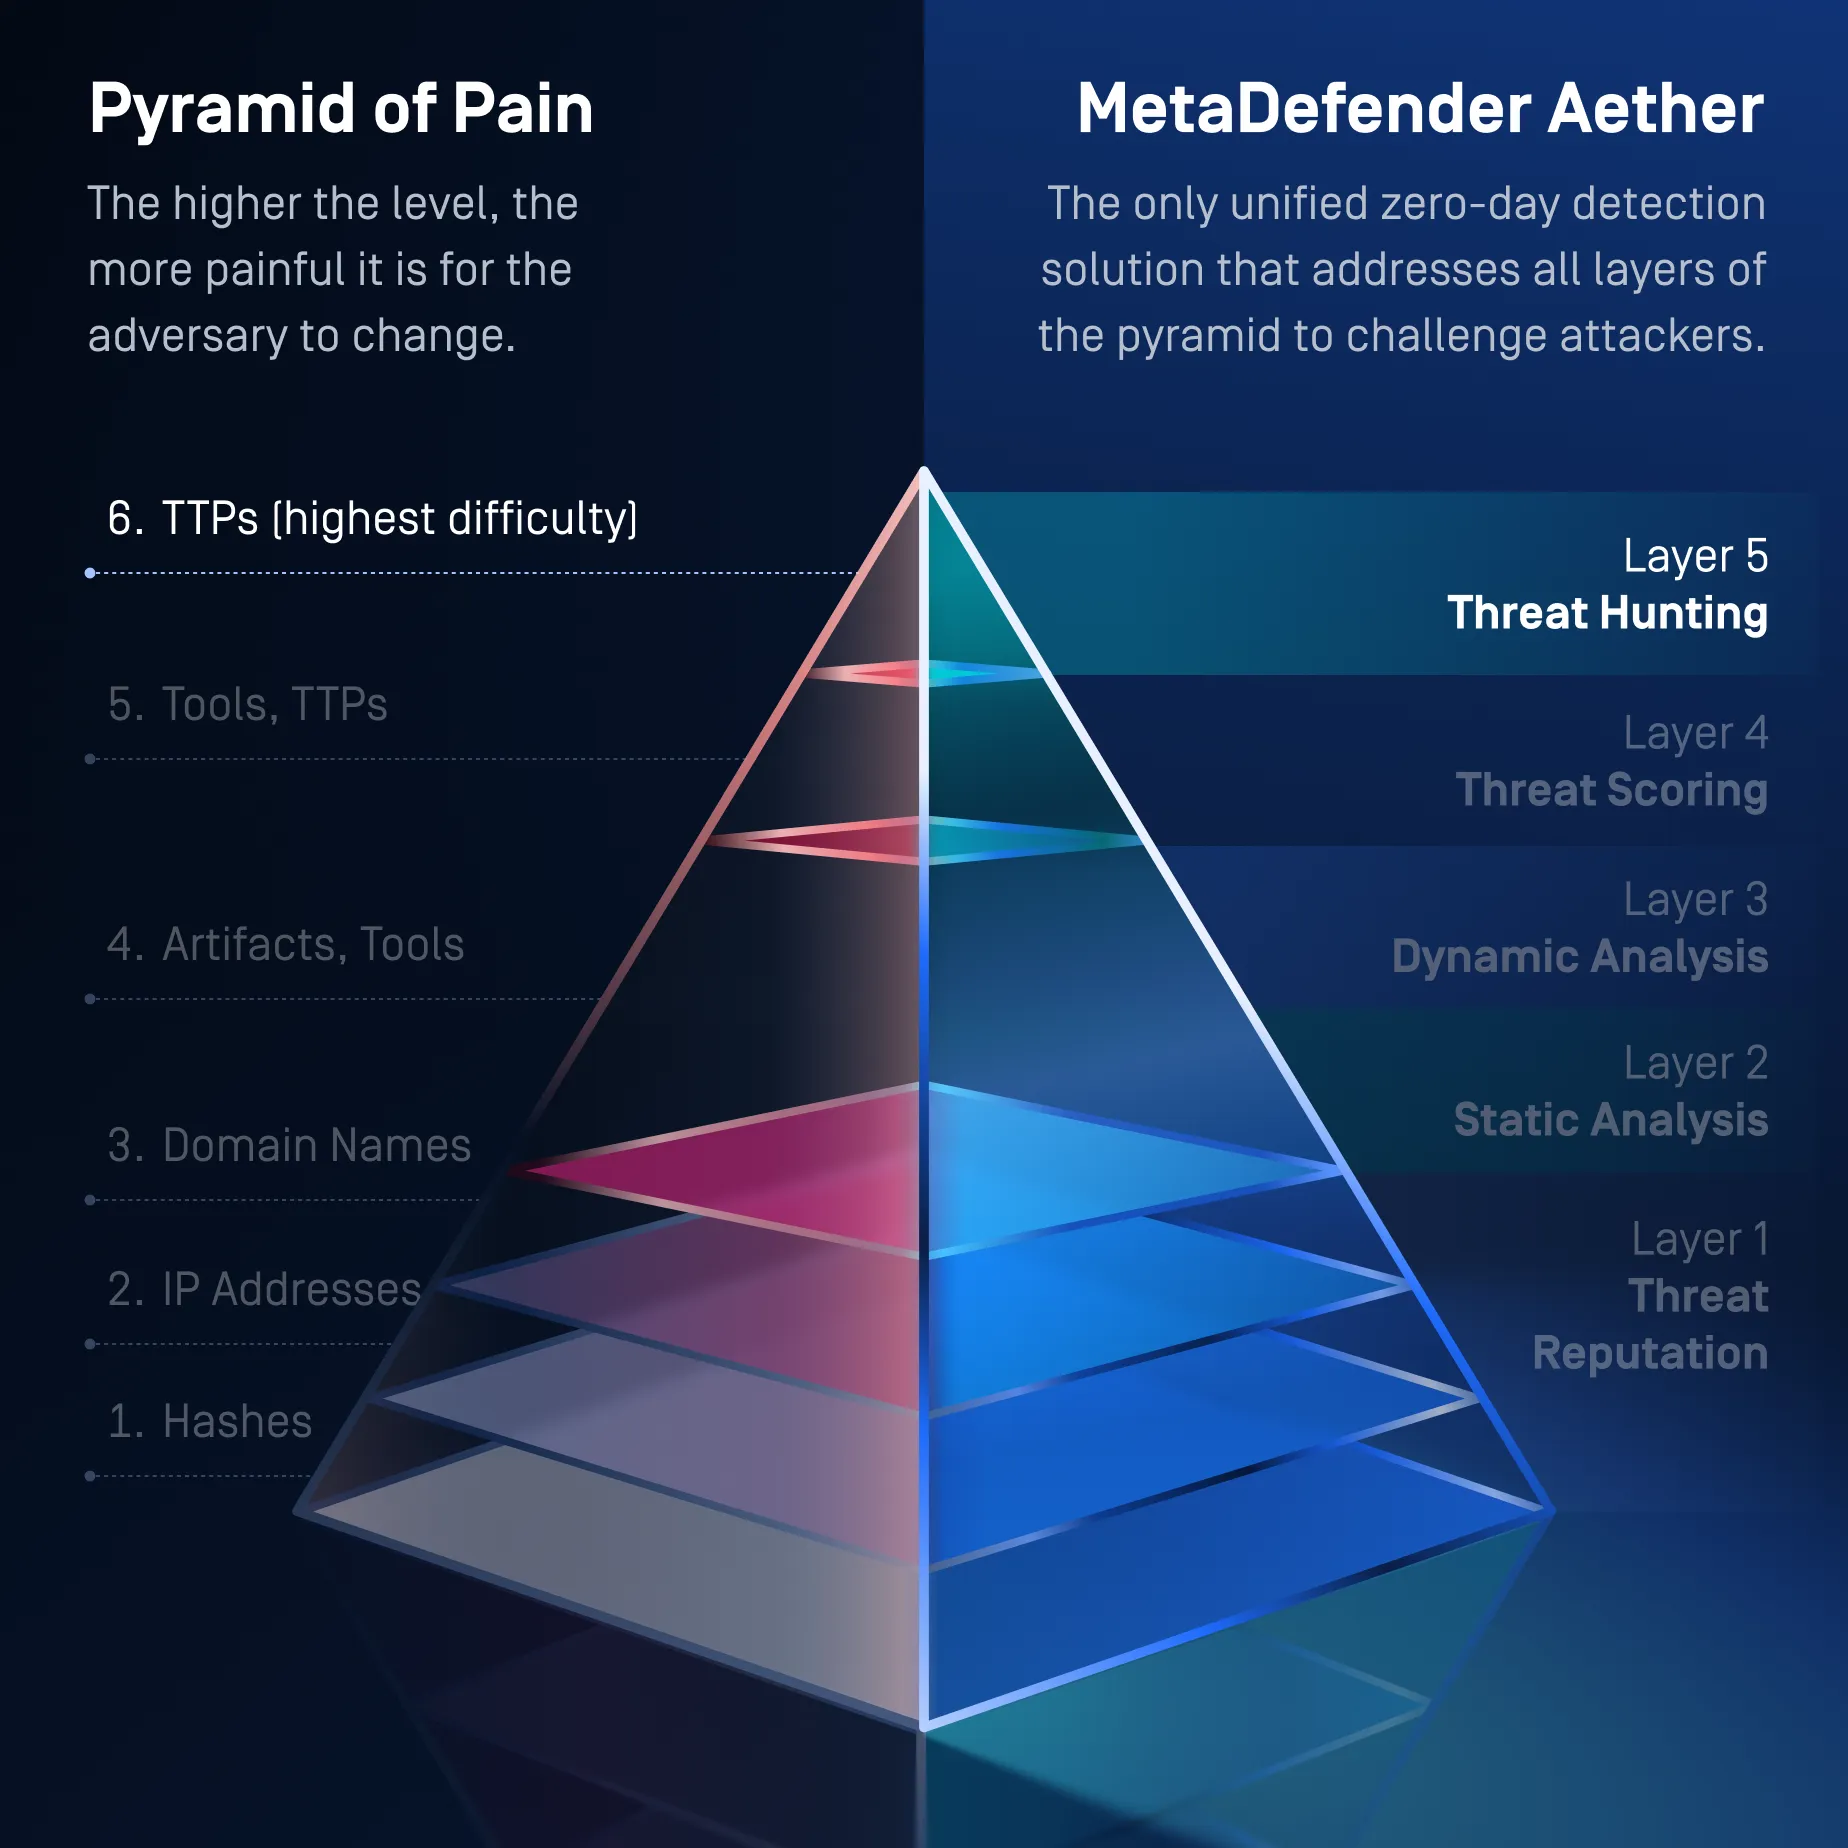
- سمعة التهديدالطبقة 1تكسر البنية التحتية لهجمات السلع من خلال إبطال صلاحية المؤشرات القابلة لإعادة الاستخدام
مستويات الهرم 1 و2 و3
التجزئات وعناوين IP والنطاقات
- مستويات الهرم 1، 2، 3
التجزئة، نظام منع التطفل النطاقات (المستويات الثلاثة السفلية من الهرم)
- عمليات البحث عن التجزئة → الكشف عن ملفات البرامج الضارة الثنائية المعاد استخدامها
- سمعة URL/المجال/IP → حظر البنية التحتية المعروفة
- العلامات التجارية، تصنيف عناوين URL ML → حظر البنية التحتية للتصيد الاحتيالي
- السمعة غير المتصلة بالإنترنت والمتصلة بالإنترنت → توقف تهديدات السلع
- كيف تعمل الطبقة الأولى على إحباط الهجمات
- تساعد عمليات البحث عن التجزئة في تحديد الملفات الثنائية للبرامج الضارة التي تم إعادة استخدامها.
- تعمل سمعة عناوين URL والنطاقات وعناوين IP على حجب البنية التحتية الخبيثة المعروفة.
- يتم تحديد البنية التحتية لعمليات التصيد الاحتيالي من خلال الكشف عن العلامات التجارية وتصنيف عناوين URL باستخدام التعلم الآلي.
- تعمل عمليات التحقق من السمعة عبر الإنترنت وخارج الإنترنت على إيقاف التهديدات المعروفة قبل إجراء تحليل أعمق.
- تعمل المؤشرات الجديدة التي اكتشفتها طبقات «Aether» اللاحقة على تعزيز «ذكاء السمعة» بشكل مستمر.
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على تغيير البنية التحتية ونطاقات التوزيع.
- يجعل التجزئات ومؤشرات البرامج الضارة المعاد استخدامها عديمة الفعالية.
- يوقف عمليات التصيد الاحتيالي الآلية، وتوزيع البرامج الضارة، وسير عمل شبكات الروبوتات.
- يزيد من تكلفة صيانة البنية التحتية الهجومية التي تُستخدم لمرة واحدة.
- التحليل الثابتالطبقة الثانيةيتنبأ بالنوايا الخبيثة قبل تنفيذها ويمنع ظهور الآثار الناتجة عنها
مستوى الهرم 4
أدوات الشبكة والمضيف، أدوات
- مستوى الهرم 4
القطع الأثرية + أدوات
- يكشف محاكاة مستوى وحدة المعالجة المركزية عن عيوب وقت التشغيل:
- سجلات السلوك
- تعديلات السجل
- إسقاط الملفات
- عمليات الحقن
- استدعاءات C2
- سلوك المحمل
- تعرض الحمولة للذاكرة فقط
- يفك حزم التعبئة والتغليف، والمراحل، والقطرات
- يكشف محاكاة مستوى وحدة المعالجة المركزية عن عيوب وقت التشغيل:
- كيف تعمل الطبقة الثانية على إحباط الهجمات
يقوم نظام «Predictive Alin AI» بتحليل السمات الهيكلية والسلوكية وسمات الملفات على مستوى الكائنات دون تشغيل الملف.
- يحدد هياكل الأكواد المشبوهة، والكائنات المضمنة، والنصوص البرمجية، وعمليات الاستيراد، وخصائص الحمولة.
- يتنبأ بالنوايا الخبيثة في غضون أجزاء من الألف من الثانية دون الحاجة إلى توقيعات أو اختبار التشغيل.
- يكتشف التهديدات غير المعروفة من قبل والتهديدات متعددة الأشكال قبل أن يتم تشغيلها.
- يمنع الملفات من إجراء أي تغييرات على السجل، أو إنشاء ملفات، أو إدخال عمليات، أو إقامة اتصالات C2.
- يقوم بتحويل الملفات غير المؤكدة إلى «التحليل الديناميكي» مع تقليل الطلب غير الضروري على بيئة الحماية.
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على إعادة تصميم هياكل الملفات ومكونات الهجوم المدمجة.
- يجعل التغييرات السطحية في الكود والالتفاف على التوقيعات أقل فعالية.
- يكتشف الأنماط التي تظل ثابتة عبر البرامج الضارة التي أعيد تجميعها أو تم تعديلها.
- يمنع المهاجمين من الاعتماد على عملية التنفيذ للكشف عن السلوك الخبيث.
- يزيد من تكلفة إنتاج المتغيرات التي تبدو غير ضارة من الناحية الهيكلية.
- التحليل الديناميكيالطبقة 3يُظهر السلوك الخفي ويكشف عن الأدوات التشغيلية
مستوى الهرم 4
أدوات الشبكة والمضيف، أدوات
- مستوى الهرم 5
أدوات TTPs
- الاستخدامات السياق + السلوك للكشف عن:
- تدفق التنفيذ الضار
- أنماط اللودر
- توقيعات تشويش البرامج النصية
- سلوكيات عائلة البرامج الضارة
- تقنيات المثابرة
- 900+ مؤشر سلوكي
- توافق تكتيكات MITRE ATT&CK
- الاستخدامات السياق + السلوك للكشف عن:
- كيف تعمل الطبقة الثالثة على إحباط الهجمات
Sandbox Adaptive Sandbox المحاكاة على مستوى التعليمات لتحليل الملفات المشبوهة وإجبار مسارات التعليمات البرمجية المراوغة على التنفيذ.
ويكشف التقرير ما يلي:
- سجلات السلوك
- تغييرات في السجل
- الملفات المحذوفة
- حقن العمليات
- استدعاءات C2
- سلوك أداة التحميل والنص البرمجي
- الحمولات المخصصة للذاكرة فقط
- سلاسل التنفيذ متعددة المراحل
- شركات التعبئة والتغليف، وشركات تجهيز العقارات، وشركات التوصيل
- تقنيات مكافحة التحليل والتحايل على بيئة الاختبار
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على إعادة تصميم الحمولات وسلاسل التحميل.
- يكشف عن العناصر الاصطناعية في المرحلة الثانية ومسارات التنفيذ المخفية.
- يتغلب على عمليات التحقق المتعلقة بمكافحة VM، والتوقيت، والبيئة، وتفاعل المستخدم.
- يجبر المهاجمين على إعادة كتابة منطق مقاومة التحليل.
- يكشف عن العيوب والسلوكيات التي لا يمكن للتحليل الثابت وحده تأكيدها.
- تسجيل التهديداتالطبقة 4يحول الأدلة متعددة الطبقات إلى تقييم للمخاطر قائم على الثقة
مستوى الهرم 5
أدوات وتكتيكات التنفيذ
- كيف تعمل الطبقة الرابعة على إحباط الهجمات
تقوم عملية تقييم التهديدات بربط الأدلة المستمدة من «سمعة التهديد» و«التحليل الثابت» و«التحليل الديناميكي» من أجل تحديد النوايا الخبيثة وترتيب المخاطر حسب الأولوية.
وهي تُقيّم ما يلي:
- مسارات التنفيذ الضارة
- أنماط التحميل والحقن
- تشويش النص البرمجي
- تقنيات المثابرة
- سلوك C2
- خصائص عائلة البرامج الضارة
- المؤشرات السلوكية
- التوافق بين MITRE ATT&CK و«كتالوج سلوك البرامج الضارة»
- العلاقة بين بنية الملف وسلوكه أثناء التشغيل
- كيف تمارس الضغط على المهاجمين
- يجبر المهاجمين على تعديل طريقة أدوات ، وليس مجرد مظهر الملفات.
- يجعل من السهل اكتشاف أنماط التنفيذ المعاد استخدامها.
- يكشف عن النوايا الخبيثة من خلال عدة إشارات ضعيفة.
- يقلل من فعالية التعديلات الطفيفة على الحمولة.
- يفرض تغييرات أكثر تكلفة على منطق الأدوات وتقنيات السلوك.
- صيد التهديداتالطبقة 5يربط عمليات الكشف المنفصلة بعائلات البرامج الضارة والحملات وأساليب المهاجمين
الهرم - المستوى 6
التكتيكات والتقنيات والإجراءات
- كيف تعمل الطبقة الخامسة على إحباط الهجمات
يعمل البحث عن أوجه التشابه المدعوم بتقنية ML و«ربط أنماط التهديدات» على ربط التهديدات المجهولة بالبرامج الضارة والبنية التحتية والسلوكيات والحملات ذات الصلة.
وهي ترتبط ببعضها البعض:
- عائلات البرامج الضارة
- المتغيرات المعاد تجميعها
- طفرات متعددة الأشكال
- أقسام الكود المشتركة
- أوجه التشابه السلوكية
- مجموعات البنية التحتية
- الملفات والحمولات ذات الصلة
- التكتيكات والتقنيات الشائعة
- النشاط على مستوى الحملة
- كيف يمارس أقصى قدر من الضغط على المهاجمين
- يكتشف الهجمات ذات الصلة حتى في حالة تغير التجزئات والحمولات والبنية التحتية.
- يربط الملفات المعزولة بعمليات المهاجمين الأوسع نطاقاً.
- يكشف عن أساليب عمل متكررة عبر مختلف أنواع البرامج الضارة والحملات.
- يجبر المهاجمين على تغيير أدوات، وبنيتهم التحتية، وسلوكهم، وأساليب عملهم.
- مما يجعل أساليب التهرب التدريجي غير فعالة، الأمر الذي يتطلب إجراء مراجعة شاملة لمجموعة أدوات المهاجم وأساليب وتكتيكاته وإجراءاته (TTPs).
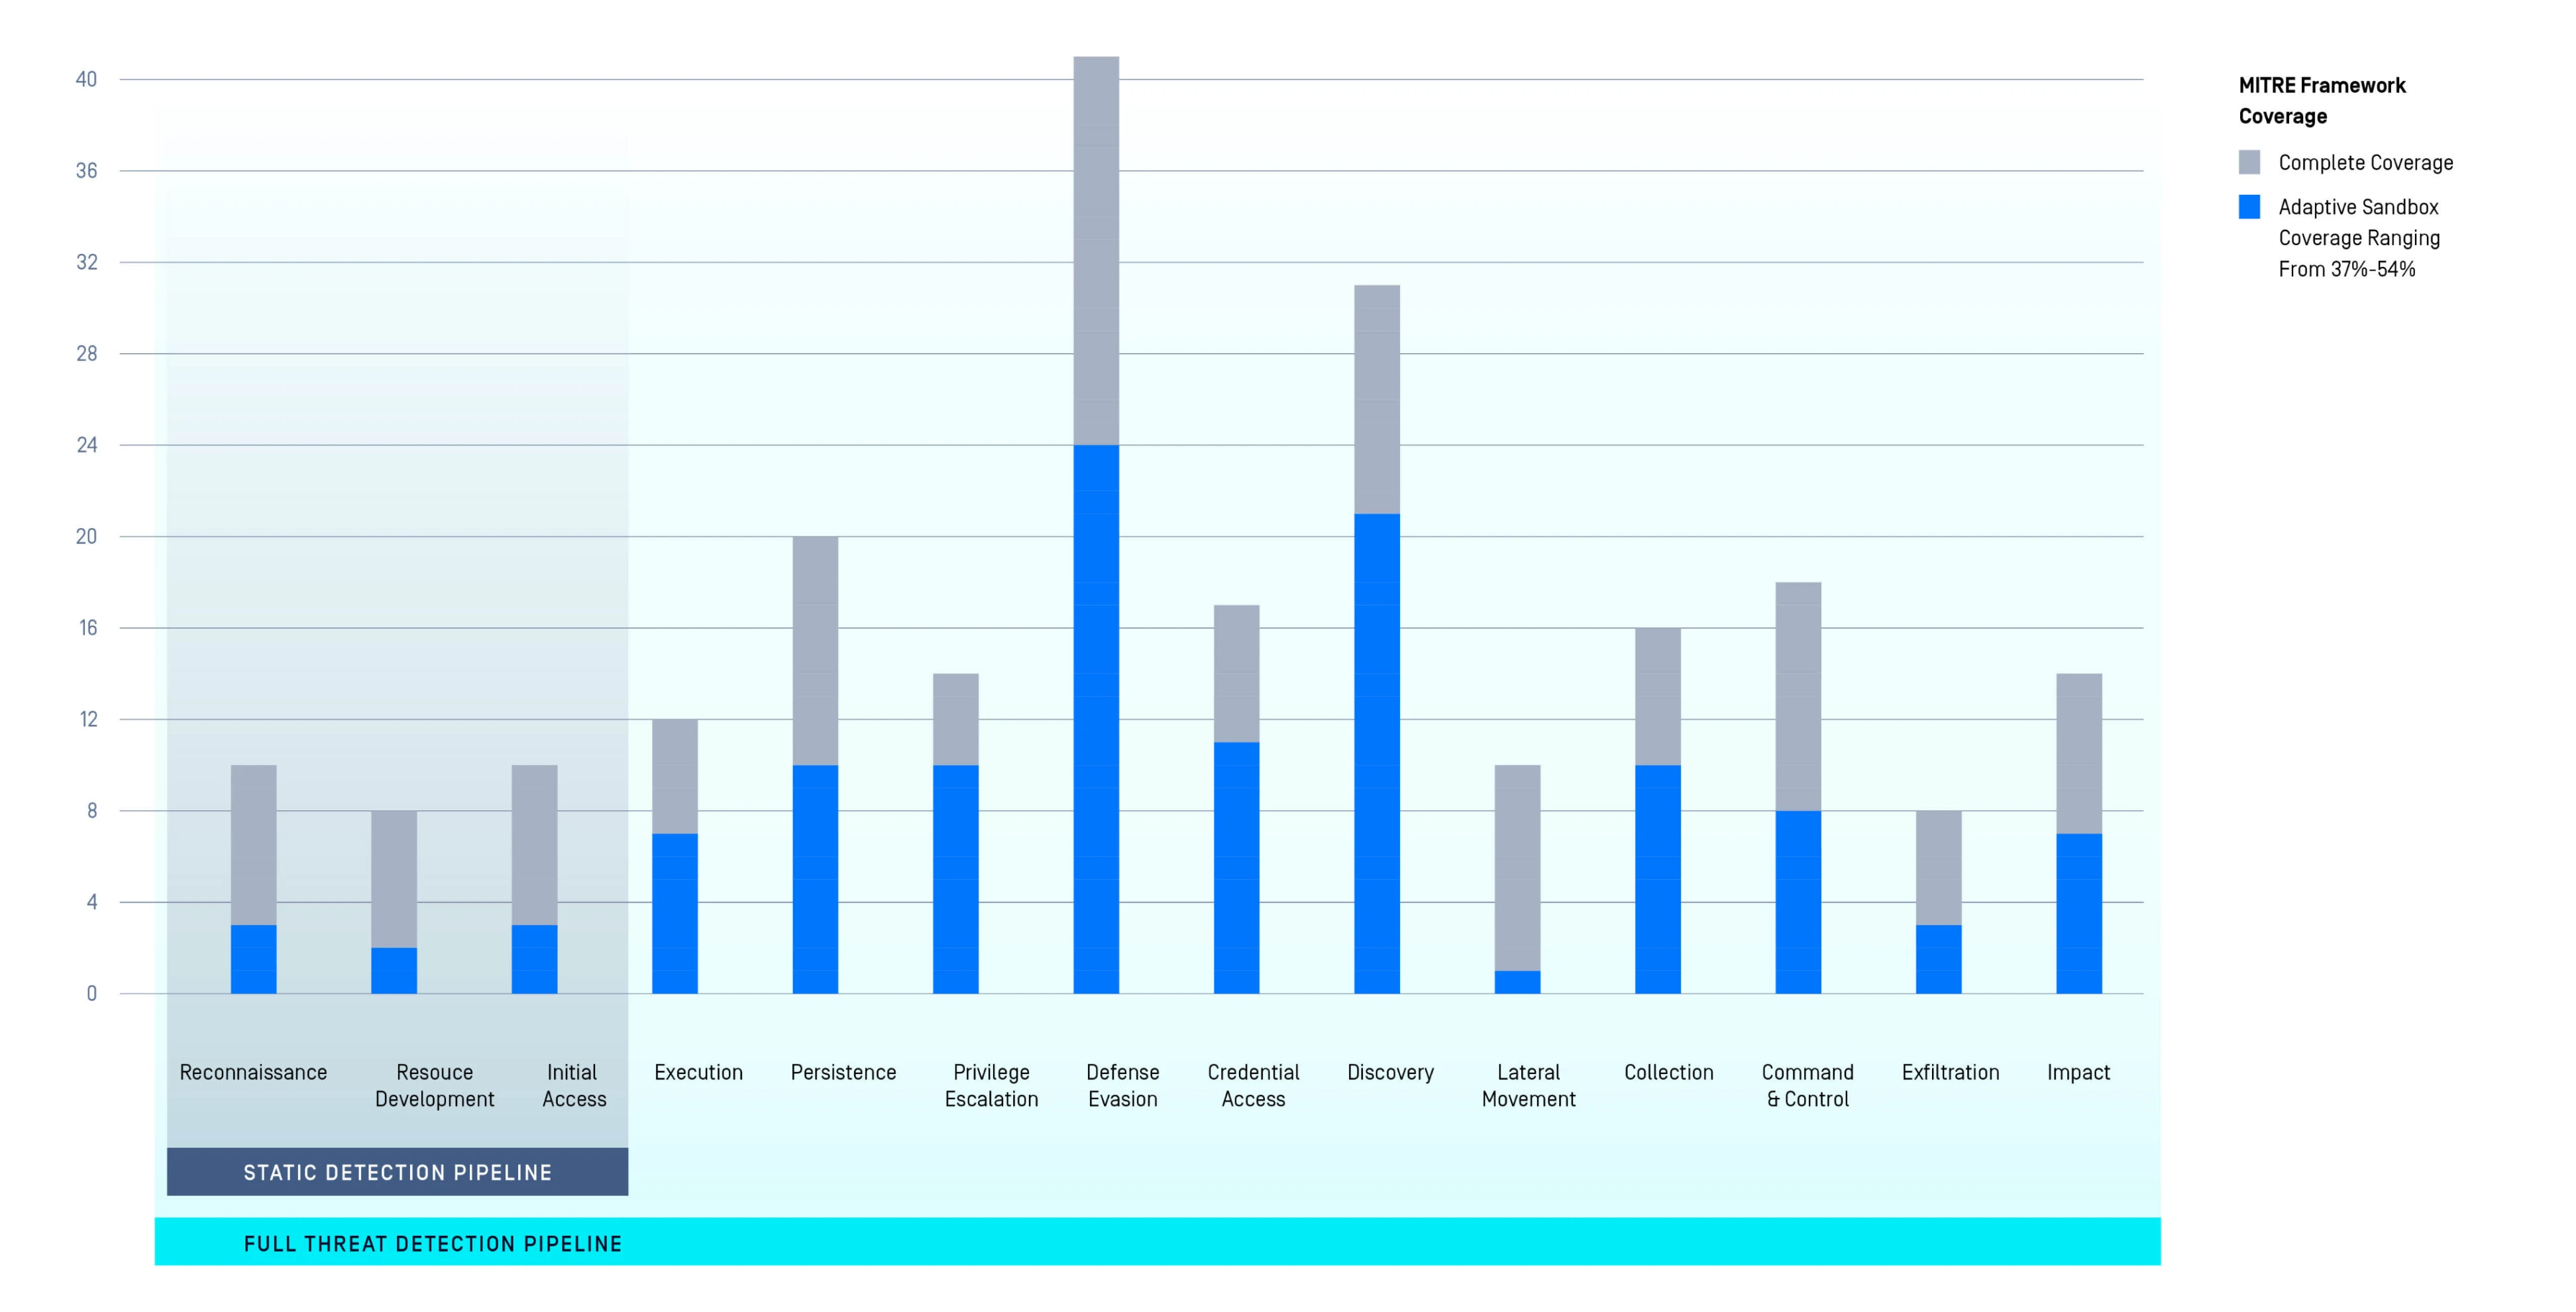
MetaDefender Aether's Impact on
the MITRE ATT&CK Framework
- رؤية متعددة المستويات عبر سلسلة الهجوم بأكملها.
- الكشف قبل التنفيذ (ثابت) وأثناء التشغيل (تحليل ديناميكي) مقترن بتكتيكات MITRE.
- +60٪ تغطية كشف إضافية.
"أسرع سرعة قمنا باختبارها على الإطلاق في
."
أمن Venak
330+
العلامات التجارية القابلة للكشف
للكشف عن التصيد الاحتيالي القائم على التعلم الآلي
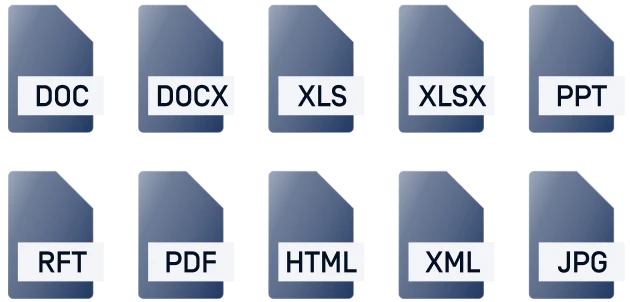
أكثر من 120 نوعًا من ملفات
استخراج الملفات، صور
، والمزيد
>14
الاستخراج الآلي لعائلات البرامج الضارة
تكامل سهل
نوقف الهجمات التي لا يعلم أحد بوجودها
40x
أسرع من حلول التقليدية
ميزات MetaDefender
يوضح الجدول أدناه القدرات الأساسية لمحرك MetaDefender .
لاستكشاف كيفية عمل هذه الميزات معًا في عمليات النشر الفعلية، اتصل بنا لتحديد موعد لعرض تقني.
ميزات
137فك ضغط أكثر من 10 أنواع مختلفة من الأرشيفات (مثل 7Z، CAB/MSU، DEB، LZIP، ISO، RAR، VHD، ZIP)
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
استخراج ملفات صغيرة مضمنة (كالملفات الصغيرة المحتواة في ملفات وورد Word بخاصية ربط العناصر وتضمينها OLE2)
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
استخراج المحتوى النشط (كحمولات Base64 في ملفات لغة ترميز النصوص التشعبية HTML)
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
استخراج الموارد والصور والسلاسل (يشمل ذلك التعرف على النصوص بخاصية التعرف الضوئي على الرموز OCR)
Supported Engine: Remote
الفئة: القدرة على الكشف
استخراج وفك تشفير البرامج النصية لوحدات الماكرو VBA macros، وVBS/JS، وPowerShell
Supported Engine: Remote
الفئة: القدرة على الكشف
استخراج الملفات التنفيذية القابلة للنقل PE المضمنة (من المثبتات، سواء المضمنة مباشرة Inline أو بالتراكب Overlay)
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
فك التشفير التلقائي (مثل سلاسل Base64، والبيانات المشفرة XOR)، وفك التشفير التلقائي (جافا و .NET)، ومحاكاة الرمز الصوري (EmbedEquation). فك التشفير التلقائي لبايثون وباش يعزز تحليل البرامج النصية.
Supported Engine: Embedded, Remote
الفئة: عمق التحليل
استخراج الشهادات والتحقق من صحتها (من ملفات PE وPDF ووحدات الماكرو الموقَّعة) والحصول على دوال تجزئة المصادقة authentihashes
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
حساب دوال التجزئة hashes (مثل SSDEEP وImphash) وعشوائية entropy الأجزاء/الموارد
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
حساب معرفات UUID، مثل معرفات GUID في .NET (إصدار الوحدة النمطية/معرف TypeLib)
Supported Engine: Embedded, Remote
الفئة: القدرة على الكشف
Parse PE compiler metadata (RICH headers)
Supported Engine: Embedded, Remote
الفئة: عمق التحليل
Parse SFX installer metadata
Supported Engine: Embedded, Remote
الفئة: عمق التحليل
تكاملات MetaDefender
| تنفيذ | الأجهزة | |
|---|---|---|
| الاندماج | API & تكامل واجهة الويب |
|
| تكامل البريد الإلكتروني ودعم التنسيق |
| |
| تكامل عمليات التنسيق والأتمتة والاستجابة الأمنية (SOAR) |
| |
| تكامل SIEM | ملاحظات سجل رسائل النظام بتنسيق الأحداث المشتركة CEF | |
| التثبيت | OPSWAT منصة الكشف عن التهديدات والوقاية منها |
|
| تنسيق التقرير/تصدير البيانات | تنسيقات التقارير |
|
| البرمجة النصية والأتمتة أدوات | بايثون Python |
|
تقارير MetaDefender
نظرة عامة على إمكانيات برنامجنا للأمن السيبراني، بما في ذلك تحليل العينات، وفك تشفير عائلة البرمجيات الخبيثة، وتفكيك التفكيك، والبحث عن التشابه، وغير ذلك الكثير.
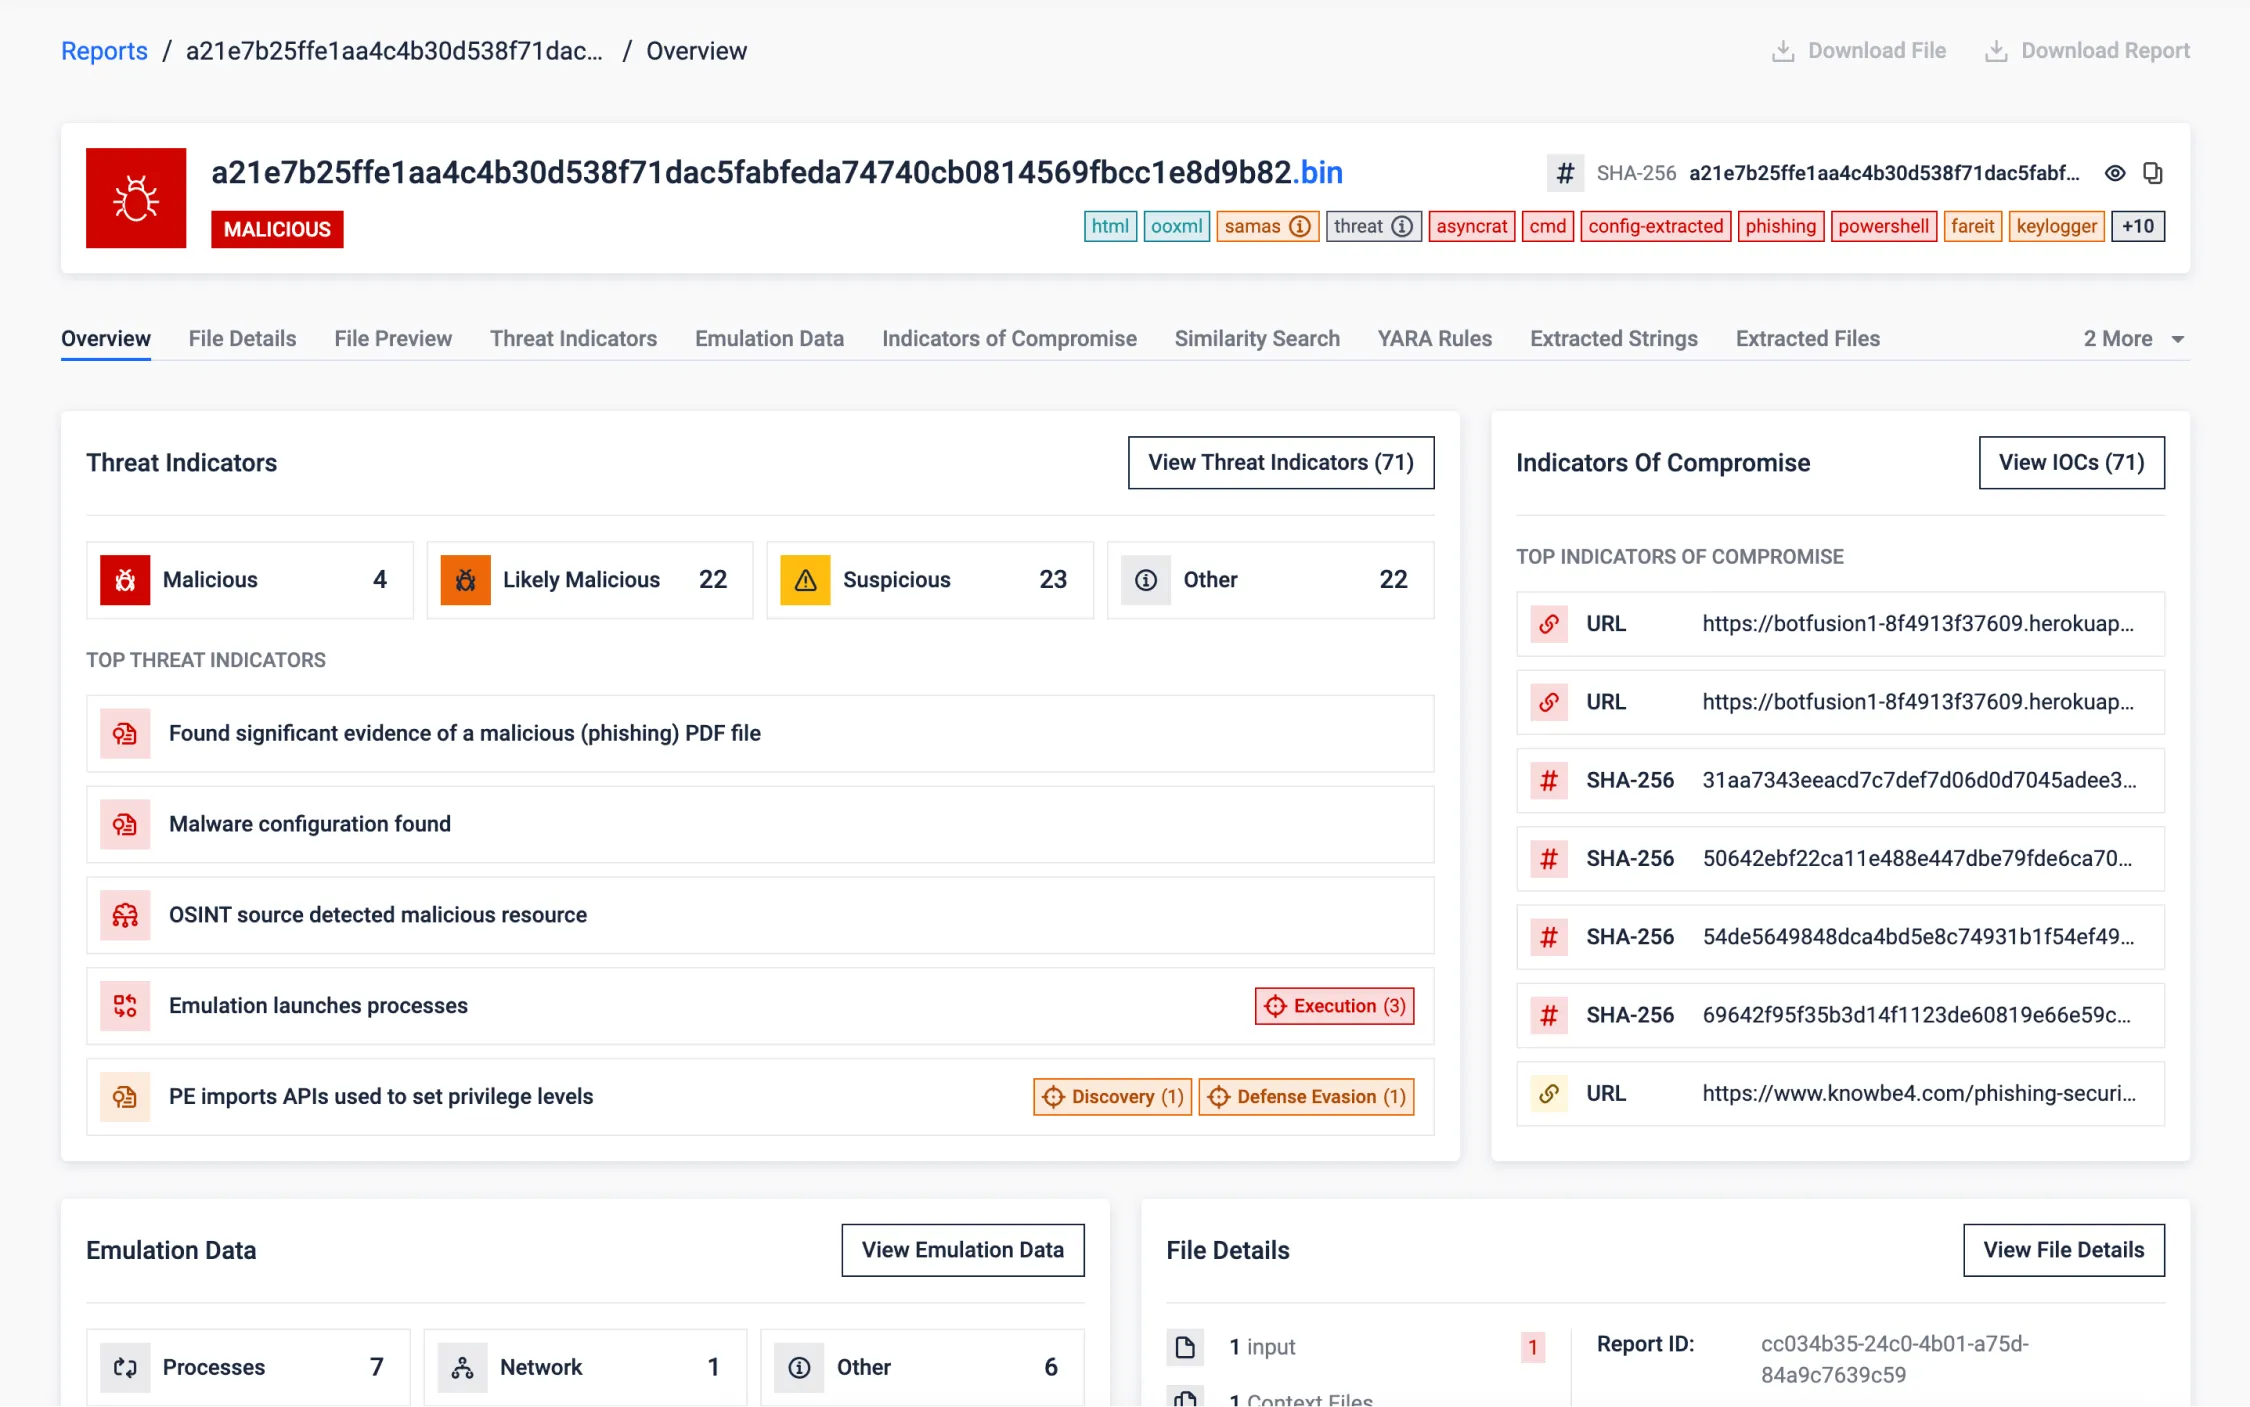
عينة اصطناعية (مصنعة)
يُعد هذا النموذج مثالاً مصممًا خصيصًا لإبراز القدرات المتنوعة لبرنامجMetaDefender (المعروف سابقًا باسم OPSWAT Filescan Sandbox).
تم تصميمه لإظهار التهديدات السيبرانية في العالم الحقيقي، ودمج العديد من الملفات وأنواع الملفات في بعضها البعض. وهذا يوضح بشكل فعال براعة حلنا في تحليل التهديدات التكيفية والتحليل السلوكي والتدابير الأمنية المتقدمة.
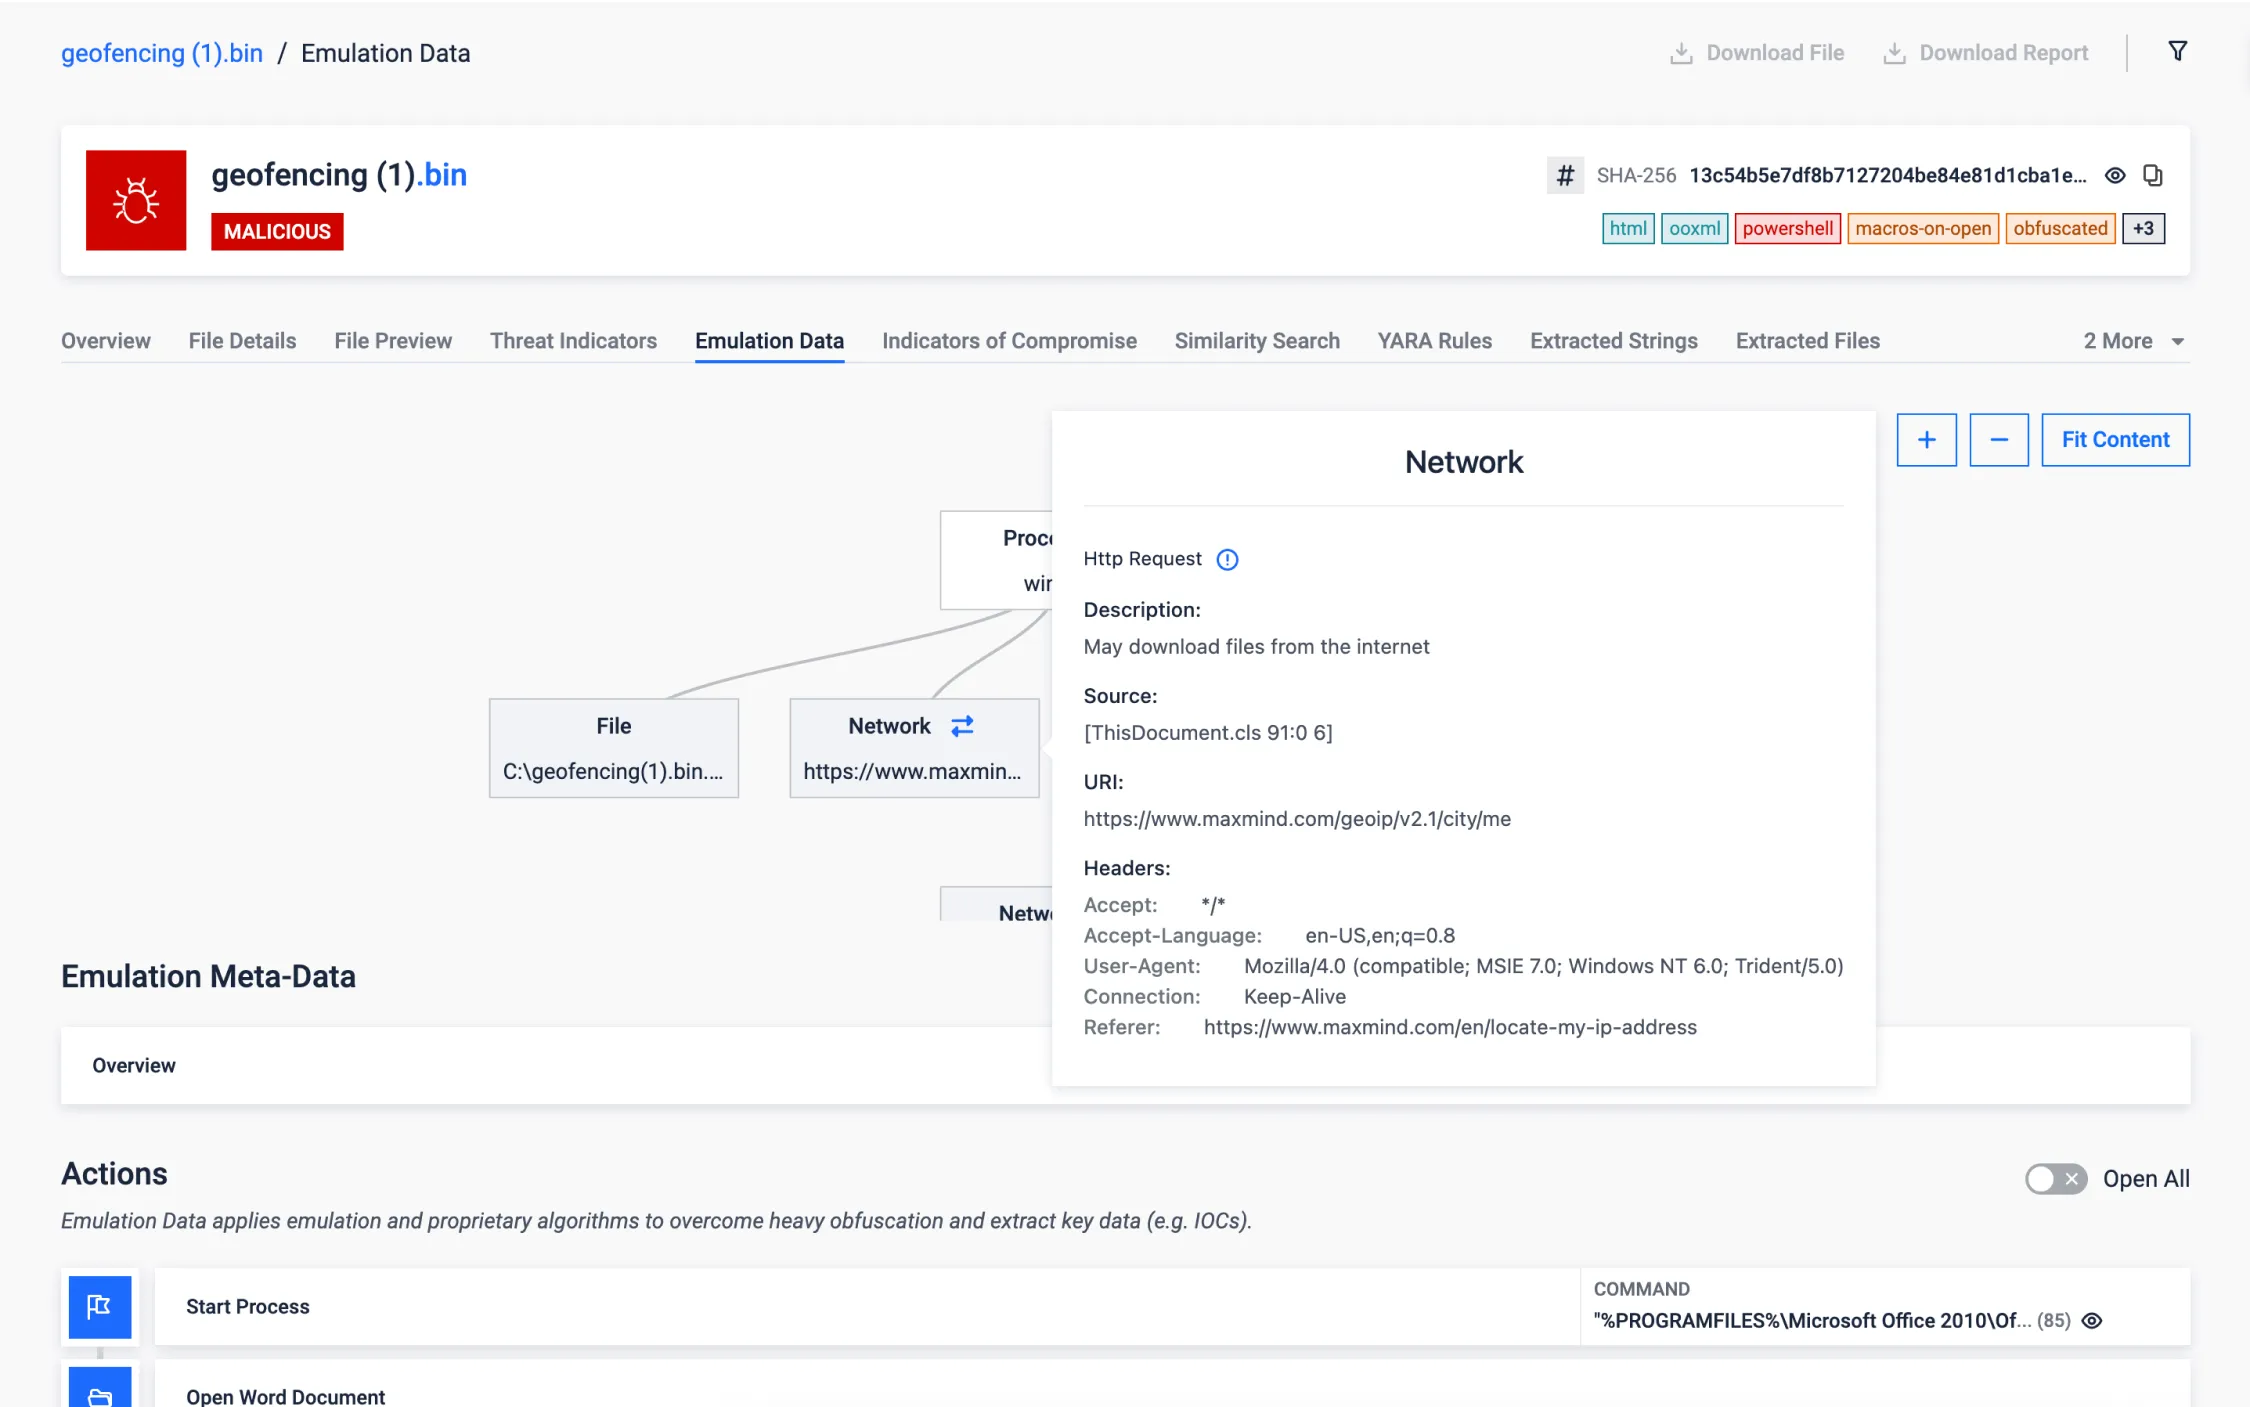
السياج الجغرافي
لقد أصبحت ملفات البرمجيات الخبيثة التي تستخدم سياجاً جغرافياً تهديداً كبيراً للأمن السيبراني. وغالباً ما تستخدم هذه الملفات الخبيثة مشغلات تستند إلى الموقع الجغرافي، مما يجعل الكشف عنها والتخفيف من حدتها مهمة صعبة. ومع ذلك، يتميز التحليل Adaptive للتهديدات عن الأساليب التقليدية من خلال توفير القدرة على محاكاة وتزييف قيم الموقع الجغرافي المتوقعة بدقة، مما يؤدي إلى تحييد التكتيكات التي تستخدمها البرمجيات الخبيثة بشكل فعال، وبالتالي تعزيز قدرتنا على الحماية من هذه التهديدات.
في العينة المقدمة أدناه، يمكننا أن نلاحظ وجود برمجية خبيثة قائمة على السياج الجغرافي تحاول التنفيذ حصريًا داخل بلد معين. ومع ذلك، نجح حلنا المبتكر في تجاوز هذا القيد بنجاح، كما ذكرنا سابقًا، من خلال محاكاة قيم الموقع الجغرافي المطلوب، مما يدل على قدرتنا الفائقة في مواجهة مثل هذه التهديدات القائمة على السياج الجغرافي.
اكتشاف التصيد الاحتيالي
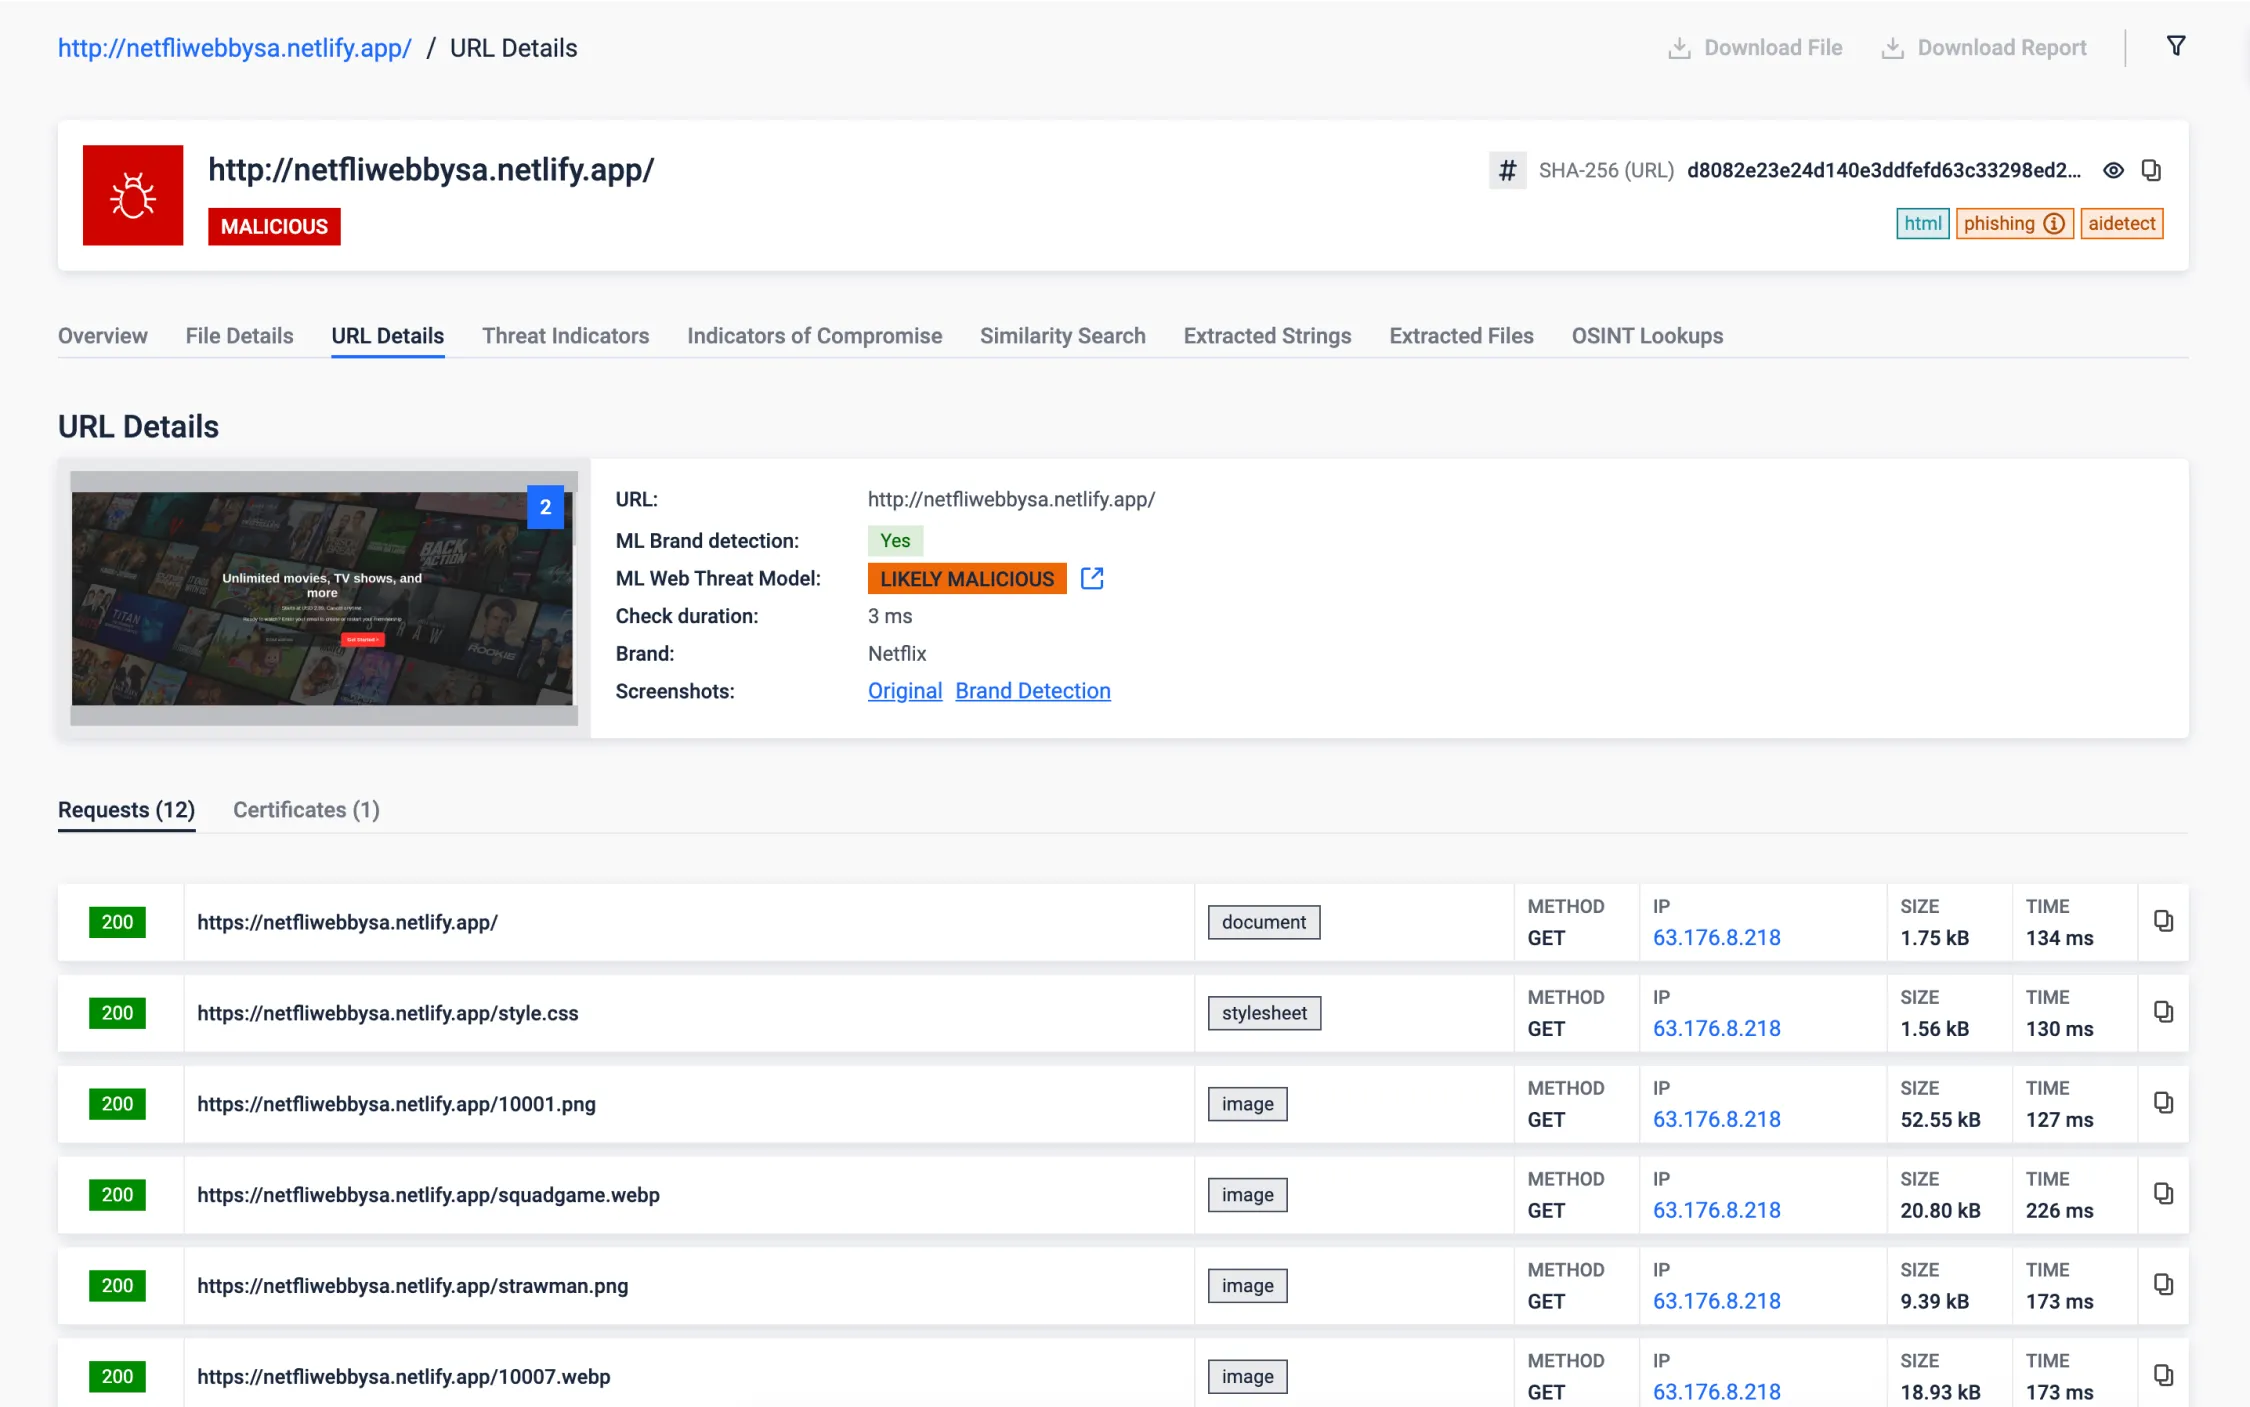
- Brand Detection: By rendering suspicious websites and subjecting them to our advanced machine learning engine we're capable of identifying nearly 300 brands. In the example provided below, you can witness a website masquerading as a streaming company known as Netflix. Our solution excels in comparing the site's content to the genuine URL, swiftly identifying such fraudulent attempts to safeguard your digital assets and personal information. Learn more.
- AI-driven analysis: We have an AI-driven solution analyzing the network traffic, structural and textual content of the rendered page. Verdict of the joint model outcome can be seen after 'ML Web Threat Model'.
سمعة عنوان URL غير متصل بالإنترنت
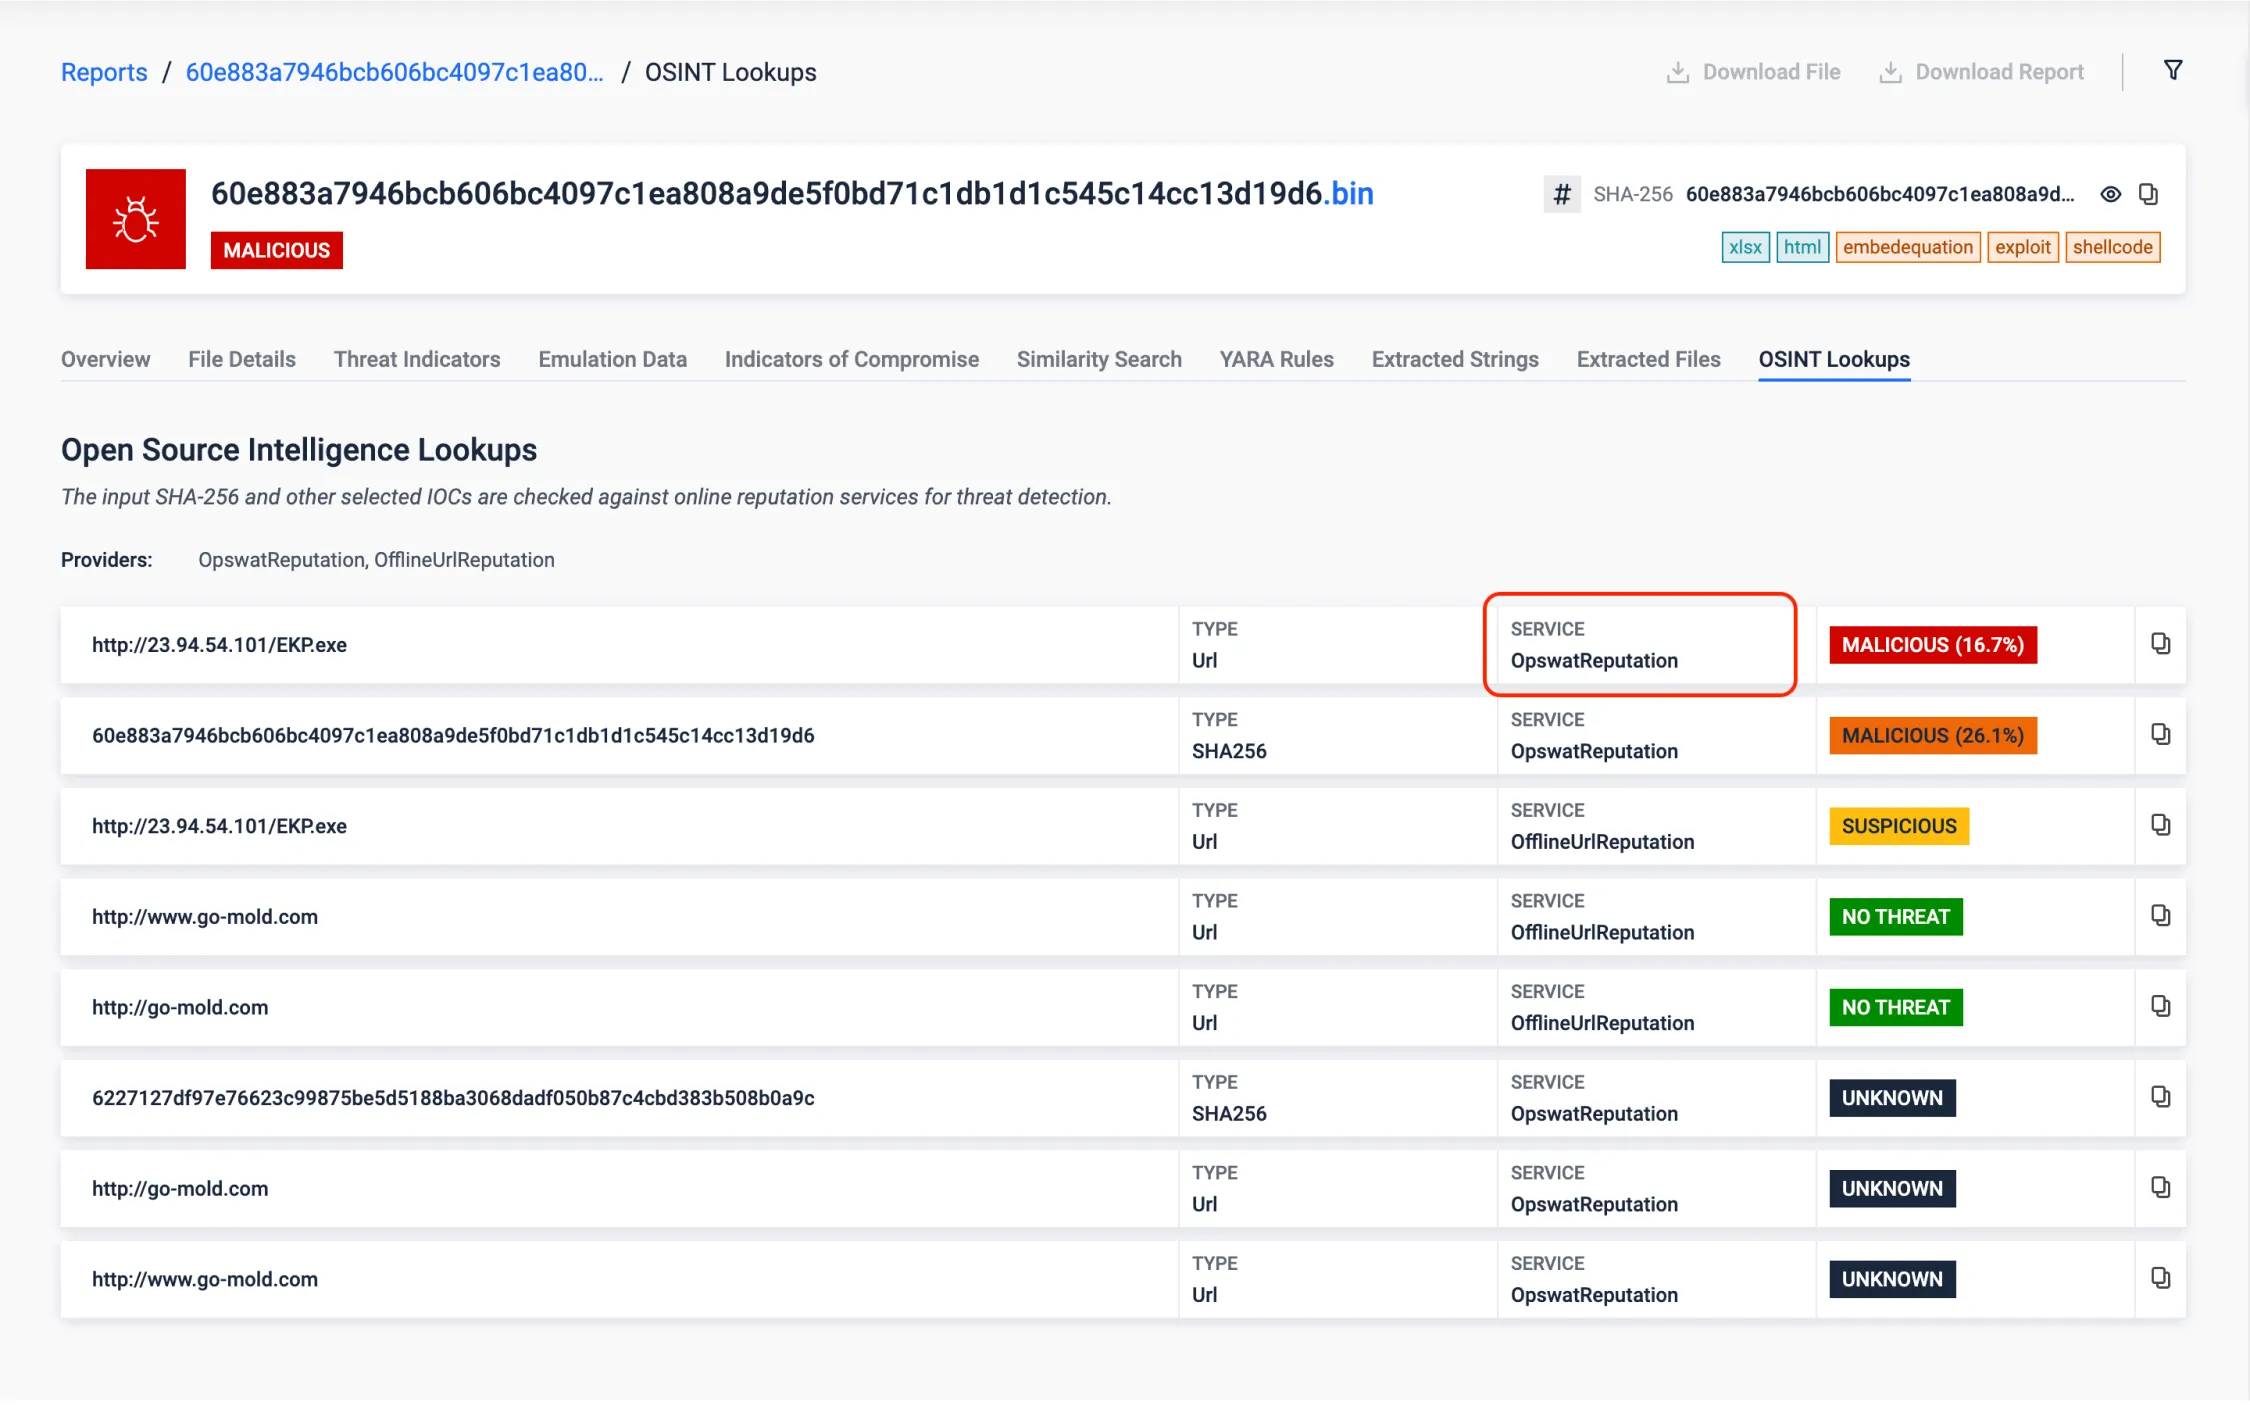
يوفر نموذج ML كاشف عناوين URL غير المتصل بالإنترنت طبقة جديدة من الدفاع من خلال الكشف الفعال عن عناوين URL المشبوهة، مما يوفر وسيلة قوية لتحديد التهديدات التي تشكلها الروابط الخبيثة والتخفيف من حدتها. ويستفيد هذا النموذج من مجموعة بيانات تحتوي على مئات الآلاف من عناوين URL، التي تم تصنيفها بدقة على أنها إما لا تشكل تهديدًا أو خبيثة من قبل بائعين مرموقين، لتقييم جدوى الكشف الدقيق عن عناوين URL المشبوهة من خلال تقنيات التعلم الآلي.
من المهم أن نلاحظ أن هذه الميزة مفيدة بشكل خاص في البيئات التي لا تتوفر فيها عمليات البحث عن السمعة عبر الإنترنت.
استخراج تكوين البرمجيات الخبيثة لعينة معبأة
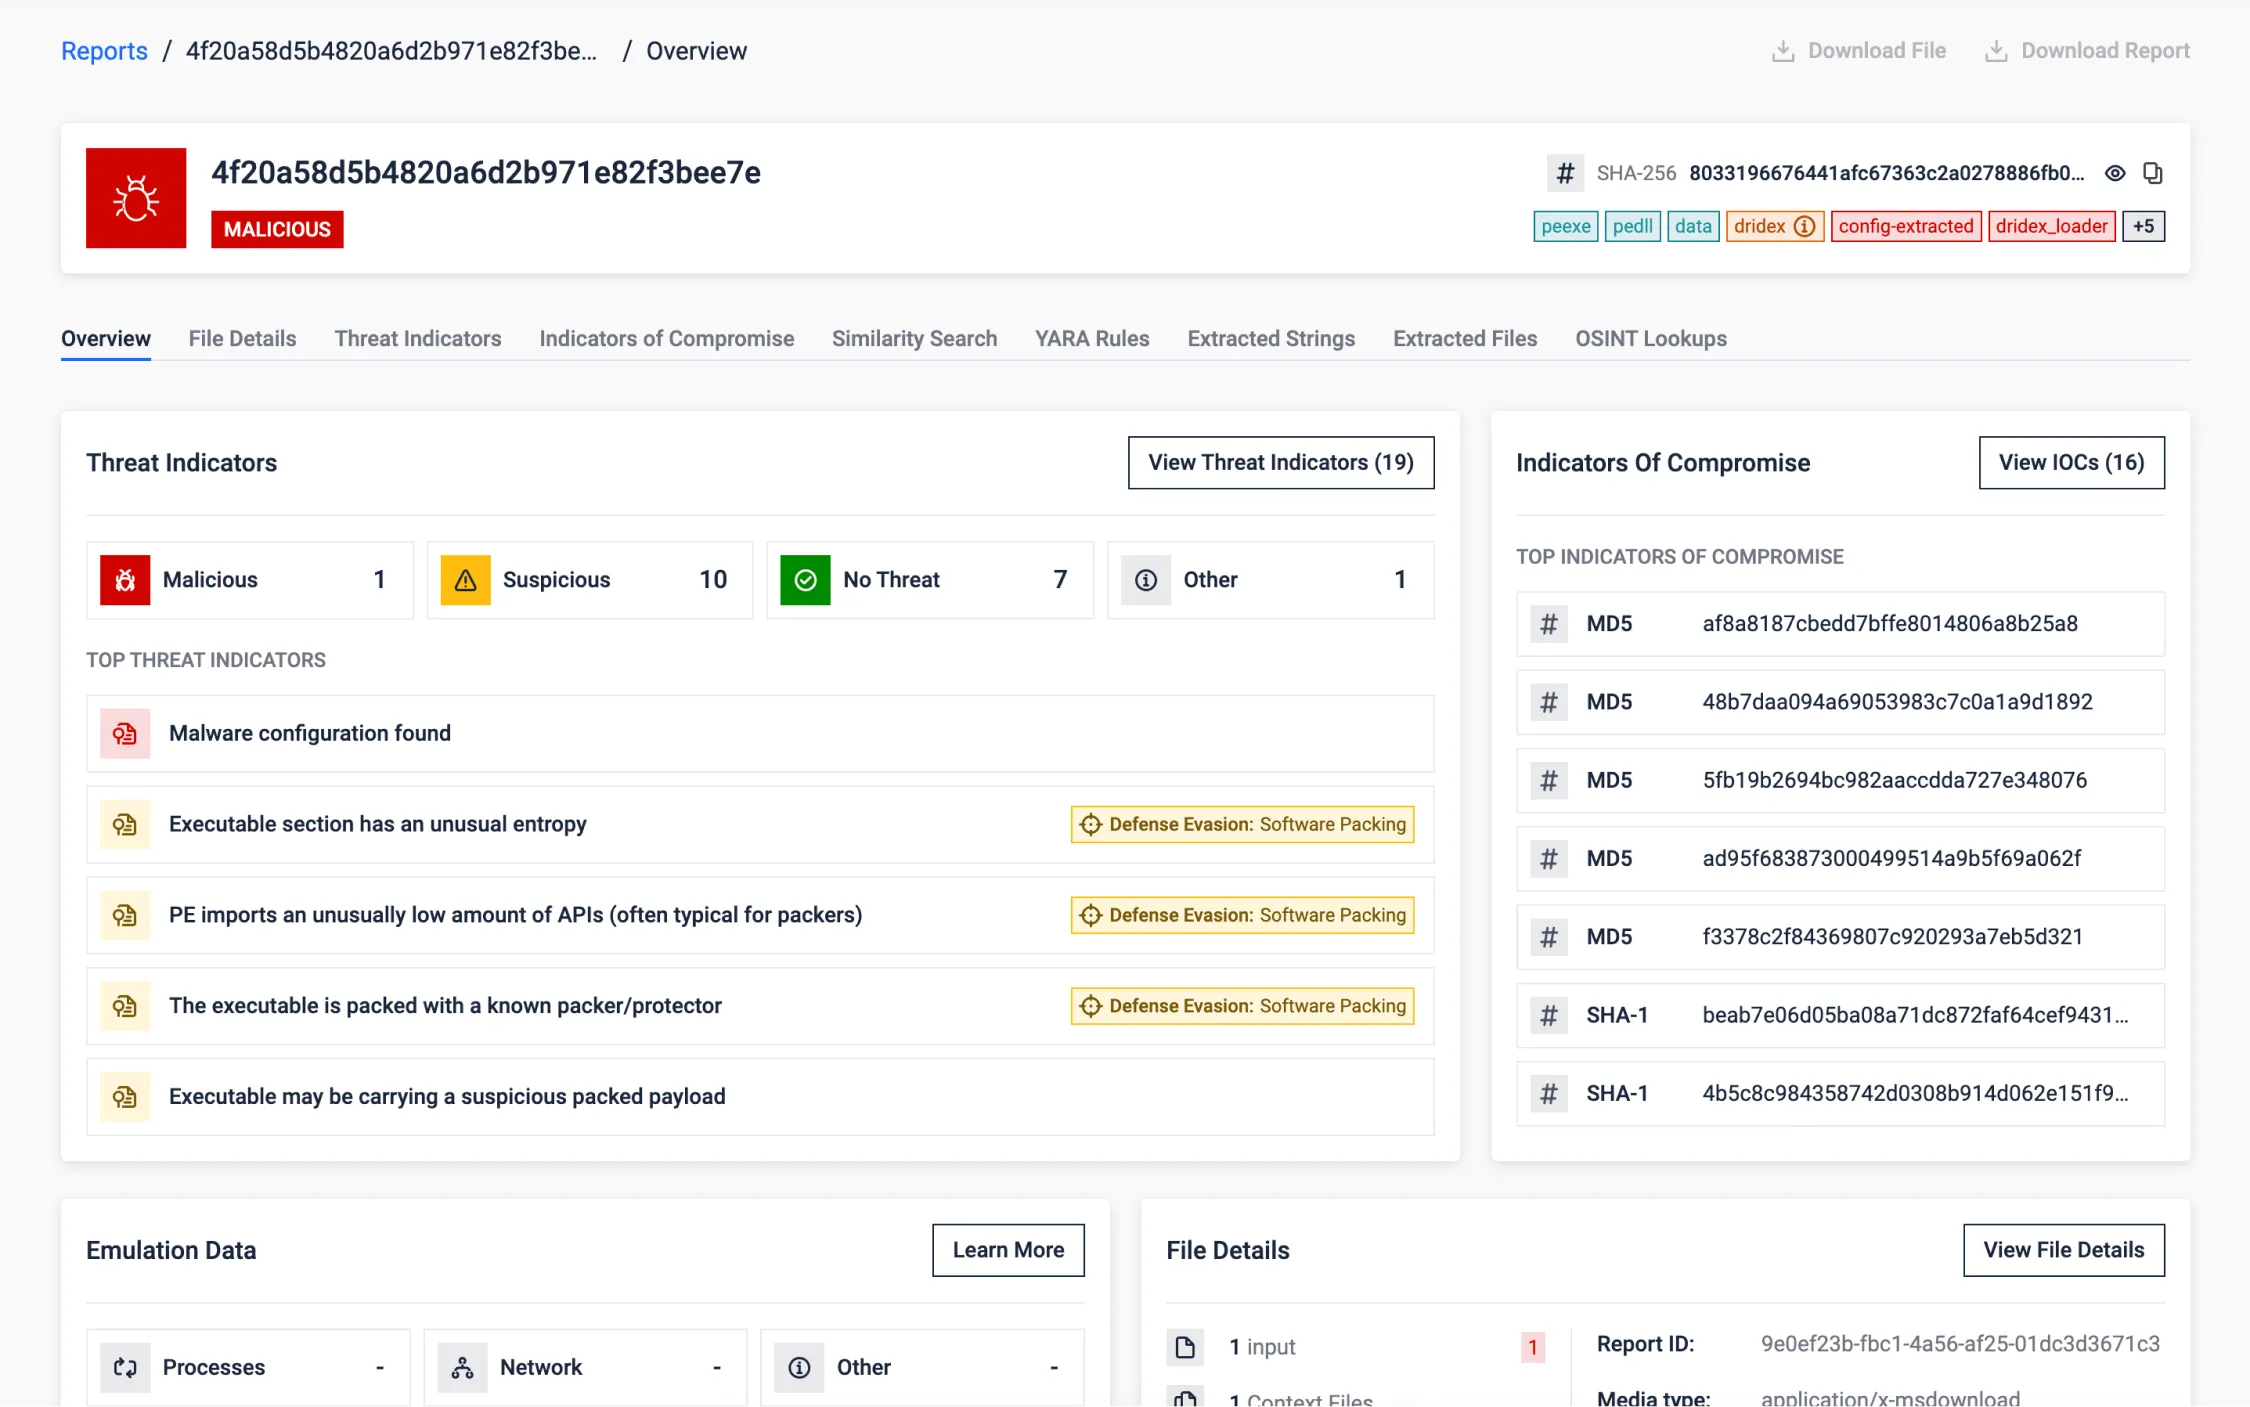
يكشف النموذج أدناه عن برمجية خبيثة تم تعبئتها باستخدام تقنية التعبئة UPX. وعلى الرغم من محاولتها التهرب من الكشف والدفاعات، إلا أن تحليلنا نجح في فكّ الحمولة وكشف هويتها الحقيقية كحصان طروادة Dridex. وقد تمكنا من الكشف عن تكوين البرمجية الخبيثة، وتسليط الضوء على النوايا الخبيثة الكامنة وراء هذا التهديد، واستخراج معلومات قيمة عن مراكز عمليات إنترنت الأشياء.
البحث عن التشابه
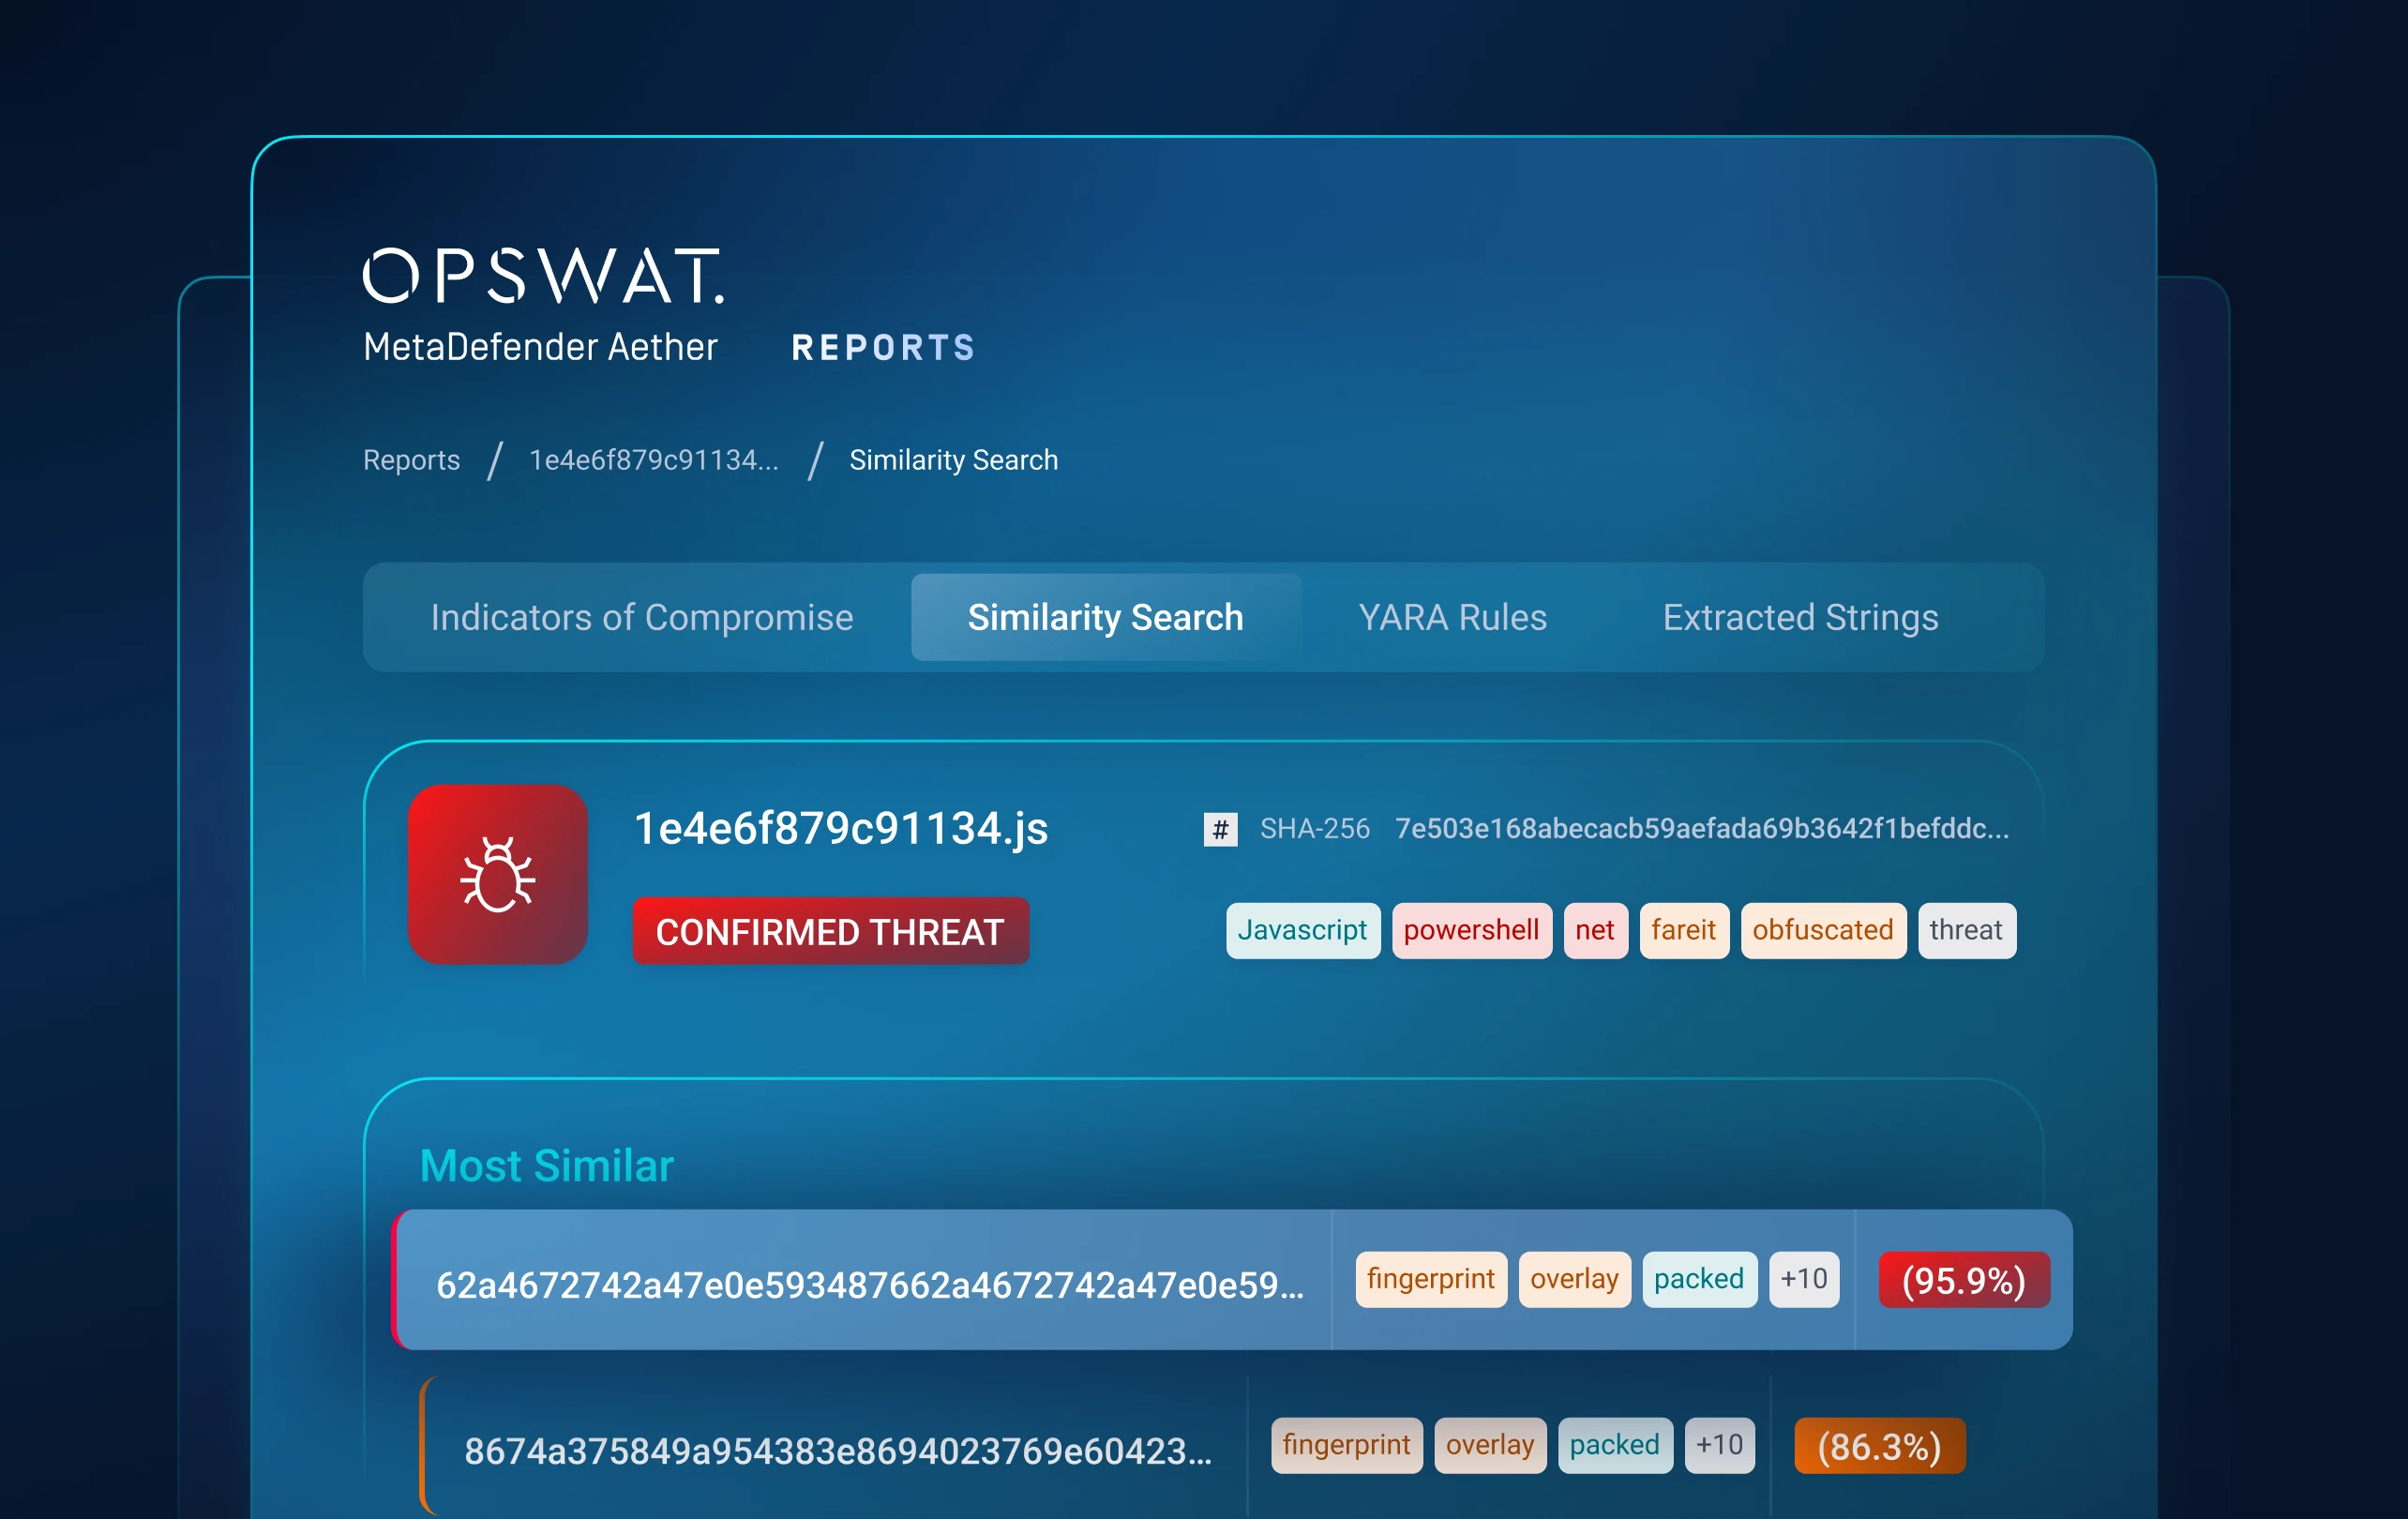
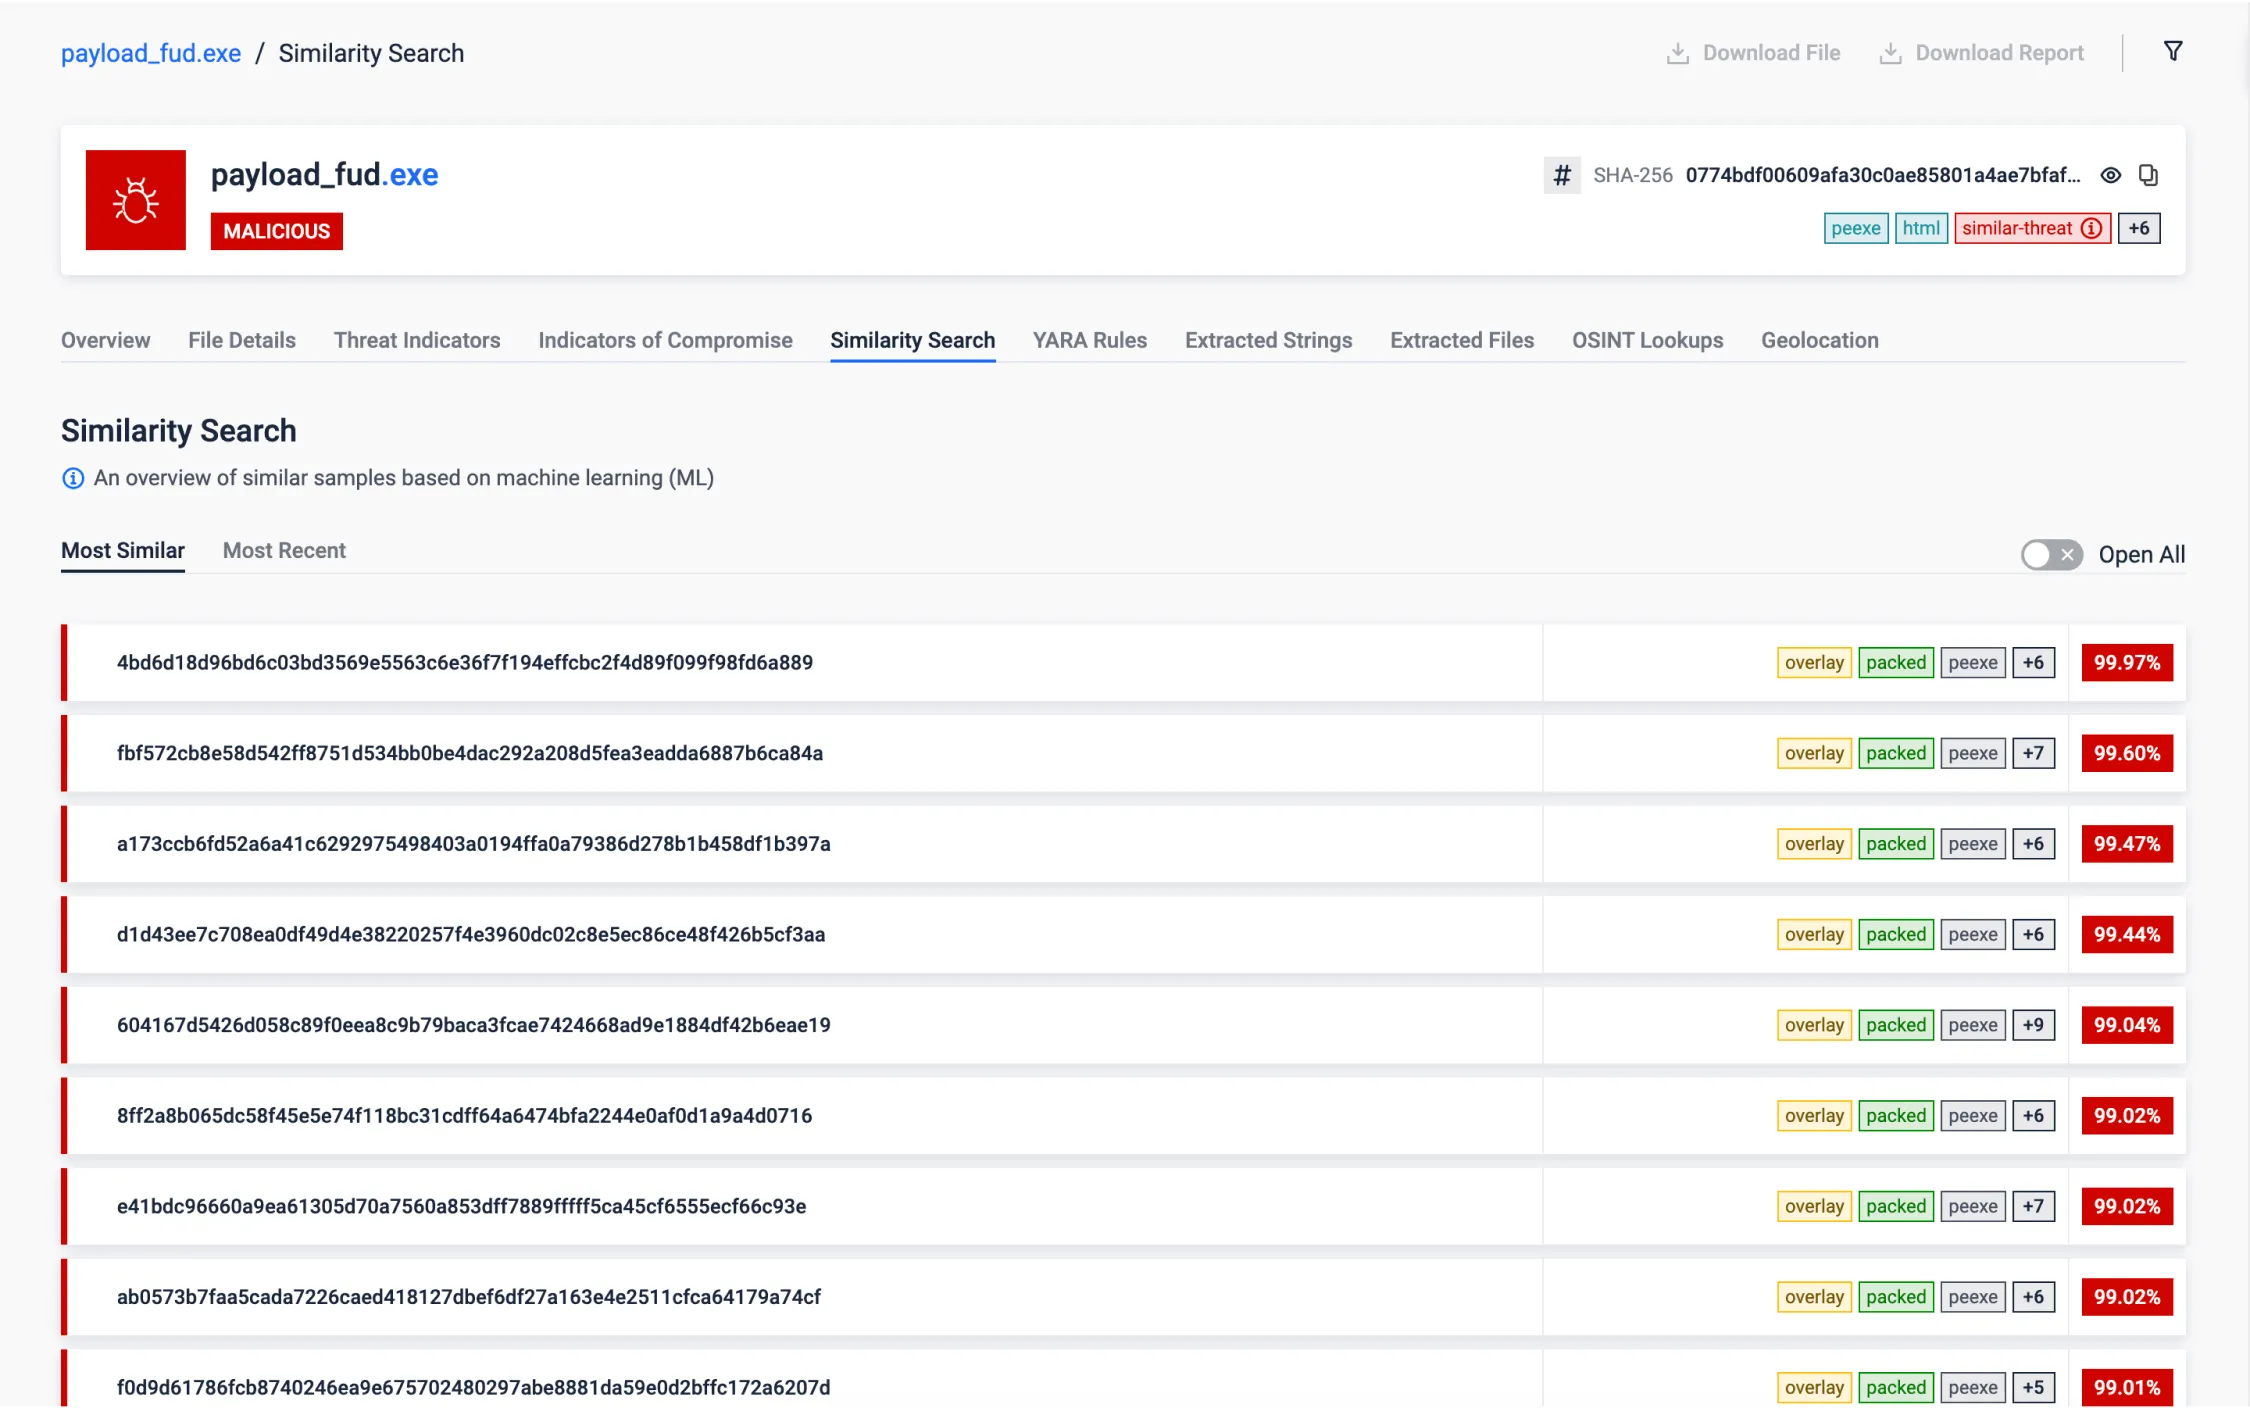
باستخدام وظيفة البحث عن التشابه، اكتشف صندوق الرمل ملفًا يشبه بشكل ملحوظ أحد البرمجيات الخبيثة المعروفة. والجدير بالذكر أن هذا الملف كان قد تم تمييزه سابقًا على أنه غير ضار، مما يكشف عن إمكانية وجود سلبيات خاطئة في تقييماتنا الأمنية. يُمكّننا هذا الاكتشاف من استهداف هذه التهديدات التي تم التغاضي عنها وتصحيحها على وجه التحديد.
من المهم تسليط الضوء على أهمية البحث عن التشابه في البحث عن التهديدات ومطاردتها، حيث يمكن أن يساعد في الكشف عن عينات من نفس عائلة البرمجيات الخبيثة أو الحملة الخبيثة، مما يوفر معلومات إضافية عن عمليات التشغيل الدولية أو معلومات ذات صلة بأنشطة تهديد محددة.
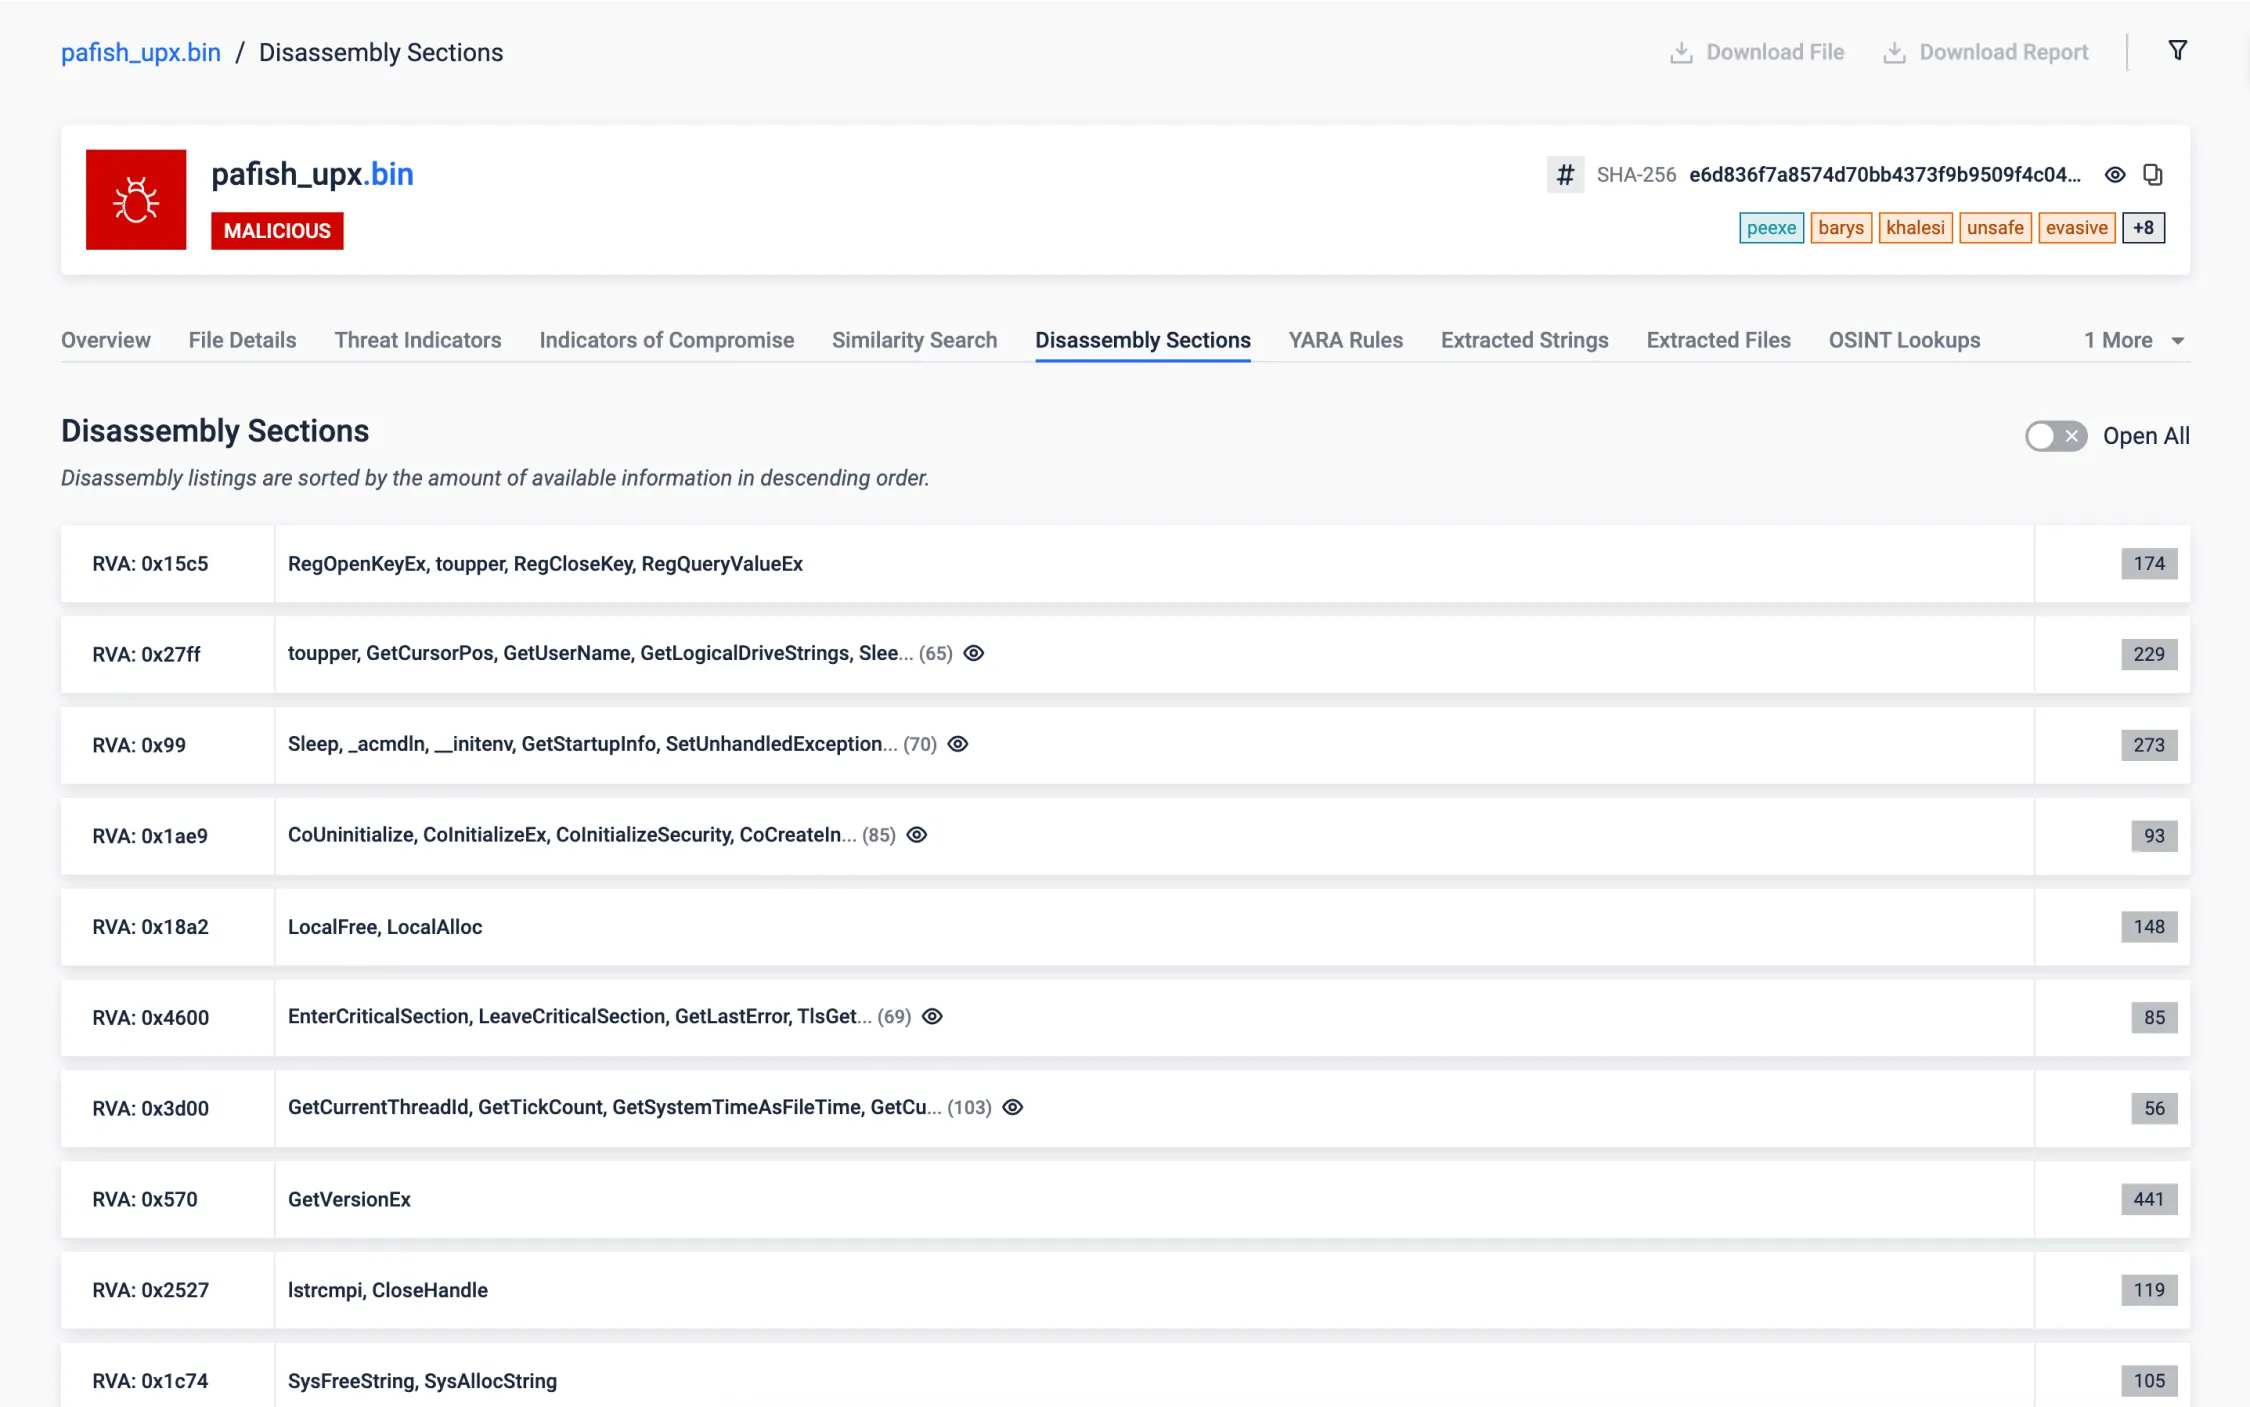
منفذ أصلي قابل للتنفيذ
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
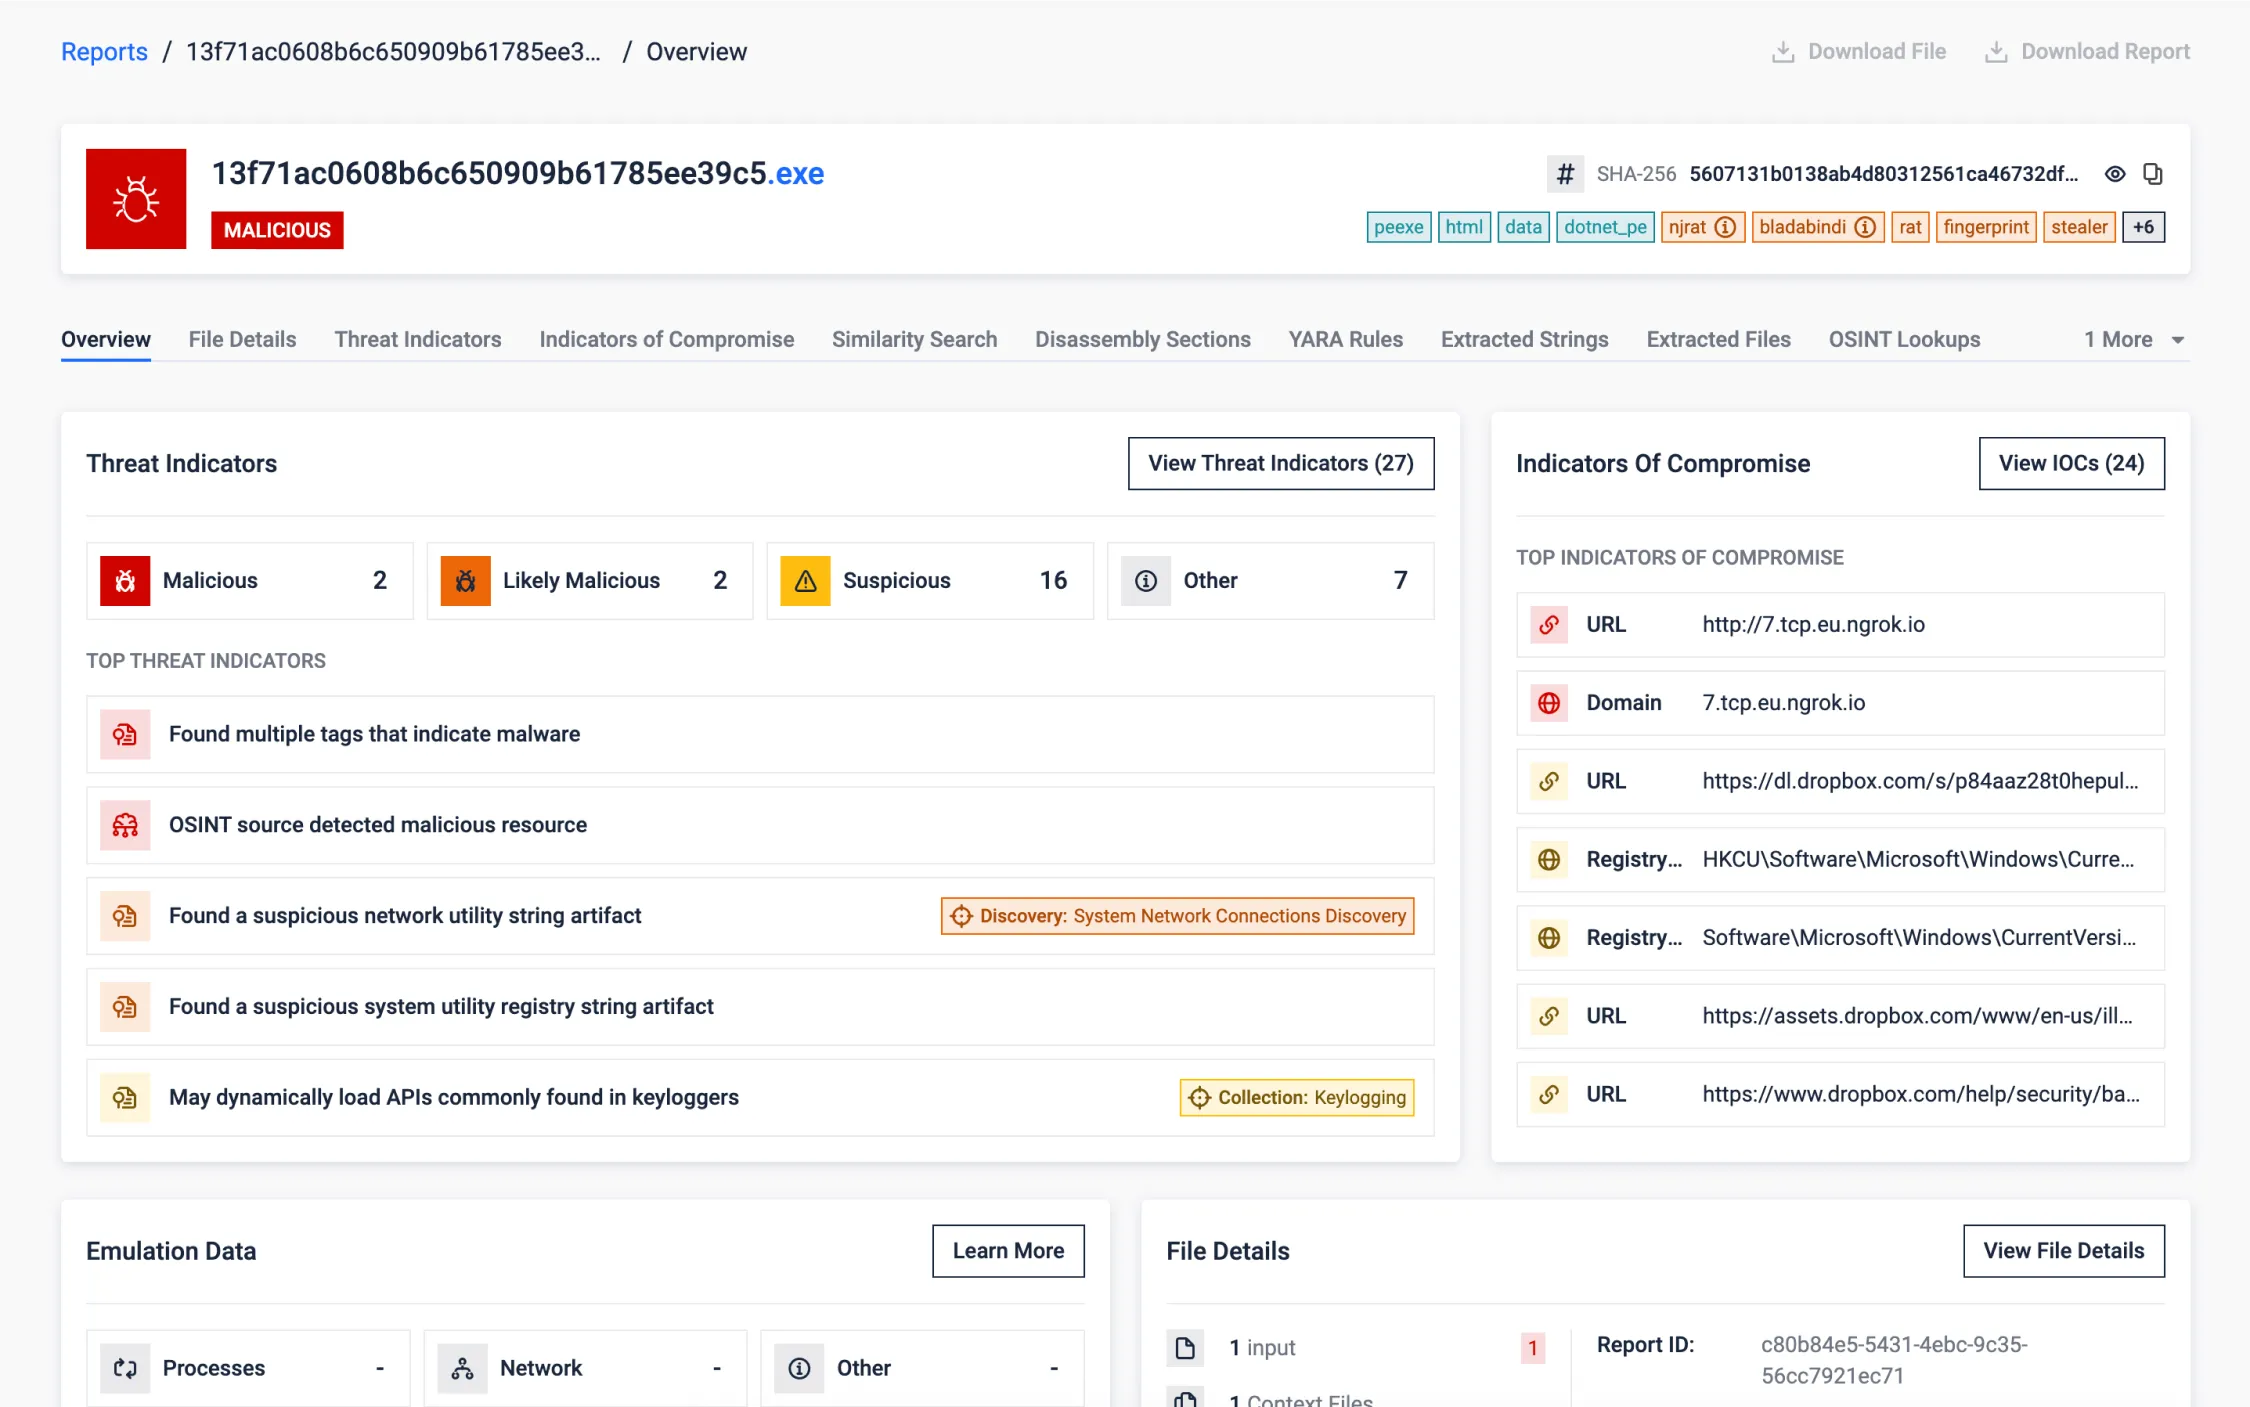
.NET القابل للتنفيذ
تم بناء العينة قيد الفحص باستخدام إطار عمل .NET. في حين أننا نمتنع عن عرض CIL الفعلي، فإن عملية فك التجميع لدينا تستخرج وتقدم معلومات جديرة بالملاحظة، بما في ذلك السلاسل ومقتنيات السجل والمكالمات API .
بالإضافة إلى ذلك، نقوم بتحليل البيانات الوصفية لـ .NET لتحديد الوظائف والموارد الخاصة بـ .NET. تسمح هذه العملية باستخراج معلومات مفصلة حول التجميع، مثل الأساليب والفئات والموارد المضمنة، وهو أمر بالغ الأهمية لتحليل سلوك وبنية تطبيقات .NET.
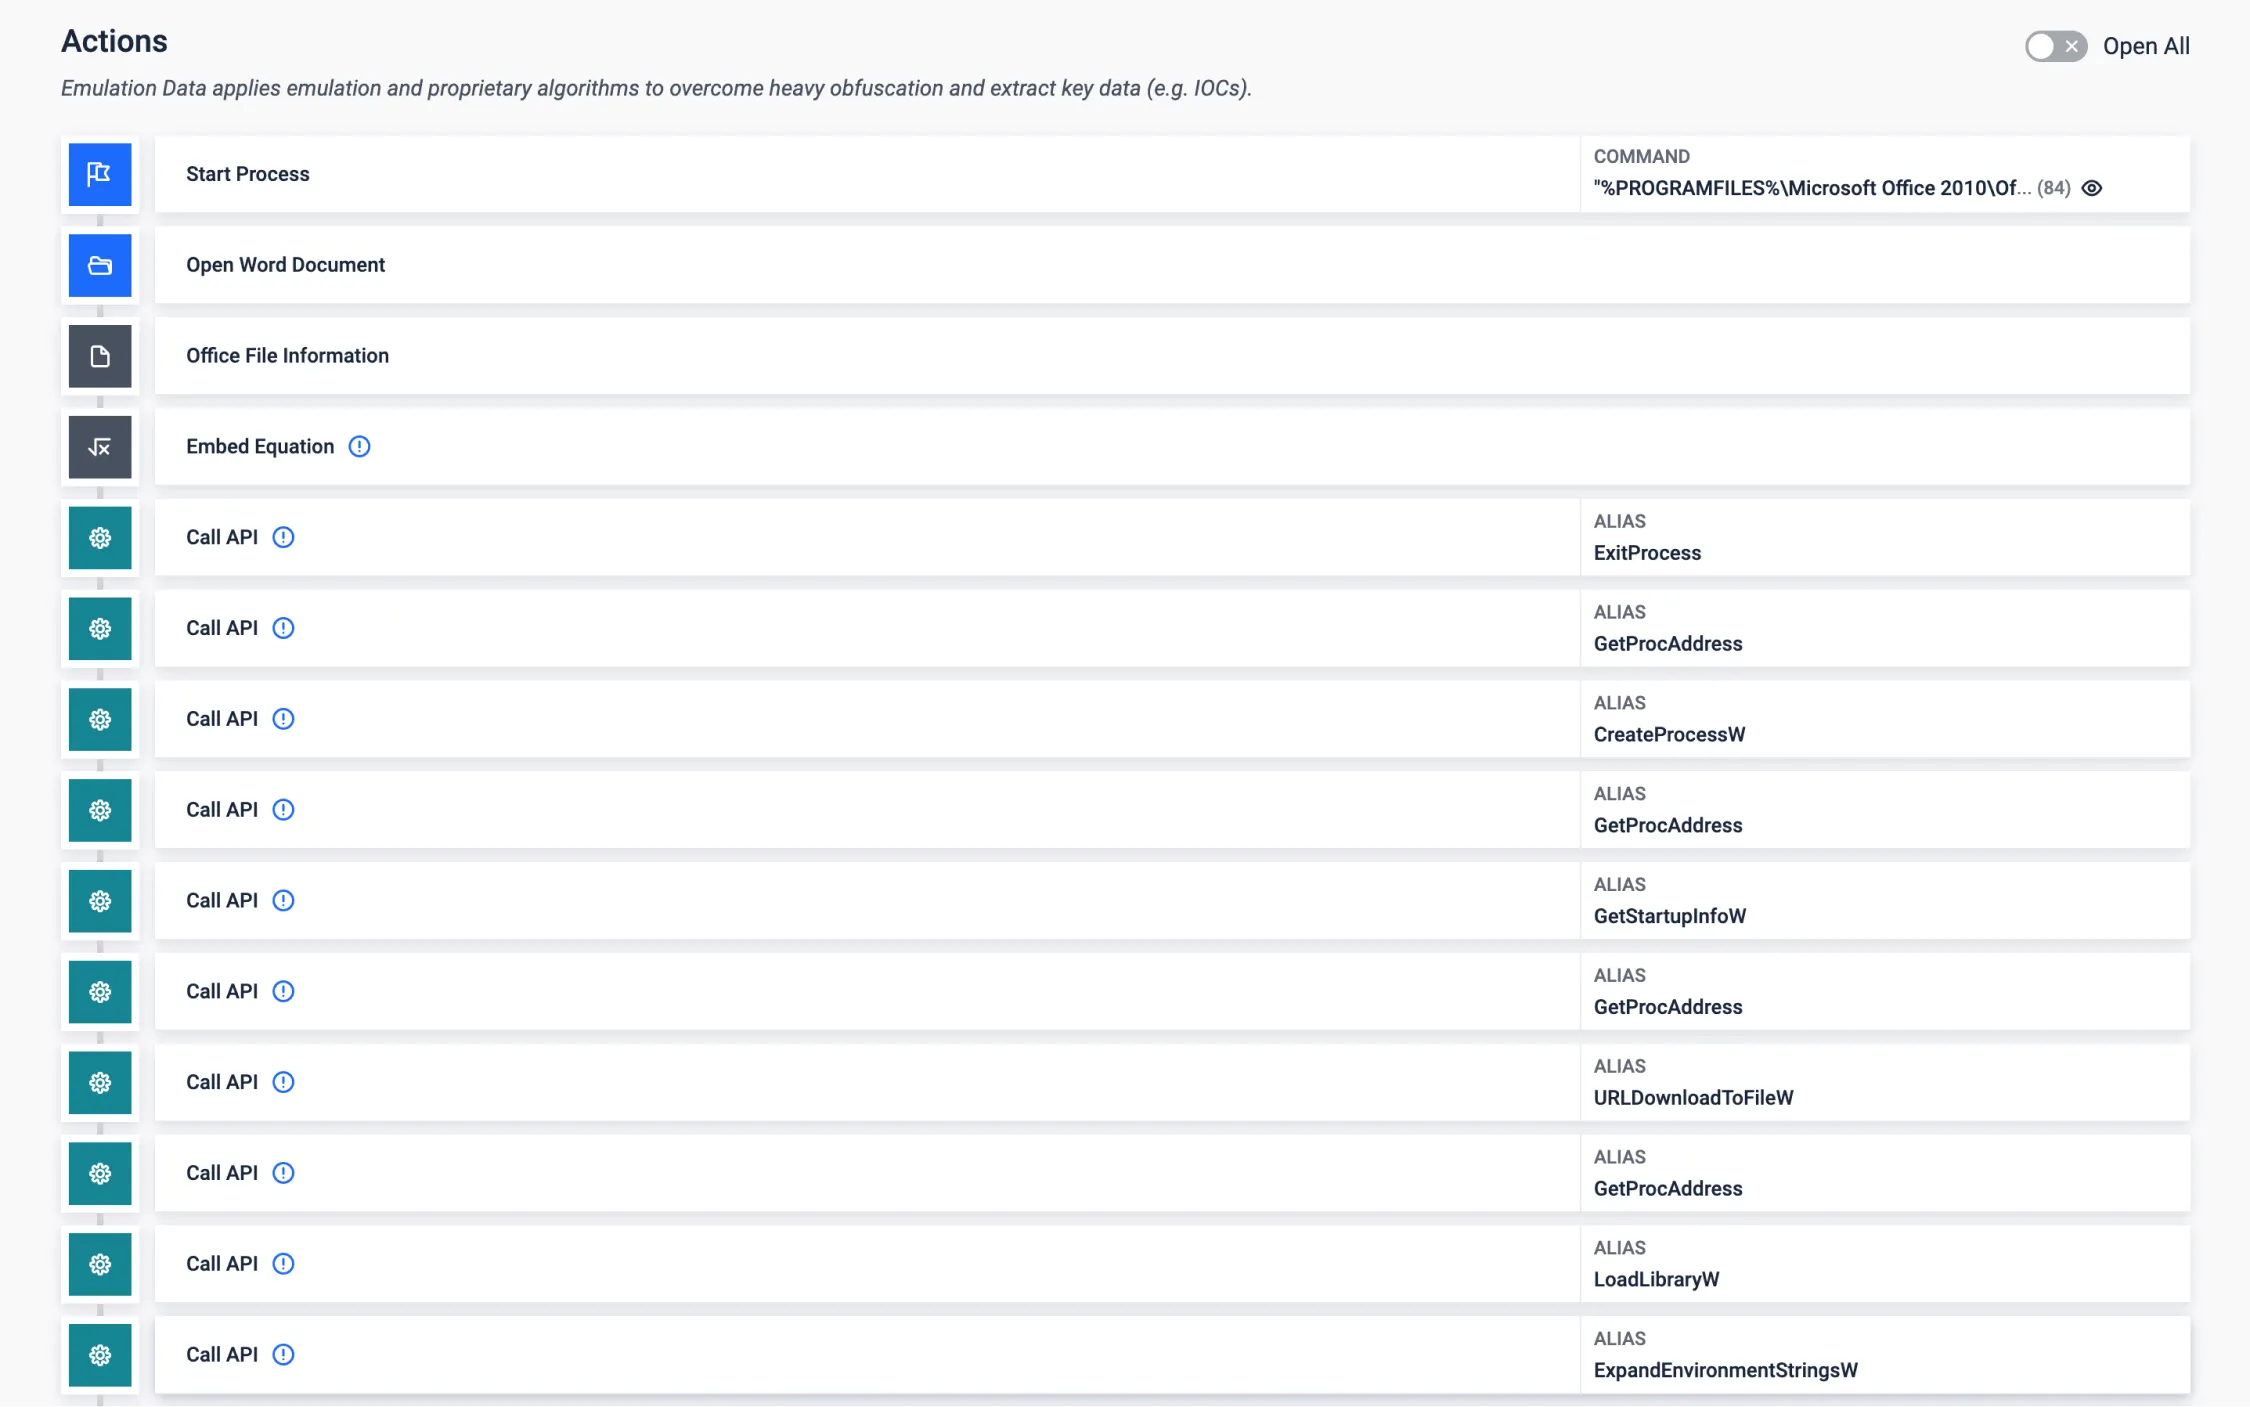
مضاهاة رمز القشرة
تجلب العديد من ثغرات التطبيقات حمولتها النهائية بتنسيق ثنائي خام (shellcode)، وهو ما قد يشكل عقبة عند تحليل الحمولة. من خلال محاكاة رمز الصدفة لدينا، يمكننا اكتشاف وتحليل سلوك الحمولة النهائية، في هذا المثال لثغرة Office المستغلة على نطاق واسع في محرر المعادلات. ومن ثم فتح الباب أمام جمع IOCs ذات الصلة.
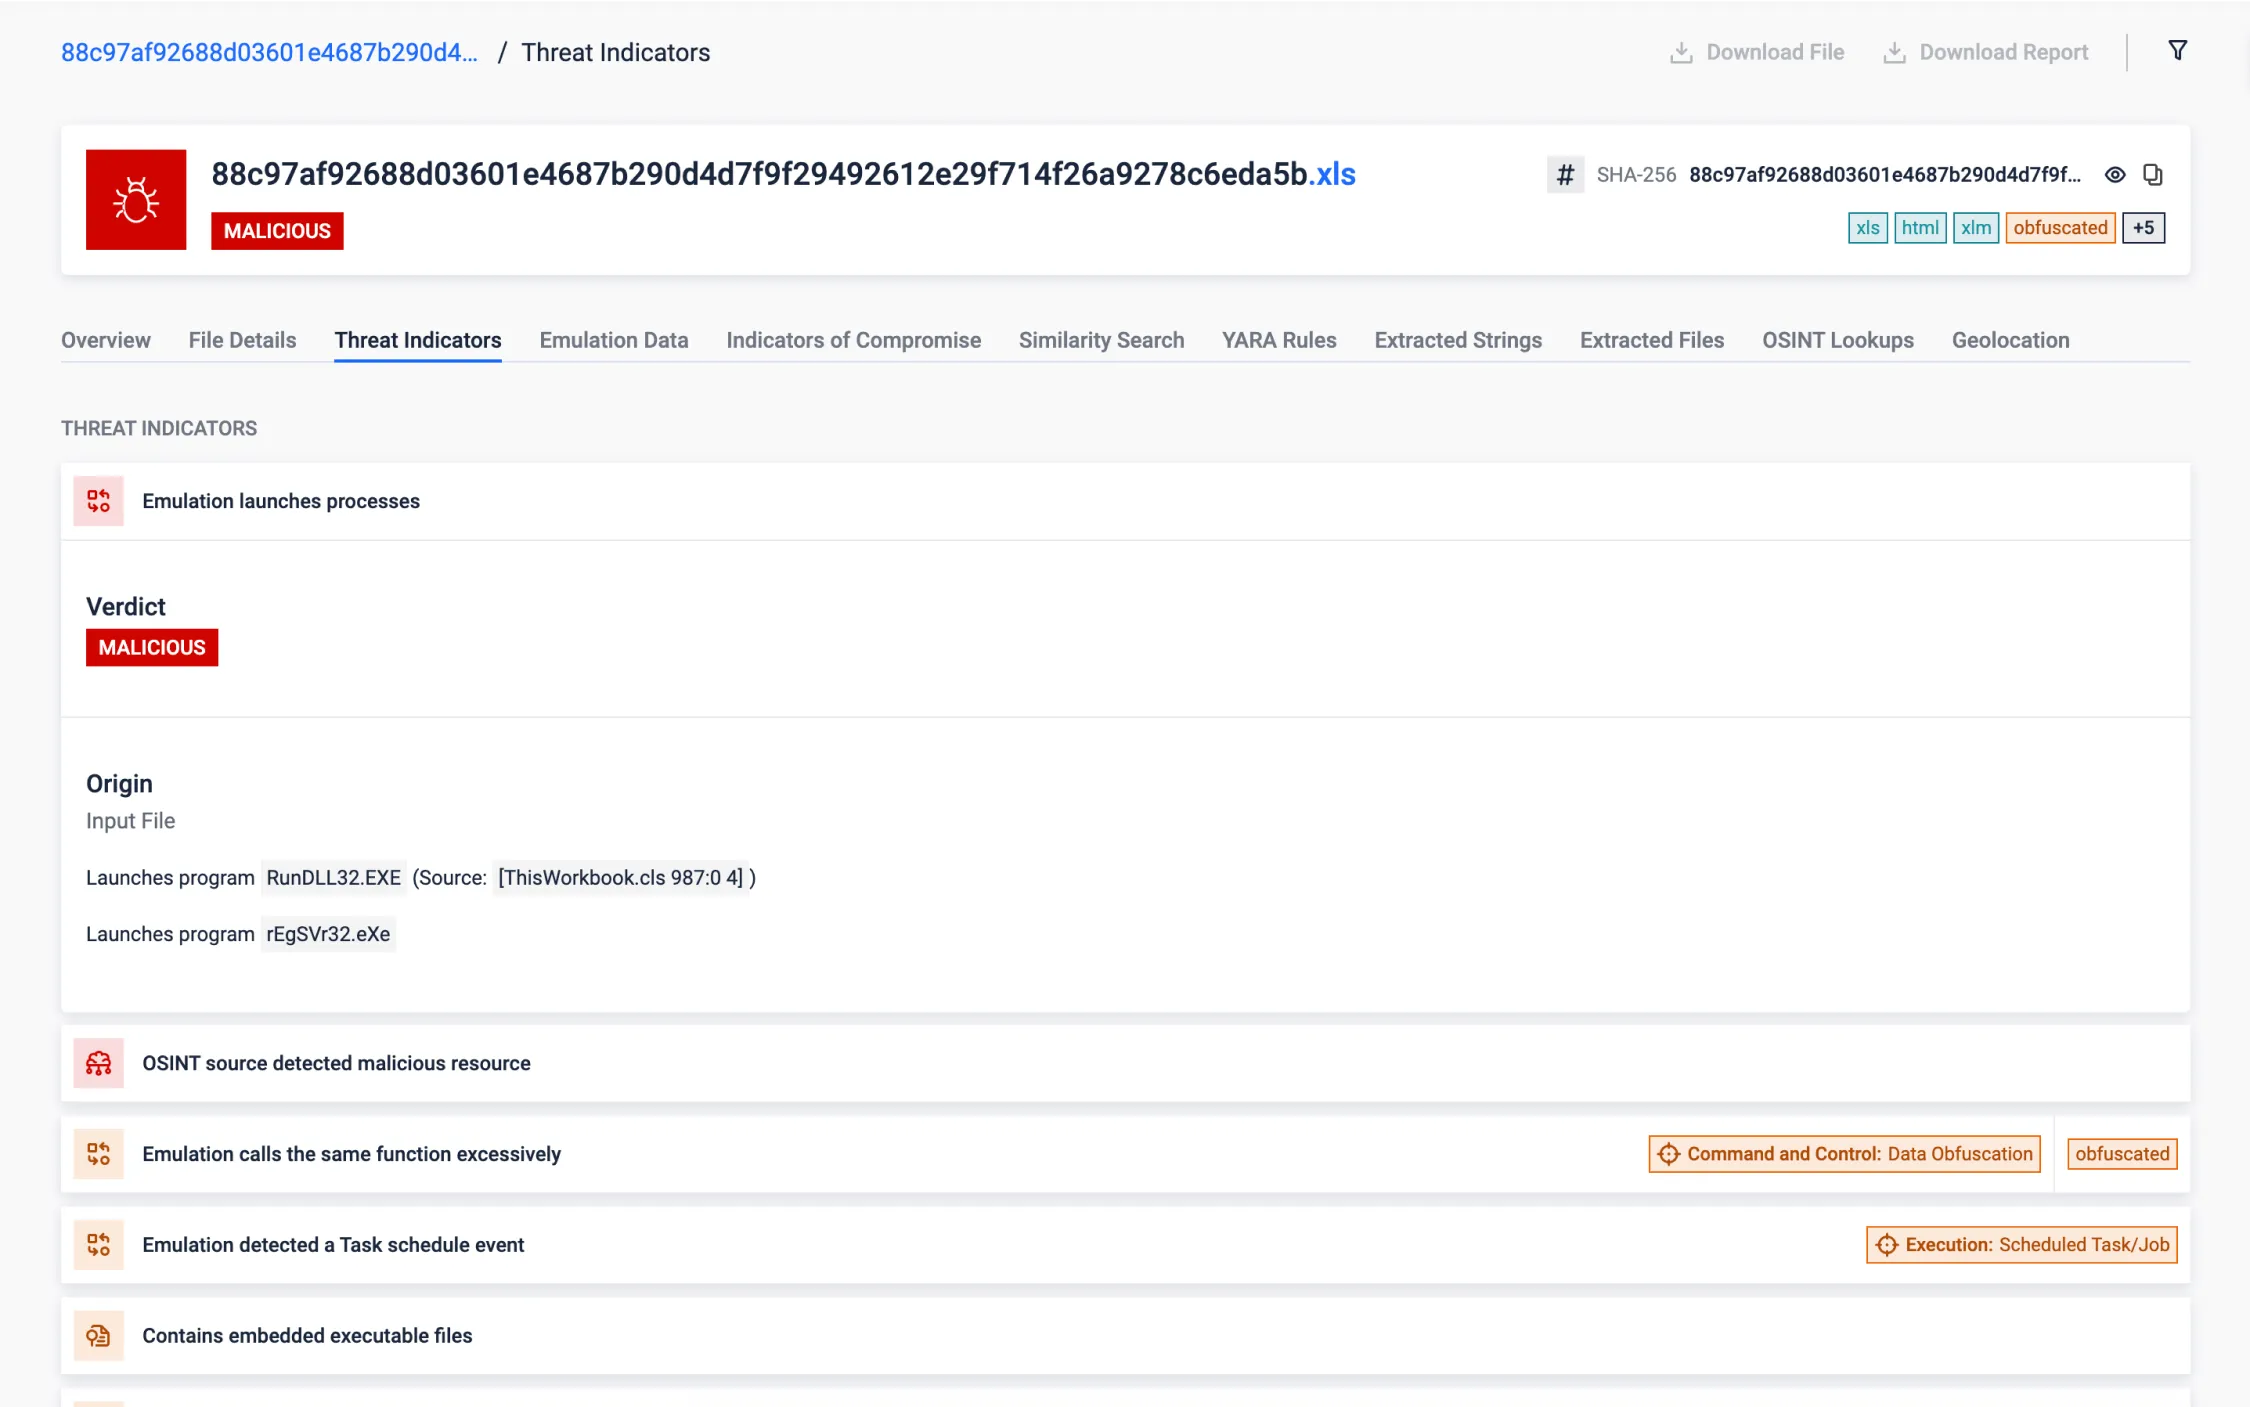
ماكرو VBA مشوش للغاية
تمثل وحدات الماكرو VBA غير الواضحة تحديًا كبيرًا لتقديم وقت استجابة معقول للتهديدات النشطة. هذا الرمز غير الواضح يجعل تحليل وفهم التهديدات مهمة معقدة للغاية تتطلب الكثير من الوقت والجهد. إن تقنية مضاهاة VBA المتطورة الخاصة بنا قادرة على التغلب على هذه التحديات وتوفر تحليلاً شاملاً لماكرو VBA المبهم مع رؤى واضحة حول وظائفه في ثوانٍ معدودة.
العينة التي تم تحليلها هي مستند Excel يحتوي على كود VBA مشوش للغاية يقوم بإسقاط وتشغيل ملف DLL لـ .NET، إلى جانب ملف LNK مسؤول عن مواصلة سلسلة تنفيذ البرمجيات الخبيثة. بعد محاكاة VBA، يحدد MetaDefender العمليات التي تم تشغيلها ووظيفة إزالة التعتيم الرئيسية، ويستخرج تلقائيًا السلاسل المعتمة ويحفظ الملفات التي تم إسقاطها (التي كانت مسبقًا مدمجة ومشفرة في كود VBA). وهذا يظهر بسرعة الغرض الرئيسي للبرمجية الخبيثة ويتيح لنا إمكانية إجراء تحليل إضافي لهذا التهديد.
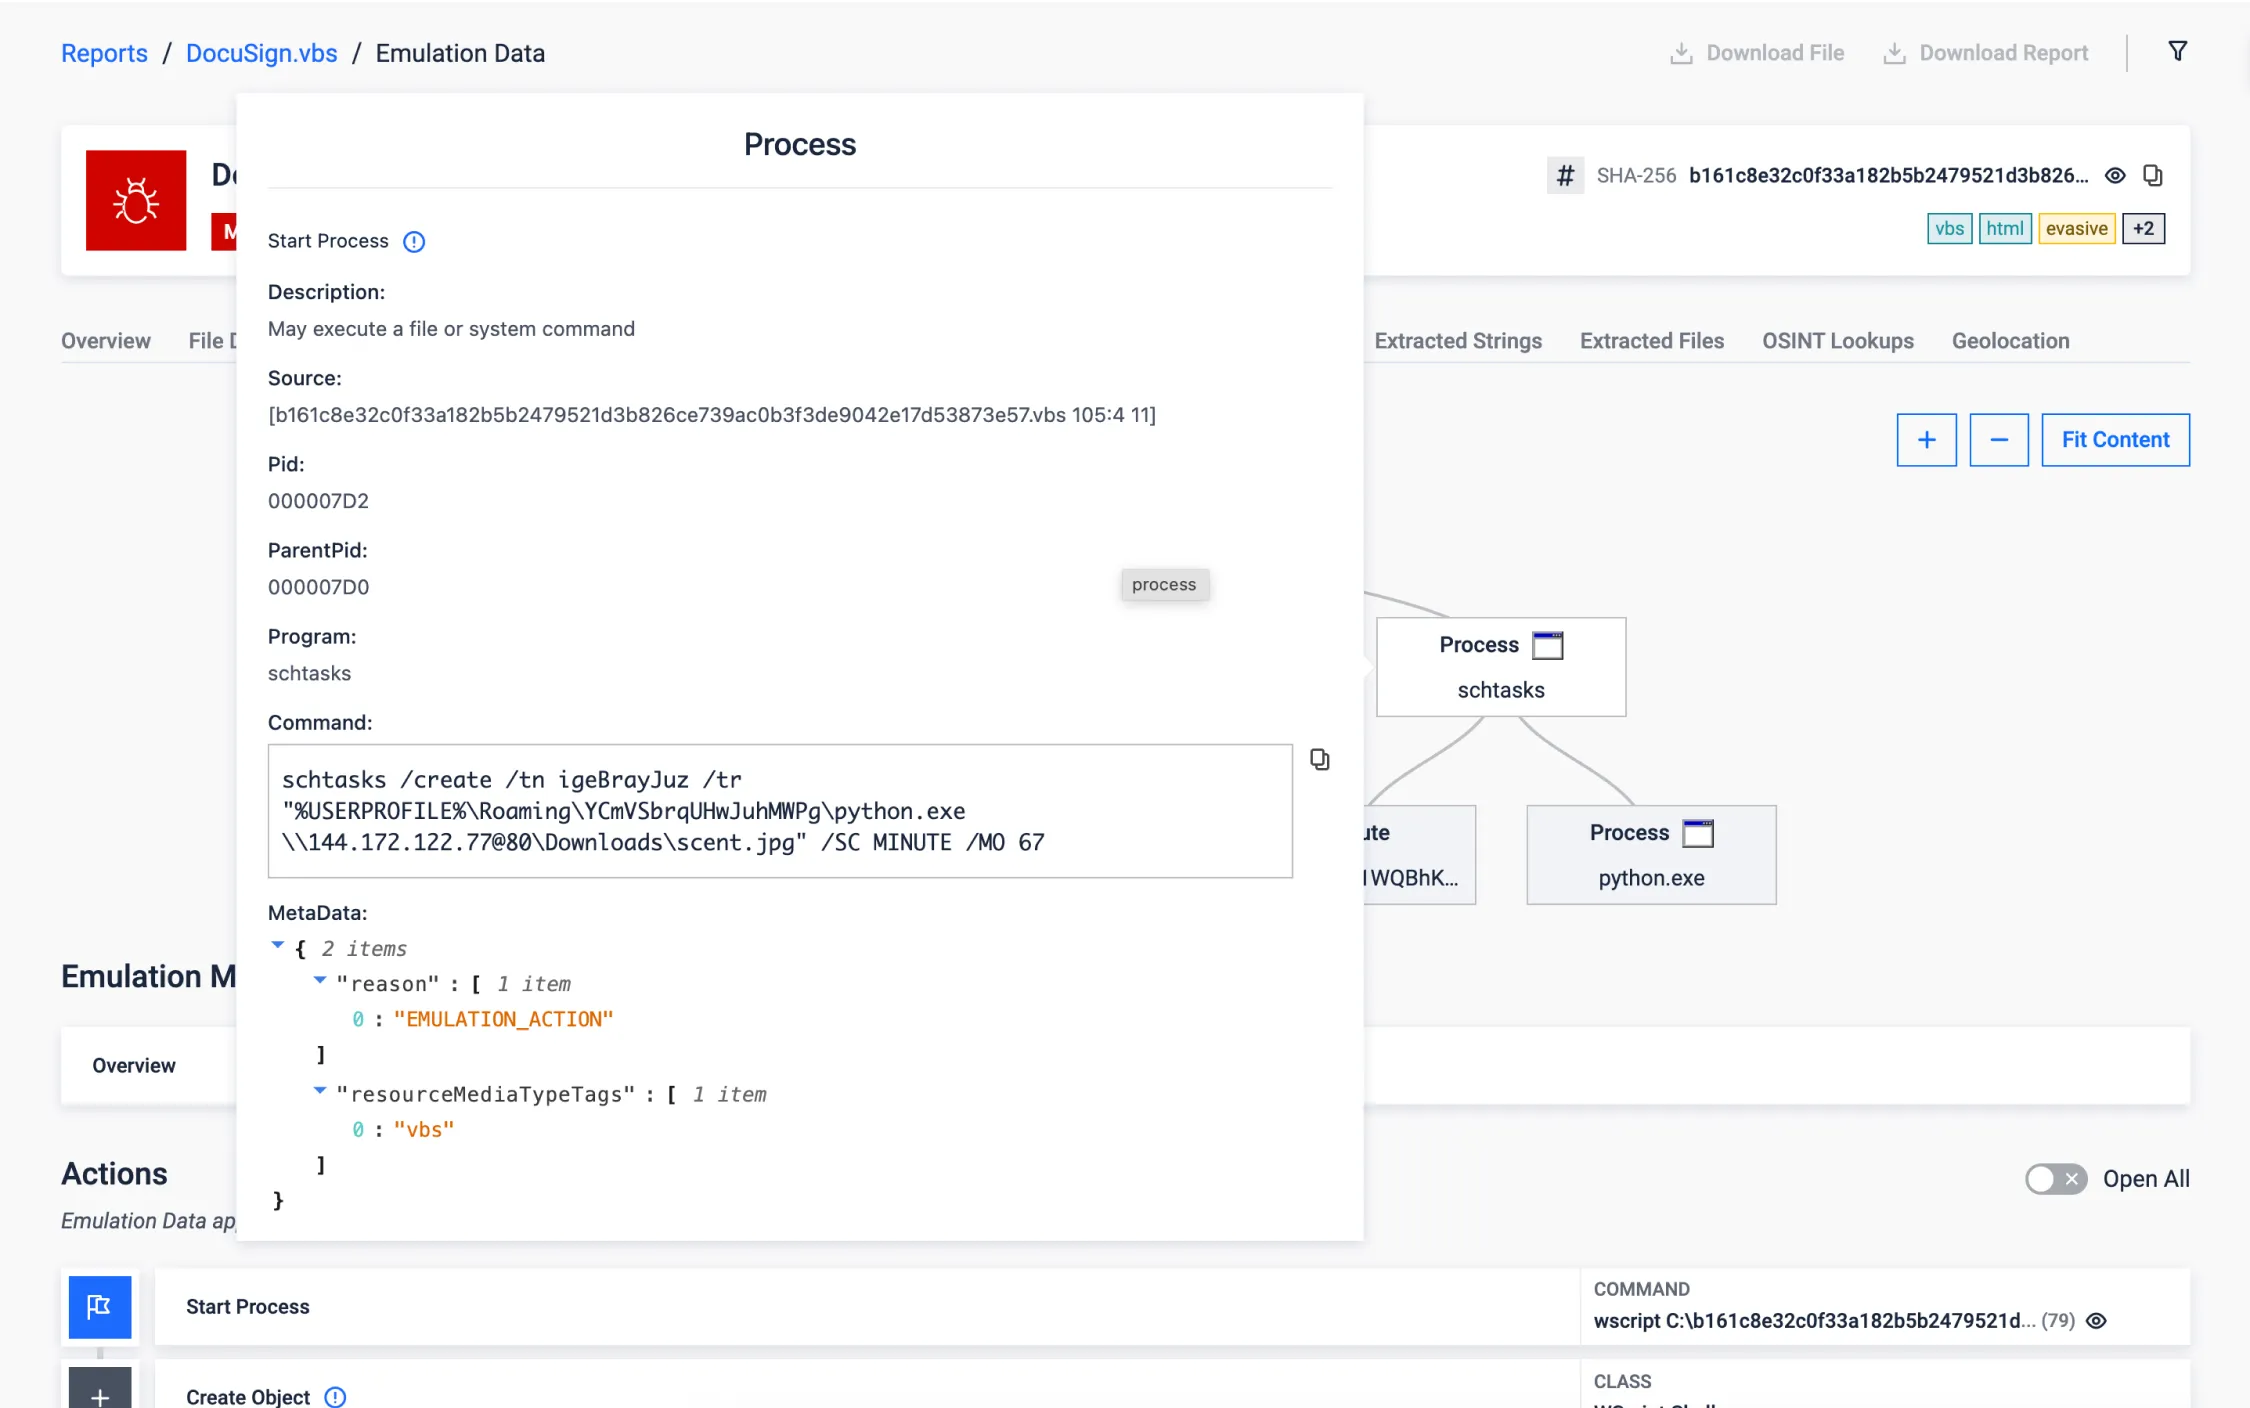
Sandbox التهرب عبر برنامج جدولة المهام
إن استخدام برنامج جدولة مهام ويندوز لتنفيذ الحمولات الخبيثة في وقت لاحق هو أسلوب خفي للتهرب من بيئات صناديق الرمل التي شوهدت في التهديدات الأخيرة. ويستغل هذا الأسلوب التأخير في التنفيذ لتجاوز نافذة التحليل القصيرة النموذجية لصناديق الرمل بفعالية.
النموذج التالي هو نموذج VBScript مبهم يقوم بتنزيل الحمولة الخبيثة وإنشاء مهمة مجدولة لتشغيلها بعد 67 دقيقة. تحافظ صناديق الرمل التقليدية على التنفيذ لبضع دقائق فقط ولن ينكشف السلوك الخبيث أبدًا. من ناحية أخرى، فإن محاكي VBScript الخاص بنا قادر على اكتشاف أسلوب التهرب هذا والتغلب عليه (T1497)، وتكييف بيئة التنفيذ لمواصلة التحليل، والحصول على التقرير الكامل في 12 ثانية.
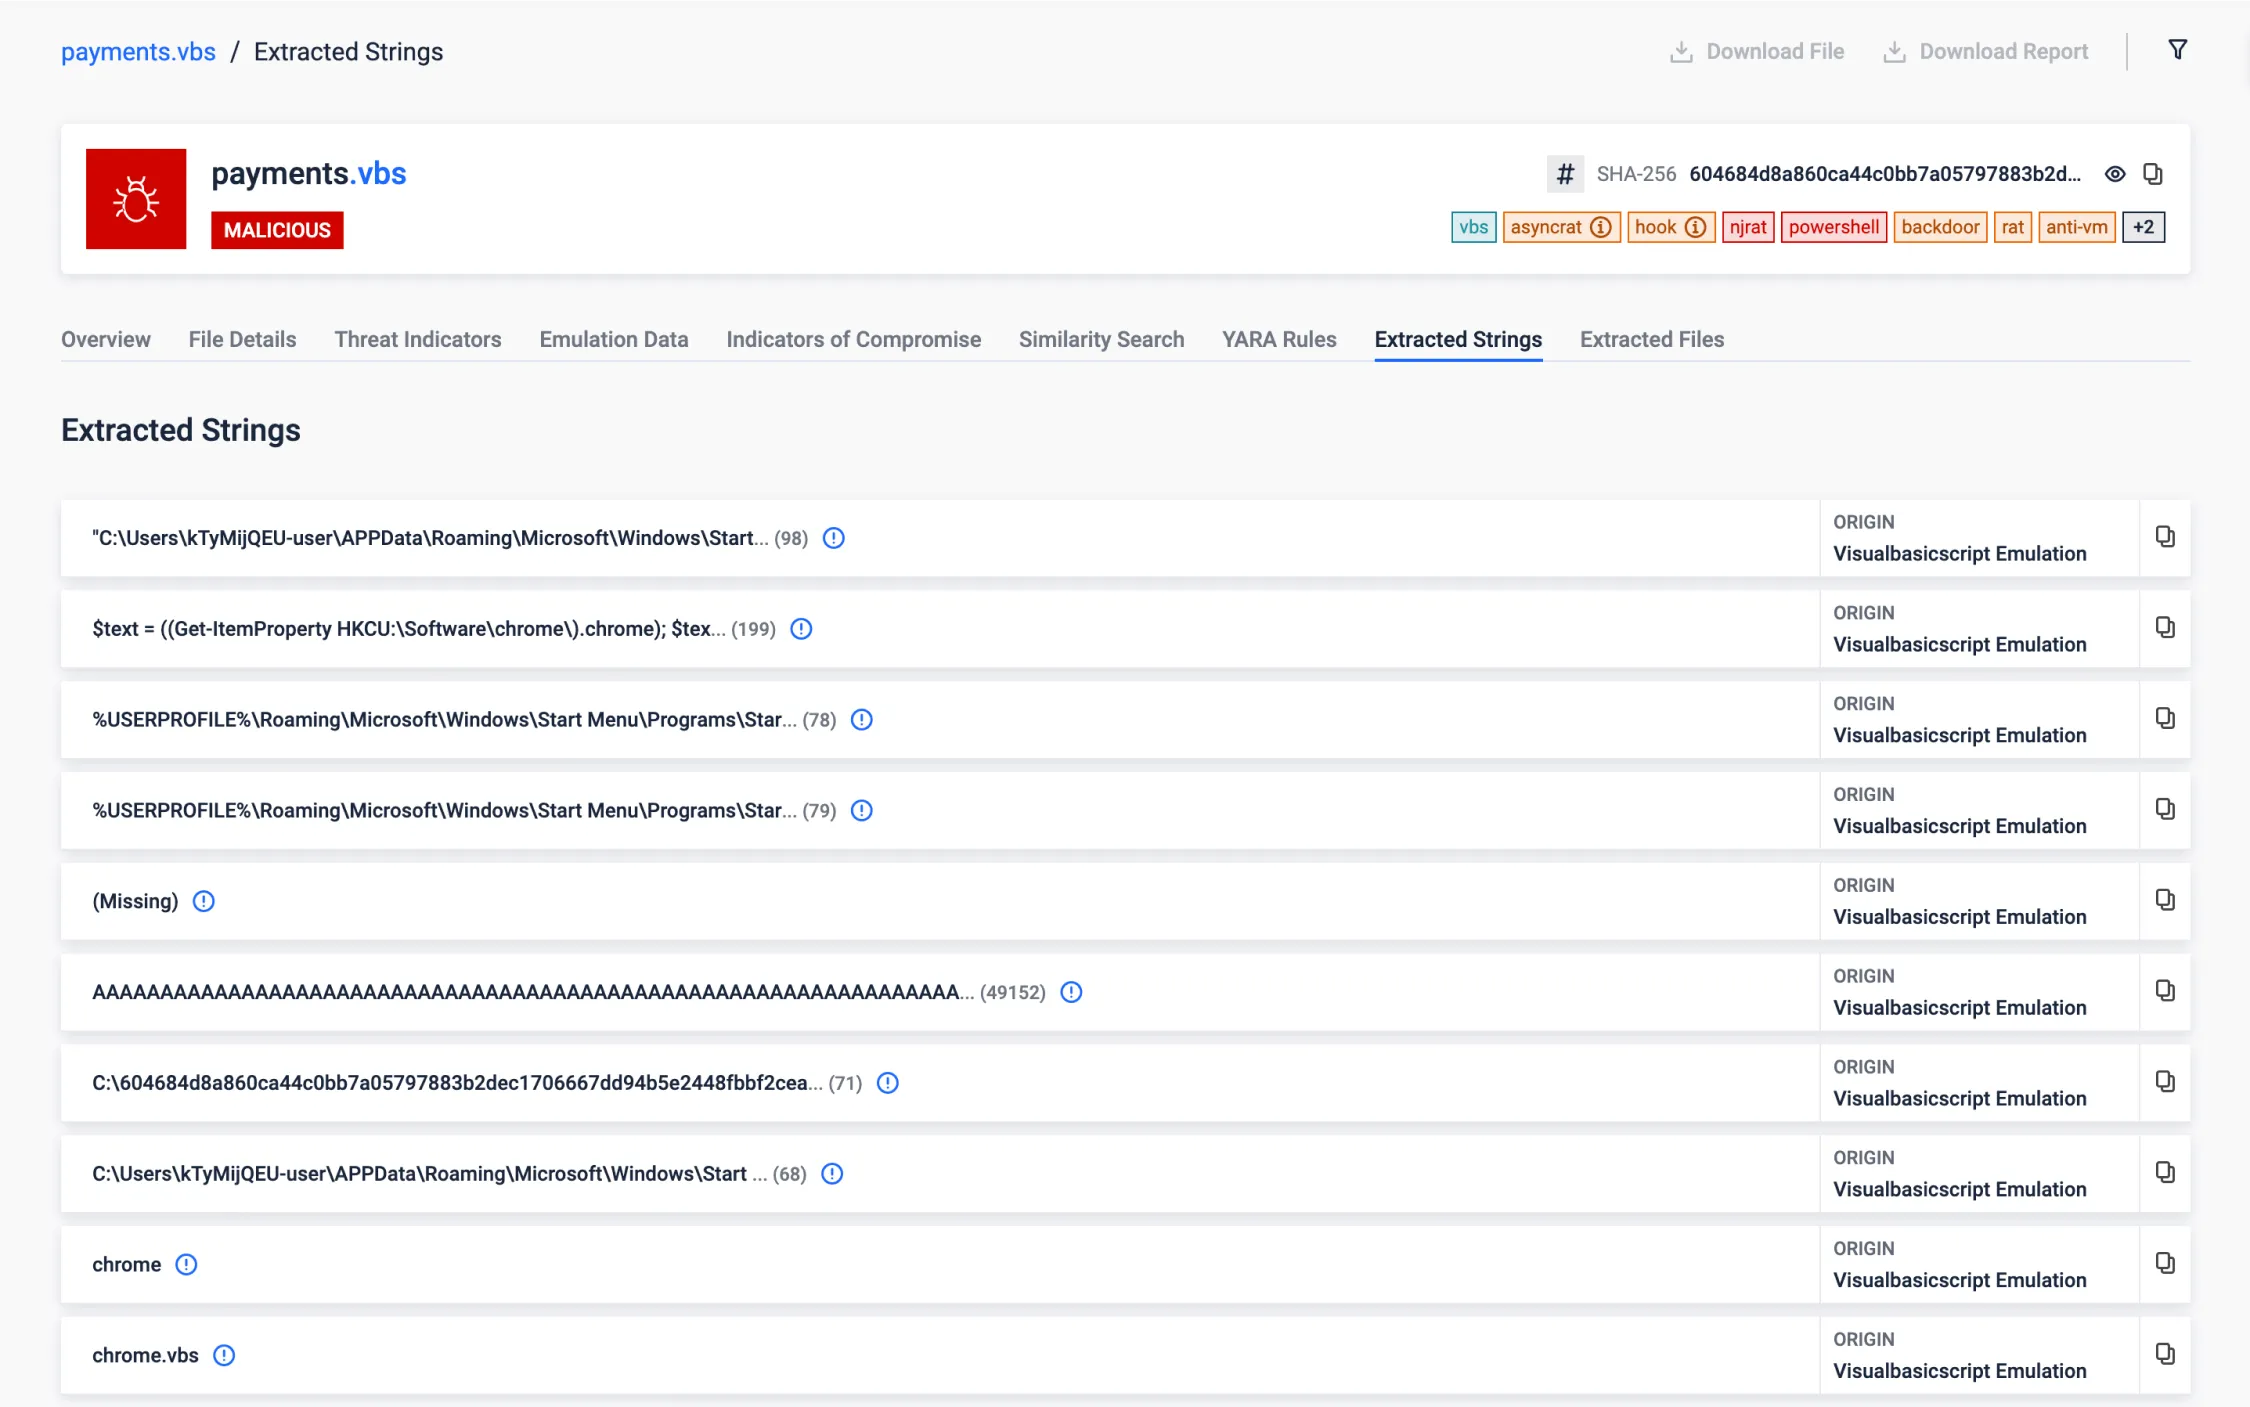
انعكاس .NET
يعد انعكاس NET Reflection ميزة قوية يوفرها إطار عمل .NET تسمح للبرامج بفحص بنية ملف .NET وسلوكه ومعالجته في وقت التشغيل. وهي تمكّن من فحص التجميعات والوحدات النمطية والأنواع، بالإضافة إلى القدرة على إنشاء مثيلات للأنواع بشكل ديناميكي واستدعاء الأساليب والوصول إلى الحقول والخصائص.
يمكن للبرمجيات الخبيثة استخدام الانعكاس لتحميل وتنفيذ التعليمات البرمجية ديناميكيًا من التجميعات التي لم تتم الإشارة إليها في وقت التجميع، مما يسمح بجلب حمولات إضافية من الخوادم البعيدة (أو المخفية في الملف الحالي) وتنفيذها دون كتابتها على القرص، مما يقلل من خطر اكتشافها.
في هذه الحالة، يمكننا أن نرى كيف يقوم VBScript الذي تم تحليله بتحميل وتشغيل تجميع .NET في الذاكرة مباشرةً من وحدات البايت المخزنة في سجل Windows.
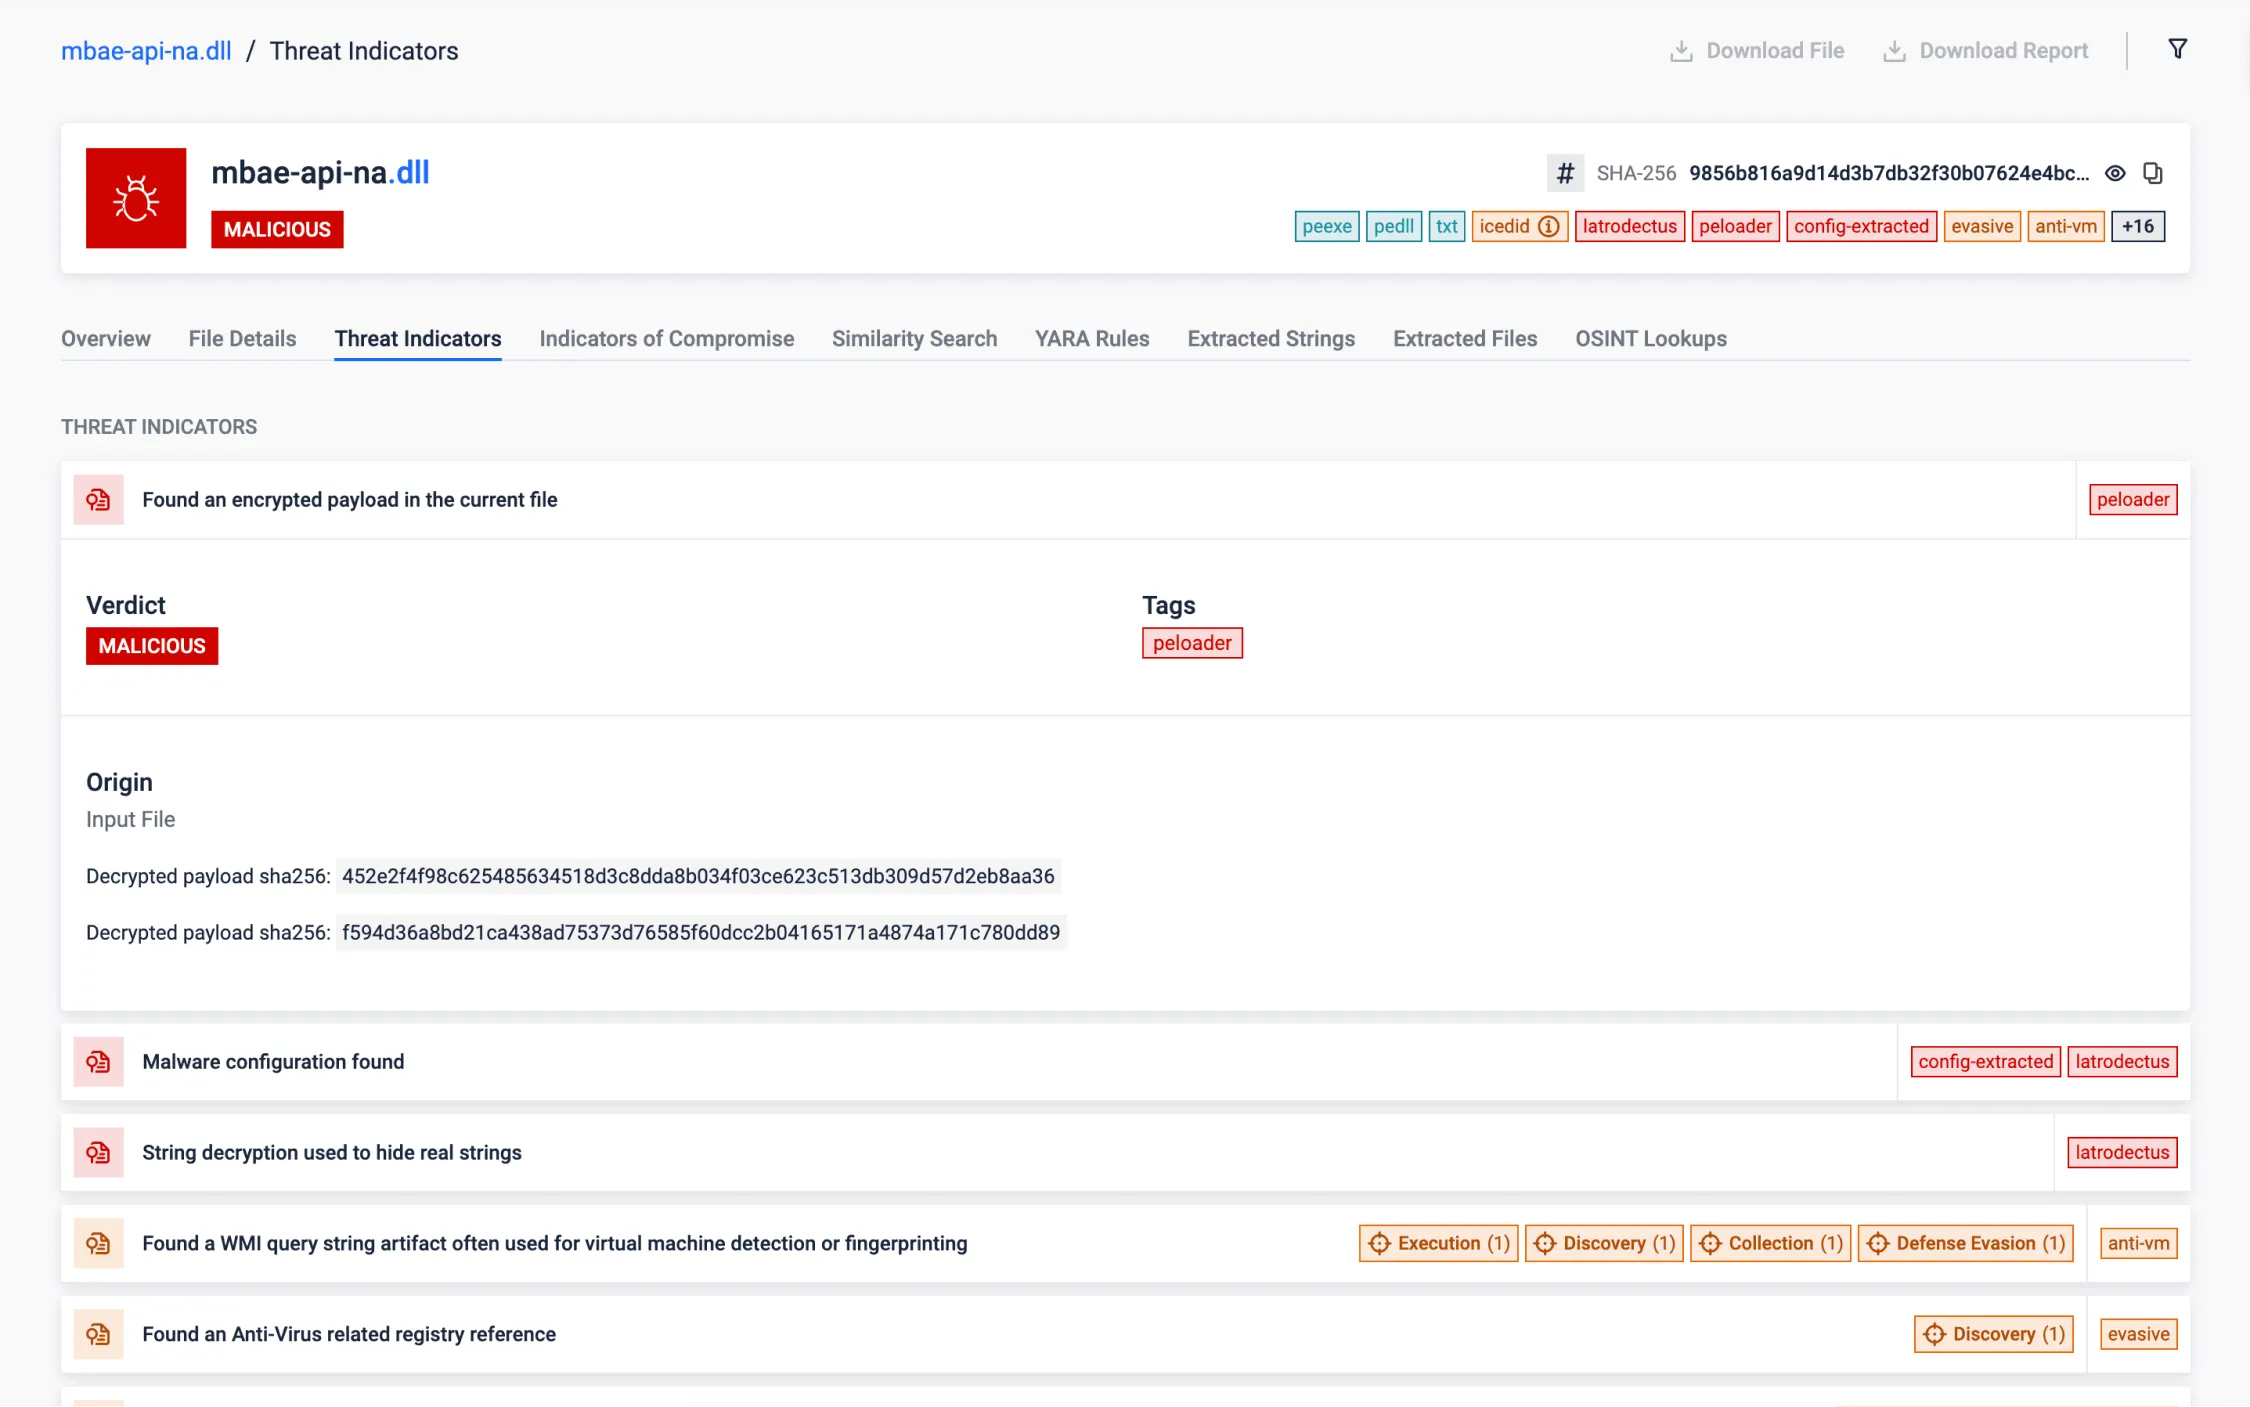
فك تشفير حمولة XOR المخزنة في مورد PE
تمكّن هذه الميزة من الكشف عن القطع الأثرية المخفية المشفرة ضمن موارد PE. وغالباً ما يتم تشفير القطع الأثرية الخبيثة لتجنب الكشف عنها وإخفاء الهدف الحقيقي للعينة. يعد الكشف عن هذه القطع الأثرية أمرًا ضروريًا، لأنها عادةً ما تحتوي على بيانات مهمة (كمعلومات C2) أو حمولات. ومن خلال استخراجها، يمكن لصندوق الرمل إجراء فحص أعمق، مع فرصة أكبر لتحديد أكثر مراكز العمليات الدولية قيمة.
تخزن هذه العينة تلك القطع الأثرية المشفرة باستخدام خوارزمية XOR، وهي خوارزمية بسيطة ولكنها فعالة للتهرب من الكشف. من خلال تحليل الأنماط في البيانات المشفرة، يمكن تخمين مفتاح التشفير، مما يسمح بفك تشفير المخفي.
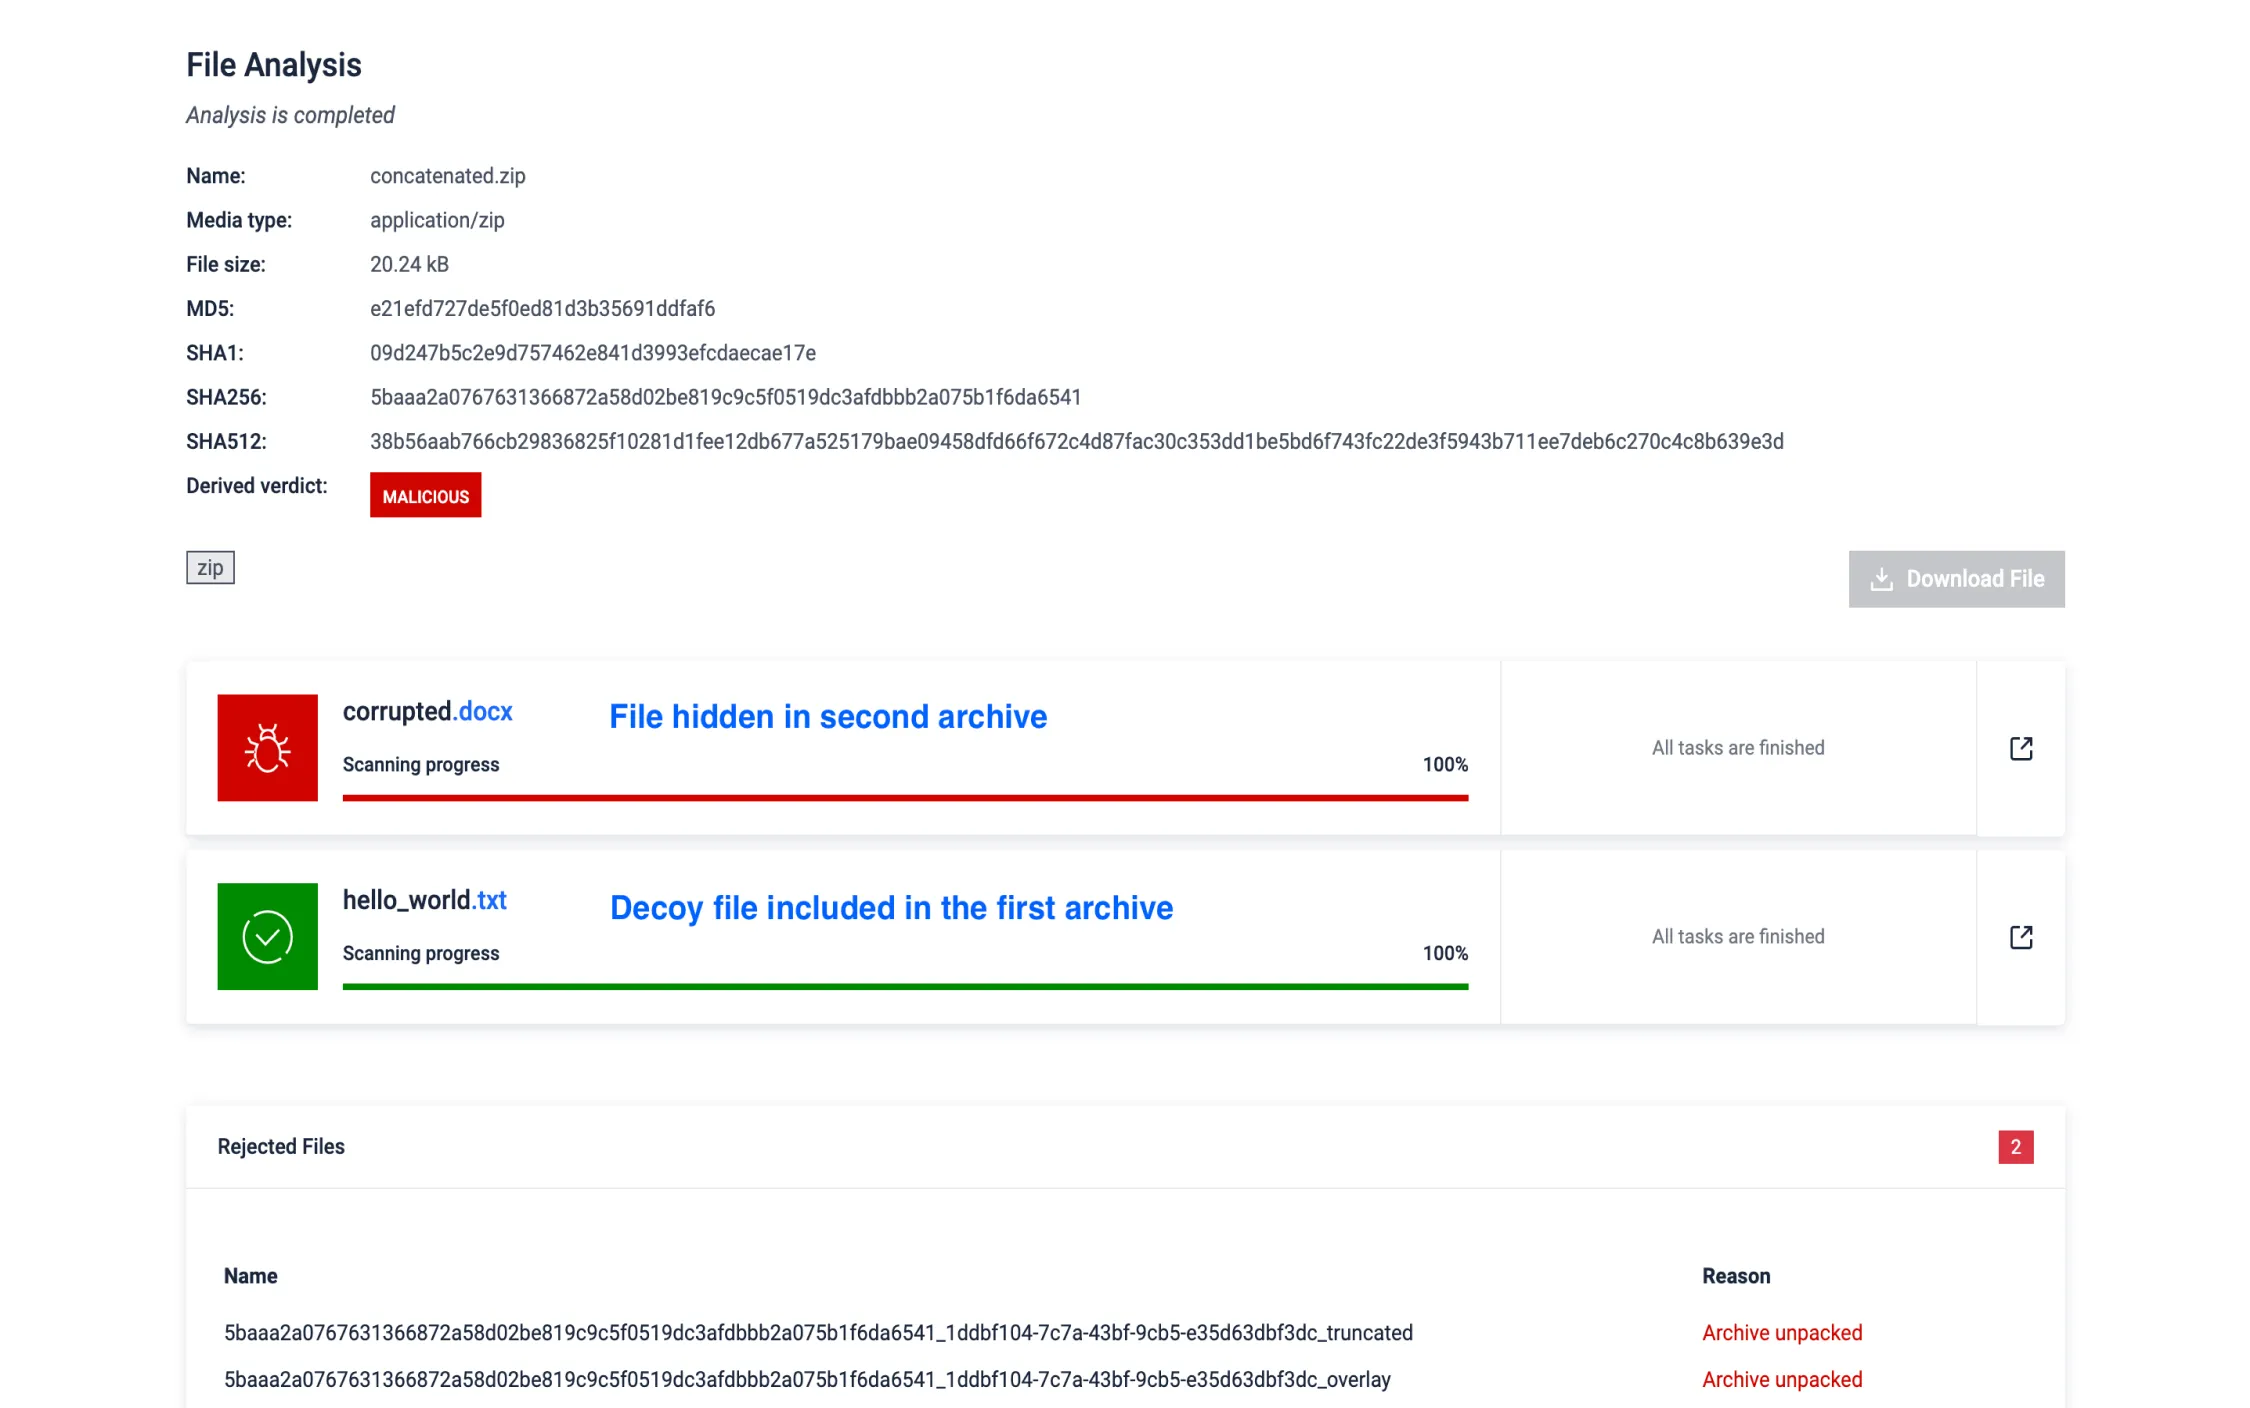
تركيز الأرشيف المراوغة
يستخدم المهاجمون تسلسل الأرشيفات لإخفاء البرامج الضارة عن طريق إلحاق عدة أرشيفات بملف واحد، مستغلين الاختلافات في كيفية أدوات مختلفة. تخلق هذه التقنية عدة أدلة مركزية - وهي عناصر هيكلية أساسية يستخدمها مديرو الأرشيفات - مما يتسبب في حدوث تناقضات أثناء الاستخراج ويسمح بتجاوز الكشف عن المحتوى الضار المخبأ في أجزاء الأرشيف التي يتم تجاهلها.
يقوم MD Sandbox باكتشاف واستخراج المحتوى من جميع الأرشيفات المتسلسلة واستخراجها، مما يضمن عدم تفويت أي ملف وتحييد هذه التقنية المراوغة بفعالية.
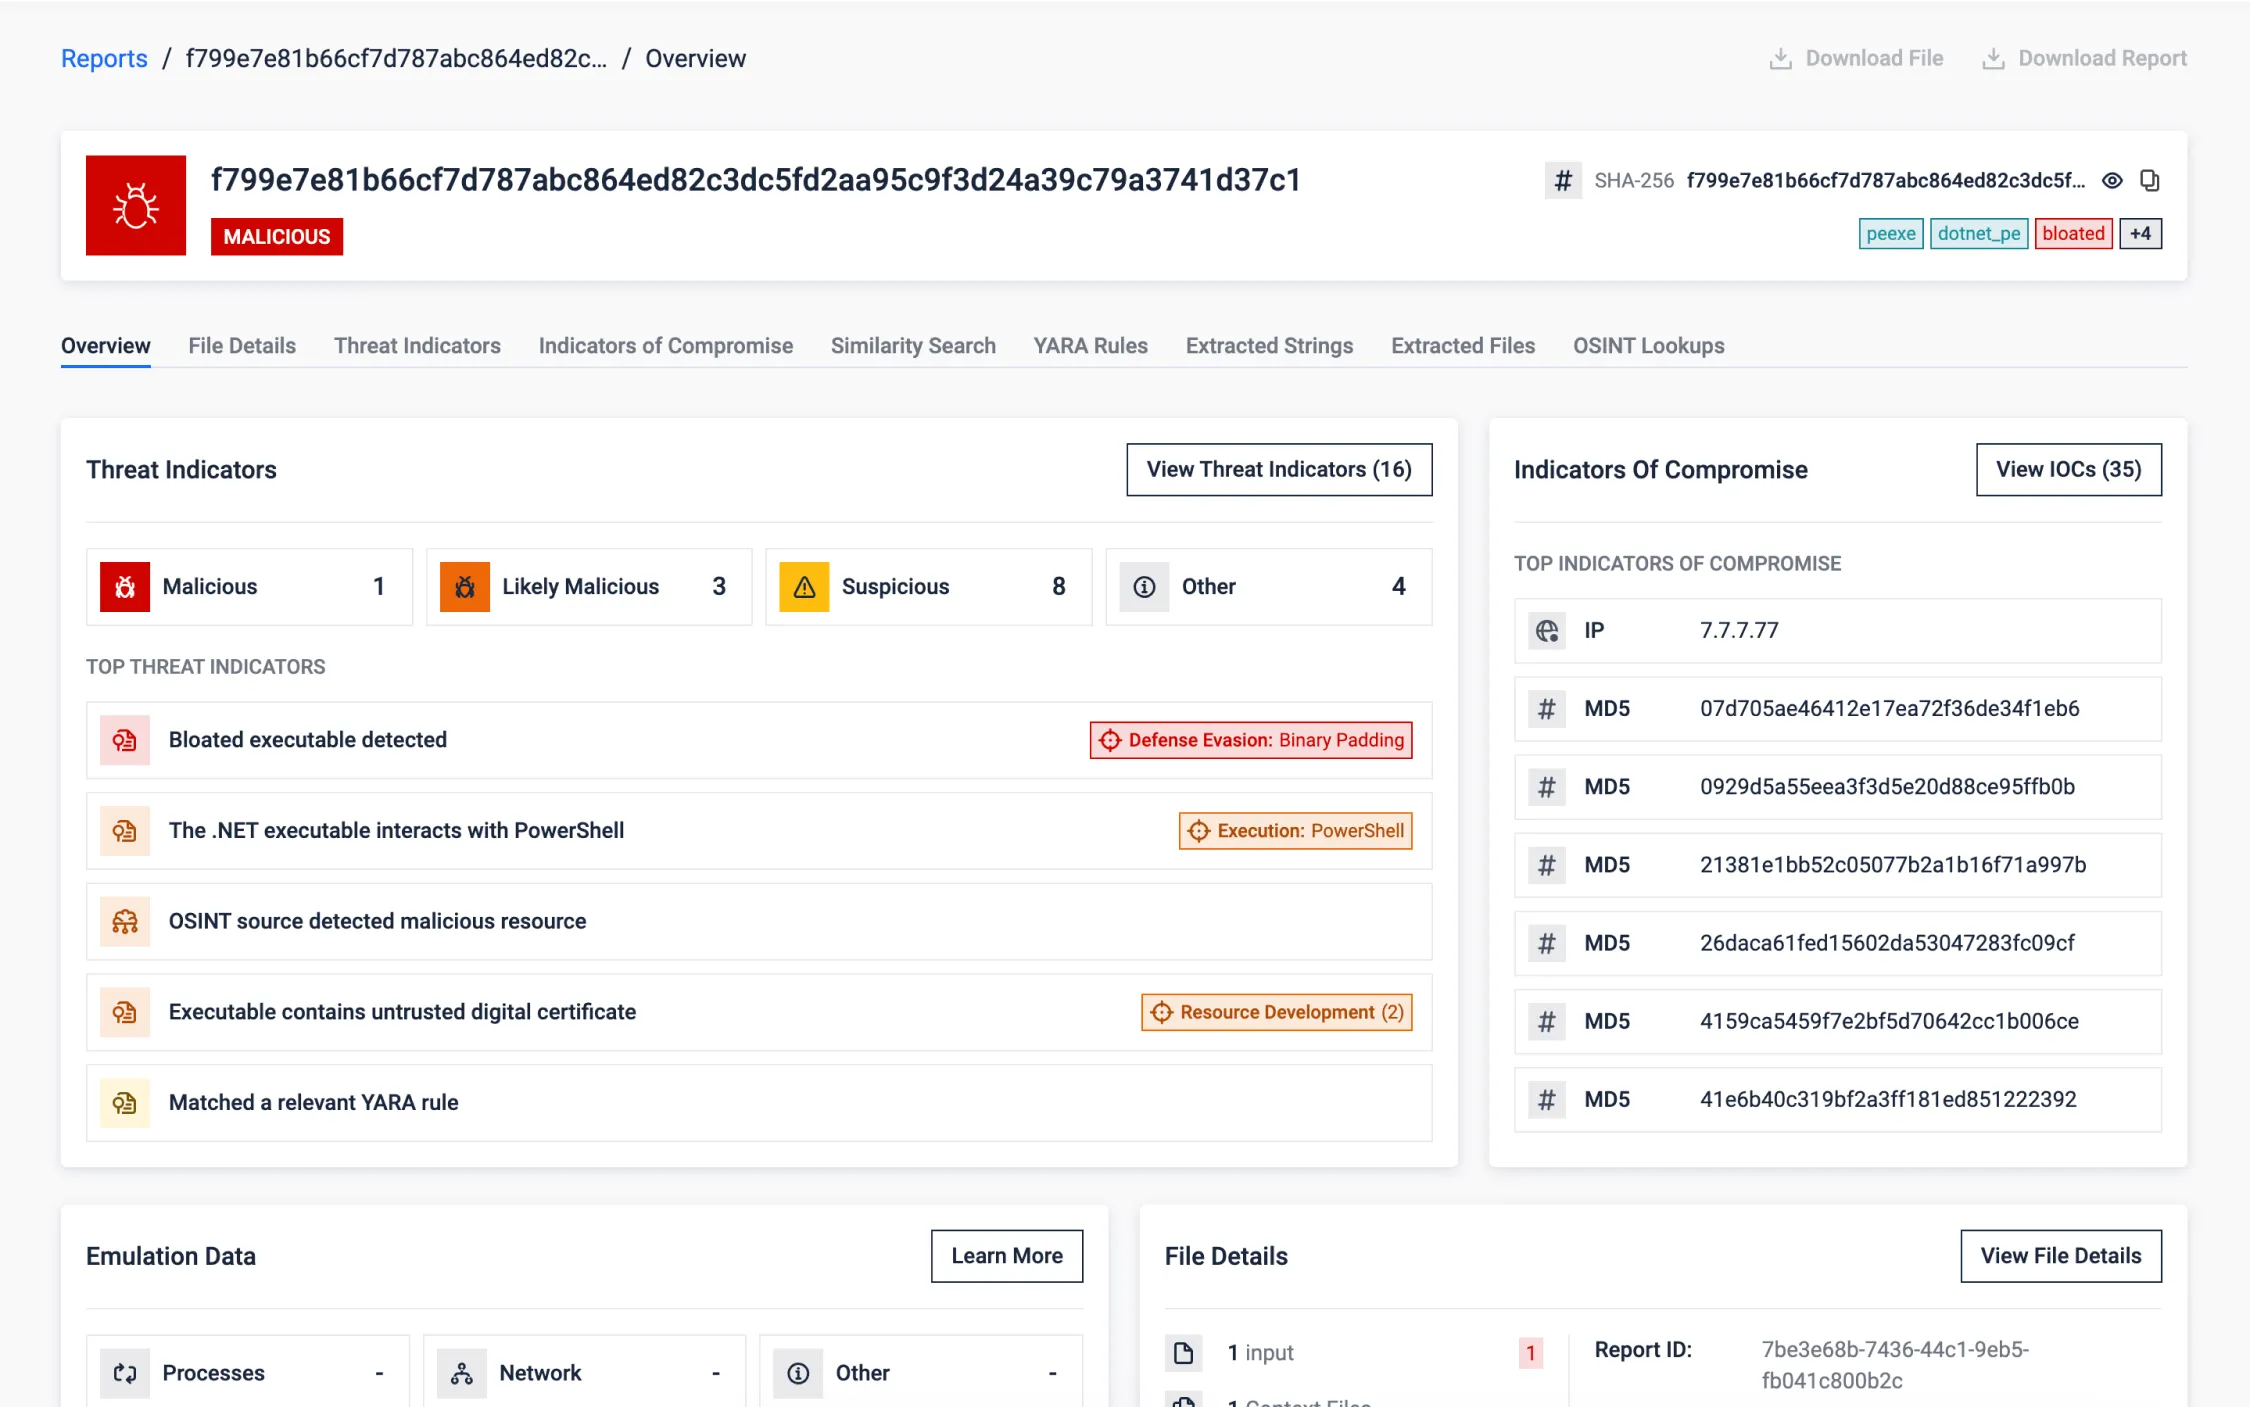
تخفيف تضخم الملفات التنفيذية المتضخمة
يقوم المهاجمون بتضخيم الملفات التنفيذية عمدًا ببيانات غير مهمة لتفادي الكشف عن طريق استغلال محدودية الموارد وقيود وقت التحليل في بيئات الاختبار. تهدف تقنية التهرب هذه إلى إرباك أدوات تجاوز عمليات الفحص عن طريق تجاوز الحدود الزمنية.
يكتشف صندوق الحماية MD sandbox الملفات التنفيذية المتضخمة مبكرًا، ويزيل البيانات غير المرغوب فيها، ويعالج ملفًا أصغر حجمًا لتحليلها بكفاءة. تستهدف عملية إزالة الملفات غير المرغوب فيها هذه أساليب مختلفة، بما في ذلك الملفات غير المرغوب فيها في التراكبات وأقسام PE والشهادات، مما يضمن الكشف الدقيق مع الحفاظ على الموارد الأصلية.
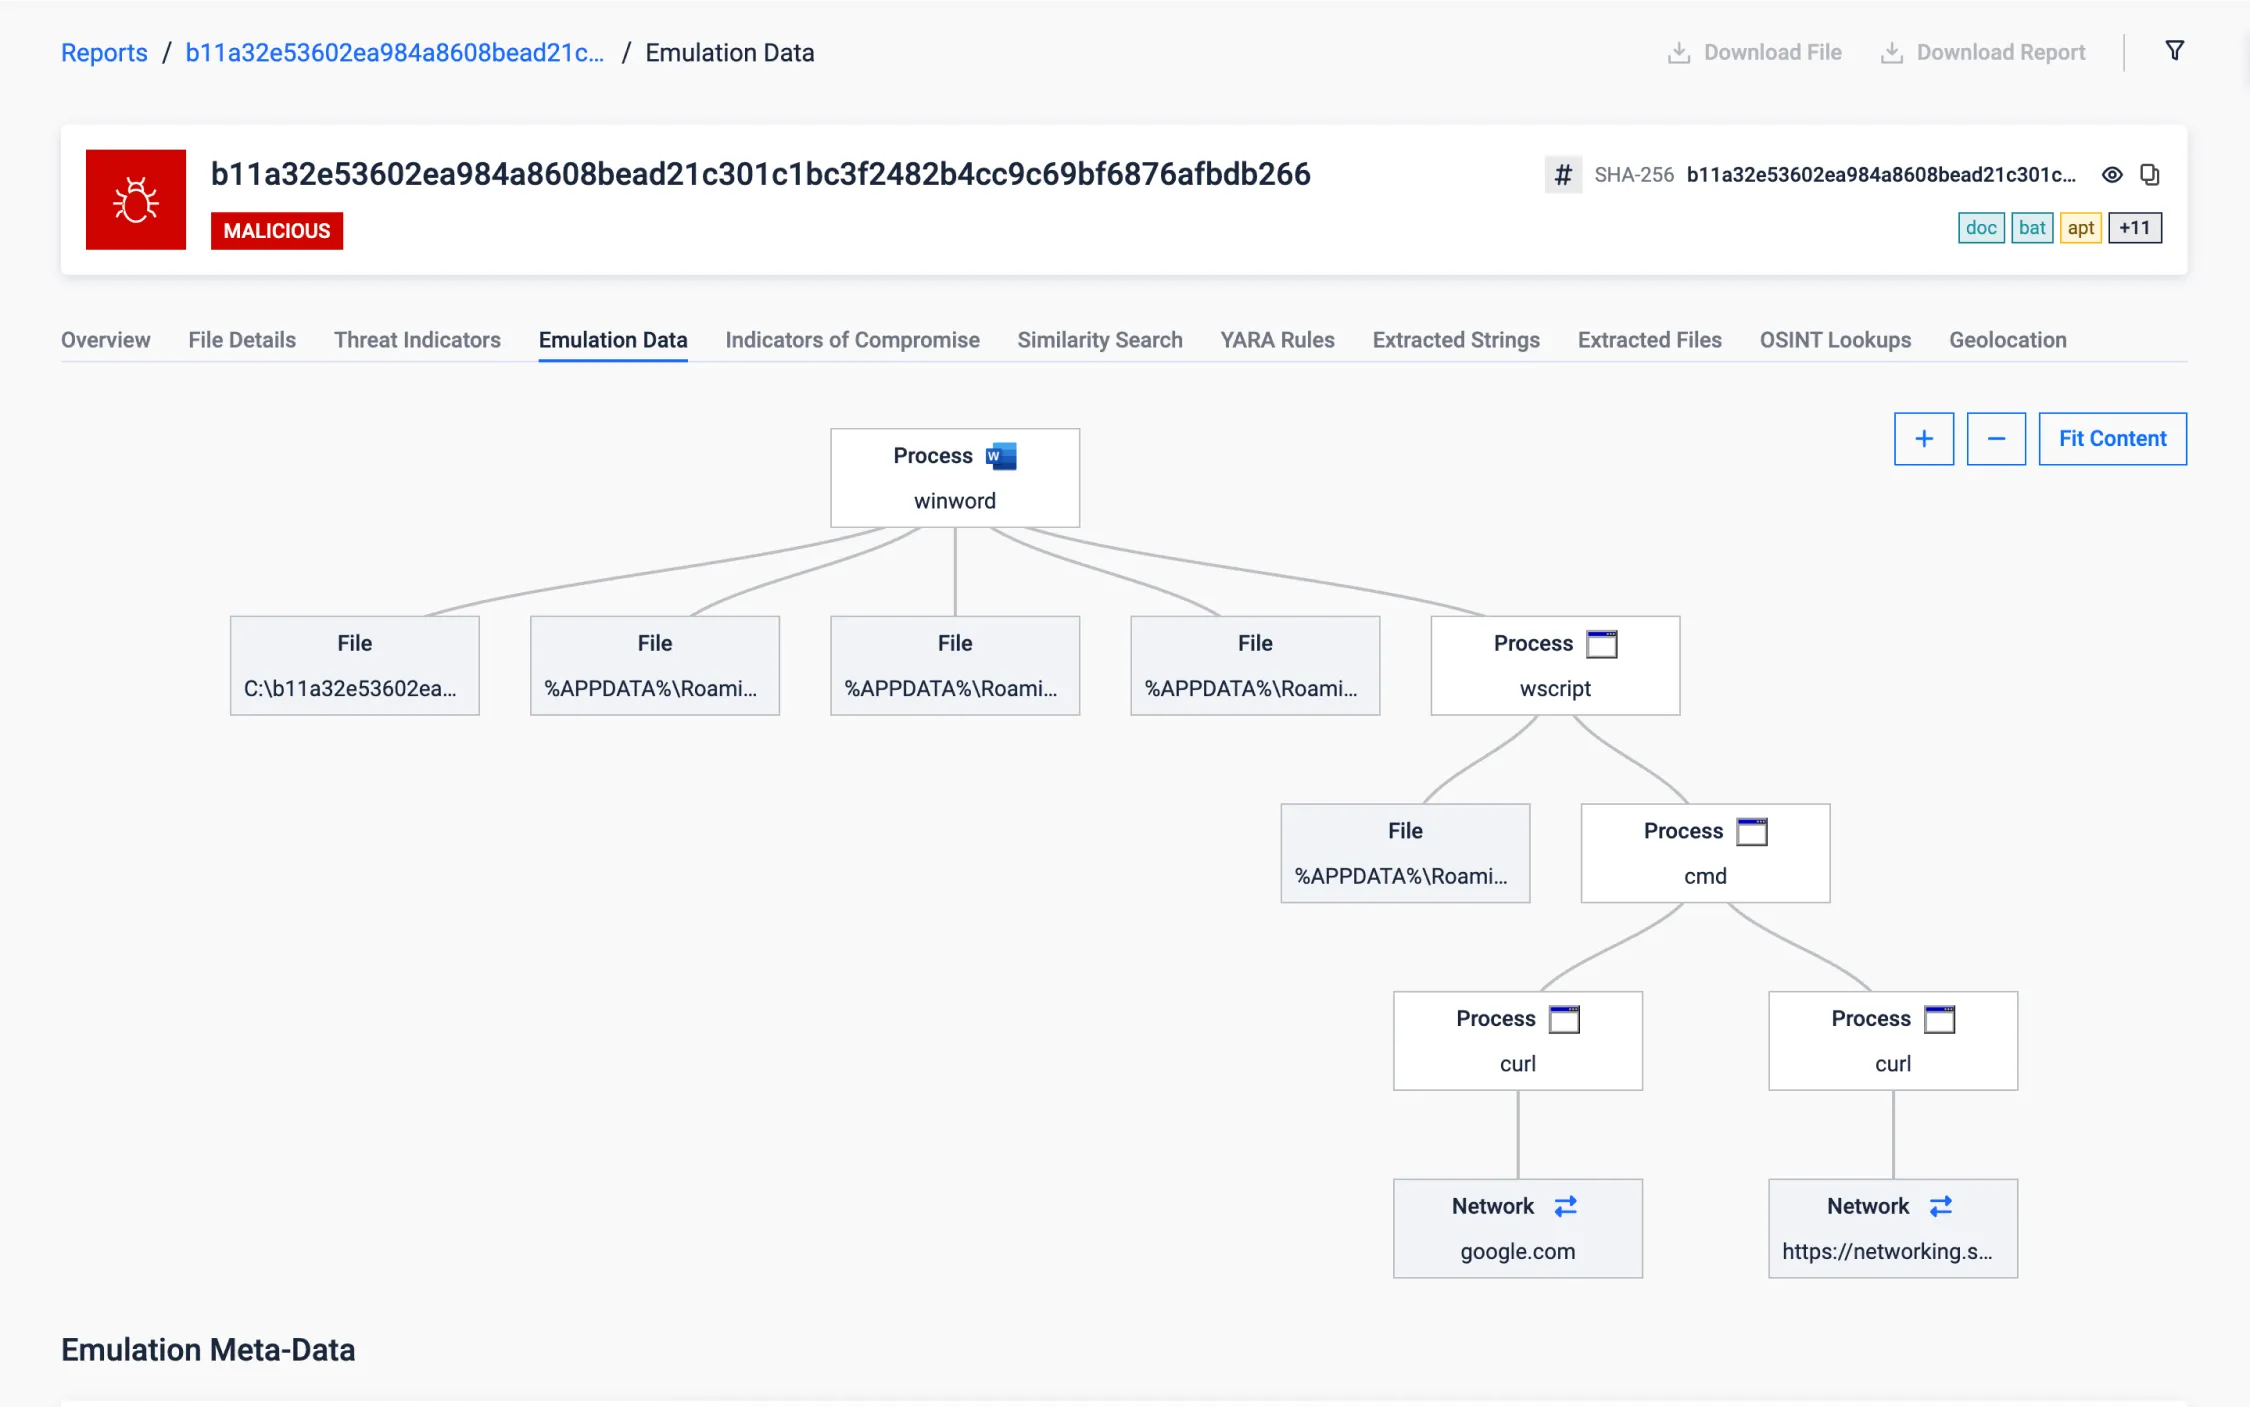
وثيقة استهداف البنى التحتية الحرجة
يستهدف هذا المستند المكتبي البنية التحتية الحيوية في إيران (بمحتوى باللغة الفارسية) لسرقة معلومات حساسة، مثل بيانات الاعتماد والوثائق، ويلتقط لقطات شاشة بشكل دوري، ربما لأغراض التجسس.
بعد إنشاء الثبات، تقوم بإجراء فحص أولي خفي للاتصال بالإنترنت (مقابل نطاق موثوق به مثل google.com) لضمان اتصال موثوق به، وتأخير المزيد من الإجراءات حتى تسمح ظروف الشبكة بمتابعة الهجوم. هذا تكتيك يُلاحظ عادةً في الهجمات على البنية التحتية الحيوية، والبيئات التي قد يكون فيها الوصول إلى الإنترنت متقطعًا أو مقيدًا.
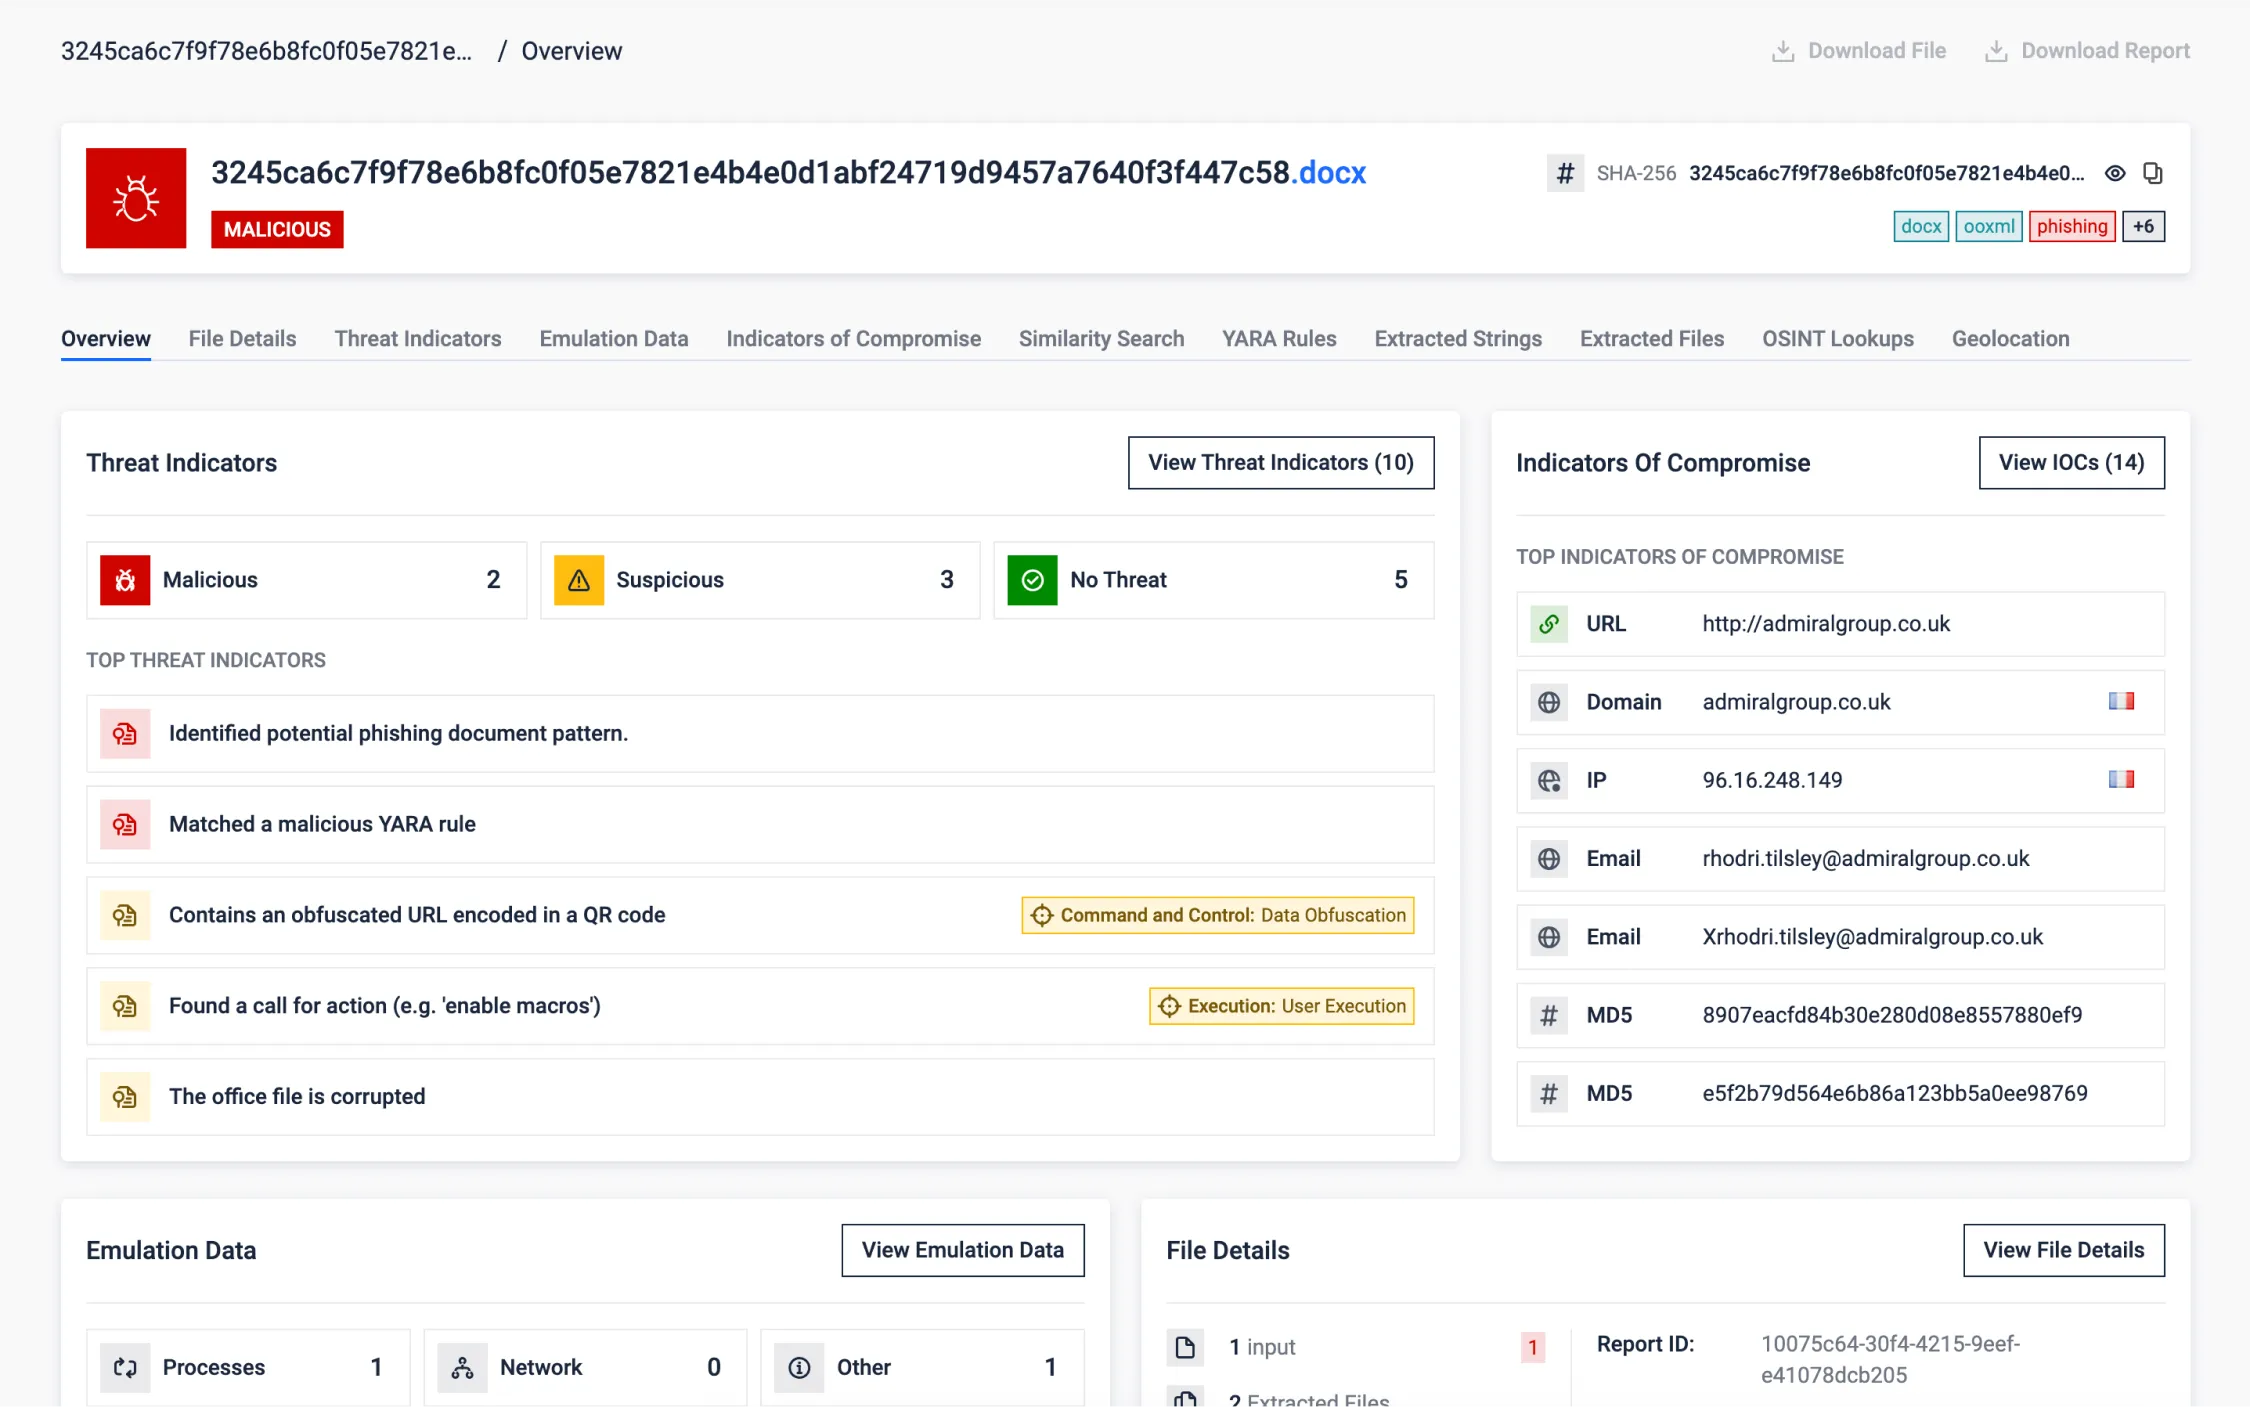
التهرّب من خلال مستندات OOXML (Office) التالفة
اكتشف الباحثون وجود مستندات OOXML (مستندات مكتبية حديثة) تالفة عمداً. من خلال تعديل المحتوى الثنائي بالقرب من رؤوس الملفات الداخلية، قد يتم اكتشاف الملفات المعطوبة عمداً على أنها ملفات مضغوطة بشكل خاطئ كملفات ZIP بواسطة عمليات الفحص التلقائي التي ستحاول استخراج الملفات المضغوطة.
سيقوم عارضو المستندات بإصلاح المستند تلقائيًا عند فتحه. في هذه المرحلة، على الرغم من احتواء المستند على محتوى تصيّد احتيالي، إلا أنه قد يكون قد تجاوز الدفاعات بشكل فعال. لن يكون التحليل الآلي قادراً على قراءة محتواه، وبالتالي لن يتمكن التحليل الآلي من قراءة محتواه، وبالتالي لن يتمكن من قراءة المؤشرات ذات الصلة.
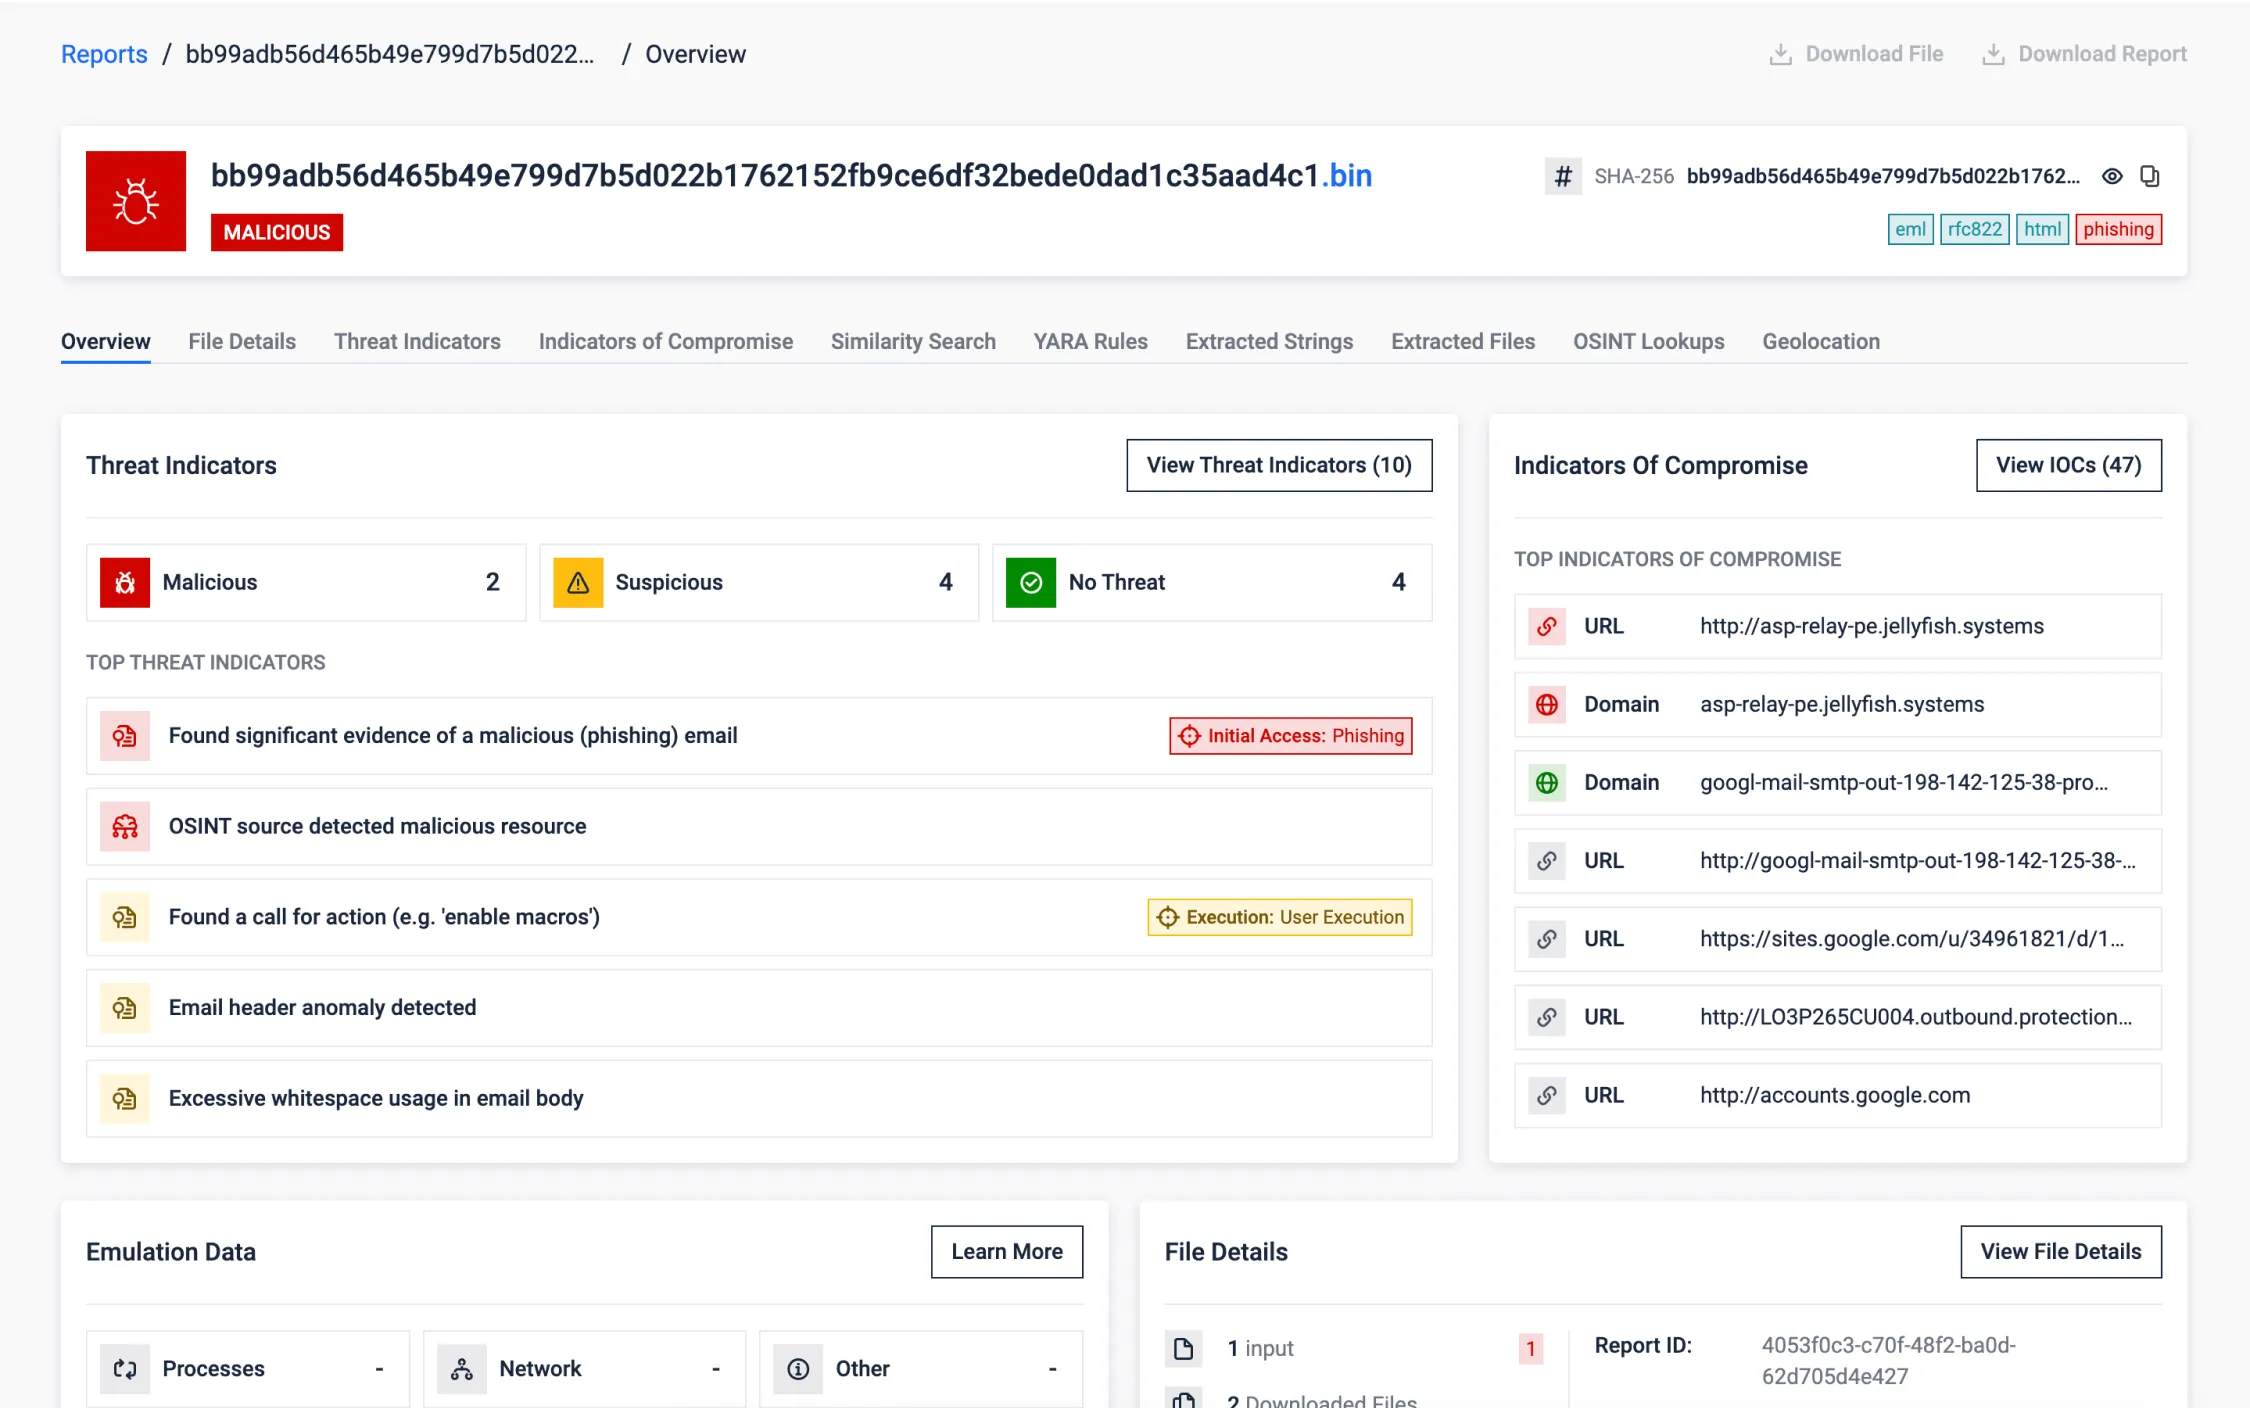
الكشف عن هجمات إعادة تشغيل DKIM من Google
تعد آليات مصادقة البريد الإلكتروني مثل SPF وDKIM وDMARC ضرورية، لكن المهاجمين المتمرسين قد يتمكنون أحيانًا من التحايل عليها. يوضح هذا المثال حالة تم فيها تحديد رسالة بريد إلكتروني على أنها خبيثة بواسطة MetaDefender على الرغم من أنها كانت موقعة بشكل صحيح من قِبل Google واجتازت الفحوصات القياسية.
اكتشف MetaDefender عدة حالات شاذة إلى جانب مؤشرات أخرى:
- انتهاك حدود DKIM: محتوى محدد تمت إضافته خارج نطاق توقيع DKIM.
- تقنيات التعتيم: الكشف عن المسافات البيضاء الزائدة المستخدمة لإخفاء النوايا الخبيثة.
- أنماط التصيد الاحتيالي: التعرف على الدعوات العاجلة المميزة لمحاولات التصيد الاحتيالي.
- تحليل الرؤوس: الإبلاغ عن الحالات الشاذة في رؤوس البريد الإلكتروني المرتبطة بإساءة استخدام تطبيق OAuth.
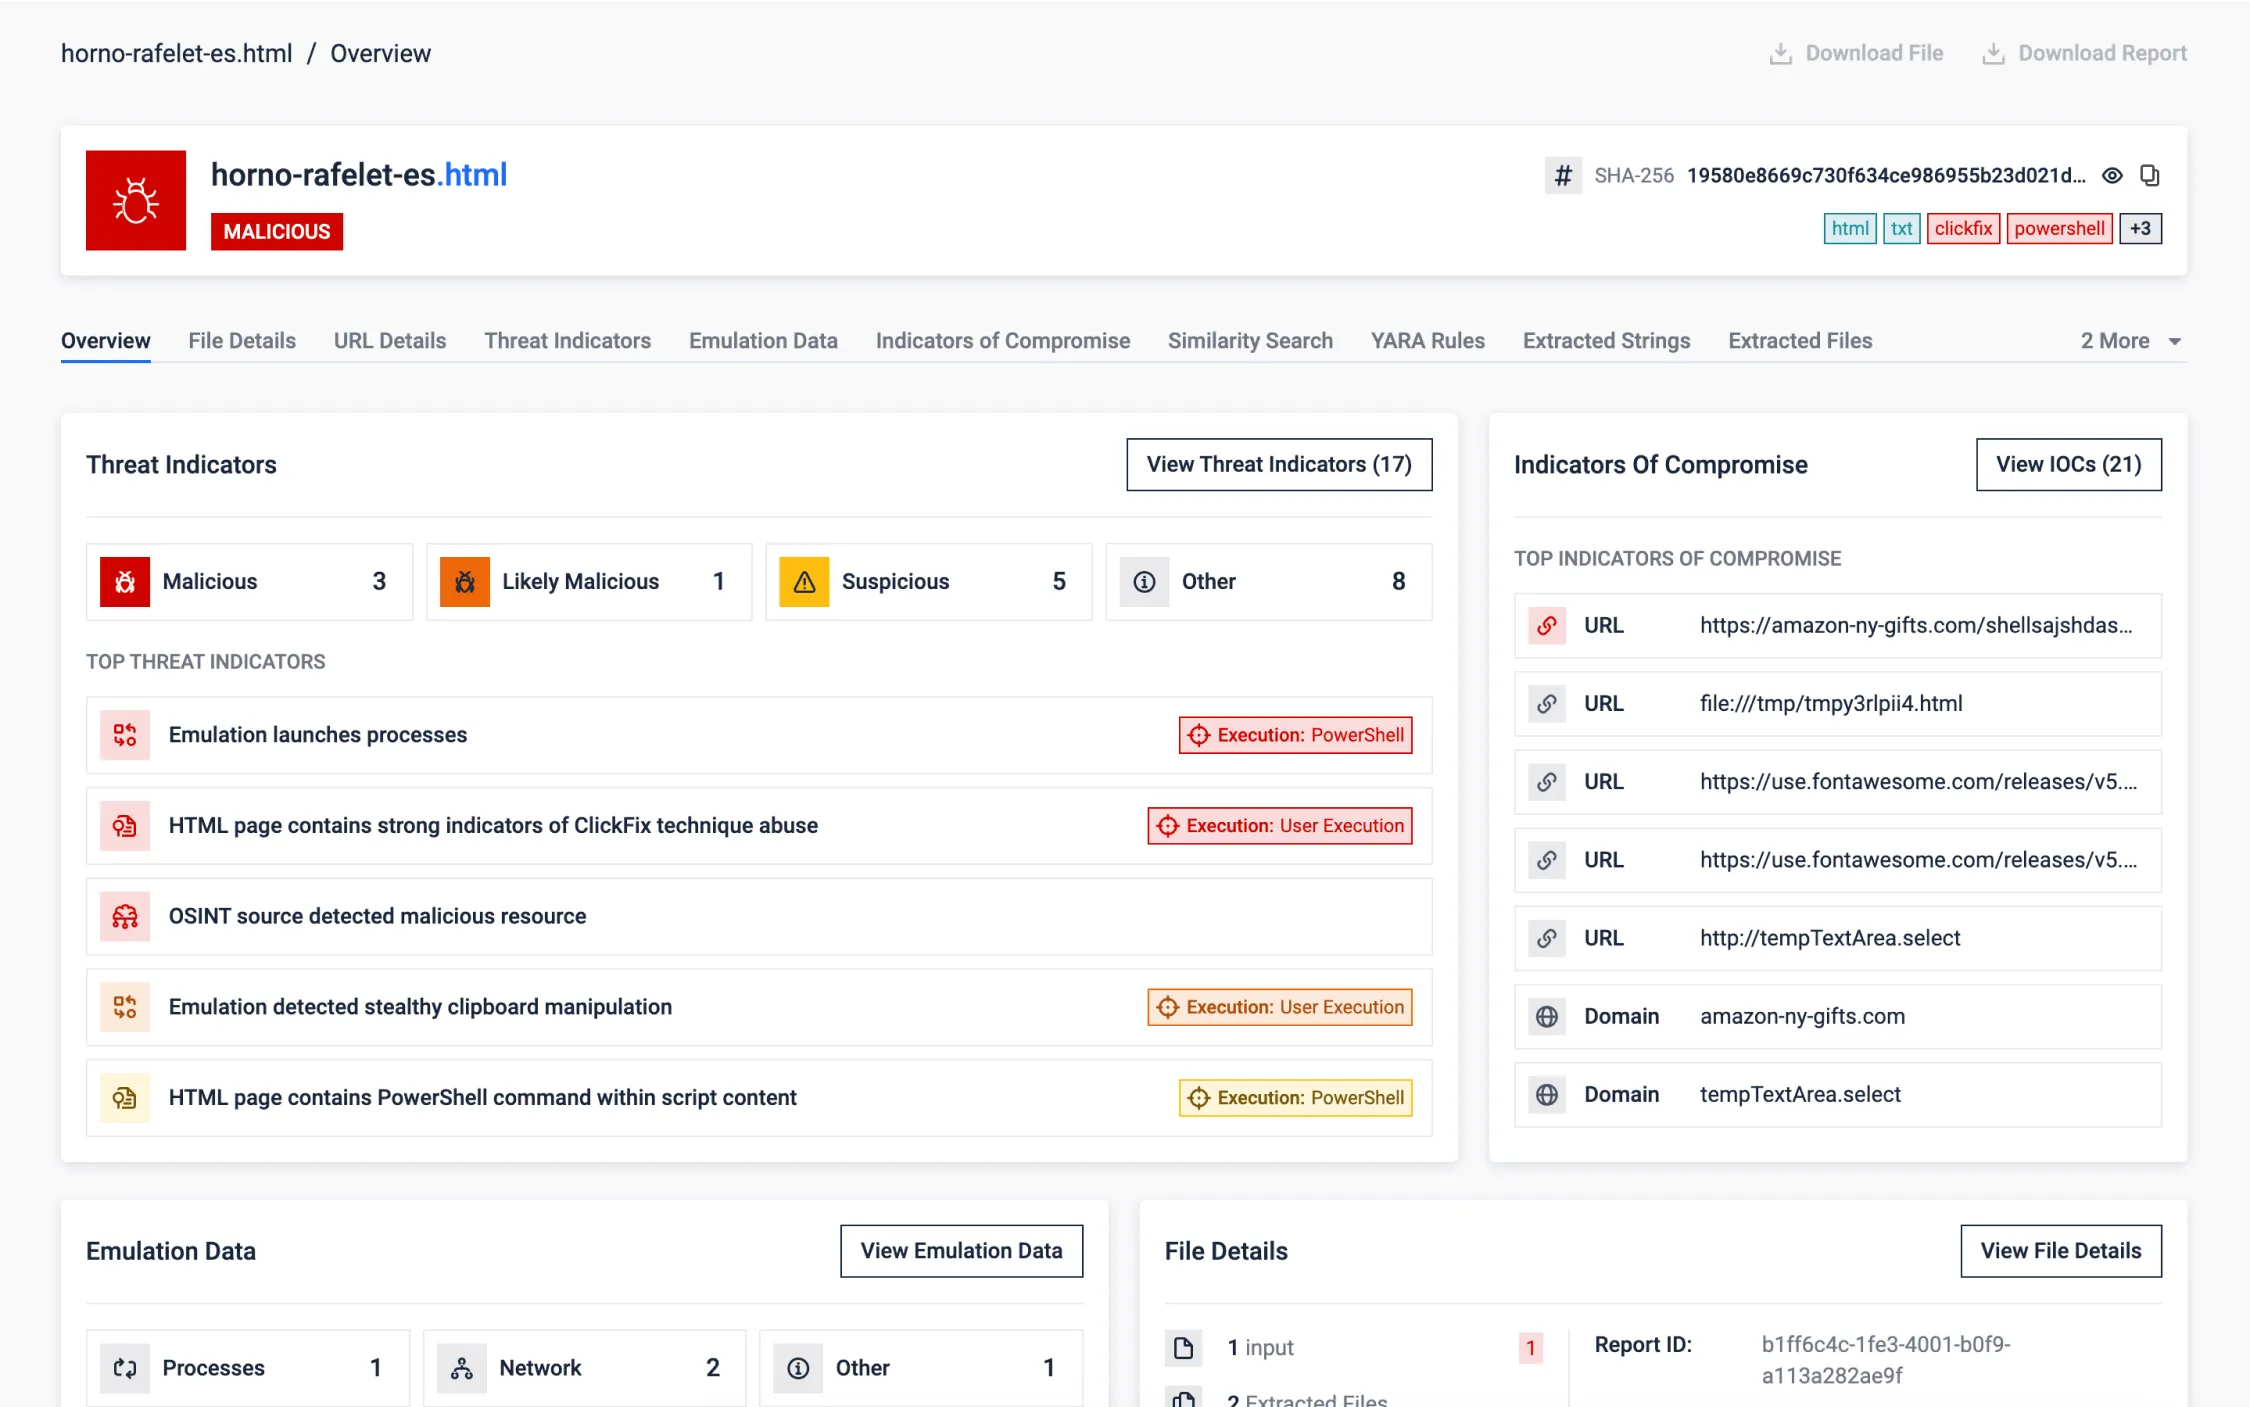
ClickFix، إحدى تقنيات الهندسة الاجتماعية الشائعة
ClickFix هو تهديد ناشئ على شبكة الإنترنت يستفيد من الهندسة الاجتماعية لخداع المستخدمين بصمت لتنفيذ أوامر خبيثة. وعلى عكس التصيّد الاحتيالي التقليدي، تعمل ClickFix من خلال عناصر خادعة في تجربة المستخدم والتلاعب بالحافظة بدلاً من تنزيل الملفات أو سرقة بيانات الاعتماد.
يقدم موقع ClickFix على الويب ClickFix شاشة مزيفة لـ reCAPTCHA أو شاشة "حماية الروبوت" لتبدو شرعية. ثم يُطلب من المستخدم بعد ذلك التحقق من نفسه - غالبًا من خلال تفاعل يبدو غير ضار - بينما يتم تشغيل كود JavaScript مشوش في الخلفية بصمت. يقوم هذا النص البرمجي بفك تشفير أمر خبيث بشكل ديناميكي وينسخه مباشرةً إلى حافظة النظام. بعد ذلك، يتم تزويد المستخدم بتعليمات مضللة وإرشاداته لتنفيذ البرمجية الخبيثة، غير مدرك لخطورتها.
يسلط ClickFix الضوء على كيف يمكن لتقنيات الويب البسيطة، جنبًا إلى جنب مع خداع المستخدم، أن تتجاوز طبقات الأمان التقليدية بشكل فعال، مما يجعل تحليل صندوق الرمل أمرًا بالغ الأهمية للكشف عن الهجمات الخفية ذات البصمة المنخفضة مثل هذه الهجمة.
يقوم MetaDefender بتحليل هذا التهديد من البداية إلى النهاية. تبدأ بيئة الاختبار (sandbox) بعرض عنوان URL الخبيث وتطبيق نماذج الكشف عن التصيد الاحتيالي لتحديد المحتوى المشبوه. ثم تقوم باستخراج ومحاكاة JavaScript، ومحاكاة إجراءات المستخدم للوصول إلى اللحظة الحاسمة التي يتم فيها تعديل الحافظة. وبمجرد التقاط الأمر المخفي، يتم محاكاته، مما يسمح لبيئة الاختبار بتتبع تدفق التنفيذ الخبيث بالكامل. وهذا لا يكشف فقط عن التكتيك القائم على الحافظة، بل يكشف أيضًا عن سلوك الحمولة وسلسلة العدوى.
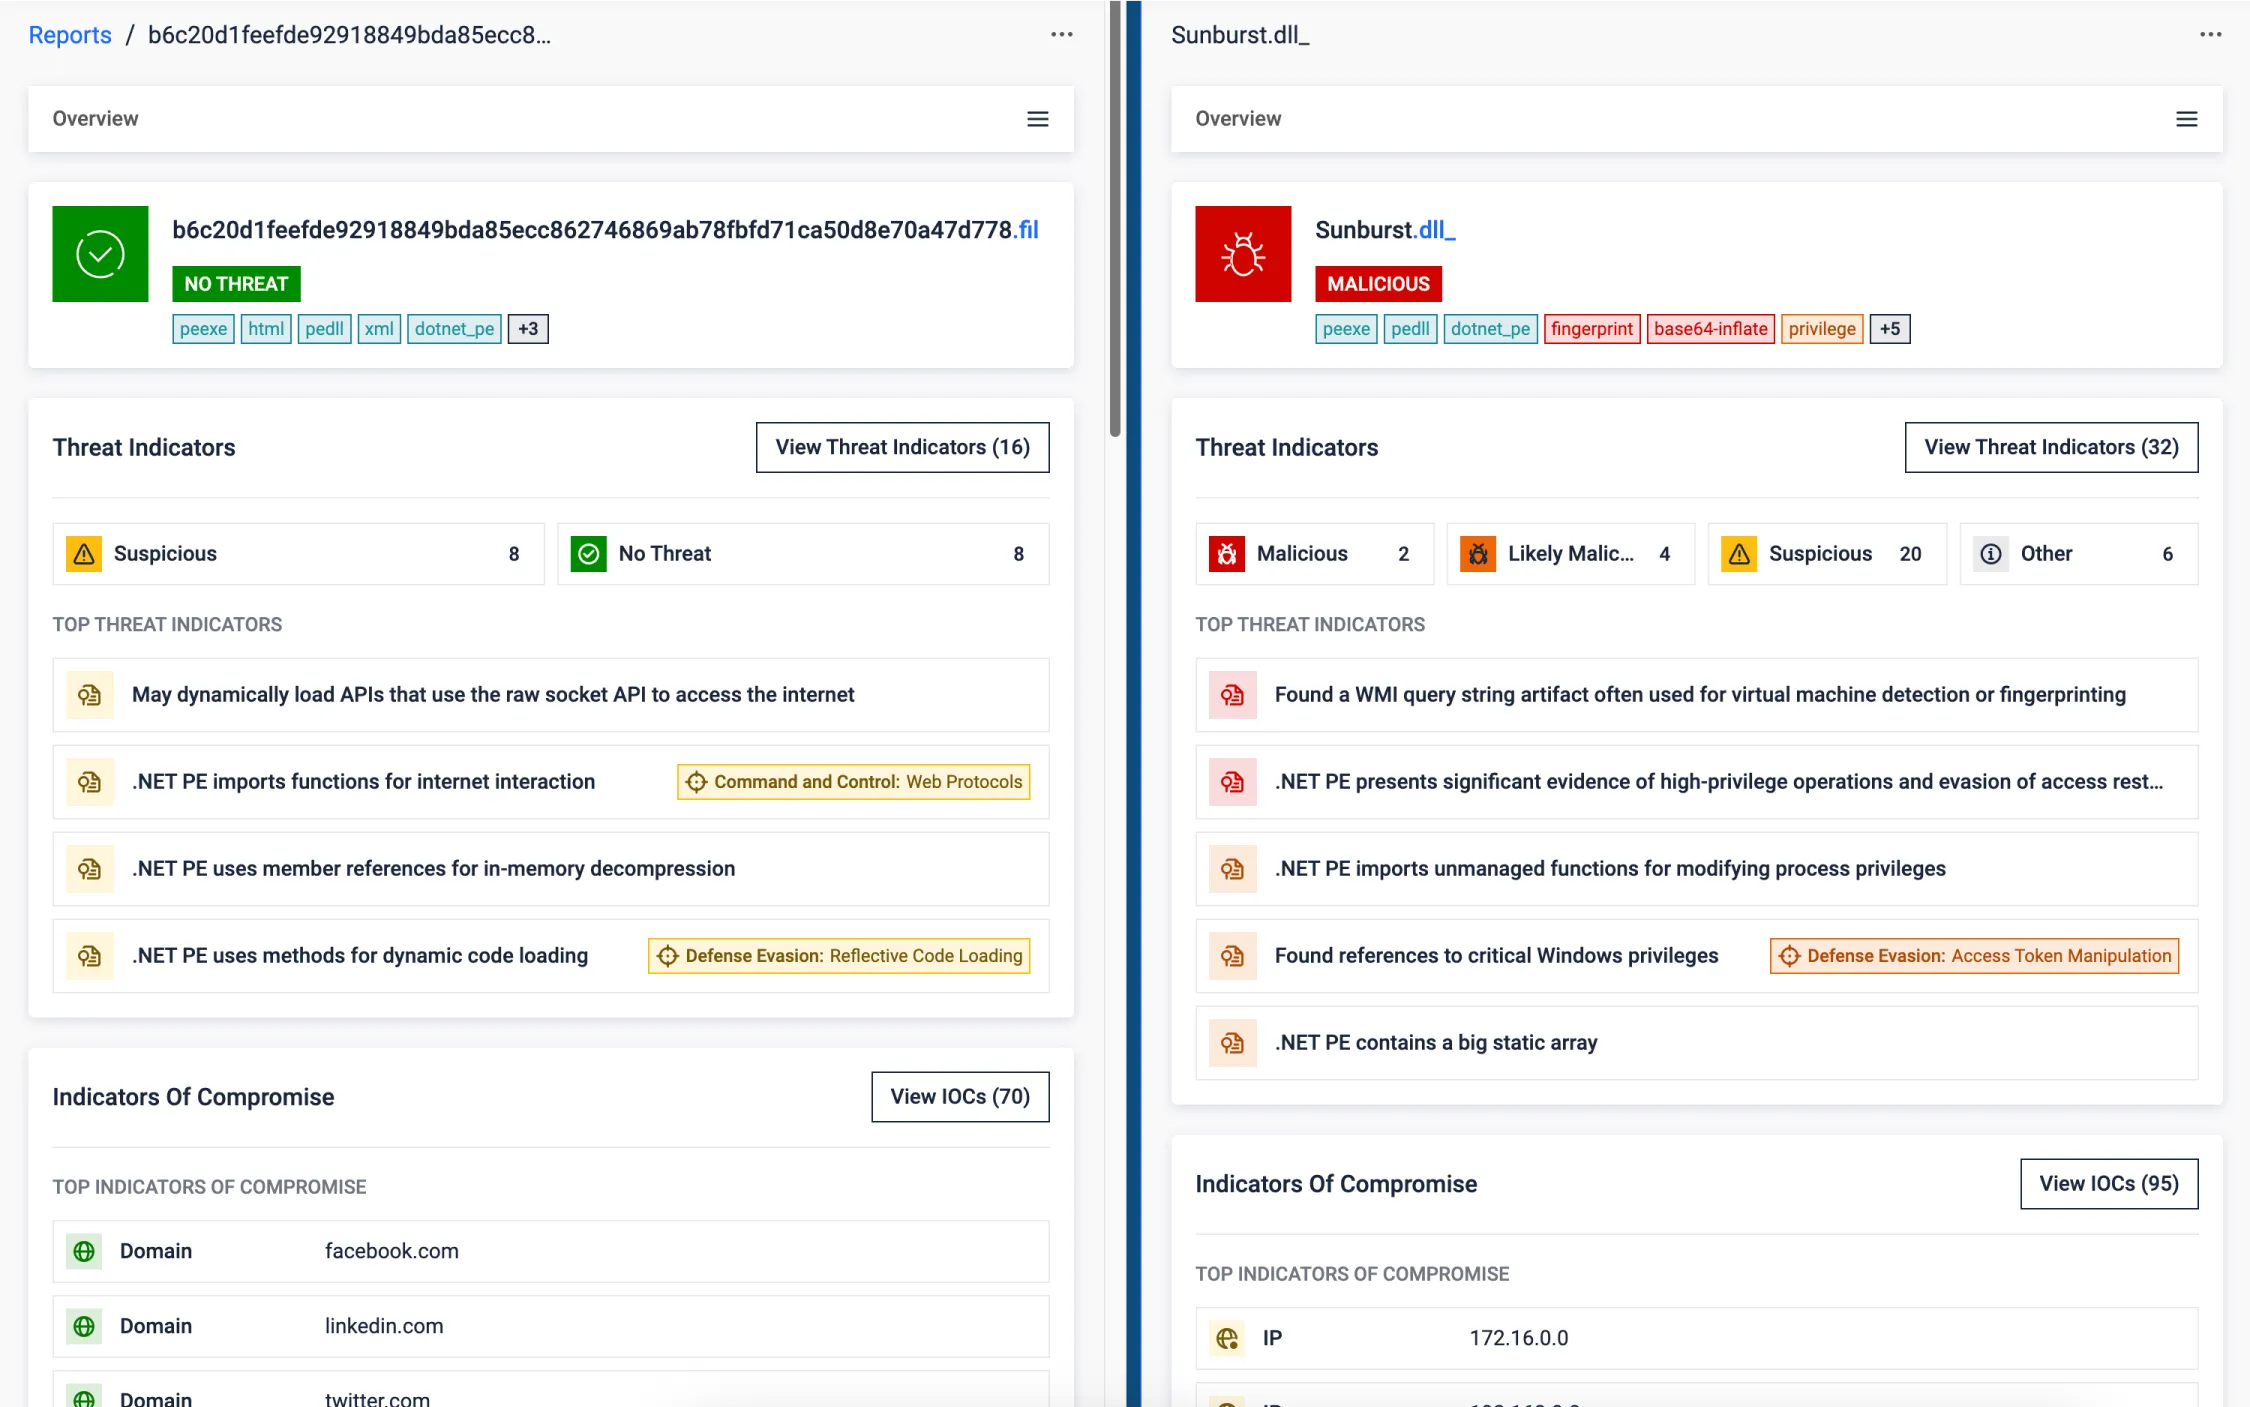
هجوم Supply Chain
يجسّد هجوم سلسلة توريد SolarWinds كيف يمكن للتغييرات الطفيفة في التعليمات البرمجية في البرمجيات الموثوقة أن تمكّن من حدوث اختراقات هائلة مع تجاوز الدفاعات الأمنية التقليدية. فقد قامت الجهات التخريبية بحقن باب خلفي خفي في برنامج DLL شرعي، حيث قامت بتضمين منطق خبيث مع الحفاظ على الوظائف الأصلية. تم تشغيل الحمولة بصمت في خيط موازٍ يحاكي المكونات الشرعية. ومن خلال توقيع رقمي صالح وسلوك سلس، تمكن DLL من التهرب من الاكتشاف ومنح الوصول السري إلى آلاف الضحايا رفيعي المستوى. أدى اختراق خط أنابيب الإنشاء إلى تحويل التحديثات الموثوقة إلى وسيلة للتطفل العالمي.
ورغم أن وجود باب خلفي مكون من 4000 سطر قد يبدو أمراً كبيراً، إلا أنه من السهل تجاهله في سياق شفرة مصدر مؤسسة كبيرة. وهنا تكمن ميزة MetaDefender : فهي لا تكتفي بفحص الشفرة فحسب، بل تراقب ما يفعله البرنامج. وتقوم بتمييز الانحرافات عن السلوك الطبيعي، مما يوجه المحللين نحو ما يهم حقاً — متجاوزة الضوضاء لتسليط الضوء على التهديدات التي من المرجح أن تفوتها عمليات المراجعة التقليدية.
Detonator - The Endless Quest for Zero-Day Detection
القصة وراء تقنية التحليل الديناميكي الرائدة في الصناعة OPSWAT
موثوق بها عالميًا في الدفاع عمّا هو مهم
OPSWAT بثقة أكثر من 1900 مؤسسة حول العالم لحماية بياناتها وأصولها وشبكاتها الهامة من التهديدات التي تنقلها الأجهزة والملفات (
).
Clalit Health الخدمات
- من خلال تطبيق MetaDefender قامت الوكالة بتحديث نهجها في تحليل البرامج الضارة. فقد كشفت المحاكاة على مستوى التعليمات عن السلوكيات الخفية. كما أثرت المعلومات الاستخباراتية المدمجة حول التهديدات وعمليات البحث عن أوجه التشابه المدعومة بالتعلم الآلي كل عملية تحليل. واستبدل تقييم واحد موثوق به التقارير المتفرقة.
- "بفضل قدرات المسح المتعدد التي توفرها OPSWATوبيئة الاختبار القائمة على المحاكاة، نحصل على العمق والسرعة في آن واحد. يتم مسح الملفات أو وضع علامات عليها في غضون دقائق، وليس ساعات."أخصائي الأمن السيبراني في الحكومة
- من خلال نشر Metascan™ Multiscanning Adaptive Sandbox OPSWATعزز البنك إطار عمله للأمن السيبراني دون تعطيل سير العمل المهم. أدى التكامل السلس بين هذه التقنيات إلى تحسين اكتشاف التهديدات وتبسيط تحليل السلوك وضمان الامتثال للوائح الأمن المالي الصارمة.
- "مع OPSWAT على ثقة من أن البيانات والمعلومات الحساسة لعملائنا آمنة."زاهي بن عبورئيس قسم الأمن والاتصالات والبنية التحتية،
Clalit Health الخدمات - "كنا بحاجة إلى حل قابل للتطوير لتلبية متطلباتنا المتزايدة مع الحفاظ على التكاليف تحت السيطرة. كانت تقنية الحماية التقليدية فعالة، ولكنها أصبحت غير مستدامة مع تزايد احتياجاتنا في معالجة البيانات."رئيس العمليات الأمنية
- تعاملت المؤسسة مع التحديات التي تواجه مركز عمليات الأمن (SOC) والمخاطر من خلال استبدال بيئة الاختبار الافتراضية (sandbox) القائمة على الأجهزة الافتراضية (VM) MetaDefender OPSWATوهو حل موحد للكشف عن هجمات "اليوم صفر" يعتمد على محاكاة مستوى التعليمات. وقد أتاح هذا التحول في البنية لفريق الأمن نقل التحليل الديناميكي من مركز عمليات الأمن (SOC) إلى محيط الشبكة، حيث يمكن إيقاف التهديدات قبل وصولها إلى المستخدمين أو الأجهزة الطرفية.
مجتمع FileScan.io
اكتشف التهديدات الخفية من خلال تحليل البرامج الضارة الثاقب
المدعوم بتقنية MetaDefender
OPSWAT— جربه مجانًا.
دعم الامتثال
للمتطلبات التنظيمية
مع تزايد تعقيد الهجمات الإلكترونية والجهات التي تنفذها، تعمل الهيئات الحكومية في جميع أنحاء العالم على تطبيق لوائح تنظيمية لضمان قيام البنية التحتية الحيوية بما هو ضروري للحفاظ على أمنها.
ابدأ في 3 خطوات بسيطة
موارد موصى بها
ثوابت الأمن السيبراني
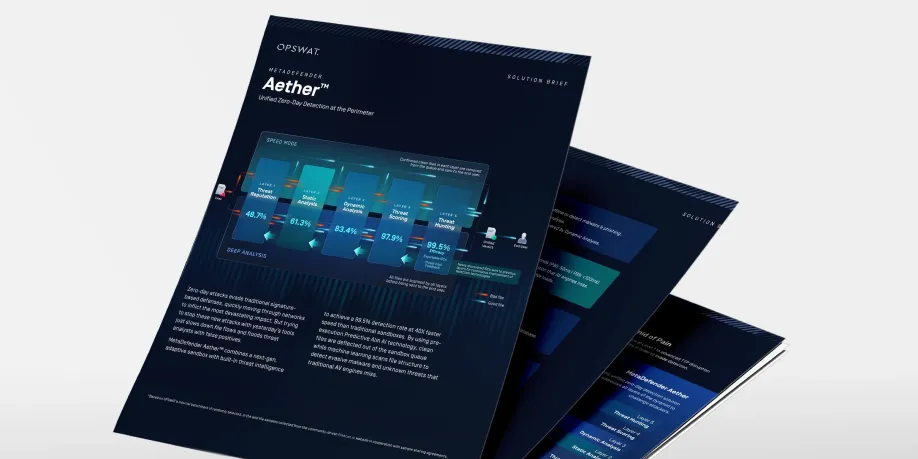
MetaDefender
استبيان SANS للكشف والاستجابة
تقرير مشهد التهديدات في عام 2025 OPSWAT لعام 2025
"مسح ما يهم": محرك ذكاء اصطناعي بدقة 99.9% يعزز نظام الأمان لديك
MFT الذي يضع الأمن في المقام الأول: دفاع قائم على الذكاء الاصطناعي ومدعوم بالمحاكاة لمواجهة الهجمات التي تستهدف الملفات
شركة مزودة للطاقة تقضي على الفيض من التنبيهات وتحسّن من كفاءة الكشف عن الثغرات الأمنية في يومها الأول باستخدام OPSWAT
الأسئلة الشائعة
MetaDefender هو الحل الموحد OPSWAT للكشف عن الثغرات الأمنية من نوع «يوم الصفر» (zero-day) والمكون من خمس طبقات، حيث يجمع بين «سمعة التهديدات» (Threat Reputation)، والتحليل الثابت باستخدام الذكاء الاصطناعي التنبئي «Predictive Alin AI»، والتحليلSandbox Adaptive Sandbox »، و«تقييم مخاطر التهديدات» (Threat Scoring)، و«البحث عن التهديدات» (Threat Hunting) المدعوم بالتعلم الآلي (ML)، لتقديم تقييم واحد وموحد لكل ملف.
لا تبدأ بيئات الاختبار التقليدية إلا بعد اختيار ملف ما لتنفيذه. أما «Aether» فتبدأ في وقت أبكر وتستمر لفترة أطول.
تعمل ميزة «سمعة التهديدات» على إيقاف التهديدات المعروفة، بينما تتنبأ تقنية «Predictive Alin AI» بالنوايا الخبيثة قبل التنفيذ،Sandbox Adaptive السلوكيات المراوغة أثناء وقت التشغيل، وتحدد ميزة «تقييم التهديدات» أولويات المخاطر، وتربط ميزة «البحث عن التهديدات» عمليات الكشف الفردية بعائلات البرامج الضارة والبنية التحتية والحملات ذات الصلة.
كما أن محاكاة مستوى التعليمات التي توفرها تتجنب السطح القابل للكشف الخاص بالآلة الافتراضية (VM) والأعباء الإضافية المرتبطة بعمليات التشغيل والإغلاق التي تصاحب بيئات الحماية التقليدية القائمة على الآلة الافتراضية، مما يتيح تحليلاً أسرع وقابلية أكبر للتوسع.
Sandbox Adaptive Sandbox تقنية التحليل الديناميكي القائمة على المحاكاة والمستخدمة في الطبقة الثالثة. وهي تعمل على تشغيل الملفات المشبوهة، وإجبار مسارات التعليمات البرمجية المخفية على التشغيل، واستخراج سلوكيات وقت التشغيل ومؤشرات التهديد (IOCs).
يُعد «Aether» الحل الشامل للكشف عن الثغرات الأمنية من نوع «صفر يوم» (zero-day) المكون من خمس طبقات، والذي تم تطويره استنادًا إلى ذلك المحرك. ويجمع هذا الحل بين معلومات التقييم الائتماني، والتحليل التنبئي قبل التنفيذ باستخدام الذكاء الاصطناعي «Alin AI»، وتقييم التهديدات بناءً على درجة الثقة، والبحث عن التهديدات المدعوم بالتعلم الآلي، وذلك في مسار عمل متكامل واحد.
Adaptive Sandbox محرك تحليل ديناميكي Aether = حل متكامل من خمس طبقات للكشف عن الثغرات الأمنية في يوم الصفر
يتلقى المحللون تقييمًا موحدًا واحدًا يتضمن تصنيفًا للمخاطر قائمًا على الثقة، مدعومًا بأدلة مستمدة من جميع مراحل مسار العمل المكون من خمس طبقات.
يمكن أن تشمل التقارير ما يلي:
- المؤشرات الثابتة ومؤشرات وقت التشغيل
- التوافق بين MITRE ATT&CK و«كتالوج سلوك البرامج الضارة»
- الحمولات التي تم فك ضغطها وتكوينات البرامج الضارة التي تم استخراجها
- مؤشرات الشبكة، وC2، والسجل، والعملية، والملفات المُسقطة
- مؤشرات IOC القابلة للتصدير لسير عمل MISP وSTIX وSIEM وSOAR
- نتائج التشابه المدعومة بتقنية التعلم الآلي (ML) التي تربط الملف بالمتغيرات والعائلات والحملات ذات الصلة
- وهذا يوفر للمحللين قرارًا فوريًّا، إلى جانب السياق اللازم لإجراء التحقيقات وعمليات الحجب وتعقب التهديدات.
يدعم Aether نماذج النشر المستقلة، MetaDefender Core والنماذج القائمة على السحابة، وذلك عبر البيئات المحلية، والهجينة، والسحابية، والبيئات المعزولة تمامًا عن الشبكة الخارجية.
يمكن للفرق دمج هذه الخدمة من خلال واجهات برمجة التطبيقات (REST APIs)، وموصلات SIEM وSOAR، وCEF Syslog، وMISP، وSTIX، الخدمات الهوية المدعومة الخدمات SAML 2.0. ويعتمد النشر والإدارة على النموذج المختار، مما يتيح للمؤسسات الاحتفاظ بالسيطرة المحلية أو استخدام خدمة سحابية مُدارة.
قم بتشغيل برنامج تجريبي لمدة تتراوح بين أسبوعين وأربعة أسابيع على مسار عمل ملفات حقيقي، مثل مرفقات البريد الإلكتروني، وعمليات نقل الملفات الواردة المُدارة، وحزم البرامج، أو الملفات التي تدخل إلى بيئة معزولة شبكيًّا.
القياس:
- التهديدات المعروفة التي تم إيقافها باستخدام تقنية السمعة
- تم تحديد تهديدات مجهولة قبل التنفيذ
- تم تأكيد حالات الكشف الجديدة من خلال التحليل الديناميكي
- حتى صدور الحكم
- تقليل عمليات الإرسال غير الضرورية إلى بيئة الاختبار
- الحد من النتائج الإيجابية الكاذبة وتقليل عدد التنبيهات
- المعلومات المستقاة من اللجنة الأولمبية الدولية وحملة الترويج
- الوقت الموفر في تحقيقات المحللين
- وهذا يوضح القيمة التشغيلية لمسار المعالجة الكامل المكون من خمس طبقات، وليس مجرد معدل الكشف لمحرك واحد.