أمن إلكتروني يضع الوقاية في المقام الأول لقطاعي الطاقة والمرافق العامة
من غرف التحكم النووية إلى المنصات البحرية، يعمل نظام « OPSWAT » على إيقاف التهديدات التي تنتقل عبر الملفات والأجهزة قبل أن تصل إلى أنظمة التشغيل التشغيلية (OT) الحيوية.
- الأمن القائم على مبدأ «الوقاية أولاً»
- الامتثال الجاهز للتدقيق
- استمرارية تشغيلية سلسة
OPSWAT بثقة
1,500+
1,800+
30+
13,000+
أين تنهار أمن البنية التحتية للطاقة
النقطة العمياء القابلة للإزالة في سيارة « Media »
يعتمد الفنيون الميدانيون على محركات الأقراص المحمولة من نوع « USB » لإجراء تصحيحات على أنظمة SCADA، معتمدين بشكل افتراضي على الوسائط الداخلية. ونظرًا لعدم فرض إجراء أي فحص عند نقطة الاستخدام، فإن محرك أقراص واحدًا مصابًا بالفيروسات يمكنه تعريض الأصول الحيوية للخطر دون أن يترك أي أثر وراءه.
الملفات غير الخاضعة للفحص التي تعبر الحدود الفاصلة بين تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)
يجب أن تنتقل البيانات بين تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)، ولكن في غياب الفحص عند الحدود، فإن كل عملية نقل أو تصحيح أو تحميل من المورد تصبح مسارًا غير مُتحقق منه إلى أنظمة الإنتاج.
التهديدات الحديثة تتفوق على الأنظمة القديمة
لا تستطيع أنظمة التحكم التي يعود عمرها إلى عقود مضت دعم أمن النقاط الطرفية الحديثة أو إدارة التصحيحات، ومع ذلك فهي تمثل غالبية البنية التحتية الحيوية للتكنولوجيا التشغيلية (OT)، ولا يمكن استبدالها بين عشية وضحاها.
الامتثال دون إنفاذ
تتطلب معايير NERC CIP و IEC 62443 و NRC 10 CFR 73.54 وجود ضوابط قابلة للتدقيق ويمكن إثبات فعاليتها. وتستطيع العديد من المؤسسات توثيق سياساتها، لكنها تعجز عن إثبات تطبيقها بشكل متسق، وهي فجوة تكلفها ملايين الدولارات في شكل غرامات وتضر بسمعتها.
المهاجمون اعتمدوا الذكاء الاصطناعي أولاً
أصبح المهاجمون الآن ينتجون برامج ضارة متعددة الأشكال وطُعمًا مقنعةً بوتيرة أسرع من قدرة أنظمة الدفاع القائمة على التوقيعات على التحديث، وتعد بيئات التكنولوجيا التشغيلية (OT) الأبطأ على الإطلاق في التحديث.
- Media القابلة للإزالة
النقطة العمياء القابلة للإزالة في سيارة « Media »
يعتمد الفنيون الميدانيون على محركات الأقراص المحمولة من نوع « USB » لإجراء تصحيحات على أنظمة SCADA، معتمدين بشكل افتراضي على الوسائط الداخلية. ونظرًا لعدم فرض إجراء أي فحص عند نقطة الاستخدام، فإن محرك أقراص واحدًا مصابًا بالفيروسات يمكنه تعريض الأصول الحيوية للخطر دون أن يترك أي أثر وراءه.
- عمليات النقل بين تكنولوجيا المعلومات وتكنولوجيا التشغيل
الملفات غير الخاضعة للفحص التي تعبر الحدود الفاصلة بين تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)
يجب أن تنتقل البيانات بين تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)، ولكن في غياب الفحص عند الحدود، فإن كل عملية نقل أو تصحيح أو تحميل من المورد تصبح مسارًا غير مُتحقق منه إلى أنظمة الإنتاج.
- الأنظمة القديمة
التهديدات الحديثة تتفوق على الأنظمة القديمة
لا تستطيع أنظمة التحكم التي يعود عمرها إلى عقود مضت دعم أمن النقاط الطرفية الحديثة أو إدارة التصحيحات، ومع ذلك فهي تمثل غالبية البنية التحتية الحيوية للتكنولوجيا التشغيلية (OT)، ولا يمكن استبدالها بين عشية وضحاها.
- تعقيدات الامتثال
الامتثال دون إنفاذ
تتطلب معايير NERC CIP و IEC 62443 و NRC 10 CFR 73.54 وجود ضوابط قابلة للتدقيق ويمكن إثبات فعاليتها. وتستطيع العديد من المؤسسات توثيق سياساتها، لكنها تعجز عن إثبات تطبيقها بشكل متسق، وهي فجوة تكلفها ملايين الدولارات في شكل غرامات وتضر بسمعتها.
- التهديدات التي تعتمد على الذكاء الاصطناعي
المهاجمون اعتمدوا الذكاء الاصطناعي أولاً
أصبح المهاجمون الآن ينتجون برامج ضارة متعددة الأشكال وطُعمًا مقنعةً بوتيرة أسرع من قدرة أنظمة الدفاع القائمة على التوقيعات على التحديث، وتعد بيئات التكنولوجيا التشغيلية (OT) الأبطأ على الإطلاق في التحديث.
حماية شاملة تضع الوقاية في المقام الأول
OPSWAT يمنع التهديدات قبل وصولها إلى أنظمة التحكم — من خلال الإجراءات الأمنية المادية، والتفتيش الدقيق، والتحكم المركزي في السياسات.
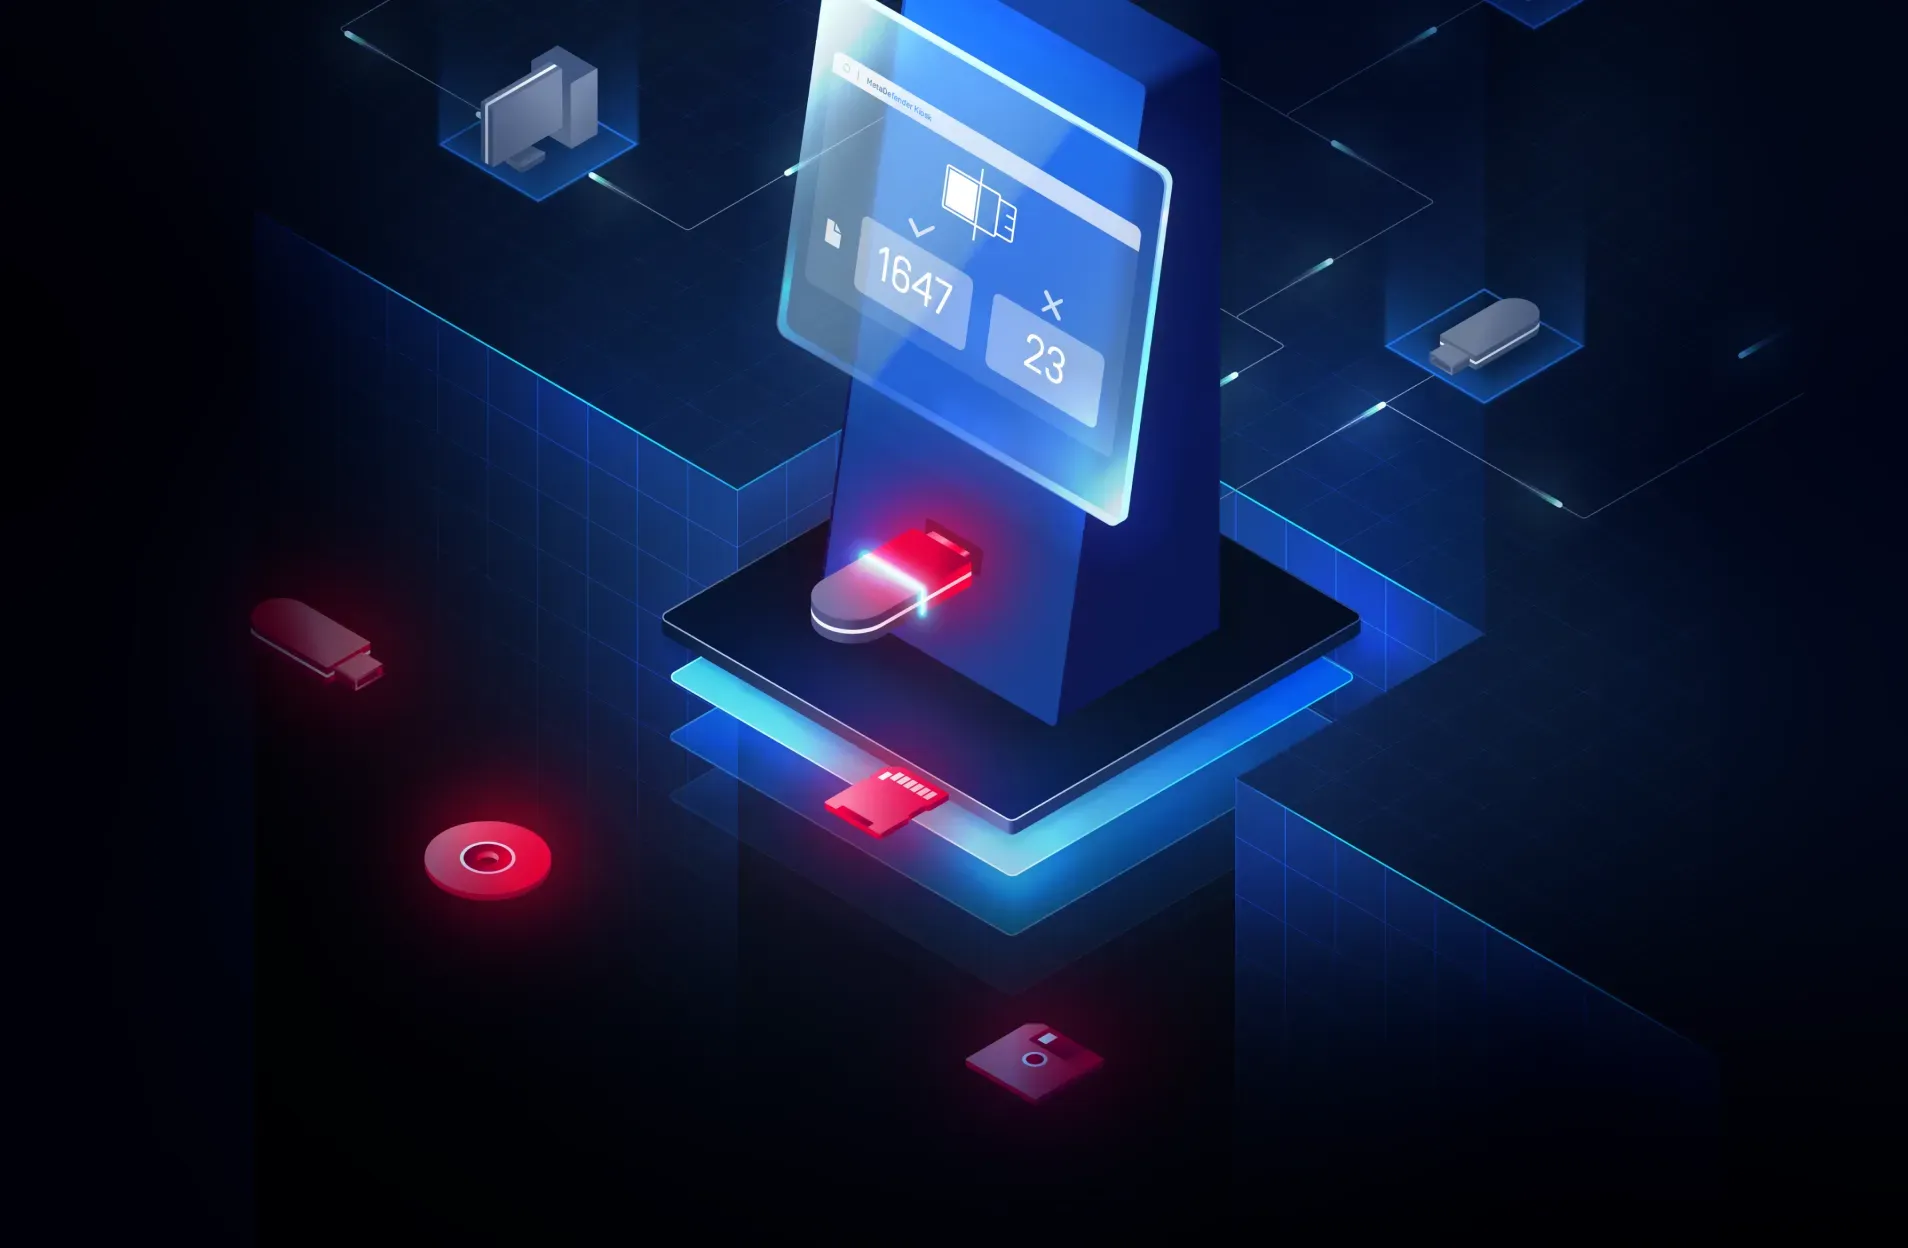
التطبيق الميداني عند كل نقطة دخول
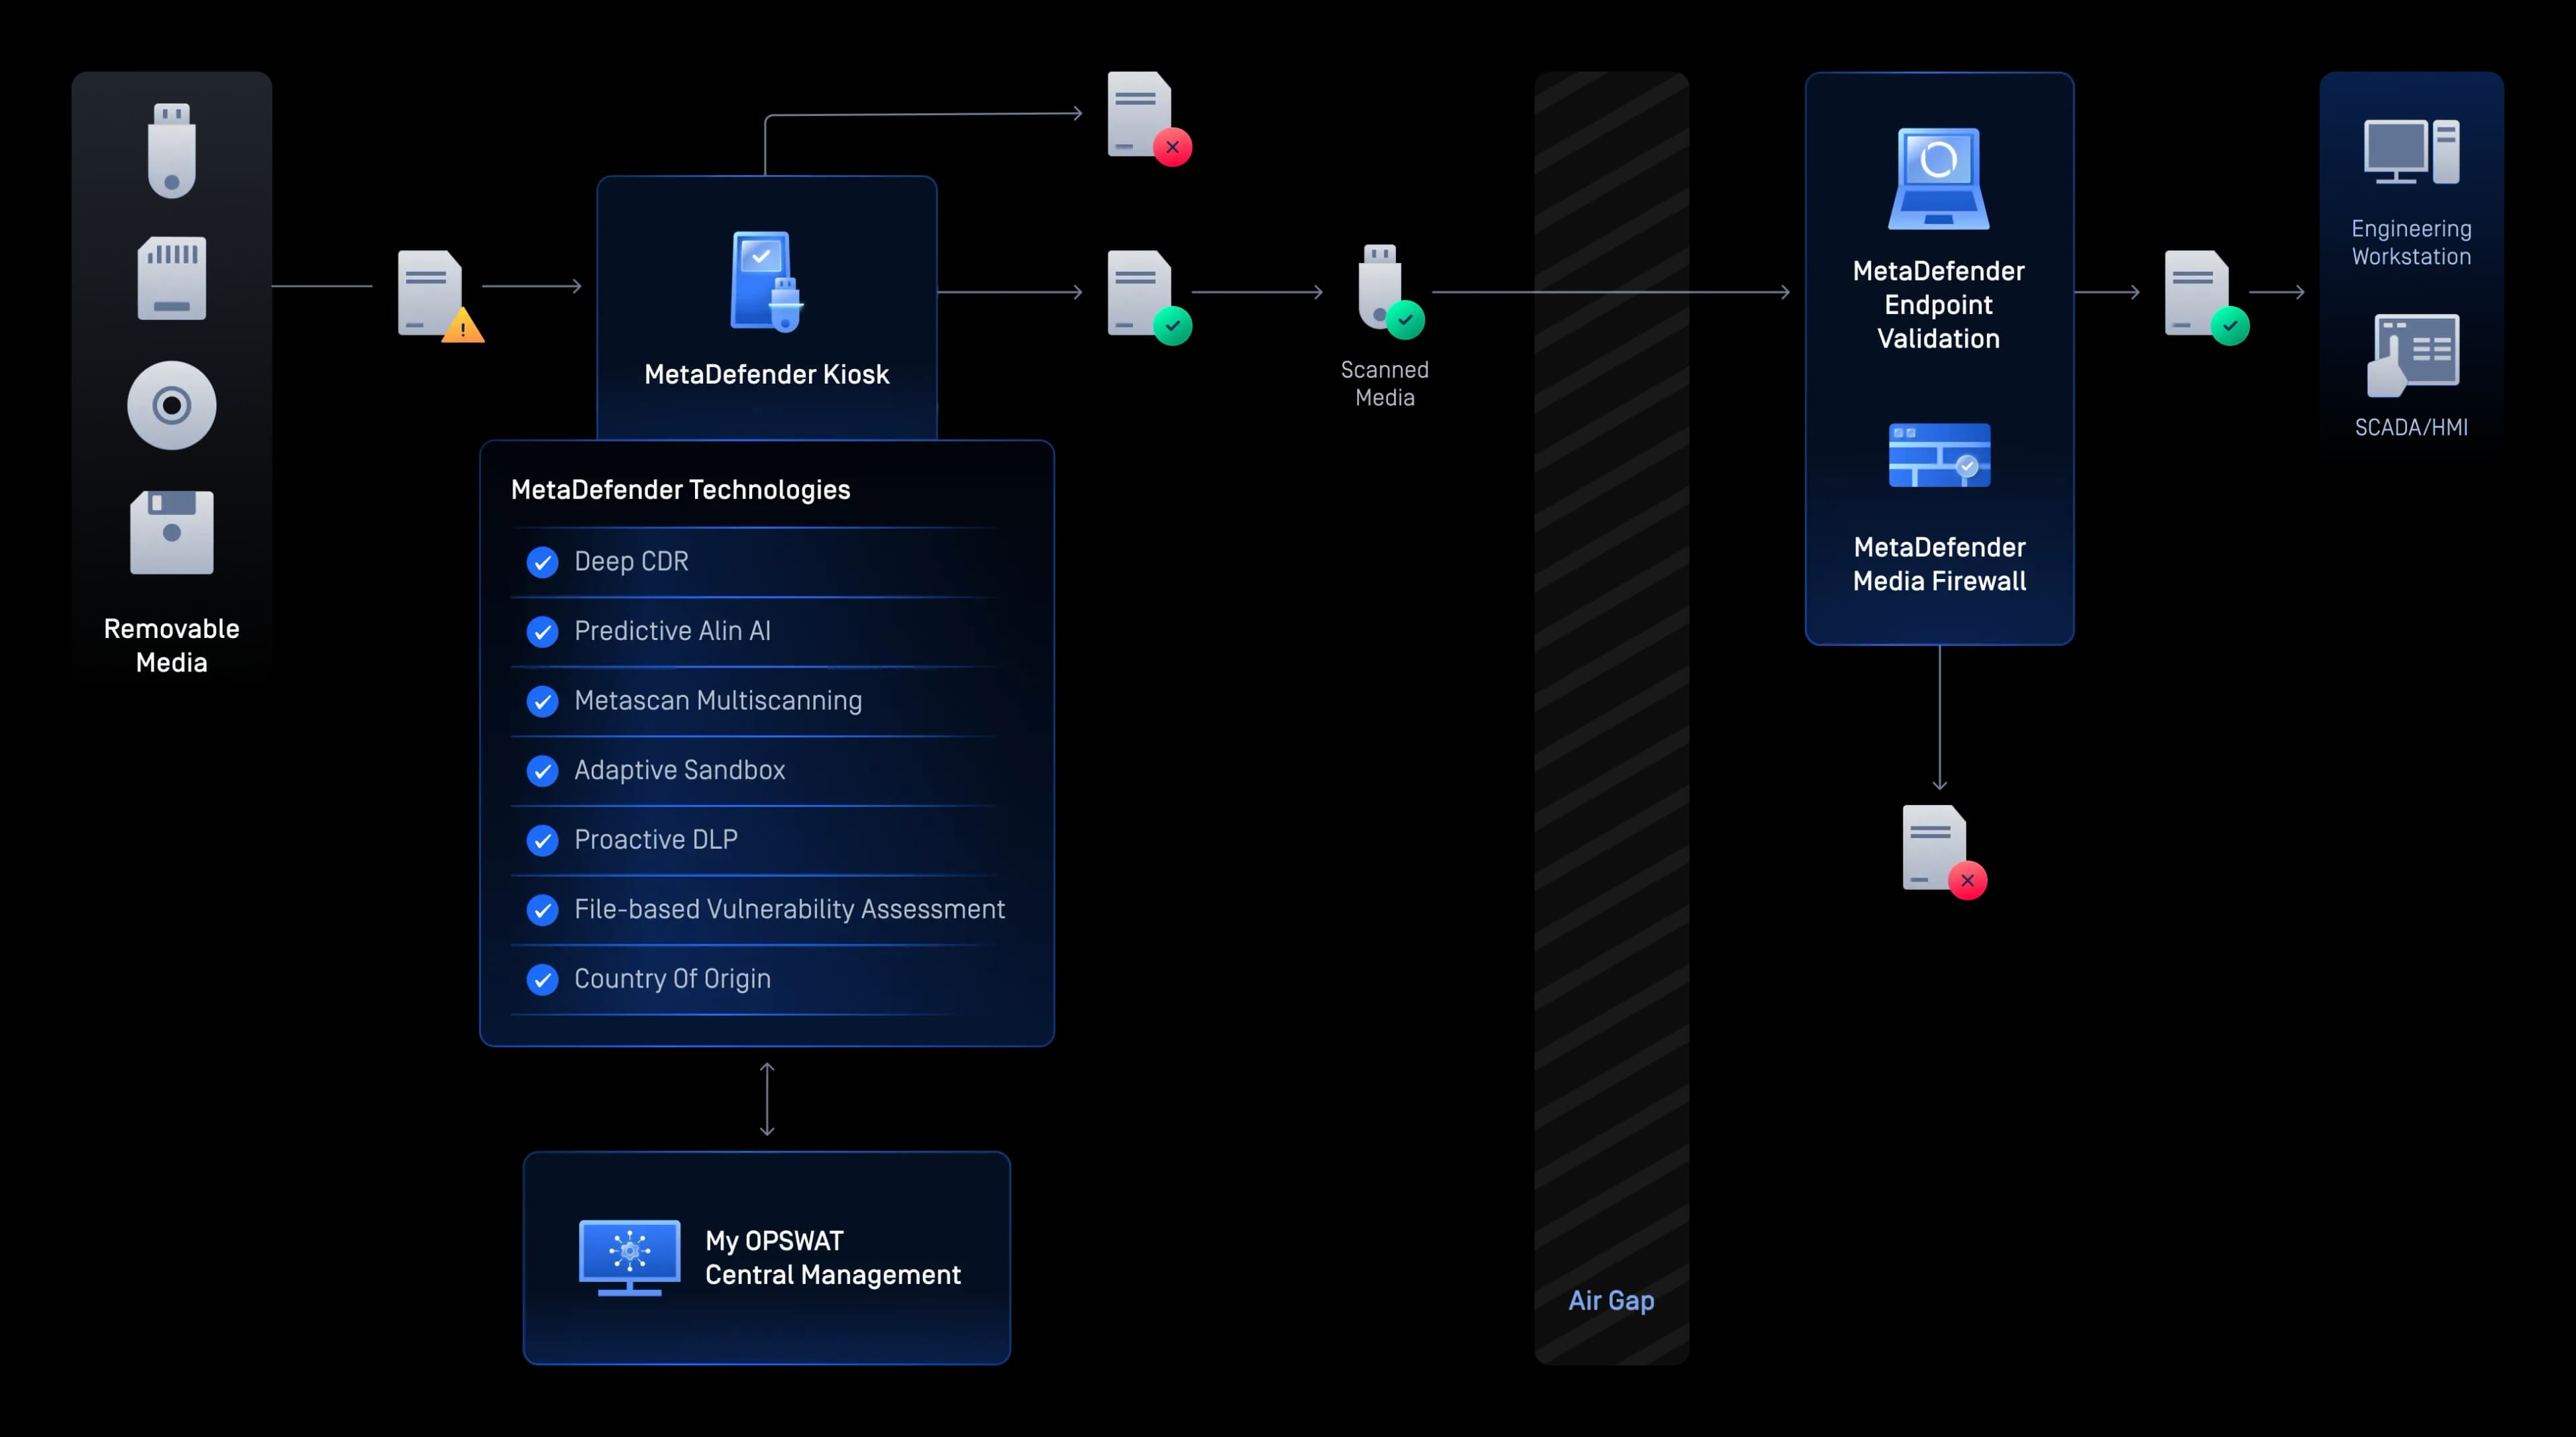
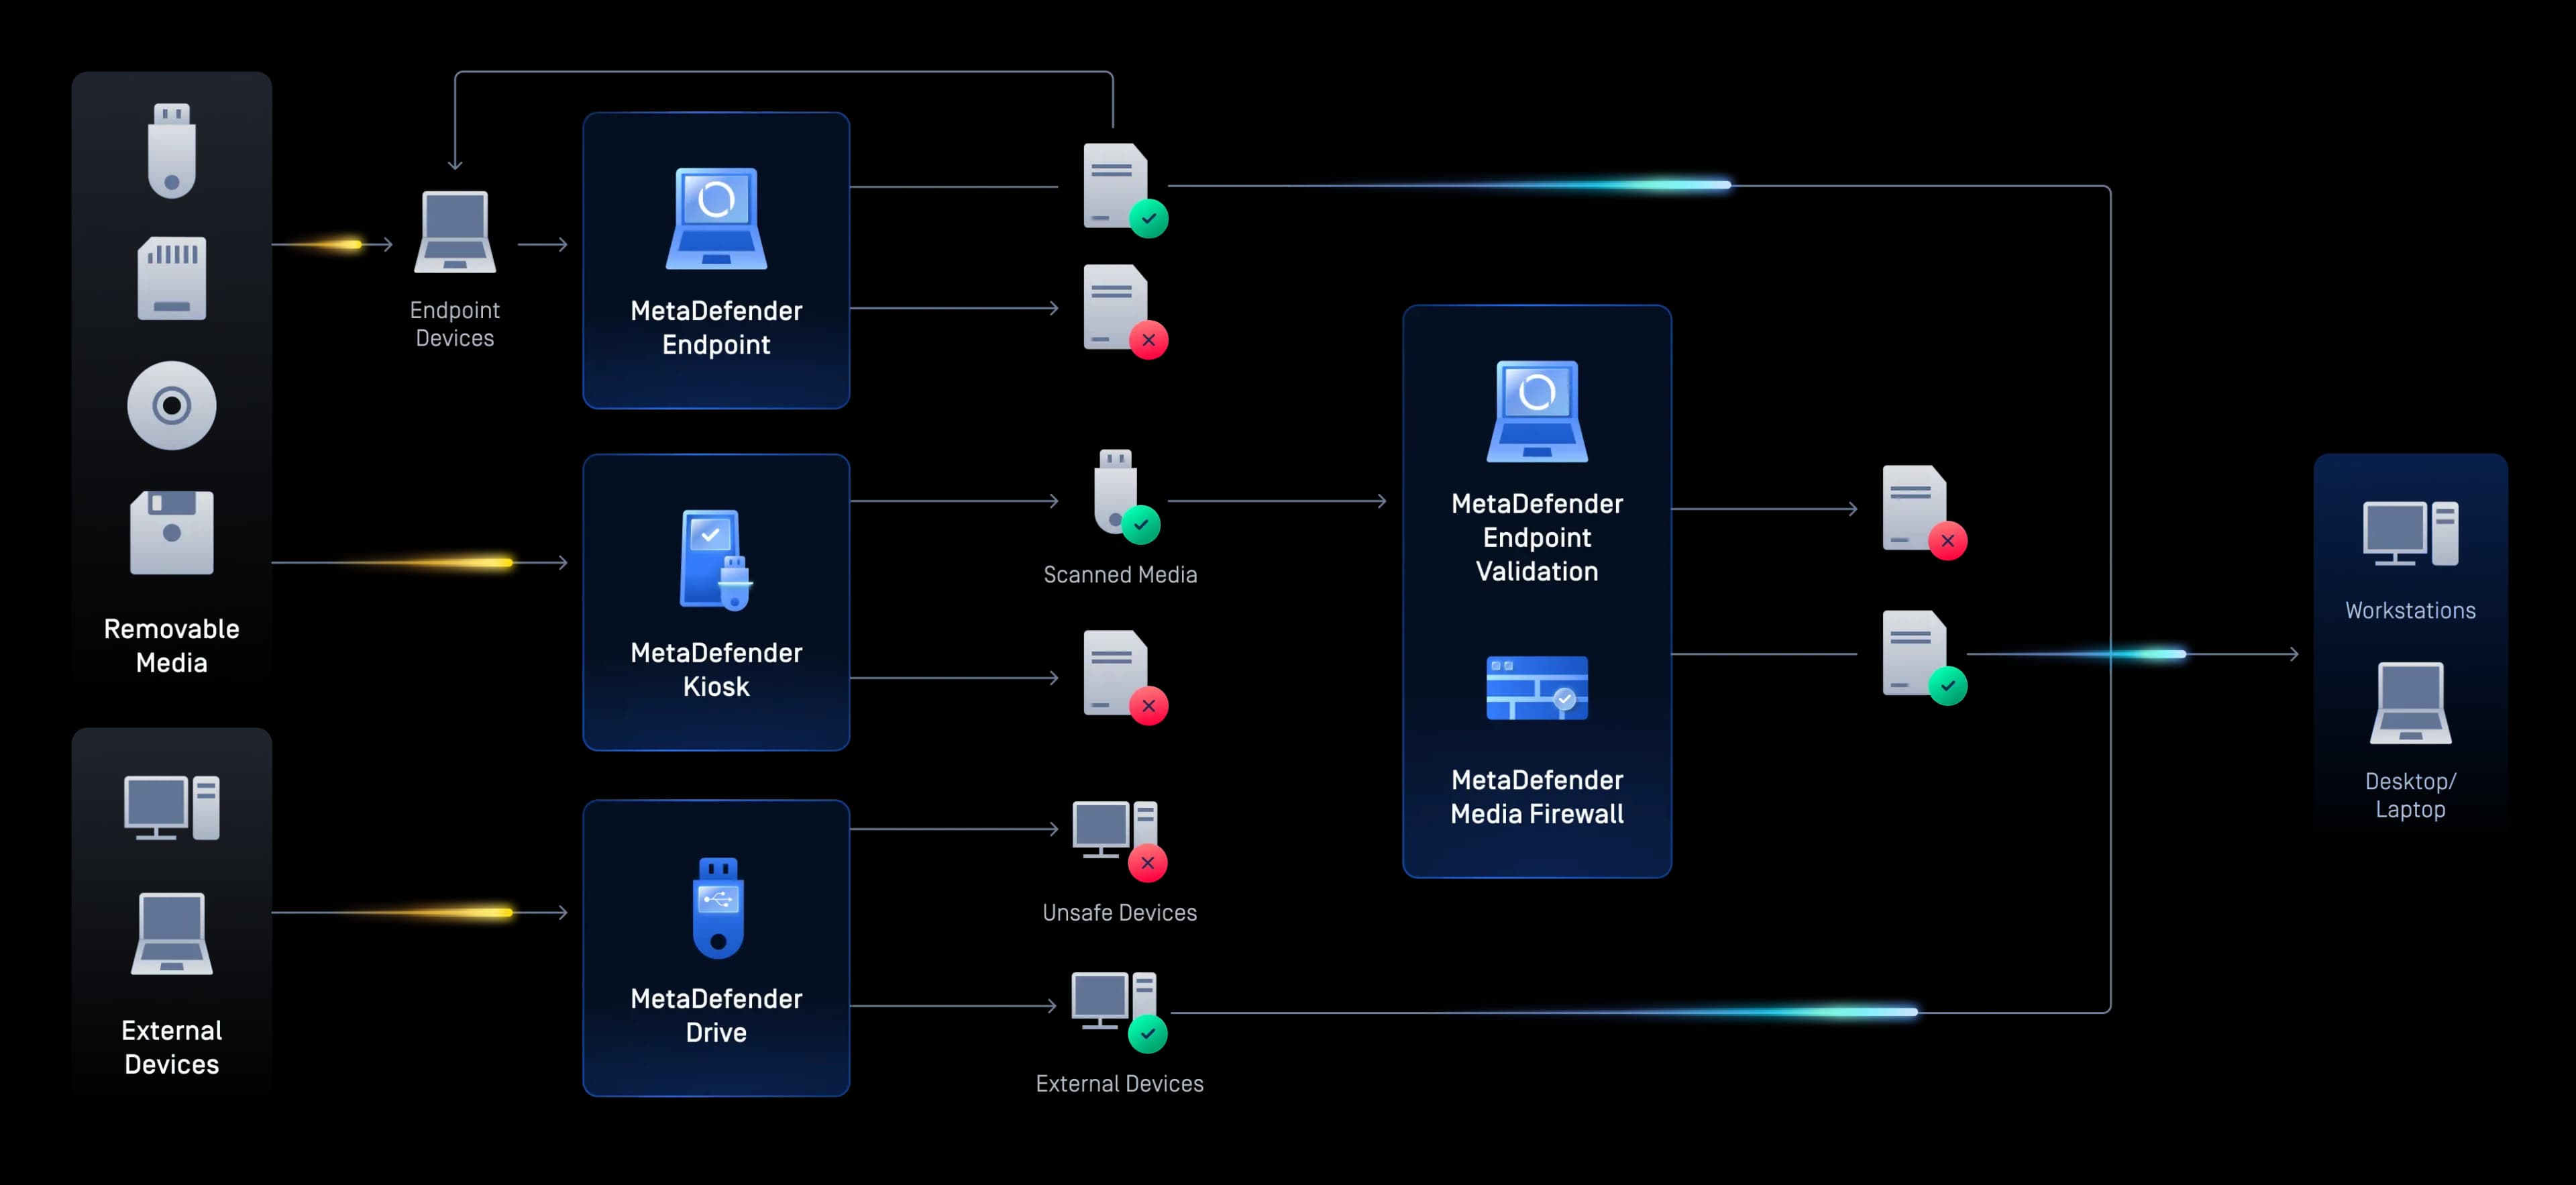
تعمل حلول MetaDefender™ Kiosk و Drive و Media وFirewall و Endpoint على تعزيز أمن الوسائط القابلة للإزالة والأجهزة المؤقتة من خلال فحص الأجهزة والتحقق من صحتها والتحكم فيها قبل وصولها إلى أنظمة التكنولوجيا التشغيلية (OT) الحيوية.
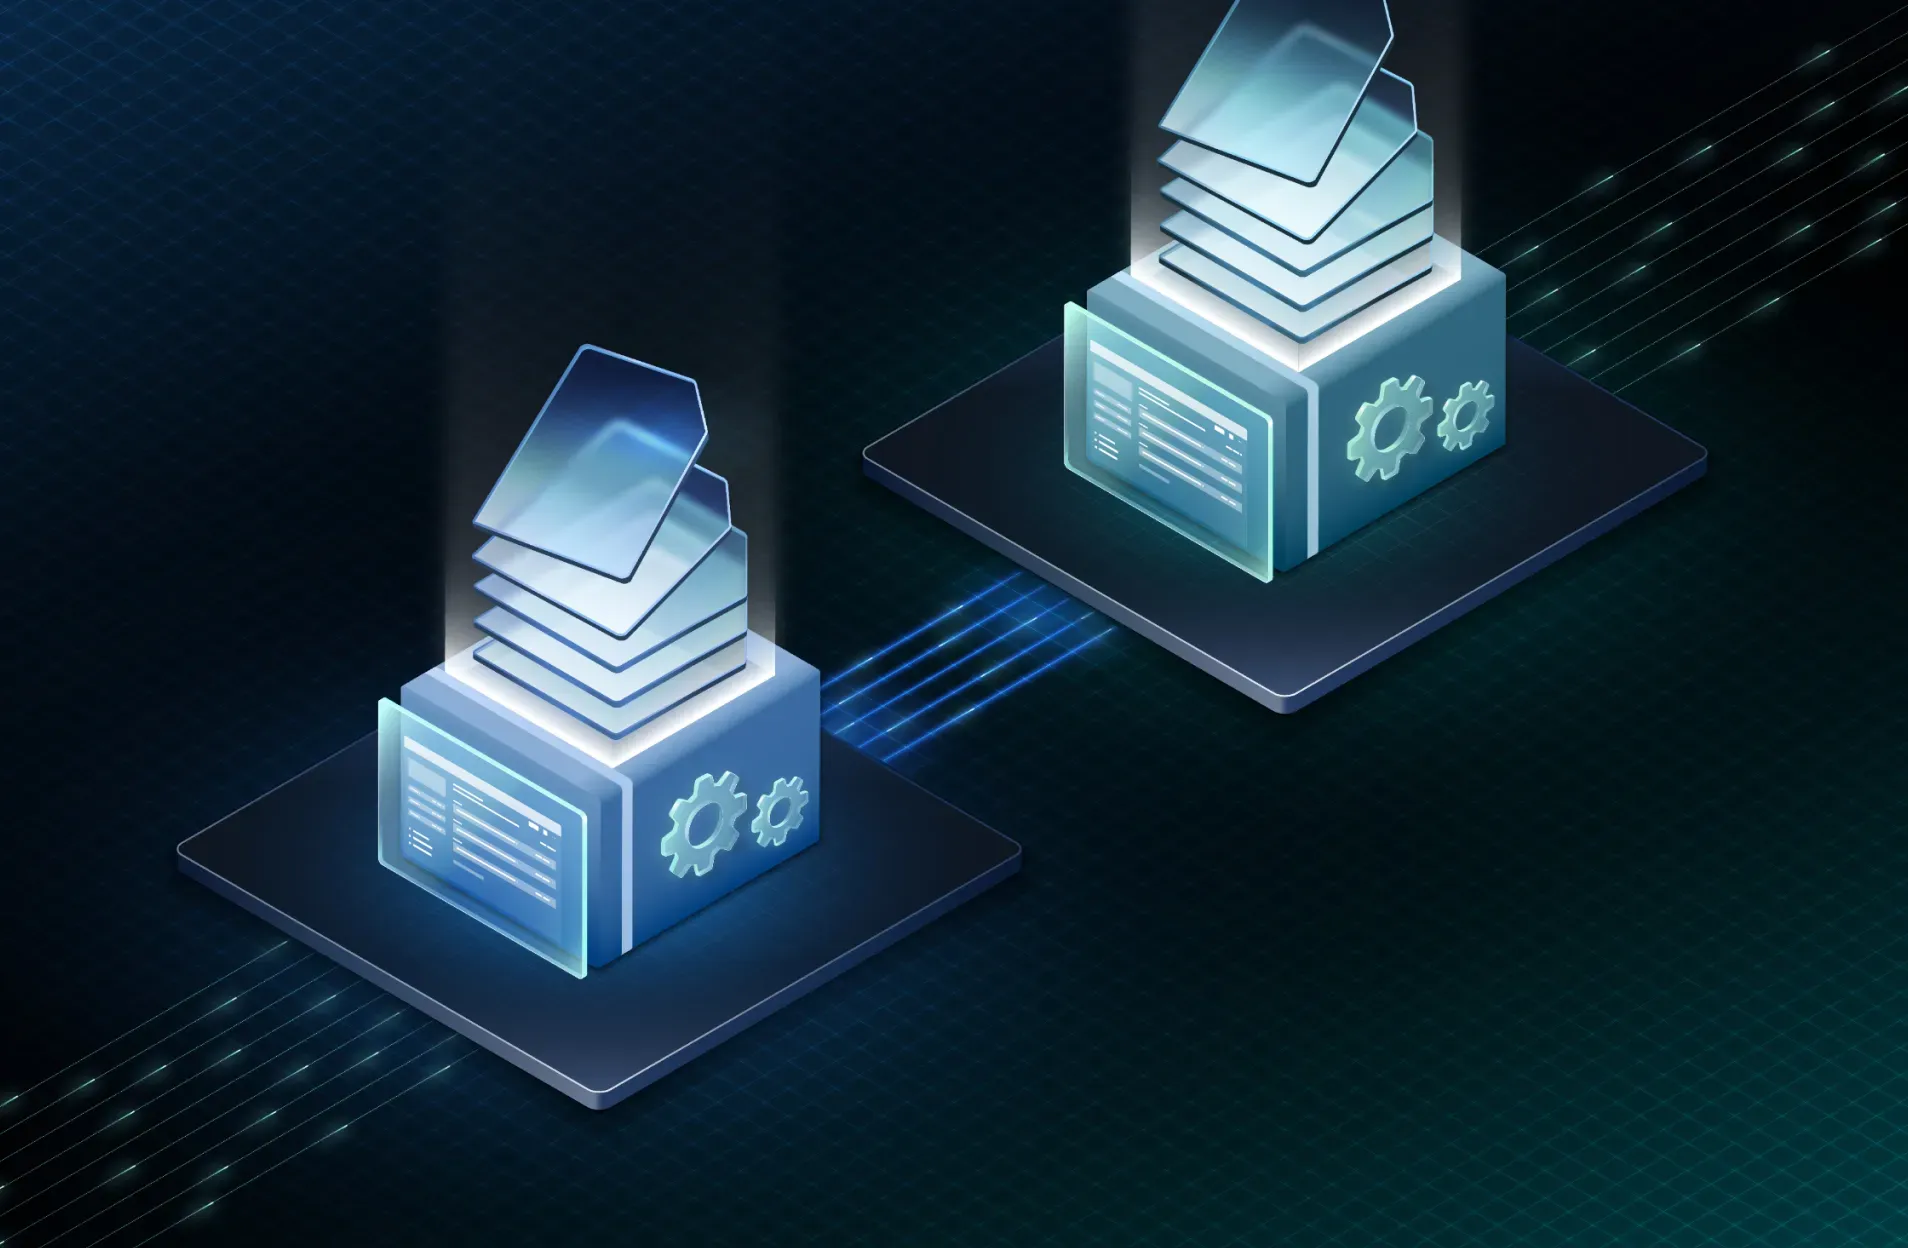
Secure عمليات نقل البيانات بين تكنولوجيا المعلومات وتكنولوجيا التشغيل
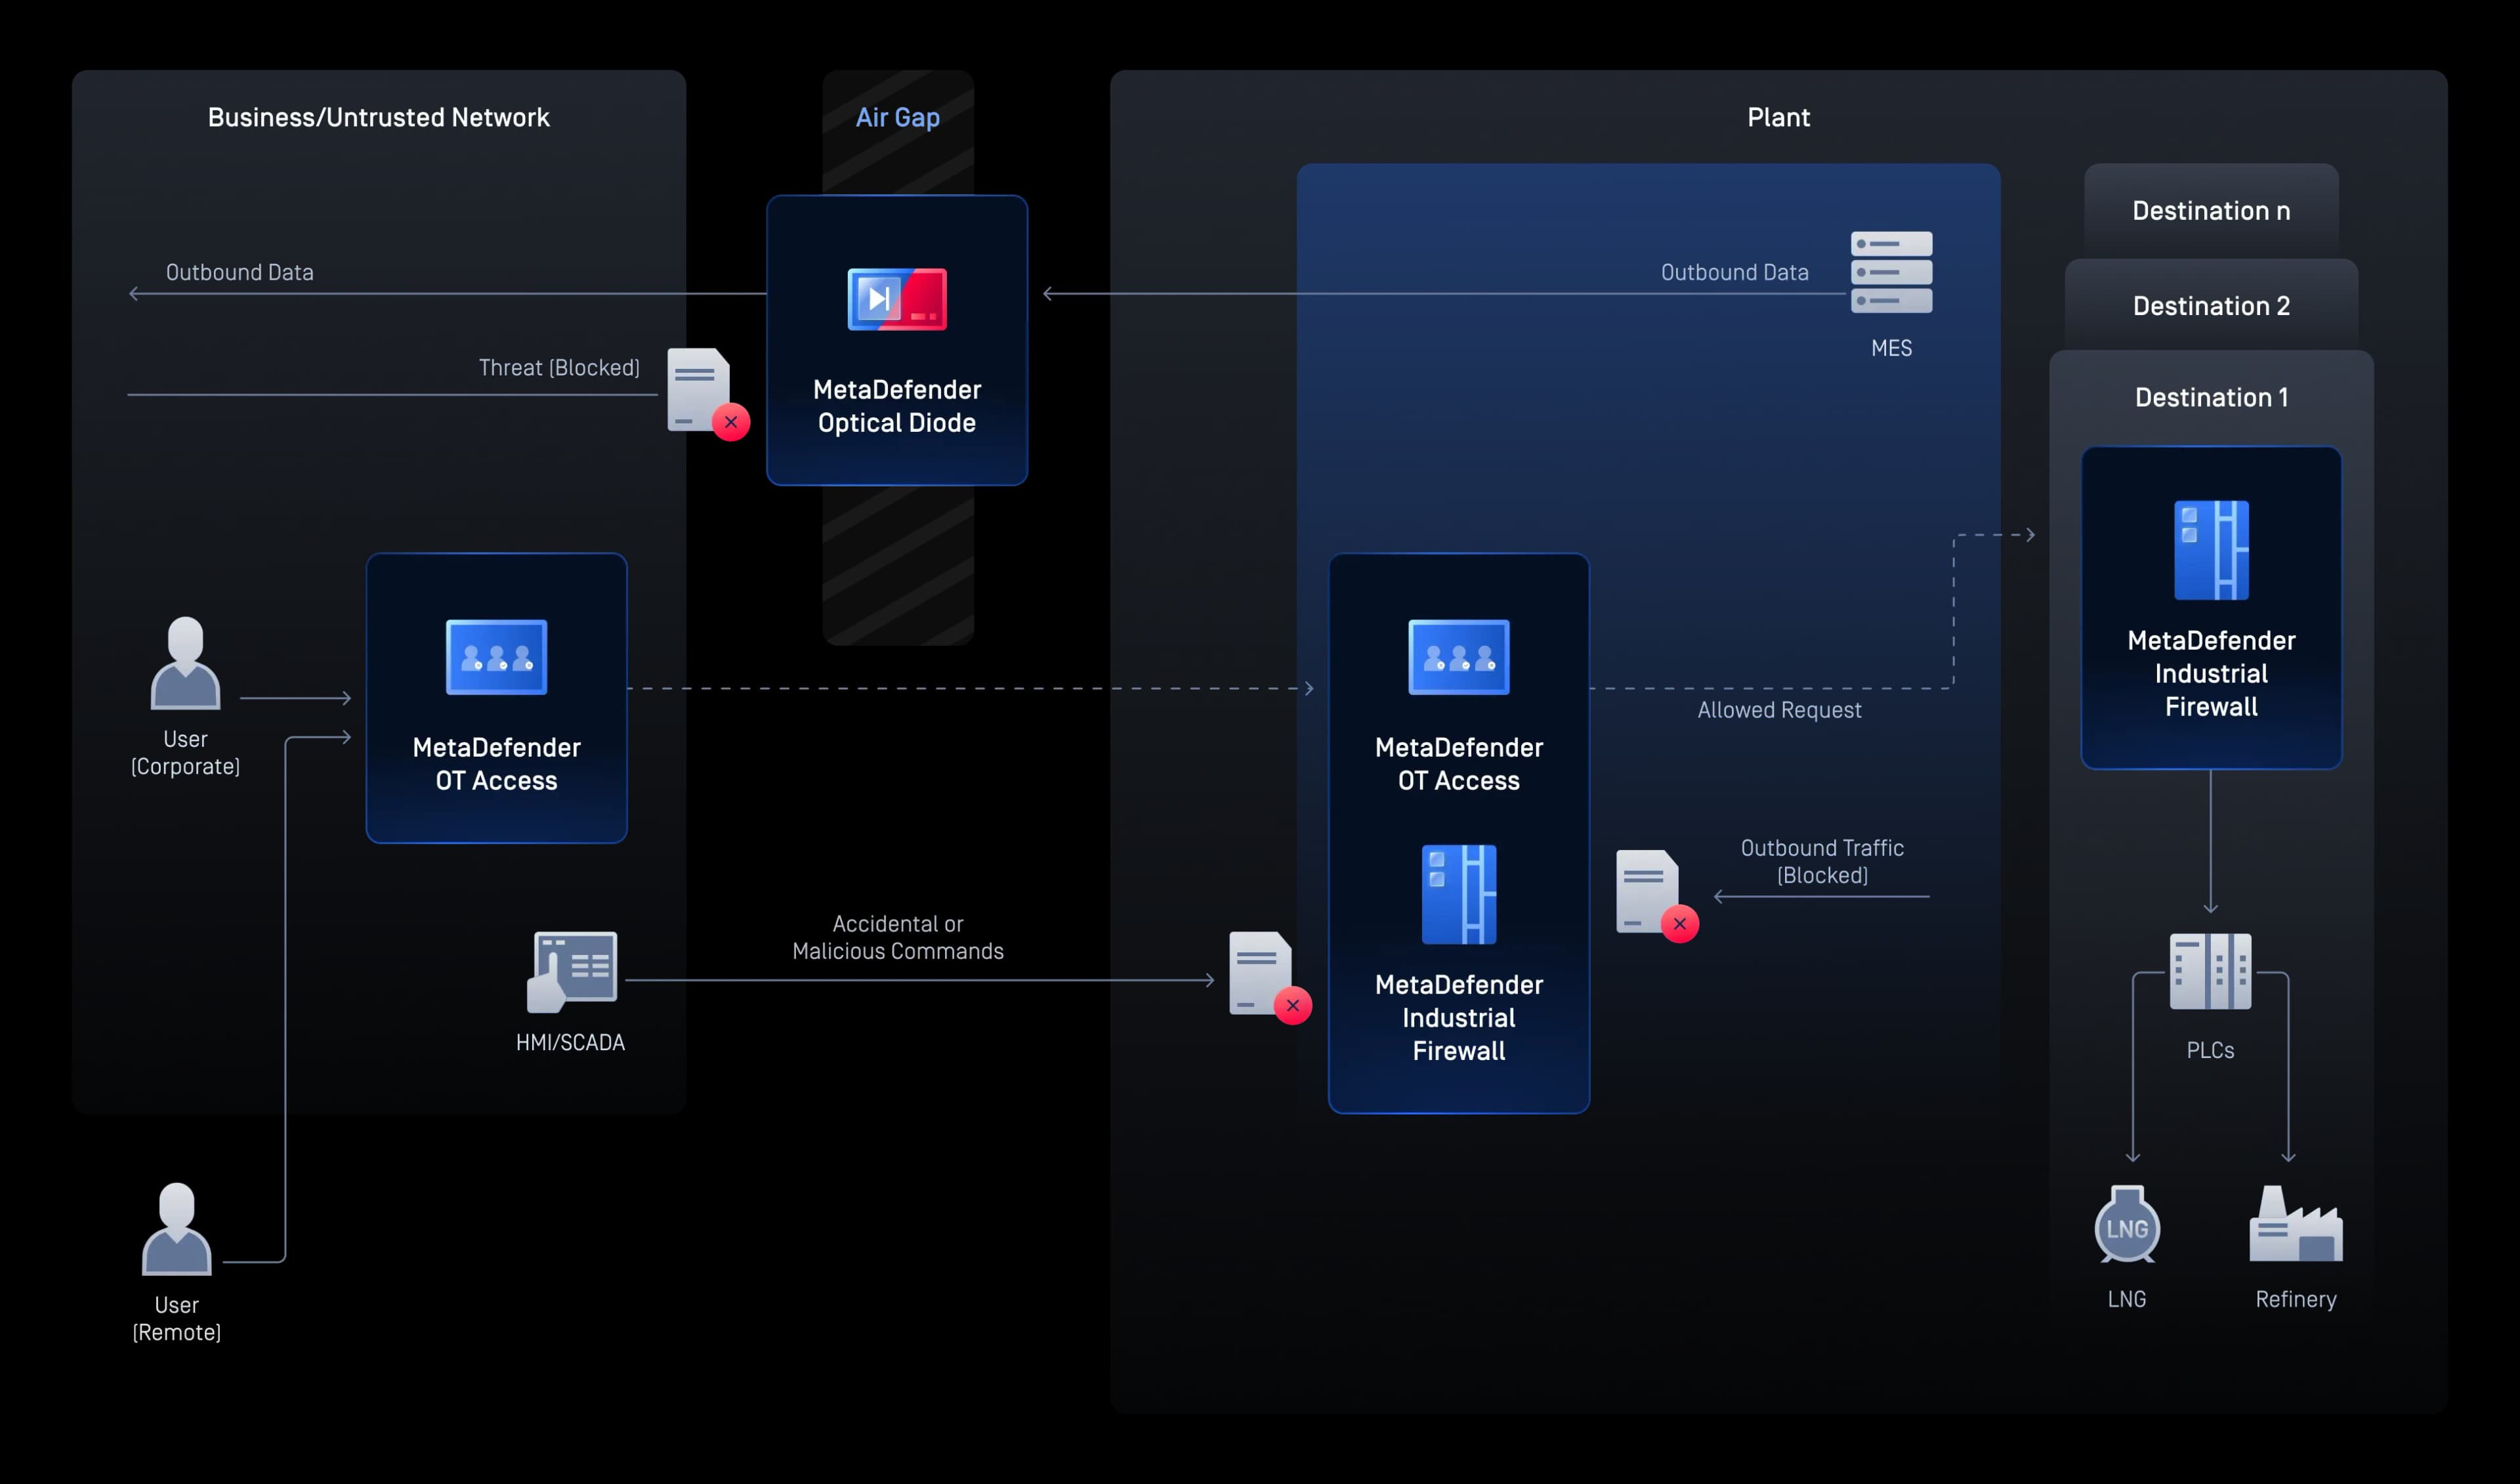
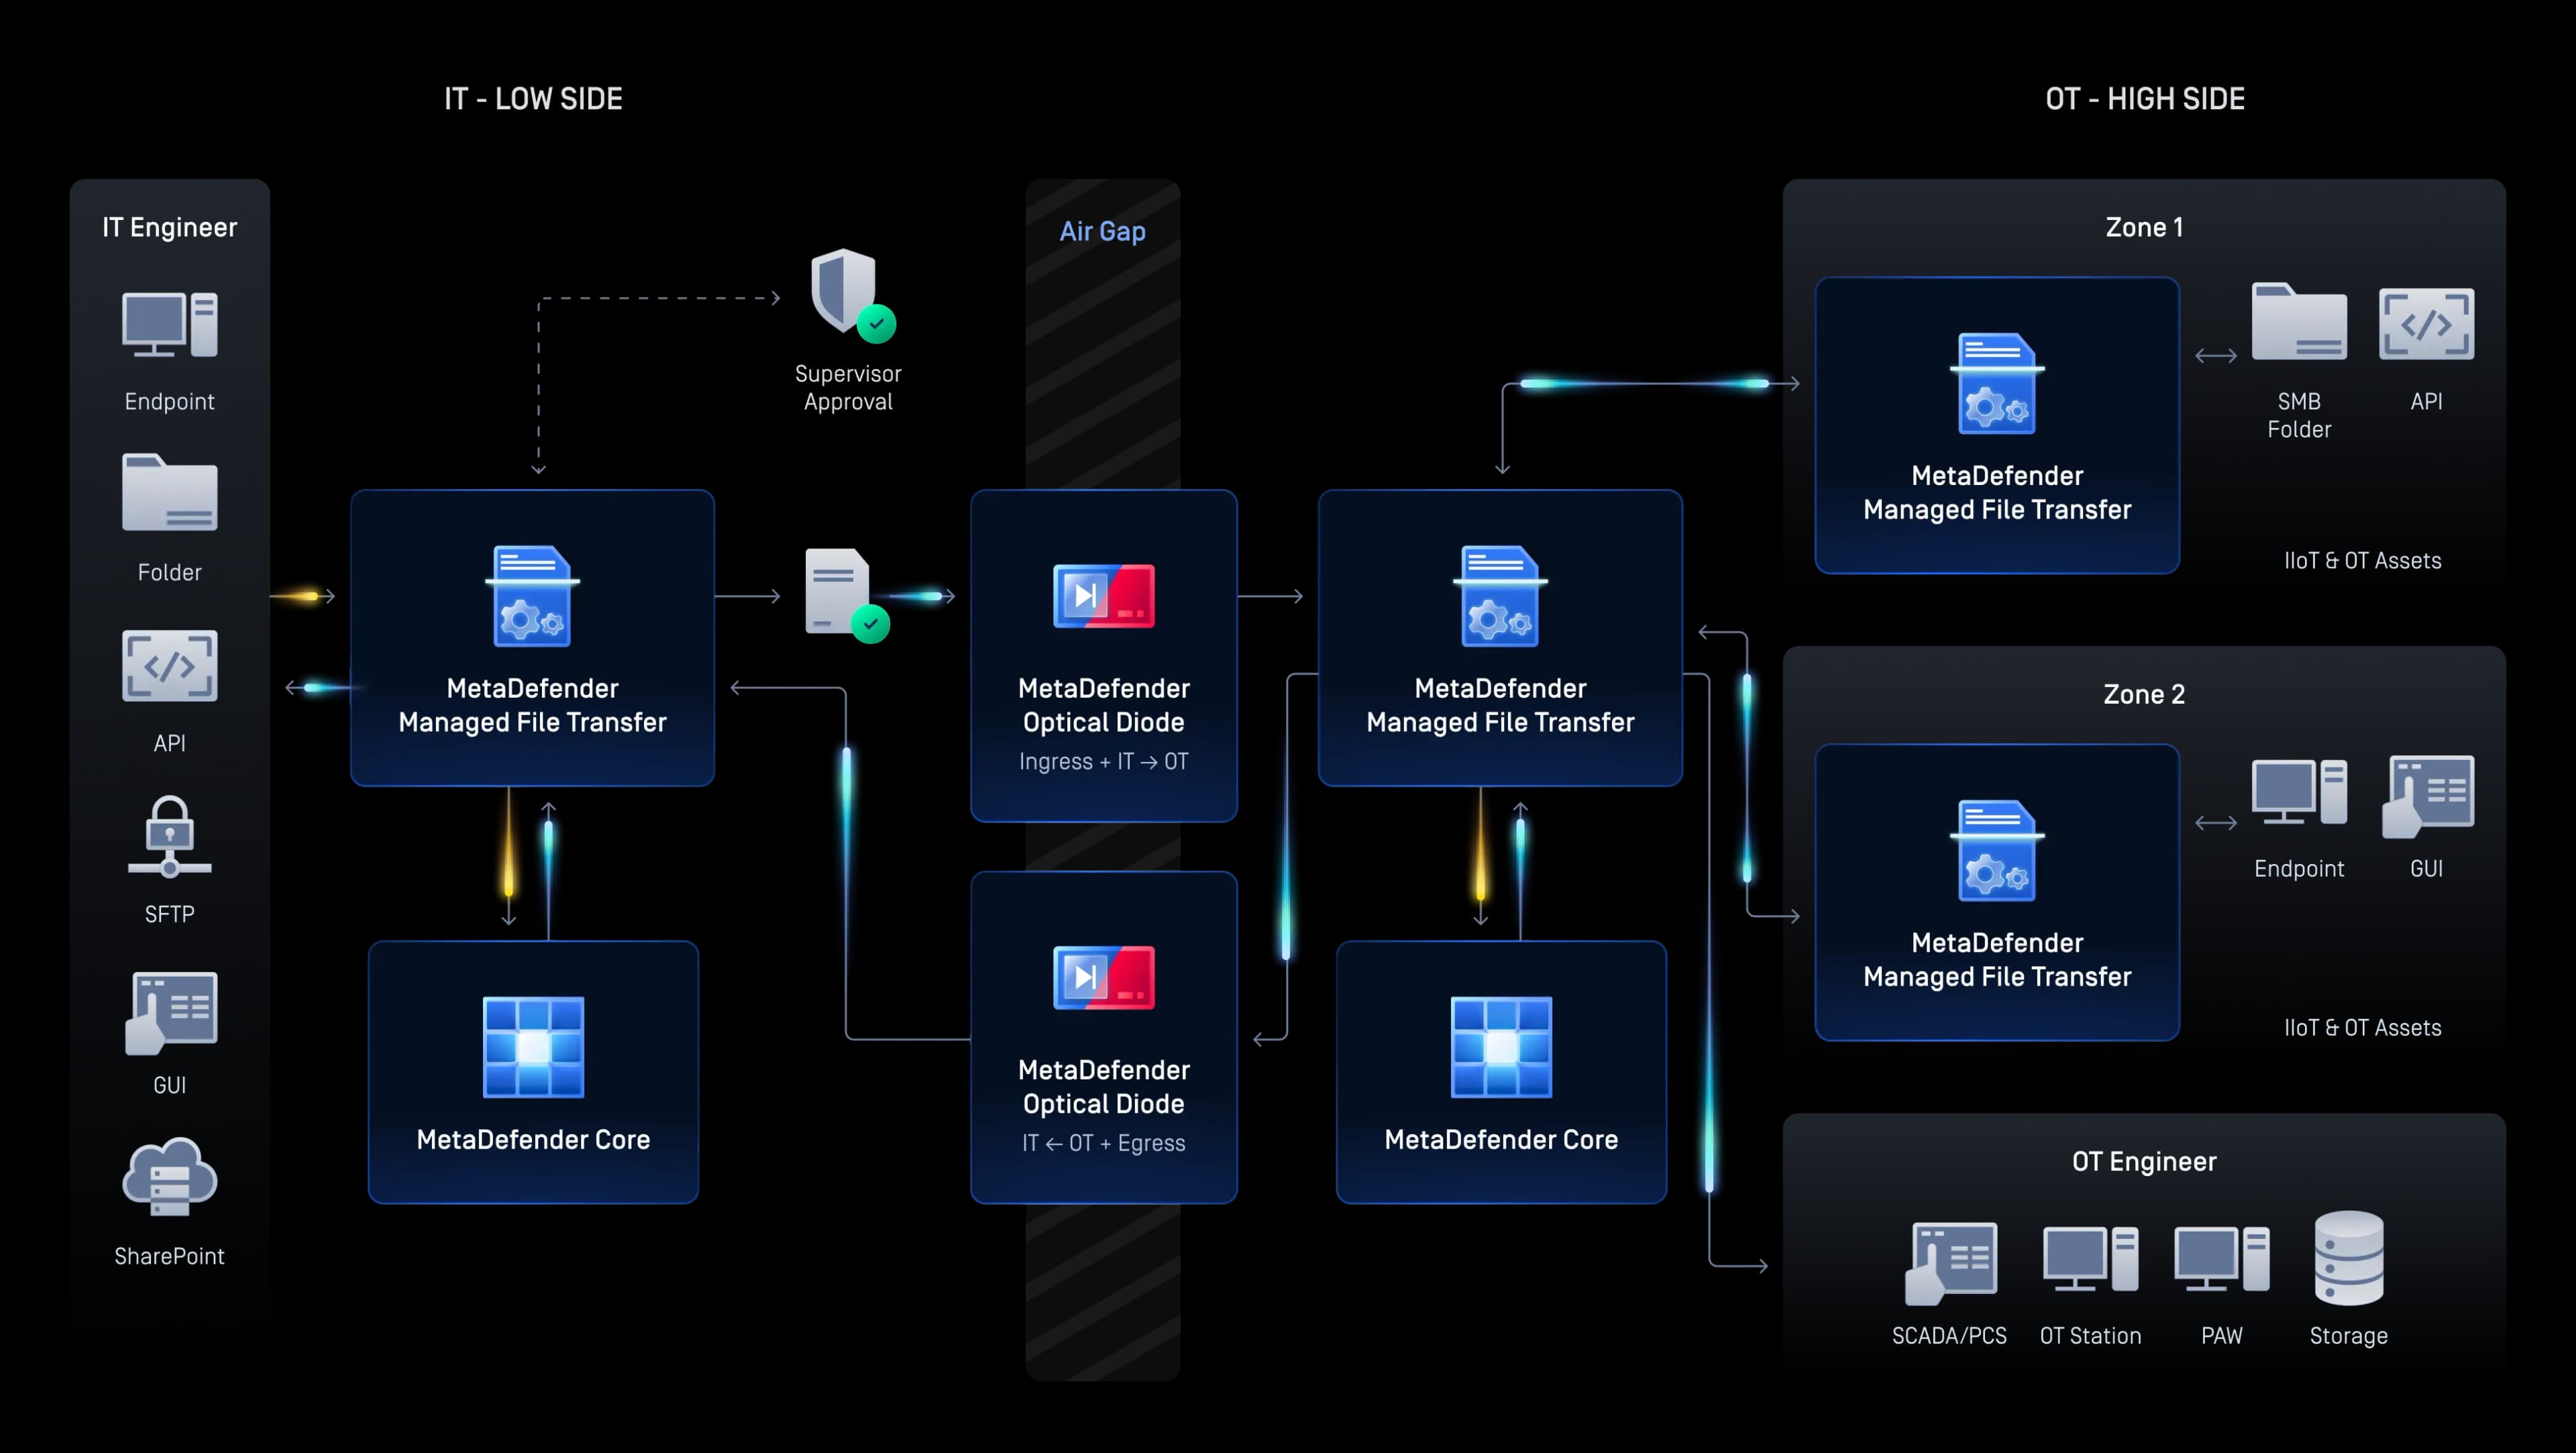
MetaDefender Managed File Transfer، وNetWall™، و Industrial Firewall ، تقوم بفحص ومراقبة كل ملف يعبر الحدود الفاصلة بين تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)، وتفرض النقل أحادي الاتجاه أو القائم على السياسات دون أي نقاط عمياء.
الرؤية، والوصول، والوقاية من التهديدات
Industrial Firewall، كما تجمع حلول « OT Access » بين الرؤية الشاملة لأصول تقنية التشغيل (OT) والوصول الآمن عن بُعد وحماية الشبكة، بهدف الحد من المخاطر السيبرانية.
الرؤية المركزية والامتثال
My يعمل نظام OPSWAT™ Central Management على توحيد عمليات تطبيق السياسات وسجلات الفحص وتقارير الامتثال عبر جميع المواقع والمنتجات والمناطق الجغرافية، وهو مصمم بحيث يكون جاهزًا للتدقيق.

الكشف عن الثغرات الأمنية في يومها الأول باستخدام الذكاء الاصطناعي
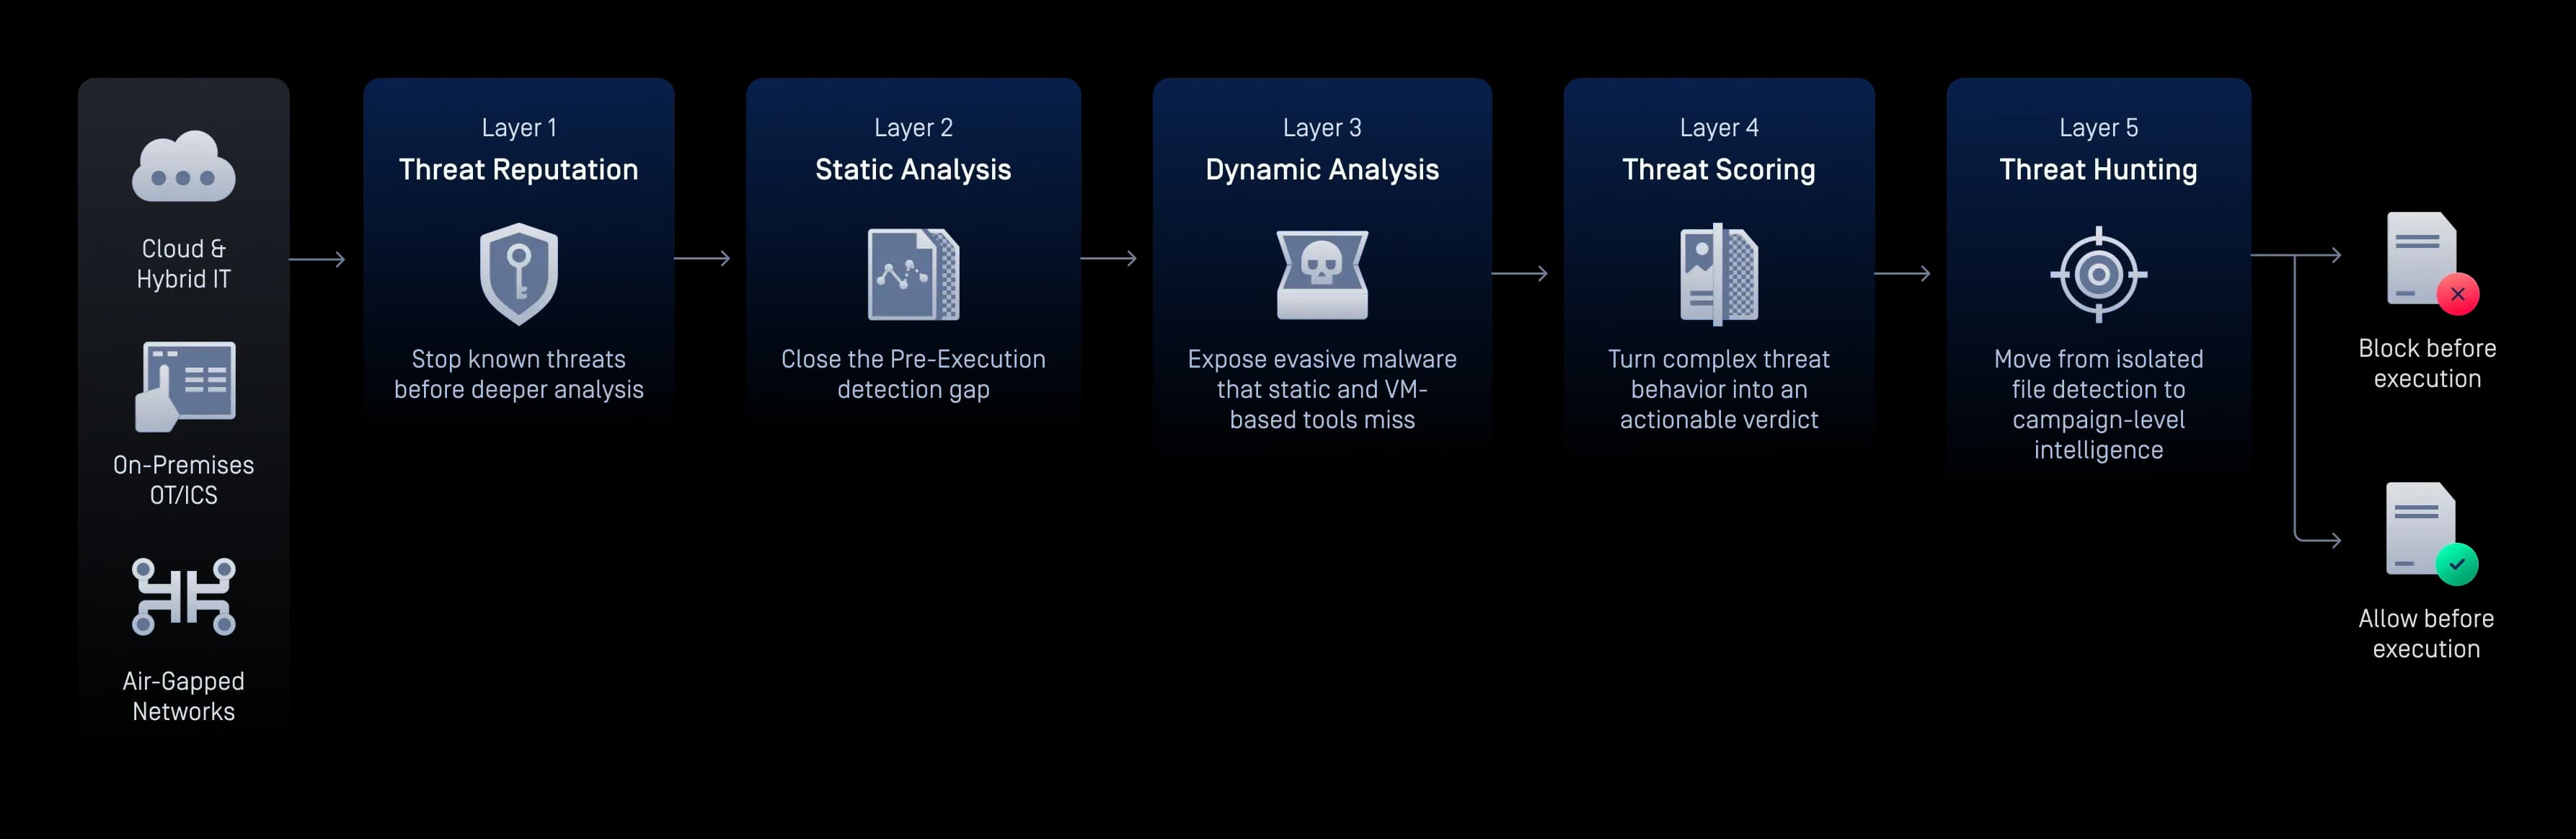
MetaDefender يجمع Aether™ بين تقييم سمعة التهديدات، والذكاء الاصطناعي التنبئي (Predictive AI)، وبيئة الحماية المعزولة القائمة على المحاكاة، وتقييم درجة خطورة التهديدات، والبحث عن التهديدات، في حل واحد مكون من خمس طبقات. اكتشف البرامج الضارة من نوع «صفر يوم» والبرامج الضارة المراوغة قبل وصولها إلى المستخدمين والأنظمة، من خلال قرار واحد قابل للتنفيذ لكل ملف.
Secure عمليات الطاقة والمرافق العامة
حالات الاستخدام
Secure نقاط الدخول القابلة للإزالة لـ Media
منع دخول البرامج الضارة إلى بيئات تكنولوجيا التشغيل (OT) الحيوية من خلال فحص الوسائط القابلة للإزالة وتطهيرها والتحقق من صحتها قبل وصولها إلى الأنظمة التشغيلية.
حماية الأجهزة المؤقتة ونقاط النهاية
Secure أجهزة الكمبيوتر المحمولة الخاصة بالموردين، ومحطات العمل الهندسية، والأجهزة المؤقتة، مع توفير ميزات الفحص قبل التشغيل، والتحكم في الأجهزة، ونشر التصحيحات بشكل آمن.
حماية عمليات تكنولوجيا التشغيل (OT) المتصلة
حماية العمليات الصناعية من خلال الحماية النشطة للشبكة، والوصول الآمن عن بُعد، ونقل البيانات أحادي الاتجاه الذي يتم فرضه عبر الأجهزة، وذلك عبر بيئات تكنولوجيا التشغيل (OT) القديمة والحديثة على حد سواء.
Secure كل عملية نقل ملفات في مجال تكنولوجيا المعلومات/تكنولوجيا التشغيل
فحص الملفات وتعقيمها ونقلها بأمان عبر بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) مع تطبيق ضوابط تستند إلى السياسات.
الكشف عن التهديدات المتطورة قبل تنفيذها
أوقف التهديدات من نوع «صفر يوم» والتهديدات التي تعتمد على الذكاء الاصطناعي قبل تنفيذها باستخدام التعلم الآلي، وبيئة الحماية التكيفية (sandboxing)، ومعلومات استخباراتية عن التهديدات عبر البيئات السحابية والمحلية والبيئات المعزولة شبكيًّا.
- حماية الوسائط القابلة للإزالةحماية الوسائط القابلة للإزالة
Secure نقاط الدخول القابلة للإزالة لـ Media
منع دخول البرامج الضارة إلى بيئات تكنولوجيا التشغيل (OT) الحيوية من خلال فحص الوسائط القابلة للإزالة وتطهيرها والتحقق من صحتها قبل وصولها إلى الأنظمة التشغيلية.
- أمن الأجهزةأمن الأجهزة
حماية الأجهزة المؤقتة ونقاط النهاية
Secure أجهزة الكمبيوتر المحمولة الخاصة بالموردين، ومحطات العمل الهندسية، والأجهزة المؤقتة، مع توفير ميزات الفحص قبل التشغيل، والتحكم في الأجهزة، ونشر التصحيحات بشكل آمن.
- الحماية من العمل الإضافي والحماية من الحرائقالحماية من العمل الإضافي والحماية من الحرائق
حماية عمليات تكنولوجيا التشغيل (OT) المتصلة
حماية العمليات الصناعية من خلال الحماية النشطة للشبكة، والوصول الآمن عن بُعد، ونقل البيانات أحادي الاتجاه الذي يتم فرضه عبر الأجهزة، وذلك عبر بيئات تكنولوجيا التشغيل (OT) القديمة والحديثة على حد سواء.
- Secure التحويلاتSecure التحويلات
Secure كل عملية نقل ملفات في مجال تكنولوجيا المعلومات/تكنولوجيا التشغيل
فحص الملفات وتعقيمها ونقلها بأمان عبر بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) مع تطبيق ضوابط تستند إلى السياسات.
- الكشف عن الذكاء الاصطناعيالكشف عن الذكاء الاصطناعي
الكشف عن التهديدات المتطورة قبل تنفيذها
أوقف التهديدات من نوع «صفر يوم» والتهديدات التي تعتمد على الذكاء الاصطناعي قبل تنفيذها باستخدام التعلم الآلي، وبيئة الحماية التكيفية (sandboxing)، ومعلومات استخباراتية عن التهديدات عبر البيئات السحابية والمحلية والبيئات المعزولة شبكيًّا.
صُممت لتتوافق مع أكثر لوائح الطاقة صرامةً في العالم
OPSWAT يدعم التوثيق، وفرض الامتثال، والاستعداد للتدقيق وفقًا لمعايير NERC CIP، وIEC 62443، وNRC 10 CFR 73.54، وEU NIS2، وتوجيهات إدارة أمن النقل (TSA) بشأن أمن خطوط الأنابيب، وقانون SOCI الأسترالي، وغيرها، من خلال سجلات الفحص المركزية، وسجلات فرض السياسات، ولوحات معلومات الامتثال.
إيقاف التهديدات يبدأ بالتكنولوجيا الرائدة في السوق
تمنع تكنولوجيا OPSWAT، المثْبَتة والموثوقة عالميًا والحائزة على جوائز والرائدة في السوق، دخول البرمجيات الضارة التي تحملها الملفات إلى بيئاتك الأساسية وتحُول دون انتشارها فيها.
التنبؤ بأمن «اليوم صفر» المدعوم بالذكاء الاصطناعي على مستوى الحدود الخارجية للشبكة
- الكشف عن التهديدات قبل التنفيذ وتحييدها
- نموذج ML تم تدريبه على سير عمل الملفات المؤسسية
محركاتٌ أفضل من محرك واحد
- كشف البرمجيات الضارة بنسبة 100% تقريبًا
- فحص آني بما يزيد على 30 محركًا رائدًا مكافحًا للفيروسات
إيقاف التهديدات التي يفوتها الآخرون
- يدعم أكثر من 200 تنسيق ملف
- يُزيل المحتوى الضار باستمرار من الأرشيفات المتداخلة المتعددة المستويات
- يُعيد إنشاء ملفات آمنة وقابلة للاستخدام
التحقق من صحة المحتوى وكشف التزوير في المستندات باستخدام الذكاء الاصطناعي
- إزالة التكرارات، والتحقق من صحة، وتوحيد بيانات تعريف الصور
- تقييم المؤشرات البصرية الجنائية، وخصائص تحليل أسلوب النص، ومؤشرات بنية الوثيقة
- استخدم بوابات منفصلة للنصوص التي تم إنشاؤها بواسطة الذكاء الاصطناعي، والصور التي تم إنشاؤها بواسطة الذكاء الاصطناعي، ومصنفات تزوير المستندات
الكشف الحقيقي عن نوع الملف الحقيقي لمهام سير العمل الحرجة من الناحية الأمنية
- الذكاء الاصطناعي المحسّن
- يكتشف أنواع الملفات المزيفة في غضون أجزاء من الثانية
- التنفيذ المباشر دون فقدان للأداء
منع فقدان البيانات الحساسة
- استخدام نماذج مدعومة بالذكاء الاصطناعي لتحديد النصوص غير المنظمة وتصنيفها إلى فئات محددة مسبقًا
- حجب المعلومات الحساسة المحددة تلقائيًا، مثل المعلومات الشخصية (PII) والمعلومات الصحية الشخصية (PHI) ومعلومات بطاقات الدفع (PCI)، في أكثر من 125 نوعًا من الملفات
- دعم التعرف الضوئي على الرموز OCR في الصور
- مفتش المحتوى بالذكاء الاصطناعي
التحقق من صحة المحتوى وكشف التزوير في المستندات باستخدام الذكاء الاصطناعي
- إزالة التكرارات، والتحقق من صحة، وتوحيد بيانات تعريف الصور
- تقييم المؤشرات البصرية الجنائية، وخصائص تحليل أسلوب النص، ومؤشرات بنية الوثيقة
- استخدم بوابات منفصلة للنصوص التي تم إنشاؤها بواسطة الذكاء الاصطناعي، والصور التي تم إنشاؤها بواسطة الذكاء الاصطناعي، ومصنفات تزوير المستندات
أكثر من 100 مليار صورةمن ميزة «Google SynthID Detection»دقة بنسبة 99%لمولدات الصور الكبيرة - اكتشاف نوع الملف
الكشف الحقيقي عن نوع الملف الحقيقي لمهام سير العمل الحرجة من الناحية الأمنية
- الذكاء الاصطناعي المحسّن
- يكتشف أنواع الملفات المزيفة في غضون أجزاء من الثانية
- التنفيذ المباشر دون فقدان للأداء
دقة 99%+%+في التمديدات المقنعة
تحظى بثقة أكثر من 1,500 مؤسسة في قطاع الطاقة
- "إن الاعتماد على محرك مكافحة فيروسات واحد للتحقق من ملف معين ليس بالأمر المثالي. [بفضل] الحل الذي نطبقه حاليًا باستخدام OPSWAT ، يتم فحص كل ملف بواسطة 16 محركًا مختلفًا لمكافحة الفيروسات."مايك ريتشيالأمن السيبراني، مشروع ترميم منشأة دونري النووية الخدمات
- "من خلال استخدام منتج مثل OPSWAT MetaDefender Core ، تمكنا من معالجة هذه المشكلة بنجاح. فقد تمكنت من تجميع جميع مواقع الخدمات العالمية التابعة لشركة Hitachi Energy على خادم واحد."جيريمي مورغنمدير الأمن السيبراني العالمي في شركة هيتاشي للطاقة Hitachi Energy
- "نظرًا لاحتمال تعرض فجوتنا الهوائية للخطر، أدركنا أنه يتعين علينا التحرك بسرعة، ولكن دون المخاطرة باختيار حل بديل لا يناسب احتياجاتنا."
- "كنا بحاجة إلى تتبع وإدارة التدفق المستمر للبيانات الواردة إلى منشآتنا والصادرة منها. وقد مكّننا نظام إدارة الأمان ( MetaDefender ) [Kiosk] من وضع سياسات أمنية مفصلة لمستخدمين محددين ومواكبة متطلبات القطاع المتغيرة باستمرار. وهو يضيف لنا طبقة إضافية من الحماية."مالي كومبسمحلل الأمن السيبراني تكنولوجيا المعلومات في مكتب العيادات الخارجية
موارد موصى بها
عمليات النشر المثبتة في مجال الطاقة والمرافق العامة
الامتثال لمعايير حماية البنية التحتية الأساسية في مؤسسة أمريكا الشمالية للموثوقية الكهربائية NERC CIP
ميزانية نظم الرقابة الصناعية/الأمن السيبراني: اتجاهات الإنفاق، والتحديات، والمستقبل
حالةOT Security وفقًا لـ SANS
الدليل الشامل لأمن المعلومات في مجال العلاج الوظيفي
إعادة تعريف المرونة: الأمن الموحّد عبر تكنولوجيا المعلومات والاتصالات
تأمين الشبكات الحيوية باستخدام صمامات البيانات: تكوينات عالية التوافر
الدليل الشامل لثنائيات البيانات
الأسئلة الشائعة
ليس من تلقاء نفسها. فالبرامج الضارة التي تُدخل عبر محركات الأقراص USB وأجهزة الكمبيوتر المحمولة الخاصة بالمقاولين ومواقع الموردين أدوات تتجاوز الحواجز العازلة بشكل روتيني، كما رأينا في حالات «ستوكسنت» و«إندوستروير» وغيرها.
ليس بشكل منتظم. يمنح المشغلون الأولوية لوقت التشغيل على حساب الامتثال للبروتوكولات، لا سيما خلال فترات الصيانة، في ظل عدم وجود آلية مادية لضمان الامتثال.
ليس بالضرورة. فمتوسط مدة البقاء في نظام التحكم في العمليات (ICS) يتجاوز 200 يوم — وغياب اكتشاف أي حادث لا يعني عدم تعرض النظام للاختراق.
لا. فالهيئات التنظيمية مثل NERC CIP وNRC وTSA تشترط تطبيقًا قابلًا للإثبات وجاهزًا للتدقيق، وليس مجرد إجراءات مكتوبة.
لا. تفوت برامج مكافحة الفيروسات أحادية المحرك ما بين 30 و40% من المتغيرات الجديدة للبرامج الضارة عند إصدارها. وتحتاج بيئات قطاع الطاقة إلى تقنيات الفحص متعدد المحركات وتقنيات تعطيل المحتوى.
يمكن أن تصبح العديد من نقاط الإنفاذ المادية، مثل MetaDefender وKiosk ، جاهزة للعمل في غضون ساعات من تركيبها في الموقع.
نعم. تعمل كل من تقنية «Predictive Alin AI» و« MetaDefender Aether» الخاصة بـ« Core » بشكل كامل دون اتصال بالإنترنت، مما يتيح دعم البيئات المعزولة تمامًا مثل المنشآت النووية وشبكات الأنابيب وشبكات الكهرباء.