


Azure DevOps
الفئة:كود المصدر
تعرف على المزيد عن كتاب بيني تشارني «الأمن السيبراني رأسًا على عقب»
تحديد حزم البرامج والثغرات الأمنية المعروفة، وتقييم المخاطر المتعلقة بالتشفير، ومراجعة مصدر نماذج الذكاء الاصطناعي والتراخيص المعلنة.
CycloneDX و SPDX لقائمة مكونات البرمجيات (SBOM)
Software مفتوحة المصدر من جهات خارجية لـ
خط أنابيب CI/CD التكامل مع
Software & معلومات ترخيص الذكاء الاصطناعي
رؤية الثغرات الأمنية المعروفة والمخاطر التشفيرية
تؤدي قوائم الجرد غير المكتملة إلى اضطرار الفرق إلى إعادة تجميع الأدلة من أجل الاستجابة لمواطن الضعف، والانتقال إلى أنظمة التشفير الجديدة، ومراجعة نماذج الذكاء الاصطناعي.
قد تصل برامج الموردين وملفات نماذج الذكاء الاصطناعي دون قوائم جرد قابلة للاستخدام، مما يضطر الفرق إلى تحديد إصدارات الحزم، والتبعيات التشفيرية، ومصدر النماذج، والتراخيص المعلنة قبل الشروع في المراجعة.
يحدد قانون الاتحاد الأوروبي بشأن تقييم المخاطر (CRA) الالتزامات المتعلقة بقائمة مكونات البرمجيات (SBOM)، ويصدر الأمر التنفيذي رقم 14412 توجيهات بشأن قائمة مكونات الأجهزة (CBOM)، بينما يشترط قانون الاتحاد الأوروبي بشأن الذكاء الاصطناعي (AI Act) توثيق نماذج الذكاء الاصطناعي ذات الأغراض العامة المشمولة بالقانون. وتؤدي قوائم الجرد المنفصلة إلى زيادة صعوبة تجميع الأدلة الداعمة.
عندما يتم الكشف عن ثغرة أمنية جديدة مدرجة في قاعدة بيانات CVE، تؤدي أسماء الحزم والإصدارات المفقودة إلى تأخير المهمة الأولية، وهي تحديد العناصر البرمجية التي تحتاج إلى التحقيق.
قد تصل برامج الموردين وملفات نماذج الذكاء الاصطناعي دون قوائم جرد قابلة للاستخدام، مما يضطر الفرق إلى تحديد إصدارات الحزم، والتبعيات التشفيرية، ومصدر النماذج، والتراخيص المعلنة قبل الشروع في المراجعة.
يحدد قانون الاتحاد الأوروبي بشأن تقييم المخاطر (CRA) الالتزامات المتعلقة بقائمة مكونات البرمجيات (SBOM)، ويصدر الأمر التنفيذي رقم 14412 توجيهات بشأن قائمة مكونات الأجهزة (CBOM)، بينما يشترط قانون الاتحاد الأوروبي بشأن الذكاء الاصطناعي (AI Act) توثيق نماذج الذكاء الاصطناعي ذات الأغراض العامة المشمولة بالقانون. وتؤدي قوائم الجرد المنفصلة إلى زيادة صعوبة تجميع الأدلة الداعمة.
عندما يتم الكشف عن ثغرة أمنية جديدة مدرجة في قاعدة بيانات CVE، تؤدي أسماء الحزم والإصدارات المفقودة إلى تأخير المهمة الأولية، وهي تحديد العناصر البرمجية التي تحتاج إلى التحقيق.
سرد أسماء الحزم وإصداراتها ومعلومات الترخيص والتحديثات البرمجية الحرجة والثغرات الأمنية المعروفة من 8.7 مليون مكتبة تابعة لجهات خارجية.
فحص الخوارزميات والمكتبات والشهادات والبروتوكولات والمواد المتعلقة بالتشفير. مراجعة المخاطر التقليدية والكمية، مع تقديم بدائل موصى بها حيثما أمكن، لتوجيه قرارات الترحيل.
مطابقة ملفات النماذج مع المستودعات المعروفة بنشرها لنفس البايتات، والإبلاغ عن التراخيص المعلنة المتاحة، مما يوفر للمراجعين مراجع محددة للتحقق من مصدر الملفات وتراخيصها.
تحليل الملفات المدعومة داخل الشبكات المعزولة. ومع تثبيت قواعد البيانات المطلوبة محليًّا، يمكن للفرق إجراء مراجعات قوائم المواد (BOM) دون الحاجة إلى الاتصال بالسحابة أثناء عملية المسح.
إنشاء قوائم جرد للبرامج والتشفير والذكاء الاصطناعي من خلال محرك واحد، مما يقلل من الحاجة إلى تكوين سير عمل مسح منفصل لكل نوع من أنواع قوائم الجرد.
قم بتحديد عتبات الثغرات الأمنية في البرامج وقيود تراخيص الحزم. وقم بشكل منفصل بتمكين الحظر فيما يتعلق بالمخاطر التشفيرية وتراخيص نماذج الذكاء الاصطناعي المحددة، وفقًا لمتطلبات سير العمل لديك.
افحص ملخص الفحص، وانتقل بين نتائج SBOM وCBOM وAIBOM، وقم بتصدير التقرير الذي تحتاجه.
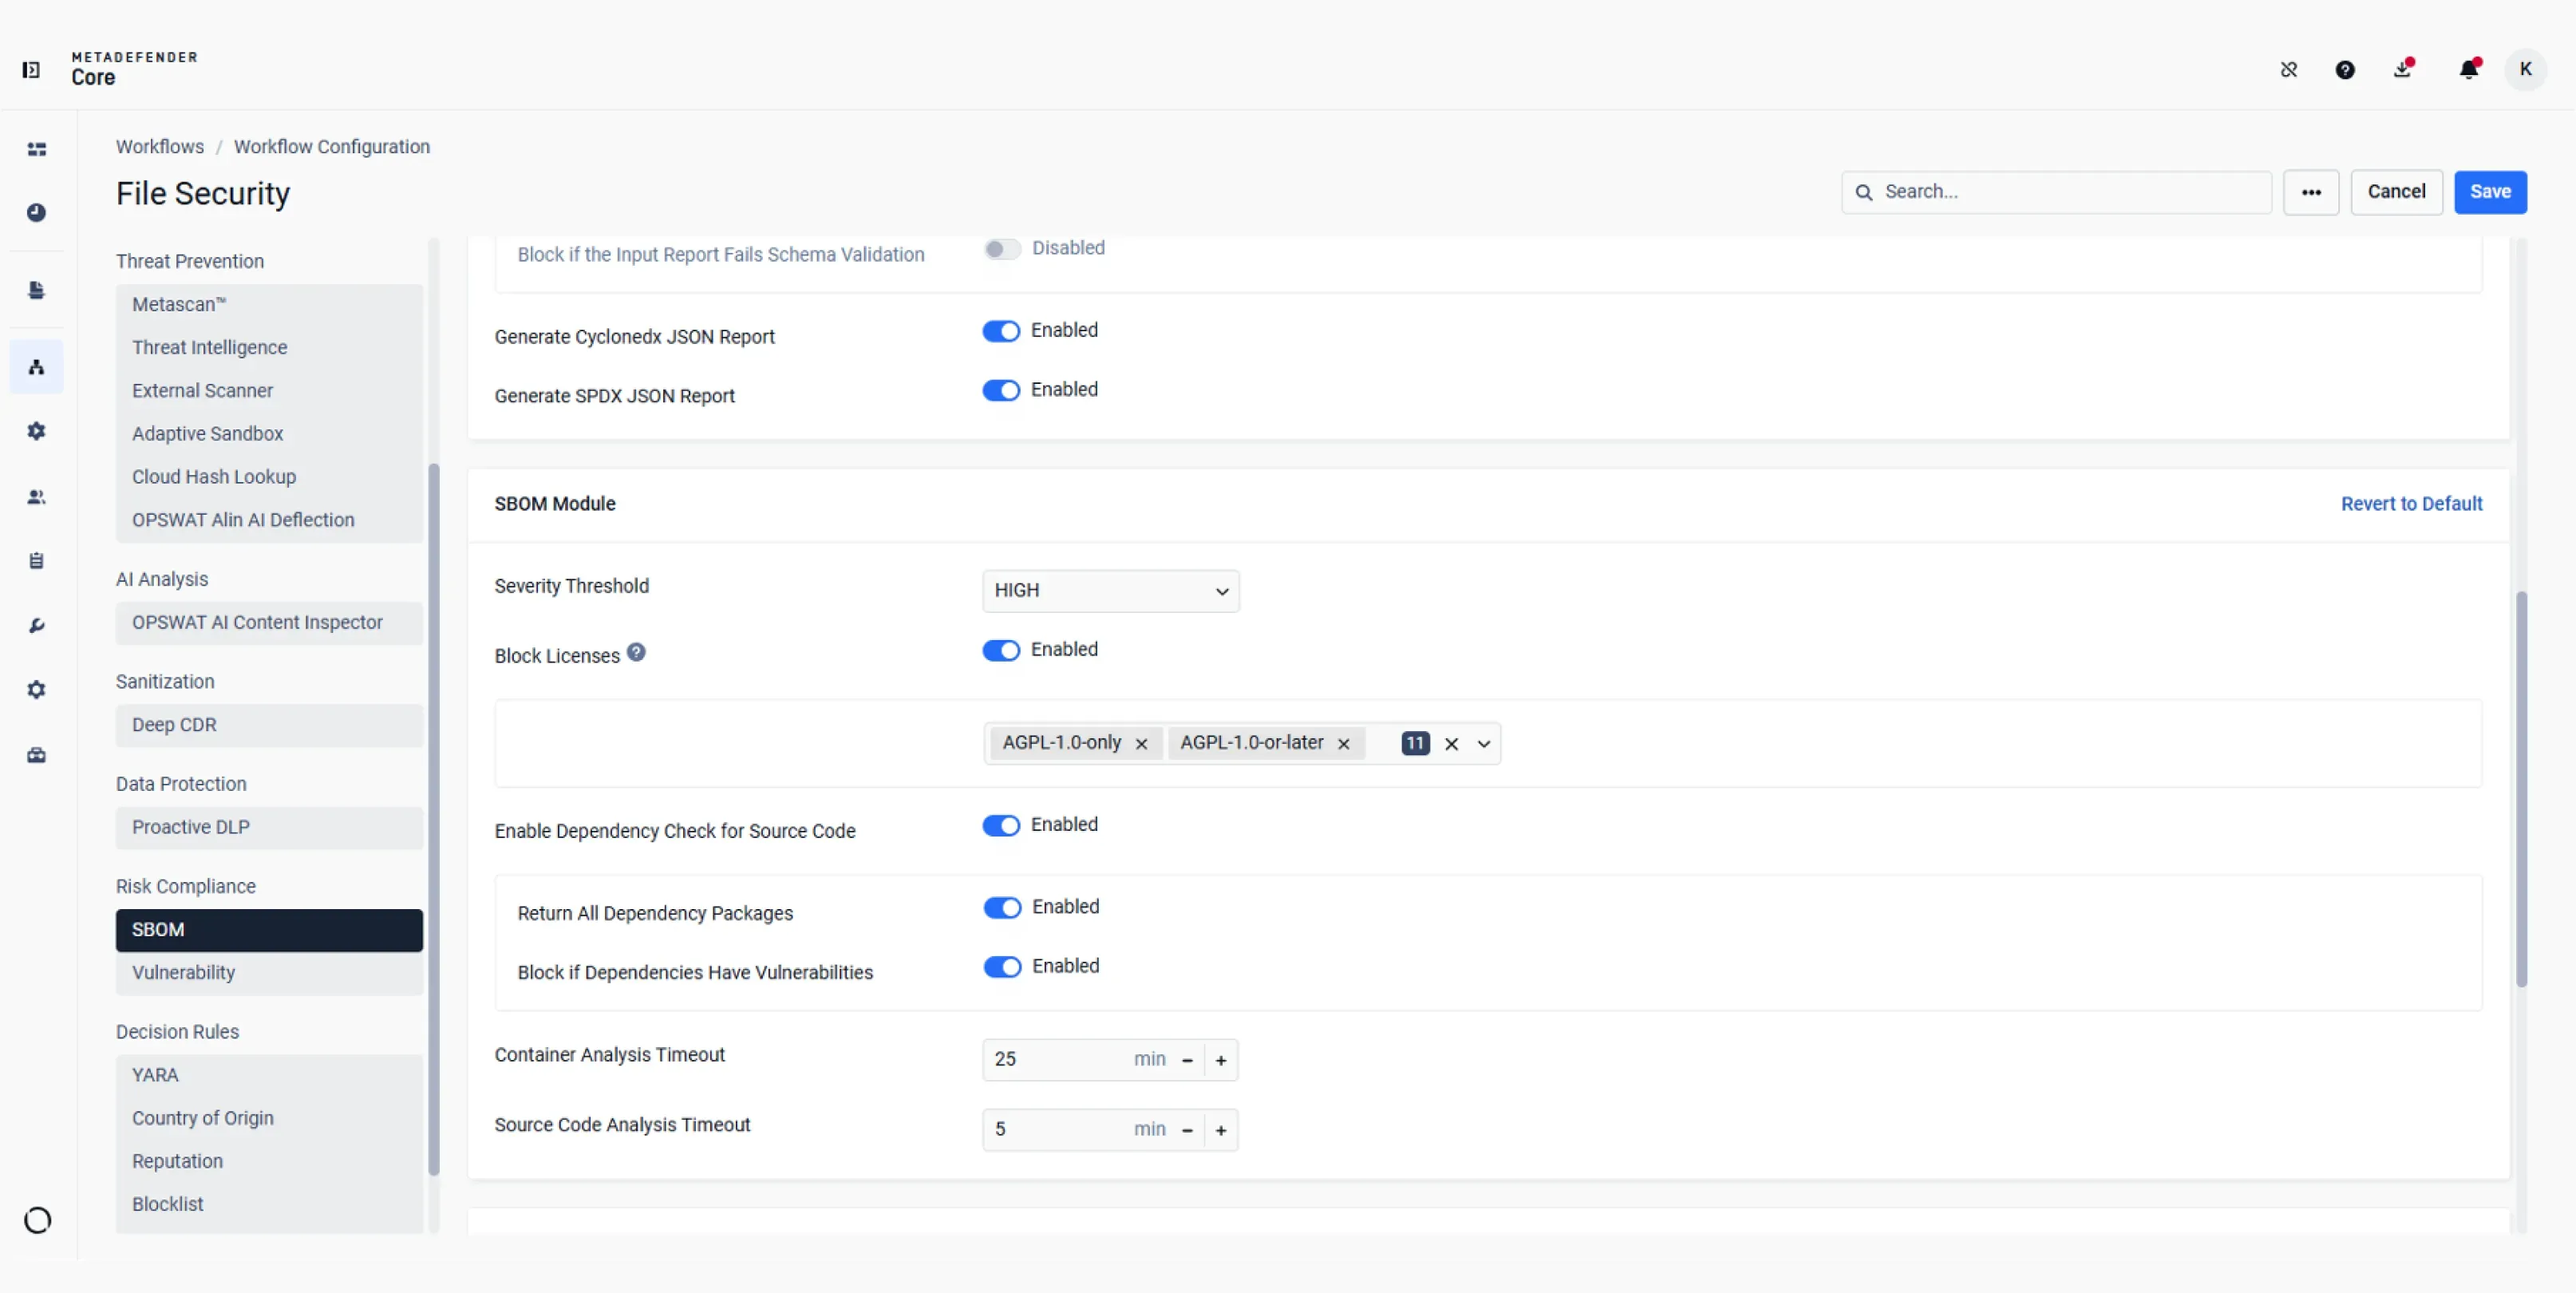
قم بتعيين عتبات خطورة الثغرات الأمنية، واختيار تراخيص الحزم المراد حظرها، وتمكين عمليات فحص التبعيات في شفرة المصدر.
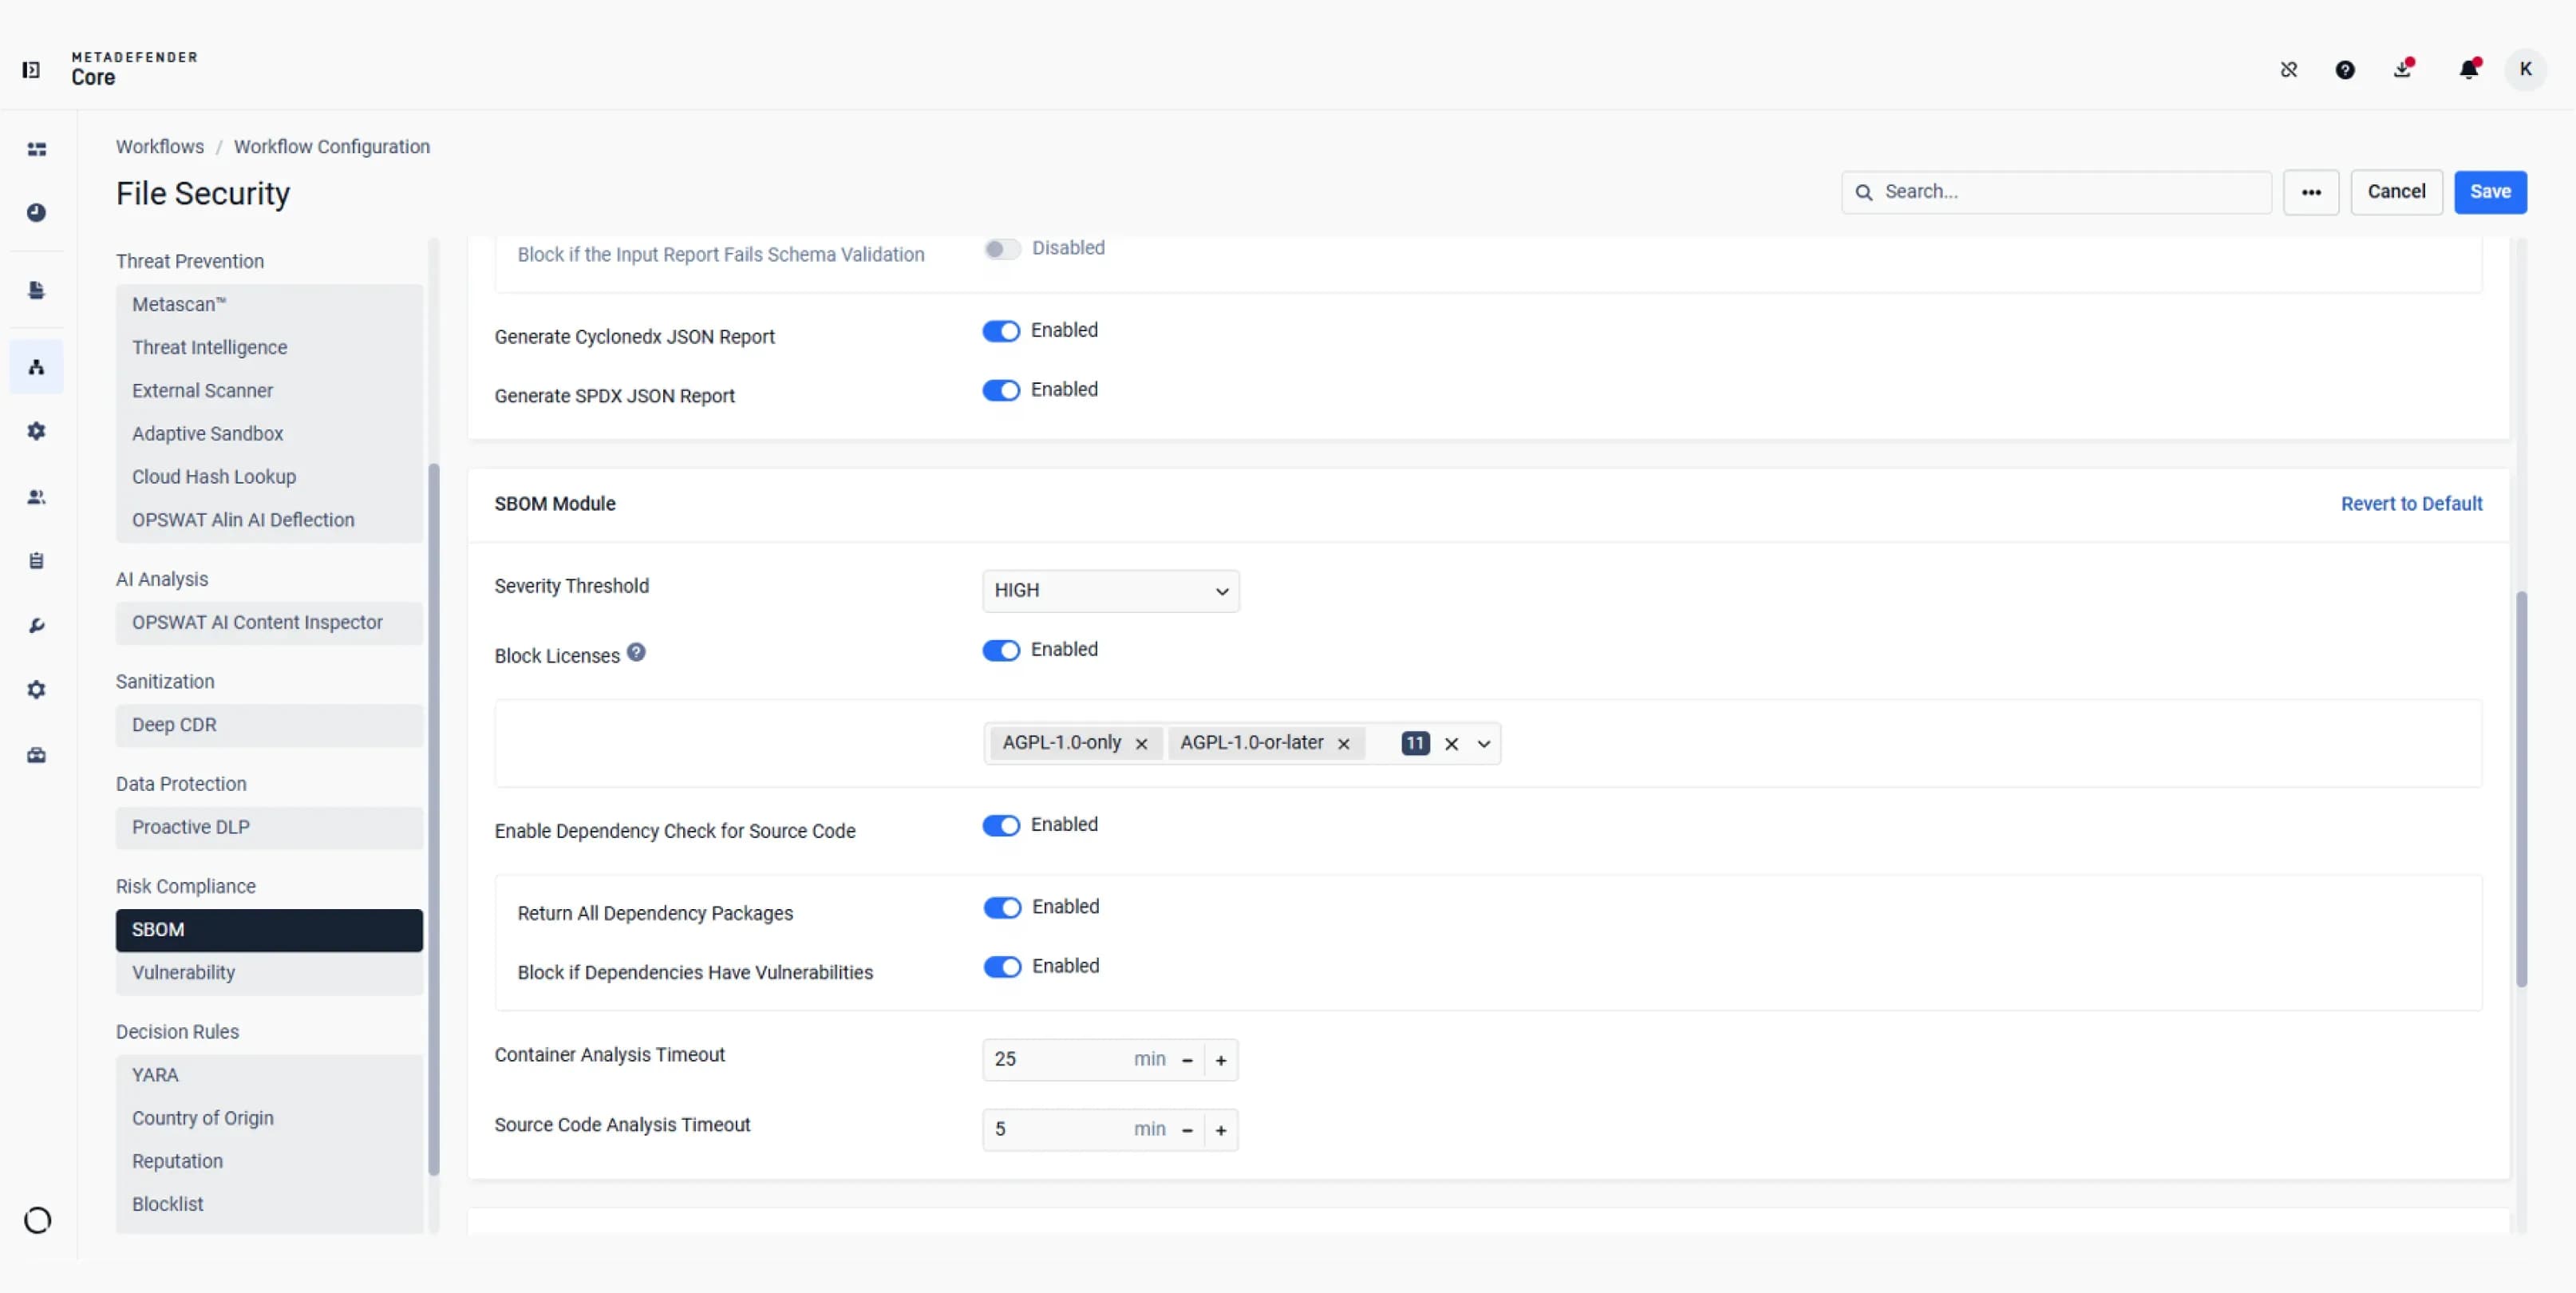
قم بتعيين عتبات خطورة الثغرات الأمنية، واختيار تراخيص الحزم المراد حظرها، وتمكين عمليات فحص التبعيات في شفرة المصدر.
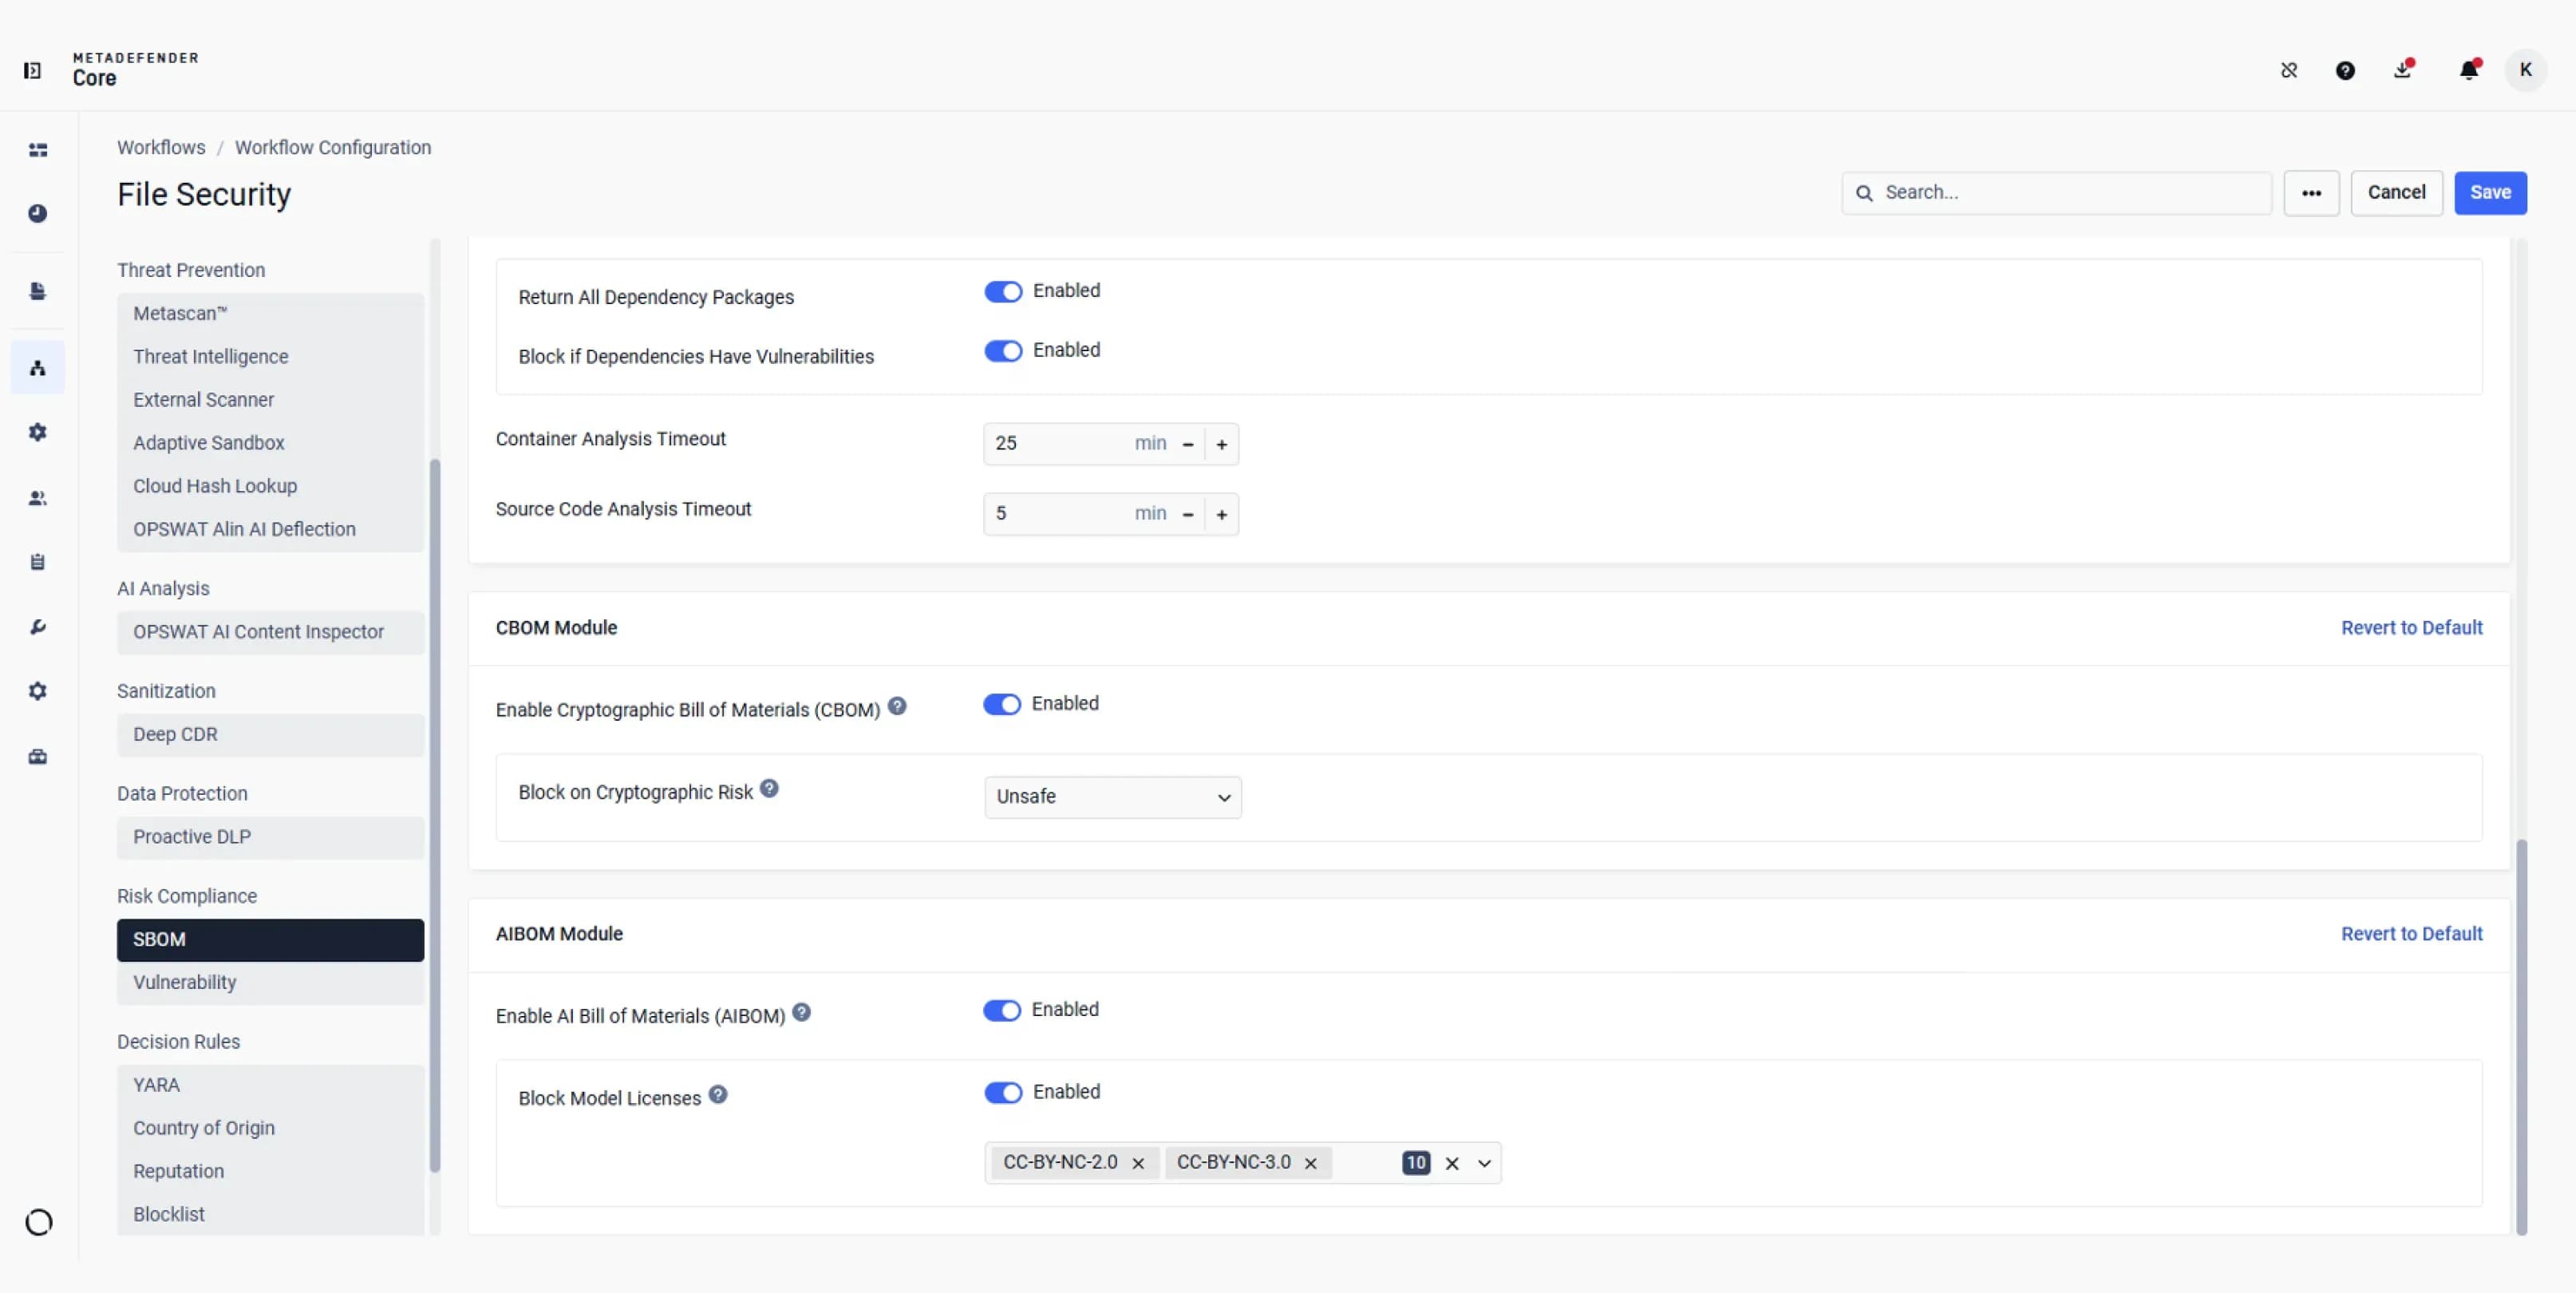
اختر ما إذا كنت تريد الحظر بناءً على المخاطر التشفيرية أم تحديد تراخيص نماذج الذكاء الاصطناعي التي تريد تقييدها.
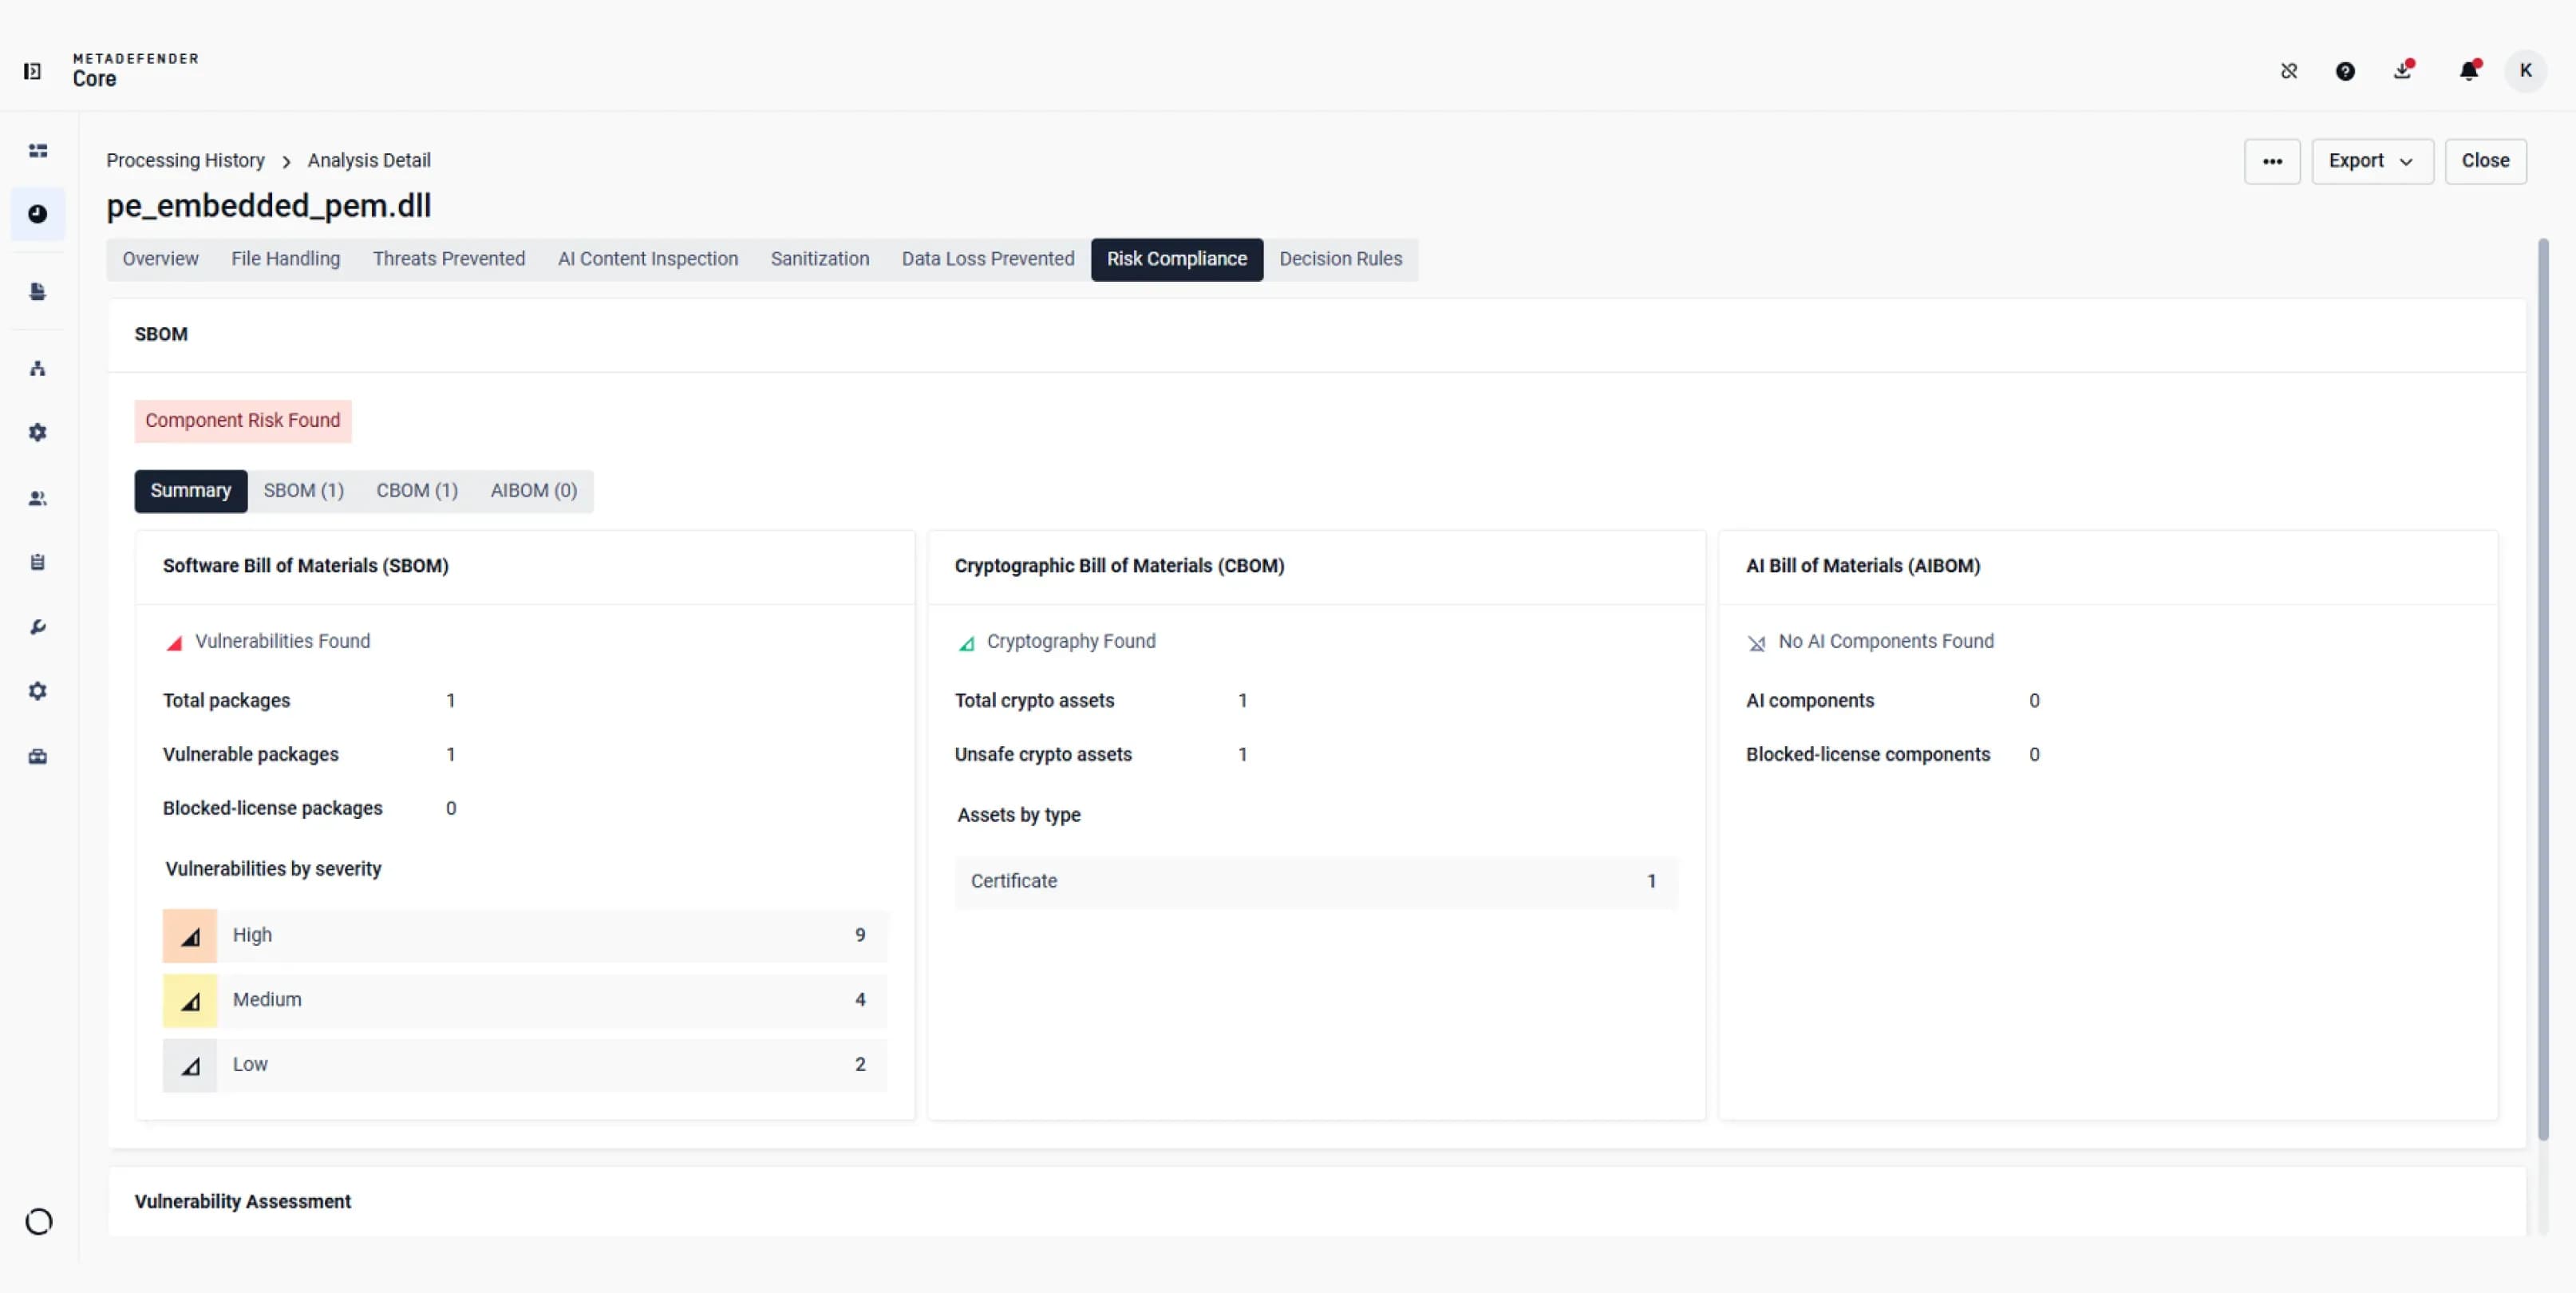
قارن النتائج المتعلقة بالبرمجيات أو التشفير أو الذكاء الاصطناعي للملف الذي تم فحصه، ثم افتح كل وحدة للحصول على التفاصيل.
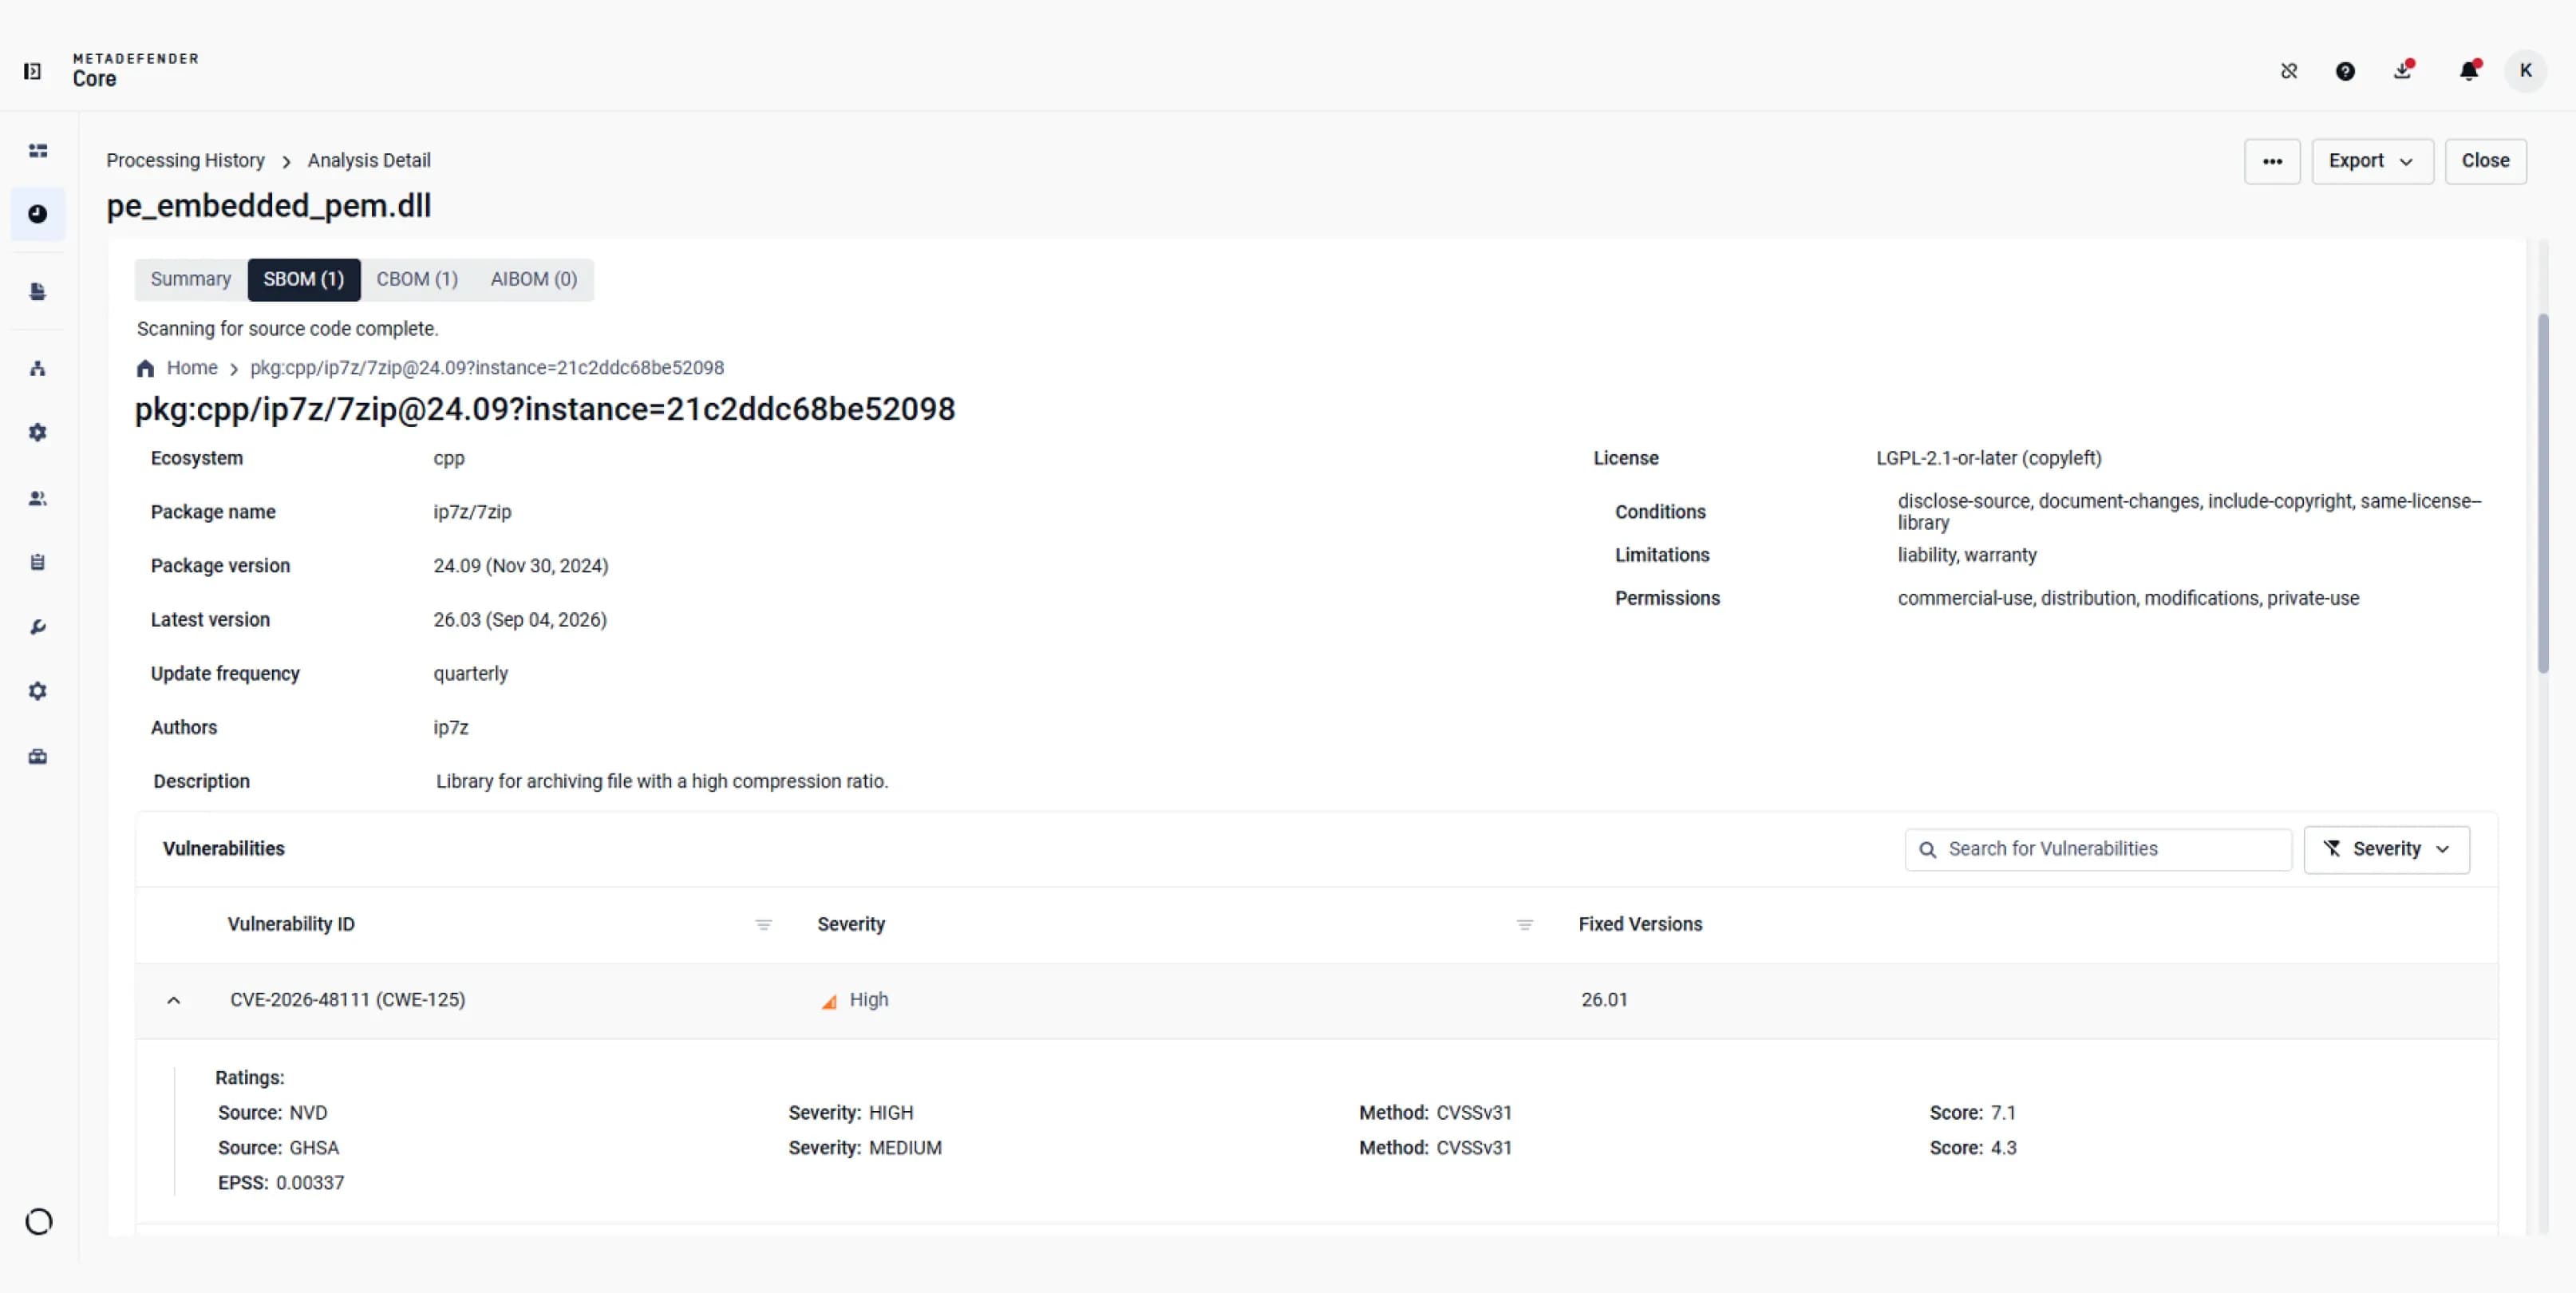
راجع إصدار الحزمة، والترخيص المُبلغ عنه، وثغرات الأمان المرتبطة بها (CVE)، وتصنيفات الخطورة.
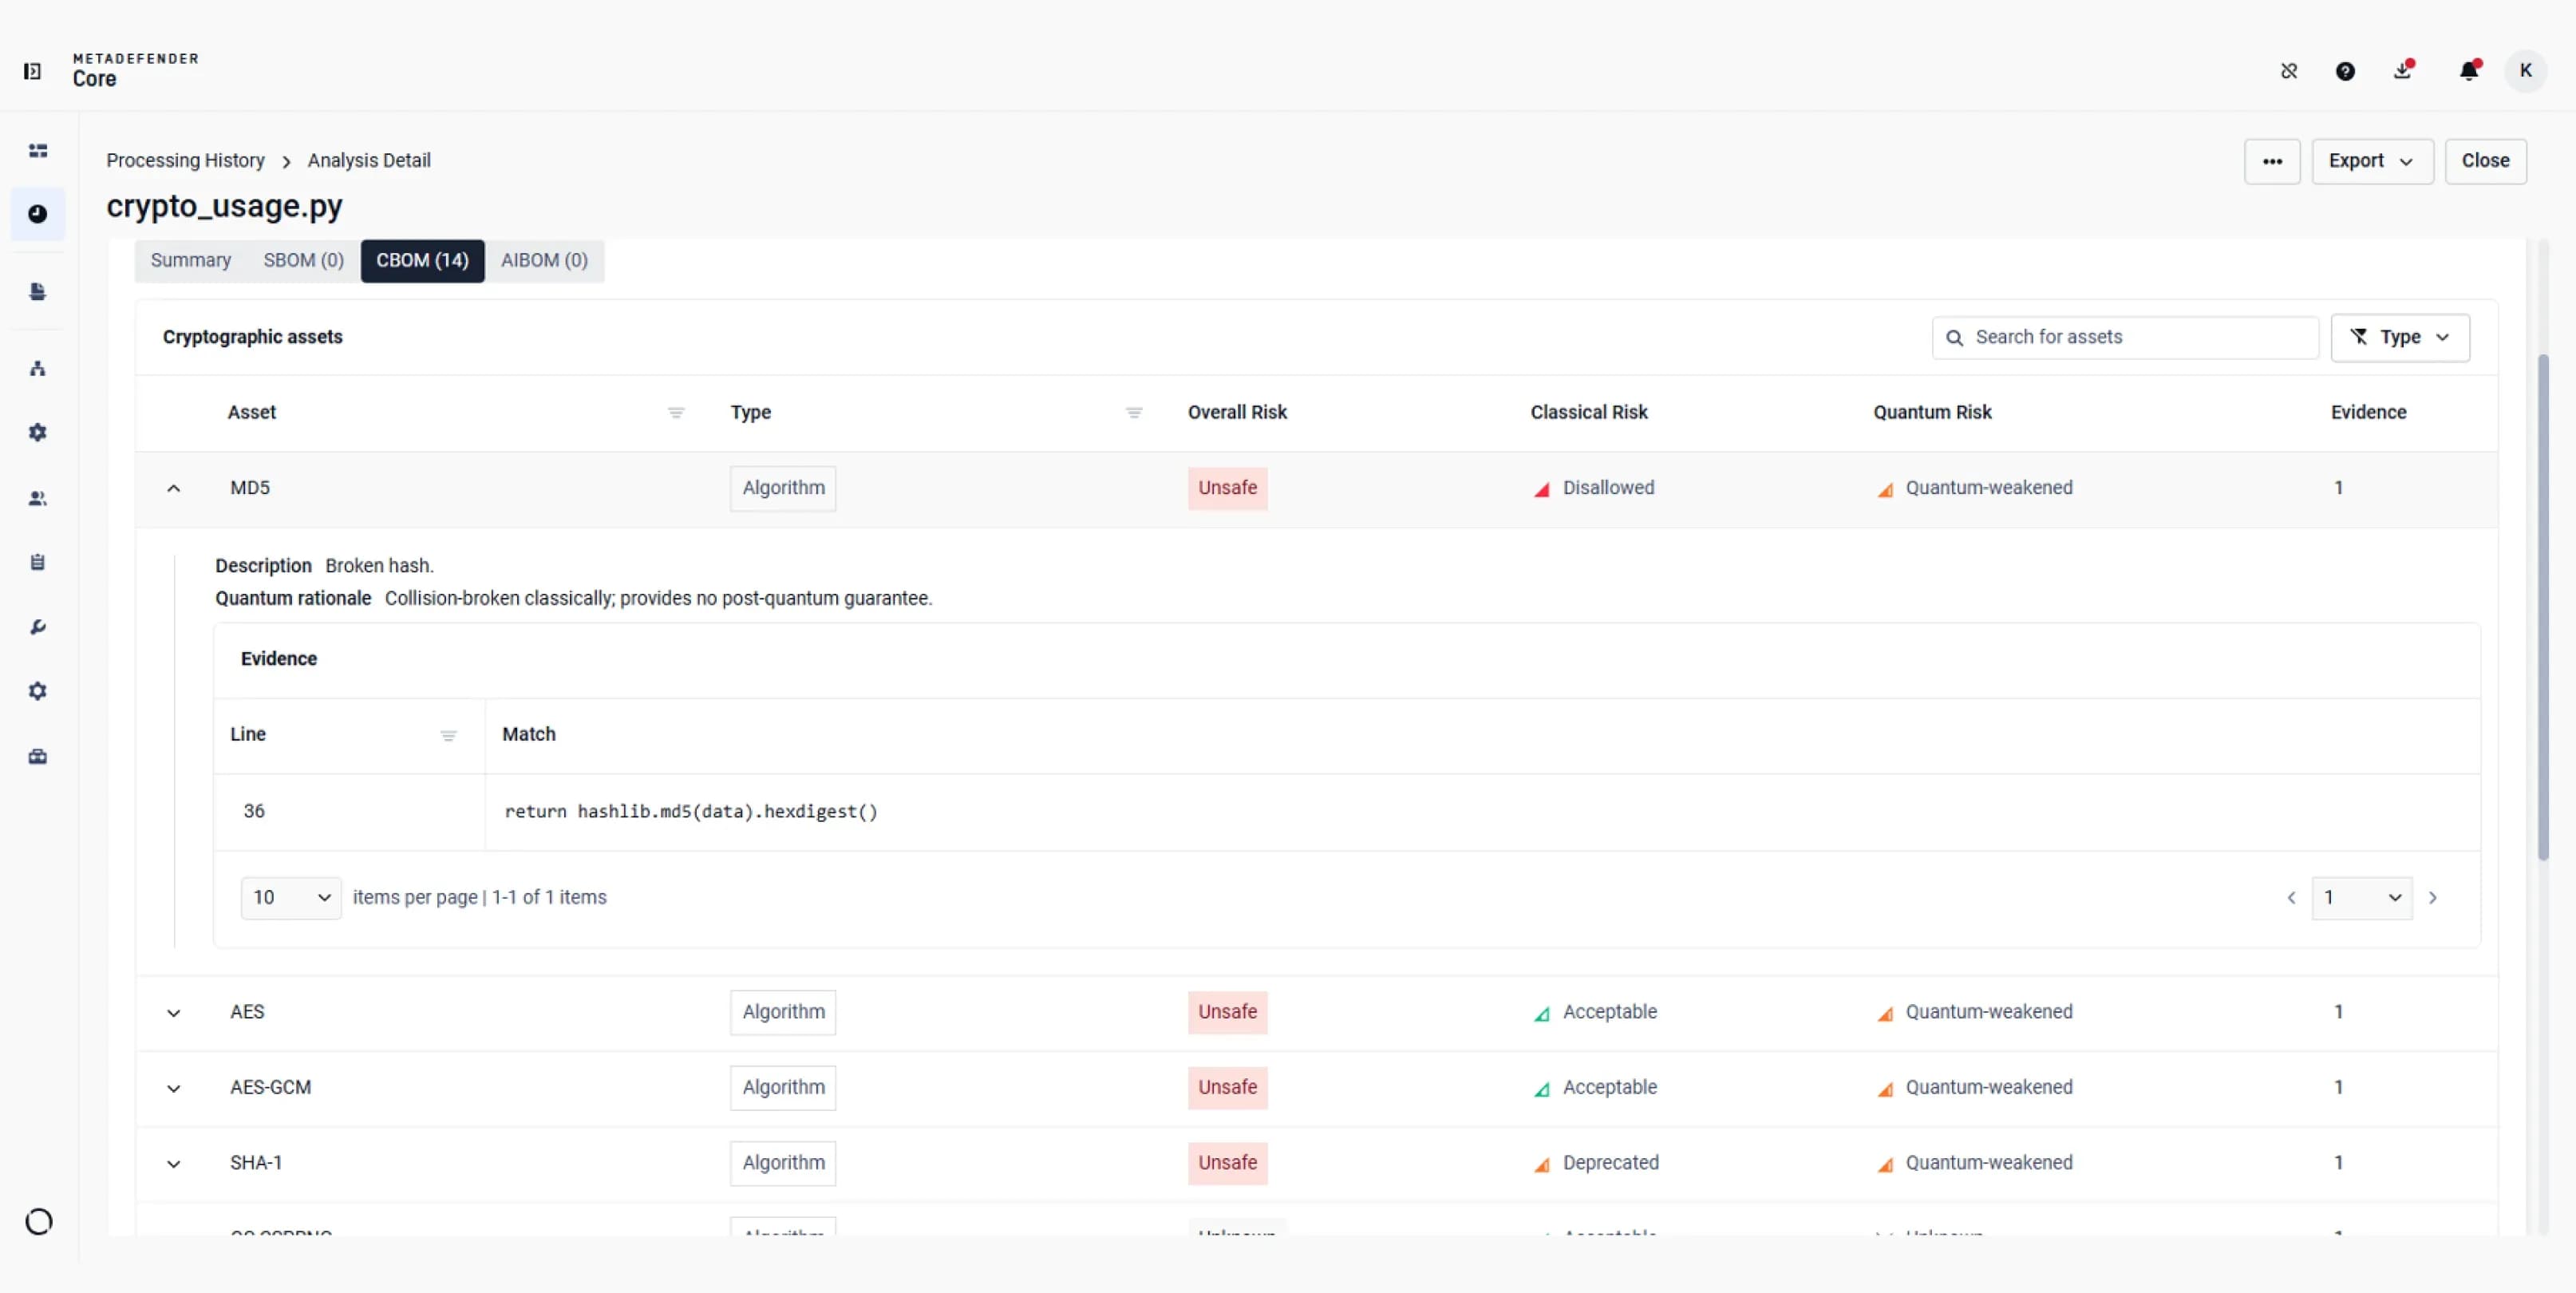
استعرض تصنيفات المخاطر الكلاسيكية والكمية، إلى جانب الأدلة المصدرية التي توضح الأماكن التي عُثر فيها على الأصول المشفرة.
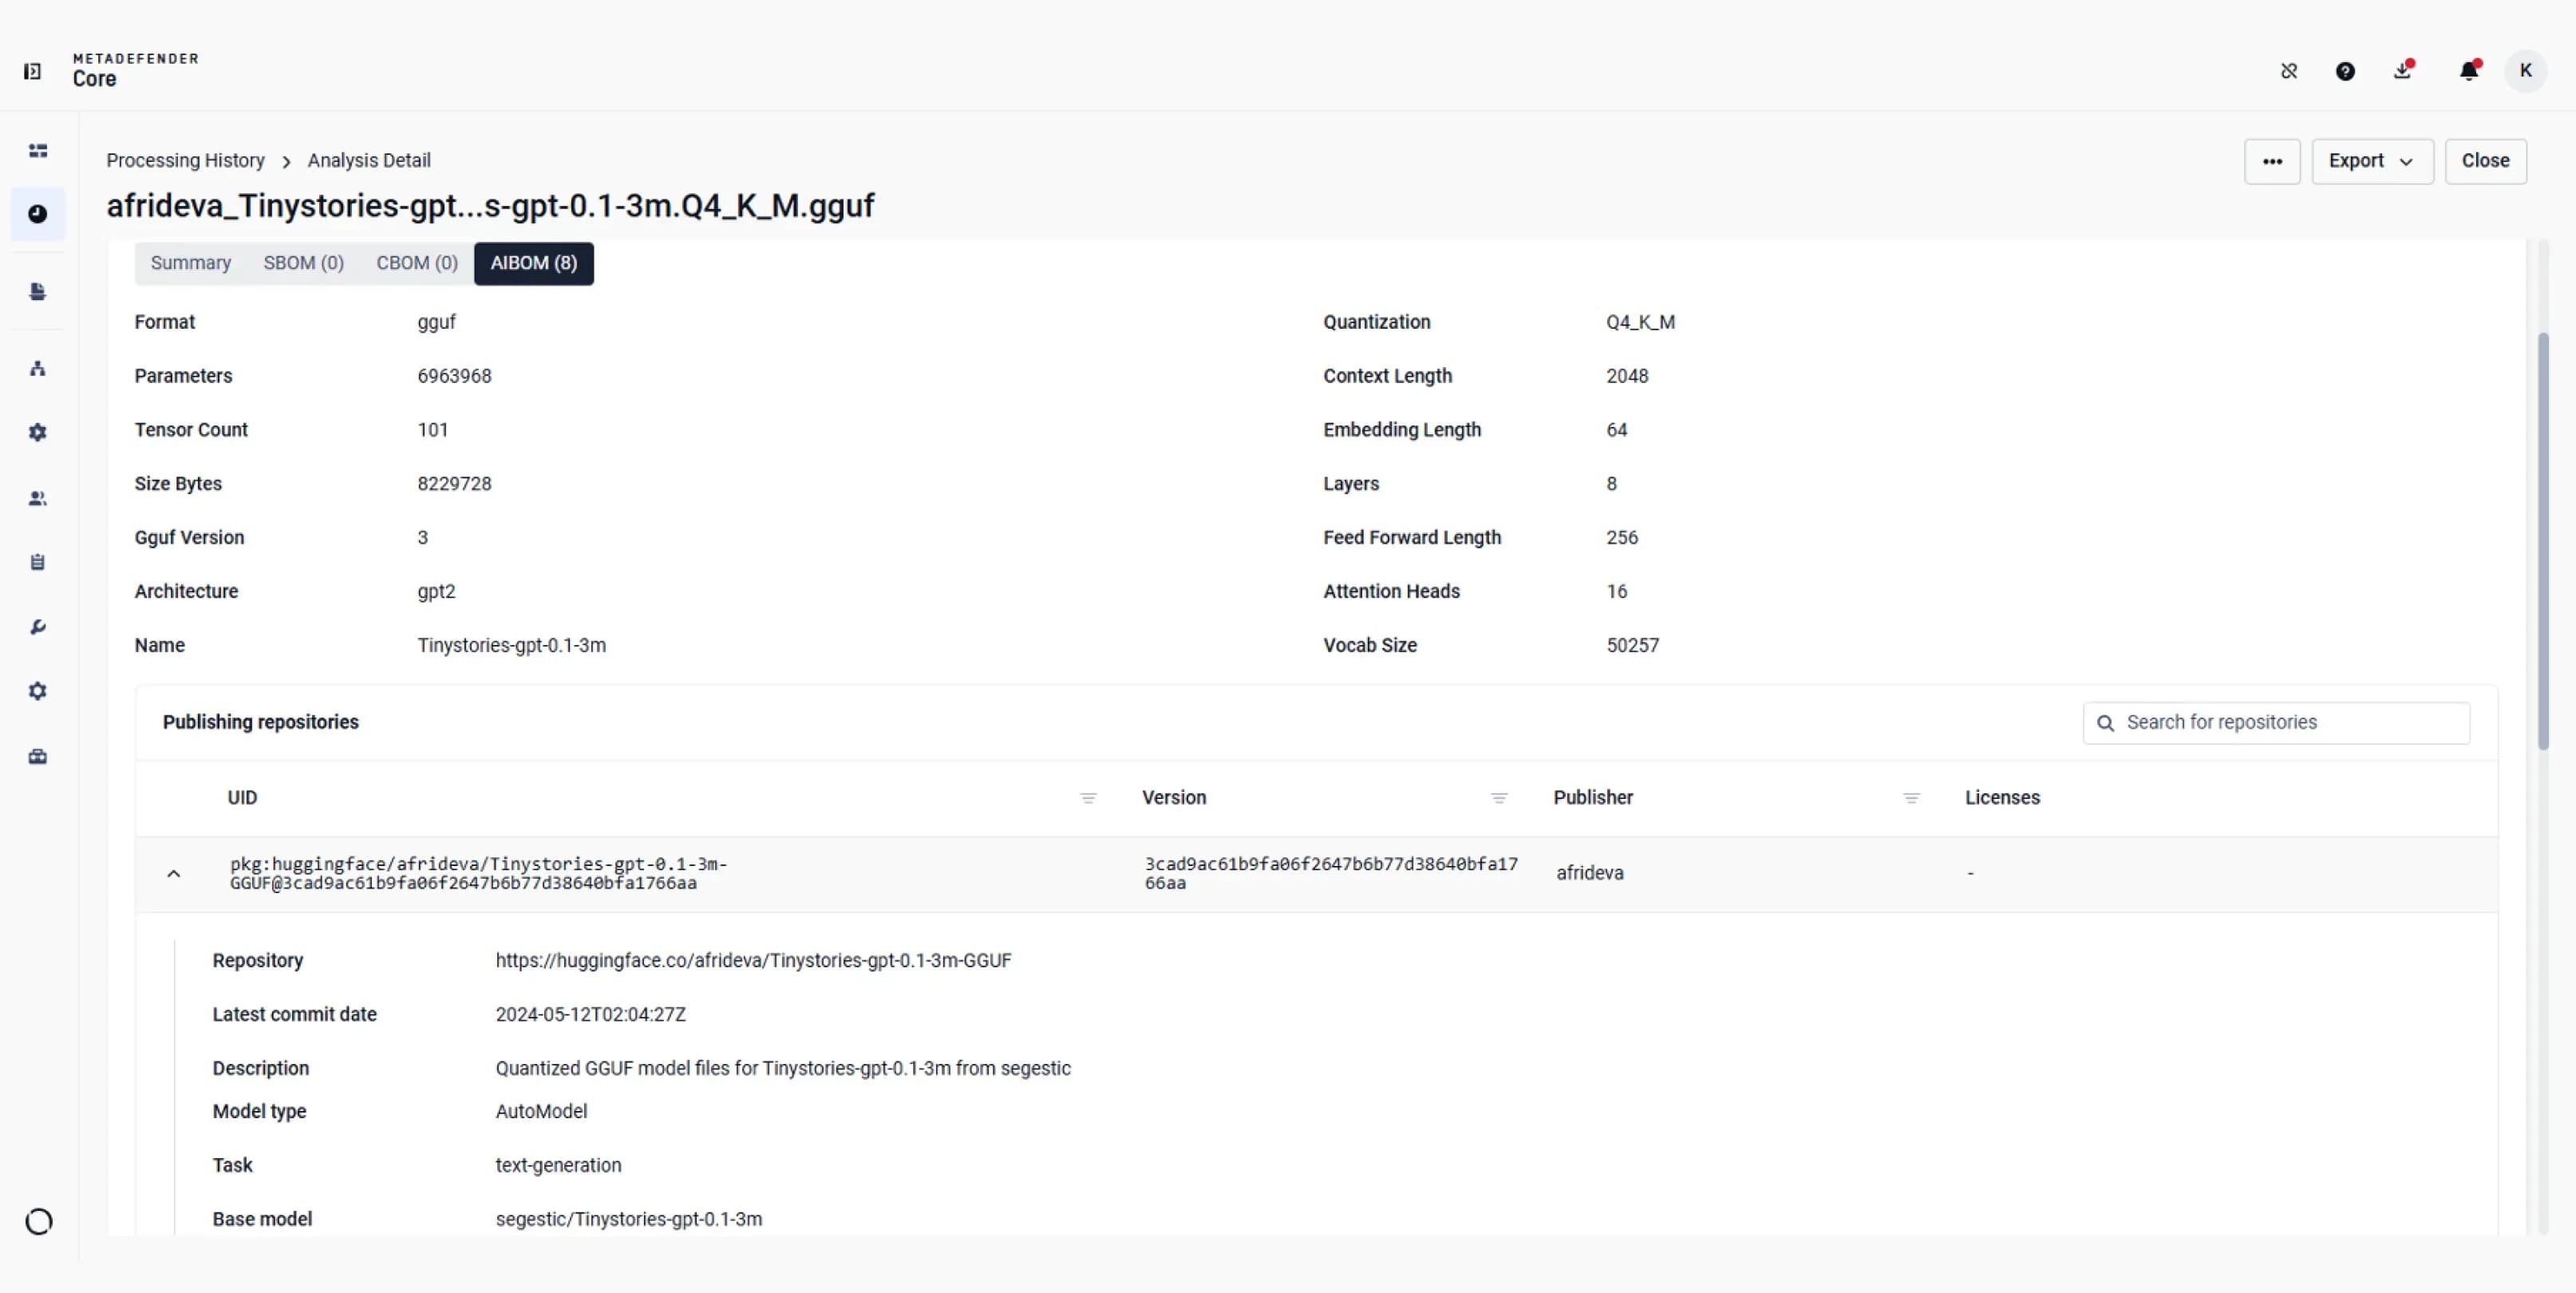
افحص تنسيق النموذج وبنيته، ثم راجع المستودعات المعروفة بنشر الملف نفسه.
Azure DevOps
بيتباكت
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
Container JFrog
الرصيف
JFrog الثنائي
روبي
بايثون Python
PHP
Node.js
جافا
انطلق
الصدأ
دارت
.NET
C/C++
تحقق من العناصر التي تم فحصها بحثًا عن الحزمة والإصدار المتأثرين لتحديد نطاق أعمال الإصلاح التي سيقوم بها الفريق.
استخدم النتائج المتعلقة بالتشفير والبدائل الموصى بها لتحديد الأصول التي تحتاج إلى مراجعة متخصصة قبل التخطيط لعملية الترحيل.
الاطلاع على مستودعات النشر المعروفة والتراخيص المعلنة المتاحة قبل الموافقة على نموذج ما لاستخدامه في التطبيق.
افحص الملفات المصدرية، والملفات الثنائية، والشهادات، ومحتوى الحاويات، وملفات نماذج الذكاء الاصطناعي. تعتمد تغطية التحليل على نوع الملف ووحدات BOM المُفعَّلة.
تقوم الوحدات النمطية المُفعَّلة بإنشاء ما يصل إلى ثلاثة قوائم جرد ضمن نتيجة فحص واحدة، اعتمادًا على الملف المقدم والتحليل المدعوم.
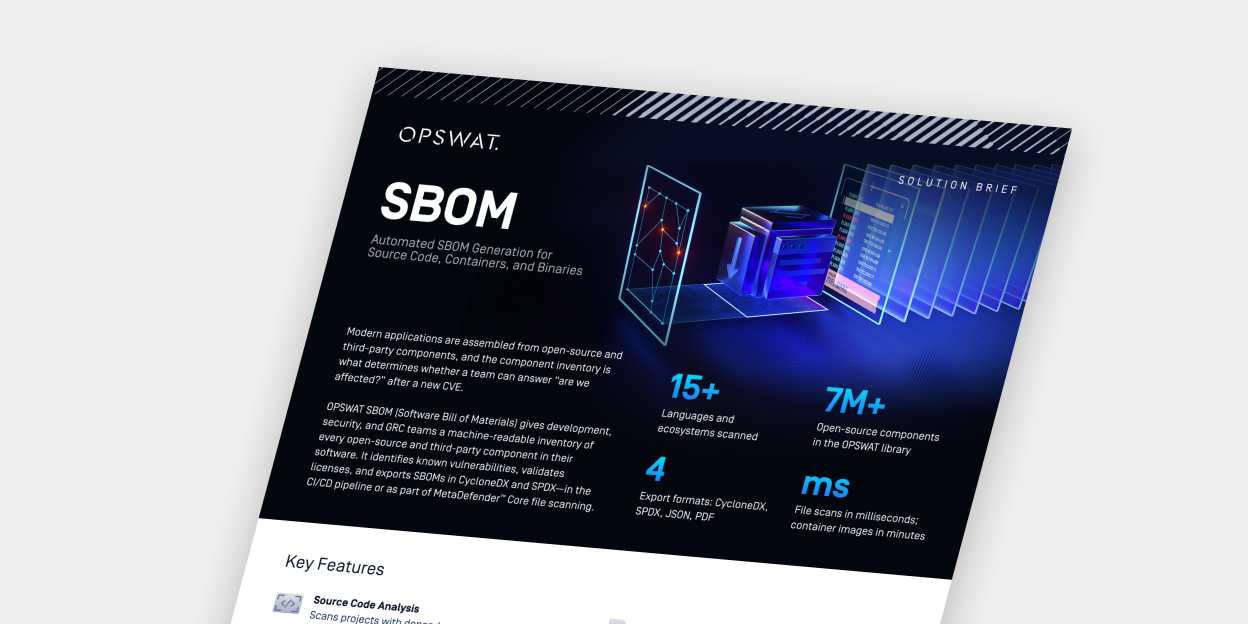
إنشاء قوائم مكونات البرمجيات (SBOM) منفصلة بتنسيق SPDX أو CycloneDX، أو مع قوائم مكونات التكوين (CBOM) وقوائم مكونات التطبيق (AIBOM) بتنسيق JSON أو PDF، مما يوفر لفرق أمن التطبيقات (AppSec) وتكنولوجيا التشفير القوية (PQC) وحوكمة الذكاء الاصطناعي (AI) والشؤون القانونية والامتثال والرقابة (GRC) التنسيقات ذات الصلة بعملهم.