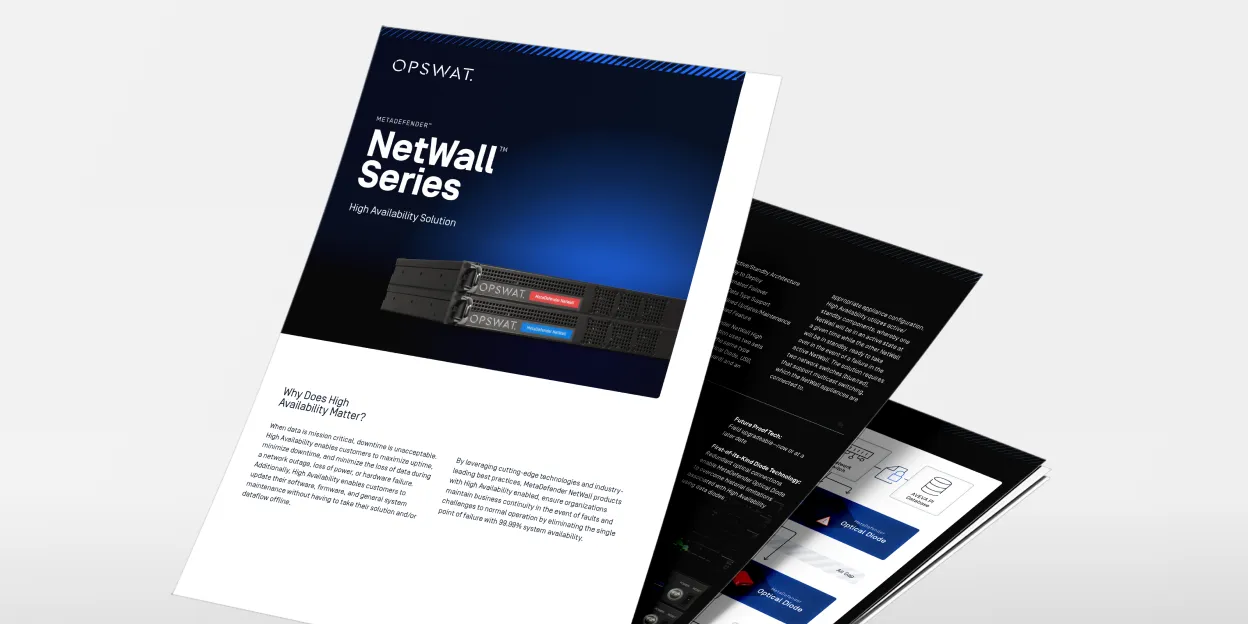
 ثنائيات البيانات من Fend أصبحت الآن جزءًا من منصة MetaDefender
MetaDefender X
نقل الملفات بأمان صارم مع الوقاية الشاملة من التهديدات
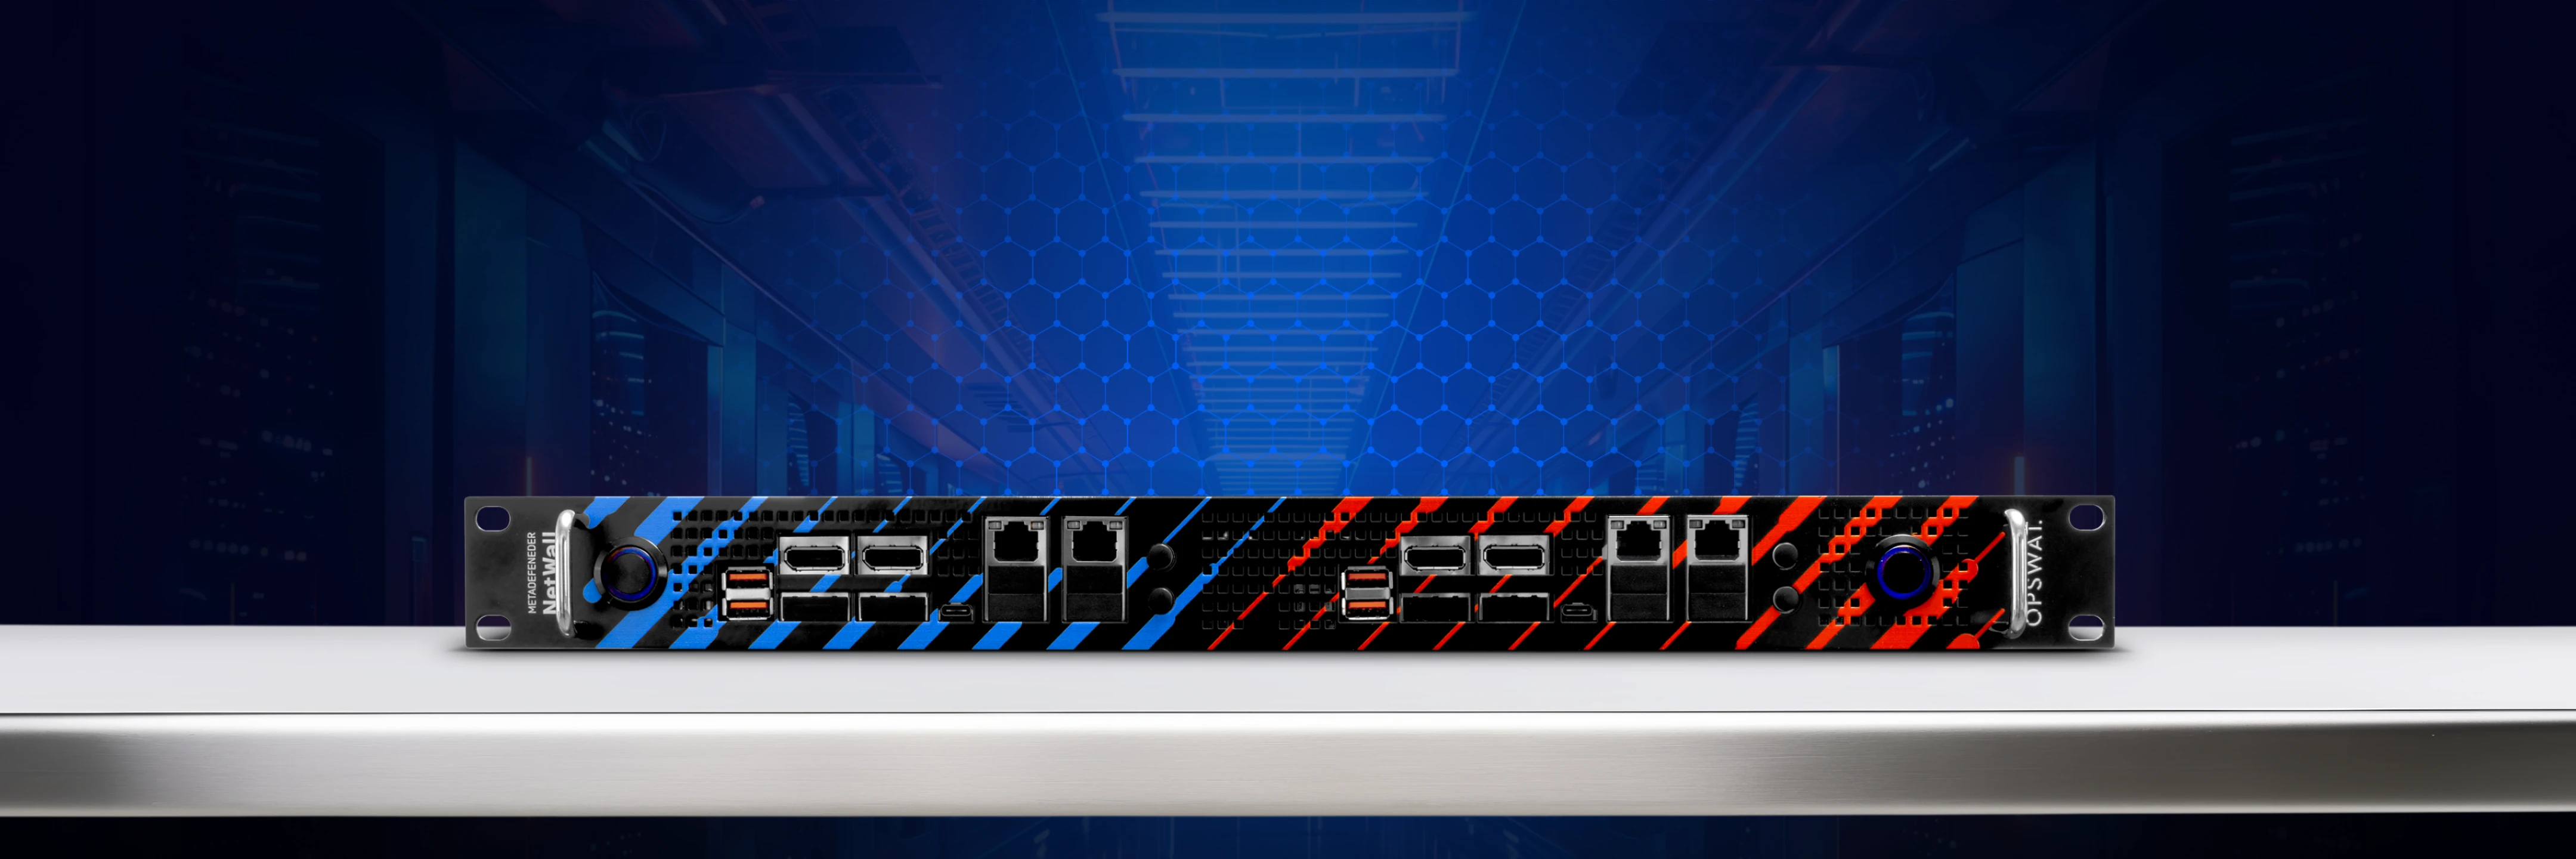
MetaDefender X™ هو حل OPSWATالآمن لنقل الملفات أحادي الاتجاه، والمصمم لنقل الملفات بأمان عبر الشبكات ذات التصنيفات الأمنية المختلفة. وبفضل تكامله مع MetaDefender Core بما في ذلك تقنية Metascan™ Multiscanning Deep CDR™، فإنه يفرض نقل الملفات في اتجاه واحد، ويفحص الملفات ويطهرها، ويدعم المتطلبات التنظيمية، ويساعد في حماية بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) من المخاطر السيبرانية الواردة.
سهولة التثبيت
" المعدة مسبقًا يتم نشرها بسرعة وسلاسة
تسليم موثوق لحمولة البيانات
التعقيم الشامل للملفات
إتاحة عالية
وتقليل فقدان البيانات
لا طريق للعودة
سهولة التشغيل
قابل للتطوير
واضح للمستخدمين
موفرة للمساحة وسهلة التركيب على الرفوف
تعرف على كيفية قيام «ديودات البيانات» بحماية شبكتك.
- Secure نقل الملفات بين شبكات ذات تصنيفات أمنية مختلفة
- مساراتُ بياناتٍ أحادية الاتجاه، آمنة وخاضعة لتحكّم الأجهزة
- انقطاع البروتوكول الحقيقي، اتصال غير قابل للتوجيه
- تعزيز الكشف عن البرامج الضارة المعروفة باستخدام تقنيات « MetaDefender »Core متعددة الطبقات والمدعومة بالذكاء الاصطناعي
- فرض التوافق مع المخطط باستخدام التحقق من صحة مخطط XML
- منع اتصالات C&C الخبيثة
- التكامل السلس مع MetaDefender وKiosk و Core ، و Managed File Transfer
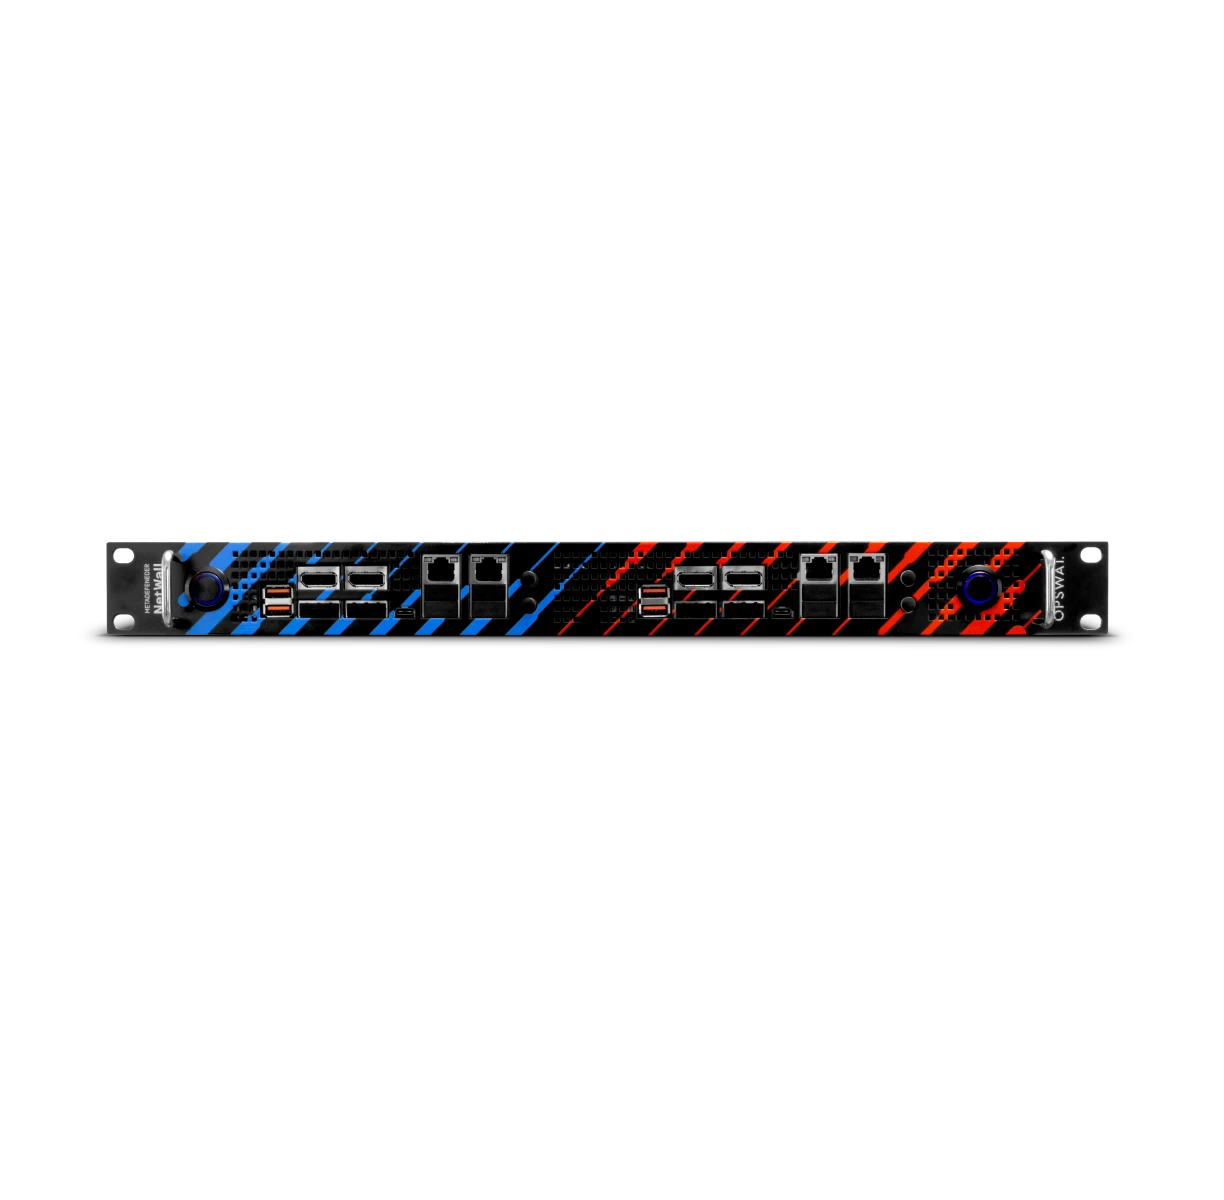
المواصفات الفنية
لمعرفة المزيد عن التزامنا، انظر " لماذا دخلنا مجال أعمال أجهزة "ديود البيانات" و"البوابات".
| التكوينات | ||
|---|---|---|
| التكوينات | الانتاجيه | 100 ميجابت في الثانية أو 1 جيجابت في الثانية أو 10 جيجابت في الثانية |
| كهربائي | ||
| كهربائي | مصدر طاقة زائد عن الحاجة | 350W |
| الجهد الكهربائي | 100-240 فولت تيار متردد 100-240 فولت تيار متردد، نطاق تلقائي | |
| استهلاك الطاقة | 150 واط نموذجي | |
| Hardware | ||
| Hardware | الأبعاد | 19 × 1.75 × 14.5 بوصة (483 × 44 × 368 ملم) |
| الوزن | 23 رطلاً (10.4 كجم) | |
| درجة حرارة التشغيل | 50 إلى 95 درجة فهرنهايت (10 إلى 35 درجة مئوية) | |
| الإطار الزمني المتوسط الأجل | >أكثر من 50,000 ساعة | |
| التركيب | طقم حامل 1U 1U متضمن | |
| مواصفات أخرى | ||
| مواصفات أخرى | الاتصال | 2x USB لتوصيل مفاتيح التشفير المقدمة |
| الكمون المختبَر1 | 0.6 مللي ثانية TCP، 0.7 مللي ثانية UDP | |
| البروتوكول والاعتماد | ||
| البروتوكول والاعتماد | نظام الملفات | FTP، FTPS، SFTP، نقل/نسخ المجلدات والملفات، مشاركة ملفات Windows، SMB، CIFS، تحديثات مكافحة الفيروسات، تحديثات التصحيحات (WSUS) |
| البث | HTTPS، Syslog، TCP، UDP | |
| شهادات | المعايير المشتركة EAL 4+، FCC/CE/UKCA | |
شاهد الثنائيات أثناء عملها
اكتشفNetWall OPSWAT MetaDefender NetWall من خلال سلسلة من مقاطع الفيديو الفنية. تتعمق هذه المقاطع في آليات عمل المنتجات، وتسلط الضوء على متانتها في ظل الاختبارات القاسية، وتضم مقابلات مع خبراء في المجال، مما يوفر رؤى قيّمة.
قائمة التشغيل
5 مقاطع فيديو- OPSWAT MetaDefender Optical Diode
 توافر عالٍ مع الثنائياتNetWall من MetaDefender NetWall
 لماذا تُستخدم الثنائيات البياناتية؟
- كيف يتم استخدام الثنائيات الضوئية في صناعة توليد الطاقة؟
- كيف تستخدم صناعة النفط والغاز «ثنائيات البيانات» من أجل #الأمن_السيبراني
قائمة التشغيل
2 مقاطع فيديو- كيف يتم استخدام الثنائيات الضوئية في صناعة توليد الطاقة؟
- كيف تستخدم صناعة النفط والغاز «ثنائيات البيانات» من أجل #الأمن_السيبراني
نشر Diode X
يضيف MetaDefender X تقنيات منع التهديدات الرائدة في القطاع والمتوفرة فيMetaDefender Core حل نقل البيانات الآمن OPSWAT.
اكتشف التفاصيل الفنية المتعمقة حول "ثنائيات البيانات" (Data Diodes) لتأمين الفجوة الهوائية وكيفية قيامها بحجب البرامج الضارة المدعومة بالذكاء الاصطناعي.
تحدث إلى أحد خبرائنا وسنساعدك في وضع الحل المناسب لبيئتك
الفحص قبل الإرسال
اكتشاف البرامج الضارة المعروفة والمجهولة والتهديدات التي تستغل الثغرات الأمنية غير المعروفة (zero-day) وتحليلها والقضاء عليها قبل نقل البيانات والملفات بين الشبكات، وذلك باستخدام وحدات وحزم قابلة للتكوين مدعومة MetaDefender الرائدة في القطاع.
تعرف على كيفية حماية تقنية الصمامات الثنائيةOPSWATلعمليات الإنتاج في قطاعي الأدوية والتكنولوجيا الحيوية من التهديدات السيبرانية.
الفحص المتعدد Multiscanning
افحص جميع الملفات بسرعة باستخدام ما يصل إلى 10 محركات مكافحة فيروسات لتعزيز الكشف عن البرامج الضارة المعروفة.
تقييم الثغرات الأمنية
اكتشف الثغرات الأمنية في المثبّتات أو الملفات الثنائية أو التطبيقات قبل أن تُثبّت وسُدّ أي ثغرات أمنية.
استخبارات التهديدات تهديد Intelligence
الكشف عن البرمجيات الضارة المجهولة ومزيد من مؤشرات الاختراق IOCs باستخدام تكنولوجيا التحليل المتكيّف للتهديدات.
تقنية Deep CDR™
قم بتنقية وإزالة 100% من التهديدات المحتملة بشكل متكرر من أكثر من 150 نوعًا من الملفات باستخدام تقنية Deep CDR™ الرائدة في القطاع.
منع فقدان البيانات مسبقًا Proactive DLP
أزِل البيانات الحساسة في الملفات أو نقّحها أو ضع علامات عليها قبل دخولها إلى شبكتك أو خروجها منها.
إتاحة الامتثال التنظيمي
استيفاء أو تجاوز معايير الأمن السيبراني Industrial بما في ذلك NERC CIP، وNIST ICS/CSF/800-82/800-53، وIEC 62443، وNRC 5.71، وCFATS، وISO 27001/27032/270103، وANSSI، وIIC SF، وغيرها.
تم تصميمه باستخدام تقنية OPSWATالرائدة رقم 1 في مجال التسويق
تعمل تكنولوجيا OPSWAT، التي أثبتت جدارتها والموثوق بها عالميًا والحائزة على جوائز، على منع التهديدات التي تحملها الوسائط الملحَقة والقابلة للإزالة من دخول البيئات الأساسية لتكنولوجيا المعلومات والتكنولوجيا التشغيلية.
إيقاف التهديدات التي يفوتها الآخرون
- يدعم أكثر من 200 تنسيق ملف
- يُزيل المحتوى الضار باستمرار من الأرشيفات المتداخلة المتعددة المستويات
- يُعيد إنشاء ملفات آمنة وقابلة للاستخدام
محركاتٌ أفضل من محرك واحد
- كشف البرمجيات الضارة بنسبة 100% تقريبًا
- فحص آني بما يزيد على 30 محركًا رائدًا مكافحًا للفيروسات
الكشف عن البرمجيات الخبيثة المراوغة باستخدام وضع الحماية المتقدم القائم على المحاكاة
- تحليل الملفات بسرعة عالية
- يستخرج محرك مكافحة التهرب من الرمل محرك مكافحة التهرب من المركبات العضوية المستقلة
- تحديد تهديدات يوم الصفر
- تمكين التصنيف العميق للبرامج الضارة عبر API أو التكامل المحلي
منع فقدان البيانات الحساسة
- استخدام نماذج مدعومة بالذكاء الاصطناعي لتحديد النصوص غير المنظمة وتصنيفها إلى فئات محددة مسبقًا
- حجب المعلومات الحساسة المحددة تلقائيًا، مثل المعلومات الشخصية (PII) والمعلومات الصحية الشخصية (PHI) ومعلومات بطاقات الدفع (PCI)، في أكثر من 125 نوعًا من الملفات
- دعم التعرف الضوئي على الرموز OCR في الصور
تفعيل الاكتشاف الفوري للمصدر الجغرافي للملف
- الكشف عن المصدر الجغرافي للملفات المرفوعة، ومنها الملفات التنفيذية القابلة للنقل PE، وملفات مُثبِّت مايكروسوفت MSI، وأرشيفات الفك الذاتي للضغط SFX
- التحليل الآلي للبصمات الرقمية والبيانات الوصفية لتحديد المواقع والبائعين المحظورين
الكشف عن المخاطر المرتبطة بالمكونات في حزم « Software » والأصول التشفيرية ونماذج الذكاء الاصطناعي
- الكشف عن إصدارات الحزم، والتراخيص، والثغرات الأمنية المعروفة في شفرة المصدر، والملفات الثنائية، والحاويات
- تقييم الأصول المشفرة في ضوء المخاطر التقليدية والكمية، مع تقديم بدائل موصى بها
- مطابقة ملفات نماذج الذكاء الاصطناعي مع المستودعات المعروفة ومراجعة التراخيص المعلنة
اكتشاف الثغرات في التطبيقات قبل تثبيتها
- التحقق من الثغرات الأمنية في البرامج قبل عملية التثبيت
- فحص الأنظمة بحثًا عن الثغرات المعروفة عندما تكون الأجهزة متوقفة
- فحص سريع للتطبيقات المشتغلة ومكتباتها بحثًا عن الثغرات الأمنية
NetWall MetaDefender NetWall مقابل Firewall وقواعد جهاز التوجيه وشبكات VLANS
سلوك أحادي الاتجاه حقيقةً، مع استحالة توجيه أي اتصالات إلى المنطقة المحمية.
لإجراء مقارنة أكثر تفصيلاً، اطلع على مقارنة بين "ديودات البيانات" و"جدران الحماية".
| الميزة | الجدار الشبكي MetaDefender NetWall | الحلول الشبكية |
|---|---|---|
| ضبط التوجيه | ||
| عزل البروتوكولات بقطع الاتصال عن بروتوكول التحكم في الإرسال TCP وعن بروتوكول الإنترنت IP | ||
| يفي بالمتطلبات الوظيفية لملفات ثنائية البيانات | ||
| تسليم مضمون مع انتقال للبيانات لا يمكن إنكاره | ||
| لا حاجة إلى وضع قواعد معقدة | ||
| ضمان الوقاية من انتشار البرمجيات الضارة | ||
| عدم الاعتماد على بروتوكول تحليل العناوين ARP، ولا على بروتوكول البوابة الحدودية BGP، ولا على اتصال بروتوكول التحكم في الإرسال TCP وبروتوكول الإنترنت IP |
محدد الصمام الثنائي MetaDefender
حدد بسرعة الصمام الثنائي الأنسب لتدفقات البيانات أحادية الاتجاه الآمنة والمتوافقة عبر بيئات OT/ICS الحيوية — مدعومة بتقنية الصمام الثنائي البصري والمفروض بالأجهزة الموثوق بها OPSWAT.
" حلول OPSWAT حلول تحمي الأصول الهامة للشركات فحسب، بل توفر أيضًا أدوات اللازمة لتحسين استراتيجيات الأمن السيبراني."
وثائق تقنية
الشروع
النشر والاستخدام
أطلق العنان للإمكانات الكاملة لمنتجاتنا

هل تريد معرفة المزيد عن
MetaDefender X؟
استكشف الوثائق والمقالات والمدونات للحصول على مزيد من المعلومات حول MetaDefender X.
تعرف على المزيد حول حلول «ديود البيانات» OPSWAT حلول مكتبةNetWall .
ثنائيات البيانات لنقل بيانات Secure
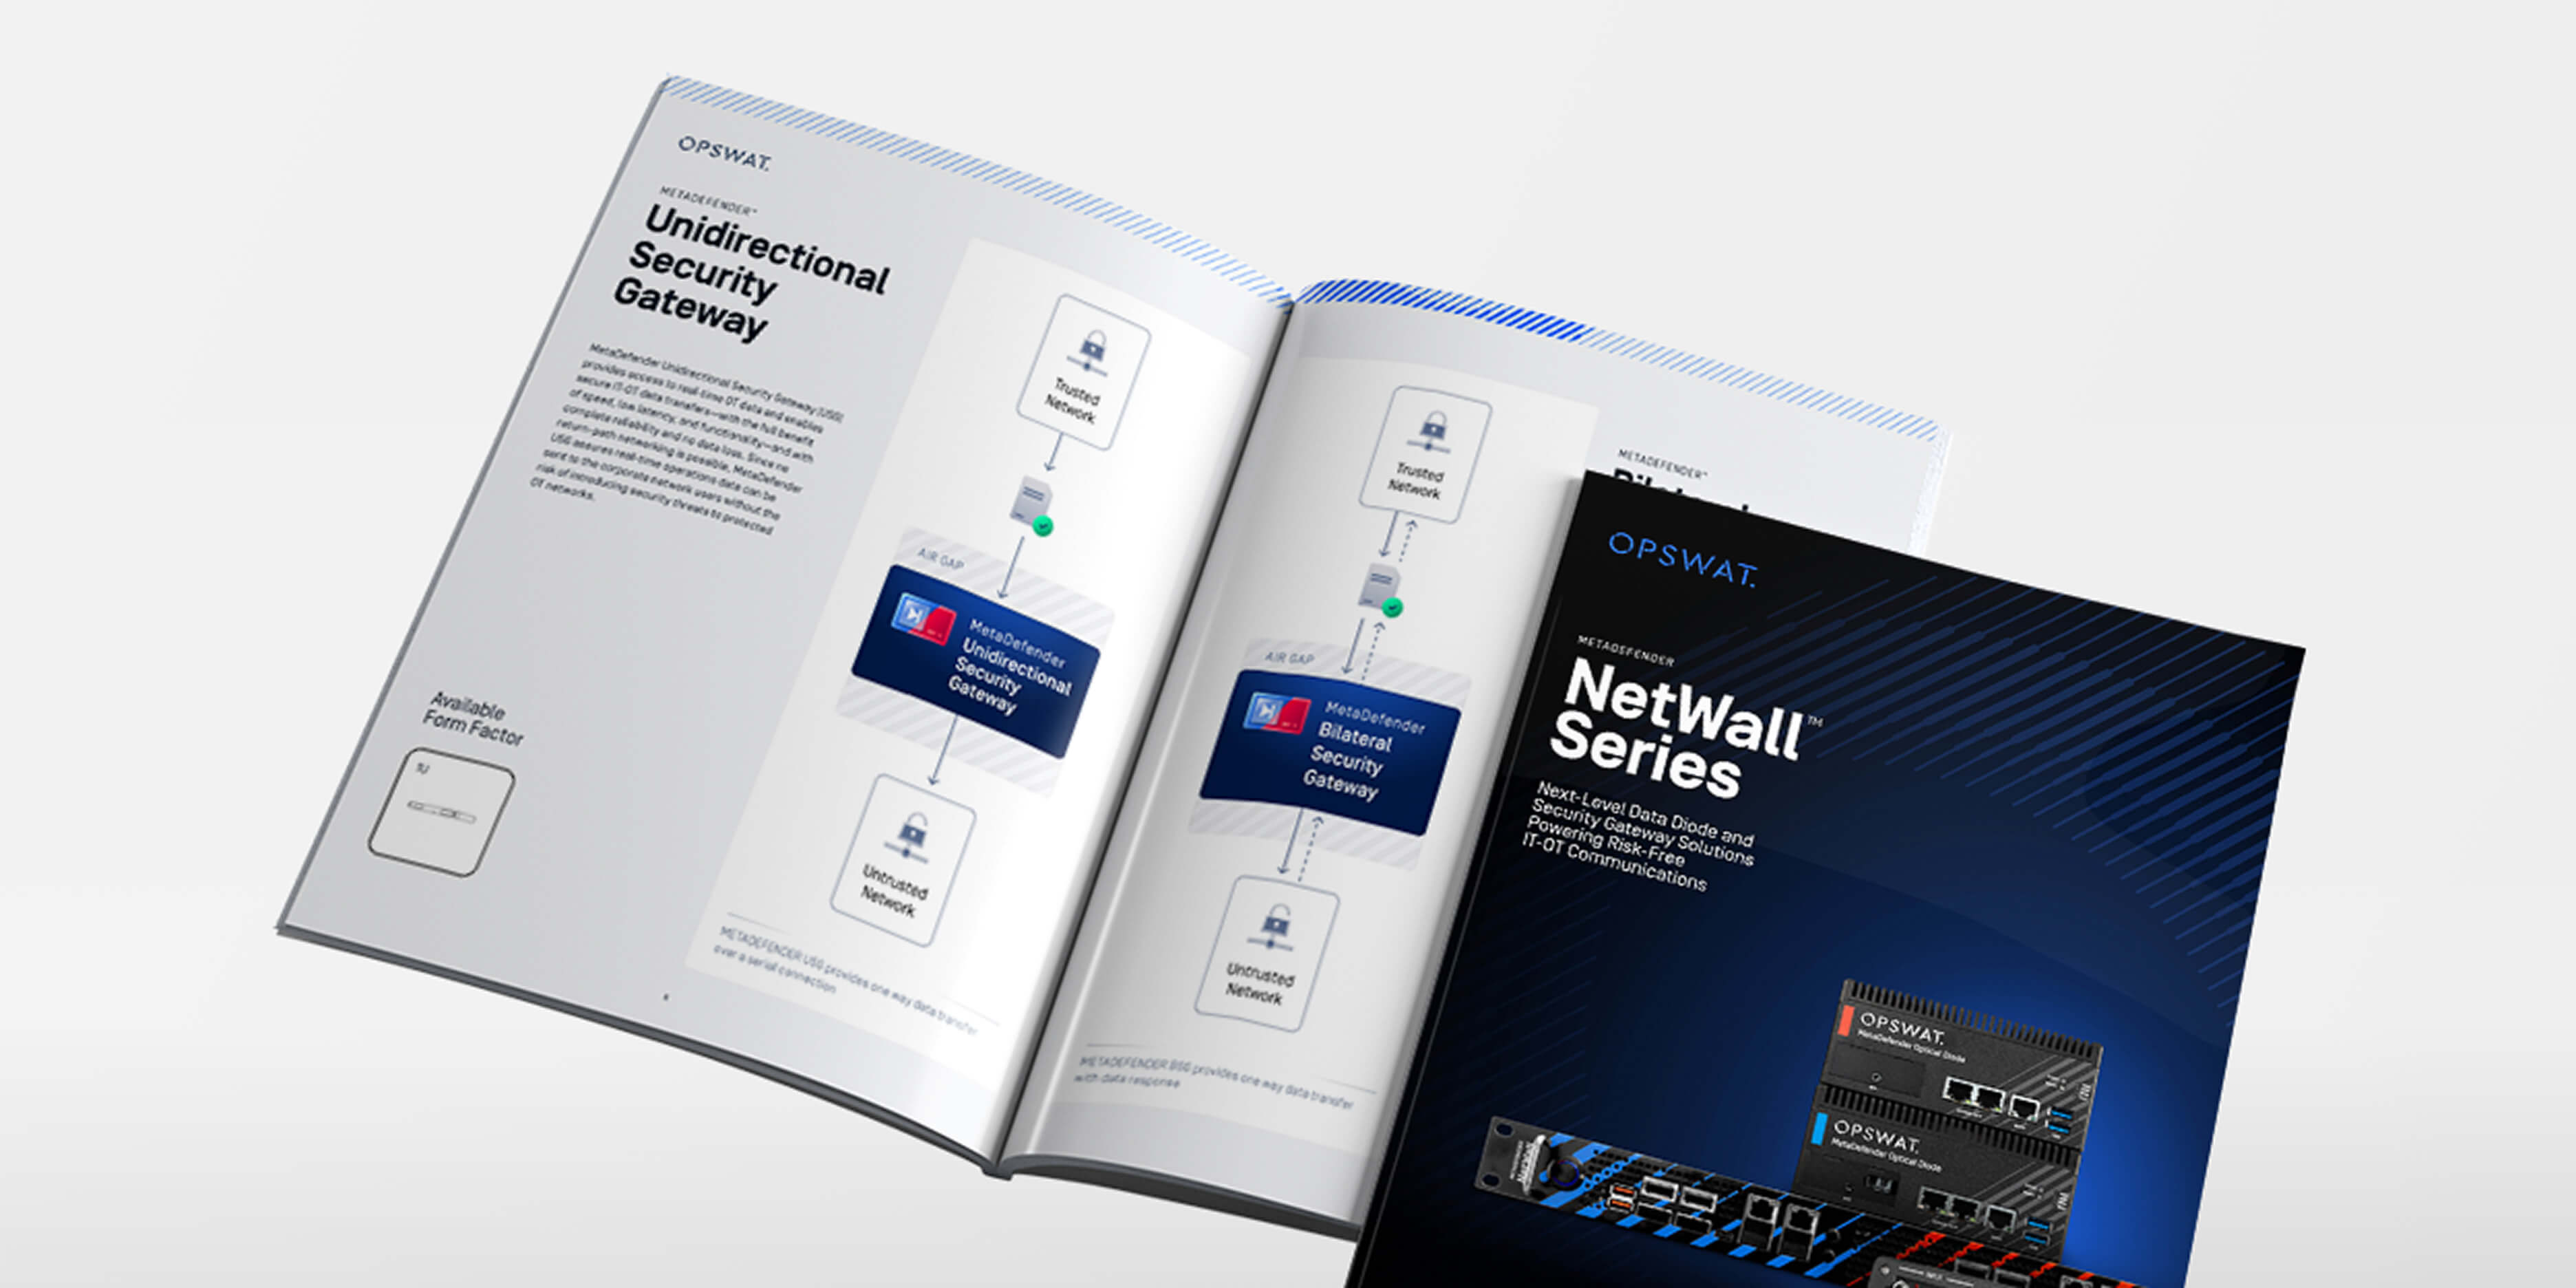
MetaDefender Netwall Series
ورقة بيانات MetaDefender X
شقوق في الدرع: ثغرات في جدار الحماية
الجدار الشبكي MetaDefender Netwall وبرنامج البيانات الزمنية Aveva Pi Historian
الامتثال لمعايير حماية البنية التحتية الأساسية في مؤسسة أمريكا الشمالية للموثوقية الكهربائية NERC CIP
ملفات ثنائية البيانات - الأمان المطلق لمستوى فجوة الهواء