تقييم الثغرات الأمنية وتقييم الامتثال لمعيار
استنادًا إلى الملفات
اكتشاف الثغرات الأمنية المعروفة في البرامج من خلال التحليل المباشر للملفات قبل تشغيل التطبيقات أو المكتبات.
يقوم برنامج « File-Based Vulnerability Assessment » بالتعرف بشكل استباقي على مكونات البرامج المعرضة للخطر على مستوى الملفات،
مما يسد الثغرات الأمنية التي تتركها أدوات الفحص التقليدية التي تعمل بعد التثبيت.
- الكشف قبل التركيب
- نظرة ثاقبة على المستوى الثنائي
- انخفاض سطح الهجوم
حاصلة على براءة اختراعالتكنولوجياالولايات المتحدة 9749349 B1
2.5k
البائعون المدعومون
30 ألف+
معلومات حول درجة خطورة الثغرات الأمنية المرتبطة بـ «
» ( )
3M
التجزئات المعرضة للخطر التي تم تحديدها في موقع «
»
تحليل
الملفات القابلة للتنفيذ ومُثبِّطات
تحديد المخاطر دون الاعتماد على البصمة النظامية
فحص حالة السكون والتطبيقات قيد التشغيل
الفحص التقليدي للثغرات الأمنية
يترك ثغرات خطيرة
يؤدي الفحص بعد التثبيت والكشف القائم على البصمة إلى إغفال الثغرات الأمنية في البرامج قبل نشرها،
مما يترك الأنظمة معرضة للتهديدات المحتملة.
يتم اكتشاف الثغرات الأمنية في وقت متأخر جدًا
لا تكتشف معظم أدوات الفحص الثغرات الأمنية إلا بعد تثبيت البرامج وتشغيلها، مما يتيح للمهاجمين فرصة لاستغلال نقاط الضعف المعروفة.
عدم اكتمال الرؤية Software
أدوات التقليدية على آثار النظام أو إدخالات السجل أو برامج إدارة الحزم التي قد تكون مفقودة أو معدلة أو مخفية عن عمد.
مخاطر عالية في البيئات المعزولة وبيئات العمل الميداني
لا يمكن لبيئات الشبكات المعزولة عن الإنترنت، وبيئات تكنولوجيا التشغيل (OT)، وبيئات البنية التحتية الحيوية أن تتحمل دخول برامج ضعيفة إلى الشبكات دون أن يتم اكتشافها عبر الوسائط القابلة للإزالة أو التحديثات.
- الاكتشاف المتأخر
يتم اكتشاف الثغرات الأمنية في وقت متأخر جدًا
لا تكتشف معظم أدوات الفحص الثغرات الأمنية إلا بعد تثبيت البرامج وتشغيلها، مما يتيح للمهاجمين فرصة لاستغلال نقاط الضعف المعروفة.
- رؤية غير كاملة
عدم اكتمال الرؤية Software
أدوات التقليدية على آثار النظام أو إدخالات السجل أو برامج إدارة الحزم التي قد تكون مفقودة أو معدلة أو مخفية عن عمد.
- مخاطر عالية
مخاطر عالية في البيئات المعزولة وبيئات العمل الميداني
لا يمكن لبيئات الشبكات المعزولة عن الإنترنت، وبيئات تكنولوجيا التشغيل (OT)، وبيئات البنية التحتية الحيوية أن تتحمل دخول برامج ضعيفة إلى الشبكات دون أن يتم اكتشافها عبر الوسائط القابلة للإزالة أو التحديثات.
Vulnerability Detection الاستباقي Vulnerability Detection مستوى الملفات
File-Based Vulnerability Assessment البرامج المعرضة للخطر من خلال تحليل الملفات مباشرةً قبل التثبيت أو التشغيل أو الوصول إلى الشبكة.
قبل التثبيت Vulnerability Detection
افحص الملفات قبل نشرها لتحديد الثغرات الأمنية المعروفة ومنع دخول البرامج الخطرة إلى البيئات منذ البداية.
Software على المستوى الثنائي
الذكاء
تحليل الملفات التنفيذية وبرامج التثبيت والمكتبات بشكل مباشر — دون الاعتماد على آثار البرامج المثبتة أو حالة النظام.
الحماية لبيئات الأمان عالية الأمان (High-
)
Secure ، وأنظمة التشغيل (OT)، والأنظمة الحيوية من خلال تقييم الملفات قبل وصولها إلى الشبكات المعزولة.
كيفية File-Based Vulnerability Assessment
OPSWAT الملفات مباشرةً وربطها بالثغرات الأمنية المعروفة باستخدام تقنيات استخبارات برمجية متطورة.
الميزات الرئيسية
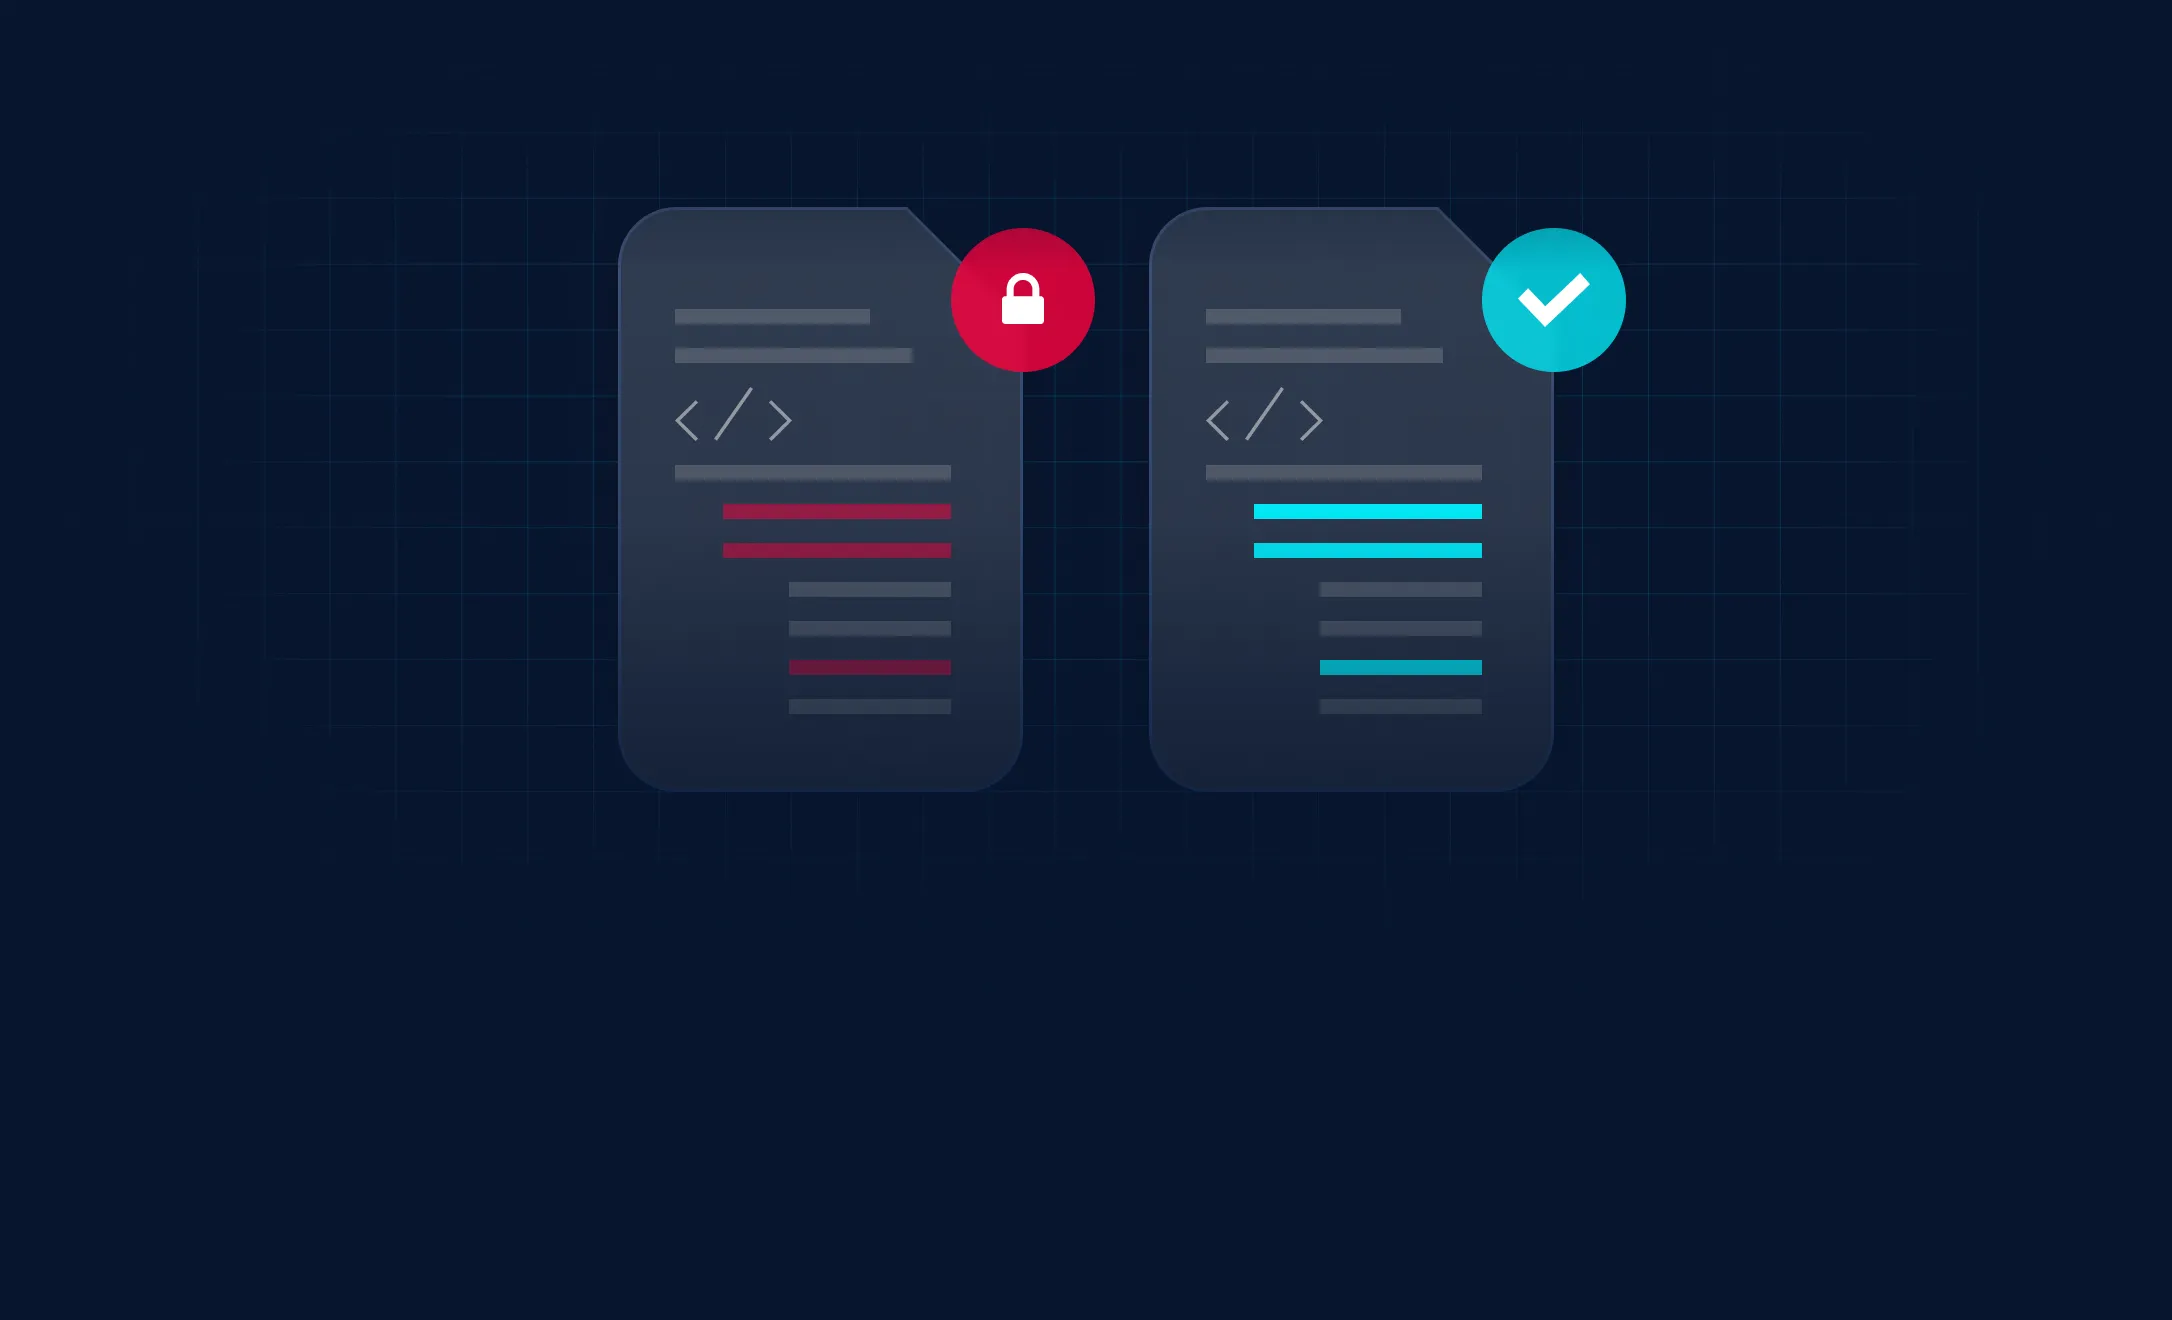
الكشف عن الثغرات الأمنية قبل التنفيذ
يوقف البرامج المعرضة للخطر قبل تنفيذها، مما يقلل بشكل كبير من التعرض للمخاطر ويزيل النقاط العمياء التي يتركها الفحص بعد التثبيت.
تحليل مستقل عن البصمة
اكتشاف نقاط الضعف دون الاعتماد على إدخالات السجل أو برامج إدارة الحزم أو مكونات البرامج المثبتة.
تغطية واسعة لتنسيقات الملفات
يدعم مجموعة واسعة من الملفات الثنائية، بما في ذلك التطبيقات وبرامج التثبيت والمكتبات المشتركة.
النشر في أي مكان، والتكامل في كل مكان
حل أمان الملفات الشامل والقابل للتطوير الذي يتكامل بسلاسة ويتبع ملفاتك أينما ذهبت.
السحابة
تقييم قابل للتوسع للثغرات الأمنية يتم تقديمه عبر الخدمات OPSWAT .
داخل المؤسسة
مثالي للبيئات الخاضعة للتنظيم أو المعزولة شبكياً أو ذات الحماية العالية.
هجين
نشر مرن يجمع بين عناصر التحكم السحابية والمحلية.

يعمل OPSWAT في مكان عملك
امنع التهديدات هجمات فورية حلول سهلة النشر والتكامل والصيانة حلول مع مجموعة التقنيات الحالية لديك. قم بالتكامل عبر REST API الموصلات الأصلية لدعم مجموعة متنوعة من سيناريوهات النشر. نحن نقدم حلول السحابية الأصلية والمعبأة في حاويات والمستضافة محليًا.