برنامج زمالة الدراسات العليا في مجال الأمن السيبراني للبنية التحتية الحيوية OPSWAT
يوفر هذا البرنامج الغامر والعملي فرصة فريدة لطلاب الدراسات العليا لدراسة وتخفيف نقاط الضعف في الأمن السيبراني في العالم الحقيقي التي تؤثر على أنظمة البنية التحتية الحيوية.
نظرة عامة على البرنامج
تحديد الثغرات الأمنية المعروفة وتكرارها في بيئة مختبرية خاضعة للرقابة، بالاستفادة من موارد مختبر البنية التحتية OPSWAT .
تطوير واختبار عمليات الاستغلال المتعلقة بهذه الثغرات الأمنية ، واكتساب نظرة ثاقبة لتكتيكات وأساليب القراصنة.
إنتاج تقارير مكتوبة شاملة ومحتوى مرئي (فيديو وصور) يوضح بالتفصيل نقاط الضعف والأسباب الكامنة وراء حدوثها وتأثيرها المحتمل على البنية التحتية الحيوية.
قم بفحص البرامج الضارة والثغرات الأمنية التي تم تحديدها باستخدام مجموعة أدوات OPSWAT مثل Metascan™، وتقنية Deep CDR™، وProactive DLP™، MetaDefender MetaDefender Security™، وأدوات فحص الثغرات الأمنية، وقم بتوثيق النتائج التي توصلت إليها.
قم بإنشاء استراتيجية دفاعية تحدد تدابير الحماية ضد نقاط الضعف المحددة والتهديدات المستقبلية المماثلة ، مدعومة بخبرتك العملية ونتائج الاختبار.
هيكل البرنامج
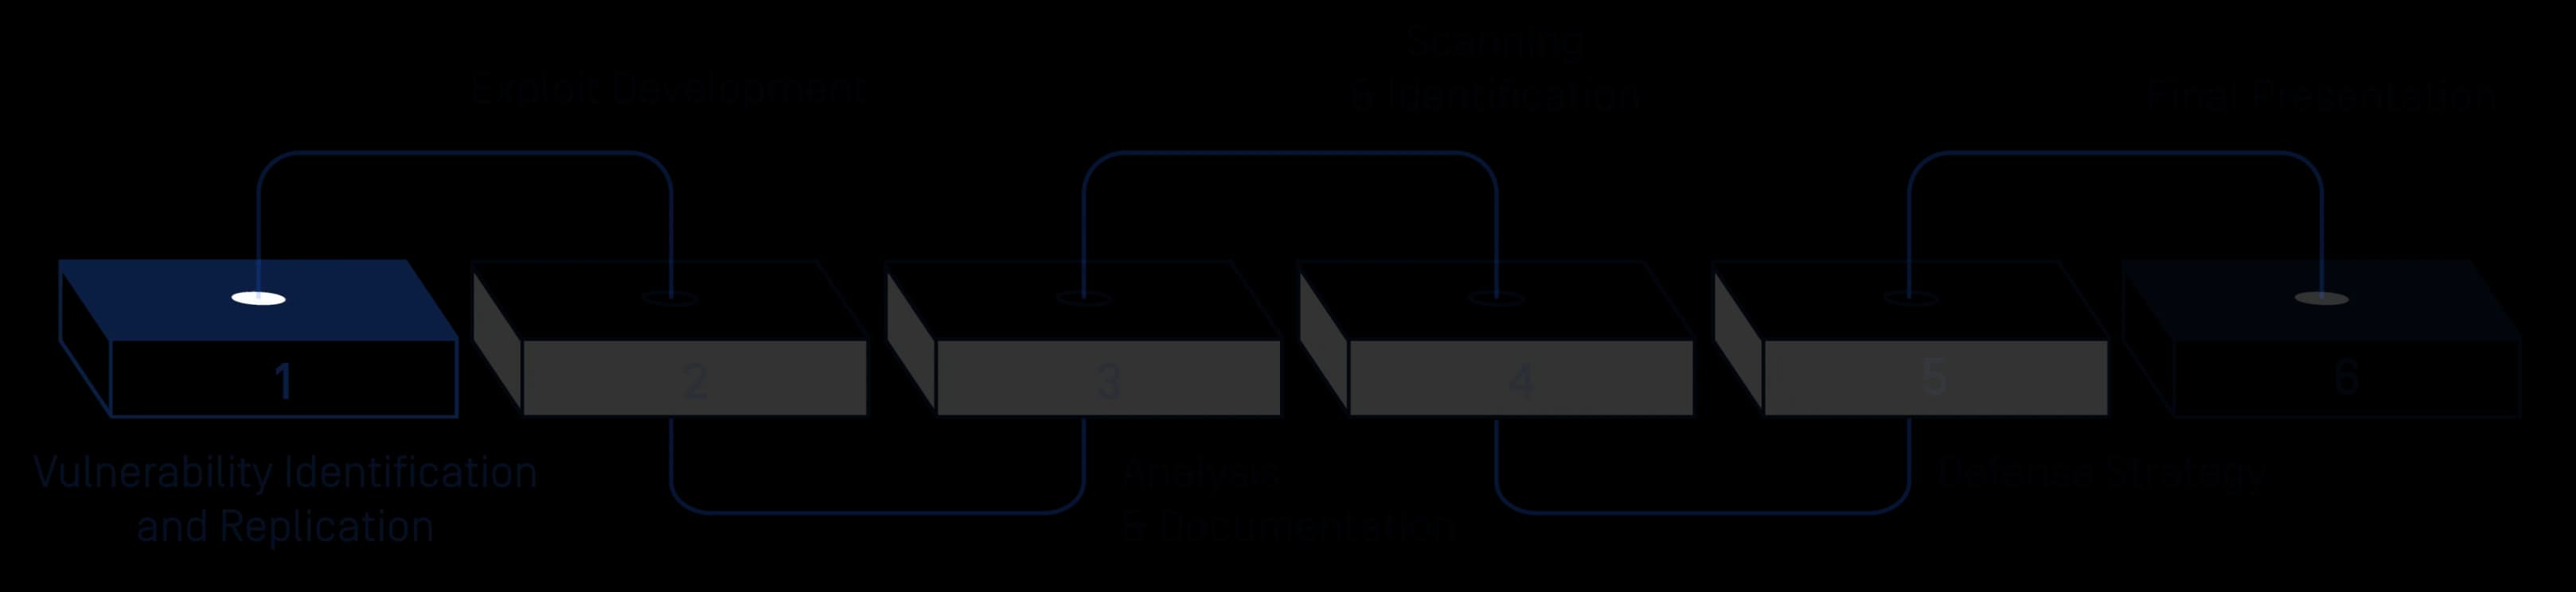
تحديد الثغرات الأمنية وتكرارها
- ابدأ بثغرة أمنية معروفة (يتم توفيرها أثناء البرنامج).
- النسخ المتماثل للثغرة الأمنية في OPSWAT مختبر البنية التحتية الحرجة
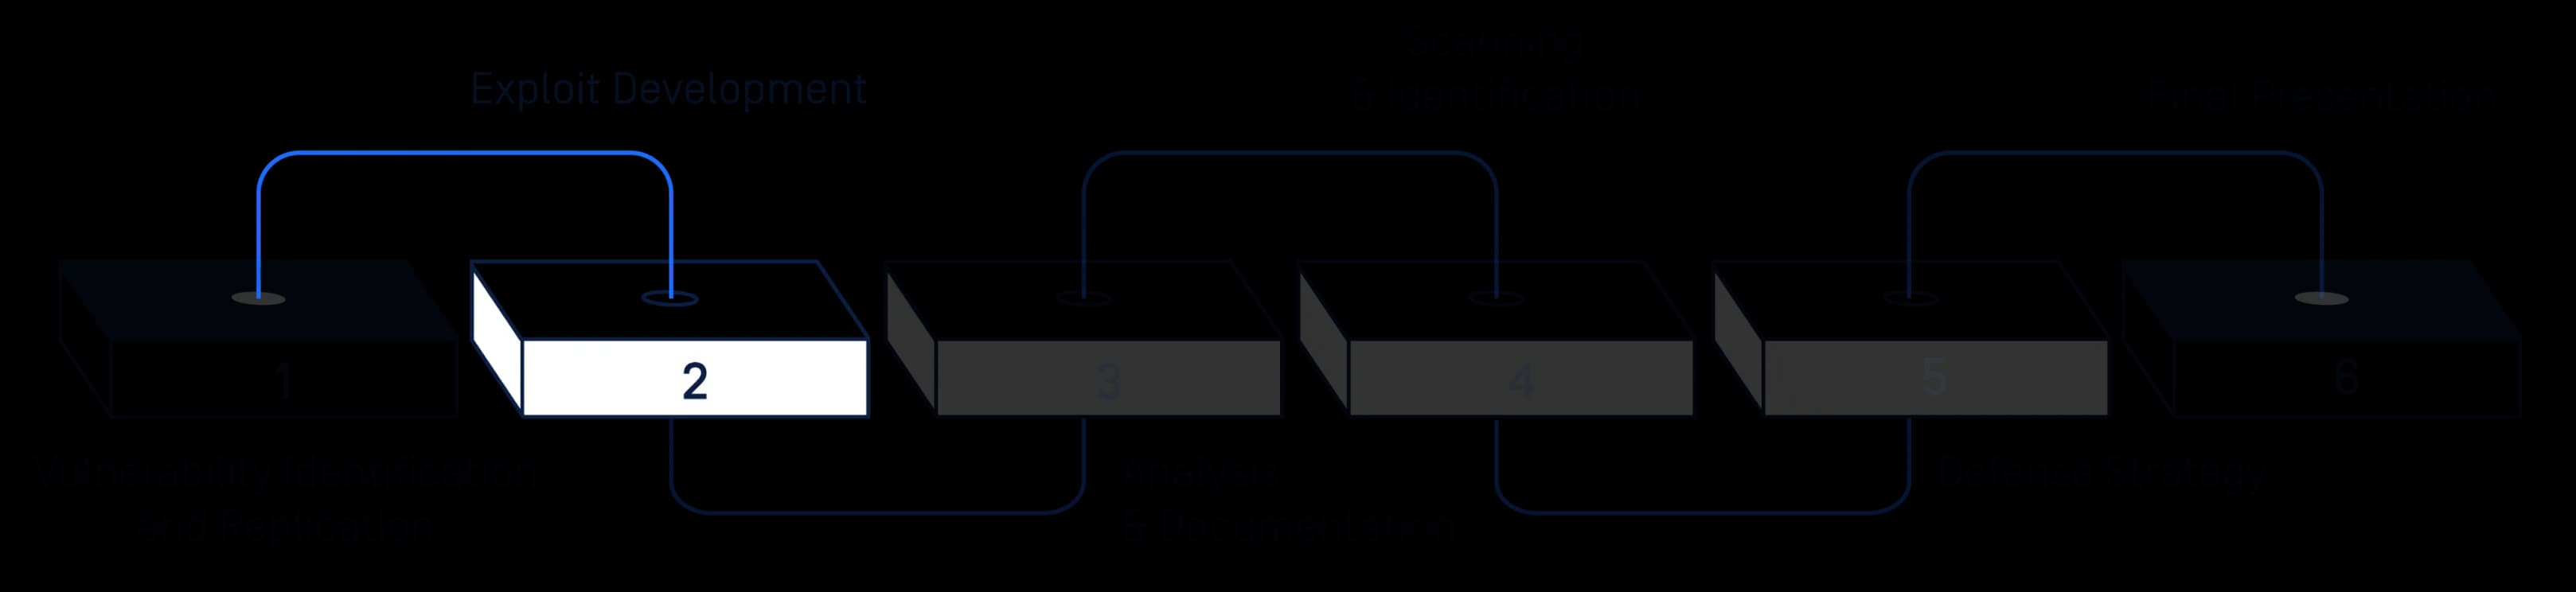
تطوير الثغرات الأمنية
- تطوير استغلال للثغرة الأمنية المحددة.
- اختبار وصقل الاستغلال.
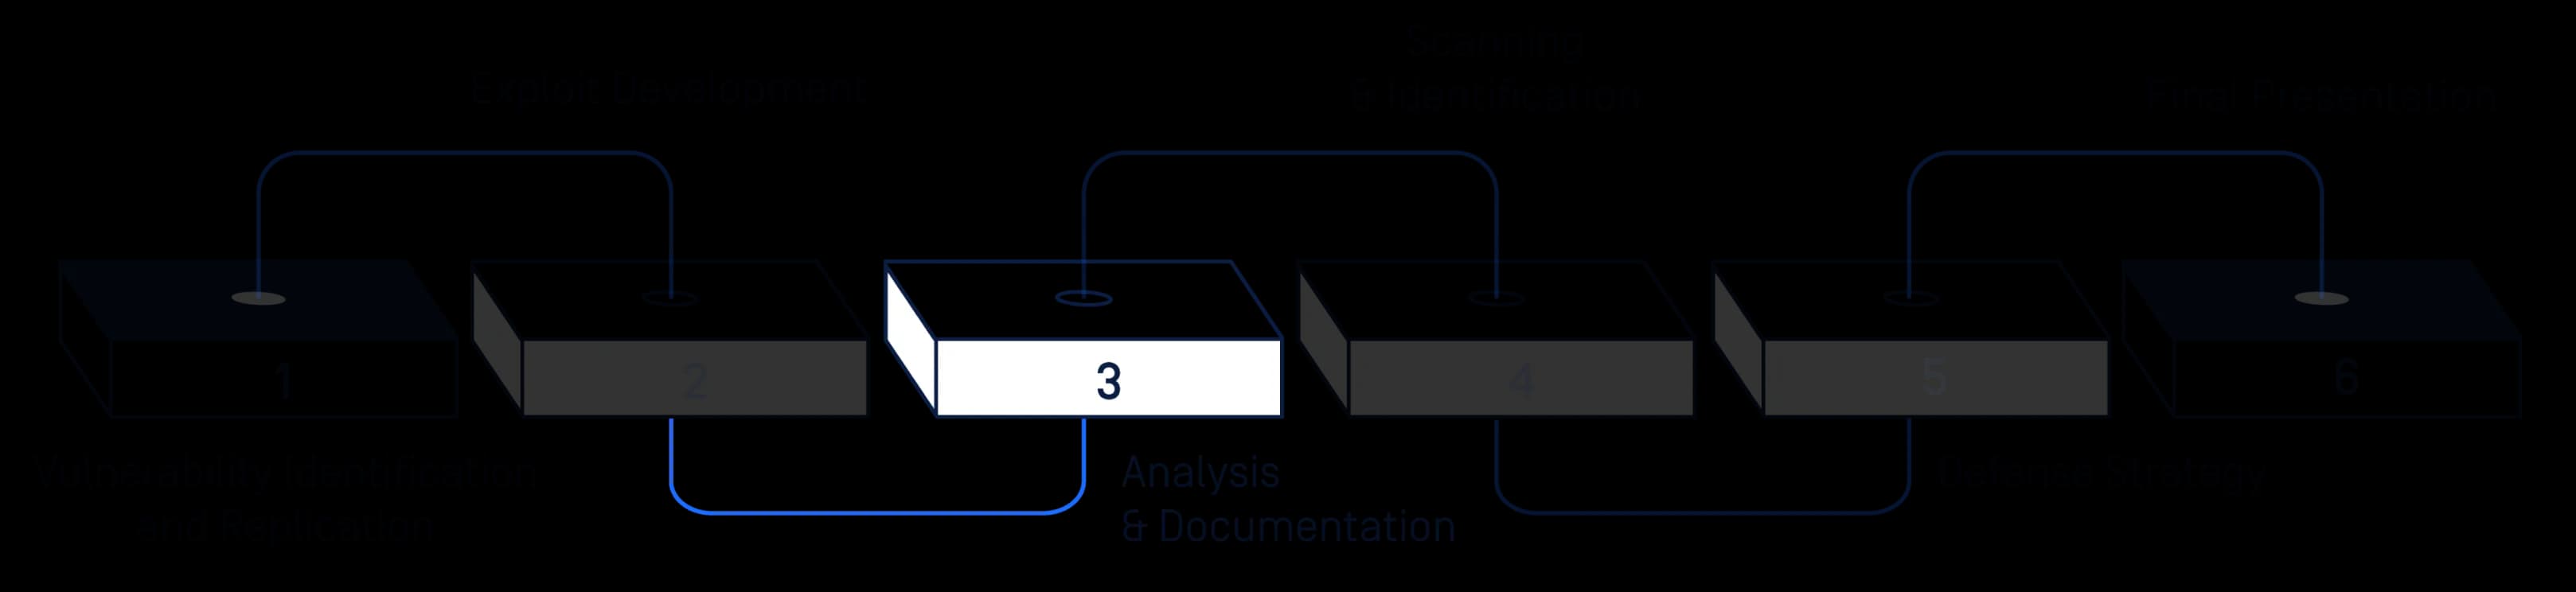
التحليل والتوثيق
- التحقيق في أسباب حدوث الثغرة الأمنية وتوثيقها وآثارها المحتملة على البنية التحتية الحيوية.
- التقط العملية والنتائج الخاصة بك من خلال الفيديو / الصور والتقارير المكتوبة.
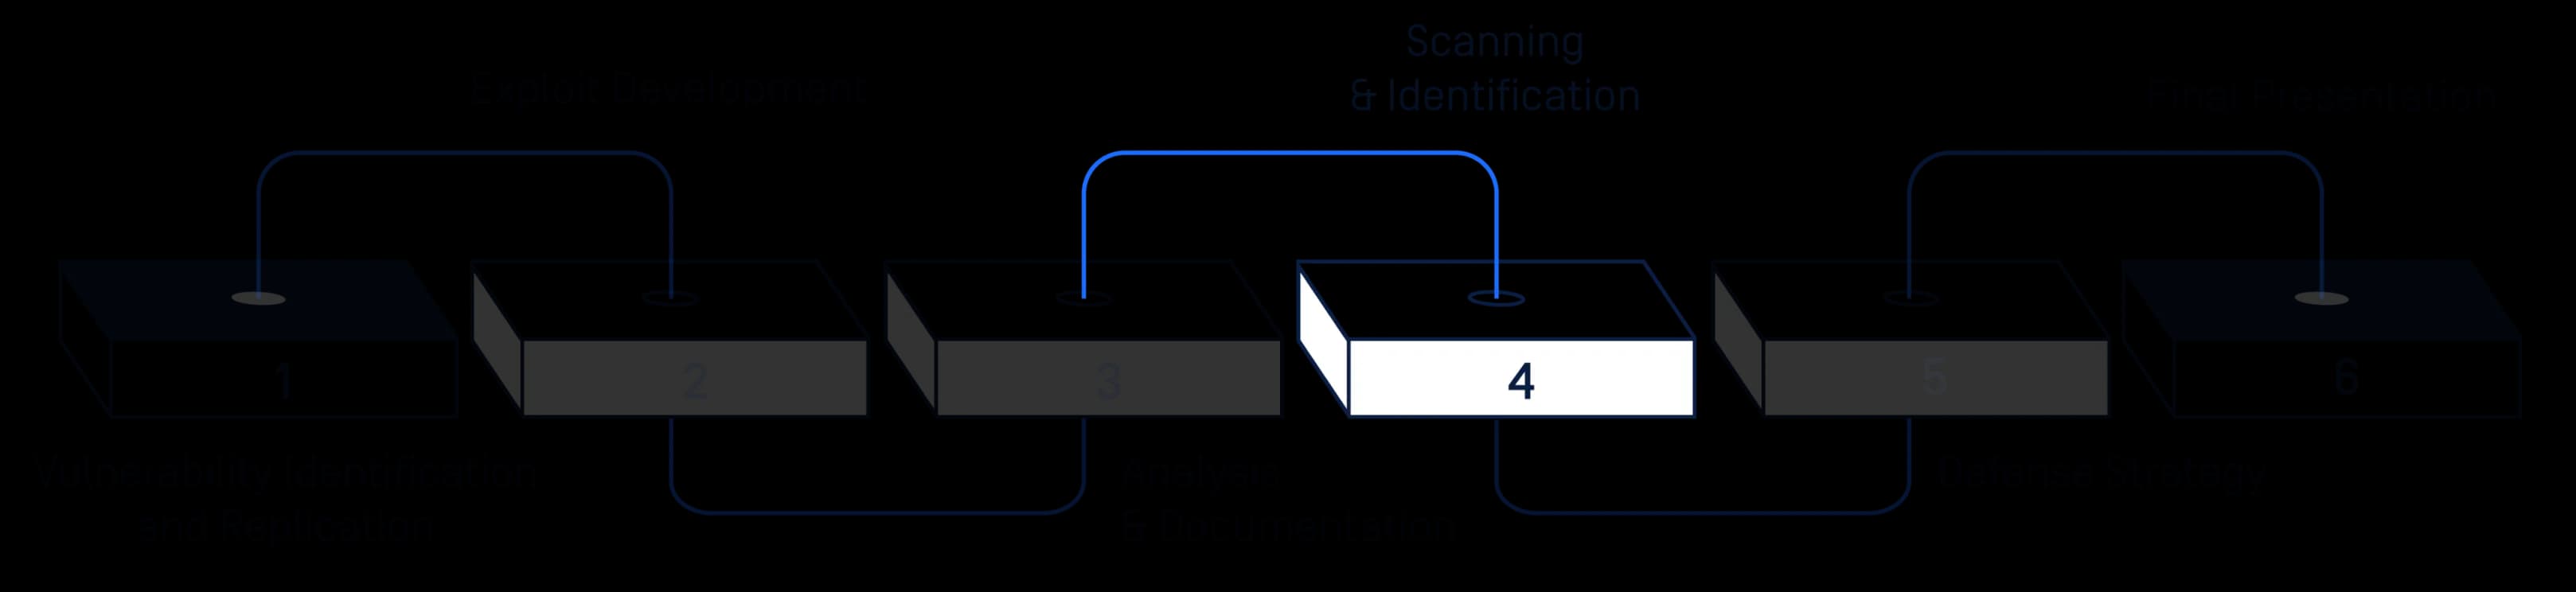
المسح الضوئي والتعرف
- استخدم أدوات Metascan MetaDefender MetaDefender OT Security وأدوات فحص الثغرات الأمنية OPSWAT لفحص البرامج الضارة والثغرات الأمنية وتحديدها.
- قم بتوثيق نتائج المسح والتحليل.
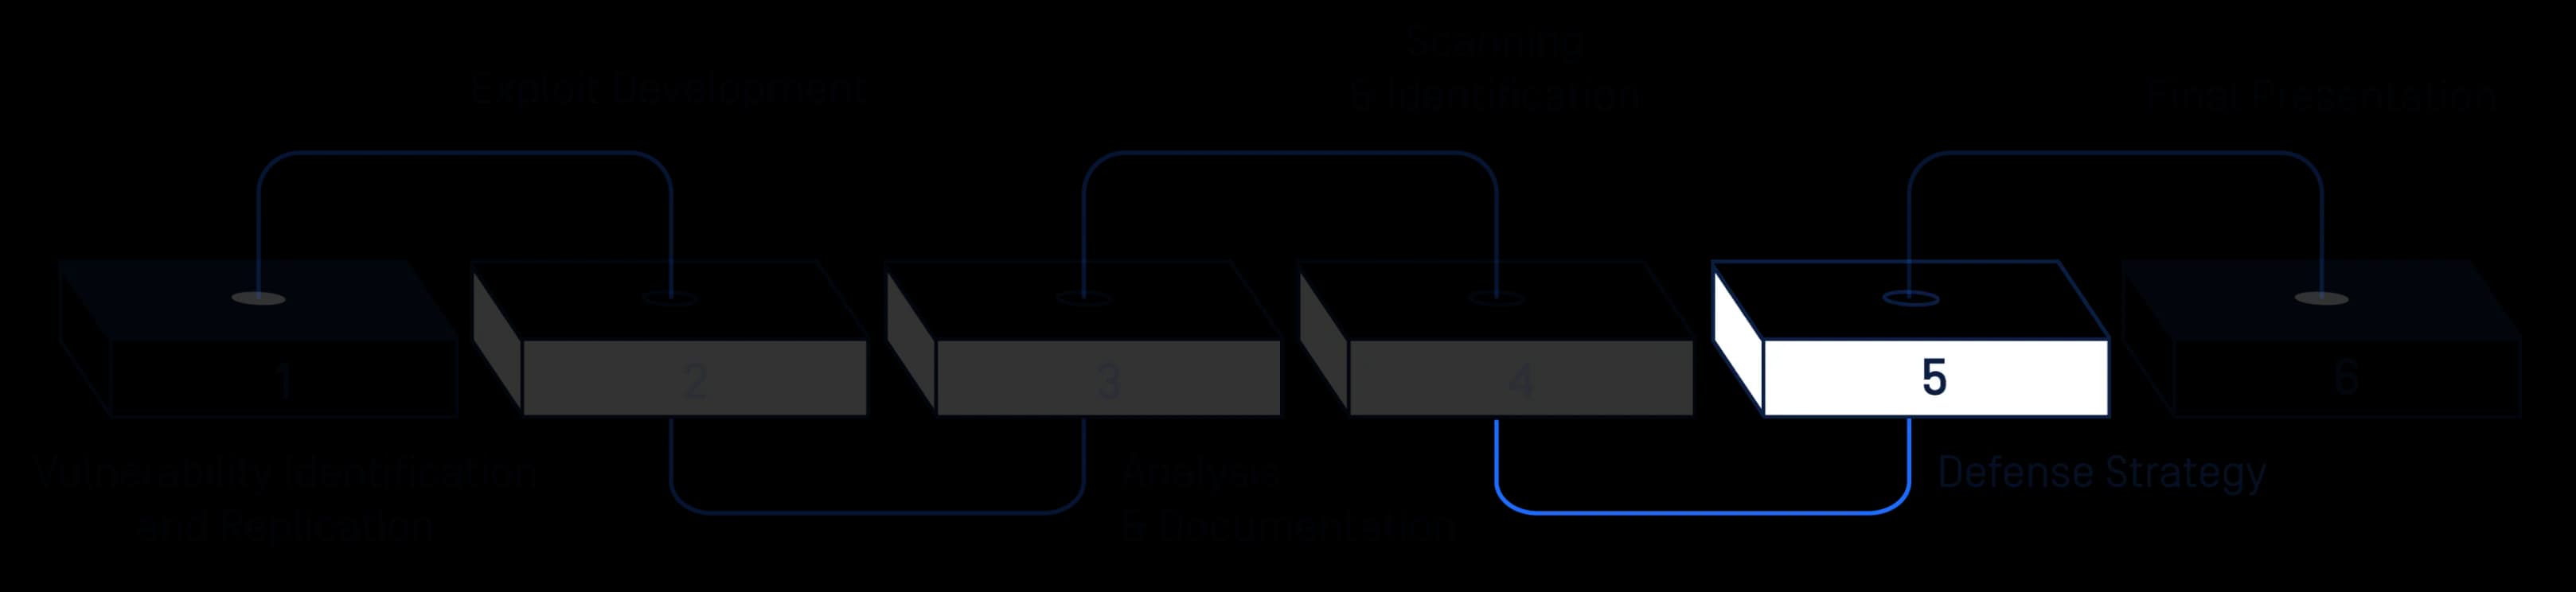
استراتيجية الدفاع
- بناء على النتائج التي توصلت إليها ، قم بصياغة استراتيجية للدفاع ضد نقاط الضعف المحددة والتهديدات المستقبلية المماثلة.
- اكتب تقريرا مفصلا وأنشئ محتوى مرئيا (مخططات ، مخططات انسيابية ، إلخ) لتوضيح استراتيجية الدفاع.
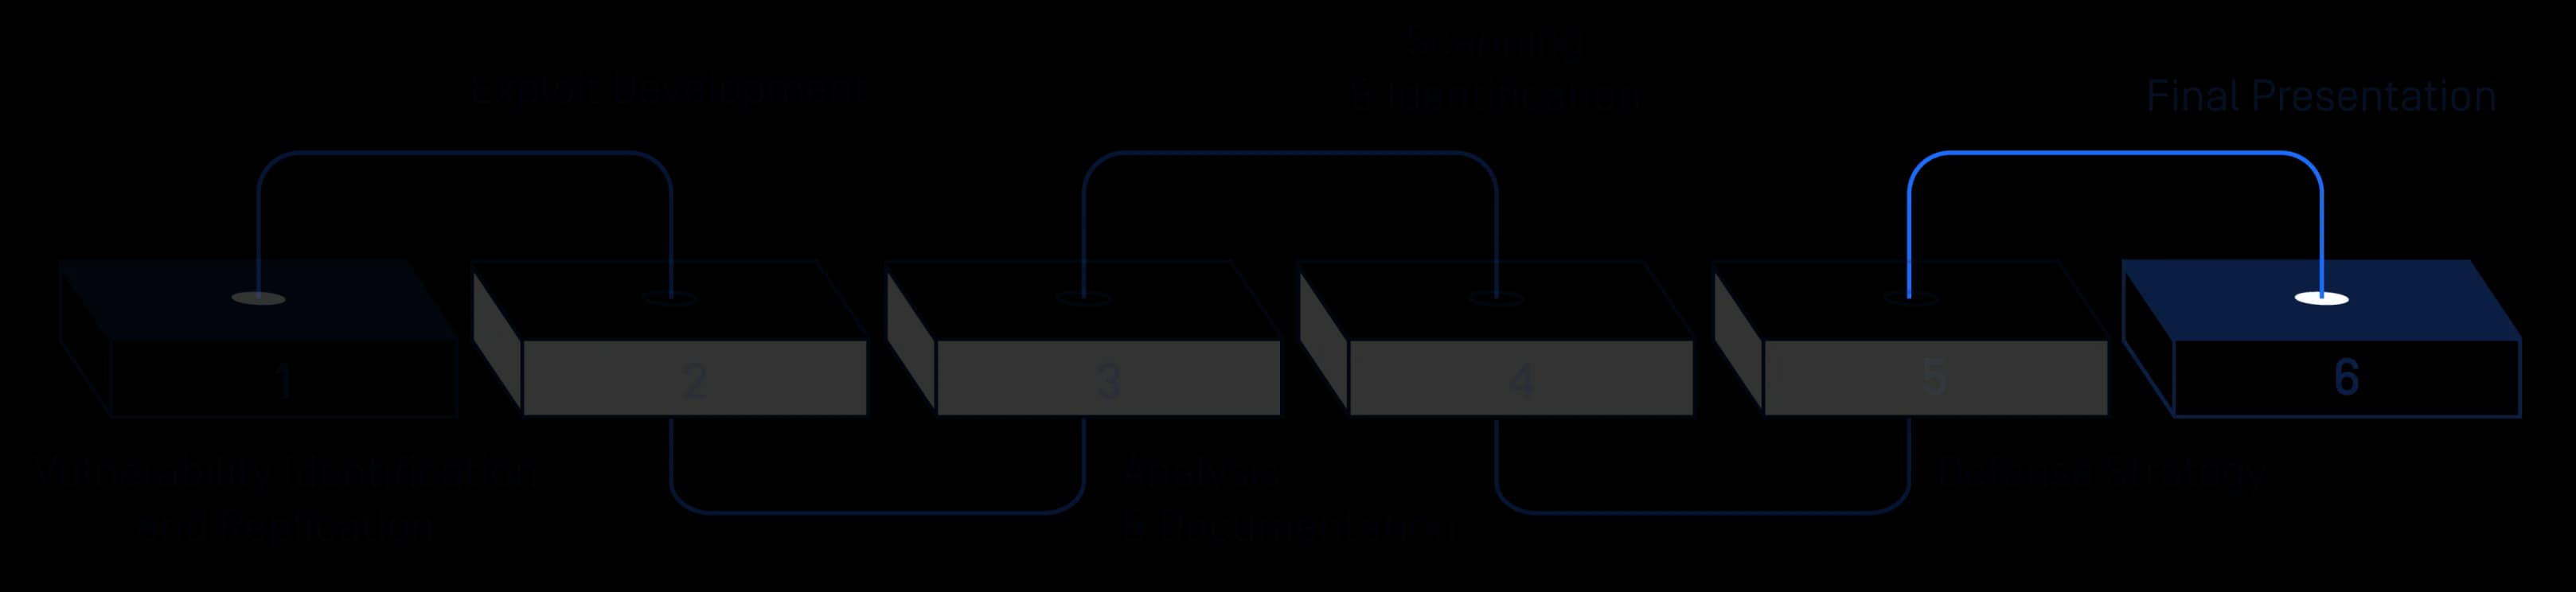
العرض النهائي
- قم بتجميع جميع النتائج والتقارير والاستراتيجيات الخاصة بك في مستند وعرض تقديمي شامل.
- قدم عملك إلى لجنة من خبراء الأمن السيبراني من OPSWAT للحصول على مزيد من التغذية الراجعة والمزيد من التعلم.
- إنشاء فيديو ومواد عبر الإنترنت ليتم تثبيتها عليها OPSWATوموقع جامعتك.
- الوحدة 1
تحديد الثغرات الأمنية وتكرارها
- ابدأ بثغرة أمنية معروفة (يتم توفيرها أثناء البرنامج).
- النسخ المتماثل للثغرة الأمنية في OPSWAT مختبر البنية التحتية الحرجة
- الوحدة 2
تطوير الثغرات الأمنية
- تطوير استغلال للثغرة الأمنية المحددة.
- اختبار وصقل الاستغلال.
- الوحدة 3
التحليل والتوثيق
- التحقيق في أسباب حدوث الثغرة الأمنية وتوثيقها وآثارها المحتملة على البنية التحتية الحيوية.
- التقط العملية والنتائج الخاصة بك من خلال الفيديو / الصور والتقارير المكتوبة.
- الوحدة 4
المسح الضوئي والتعرف
- استخدم أدوات Metascan MetaDefender MetaDefender OT Security وأدوات فحص الثغرات الأمنية OPSWAT لفحص البرامج الضارة والثغرات الأمنية وتحديدها.
- قم بتوثيق نتائج المسح والتحليل.
- الوحدة 5
استراتيجية الدفاع
- بناء على النتائج التي توصلت إليها ، قم بصياغة استراتيجية للدفاع ضد نقاط الضعف المحددة والتهديدات المستقبلية المماثلة.
- اكتب تقريرا مفصلا وأنشئ محتوى مرئيا (مخططات ، مخططات انسيابية ، إلخ) لتوضيح استراتيجية الدفاع.
- الوحدة 6
العرض النهائي
- قم بتجميع جميع النتائج والتقارير والاستراتيجيات الخاصة بك في مستند وعرض تقديمي شامل.
- قدم عملك إلى لجنة من خبراء الأمن السيبراني من OPSWAT للحصول على مزيد من التغذية الراجعة والمزيد من التعلم.
- إنشاء فيديو ومواد عبر الإنترنت ليتم تثبيتها عليها OPSWATوموقع جامعتك.
ما نقدمه لكم
بحلول نهاية هذا البرنامج، ستكتسب فهمًا متعمقًا لـ تحليل الثغرات الأمنية، وتطوير برامج الاستغلال، واستراتيجيات الدفاع في مجال الأمن السيبراني في سياق البنية التحتية الحيوية. وستكون هذه التجربة العملية ذات قيمة لا تقدر بثمن في مساعدتك على بناء وتطوير مستقبلك المهني في مجال الأمن السيبراني. ويمكنك تضمين هذا التمرين العملي في مشاريعك البحثية المستقبلية للمستوىين الماجستير والدكتوراه.
تجربة CIP Labs
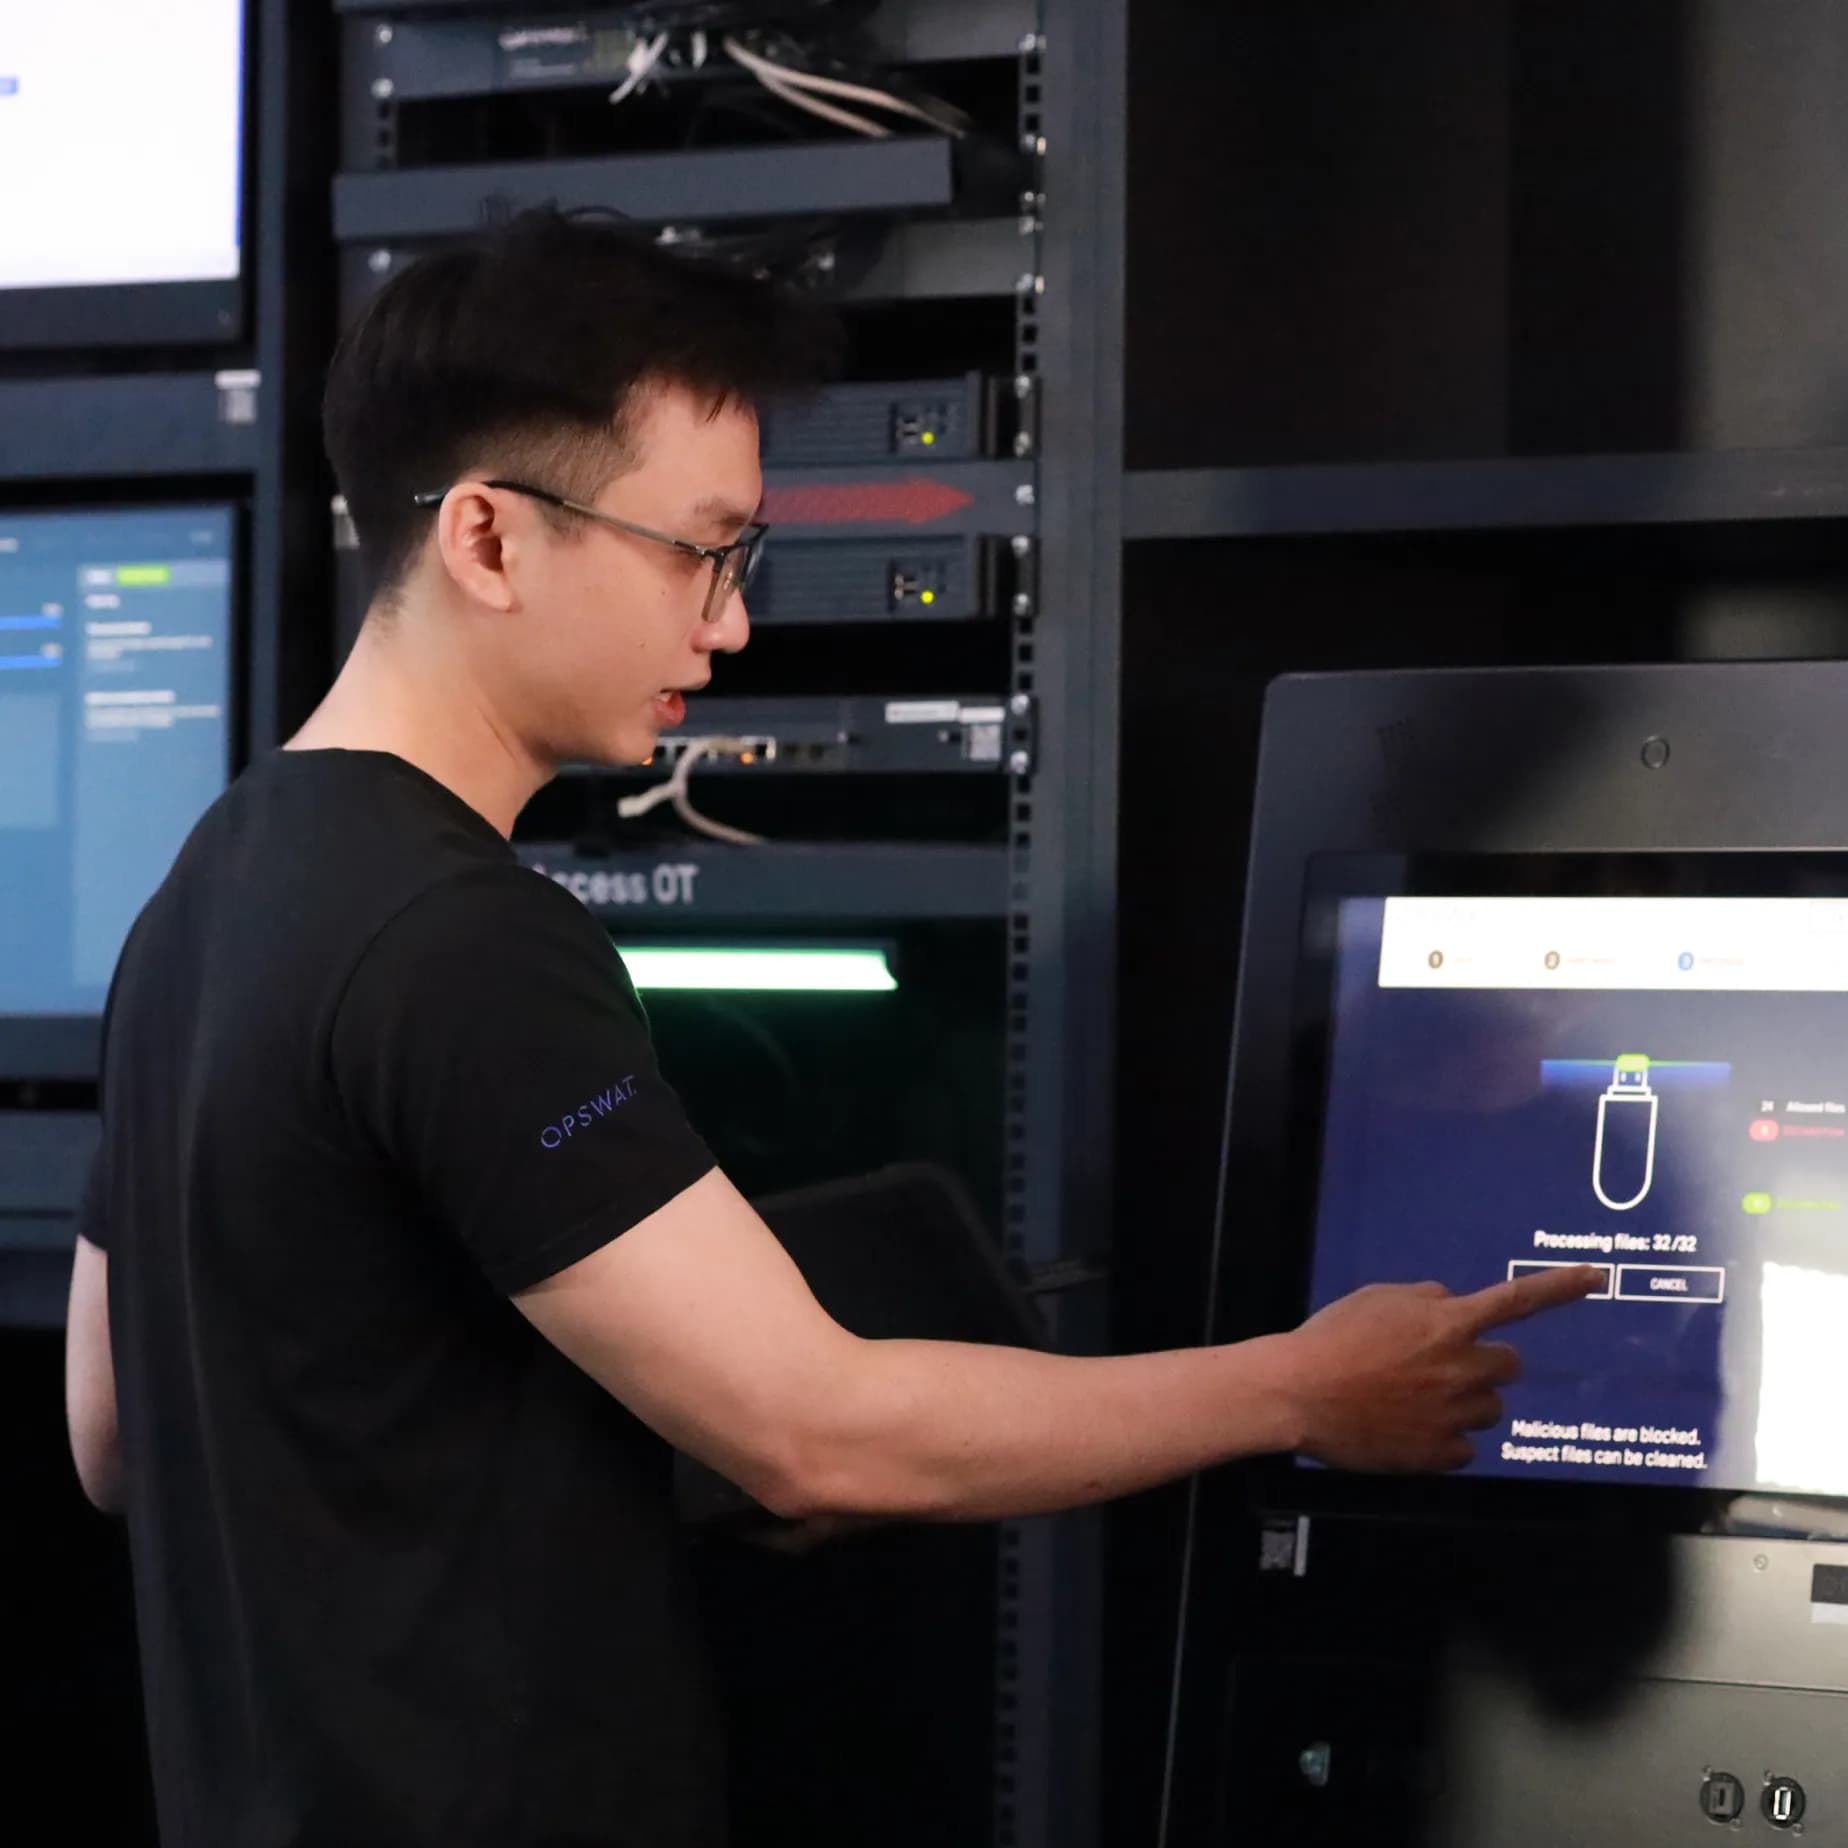
ستتاح لك الفرصة لاستكشاف مختبرات البنية التحتية الحيوية OPSWATوالعمل فيها.
فرص العمل
فرص لتصبح متدربا / FTE من OPSWAT بعد البرنامج.
التعويضات والجوائز
البدل الشهري (لأسبوع عمل من 3 أيام): 6,000,000 دونغ فيتنامي إجمالي. مكافأة للأفراد/الفرق ذات الأداء المتميز.
بيئة عمل ودية
مواقف للسيارات في مبنى المكاتب. استمتع بمرافق مكتبية كاملة، تشمل وجبة الإفطار والوجبات الخفيفة بعد الظهر، بالإضافة إلى أنشطة اجتماعية أخرى.
ما نحتاجه منك
- طالب في السنة النهائية أو خريج حديث، متخصص في الأمن السيبراني، أو تكنولوجيا المعلومات أو علوم الحاسوب، مع اهتمام خاص بالأمن السيبراني.
- التواصل الجيد باللغة الإنجليزية
- الكمية: 4-6 أعضاء / سوات.
- القدرة على العمل في المكتب لمدة 3 أيام على الأقل في الأسبوع (الاثنين - الأربعاء - الجمعة) لمدة 6 أسابيع متتالية.
| SWAT 1 | 16 مارس 2026 – 29 مايو 2026 |
| SWAT 2 | 22 يونيو 2026 – 28 أغسطس 2026 |
| SWAT 3 | 21 سبتمبر 2026 – 27 نوفمبر 2026 |
مكان العمل
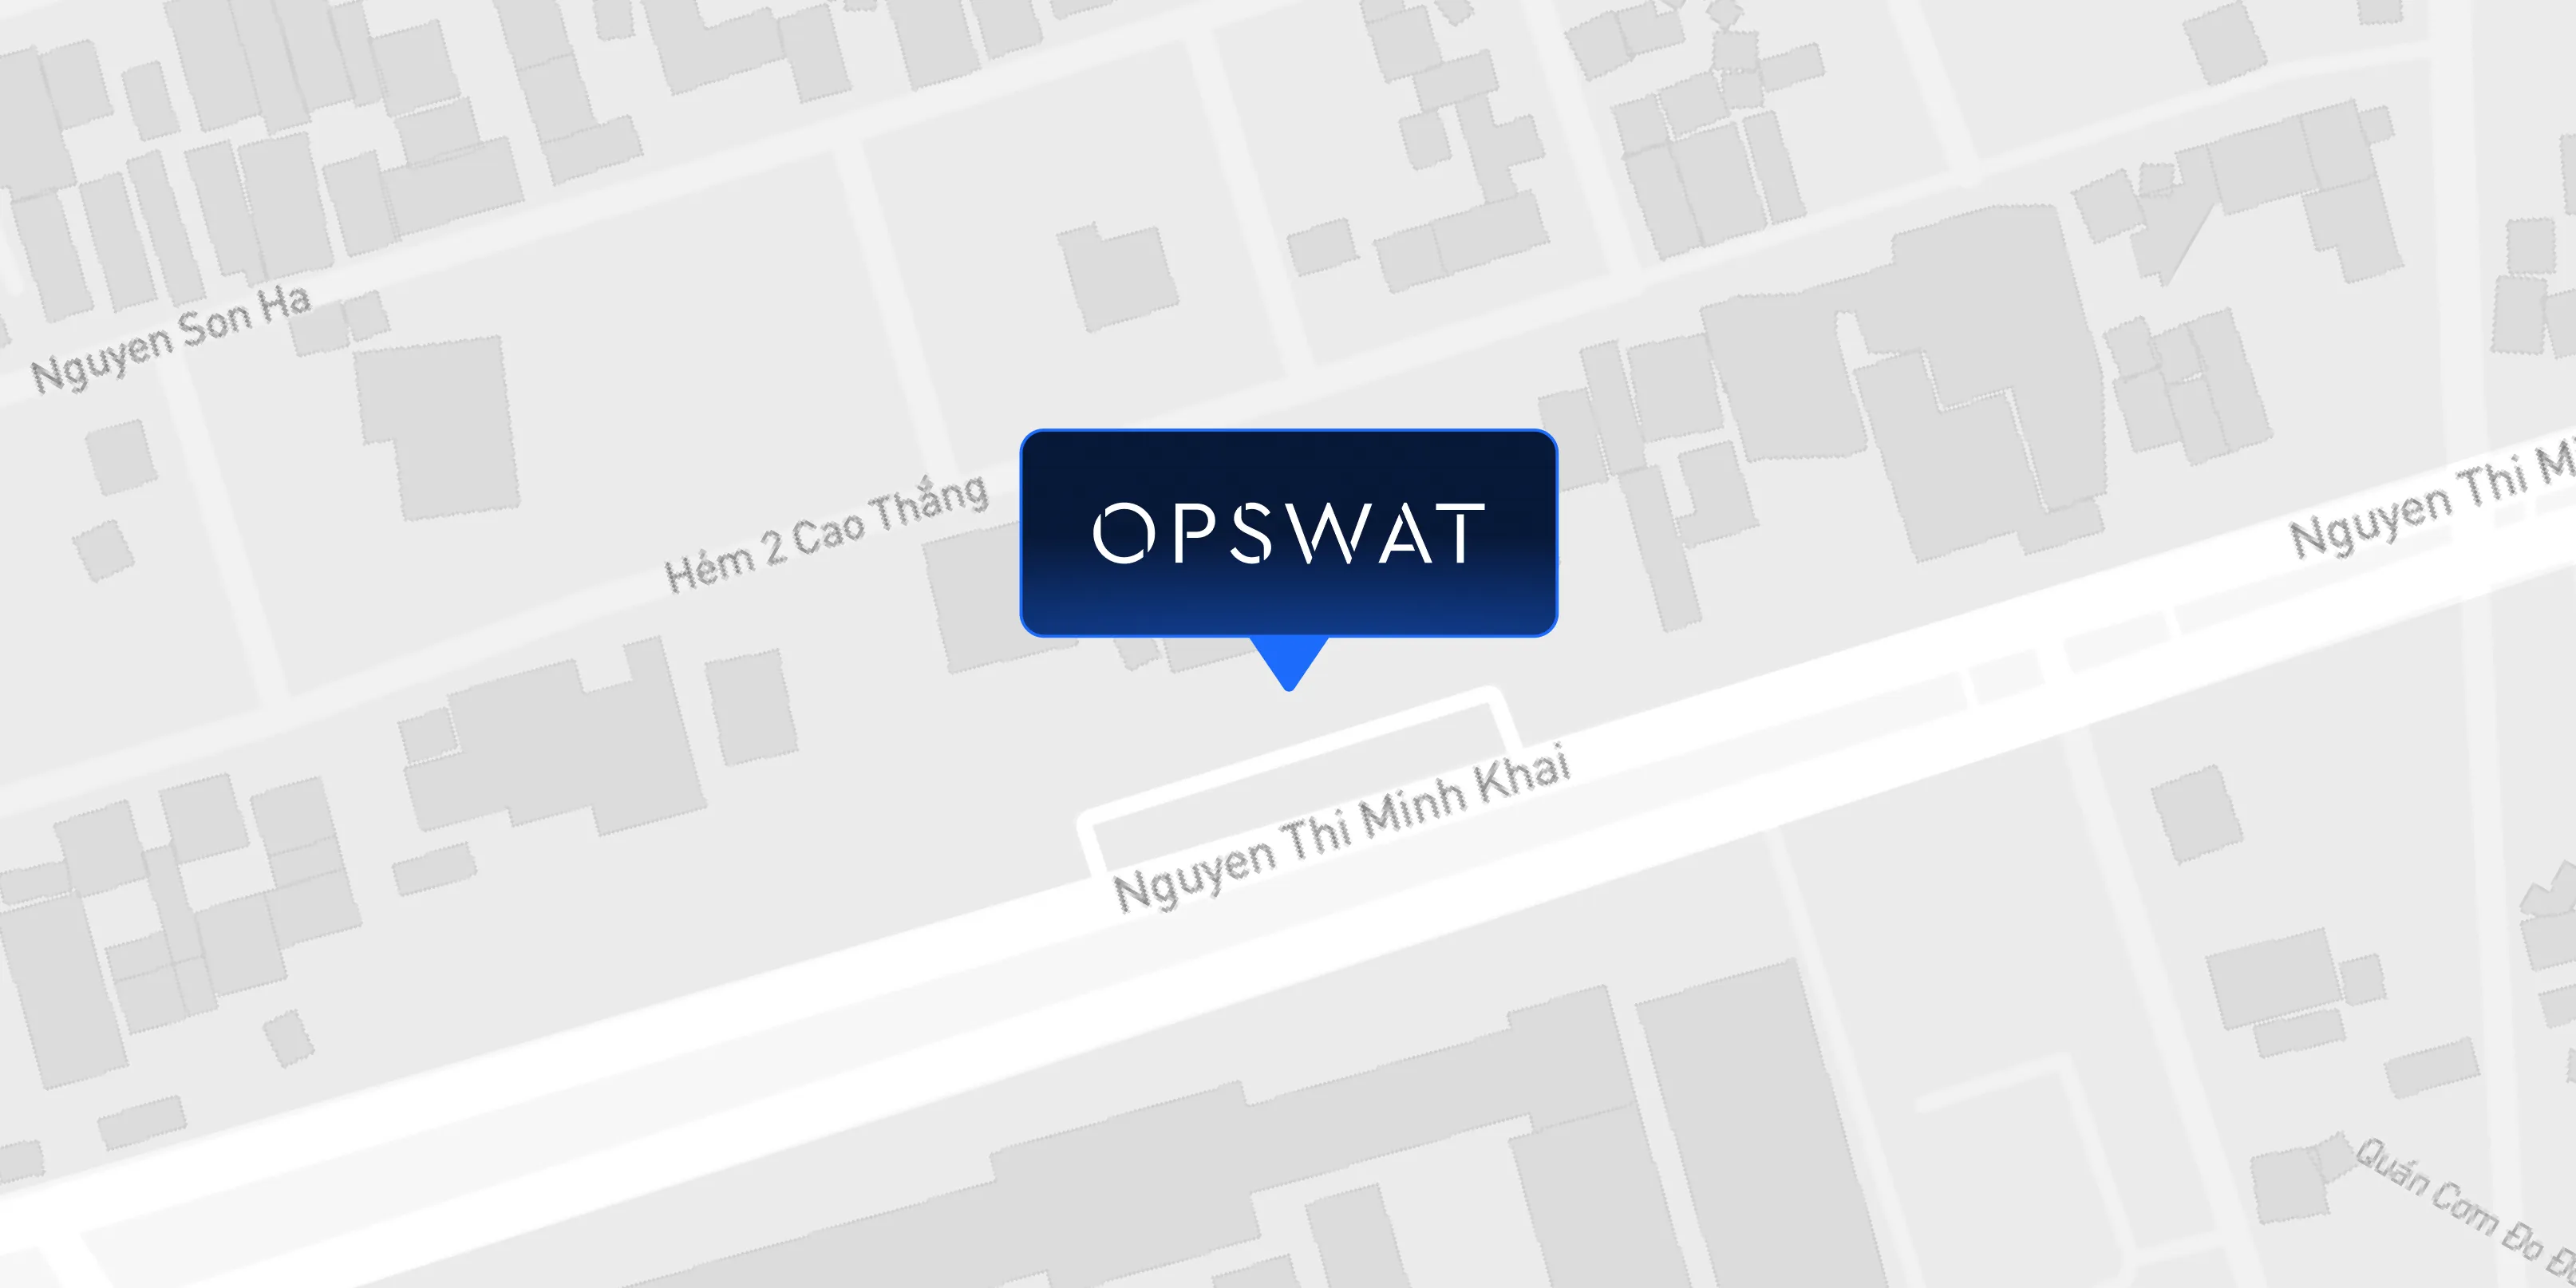
مبنى «ساي غون جياي فونغ»، 436-438 شارع نغوين ثي مينه خاي، حي بان كو، مدينة هو تشي منه
عرض
استكشف المشاريع الاستثنائية التي أنشأها الطلاب الموهوبون المشاركون في هذا البرنامج أدناه. يتم تحديث هذه المجموعة بانتظام لعرض أحدث التطورات البحثية مع تقدم البرنامج.
اخر اعمالنا
- CVE-2025-50154: المصادقة NTLM القسرية عبر معالجة اختصارات مستكشف Windows
CVE-2025-50154 هي ثغرة أمنية في «مستكشف الملفات» في نظام ويندوز يمكن أن تؤدي إلى الكشف عن بيانات المصادقة الحساسة عبر الشبكة.
اجتماع 2025 - فريق التدخل السريع 3 - الفريق 1 دوانغ تشي فيجامعة إتش سي إم سي للتكنولوجيا، فيتنام
 نغوين دوك لويأكاديمية فيتنام لعلم التشفير، فيتنامكيف OPSWAT يساعد على الحمايةنقاط النهاية MetaDefender Endpoint
- CVE-2025-32432: تنفيذ رمز عن بُعد غير مصدق في Craft CMS
في أبريل 2025، اكتشفت شركة «أورانج سايبرديفينس» ثغرة أمنية خطيرة في نظام إدارة المحتوى «كرافت» (Craft CMS) أثناء التحقيق في أحد الحوادث، وهي الثغرة التي تم تسجيلها الآن تحت الرمز CVE-2025-32432
اجتماع 2025 - فريق التدخل السريع 2 - الفريق 2 دوانغ باو تشاوأكاديمية تقنيات التشفير، فيتنام
 نغوين ثانغ لويجامعة هو تشي منه للتكنولوجيا والتعليم، فيتنامكيف OPSWAT يساعد على الحمايةMetaDefender Core