Managed File Transfer MFT) لبيئات Secure والتكنولوجيا التشغيلية Secure
MetaDefender File Transfer™ هو حل نقل الملفات المُدار (MFT) OPSWATوالذي يتيح تبادل الملفات بشكل آمن وخاضع للسياسات عبر بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT). ويستخدم هذا الحل تحليل البرامج الضارة المدعوم بالذكاء الاصطناعي، والذي يجمع بين التنبؤ قبل التنفيذ لتحديد التهديدات في مرحلة مبكرة، والفحص التكيفي في بيئة الحماية (sandbox) لإجراء تحليل أعمق للتهديدات المراوغة قبل نقل الملفات، مع دعم الامتثال للمعايير وتوفير رؤية مركزية.
- الأمن أولاً MFT
- الأتمتة القائمة على السياسات
- الرؤية المركزية
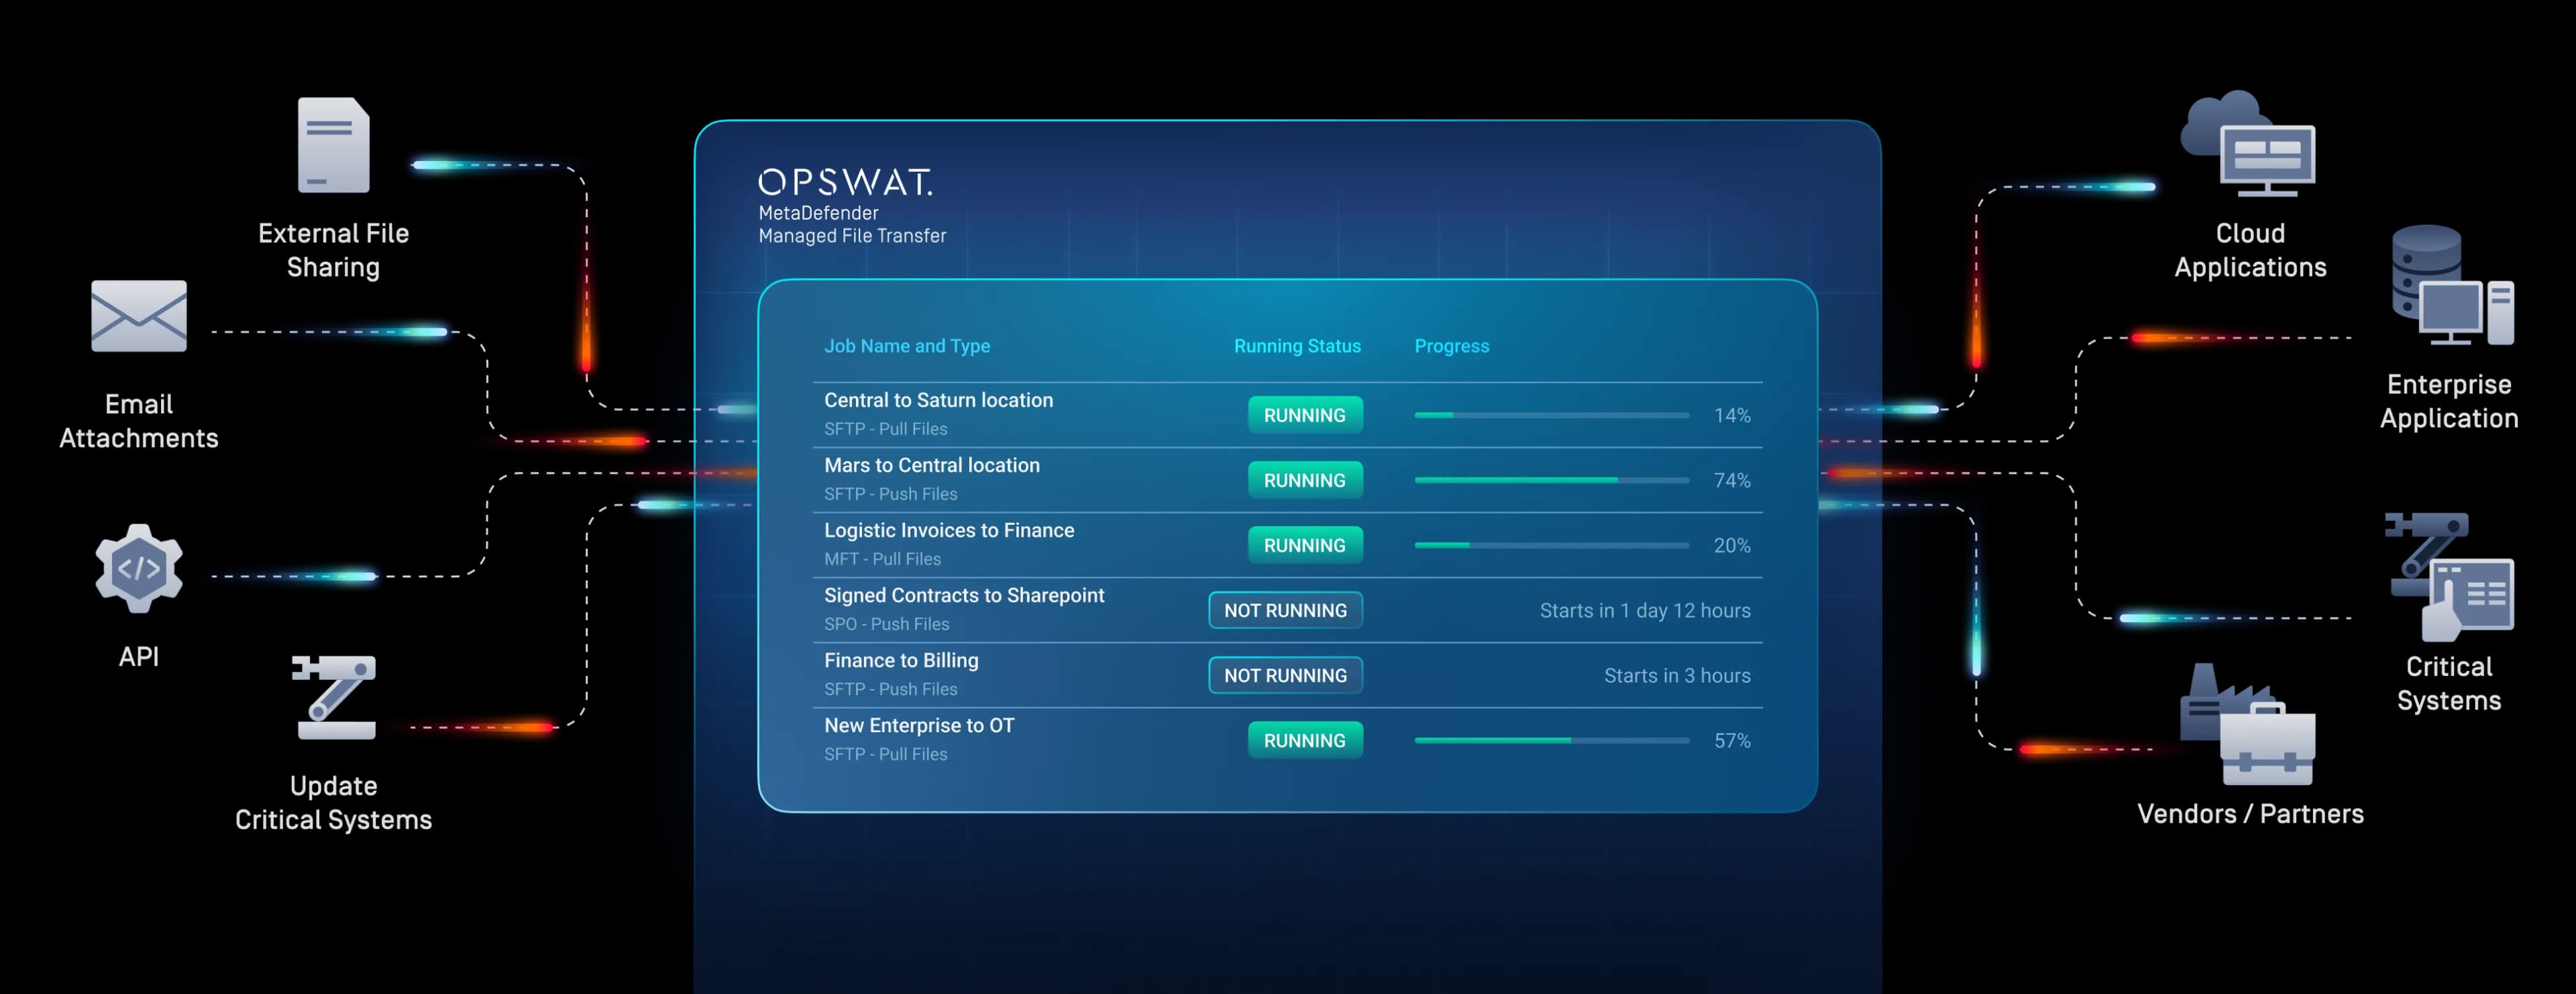
كيفيةManaged File Transfer Secure Managed File Transfer
تدمج خدمة MetaDefender Managed File Transfer MFT)" ميزات متطورة لأمن الملفات والتشفير وتطبيق السياسات مباشرةً في سير عمل نقل الملفات الآلي عبر بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)، بما في ذلك الكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي باستخدام تقنية "Predictive Alin AI" للكشف المسبق عن التهديدات المعروفة وتهديدات "اليوم صفر" قبل تنفيذها.
أمان الملفات متعدد المستويات
يقوم بفحص كل ملف يتم نقله باستخدام تقنيات متطورة ومتكاملة للوقاية من التهديدات.
الأتمتة القائمة على السياسات
يعمل على أتمتة عملية نقل الملفات وفقًا للقواعد عبر الشبكات المقسمة والخاضعة للرقابة.
الإدارة المركزية والشفافية
يوفر مراقبة في الوقت الفعلي، ووصولاً قائماً على الأدوار، وتقارير جاهزة للتدقيق.
نظرة عامة على المنتج
تعرف على كيفية قيام خدمة « MetaDefender »MFT بتوفير تبادل آمن ومتوافق مع المعايير للملفات من خلال تطبيق تقنية Deep CDR™، ومنع فقدان البيانات،
وسير عمل الموافقة، وإمكانية التدقيق الكاملة في جميع عمليات النقل.
شاهد خدمة MetaDefender Managed File Transfer العمل
شاهد كيف يعملManaged File Transfer MFT) MetaDefender على تأمين تبادل الملفات من خلال ميزات مدمجة للوقاية من التهديدات، وتطبيق السياسات، وأتمتة سير العمل، والرؤية المركزية عبر بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية.
قائمة التشغيل
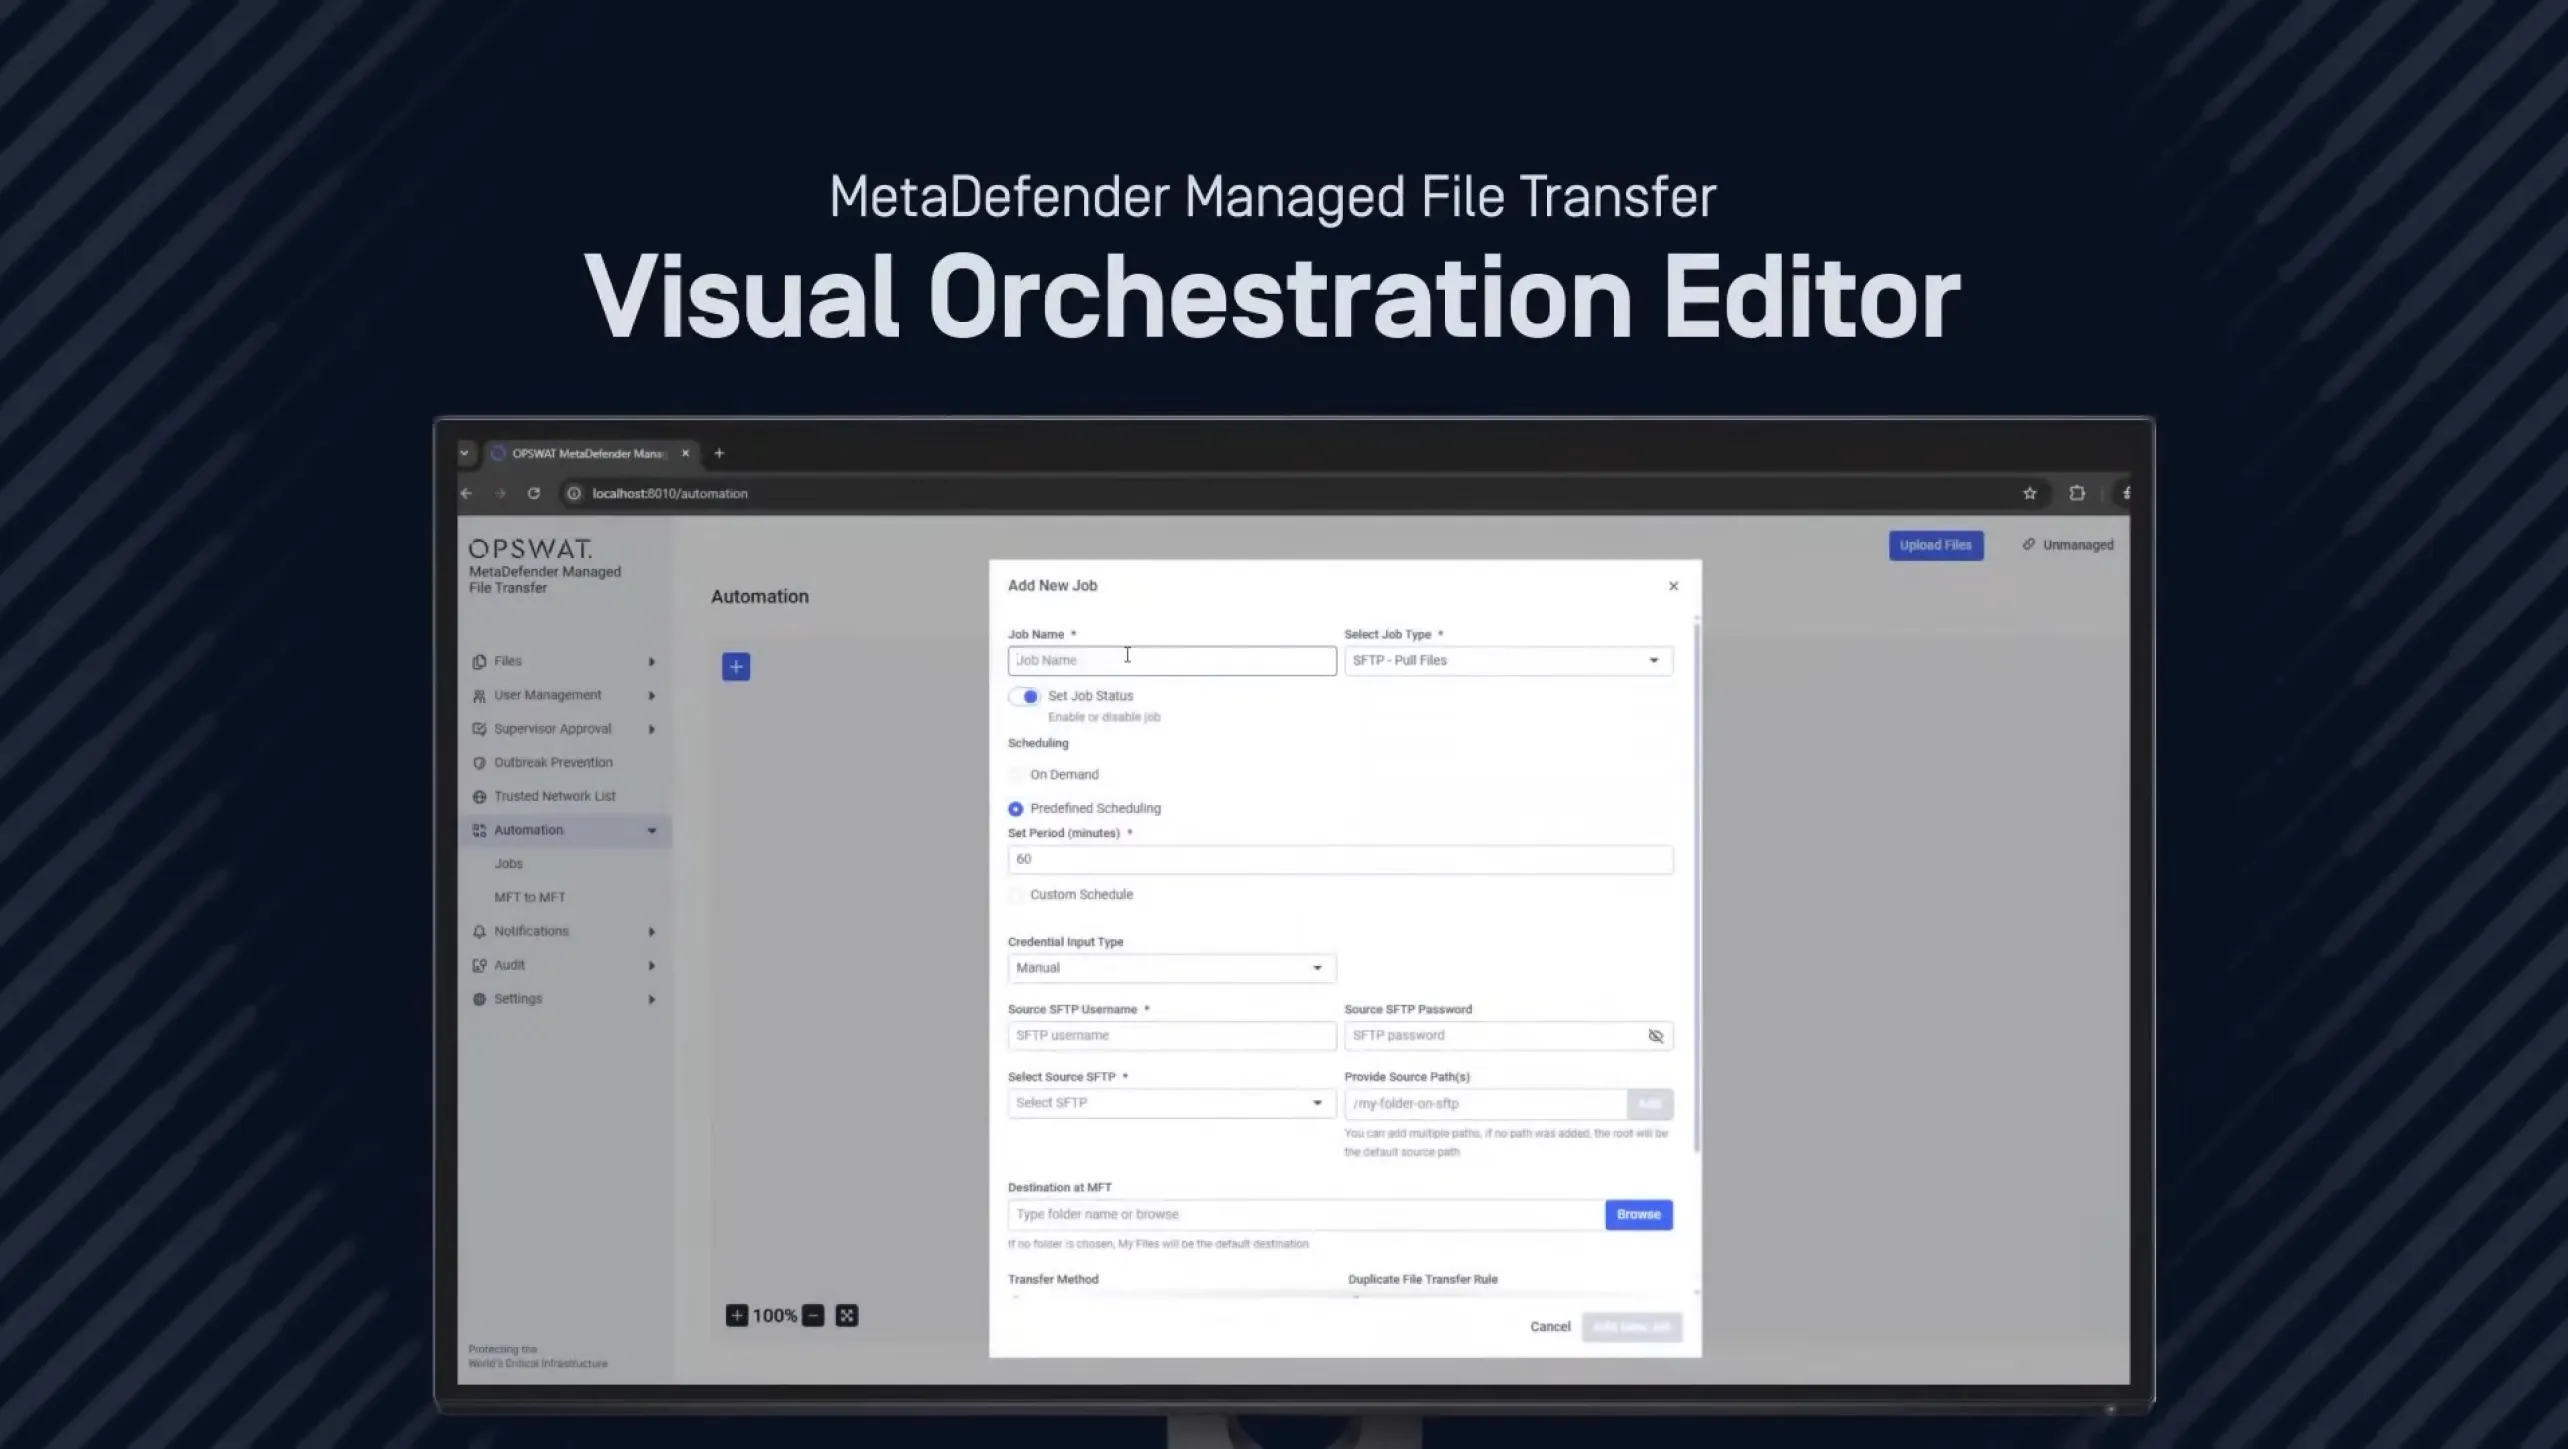
4 مقاطع فيديو- تبسيط عمليات نقل Secure باستخدام محرر التنسيق المرئي الجديد | MetaDefender MFT
 عرض توضيحي مباشر: اكتشف كيفManaged File Transfer OPSWAT البرامج الضارة النشطة في مجال تكنولوجيا المعلومات
 كيفية حماية بيئات تكنولوجيا التشغيل من عمليات نقل الملفات غير الآمنة
 كيفية تمكين موافقة المشرف في خدمة MetaDefender Managed File Transfer
الميزات الرئيسية
نظام مدمج للوقاية من التهديدات المتقدمة
يتم فحص كل ملف قبل التسليم، وليس بعده. تعمل تقنية Metascan™ Multiscanning على تشغيل أكثر من 30 محركًا لمكافحة البرامج الضارة في آن واحد، بينما تعمل تقنية Deep CDR™ على إعادة بناء الملفات الآمنة والقابلة للاستخدام عبر أكثر من 200 تنسيق، بما في ذلك الأرشيفات المتداخلة متعددة المستويات. كما تعمل تقنية الذكاء الاصطناعي التنبؤية Alin AI وصندوق الحماية Aether™ MetaDefender على اكتشاف التهديدات من نوع «يوم الصفر» والتهديدات المراوغة. ويتم إعادة فحص الملفات المخزنة بشكل دوري باستخدام محركات محدثة.
- منع التهديدات
منع التهديدات
Metascan Multiscanning ، تقنية Deep CDR™، الذكاء الاصطناعي التنبئي Alin AI، MetaDefender Aether
التحقق من البيانات والمحتوى
Proactive DLP™ (PII، PHI، PCI، OCR)، File-Based Vulnerability Assessment ، AI Content Inspector
منع التفشي
إعادة الفحص الدوري للملفات المخزنة
- النقل المُدار للملفات MetaDefender Managed File Transfer
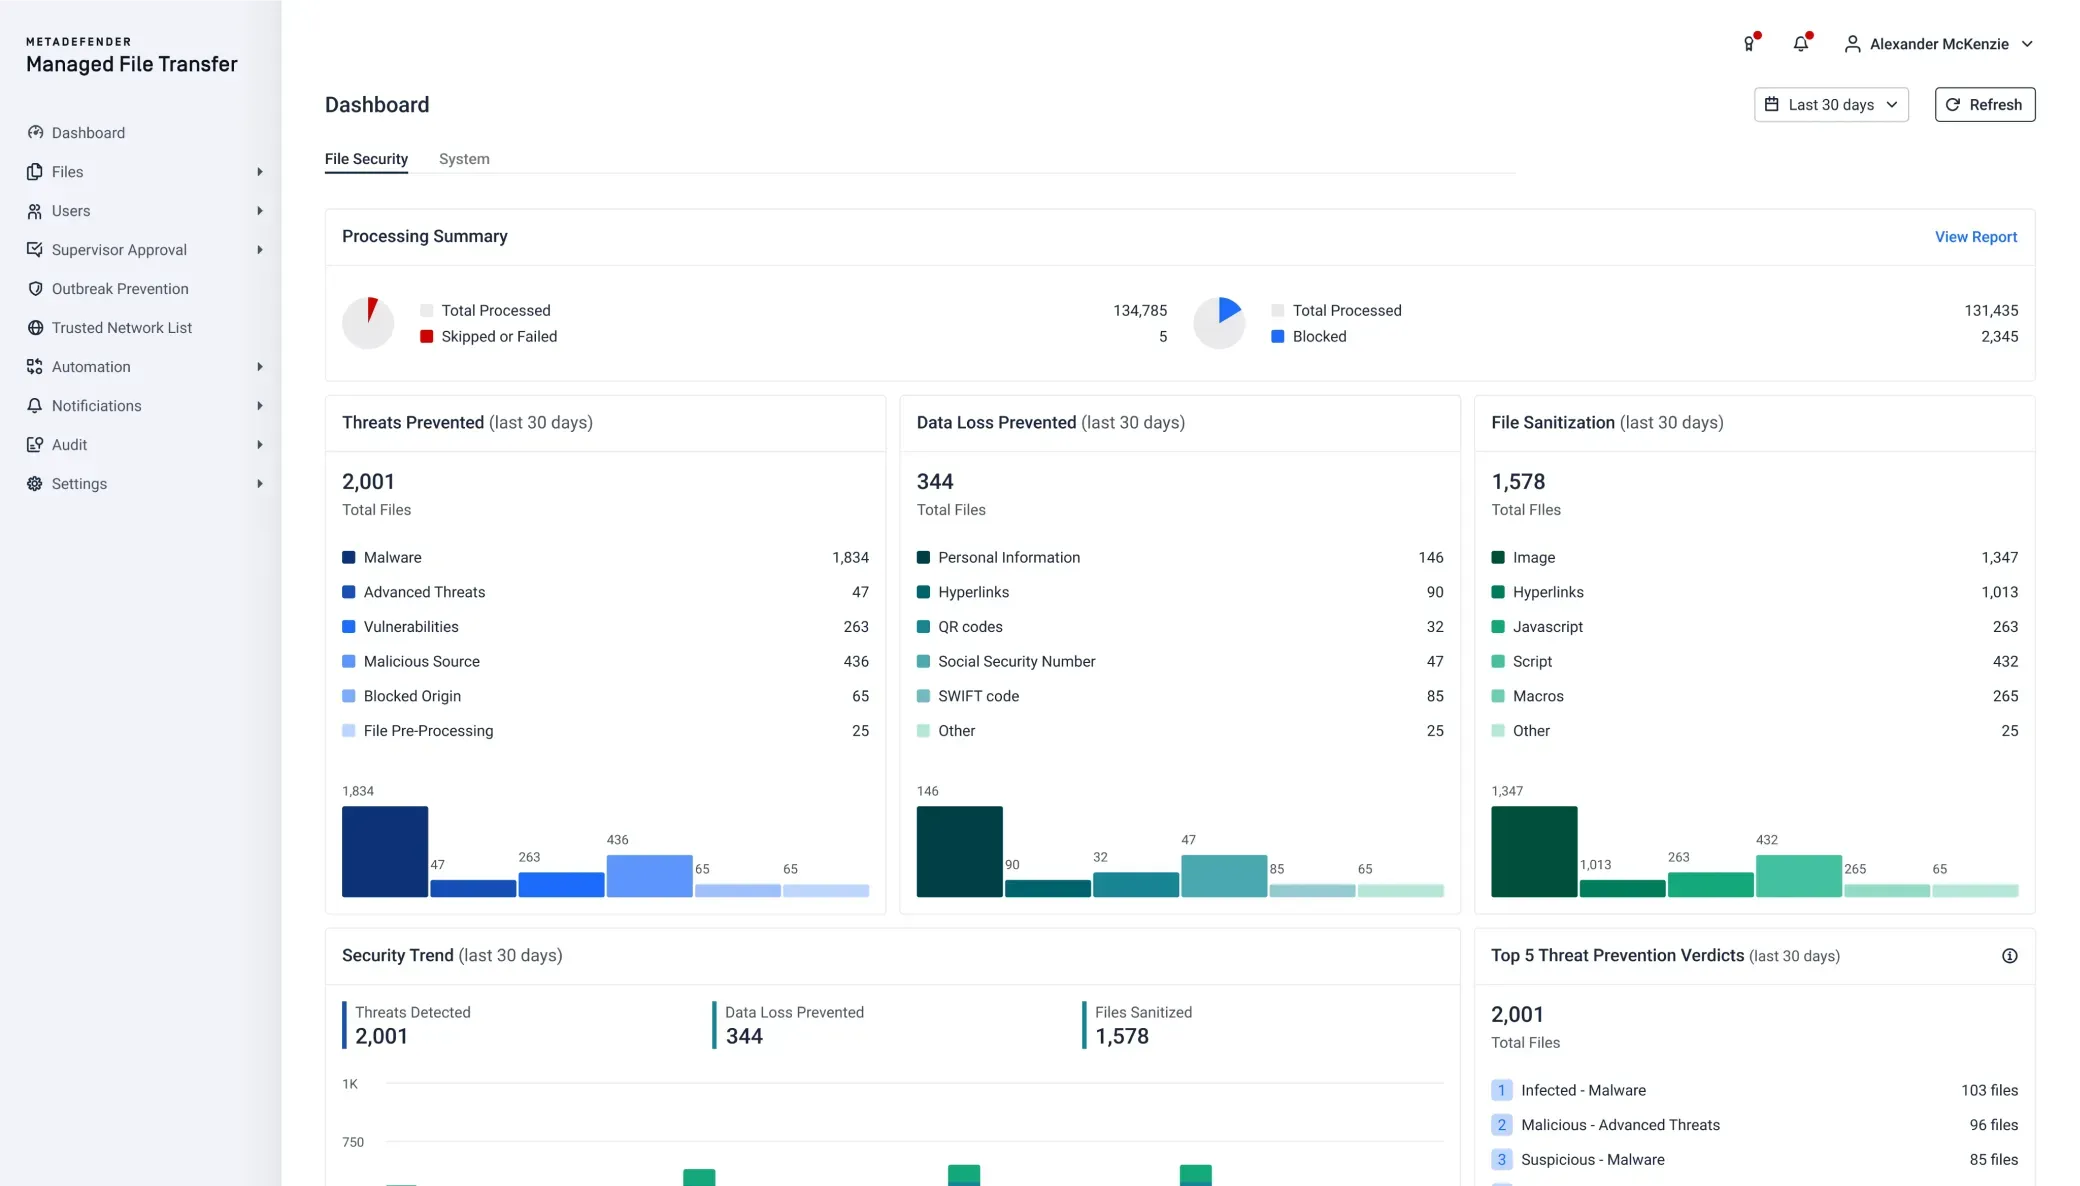
Secure مشاركة الملفات الخارجية
يقوم المستخدمون بإرسال الملفات مباشرةً إلى مستلمين داخليين أو خارجيين. ويتيح «الوصول كضيف» للشركاء والموردين و العملاء تبادل الملفات دون الحاجة إلى حسابات مستخدم كاملة. ويتم فحص كل ملف والتأكد من مطابقته للسياسة قبل أن يتمكن المستلم من الوصول إليه.
- Secure الإرسال والوصول كضيف
Secure الإرسال والوصول كضيف
التحويلات المباشرة إلى المستلمين الداخليين والخارجيين، بما في ذلك الضيوف الذين لا يمتلكون حسابات مستخدم كاملة
Secure عناصر التحكم في الروابط
الحماية بكلمة مرور، وحدود التنزيل، انتهاء صلاحية الروابط، وإمكانية استدعاء الملف من قبل المرسل، مع إرسال إشعار عند الوصول إلى الملف أو تنزيله
Secure نماذج الويب
نماذج تحميل تحمل العلامة التجارية للشركاء و العملاء
مسارات عمل موافقة المشرف
الموافقة على مرحلة واحدة أو عدة مراحل قبل الإصدار
الكمبيوتر المكتبي، و Mobile ، وOutlook
عميل سطح المكتب الذي يتبع نفس السياسات وإجراءات الفحص المطبقة على واجهة الويب وتطبيقات iOS وAndroid، بالإضافة إلى الوظيفة الإضافية لبرنامج Outlook
- النقل المُدار للملفات MetaDefender Managed File Transfer
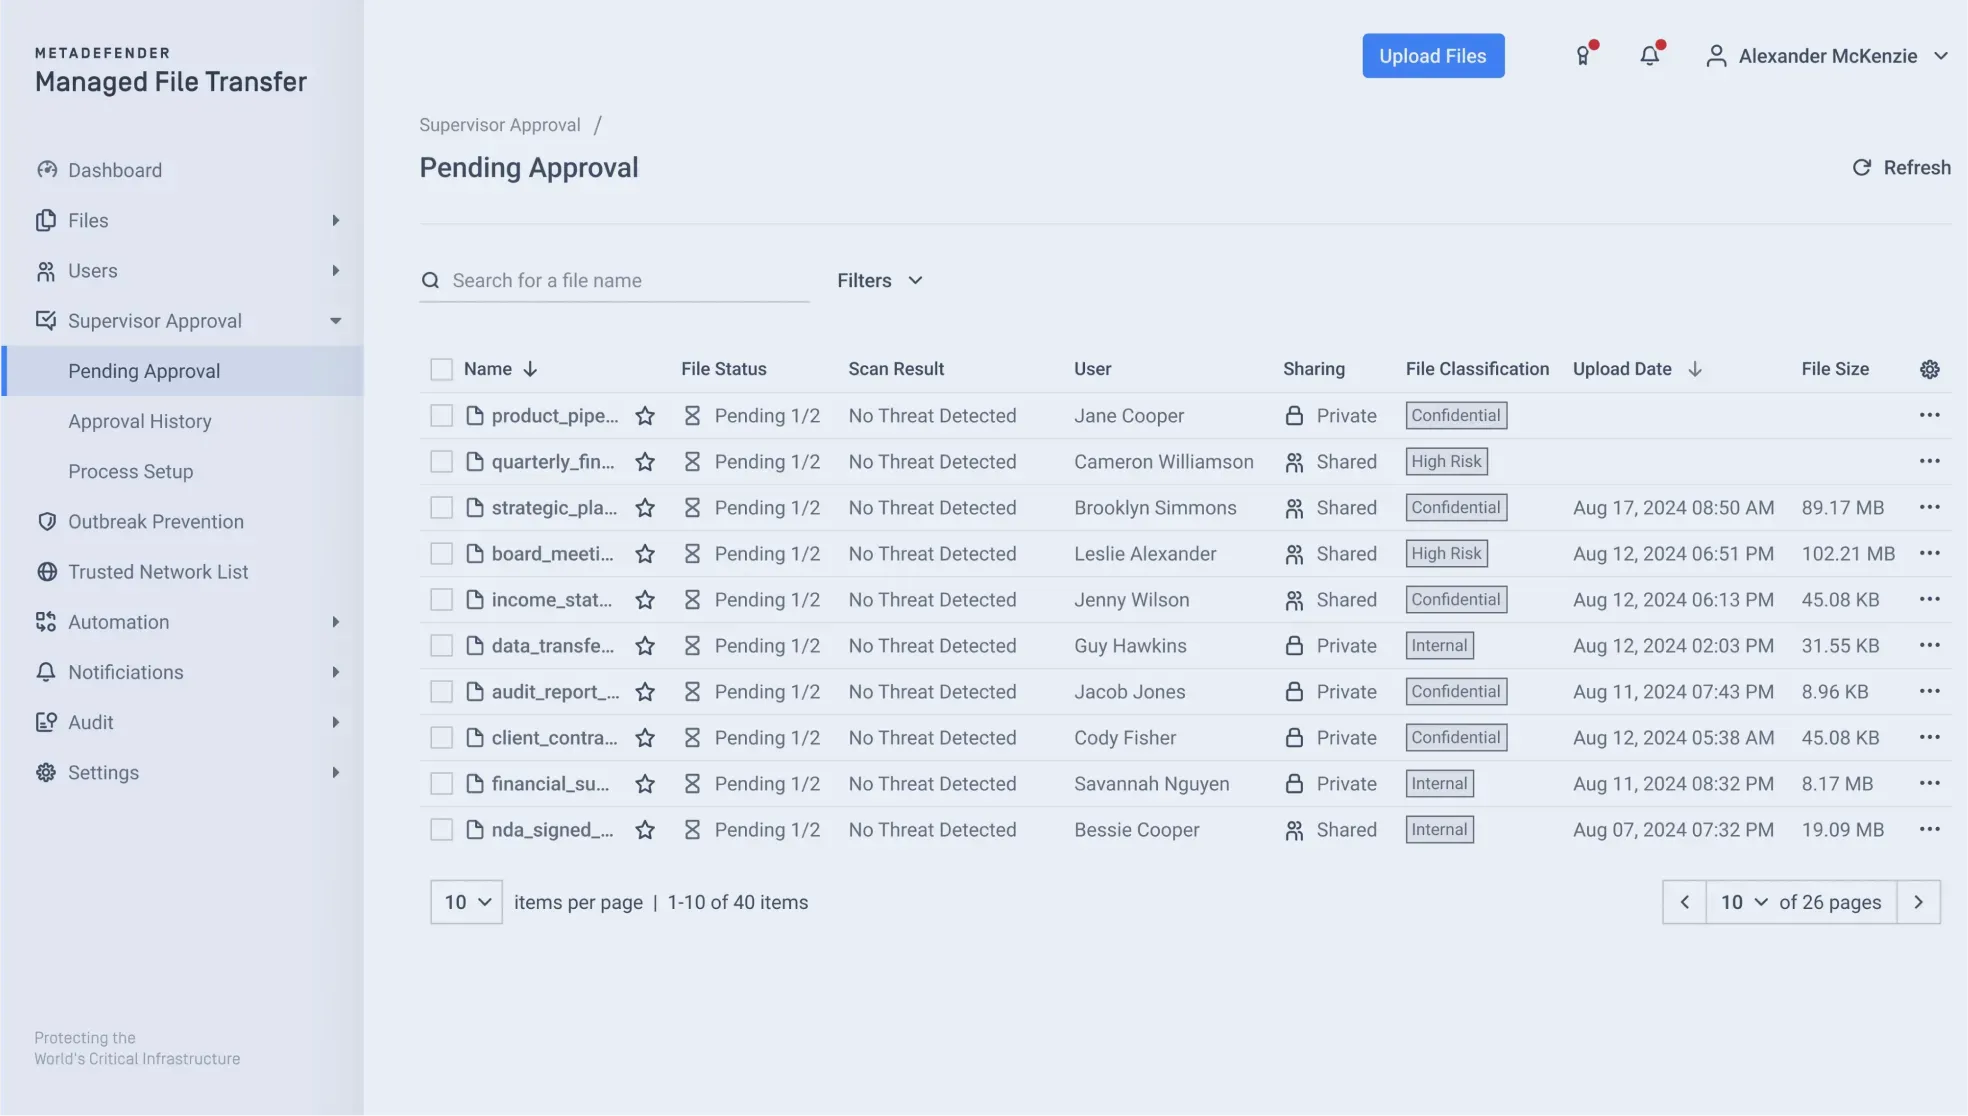
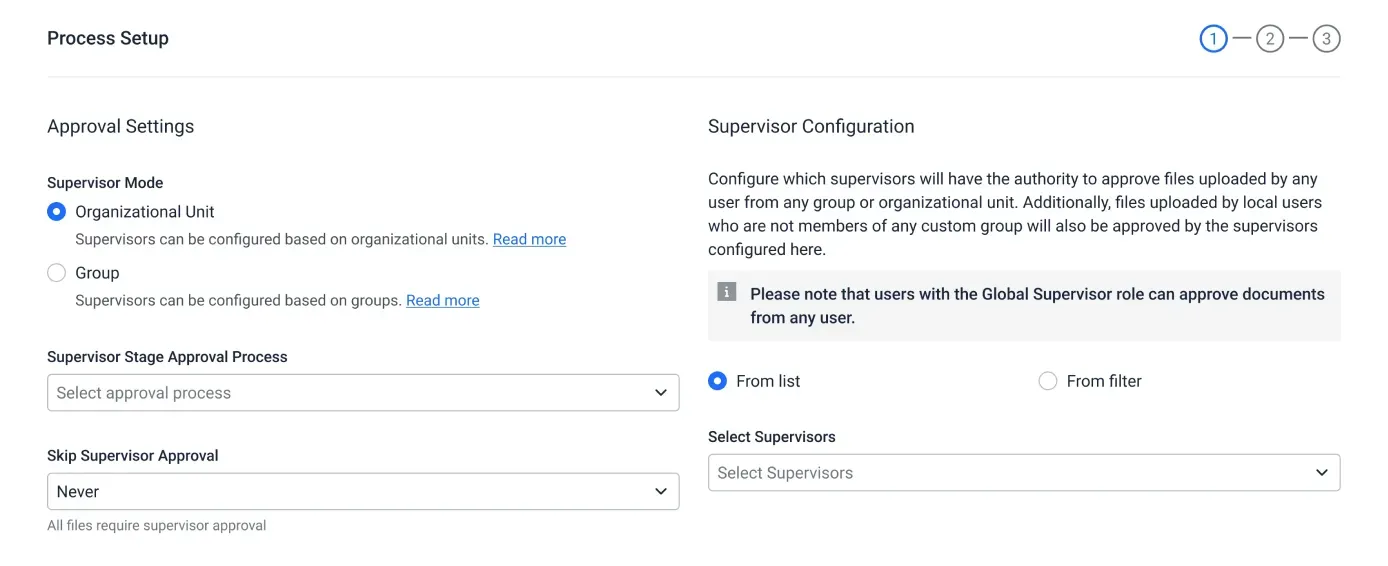
التشفير من طرف إلى طرف
يتم تشفير البيانات أثناء النقل وعند التخزين باستخدام تقنيات تشفير متوافقة مع معايير الصناعة، مما يضمن الحفاظ على السرية طوال مسار عملية النقل بأكمله.
- التشفير أثناء النقل
التشفير أثناء النقل
حماية الملفات أثناء نقلها بين المستخدمين والأنظمة والشبكات
التشفير أثناء التخزين
الملفات المخزنة محمية سواء في الموقع أو في السحابة
تشفير معتمد وفقًا لمعيار FIPS 140-3
وحدة تشفير معتمدة بموجب برنامج CMVP التابع للمعهد الوطني للمعايير والتقنية (NIST)
- النقل المُدار للملفات MetaDefender Managed File Transfer
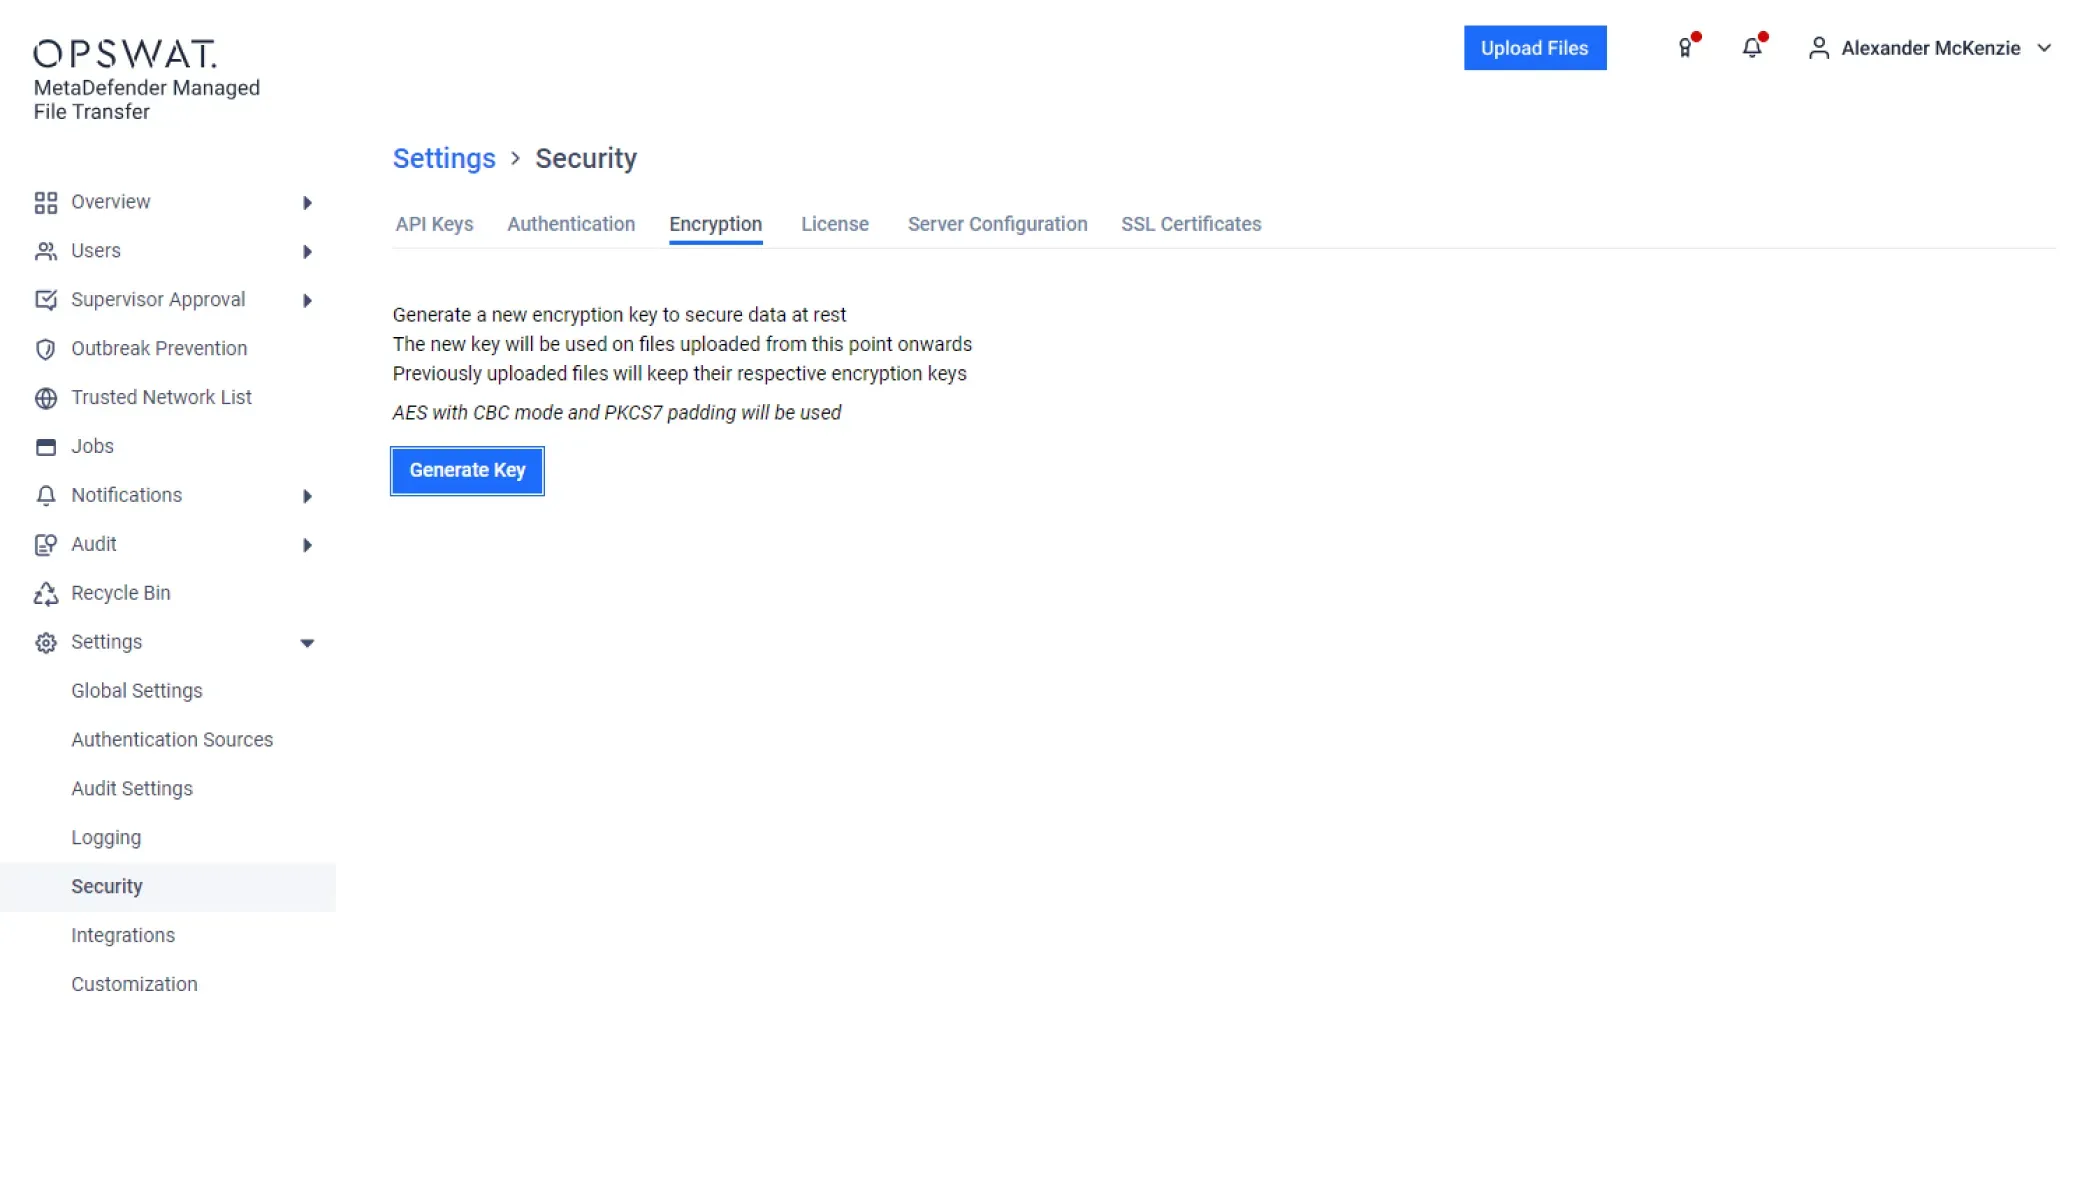
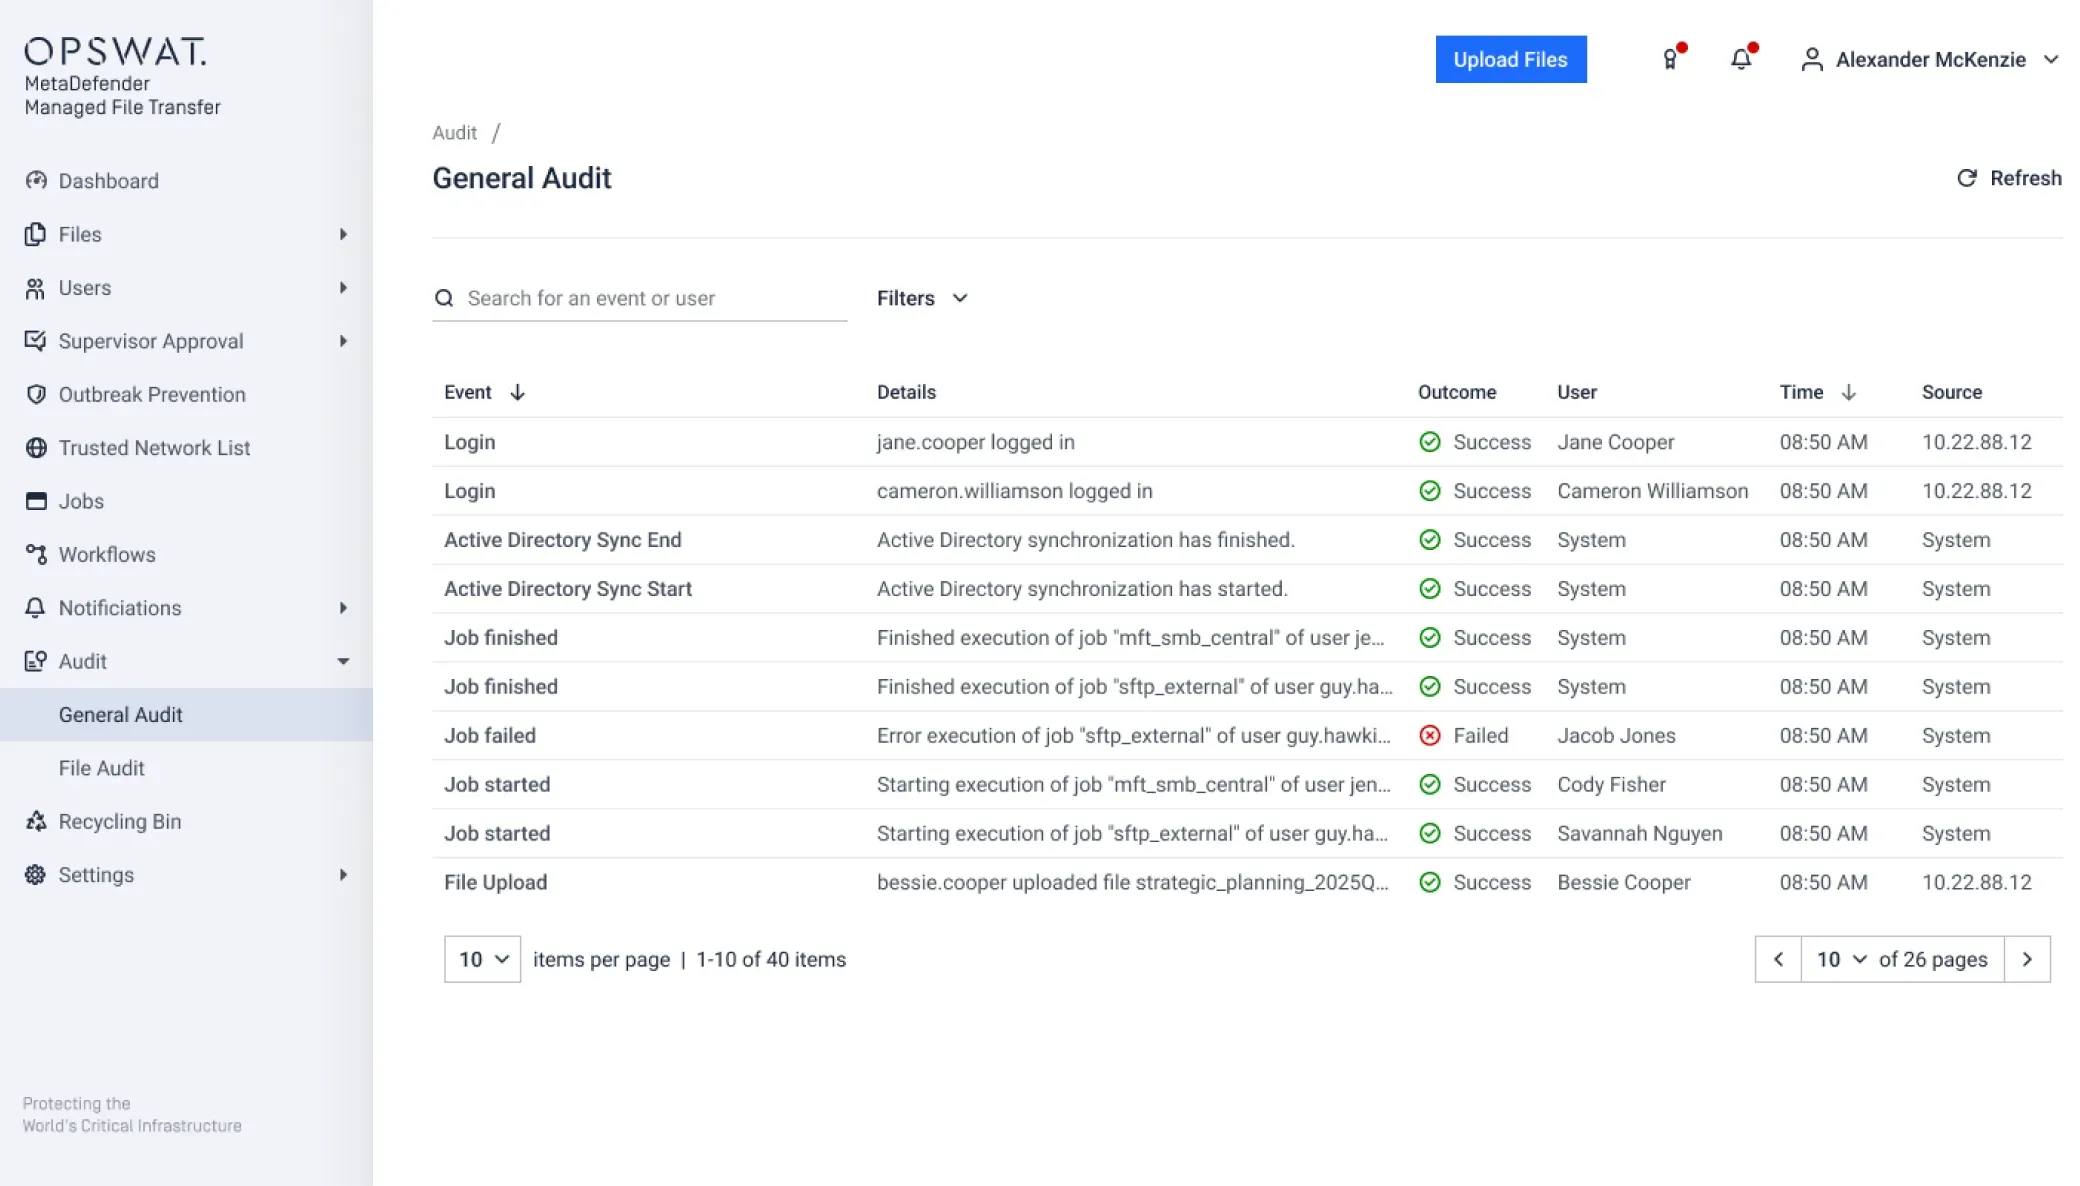
تنسيق سير العمل وأتمتته
يتم تنفيذ المهام وفقًا لجدول زمني، أو في الوقت الفعلي تقريبًا، أو عند الطلب. ويتم توجيه الملفات بناءً على السمات والبيانات الوصفية وأدوار المستخدمين ونتائج الفحص. كما يتيح محرر التنسيق المرئي إنشاء مسارات العمل دون الحاجة إلى كتابة نصوص برمجية.
- المهام الآلية المجدولة
المهام الآلية المجدولة
عمليات التشغيل المجدولة، وفي الوقت شبه الفعلي، وعند الطلب
تنسيق سير العمل
المحرر المرئي، التوزيع من واحد إلى عدة عناصر
عمليات الدمج
HTTP/S، خادم SFTP (الوارد)، مهام عميل SFTP، مشاركات SMB/CIFS، SharePoint Online، التخزين السحابي، موصلات التطبيقات/نظم تخطيط موارد المؤسسات (ERP)، REST API
المعالجة بعد النقل
خطوات مدمجة يتم تنفيذها بعد اكتمال عملية النقل
إعادة تسمية الملفات وقواعد التسمية
إعادة تسمية الملفات وفقًا للقواعد المعمول بها أثناء التوجيه والتسليم
الوكلاء عن بُعد
تقوم البرامج المثبتة على الخوادم البعيدة بتنفيذ عمليات النقل
- النقل المُدار للملفات MetaDefender Managed File Transfer
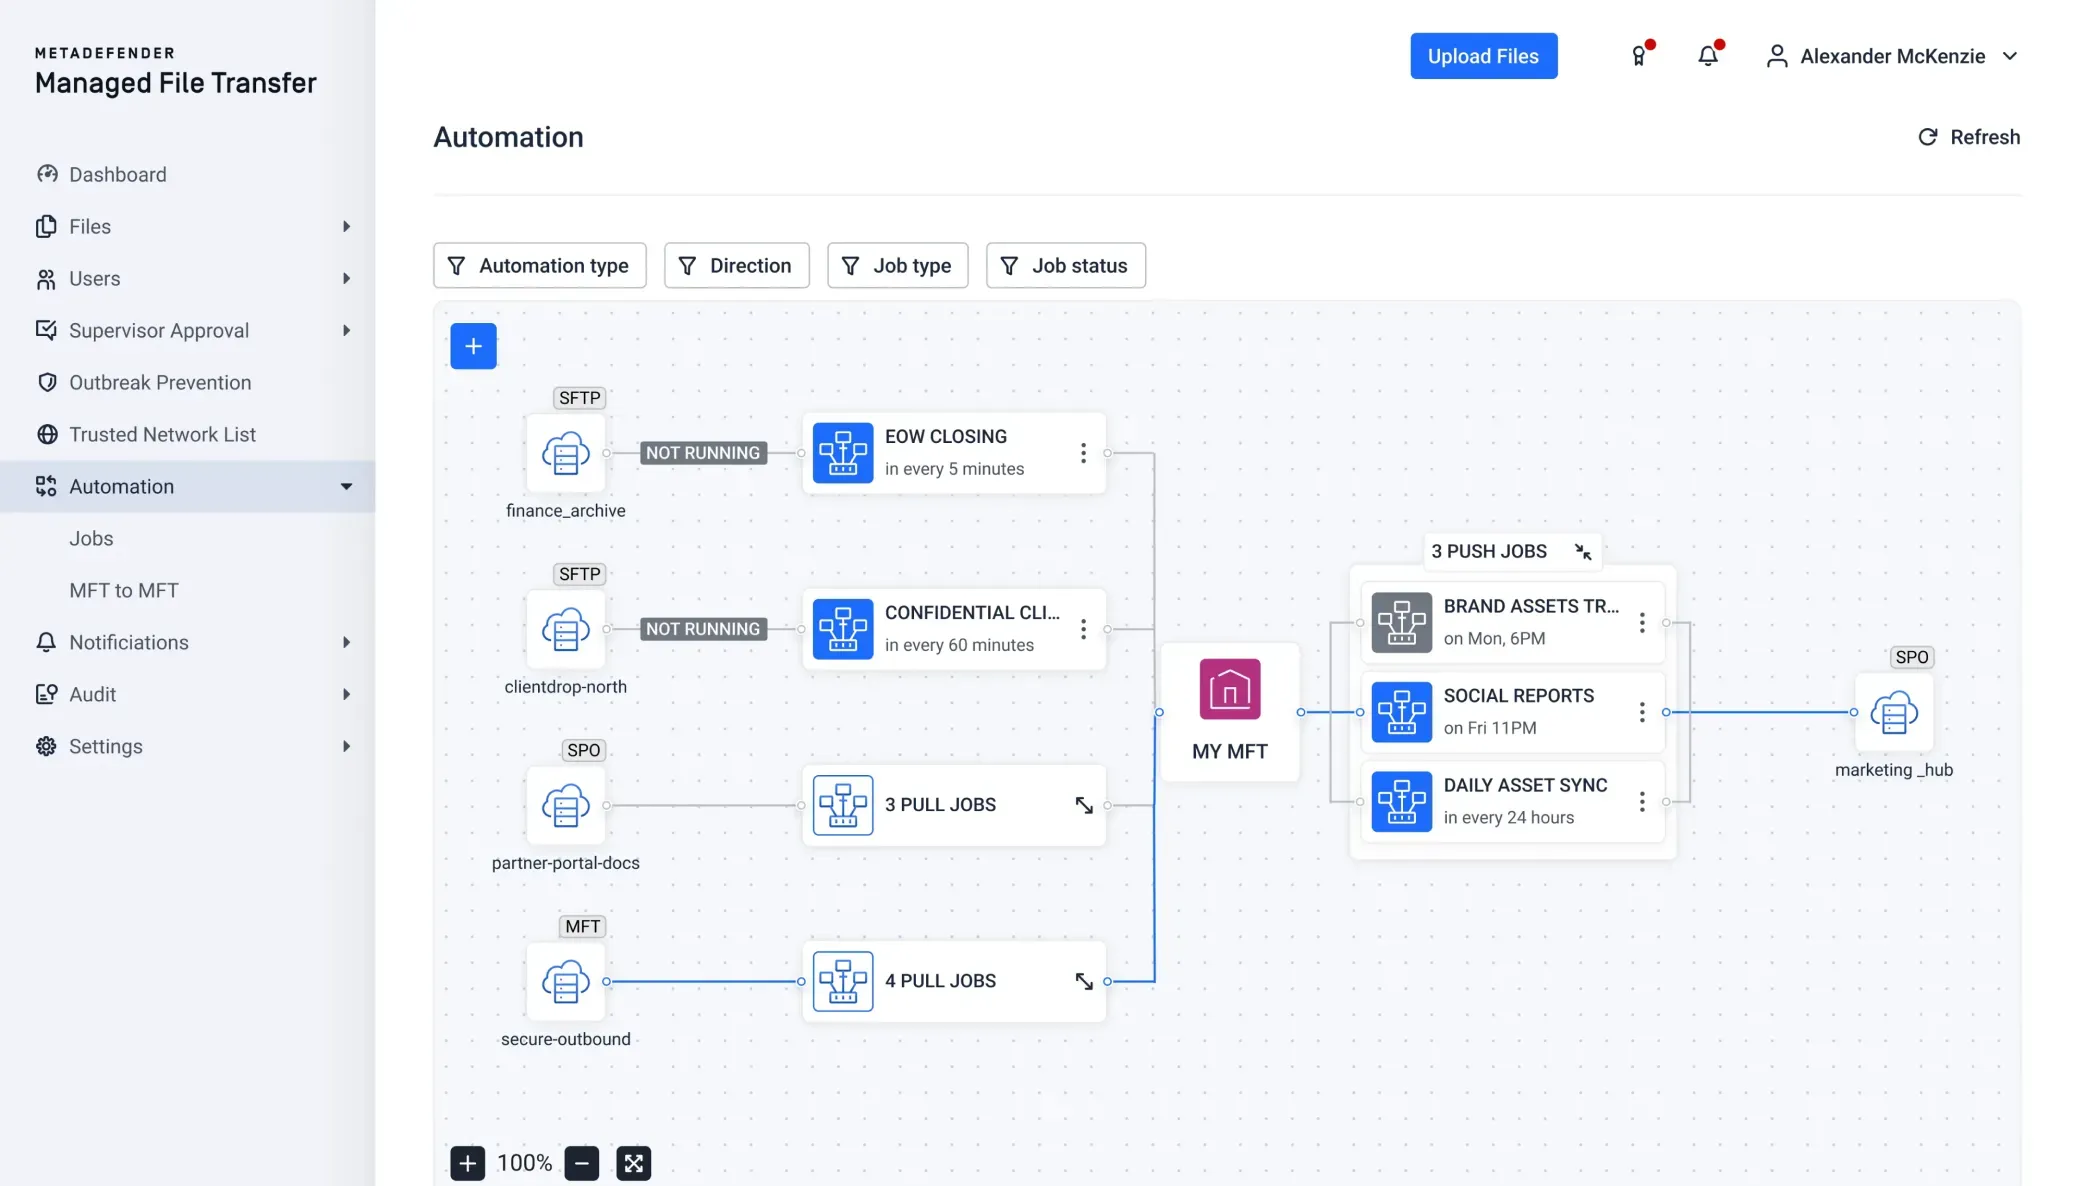
التدقيق وإعداد التقارير المركزي
يتم تسجيل كل إجراء يتم اتخاذه على الملف مع ذكر اسم المستخدم والطابع الزمني والنتيجة، مما يؤدي إلى إنشاء سلسلة حراسة تمتد من لحظة الإدخال وحتى التسليم. وتؤكد عمليات التحقق باستخدام خوارزمية SHA-256 وصول كل ملف كاملاً ودون أي تغيير، كما يتم تدوين كل نتيجة في سجل تدقيق يثبت عدم التلاعب به.
- مسار التدقيق
مسار التدقيق
كل عملية تحميل أو تنزيل أو نقل أو موافقة أو حذف أو نتيجة فحص، مع عنوان IP للعميل وموقعه
سلامة الملفات وعدم الإنكار
التحقق باستخدام خوارزمية SHA-256 وإيصال التسليم المسجل
التقارير، والاحتفاظ بالبيانات، ونظام إدارة الأحداث والمعلومات والأمن (SIEM)
تقارير الامتثال، والحذف التلقائي للملفات، وإمكانية تكوين مدة الاحتفاظ بسجلات التدقيق، والتصدير إلى نظام SIEM أو الأرشيف
وحدة التحكم الإدارية الموحدة
المراقبة في الوقت الفعلي، مع إرسال تنبيهات عند فشل عمليات التحويل أو تأخرها أو عدم الامتثال لاتفاقيات مستوى الخدمة (SLA)
- النقل المُدار للملفات MetaDefender Managed File Transfer
الهوية والتحكم في الوصول
أذونات دقيقة حسب المستخدم والمجموعة والسياسة. تعمل حسابات الخدمة على تنفيذ عمليات النقل بين الأنظمة دون ربط المهام بمستخدمين معينين.
التحكم في الوصول المستند إلى الدور
أذونات المستخدمين والمجموعات والسياسات، وحسابات الخدمات
إدارة الهوية والوصول
تسجيل الدخول الموحد (SSO) عبر SAML 2.0، تسجيل الدخول الموحد (SSO) عبر OIDC، Active Directory / LDAP، RADIUS، المصادقة متعددة العوامل
سياسات كلمات المرور / حظر الحساب
قواعد التعقيد وانتهاء الصلاحية وإعادة الاستخدام، بالإضافة إلى حظر الدخول بعد محاولات تسجيل الدخول الفاشلة
عناصر التحكم في الجلسة
فترات الانتظار وحدود الجلسات المتزامنة
عزل شبكات تكنولوجيا المعلومات وتكنولوجيا التشغيل
ينقل الملفات بأمان بين شبكات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) المنفصلة، بما في ذلك الأنظمة المعزولة عن الشبكة الخارجية وأنظمة البنية التحتية الحيوية. وتخضع الملفات للفحص والتحقق من مطابقتها للسياسة قبل عبور الحدود.
عزل الشبكة
نقل البيانات بين أنظمة تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)، والأنظمة المعزولة شبكيًّا، والبنية التحتية الحيوية
MFT-إلى-MFT النقل المباشر
عمليات النقل بين مثيلات « MFT » عبر حدود الشبكة، مع السماح بنقل الملفات المسموح بها أو التي وافق عليها المشرف فقط
OPSWAT النظام البيئي
MetaDefender Kiosk، NetWall data diodes، Email Gateway Security ، Storage Security ، OT Access
- منع التهديدات
نظام مدمج للوقاية من التهديدات المتقدمة
يتم فحص كل ملف قبل التسليم، وليس بعده. تعمل تقنية Metascan™ Multiscanning على تشغيل أكثر من 30 محركًا لمكافحة البرامج الضارة في آن واحد، بينما تعمل تقنية Deep CDR™ على إعادة بناء الملفات الآمنة والقابلة للاستخدام عبر أكثر من 200 تنسيق، بما في ذلك الأرشيفات المتداخلة متعددة المستويات. كما تعمل تقنية الذكاء الاصطناعي التنبؤية Alin AI وصندوق الحماية Aether™ MetaDefender على اكتشاف التهديدات من نوع «يوم الصفر» والتهديدات المراوغة. ويتم إعادة فحص الملفات المخزنة بشكل دوري باستخدام محركات محدثة.
- منع التهديدات
منع التهديدات
Metascan Multiscanning ، تقنية Deep CDR™، الذكاء الاصطناعي التنبئي Alin AI، MetaDefender Aether
التحقق من البيانات والمحتوى
Proactive DLP™ (PII، PHI، PCI، OCR)، File-Based Vulnerability Assessment ، AI Content Inspector
منع التفشي
إعادة الفحص الدوري للملفات المخزنة
- النقل المُدار للملفات MetaDefender Managed File Transfer
- مشاركة الملفات
Secure مشاركة الملفات الخارجية
يقوم المستخدمون بإرسال الملفات مباشرةً إلى مستلمين داخليين أو خارجيين. ويتيح «الوصول كضيف» للشركاء والموردين و العملاء تبادل الملفات دون الحاجة إلى حسابات مستخدم كاملة. ويتم فحص كل ملف والتأكد من مطابقته للسياسة قبل أن يتمكن المستلم من الوصول إليه.
- Secure الإرسال والوصول كضيف
Secure الإرسال والوصول كضيف
التحويلات المباشرة إلى المستلمين الداخليين والخارجيين، بما في ذلك الضيوف الذين لا يمتلكون حسابات مستخدم كاملة
Secure عناصر التحكم في الروابط
الحماية بكلمة مرور، وحدود التنزيل، انتهاء صلاحية الروابط، وإمكانية استدعاء الملف من قبل المرسل، مع إرسال إشعار عند الوصول إلى الملف أو تنزيله
Secure نماذج الويب
نماذج تحميل تحمل العلامة التجارية للشركاء و العملاء
مسارات عمل موافقة المشرف
الموافقة على مرحلة واحدة أو عدة مراحل قبل الإصدار
الكمبيوتر المكتبي، و Mobile ، وOutlook
عميل سطح المكتب الذي يتبع نفس السياسات وإجراءات الفحص المطبقة على واجهة الويب وتطبيقات iOS وAndroid، بالإضافة إلى الوظيفة الإضافية لبرنامج Outlook
- النقل المُدار للملفات MetaDefender Managed File Transfer
- التشفير
التشفير من طرف إلى طرف
يتم تشفير البيانات أثناء النقل وعند التخزين باستخدام تقنيات تشفير متوافقة مع معايير الصناعة، مما يضمن الحفاظ على السرية طوال مسار عملية النقل بأكمله.
- التشفير أثناء النقل
التشفير أثناء النقل
حماية الملفات أثناء نقلها بين المستخدمين والأنظمة والشبكات
التشفير أثناء التخزين
الملفات المخزنة محمية سواء في الموقع أو في السحابة
تشفير معتمد وفقًا لمعيار FIPS 140-3
وحدة تشفير معتمدة بموجب برنامج CMVP التابع للمعهد الوطني للمعايير والتقنية (NIST)
- النقل المُدار للملفات MetaDefender Managed File Transfer
- تنسيق سير العمل
تنسيق سير العمل وأتمتته
يتم تنفيذ المهام وفقًا لجدول زمني، أو في الوقت الفعلي تقريبًا، أو عند الطلب. ويتم توجيه الملفات بناءً على السمات والبيانات الوصفية وأدوار المستخدمين ونتائج الفحص. كما يتيح محرر التنسيق المرئي إنشاء مسارات العمل دون الحاجة إلى كتابة نصوص برمجية.
- المهام الآلية المجدولة
المهام الآلية المجدولة
عمليات التشغيل المجدولة، وفي الوقت شبه الفعلي، وعند الطلب
تنسيق سير العمل
المحرر المرئي، التوزيع من واحد إلى عدة عناصر
عمليات الدمج
HTTP/S، خادم SFTP (الوارد)، مهام عميل SFTP، مشاركات SMB/CIFS، SharePoint Online، التخزين السحابي، موصلات التطبيقات/نظم تخطيط موارد المؤسسات (ERP)، REST API
المعالجة بعد النقل
خطوات مدمجة يتم تنفيذها بعد اكتمال عملية النقل
إعادة تسمية الملفات وقواعد التسمية
إعادة تسمية الملفات وفقًا للقواعد المعمول بها أثناء التوجيه والتسليم
الوكلاء عن بُعد
تقوم البرامج المثبتة على الخوادم البعيدة بتنفيذ عمليات النقل
- النقل المُدار للملفات MetaDefender Managed File Transfer
- إعداد التقارير المركزي
التدقيق وإعداد التقارير المركزي
يتم تسجيل كل إجراء يتم اتخاذه على الملف مع ذكر اسم المستخدم والطابع الزمني والنتيجة، مما يؤدي إلى إنشاء سلسلة حراسة تمتد من لحظة الإدخال وحتى التسليم. وتؤكد عمليات التحقق باستخدام خوارزمية SHA-256 وصول كل ملف كاملاً ودون أي تغيير، كما يتم تدوين كل نتيجة في سجل تدقيق يثبت عدم التلاعب به.
- مسار التدقيق
مسار التدقيق
كل عملية تحميل أو تنزيل أو نقل أو موافقة أو حذف أو نتيجة فحص، مع عنوان IP للعميل وموقعه
سلامة الملفات وعدم الإنكار
التحقق باستخدام خوارزمية SHA-256 وإيصال التسليم المسجل
التقارير، والاحتفاظ بالبيانات، ونظام إدارة الأحداث والمعلومات والأمن (SIEM)
تقارير الامتثال، والحذف التلقائي للملفات، وإمكانية تكوين مدة الاحتفاظ بسجلات التدقيق، والتصدير إلى نظام SIEM أو الأرشيف
وحدة التحكم الإدارية الموحدة
المراقبة في الوقت الفعلي، مع إرسال تنبيهات عند فشل عمليات التحويل أو تأخرها أو عدم الامتثال لاتفاقيات مستوى الخدمة (SLA)
- النقل المُدار للملفات MetaDefender Managed File Transfer
حصلت الشركة على تقدير من G2 باعتبارها رائدة في مجال « MFT »
لماذا تختار OPSWAT Managed File Transfer؟
Managed File Transfer نظام "MetaDefender Managed File Transfer MFT الكاملة لنقل الملفات ( MFT وتقنيات أمان الملفات المتقدمة المدمجة، وهو مصمم خصيصًا لأقسام تكنولوجيا المعلومات في المؤسسات وبيئات التكنولوجيا التشغيلية الخاضعة للوائح التنظيمية.
| القدرة | النقل المُدار للملفات MetaDefender Managed File Transfer (MFT) | حلول MFT التقليدية |
|---|---|---|
| Core Managed File Transfer MFT) Core |
|
|
| Multiscanning المدمجة |
Multiscanning Native Metascan™
|
محدود أو خارجي
|
| CDR (إزالة العناصر الضارة من المحتوى وإعادة بنائه) |
تقنية Native Deep CDR™
|
نادر
|
| نظام DLP (منع فقدان البيانات) المدمج |
تقنية DLP™ الاستباقية المدمجة
|
محدود
|
| الكشف عن البرامج الضارة باستخدام الذكاء الاصطناعي |
متكامل
|
ملحق
|
| الأتمتة القائمة على السياسات |
|
|
| دعم البيئات المقسمة بين تكنولوجيا المعلومات وتكنولوجيا التشغيل |
مصمم لتقنيات المعلومات والتكنولوجيا التشغيلية
|
محدود
|
| مسارات عمل موافقة المشرف |
الموافقات أحادية ومتعددة المراحل
|
يختلف
|
| الإدارة المركزية والشفافية |
وحدة التحكم الموحدة وإعداد التقارير
|
Varies
|
| تكامل النظم البيئية |
التكامل مع OPSWAT الأصلي OPSWAT
|
محدود
|
إيقاف التهديدات يبدأ بالتكنولوجيا الرائدة في السوق
تمنع تكنولوجيا OPSWAT، المثْبَتة والموثوقة عالميًا والحائزة على جوائز والرائدة في السوق، دخول البرمجيات الضارة التي تحملها الملفات إلى بيئاتك الأساسية وتحُول دون انتشارها فيها.
التنبؤ بأمن «اليوم صفر» المدعوم بالذكاء الاصطناعي على مستوى الحدود الخارجية للشبكة
- الكشف عن التهديدات قبل التنفيذ وتحييدها
- نموذج ML تم تدريبه على سير عمل الملفات المؤسسية
محركاتٌ أفضل من محرك واحد
- كشف البرمجيات الضارة بنسبة 100% تقريبًا
- فحص آني بما يزيد على 30 محركًا رائدًا مكافحًا للفيروسات
إيقاف التهديدات التي يفوتها الآخرون
- يدعم أكثر من 200 تنسيق ملف
- يُزيل المحتوى الضار باستمرار من الأرشيفات المتداخلة المتعددة المستويات
- يُعيد إنشاء ملفات آمنة وقابلة للاستخدام
منع فقدان البيانات الحساسة
- استخدام نماذج مدعومة بالذكاء الاصطناعي لتحديد النصوص غير المنظمة وتصنيفها إلى فئات محددة مسبقًا
- حجب المعلومات الحساسة المحددة تلقائيًا، مثل المعلومات الشخصية (PII) والمعلومات الصحية الشخصية (PHI) ومعلومات بطاقات الدفع (PCI)، في أكثر من 125 نوعًا من الملفات
- دعم التعرف الضوئي على الرموز OCR في الصور
اكتشاف الثغرات في التطبيقات قبل تثبيتها
- التحقق من الثغرات الأمنية في البرامج قبل عملية التثبيت
- فحص الأنظمة بحثًا عن الثغرات المعروفة عندما تكون الأجهزة متوقفة
- فحص سريع للتطبيقات المشتغلة ومكتباتها بحثًا عن الثغرات الأمنية
النشر في أي مكان، والتكامل في كل مكان
حل شامل وقابل للتوسع لنقل الملفات المُدار، يتكامل بسلاسة ويتتبع ملفاتك أينما ذهبت.
داخليًا
تبادل Secure للملفات Secure وعبر شبكات معزولة عن الإنترنت داخل الشبكات الخاضعة للتنظيم والشبكات الصناعية.
السحابة
تمكين النقل الآمن للملفات في البيئات القائمة على السحابة.
هجين
اربط بين البيئات المحلية والسحابية بأمان.

عمليات الدمج
تتكامل سير عمل Secure مع أنظمة التخزين المؤسسية، الخدمات SFTP، ومنصات التعاون، وبيئات SIEM، من أجل مواءمة عمليات الفحص وتطبيق السياسات والمراقبة على مستوى المؤسسة بأكملها.
للحصول على تقنيات الفحص المدمجة المتطورة، بما في ذلك الكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي، وقدرات التكامل التفصيلية:
نجاح العملاء
"يتيح لنا نظام Managed File Transfer منOPSWATمعالجة كميات كبيرة من الملفات... دون القلق من تسلل التهديدات الخفية."
"يوجد حاجز وقائي يُتيح لنا تمرير المعلومات أو مشاركتها أو تلقّيها أو إعطائها بثقة... لقد صارت OPSWAT حلًا موثوقًا به فعلًا".
"كان [MetaDefender Managed File Transfer MFT)] كل ما نحتاجه لتقليل المخاطر، والانتقال من نظام قذر إلى نظام نظيف."
نظام Managed File Transfer والمُجهز للامتثال
MetaDefender Managed File Transfer يدعم الامتثال للأطر التنظيمية مثل اللائحة العامة لحماية البيانات (GDPR) وقانون نقل التأمين الصحي والمسؤولية (HIPAA) ومعيار NIS2 ومعيار PCI DSS وقانون إدارة أمن المعلومات الفيدرالية (FISMA) ومعايير المعهد الوطني للمعايير والتقنية (NIST)، وذلك من خلال تطبيق التشفير، والتحكم في الوصول القائم على الأدوار، وسجلات التدقيق التفصيلية، وفرض السياسات عبر جميع سير عمل نقل الملفات على مستوى المؤسسة.
كيف يعمل الأمر في ثلاث خطوات بسيطة
وثائق تقنية
الشروع
النشر والاستخدام
دعم
أطلق العنان للإمكانات الكاملة لمنتجاتنا

الموارد
مدونة MetaDefender Managed File Transfer MFT)
وثائق MetaDefender Managed File Transfer MFT)
الدليل الشاملManaged File Transfer Secure Managed File Transfer
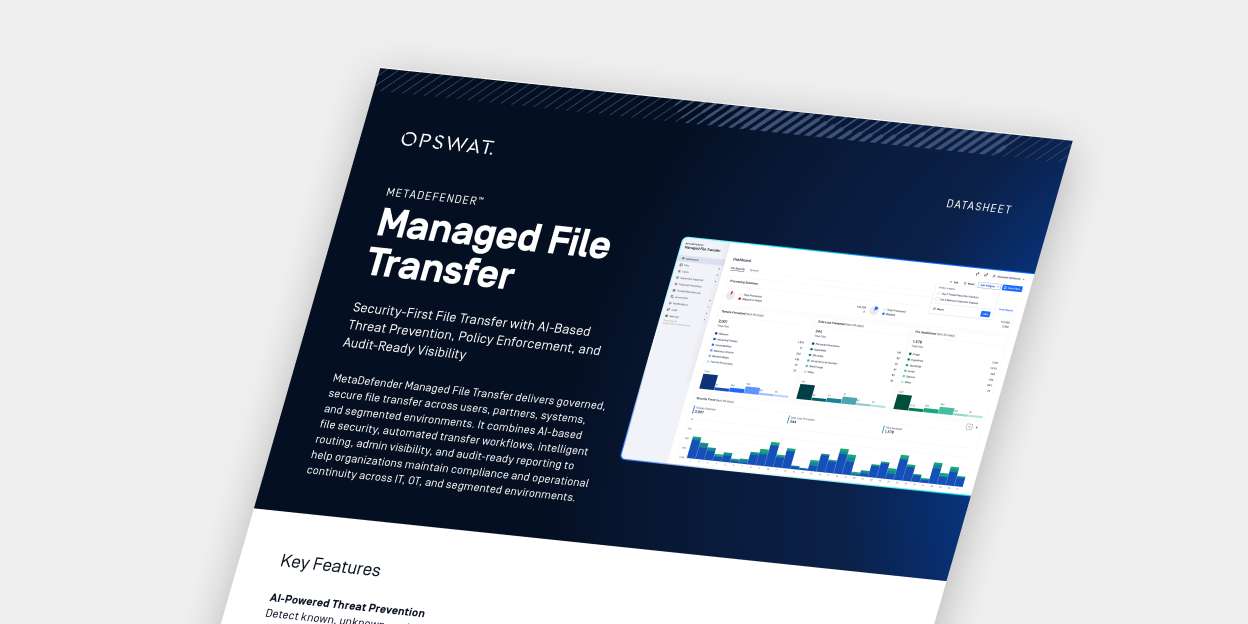
ورقة بيانات MetaDefender Managed File Transfer MFT)
ملخص حل MetaDefender Managed File Transfer MFT)
نقل Secure من Kiosk إلى التسليم الخاضع للرقابة
OPSWAT الخسائر الناجمة عن التوقف عن العمل بمقدار مليون دولار في الساعة لإحدى أكبر ثلاث شركات مصنعة لأشباه الموصلات
Managed File Transfer
نظام نقل الملفات المُدار (MFT) هو منصة تتيح تبادل الملفات بشكل آمن وآلي وخاضع للسياسات بين المستخدمين والأنظمة والشبكات. ويوفر MFT التشفير وسجلات التدقيق وأتمتة سير العمل والتحكم المركزي لضمان نقل الملفات بأمان ووفقًا للمتطلبات التنظيمية.
يُعد MetaDefender Managed File Transfer MFT)» MFT الأمني الأول من نوعه OPSWATفي مجال نقل MFT ، حيث يدمج ميزات متطورة لفحص الملفات وتطبيق السياسات مباشرةً في سير عمل نقل الملفات عبر بيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية (OT) على مستوى المؤسسة.
تركز حلول نقل الملفات المُدارة التقليدية حلول على النقل الآمن والأتمتة. أماManaged File Transfer MFT) MetaDefender فتذهب إلى أبعد من ذلك من خلال دمج إجراءات أمان متطورة للملفات مباشرةً في كل عملية نقل.
MFT MetaDefender MFT الفحص المتعدد باستخدام ما يصل إلى 30 محركًا لمكافحة البرامج الضارة، وتقنية Deep CDR™ لتنقية الملفات، وProactive DLP™، والكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي باستخدام Predictive Alin AI للكشف عن file-based vulnerability assessment من نوع "صفر يوم" قبل التنفيذ file-based vulnerability assessment سير عمل نقل الملفات — مما يساعد المؤسسات على منع انتشار البرامج الضارة وفقدان البيانات مع الحفاظ على قدرات MFT الكاملة MFT .
يعملManaged File Transfer MetaDefender Managed File Transfer MFT) على تعزيز الأمان من خلال فحص كل ملف يتم نقله قبل وصوله إلى وجهته. ويتم تحليل الملفات باستخدام تقنية "Metascan™ Multiscanning" وتقنية "Deep CDR™" و"Proactive DLP™"، بالإضافة إلى الكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي باستخدام "Predictive Alin AI" للكشف عن هجمات "صفر يوم" قبل تنفيذها.
من خلال الجمع بين الوقاية المتطورة من التهديدات والتشفير، والتحكم في الوصول القائم على الأدوار، وسير عمل الموافقة الإشرافية،MFT MetaDefender MFT منع انتشار البرامج الضارة وتسرب البيانات ونقل الملفات غير المصرح به عبر بيئات المؤسسات والبنى التحتية الحيوية.
نعم. يدعمManaged File Transfer MFT) MetaDefender المهام المجدولة، والتوجيه القائم على المنطق، وعمليات النقل التي تعتمد على البيانات الوصفية، وتنسيق سير العمل المرئي.
يمكن للمؤسسات تحديد قواعد نقل الملفات استنادًا إلى خصائص الملفات وأدوار المستخدمين ونتائج الفحص الأمني وسياسات تقسيم الشبكة. ويتيح ذلك نقل الملفات تلقائيًا وبناءً على السياسات عبر بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) والسحابة والبيئات المحلية، مع الحفاظ على الحوكمة المركزية والرؤية الشاملة.
نعم. تم تصميمManaged File Transfer MFT) MetaDefender لدعم المؤسسات التي تعمل في بيئات خاضعة للتنظيم وتستند إلى الامتثال.
وهي تدعم المعايير التنظيمية مثل اللائحة العامة لحماية البيانات (GDPR) وقانون نقل التأمين الصحي والمسؤولية (HIPAA) والاتفاقية الأوروبية بشأن أمن شبكات المعلومات (NIS2) ومعيار صناعة بطاقات الدفع (PCI) وقانون إدارة أمن المعلومات في وزارة الدفاع الأمريكية (FISMA) والمعهد الوطني للمعايير والتقنية (NIST)، وذلك من خلال تطبيق التشفير، والتحكم الدقيق في الوصول القائم على الأدوار، وسير عمل الموافقة الإشرافية، وتسجيل عمليات التدقيق التفصيلي، وإعداد التقارير المركزية عبر جميع عمليات نقل الملفات.
نعم. تم تصميمManaged File Transfer MFT) MetaDefender لدعم نقل الملفات بشكل آمن ومستند إلى السياسات عبر شبكات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) المقسمة.
وهي تتيح نقل البيانات بأمان بين البيئات ذات مستوى الأمان المنخفض والبيئات ذات مستوى الأمان العالي، بما في ذلك الأنظمة المعزولة شبكياً وأنظمة البنية التحتية الحيوية، مع تطبيق إجراءات متطورة لفحص التهديدات وفرض السياسات قبل نقل الملفات.
يدعم MetaDefender Managed File Transfer MFT) عمليات النشر داخل المؤسسة، وفي السحابة، والعمليات المختلطة.
يمكن للمؤسسات نشر هذا الحل ضمن شبكات تكنولوجيا المعلومات المؤسسية، أو بيئات تكنولوجيا التشغيل الصناعية، أو البنى التحتية القائمة على السحابة، مع تطبيق سياسات أمن ملفات متسقة ومعايير تشفير وإدارة مركزية في جميع البيئات.
متوفر كصورة BYOL على AWS Marketplace.
لا. على الرغم من أنManaged File Transfer MFT) MetaDefender تحظى بثقة الشركات الكبرى ومشغلي البنى التحتية الحيوية، إلا أنها مناسبة أيضًا للمؤسسات المتوسطة الحجم التي تحتاج إلى تبادل آمن وآلي للملفات.
بفضل خيارات النشر المرنة والإدارة المركزية وعملية الإعداد المبسطة،MFT MetaDefender MFT المؤسسات من مختلف الأحجام التي تسعى إلى توفير أمان متقدم للملفات، والاستعداد للامتثال، وأتمتة سير العمل دون تعقيدات تشغيلية مفرطة.
نعم. يتكامل MetaDefender Managed File Transfer (MFT) مع بروتوكولات HTTP/S وSFTP وSMB وSharePoint Online ومنصات التخزين السحابية وأنظمة SIEM وواجهات برمجة التطبيقات REST.
كما يتكامل معحلول OPSWAT الأخرى — بما في ذلك MetaDefender Kiosk NetWall Diode Email Security Storage Security OT Access— لتنسيق نقل الملفات بشكل آمن ومستند إلى السياسات عبر البيئات المقسمة والخاضعة للوائح التنظيمية.
يتيح برنامج العميل المكتبي للمستخدمين تصفح الملفات وتحميلها وتنزيلها وتنظيمها مباشرةً من أجهزة الكمبيوتر الخاصة بهم.
نعم. تقوم خدمة «الوقاية من الفيروسات» بإعادة فحص الملفات المخزنة بشكل دوري باستخدام محركات فحص محدثة، مما يتيح اكتشاف التهديدات التي لم تكن معروفة عند تحميل الملف لأول مرة.
يحدد «مفتش المحتوى بالذكاء الاصطناعي» ما إذا كانت المستندات والصور قد تم إنشاؤها بواسطة الذكاء الاصطناعي، ويُشير إلى حالات الاحتيال المحتملة — مثل السجلات المزورة — قبل دخول الملفات إلى الأنظمة التالية.
يخضع كل نقل لعملية تحقق باستخدام خوارزمية SHA-256 للتأكد من وصول الملف كاملاً ودون أي تغيير. ويتم تسجيل كل نتيجة في سجل تدقيق يثبت عدم التلاعب به.
يضمن النشر المتكرر استمرار عمليات نقل الملفات والمهام المجدولة، مما يقلل من فترات التعطل في سير العمل الحيوية للأعمال.
نعم. تتولى حسابات الخدمة عمليات النقل بين الأنظمة، وبالتالي لا تعتمد المهام على حساب شخص معين.
تحدد سياسات الاحتفاظ بالبيانات المدة التي يتم خلالها تخزين الملفات. ويتم حذف الملفات تلقائيًا عند انتهاء فترة الاحتفاظ، مما يدعم متطلبات الامتثال ويقلل من المخاطر الناجمة عن الاحتفاظ بالبيانات لفترة أطول من اللازم.
نعم. يقوم الوكيل العكسي في المنطقة المحايدة (DMZ) بتوجيه الاتصالات الواردة، وبالتالي لا توجد منافذ واردة مفتوحة على الشبكة الداخلية. أما الوكيل التوجيهي الصادر فيتولى إدارة الاتصالات مع الشركاء الخارجيين.
يتم دعم الملفات التي يزيد حجمها عن عدة غيغابايت. وتستأنف عمليات النقل المتوقفة من النقطة التي توقفت عندها. ويمكن التحكم في عرض النطاق الترددي حسب المستخدم أو المهمة أو الجدول الزمني، كما تمنح قوائم انتظار المهام الأولوية لعمليات النقل المتزامنة.