حماية مسارات نقل البيانات ونماذج اللغة الكبيرة (LLMs) ونقاط نهاية النماذج
حماية أنظمة الذكاء الاصطناعي المؤسسية من المحتوى الضار، والبيانات الملوثة، وحقن الأوامر، وكشف البيانات الحساسة. تقوم منصة « OPSWAT » بفحص الملفات والبيانات وتطهيرها والتحكم فيها خلال مراحل الاستيعاب والتخزين والتدريب والتفاعلات مع نماذج اللغة الكبيرة (LLM) والنماذج مفتوحة المصدر وعمليات الاستدلال.
- الوقاية المتعددة الطبقات من التهديدات
- حماية البيانات الحساسة
- نموذج الذكاء الاصطناعي وأمن المحتوى
ما هي مجموعات البيانات التابعة لأطراف ثالثة التي تفسد بشكل فعلي تضميناتنا المتجهة؟
أين تختبئ الحمولات الخاملة داخل أنظمة التخزين السحابية القائمة على الذكاء الاصطناعي لدينا؟
ما هي البرامج الضارة الخفية التي تكمن داخل الملفات التي تم تحميلها إلى قاعدة بيانات RAG الخاصة بنا؟
كيف يمكننا اكتشاف ثغرات «اليوم صفر» قبل أن تتسلل إلى مجموعات التدريب الخاصة بنا؟
ما هي الآليات التي تمنع الموظفين من تحميل أكواد ضارة إلى نماذجنا المحلية؟
ما هي البيانات الشخصية الخاصة بالشركات التي تتسرب عن غير قصد إلى واجهات برمجة التطبيقات (API) العامة الخاصة بالذكاء الاصطناعي؟
كيف يمكننا إزالة البيانات الوصفية المخفية والحساسة قبل وصول الملفات إلى مسارات معالجة الذكاء الاصطناعي لدينا؟
كيف يقوم ملف النموذج المُسلسل بتنفيذ تعليمات برمجية ضارة عند تحميله؟
ما هي تنسيقات النماذج مفتوحة المصدر التي تشكل أكبر خطر لإصابة بنيتنا التحتية؟
كيف يمكننا الكشف عما إذا كان أحد الوكلاء يقوم بإنشاء مستند مزور أو معالجته؟
لماذا تتجاوز حزم نماذج الذكاء الاصطناعي الخارجية جدران الحماية الخارجية القياسية لدينا؟
البيانات غير الموثوق بها تشكل مخاطر في جميع مراحل سير عمل الذكاء الاصطناعي
يعتمد تطوير الذكاء الاصطناعي في المؤسسات على الملفات والبيانات الواردة من المستخدمين، وتطبيقات المؤسسات، والمستودعات، وقواعد البيانات، وواجهات برمجة التطبيقات (API)، ومصادر الجهات الخارجية، والنماذج الخارجية. وعندما تدخل هذه البيانات ونماذج اللغة الكبيرة (LLMs) والملفات إلى مسارات عمل الذكاء الاصطناعي دون ضوابط أمنية مناسبة، فإن البرامج الضارة والمعلومات الحساسة والبيانات المزورة قد تؤثر على النماذج اللاحقة والوكلاء والتطبيقات.

التوجيه الفوري يؤثر على سلوك الذكاء الاصطناعي
يمكن أن تؤدي المطالبات الخبيثة والتعليمات المخفية والمخرجات غير الآمنة إلى التلاعب بسلوك الذكاء الاصطناعي، أو الكشف عن البيانات الحساسة، أو إحداث إجراءات غير مقصودة عبر نماذج اللغة الكبيرة (LLMs) والوكلاء.

قد تتعرض البيانات الحساسة للكشف من خلال الذكاء الاصطناعي
يمكن أن تدخل البيانات السرية، والخاضعة للتنظيم، والمملوكة حصريًّا، وذات المخاطر العالية في المطالبات، ومجموعات البيانات التدريبية، وسير عمل الاسترجاع، وتطبيقات الذكاء الاصطناعي.

الملفات الضارة قد تعرض سير عمل الذكاء الاصطناعي للخطر
يمكن أن تحتوي المستندات والمحفوظات والصور وملفات الأكواد وملفات النماذج على كائنات مدمجة ونصوص برمجية وبيانات وصفية ومحتوى متداخل. ويشكل كل منها مخاطر متميزة، بدءًا من البرامج الضارة والحمولات الخفية وصولاً إلى تسرب البيانات.
قد تشكل أصول الذكاء الاصطناعي غير المُتحقق منها مصدرًا للمخاطر
غالبًا ما تدخل ملفات النماذج ومجموعات البيانات ودفاتر الملاحظات والأرشيفات والمواد الداعمة إلى بيئات الذكاء الاصطناعي من الفرق الداخلية والجهات الخارجية والمصادر مفتوحة المصدر. وبدون فحص دقيق، قد تنقل هذه الأصول برامج ضارة أو بيانات حساسة أو مكونات معرضة للخطر أو ملفات غير آمنة إلى سير عمل التدريب والتقييم والتخزين والنشر.
- المدخلات والمخرجات غير الآمنة
التوجيه الفوري يؤثر على سلوك الذكاء الاصطناعي
يمكن أن تؤدي المطالبات الخبيثة والتعليمات المخفية والمخرجات غير الآمنة إلى التلاعب بسلوك الذكاء الاصطناعي، أو الكشف عن البيانات الحساسة، أو إحداث إجراءات غير مقصودة عبر نماذج اللغة الكبيرة (LLMs) والوكلاء.
- تسرب البيانات الحساسة
قد تتعرض البيانات الحساسة للكشف من خلال الذكاء الاصطناعي
يمكن أن تدخل البيانات السرية، والخاضعة للتنظيم، والمملوكة حصريًّا، وذات المخاطر العالية في المطالبات، ومجموعات البيانات التدريبية، وسير عمل الاسترجاع، وتطبيقات الذكاء الاصطناعي.
- تهديدات الملفات
الملفات الضارة قد تعرض سير عمل الذكاء الاصطناعي للخطر
يمكن أن تحتوي المستندات والمحفوظات والصور وملفات الأكواد وملفات النماذج على كائنات مدمجة ونصوص برمجية وبيانات وصفية ومحتوى متداخل. ويشكل كل منها مخاطر متميزة، بدءًا من البرامج الضارة والحمولات الخفية وصولاً إلى تسرب البيانات.
- نماذج LLM الموثوقة
قد تشكل أصول الذكاء الاصطناعي غير المُتحقق منها مصدرًا للمخاطر
غالبًا ما تدخل ملفات النماذج ومجموعات البيانات ودفاتر الملاحظات والأرشيفات والمواد الداعمة إلى بيئات الذكاء الاصطناعي من الفرق الداخلية والجهات الخارجية والمصادر مفتوحة المصدر. وبدون فحص دقيق، قد تنقل هذه الأصول برامج ضارة أو بيانات حساسة أو مكونات معرضة للخطر أو ملفات غير آمنة إلى سير عمل التدريب والتقييم والتخزين والنشر.
Secure كل مرحلة من مراحل تطوير الذكاء الاصطناعي في المؤسسات
OPSWAT تطبق نهجًا أمنيًا متعدد الطبقات يركز على الوقاية أولاً، ويشمل البيانات التي تُغذي الذكاء الاصطناعي، والنماذج التي يتم إدخالها إلى بيئات المؤسسات، والتفاعلات التي تحدث عبر النماذج اللغوية الكبيرة (LLMs) ونقاط نهاية الاستدلال.
حماية البيانات عبر مسارات تدريب الذكاء الاصطناعي
Secure البيانات المنظمة وغير المنظمة عند دخولها إلى بيئات تدريب الذكاء الاصطناعي، وانتقالها عبرها، وتخزينها فيها. يطبق نظام « OPSWAT » طبقات متعددة من الفحص والوقاية للمساعدة في منع المحتوى الضار والبيانات الحساسة من أن تصبح مدخلات موثوقة لنظام الذكاء الاصطناعي.
فحص مخرجات نموذج الذكاء الاصطناعي قبل النشر
قم بفحص ملفات النماذج، والمستودعات، ودفاتر الملاحظات، وملفات التكوين، والملفات الداعمة قبل إدخالها إلى بيئات الذكاء الاصطناعي المؤسسية. تساعد أداة « OPSWAT » في الكشف عن التهديدات المستندة إلى الملفات، والبيانات الحساسة، والأصول المحفوفة بالمخاطر عبر سير عمل التخزين والنقل والنشر.
Secure تبادل الملفات والبيانات في برنامج LLM
يمكن للموظفين، و العملاء ، والتطبيقات إرسال الملفات والمطالبات والمحتوى المسترجع إلى سير العمل المدعوم بنماذج اللغة الكبيرة (LLM). تساعد خدمة « OPSWAT » في فحص هذه التبادلات وتنقيتها والتحكم فيها قبل أن تصل الملفات المحفوفة بالمخاطر أو البيانات الحساسة إلى المساعدات القائمة على الذكاء الاصطناعي، أو أنظمة RAG، أو روبوتات الدردشة، أو التطبيقات التالية.
قطع سلسلة هجمات البيانات الموجهة ضد الذكاء الاصطناعي
يمكن أن تنتشر التهديدات عبر سير عمل الذكاء الاصطناعي/التعلم الآلي من خلال الملفات والبيانات والمدخلات. يقوم نظام « OPSWAT » بفحص المحتوى وتطهيره والتحكم فيه قبل أن يتسبب في أي تأثير سلبي لاحقًا.
حماية سير العمل الحيوي في مجال الذكاء الاصطناعي بالمؤسسات
قم بنشر حل « OPSWAT » للأمن المدعوم بالذكاء الاصطناعي في أي مكان تدخل فيه الملفات والبيانات إلى سير عمل الذكاء الاصطناعي أو تمر عبره أو تُستخدم فيه. افحص المحتوى غير الموثوق به وقم بتنقيته، واعمل على إيقاف التهديدات المستندة إلى الملفات، وتحكم في البيانات الحساسة عبر مسارات التدريب، وRAG، ونماذج اللغة الكبيرة (LLMs)، والوكلاء، وتطبيقات الذكاء الاصطناعي.
الوقاية متعددة المستويات في مجال الذكاء الاصطناعي للمؤسسات
OPSWAT يجمع بين الكشف المتقدم عن التهديدات، وفحص المحتوى، وحماية البيانات، والتطهير، وذلك لتأمين مسارات بيانات الذكاء الاصطناعي، والنماذج، والتخزين، والتفاعلات مع النماذج اللغوية الكبيرة (LLM)، قبل أن يتمكن المحتوى الضار أو البيانات الحساسة من الانتشار عبر بيئة الذكاء الاصطناعي.
حماية البيانات التي تنتقل عبر مسارات عمل الذكاء الاصطناعي
Secure المحتوى الذي تعتمد عليه الذكاء الاصطناعي المؤسسي، بما في ذلك الملفات، ومجموعات البيانات، والمستودعات، والملفات المُحمَّلة، والمصادر المسترجعة، وغيرها من البيانات التجارية عبر سير عمل التدريب، وRAG، ونماذج اللغة الكبيرة (LLM)، والوكلاء، والتطبيقات.
الوقاية من تهديدات نماذج اللغة الكبيرة (LLM) وبرنامج « Supply Chain »
افحص نماذج اللغة الكبيرة (LLM) مفتوحة المصدر وملفات النماذج والملفات المرتبطة بها بحثًا عن البرامج الضارة والمحتوى الخبيث والبيانات الحساسة قبل إدخالها إلى بيئات الذكاء الاصطناعي الخاصة بالمؤسسات.
التحكم في البيانات الحساسة من المدخلات والمخرجات
الكشف عن البيانات الخاضعة للتنظيم، والسرية، والمملوكة، وغيرها من البيانات الحساسة، وحمايتها أثناء انتقالها عبر عمليات التدريب، والاسترجاع، والذكاء الاصطناعي التوليدي، وسير العمل التفاعلي.
تطبيق نهج «الوقاية أولاً» في مجال الأمن على عملية تطوير الذكاء الاصطناعي بأكملها
تطبيق ضوابط أمنية في جميع مراحل سير عمل الذكاء الاصطناعي/التعلم الآلي للحد من المخاطر قبل أن يتم الوثوق بالمحتوى الضار أو الحساس أو معالجته أو اتخاذ إجراءات بناءً عليه من قبل أنظمة الذكاء الاصطناعي في المراحل اللاحقة.
مدعوم من منصة OPSWAT MetaDefender
تدعم منصة « MetaDefender » مجموعة من المنتجات الأمنية المصممة للتصدي للمخاطر المختلفة التي تواجه تطوير الذكاء الاصطناعي على مستوى المؤسسات. بدءًا من استيعاب البيانات وتخزينها وصولاً إلى أمن النماذج وتفاعلات الذكاء الاصطناعي، يوفر كل منتج تقنيات مثبتة الفعالية للوقاية من « OPSWAT » في جزء حيوي من بيئة الذكاء الاصطناعي.
دعم الامتثال للذكاء الاصطناعي وحوكمة البيانات
قد تؤدي البيانات غير المدققة ونماذج النماذج اللغوية الكبيرة (LLM) الخبيثة إلى ظهور تهديدات، وكشف المعلومات الحساسة، وزيادة مخاطر عدم الامتثال. تساعد منصة « OPSWAT » في الحد من هذه المخاطر من خلال فحص المحتوى، وتصنيف البيانات، وفحص النماذج، والتطهير الآلي عبر أنظمة الذكاء الاصطناعي في المؤسسة.
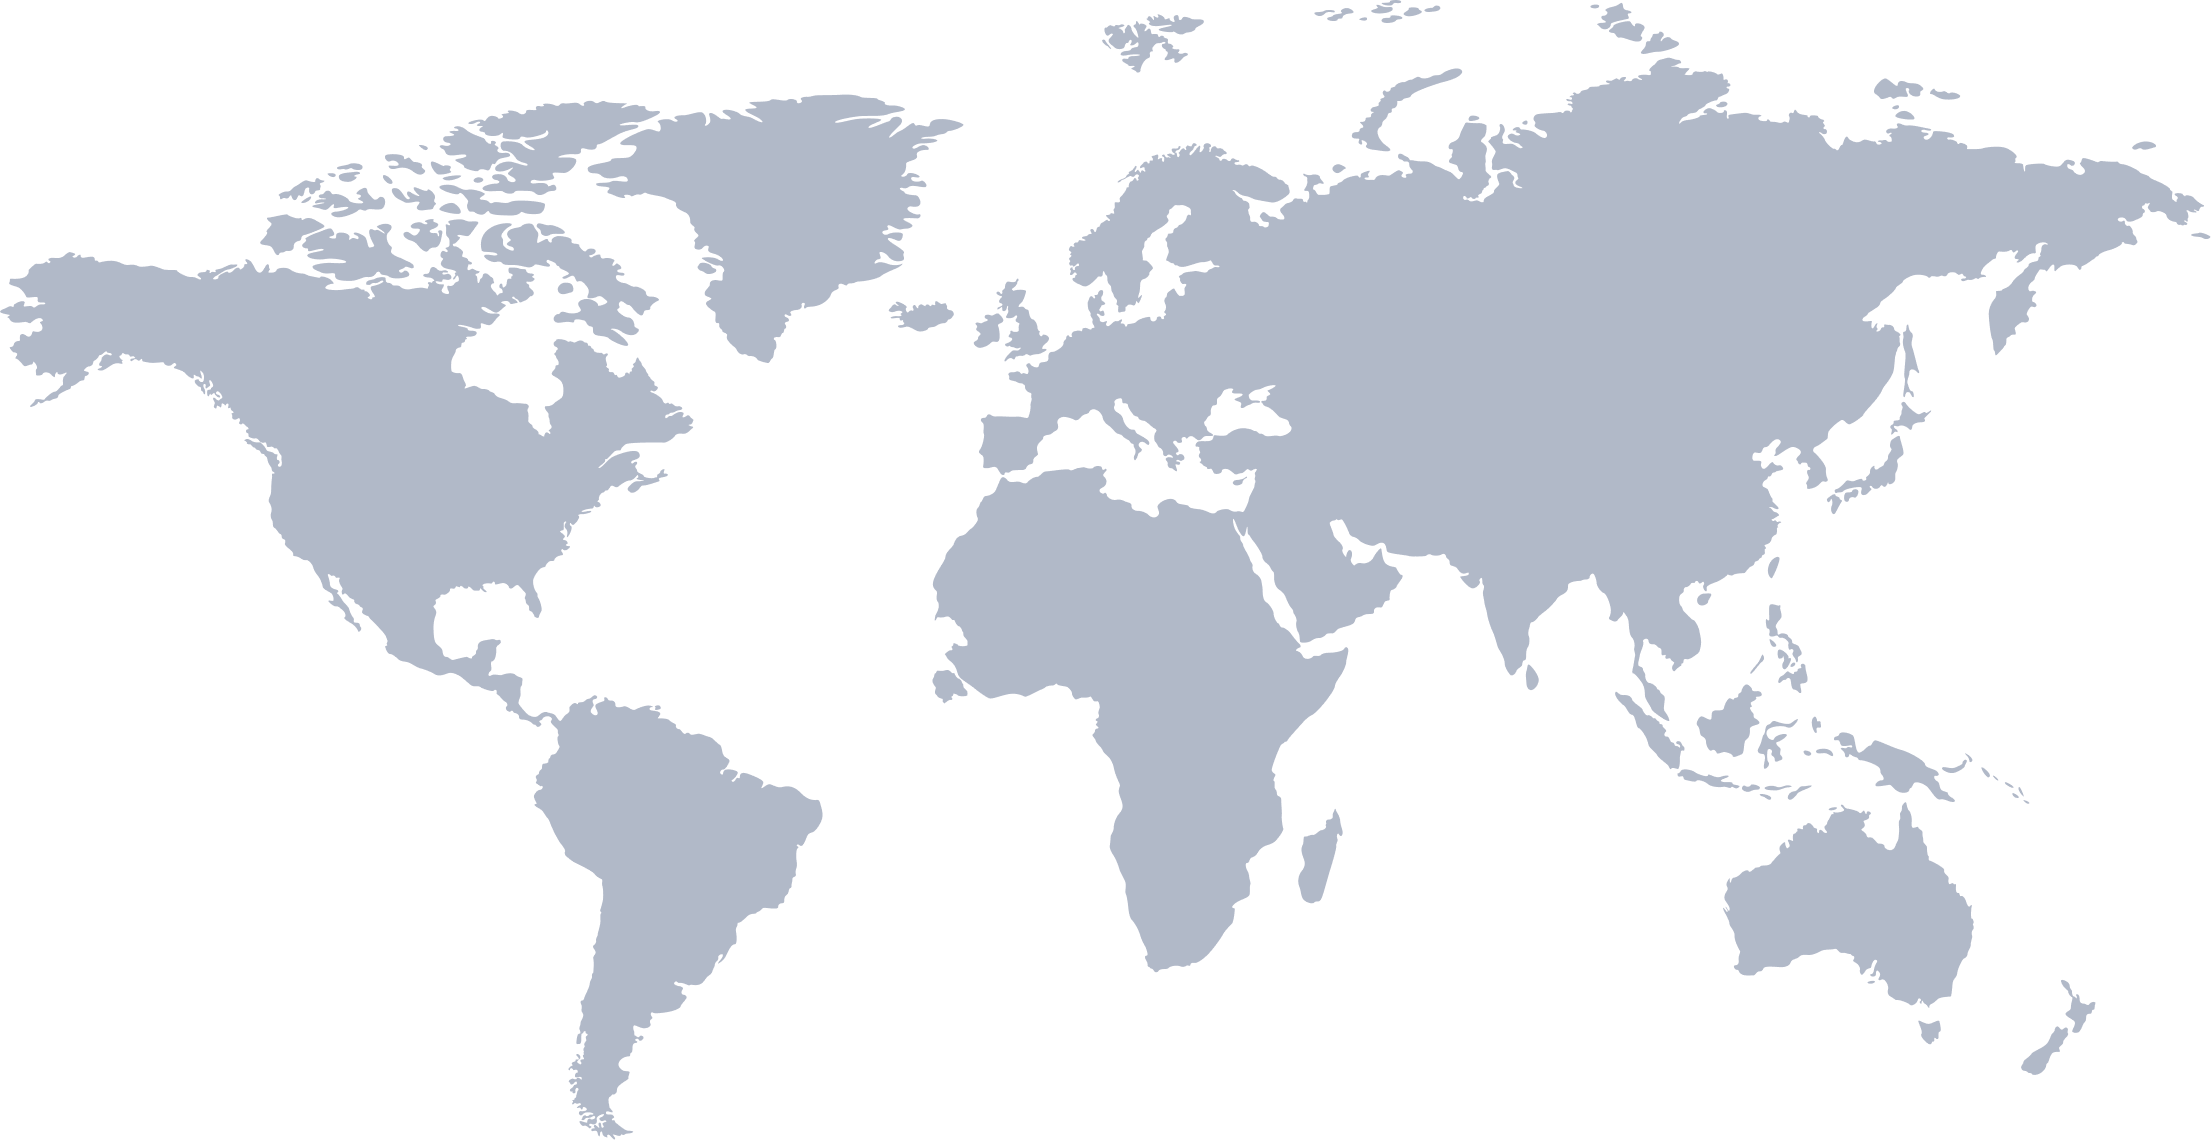
- انقر لمعرفة المزيدالولايات المتحدة الأمريكية - الاتحادية8 أطر عمل
- انقر لمعرفة المزيدالولايات المتحدة الأمريكية - الولاية9 أطر عمل
- انقر لمعرفة المزيدكندا5 أطر عمل
- انقر لمعرفة المزيدبيروإطار عمل واحد
- انقر لمعرفة المزيدالبرازيلإطاران
- انقر لمعرفة المزيدالمملكة المتحدة5 أطر عمل
- انقر لمعرفة المزيدأوروباإطار عمل واحد
- انقر لمعرفة المزيدالاتحاد الأوروبي4 أطر عمل
- انقر لمعرفة المزيدإيطاليا1 إطار عمل
- انقر لمعرفة المزيدإسبانيا1 إطار عمل
- انقر لمعرفة المزيدالمملكة العربية السعودية1 إطار عمل
- انقر لمعرفة المزيدالإمارات العربية المتحدةإطاران
- انقر لمعرفة المزيدكوريا الجنوبيةإطار عمل واحد
- انقر لمعرفة المزيداليابانإطاران
- انقر لمعرفة المزيدسنغافورةإطاران
- انقر لمعرفة المزيدأسترالياإطار عمل واحد
مصممة خصيصًا لتلبية احتياجات كل قطاع
احمِ سير العمل الحيوية في مجال الذكاء الاصطناعي من البيانات غير الموثوق بها، والنماذج الخبيثة، والتعرض للبيانات الحساسة، من خلال نظام أمان متعدد الطبقات يركز على الوقاية في المقام الأول، ومصمم خصيصًا للبيئات الخاصة بكل قطاع.
الطاقة
Secure الرسومات الهندسية، وملفات SCADA المصدرة، وتقارير الفحص، وبيانات البنية التحتية قبل إدخالها في مسارات عمل الذكاء الاصطناعي.
حكومة
التحكم في البيانات الحساسة والضرورية للمهام والتي يتم نقلها من مصادر خارجية قبل دخولها إلى الأنظمة المدعومة بالذكاء الاصطناعي.
الخدمات المالية
تقليل مخاطر استيعاب المستندات الضارة، وتسريب بيانات العملاء، وانتهاكات الامتثال في سير العمل المدعوم بالذكاء الاصطناعي.
التصنيع
Secure ملفات التصميم، ووثائق الموردين، والبيانات التشغيلية، وسير عمل الإنتاج المرتبطة بأنظمة الذكاء الاصطناعي.
موارد موصى بها
MetaDefender Core Secure مسار بيانات Secure وتطبيقات النماذج اللغوية الكبيرة (LLM)

OPSWAT الخدمات المالية: ابتكارات Secure لقطاع التمويل
أهم 10 ثغرات أمنية وفقًا لـ OWASP في تطبيقات نماذج اللغة الكبيرة (LLM) باستخدام حلول أمن الذكاء الاصطناعي من OPSWAT
الأسئلة الشائعة
يحمي أمن الذكاء الاصطناعي المؤسسي البيانات والنماذج ووسائل التخزين والتفاعلات التي تدعم أنظمة الذكاء الاصطناعي. كما يساعد في الحد من المخاطر الناجمة عن المحتوى الضار، والتعرض للبيانات الحساسة، والنماذج غير الآمنة، وعمليات الحقن الفورية، والتهديدات الأخرى على مدار دورة حياة الذكاء الاصطناعي.
OPSWAT يحمي «AI Security» الملفات والبيانات عبر مسارات تدريب الذكاء الاصطناعي، وتخزين البيانات والنماذج، ونماذج النماذج اللغوية الكبيرة (LLM) مفتوحة المصدر، وأنظمة RAG، وتفاعلات روبوتات الدردشة، ونقاط النهاية الخاصة بالاستدلال.
OPSWAT تقوم بفحص البيانات المنظمة وغير المنظمة وتعقيمها ومراقبتها قبل دخولها إلى مسارات تدريب الذكاء الاصطناعي وأثناء مرورها عبرها، مما يساعد على منع المحتوى الضار والبيانات الحساسة من أن تصبح مدخلات موثوقة لنظام الذكاء الاصطناعي.
OPSWAT التحقق من صحة البيانات قبل نقلها والاستفادة من تقنية MetaDefender Diode» لتمكين النقل الآمن أحادي الاتجاه للبيانات المعتمدة إلى البيئات المحمية.
OPSWAT يقوم بفحص نماذج النماذج اللغوية الكبيرة (LLM) مفتوحة المصدر وملفات النماذج والملفات المرتبطة بها بحثًا عن البرامج الضارة والمحتوى الخبيث والبيانات الحساسة قبل إدخالها إلى بيئات الذكاء الاصطناعي في المؤسسات.
OPSWAT يقوم بفحص الملفات والمحتوى المتبادل عبر مدخلات ومخرجات روبوتات الدردشة، وأنظمة RAG، ونقاط نهاية الاستدلال، للمساعدة في تحديد ومنع عمليات حقن المطالبات والمحتويات الضارة الأخرى من الوصول إلى تطبيقات الذكاء الاصطناعي.
OPSWAT يحدد المعلومات الحساسة ويتحكم فيها عبر مسارات بيانات الذكاء الاصطناعي، ووسائل التخزين، والنماذج، وسير عمل RAG، وتفاعلات نماذج اللغة الكبيرة (LLM)، للمساعدة في منع الكشف أو التسرب غير المقصود.
تركز جدران الحماية الخاصة بالذكاء الاصطناعي عادةً على التفاعلات التي تحدث أثناء التشغيل مع تطبيقات الذكاء الاصطناعي. أما « OPSWAT » فتطبق نهجًا أمنيًا متعدد الطبقات يركز على الوقاية أولاً عبر بيئة أوسع نطاقًا للذكاء الاصطناعي، بما في ذلك مسارات البيانات، والتخزين، وملفات النماذج، والتفاعلات مع النماذج اللغوية الكبيرة (LLM)، وأنظمة RAG، ونقاط النهاية الخاصة بالاستدلال.
OPSWAT تجمع بين تقنيات متعددة للفحص والكشف والتصنيف والتطهير من أجل تحديد المخاطر في البيانات والنماذج وتفاعلات الذكاء الاصطناعي وتحييدها قبل أن يتمكن المحتوى الضار أو البيانات الحساسة من الانتشار إلى المراحل اللاحقة.
OPSWAT يساعد المؤسسات على تطبيق ضوابط الأمان والبيانات عبر بيئات الذكاء الاصطناعي على مستوى المؤسسة لحماية المعلومات الحساسة، وفرض السياسات الداخلية، ودعم المتطلبات المتغيرة في مجالات التنظيم والحوكمة وحماية البيانات.
هل أنت مستعد لتطبيق مبدأ « Secure » على الذكاء الاصطناعي في مؤسستك؟
يعتمد الابتكار في مجال الذكاء الاصطناعي على مدخلات موثوقة. تساعد منصة « OPSWAT » المؤسسات على فحص وتطهير وتصنيف ومراقبة الملفات والبيانات والمطالبات والمصادر التي تغذي نماذج الذكاء الاصطناعي ونماذج اللغة الكبيرة (LLMs) ومسارات RAG والوكلاء والتطبيقات وسير العمل.