للكشف عن الثغرات الأمنية في اليوم الأول لـ MetaDefender Cloud
يجمع حل OPSWATللكشف عن هجمات «اليوم صفر» (zero-day)، المدعوم بالذكاء الاصطناعي والمستند إلى السحابة، بين بيئة اختبار تكييفية ومعلومات استخباراتية مدمجة حول التهديدات، حيث يقوم بتشغيل الملفات المشبوهة على نطاق السحابة. كما يتيح استخراج مؤشرات السلوك (IOCs)، وإثراء سير العمل السحابي، ومسارات التكامل المستمر/التسليم المستمر (CI/CD)، وأنظمة SIEM/SOAR بمعلومات استخباراتية قابلة للتنفيذ حول البرامج الضارة.
- كشف لا مثيل له في اليوم صفر
- تحليل التهديدات في الوقت الفعلي
- إعداد فوري
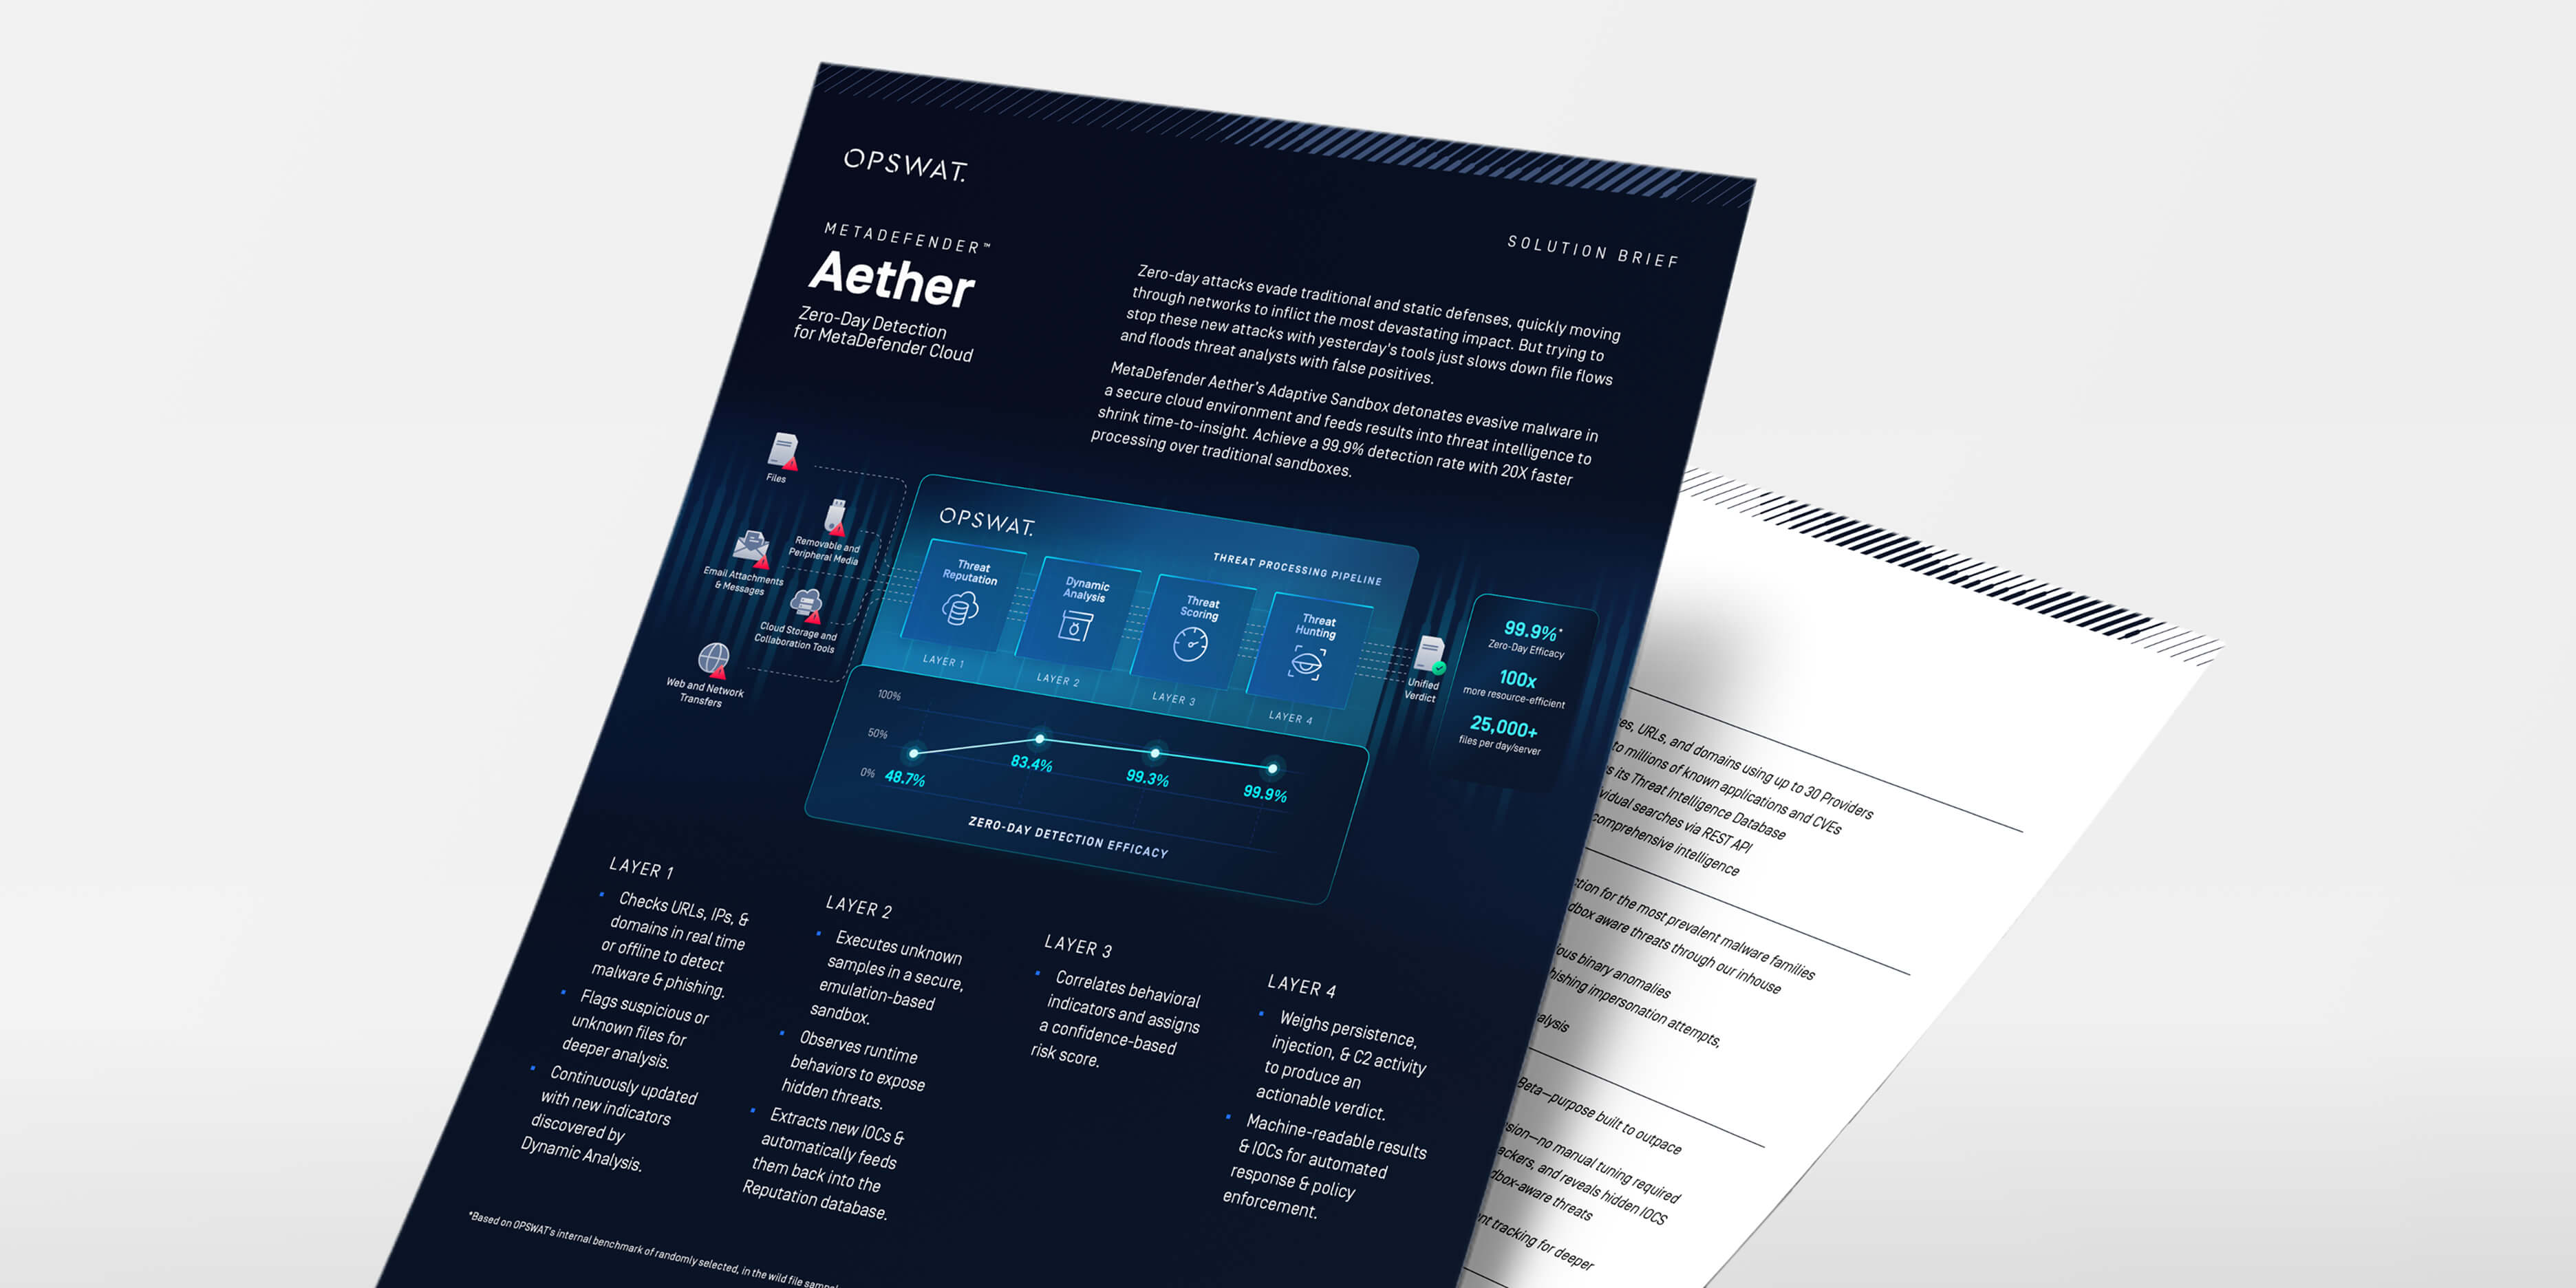
الكشف الموحد عن الثغرات الأمنية في اليوم الأول
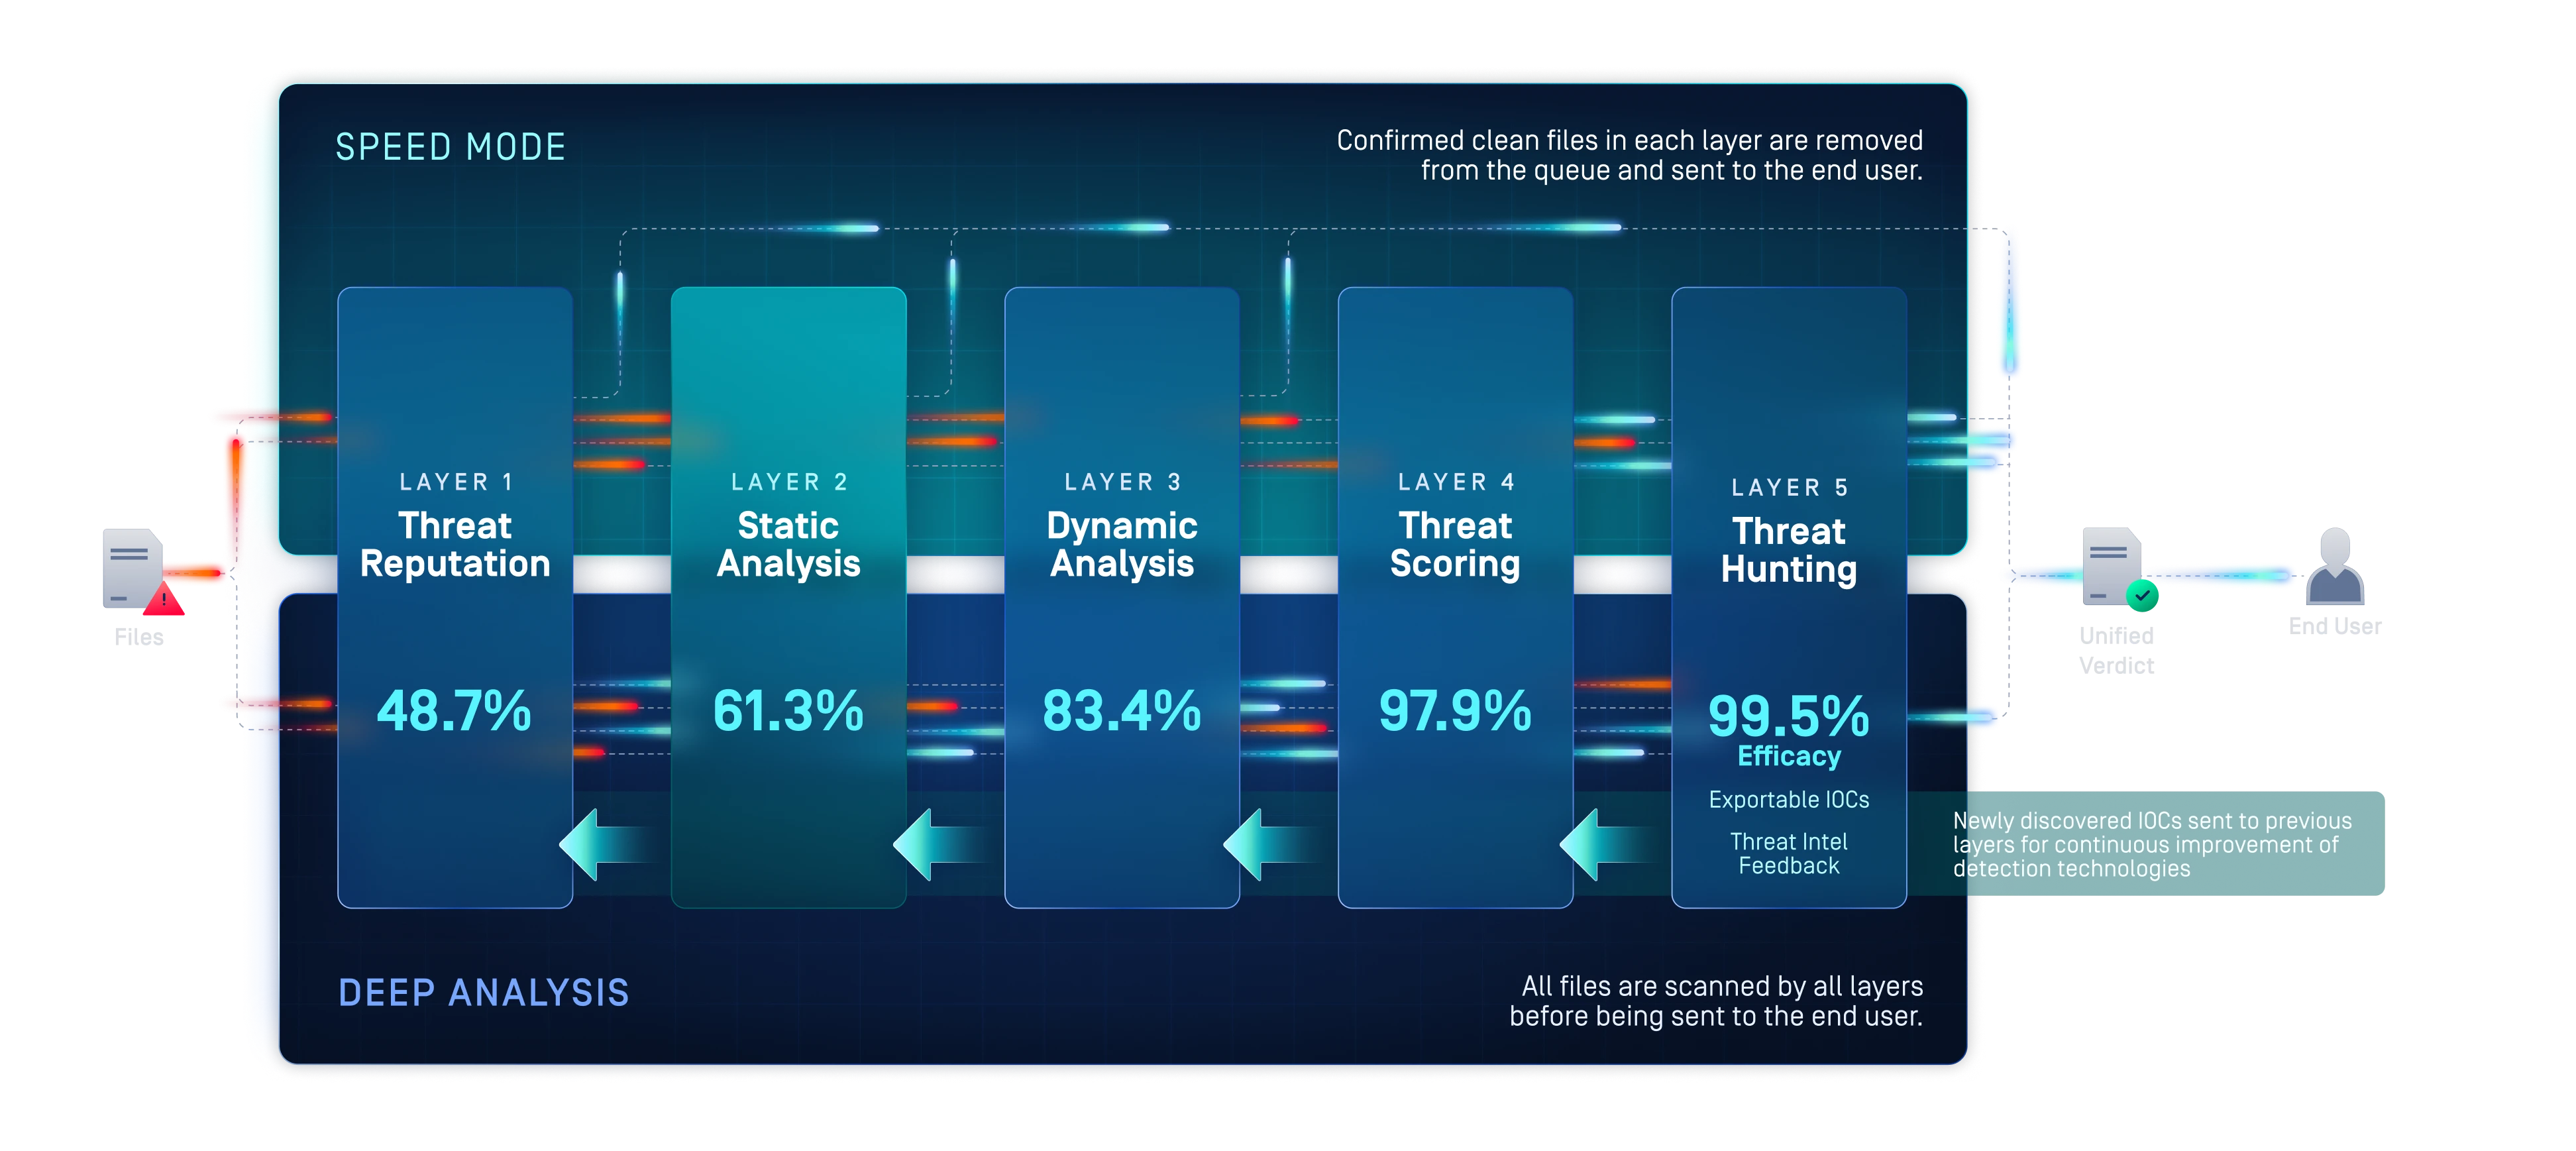
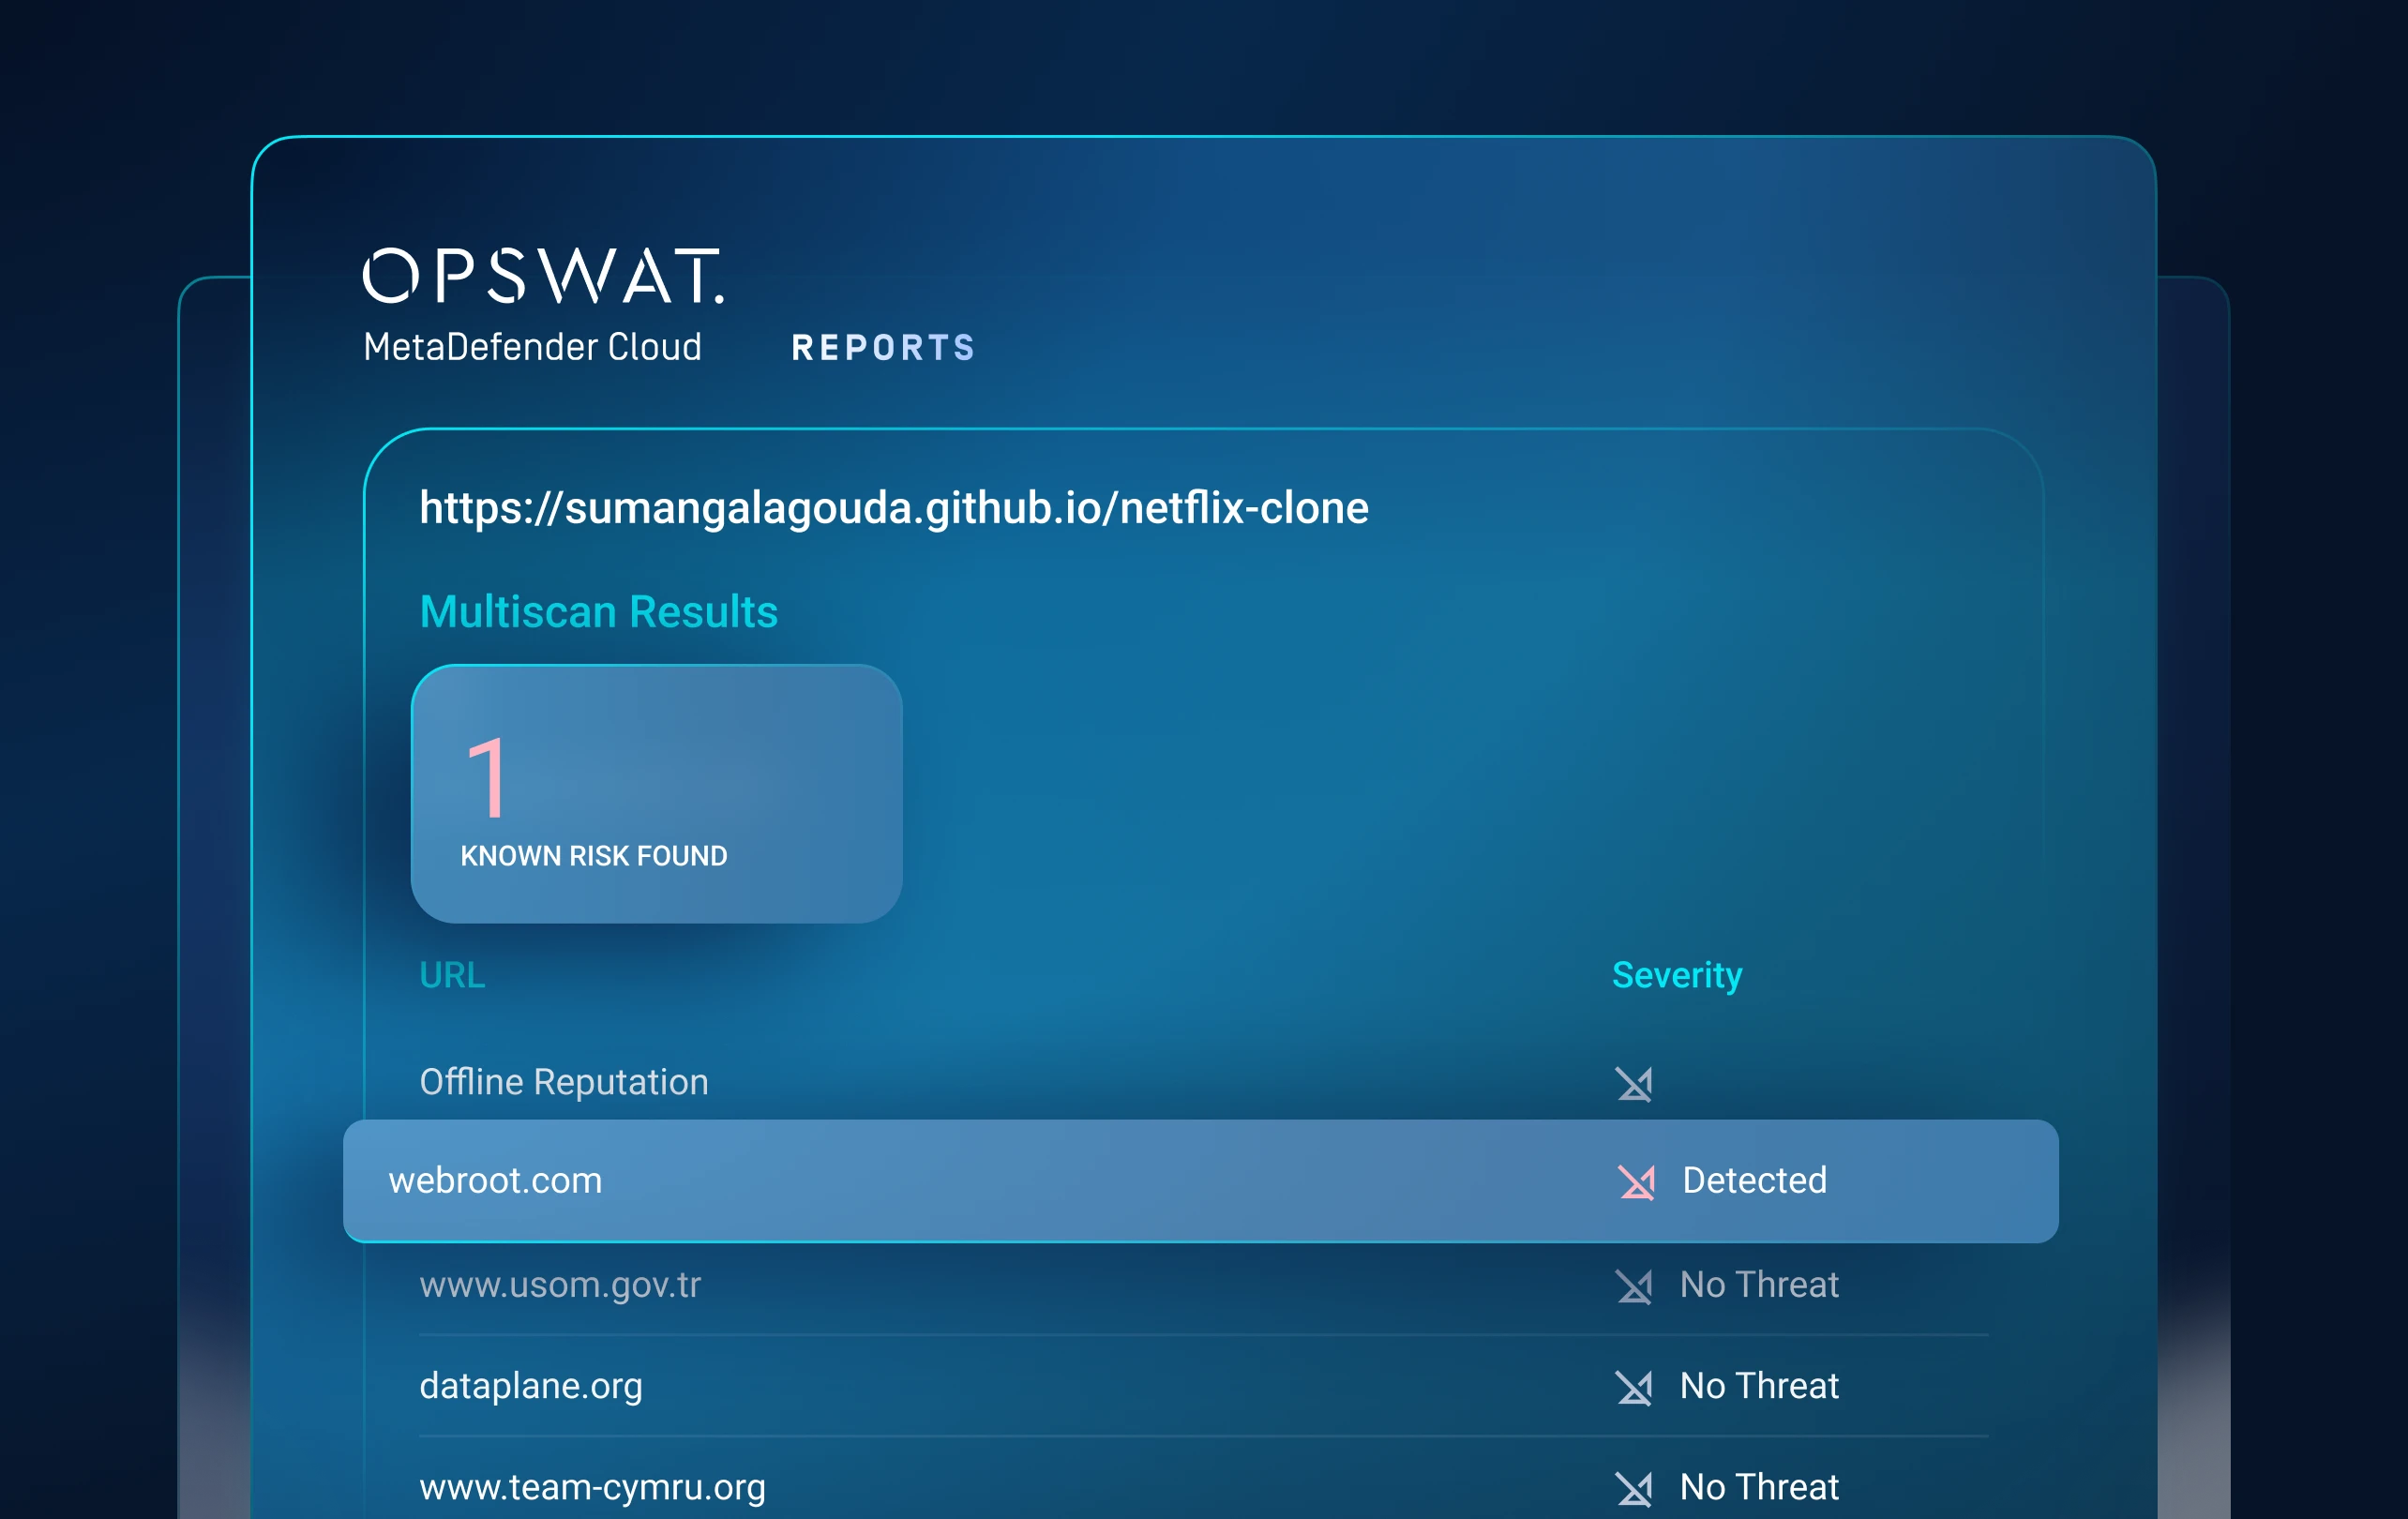
الطبقة 1: سمعة التهديد
الكشف السريع عن التهديدات المعروفة لـ
أوقف التهديدات المعروفة قبل إجراء تحليل أعمق.
يقوم بفحص الملفات وعناوين URL نظام منع التطفل والنطاقات، مقارنةً ببيانات السمعة التي يتم تحديثها باستمرار، سواء عبر الإنترنت أو دون اتصال بالإنترنت.
تعمل هذه الحواجز على منع إعادة استخدام البرامج الضارة والبنية التحتية للمهاجمين، مما يجبر المهاجمين على تغيير مؤشراتهم وإعادة بناء مسارات التوزيع.
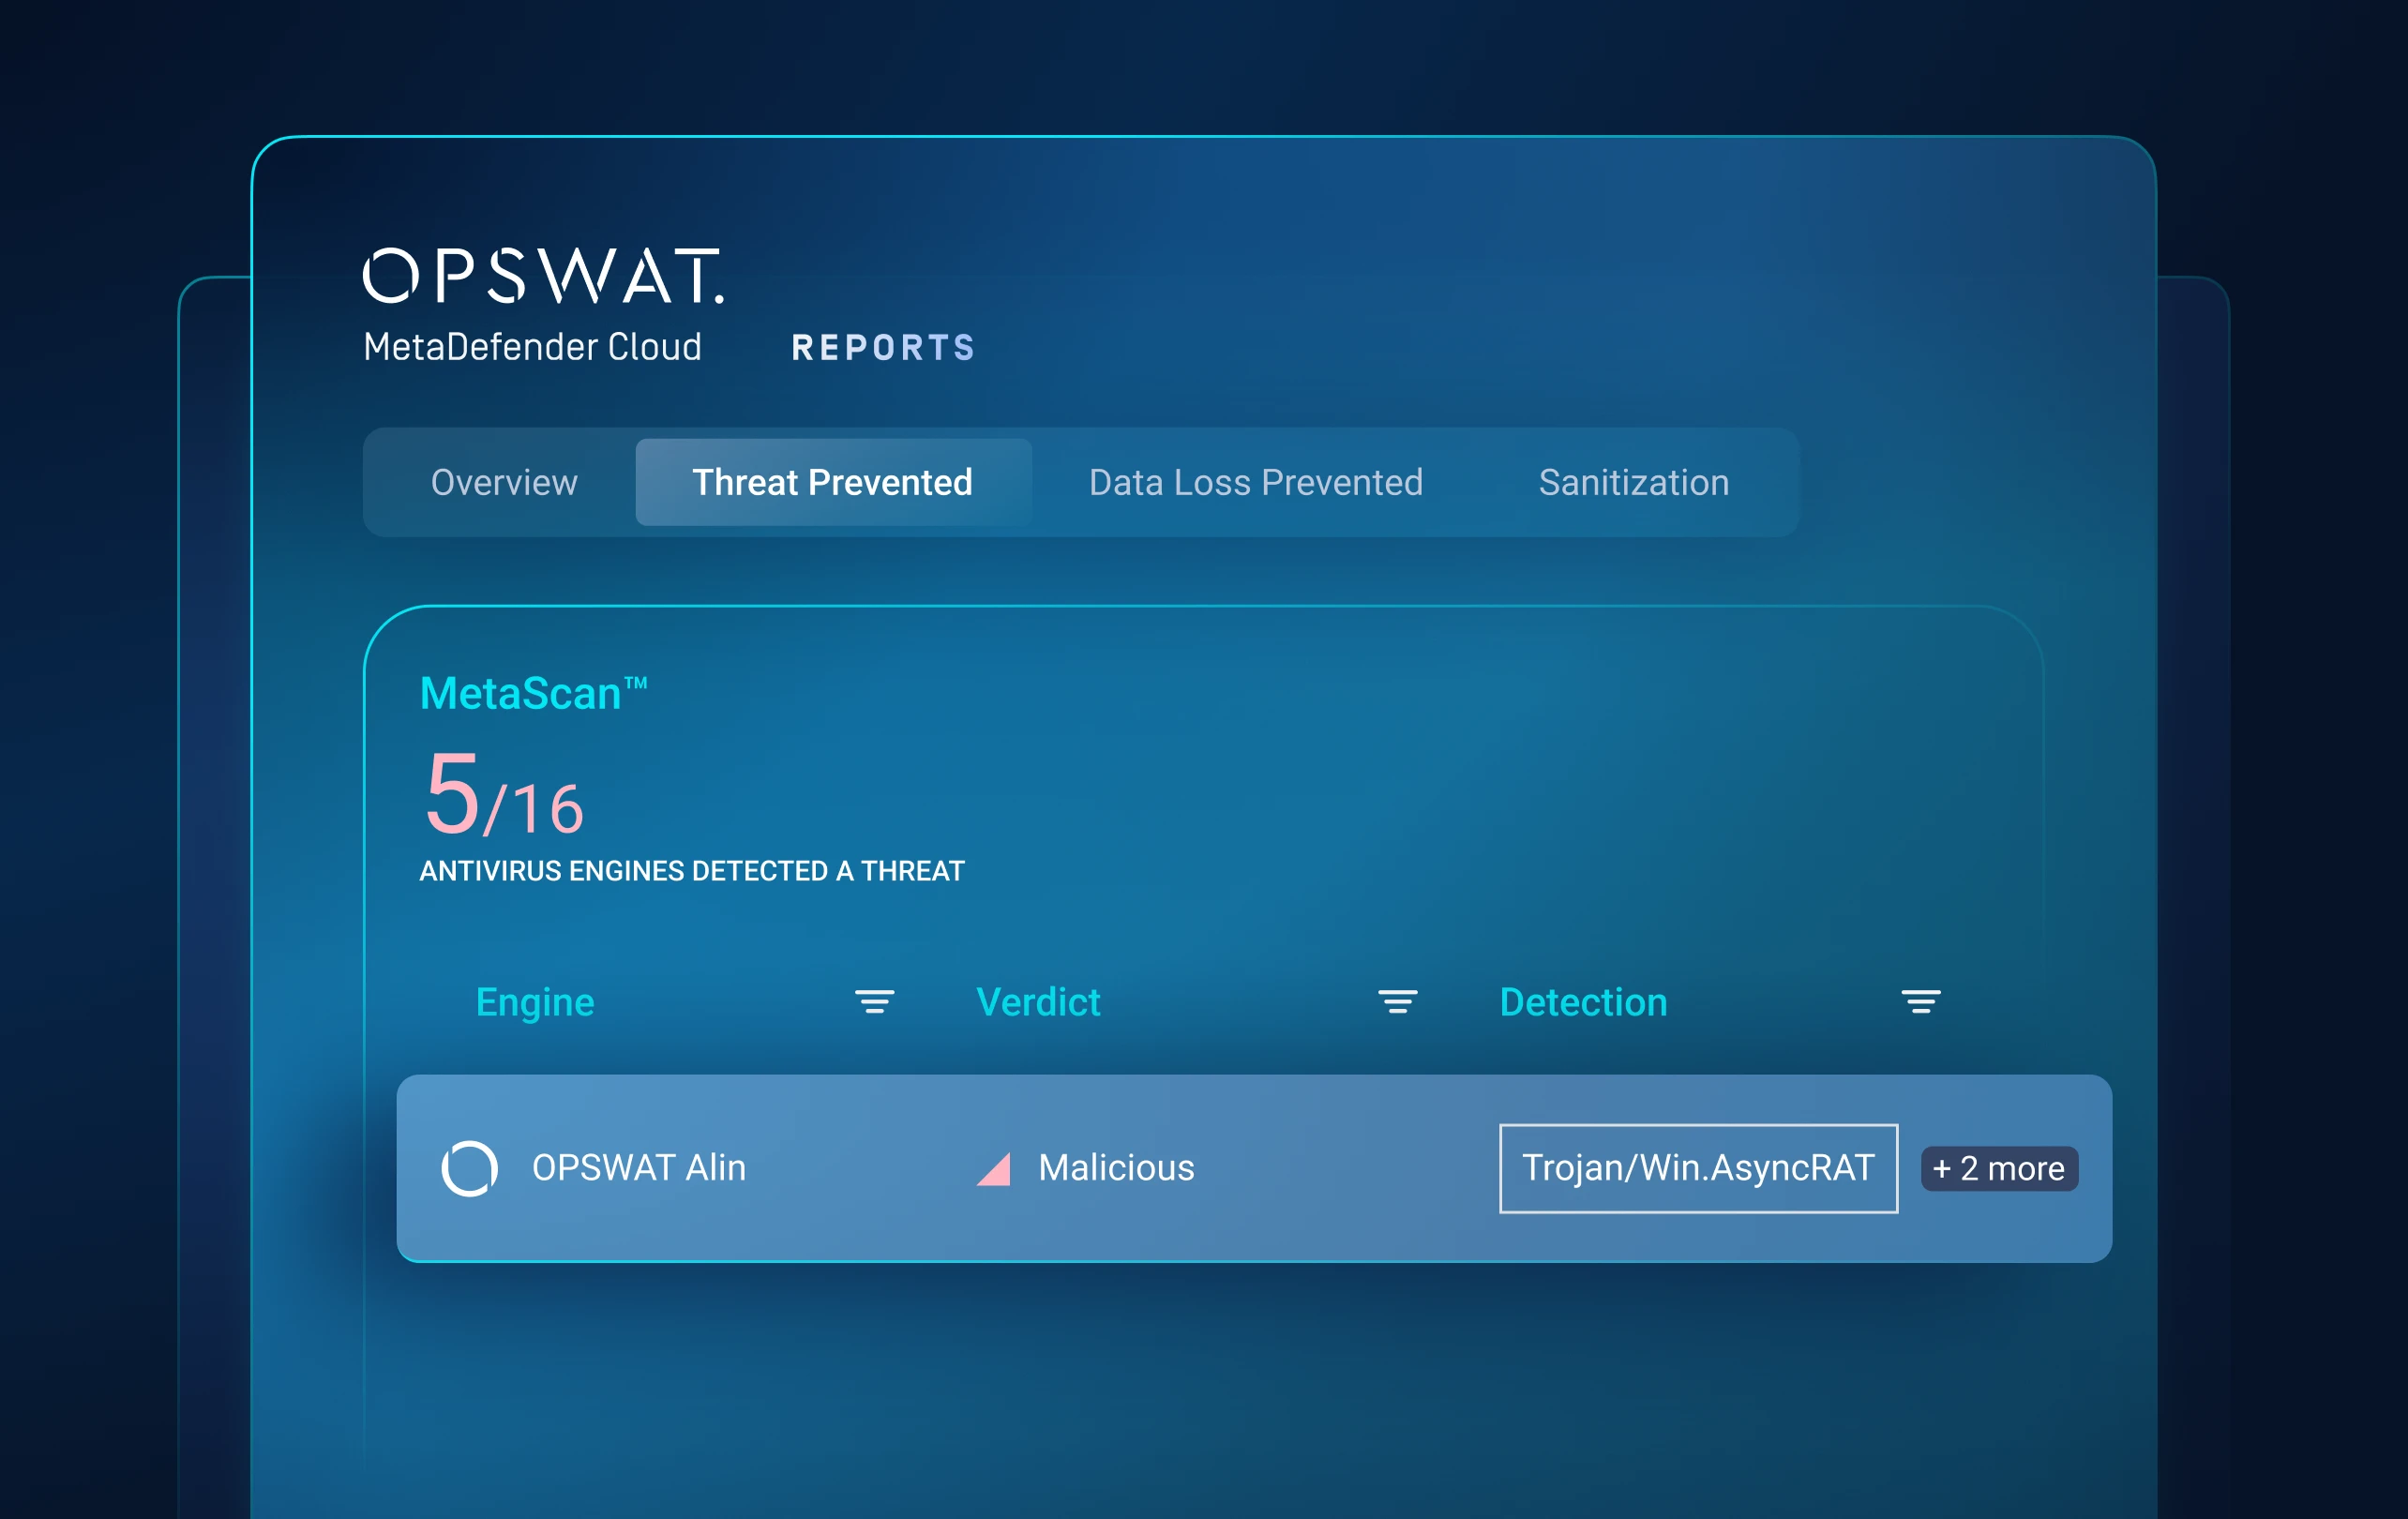
الطبقة الثانية: التحليل الثابت
التنبؤ بالتهديدات المجهولة قبل تنفيذها
سد الفجوة في الكشف قبل التنفيذ.
يقوم نظام «ألين أي آي» التنبئي بتحليل بنية الملفات والسمات السلوكية للتنبؤ بالنوايا الخبيثة في غضون أجزاء من الألف من الثانية، دون الحاجة إلى التوقيعات أو إجراء اختبار التفجير.
يكتشف البرامج الضارة غير المعروفة من قبل والمتعددة الأشكال قبل تشغيلها، مما يقلل من الحاجة إلى استخدام بيئات الاختبار في المراحل اللاحقة مع الحفاظ على سرعة تدفق الملفات.
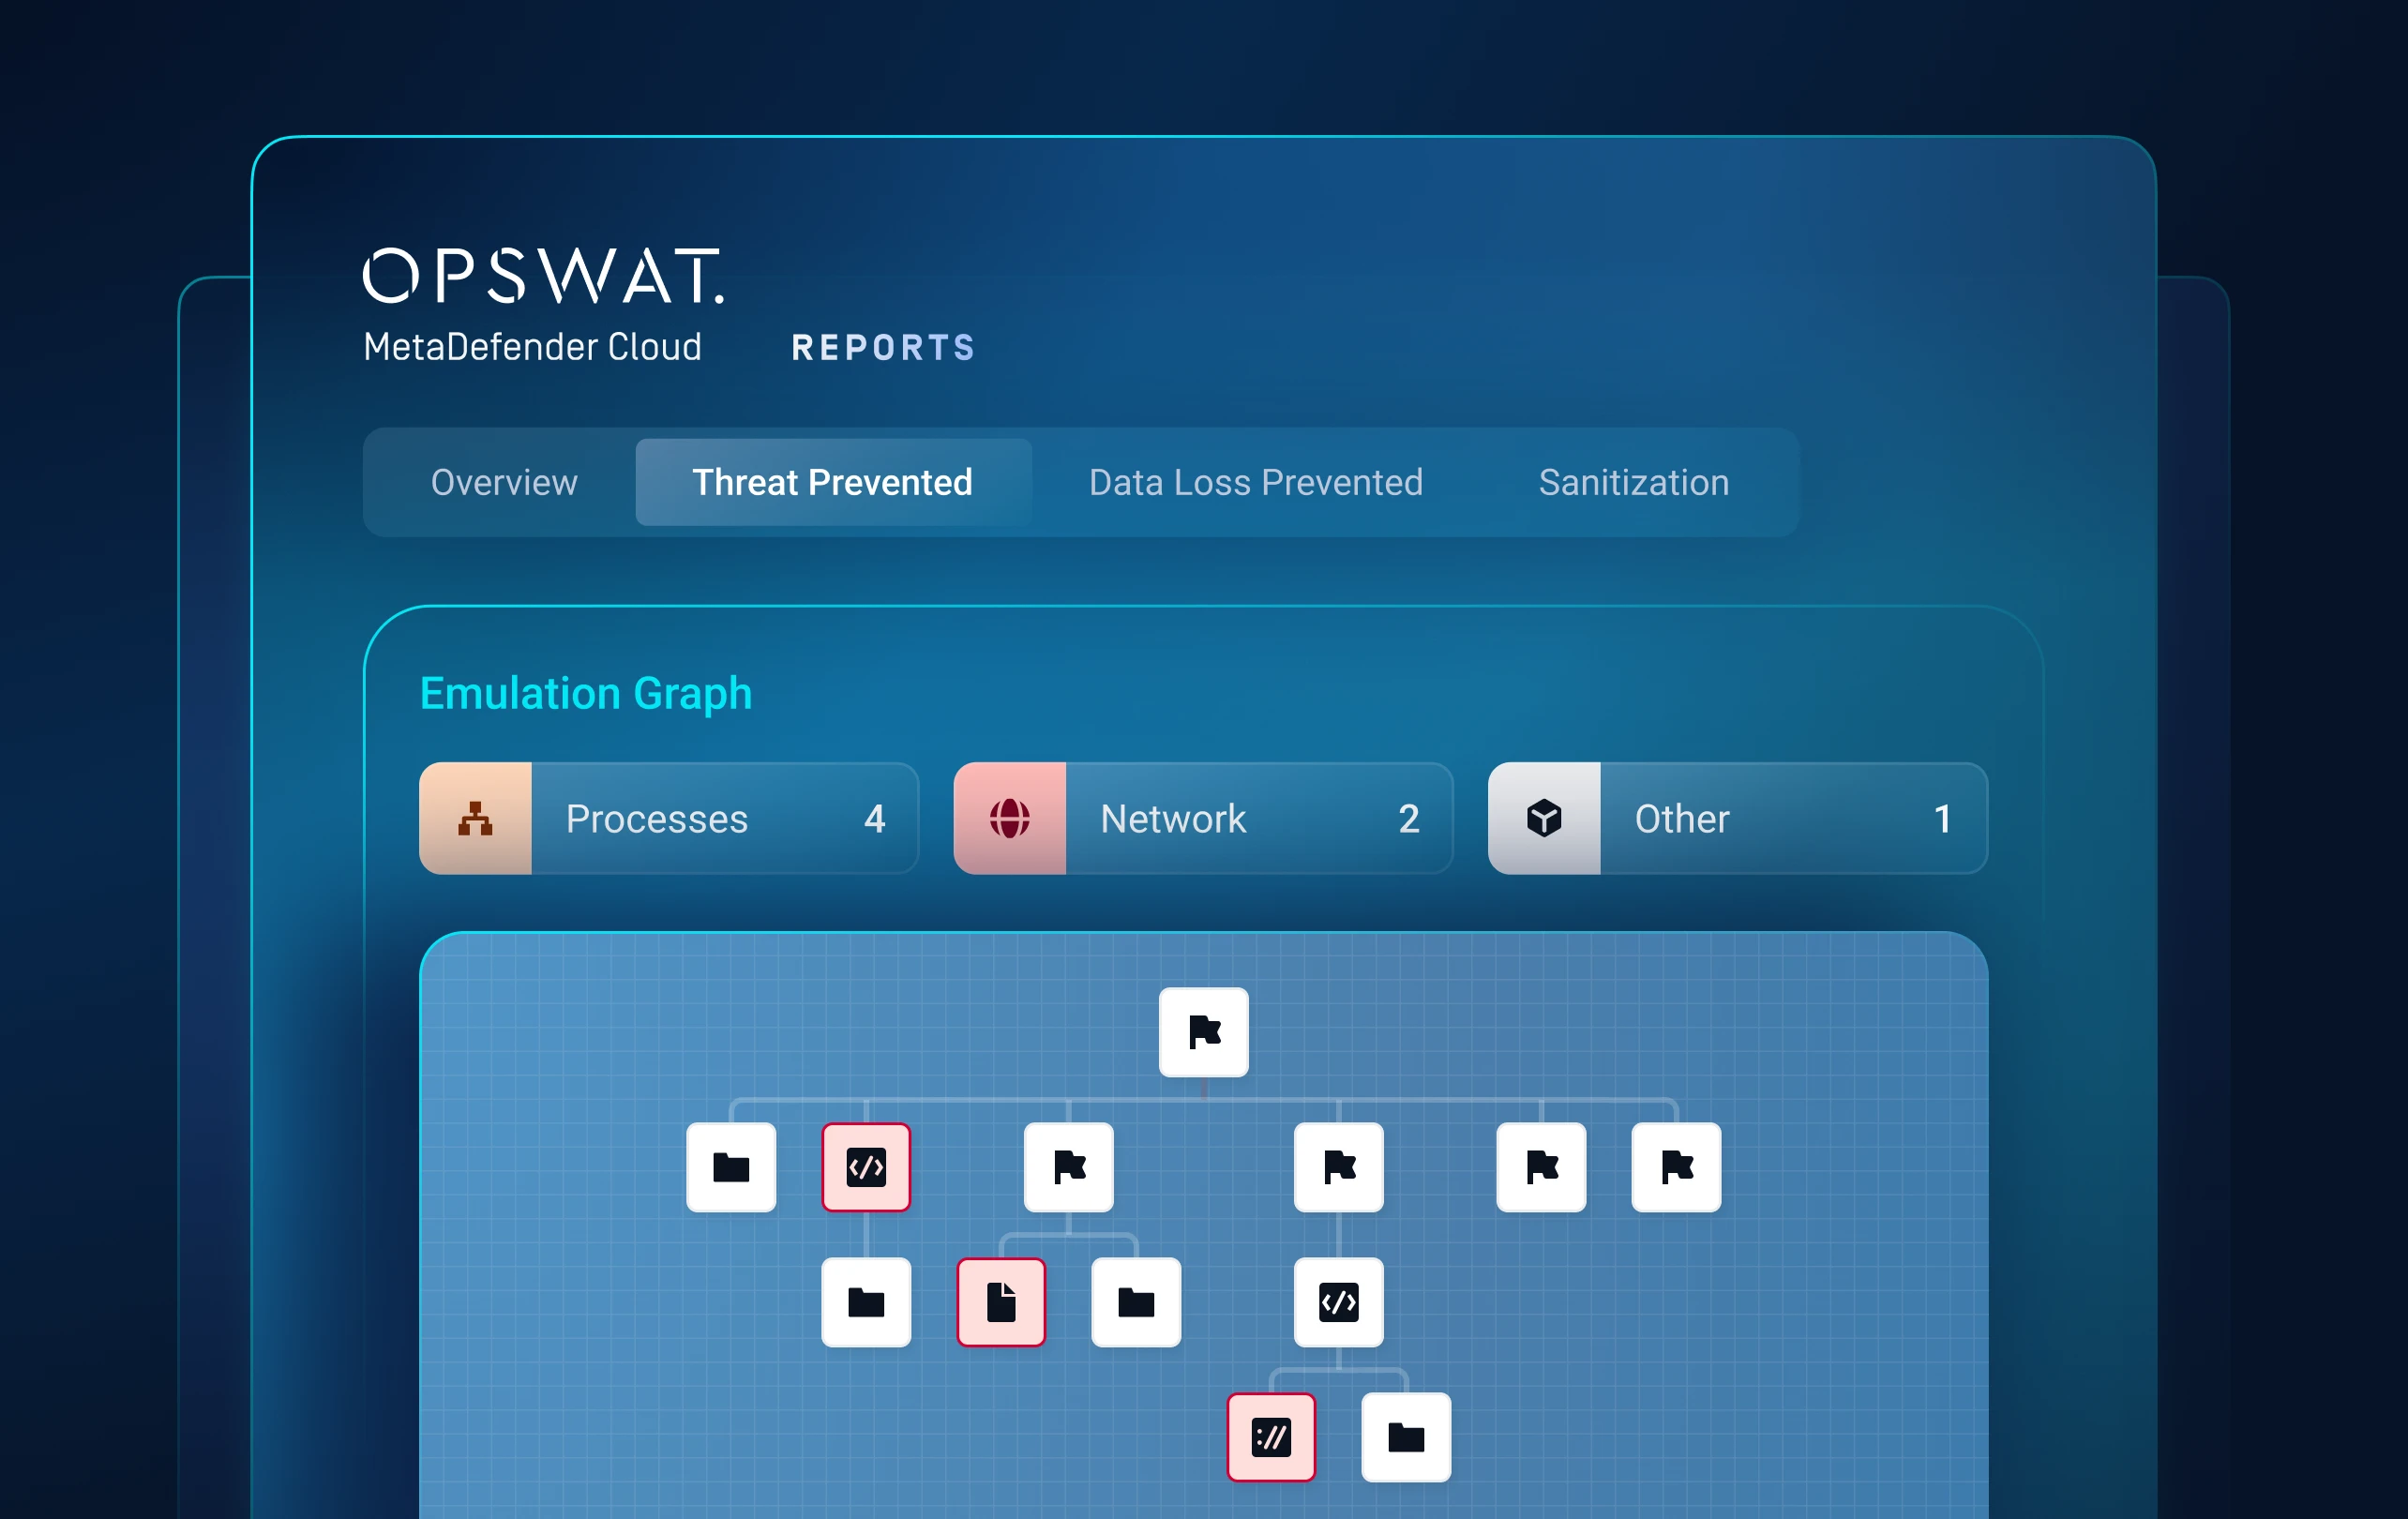
الطبقة الثالثة: التحليل الديناميكي
إجبار التهديدات الخفية على الكشف عن نفسها
كشف البرامج الضارة المراوغة التي أدوات الثابتة وتلك القائمة على الأجهزة الافتراضية.
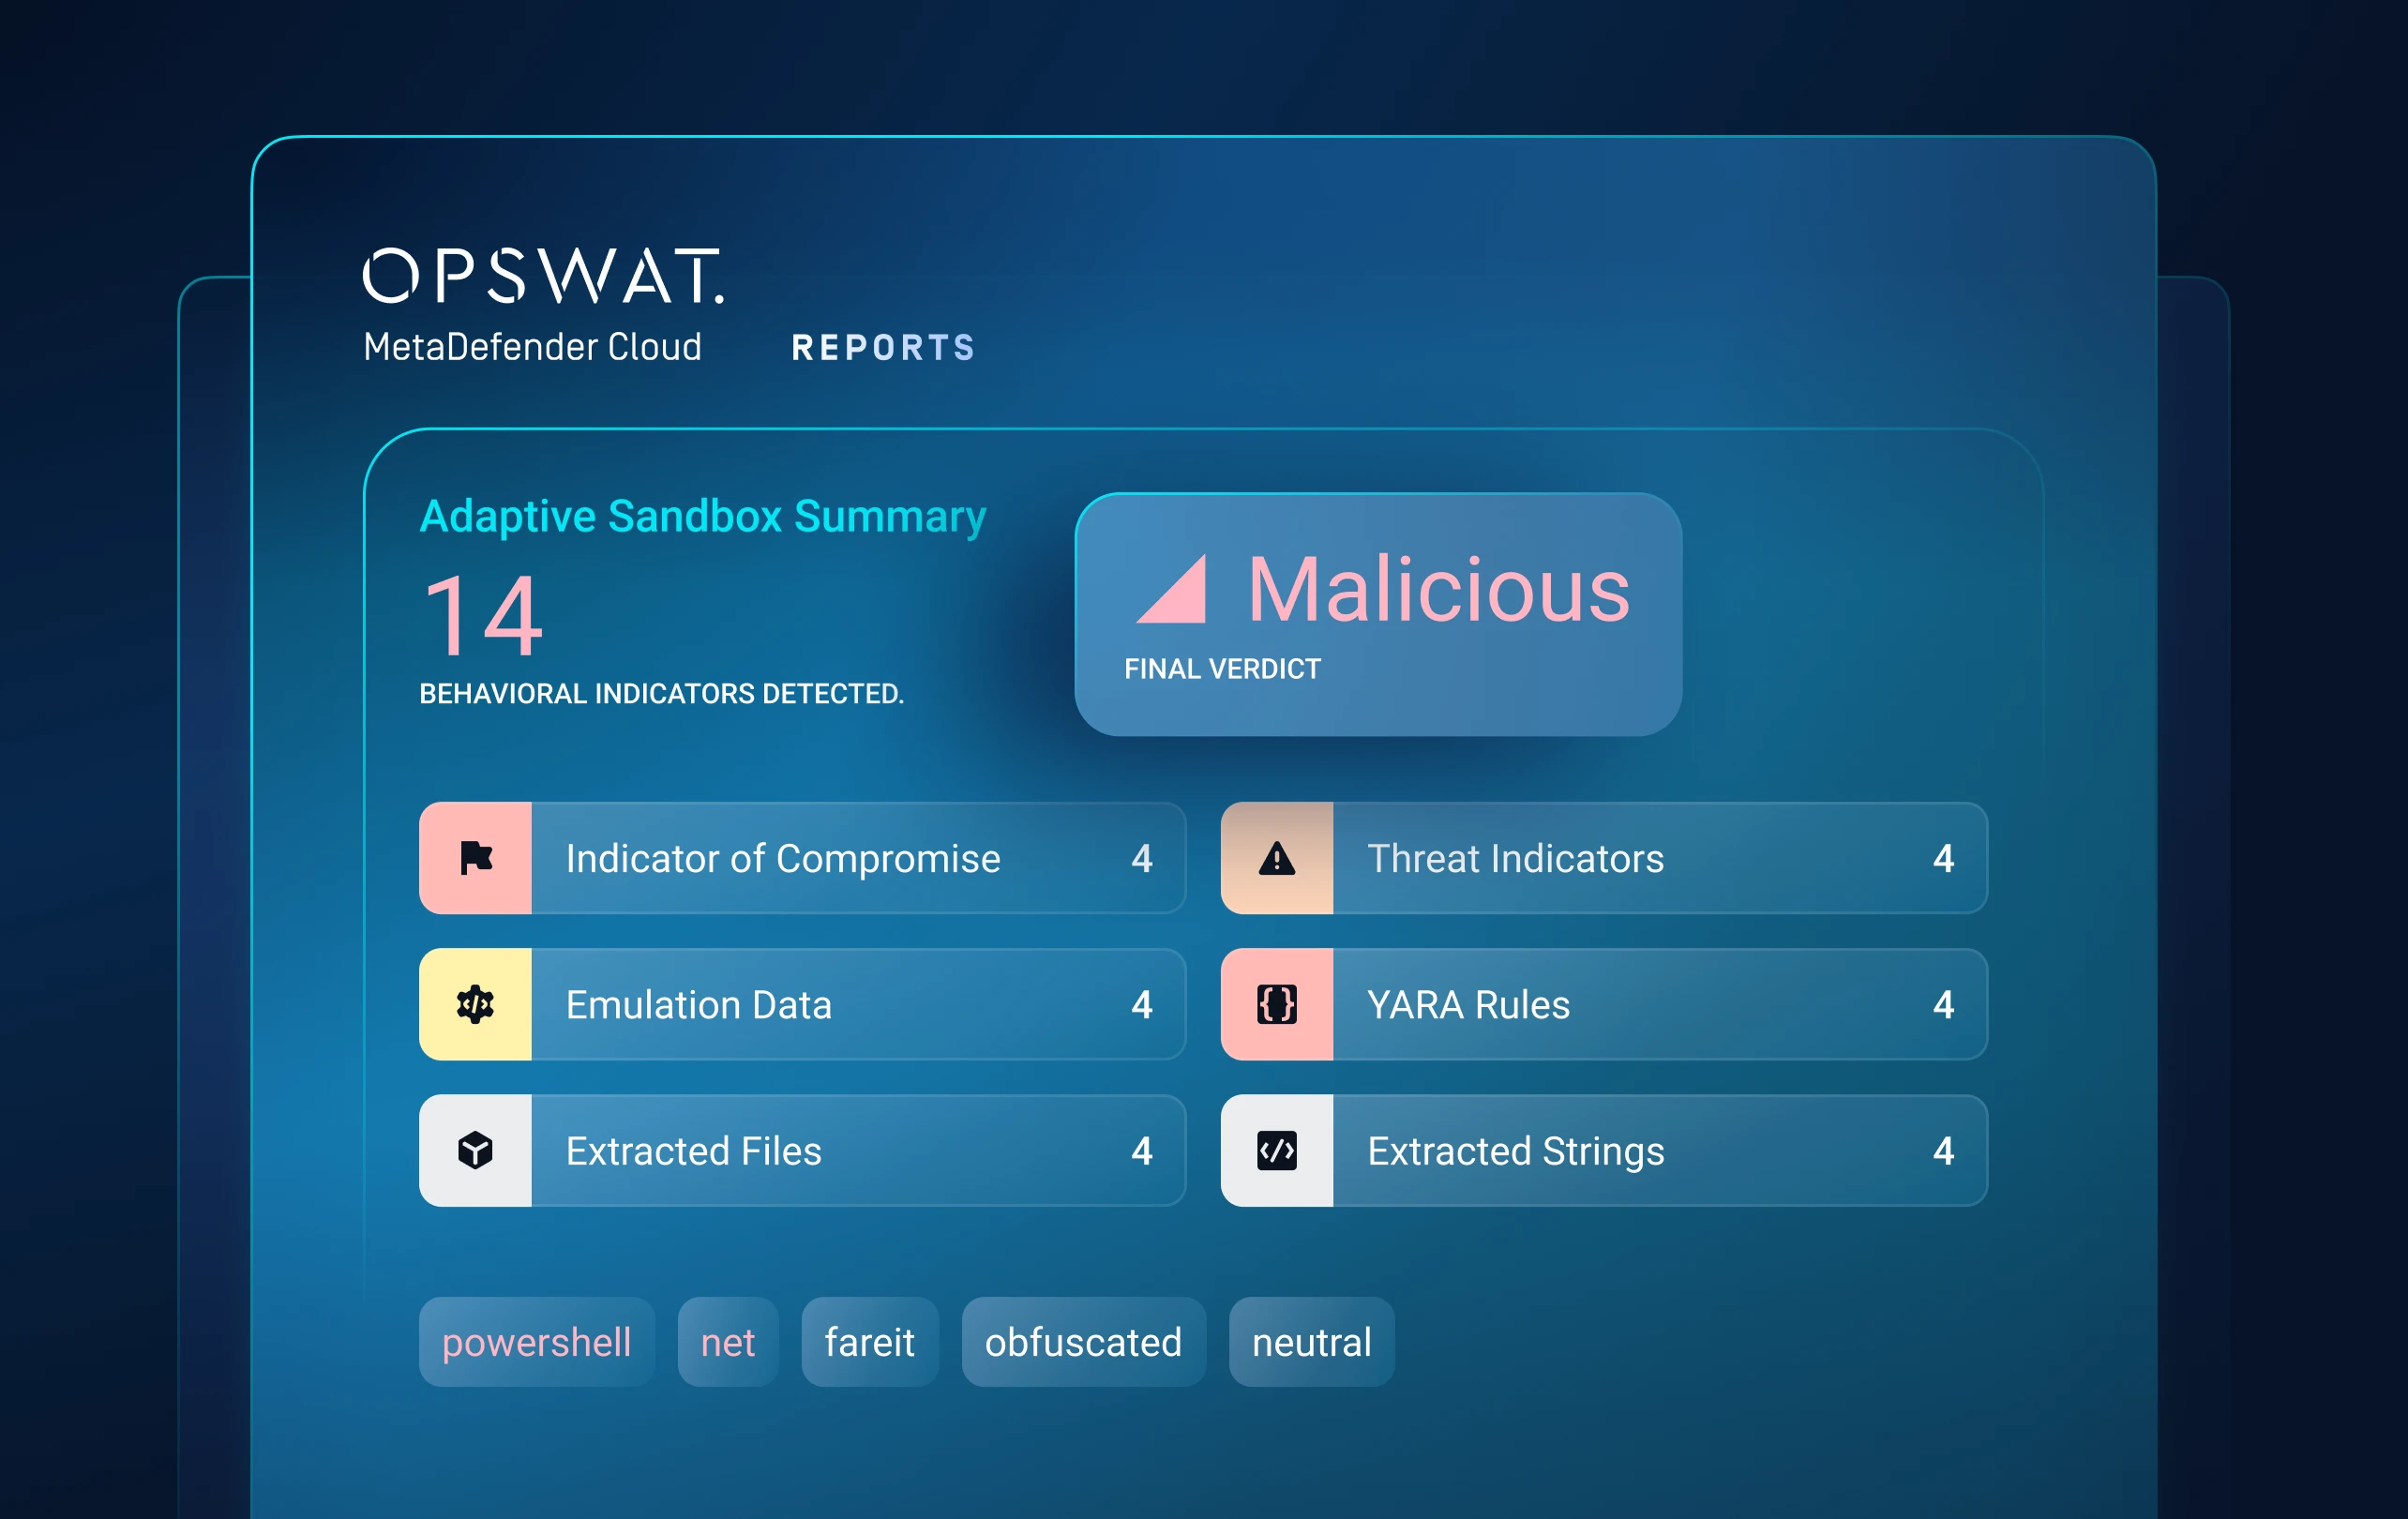
تعملSandbox Adaptive القائمة على المحاكاةSandbox السلوك الخبيث واستكشاف مسارات تنفيذ بديلة دون الاعتماد على آلة افتراضية يمكن كشفها.
يكشف عن سلاسل المحمِّلات، وعناصر وقت التشغيل، والنصوص البرمجية المُشوشة، والحمولات متعددة المراحل، وتقنيات التهرب.
الطبقة الرابعة: تقييم درجة خطورة التهديدات
أعطِ الأولوية لما هو أهم
تحويل السلوك المعقد للتهديدات إلى نتيجة قابلة للتنفيذ.
يربط بين إشارات التحليل القائم على السمعة والتحليل الثابت والتحليل الديناميكي لتعيين درجة مخاطر تستند إلى مستوى الثقة.
يُبرز التهديدات الأكثر خطورة في الوقت الفعلي، مما يقلل من حالات الإنذار الكاذبة، وضوضاء التنبيهات، والوقت الذي يستغرقه المحللون في تصنيف الأولويات.
الطبقة الخامسة: تعقب التهديدات
ربط التهديدات بالحملات
الانتقال من الكشف عن الملفات المعزولة إلى المعلومات الاستخباراتية على مستوى الحملات.
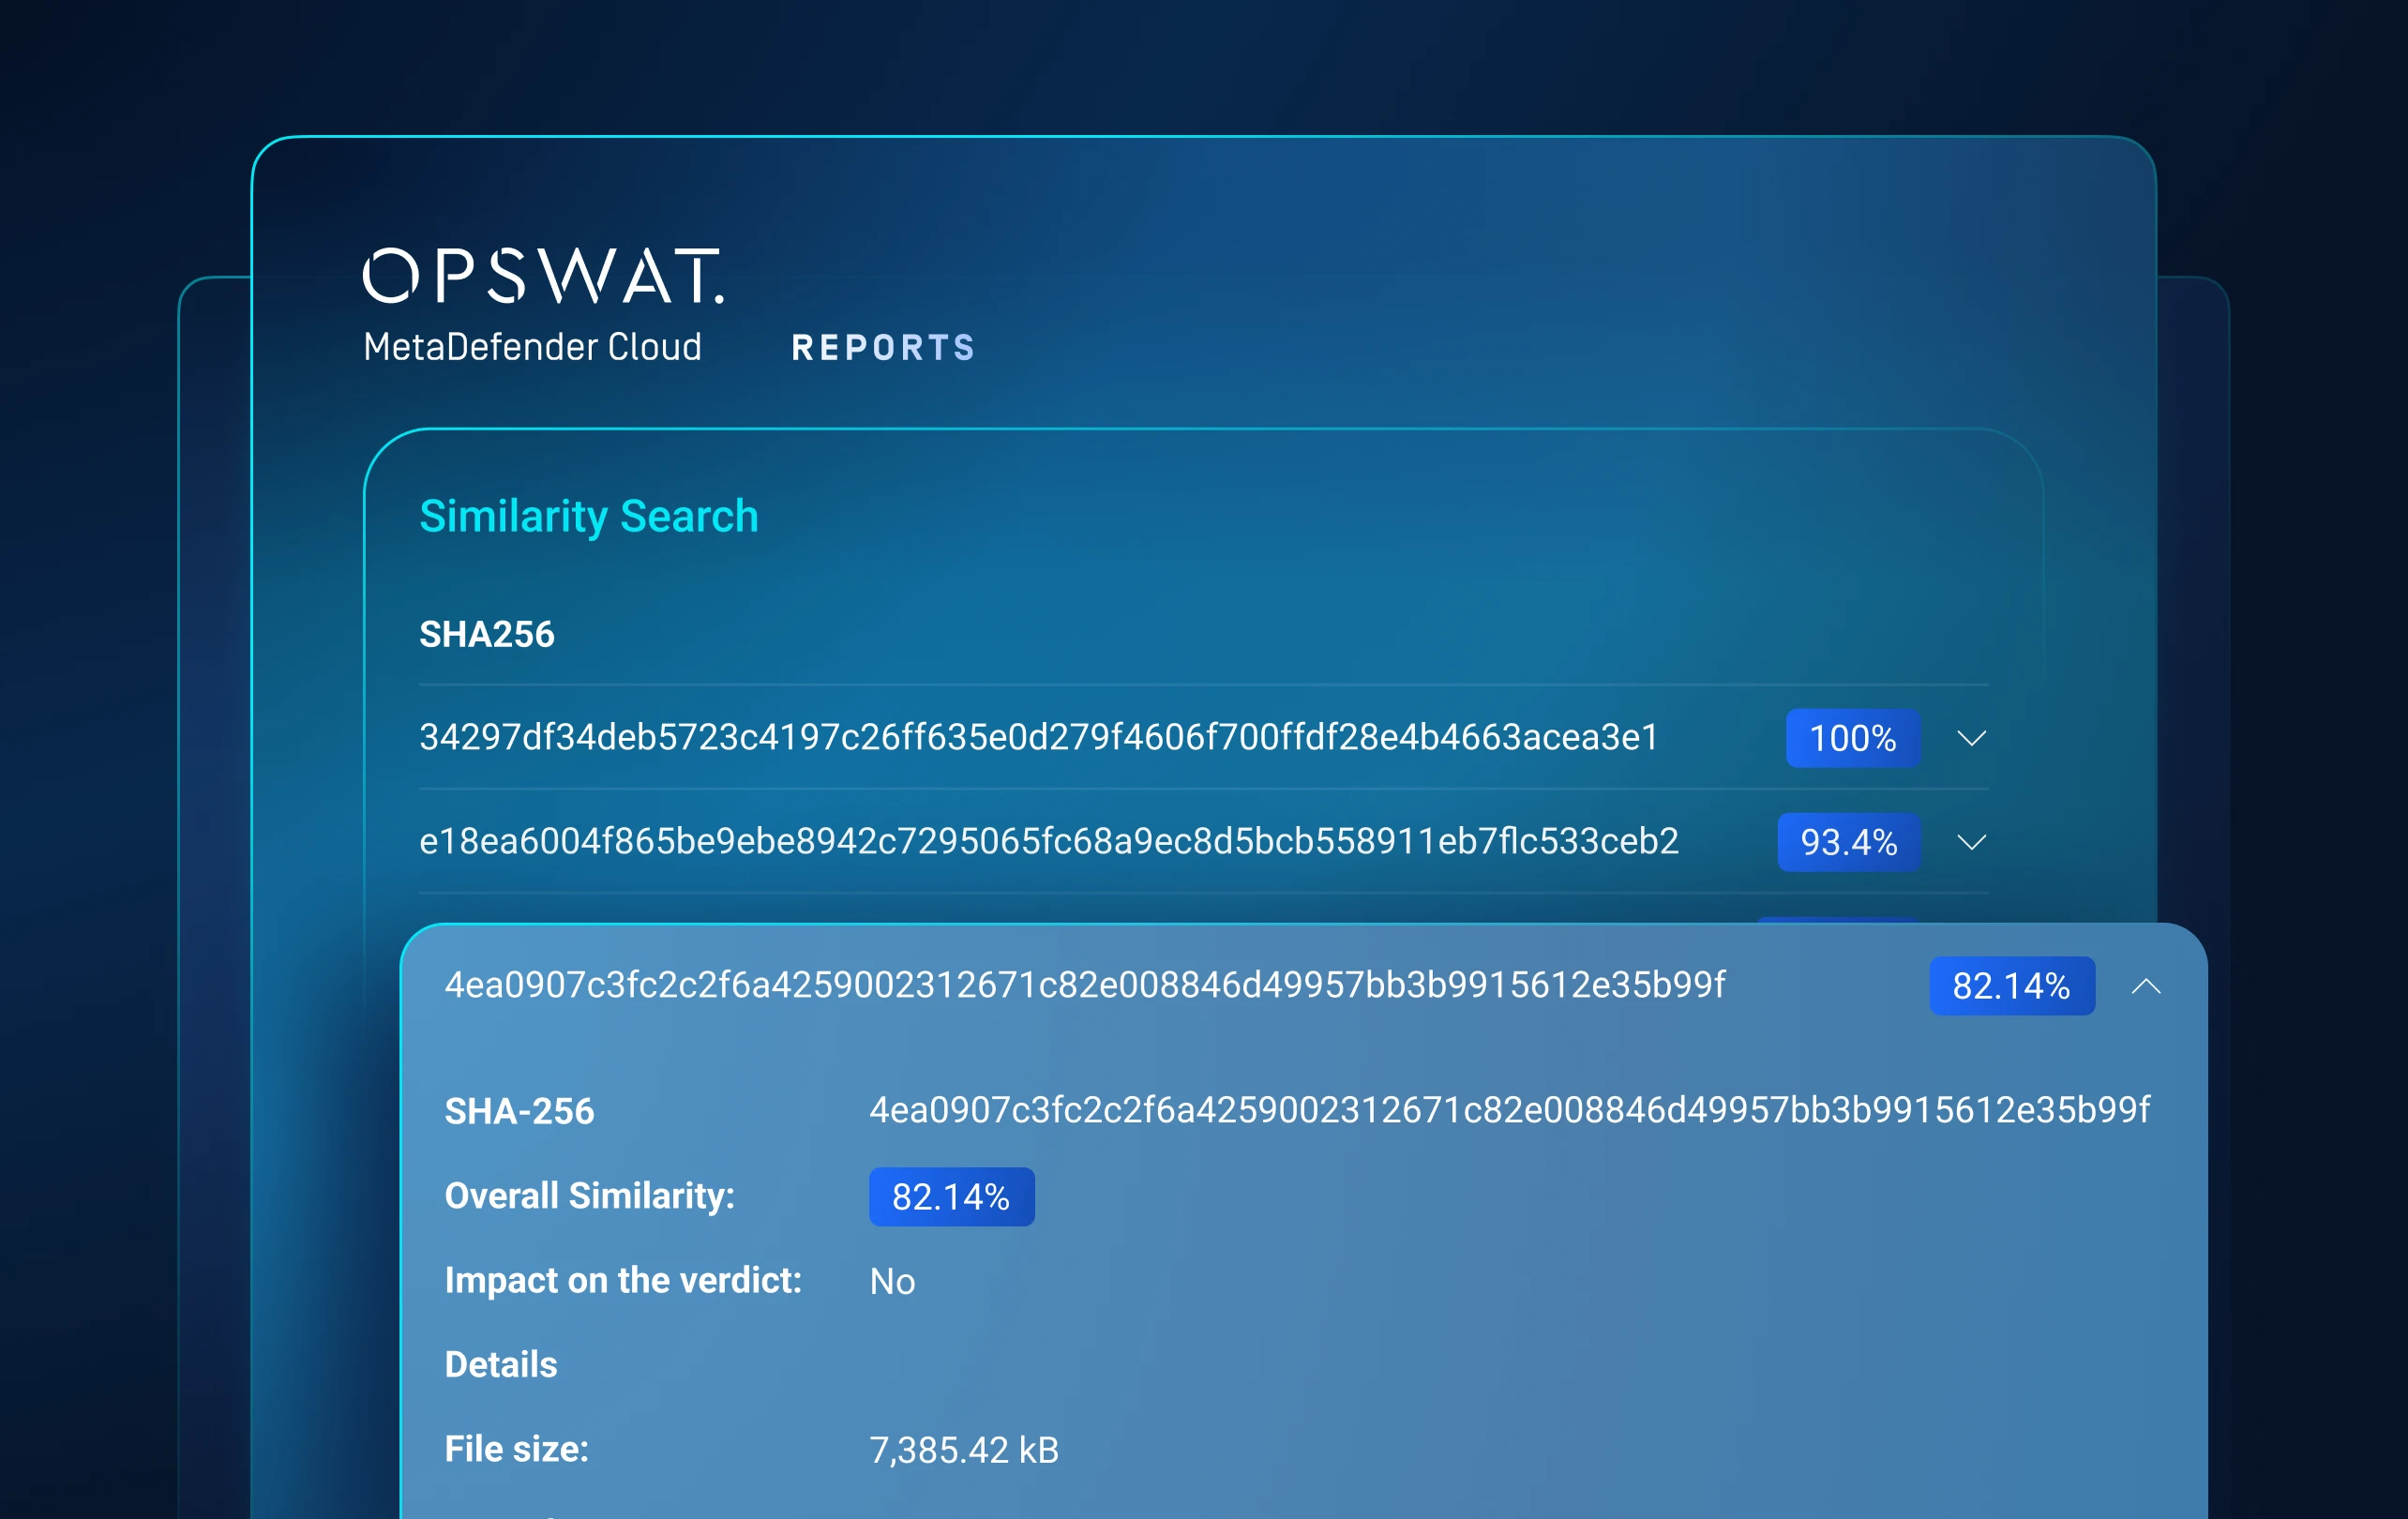
يعمل البحث عن أوجه التشابه المدعوم بتقنية ML و«ربط أنماط التهديدات» على ربط العينات المجهولة بالبرامج الضارة المعروفة والبنية التحتية والتكتيكات والمتغيرات ذات الصلة.
يكشف عن عائلات البرامج الضارة وحملات المهاجمين، مما يجبر الخصوم على إعادة النظر في أدوات وبنيتهم التحتية وأساليبهم.
ابدأ في 3 خطوات بسيطة
OPSWAT الوصول
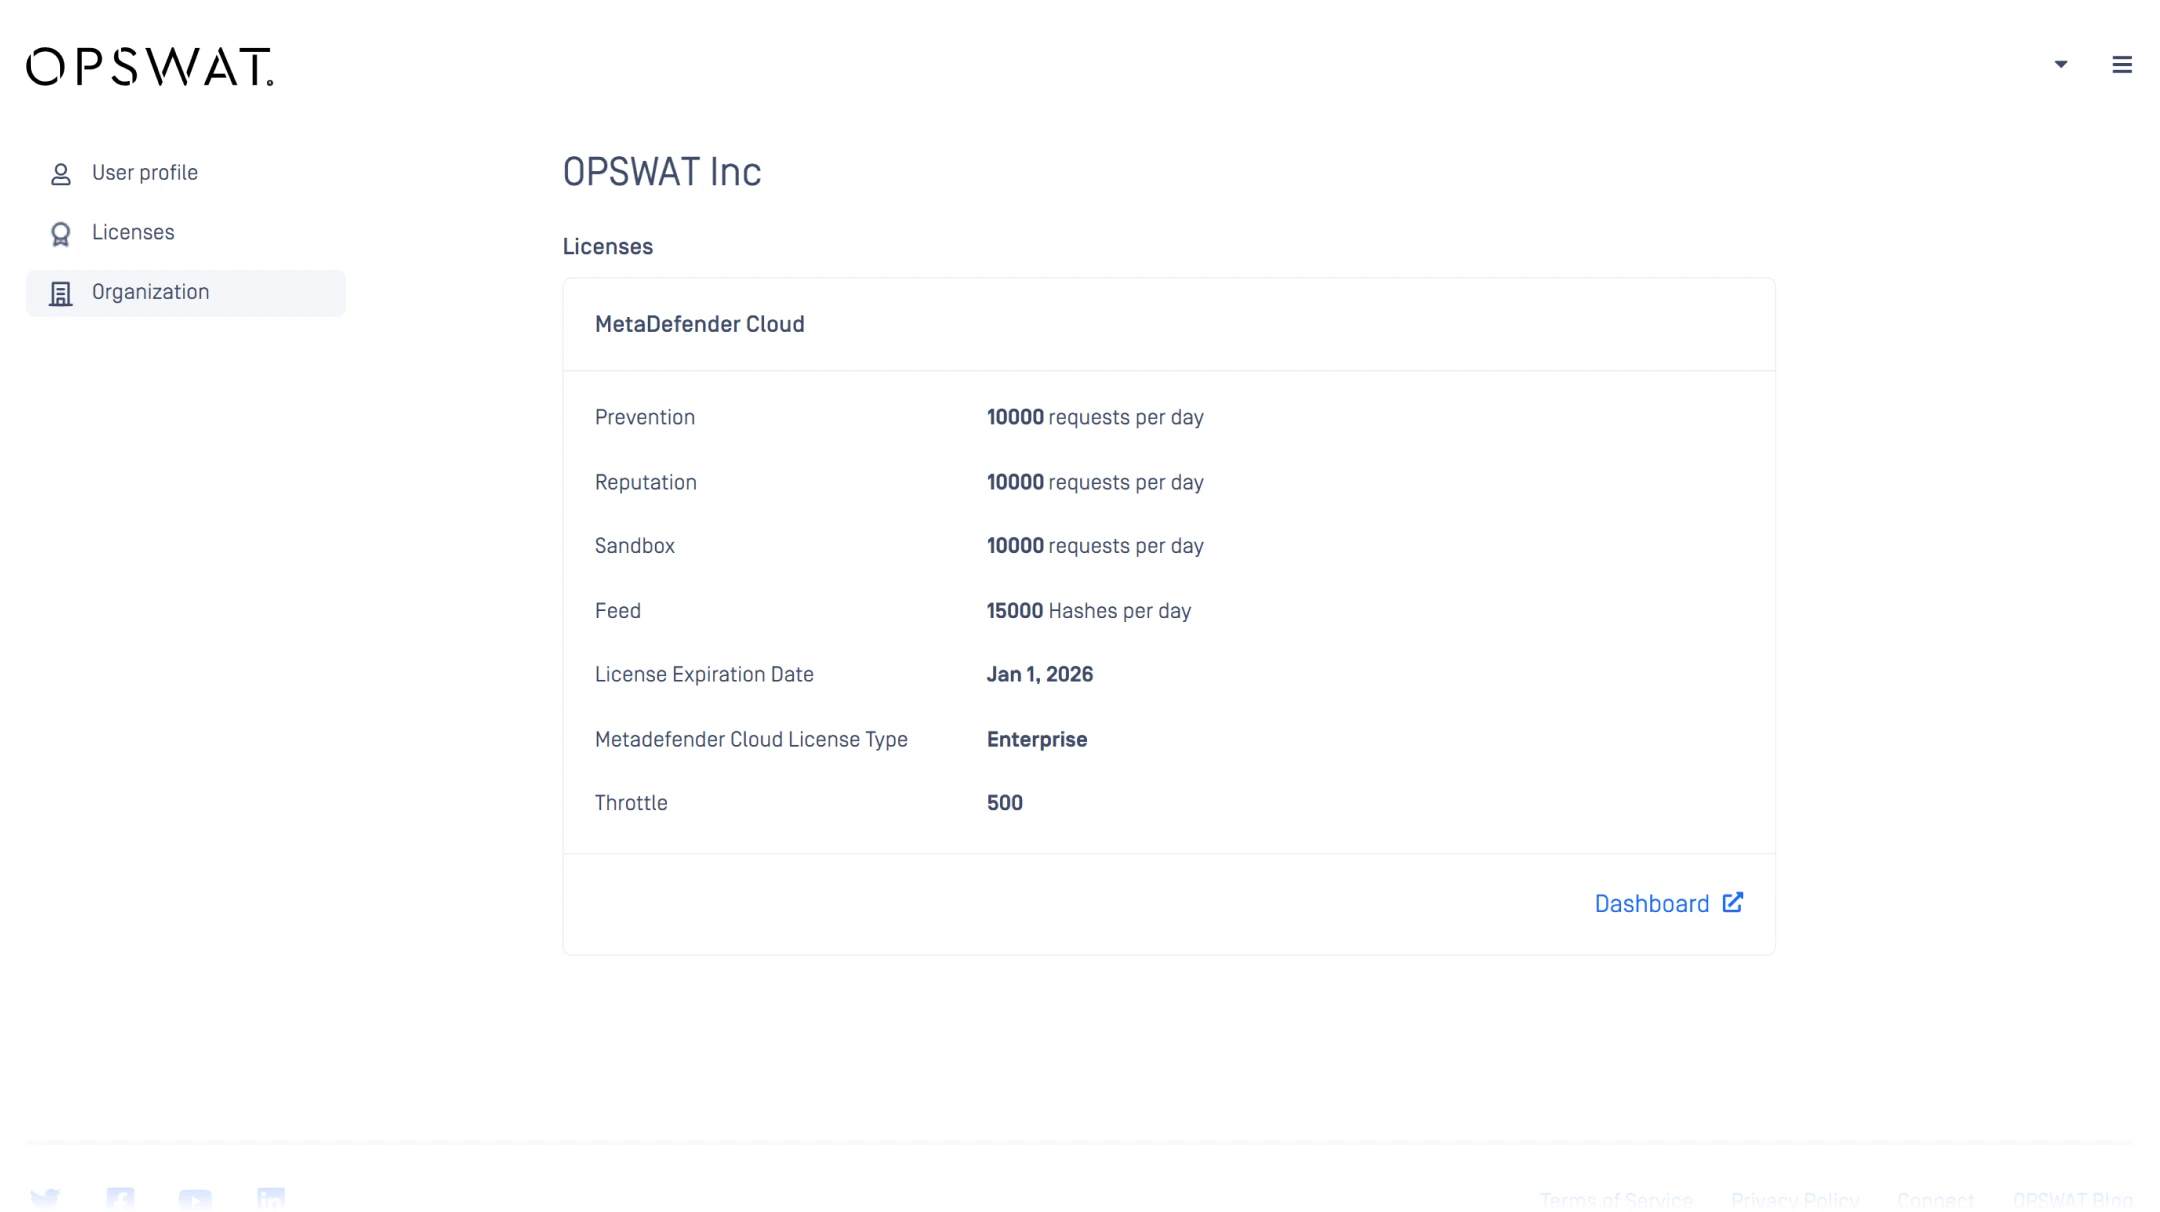
يتم تنشيط الحزمة الخاصة بك بواسطة OPSWAT .
سحب الملفات وإفلاتها
حدد ملفًا للتحليل الديناميكي.
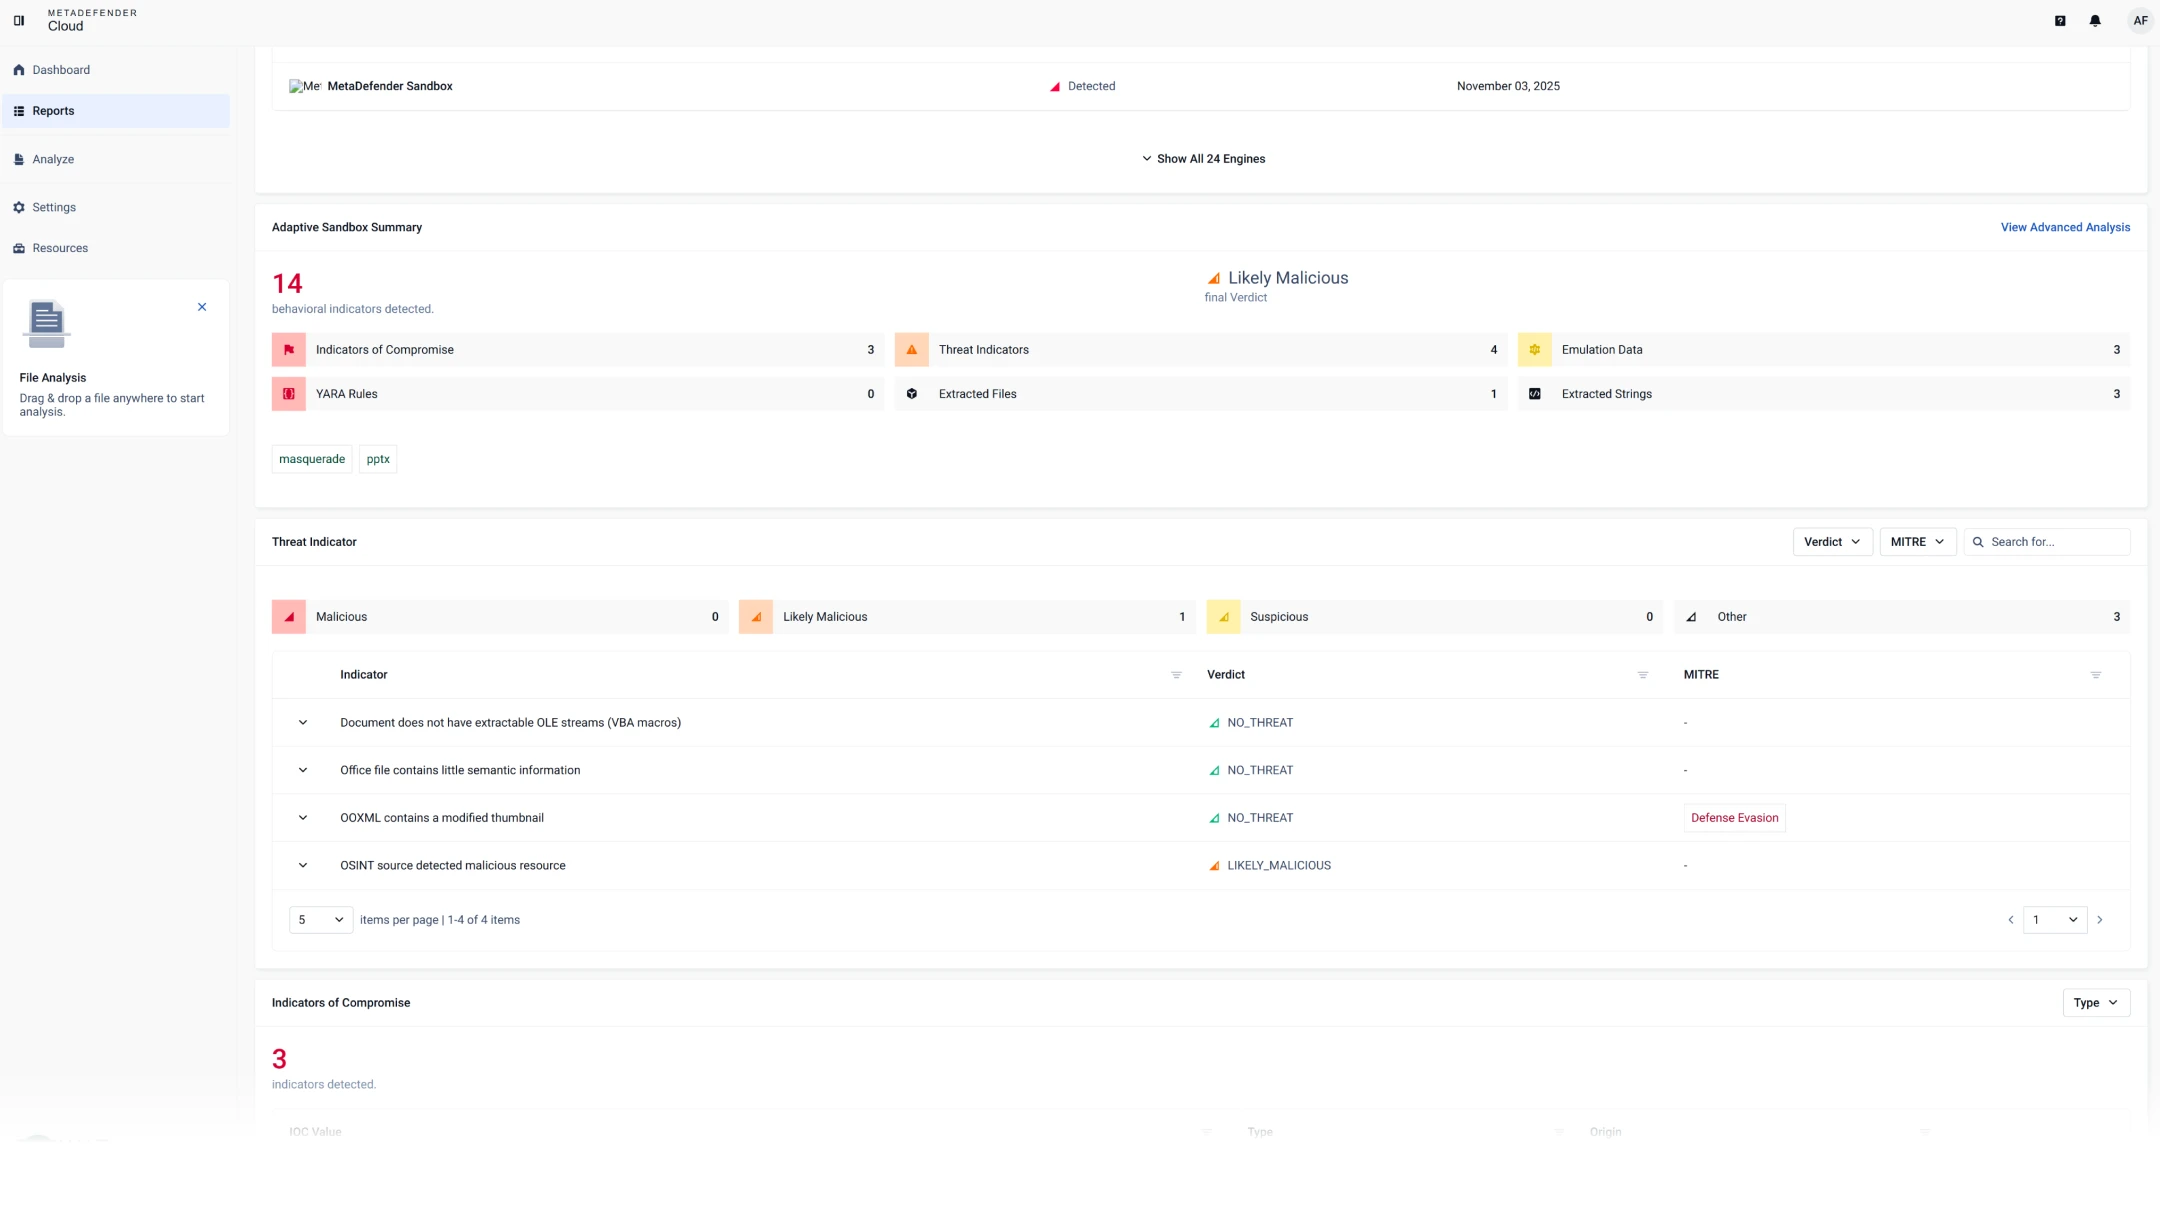
احصل على النتائج
اعرض أحكام الصندوق الرملي ودرجات التهديد و IOCs مباشرة من Cloud الخاصة بك.
- سحابة منصّة MetaDefender السحابية


- سحابة منصّة MetaDefender السحابية
- سحابة منصّة MetaDefender السحابية
نظرة عامة على المنتج
تعرف على كيفية قيام MetaDefender باكتشاف تهديدات "اليوم صفر" على مستوى الحدود الخارجية من خلال الجمع بين تقنية "الصندوق الرملي" التكيفي، ومعلومات استخباراتية عن التهديدات، وتقييم درجة خطورة التهديدات، والبحث عن أوجه التشابه، وذلك قبل دخول الملفات إلى البيئات الحيوية.
Sandbox Adaptive Sandbox يضم ميزة "
" لـ MetaDefender Cloud
يوضح الجدول التالي مجموعة ميزاتCloud Adaptive Sandbox MetaDefender Cloud . ولا يشمل ميزات النظام الأساسي، مثل API وقائمة التحكم في الوصول (ACL) القابلة للتكوين وتكامل OAuth وردود فعل syslog بتنسيق Common Event Format (CEF) وما إلى ذلك.
يرجى الاتصال بنا لحجز عرض تقني والحصول على شرح مفصل لجميع ميزات وقدرات النظام الأساسي.
Sandbox Adaptive
لـ MetaDefender Cloud
داخل OPSWAT نظام SaaS البيئي
- واجهات برمجة التطبيقاتCloud MetaDefender Cloud (الملفات، التجزئات، عناوين URL، النطاقات)
- واجهات برمجة التطبيقات الخاصة بالسمعة ومعلومات التهديدات (عناوين URL، النطاقات، عناوين IP، عمليات البحث عن التجزئة)
- وحدات OPSWAT الأخرى الخدمات
التكاملات الخارجية / التكاملات مع أطراف ثالثة
- API REST API الملفات وعناوين URL وعناوين IP والمجالات مع نتائج تحليل الصندوق الرملي
- منصات SIEM / التسجيل من خلال API تصدير الأحداث
- مطور أدوات خطوط أنابيب CI/CD، مستودعات، SDKs، مكونات إضافية)
- منصات SOAR / التنسيق من خلال API
بيئة متعددة / هجينة
- خيارات معالجة/مسح الملفات الخاصة للبيئات الحساسة
- MetaDefender Core المحليCore Cloud ومعلومات التهديدات الخدمات
- داخل OPSWAT نظام SaaS البيئي

داخل OPSWAT نظام SaaS البيئي
- واجهات برمجة التطبيقاتCloud MetaDefender Cloud (الملفات، التجزئات، عناوين URL، النطاقات)
- واجهات برمجة التطبيقات الخاصة بالسمعة ومعلومات التهديدات (عناوين URL، النطاقات، عناوين IP، عمليات البحث عن التجزئة)
- وحدات OPSWAT الأخرى الخدمات
- خارجي / طرف ثالث
التكاملات الخارجية / التكاملات مع أطراف ثالثة
- API REST API الملفات وعناوين URL وعناوين IP والمجالات مع نتائج تحليل الصندوق الرملي
- منصات SIEM / التسجيل من خلال API تصدير الأحداث
- مطور أدوات خطوط أنابيب CI/CD، مستودعات، SDKs، مكونات إضافية)
- منصات SOAR / التنسيق من خلال API
- بيئة متعددة / هجينة
بيئة متعددة / هجينة
- خيارات معالجة/مسح الملفات الخاصة للبيئات الحساسة
- MetaDefender Core المحليCore Cloud ومعلومات التهديدات الخدمات
دعم الامتثال
للمتطلبات التنظيمية
مع تزايد تعقيد الهجمات الإلكترونية والجهات التي تنفذها، تعمل الهيئات الحكومية في جميع أنحاء العالم على تطبيق لوائح تنظيمية لضمان قيام البنية التحتية الحيوية بما هو ضروري للحفاظ على أمنها.

موارد موصى بها

ثوابت الأمن السيبراني
MetaDefender Cloud
استبيان SANS للكشف والاستجابة
تقرير مشهد التهديدات في عام 2025 OPSWAT لعام 2025

"مسح ما يهم": محرك ذكاء اصطناعي بدقة 99.9% يعزز نظام الأمان لديك

MFT الذي يضع الأمن في المقام الأول: دفاع قائم على الذكاء الاصطناعي ومدعوم بالمحاكاة لمواجهة الهجمات التي تستهدف الملفات

شركة مزودة للطاقة تقضي على الفيض من التنبيهات وتحسّن من كفاءة الكشف عن الثغرات الأمنية في يومها الأول باستخدام OPSWAT
0 نتائج. يرجى المحاولة مرة أخرى.
الأسئلة الشائعة
تفجير واسع النطاق ومتوافق مع السحابة للملفات وعناوين URL - مثالي لأمن البريد الإلكتروني/مصنعي المعدات الأصلية والفرق التي تحتاج إلى سعة مرنة دون تشغيل مزرعة صندوق الحماية الخاصة بها.
تحسين الكشف عن التهديدات على الويب باستخدام التعلم الآلي (التصنيف متعدد العلامات، تحليل البنية/الأسلوب)، الاستدلالات الخاصة بالتصيد الاحتيالي في ملفات PDF، الكشف عن العلامات التجارية، ومحاكاة JavaScript/الحافظة لإظهار "مجموعات القوالب"، تهريب QR، والتصيد الاحتيالي منخفض التعقيد على نطاق واسع.
API بسيطة API إرسال ملف/عنوان URL، الحصول على الحكم/مؤشرات الاختراق)، بالإضافة إلى تصدير MISP/STIX، موصلات Splunk SOAR/Cortex XSOAR، و YARA الذي يتم إنشاؤه تلقائيًا لمتابعة البحث.
يحافظ التوسع التلقائي مع المحاكاة السريعة على انخفاض زمن الاستجابة مع تجنب الحمل الزائد على الآلة الافتراضية؛ ويضمن توجيه السياسات أنك لا تفجر سوى ما هو ضروري، بحيث تتحكم في الحجم والإنفاق.
سحابة Yes-mix لتحليل الاندفاع/URL مع صندوق رمل محلي للبيانات الحساسة أو السيادية. تحدد السياسات مكان تشغيل كل عينة.
