MetaDefender NDR
إعادة تعريف الصيد على الشبكة
MetaDefender NDR منصة الكشف والاستجابة للشبكات (NDR) OPSWATوالتي توفر رؤية شاملة لحركة مرور الشبكة من أجل الكشف عن التهديدات المتطورة، والتحركات الجانبية، والسلوكيات الشاذة. وباستخدام التحليلات المدعومة بالذكاء الاصطناعي وأجهزة الاستشعار التي لا تعتمد على برامج وكيلة، تحمي هذه المنصة بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) من خلال تحديد التهديدات التي تتفادى دفاعات الحدود الخارجية ونقاط النهاية التقليدية.
تمكين فريق مركز العمليات الأمنية الخاصة بك
تم تصميم نظامنا للكشف عن التهديدات والاستجابة لها خصيصًا لمساعدة فريق مركز عمليات الأمن (SOC) لديكم على العمل بأقصى قدر من الكفاءة، من خلال تزويده بالرؤية الشاملة للشبكة والقدرات التحليلية أدوات اللازمة لتحديد التهديدات الناشئة، وحالات الاختراق، وتسريب البيانات.
هل يستطيع فريق مركز العمليات الأمنية لديك الاستجابة بسرعة كافية؟
تزايد حجم التهديدات وتعقيدها باستمرار
الأمن السيبراني هو سباق تسلح دائم، والحفاظ على أمن شبكتك مهمة شاقة لا تنتهي. من الإرهاق إلى "الإرهاق من الإنذار"، يحتاج فريقك إلى المساعدة في البقاء على رأس عملهم.
عدم وضوح الرؤية
بدون أدوات المناسبة أدوات ؤية الواضحة، يضطر فريقك إلى اتخاذ قرارات بناءً على معلومات غير كاملة. وقد يؤدي ذلك إلى تفويت أحداث مهمة وأنماط نشاط غير ملحوظة.
تكلفة الفرصة البديلة
سواء كان الوقت الذي يستغرقه فريقك في البحث يدويًا في جحور الأرانب، أو الطاقة في إصلاح المشاكل التي يمكن تجنبها، إذا لم يعالج فريقك أهم الحوادث، فإنه لا يصل إلى أقصى إمكاناته.
تحديد الأنشطة المشبوهة على الشبكة والقضاء عليها باستخدام حل أكثر ذكاءً
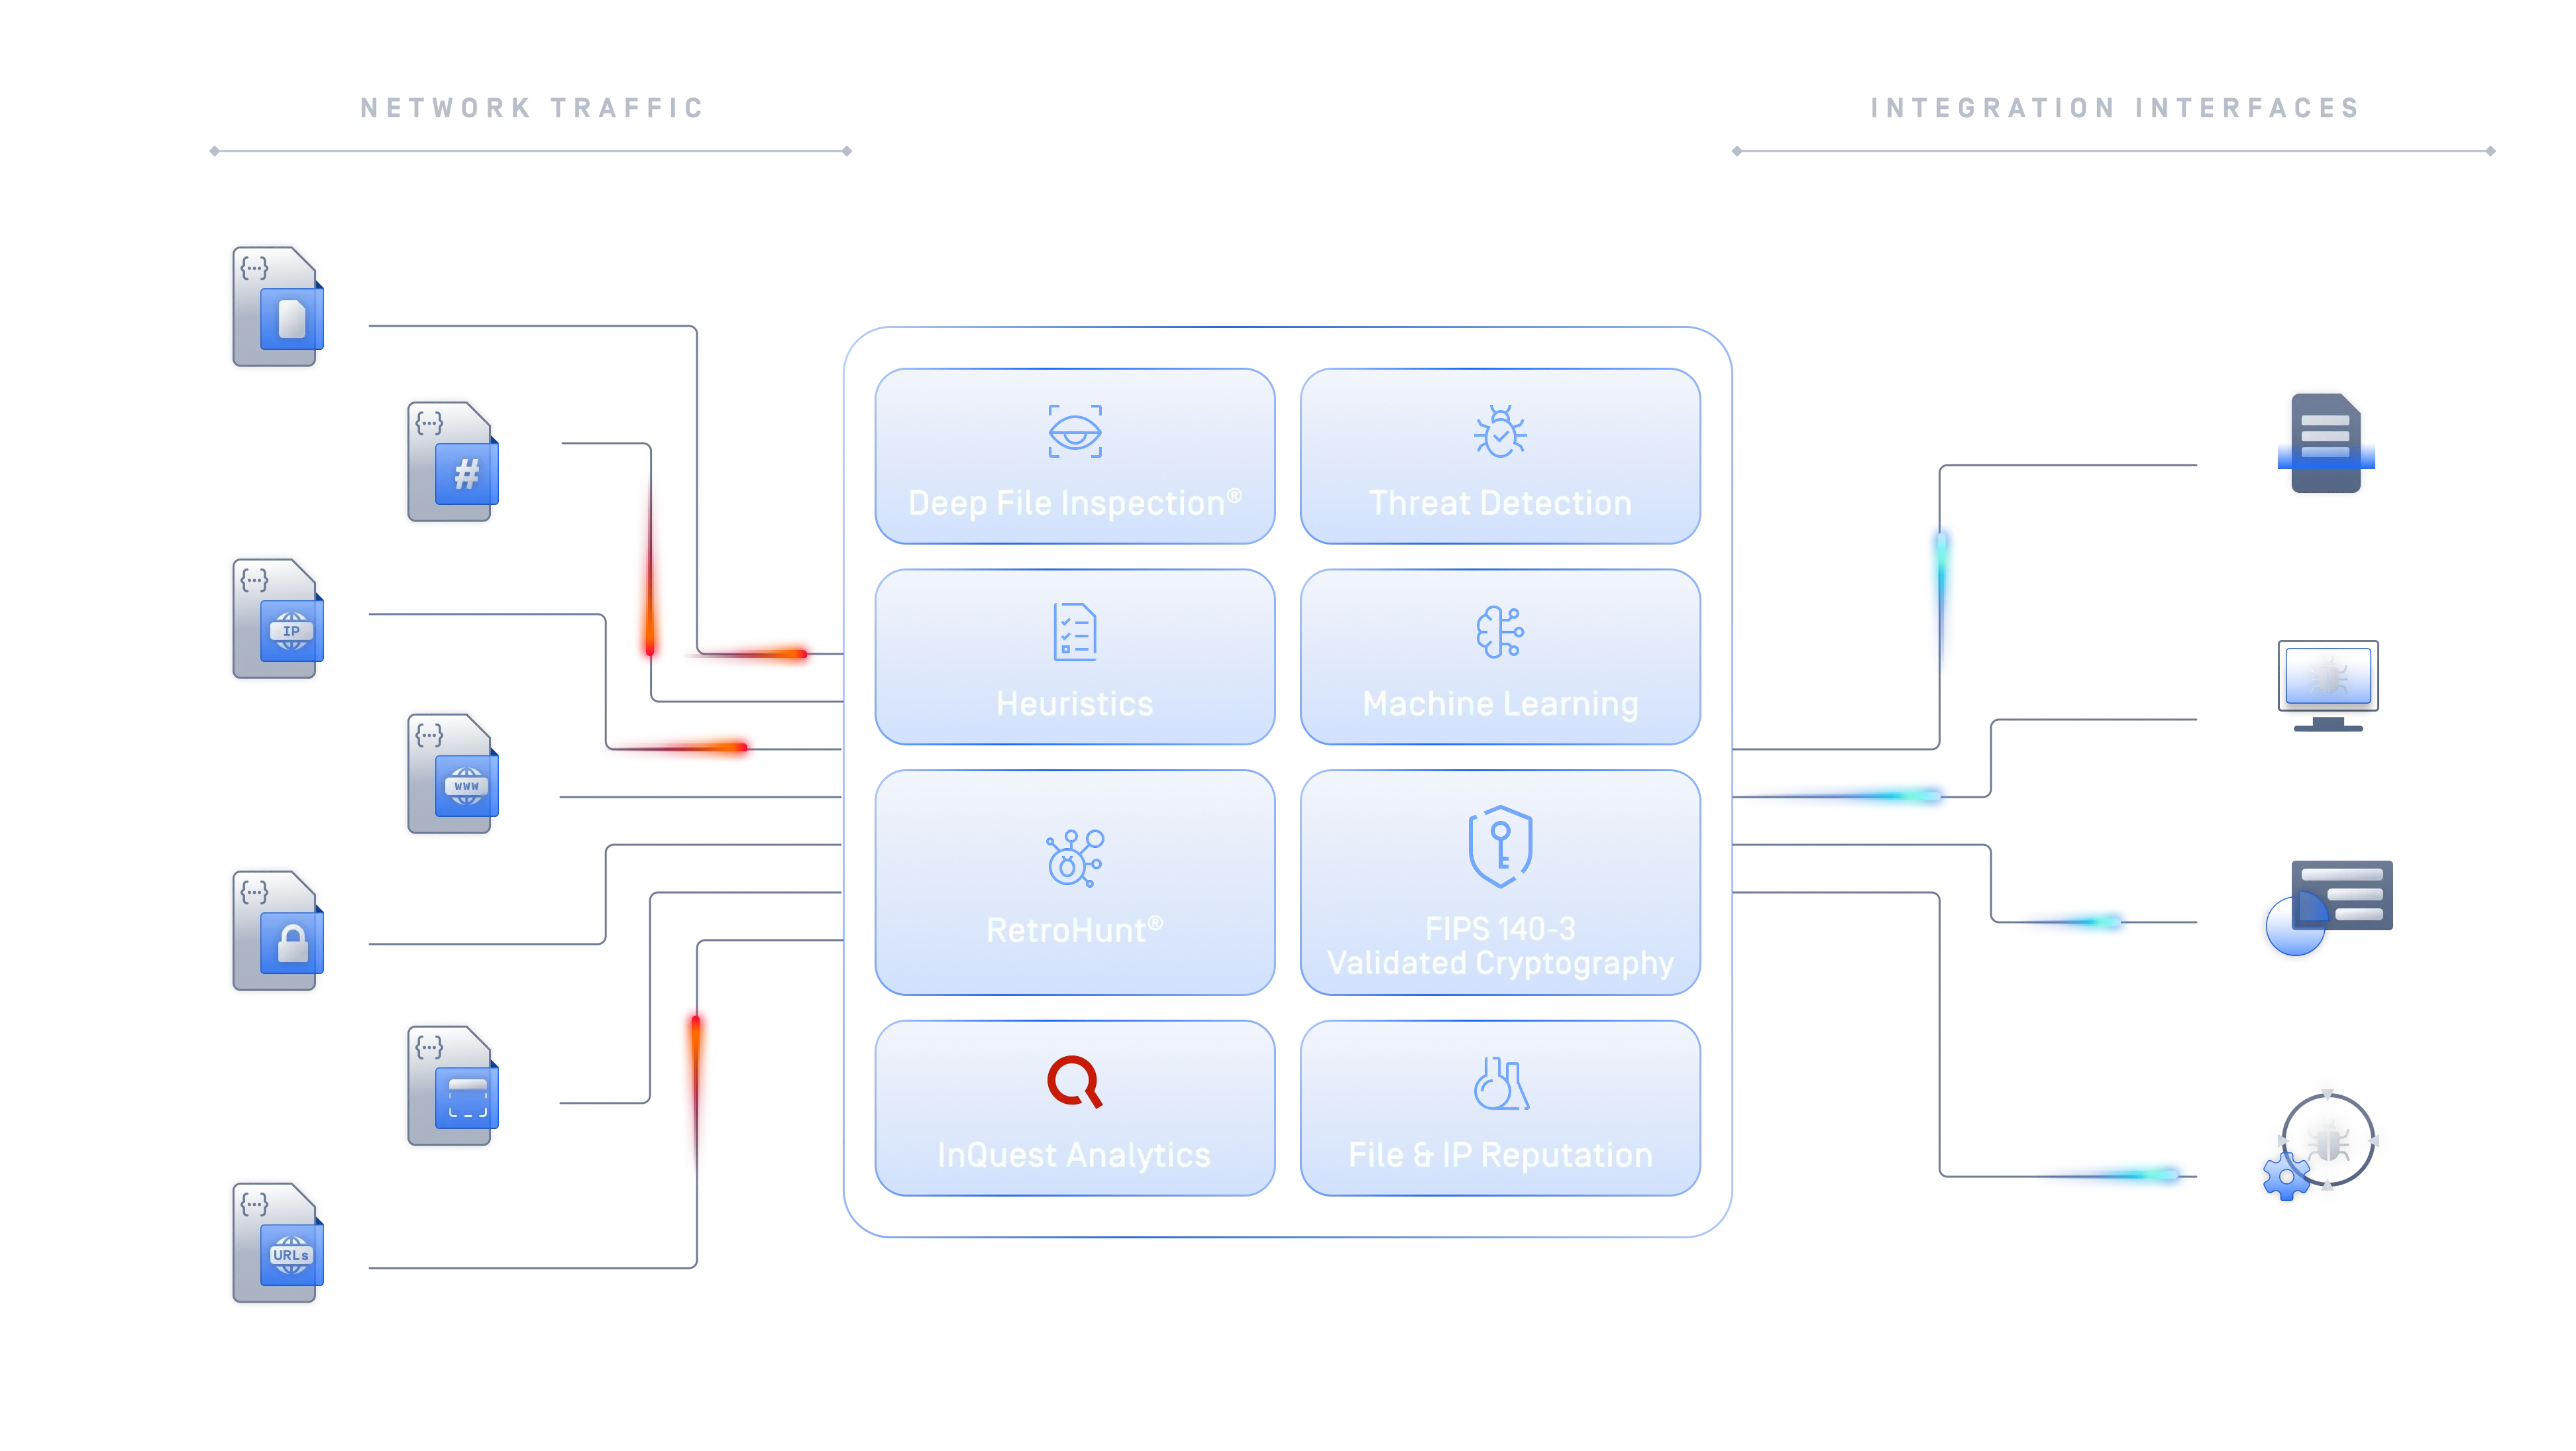
تهديد Intelligence الشبكية الشاملة
بدعم من حل MetaDefender InSights تهديد Intelligence يلبي MetaDefender NDR الاحتياجات المتنوعة لفرق الأمن السيبراني والمؤسسات. يوفر كل موجز استخباراتي قدرات فريدة تعزز الرؤية والكشف والاستجابة ضد التهديدات الإلكترونية المتطورة.
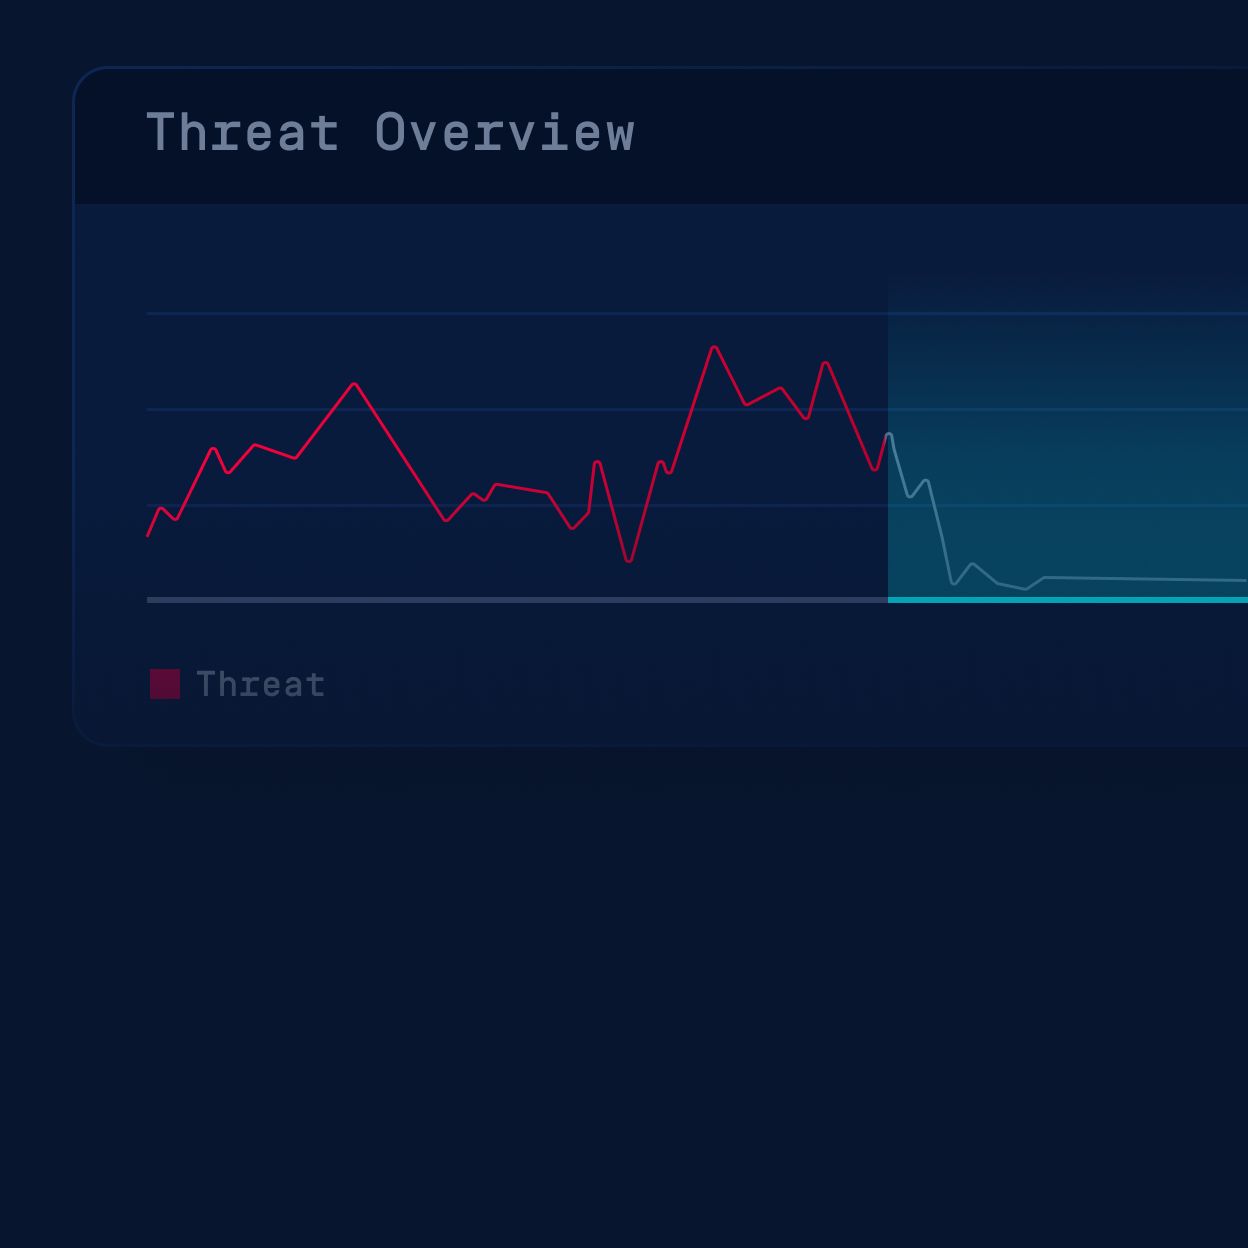
نظرة عامة على المنتج
تعرف على كيفية قيام MetaDefender NDR InSights بتوفير رؤية للشبكة في الوقت الفعلي، وكشف الحالات الشاذة، وربط التهديدات
عبر بيئات تكنولوجيا المعلومات وتكنولوجيا التشغيل من أجل الكشف عن الهجمات في وقت مبكر وتقليل وقت البقاء.
أعد تعريف قدراتك في مجال أمن الشبكات
تحليل الجلسات المشفرة
يتم إجراء تحليل الجلسة المشفرة مقابل اتصالات SSL/TLS بالإضافة إلى سمات/خصائص الجلسة المشفرة لتحديد النشاط الخبيث وكذلك نشاط الأوامر والتحكم حتى بدون فك التشفير المضمن في المكان.
الفحص عالي الأداء
اكتشاف السلوك غير العادي والمشبوه والاستجابة له بسرعة. يتيح MetaDefender NDR إمكانية التحديد الاستباقي للتهديدات المحتملة بسرعات إنتاجية للشبكة تصل إلى 40 جيجابايت في الثانية.
تمكين صائدي التهديدات
تبسيط سير العمل الاستقصائي لفريق مركز العمليات الأمنية لديك من خلال قدراتنا المتكاملة في الاستجابة للحوادث وتحليل الاختراق ومعالجة الاختراق وفرز الأحداث واحتواء الاختراق.
اكتشاف الاختراقات واحتوائها
يتم إجراء تحليل الكشف عن الاختراق على كل محاولة اتصال بالشبكة، والاتصال القائم ومحاولة حل المجال بالاستفادة من مجموعة من تهديد Intelligence التطبيقية من MetaDefender InSights بالإضافة إلى الاستدلال والتحليلات المتقدمة التي صاغها محللو التهديدات لدينا.
تشفير معتمد وفقًا لمعيار FIPS 140-3
دعم عمليات النشر في القطاعات الحكومية والمالية والرعاية الصحية وغيرها من البيئات الخاضعة للتنظيم، وذلك باستخدام وحدات تشفير معتمدة وفقًا لمعيار FIPS 140-3 وأمن تشفير تم التحقق منه بشكل مستقل.
تعمق أكثر واكشف المزيد
تجاوز الطبقة 7 من نموذج OSI مع الفحص العميق للملفات (DFI) لمعالجة المحتوى المضمن في الملفات الأصلية المستخرجة من حركة مرور الشبكة. وعادةً ما تؤدي عمليات الفحص هذه إلى زيادة مساحة الكشف بمقدار 4 أضعاف من أجل اكتشافات أعلى دقة وأقل مراوغات يمكن للمهاجم الاستفادة منها.
وثائق تقنية
الشروع
أطلق العنان للإمكانات الكاملة لمنتجاتنا

موارد موصى بها
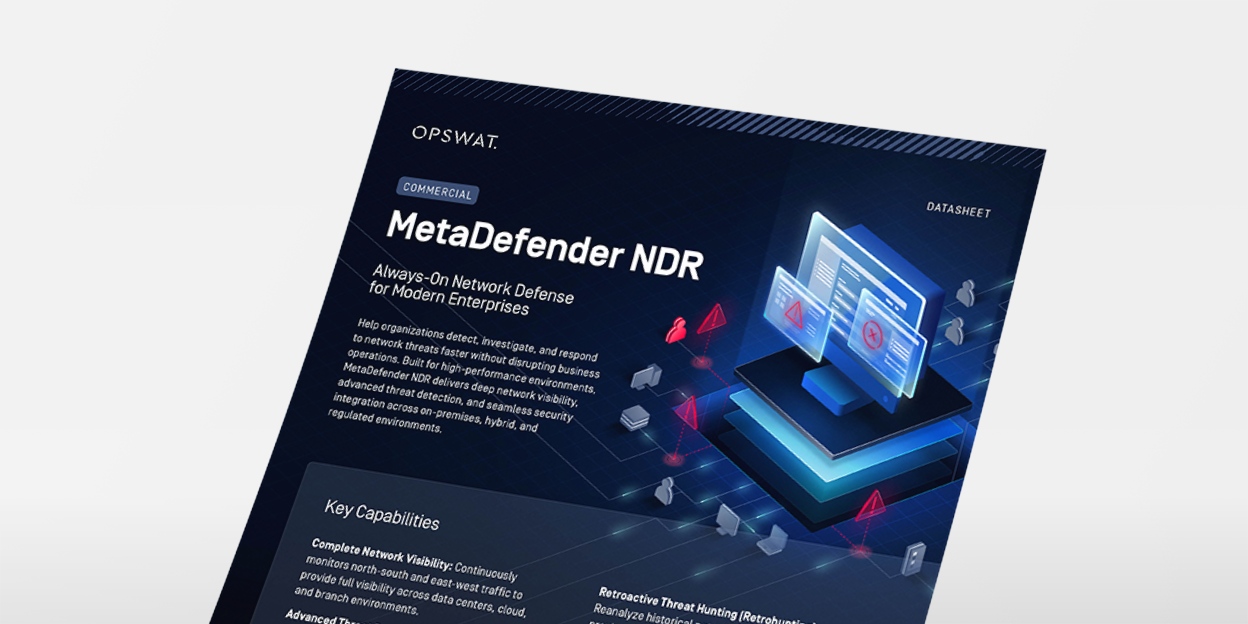
ورقة بيانات منتج MetaDefender NDR
عندما يختبئ المهاجمون في مكان واضح للعيان، قامت هذه الشركة الصناعية ببناء قدرات مقاومة إلكترونية عبر Industrial
يساعد الكشف عن الشبكات المدعوم بالذكاء الاصطناعي المؤسسات المالية على حماية البيانات الحساسة والوفاء بالمتطلبات الأمنية التنظيمية
منظمة اتصالات تقضي على النقاط العمياء في الشبكة لوقف التهديدات قبل حدوث أي انقطاع