Email Security المُثبَّت محليًّا الذي يزيل التهديدات قبل التسليم
MetaDefender Email Gateway Security هو الحل المحلي الذي تقدمه شركة « OPSWAT » لحماية المؤسسات من هجمات التصيد الاحتيالي وبرامج الفدية وتهديدات البريد الإلكتروني من نوع «صفر يوم». ويقوم هذا الحل بفحص محتوى البريد الإلكتروني وتطهيره والتحكم فيه قبل تسليمه عبر بيئات المؤسسات والبنى التحتية الحيوية.
- حظر عمليات التصيد الاحتيالي التي تستخدم الذكاء الاصطناعي
- تعقيم المرفقات المشفرة
- دعم عمليات تدقيق الامتثال
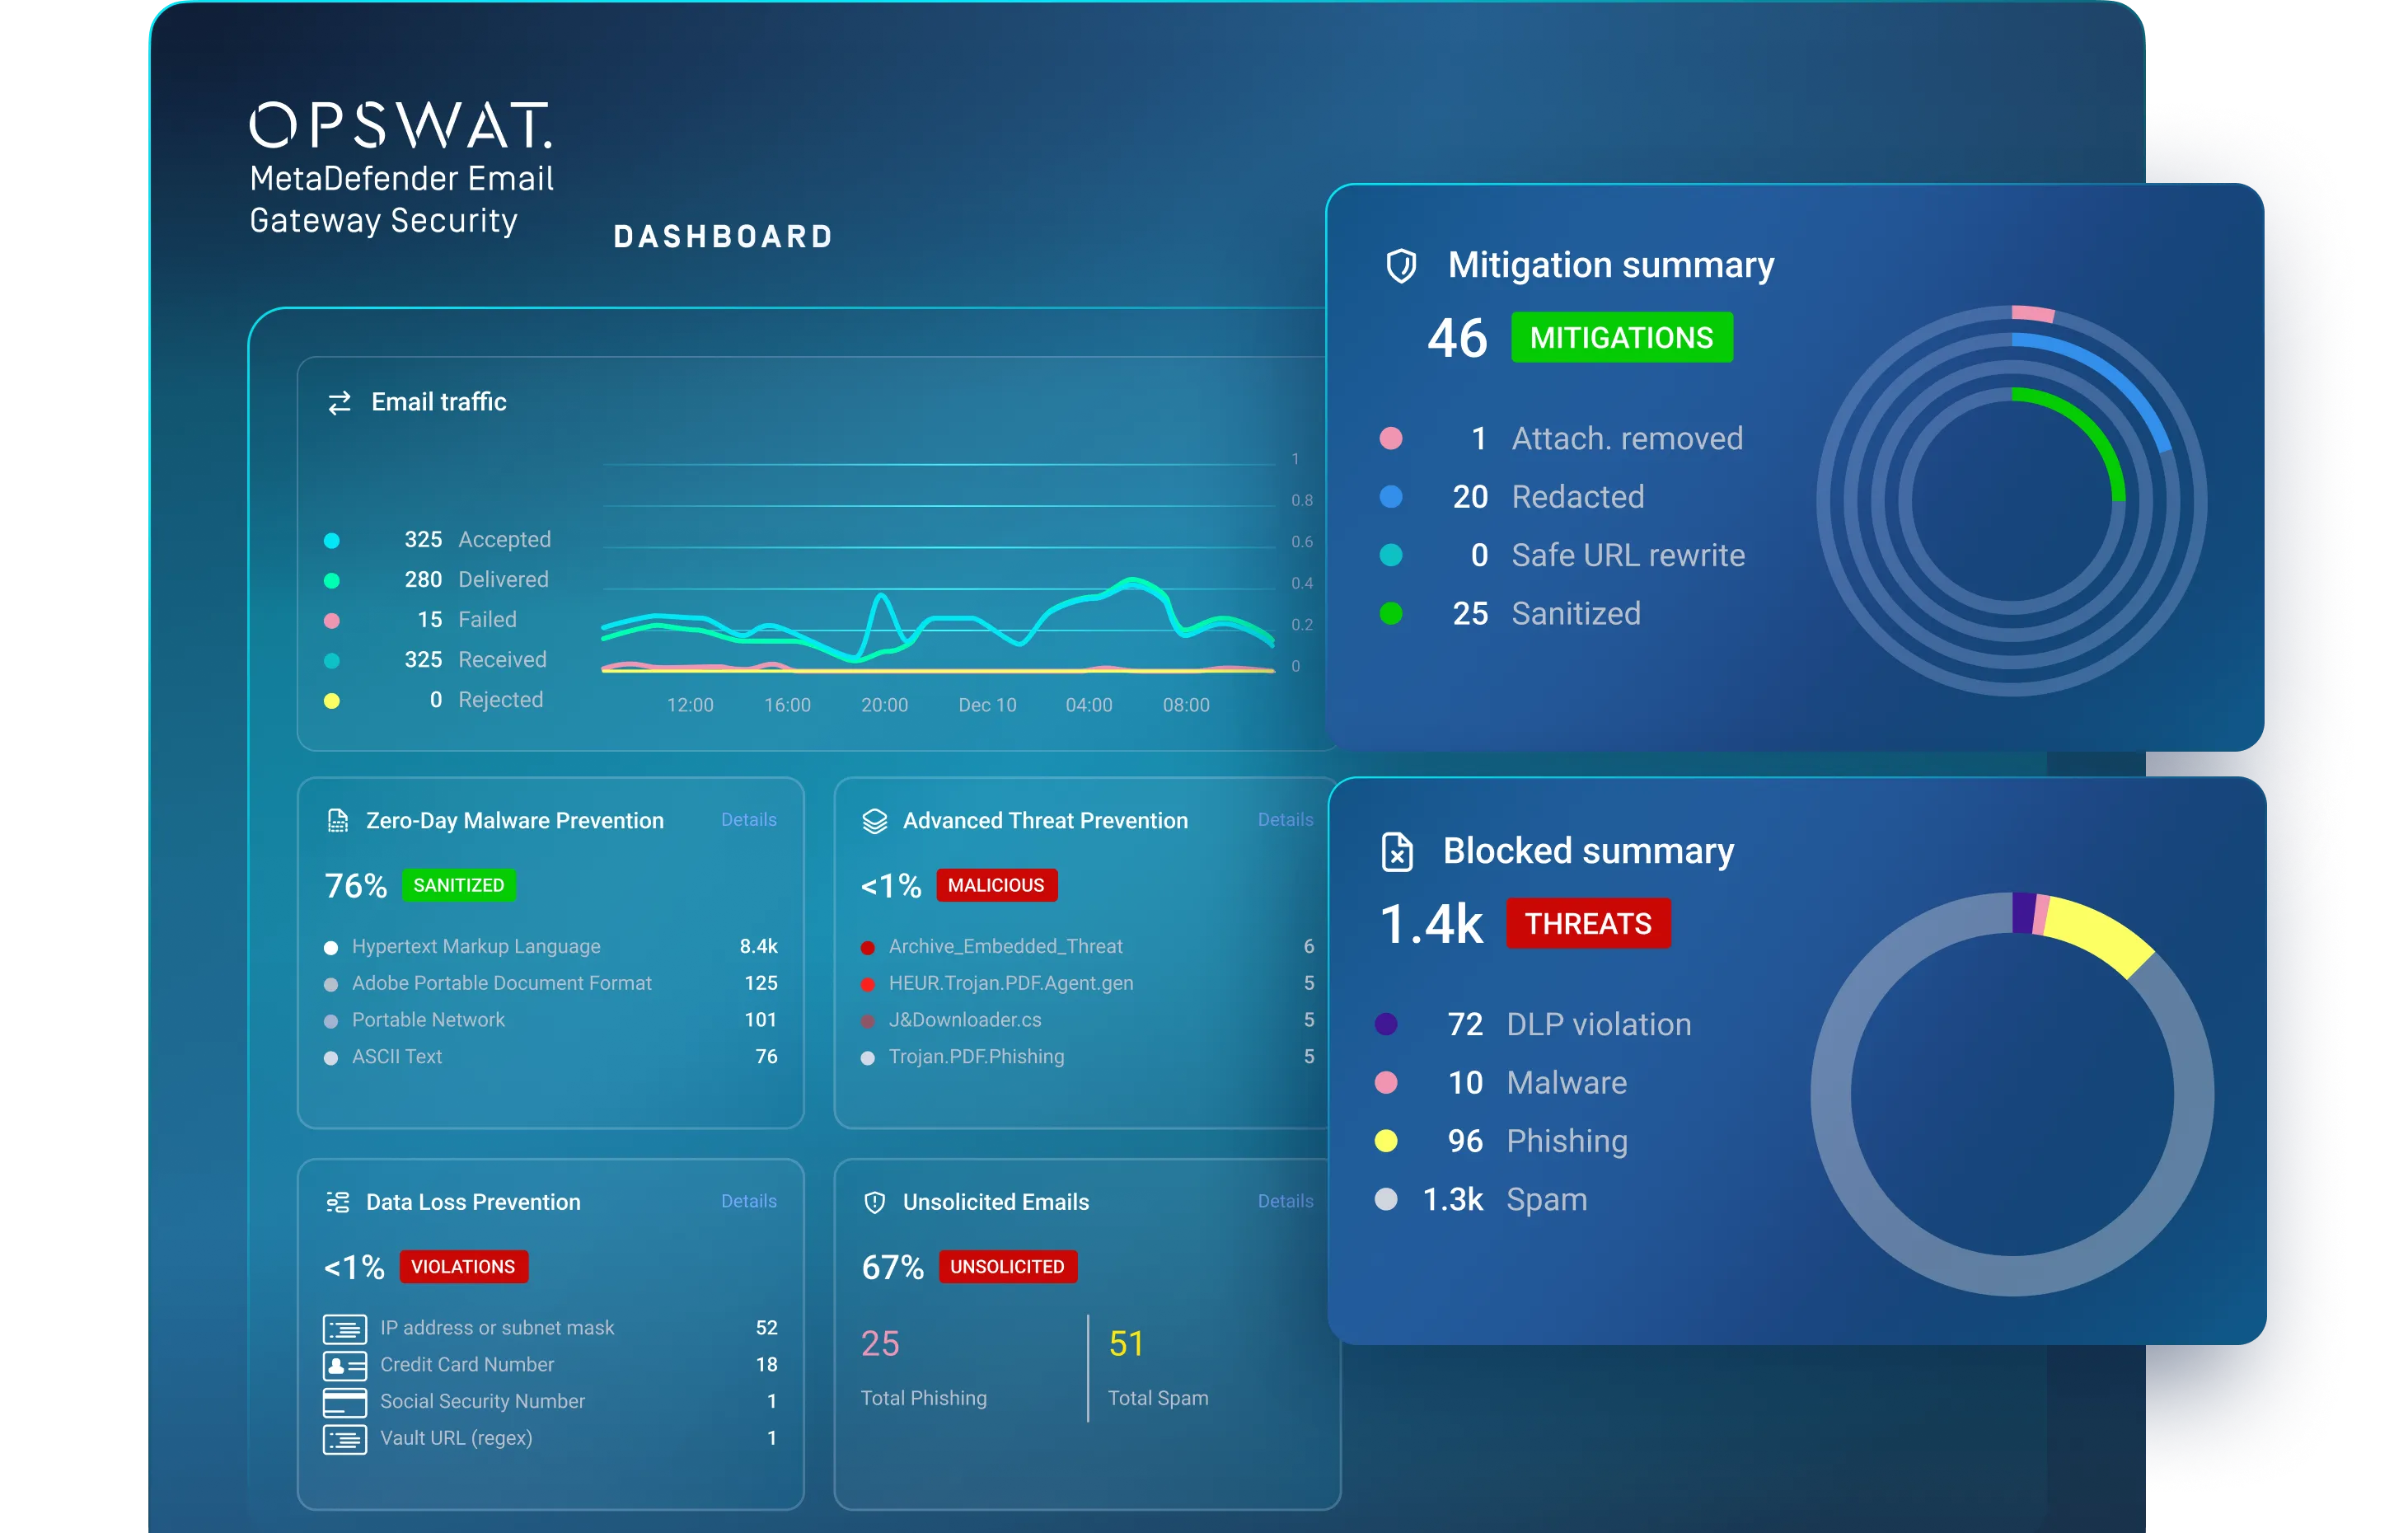
OPSWAT به من قبل
























تقرير مشهد التهديدات في عام 2025 OPSWAT لعام 2025
127%
»*
ملف واحد من كل 14 ملفًا
»، الذي اعتُبر في البداية «آمنًا»، ثبت أنه ضار*
7.3%
» كملفات ضارة في غضون 24 ساعة*
Email Security المُثبَّت محليًّا لمكافحة التصيد الاحتيالي والبرامج الضارة وفقدان البيانات
MetaDefender Email Gateway Security يوفر حماية متقدمة للبريد الإلكتروني على مستوى SMTP/MX، حيث يقوم بفحص رسائل البريد الإلكتروني الواردة والصادرة قبل وصولها إلى صندوق الوارد. ويستخدم نظامًا لمكافحة التصيد الاحتيالي في الوقت الفعلي، وتقنية Metascan™ Multiscanning ، وتقنية Deep CDR™ MetaDefender Aether، وتقنية Predictive Alin AI، وتقنية Proactive DLP™. ويساعد هذا المزيج من التقنيات المؤسسات على تقليل فترة التعرض للخطر الناجم عن عمليات التصيد الاحتيالي التي يُنتجها الذكاء الاصطناعي، وبرامج الفدية، والتهديدات من نوع «يوم الصفر»، وفقدان البيانات الحساسة.
الكشف المتقدم عن عمليات التصيد الاحتيالي
يكتشف محاولات التصيد الاحتيالي وعناوين URL الضارة والهجمات القائمة على الهندسة الاجتماعية قبل وصولها إلى المستخدم
يستخدم التعلم الآلي، وفحوصات سمعة المرسل، وتحليل عناوين URL عند وصولها وعند النقر عليها، مستعينًا بأكثر من 30 مصدرًا عبر الإنترنت، لتقييم رسائل البريد الإلكتروني التي يُحتمل أن تكون ضارة.
فحص المرفقات وتعقيمها
تقوم بمعالجة مرفقات البريد الإلكتروني، بما في ذلك الملفات المشفرة، وتقوم بتنقيتها قبل تسليمها
يقوم بتحليل المرفقات من خلال طبقات أمنية متتالية، ولا يُجري تحليلاً أعمق إلا عند الضرورة، بحيث تمر الملفات المشروعة بسرعة بينما تخضع الملفات المشبوهة لفحص إضافي.
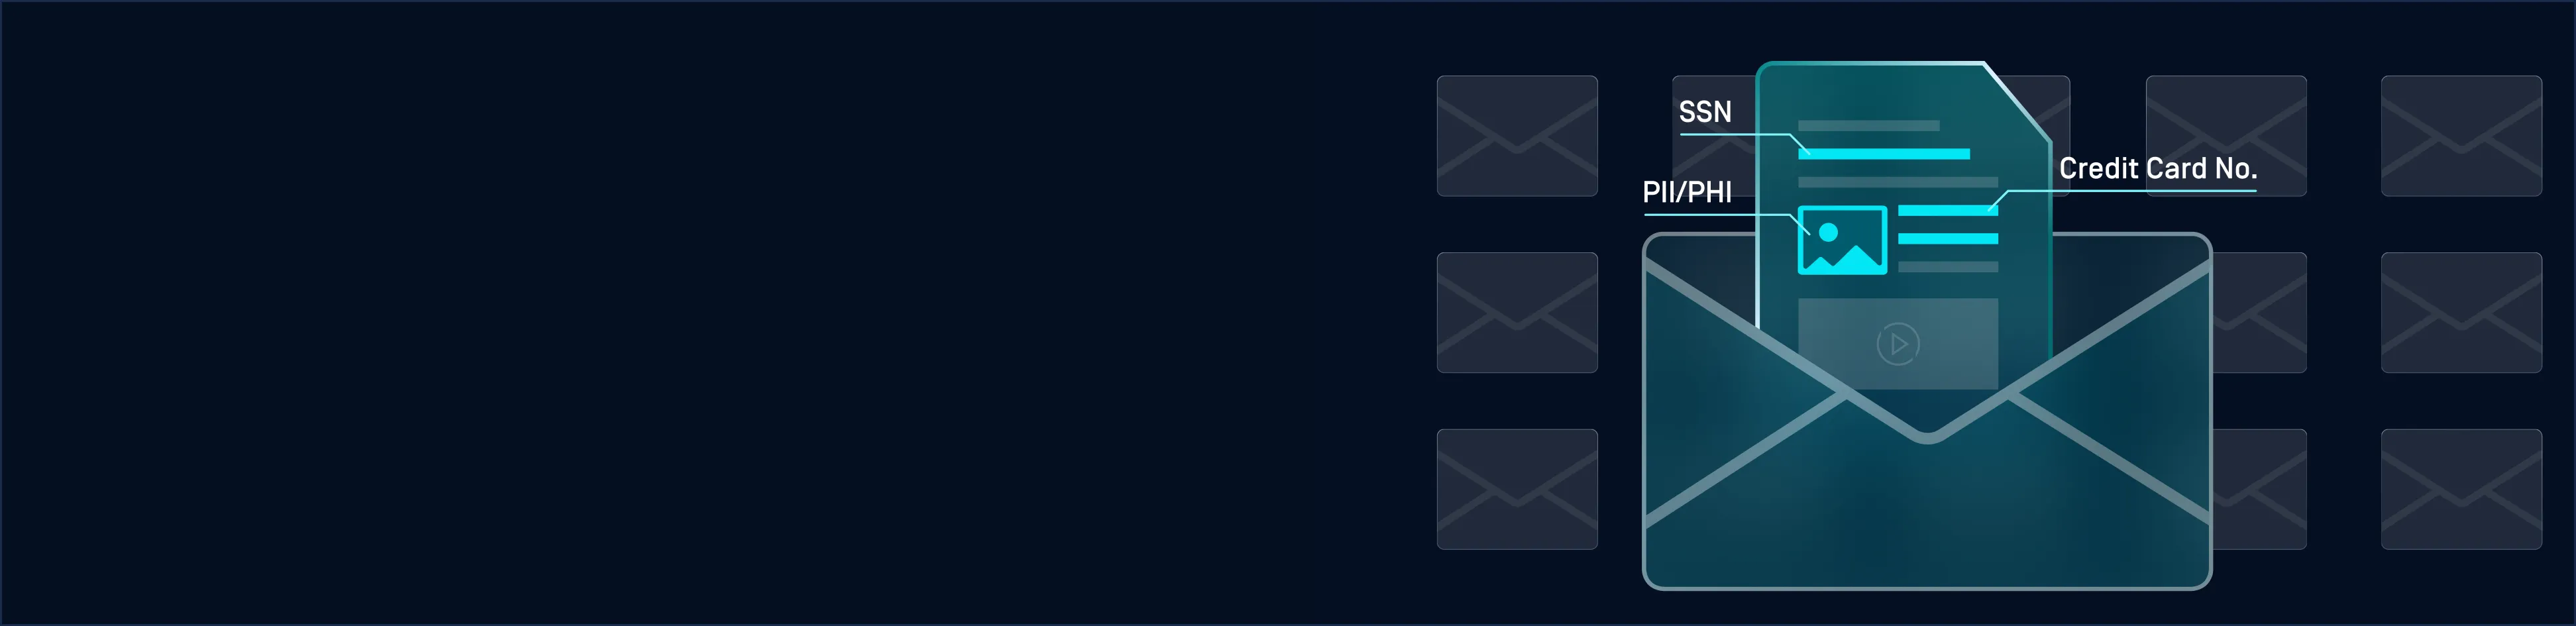
تنفيذ السياسات ومنع تسرب البيانات (DLP)
يُطبق ضوابط DLP والسياسات على سير عمل البريد الإلكتروني الوارد والصادر
يكتشف البيانات الحساسة ويحجبها في أكثر من 125 نوعًا من الملفات، بما في ذلك المعلومات الشخصية المحددة للهوية (PII) والمعلومات الصحية الشخصية (PHI) وبيانات الاعتماد، مع دعم إعداد التقارير وسجلات التدقيق وأدلة الامتثال.
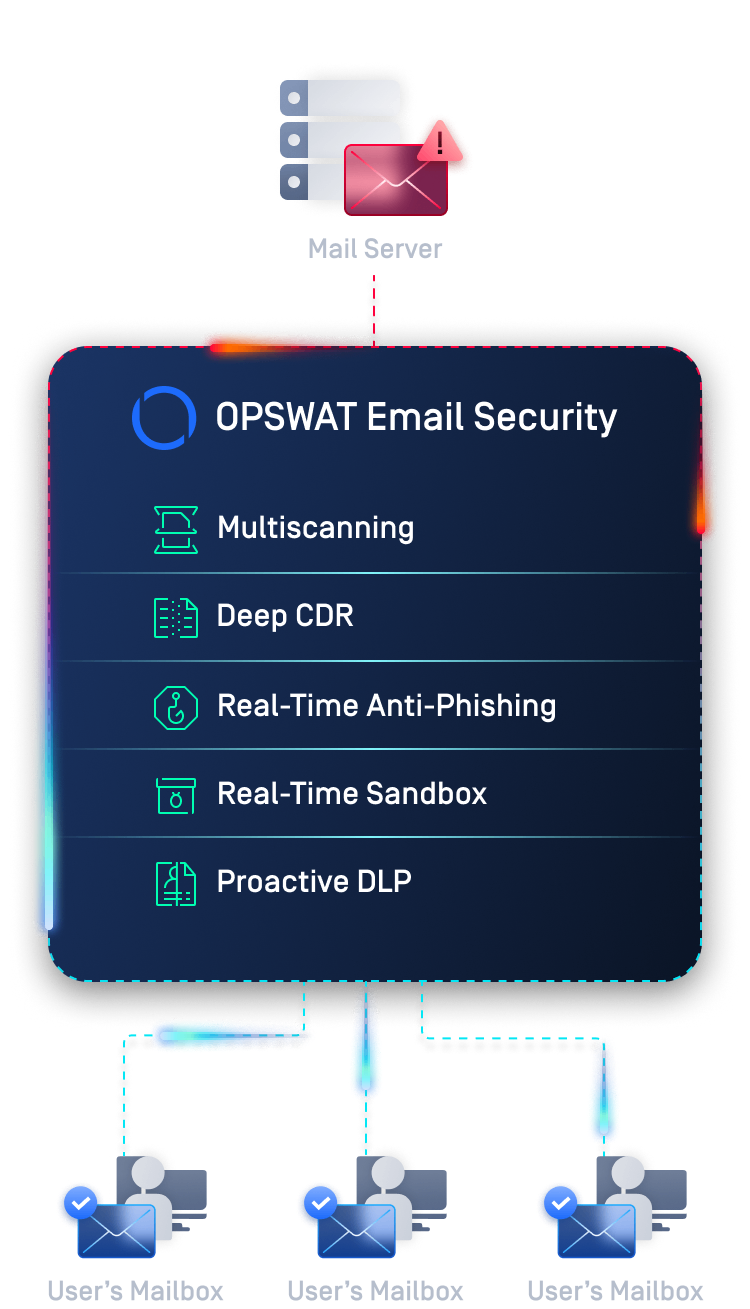
الميزات والفوائد الرئيسية
الوقاية المتقدمة أولاً Email Security
يعمل على تحييد التهديدات من خلال تطبيق حلول مكافحة التصيد الاحتيالي في الوقت الفعلي، وتقنية Metascan™ Multiscanning ، وتقنية Deep CDR™ MetaDefender Aether، وتقنية الذكاء الاصطناعي التنبؤية Alin AI، و Proactive DLP.
تنقية المرفقات المشفرة
تقوم بمعالجة المرفقات المشفرة والمحمية بكلمة مرور عندما تكون كلمة المرور متوفرة أو يتم إدخالها، مما يقلل من الثغرات الأمنية دون إثقال كاهل قسم تكنولوجيا المعلومات بأعباء عمل غير ضرورية.
الكشف عن تهديدات البريد الإلكتروني والوقاية منها باستخدام الذكاء الاصطناعي
يستخدم تقنية «Predictive Alin AI» و« MetaDefender Aether» للكشف عن التهديدات المجهولة والمراوغة والتهديدات القائمة على الملفات، مع إصدار أحكام سريعة وإجراء تحليل سلوكي أعمق عند الحاجة.
في الموقع ومعزولة عن الشبكة Email Security
يدعم البيئات المحلية، والبيئات غير المتصلة بالإنترنت، والبيئات المعزولة تمامًا، مما يساعد المؤسسات على الحفاظ على السيطرة وسيادة البيانات والمرونة.
الحد من تعرض المستخدم قبل التسليم
يقوم بفحص وتعقيم كل رسالة بريد إلكتروني قبل تسليمها، دون أي تأخير ملحوظ للمستخدمين أو تعطيل لسير العمل في المؤسسات، وهو أمر بالغ الأهمية للقطاعات الخاضعة للرقابة.
اطلع على سياسات حماية البريد الإلكتروني قبل التسليم أثناء التطبيق الفعلي
اكتشف كيف يقوم MetaDefender Email Gateway Security بفحص محتوى رسائل البريد الإلكتروني الواردة والصادرة.
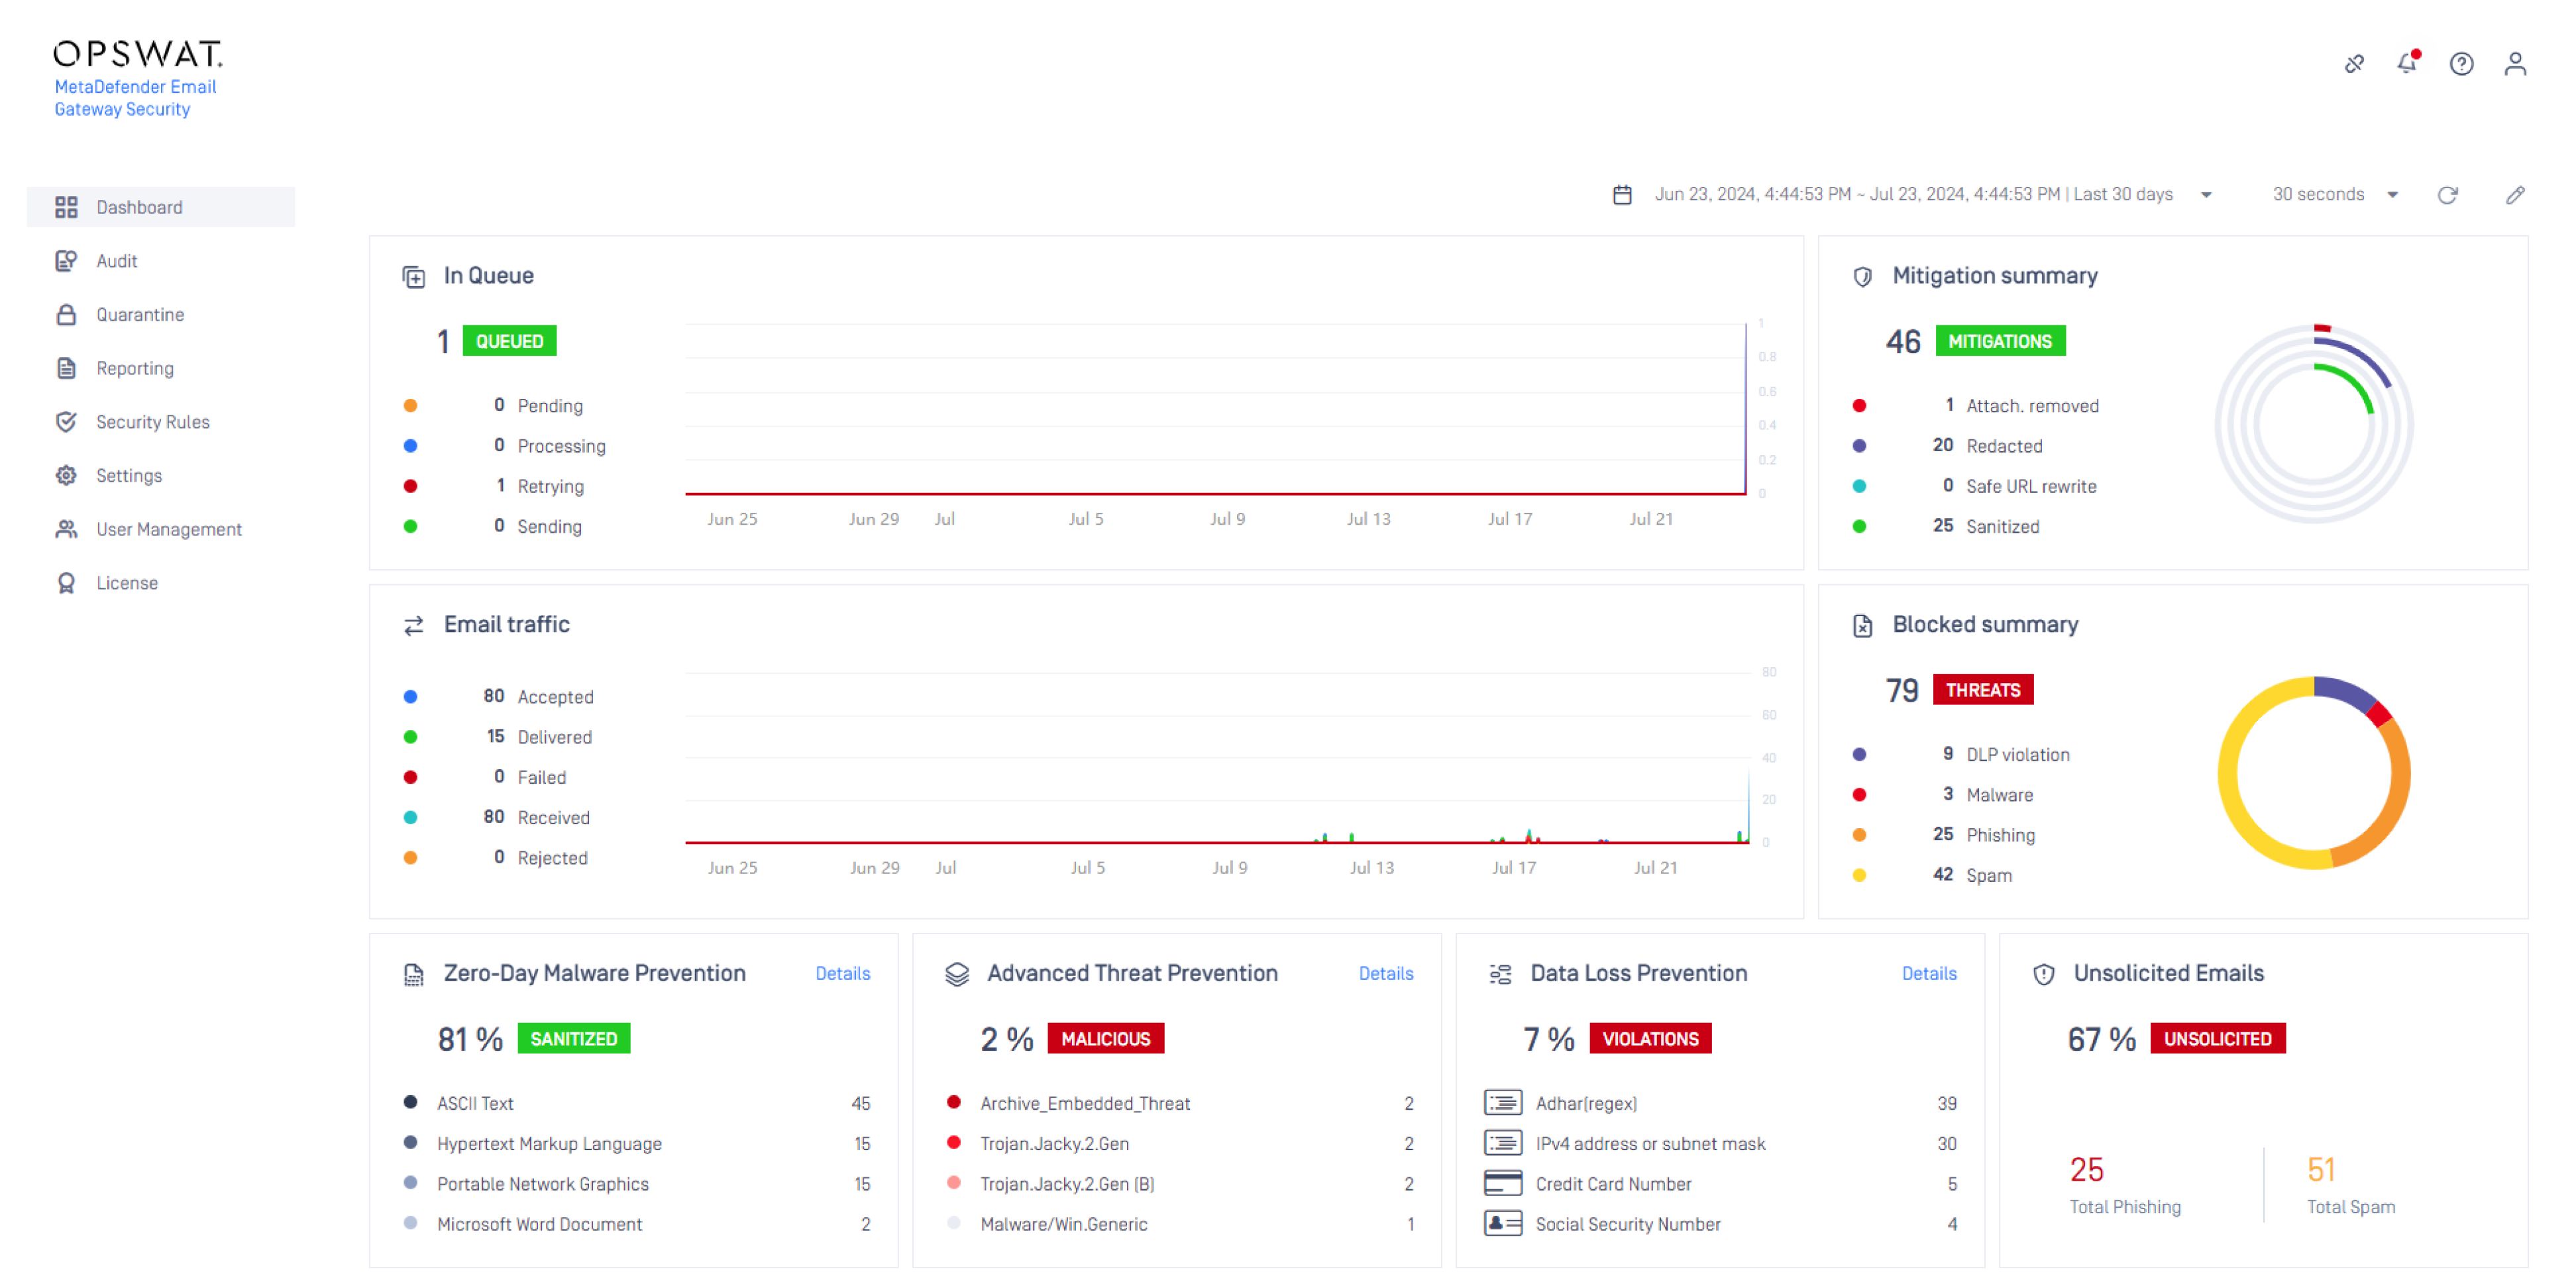
القضاء بفعالية على هجمات يوم الصفر المستهدفة من خلال الاعتماد على الوقاية بدلاً من الاكتشاف
الكشف في الوقت الحقيقي عن المحتوى الضار والتهديدات غير المعروفة في المرفقات
ضمان الامتثال للوائح PCI واللوائح الأخرى الخاصة برسائل البريد الإلكتروني، بما في ذلك حماية بيانات معلومات تحديد الهوية الشخصية داخل الشركات
حماية المستخدمين من هجمات الهندسة الاجتماعية قبل وصولها إلى المستخدمين، مما يضمن أن IT يمكن أن يعتمد بشكل أقل على توعية المستخدم وتدريبه
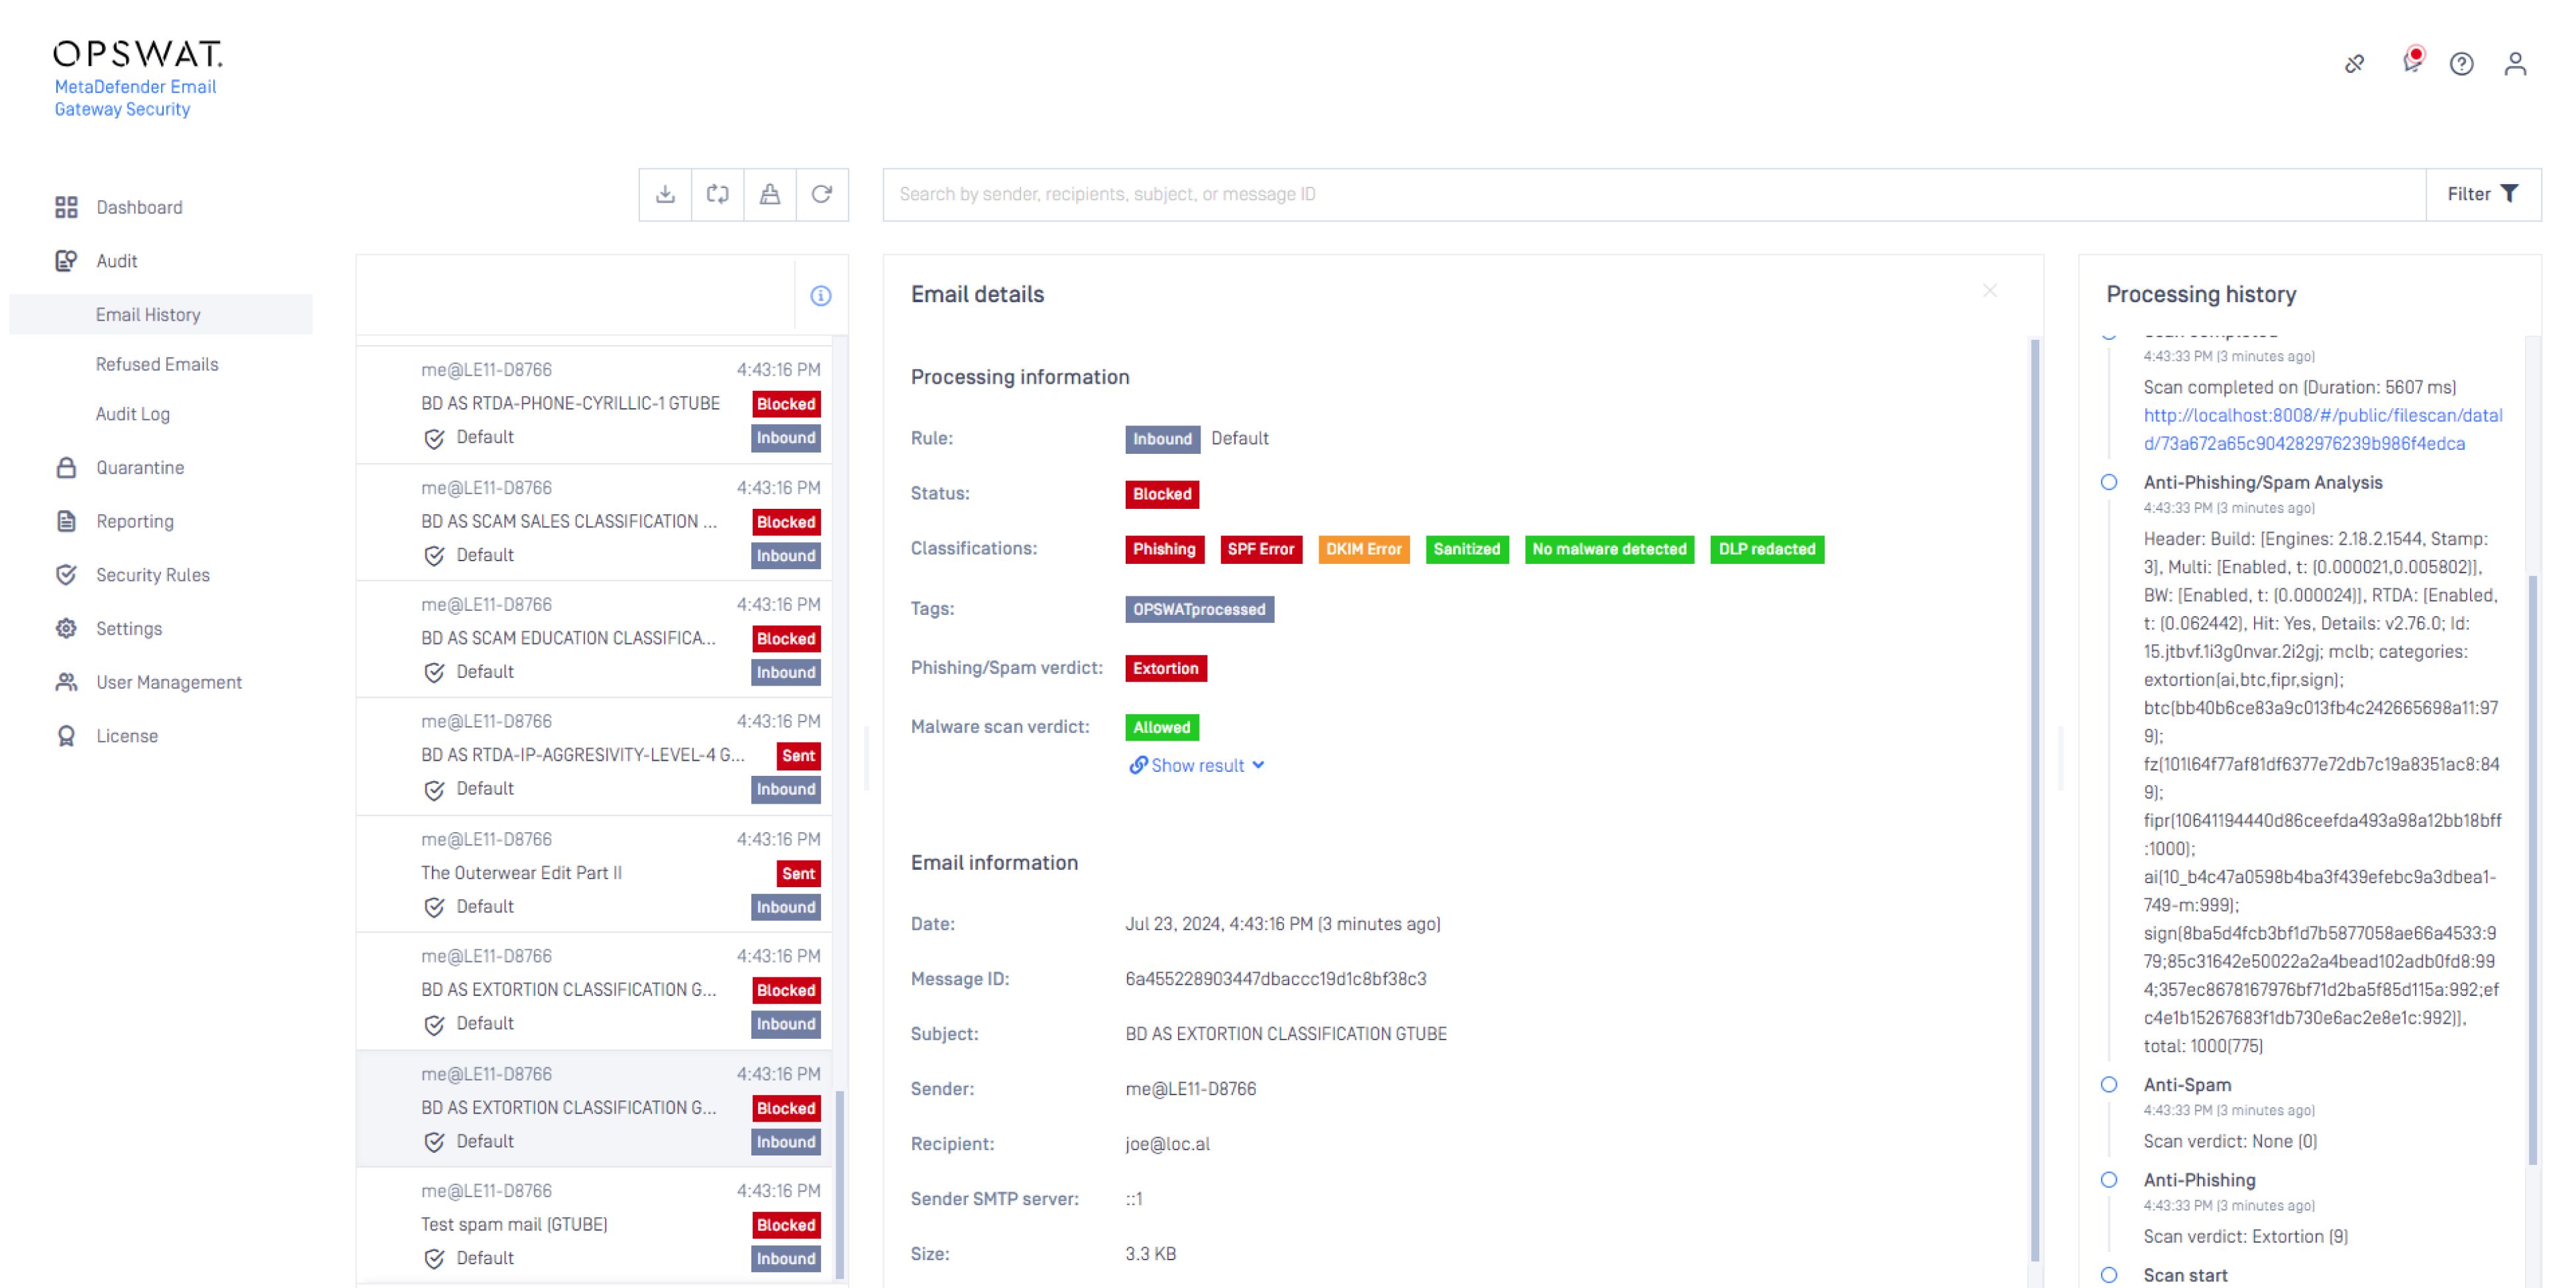
زيادة معدل اكتشاف التهديدات غير المعروفة باستخدام تقنية التحليل النشط الفريدة من نوعها
الحد من المشاركة العرضية للتهديدات من خلال الكشف عن هجمات التصيد الاحتيالي المحتملة في مراحل متعددة قبل وصولها إلى المستخدمين
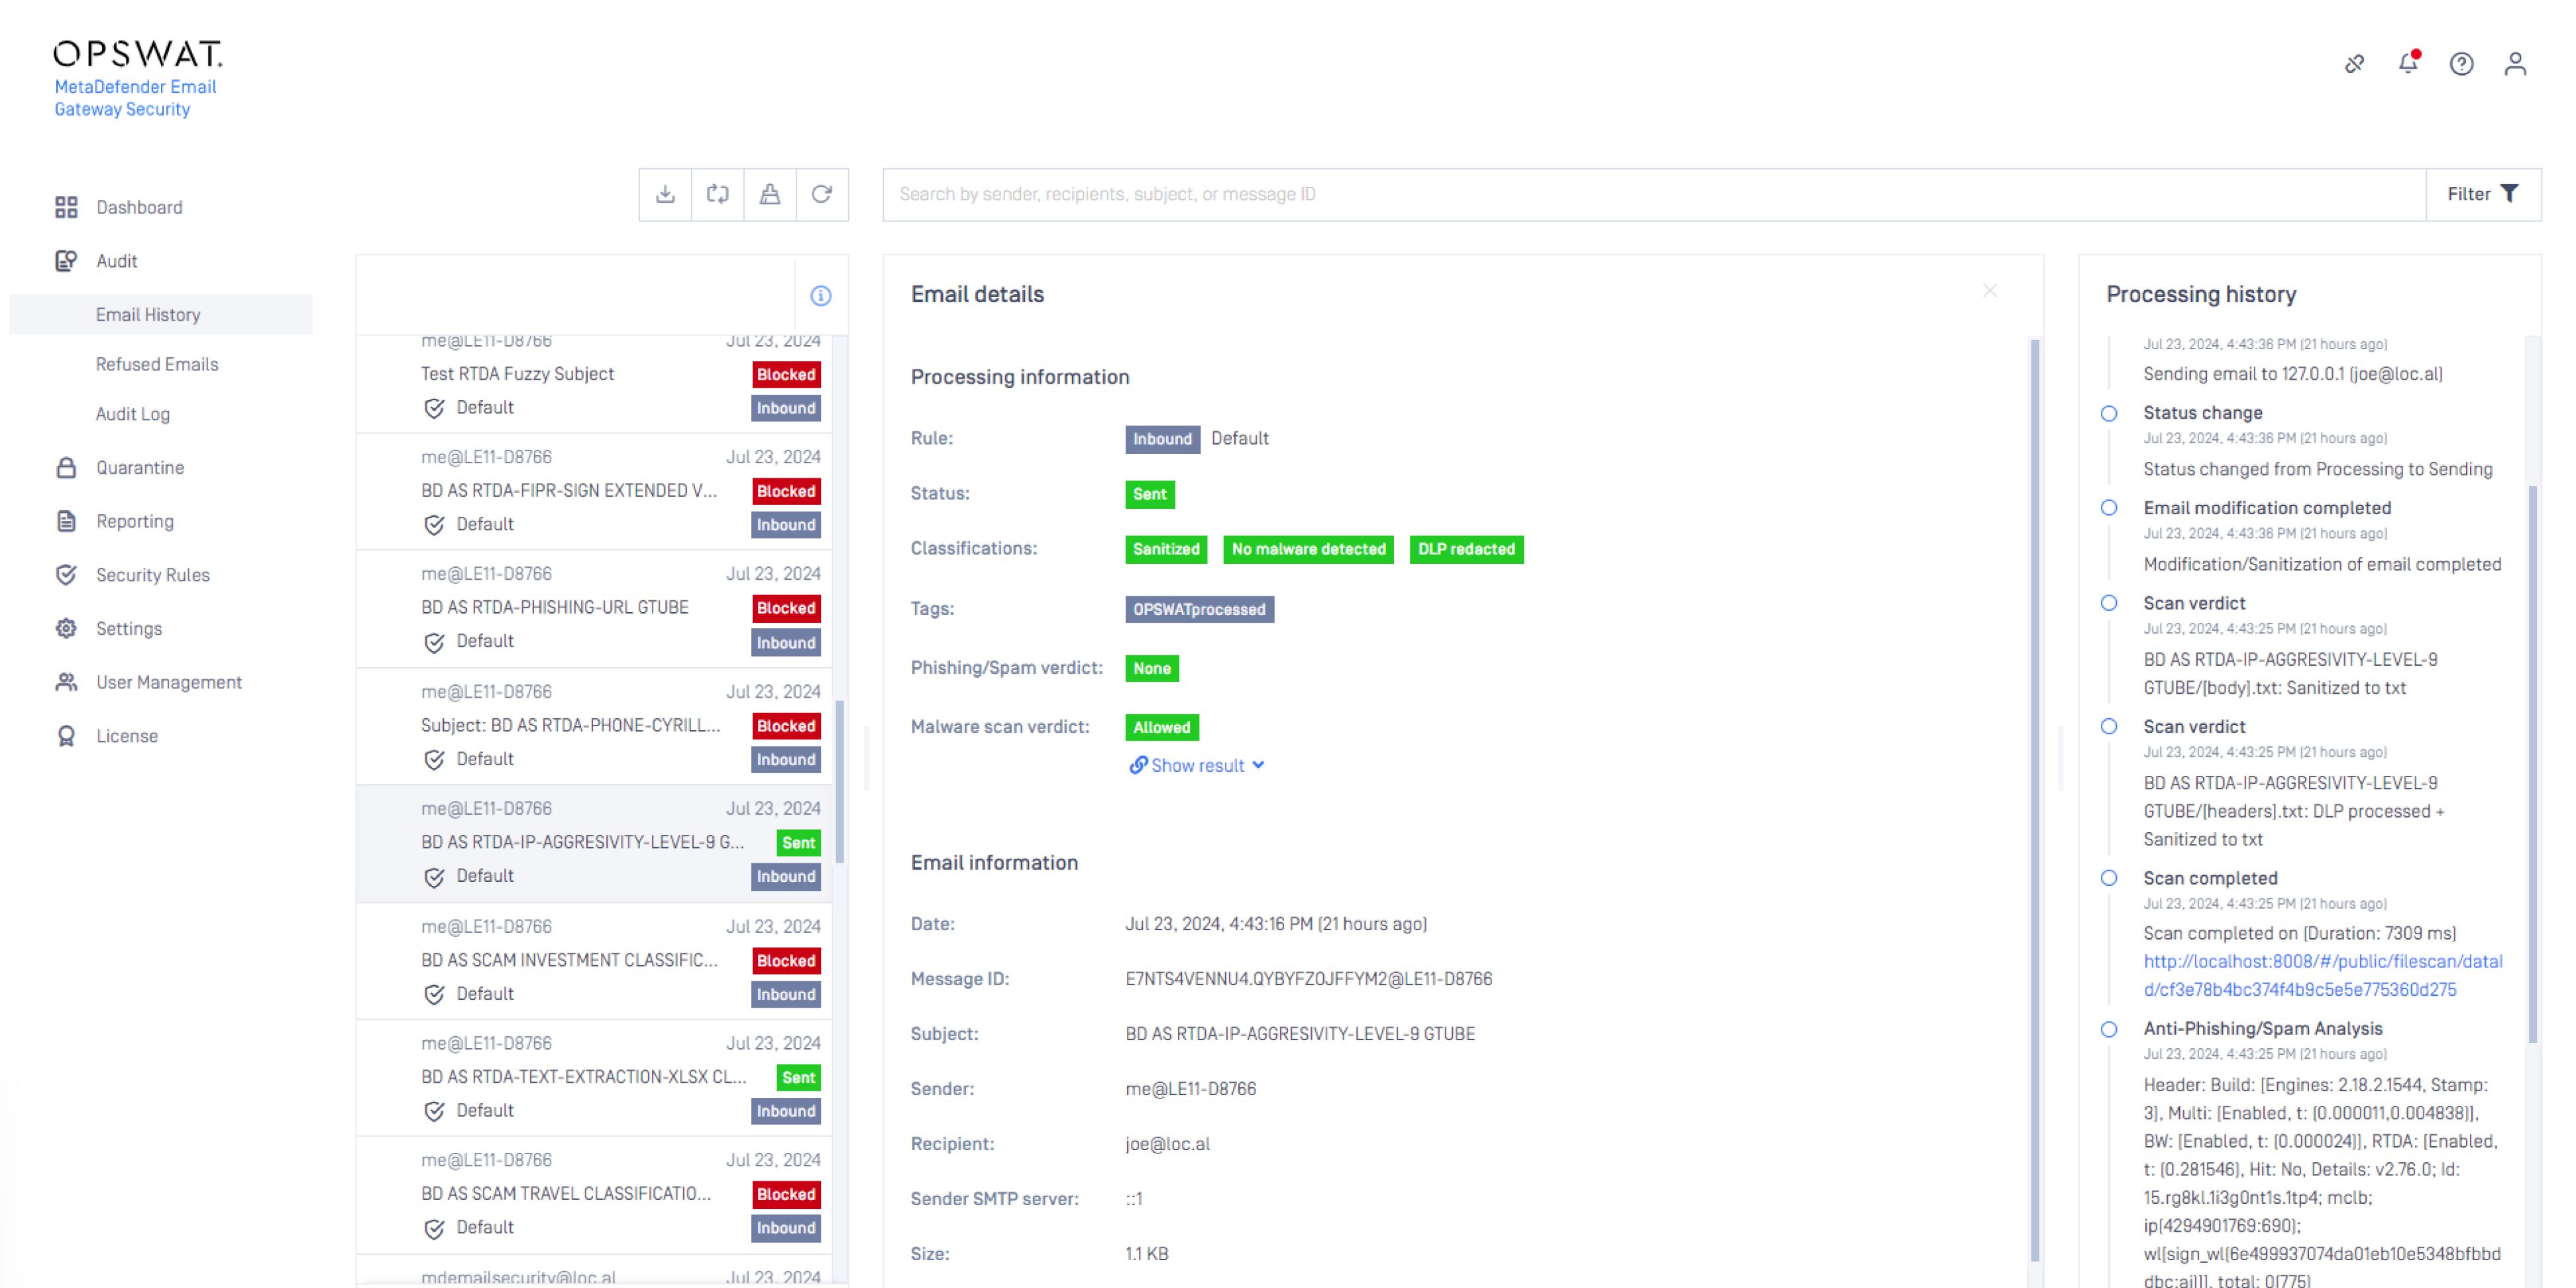
حماية ملفات إنتاجية الأعمال عن طريق إزالة التهديدات المستندة إلى المستندات من المرفقات
 منع البرامج الضارة في يوم الصفر
القضاء بفعالية على هجمات يوم الصفر المستهدفة من خلال الاعتماد على الوقاية بدلاً من الاكتشاف
- منع التهديدات المتقدمة
الكشف في الوقت الحقيقي عن المحتوى الضار والتهديدات غير المعروفة في المرفقات
- منع فقدان البيانات
ضمان الامتثال للوائح PCI واللوائح الأخرى الخاصة برسائل البريد الإلكتروني، بما في ذلك حماية بيانات معلومات تحديد الهوية الشخصية داخل الشركات
- رسائل البريد الإلكتروني غير المرغوب فيها
حماية المستخدمين من هجمات الهندسة الاجتماعية قبل وصولها إلى المستخدمين، مما يضمن أن IT يمكن أن يعتمد بشكل أقل على توعية المستخدم وتدريبه
- تحليل التهديدات
زيادة معدل اكتشاف التهديدات غير المعروفة باستخدام تقنية التحليل النشط الفريدة من نوعها
- مكافحة التصيد الاحتيالي مكافحة فورية
الحد من المشاركة العرضية للتهديدات من خلال الكشف عن هجمات التصيد الاحتيالي المحتملة في مراحل متعددة قبل وصولها إلى المستخدمين
- تعقيم المرفقات
حماية ملفات إنتاجية الأعمال عن طريق إزالة التهديدات المستندة إلى المستندات من المرفقات
MetaDefender™ Email Gateway Security
الحماية من التصيد الاحتيالي في الوقت الفعلي باستخدام
معدل الكشف 99.98%
Metascan Multiscanning حتى
30+
محركات AV
99.5%
معدل فعالية «Zero-Day» عبر شبكة « MetaDefender Aether»
تقنية Deep CDR™ التي تدعم أكثر من 200 نوع من الملفات، بما في ذلك الملفات المشفرة
<100 ms anti-malware verdict delivery without sandbox detonation
Proactive DLP التغطية
أكثر من 125 نوعًا من الملفات
Secure بوابة البريد الإلكتروني:
الوقاية قبل الكشف
MetaDefender Email Gateway Security يجمع هذا النظام بين الفحص متعدد المستويات، وتطهير الملفات، والحماية من التصيد الاحتيالي، وتحليل عناوين URL، وتقنية الذكاء الاصطناعي التنبؤية «Alin AI»، وتطبيق السياسات، بهدف الحد من التهديدات قبل تسليم رسائل البريد الإلكتروني ومنح المؤسسات سيطرة مشددة للغاية على تدفق رسائل البريد الإلكتروني الخاصة بها. أما الأساليب التي تقتصر على الكشف فقط، فتترك ثغرة أمنية، حيث يلجأ المهاجمون بشكل متزايد إلى استخدام الروابط وأنواع الملفات الموثوقة والطُعم المدعومة بالذكاء الاصطناعي للوصول إلى المستخدمين.
التكنولوجيا | أمن البريد الإلكتروني MetaDefender Email Security | آخر Email Security البائعين |
|---|---|---|
الحماية من البرامج الضارة المعروفة و«صفر يوم»: Multiscanning تتضمن أكثر من 30 محركًا لمكافحة البرامج الضارة | ||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation | ||
الوقاية من الثغرات الأمنية غير المعروفة وثغرات «اليوم صفر»: تقنية Deep CDR™ تدعم أكثر من 200 نوع من الملفات | ||
حصاد بيانات الاعتماد والحماية من التصيد الاحتيالي: مكافحة التصيّد الاحتيالي في الوقت الحقيقي تحليل وقت النقر بالرجوع إلى أكثر من 30 مصدراً عبر الإنترنت | ||
الحماية من البرامج الضارة المجهولة: في الوقت الفعلي MetaDefender Aether ~10 ثوانٍ للتحليل السريع | ||
فك تشفير المرفقات المحمية بكلمة مرور فك تشفير أرشيف كلمة المرور التفاعلي فك تشفير أرشيف كلمة المرور التفاعلي |
خيارات التثبيت
داخليًا
يتم نشره أمام خوادم البريد الحالية على مستوى SMTP/MX أو كخط دفاع ثانٍ بعد بوابات البريد الإلكتروني الحالية.
غير متصل
MetaDefender Email Gateway Security يعمل دون الحاجة إلى اتصال خارجي، مما يتيح فحص البريد الإلكتروني بشكل آمن في البيئات المقيدة.
الهواء-الفجوة الهوائية
يدعم البيئات المعزولة تمامًا التي تتطلب الفحص المحلي، وتطبيق السياسات، والتحكم في البيانات.
عمليات الدمج
MetaDefender Email Gateway Security يتكامل مع Microsoft Exchange Server وMicrosoft 365 وGoogle Workspace و MetaDefender Managed File Transfer وأي بوابة بريد إلكتروني أو خادم بريد يعتمد على بروتوكول SMTP لفحص حركة البريد الإلكتروني الواردة والصادرة قبل التسليم. ويتم نشره على مستوى SMTP/MX، مما يوفر حماية تعتمد على مبدأ «الوقاية أولاً» عبر أنظمة البريد الإلكتروني الحالية دون الحاجة إلى قيام المؤسسات باستبدال منصاتها الحالية أو تعطيل سير عمل البريد المعمول به.
أثبتت فعاليتها في بيئات البريد الإلكتروني عالية المخاطر

- "نظرًا لأننا قمنا بنشر تقنية Deep CDR™ في قناة البريد الإلكتروني، فإنهم [البنك] واثقون تمامًا من أن هناك انخفاضًا بنسبة 95٪ تقريبًا في البرامج الضارة الواردة عبر قناة البريد الإلكتروني."Lambert Linمستشار في أمن المعلومات
- "يساعدنا نظام OPSWAT على منع [الملفات التي قد تحتوي على] برمجيات ضارة من الدخول إلى الشبكة".توبياس مولررئيس فريق الهندسة التقنية في شركة Luzerner Psychiatrie AG
- "خلال عملية التقييم هذه، برزت منصة " MetaDefender " التابعة لشركة " OPSWAT"Email Security باعتبارها الحل المثالي بفضل تقنية Multiscanning التي تتميز بها، وقدراتها على التكامل السلس، وتجربة المستخدم الرائعة."جاي الميلممدير تكنولوجيا المعلومات والبنية التحتية الإلكترونية
تحويل « Email Security » إلى دليل على الامتثال
MetaDefender Email Gateway Security تساعد هذه الحلول المؤسسات الخاضعة للتنظيم على تلبية متطلبات الامتثال من خلال توفير أمن البريد الإلكتروني الذي يضع الوقاية في المقام الأول، ونتائج موثقة لعمليات الفحص والتطهير، ومسارات أدلة سهلة الاستخدام في عمليات التدقيق، ونظام منع تسرب البيانات (DLP) عبر سير عمل البريد الإلكتروني الوارد والصادر. وقد صُممت هذه القدرات لتلبية أعلى متطلبات الأمان، وإثبات فعالية الضوابط، ودعم توقعات الاستجابة في الوقت المناسب عبر أطر عمل مثل DORA وNIS2 وGDPR و30 إطار عمل إضافي.
موارد موصى بها

MetaDefender Email Gateway Security
أفضل الممارسات Email Security وحماية البنية التحتية الحرجة

Email Security للشركات المصرفية والمالية الخدمات وشركات التأمين

Email Security لرؤساء أمن المعلومات (CISO)

دليل ترحيل Email Gateway Security

Email Security: قائمة مرجعية للمشتري

قبل الشراء: 7 Email Security
0 نتائج. يرجى المحاولة مرة أخرى.
الأسئلة الشائعة
تقوم الحماية المدمجة في Microsoft 365 بفحص المرفقات في السحابة باستخدام نظام الكشف الخاص بها. MetaDefender يضيفEmail Gateway Security تقنية Metascan Multiscanning عبر أكثر من 30 محركًا لمكافحة الفيروسات، وتقنية Deep CDR™ عبر أكثر من 200 نوع من أنواع الملفات، و Proactive DLP على مستوى SMTP/MX محليًّا، بحيث يتم تطهير المرفقات قبل تسليمها بدلاً من تقييمها بعد ذلك. في بيئات Microsoft Exchange Server ، تعمل هذه الحماية قبل Microsoft Defender كخط دفاع ثانٍ.
MetaDefender Email Gateway Security يقوم بتحليل المرفقات باستخدام Metascan Multiscanning عبر أكثر من 30 محركًا لمكافحة الفيروسات، وتقنية Deep CDR™، و MetaDefender ، وAether، وPredictive Alin AI، وهو محرك للكشف عن البرامج الضارة مدعوم بالذكاء الاصطناعي.
MetaDefender Email Gateway Security يقوم بتحليل الروابط والمرفقات قبل تسليمها باستخدام المسح المتعدد، وتقنية Deep CDR™، وبيئة الحماية التكيفية، والكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي، وذلك للحد من التعرض لبرامج الفدية القائمة على الملفات والحمولات الخبيثة. بالإضافة إلى ذلك، يقوم بإجراء فحوصات السمعة، وتحليل عناوين URL فور وصولها وعند النقر عليها من أكثر من 30 مصدرًا عبر الإنترنت لتقييم الرسائل الإلكترونية التي يُحتمل أن تكون خبيثة.
MetaDefender Email Gateway Security يستخدم نظامًا لمكافحة التصيد الاحتيالي في الوقت الفعلي، والتعلم الآلي، وفحوصات السمعة، وتحليل عناوين URL للكشف عن عمليات التصيد الاحتيالي المتطورة، بما في ذلك الهجمات المدعومة بالذكاء الاصطناعي والهجمات التي تعتمد على الهندسة الاجتماعية.
MetaDefender Email Gateway Security يقوم النظام بمسح نص الرسالة الإلكترونية بحثًا عن كلمة المرور، ثم يقوم تلقائيًّا بفحص الملف وتطهيره ووضعه في بيئة معزولة، قبل تسليمه بأمان وبكامل وظائفه إذا لم يشكل أي تهديد. وفي حال تعذر العثور على كلمة المرور، سيتلقى المستخدم إشعارًا عبر البريد الإلكتروني يطلب منه تقديم كلمة المرور من خلال بوابة الخدمة الذاتية. بعد ذلك، يتم إرسال الملف إلى Metascan Multiscanning ، وتقنية Deep CDR™، MetaDefender ، وAether، و Proactive DLP دون الحاجة إلى التحقق اليدوي من قِبل قسم تكنولوجيا المعلومات أو مركز العمليات الأمنية (SOC).
MetaDefender Email Gateway Security يساعد في تطبيق سياسات أمن البريد الإلكتروني وحماية البيانات من خلال تقنية منع تسرب البيانات (DLP)، وفحص المحتوى، وحجب المعلومات، وإعداد التقارير، وسجلات التدقيق، والضوابط المركزية. ويشمل الاستعداد للامتثال للوائح «اللائحة العامة لحماية البيانات» (GDPR)، و«قانون حماية البيانات في أورلاندو» (DORA)، و«اللائحة الأوروبية لأمن الشبكات والمعلومات» (NIS2)، بالإضافة إلى أكثر من 30 إطار عمل آخر. ويمكن الاطلاع على القائمة الكاملة على صفحة الامتثال الخاصة بنا.
نعم، تم تصميم « MetaDefender »Email Gateway Security خصيصًا للبنى التحتية الحيوية، والتكنولوجيا التشغيلية (OT)، وأنظمة التحكم الصناعية (ICS)، والقطاع الحكومي، والدفاع، وغيرها من البيئات الخاضعة للوائح التنظيمية التي تتطلب تحكمًا قويًّا في المخاطر الناجمة عن البريد الإلكتروني. ويدعم « MetaDefender »Email Gateway Security الفحص المحلي، والتحكم في البيانات، ومنع تسرب البيانات (DLP)، ونماذج النشر المعزولة شبكيًّا (air-gapped) للبيئات التي قد لا يلبي فيها أمان البريد الإلكتروني القائم على السحابة وحدها المتطلبات التشغيلية أو التنظيمية.
MetaDefender Email Gateway Security يمكن تشغيله قبل Microsoft Exchange Server أو Microsoft Defender في بيئات Exchange، مما يضيف طبقة فحص إضافية قبل وصول البريد الإلكتروني إلى المستخدمين، دون أي تأخير ملحوظ للمستخدمين أو تعطيل لسير العمل في المؤسسة.
MetaDefender Email Gateway Security يمكنه إرسال سجلات الأمان إلى خادم syslog مزود بنظام SIEM باستخدام تنسيقات syslog وCEF القياسية، مما يساعد المؤسسات على توحيد عمليات المراقبة والتحقيق.
