عادةً ما يختار مجرمو الإنترنت ملفات الأرشيف لإخفاء البرمجيات الضارة وتوزيع الإصابات. وتُظهر إحصائية أن 37% من امتدادات الملفات الضارة المكتشفة هي أرشيفات، وهي نسبة مشابهة تماماً لملفات Office (38%) ولكنها أعلى بكثير من ملفات PDF (14%). وهذا أمر مفهوم لأنه تم العثور على العديد من الثغرات في تطبيقات الأرشيف. بالإضافة إلى ذلك، يُستخدم نوع الملف نفسه لإخفاء البرمجيات الضارة.
كيف يخفي مجرمو الإنترنت البرامج الضارة
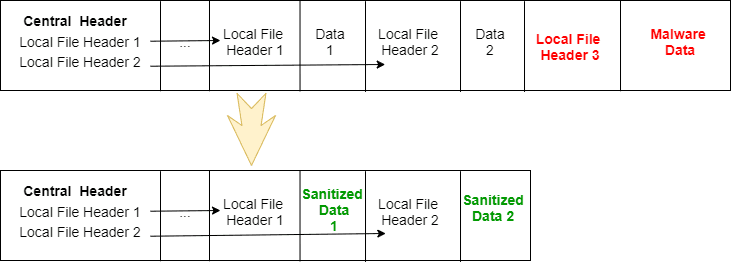
- تعديل رأس ملف الدليل المركزي في ملف مضغوط: على مستوى عال ، يكون هيكل الملف المضغوط بسيطا للغاية. يحتوي كل ملف مضغوط على رأس مركزي يخزن البيانات الوصفية وإزاحة نسبية لرأس الملف المحلي.
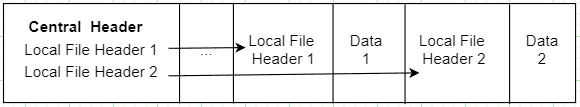
يقرأ تطبيق فك الضغط هذا الرأس المركزي للعثور على موقع المحتوى ثم يستخرج البيانات. إذا لم يكن الملف مدرجا في الرأس المركزي ، فلن يتمكن التطبيق من رؤية هذا الملف ، ويمكن إخفاء البرامج الضارة هناك.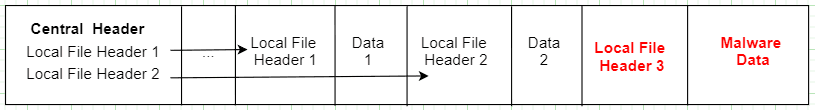
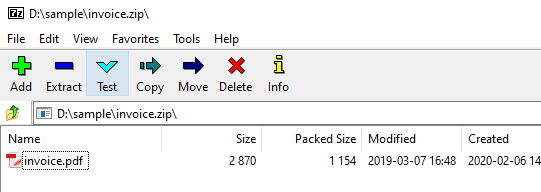
- تغيير سمة ملف في الرأس المركزي: هناك سمة تسمى ExternalFileAttributes تشير إلى ما إذا كان الملف المحلي ملفا أو دليلا. عن طريق تغيير هذه السمة ، يمكنك خداع 7z لرؤية ملف كمجلد. يوجد أدناه ملف مضغوط عادي.
عن طريق تعديل بايت معين في الملف ، يرى 7z الملف الجديد كمجلد.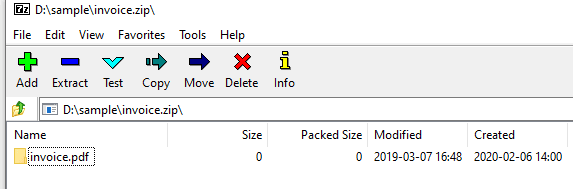
يمكنك النظر داخل المجلد كالمعتاد. لا شيء يبدو مريبا.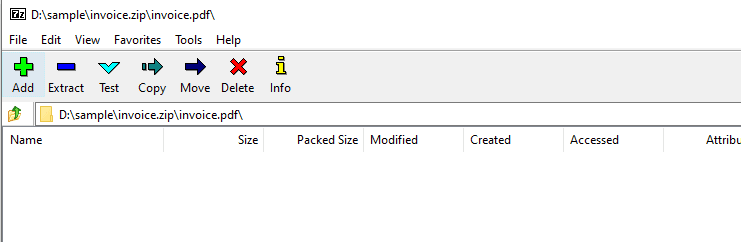
في الحالات المذكورة أعلاه ، على الرغم من استخراجها باستخدام 7z ، فإن الملفات المستخرجة لم تعد ضارة بعد الآن. بالنسبة للحالة الأولى ، ستتلقى الملف 1 و 2 ، وليس ملف البرامج الضارة. في الحالة الثانية ، سوف تتلقى مجلدا. ثم لماذا هم خطرون؟ المهاجمون أذكياء. يبنون سيناريوهات للإيقاع بضحاياهم. انظر إلى البريد الإلكتروني للتصيد الاحتيالي أدناه.
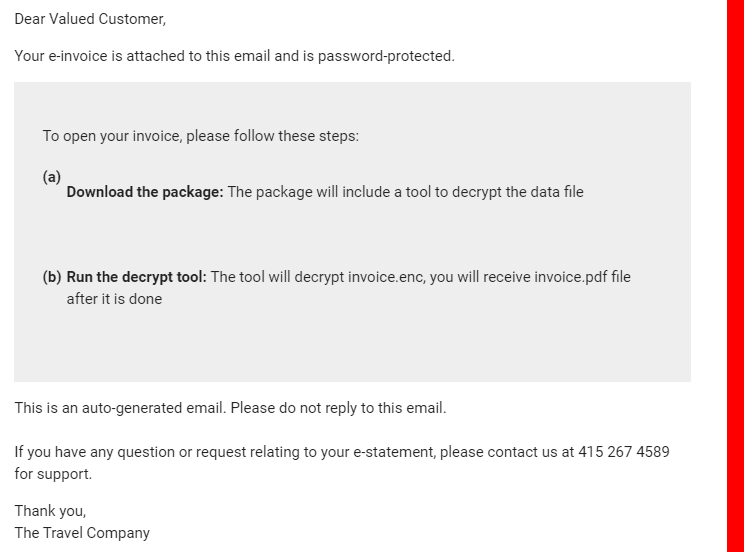
يرسل المجرمون هذا البريد الإلكتروني مع مرفق يحتوي على ملف مضغوط وأداة "فك تشفير". الأداة مخصصة للمهام البسيطة مثل استخراج الملف المضغوط بغض النظر عن بيانات الرأس المركزية أو إعادة بايت الدليل إلى ملف واستخراجه. على ما يبدو ، مع هذا السلوك ، لا يتم اكتشاف الأداة كبرامج ضارة. قد يتم اكتشاف الملف الضار المستخرج أو لا يتم اكتشافه اعتمادا على برنامج مكافحة البرامج الضارة الذي استخدمته.
كيف تعمل تقنية Deep CDR™ على تطهير التهديدات الخفية
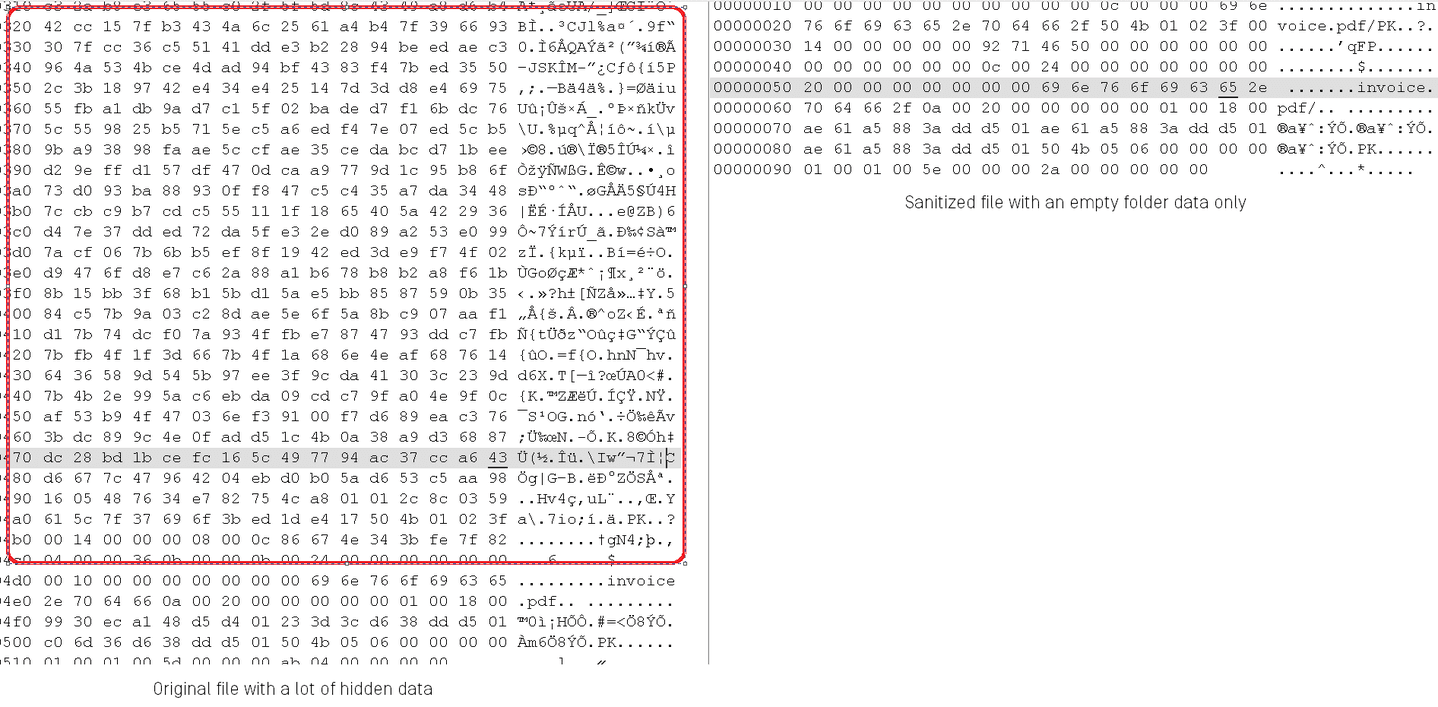
تتبع تقنية Deep CDR™ مواصفات تنسيق ملفات Zip. فهي تبحث في الرأس المركزي وتستخرج الملف بناءً على هذه المعلومات. لن يتم تضمين البيانات المخفية في الملف الذي تم تنقيته. كما أن من مزايا تقنية Deep CDR™ أنها تقوم أيضًا بتنقية جميع الملفات الفرعية بشكل متكرر. ونتيجة لذلك، فإنها تنتج ملفًا آمنًا.
في الحالة الثانية، تقوم تقنية Deep CDR™ بتغيير الملف الداخلي إلى مجلد حقيقي بحيث ما تراه هو ما تحصل عليه، ولا توجد بيانات مخفية بعد الآن.
استنتاج
من بين جميع الاحتياطات التي يجب اتخاذها لحماية مؤسستك من الهجمات الإلكترونية، قد يكون التدريب على التوعية بالتصيد الاحتيالي هو الأهم على الإطلاق. إذا كان موظفوك يفهمون كيف تبدو هجمات التصيد الاحتيالي، على عكس أشكال الهجمات الإلكترونية الأخرى، فإن التصيد الاحتيالي يمكن الوقاية منه. ومع ذلك، فإن الاعتماد على التدريب الأمني وحده غير كافٍ لأن البشر يرتكبون أخطاء، ولن تواجه مؤسستك التصيد الاحتيالي فحسب، بل هجمات إلكترونية أكثر تقدمًا أيضًا. تساعد الحماية متعددة الطبقات مؤسستك على أن تكون أكثر أمانًا. تعمل Multiscanning OPSWAT Multiscanning على زيادة معدل اكتشاف البرامج الضارة إلى أقصى حد، مما يوفر فرصة أكبر بكثير للكشف عن البرامج الضارة عند استخراج الملفات. تضمن تقنية Deep CDR™ أن الملفات التي تدخل مؤسستك ليست ضارة. كما تساعد تقنية Deep CDR™ على منع هجمات فورية. اتصل بنا اليوم لفهم المزيد عن OPSWAT وتعلم كيفية حماية مؤسستك بشكل شامل.
مرجع:
