مايكروسوفت أوفيس صفر يوم الثغرة الأمنية يساء استخدامها لتنفيذ بوويرشيل
في 27 مايو 2022، اكتشفت شركة Nao_Sec (1) ثغرة أمنية من نوع «صفر يوم» في Microsoft Office تتيح تنفيذ التعليمات البرمجية عن بُعد، وأطلق عليها الباحث كيفن بومونت اسم «Follina». تتيح هذه الثغرة لشخص غير مصدق عليه الحصول على وصول دائم والسيطرة على النظام المستهدف عن بُعد من خلال استغلال ملفات Microsoft Office التي تم تنزيلها. يمكن للمتسللين استغلالها لتنفيذ أوامر PowerShell ضارة عبر أداة التشخيص من مايكروسوفت (MSDT) حتى في حالة تعطيل ماكروات Office.
«يستخدم المستند ميزة القوالب عن بُعد في Word لاسترداد ملف HTML من خادم ويب بعيد، والذي بدوره يستخدم نظام URI ms-msdt MSProtocol لتحميل بعض الأكواد وتنفيذ بعض أوامر PowerShell»، أوضح الباحث كيفن بومونت. «لا ينبغي أن يكون ذلك ممكنًا». (2)
في 30 مايو 2022، أصدرت Microsoft الرقم CVE-2022-30190. تتأثر بإصدارات Microsoft Office 2013 و2016 و2019 و2021، بالإضافة إلى إصدارات Professional Plus. ومع ذلك، لا يتوفر أي تصحيح حتى 1 يونيو 2022.
في هذه المدونة، نحلل عينة البرمجيات الخبيثة ونوضح لكم كيفية حماية أنفسكم من هذه الهجمات.
نظرة عامة على الهجوم الذي ينتهك CVE-2022-30190
من خلال تحليل العينة، تبيّن لنا أن أسلوب الهجوم ليس جديدًا. فقد استخدم مسبب التهديد ناقل هجوم مشابهًا للحملة التي استغلت الثغرة CVE-2021-40444 في سبتمبر 2021. استخدمت كلتا الهجمتين رابطًا خارجيًا في ملف علاقات يؤدي إلى ملف HTML ضار.
باستخدام التصيد الاحتيالي أو الهندسة الاجتماعية، أرسل مجرمو الإنترنت ملف Microsoft Word (.docx) مُسلَّحًا إلى الضحايا المستهدفين وخدعوهم لفتحه. يحتوي الملف على عنوان URL خارجي يشير إلى ملف HTML، والذي يحتوي بدوره على كود JavaScript غير معتاد.
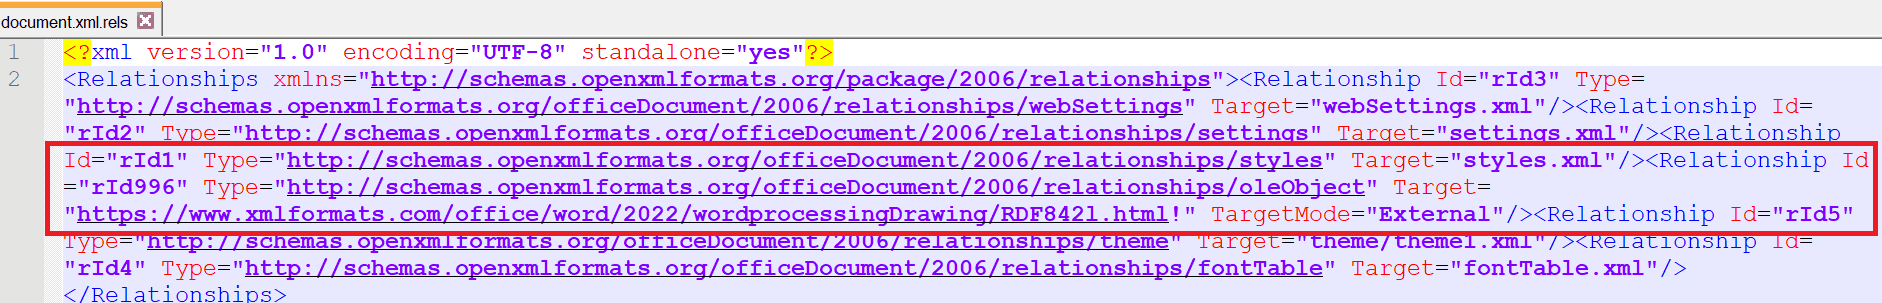
تشير جافا سكريبت هذه إلى عنوان URL باستخدام ms-msdt: مخطط يمكنه تنفيذ رمز بعيد.

هذه صورة معاد إنشاؤها من POC مصدرها https://twitter.com/0xBacco/status/1531599168363548672 لإظهار مثال على JavaScript
كيفية منع الهجوم
في 30 مايو 2022، نشرت شركة مايكروسوفت إرشادات حول الحلول البديلة لمساعدة المستخدمين على التخفيف من مخاطر الثغرة الأمنية التي تم الكشف عنها مؤخرًا (3). ويبدو أن تعطيل بروتوكول MSDT URL هو الخيار الأسهل في الوقت الحالي. ومع ذلك، لم يتضح بعد ما قد يكون تأثير تعطيل بروتوكول MSDT URL.
ومع ذلك، إذا كنت تستخدم OPSWAT MetaDefender مع تقنية Deep CDR™ (نزع السلاح من المحتوى وإعادة بنائه) الرائدة في القطاع، فلا داعي للقلق بشأن كل هذه الأمور. فشبكتك ومستخدموك في مأمن من الهجمات، حيث تعمل تقنية Deep CDR™ على تعطيل جميع المحتويات النشطة المخفية في الملفات الضارة قبل وصولها إلى المستخدمين.
وفيما يلي، نوضح كيف تتعامل تقنية Deep CDR™ مع الملفات الخبيثة وتقوم بإنشاء ملف آمن للاستخدام لمستخدميك، سواء تم تحميله على تطبيق الويب الخاص بك أو تم استلامه كمرفق بريد إلكتروني.
تحييد ملف مايكروسوفت وورد السام
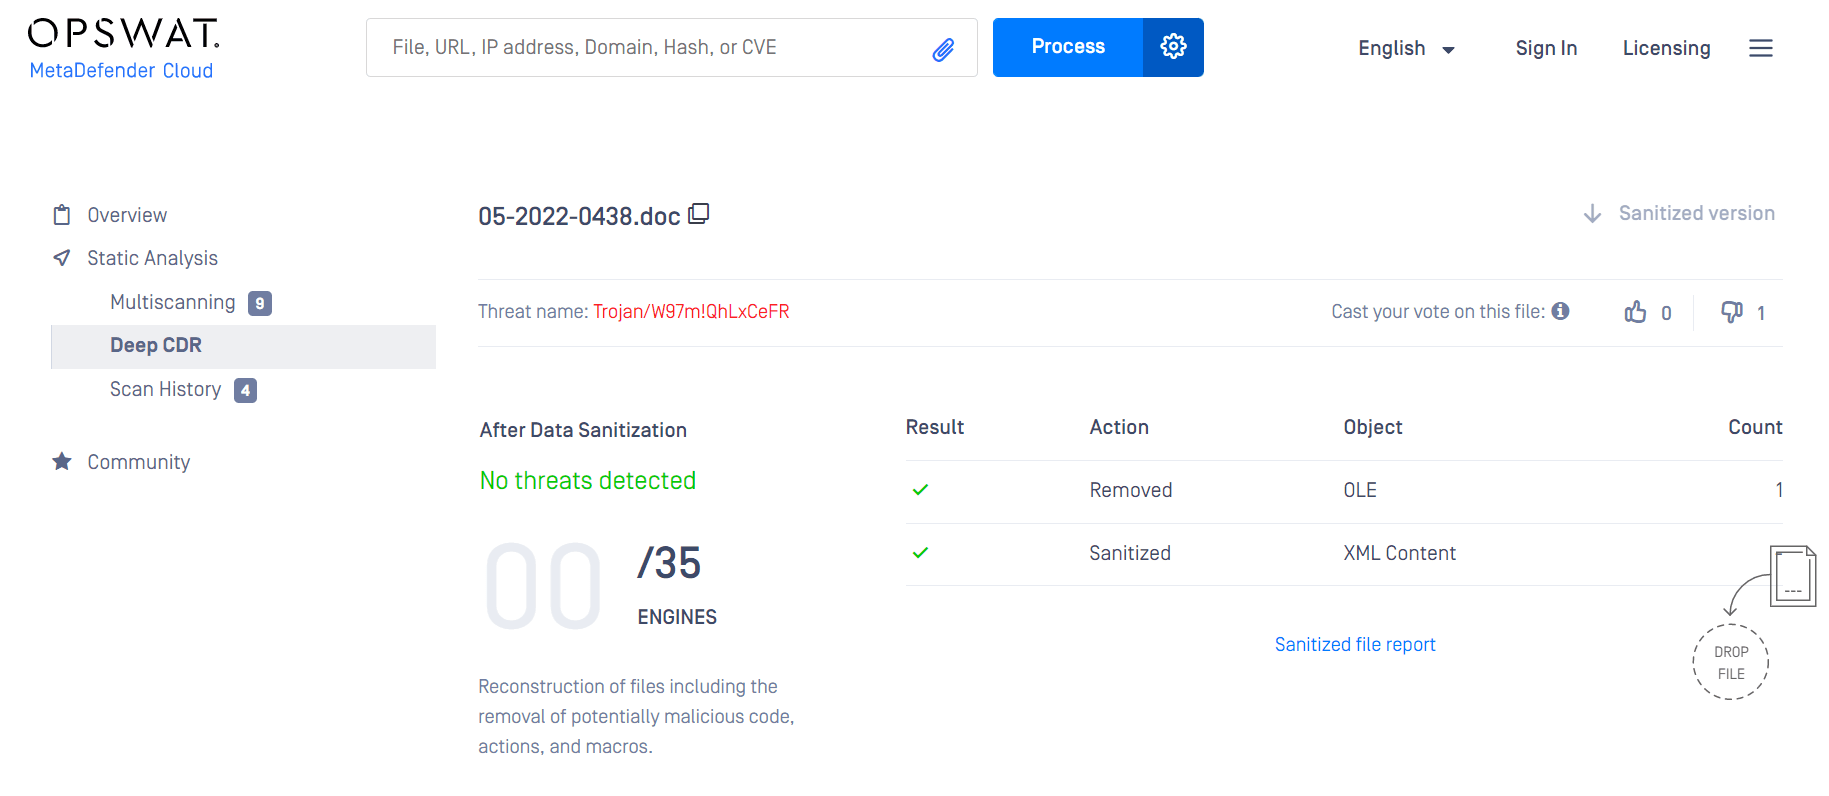
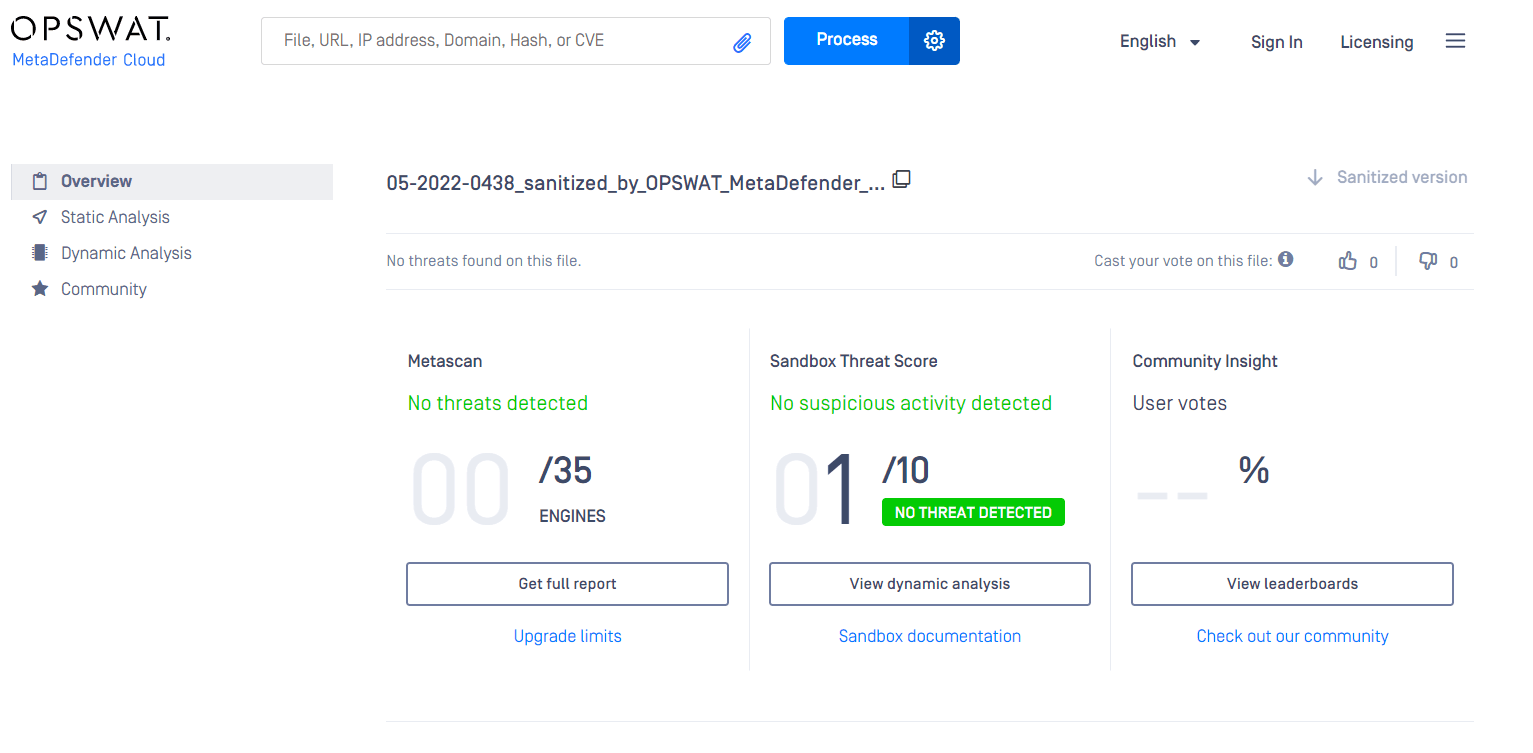
بمجرد دخول ملف .docx الذي يحتوي على عنوان URL ضار إلى شبكة مؤسستك عبر البريد الإلكتروني أو تحميل الملفات أو غير ذلك، MetaDefender باستخدام عدة محركات لمكافحة البرامج الضارة باستخدام OPSWAT ويفحص الملف بحثًا عن التهديدات المحتملة، مثل كائنات OLE والارتباطات التشعبية والنصوص البرمجية وما إلى ذلك. بعد ذلك، تتم إزالة جميع التهديدات المضمنة أو تنظيفها بشكل متكرر اعتمادًا على تكوينات تقنية Deep CDR™. كما هو موضح في نتيجة معالجة الملفات لدينا، تمت إزالة كائن OLE وتم تنظيف محتوى XML.
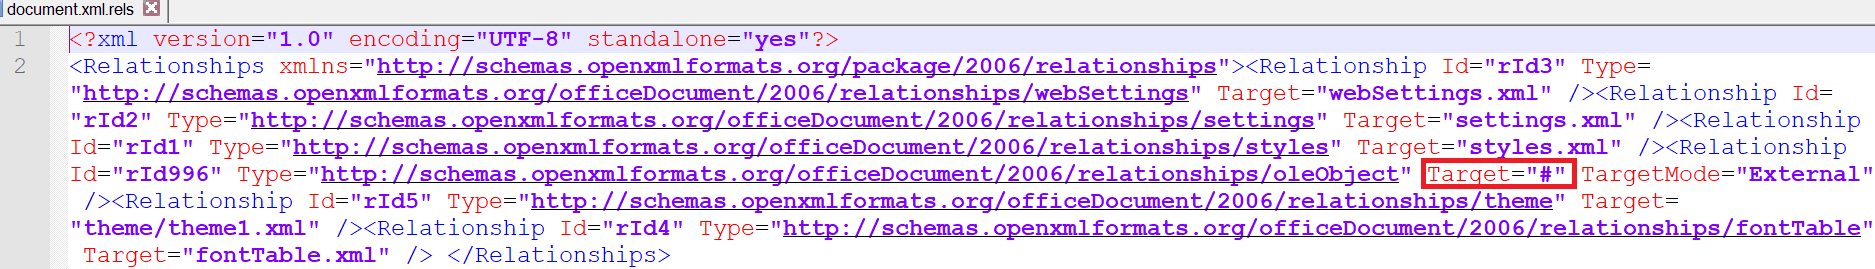
بعد العملية ، لم يعد المستند .docx يحتوي على ارتباط HTML الضار حيث تم استبداله برابط "فارغ". نتيجة لذلك ، حتى إذا قام المستخدمون الداخليون بفتح الملف ، فلن يتم تحميل أي برامج ضارة وتنفيذها.
بفحص الملف الذي تم تنظيفه بعد العملية باستخدام كل من OPSWAT و MetaDefender ، يمكننا أن نرى أن المستند خالٍ من المخاطر.
قم بإلغاء تنشيط جافا سكريبت لملف HTML
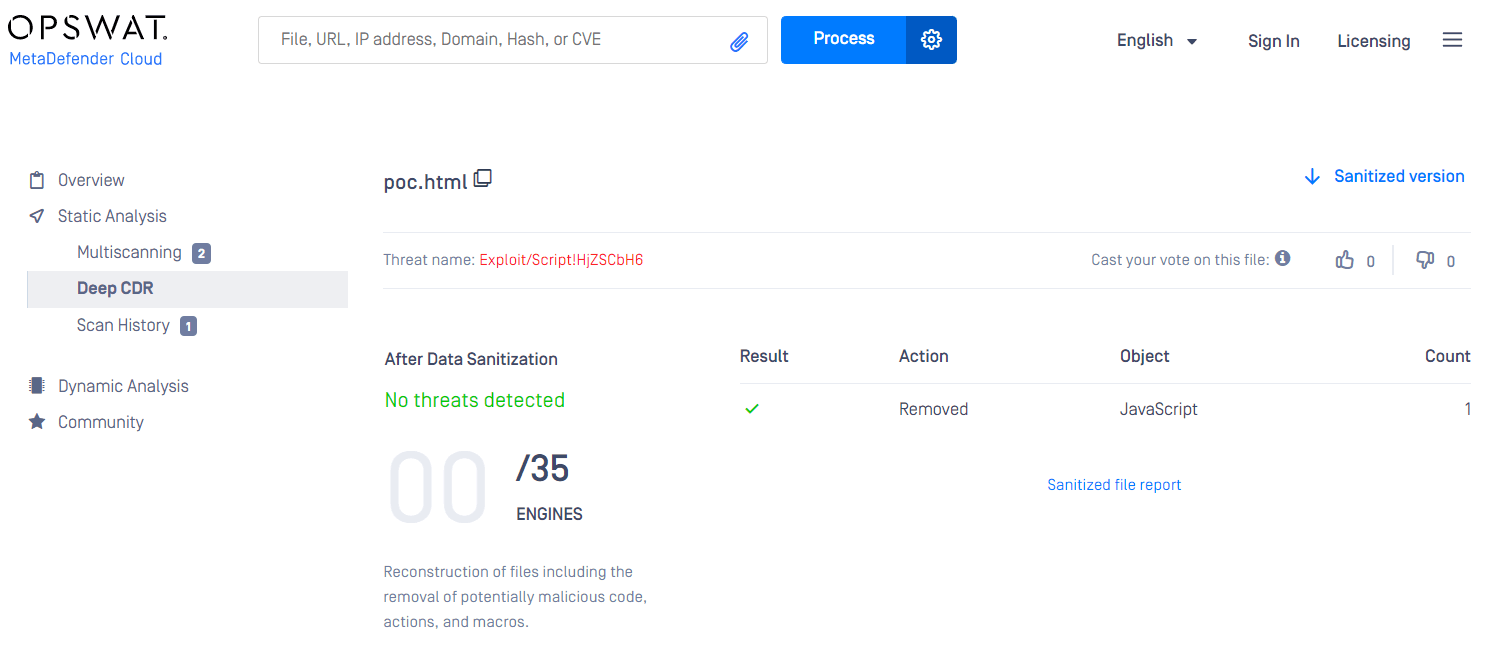
في حالة تكوين محرك Deep CDR™ Technology لقبول عناوين URL في الملفات، فستظل محميًا تمامًا. تعمل تقنية Deep CDR™ Technology على إزالة JavaScript الضار من ملف HTML المحمّل لأنه يعتبر تهديدًا محتملاً. بدون JavaScript، لا يمكن تنزيل رمز PowerShell وتنفيذه. يمكن للمستخدمين فتح الملف المعاد بناؤه الخالي من التهديدات واستخدامه بكامل قابليته للاستخدام.
لا تعتمد على الكشف
يصعب اكتشاف طريقة الاستغلال الجديدة هذه لأن البرمجية الخبيثة يتم تحميلها من قالب بعيد، وبالتالي يمكن لملف .docx تجاوز دفاعات الشبكة لأنه لا يحتوي على شفرة خبيثة (2). وبالمثل، يواصل مجرمو الإنترنت استغلال الثغرات الأمنية بشكل نشط وإساءة استخدام مسارات الهجوم المختلفة، مستفيدين من برامج Microsoft Office وميزاتها مثل الماكرو والروابط الخارجية وكائنات OLE وما إلى ذلك، لتسليم البرمجيات الخبيثة أو تشغيلها. لتنفيذ نهج «الثقة الصفرية» (zero trust) بشكل حقيقي، لا يمكنك الاعتماد على نموذج أمني قائم على «الكشف من أجل الحماية» (detect-to-protect) لمنع «الهجمات الخفية» ( هجمات فورية). تحتاج المؤسسات إلى حل شامل لمنع التهديدات لحمايتها من البرامج الضارة المعروفة وغير المعروفة على حد سواء.
تعد تقنية Deep CDR™ حلاً مبتكرًا وفعالًا للتصدي للبرامج الضارة المتطورة التي تتسم بالقدرة على التهرب و هجمات فورية. فهي توقف الهجمات في مرحلة مبكرة جدًا عن طريق تعطيل جميع المكونات القابلة للتنفيذ المشبوهة، وفي الوقت نفسه، توفر ملفات آمنة للاستخدام وخالية من التهديدات بنسبة 100%.
تعرف على المزيد حول تقنية Deep CDR™. لمعرفة كيف يمكننا المساعدة في توفير حماية شاملة لمؤسستك ضد المستندات المُسلَّحة، تحدث الآن إلى أحد المتخصصين في OPSWAT .