هجوم خط الأنابيب الاستعماري
شكلت هجمات برامج الفدية على البنية التحتية الحيوية مصدر قلق كبير على مدار العقد الماضي، وقد تزايدت بشكل ملحوظ خلال الشهرين الماضيين، مما أثار تساؤلات ومخاوف بشأن مدى خطورة تأثير هجمات الأمن السيبراني الموجهة على الحكومات والاقتصاد وحياتنا اليومية. ويُثبت كل من هجوم «سولارويندز» الذي استهدف العديد من المؤسسات الحكومية والخاصة، والهجوم الأخير على شركة «كولونيال بايبلاين»، أن المؤسسات والحكومات بحاجة إلى تعزيز حماية بنيتها التحتية الحيوية بشكل أكبر لمنع وقوع هجمات مستقبلية.
تم إغلاق خط أنابيب كولونيال ، وهو أكبر خط أنابيب للمنتجات المكررة في الولايات المتحدة ومورد رئيسي للبنزين ووقود الطائرات إلى الساحل الشرقي بعد هجوم فدية في 7 مايو 2021.
ووفقًا لمكتب التحقيقات الفيدرالي (FBI)، فإن منظمة إجرامية مرتبطة بروسيا تُدعى «DarkSide» هي التي تقف وراء الهجوم. ورغم أن هذه العصابة الإلكترونية لا تنكر ارتكاب الهجوم، إلا أنها تدعي أنها منظمة غير سياسية تعمل بهدف ابتزاز الأموال من ضحاياها.
على الرغم من أن وسيلة الهجوم الأولية غير معروفة، فإننا نعلم أنه بعد الحصول على الوصول الأولي إلى شبكة الشركة، قام المهاجمون بنشر برنامج الفدية «DarkSide» ضد شبكة تكنولوجيا المعلومات التابعة لشركة «كولونيال بايبلاين». ورداً على هذا الهجوم الإلكتروني، أفادت الشركة بأنها قامت بشكل استباقي بفصل بعض أنظمة التكنولوجيا التشغيلية (OT) لضمان سلامة هذه الأنظمة.
وفقًا للمنتدى الاقتصادي العالمي (WEF)، شكلت الهجمات الإلكترونية على البنية التحتية الحيوية خامس أكبر خطر اقتصادي في عام 2020، ووصف المنتدى الاقتصادي العالمي احتمال وقوع مثل هذه الهجمات بأنه «الوضع الطبيعي الجديد في العديد من القطاعات، بما في ذلك الطاقة والرعاية الصحية والنقل».
هجمات برامج الفدية
تعد هجمات برامج الفدية من أكثر الهجمات الإلكترونية شيوعًا في الوقت الحالي، وغالبًا ما تكون بيئات التكنولوجيا التشغيلية (OT) في قطاعات البنية التحتية الحيوية — على عكس البنى التحتية لتكنولوجيا المعلومات في الشركات الكبرى — غير محمية بشكل كافٍ ضد الهجمات الحديثة التي تستهدفها البرامج الضارة .
OT يمكن أن تصبح البيئات أهدافا "سهلة" بسبب:
- عدم وضوح الأصول الموجودة أو التي يتم إحضارها داخل البنية التحتية
- عمليات غير كافية لإدارة البيانات المتبادلة داخل وخارج الشبكات المعزولة
- الأنظمة والشبكات القديمة تكشف عن نقاط الضعف لعمليات استغلال يوم الصفر
الطرق الأكثر شيوعا للمهاجم للحصول على موطئ قدم في شبكة المؤسسات هي:
- استخدام الرسائل الإلكترونية الضارة لهجمات التصيد الاحتيالي باستخدام Google Drive الروابط (على سبيل المثال ، DarkSide)
- استخدام حسابات وأنظمة غير محمية يمكن الوصول إليها عن بعد - RDP و VPN و VDI وما إلى ذلك.
- استغلال الثغرات الأمنية المعروفة في التطبيقات الخارجية - تشتهر DarkSide باستغلال CVE-2021-20016 كما كان الحال في هجوم SonicWall SMA.
- استخدام الوسائط القابلة للإزالة التي لا تتم مراقبتها أو التحكم فيها لنقل الملفات.
يمكن العثور على قائمة عمليات التخفيف التي تثبيتها مكتب التحقيقات الفيدرالي هنا.
OPSWAT حلول
OPSWAT تقدم منصتين مصممتين لحماية البنية التحتية الحيوية من برامج الفدية والهجمات الإلكترونية المتطورة الأخرى، وذلك من خلال منع التهديدات من الوصول إلى الشبكات عبر ملفات البيانات أو الأجهزة المجهولة.
منصة MetaDefender
MetaDefender يستخدم برنامج « OPSWAT » تقنية «deep content disarm and reconstruction » (Deep CDR™) الفريدة من نوعها لإزالة التهديدات من الملفات عن طريق إعادة بناء الملفات، وفي أثناء ذلك، إزالة المحتوى والنصوص البرمجية التي يُحتمل أن تكون ضارة. كما يوفر برنامج « MetaDefender » ميزة الفحص المتعدد (multiscanning)، ووظيفة «file-based vulnerability assessment » (التحليل التلقائي للملفات)، ونظام الوقاية الاستباقي من فقدان البيانات (Proactive DLP).
MetaDefender منصة الوصول
MetaDefender يحافظ الوصول على سلامة وأمان تطبيقات SaaS والبيانات السحابية. فهو يسمح بالوصول استناداً إلى صحة الجهاز والامتثال لمساعدة المسؤولين على منع الأجهزة الخطرة من الاتصال بالبيانات السحابية الحساسة وتطبيقات SaaS.
إليك لقطة شاشة ل OPSWAT MetaDefender Kiosk أثناء العمل ، واكتشاف البرامج الضارة المستخدمة في هجمات Colonial Pipeline و SolarWinds.
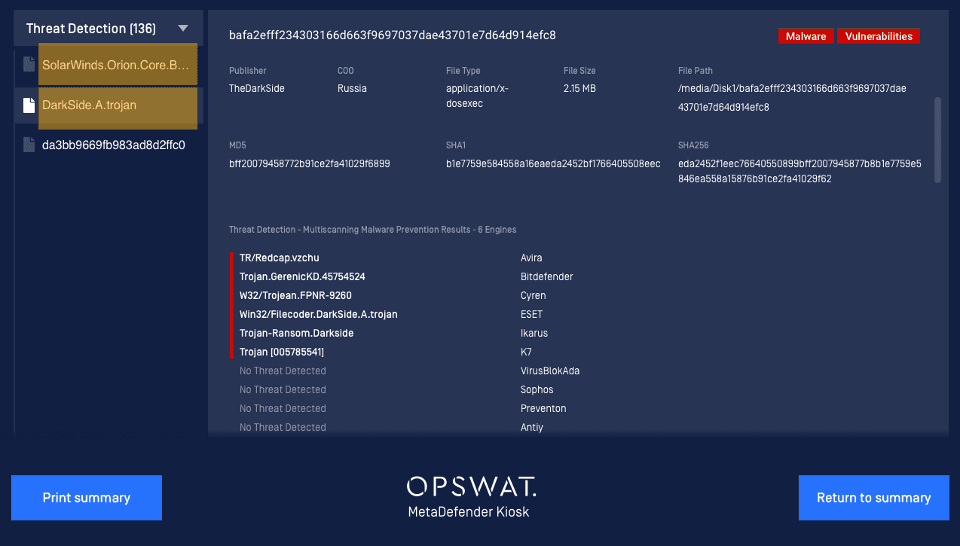
تتوفر ممارسات إضافية موصى بها للمساعدة في تقليل نطاق الهجوم ومخاطر الأمن السيبراني في مدونة « OPSWAT ».
لمزيد من المعلومات حول كيفية مساهمة « OPSWAT » في حماية بنيتك التحتية الحيوية، بما في ذلك أصول التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعية (ICS) ونظام SCADA، حدد موعدًا لعقد اجتماع مع أحد خبرائنا في مجال الأمن السيبراني.
لا تزال هذه قصة متطورة وسنقوم بتحديث المدونة عند توفر التحديثات.
