ما هو ايموتيت؟ لماذا هو خطير؟
Emotet هي عائلة متقدمة ومدمرة بشكل غير عادي من البرامج الضارة ، مع القدرة على الهروب من الكشف ، وإسقاط البرامج الضارة على كمبيوتر الضحايا ، والانتشار إلى الأجهزة الأخرى المتصلة.
تم اكتشاف «إيموتيت» لأول مرة من قبل باحثي الأمن في عام 2014 باعتباره حصان طروادة مصرفيًا ذاتي الانتشار تم إنشاؤه لسرقة البيانات الحساسة والخاصة. وتطورت إصداراته اللاحقة لتصبح واحدة من أقوى أشكال البرمجيات الخبيثة التي يستخدمها مجرمو الإنترنت كخدمة لتوزيع البرمجيات الخبيثة.(1) وهي تستهدف القطاعات الحيوية على مستوى العالم، بما في ذلك القطاع المصرفي، والتجارة الإلكترونية، والرعاية الصحية، والأوساط الأكاديمية، والجهات الحكومية، وقطاع التكنولوجيا.
تعتبر وزارة الأمن الداخلي برنامج «إيموتيت» أحد أكثر البرامج الضارة تكلفةً وأضرارًا، حيث تبلغ تكلفة معالجة كل حادثة منه ما يزيد عن مليون دولار.(2) وقد أصاب أكثر من 1.6 مليون جهاز كمبيوتر وتسبب في أضرار بقيمة مئات الملايين من الدولارات في جميع أنحاء العالم.(3) وحتى ديسمبر 2020، كان هذا البرنامج الضار الأكثر انتشارًا في العالم، حيث أثر على 7% من المؤسسات في جميع أنحاء العالم.(4) توجد مزيد من المعلومات حول «إيموتيت» وأنشطته الأخيرة في منشورنا السابق على المدونة.
كيف ينتشر إيموتيت؟
تتمثل الطريقة الرئيسية لتوزيع فيروس «إيموتيت» في رسائل البريد الإلكتروني العشوائية التي تحتوي على مرفقات أو روابط إلكترونية ضارة. وتُستخدم أساليب إغراء متنوعة لخداع الضحايا ودفعهم إلى فتح المرفقات المصابة أو النقر على الروابط الضارة. ويمكن تصميم هذه الرسائل الإلكترونية بحيث تبدو وكأنها واردة من مصدر شرعي، أو من شخص موجود في قائمة جهات اتصال الضحية، أو أن تُقدَّم على شكل فواتير، أو أن تُقنَّع في شكل إشعارات تسليم ووثائق تتعلق بجائحة فيروس كورونا، وما إلى ذلك. على سبيل المثال، في فبراير الماضي، تم إرسال حملة بريد إلكتروني خادعة على نطاق واسع في اليابان، تحتوي على مرفق Word مصاب، وتظاهرت بأنها تتعلق بتدابير الوقاية من عدوى COVID-19.(5)
اكتشف محللو الأمن في شركة مايكروسوفت تحولاً في التكتيكات المتبعة في حملة «إيموتيت» المعتادة، حيث يتم إرفاق ملفات أرشيفية مشفرة، مثل ملفات Zip، في الهجمات عبر البريد الإلكتروني بهدف التهرب من بوابات أمان البريد الإلكتروني. (6) وتستدرج هذه الرسائل الإلكترونية الضحايا لفتح هذه المرفقات/الروابط التفاعلية وتمكين الماكروات لعرض المستند أو تعديله.
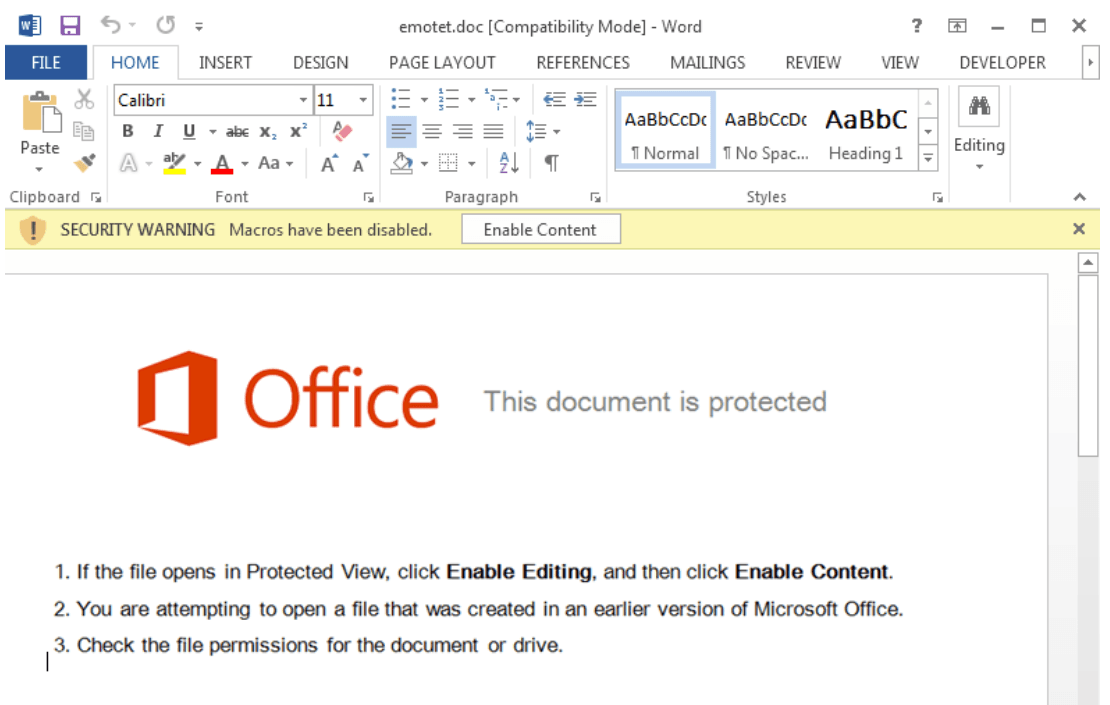
بمجرد قيام الضحايا بتفعيل الماكروات المضمنة، يقوم «إيموتيت» بتنزيل برامج ضارة إضافية على أجهزة الكمبيوتر الخاصة بهم، ويحاول نشر التهديد ليشمل الشبكة بأكملها. ثم تُضاف الشبكة المصابة إلى شبكة الروبوتات التابعة لـ«إيموتيت»، وبذلك يتحكم المخترق سيطرة كاملة على الشبكة عن بُعد.(7)
كيف يمكن MetaDefender منع Emotet وحماية شبكتك؟
الجانب الوحيد الذي يجعل Emotet خطيرا بشكل خاص هو أنه يمكنه التهرب من الكشف بواسطة بعض منتجات مكافحة البرامج الضارة. مع MetaDefender - حل متقدم لمنع التهديدات من OPSWAT، لا توجد طريقة ل Emotet لإصابة أجهزتك وشبكتك.
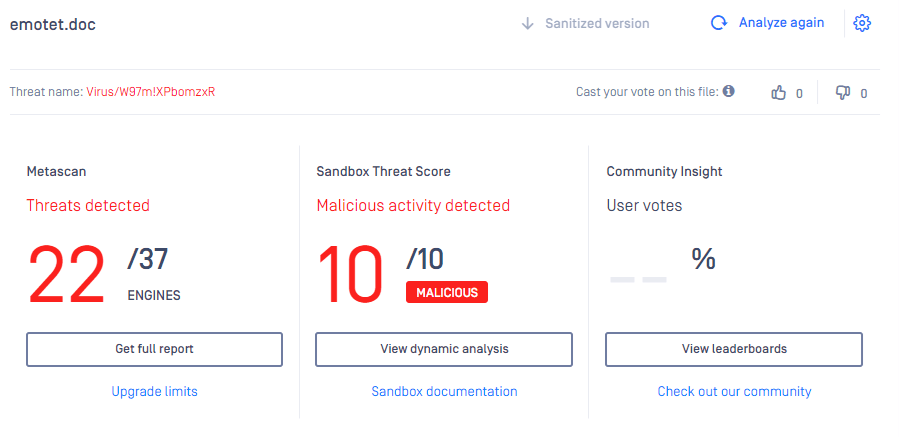
1. تقوم تقنية Metascan منOPSWAT بفحص الملفات ورسائل البريد الإلكتروني المرسلة إلى مؤسستك بسرعة باستخدام أكثر من 30 محركًا لمكافحة البرامج الضارة، والتي تكتشف ما يزيد عن 99% من البرامج الضارة المعروفة. انظر هنا نتائج الفحص التي تُظهر اكتشاف فيروس «إيموتيت» بواسطة تقنية الفحص المتعدد الخاصة بنا. نجح 22 محركًا من أصل 37 محركًا لمكافحة البرامج الضارة في اكتشاف هذا الفيروس. إذا كنت تستخدم محركًا واحدًا لمكافحة البرامج الضارة ولم يتمكن من اكتشاف الفيروس، فسيصاب جهاز الكمبيوتر الخاص بك بالعدوى. تُظهر الأبحاث أنه كلما زاد عدد محركات مكافحة البرامج الضارة المضافة، تحسنت معدلات اكتشاف البرامج الضارة.
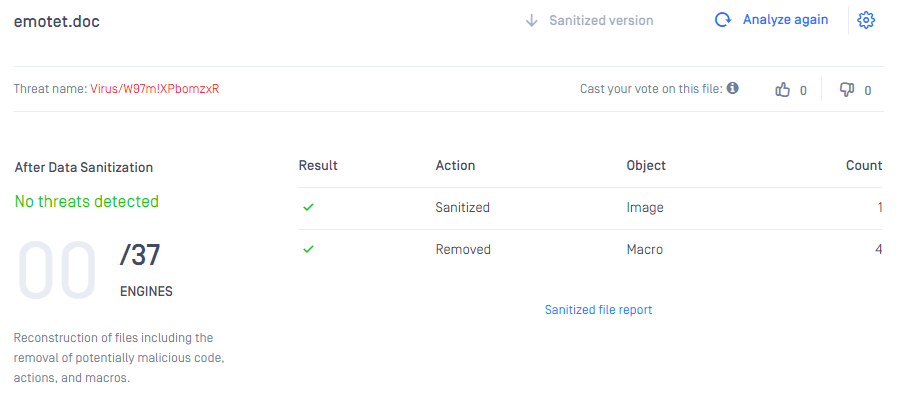
2. حتى لو تمكنت البرامج الضارة المتطورة والمراوغة من تجاوز محركات مكافحة البرامج الضارة، فإن Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction Deep CDR™) تعمل على تحييدها تمامًا. يتم تطهير جميع الملفات ورسائل البريد الإلكتروني والمرفقات، بما في ذلك الأرشيفات المحمية بكلمة مرور، بشكل متكرر قبل إتاحتها للمستخدمين النهائيين. وكما هو موضح في نتائج المعالجة، تمت إزالة وتطهير جميع المحتويات النشطة الضارة المضمنة، بما في ذلك صورة واحدة و4 ماكرو. لم يتم الكشف عن أي تهديد بعد التطهير. يتم حماية المستخدمين من جميع التهديدات.
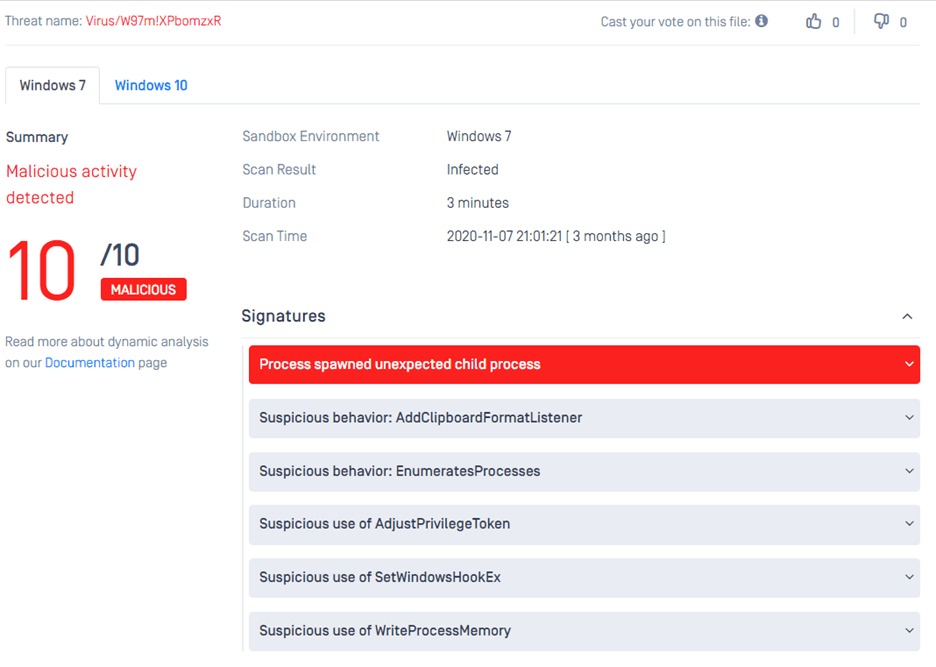
3. عند تحليل البرمجية الخبيثة Emotet باستخدام MetaDefender تم الكشف عن نشاط خبيث في غضون 3 دقائق. تعمل Sandbox الخاصة بنا على تشغيل البرمجية الخبيثة في بيئة خاضعة للرقابة للكشف عن السلوك الخبيث من خلال تسجيل سلوك الملفات وتصنيفها. ويتم توفير تقرير مفصل لمواصلة تحليل البرمجية الخبيثة.
إلى جانب تسويق الجرائم الإلكترونية ، يواصل المتسللون تطوير هجمات متطورة تقنيا. يتم إنشاء البرامج الضارة المعقدة ذات قدرات التهرب مثل Emotet بواسطة جهات تهديد ماهرة لتجاوز الدفاعات الأمنية التقليدية. تحتاج كل مؤسسة ، وخاصة البنية التحتية الحيوية ، إلى حل متقدم لمنع التهديدات للدفاع ضد التهديدات المتطورة باستمرار.
اتصل بنا الآن لمعرفة المزيد عن OPSWATالتقنيات المتقدمة وكيف OPSWAT يمكن أن تساعد MedaDefender في حماية مؤسستك من الجرائم الإلكترونية المتطورة بشكل تدريجي.
مراجع
(1) بالمر ، داني. 2021. "البرامج الضارة وشبكات الروبوت: لماذا تهيمن Emotet على مشهد التهديدات الضارة في عام 2019 | زدنيت". زدنيت. https://www.zdnet.com/article/....
(2) "Emotet البرمجيات الضارة | سيسا". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "تعطل Emotet Botnet في العملية السيبرانية الدولية". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "البرمجيات الخبيثة الأكثر طلبًا في ديسمبر 2020: عودة Emotet كأكبر تهديد للبرمجيات الخبيثة | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) كلولي ، جراهام. 2021. "فيروس كورونا - يستغل المتسللون الخوف من الإصابة لتثبيت البرامج الضارة". جراهام كلولي. https://grahamcluley.com/coron....
(6) "Emotet البرمجيات الضارة | سيسا". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) كلولي ، جراهام. 2021. "Emotet Botnet Takedown - ما تحتاج إلى معرفته". حالة الأمن. https://www.tripwire.com/state....