في 6 مايو 2025، أصدرت وكالة الأمن السيبراني وأمن البنية التحتية تحذيرًا صارخًا: التهديدات السيبرانية التي تستهدف أنظمة التكنولوجيا التشغيلية في ازدياد. وعلى الرغم من أن هؤلاء المهاجمين قد لا يستخدمون دائماً أكثر التكتيكات تطوراً، إلا أن تأثيرهم قد يكون مدمراً - خاصةً عندما يعطلون قطاعات البنية التحتية الحيوية مثل الطاقة والمياه والنقل. في العام الماضي فقط، شملت 70% من الهجمات البنية التحتية الحيوية. وقد تم نشر البرمجيات الخبيثة في 40% من الحالات، وكانت برمجيات الفدية الخبيثة هي البرمجيات الخبيثة المفضلة، حيث ظهرت في 30% من عمليات نشر البرمجيات الخبيثة.*
في عصر تعتمد فيه موثوقية البنية التحتية للخدمات العامة الخدمات على مرونة الأنظمة المتصلة، فإن الدفاع ضد التهديدات التي تستهدف التكنولوجيا التشغيلية (OT) ليس أمراً اختيارياً، بل هو أمر بالغ الأهمية.
لماذا يعتبر OT عرضة للخطر
تعمل أنظمة OT على تشغيل الآلات والعمليات المادية التي تحافظ الخدمات الأساسية. على عكس أنظمة تكنولوجيا المعلومات التقليدية، تم تصميم OT تاريخياً من أجل السلامة ووقت التشغيل، وليس من أجل الأمن السيبراني. مع تسارع التحول الرقمي وتقارب تكنولوجيا المعلومات/OT ، أصبحت هذه البيئات التي كانت معزولة في السابق معرضة الآن لنفس التهديدات التي تتعرض لها شبكات تكنولوجيا المعلومات في المؤسسات.
تشمل نقاط الضعف الشائعة للتهديدات الشائعة ما يلي:
- الأنظمة القديمة وغير المصححة
- الوصول غير الآمن عن بُعد
- الأجهزة سيئة التهيئة
- الخطأ البشري ونقص النظافة الإلكترونية
تكلفة الهجمات السيبرانية للتكنولوجيا التشغيلية
تمتد عواقب اختراق تكنولوجيا التشغيل إلى ما هو أبعد من فقدان البيانات. وتشمل المخاطر الرئيسية ما يلي:
- الاضطرابات التشغيلية: حتى الهجمات غير المتطورة يمكن أن توقف خطوط الإنتاج، أو تعطل شبكات الطاقة، أو تعطل أنظمة معالجة المياه.
- مخاطر السلامة: في صناعات مثل الرعاية الصحية والمرافق، يمكن أن تؤثر الحوادث السيبرانية بشكل مباشر على سلامة الإنسان.
- الخسائر المالية: يمكن أن يكون التعافي من حادث يتعلق بالتكنولوجيا التشغيلية مكلفًا - بدءًا من الغرامات التنظيمية وتكاليف التنظيف إلى الضرر الدائم الذي يلحق بالسمعة.
هذا المزيج من البنية التحتية القديمة والاتصال المتزايد يخلق هدفًا عالي المخاطر للمهاجمين.
5 طرق Secure بيئات Secure
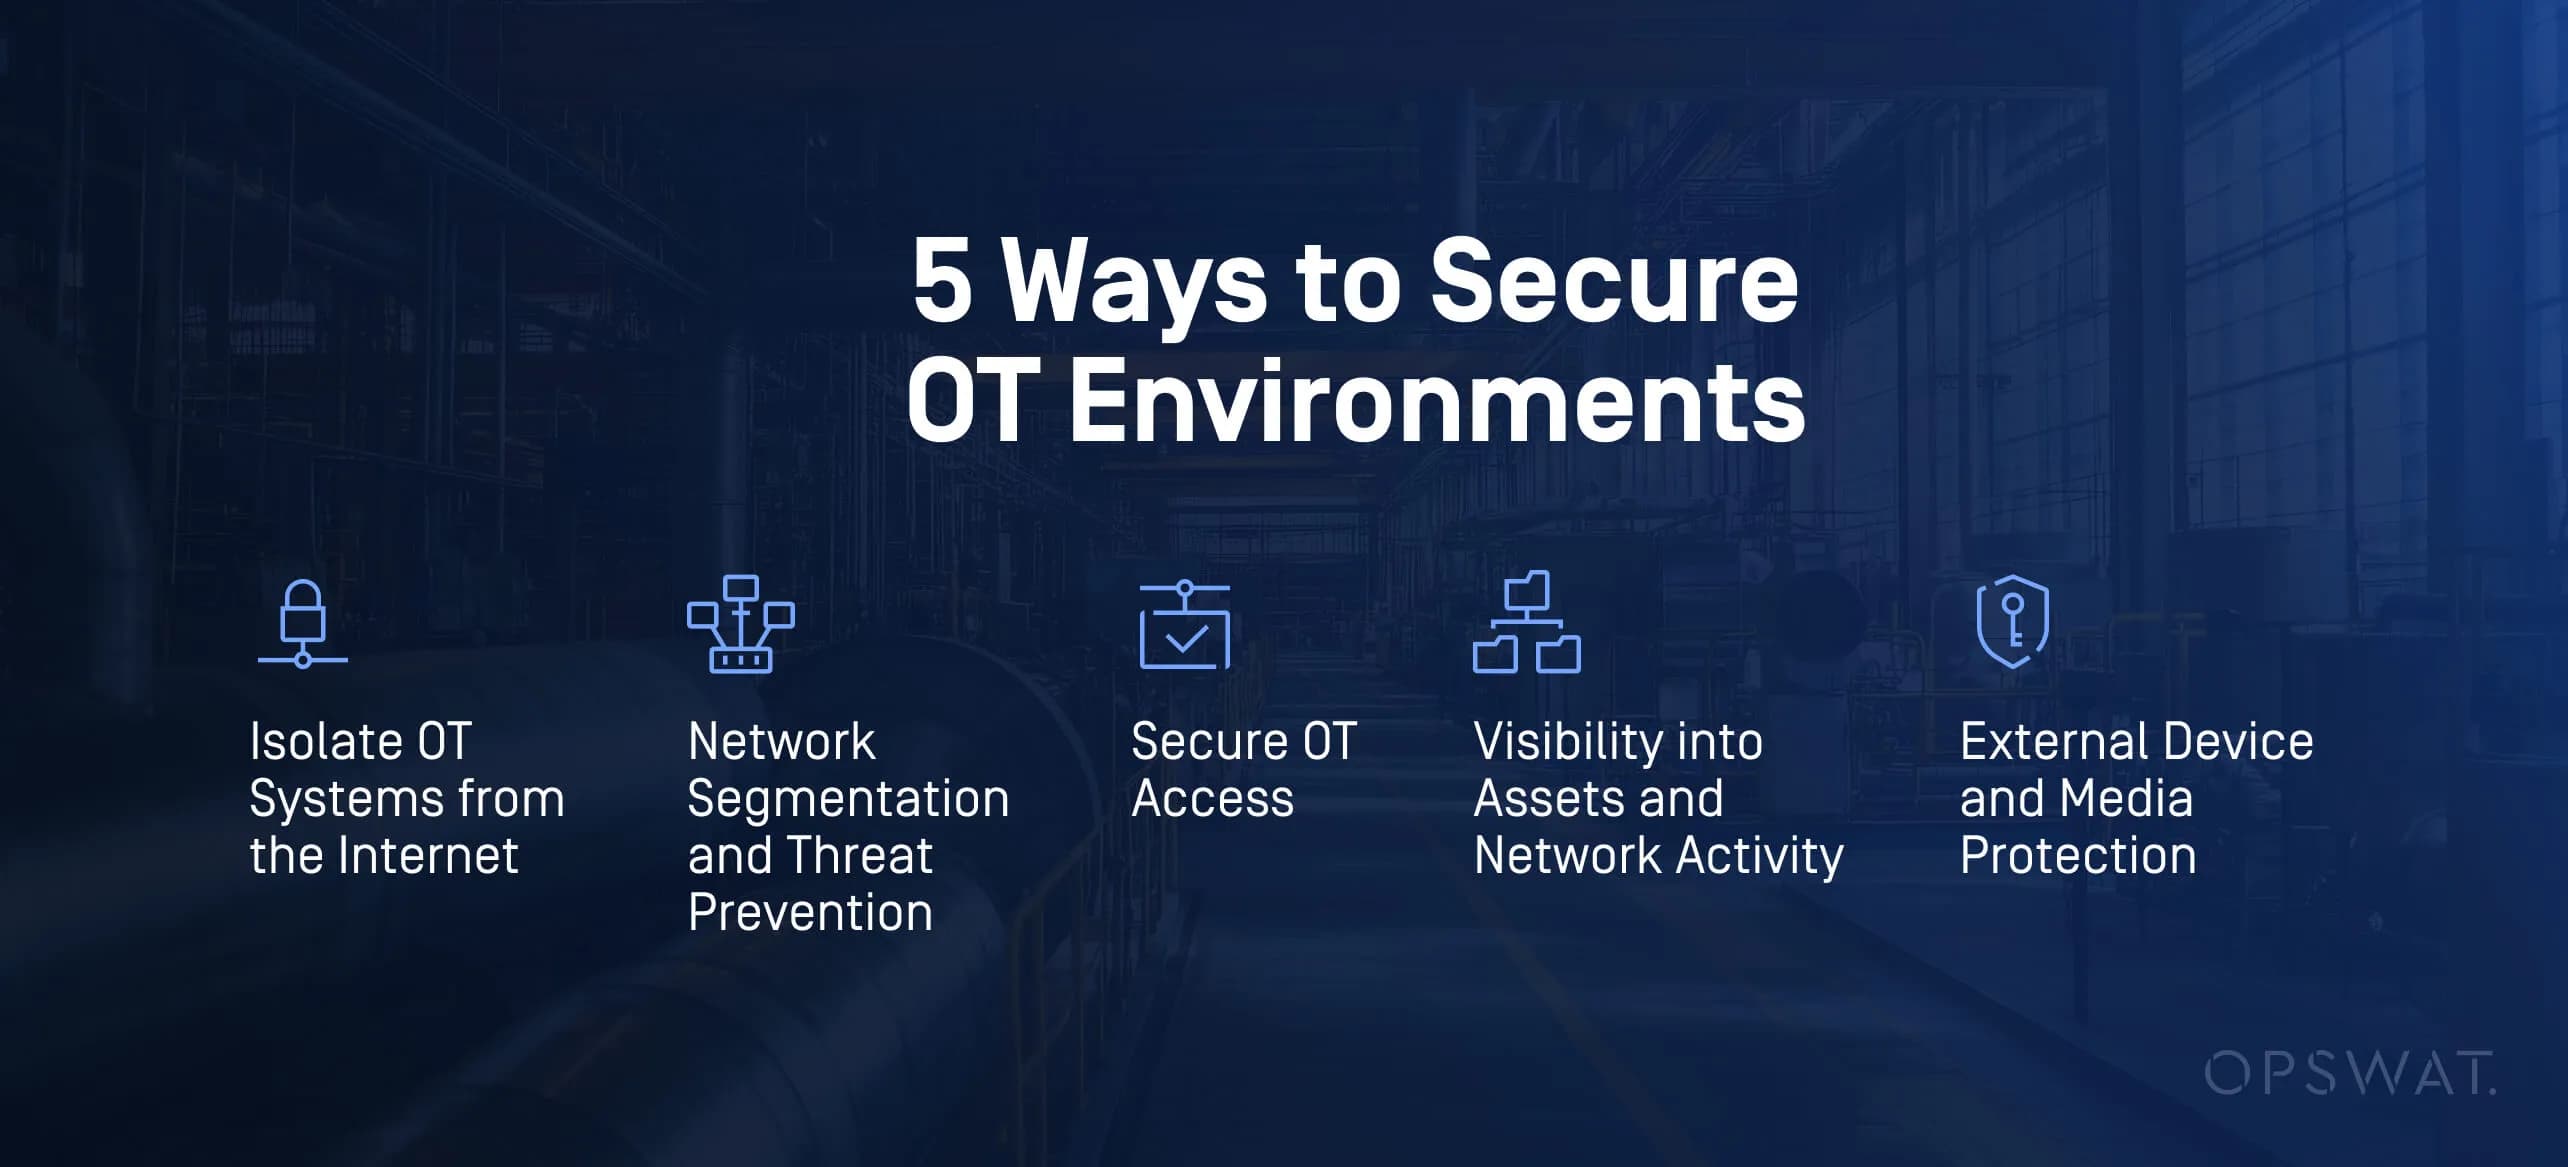
للحماية من تهديدات التقنيات التشغيلية المتقدمة، هناك حاجة إلى استراتيجية دفاعية متعددة الطبقات تلبي التحديات الفريدة لبيئات التقنيات التشغيلية - من أنظمة التحكم الصناعية المجهزة بالهواء إلى شبكات تكنولوجيا المعلومات/التكنولوجيا التشغيلية الهجينة. قد تكون حماية هذه الأنظمة المعقدة أمرًا شاقًا، ولكن فيما يلي خمس طرق قابلة للتنفيذ يمكننا من خلالها تحسين وضع الأمن السيبراني لديك:
1. عزل أنظمة التقنيات التشغيلية عن الإنترنت
غالبًا ما تكون أجهزة OT قيد الخدمة منذ سنوات عديدة وتفتقر إلى ميزات الأمان الأساسية. في تقرير SANS لعام 2025 حول ميزانية الأمن السيبراني لأنظمة ICS/OT، وجدنا أن 33% من الهجمات على أنظمة ICS/OT تنشأ من أجهزة يمكن الوصول إليها عبر الإنترنت**. ومن الأهمية بمكان عزل أجهزة OT عن الإنترنت لحماية الأصول من التهديدات الخارجية. إن إنشاء فجوة هوائية بين نطاقات OT ونطاقات المؤسسة يؤمن أصول OT، لكنه غير فعال من الناحية التشغيلية. تعمل « NetWall » منشركة OPSWAT، وهي عبارة عن «ديود بيانات » وبوابة أمان أحادية الاتجاه، على إنشاء أمان الفجوة الهوائية بشكل فعال حول أصول OT الحيوية، مما يحجب التهديدات الخارجية مع نسخ بيانات OT في الوقت الفعلي، وبالتالي الحفاظ على استمرارية الأعمال.
2. تجزئة الشبكة ومنع التهديدات
تنبع 58% من الهجمات من اختراقات في أنظمة تكنولوجيا المعلومات (IT) تمتد إلى شبكات أنظمة التحكم الصناعية (ICS) والتكنولوجيا التشغيلية (OT). ويُبرز ذلك الطبيعة المترابطة لبيئات تكنولوجيا المعلومات والتكنولوجيا التشغيلية، والحاجة إلى تدابير أمنية متكاملة لحماية بيئات أنظمة التحكم الصناعية والتكنولوجيا التشغيلية من المخاطر الناجمة عن أنظمة تكنولوجيا المعلومات. OPSWAT's MetaDefender NetWall Optical Diode و MetaDefender Industrial Firewall تقسيم شبكات OT إلى مناطق تشغيل منفصلة وفقًا لمعيار IEC 62443. يقدم معيار IEC 62443 مفهومي «المناطق» و«القنوات» لتقسيم وعزل الأنظمة الفرعية المختلفة في نظام التحكم. تُعرَّف المنطقة بأنها مجموعة من الأصول المنطقية أو المادية التي تشترك في متطلبات أمنية مشتركة بناءً على عوامل مثل الأهمية الحرجة والعواقب. ستعمل القنوات التي يتم تنفيذها باستخدام الثنائيات الضوئيةNetWall من شركة OPSWAT على تقييد تدفق البيانات بين المناطق. يساعد تقسيم الشبكة الذي يتم فرضه بواسطة حلول الأمان حلول من شركة OPSWATعلى الحد من التهديدات المحتملة من خلال عزل أصول OT عن الأجزاء الأخرى من الشبكة ومنع انتشار التهديدات التي تدخل إلى منطقة معينة.
3.OT Access Secure OT Access نظامOT Access)
تعتبر طريقة توفير الوصول الآمن إلى بيئة التقنيات التشغيلية مهمة لدعم وصيانة الأنظمة الحرجة. ومع ذلك، من المهم تأمينه بقدرات مثل التحقق من الهوية في الوقت الحقيقي، والتحقق من امتثال الأجهزة، ومراقبة الجلسات - ضمان اتصال المستخدمين الموثوق بهم ونقاط النهاية الموثوق بهم فقط بالأنظمة الحرجة. في الأشهر الـ 12 الماضية، أبلغت 27% من مؤسسات البنية التحتية الحيوية عن تعرضها لحادث أمني واحد أو أكثر يتعلق بأنظمة التحكم الخاصة بها، بما في ذلك الوصول غير المصرح به أو الاختراقات الأمنية أو فقدان البيانات أو تعطل العمليات أو حتى تلف المنتجات أو العمليات أو الممتلكات**. مع MetaDefender OT Access يمكن للمؤسسات إدارة الوصول للأطراف الثالثة والمتعاقدين والموظفين عن بُعد.
4. رؤية الأصول ونشاط الشبكة
مع تزايد استهداف الجهات التهديدية للأنظمة الصناعية، تحتاج المؤسسات حلول لا حلول الامتثال للمبادئ التوجيهية فحسب، بل تعمل على تفعيلها. تركز خطة التخفيف التي وضعتها وكالة الأمن السيبراني والبنية التحتية (CISA) على رؤية الأصول، والوصول الخاضع للرقابة، والتحديثات الآمنة. MetaDefender OT Security الرؤية المركزية عبر الشبكات المقسمة، ويفرض رقابة صارمة على الوصول.
5. حماية الأجهزة Media الخارجية
تظل الوسائط الطرفية والقابلة للإزالة أحد أكثر نواقل الهجوم استغلالاً في بيئات التقنيات التشغيلية - 27%من الحوادث الأمنية في نظم الرقابة الصناعية/التشغيل الآلي تبدأ من خلال الأجهزة العابرة**. يمكن أن يكون هذا ناقل هجوم محتمل في بيئات التقنيات التشغيلية. يقوم كل منMetaDefender Kiosk و MetaDefender Drive بفحص وتعقيم محركات أقراص USB والأجهزة الخارجية الأخرى قبل السماح لها بالدخول إلى الشبكة، وإزالة البرمجيات الخبيثة والتحقق من سلامة الملفات - دون المساس بوقت التشغيل.
ضمان Secure أكثر Secure
تتطلب الهجمات الحالية اتباع نهج استباقي ودفاعي متعمق تجاه أمن الإنترنت في مجال التكنولوجيا التشغيلية. من خلال دمج حلول OPSWATالمصممة خصيصًا لهذا الغرض، يمكن حلول تقليل مخاطرها بشكل كبير وتعزيز السلامة وضمان استمرارية العمليات.
اكتشف لماذاحلول OPSWAT بالثقة عالميًا في حماية ما هو مهم. تحدث إلى أحد الخبراء اليوم للحصول على عرض تجريبي مجاني.
المصادر:
*2025 IBM X-Force Report https://www.ibm.com/reports/تهديد-intelligence
**ميزانيات الأمن السيبراني لأنظمة التحكم الصناعية (ICS) والتكنولوجيا التشغيلية (OT) لعام 2025 وفقًا لمعهد SANS: اتجاهات الإنفاق والتحديات والمستقبل ميزانيات الأمن السيبراني لأنظمة التحكم الصناعية (ICS) والتكنولوجيا التشغيلية (OT): اتجاهات الإنفاق والتحديات والمستقبل - OPSWAT
