العديد من المتخصصين في مجال الأمن و IT طرح المسؤولون السؤال ، "كيف يمكنني حماية رسائل البريد الإلكتروني الخاصة بي بشكل أفضل من الفيروسات المختلفة؟" و "ما مدى فعالية برنامج مكافحة الفيروسات الحالي لأمان البريد الإلكتروني؟"
لا توجد إجابة سهلة لأن العديد من العوامل المختلفة تحتاج إلى الكشف عنها لفهم الخلفية. دعونا نحلل تفاصيل أحدث النتائج التي لدينا.
- في الوقت الحالي، تظهر 14,000 برنامج ضار جديد كل ساعة
- يتم تحديث بعض محركات AV على فترات ضخمة تصل إلى 2 إلى 16 ساعة ، أو أيام كاملة
- يمكن للمولدات متعددة الأشكال إخفاء الفيروسات الفعلية من الماسحات الضوئية AV
بالنظر إلى الأرقام المذكورة أعلاه، فليس من المستغرب أن تبدأ 91% من الهجمات الإلكترونية برسالة بريد إلكتروني، وأن تظل هذه الرسائل أكبر وسيلة هجوم يستخدمها المخترقون، حيث إنها وسيلة رخيصة وسهلة الاستخدام، وتوفر قناة اتصال مباشرة داخل المؤسسة. لفهم سبب استمرار نجاح البرامج الضارة إلى هذا الحد، وكيفية قيام المخترقين بإيصال البرامج النصية أو المحتوى الضار إلى صندوق بريد المستخدم، يرجى الرجوع إلى هذه القائمة التي تضم أنواع المرفقات الرئيسية المستخدمة في توزيعها:
- ملفات الأرشيف (38٪ - ارتفاعا من 17.26٪) ،
- مستندات Word (23٪ - بينما مستندات RTF 38٪) ،
- جداول البيانات (17٪) ،
- والملفات القابلة للتنفيذ (16٪)
حجم تهديد البرامج الضارة هائل. بحلول الوقت الذي تقرأ فيه هذه المقالة ، سيتم إصدار الآلاف من البرامج الضارة الجديدة للعثور على ضحاياها.
زيادة عدد البرامج الضارة
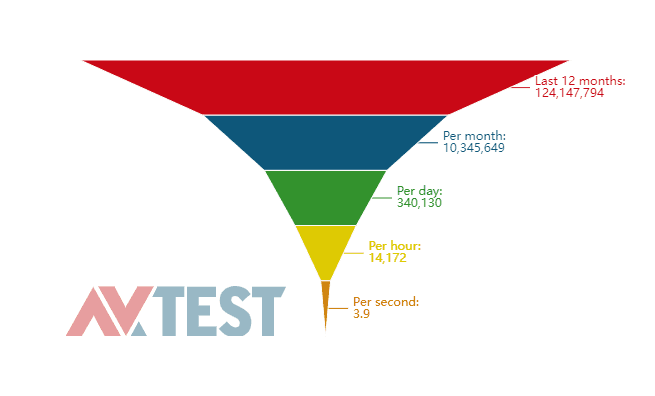
الحماية من الفيروسات هي أساس دفاع المؤسسة ضد معظم البرامج الضارة. لسوء الحظ ، غالبا ما تخسر الشركات هذه المعارك ضد المهاجمين ، وهذا ليس من قبيل المصادفة بالنظر إلى الأحجام الضخمة المعنية. وفقا لرسم بياني أجرته av-atlas.org ، يبلغ عدد البرامج الضارة الجديدة المكتشفة حوالي 14000 في الساعة ، والتي يجب على الشركات محاربتها باستمرار. يرجى التأكد من أنه لا يمكن لأي بائع مكافحة فيروسات توفير الحماية الكافية من تلقاء نفسه ، حيث أن نافذة التحديث (وقت التعرض) لقاعدة بيانات توقيعات AV عادة ما تكون بين 2-16 ساعة ، ولكن من الشائع أيضا الحصول على تحديثات يومية فقط.
خطر وقت التعرض
في الواقع ، هناك تأخر كبير بين ظهور البرامج الضارة الجديدة واكتشافها ، والذي يتفاقم بسبب زمن انتقال التحديث لقواعد بيانات تعريف الفيروسات ، والتي يمكن أن تصل إلى عدة (2 - 16 أو 24) ساعة. ليس هناك شك في أنه كلما كانت نافذة التحديث (وقت التعرض) لقاعدة بيانات تعريف الفيروسات أكبر ، زادت احتمالية حماية البريد الإلكتروني. ينتج عنه نافذة ضعف للمؤسسات ويزيد بشكل كبير من خطر تفشي البرامج الضارة. حماية البوابة وبالتالي حماية البريد الإلكتروني تصبح محدودة.
ظهور الفيروسات متعددة الأشكال
يمكن اعتبار ظهور الفيروسات المتعددة الأشكال استجابة من قبل مطوري الفيروسات للتطور المتزايد في برامج مكافحة الفيروسات. تستخدم حلول مكافحة حلول توقيعات فعالة بشكل أساسي في الكشف عن التهديدات المعروفة. تستخدم الفيروسات المتعددة الأشكال تعديل الشفرة والتشفير للاختباء من برامج مكافحة الفيروسات . لتصميم مثل هذه الفيروسات، تم إنشاء مولدات متعددة الأشكال لإخفاء الشفرة الفعلية تحت غطاء تعدد الأشكال.
كيفية المضي قدما؟
وغني عن القول أن أمان البريد الإلكتروني هو حل متعدد الأوجه ، وعلى الرغم من أن الجميع يستخدم بوابة بريد إلكتروني آمنة مع محركات مكافحة فيروسات مختلفة ، إلا أن الاختلافات في الفعالية بين البائعين ضخمة جدا لدرجة أن Gartner نفسها توصي بأن يفكر مديرو الأمن والمخاطر في إعادة تقييم قدرات الحل الحالي لأنه إذا كانت هناك مشكلة ، فهي مشكلة على نطاق واسع.
يتمثل التحدي في أي حل معين لمكافحة الفيروسات في مدى كفاءة اكتشاف البرامج الضارة ، ومدى سرعة تقليل أوقات التعرض ، وما إذا كانت عرضة للإيجابيات الخاطئة.
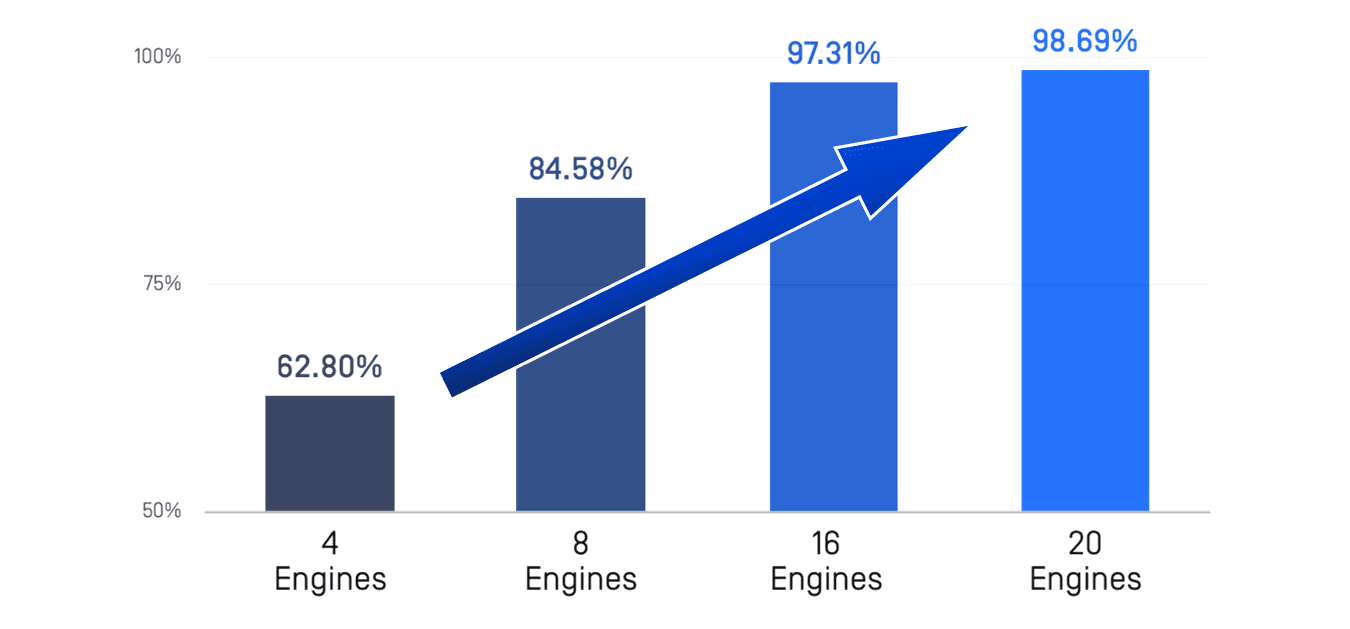
تحتوي معظم بوابات البريد الإلكتروني الآمنة على محرك واحد لمكافحة البرامج الضارة ، وبغض النظر عن عدد المرات التي يتم فيها تحديث تعريفات الفيروسات ، فإن أي محرك معين لمكافحة البرامج الضارة سيفتقد بعض التهديدات. تتمثل أفضل الممارسات العامة في إضافة المزيد من محركات فحص AV لتمكين عناصر التحكم في الأمان لزيادة معدل اكتشاف البرامج الضارة. باستخدام أكثر من 20 محركا لمكافحة البرامج الضارة ، يمكن للشركات الوصول إلى معدل اكتشاف يزيد عن 99 بالمائة بحيث يمكن اكتشاف تهديد جديد ومعالجته بسرعة.
السلاح السري؟
OPSWAT Multiscanning يوفر تحليلاً متزامناً مع العديد من محركات AV، مما يجعلها تقنية متقدمة للكشف عن التهديدات والوقاية منها تزيد من معدلات الكشف وتقلل من وقت الاستجابة لتفشي المرض.
لتقليل المخاطر الأمنية لرسائل البريد الإلكتروني وسد الثغرات الأمنية, MetaDefender Email Security يستخدم OPSWAT التكنولوجيا الرئيسية الحاصلة على براءة اختراع، Multiscanning. يتم فحص كل بريد إلكتروني بواسطة أكثر من 20 محركًا لمكافحة البرمجيات الضارة، مما يؤدي إلى معدل اكتشاف يصل إلى 99%.
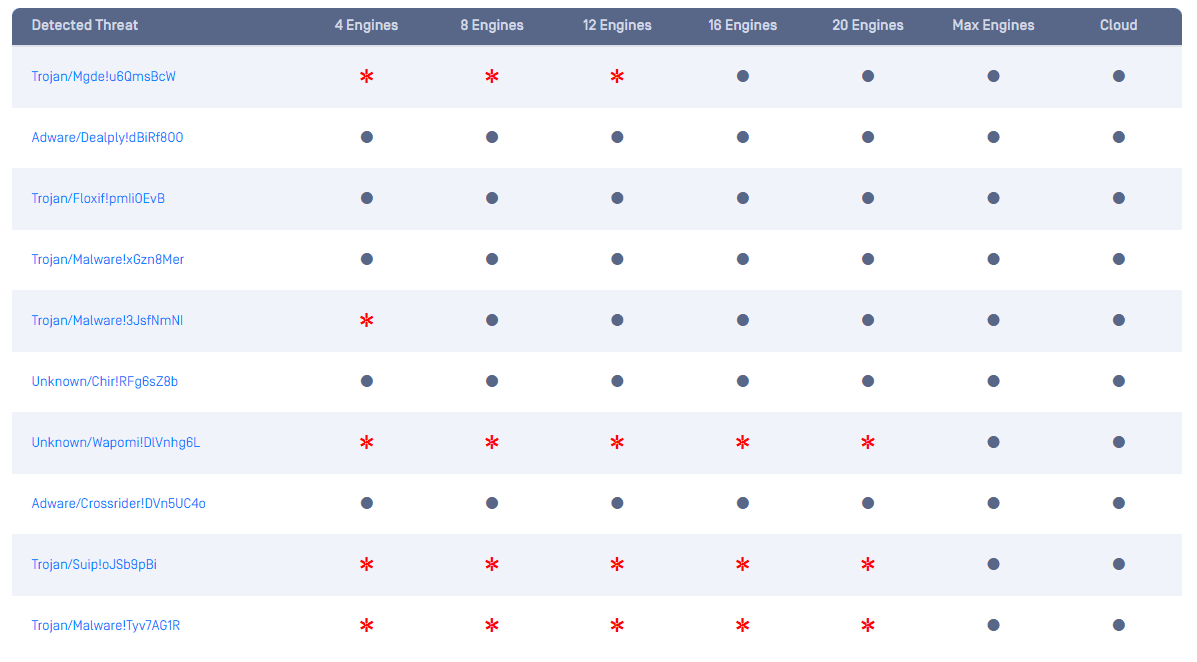
مثال على مصفوفة اكتشاف التهديدات: https://metadefender.opswat.com/تقارير/إحصائيات?page=5
إلى جانب ضمان معدل مرتفع لاكتشاف البرمجيات الضارة، يقوم Multiscanning أيضاً بتحديد تفشي البرمجيات الضارة بكفاءة أكبر من خلال دمج تحديثات قاعدة بيانات تعريف الفيروسات. يمكن ملاحظة أنه كلما زاد عدد محركات مكافحة الفيروسات، انخفض وقت التعرض للبرمجيات الضارة. فمع وجود أكثر من 20 محركًا لمكافحة البرمجيات الضارة، يمكن للمؤسسة أن تقلل بشكل كبير من التعرض للبرمجيات الضارة إلى أقل من 10 دقائق. كما أنه يتيح حماية أكثر كفاءة للبريد الإلكتروني ضد ما يقرب من 14,000 برمجية ضارة تظهر كل ساعة، مع تقليل الإيجابيات الخاطئة والتخلص من التشتت.
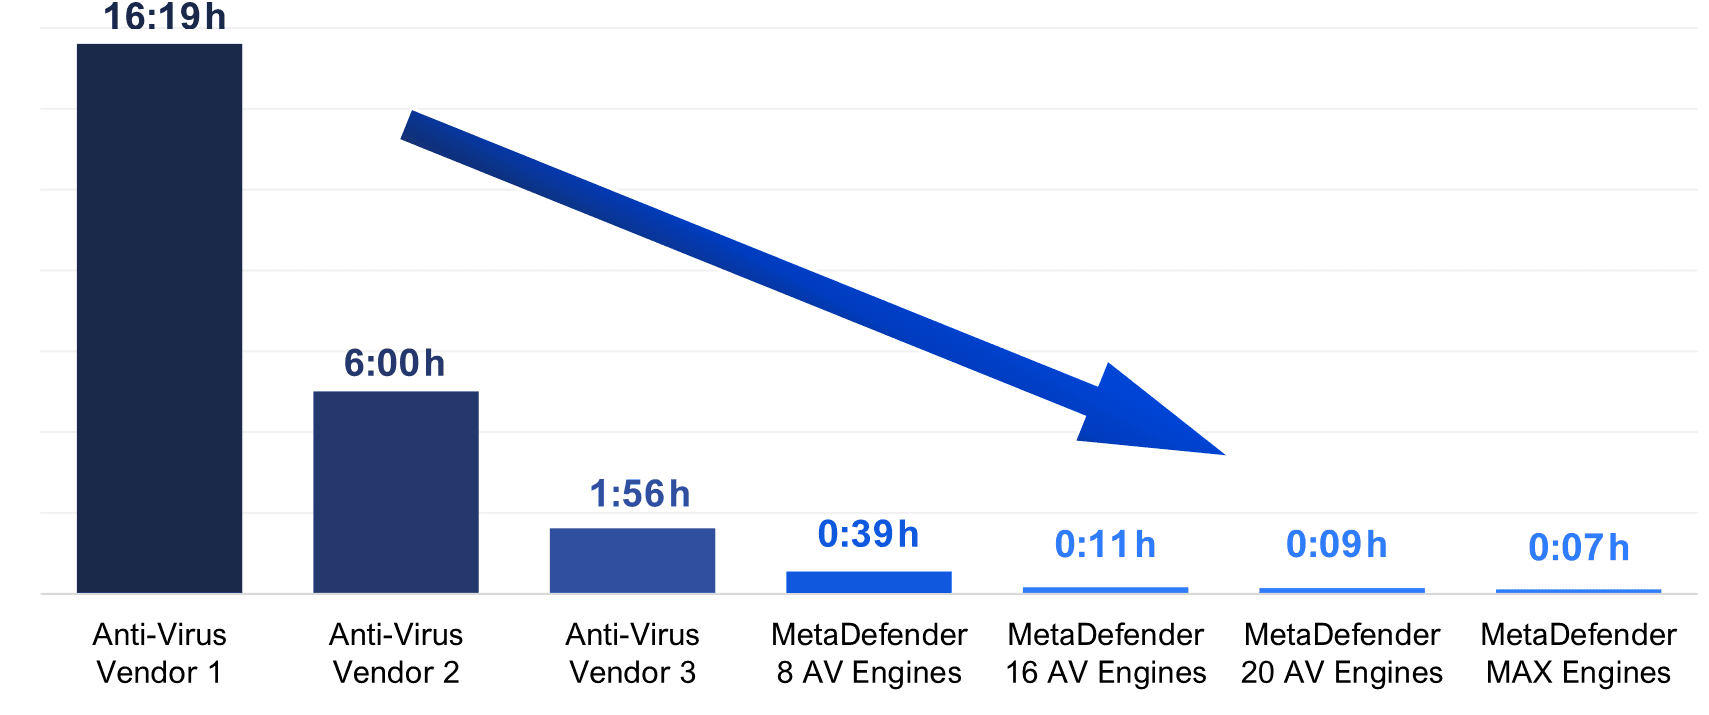
متوسط تكرار تحديث قاعدة بيانات توقيعات AV
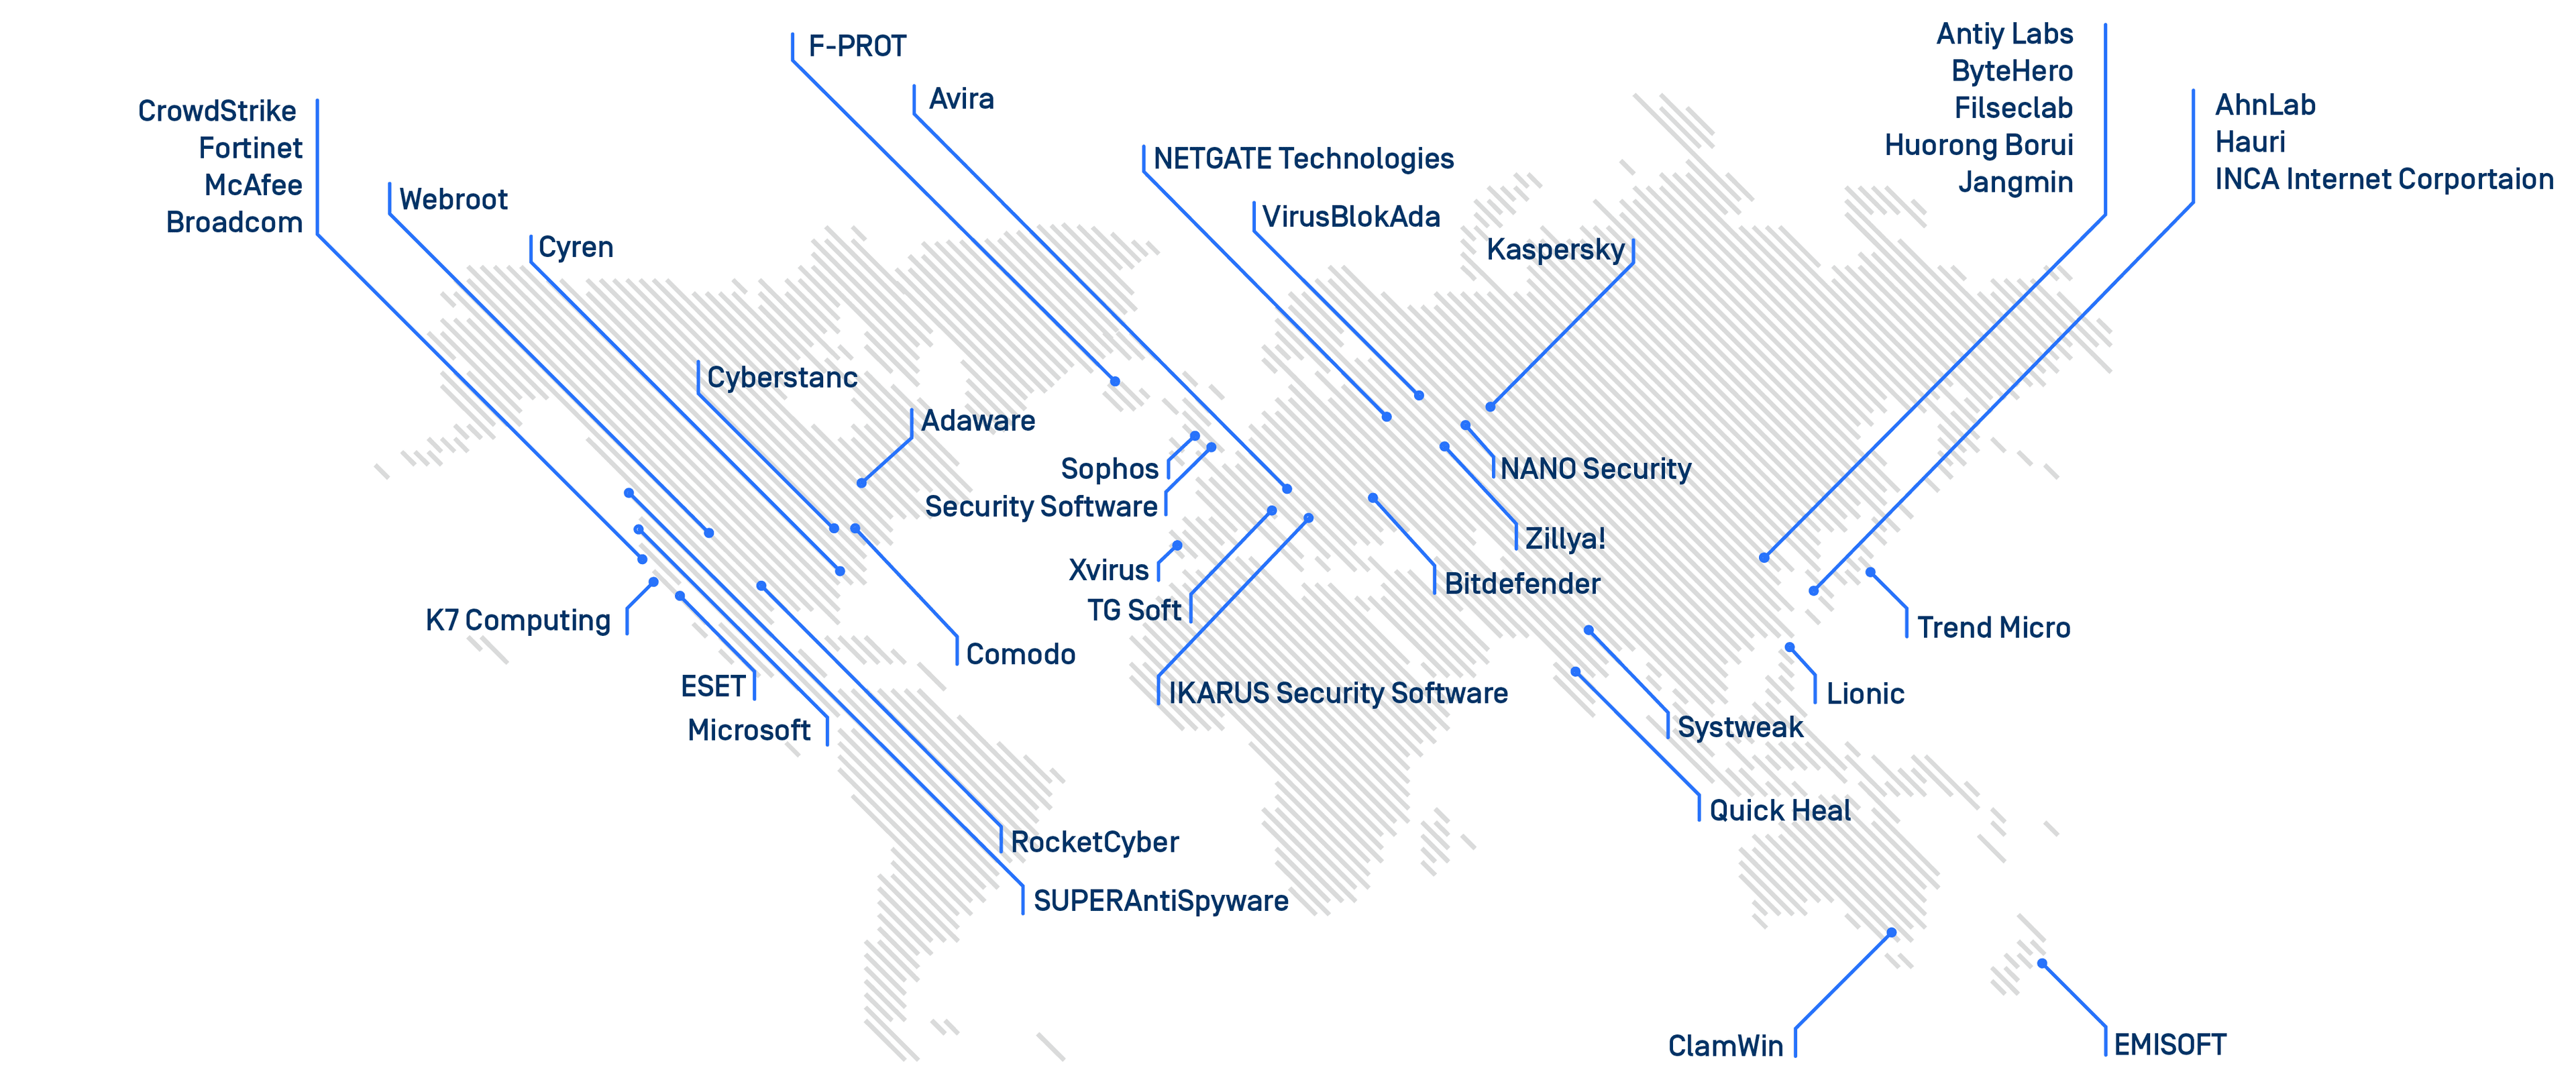
تعمل تقنية Multiscanning من OPSWAT على تحسين عملية الكشف عن تفشي البرمجيات الخبيثة باستخدام مجموعة متنوعة من المحركات باستخدام مزيج من الكشف القائم على الاستدلال والتعلم الآلي والكشف القائم على التوقيع. من الحقائق البسيطة أن بعض محركات AV تدعم مطابقة الأنماط (أو التوقيعات) لاكتشاف متغيرات البرمجيات الخبيثة التي تُظهر سلوكًا مشابهًا لمتغيرات أخرى في نفس عائلة البرمجيات الخبيثة. أما محركات AV التي تستخدم قواعد بيانات التعريف فقط فهي أقل ملاءمة لهذا الغرض، في حين أن المحركات التي تستخدم الذكاء الاصطناعي والاستدلال السلوكي قادرة على الأرجح على تحديد حتى الفيروسات متعددة الأشكال باستخدام الطريقة المذكورة أعلاه. يتضمن عرض منصّة MetaDefender السحابية Enterprise 24 بائعًا، بعضها يتميز بمحركات ذات إرشادات وتقنيات تعلم آلي تمكّن عملاء OPSWAT من مكافحة الفيروسات متعددة الأشكال والفيروسات غير المعروفة (فيروسات اليوم صفر). توفير الأفضل للنهاية يتيح MetaDefender Email Security إمكانية الوصول إلى موارد المسح الضوئي في منصّة MetaDefender السحابية بحيث يمكن لمستخدميه الاستفادة من الحماية في الوقت الحقيقي ضد - ليس فقط البرمجيات الخبيثة المعروفة - ولكن أيضًا هجمات فورية.
وأخيرا، تتيح مجموعة متنوعة من محركات مكافحة الفيروسات من مواقع جغرافية مختلفة حماية أكثر شمولا مع ظهور فاشيات جديدة من مناطق ساخنة مختلفة. OPSWATهو الاستمرار في توزيع موردي مكافحة البرامج الضارة من جميع أنحاء العالم في كل حزمة ، لذلك ستتم تغطيتك على مدار 24 ساعة في اليوم.
في النهاية ، تعد البرامج الضارة والفيروسات مجرد جانب واحد من جوانب أمان البريد الإلكتروني ، لذا فإن مكافحة الفيروسات ليست سوى جزء واحد من الحل. قد تستخدم الجهات الفاعلة في التهديد عناوين URL ضارة أو روابط تصيد احتيالي ، أو تنتحل شخصية مستخدمين ونطاقات موثوق بها ، أو تستفيد من هجمات أكثر تقدما تتهرب من الاكتشاف التقليدي. لقد غطينا كل هذه الموضوعات بمزيد من العمق في مدونتنا الأخيرة.
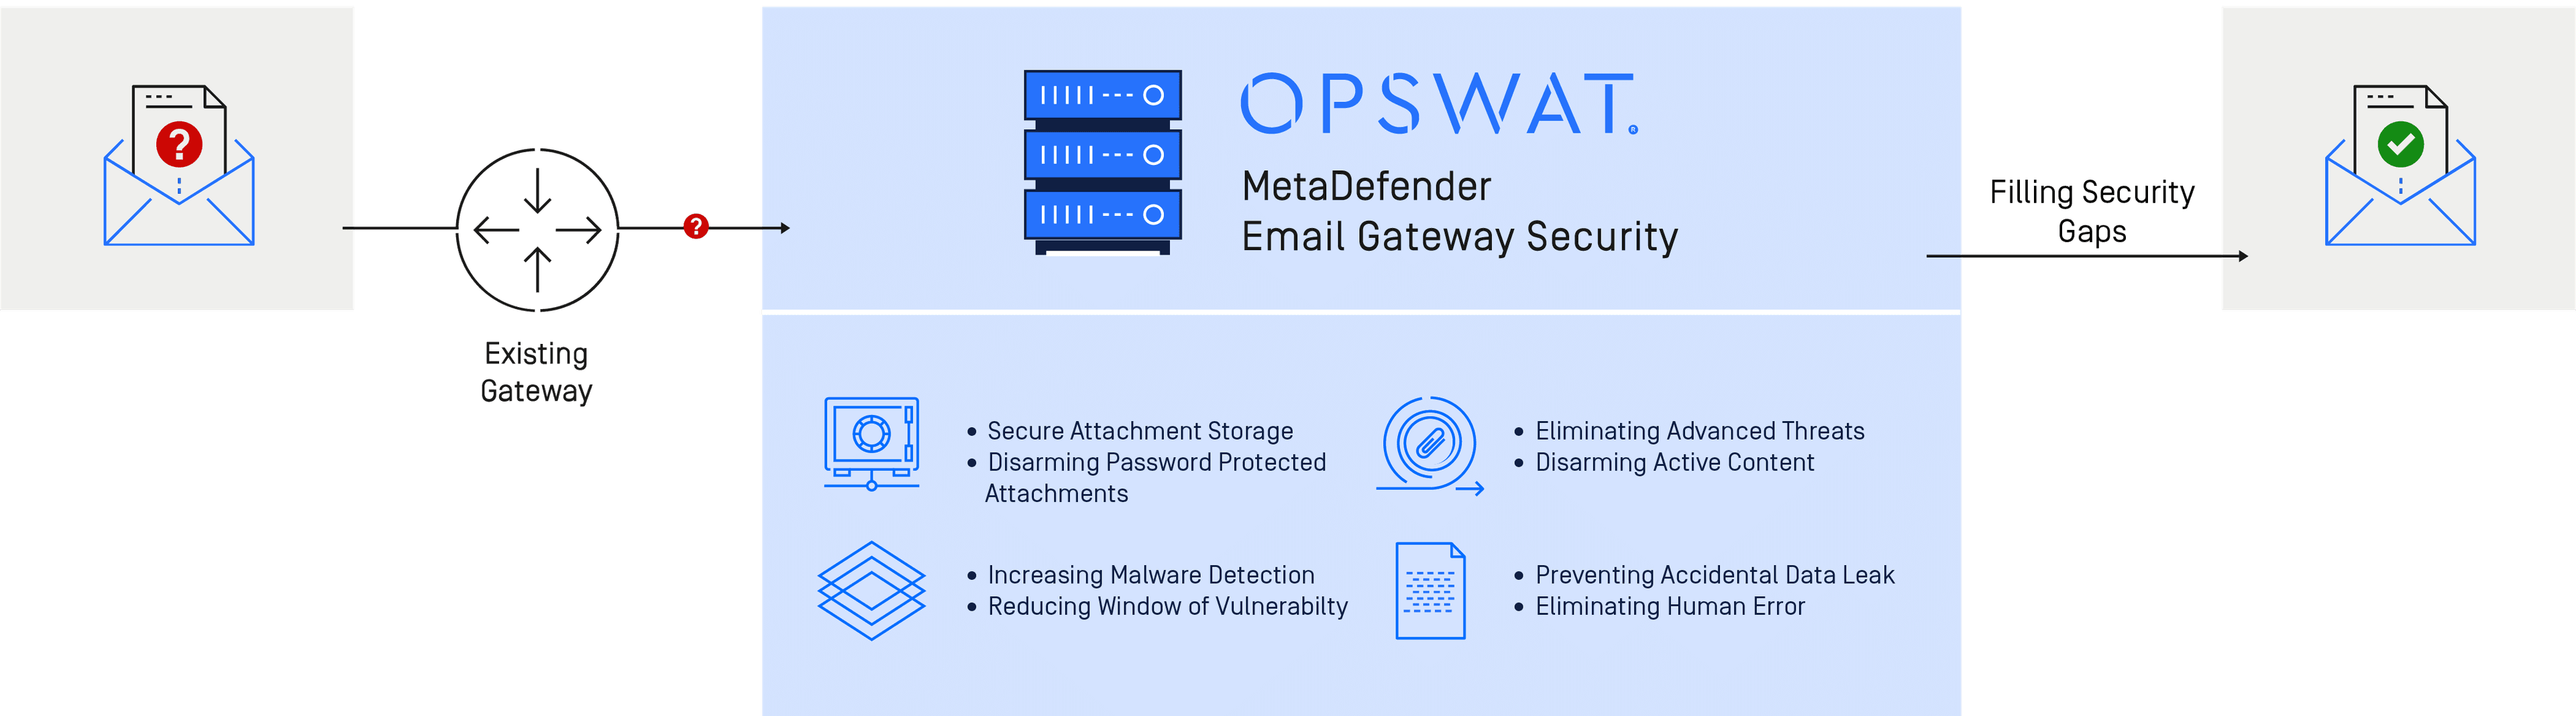
مقارنة بحجم الضرر الناجم عن هجوم برامج الفدية على سبيل المثال ، فإن تكلفة نقل أمان البريد الإلكتروني إلى مستوى متقدم لا تكاد تذكر. OPSWATهي تقليل مخاطر أمان المؤسسة وسد الثغرات وجعل أمان البريد الإلكتروني أكثر فعالية. ال MetaDefender Email Security يتميز المنتج بقدرات فريدة للارتقاء بحماية البريد الإلكتروني إلى مستوى أعلى من الفعالية.
اتصل بشركة « OPSWAT » اليوم واسأل عن كيفية مساعدتنا في تحسين معدلات الكشف عن الفيروسات من خلال الفحص المتعدد، أو قم بتنزيل ورقة المعلومات التقنية المجانية الخاصة بنا لمعرفة المزيد عن أفضل الممارسات في مجال أمن البريد الإلكتروني.
