- ما هو النقل المتقدم للملفات ولماذا هو مهم لأمن المؤسسات؟
- كيف يغير نهج "الثقة الصفرية" Managed File Transfer ؟
- ما هي الفوائد التجارية والأمنية Managed File Transfer بنظام عدم الثقة؟
- ما الذي يجب أن يبحث عنه مسؤولو أمن المعلومات عند تقييمحلول Managed File Transfer بنظام "الصفر ثقة"؟
- كيف يمكن للمؤسسات تنفيذ Managed File Transfer بدون ثقة بنجاح؟
- الأسئلة الشائعة
- هل مؤسستك مجهزة بأحدث تقنيات أمان نقل الملفات؟
ما هو النقل المتقدم للملفات ولماذا هو مهم لأمن المؤسسات؟
يشير مصطلح «النقل المتقدم للملفات» إلى تطور أنظمة النقل المُدار للملفات التقليدية لتصبح منصات تضع الأمن في المقام الأول وتستند إلى السياسات، وتهدف إلى حماية البيانات الحساسة في ظل التهديدات السيبرانية الحديثة، والبنى الهجينة، وقواعد الامتثال التي تزداد تعقيدًا. وبالنسبة لرؤساء أمن المعلومات (CISO) الذين يضعون الأمن في المقام الأول، فإن النقل المتقدم للملفات يعني نقل الملفات الحساسة وبيانات المؤسسة بطريقة آمنة وقابلة للتحقق، مع تطبيق نهج «الثقة الصفرية».
تتبادل الشركات الحديثة ما معدله 2.5 بيتابايت من البيانات شهريًّا عبر السحابة الخدمات ، والفرق العاملة عن بُعد، والشركات التابعة العالمية، وشركاء سلسلة التوريد. ويُشكل كل عملية نقل من هذه العمليات نقطة دخول محتملة للهجمات.
مع قيام مجموعات الفدية والجهات الفاعلة التابعة للدول باستخدام الملفات كسلاح، وزيادة الهجمات القائمة على الملفات بنسبة 47٪ على أساس سنوي وفقًا لأحدث المعلومات الاستخباراتية حول التهديدات، يستغل المهاجمون البروتوكولات التقليدية والنماذج القائمة على الثقة.
يعد نقل الملفات المتقدم أمرًا مهمًا لأنه يسد فجوة خطيرة في أمن المؤسسات: التقاطع بين الشبكات الداخلية الموثوقة وأنظمة البنية التحتية الحيوية وتدفقات البيانات عالية القيمة. بدون ضوابط Zero-Trust، تصبح عمليات النقل هذه نقاطًا عمياء يمكن للأعداء استغلالها.
كيف تؤثر متطلبات الأمان والامتثال على احتياجات نقل الملفات في المؤسسات؟
أدت متطلبات الأمن والامتثال إلى إعادة تعريف توقعات نقل الملفات بشكل جذري. فاللوائح التنظيمية مثل اللائحة العامة لحماية البيانات (GDPR) وقانون نقل التأمين الصحي والمسؤولية (HIPAA) ومعيار أمن بيانات بطاقات الدفع (PCI DSS) وقانون ساربانز-أوكسلي (SOX)، بالإضافة إلى الأطر الخاصة بقطاعات معينة، تفرض قواعد صارمة على كيفية نقل البيانات الحساسة والتحقق من صحتها وتسجيلها والاحتفاظ بها ومراقبتها. وتفرض كل منها ما يلي:
- التشفير أثناء النقل والتخزين
- RBAC (التحكم في الوصول على أساس الدور)
- مسارات تدقيق قابلة للتحقق
- الإبلاغ عن الحوادث والاستجابة لها
- ضمان عدم تغيير البيانات أو الوصول إليها بشكل غير صحيح
يمكن أن يؤدي عدم الامتثال إلى عواقب مالية وسمعة خطيرة. على سبيل المثال، يمكن أن تؤدي انتهاكات اللائحة العامة لحماية البيانات (GDPR) إلى غرامات تصل إلى 4٪ من إجمالي المبيعات السنوية العالمية أو 20 مليون يورو، أيهما أعلى. وقد أدت الانتهاكات المتعلقة بنقل الملفات غير المحمية إلى عقوبات تجاوزت 50 مليون دولار في الخدمات الرعاية الصحية الخدمات إلى جانب الدعاوى القضائية والتحقيقات التنظيمية.
بالنسبة إلى مسؤولي أمن المعلومات المسؤولين عن حماية البيانات الخاضعة للتنظيم، فإنأدوات MFT التقليديةأدوات في المقام الأول لتأمين النقل، وليس الملفات، تترك الكثير من الثغرات التي تحول دون تلبية المعايير الحديثة. وفقًا لإرشادات NIST بشأن النقل الآمن للملفات، فإن أمان طبقة النقل وحده لا يكفي دون التحقق من صحة المحتوى والتحقق المستمر.
ما هي المخاطر الأكثر شيوعًا المرتبطة ببروتوكولات نقل الملفات التقليدية؟
لم يتم تصميم آليات نقل الملفات القديمة مثل FTP و SFTP و FTPS أبدًا لتناسب البيئات الديناميكية والموزعة والمليئة بالتهديدات التي يواجهها مسؤولو أمن المعلومات اليوم. وتشمل نقاط الضعف فيها ما يلي:
- ثقة ضمنية بين المرسلين والخوادم والمستلمين، دون الحاجة إلى التحقق المستمر
- يمكن سرقة بيانات الاعتماد الثابتة بسهولة عن طريق التصيد الاحتيالي أو هجمات «حشو بيانات الاعتماد»
- مصادقة غير كافية ودعم محدود لتقنية المصادقة متعددة العوامل (MFA)
- ضعف عمليات التحقق من التكامل والتحقق من الصحة، مما يسمح بمرور الملفات المزورة أو المسلحة دون أن يتم اكتشافها
- تقييد عمليات قطع الأشجار، مما يعيق التحقيقات الجنائية والاستعداد للتدقيق
- لا يوجد فحص مدمج للبرامج الضارة أو التهديدات
- الحماية القائمة على المحيط، والتي تصبح غير فعالة في بيئات السحابة المتعددة والعمل عن بُعد لأن حدود الشبكة لم تعد موجودة لتحديد المناطق الموثوقة.
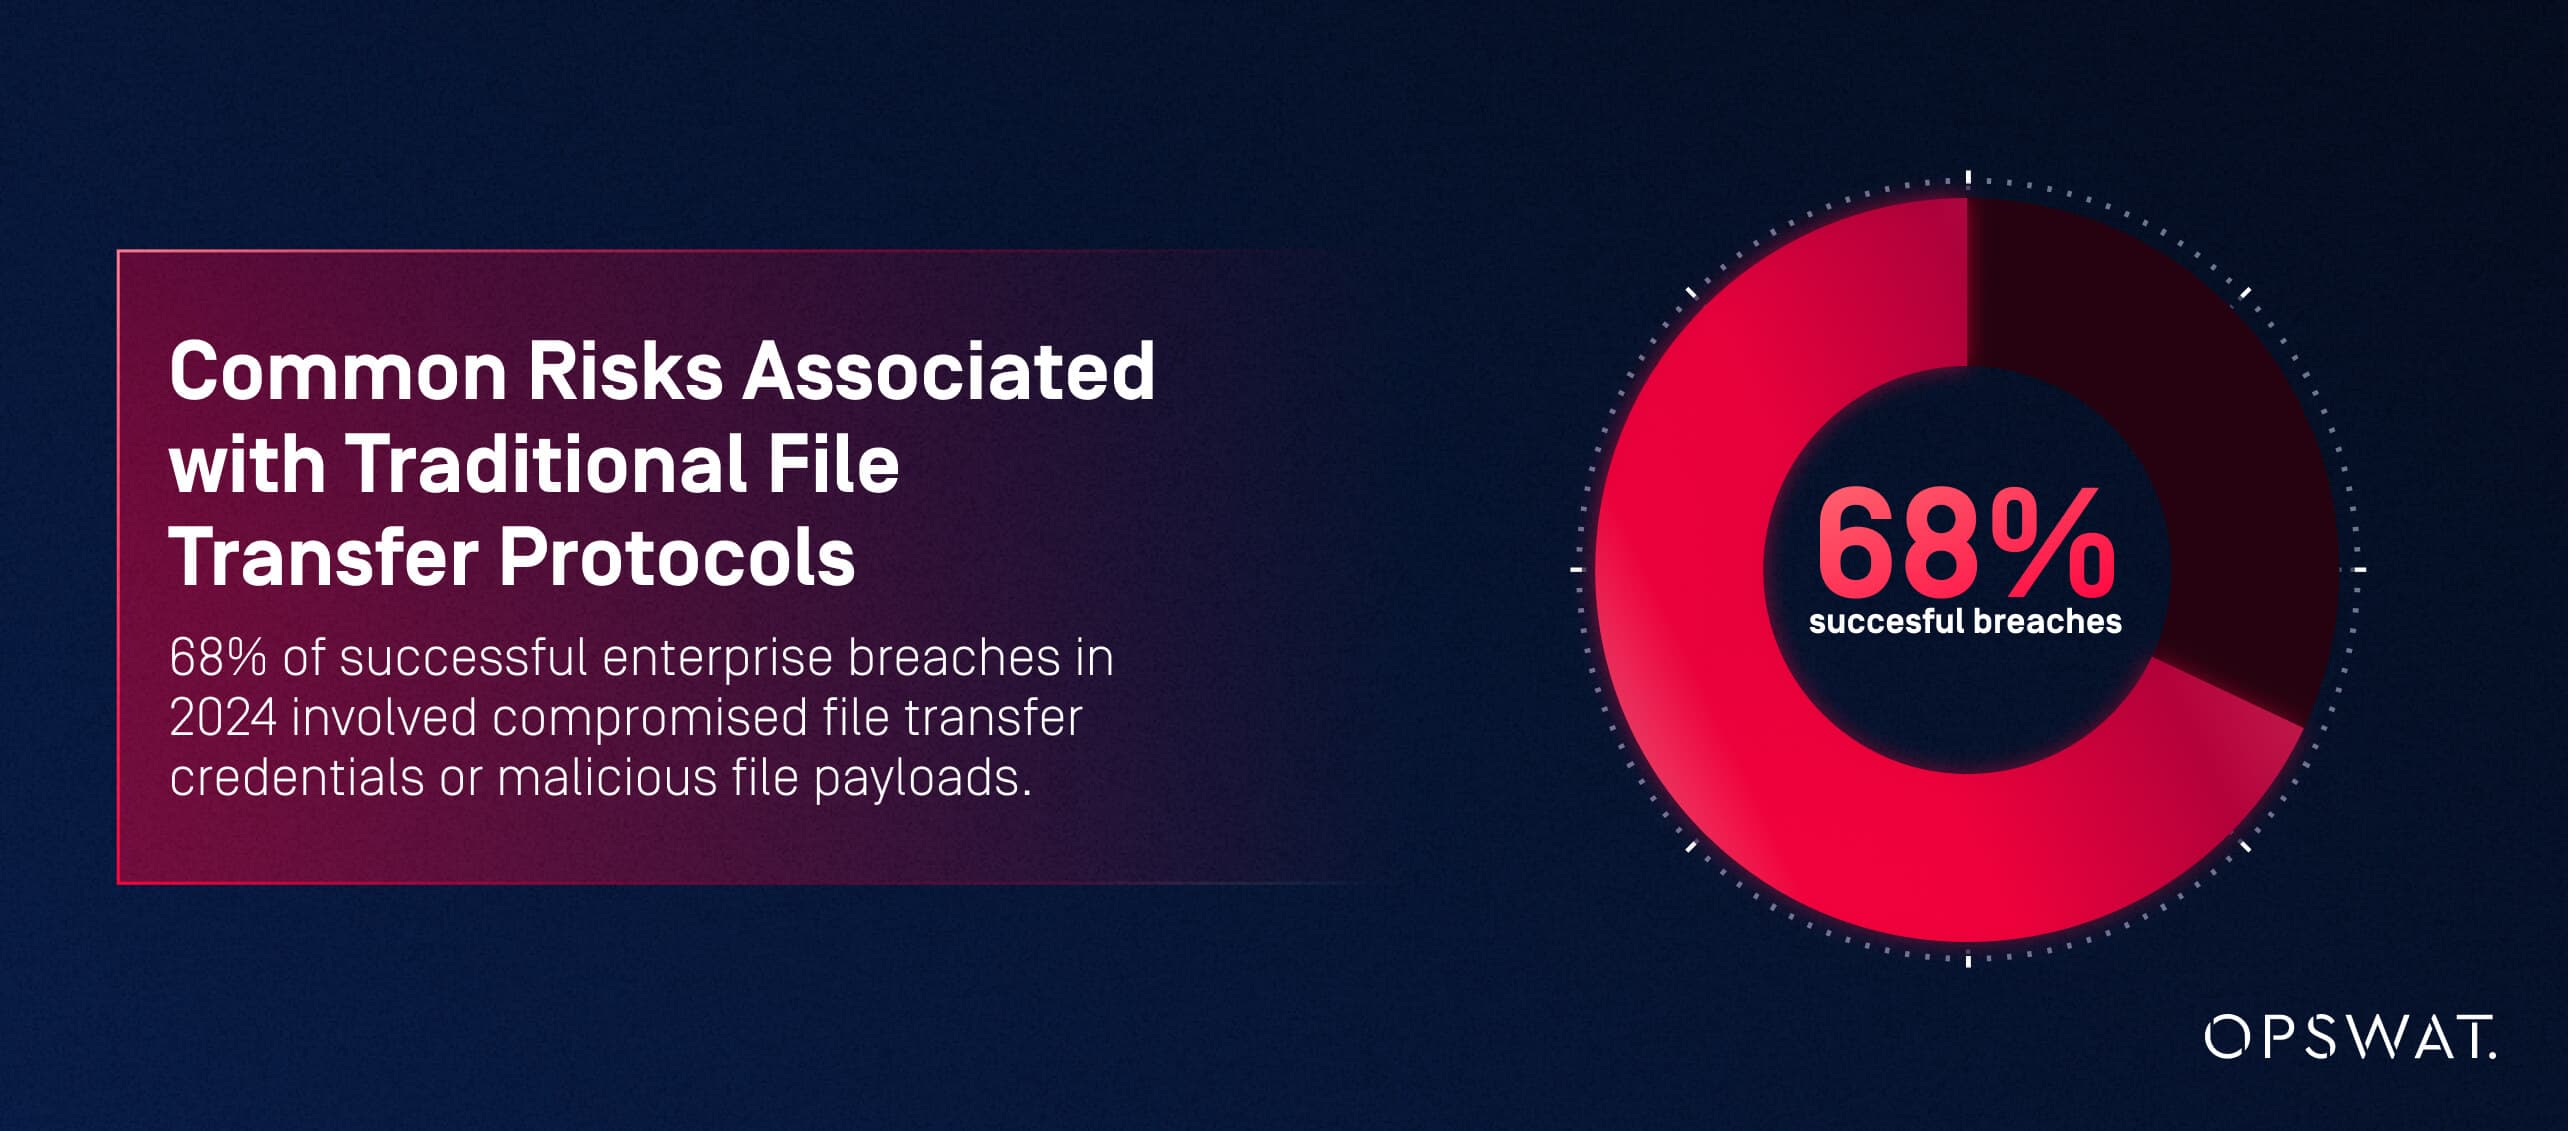
تخلق نقاط الضعف هذه بيئة عالية المخاطر حيث يعتمد المهاجمون على الحمولات المستندة إلى الملفات، واختراق بيانات الاعتماد، والتسلل إلى سلسلة التوريد للوصول إلى أنظمة المؤسسات. وفقًا لأحدث المعلومات الاستخباراتية حول التهديدات، فإن 68٪ من الاختراقات الناجحة للمؤسسات في عام 2024 تضمنت اختراق بيانات اعتماد نقل الملفات أو حمولات الملفات الضارة.
ما هي حالات الاستخدام Drive الحاجة إلى نقل ملفات متقدم في البنية التحتية الحيوية؟
يواجه مشغلو البنى التحتية الحيوية متطلبات تشغيلية وتنظيمية فريدة. غالبًا ما تمتد عمليات نقل الملفات الخاصة بهم عبر شبكات مجزأة وبيئات OT/ICS ومناطق تنظيمية عابرة للحدود ومقاولين وموارد سحابية. تشمل الدوافع الشائعة ما يلي:
- تبادل البيانات الحساسة بين الإدارات، الأمر الذي يتطلب ضوابط صارمة للوصول إليها وإمكانية تدقيقها
- التحويلات عبر الحدود، حيث تفرض قوانين إقامة البيانات قيودًا صارمة على الحركة
- Cloud والتحديث، اللذان يزيلان الحدود التقليدية للشبكات
- تبادل الملفات بين تكنولوجيا المعلومات وتكنولوجيا التشغيل، حيث يمكن أن تؤثر الملفات المخترقة بشكل مباشر على المعدات المادية
- التكامل مع الأطراف الثالثة والموردين، الذي شكل 62% من انتهاكات أمن سلسلة التوريد في عام 2024 وفقًا لأبحاث أمنية حديثة، بما في ذلك حوادث بارزة مثل اختراق شركة SolarWinds
- عمليات سير العمل الآلية ذات الحجم الكبير، حيث يمكن أن يؤدي الخطأ البشري إلى تعرض كبير للمخاطر
تتطلب هذه السيناريوهات استراتيجية متطورة لنقل الملفات تستند إلى مبادئ «الثقة الصفرية»، بما في ذلك التحقق المستمر، والأتمتة القائمة على السياسات، ومنع التهديدات على مستوى الملفات.
كيف يغير نهج "الثقة الصفرية" Managed File Transfer ؟
في حين تعتمد نماذج «الوصول المسموح به» ( MFT ) التقليدية على ضوابط قائمة على الحدود الخارجية وعلى الثقة الضمنية بمجرد منح حق الوصول، فإن نموذج «الصفر ثقة» (Zero-Trust) يلغي الثقة تمامًا. ويجب التحقق من صحة كل مستخدم وجهاز ونظام وخطوة في سير العمل وحدث ملف بشكل مستمر.
في سياق نقل الملفات المتقدم، لا يُعد نموذج «الصفر ثقة» مجرد ميزة أمنية إضافية؛ بل هو تحول في البنية الأساسية. فهو يعيد تعريف عملية نقل الملفات باعتبارها عملية عالية المخاطر تتطلب التحقق، وتطبيق مبدأ «أقل الامتيازات»، والمراقبة المستمرة، وفهمًا عميقًا للملف نفسه، وليس فقط لبيانات النقل الخاصة به.
ما هي المبادئ الأساسية لنموذج «الثقة الصفرية» ذات الصلة بنقل الملفات؟
وفقًا للمنشور الخاص رقم 800-207 الصادر عن المعهد الوطني للمعايير والتقنية (NIST)، تتضمن بنية Zero-Trust المبادئ الأساسية التالية، والتي تنطبق بشكل مباشر على نقل الملفات بشكل آمن:
- مبدأ «أدنى مستوى من الامتيازات» – يتم تقييد الوصول بشكل صارم؛ ولا يُمنح المستخدمون والأنظمة سوى الأذونات اللازمة لإجراء عمليات محددة على الملفات.
- التحقق المستمر – لا تنتهي عملية المصادقة والتفويض عند تسجيل الدخول؛ بل يتم إعادة التحقق من صحة كل خطوة من خطوات التحويل.
- التجزئة الدقيقة – تعمل على عزل أحمال العمل والخوادم ومناطق الشبكة بحيث لا يمكن أن تُستخدم عمليات نقل الملفات كمسارات للتحرك الجانبي.
- افتراض حدوث اختراق – يتم التعامل مع كل ملف على أنه قد يكون ضارًا، ويجب أن يخضع لفحص وتحقق على مستوى المحتوى.
- قرارات الوصول حسب السياق – تتكيف السياسات بناءً على سلوك المستخدم، وهوية الجهاز، ودرجات مخاطر الملفات، والإشارات البيئية.
وعند تطبيق هذه المبادئ على MFT ، فإنها تتصدى بشكل مباشر لمصادر التهديدات الحديثة، بدءًا من المستندات المُستخدمة كأسلحة وصولاً إلى بيانات اعتماد المستخدمين المخترقة وانتهاءً بإساءة الاستخدام من قبل الموظفين الداخليين.
كيف يقارن نموذج "الصفر ثقة" بنماذج أمان نقل الملفات التقليدية؟
تعتمد النماذج التقليدية لنظام إدارة الوصول ( MFT ) بشكل كبير على حدود الشبكة، ونقاط تفتيش المصادقة، والاتصال القائم على الثقة بين الأنظمة. وبمجرد الدخول إلى نطاق الشبكة أو تسجيل الدخول بنجاح، غالبًا ما تتم عمليات نقل الملفات دون خضوعها لفحص دقيق. ويفشل هذا النموذج في البيئات السحابية، وبيئات الشبكات المتعددة، والبيئات البعيدة حيث لم تعد حدود الشبكة موجودة.
النموذج التقليدي | MFT بدون ثقة |
|---|---|
يتم منح الثقة عند تسجيل الدخول | الثقة لا تُمنح أبدًا — التقييم مستمر |
البيانات الاعتمادية = الوصول | بيانات الاعتماد + الجهاز + السياق + التحقق من صحة الملف |
الدفاعات المحيطة | التجزئة الدقيقة والتحقق الداخلي |
يفترض أن المستخدمين الداخليين آمنون | يفترض أن جميع المستخدمين والأنظمة قد يكونون معرضين للخطر |
رؤية محدودة | إمكانية التدقيق الكامل والمراقبة في الوقت الفعلي |
تقضي تقنية Zero-Trust على الثغرات الأمنية التي MFT التقليدية مكشوفة.
كيف يمكن دمج مبدأ "الثقة الصفرية" في بنيةحلول MFT ؟
يجب أن تكون بنية « MFT » القائمة على نهج «عدم الثقة» (Zero-Trust) حجر الأساس، لا مجرد إضافة لاحقة. وينبغي أن تشمل ما يلي:
- التحقق من الهوية متعدد الطبقات (IAM، MFA، تحليل السلوك)
- فحص التهديدات على مستوى الملفات، وليس فقط أمن المحيط أو النقل
- تقنية CDR (إزالة العناصر الضارة وإعادة بناء المحتوى)، والفحص متعدد المحركات للبرامج الضارة، والتحقق من أنواع الملفات
- سير عمل مدفوع بالسياسات يفرض قواعد الوصول والتوجيه والتحويل
- التجزئة الدقيقة للشبكة بين خوادم الملفات ونقاط النهاية والتطبيقات
- إمكانية التدقيق المركزي لجميع عمليات التحويل
- المراقبة في الوقت الحقيقي واكتشاف الحالات الشاذة
ما هي الفوائد التجارية والأمنية Managed File Transfer بنظام عدم الثقة؟
بالنسبة إلى مسؤولي أمن المعلومات، MFT Zero-Trust MFT تأثيرًا قابلاً للقياس على مستوى الوضع الأمني ومواءمة الامتثال والكفاءة التشغيلية.
من خلال القضاء على الثقة الضمنية وفرض التحقق من صحة الملفات على مستوى الملف نفسه، تقلل نموذج «الصفر ثقة» (Zero-Trust) من احتمالية نجاح الاختراقات المتعلقة بالملفات بنسبة تصل إلى 70٪، وفقًا للمؤسسات التي طبقت بنى شاملة لنموذج «الصفر ثقة» MFT ، مع تقليل حوادث تسرب البيانات وحالات عدم الامتثال في الوقت نفسه.
تستفيد المنظمات من:
- حماية أقوى ضد برامج الفدية وهجمات سلسلة التوريد
- الامتثال الواضح للأطر التنظيمية
- زيادة المرونة التشغيلية من خلال الأتمتة والتحقق المستمر
- تقليل المخاطر من المطلعين على المعلومات الداخلية والحسابات المخترقة
- تقليل عبء الاستجابة للحوادث والتحقيقات الجنائية
في نهاية المطاف، يُعد نموذج «الوصول المحدود» ( MFT ) القائم على مبدأ «عدم الثقة» (Zero-Trust) استراتيجية قابلة للدفاع عنها يمكن لرؤساء أمن المعلومات (CISOs) عرضها على مجالس الإدارة والمراجعين والجهات التنظيمية، وذلك لأنه يتوافق مع معيار NIST SP 800-207، ويلبي المتطلبات الفنية المحددة في المادة 32 من اللائحة العامة لحماية البيانات (GDPR)، ويوفر امتثالاً موثقاً لمعايير الأمان المعترف بها في القطاع.
كيف MFT القائم على مبدأ عدم الثقة MFT مخاطر اختراق البيانات والتهديدات الداخلية؟
تتصدى تقنية Zero-Trust بشكل مباشر لأكثر نقطتي اختراق شيوعًا في سير عمل نقل الملفات: الوصول غير المصرح به والملفات الضارة. من خلال فرض التحقق المستمر وتطبيق التجزئة الدقيقة، لا يمكن للمهاجمين استخدام بيانات الاعتماد المخترقة أو الأنظمة الداخلية لاجتياز البيئات. يتم تقييم كل طلب وصول، حتى من المستخدمين المعروفين، في سياقه.
علاوة على ذلك، فإن حلول «الصفر ثقة» (Zero-Trust) MFT حلول التي تتضمن ميزات متكاملة للوقاية من التهديدات (مثل الفحص المتعدد، أو بيئة العزل، أو تقنية CDR) تعمل على حجب الملفات الخبيثة قبل وصولها إلى الأنظمة التالية في سلسلة الاتصال. ويُعد هذا الأمر ذا أهمية خاصة في مواجهة حمولات التصيد الاحتيالي، والمستندات المُسلَّحة، وثغرات «اليوم صفر».
حتى التهديدات الداخلية، سواء كانت متعمدة أو عرضية، يتم الحد منها لأن الأذونات وعمليات الملفات والحالات الشاذة تخضع لمراقبة صارمة ويتم تسجيلها.
ما هي مزايا الامتثال والتدقيق التي يوفرها نهج "الثقة الصفرية" للمؤسسات الخاضعة للتنظيم؟
أصبحت أطر الامتثال تتطلب بشكل متزايد أكثر من مجرد تشفير البيانات أثناء النقل. فهي تفرض إثبات وجود وصول خاضع للرقابة، وإمكانية تتبع حركة الملفات، والتحقق من سلامة البيانات المتبادلة، فضلاً عن توفير حماية منهجية ضد الوصول غير المصرح به.
MFT Zero-Trust MFT الامتثال من خلال توفير:
- مسارات تدقيق قابلة للتحقق
- تطبيق السياسة المركزية
- قيود الوصول الموثقة
- التحقق التلقائي من أحداث الملفات وتسجيلها
- سجلات ثابتة للتحقيقات الخاضعة للتنظيم
تؤكد أطر عمل مثل GDPR و HIPAA و PCI DSS و SOX و NIST على هذه المتطلبات بالضبط. توفر Zero-Trust الدقة المعمارية التي يحتاجها مسؤولو أمن المعلومات (CISOs) لإرضاء المدققين والجهات التنظيمية بثقة.
كيف تتيح نموذج «الثقة الصفرية» Secure وقابلية التوسع في عمليات نقل الملفات؟
تعد الأتمتة أمرًا ضروريًا للحد من الأخطاء البشرية، والقضاء على سير العمل اليدوي، ودعم تبادل البيانات المؤسسية بكميات كبيرة. ومع ذلك، فإن الأتمتة دون تطبيق نموذج «الثقة الصفرية» (Zero-Trust) قد تؤدي إلى تضخيم المخاطر. فقد يؤدي اختراق حساب ما أو خطأ في تكوين برنامج نصي إلى تعريض تيرابايتات من البيانات الحساسة للخطر.
MFT Zero-Trust MFT هذه المشكلة من خلال:
- تطبيق السياسات برمجياً عبر خطوات آلية
- التحقق من صحة الملفات والمستخدمين في كل مرحلة من مراحل سير العمل
- الكشف عن الحالات الشاذة في أنماط التحويل الآلي
- التوسع أفقياً عبر البنى الهجينة/السحابية دون توسيع حدود الثقة
تحقق المؤسسات كلاً من السرعة والأمان، مما يتيح أتمتة مرنة وقابلة للتوسع وتستند إلى السياسات.
ما الذي يجب أن يبحث عنه مسؤولو أمن المعلومات عند تقييمحلول Managed File Transfer بنظام "الصفر ثقة"؟
يتطلب تقييم MFT ذات الثقة الصفرية تحليلاً دقيقاً للبنية والضوابط والتكاملات وقابلية التحقق. حلول العديد حلول أنها تتوافق مع مبدأ الثقة الصفرية، ولكنها لا تقدم سوى تحسينات سطحية. يجب على مسؤولي أمن المعلومات التمييز بين التصميم الحقيقي للثقة الصفرية والادعاءات التسويقية.
ما هي ميزات الأمان الأساسية في MFT ذات الثقة الصفرية؟
يجب أن تتضمن MFT الناضجة القائمة على مبدأ عدم الثقة ما يلي:
- ضوابط سياسة دقيقة ومراعية للسياق
- المصادقة والتفويض المستمران
- الكشف المتكامل عن التهديدات (فحص البرامج الضارة، وضع الحماية، CDR)
- التحقق من نوع الملف والتحقق من سلامة المحتوى
- التجزئة الدقيقة ومناطق النقل المعزولة
- التخزين والنقل المشفران
- التوافق مع مبادئ بنية «الثقة الصفرية» الواردة في المنشور الخاص رقم 800-207 الصادر عن المعهد الوطني للمعايير والتقنية (NIST)
تعمل هذه القدرات معًا للقضاء على الثقة الضمنية وضمان أن تكون كل عملية نقل ملفات خاضعة للتحقق وآمنة ومتوافقة مع المعايير.
كيف يمكن لمسؤولي أمن المعلومات تقييم قدرات التدقيق والمراقبة وإعداد التقارير؟
تعد الرؤية إحدى الخصائص المميزة لنهج "الصفر ثقة". يجب على مسؤولي أمن المعلومات تقييم ما إذا كان MFT يوفر ما يلي:
- المراقبة في الوقت الحقيقي لتدفق الملفات
- لوحات معلومات مركزية مزودة بقدرات تفصيلية
- سجلات ثابتة ومؤرخة
- ارتباط الأحداث مع أدوات SIEM
- تقارير الامتثال الآلية
- تفاصيل على مستوى الطب الشرعي حول نشاط المستخدم وسلامة الملفات ونجاح/فشل النقل
تتيح أفضل المنصات في فئتها لرؤساء أمن المعلومات الإجابة على الأسئلة التالية: من قام بالوصول إلى ماذا، ومتى، ومن أين، وفي ظل أي سياق مخاطر، وذلك بشكل فوري وبثقة.
ما هي قدرات التكامل التي تدعم التبني السلس في Cloud الهجينة Cloud ؟
MFT يتكامل Zero-Trust MFT بسلاسة مع:
- منصات IAM (Azure AD، Okta، Ping)
- أدوات SIEM وإدارة السجلات أدوات Splunk، Sentinel)
- أنظمة DLP وإدارة البيانات
- Cloud (AWS، Azure، GCP)
- الأنظمة القديمة المحلية مثل ERP و CRM والتطبيقات المخصصة
تحدد واجهات برمجة التطبيقات (APIs) و«خطافات الأحداث» (event hooks) وميزات تنسيق سير العمل ومكتبات الموصلات مدى فعالية اندماج « MFT » في النظم الأمنية القائمة.
كيف يمكن التمييز بين بنية "الصفر ثقة" الحقيقية وبين الدعاية التسويقية؟
يجب على مسؤولي أمن المعلومات الانتباه إلى العلامات التحذيرية التالية:
- ادعاءات "الثقة الصفرية" تقتصر على المصادقة متعددة العوامل (MFA) أو التشفير
- لا يوجد فحص على مستوى الملفات أو منع للتهديدات
- الاعتماد على خدمات أدوات وتقنيات الجهات الخارجية في مجال الأمن الأساسي
- تسجيل محدود أو سجلات تدقيق غير شفافة
- مناطق ثقة ثابتة بدون تجزئة دقيقة
تساعد قائمة مراجعة بسيطة في التحقق من الأصالة:
MFT يتضمن MFT القائم على مبدأ "عدم الثقة" الحقيقي ما يلي:
- التحقق المستمر
- تطبيق أقل الامتيازات
- التجزئة الدقيقة
- التحقق من صحة التهديدات على مستوى الملفات
- قرارات السياسة السياقية
- رؤية شاملة
بدون هذه العناصر المعمارية، فإن مبدأ "الصفر ثقة" هو مجرد تسمية.
كيف يمكن للمؤسسات تنفيذ Managed File Transfer بدون ثقة بنجاح؟
يتطلب النجاح MFT القائم على مبدأ "الثقة الصفرية" استراتيجية تنفيذ منظمة ومتدرجة تمتد على مدى 6 إلى 12 شهراً، وتوائم بين فرق الأمن والعمليات والامتثال والبنية التحتية من خلال مراحل محددة ونتائج قابلة للقياس.
ما هي الخطوات الأساسية لدمج نموذج «الثقة الصفرية» ( MFT ) في البنية التحتية الأمنية الحالية؟
يتضمن النهج المنظم ما يلي:
- التقييم – تحديد مسارات الملفات الحالية، وحدود الثقة، واستخدام بيانات الاعتماد، ونقاط التعرض للمخاطر. ويشمل ذلك تحديد الأماكن التي قد توجد فيها بيانات اعتماد مشتركة أو مفاتيح ثابتة أو ثقة ضمنية عبر سير عمل «الدفع/السحب».
- التنسيق بين الأطراف المعنية – جمع فرق تكنولوجيا المعلومات والأمن والامتثال والعمليات معًا للتنسيق بشأن مبادئ نموذج «الثقة الصفرية» ومتطلبات المصادقة ومسؤولية كل طرف عن بيانات الاعتماد وسياسات الوصول.
- تصميم البنية التحتية – تحديد سياسات «الثقة الصفرية» (Zero-Trust)، والتقسيم، وتكامل إدارة الهوية والوصول (IAM)، وتوجيه سير العمل. في هذه المرحلة، من الأهمية بمكان تصميم آليات مصادقة قوية لعملية نقل الملفات (بما في ذلك المصادقة القائمة على الشهادات، وإدارة مفاتيح SSH، وضوابط مفاتيح « API ») لضمان التحقق من الهوية في كل معاملة، وليس فقط لكل مستخدم.
- تعزيز أمان بيانات الاعتماد والمصادقة – استبدال بيانات الاعتماد المضمنة أو المشتركة بأساليب مصادقة تُدار مركزيًّا وتقتصر على نطاق المستخدم. تدعم منصات « MFT » القائمة على نموذج «الثقة الصفرية» (Zero-Trust) التخزين الآمن والاستخدام الآمن لمفاتيح SSH والشهادات (على سبيل المثال، لـ SharePoint Online™) ومفاتيح « MFT »API . وتضمن ميزات مثل «MyKeys» (وهي إحدى إمكانيات إدارة بيانات الاعتماد في MetaDefender MFT التي تعمل على تخزين بيانات اعتماد المصادقة وإدارتها بشكل آمن) أن مهام «Push/Pull» المستندة إلى API لا تزال قادرة على تلبية متطلبات المصادقة متعددة العوامل (MFA)
- النشر التجريبي – ابدأ بحالة استخدام عالية القيمة وعالية المخاطر، مثل عمليات تبادل البيانات الخارجية أو سير العمل الآلي التي تتطلب وصولاً مميزًا. تأكد من أن معالجة بيانات الاعتماد، وتطبيق المصادقة متعددة العوامل (MFA)، وضوابط السياسات تعمل كما هو متوقع في ظل الظروف الفعلية.
- التنفيذ التدريجي – التوسع ليشمل المزيد من مسارات العمل والأقسام والبيئات، مع توحيد استخدام بيانات الاعتماد والتخلص من ممارسات المصادقة القديمة.
- تكامل أنظمة SIEM وIAM وDLP – ضمان رؤية شاملة وإدارة متماسكة من خلال دمج أحداث المصادقة، واستخدام بيانات الاعتماد، وأنشطة نقل الملفات في أنظمة المراقبة وإدارة الوصول الحالية.
- التحسين المستمر – مراجعة السياسات ودورات حياة بيانات الاعتماد وطرق المصادقة بشكل مستمر، مع تطور سلوك المستخدمين وعمليات التكامل ومشهد التهديدات.
كيف يمكن أتمتة وتنسيق عمليات نقل Secure على نطاق واسع؟
تضمن الأتمتة القائمة على السياسات أن تظل عمليات نقل الملفات متسقة ومتوافقة مع المعايير وآمنة حتى مع تزايد أحجام البيانات. وتشمل المكونات الرئيسية ما يلي:
- قوالب سير العمل لأنماط النقل الشائعة
- المنطق الشرطي للتوجيه والتحويل
- الفحص الآلي للتهديدات والتحقق من سلامة الملفات
- آليات معالجة الاستثناءات وإعادة المحاولة
- مشغلات مدفوعة بالأحداث وتنسيق API
تقلل الأتمتة من الأخطاء البشرية، وتسرع من تبادل البيانات الآمن، وتضمن قابلية التكرار عبر البيئات الموزعة.
ما هي التحديات الأكثر شيوعًا في نشر MFT بدون ثقة MFT يف يمكن التغلب عليها؟
يواجه مسؤولو أمن المعلومات عادةً ما يلي:
- المقاومة الثقافية للإجراءات والقيود الجديدة
- التبعيات القديمة التي تفتقر إلى نقاط التكامل الحديثة
- حسابات IAM غير مهيأة بشكل صحيح أو حسابات ذات امتيازات زائدة
- عدم وضوح ملكية البيانات أو ملكية سير العمل
- مجموعات الأدوات المتفرقة التي تعقّد عملية المركزية
تشمل استراتيجيات التخفيف من الآثار السلبية ما يلي:
- إدارة التغيير المدعومة من الإدارة التنفيذية
- حوكمة قوية وملكية متعددة الوظائف
- طرح تدريجي مع تحسينات قابلة للقياس
- دعم الموردين والتوجيه عند الانضمام
- التدريب المستمر وتحسين السياسات
تنجح استراتيجية "الصفر ثقة" عندما يتم تبنيها كاستراتيجية شاملة على مستوى المؤسسة بأكملها.
الأسئلة الشائعة
ما هي الميزات الأمنية الرئيسية التي يجب البحث عنها في حلول نقل الملفات المتقدمة؟
ابحث عن التحقق المستمر، وتطبيق أقل الامتيازات، والتفتيش المتكامل للتهديدات، والتجزئة الدقيقة، ومسارات التدقيق القابلة للتحقق.
كيف MFT عن البروتوكولات التقليدية مثل FTP أو SFTP أو FTPS من حيث الامتثال والتدقيق؟
MFT حوكمة مركزية وقابلية للتدقيق وضوابط دقيقة وإنفاذًا قائمًا على السياسات — وهي قدرات تفتقر إليها البروتوكولات القديمة.
ما هي منصات نقل الملفات المتقدمة التي توفر أفضل إمكانات التكامل؟
توفر المنصات التي تتمتع API غنية وتكامل SIEM/IAM وموصلات سحابية أصلية وأتمتة سير العمل أكبر قدر من المرونة.
ما هي أفضل الممارسات لأتمتة عمليات نقل الملفات الآمنة؟
استخدم سير العمل المدفوع بالسياسات والتحقق المستمر من صحة الملفات والتوجيه الشرطي والتنسيق المدفوع بالأحداث لتقليل المخاطر اليدوية إلى الحد الأدنى.
كيف حلول نقل الملفات المتقدمة الامتثال؟
وهي تفرض التشفير، وتحافظ على سجلات تدقيق ثابتة، وتقيد الوصول، وتتحقق من سلامة الملفات، وتدعم إعداد التقارير التنظيمية.
ما هي الاعتبارات الرئيسية لتوسيع نطاق نقل الملفات المتقدم؟
ابحث عن قابلية التوسع الأفقي، والبنى المقسمة إلى أجزاء صغيرة، ومعالجة الأحمال تلقائيًا، وخيارات النشر السحابية الأصلية.
كيف يمكن للمؤسسات مراقبة عمليات نقل الملفات وتدقيقها؟
استخدم المنصات التي توفر لوحات معلومات في الوقت الفعلي وسجلات ثابتة وتكامل SIEM ومراقبة نشاط المستخدم وتقييم المخاطر.
ما هي التحديات الأكثر شيوعًا التي تواجه نشر أنظمة نقل الملفات المتطورة؟
تعقيد التكامل، وإدارة التغيير غير الملائمة، وقيود الأنظمة القديمة، وتطبيقات Zero-Trust السطحية.
هل مؤسستك مجهزة بأحدث تقنيات أمان نقل الملفات؟
نظرًا لأن الشركات الحديثة تواجه تهديدات إلكترونية متزايدة، ورقابة تنظيمية أكثر صرامة، ونظم بيئية رقمية متزايدة التعقيد، أصبح نهج "عدم الثقة" ضروريًا - وليس اختياريًا - لتأمين عمليات نقل الملفات المتقدمة. لا تستطيع MFT التقليدية مواكبة أعداء اليوم. فقط نهج "عدم الثقة" MFT التحقق المستمر، والتجزئة الدقيقة، ومنع التهديدات على مستوى الملفات اللازمة لحماية البيانات الحساسة أثناء نقلها.
MetaDefender Managed File Transfer™ هو حل نقل الملفات المُدار (MFT) من شركة « OPSWAT»، الذي يطبق مبادئ «نظام الثقة الصفرية» على كل ملف وسير عمل وعملية نقل.
Secure بياناتك في كل خطوة. اطلب اليوم عرضًا توضيحيًّا لـ « MetaDefender »Managed File Transfer .
