ما الذي يميز Managed File Transfer الذي يضع الأمن في المقام الأول في مجال الأمن السيبراني الحديث؟
تم تصميم حل «نقل الملفات المُدار» ( MFT ) الذي يضع الأمن في المقام الأول من الألف إلى الياء، بحيث يتضمن قدرات استباقية لمنع التهديدات، ورؤية مستمرة، والامتثال المدمج في التصميم. ولا يقتصر هذا الحل على مجرد تشفير الملفات أثناء النقل، بل يتعدى ذلك إلى التعامل مع كل ملف ومستخدم وسير عمل وبيئة على أنها سطح هجوم محتمل. ويقوم حل «نقل الملفات المُدار» ( MFT ) الذي يضع الأمن في المقام الأول بالحد من التهديدات التي يشكلها المهاجمون المعاصرون الذين يستغلون الهجمات القائمة على الملفات، والهويات المخترقة، والتسلل إلى سلسلة التوريد، وسير العمل غير الخاضع للمراقبة، من أجل الوصول إلى الأنظمة الحساسة.
على النقيض من ذلك، نشأت خدمة « MFT » التقليدية كأداة تشغيلية تهدف إلى أتمتة عملية توصيل الملفات، وليس تأمينها. وتركز منصات « MFT » التقليدية على الموثوقية، والجدولة، وكتابة البرامج النصية، والاتصال بين الأنظمة. وعادةً ما تُضاف ميزات الأمان لاحقًا من خلال ميزات إضافية مثل التشفير الأساسي، أو الفحص الاختياري لمكافحة البرامج الضارة، أو عمليات التكامل الخارجية مع أنظمة منع تسرب البيانات (DLP).
مع تطور التهديدات القائمة على الذكاء الاصطناعي وزيادة تعقيد متطلبات الامتثال، لم يعد بإمكان المؤسسات الاعتماد على النماذج التقليدية. فهي بحاجة إلى منصات مصممة خصيصًا للدفاع ضد التهديدات التي تنتقل عبر الملفات وتلبية المتطلبات التنظيمية.
المبادئ الأساسية التي تميز MFT الذي يضع الأمن في المقام الأول MFT MFT التقليدي
MFT تعريف MFT الذي يضع الأمن في المقام الأول من خلال مجموعة من المبادئ الأساسية التي تميزه عن الأساليب القديمة:
- الوقاية الاستباقية من التهديدات – تستخدم عدة محركات لمكافحة البرامج الضارة في آن واحد (الفحص المتعدد)، وتقنية العزل (ساندبوكسينغ)، والتحقق من أنواع الملفات، وفحص المحتوى قبل التسليم.
- بنية «الثقة الصفرية» – تفترض أن جميع المستخدمين والأجهزة والملفات قد تكون معرضة للاختراق ، وتقوم بالتحقق من صحتها بشكل مستمر.
- الامتثال من خلال التصميم – يدمج ضوابط التدقيق، وتطبيق السياسات، والتشفير، والحوكمة في سير العمل نفسه.
- الأتمتة وتكامل الأمان – تُطبق الضوابط الأمنية تلقائيًا عبر جميع مسارات العمل دون الحاجة إلى تدخل يدوي.
عادةً ما تتضمن الأنظمة التقليدية لإدارة الترجمة ( MFT )حلول ميزات أمان الملفات كإضافة. ورغم أن المنصات التقليدية قد توفر التشفير أو التحكم في الوصول، فإن هذه الإمكانيات غالبًا ما تكون وحدات اختيارية أو تتطلب أدوات إضافية لتكون فعالة.
كيف شكلت معايير الامتثال التحول نحو MFT الذي يضع الأمن في المقام الأول
لعبت الأطر التنظيمية دوراً حاسماً في دفع الشركات نحو حلول تضع الأمن في المقام الأول. تفرض معايير مثل NIST و ISO 27001 و GDPR و HIPAA و PCI-DSS متطلبات صارمة تتعلق بما يلي:
- التشفير في حالة السكون وأثناء النقل
- ضوابط الوصول الموثقة
- سجلات تدقيق كاملة وثابتة
- دليل على إنفاذ السياسة
- ضمانات مكان تخزين البيانات ومدة الاحتفاظ بها
- الإبلاغ عن الانتهاكات في الوقت المناسب
- التحقق من النزاهة ومراقبة المخاطر
غالبًا ما تواجه المنصات التقليدية التي تعتمد على نموذج «الخادم الخاص» ( MFT ) صعوبات في مواكبة متطلبات الامتثال. فقد تواجه صعوبات في تلبية متطلبات حوكمة البيانات، أو نزاهة التدقيق، أو المراقبة المستمرة. أما المنصات التي تعتمد نموذج «السحابة المخصصة» ( MFT ) وتضع الأمن في المقام الأول، فتعالج هذه الثغرات من خلال ضوابط مدمجة مصممة خصيصًا للقطاعات الخاضعة للتنظيم.
الضعف الشائع فيحلول MFT التقليدية
غالبًا ما تعرض أنظمة « MFT » القديمة والتقليدية المؤسسات لمخاطر أمنية خطيرة. وتشمل نقاط الضعف الشائعة ما يلي:
- عمليات النقل غير المشفرة أو المشفرة بشكل غير متسق، خاصة أثناء سير العمل الداخلي
- آليات مصادقة ضعيفة تعتمد فقط على كلمات المرور أو نماذج أدوار قديمة
- مراقبة محدودة أو غير موجودة في الوقت الفعلي، مما يمنع تصعيد الأنشطة المشبوهة
- التصحيحات والتحديثات اليدوية، مما يترك الأنظمة معرضة لثغرات أمنية أو ثغرات أمنية قديمة
- ضوابط وصول غير كافية، مما يتيح امتيازات مفرطة
- لا يوجد فحص للبرامج الضارة أو تنظيف الملفات، مما يسمح للتهديدات التي تنتقل عبر الملفات بالمرور دون فحص.
- سجلات تدقيق غير مكتملة، وعرقلة التحقيقات، وفشل عمليات تدقيق الامتثال
تُظهر حالات الاختراق التي وقعت في الواقع المخاطر التي تنطوي عليها الضوابط الأمنية غير الكاملة. على سبيل المثال، أثرت ثغرة أمنية في برنامج MOVEit Transfer عام 2023 (CVE-2023-34362) على أكثر من 2,000 مؤسسة وأدت إلى تسرب 77 مليون سجل، وفقًا لبيانات تتبع الاختراقات الصادرة عن Emsisoft. وتوضح هذه الحوادث كيف يمكن لمنصات «الوصول المباشر إلى المستخدم» ( MFT ) التقليدية أن تتيح للمهاجمين الدخول خلسةً إلى الأنظمة الحيوية.

مقارنة القدرات الأمنية: MFT الذي يضع الأمن في المقام الأول MFT MFT التقليديحلول
غالبًا ما تبدو منصات «الأمان أولاً» ومنصات « MFT » التقليدية متشابهة ظاهريًّا. فكل منهما يسهل نقل الملفات بين الأنظمة أو الشركاء أو المستخدمين. لكن في الواقع، توجد اختلافات جوهرية في البنية الأساسية لكل منهما.
يوضح الجدول أدناه كيفية تعامل كل نهج مع الأمان المدمج مقابل الإضافات الاختيارية.
ما هي ميزات الأمان المدمجة مقابل الميزات الإضافية في MFT ؟
القدرة | الأمن أولاً MFT | MFT التقليدي |
|---|---|---|
فحص البرمجيات الخبيثة | مسح متعدد مدمج وتنظيف الملفات (CDR) | عادة ما تكون إضافية أو غائبة |
ضوابط DLP | متكاملة، آلية، قائمة على السياسات | غالبًا خارجي أو يدوي |
التشفير | إلزامي ومطبق | اختياري أو غير مطبق بشكل متسق |
الوصول بدون ثقة | التحقق المستمر وأقل الامتيازات | الوصول الأساسي القائم على المحيط |
Threat Intelligence | أصلي، في الوقت الحقيقي | نادر وخارجي |
تسجيل التدقيق | ثابتة، دقيقة، دائمة التشغيل | جزئي أو مهيأ يدويًا |
التنفيذ الآلي للسياسة | ميزة Core | يتطلب نصوص برمجية أو جهدًا إداريًا |
التحقق من صحة الملف | التحقق العميق من نوع الملف | محدودة أو غير موجودة |
خطافات الاستجابة للحوادث | تكامل SIEM/SOC الأصلي | موصلات اختيارية |
حلول MFT التقليديةحلول في الأساس منصات أمان؛ إنها أدوات أتمتة تتطلب منتجات إضافية لتحقيق الحماية الأساسية.
كيف تختلف ضوابط الوصول والمراقبة بين المستخدمين بين MFT التقليدي و MFT الذي يركز على الأمان أولاً؟
تتبنى منصة « MFT » نهج «الأمن أولاً»، حيث تستخدم ضوابط وصول دقيقة تتوافق مع نموذج «الثقة الصفرية» (Zero Trust) ومراقبة في الوقت الفعلي لتقليل مخاطر الموظفين والتهديدات الخارجية إلى أدنى حد. ويقتصر حق المستخدمين على الأذونات المطلوبة فقط، كما يتم التحقق من جميع الإجراءات بشكل مستمر.
تعتمد منصات « MFT » التقليدية على أذونات ثابتة، ونماذج محدودة للتحكم في الوصول القائم على الأدوار (RBAC)، ومراقبة متقطعة. وقد تسجل هذه المنصات عمليات الوصول، لكنها نادرًا ما تكتشف السلوكيات الشاذة للمستخدمين أو أنماط الوصول غير المصرح بها.
تشمل الضوابط التي تضع الأمن في المقام الأول ما يلي:
- RBAC المدفوع بالسياسة
- تكامل MFA/الهوية
- التحقق المستمر من صحة الجلسة
- تحليل السلوك
- لوحات معلومات المراقبة في الوقت الحقيقي
تقلل هذه القدرات من احتمالية تعرض الحسابات للاختراق مما يؤدي إلى سرقة البيانات أو تعطيل العمليات.
كيف MFT الذي يضع الأمن في المقام الأول الوقاية الاستباقية من التهديدات؟
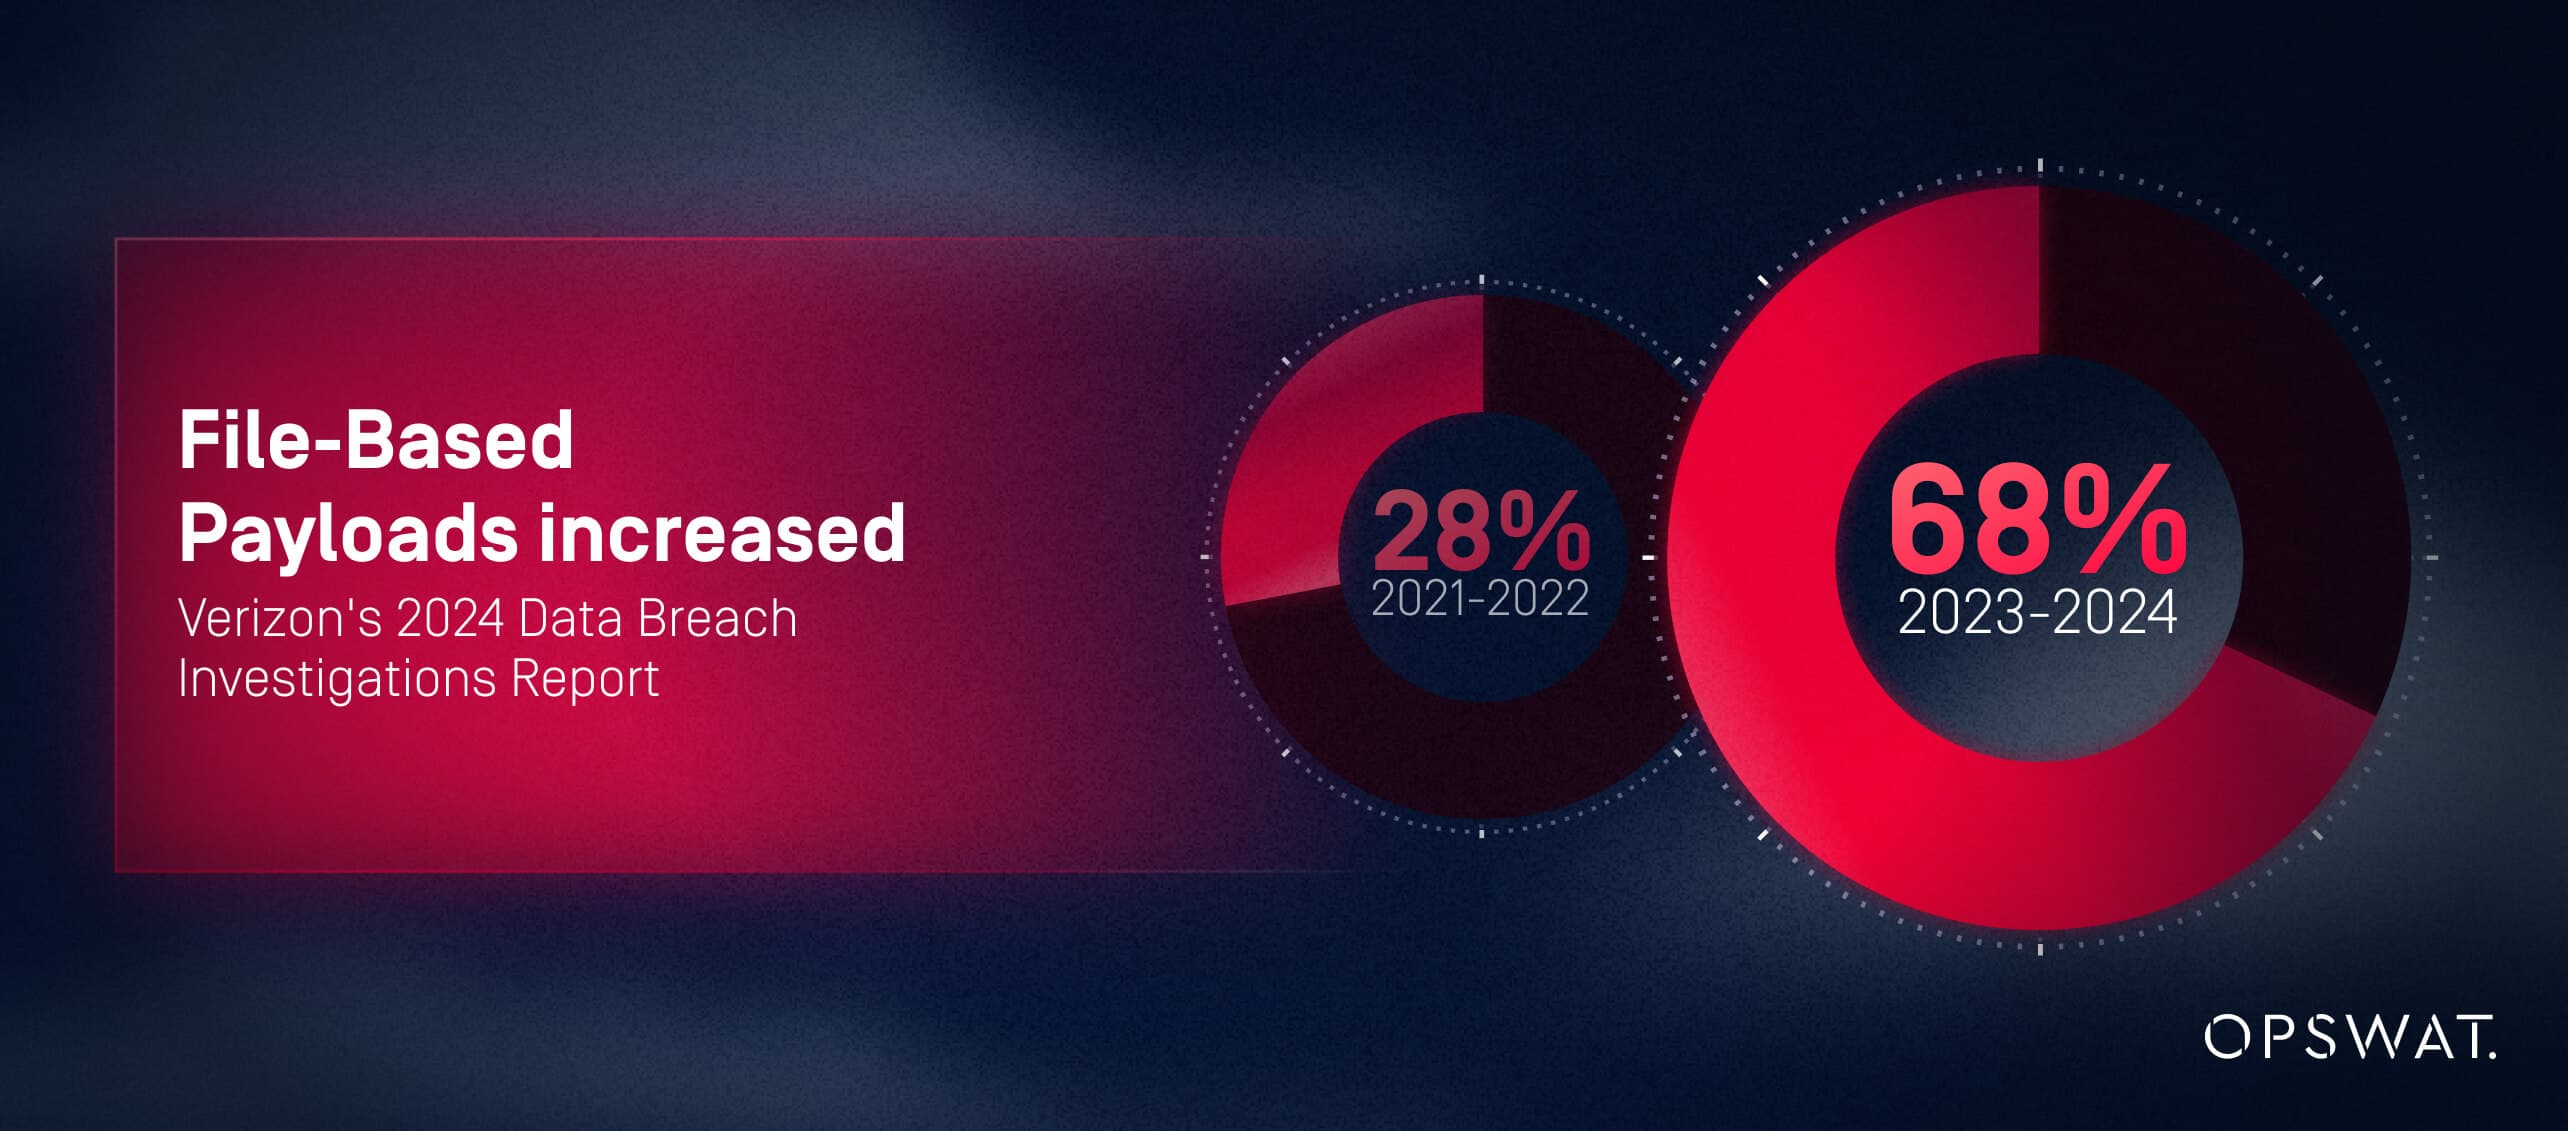
تعمل تقنية «الأمان أولاً» ( MFT ) على منع التهديدات قبل وصول الملفات إلى وجهتها. وفقًا لتقرير فيريزون لعام 2024 حول تحقيقات اختراق البيانات، استخدمت 68% من الهجمات في الفترة 2023-2024 حمولات قائمة على الملفات مدمجة داخل المستندات أو ملفات PDF أو الصور أو الملفات المضغوطة — بزيادة قدرها 40% مقارنة بالفترة 2020-2021. تستهدف قنوات الهجوم هذه أنظمة نقل الملفات على وجه التحديد؛ حيث لا تقوم أنظمة نقل الملفات التقليدية ( MFT ) بفحص هذه الملفات، بينما يقوم نظام MFT الذي يضع الأمن في المقام الأول بفحصها.
ومن أمثلة الوقاية الاستباقية من التهديدات ما يلي:
- الفحص الآلي المتعدد للبرامج الضارة
- CDR (إزالة المخاطر من المحتوى وإعادة بنائه) – إزالة المحتوى النشط الضار
- وضع الملفات غير المعروفة في صندوق رمل
- تقييم المخاطر بناءً على معلومات الاستخبارات المتعلقة بالتهديدات
- الحجر الصحي أو الحظر القائم على السياسات
كيف يعمل MFT الذي يضع الأمن في المقام الأول MFT الامتثال التنظيمي والاستعداد للتدقيق
تعد تعقيدات الامتثال أحد أكبر التحديات التي تواجه المؤسسات الحديثة. MFT التي تضع الأمن في المقام الأول MFT الامتثال من خلال دمج الضوابط الإدارية والتحقق والرقابة القابلة للتدقيق مباشرة في سير عمل النقل.
تضع تقنية «التحكم في التوزيع» ( MFT ) التقليدية مسؤولية الامتثال على عاتق المسؤولين، وغالبًا ما يتم ذلك من خلال التكوين اليدوي، وتطبيق التصحيحات، وكتابة البرامج النصية، والتوثيق المتقطع.
الامتثال للوائح GDPR و HIPAA و PCI-DSS والمعايير الصناعية مع MFT الذي يضع الأمن في المقام الأول
MFT الذي يضع الأمن في المقام الأول يلبي المتطلبات التنظيمية الرئيسية حسب التصميم:
- التشفير أثناء النقل والتخزين (المادة 32 من اللائحة العامة لحماية البيانات، والمادة 164.312(أ)(2)(4) من قانون نقل التأمين الصحي والمسؤولية، والمتطلب 4 من معيار أمن بيانات بطاقات الدفع)
- مسارات تدقيق ثابتة لمراقبة الوصول ونقل البيانات (المادة 30 من اللائحة العامة لحماية البيانات، والمادة 164.312(ب) من قانون نقل التأمين الصحي والمسؤولية، والمادة 404 من قانون ساربانز أوكسلي)
- إنفاذ مبدأ إقامة البيانات (المادة 44-50 من اللائحة العامة لحماية البيانات، وقوانين حماية البيانات الوطنية المختلفة)
- ضوابط الوصول المتوافقة مع أقل الامتيازات (NIST SP 800-53 AC-6، ISO 27001 A.9.2.3)
- تنبيهات فورية بشأن الانتهاكات المحتملة (المادة 33 من اللائحة العامة لحماية البيانات - شرط الإخطار خلال 72 ساعة)
- Secure التحقق من صحة الملفات للحفاظ على سلامة البيانات (قانون HIPAA، المادة 164.312(c)(1)، الشرط 11.5 من معيار PCI-DSS)
تقلل هذه الضوابط المدمجة من الثغرات في الامتثال وتوفر الأدلة القابلة للتحقق التي تطلبها الهيئات التنظيمية.
تخفيف عبء التدقيق وتبسيط عملية جمع الأدلة
قد تستغرق عمليات التدقيق التقليدية في نظام إدارة الأمان ( MFT ) أسابيع بسبب سوء تسجيل الأحداث، أو عدم اتساق الضوابط، أو فقدان البيانات. أما حلول «الأمن أولاً» ( MFT )حلول فتقضي على هذا العبء من خلال توفير:
- تقارير التدقيق التي يتم إنشاؤها تلقائيًا
- سجلات مركزية مع رؤية كاملة لعمليات النقل
- تخطيطات وقوالب الامتثال المعدة مسبقًا
- بيانات تعريفية على مستوى الحدث لإعادة البناء الجنائي
وهذا يقلل من عبء التدقيق، ويسرع عملية جمع الأدلة، ويحسن الثقة في الهيئات التنظيمية.
كيف MFT الذي يضع الأمن في المقام الأول الامتثال المستمر في ظل اللوائح المتطورة
حلول MFT التي تضع الأمن في المقام الأول بسرعة مع المعايير التنظيمية المتطورة من خلال الضوابط التي تحكمها السياسات والتحديثات التلقائية وأطر الحوكمة القابلة للتكوين. تضمن هذه القدرات استمرارية جهود الامتثال في المستقبل وتسمح للمؤسسات بإثبات التزامها المستمر، وهو ما MFT التقليدية في الحفاظ عليه.
تخفيف المخاطر والاستجابة للحوادث: لماذا MFT الذي يضع الأمن في المقام الأول MFT التعرض للانتهاكات
تقيس برامج الأمان الحديثة نجاحها من خلال قدرتها على التخفيف من آثار الاختراقات بسرعة وفعالية. ويُحسّن نظام «الأمان أولاً» ( MFT ) بشكل كبير كلاً من الكشف والاستجابة، مما يقلل من تأثير الاختراقات ويعزز نتائج التحقيق الجنائي.
غالبًا ما تفتقر أنظمة إدارة الأعطال التقليدية ( MFT ) إلى الرؤية والذكاء والأتمتة اللازمة للاستجابة السريعة.
كيف يعمل MFT الذي يضع الأمن في المقام الأول MFT الكشف عن الفروع والاستجابة للتهديدات
تتيح المنصات التي تضع الأمن في المقام الأول ما يلي:
- تنبيهات فورية عند اكتشاف أنشطة مشبوهة للملفات
- مشغلات تلقائية تعزل أو تحظر الملفات الضارة
- التكامل مع سير عمل SIEM و SOC للتصعيد السريع
- الكشف عن الحالات الشاذة بناءً على سلوك المستخدم والملف
تعتمد حلول «التحكم في الوصول» التقليدية ( MFT ) على المراقبة اليدوية، حيث يبلغ متوسط تأخير الكشف عن التهديدات ما بين 24 و72 ساعة، وفقًا لتقرير «تكلفة التهديدات الداخلية لعام 2024» الصادر عن معهد بونيمون. ويؤدي ذلك إلى زيادة مدة التعرض للاختراق بنسبة 300٪ مقارنةً بحلول «التحكم في الوصول» التي تضع الأمن في المقام الأول ( حلول )، والتي تكتشف التهديدات في الوقت الفعلي (في أقل من 5 دقائق). وتسمح فترات الكشف الطويلة للحركة الجانبية وتسريب البيانات بالتقدم دون رادع.
دعم التحقيقات الجنائية باستخدام سجلات تدقيق متقدمة
يعتمد الاستجابة للحوادث على الرؤية عالية الدقة. MFT الذي يضع الأمن في المقام الأول:
- سجلات ثابتة ومؤرخة
- التحقق من سلامة الملفات
- سجلات كاملة لأنشطة المستخدمين
- بيانات تعريفية على مستوى النقل (المصدر والوجهة والسياسات المطبقة)
تدعم هذه القدرات التحليل السريع للأسباب الجذرية وإعداد تقارير تنظيمية قابلة للدفاع عنها.
معالجة الثغرات الأمنية الأكثر شيوعًا في MFT القديمة
MFT القديمة المؤسسات إلى:
- مكتبات تشفير قديمة أو غير محدثة
نماذج هوية أو وصول ضعيفة
- النقاط العمياء في عمليات التكامل مع الشركاء أو الأطراف الثالثة
- نقل الملفات غير الخاضعة للفحص عبر الشبكات
MFT الذي يضع الأمن في المقام الأول جميع هذه النواقص من خلال الوقاية المتكاملة من التهديدات والمراقبة المستمرة وأطر الحوكمة المدمجة.
اعتبارات تشغيلية ومتعلقة بالموارد عند الانتقال إلى Managed File Transfer الذي يضع الأمن في المقام الأول
MFT الانتقال من MFT التقليدي إلى MFT الذي يركز على الأمان تخطيطًا مدروسًا، ولكنه يؤتي ثماره من خلال تقليل النفقات التشغيلية العامة، وخفض مخاطر الاختراق، وتحسين كفاءة الامتثال.
ما هي الخطوات الرئيسية للانتقال من MFT التقليدي إلى MFT الذي يركز على الأمان أولاً؟
تتضمن خارطة الطريق المنظمة للهجرة ما يلي:
- التقييم – سير عمل قوائم الجرد، والشركاء، وتبعيات التشفير، والثغرات في الامتثال.
- التصميم – تحديد سياسات «الثقة الصفرية» والضوابط الأمنية ومتطلبات البنية التحتية.
- المرحلة التجريبية – التحقق من صحة مسارات العمل في إطار عملية طرح خاضعة للرقابة.
- النشر التدريجي – التوسع عبر الأقسام وأحمال العمل عالية القيمة.
- مواءمة الحوكمة – تحديث السياسات والأدوار ووثائق الامتثال.
دمج MFT الذي يضع الأمن في المقام الأول MFT البنية التحتية الحالية لتكنولوجيا المعلومات
MFT الذي يضع الأمن في المقام الأول بسلاسة عندما:
- إدارة الهوية (IAM/MFA) مركزية
- تستهلك منصات SIEM MFT
- DLP أدوات حوكمة المحتوى
- Cloud ومستودعات الملفات المحلية تتم مزامنتها بأمان
- تدعم واجهات برمجة التطبيقات وأطر العمل الآلية تنسيق سير العمل
يمكن التخفيف من حدة التحديات الشائعة، مثل الأنظمة المعزولة أو الاعتمادات على الأنظمة القديمة، من خلال التنفيذ التدريجي وعمليات التكامل القائمة على الموصلات.
تقييم التكلفة الإجمالية للملكية وعائد الاستثمار في MFT FTP الآمنة
على الرغم من أن نهج «الأمن أولاً» MFT قد يتطلب استثمارًا أوليًّا أعلى، إلا أن عائد الاستثمار فيه يعتمد على:
- تقليل احتمالية حدوث خرق والتكاليف المرتبطة به
- انخفاض عبء العمل المتعلق بالتدقيق
- تقليل النفقات التشغيلية العامة بفضل الأتمتة
- طبقات أمان يدوية أقل
- تحسين وقت التشغيل واستقرار سير العمل
بالنسبة للقطاعات الخاضعة للتنظيم، يمكن أن تكون هذه الوفورات كبيرة، وغالبًا ما تتجاوز الاستثمار الأولي خلال السنة الأولى.
إطار القرار: متى ولماذا يجب الترقية إلى MFT الذي يضع الأمن في المقام الأول
غالبًا ما تدرك الشركات الحاجة إلى الترقية بعد تعرضها لفشل في عمليات التدقيق أو تعقيدات تشغيلية أو زيادة في أنشطة التهديدات. يساعد إطار اتخاذ القرار القادة على تحديد التوقيت والمبررات الاستراتيجية.
المحفزات الرئيسية التي تشير إلى الحاجة إلى MFT الذي يضع الأمن في المقام الأول
تشمل المحفزات الشائعة ما يلي:
- فشل عمليات تدقيق الأمن أو الامتثال
- تزايد محاولات الفدية والبرامج الضارة التي تنتقل عبر الملفات
- عدم وضوح حركة الملفات
- الاعتماد المفرط على العمليات اليدوية أو القائمة على البرامج النصية
- تحديات إقامة البيانات أو الامتثال عبر الحدود
- مبادرات التحول الرقمي التي تتطلب التحديث
إذا كانت هناك عدة محفزات، فإن المؤسسة تكون مرشحة قوية لتطبيق MFT الذي يضع الأمن في المقام الأول.
أفضل الممارسات لتقييم واختيار MFT التي تضع الأمن في المقام الأول
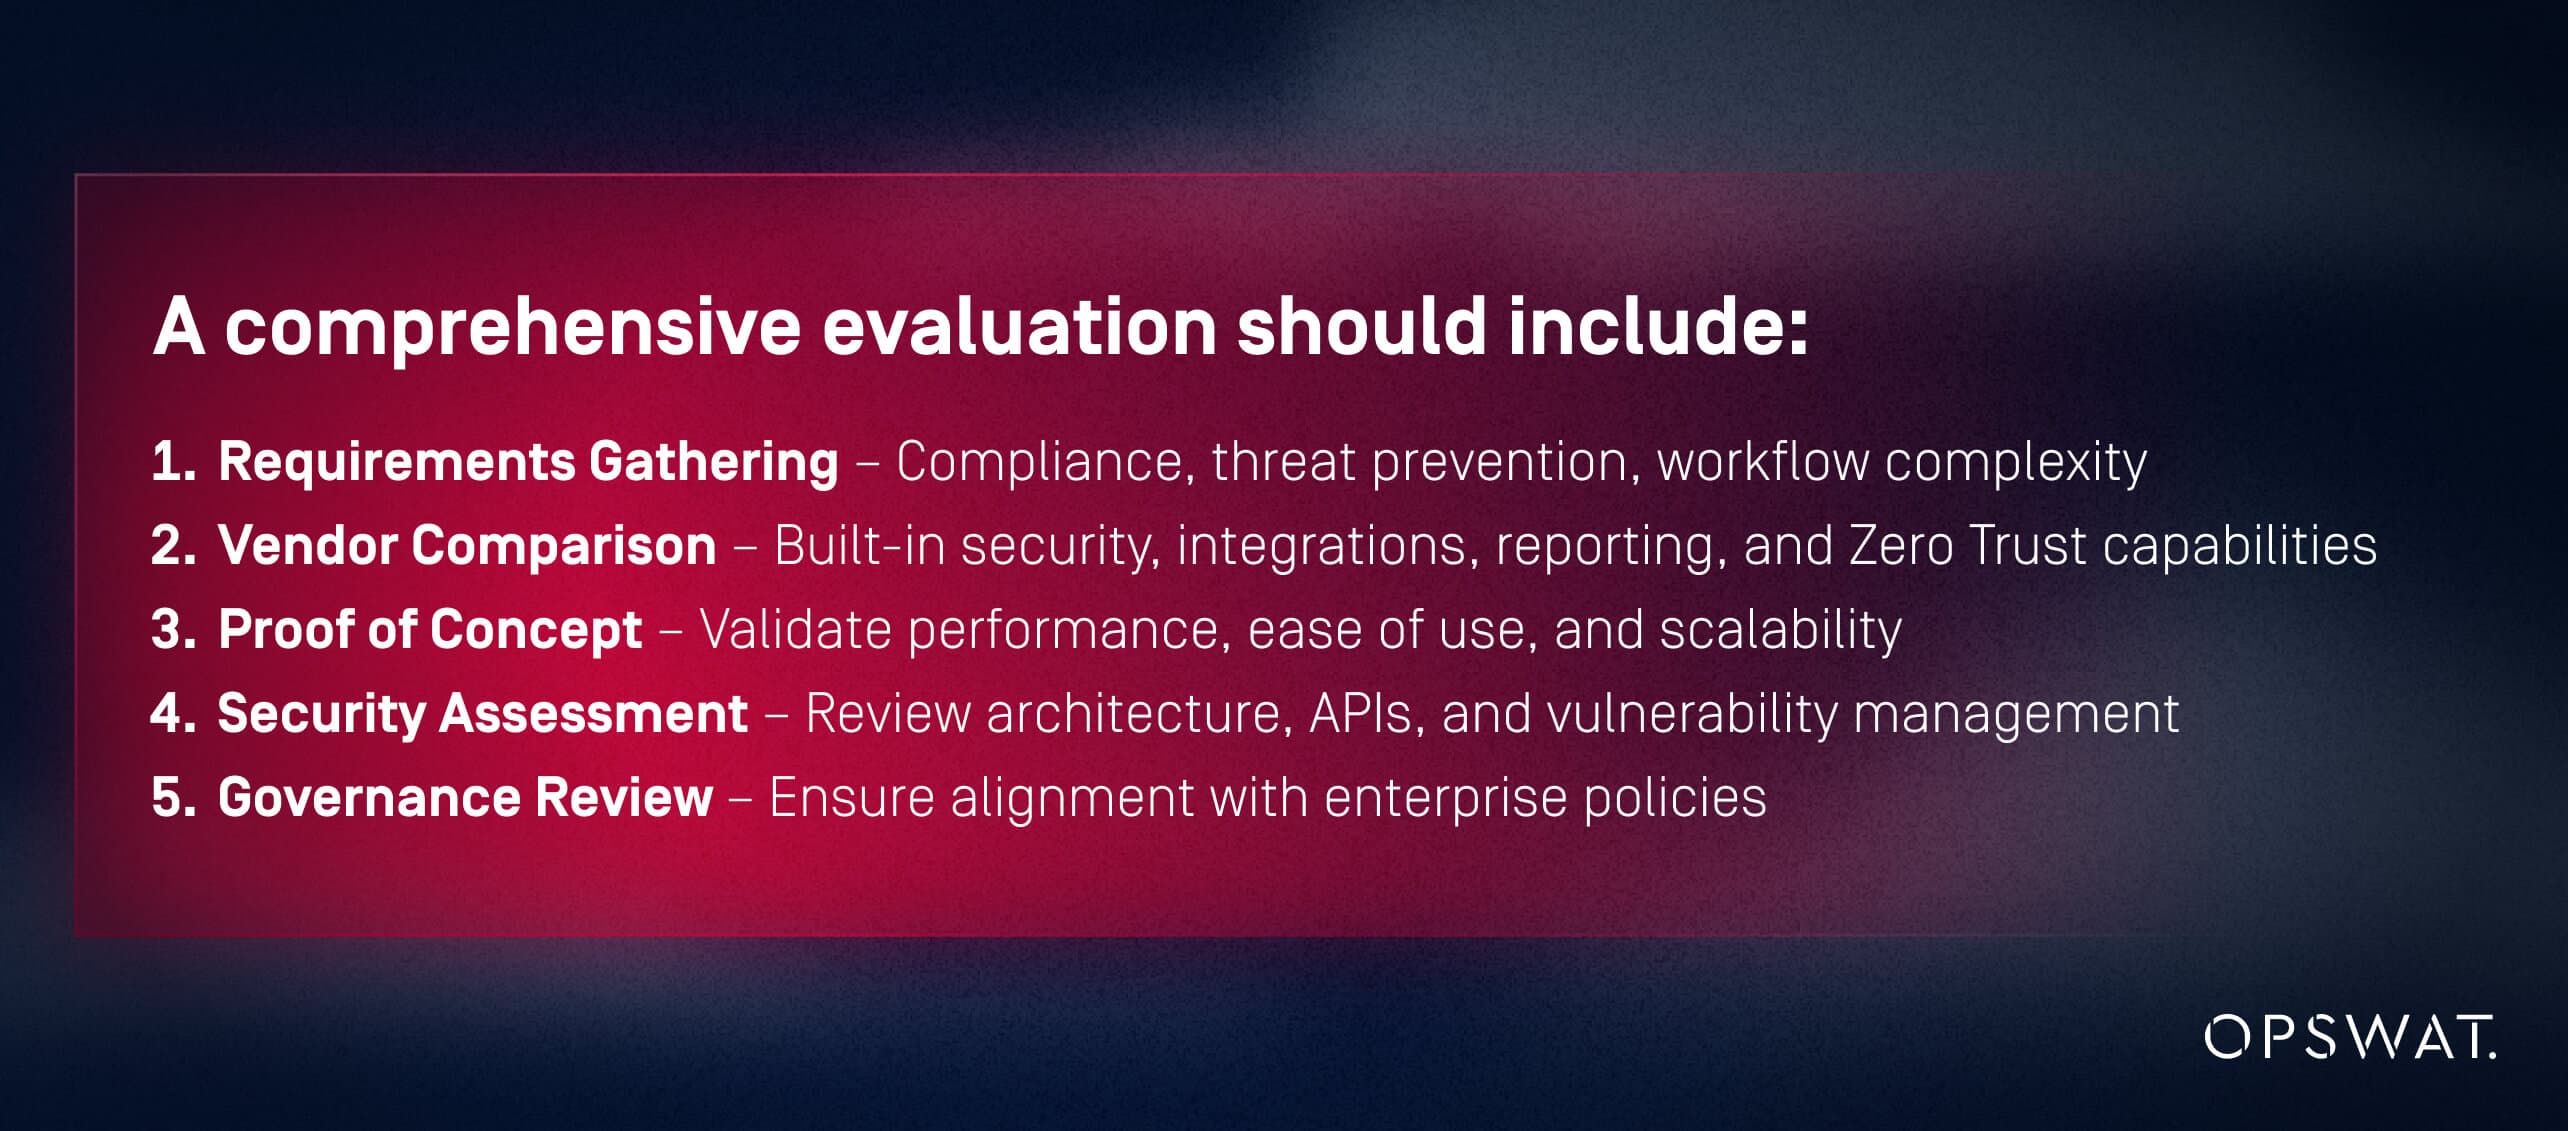
يجب أن يشمل التقييم الشامل ما يلي:
- تحديد المتطلبات – الامتثال، ومنع التهديدات، وتعقيد سير العمل
- مقارنة بين الموردين – الأمان المدمج، وعمليات التكامل، وإعداد التقارير، وقدرات نموذج «الثقة الصفرية»
- إثبات المفهوم – التحقق من الأداء وسهولة الاستخدام وقابلية التوسع
- التقييم الأمني – مراجعة البنية وواجهات برمجة التطبيقات (APIs) وإدارة الثغرات الأمنية
- مراجعة الحوكمة – ضمان التوافق مع سياسات المؤسسة
أسئلة يجب طرحها على البائعين:
- هل الضوابط الأمنية أصلية أم إضافية؟
- كيف يتم الكشف عن التهديدات وتحييدها؟
- هل يمكنك شرح عملية ربط المتطلبات؟
- كيف تدعم تطبيق نهج "الثقة الصفرية"؟
ومن بين العلامات التحذيرية الاعتماد على عمليات الفحص الخارجية لمكافحة البرامج الضارة، والسجلات غير المكتملة، والبنى التقنية القديمة، أو قدرات التكامل المحدودة.
لماذا OPSWAT مجال Managed File Transfer الذي يضع الأمن في المقام الأول
OPSWAT معايير مرجعية للأمن أولاً في مجال MFT :
- المسح المتعدد المتكامل، وتقنية CDR، وبيئة الحماية المعزولة، والتحقق من أنواع الملفات
- بنية Zero Trust مع أقل امتيازات وتحقق مستمر
- ضوابط الامتثال حسب التصميم
- سجلات تدقيق ثابتة وقياس عن بعد جاهز لنظام SIEM
- نماذج نشر عالية الأداء ومجهزة للأنظمة الهجينة
- نتائج مثبتة في البنية التحتية الحيوية والصناعات الخاضعة للتنظيم
تعالج هذه القدرات بشكل مباشر أوجه القصور في MFT التقليدية وتمكّن المؤسسات من التحديث بأمان.
الخطوات التالية: كيفية التواصل مع OPSWAT تقييم أمني أو عرض توضيحي
يمكن لمسؤولي أمن المعلومات وقادة تكنولوجيا المعلومات اتخاذ الخطوة التالية من خلال:
- طلب تقييم أمني مخصص
- تنزيل قوائم التحقق من الامتثال
- حجز موعد لعرض توضيحي لـ « MetaDefender »MFT
- الاستعانة بخبراء OPSWATلتقييم مدى الاستعداد للترحيل
الأمن أولاً MFT تحول استراتيجي. OPSWAT العمق المعماري والأمان المثبت اللازمين لتنفيذه.
الأسئلة الشائعة
ما هي ميزات الأمان التي تميز MFT التي تضع الأمان في المقام الأول MFT MFT التقليدية؟
MFT الذي يضع الأمن في المقام الأول عن MFT التقليدي MFT أربع ميزات أساسية في البنية: الوقاية المدمجة من التهديدات (المسح المتعدد، والعزل، و CDR)، وضوابط الوصول الدقيقة مع التحقق المستمر، ومبادئ تصميم Zero Trust، وسجلات التدقيق الكاملة غير القابلة للتغيير. MFT يقدم MFT التقليدي هذه الميزات كإضافات اختيارية وليس كقدرات أساسية.
كيف تعمل MFT التي تضع الأمن في المقام الأول MFT التهديدات بشكل أكثر فعالية؟
من خلال المسح المتعدد المتكامل، والعزل، و CDR، والمراقبة في الوقت الفعلي.
ما هي التحديات التي تنشأ عند الانتقال من MFT التقليدي إلى MFT الذي يركز على الأمان أولاً؟
التبعيات القديمة، وتخطيط سير العمل، وتكامل IAM، ومواءمة السياسات.
كيف تقلل معلومات التهديدات الآلية من مخاطر الاختراق؟
من خلال التحديث المستمر للسياسات والكشف الفوري عن أنماط التهديدات الجديدة.
ما هي الاختلافات في عائد الاستثمار؟
MFT التي تضع الأمن في المقام الأول MFT النفقات التشغيلية ومخاطر عدم الامتثال وتكاليف الحوادث.
كيف MFT الذي يضع الأمن في المقام الأول الاستجابة للحوادث؟
مع سجلات ثابتة وبيانات وصفية دقيقة وتنبيهات آلية للتحقيق السريع.
هل مؤسستك محمية بواسطة MFT الذي يضع الأمن في المقام الأول؟
مع تطور التهديدات الإلكترونية وتزايد التوقعات التنظيمية، MFT الفجوة بين MFT التقليدي و MFT الذي يركز على الأمان. لا تستطيع الأنظمة القديمة الحماية من التهديدات الحديثة التي تنقلها الملفات والمخاطر الداخلية وتعقيدات الامتثال. MFT الذي يركز على الأمان نموذجًا أقوى بشكل أساسي — مصمم لمنع الانتهاكات وتسريع الامتثال وتوفير رؤية تشغيلية عميقة.
لم يعد بإمكان المؤسسات الحديثة تحمل تكاليف الحماية التفاعلية أو الجزئية. من خلال اعتماد نهج يضع الأمن في المقام الأول، تقلل المؤسسات من المخاطر، وتعزز الثقة، وتضمن نقل الملفات بشكل آمن ومتوافق ومرن عبر نظامها البيئي بأكمله.
ما هي ميزات الأمان التي تميز MFT التي تضع الأمان في المقام الأول MFT MFT التقليدية؟
MFT الذي يضع الأمن في المقام الأول عن MFT التقليدي MFT أربع ميزات أساسية في البنية: الوقاية المدمجة من التهديدات (المسح المتعدد، والعزل، و CDR)، وضوابط الوصول الدقيقة مع التحقق المستمر، ومبادئ تصميم Zero Trust، وسجلات التدقيق الكاملة غير القابلة للتغيير. MFT يقدم MFT التقليدي هذه الميزات كإضافات اختيارية وليس كقدرات أساسية.
كيف تعمل MFT التي تضع الأمن في المقام الأول MFT التهديدات بشكل أكثر فعالية؟
من خلال المسح المتعدد المتكامل، والعزل، و CDR، والمراقبة في الوقت الفعلي.
ما هي التحديات التي تنشأ عند الانتقال من MFT التقليدي إلى MFT الذي يركز على الأمان أولاً؟
التبعيات القديمة، وتخطيط سير العمل، وتكامل IAM، ومواءمة السياسات.
كيف تقلل معلومات التهديدات الآلية من مخاطر الاختراق؟
من خلال التحديث المستمر للسياسات والكشف الفوري عن أنماط التهديدات الجديدة.
ما هي الاختلافات في عائد الاستثمار؟
MFT التي تضع الأمن في المقام الأول MFT النفقات التشغيلية ومخاطر عدم الامتثال وتكاليف الحوادث.
كيف MFT الذي يضع الأمن في المقام الأول الاستجابة للحوادث؟
مع سجلات ثابتة وبيانات وصفية دقيقة وتنبيهات آلية للتحقيق السريع.
