تعد جدران الحماية التقليدية من بين طبقات الدفاع الأكثر شيوعا - والاعتماد عليها - في OT استراتيجيات الأمن السيبراني للشبكات. ومع ذلك ، فإن الاعتقاد بأن مجرد وجود جدار حماية يضمن الأمن هو اعتقاد خاطئ. جدران الحماية ، على الرغم من أنها مصممة لتكون حراس البوابة ، ليست محصنة ضد نقاط الضعف. في هذه المدونة ، نناقش سبع حالات محددة حيث أصبح وجود جدار حماية ، على الرغم من اعتباره محور استراتيجية الأمان ، عن غير قصد طريقا لجهات التهديد للوصول غير المصرح به إلى الشبكة.
ما هي مكافحة التطرف العنيف؟
مكافحة التطرف العنيف ، أو الثغرة الأمنية الشائعة والتعرض ، هي معرف موحد لثغرة أمنية أو ضعف في البرامج أو الأجهزة أو البرامج الثابتة. تستخدم CVEs لتحديد هذه الثغرات الأمنية وتتبعها بشكل فريد، مما يسهل على المؤسسات والباحثين الأمنيين والبائعين مشاركة المعلومات حول مشكلات الأمان وتنسيق جهودهم للتخفيف منها.
7 CVEs بارزة أثرت على جدران الحماية
CVE-2020-3580
الوصف: ثغرة أمنية تم اكتشافها في واجهة الويب الخدمات الخاصة بجهاز Cisco Adaptive Security Appliance (ASA) Software و Cisco Firepower Threat Defense (FTD) Software.
الأضرار المحتملة: قد تسمحهذه الثغرة لمهاجم عن بُعد غير مصدق الهوية بتنفيذ هجمات اجتياز الدليل، مما يمكّنه من قراءة الملفات الحساسة على النظام المستهدف.
الرابط: CVE-2020-3580
CVE-2019-1579
الوصف: تم اكتشاف ثغرة أمنية في نظام PAN-OS التابع لشركة Palo Alto Networks في الإصدارات الأقدم من 8.1.10 و9.0.0.
الأضرار المحتملة: يمكن للمهاجمين عن بُعد استغلال هذه الثغرة لتنفيذ أوامر تعسفية في نظام التشغيل، مما قد يؤدي إلى سيطرتهم الكاملة على النظام المتأثر.
الرابط: CVE-2019-1579
CVE-2018-6721
الوصف: ثغرة أمنية تم اكتشافها في نظام التشغيل SonicOS من شركة SonicWall.
الأضرار المحتملة: يمكن للمهاجمين عن بُعد استغلال هذه الثغرة لإحداث هجوم «رفض الخدمة» (DoS) عبر حزم بيانات مجزأة مصممة خصيصًا لهذا الغرض، مما يؤثر على توفر النظام.
الرابط: CVE-2018-6721
CVE-2017-5638
الوصف: ثغرة أمنية في إصدارات Apache Struts 2 الأقدم من 2.3.32 وإصدارات 2.5.x الأقدم من 2.5.10.1.
الأضرار المحتملة: سمحت هذه الثغرة للمهاجمين بتنفيذ هجمات «تنفيذ الأوامر عن بُعد» (RCE) من خلال قيمة «Content-Type» مُعدَّلة خصيصًا، مما قد يؤدي إلى تسرب البيانات أو استغلال الشبكة بشكل أكبر.
الرابط: CVE-2017-5638
CVE-2016-0801
الوصف: ثغرة أمنية تم تحديدها في Cisco ASA Software تعمل على بعض منتجات Cisco ASA.
الأضرار المحتملة: يمكن للمهاجمين عن بُعد استغلال هذه الثغرة لتنفيذ تعليمات برمجية عشوائية أو لإجبار النظام على إعادة التحميل، مما قد يؤدي إلى اختراق النظام أو تعطل عمله.
الرابط: CVE-2016-0801
CVE-2014-0160 (هارتبليد)
الوصف: ثغرة أمنية خطيرة في ملحق «Heartbeat» الخاص بـ TLS في OpenSSL.
الأضرار المحتملة: سمح خلل «Heartbleed» للمهاجمين بقراءة ذاكرة الأنظمة المحمية بإصدارات OpenSSL المعرضة للثغرة، مما قد يؤدي إلى تسرب معلومات حساسة مثل كلمات المرور والمفاتيح الخاصة وغيرها.
الرابط: CVE-2014-0160
CVE-2012-4681
الوصف: ثغرة أمنية تؤثر على Oracle Java 7 قبل الإصدار Update 7.
الأضرار المحتملة: سمحت للمهاجمين بتنفيذ تعليمات برمجية عشوائية عن بُعد عبر نواقل مرتبطة بـ Reflection API ، مما قد يؤدي إلى اختراق النظام.
الرابط: CVE-2012-4681
لا هواده فيها OT أمن الشبكات
لا تزال جدران الحماية التقليدية تلعب دوراً أساسياً في تشكيل إطار عمل أمن التكنولوجيا التشغيلية للمؤسسات، ولا يزال فهم ومعالجة نقاط الضعف الكامنة فيها أمراً بالغ الأهمية. ولكن من الواضح أنه على الرغم من أن جدران الحماية ليست بالية بأي حال من الأحوال، إلا أن الاعتماد على حمايتها وحدها لا يوفر الحماية الكافية ضد التهديدات الناشئة. إن بناء استراتيجية دفاعية حقيقية متعمقة تتمحور حول Unidirectional Security Gateway أو صمام ثنائي للبيانات في المنطقة المجردة من السلاح يضمن إمكانية عبور البيانات في اتجاه واحد فقط. هذا التطبيق المادي يعني أنه يمكن إرسال البيانات دون أي تهديد بدخول بيانات أو أوامر ضارة في المقابل. في هذه الحالة، حتى في حالة وجود ثغرة برمجية، فإن الطبيعة المادية لبوابات الأمان هذه تفرض محيطاً دفاعياً ضد التهديد، وتعزل شبكتك عن التعرض للخطر.
تعمق أكثر: ثنائيات البيانات مقابل جدران الحماية: مقارنة بين أمن الشبكات وتدفق البيانات والامتثال
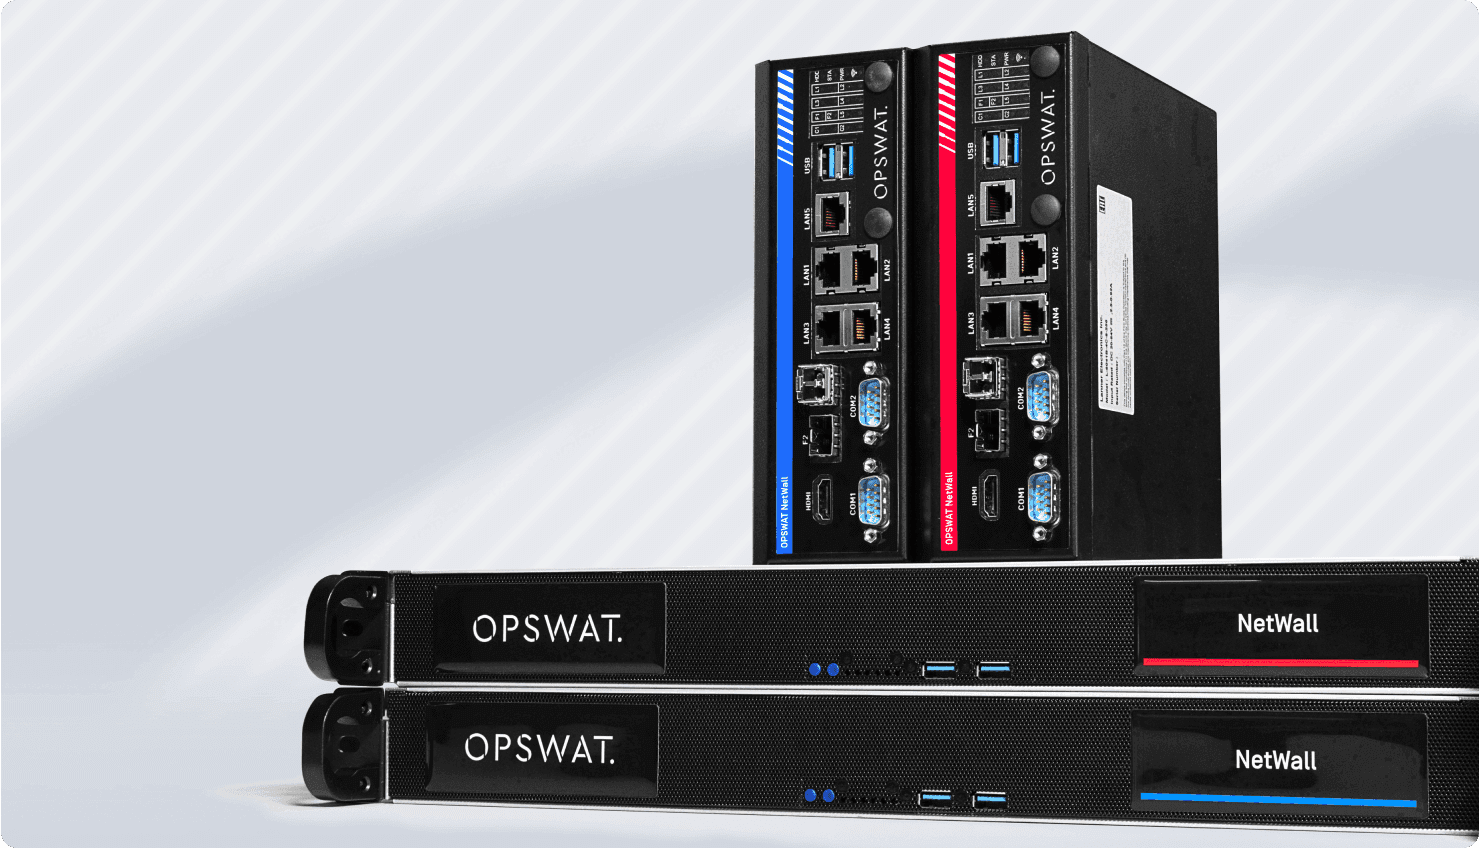
MetaDefender NetWallبوابة أمان من المستوى التالي و: Optical Diode
مع وضع هذه الأنواع من الثغرات في الاعتبار، طورت OPSWAT NetWallوهي سلسلة من بواباتنا الأمنية المتقدمة والثنائيات الضوئية لحماية بيئات التكنولوجيا التشغيلية الحرجة من مشهد التهديدات المتطور. تتوفر NetWall في مجموعة متنوعة من التكوينات وعوامل الشكل، وهي مصممة لتبسيط تعقيدات أمن الشبكات كحل سهل الاستخدام وقابل للتطوير وآمن.
اكتشف السبب NetWall موثوق به عالميا للدفاع عن بعض البيئات الأكثر أهمية في العالم