تشكل التعليمات البرمجية المصدر اللبنات الأساسية لأي تطبيق أو منتج برمجي. إنه العمود الفقري لأي منظمة تتمحور حول التكنولوجيا. تحتوي التعليمات البرمجية المصدر على معلومات ملكية حول الملكية الفكرية لشركتك وتحمي البيانات التي تحافظ على تشغيل شركتك.
يسهل دمج مكونات مفتوحة المصدر تابعة لجهات خارجية على فرق البرمجيات استخدام الكود المتاح بالفعل، دون الحاجة إلى تطويره من الصفر. للأسف، فإن الجانب السلبي لهذه الميزة هو المخاطر التي تستهدف الموردين الخارجيين، مما يتسبب في هجمات على سلسلة التوريد. خلال هجوم على سلسلة التوريد، يمكن للمجرمين الإلكترونيين إدخال برامج ضارة في كود أو أنظمة بناء تابعة لجهات خارجية، وبالتالي توصيل البرامج الضارة إلى المؤسسة العملاءبطين العملاء
في هذه المدونة ، سأوضح كيفية منع البرامج الضارة في التعليمات البرمجية المصدر باستخدام MetaDefender جنكينز البرنامج المساعد.
Secure باستخدام MetaDefender لـ Jenkins
يقوم المكون الإضافي «MetaDefender » لـ Jenkins بمسح عمليات البناء في Jenkins بحثًا عن البرامج الضارة، كما يتحقق من وجود أي تهديدات في شفرة المصدر والنتائج النهائية. يمكن للبرامج الضارة المتطورة تجاوز محرك واحد من محركات مكافحة الفيروسات (AV) بسهولة، مما يعرض شفرة المصدر للخطر. كما أن «النتائج الإيجابية الخاطئة» في الكشف عن البرامج الضارة تُعدّ من الآثار الجانبية الشائعة في معظم أنظمة مكافحة الفيروسات حلول ، مما يؤدي إلى إهدار الجهود والوقت والموارد المبذولة في معالجة المشكلة. يستخدم المكون الإضافي « MetaDefender » لـ Jenkins تقنية «Metascan»— وهي تقنية مسح متعددة — لزيادة معدلات الكشف وتقليل الوقت المستغرق في اكتشاف الانتشار في عمليات بناء البرامج الخاصة بك.
فيما يلي سيناريوهان يوضحان كيف يمكن للبرامج الضارة التسلل: في التعليمات البرمجية المصدر وأثناء عملية الإنشاء.
السيناريو 1: البرامج الضارة في التعليمات البرمجية المصدر
يمكن أن تكون شفرة المصدر في هذه الحالة شفرة المصدر الخاصة بك (من جهاز مطور مخترق) أو من مكتبة تابعة لجهة خارجية. في السيناريو الأول ، أردت التحقق من مستودع مكتبة تابع لجهة خارجية في GitHub. للتأكد من أن المستودع خال من التهديدات ، أضفت خطوة بناء للمسح الضوئي باستخدام ملف MetaDefender البرنامج المساعد لجينكينز.
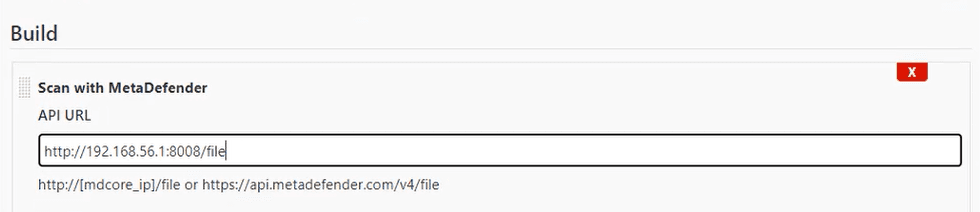
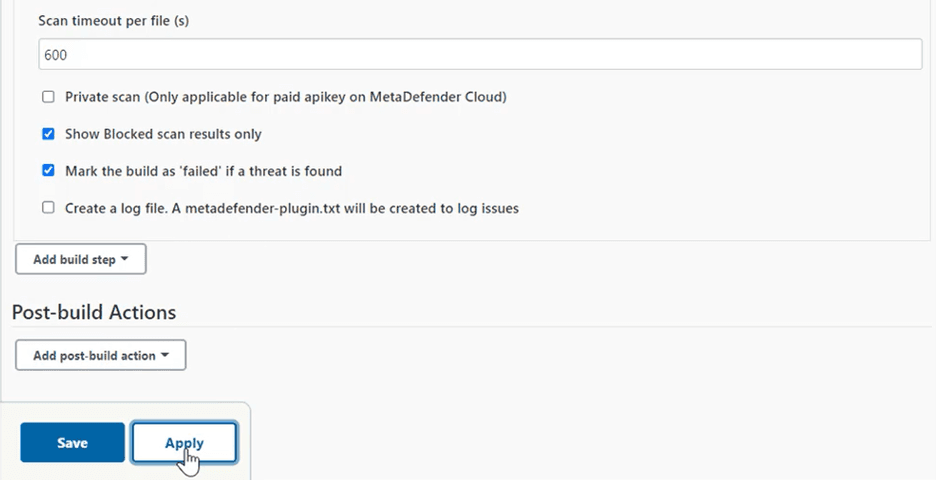
أردت أيضا أن يعود الإصدار على أنه "فشل" إذا كانت هناك أي تهديدات في شفرة المصدر.
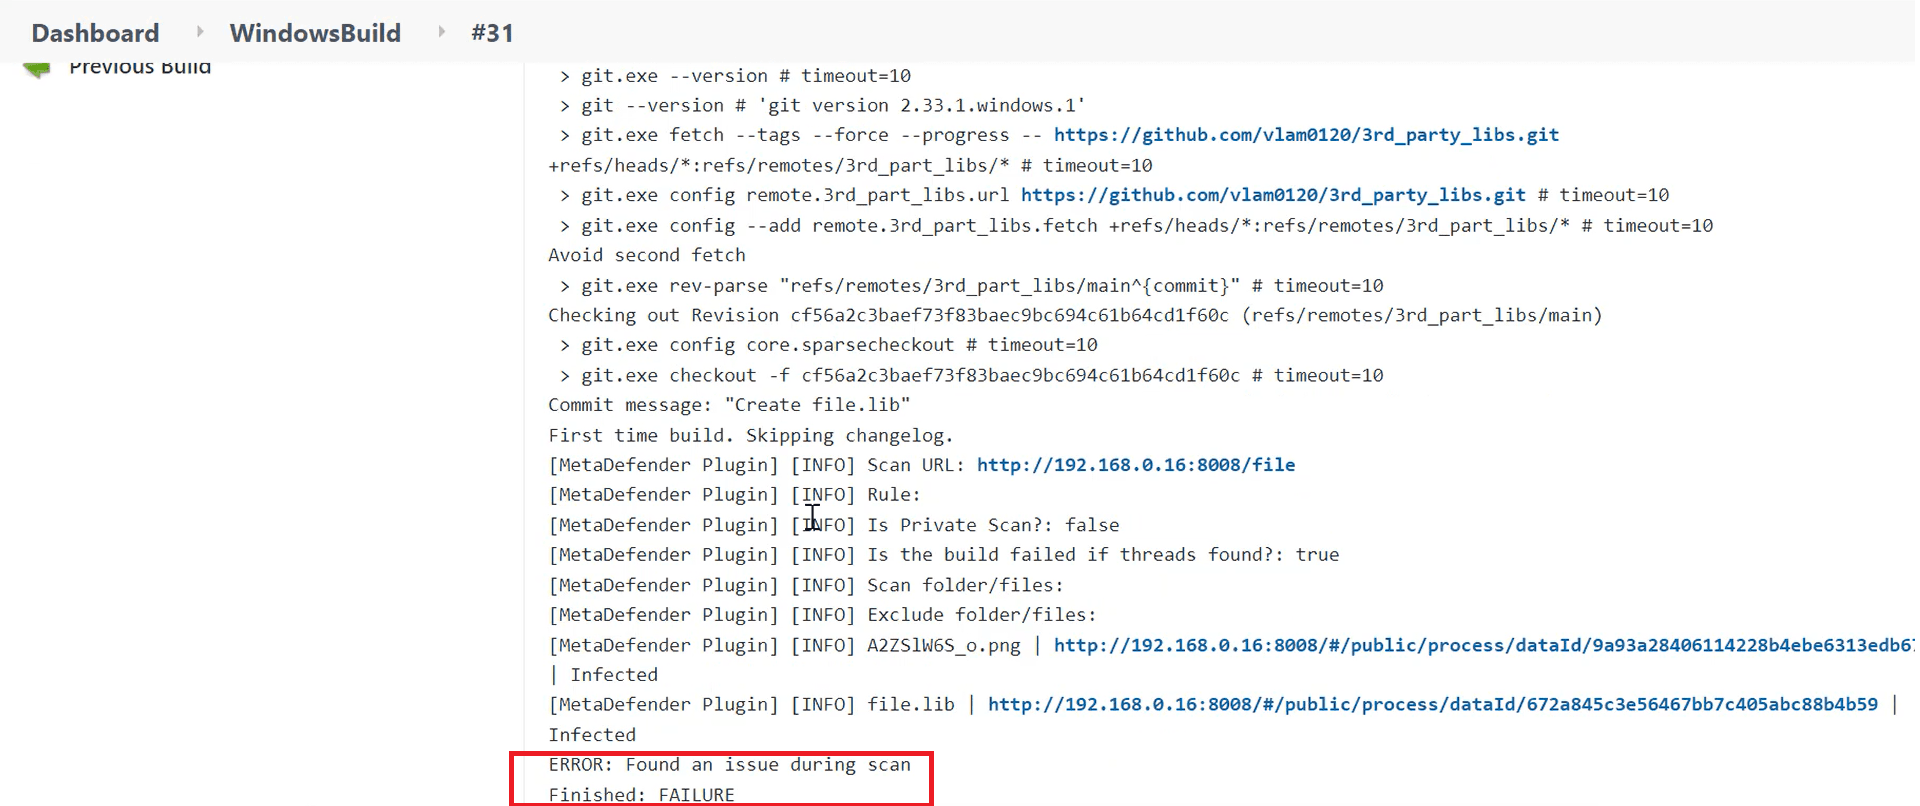
بعد محاولة تشغيل البنية ، تم وضع علامة "فشل" على النتيجة بسبب الملفات المتضررة التي تم اكتشافها بواسطة MetaDefender جنكينز البرنامج المساعد.
السيناريو 2: البرامج الضارة التي تم إدخالها في عملية الإنشاء
إذا كنت تعتقد أن فحص المستودع الخاص بك يكفي لحماية شفرة المصدر الخاصة بك ، فقد لا يكون ذلك صحيحا دائما. لا توجد بعض البرامج الضارة في مستودع التعليمات البرمجية المصدر الأصلي ولكن يمكن تقديمها عند تنزيل مكونات مثل التبعيات أو المكتبات. في هذا الفيديو الثاني ، عرضت مثالا على السيناريو الثاني وكيفية منعه باستخدام MetaDefender جنكينز البرنامج المساعد.
كما ترى ، لم يتم العثور على أي مشاكل بعد أن قمت بمسح شفرة المصدر في التشغيل الأول.
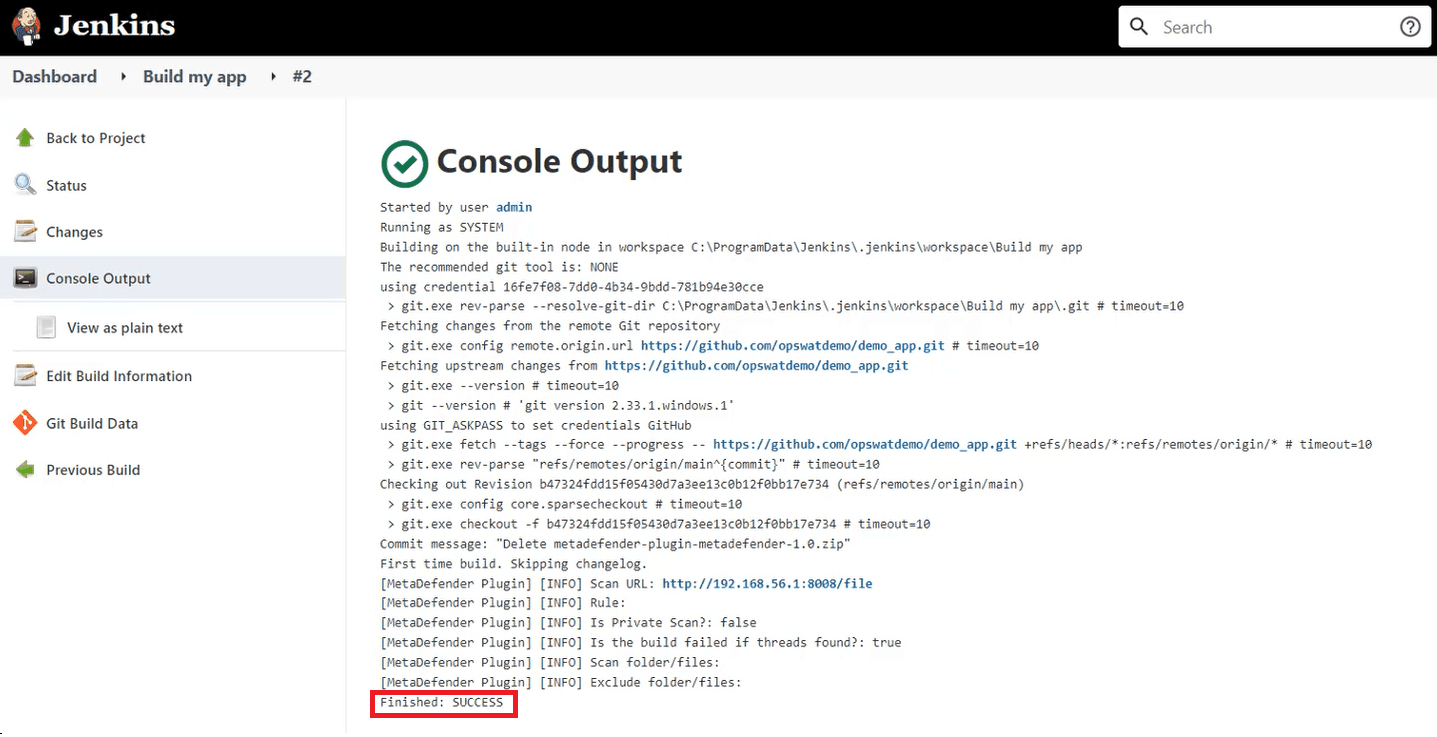
بعد ذلك ، أضفت خطوة بناء جديدة إلى العملية باستخدام ملف build.bat وبدأت الإنشاء مرة أخرى.
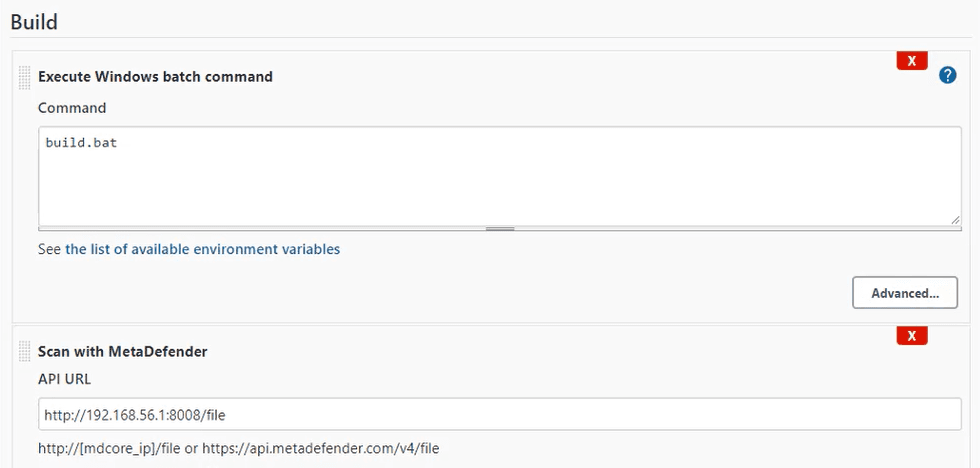
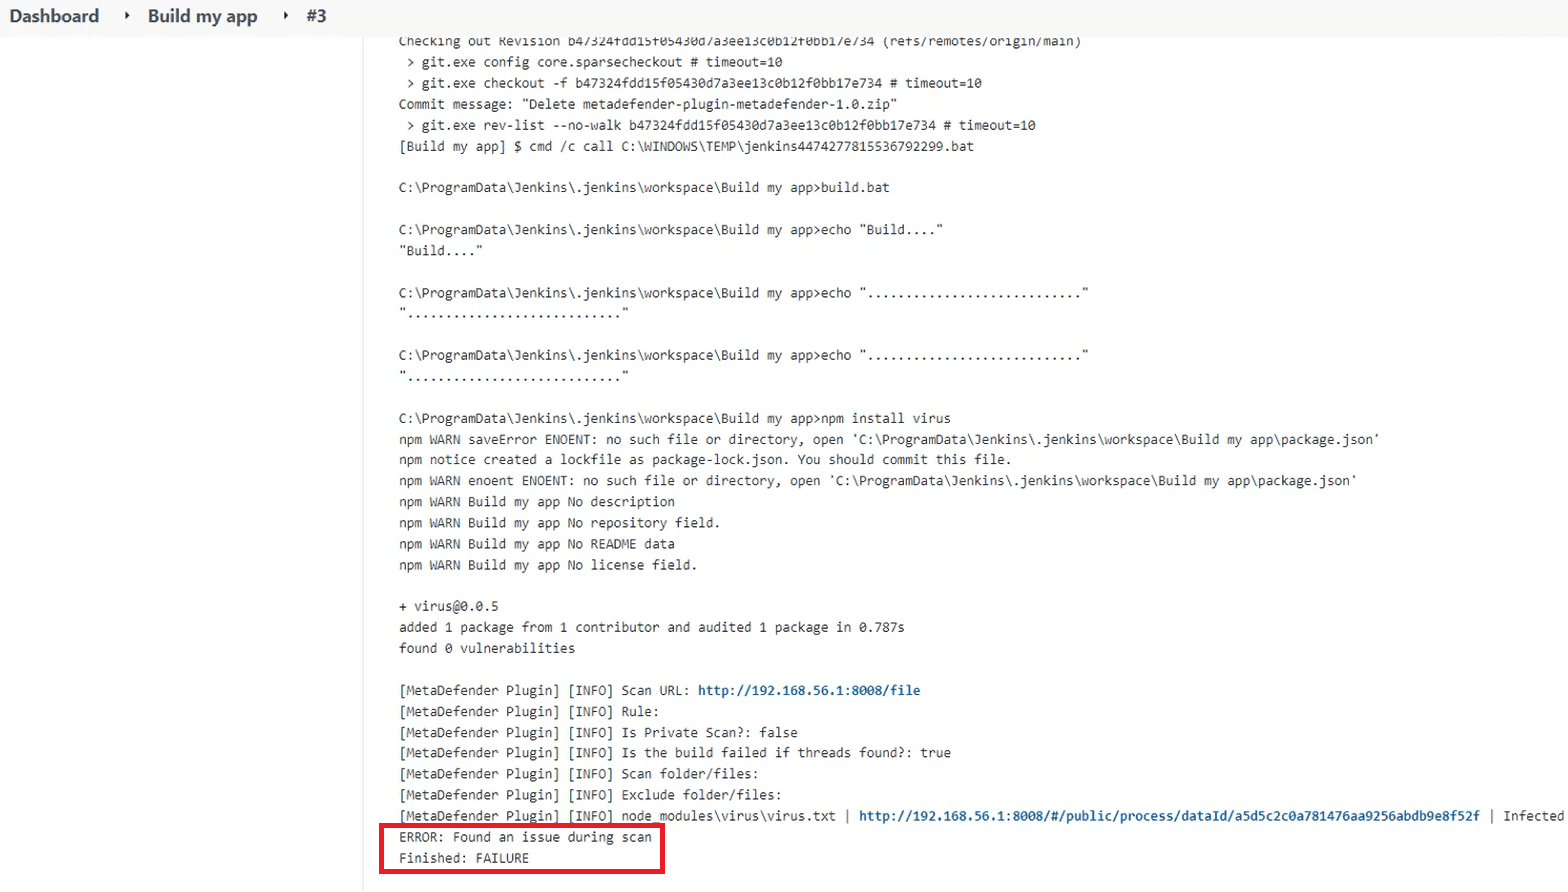
لأغراض العرض التوضيحي ، استخدمت npm لتنزيل حزمة اختبار EICAR لمحاكاة إجراء تثبيت البرامج الضارة في سيناريو واقعي. في هذه الحالة ، على الرغم من عدم وجود أي تهديدات في شفرة المصدر الأصلية ، فقد حدثت حزمة npm الضارة في البرنامج النصي أثناء الإنشاء. ال MetaDefender اكتشف المكون الإضافي Jenkins التهديد ، ووضع علامة على الإصدار على أنه فشل.
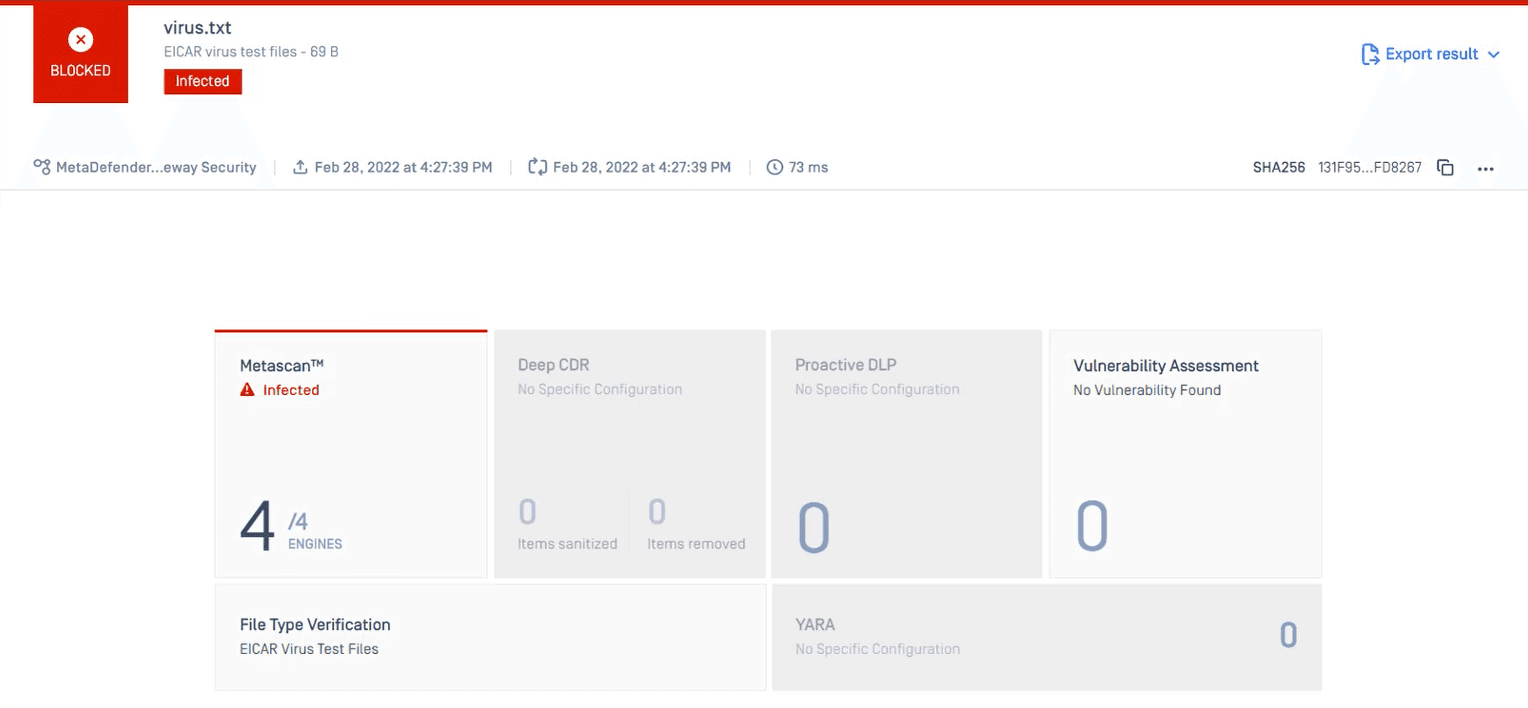
تظهر نتائج الفحص التفصيلية في MetaDefender Core.
عن OPSWAT MetaDefender لجينكينز
OPSWAT MetaDefender حيث يقوم Jenkins بفحص عمليات البناء الخاصة بك بحثًا عن البرامج الضارة والمعلومات السرية قبل طرح تطبيقك للجمهور. مدعومًا بالإمكانيات الكاملة لمنصة MetaDefender — بما في ذلك أكثر من 30 محركًا رائدًا لمكافحة الفيروسات، وتقنية Deep CDR™، و Proactive DLP— فإن المكون الإضافي لـ « MetaDefender » الخاص بـ Jenkins سيقوم بفحص شفرة المصدر والملفات الناتجة بدقة بحثًا عن أي تهديدات. سيتم إخطارك بالمشكلات المحتملة عبر آليات أمان مدمجة تساعد في منع انتشار البرامج الضارة وتسرب البيانات الحساسة. تعرف على المزيد حول «MetaDefender » لـ Jenkins وغيرها من أدوات «OPSWAT » المجانية أدوات.
لمزيد من المعلومات، يرجى الاتصال بخبراء الأمن السيبراني لدينا.
