- ما تحتاج إلى معرفته عن مستقبل النقل Secure
- كيف تعمل الذكاء الاصطناعي على تغيير طريقة اكتشاف التهديدات في Managed File Transfer
- ماذا تعني الحوسبة الكمومية لأمن نقل الملفات في المؤسسات
- كيف يشكل التشفير الآمن الكمومي وتوزيع المفاتيح الكمومية الجيل التالي من أمان نقل الملفات
- لماذا يُعد نهج «الثقة الصفرية» ضروريًا لنقل Secure في عصر الذكاء الاصطناعي والتهديدات الكمومية
- كيف يمكن لمسؤولي أمن المعلومات ضمان مستقبل Managed File Transfer تهديدات الذكاء الاصطناعي والكمومية
- ما هي الاعتبارات المتعلقة بالامتثال واللوائح التنظيمية التي يجب مراعاتها عند اعتماد حلول نقل الملفات الآمنة من الناحية الكمومية والقائمة على الذكاء الاصطناعي؟
- الأسئلة الشائعة
- هل مؤسستك مستعدة لمستقبل عمليات نقل Secure ؟
ما تحتاج إلى معرفته عن مستقبل النقل Secure
Secure يدخل مجال نقل الملفات إحدى أكثر الحقبات التكنولوجية إحداثًا للتغيير الجذري منذ ظهور تقنية التشفير بالمفتاح العام. وفي ظل قيام الذكاء الاصطناعي بزيادة سرعة الهجمات الإلكترونية وتعقيدها، واستعداد الحوسبة الكمومية لاختراق أنظمة التشفير الشائعة الاستخدام، يتعين على مسؤولي أمن المعلومات إعادة النظر في الطرق التي يحمون بها البيانات أثناء نقلها.
حتى منتصف العقد الأول من القرن الحادي والعشرين، كان المتخصصون في مجال الأمن يعملون انطلاقًا من افتراض أن عمليات نقل الملفات المشفرة باستخدام خوارزميات RSA وAES كانت آمنة بطبيعتها ضد جميع نواقل الهجوم المعروفة. ولم يعد هذا الافتراض صالحًا في عصر الحوسبة الكمومية والتهديدات التي تعتمد على الذكاء الاصطناعي.
يستخدم المهاجمون البرامج الضارة التي تعتمد على الذكاء الاصطناعي، وتقليد السلوك، والهجمات الآلية على بيانات الاعتماد كأسلحة. وفي الوقت نفسه، تعمل الجهات الفاعلة التابعة للدول بالفعل على جمع البيانات المشفرة اليوم بهدف فك تشفيرها بمجرد وصول الحوسبة الكمومية إلى مرحلة النضج، وهو ما يُعرف بتهديد «الجمع الآن، وفك التشفير لاحقًا».
أدى هذا التلاقي بين الذكاء الاصطناعي والحوسبة الكمومية والبنى التحتية التي تتسم بتوزيع متزايد إلى جعل نقل الملفات الآمن أولوية استراتيجية لرؤساء أمن المعلومات. ووفقًا لاستطلاع «غارتنر» لعام 2024 الخاص برؤساء أمن المعلومات، حدد 68% من قادة الأمن أن نقل الملفات المقاوم للهجمات الكمومية يمثل إحدى الأولويات الثلاث الأولى للبنية التحتية خلال الـ24 شهرًا القادمة. ويمكن لمن يتخذون الإجراءات الآن أن يضمنوا استعداد بيئات تبادل البيانات لديهم لمواجهة متطلبات المستقبل.
لماذا لم يعد أمان نقل الملفات التقليدي كافياً
منذ التسعينيات، اعتمد نقل الملفات الآمن بشكل كبير على خوارزميات التشفير بما في ذلك RSA (التي تم تقديمها في عام 1977) و ECC (تشفير المنحنى الإهليلجي، الذي تم توحيده في أوائل العقد الأول من القرن الحادي والعشرين)، والمصادقة القائمة على المحيط، ونماذج الثقة الثابتة.
أصبحت خوارزميات التشفير القديمة، التي كان يُعتقد في السابق أنها لا يمكن اختراقها، عرضة الآن لخطر الخوارزميات الكمومية مثل خوارزمية شور. ويمكن تجاوز طرق المصادقة التي تعتمد على بيانات اعتماد ثابتة من خلال هجمات «حشو بيانات الاعتماد» المدعومة بالذكاء الاصطناعي أو هجمات الهوية الاصطناعية. ولا توفر النماذج القائمة على الحماية المحيطية، المصممة للشبكات المركزية، أي حماية فعالة في البيئات متعددة السحابة والبيئات البعيدة.
مع استمرار تطور الجهات التهديدية، لم يعد بإمكان مسؤولي أمن المعلومات (CISO) الاعتماد على الافتراضات التقليدية التي تفترض عدم التعرض للاختراق ( MFT ). بل يتعين عليهم الانتقال إلى بنى تقنية تفترض حدوث اختراق، وتقوم بالتحقق المستمر، وتظل قادرة على الصمود حتى في حالة تغير معايير التشفير.
كيف تعيد تقنيات الذكاء الاصطناعي والكمية والصفر الثقة تشكيل عمليات نقل الملفات
تُحدث الذكاء الاصطناعي (AI) تحولاً جذرياً في قدرات الهجوم والدفاع على حد سواء. فهي تتيح الكشف عن الحالات الشاذة في الوقت الفعلي، وتصنيف المحتوى، وتقييم التهديدات بشكل تنبؤي، مما يعزز بشكل كبير عملية الفحص على مستوى الملفات. وفي المقابل، يستخدم المهاجمون الذكاء الاصطناعي لإخفاء البرامج الضارة، وإنشاء حمولات متعددة الأشكال، وتقليد سلوك المستخدمين.
تُحدث الحوسبة الكمومية تحولاً ثانياً وأكثر أهمية. وبمجرد أن تحقق الحواسيب الكمومية ما يقارب 4,000 كيوبت منطقي مستقر (وهو عتبة يقدّر الباحثون أنها قد تتحقق في غضون 10 إلى 15 عامًا)، ستتمكن من فك تشفير RSA ذي 2048 بت و ECC ذي 256 بت باستخدام خوارزمية شور. وتمثل التشفير ما بعد الكمومي (الآمن من الناحية الكمومية) وتوزيع المفاتيح الكمومية (QKD) الخطوة التطورية المطلوبة.
تربط نموذج «الثقة الصفرية» هذه العناصر معًا من خلال فرض التحقق المستمر، ومبدأ «أقل امتياز ممكن» في الوصول، والتجزئة الدقيقة عبر سير عمل نقل الملفات. وهي بمثابة العمود الفقري المعماري اللازم لمواجهة التهديدات التي تعتمد على الذكاء الاصطناعي وتلك التي تستند إلى التكنولوجيا الكمومية.
كيف تعمل الذكاء الاصطناعي على تغيير طريقة اكتشاف التهديدات في Managed File Transfer
تُحدث الذكاء الاصطناعي ثورة في مجال كشف التهديدات عبر بيئات « MFT » من خلال توفير رؤية أعمق، وأوقات استجابة أسرع، وكشف أكثر دقة بكثير للهجمات المتطورة. ففي حين تعتمد أنظمة « أدوات » التقليدية على التوقيعات الثابتة، يقوم الذكاء الاصطناعي بتحليل السلوك، وبنية المحتوى، والأنماط المشتركة بين البيئات المختلفة لتحديد الحالات الشاذة.
بالنسبة لمسؤولي أمن المعلومات، توفر الذكاء الاصطناعي مزايا تشغيلية ملموسة:
- التعرف في الوقت الفعلي على السلوك غير الطبيعي للملفات
- تقييم التهديدات التنبؤية لتقييم مخاطر نقل الملفات قبل التسليم
- تصنيف المحتوى الذي يقلل من التعرض في سير العمل الخاضع للتنظيم
- إجراءات الاستجابة التلقائية التي تعزل أو تحجر أو تحظر عمليات النقل الضارة
- الرؤية عبر البيئات الهجينة والمتعددة السحابة، حيث تفشل مراقبة المحيط
ما هي أحدث تقنيات الذكاء الاصطناعي للكشف عن تهديدات نقل الملفات؟
يتضمن اكتشاف التهديدات المدعوم بالذكاء الاصطناعي في MFT الآن ثلاث فئات أساسية:
- التعلم الآلي (ML) – يكتشف الانحرافات عن المعايير المرجعية المعروفة لنقل الملفات، ويُشير إلى الحالات الشاذة مثل أحجام الملفات غير المعتادة، أو أوقات النقل، أو وجهات النقل.
- التحليلات السلوكية – تراقب سلوك المستخدمين والنظام والملفات على مدار الوقت للكشف عن التهديدات الداخلية والحسابات المخترقة وسير العمل المشبوه.
- نماذج التعلم العميق – تحديد أنماط البرامج الضارة المعقدة المخبأة داخل المستندات أو ملفات الوسائط أو الأرشيفات المضغوطة أو الحمولات المشفرة، بما في ذلك تلك المصممة للالتفاف على محركات برامج مكافحة الفيروسات.
وفقًا لدراسة أجراها معهد SANS في عام 2024، حسنت أنظمة الكشف المدعومة بالذكاء الاصطناعي الدقة بنسبة 43٪ عند تحليل التهديدات المجهولة أو متعددة الأشكال مقارنةً بطرق الكشف القائمة على التوقيعات، مما أدى إلى تقليل النتائج السلبية الخاطئة من 28٪ إلى 16٪.
كيف يمكن أدوات الأمان المدعومة بالذكاء الاصطناعي مع Managed File Transfer ؟
حلول مسؤولي أمن المعلومات الذين يقيّمون حلول نقل الملفات المعززة بالذكاء الاصطناعي التأكد من أن الذكاء الاصطناعي يتكامل في كل مرحلة من مراحل سير العمل:
- المسح الضوئي قبل النقل باستخدام تقييم التهديدات القائم على التعلم الآلي
- مراقبة السلوك في الوقت الفعلي مدمجة مع SIEM/SOAR
- التحقق بعد النقل للكشف عن التهديدات الكامنة أو المتطورة
- أتمتة السياسات التي تتكيف بناءً على إشارات المخاطر
- إشارات هوية Zero Trust لتعزيز قرارات التحكم في الوصول
تشمل أفضل ممارسات التكامل ما يلي:
- اختيار MFT مزودة بخيارات تكامل مدمجة أو أصلية للذكاء الاصطناعي
- ضمان دعم واجهات برمجة التطبيقات (API) للأتمتة والقياس عن بُعد للسلوك وارتباط الأحداث الأمنية
- مواءمة أدوات الذكاء الاصطناعي أدوات أنظمة IAM و DLP و SIEM
كيف تساعد الذكاء الاصطناعي في Secure عمليات نقل Secure في البيئاتCloud الهجينة؟
تُعقّد Cloud عملية المراقبة التقليدية، لكن الذكاء الاصطناعي يوفر حلاً قابلاً للتطوير. التحليلات الحديثة المدعومة بالذكاء الاصطناعي:
- الكشف عن حركات الملفات غير العادية بين مستأجري السحابة
- تحديد مفاتيح « API » أو حسابات الخدمة التي تعرضت للاختراق
- مراقبة الحركة الجانبية عبر موارد السحابة
- تطبيق سياسات الوصول السياقية بناءً على سلوك المستخدم وهوية الجهاز
- تعزيز تسجيل الامتثال من خلال توفير رؤى في الوقت الفعلي عبر الأنظمة الموزعة
MetaDefender تدعم خدمة «Managed File Transfer™» (MFT) نقل الملفات بشكل آمن ومتوافق مع المعايير عبر البنى المعقدة متعددة السحابات، وذلك من خلال دمج الذكاء الاصطناعي وضوابط نموذج «Zero Trust» في سير عمل تبادل الملفات.
ماذا تعني الحوسبة الكمومية لأمن نقل الملفات في المؤسسات
تمثل الحوسبة الكمومية أكبر ثورة في مجال التشفير منذ عقود. ورغم أن الأنظمة الكمومية لا تزال في مرحلة النشوء، فإنها ستتمكن في نهاية المطاف من كسر التشفير غير المتماثل الذي يشكل أساس نقل الملفات الآمن في الوقت الحالي.
حتى لو كانت الهجمات الكمومية الفعلية لا تزال بعيدة بسنوات، فإن الجهات الخبيثة تعمل بالفعل على جمع البيانات المشفرة لفك تشفيرها في المستقبل. وقد أصدرت كل من وكالة الأمن القومي الأمريكية (NSA) والمركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC) تحذيرات عامة بشأن قيام جهات تابعة لدول بإجراء حملات تحت شعار «اجمع الآن، وفك التشفير لاحقًا»، تستهدف الاتصالات المشفرة وعمليات نقل الملفات. وأي بيانات حساسة يتم نقلها اليوم باستخدام تقنيات تشفير معرضة للثغرات الأمنية تتعرض لخطر على المدى الطويل.
التهديدات الكمومية تجعل الاستعداد المبكر أمراً ضرورياً.
متى ستؤثر الحوسبة الكمومية على أمن نقل الملفات في المؤسسات؟
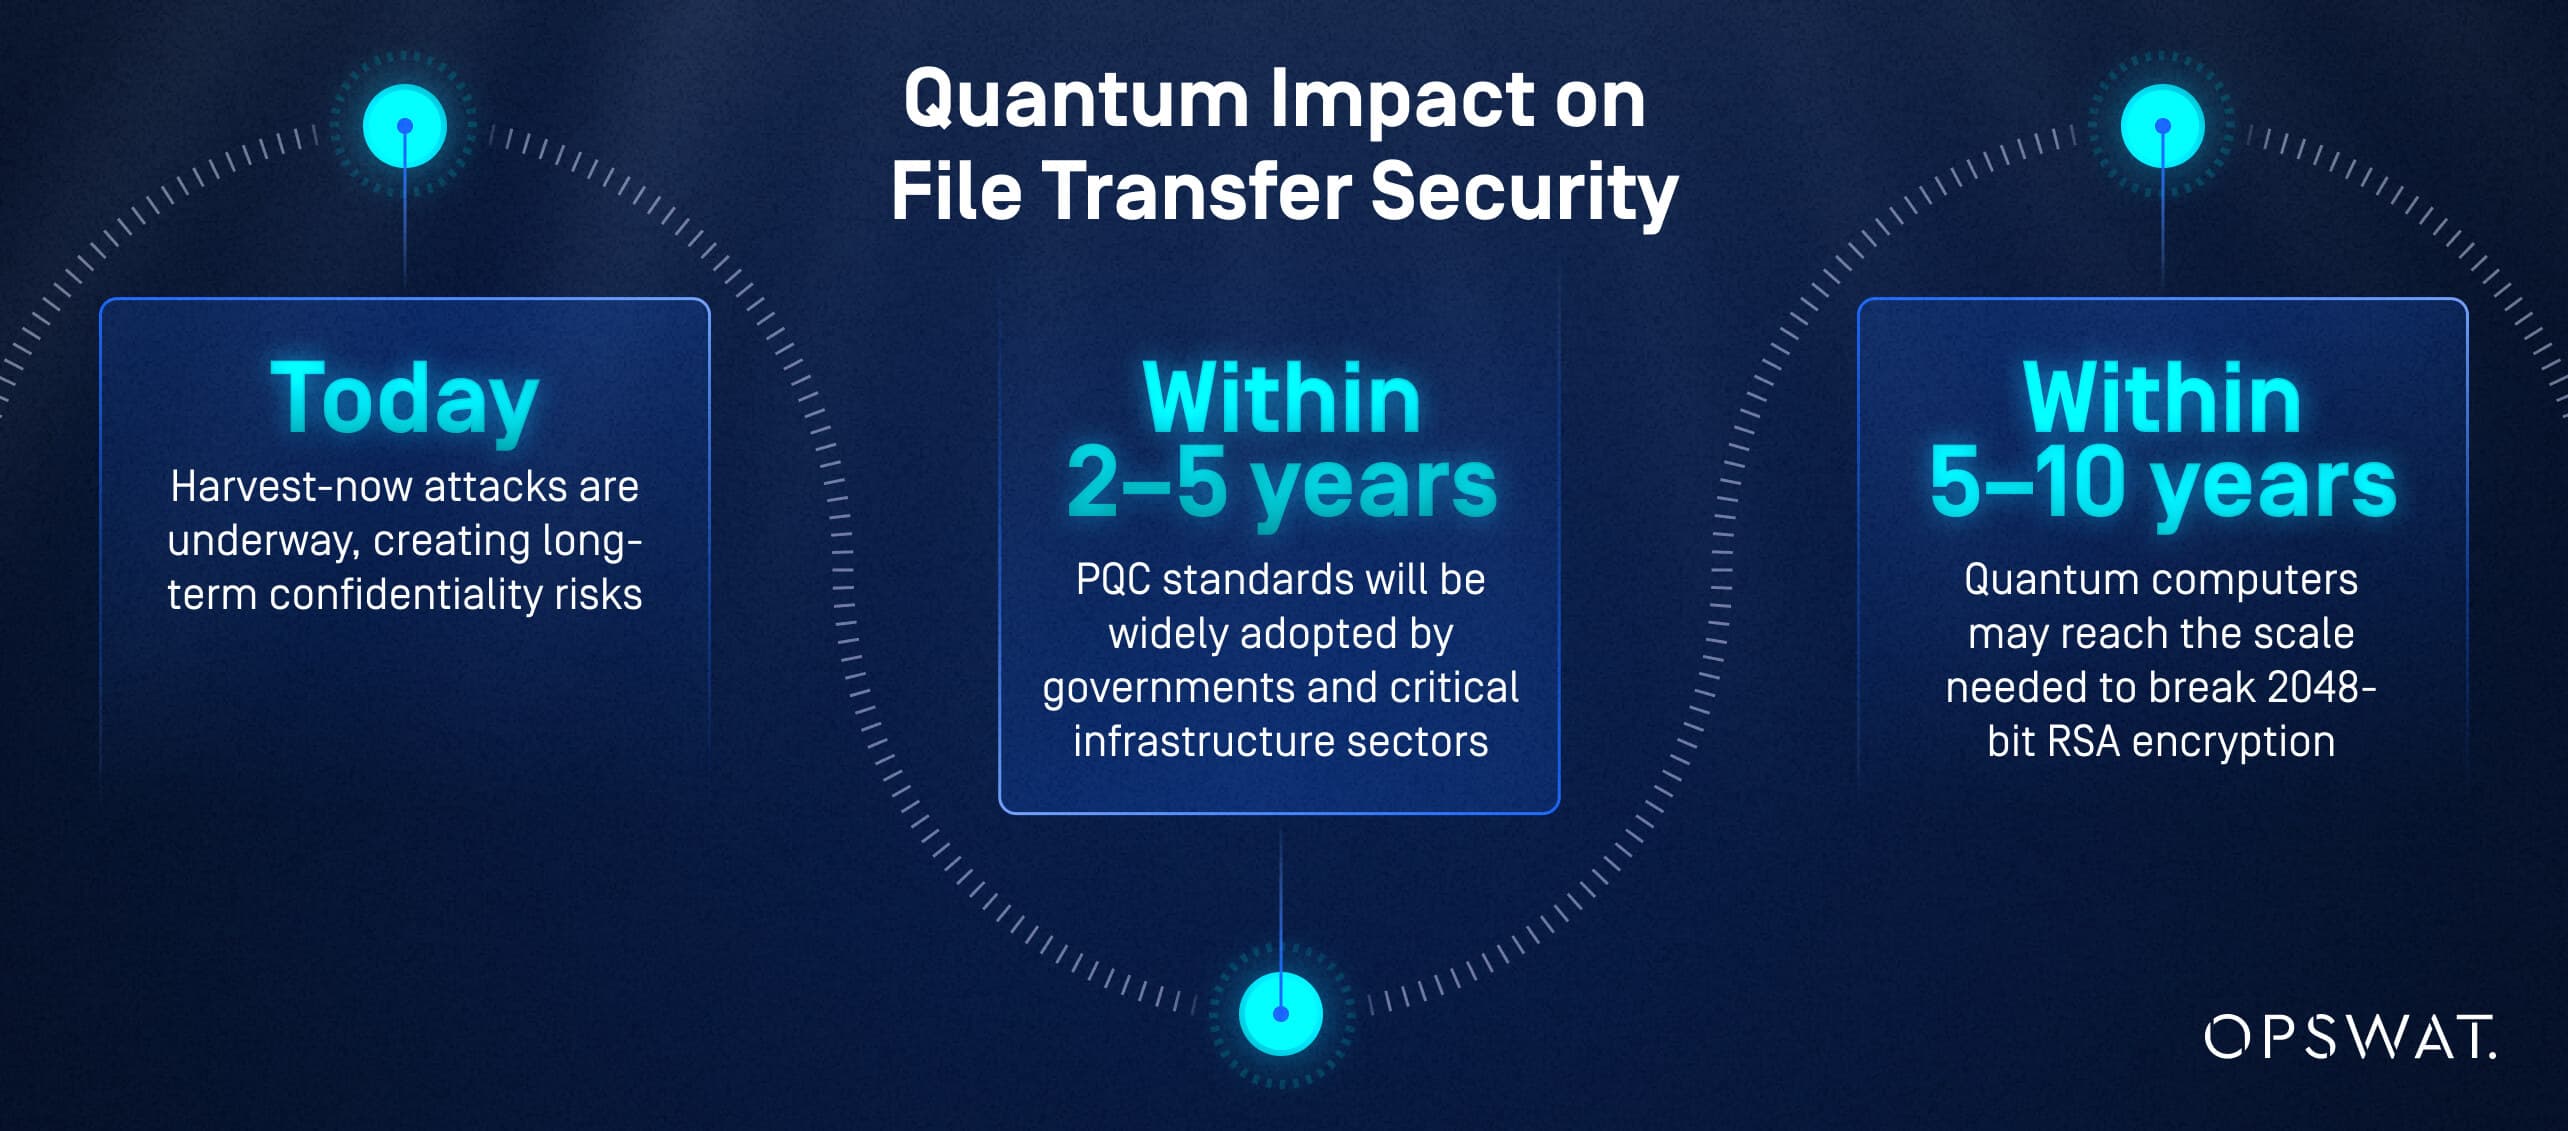
على الرغم من تباين التقديرات، يتفق المعهد الوطني للمعايير والتقنية (NIST) ومعهد المخاطر العالمية (Global Risk Institute) والباحثون البارزون في مجال الحوسبة الكمومية من شركتي «آي بي إم» و«جوجل» على عدة معالم بارزة:
- اليوم: هجمات Harvest-now جارية، مما يخلق مخاطر طويلة الأمد على السرية.
- في غضون 2-5 سنوات: سيتم اعتماد معايير PQC على نطاق واسع من قبل الحكومات وقطاعات البنية التحتية الحيوية.
- في غضون 5 إلى 10 سنوات: قد تصل أجهزة الكمبيوتر الكمومية إلى الحجم اللازم لكسر تشفير RSA 2048 بت.
لا يمكن لمسؤولي أمن المعلومات الاعتماد على جداول زمنية بعيدة؛ يجب البدء في التخطيط للانتقال الآن.
ما هي نقاط Core في تشفير نقل الملفات التقليدي في مواجهة الهجمات الكمومية؟
الخوارزميات الكمومية تشكل تهديدًا مباشرًا:
- تشفير RSA (ثغرة في عامل التحليل)
- تشفير المنحنى الإهليلجي (ECC) (ضعف اللوغاريتم المنفصل)
- تبادل مفاتيح ديفي-هيلمان
- بروتوكولات TLS التي تعتمد على التفاوض على المفاتيح باستخدام خوارزميات RSA/ECC
قد يتم فك تشفير الملفات المشفرة التي تم نقلها اليوم باستخدام هذه الخوارزميات بأثر رجعي، مما قد يؤدي إلى الكشف عن معلومات خاضعة للتنظيم أو سرية أو خاصة.
كيف يمكن للمؤسسات تقييم مدى تعرضها للتهديدات الكمومية؟
يتضمن التقييم العملي الذي يقوده CISO ما يلي:
- إجراء جرد لجميع سير عمل نقل الملفات التي تعتمد على RSA/ECC
- تحديد البيانات ذات العمر الافتراضي الطويل، مثل السجلات المتعلقة بالرعاية الصحية أو السجلات المالية أو الحكومية
- تقييم النظم البيئية للشركاء من أجل الاستعداد للكمية
- تقييم تبعيات التشفير داخلأدوات MFT API ونقاط نهاية TLS
- نمذجة مخاطر "الحصاد الآن، وفك التشفير لاحقًا" للأعباء الحساسة
كيف يشكل التشفير الآمن الكمومي وتوزيع المفاتيح الكمومية الجيل التالي من أمان نقل الملفات
يُعد التشفير الآمن من التهديدات الكمومية ونظام توزيع المفاتيح الكمومية (QKD) من التقنيات الأساسية لضمان استمرارية أمان نقل الملفات في المستقبل. فهما يضمنان السرية على المدى الطويل حتى في ظل وجود خصوم يمتلكون قدرات كمومية.
ما هي المعايير الرائدة في مجال التشفير ما بعد الكمومي Managed File Transfer؟
يقود كل من المعهد الوطني الأمريكي للمعايير والتكنولوجيا (NIST) والمعهد الأوروبي لمعايير الاتصالات (ETSI) عملية توحيد المعايير العالمية في مجال الحماية القوية من الحساب (PQC).
تشمل الخوارزميات الرائدة ما يلي:
- CRYSTALS-Kyber (منشأة رئيسية)
- CRYSTALS-ديليثيوم (التوقيعات الرقمية)
- SPHINCS+ (التوقيعات القائمة على التجزئة)
- فالكون (التوقيعات القائمة على الشبكات)
صُممت هذه الخوارزميات لمقاومة الهجمات الكمومية مع الحفاظ على أداء مناسب لأحمال عمل نقل الملفات على مستوى المؤسسات.
كيف يقارن توزيع المفاتيح الكمومية بالتشفير ما بعد الكمومي لتأمين نقل الملفات؟
QKD (توزيع المفاتيح الكمومية):
- يستخدم فيزياء الكم لتأمين تبادل المفاتيح
- يكتشف التنصت في الوقت الفعلي
- يتطلب أجهزة متخصصة وبنية تحتية من الألياف الضوئية
PQC (التشفير ما بعد الكمومي):
- يعمل على الأجهزة الحالية
- أسهل في النشر على نطاق واسع
- ستصبح المعيار السائد في مجال نقل الملفات عبر الشبكات ( MFT ) للمؤسسات MFT طابعها العملي
بالنسبة للمنظمات العالمية، من المرجح أن يسبق اعتماد تقنية PQC اعتماد تقنية QKD، على الرغم من أن كلا التقنيتين قد تتعايشان في البيئات ذات المستوى العالي من الأمان.
ما هو الجدول الزمني لاعتماد التشفير الآمن الكمومي في مشاركة الملفات المؤسسية؟
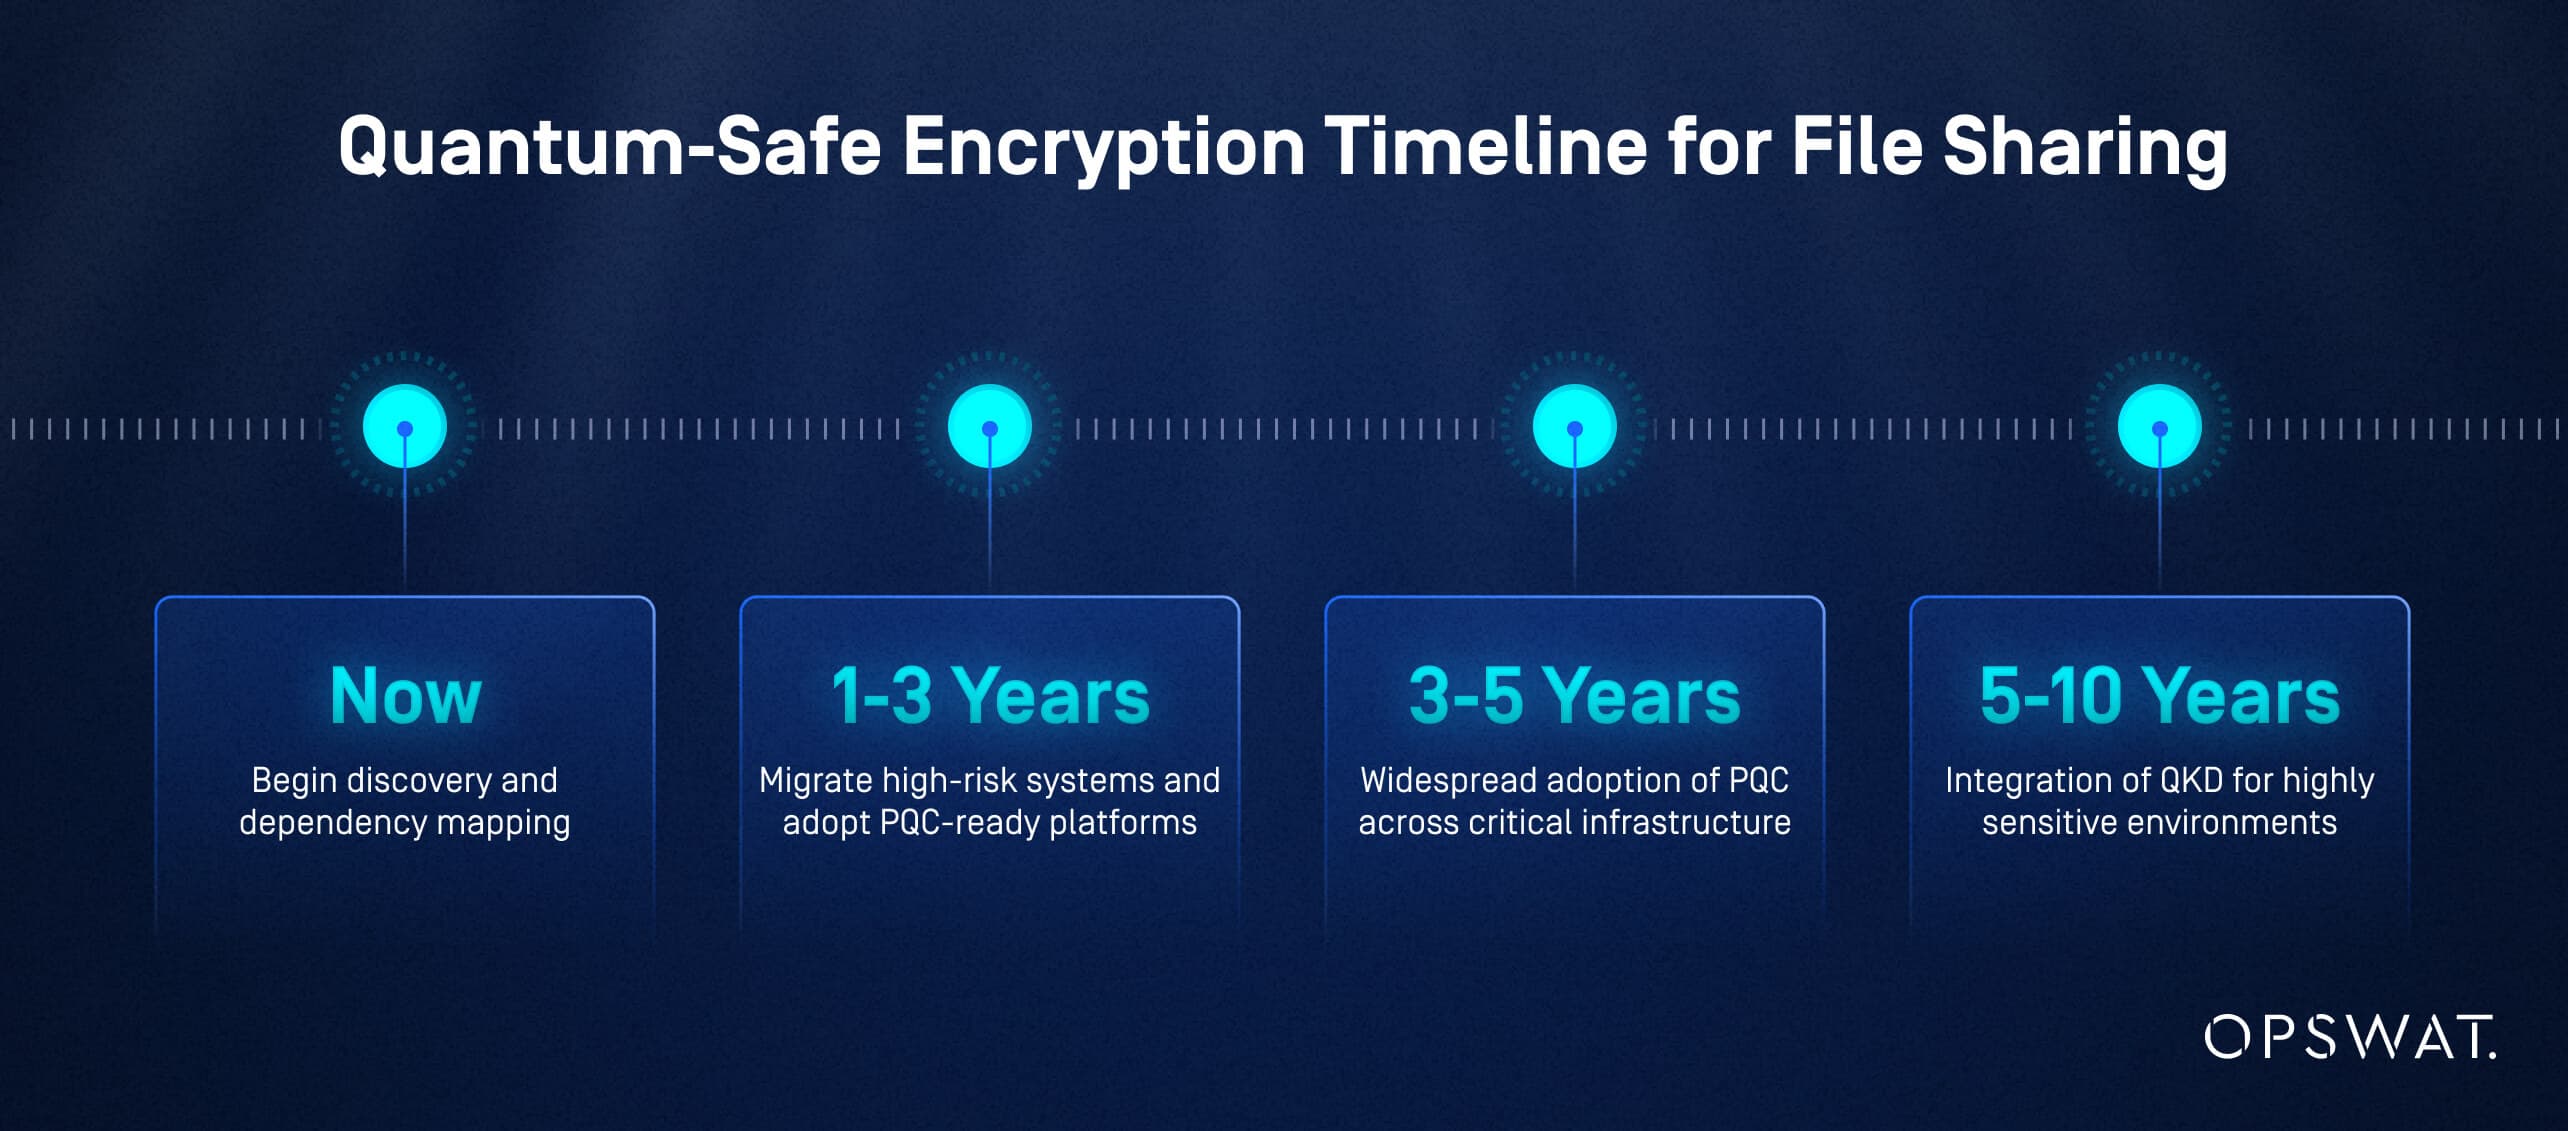
استنادًا إلى خارطة طريق التشفير ما بعد الكم التي وضعها المعهد الوطني للمعايير والتقنية (NIST)، وأنماط التبني في القطاع التي لوحظت خلال التحولات السابقة في مجال التشفير، يتضمن الجدول الزمني الاستراتيجي ما يلي:
- الآن: ابدأ في اكتشاف وتخطيط التبعيات
- 1-3 سنوات: ترحيل الأنظمة عالية المخاطر واعتماد منصات جاهزة لتقنية PQC
- 3-5 سنوات: اعتماد واسع النطاق لـ PQC عبر البنية التحتية الحيوية
- 5–10 سنوات: دمج تقنية توزيع المفاتيح الكمومية (QKD) في البيئات شديدة الحساسية
لماذا يُعد نهج «الثقة الصفرية» ضروريًا لنقل Secure في عصر الذكاء الاصطناعي والتهديدات الكمومية
تعد بنية "الصفر ثقة" (Zero Trust) هي البنية الأمنية الوحيدة التي تتمتع بالمرونة والقوة الكافيتين لمواجهة التهديدات التي تعتمد على الذكاء الاصطناعي، وعمليات فك التشفير المدعومة بالكمبيوتر الكمومي، والشبكات التي تتزايد توزيعها.
من خلال القضاء على الثقة الضمنية والتحقق من كل طلب وصول، يضمن نموذج «الصفر ثقة» أنه حتى في حالة اختراق التشفير أو تسرب بيانات الاعتماد، لن يتمكن المهاجمون من التحرك بحرية أو سرقة البيانات الحساسة.
كيف تتطور مفهوم "الثقة الصفرية" لمواجهة التهديدات الكمومية والتهديدات المدفوعة بالذكاء الاصطناعي في نقل الملفات؟
تتضمن نماذج "الصفر ثقة" الآن ما يلي:
- تقييم المخاطر المستمر باستخدام الذكاء الاصطناعي
- تقييمات الهوية وموثوقية الأجهزة في الوقت الفعلي
- مرونة التشفير لدعم بروتوكولات ما بعد الكمومية
- التجزئة الدقيقة عبر بيئات نقل الملفات الهجينة والمتعددة السحابة
- الفحص على مستوى الملفات للتحقق من سلامته وكشف التهديدات الخفية
تضمن هذه التحسينات المرونة حتى في الحالات التي تتجاوز فيها البرامج الضارة التي تعتمد على الذكاء الاصطناعي الضوابط التقليدية، أو التي تقوض فيها التهديدات الكمومية أنظمة التشفير الحالية.
ما هي الخطوات العملية لتنفيذ نهج "الثقة الصفرية" في Managed File Transfer ؟
يمكن لمسؤولي أمن المعلومات اعتماد نهج "الثقة الصفرية" في مجال نقل الملفات عبر الشبكات ( MFT نهج تدريجي:
- قم بتعيين جميع أصول نقل الملفات (المستخدمون، الأنظمة، سير العمل، الشركاء).
- فرض سياسات الوصول الأقل امتيازًا والسياسات الشرطية.
- تنفيذ التحقق المستمر باستخدام إشارات الهوية والجهاز ومستوى الملف.
- تقسيم بيئات نقل الملفات للحد من الحركة الجانبية.
- دمج حلول متطورة للوقاية من التهديدات، بما في ذلك الفحص المدعوم بالذكاء الاصطناعي وتحليل المحتوى (CDR).
- أتمتة تطبيق السياسات ومراقبة السلوك بشكل مستمر.
يتطلب النجاح دعمًا من الإدارة العليا، وتكاملًا وثيقًا بين أنظمة إدارة الهوية والوصول (IAM)، ومنصة حوكمة وتأمين وتبادل البيانات ( MFT ) حديثة مصممة لتطبيق نموذج «الثقة الصفرية» (Zero Trust).
كيف تعمل سياسة "الثقة الصفرية" على تحسين الامتثال والمرونة في عمليات نقل الملفات؟
تعزز Zero Trust الامتثال بشكل كبير من خلال ضمان ما يلي:
- مسارات تدقيق واضحة وثابتة
- ضوابط حوكمة البيانات المطبقة
- قيود الوصول الموثقة
- المصادقة Adaptive
- التوافق التام مع أطر عمل مثل GDPR و HIPAA و PCI DSS و SOX
بفضل التحقق المستمر والرؤية العميقة، تصبح المؤسسات أكثر مرونة في مواجهة الانتهاكات وسوء التكوين والتهديدات الداخلية وتحديات التدقيق.
كيف يمكن لمسؤولي أمن المعلومات ضمان مستقبل Managed File Transfer تهديدات الذكاء الاصطناعي والكمومية
يجب على مسؤولي أمن المعلومات الجمع بين التخطيط الاستراتيجي وتحديث التكنولوجيا لضمان بقاء بيئات نقل الملفات آمنة مع تطور التهديدات. يتطلب الاستعداد للمستقبل الاستثمار في الرؤى المدعومة بالذكاء الاصطناعي والتشفير ما بعد الكمومي وبنية Zero Trust.
ما هي الخطوات العملية اللازمة للانتقال إلى بنى نقل الملفات المقاومة للحوسبة الكمومية؟
تتضمن استراتيجية الترحيل المستقبلية ما يلي:
- التقييم – تقييم التبعيات المتعلقة بالتشفير، وحساسية البيانات على المدى الطويل، والتعرض للمخاطر الكمومية.
- تحديد الأولويات – تحديد مسارات عمل الملفات عالية المخاطر أو التي تستغرق فترة احتفاظ طويلة.
- الاستعداد لتقنية PQC – اختيار منصات « MFT » التي تدعم التشفير المرن.
- التجريب – اختبار تطبيقات PQC في بيئات منخفضة المخاطر.
- النشر الكامل – تحويل سير العمل والشركاء إلى بروتوكولات آمنة من الناحية الكمومية.
- التحقق المستمر – مراقبة تحديثات المعايير والحفاظ على المرونة في مجال التشفير.
كيف يمكن الاستفادة من الذكاء الاصطناعي للكشف عن التهديدات الكمومية في نقل الملفات والتخفيف من حدتها؟
تعزز الذكاء الاصطناعي أمن عصر الكم من خلال:
- مراقبة الحالات الشاذة المرتبطة بالهجمات الكمومية
- توقع الأصول التي تواجه مخاطر تشفير طويلة الأجل
- التحقق من سلامة الملفات بعد النقل
- الكشف عن أنماط الوصول غير العادية التي تشير إلى حملات جمع البيانات الفورية
- أتمتة سير عمل الحجر الصحي والعزل
OPSWATتعمل خدمة الكشف عن التهديدات القائمة على الذكاء الاصطناعي أدوات على تعزيز هذا النموذج من خلال دمج معلومات استخباراتية عن التهديدات مباشرةً في سير عمل تبادل الملفات.
ما هي أفضل الممارسات لإعداد Managed File Transfer لمواجهة التهديدات السيبرانية الكمومية والمدفوعة بالذكاء الاصطناعي؟
يجب على مسؤولي أمن المعلومات اعتماد أفضل الممارسات التالية:
- تطبيق المرونة في مجال التشفير من أجل التبديل السريع بين الخوارزميات
- تطبيق مبادئ "الثقة الصفرية" في جميع سير عمل نقل الملفات
- نشر نظام الكشف عن الحالات الشاذة وتقييم المخاطر المدعوم بالذكاء الاصطناعي
- تقليل الاعتماد على البروتوكولات القديمة المعرضة للخطر
- التحقق من صلاحية النظم البيئية للشركاء من أجل الاستعداد لـ PQC
- توثيق حجم البيانات وإدارة مخاطر الذكاء الاصطناعي لأغراض إعداد تقارير الامتثال
- دمج آليات الوقاية من التهديدات على مستوى الملفات، مثل تسجيل التغييرات في الملفات (CDR) والفحص لمكافحة البرامج الضارة باستخدام محركات متعددة
ما هي الاعتبارات المتعلقة بالامتثال واللوائح التنظيمية التي يجب مراعاتها عند اعتماد حلول نقل الملفات الآمنة من الناحية الكمومية والقائمة على الذكاء الاصطناعي؟
تتطور اللوائح بسرعة لتأخذ في الاعتبار التهديدات الكمومية ومخاطر الذكاء الاصطناعي ومتطلبات حماية البيانات المتقدمة. يجب على مسؤولي أمن المعلومات (CISOs) التأكد من أن جهودهم لتحديث نقل الملفات تتماشى مع هذه التوقعات المتغيرة.
ما هي معايير الامتثال الرئيسية لنقل الملفات الآمن من الناحية الكمومية؟
المعايير والإرشادات الرئيسية مستمدة من:
- إرشادات NIST بشأن التشفير المقاوم للقوة الحسابية (Kyber، Dilithium، SPHINCS+)
- معايير ETSI الخاصة بـ QKD و PQC
- التفويضات الإقليمية لتحديثات المرونة التشفيرية والخوارزميات
- الأوامر التنفيذية الأمريكية والمبادئ التوجيهية الفيدرالية بشأن الاستعداد الكمي
تركز هذه المعايير على انتقالات الخوارزميات، وتحديثات إدارة المفاتيح، ووثائق التدقيق، وضمانات السرية طويلة الأجل.
كيف يجب على المؤسسات توثيق وإبلاغ أمن نقل الملفات الآمن من الكم والمدفوع بالذكاء الاصطناعي؟
تتضمن أفضل الممارسات ما يلي:
- الحفاظ على قوائم جرد التشفير
- توثيق انتقالات الخوارزميات وإدارة دورة الحياة الرئيسية
- تسجيل أحداث الكشف المدعومة بالذكاء الاصطناعي وإجراءات الاستجابة
- تسجيل قرارات التحكم في الوصول ضمن سير عمل نهج "الثقة الصفرية"
- إنشاء تقارير الامتثال المتوافقة مع اللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA) وقانون نقل التأمين الصحي والمسؤولية (HIPAA) وقانون ساربانس أوكس
OPSWATتساهم ميزات التسجيل وإعداد التقارير المجهزة للامتثال في تخفيف العبء على فرق الأمن بشكل كبير.
ما هي آثار تقنيات الكم والذكاء الاصطناعي على خصوصية البيانات وعمليات النقل عبر الحدود؟
الكم والذكاء الاصطناعي يخلقان اعتبارات جديدة تتعلق بالخصوصية:
- تضمن PQC السرية طويلة الأمد للصادرات الحساسة
- تثير عمليات التفتيش باستخدام الذكاء الاصطناعي مخاوف قضائية بشأن معالجة البيانات
- قوانين سيادة البيانات (GDPR، CCPA، لوائح APAC) تتطلب شفافية التشفير
- تتطلب عمليات النقل عبر الحدود ضمان استمرار الحماية الآمنة من التلاعب الكمومي بعد خروج البيانات من البيئة الأصلية
يجب على مسؤولي أمن المعلومات ضمان أن أنظمة نقل الملفات قادرة على إثبات متانة التشفير وتطبيق الذكاء الاصطناعي بشكل مسؤول ضمن الحدود التنظيمية.
الأسئلة الشائعة
ما هي المعايير الرائدة في مجال التشفير ما بعد الكمومي لـ MFT؟
تشكل الخوارزميات المعتمدة من NIST مثل Kyber و Dilithium الأساس لاعتماد PQC في المستقبل.
كيف يمكن أدوات الذكاء الاصطناعي أدوات مع MFT ؟
من خلال تحليل السلوك، وكشف الحالات الشاذة، وتقييم التهديدات تلقائيًا مع تكامل SIEM/IAM.
ما هي خارطة الطريق لاعتماد PQC في MFT المؤسسي؟
ابدأ التقييم الآن، وقم بتجربة PQC في غضون 1-3 سنوات، وحقق التبني الكامل في غضون 3-5 سنوات.
ما هو خطر هجمات "الحصاد الآن، فك التشفير لاحقًا"؟
يمكن للمهاجمين اليوم الاستيلاء على الملفات المشفرة وفك تشفيرها بمجرد نضوج أجهزة الكمبيوتر الكمومية.
كيف يقارن QKD بـ PQC؟
توفر تقنية QKD أمانًا لا مثيل له، ولكنها تتطلب أجهزة متخصصة؛ أما تقنية PQC فهي أكثر عملية للتطبيق على نطاق واسع.
كيف يجب أن تستعد الشركات لمواجهة تهديدات الذكاء الاصطناعي والكمومية؟
تنفيذ نهج "الثقة الصفرية" (Zero Trust)، وتبني المرونة في التشفير، ونشر أنظمة الكشف القائمة على الذكاء الاصطناعي، وتحديث البروتوكولات القديمة.
هل مؤسستك مستعدة لمستقبل عمليات نقل Secure ؟
يعمل الذكاء الاصطناعي والحوسبة الكمومية على إعادة تشكيل الأسس الأساسية لنقل الملفات الآمن. وبالنسبة لرؤساء أمن المعلومات (CISO)، تمثل هذه التغييرات مخاطر وفرصًا في آن واحد. وأولئك الذين يشرعون في التحديث الآن من خلال اعتماد التحليلات المدعومة بالذكاء الاصطناعي، والتخطيط لتشفير مقاوم للتهديدات الكمومية، ودمج بنية «الصفر ثقة» (Zero Trust)، سيبنون أنظمة تبادل بيانات مرنة ومستعدة للمستقبل، قادرة على الصمود في وجه الجيل القادم من التهديدات السيبرانية.
OPSWAT تقود هذه الشركة عملية التحول هذه من خلال توفير قدرات آمنة لنقل الملفات قائمة على نموذج «الثقة الصفرية» (Zero Trust) ومدعومة بالذكاء الاصطناعي ومجهزة للتكنولوجيا الكمومية، وذلك عبر Metadefender Managed File Transfer ( MFT) ، والتي توفر الحماية للمؤسسات والبنية التحتية الحيوية على حد سواء.
ما هي المعايير الرائدة في مجال التشفير ما بعد الكمومي لـ MFT؟
تشكل الخوارزميات المعتمدة من NIST مثل Kyber و Dilithium الأساس لاعتماد PQC في المستقبل.
كيف يمكن أدوات الذكاء الاصطناعي أدوات مع MFT ؟
من خلال تحليل السلوك، وكشف الحالات الشاذة، وتقييم التهديدات تلقائيًا مع تكامل SIEM/IAM.
ما هي خارطة الطريق لاعتماد PQC في MFT المؤسسي؟
ابدأ التقييم الآن، وقم بتجربة PQC في غضون 1-3 سنوات، وحقق التبني الكامل في غضون 3-5 سنوات.
ما هو خطر هجمات "الحصاد الآن، فك التشفير لاحقًا"؟
يمكن للمهاجمين اليوم الاستيلاء على الملفات المشفرة وفك تشفيرها بمجرد نضوج أجهزة الكمبيوتر الكمومية.
كيف يقارن QKD بـ PQC؟
توفر تقنية QKD أمانًا لا مثيل له، ولكنها تتطلب أجهزة متخصصة؛ أما تقنية PQC فهي أكثر عملية للتطبيق على نطاق واسع.
كيف يجب أن تستعد الشركات لمواجهة تهديدات الذكاء الاصطناعي والكمومية؟
تنفيذ نهج "الثقة الصفرية" (Zero Trust)، وتبني المرونة في التشفير، ونشر أنظمة الكشف القائمة على الذكاء الاصطناعي، وتحديث البروتوكولات القديمة.
