في العصر الرقمي الحالي، أصبحت رموز QR جزءًا لا يتجزأ من حياتنا اليومية، حيث تسهل الوصول السريع إلى المعلومات والمواقع الخدمات مسحها الخدمات . ومع ذلك، لم تغب مزاياها عن أنظار مجرمي الإنترنت. ومن بين الاتجاهات المتزايدة في مجال التهديدات الإلكترونية استخدام رموز QR في هجمات التصيد الاحتيالي، وهي طريقة تُعرف باسم التصيد الاحتيالي باستخدام رموز QR أو "quishing".
تستكشف هذه المقالة الفروق الدقيقة في التصيد الاحتيالي لرمز الاستجابة السريعة ، والمخاطر المرتبطة به ، وكيف يمكن للمؤسسات حماية نفسها من هذا التهديد المتزايد.
ما هو الخداع؟
يتضمن التصيد الاحتيالي أو التصيد الاحتيالي لرمز الاستجابة السريعة تضمين عناوين URL ضارة ضمن رموز QR. عندما يقوم المستخدمون بمسح هذه الرموز ضوئيا ، يتم توجيههم إلى مواقع ويب التصيد الاحتيالي المصممة لسرقة المعلومات الحساسة ، مثل بيانات اعتماد تسجيل الدخول والبيانات الشخصية والمعلومات المالية. على عكس هجمات التصيد الاحتيالي التقليدية ، التي تعتمد على نقر المستخدمين على الروابط الضارة في رسائل البريد الإلكتروني أو الرسائل النصية ، فإن الاستجواب يعزز الثقة والفضول الذي يمكن أن تلهمه رموز QR.
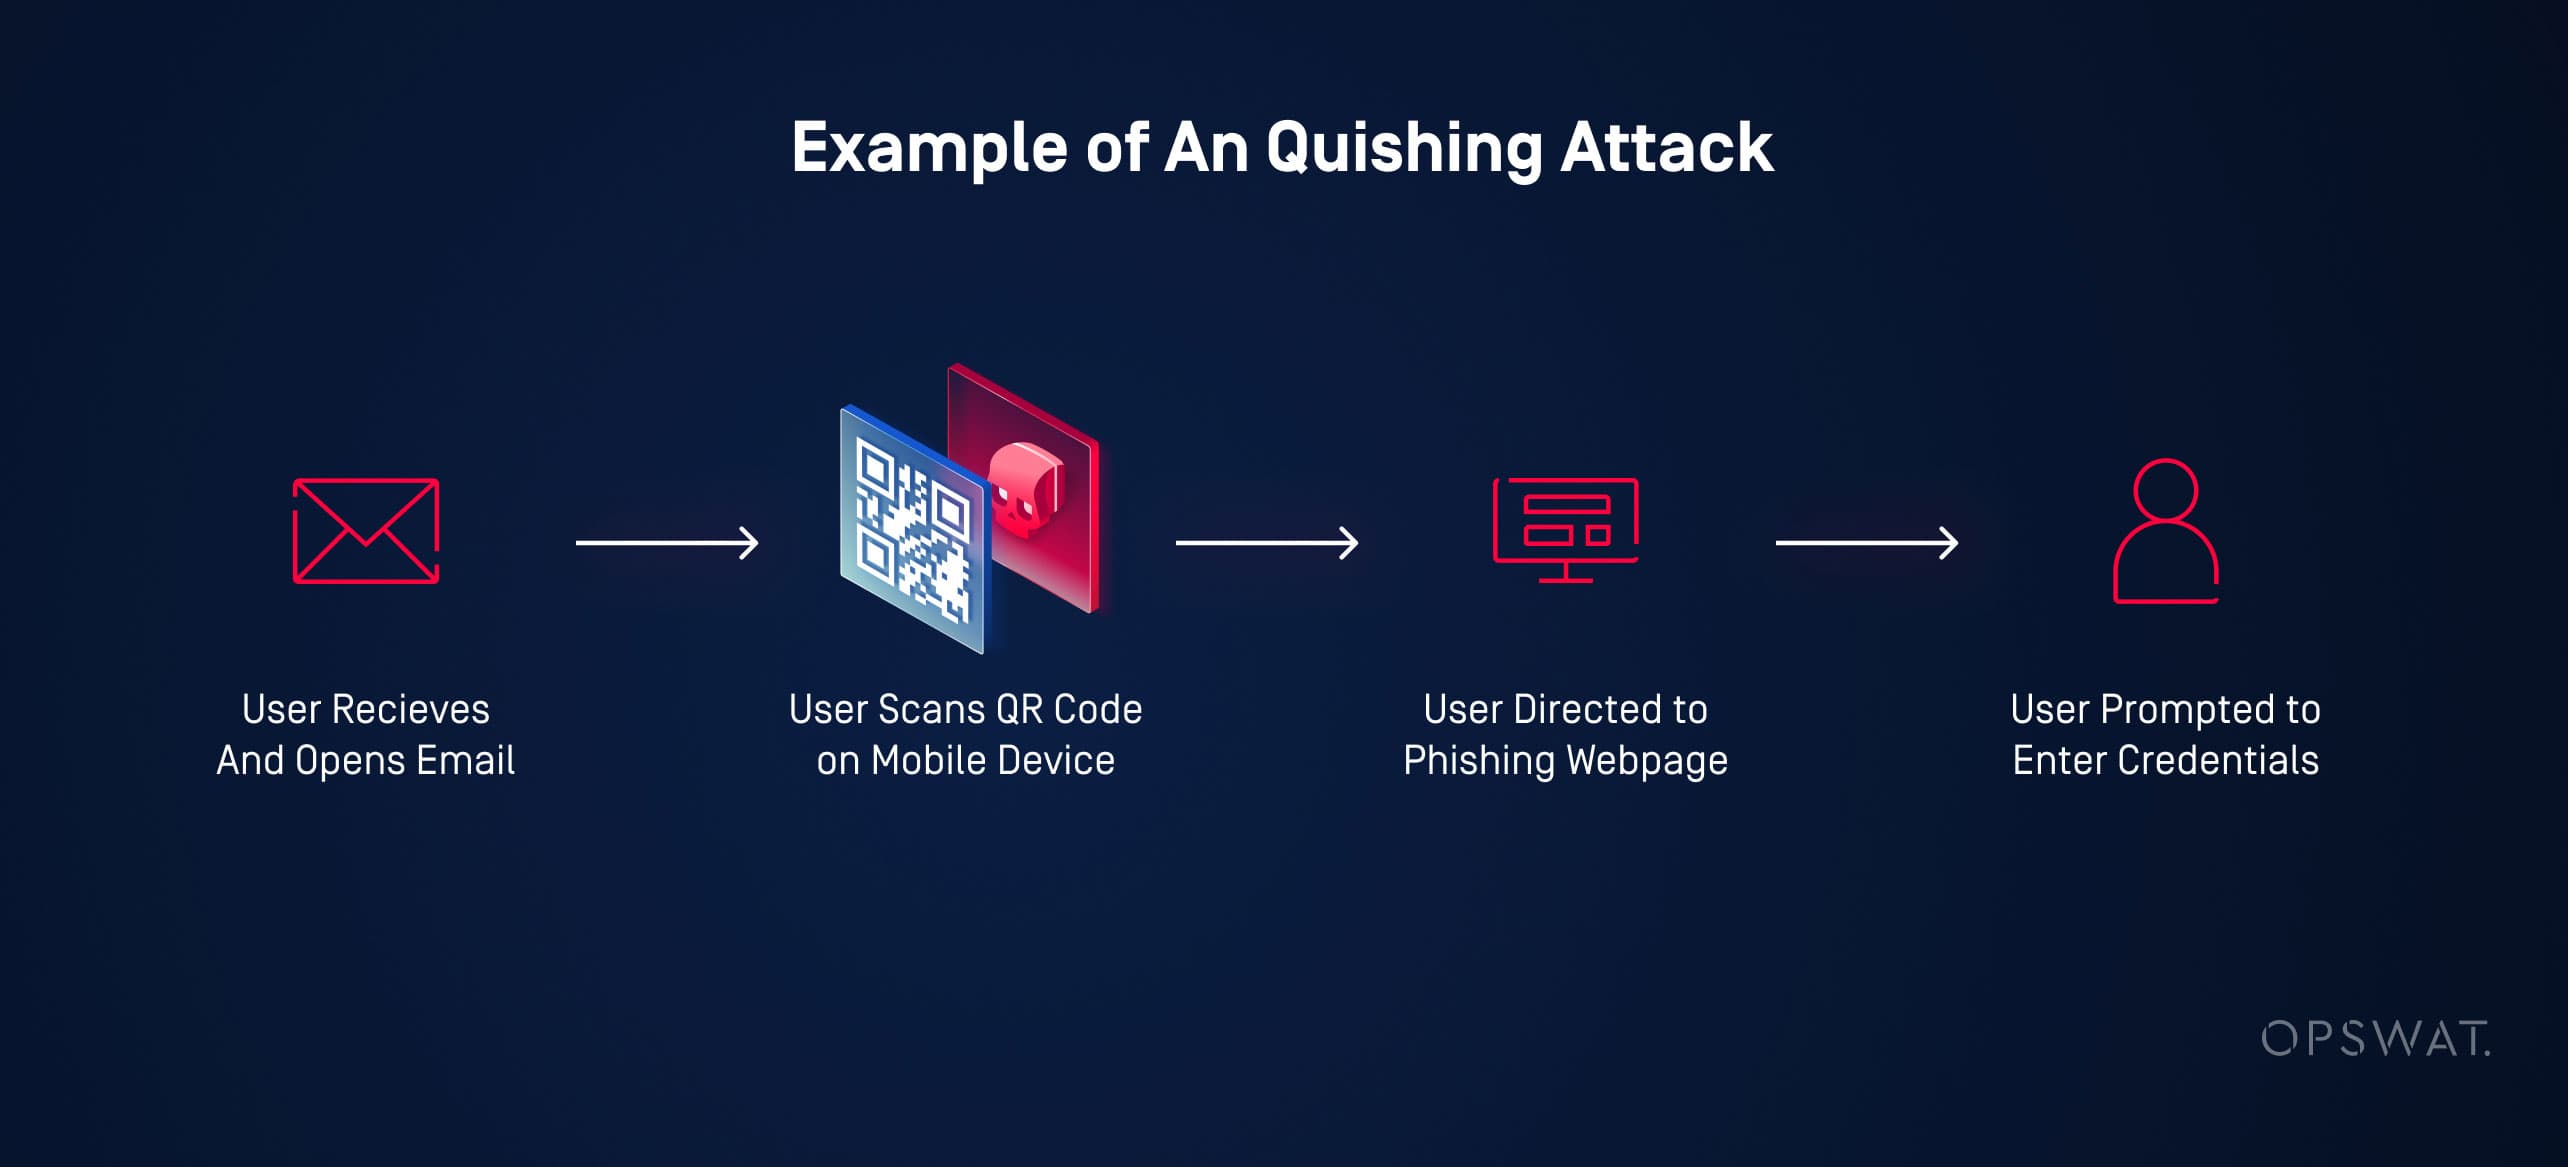
آلية البحث عن طريق التصيد
يتضمن Quishing عادة تضمين عنوان URL ضار داخل رمز الاستجابة السريعة. عند المسح الضوئي ، يعيد رمز الاستجابة السريعة هذا توجيه الضحية إلى موقع تصيد مصمم لسرقة بيانات الاعتماد أو المعلومات الشخصية أو تثبيت البرامج الضارة. يكمن تعقيد هذه الهجمات في قدرتها على تجاوز تدابير أمان البريد الإلكتروني التقليدية ، حيث لا يتم فحص رموز QR عادة مثل عناوين URL للنص العادي.
التصيد الاحتيالي لرمز الاستجابة السريعة المستند إلى البريد الإلكتروني: غالبا ما يقوم مجرمو الإنترنت بتضمين رموز QR الضارة في رسائل البريد الإلكتروني التي تبدو شرعية. قد تزعم رسائل البريد الإلكتروني هذه أنها من مصادر موثوقة مثل المؤسسات المالية أو مقدمي الخدمات أو كيانات الشركات. قد يطالب رمز الاستجابة السريعة المستلم بمسحه ضوئيا لأسباب مختلفة ، مثل التحقق من تفاصيل الحساب أو الوصول إلى المستندات الآمنة أو المشاركة في الاستطلاعات.
المادية والرقمية Media يمكن أيضا العثور على رموز QR الضارة على الملصقات والتثبيتات والوسائط المادية الأخرى.: بالإضافة إلى ذلك ، يمكن توزيعها من خلال وسائل التواصل الاجتماعي أو الرسائل القصيرة أو المنصات الرقمية الأخرى ، مما يوسع نطاق الضحايا المحتملين.
كيف يمكن أن يؤثر التصيد الاحتيالي لرمز الاستجابة السريعة على مؤسسات البنية التحتية الحيوية
في مايو 2023، استهدفت حملة تصيد احتيالي باستخدام رموز QR شركة طاقة أمريكية رائدة. كان الهدف من الحملة هو سرقة بيانات اعتماد Microsoft من مستخدمين في مختلف القطاعات. والجدير بالذكر أن شركة الطاقة تلقت حوالي 29٪ من أكثر من 1000 رسالة بريد إلكتروني تحتوي على رموز QR ضارة، الخدمات استهدفت بشكل كبير الخدمات التصنيع والتأمين والتكنولوجيا الخدمات المالية.
تضمنت رسائل التصيد الاحتيالي رموز QR في صور PNG أو مرفقات PDF، تحث المستلمين على مسح الرموز للتحقق من حساباتهم. تتجاوز هذه الطريقة حلول مكافحة التصيد الاحتيالي حلول الروابط الضارة مخفية داخل صور QR. تشير الحملة، التي لوحظ أنها نمت بأكثر من 2400٪ منذ مايو 2023، إلى أن الجهات التهديدية تختبر فعالية رموز QR. وقد حذرت مكتب التحقيقات الفيدرالي (FBI) من مثل هذه الهجمات، وأوصت باليقظة والتحقق الدقيق من عناوين URL التي تم الحصول عليها من رموز QR الممسوحة ضوئيًا.
فيما يلي ثلاث طرق أخرى يمكن من خلالها استخدام التصيد الاحتيالي باستخدام رموز QR ضد مؤسسات البنية التحتية الحيوية أو العملاءلائها:
العملاء أحد البنوك الكبرى رسائل بريد إلكتروني تحتوي على رموز QR تزعم أنها خاصة بميزة أمان جديدة. عند مسح هذه الرموز ضوئيًا، يتم توجيه المستخدمين إلى موقع يحاكي صفحة تسجيل الدخول إلى البنك، ويقوم بجمع تفاصيل الحساب والمعلومات الشخصية. تسبب هذا الحادث خسائر مالية كبيرة وتضرر سمعة البنك.
يتلقى موظفو شركة متعددة الجنسيات بريدا إلكترونيا يبدو أنه من قسم الموارد البشرية ، مع رمز الاستجابة السريعة المرتبط ب "استطلاع إلزامي". ومع ذلك ، فإن صفحة الاستطلاع هي موقع تصيد مصمم لسرقة بيانات اعتماد الموظفين. يؤدي الخرق إلى وصول غير مصرح به إلى بيانات الشركة الحساسة.
يتلقى مرضى مقدم الرعاية الصحية تذكيرات بالمواعيد تحتوي على رموز QR. يؤدي مسح هذه الرموز إلى إعادة توجيهها إلى صفحة تسجيل دخول مزيفة لبوابة المريض ، مما يعرض السجلات الطبية والمعلومات الصحية الشخصية للخطر.
مشهد التهديد المتصاعد
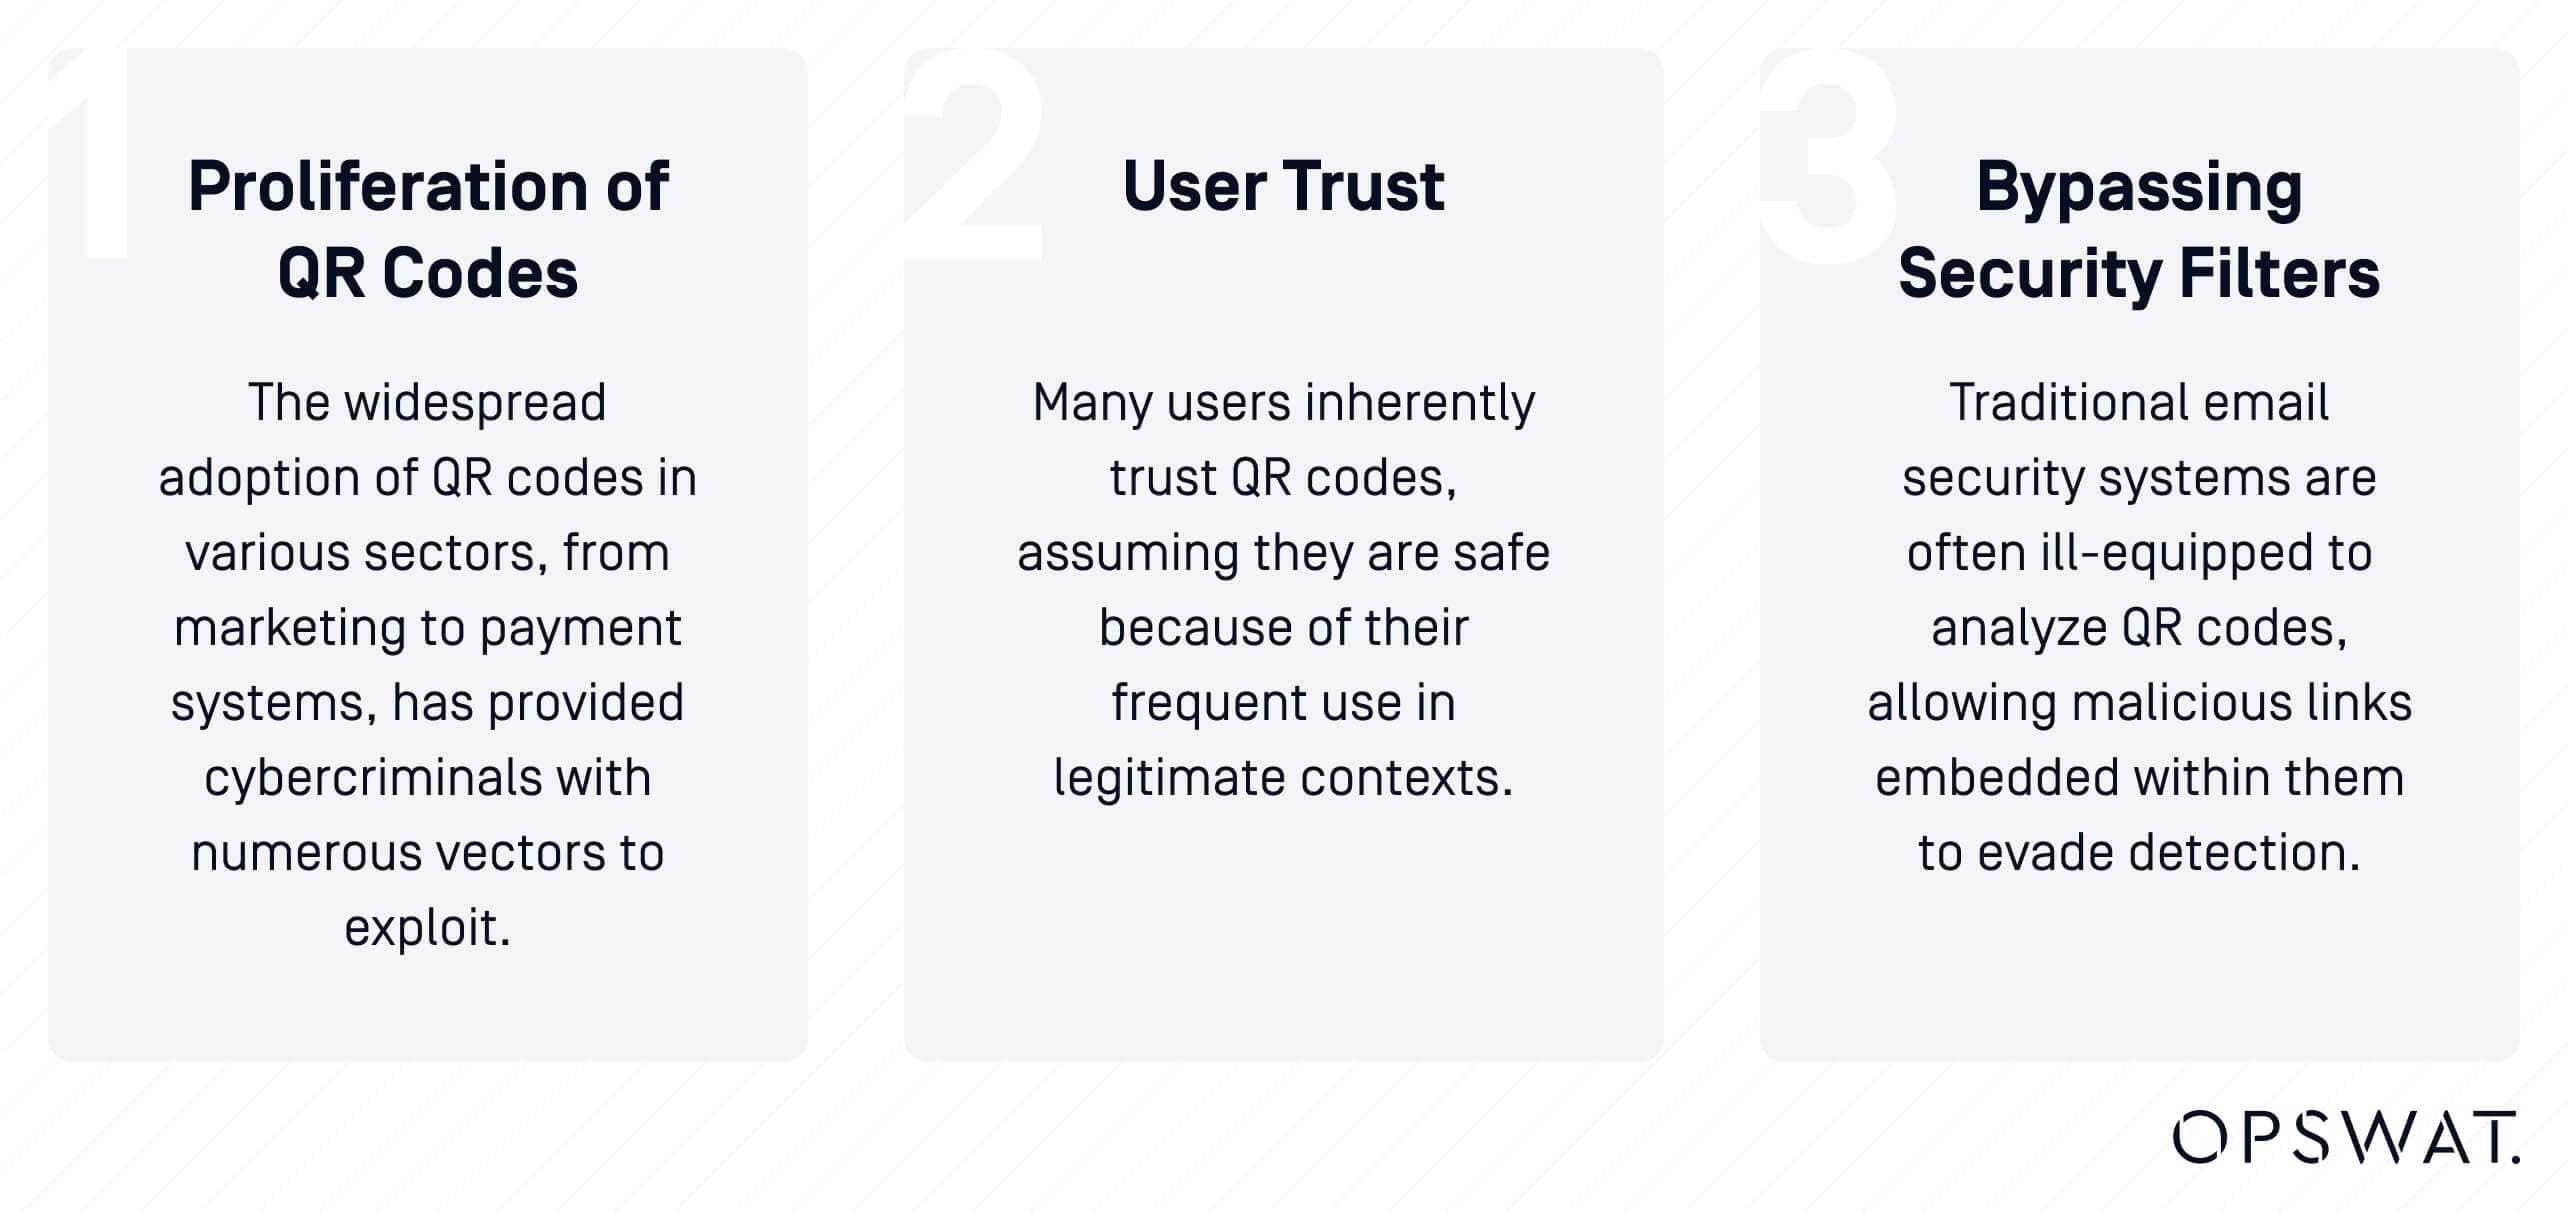
وفقا لتقرير صادر عن مجلة InfoSecurity ، كانت هناك زيادة كبيرة في هجمات التصيد الاحتيالي لرمز الاستجابة السريعة. في عام 2022 وحده ، تضمنت 22٪ من هجمات التصيد الاحتيالي رموز QR. يمكن أن يعزى هذا الارتفاع إلى الاستخدام المتزايد لرموز QR والسهولة النسبية التي يمكن استغلالها بها. يدرك مجرمو الإنترنت أن العديد من المستخدمين غير مدركين للمخاطر المحتملة المرتبطة بمسح رموز QR ، مما يجعلهم هدفا سهلا.
ساهمت الزيادة في العمل عن بعد والمعاملات الرقمية أيضا في ظهور التصيد الاحتيالي لرمز الاستجابة السريعة. قد يكون الموظفون الذين يعملون من المنزل أكثر عرضة لمسح رموز QR ضوئيا دون نفس مستوى التدقيق الذي يطبقونه في بيئة المكتب التقليدية. بالإضافة إلى ذلك ، توفر الزيادة في المعاملات عبر الإنترنت المزيد من الفرص لمجرمي الإنترنت لتوزيع رموز QR الضارة.
فيما يلي أهم ثلاثة عوامل تساهم في ظهور التصيد الاحتيالي لرمز الاستجابة السريعة:
تأثير التصيد الاحتيالي لرمز الاستجابة السريعة
يمكن أن تكون هجمات السحق الناجحة شديدة ، مما يؤثر على كل من الأفراد والمنظمات مما يؤدي إلى:
- خروقات البيانات: الوصول غير المصرح به إلى المعلومات الحساسة ، بما في ذلك البيانات الشخصية والتفاصيل المالية وبيانات اعتماد الشركة.
- الخسارة المالية: خسارة مالية مباشرة بسبب المعاملات الاحتيالية أو برامج الفدية.
- ضرر السمعة: فقدان ثقة العملاء ركاء العملاء مما قد يكون له آثار طويلة الأمد على الأعمال.
التخفيف من المخاطر من خلال مكافحة التصيد الاحتيالي في الوقت الفعلي
نظرًا للطبيعة المعقدة لهجمات التصيد الاحتيالي عبر رموز QR، يتعين على المؤسسات اعتماد استراتيجيات شاملة للتخفيف من هذه المخاطر. وتعد إحدى أكثر الطرق فعالية لمكافحة التصيد الاحتيالي عبر رموز QR هي استخدام حل مكافحة التصيد الاحتيالي في الوقت الفعلي. يمكن لطبقة الدفاع «مكافحة التصيد الاحتيالي في الوقت الفعلي» من OPSWATتعزيز أمن البريد الإلكتروني بشكل كبير من خلال توفير حماية قوية ضد هجمات التصيد الاحتيالي باستخدام التقنيات التالية:
يجري عمليات التحقق من سمعة الروابط باستخدام أكثر من 30 مصدرا عبر الإنترنت في وقت النقر. يضمن ذلك أنه حتى إذا ظهر رمز الاستجابة السريعة آمنا في البداية ، اكتشاف أي تغييرات لاحقة على عنوان URL المرتبط وحظرها.
يمسح رموز QR المضمنة في رسائل البريد الإلكتروني ويعيد كتابة أي عناوين URL ضارة ، مما يمنع إعادة توجيه المستخدمين إلى مواقع التصيد الاحتيالي.
مع معدل اكتشاف 99.98٪ ، يوفر هذا الحل حماية لا مثيل لها ضد البريد العشوائي وهجمات التصيد الاحتيالي. تقلل عمليات التحقق الشاملة من سمعة الارتباط والتحليل في الوقت الفعلي بشكل كبير من خطر الوقوع ضحية لعمليات التصيد الاحتيالي.
يستخدم الاستدلال المتقدم وخوارزميات التعلم الآلي لتحديد محاولات التصيد الاحتيالي وحظرها. يضمن هذا النهج متعدد الطبقات اكتشاف وتحييد حتى أكثر هجمات التصيد الاحتيالي تطورا.
تنفيذ OPSWATفي الوقت الفعلي ، يوفر حل مكافحة التصيد الاحتيالي العديد من الفوائد مثل:
من خلال إضافة طبقة قوية من الحماية ضد هجمات التصيد الاحتيالي ، يمكن للشركات حماية معلوماتها الحساسة ومنع الوصول غير المصرح به إلى أنظمتها.
يمكن للموظفين استخدام رموز QR دون خوف من الوقوع ضحية لعمليات التصيد الاحتيالي ، مع العلم أنه سيتم اكتشاف أي روابط ضارة وحظرها في الوقت الفعلي.
بالنسبة للشركات العاملة في القطاعات الخاضعة للتنظيم، حلول يساعد تطبيق حلول متطورة لمكافحة التصيد الاحتيالي في تلبية متطلبات الامتثال المتعلقة بأمن البيانات والخصوصية.
تدريب الموظفين وتوعيتهم
بالإضافة إلى ذلك ، يوصى بشدة بتثقيف الموظفين حول المخاطر المرتبطة برموز QR وكيفية التعرف على الرموز المشبوهة. يجب أن يشمل التدريب:
التحقق: شجع الموظفين على التحقق من مصدر رموز QR قبل مسحها ضوئيا. إذا تم استلام رمز الاستجابة السريعة عبر البريد الإلكتروني أو تم العثور عليه في مكان غير عادي ، فيجب عليهم التحقق مرة أخرى من شرعيته.
فحص عنوان URL: علم الموظفين فحص عنوان URL الذي يوجههم إليه رمز الاستجابة السريعة. يجب فحص عناوين URL الشرعية بحثا عن أي حالات شاذة أو أخطاء إملائية قد تشير إلى موقع تصيد احتيالي.
باختصار
مع استمرار زيادة استخدام رموز QR ، سيزداد خطر التصيد الاحتيالي لرمز الاستجابة السريعة. يعمل مجرمو الإنترنت باستمرار على تطوير تكتيكاتهم ، مما يجعل من الضروري للشركات البقاء في الطليعة.
يعد تثقيف الموظفين ونشر حلول أمان البريد الإلكتروني المتقدمة والاستفادة من تقنيات مكافحة التصيد الاحتيالي في الوقت الفعلي خطوات حاسمة في التخفيف من مخاطر التصيد الاحتيالي باستخدام رموز QR. من خلال اتخاذ هذه التدابير الاستباقية، يمكن للشركات ضمان أنها مجهزة جيدًا للتعامل مع التهديدات المتطورة والحفاظ على أمان أصولها الرقمية.
للتعرف على كيفية حلول OPSWATالمبتكرة بالحفاظ على أمان البنية التحتية الحيوية الخاصة بك، تحدث إلى أحد الخبراء اليوم.
