- فهم مخاطر نقل الملفات الخاصة بالرعاية الصحية والامتثال لقانون HIPAA
- الميزات الرئيسية التي يحتاجها كل Managed File Transfer من أجل الامتثال لقانون HIPAA
- كيفحلول Managed File Transfer كفاءة عمليات تدقيق HIPAA وإعداد تقارير الامتثال
- أفضل الممارسات لنقل Secure في مؤسسات الرعاية الصحية
- مقارنةحلول Managed File Transfer : منصات خاصة بالرعاية الصحية مقابل منصات عامة
- خطوات تنفيذ نشر Managed File Transfer المتوافق مع HIPAA Managed File Transfer مجال الرعاية الصحية
- قياس قيمة Managed File Transfer الامتثال لمعايير الرعاية الصحية وحماية بيانات المرضى
- الأسئلة الشائعة
فهم مخاطر نقل الملفات الخاصة بالرعاية الصحية والامتثال لقانون HIPAA
تنقل ملفات الرعاية الصحية المعلومات الصحية المحمية (PHI) إلى انتهاكات البيانات والعقوبات التنظيمية وتعطيل العمليات لأن الملفات تنتقل باستمرار بين الإدارات والأطباء والشركاء والأنظمة.
يُشدد قانون HIPAA (قانون قابلية نقل التأمين الصحي والمساءلة) من متطلبات الأمان من خلال فرض الحماية المتسقة وإمكانية التدقيق والرقابة على كل عملية نقل للملفات. ونادرًا ما تلبي منصات مشاركة الملفات العامة أدوات هذه التوقعات، لأنها تفتقر إلى الحوكمة (سياسات التشفير المُطبَّقة)، والتحقق (التحقق الآلي من الوصول)، والرؤية (سجلات تدقيق شاملة) التي تتطلبها معالجة المعلومات الصحية المحمية (PHI).
تفرض قانون HIPAA متطلبات محددة، بما في ذلك سجلات التدقيق الموثقة (قابلية التدقيق)، ومعايير التشفير (الحماية)، وقيود الوصول (الرقابة)، وذلك بالنسبة لكل عملية نقل ملفات تحتوي على معلومات صحية محمية (PHI).
ما هي التهديدات الأمنية الأكثر شيوعًا في عمليات نقل الملفات في مجال الرعاية الصحية؟
تعد عمليات نقل الملفات في مجال الرعاية الصحية (النقل الإلكتروني للمعلومات الصحية المحمية بين الأنظمة والأقسام والشركاء الخارجيين) الهدف الأكثر شيوعًا لبرامج الفدية وسرقة البيانات واختراق الحسابات، حيث يقوم المهاجمون باعتراض المعلومات الصحية المحمية أثناء نقلها أو استغلال ضعف ضوابط الوصول.ووفقًا لموقع «Healthcare IT News»، أكد هجوم الفدية الذي تعرضت له شركة «Change Healthcare» في عام 2024 تسرب بيانات تخص حوالي 192.7 مليون فرد، مما يوضح كيف يمكن لمركز تبادل بيانات واحد تعرض للاختراق أن يتحول إلى أكبر خرق لبيانات الرعاية الصحية في تاريخ الولايات المتحدة.
تشمل التهديدات الأمنية الشائعة في عمليات نقل الملفات في مجال الرعاية الصحية ما يلي:
اعتراض البيانات: لا تزال عمليات نقل الملفات غير المشفرة أو ذات الحماية الضعيفة عبر البريد الإلكتروني أو البروتوكولات القديمة تشكل أهدافًا رئيسية.
الوصول غير المصرح به: تؤدي الحسابات المشتركة، أو الأذونات الواسعة النطاق، أو الاتصالات غير الآمنة مع الشركاء إلى تعريض المعلومات الصحية المحمية (PHI) للخطر داخليًّا وخارجيًّا.
إساءة استخدام المعلومات الداخلية: غالبًا ما يؤدي الإرسال الخاطئ غير المقصود، أو استخدام الأجهزة الشخصية، أو التسريب المتعمد إلى حدوث انتهاكات تستوجب الإبلاغ عنها.
اختراق من قبل أطراف ثالثة: غالبًا ما تتدفق المعلومات الصحية المحمية (PHI) إلى المختبرات وشركات الفوترة ومقدمي الخدمات المتخصصة الذين قد لا يطبقون إجراءات رقابة كافية.
الأعطال التشغيلية: تؤدي الأعطال في سير عمل عمليات النقل المؤقتة إلى فقدان الملفات أو حدوث تأخيرات أو فقدان الوثائق.
كيف تؤثر قواعد HIPAA على متطلبات نقل الملفات الإلكترونية؟
تنص «قاعدة الخصوصية» في قانون HIPAA على ألا يتم الكشف عن أي معلومات صحية محمية (PHI) يتم تبادلها داخليًّا أو خارجيًّا إلا للأطراف المصرح لها التي لديها غرض مشروع، بينما تفرض «قاعدة الأمان» اتخاذ تدابير وقائية إدارية ومادية وتقنية لحماية المعلومات الصحية المحمية (PHI) الإلكترونية أثناء نقلها.
وبشكل عام، فإن هذه المتطلبات تُلزم الكيانات الخاضعة لهذه القواعد وشركاء الأعمال بضمان أن كل عملية نقل للملفات تحافظ على السرية (من خلال التشفير)، وتتحقق من صلاحية المستخدم (عن طريق المصادقة متعددة العوامل)، وتحافظ على سلامة البيانات (باستخدام المجموعات الاختبارية أو التوقيعات الرقمية) طوال عملية التبادل.
تُلزم قانون HIPAA الكيانات الخاضعة له بحماية بيانات المعلومات الصحية المحمية (PHI) أثناء نقلها من خلال:
- إجراءات السرية التي تحمي البيانات من الاعتراض
- التحقق من الوصول لضمان أن المستخدمين والأنظمة المصرح لهم فقط هم من يتبادلون المعلومات الصحية المحمية (PHI)
- إجراءات حماية النزاهة التي تضمن عدم تغيير الملفات أثناء النقل
- إمكانية التدقيق الكاملة التي توثق من أرسل ماذا، ومتى، وإلى من
- سياسات متسقة وإدارة للمخاطر تحكم جميع سير عمل نقل الملفات
لماذا تعتبر طرق مشاركة الملفات التقليدية غير ملائمة للامتثال لقانون HIPAA؟
تُعتبر أنظمة إدارة التهديدات ( أدوات ) القديمة أو المخصصة للمستهلكين غير كافية لأنها تفتقر إلى ضوابط قابلة للتنفيذ، وإلى آليات المراقبة، وسجلات التدقيق. وتعتمد هذه الأساليب على سلوك المستخدم بدلاً من تدابير الحماية المُفرضَة، مما يؤدي إلى حالات إخفاق متوقعة في الامتثال ويزيد من مخاطر حدوث خروقات.
الطرق التقليدية لمشاركة الملفات ومتطلبات الامتثال
الطريقة | Core | فجوة HIPAA |
|---|---|---|
البريد الإلكتروني | إرسال خاطئ، تشفير غير متسق | لا يوجد تحكم موثوق في الوصول أو حماية شاملة |
FTP/SFTP | بيانات اعتماد ثابتة، رؤية محدودة | عدم كفاية عمليات التدقيق والرقابة القائمة على الأدوار |
أدوات السحابة الاستهلاكية | روابط عامة، أذونات يديرها المستخدم | لا توجد حوكمة مؤسسية للبيانات الصحية المحمية |
الأساليب اليدوية/الأساليب المخصصة | USB ، تطبيقات غير معتمدة | عدم وجود رؤية أو تطبيق للسياسة |
استنادًا إلى متطلبات أمن النقل الواردة في القاعدة الأمنية HIPAA § 164.312(e) وإرشادات HHS بشأن حماية المعلومات الصحية المحمية إلكترونيًا.
الميزات الرئيسية التي يحتاجها كل Managed File Transfer من أجل الامتثال لقانون HIPAA
يجب أن تضمن منصة « MFT » (نقل الملفات المُدار) المتوافقة مع قانون HIPAA توفير حماية متسقة (التشفير)، والتحقق (مصادقة الوصول)، والرؤية (تسجيل عمليات التدقيق) في كل عملية نقل للمعلومات الصحية المحمية (PHI). وترتبط الميزات الأساسية ارتباطًا مباشرًا بالإجراءات الوقائية المطلوبة: التشفير، والتحكم في الوصول، والتحقق من السلامة، وتسجيل عمليات التدقيق، وفرض السياسات، والحوكمة الخاصة بالأطراف الثالثة.
حلول MFT الخاصة بالرعاية الصحية هذه الضوابط بقدرات مصممة خصيصًا لتبادل المعلومات الصحية المحمية (PHI) بكميات كبيرة، وسير العمل السريري، وأنظمة الموردين المعقدة بما يتجاوز ما يمكن أن تقدمه الأنظمة العامة بشكل موثوق.
ما هي معايير التشفير المطلوبة لنقل الملفات المتوافقة مع HIPAA؟
تنص قانون HIPAA على ضرورة حماية المعلومات الصحية المحمية (PHI) أثناء نقلها باستخدام تشفير قوي يتوافق مع معايير القطاع. وفي الممارسة العملية، يعني ذلك ما يلي:
- AES-256 لتشفير الملفات وتشفير البيانات المخزنة
- TLS 1.2 أو إصدار أحدث لحماية البيانات أثناء النقل
- وحدات تشفير متوافقة مع الخوارزميات الموصى بها من قبل المعهد الوطني للمعايير والتكنولوجيا (NIST)
- تطبيق متسق عبر جميع عمليات النقل الداخلية والخارجية والآلية والمخصصة
وفقًا لإرشادات «قاعدة أمن HIPAA» الصادرة عن وزارة الصحة والخدمات الإنسانية (HHS) بشأن أمن الإرسال (المادة 164.312(e))، يُعتبر التشفير إجراءً وقائيًّا أساسيًّا لمنع الوصول غير المصرح به أثناء الإرسال. وينبغي أن يضمن حل «التشفير التلقائي» ( MFT ) دمج متطلبات التشفير في ضوابط السياسات والتكوينات القائمة على الأدوار، مما يمنع المستخدمين من إرسال المعلومات الصحية المحمية (PHI) عبر قنوات غير محمية.
كيف تمنع ضوابط الوصول ومصادقة المستخدم الوصول غير المصرح به إلى المعلومات الصحية المحمية (PHI)؟
يجب أن يقتصر الوصول إلى المعلومات الصحية المحمية (PHI) على الأفراد والأنظمة التي لديها حاجة موثقة ومتعلقة بالوظيفة (مبدأ الحد الأدنى الضروري بموجب المادة 164.502(ب) من قاعدة الخصوصية في قانون HIPAA). وينبغي أن تفرض منصة « MFT » ذلك من خلال:
- نظام RBAC (التحكم في الوصول القائم على الأدوار) التفصيلي الذي يحد من حقوق الاطلاع والنقل
- المصادقة متعددة العوامل (MFA) لكل من المستخدمين الداخليين والشركاء الخارجيين
- مصادقة قوية بين الأنظمة، مع استبدال بيانات الاعتماد الثابتة بشهادات أو رموز مميزة
- القيود القائمة على السياسات التي تحدد من يمكنه إرسال الملفات التي تحتوي على معلومات صحية محمية (PHI) أو استلامها أو الموافقة عليها أو استرجاعها
تعكس هذه الإجراءات التوقعات الأساسية لقواعد الأمان الخاصة بقانون HIPAA: التحقق من الهوية، ومنح التفويض المناسب، ومنع الكشف غير المصرح به.
ما هي مسارات التدقيق وقدرات إعداد التقارير الضرورية لتدقيقات HIPAA؟
يتوقع المراجعون إمكانية التتبع الكامل لكل عملية نقل للمعلومات الصحية المحمية (PHI). وبدون هذه الرؤية، لا يمكن للمؤسسات إثبات امتثالها لقانون HIPAA أثناء عمليات التدقيق، وقد تتعرض لإجراءات إنفاذية، بما في ذلك غرامات مالية مدنية تتراوح بين 100 و50,000 دولار لكل مخالفة.
يجب أن يشمل MFT ما يلي:
- من قام بالوصول إلى المعلومات الصحية المحمية أو نقلها
- ما الملف الذي تم نقله، وإلى من، ومن خلال أي سير عمل
- الأحداث المُؤرخة التي تُظهر إجراءات الإرسال والاستلام والفشل والحذف
- عمليات التحقق من سلامة البيانات التي تؤكد عدم تعرض الملفات لأي تغيير أثناء النقل
- سجلات الأنشطة الإدارية المتعلقة بالتغييرات التي تطرأ على الإعدادات والسياسات والأذونات
بالإضافة إلى ذلك، تستفيد برامج الرعاية الصحية من:
- المراقبة في الوقت الفعلي وإرسال التنبيهات في حالة حدوث تحويلات غير عادية أو انتهاكات للسياسات
- سياسات الاحتفاظ التي تضمن بقاء السجلات متاحة لأغراض التحقيق أو التدقيق
- تقارير قابلة للتصدير وجاهزة للتدقيق ومصممة خصيصًا لتلبية متطلبات HIPAA
كيفحلول MFT Secure مع الموردين الخارجيين؟
"حلول MFT التعاون الآمن مع الأطراف الثالثة من خلال فرض إجراءات مراقبة على عملية الإدماج، وقنوات نقل معزولة، وحوكمة قائمة على السياسات لكل اتصال مع الموردين. تعتمد الرعاية الصحية على شبكة واسعة من المختبرات وشركات الفوترة ومراكز التصوير الطبي ومقدمي الخدمات المتخصصة. يجب أن تضمن MFT المتوافقة مع المعايير تبادل البيانات الخارجية بشكل آمن وخاضع للرقابة.
القدرات الرئيسية لـ MFT
- إجراء عملية تسجيل المستخدمين الخارجيين بشكل منظم، مع تحديد الأدوار والموافقات ومواعيد انتهاء الصلاحية مسبقًا
- قنوات تحويل منفصلة ومفروضة بموجب السياسة لكل شريك
- Secure بوابات إلكترونية تعمل على إزالة مرفقات البريد الإلكتروني والروابط غير الخاضعة للإدارة
- التنفيذ الآلي لإجراءات التشفير وضوابط الوصول بغض النظر عن التكنولوجيا المستخدمة من قبل الشركاء
- رؤية مركزية لجميع عمليات التحويل التي تتم عبر أطراف ثالثة، بما في ذلك حالات الفشل أو مسارات العمل غير المعتمدة
كما تنص قانون HIPAA على أن يعمل أي مورد يتعامل مع المعلومات الصحية المحمية (PHI) بموجب اتفاقية شراكة تجارية (BAA). وينبغي أن يعمل حل « MFT » على تبسيط عملية انضمام الشركاء من خلال ضمان التوافق مع اتفاقية الشراكة التجارية (BAA) وتوثيقها، وذلك لضمان توافق الالتزامات التعاقدية مع الإجراءات الوقائية التقنية.
كيفحلول Managed File Transfer كفاءة عمليات تدقيق HIPAA وإعداد تقارير الامتثال
تعمل منصة « MFT » المصممة بعناية على تجميع الأدلة في مكان واحد، وفرض السياسات، وتوفير رؤية مستمرة لحركة المعلومات الصحية المحمية (PHI). ويمكن لهذه القدرات أن تبسط عمليات تدقيق HIPAA بشكل كبير. فبدلاً من جمع السجلات أو لقطات الشاشة أو سجلات الوصول يدويًّا من أنظمة متباينة، يعمل حل « MFT » على تجميع جميع أنشطة نقل الملفات في مصدر موثوق واحد قابل للبحث. وهذا يقلل من وقت التحضير للتدقيق، ويحسن دقة التوثيق، ويساهم في تحقيق معدلات نجاح أعلى في عمليات التدقيق.
كما تتوافق منتجات « MFT » المخصصة لقطاع الرعاية الصحية مع متطلبات قانون HIPAA فيما يتعلق بأمن النقل، والتحكم في الوصول، وإمكانية التدقيق، على النحو المبين في «قاعدة الأمان» الخاصة بقانون HIPAA. وتتوافق الضوابط المدمجة في هذه المنتجات مع ما يبحث عنه المدققون: إجراءات حماية متسقة، وسجلات كاملة، ودليل على أن عمليات نقل المعلومات الصحية المحمية (PHI) تخضع للضوابط.
ما هي الوثائق والأدلة التي يطلبها المدققون من MFT ؟
يطلب مدققو HIPAA عادةً أدلة تثبت ما يلي:
- من قام بالوصول إلى المعلومات الصحية المحمية أو نقلها
- الملفات التي تم نقلها، وإلى من، وبموجب أي سياسة
- عندما تحدث كل عملية نقل، بما في ذلك النجاح والفشل وإعادة المحاولة
- كيف تم فرض النزاهة والتشفير
- التغييرات الإدارية، مثل تحديثات الأذونات أو تعديلات سير العمل
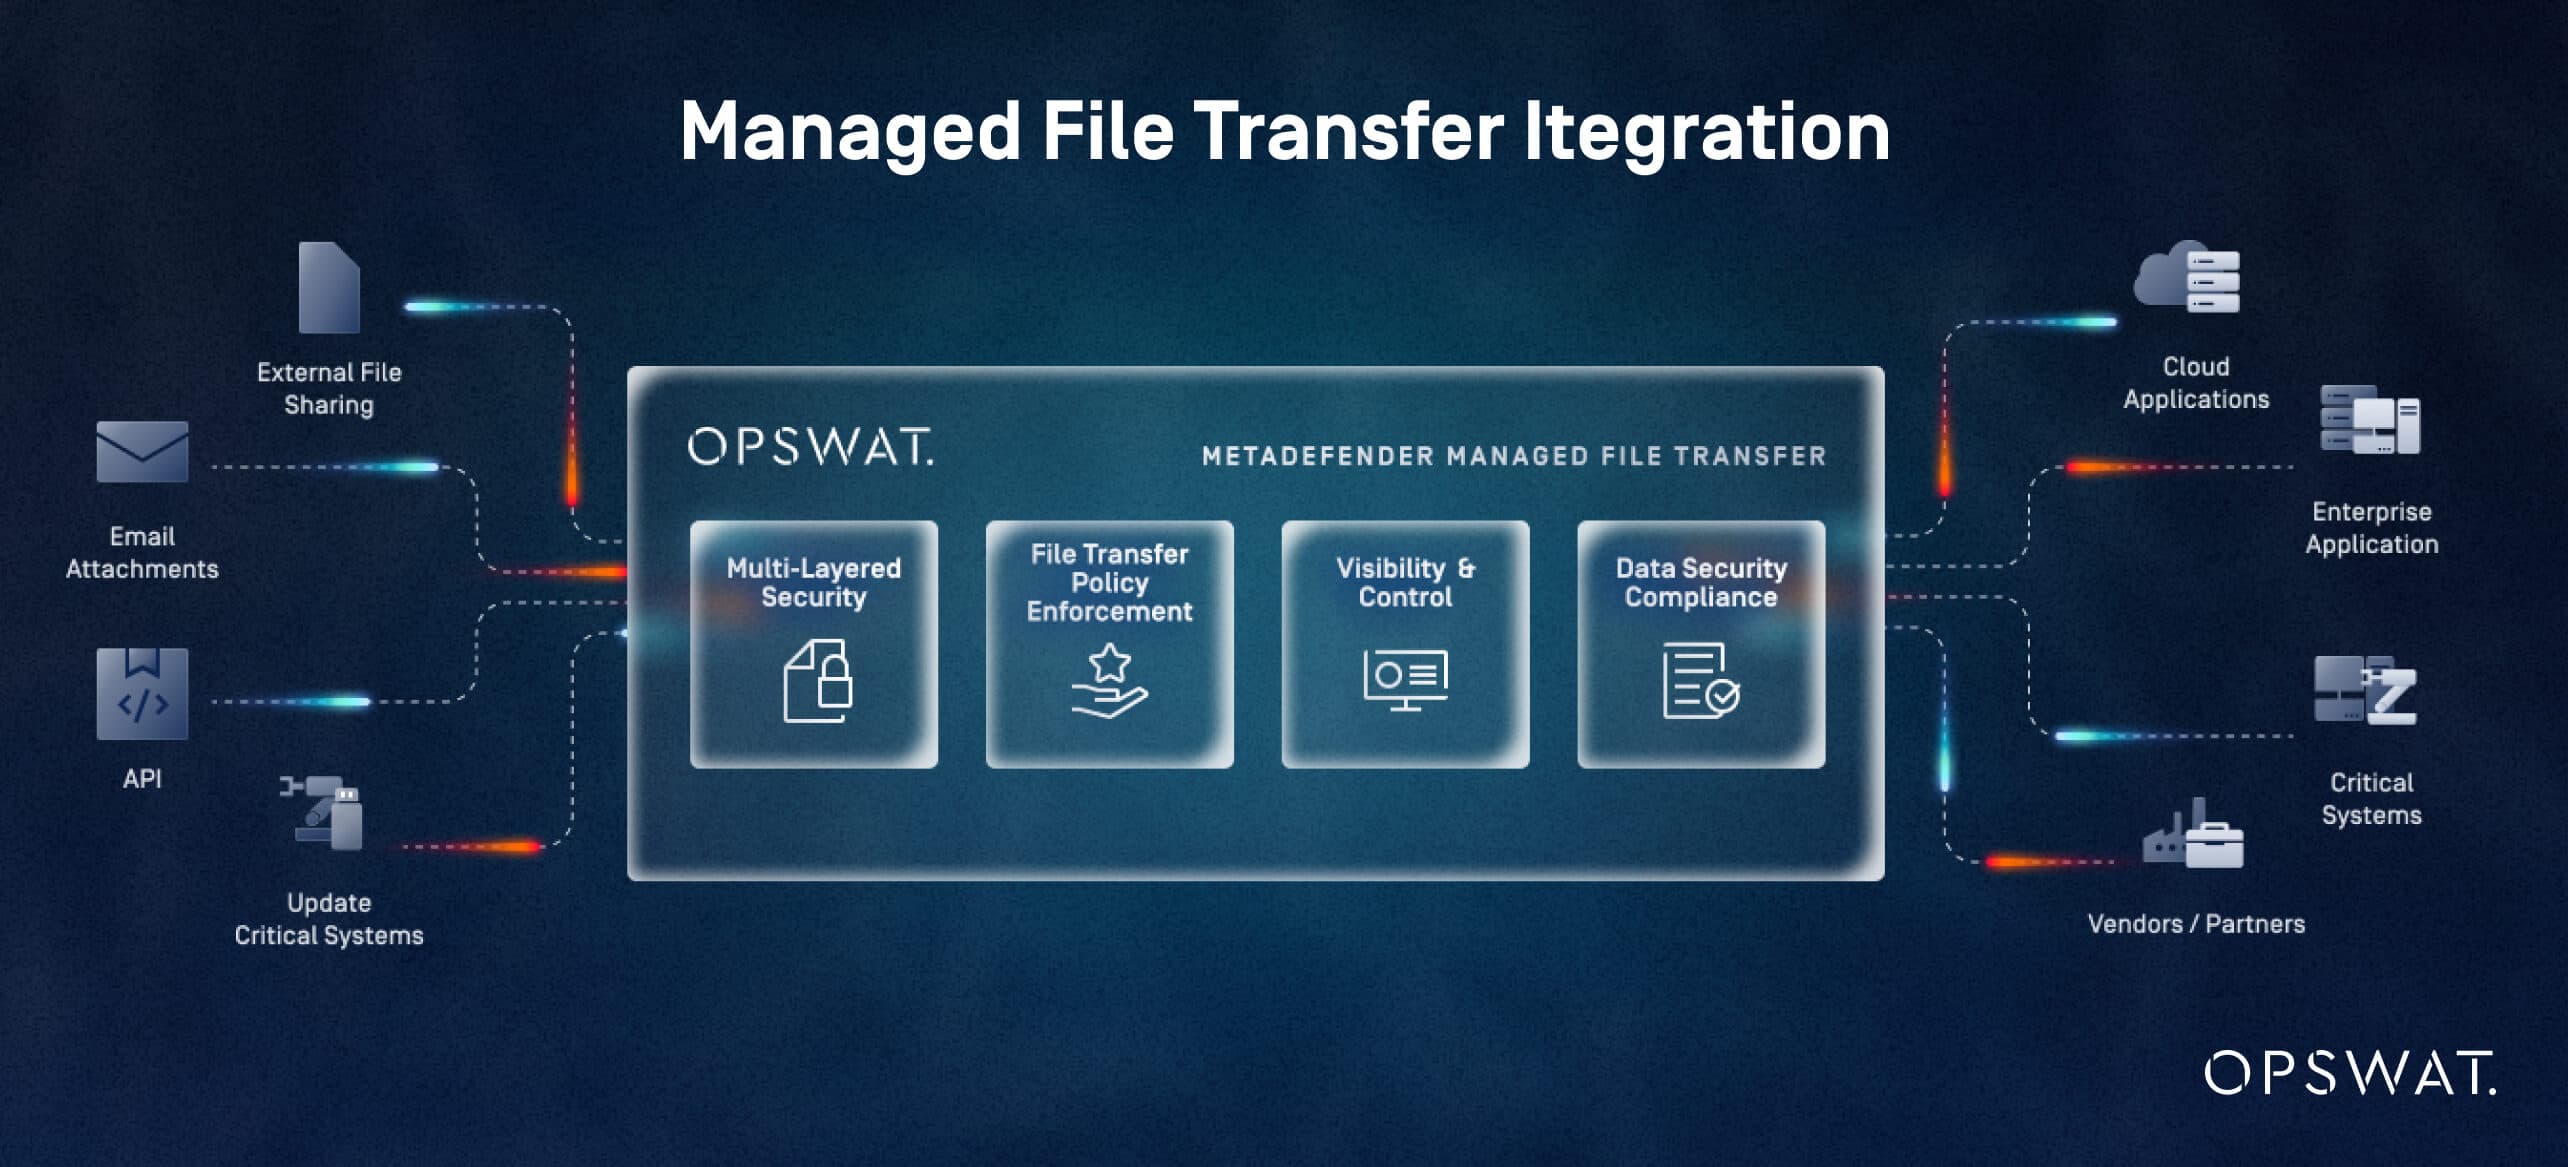
MFT تقوم المنصات بأتمتة عملية جمع هذه المعلومات وحفظها. على سبيل المثال، تسجل سجلات التدقيق التفصيلية وإمكانيات إعداد التقارير المتوفرة في خدمة «نقل الملفات المُدار» (Managed File Transfer™) من شركة « OPSWAT» ( MetaDefender ) أنشطة المستخدمين، ودورات حياة الملفات، وأحداث النظام، وتنفيذ المهام من خلال واجهة مركزية. ويتوافق ذلك بشكل مباشر مع متطلبات قانون HIPAA التي تنص على أن تحتفظ الكيانات الخاضعة للقانون بسجلات تدقيق كاملة لجميع الأنظمة التي تتعامل مع المعلومات الصحية المحمية (PHI).
كيف يمكن MFT تقليل الوقت والتكلفة اللازمين للتحضير لتدقيق HIPAA؟
MFT تعمل هذه المنصات على تقليل الوقت والتكلفة اللازمين للتحضير للتدقيق من خلال تجميع الأدلة في مكان واحد، وأتمتة إجراءات الامتثال، وتوفير تقارير جاهزة. وغالبًا ما يتطلب التحضير اليدوي للتدقيق أيامًا أو أسابيعً من إعادة بناء سجلات التحويلات، والتحقق من صحة إعدادات التشفير، وتعقب الأدلة المفقودة عبر الأنظمة المنعزلة.
تقلل MFT هذه التكاليف الإضافية من خلال:
- تقارير الامتثال الجاهزة التي تلخص عمليات الوصول، وعمليات النقل، وحالات الفشل، وتطبيق السياسات
- لوحات معلومات مركزية تعرض أنشطة نقل المعلومات الصحية المحمية (PHI) في واجهة واحدة شاملة
- أتمتة سير العمل التي تضمن تطبيق الإجراءات الوقائية المطلوبة (التشفير، والمصادقة، والموافقات) بشكل متسق وتوثيقها
- سجلات قابلة للبحث تخلصك من الحاجة إلى استرجاع البيانات يدويًّا عبر عدة أدوات
MetaDefender Managed File Transfer يدعم هذا النظام الأتمتة القائمة على السياسات، ومسارات الموافقة الإشرافية، والتنسيق المرئي، مما يمكّن الفرق من توحيد طريقة نقل المعلومات الصحية المحمية (PHI) وكيفية تسجيل الامتثال. وتُترجم هذه الكفاءات إلى انخفاضات قابلة للقياس في وقت التحضير للتدقيق وتقليل خطوات التصحيح.
ما هي الميزات التي تدعم المراقبة المستمرة للامتثال والحد من المخاطر؟
MFT حلول دعم الامتثال المستمر لقانون HIPAA من خلال المراقبة المستمرة لأنشطة الملفات، وكشف الحالات الشاذة، وتطبيق ضوابط السياسات على جميع عمليات النقل. ولا يُقيَّم الامتثال لقانون HIPAA فقط خلال عمليات التدقيق، بل يجب الحفاظ عليه بشكل مستمر.
حلول MFT الامتثال المستمر لما يلي:
تنبيهات فورية: الإبلاغ عن التحويلات غير المعتادة، أو محاولات الوصول غير المصرح بها، أو أي انحرافات عن إجراءات العمل المعتمدة.
الكشف عن الحالات الشاذة وفحوصات السلامة: تحديد السلوك المشبوه للملفات أو التغييرات غير المتوقعة التي قد تشير إلى إساءة الاستخدام أو التعرض للاختراق.
تطبيق السياسات في كل عملية نقل: ضمان تطبيق متطلبات التشفير والمصادقة والموافقة بشكل متسق، مما يقلل من الأخطاء اليدوية والحلول المؤقتة.
رؤية مركزية: مراقبة حركة الملفات عبر الأنظمة الداخلية والشركاء الخارجيين. MetaDefender يوفرManaged File Transfer رؤية كاملة لعمليات النقل والوصول وأحداث النظام.
الوقاية المتقدمة من التهديدات: يتزايد اهتمام مدققي الرعاية الصحية بالتحقق مما إذا كانت المعلومات الصحية المحمية (PHI) محمية من البرامج الضارة أو التلاعب. وتُقلل تقنيات « MFT » من شركة « OPSWAT»، مثل المسح المتعدد، وإبطال مفعول المحتوى وإعادة بنائه، وتقييم نقاط الضعف، بشكل كبير من مخاطر التهديدات التي تنتقل عبر الملفات.
تعمل هذه القدرات مجتمعة على دعم الامتثال الاستباقي: اكتشاف المشكلات قبل أن تصبح أحداثًا قابلة للإبلاغ عنها، وتقليل احتمالية تعرض المعلومات الصحية المحمية للخطر، وتزويد المراجعين بأدلة موثوقة على المراقبة المستمرة.
أفضل الممارسات لنقل Secure في مؤسسات الرعاية الصحية
بالنسبة لمسؤولي الامتثال والمخاطر، يتطلب تأمين نقل المعلومات الصحية المحمية (PHI) أكثر من مجرد MFT قوية. فهو يتطلب عمليات منظمة وسياسات واضحة وسلوكًا متسقًا من المستخدمين. تركز إجراءات الحماية التي تفرضها HIPAA على الضوابط الإدارية بقدر ما تركز على الضوابط التقنية، مما يعني أن المؤسسات يجب أن تقرن التكنولوجيا بالحوكمة والتدريب والمراقبة. والهدف من ذلك هو ضمان أن يتبع كل نقل للمعلومات الصحية المحمية (PHI) مسارًا يمكن التنبؤ به وقابل للتنفيذ والتدقيق.
ما هي الخطوات اللازمة لوضع سياسة نقل ملفات متوافقة مع قانون HIPAA؟
ينبغي أن تحدد سياسة نقل الملفات كيفية نقل المعلومات الصحية المحمية (PHI)، ومن هو المخول بنقلها، وما هي الضوابط التي يجب تطبيقها في كل خطوة. فوجود سياسة واضحة يتم تطبيقها بصرامة يقلل من مخاطر تعرض المعلومات الصحية المحمية (PHI) للخطر، ويضمن توافق سلوك الموظفين مع توقعات قانون HIPAA فيما يتعلق بالضمانات الإدارية.
ينبغي أن تتسم السياسة الفعالة بما يلي:
- تحديد الاستخدام المقبول: حدد الحالات التي يجوز فيها نقل المعلومات الصحية المحمية (PHI)، والطرق المعتمدة لذلك، والأنظمة (بما في ذلك MFT) التي يجب استخدامها.
- وضع قواعد تفويض المستخدمين والنظام: تحديد تفاصيل الوصول القائم على الأدوار، وآليات المصادقة المطلوبة، وسير عمل الموافقة على عمليات نقل الملفات.
- فرض إجراءات التشفير وحماية السلامة: فرض استخدام معايير التشفير المعتمدة وإجراءات التحقق التي تتوافق مع إجراءات الحماية الخاصة بنقل البيانات بموجب قانون HIPAA.
- متطلبات الاحتفاظ بالوثائق والتخلص منها: وضع جداول زمنية للاحتفاظ بالسجلات والأدلة والملفات المحولة، بما يتوافق مع توقعات المؤسسة وقانون HIPAA.
- تحديد الخطوط العريضة لإجراءات التصعيد والتعامل مع الحوادث: تحديد خطوات الإبلاغ عن حالات الفشل في عمليات النقل، والانتهاكات المشتبه بها، ومخالفات السياسات، والمشكلات المتعلقة بالشركاء.
- دمج حوكمة الأطراف الثالثة: اشتراط إبرام اتفاقيات الشراكة التجارية وتحديد خطوات الإدماج/الانسحاب للشركاء الخارجيين.
- المراجعة والتحديث بانتظام: يجب مراجعة السياسات مرة واحدة على الأقل سنويًّا، أو حتى قبل ذلك في حالة حدوث تغييرات في سير العمل أو الأنظمة أو اللوائح.
كيف ينبغي تدريب العاملين في مجال الرعاية الصحية على بروتوكولات نقل Secure ؟
يضمن التدريب استخدام الضمانات الفنية بشكل صحيح ومتسق.
تغطي البرامج الفعالة ما يلي:
- أدوات نقل الملفات المعتمدة وسير العمل
- كيفية التحقق من هوية المستلم وتفويضه
- تجنب الأساليب غير المعتمدة (مرفقات البريد الإلكتروني، أدوات السحابة الشخصية، USB )
- التعرف على التحويلات الفاشلة أو المشبوهة والإبلاغ عنها
- فهم مبادئ المعلومات الصحية المحمية (PHI) والحد الأدنى الضروري
- التأهيل الأولي
- دورات تنشيطية سنوية
- تدريب في الوقت المناسب عند تغيير الأنظمة أو سير العمل أو السياسات
- اختبارات قصيرة أو تمارين قائمة على سيناريوهات
- أخطاء محاكاة (مثل التحويلات الموجهة إلى عناوين خاطئة) لتعزيز التوقعات
- متابعة موجهة للمستخدمين الذين يكررون الأخطاء
- إرسال إلى المستلم الخطأ
- استخدام قنوات غير مشفرة أو غير معتمدة
- تحميل الملف الخطأ
- سوء التعامل مع الملفات على الأجهزة الشخصية أو المشتركة
يجب أن يركز التدريب على الدقة والتحقق والاستخدام المتسق MFT حتى يتجنب الموظفون الممارسات التي تتحايل على الضوابط المطلوبة.
ما هي المقاييس الرئيسية التي يجب تتبعها لضمان أمن نقل الملفات بشكل مستمر؟
ينبغي على مؤسسات الرعاية الصحية تتبع مؤشرات محددة لرصد أداء نقل الملفات الآمن. وتساعد المراقبة المستمرة على الامتثال الاستباقي لقانون HIPAA وضمان الاستقرار التشغيلي. وتشمل مؤشرات الأداء الرئيسية ما يلي:
معدلات التحويل الفاشلة أو غير المكتملة: قد يشير ارتفاع حجم الحالات الفاشلة إلى وجود مشكلات في النظام أو ثغرات في العمليات أو مشكلات لدى الشركاء
حالات الوصول الشاذة: قد تشير ظهور مستخدمين غير متوقعين، أو نشاط خارج ساعات العمل، أو تكرار فشل عمليات المصادقة، إلى محاولات وصول غير مصرح بها
انتهاكات السياسات: يجب تتبع والتحقيق في عمليات النقل التي تتجاوز متطلبات التشفير أو الموافقات أو سير العمل المطلوبة
أداء الأطراف الثالثة: مراقبة معدلات نجاح الشركاء، والتأخيرات، والاستثناءات الأمنية لضمان الوفاء بالالتزامات التعاقدية والالتزامات بموجب قانون HIPAA
نتائج التدقيق ومدة دورة الإصلاح: تتبع المشكلات المتكررة ومدى سرعة حلها للحفاظ على الجاهزية للامتثال
أحداث الكشف عن التهديدات: إذا أشارت تقنيات الوقاية المتقدمة من التهديدات (مثل فحص البرامج الضارة، وتسجيل وتقييم الأحداث [CDR]، وتقييم نقاط الضعف) إلى وجود مشكلات، فقد تشير الأنماط المتكررة إلى وجود مخاطر كامنة
تساهم هذه المقاييس في التحسين المستمر: من خلال تحديد نقاط الضعف في العمليات، والتحقق من فعالية السياسات، وتحديد أولويات احتياجات التدريب، وضمان التوافق المستمر مع توقعات قانون HIPAA فيما يتعلق بالرصد وإدارة المخاطر.
مقارنةحلول Managed File Transfer : منصات خاصة بالرعاية الصحية مقابل منصات عامة
ينبغي على مسؤولي الامتثال والمخاطر الذين يقومون بتقييم خيارات « MFT » التمييز بين المنصات التي تكون مجرد «متوافقة مع HIPAA» وتلك المصممة لتدفقات العمل ذات الحجم الكبير من المعلومات الصحية المحمية (PHI). وتتوقع HIPAA وجود إجراءات حماية متسقة لأمن نقل الملفات، والتحكم في الوصول، والتدقيق عبر جميع الأنظمة التي تتعامل مع المعلومات الصحية المحمية (PHI).
تستفيد مؤسسات الرعاية الصحية التي تبحث عن حلول «الرعاية الصحية كخدمة» ( حلول ) قابلة للتوسع وموثوقة وتحظى بثقة القطاع من المنصات المصممة خصيصًا لسير عمل المعلومات الصحية المحمية (PHI). وتدمج حلول «الرعاية الصحية كخدمة» ( MFT )حلول المخصصة لقطاع الرعاية الصحية هذه المتطلبات، إلى جانب ميزات متقدمة لمنع التهديدات والتكاملات السريرية، في المنتج بشكل افتراضي.
كيفحلول الرائدة المتوافقة مع HIPAA MFT من حيث ميزات الأمان والامتثال؟
تختلف المنصات الرائدة المتوافقة مع قانون HIPAA ( MFT ) من حيث قوة الإنفاذ، وعمق التدقيق، والأتمتة، وقدرات منع التهديدات. وفيما يلي مقارنة مبسطة بين المنصات العامة «المتوافقة مع HIPAA» MFT والمنصات المخصصة لقطاع الرعاية الصحية MFT حلول مثل MetaDefender Managed File Transfer ، التي تستفيد من تقنيات متقدمة لمنع التهديدات من MetaDefender Core™.
على عكس الحلول التقليدية MFT حلول التي تقتصر على تأمين قناة نقل الملفات فقط، فإن MetaDefender Managed File Transfer يؤمن الملف نفسه من خلال نظام متعدد الطبقات لمنع التهديدات، وتقنية CDR، وتقييم نقاط الضعف، والتحليل في بيئة معزولة.
حلول HIPAA الجاهزة مقابلحلول MFT الخاصة بالرعاية الصحية
القدرة | MFT عام MFT "متوافق مع HIPAA") | MFT مخصص للرعاية الصحية ( |
|---|---|---|
التشفير أثناء النقل والتخزين | تشفير قائم على المعايير، قابل للتكوين في كثير من الأحيان | سياسات تشفير قوية ومفروضة على جميع سير العمل مع الحد الأدنى من خيارات المستخدم |
التحكم في الوصول والموافقات | RBAC الأساسي، الموافقات الاختيارية | RBAC الحبيبي، وتدفقات الموافقة الإشرافية، والتوجيه القائم على السياسات لـ PHI |
تسجيل عمليات التدقيق وإعداد التقارير | سجلات الأنشطة القياسية | مسارات تدقيق مفصلة للمستخدمين والملفات والمهام وأحداث النظام، بالإضافة إلى تقارير قابلة للتصدير من أجل الامتثال |
منع التهديدات | مضاد فيروسات أم لا | أمان الملفات متعدد الطبقات: المسح المتعدد، تنقية المحتوى، وتقييم الثغرات الأمنية |
التكامل والأتمتة | موصلات أدوات تكنولوجيا المعلومات الشائعة | سير العمل المدفوع بالسياسات، والتنسيق المرئي، والتكاملات |
خيارات النشر | غالبًا ما تكون السحابة أولوية | عمليات نشر مرنة في الموقع وعمليات نشر مختلطة للبيئات الخاضعة للتنظيم والبيئات غير المتصلة بالإنترنت |
ما هي إيجابيات وسلبيات SFTP و MFT ومشاركة الملفات Cloud في مجال الرعاية الصحية؟
تقدم كل من SFTP أدوات مشاركة الملفات السحابية MFT مزايا وقيود مميزة في سياق الامتثال لقانون HIPAA. بالنسبة لمعظم المستشفيات والأنظمة الصحية، يجب أن تكون MFT التي تضع الأمن في المقام الأول هي المعيار لنقل المعلومات الصحية المحمية (PHI)، في حين أن SFTP أدوات السحابية تقتصر على حالات الاستخدام المحدودة النطاق ومنخفضة المخاطر.
إيجابيات وسلبيات منصات SFTP، و أدوات السحابية، و MFT
النهج | الإيجابيات | سلبيات في سياق الرعاية الصحية / HIPAA | الأفضل ملاءمة |
|---|---|---|---|
SFTP | مدعوم على نطاق واسع؛ أفضل من FTP؛ يمكنه تشفير البيانات أثناء النقل | رؤية وإبلاغ محدودان؛ بيانات اعتماد ثابتة؛ سير عمل يدوي؛ حوكمة ضعيفة للمعلومات الصحية المحمية | تكامل الأنظمة من نقطة إلى نقطة حيث يكون الحجم منخفضًا ويتم التعامل مع الحوكمة في مكان آخر |
مشاركة الملفات السحابية العامة | سهل الاستخدام؛ تعاون سريع؛ mobile | أذونات يديرها المستخدم، روابط عامة، مكان تخزين البيانات غير واضح، حوكمة محدودة للبيانات الصحية المحمية | تعاون غير متعلق بمعلومات الصحة الشخصية؛ لا يُنصح به كآلية أساسية لنقل معلومات الصحة الشخصية |
MFT نقل الملفات المُدار] | التحكم المركزي، والأتمتة القائمة على السياسات، والتشفير المتكامل، والتدقيق، والتحكم في الوصول | يتطلب جهدًا في التنفيذ ومواءمة العمليات | الوسيلة الأساسية لنقل المعلومات الصحية المحمية (PHI)، خاصةً عندما يكون الاستعداد لتدقيق HIPAA وسير العمل متعدد الأطراف من الأولويات |
ما هي Managed File Transfer التي تقدم أفضل دعم لعمليات تدقيق الامتثال في مجال الرعاية الصحية؟
عادةً ما يقدم البائعون الذين يقدمون خدمات رعاية صحية جيدة ما يلي:
- نماذج الدعم المراعية للرعاية الصحية: دعم على مدار الساعة طوال أيام الأسبوع، واتفاقيات مستوى الخدمة (SLA) متوافقة مع العمليات السريرية، وموظفون على دراية بمتطلبات قانون نقل التأمين الصحي والمسؤولية (HIPAA).
- التعاقد المتوافق مع اتفاقيات الشراء الإدارية (BAA): اتفاقيات الشراء الإدارية القياسية، والتحديد الواضح للمسؤوليات، والوثائق التي تربط ضوابط المنتج بإجراءات الحماية المنصوص عليها في قانون HIPAA
- الاستعداد للتدقيق الخدمات: قوالب جاهزة لتقارير الامتثال، وإرشادات حول تكوين السياسات، والمساعدة في تقديم الأدلة أثناء عمليات التدقيق
- خارطة طريق تضع الأمن في المقام الأول: استثمارات مستمرة في الوقاية المتقدمة من التهديدات، vulnerability detection والتكامل مع سير عمل SIEM و SOC
OPSWAT MFT يضع الأمن في المقام الأول ويجمع بين:
- أمان متعدد المستويات من خلال تقنيات متطورة للوقاية من التهديدات، مثل الفحص المتعدد، وتطهير المحتوى، وتقييم نقاط الضعف، وبيئة العزل
- أتمتة نقل الملفات استنادًا إلى السياسات، والموافقات الإشرافية، والرؤية والتحكم المركزيين المصممين خصيصًا للبيئات الخاضعة للتنظيم
- عمليات التسجيل وإعداد التقارير التي تركز على الامتثال ، والتي تُسهّل عمليات تدقيق قانون HIPAA من خلال توفير إمكانية التتبع الشامل لحركات الملفات وعمليات الوصول إليها
بالنسبة لمسؤولي الامتثال والمخاطر، فإن الموردين الذين يتمتعون بهذه المزيج من العمق الأمني والأدلة الجاهزة للتدقيق والدعم المراعي لقطاع الرعاية الصحية هم الأفضل لتقليل الاحتكاك في عمليات التدقيق وتعزيز الامتثال لقانون HIPAA على المدى الطويل.
خطوات تنفيذ نشر Managed File Transfer المتوافق مع HIPAA Managed File Transfer مجال الرعاية الصحية
يتطلب نشر MFT الذي يضع الأمن في المقام الأول في بيئة الرعاية الصحية تخطيطًا منظمًا، ومواءمة مع إجراءات حماية HIPAA، والتنسيق بين فرق العمل السريرية وتكنولوجيا المعلومات والامتثال والموردين. والهدف من ذلك هو استبدال ممارسات نقل الملفات غير المتسقة وعالية المخاطر بسير عمل قياسي وقابل للتدقيق يتكامل بشكل وثيق مع الأنظمة الحالية مع تقليل الاضطرابات التشغيلية إلى الحد الأدنى.
ما هي الخطوات الرئيسية لتنفيذ Managed File Transfer في بيئة المستشفيات؟
كجزء من التخطيط المبكر، يجب على الفرق إجراء تقييم رسمي للمخاطر لتحديد نقاط الضعف الحالية والتأكد من أن MFT يتوافق مع توقعات HIPAA الإدارية والتقنية للحماية.
تتضمن سلسلة التنفيذ العملية والقابلة للتكرار ما يلي:
- تقييم المتطلبات والمخاطر: تحديد مسارات عمل المعلومات الصحية المحمية (PHI)، والمتطلبات التنظيمية، ونقاط التكامل، ومقاييس النجاح
- تصميم بنية الحل وتنسيق جهود الأطراف المعنية: اختيار نموذج النشر، وتحديد أدوار الحوكمة، والتنسيق بين فرق الامتثال وتكنولوجيا المعلومات والأمن والفرق السريرية
- تكوين سياسات الأمان وعمليات التكامل: ضبط التوجيه، وعمليات الموافقة، وضوابط الوصول، وقواعد الاحتفاظ بالبيانات، ودمج تقنيات « MFT » مثل Metascan™ Multiscanning وتقنية Deep CDR™
- اختبار مسارات العمل وتدريب المستخدمين: التحقق من صحة عمليات النقل والسجلات والتنبيهات وجاهزية التدقيق؛ وتدريب المسؤولين والمستخدمين النهائيين على مسارات العمل المعتمدة
- الإطلاق والمراقبة والتحسين: النشر على مراحل، وتتبع مؤشرات الأداء الرئيسية، وإجراء مراجعات بعد التنفيذ
كيف يمكن لمؤسسات الرعاية الصحية دمج MFT أنظمة EHR وأنظمة الموردين الحالية؟
تقوم مؤسسات الرعاية الصحية بدمج نظام إدارة الملفات ( MFT ) مع أنظمة السجلات الطبية الإلكترونية (EHR) وأنظمة الموردين من خلال اختيار طرق اتصال آمنة، وتحديد مسارات تدفق المعلومات الصحية المحمية (PHI)، وأتمتة سياسات نقل الملفات. وتتبادل أنظمة السجلات الطبية الإلكترونية (EHR) وأنظمة الموردين المرتبطة بها كميات هائلة من المعلومات الصحية المحمية (PHI)، مما يجعل التكامل عاملاً حاسماً في النجاح.
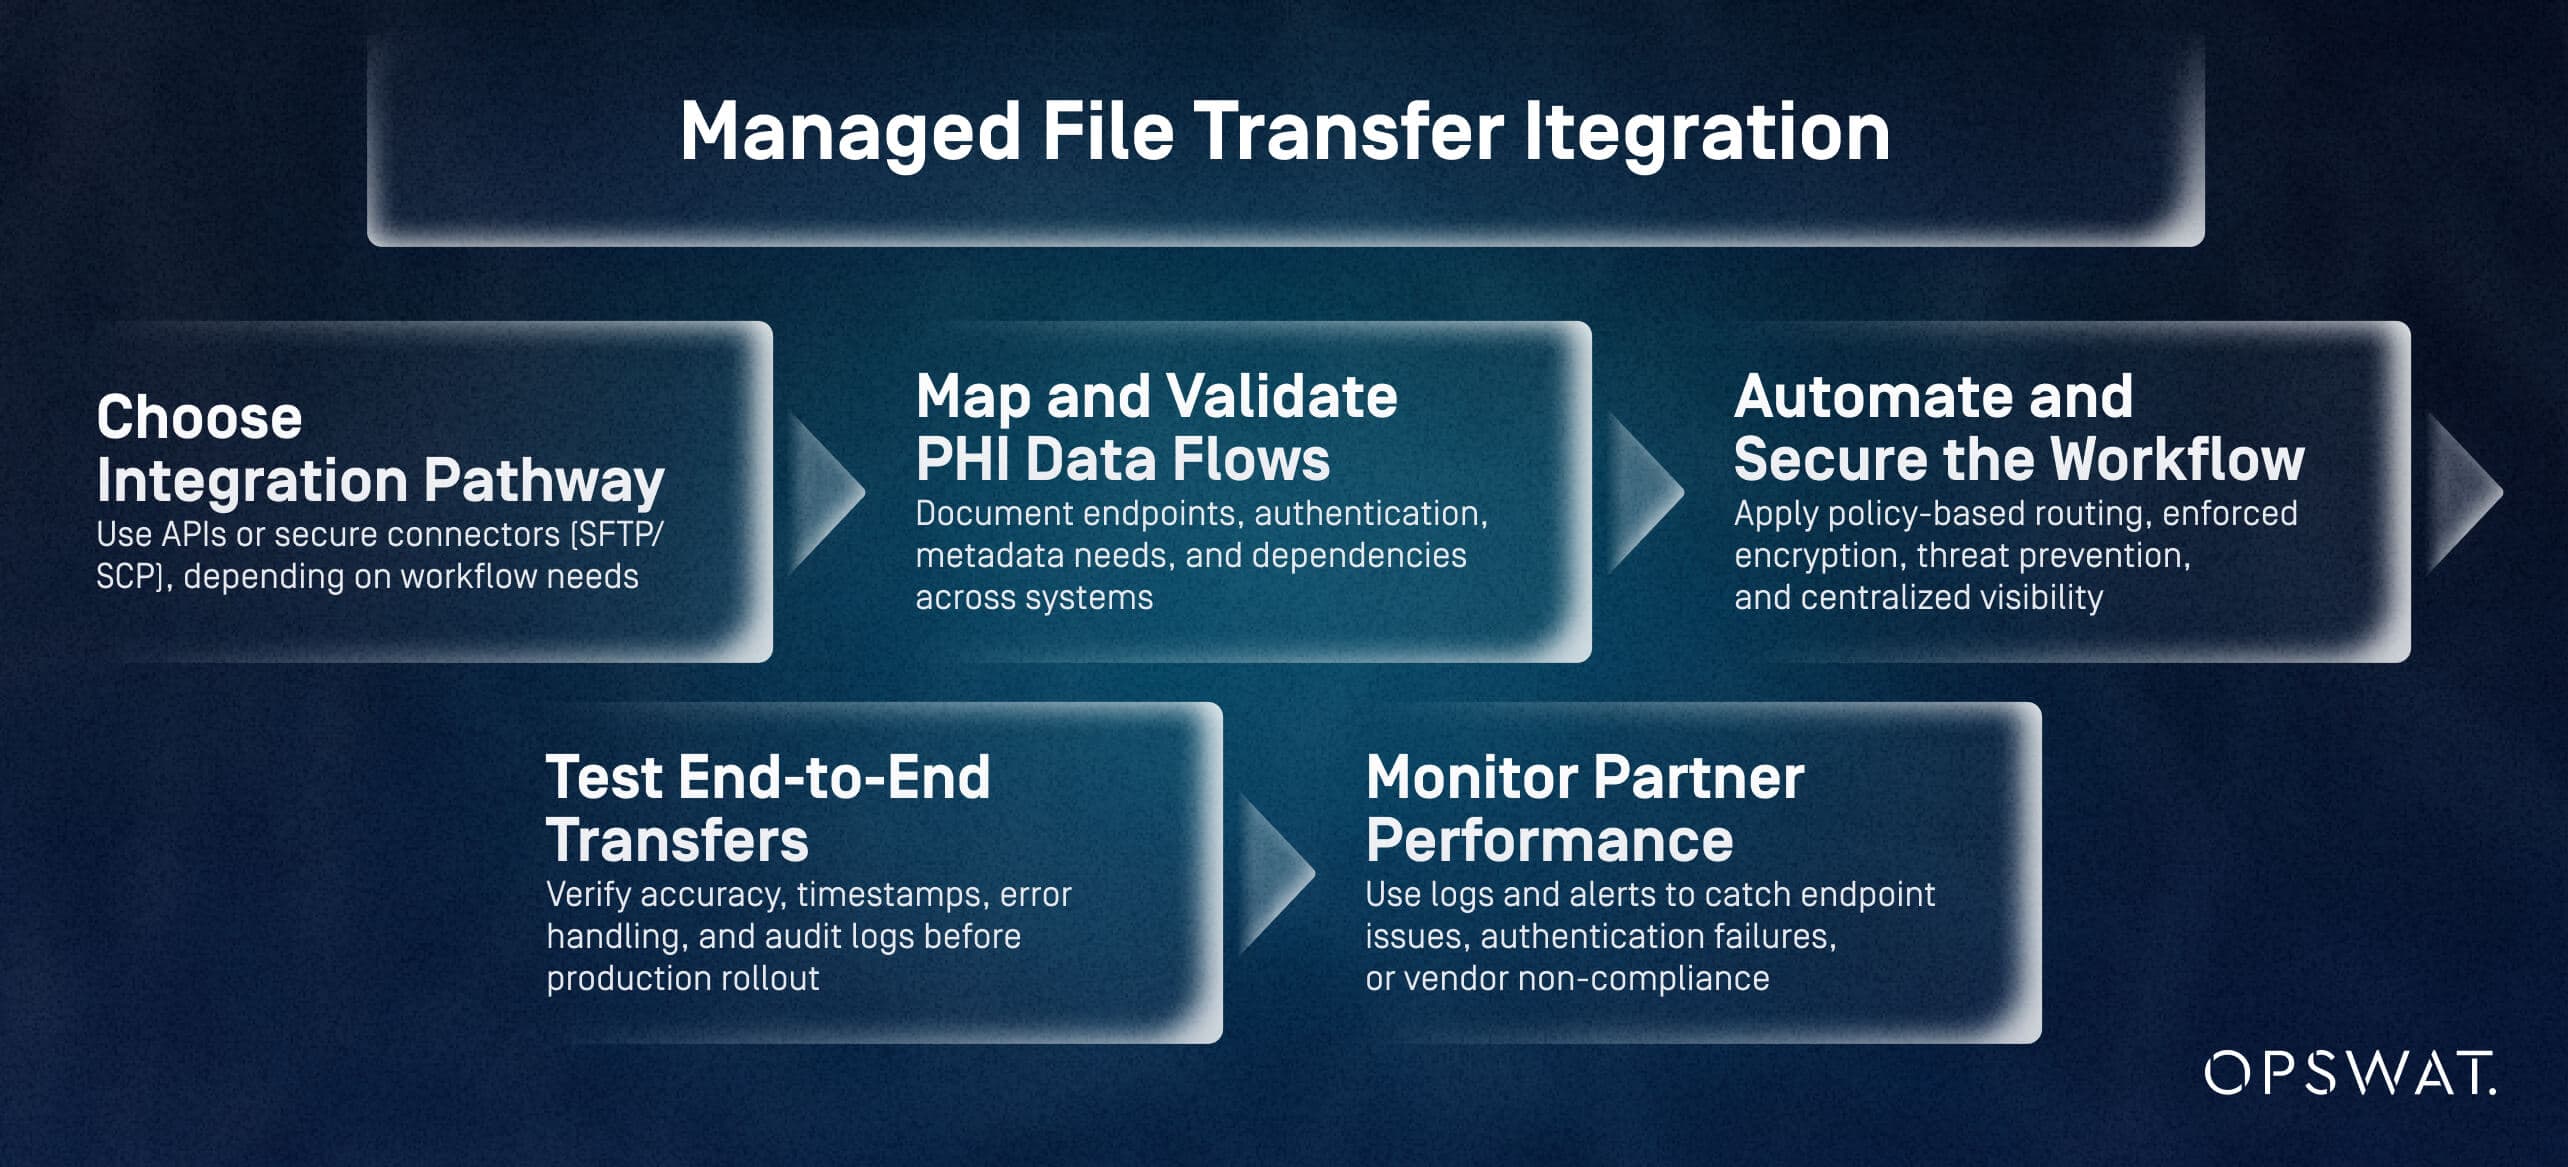
التكامل الفعال مع « MFT » في 5 خطوات:
- اختر مسار التكامل: استخدم واجهات برمجة التطبيقات (API) أو الموصلات الآمنة (SFTP/SCP)، حسب احتياجات سير العمل
- تخطيط وتحقق من صحة تدفقات بيانات المعلومات الصحية المحمية (PHI): توثيق نقاط النهاية والمصادقة واحتياجات البيانات الوصفية والتبعيات عبر الأنظمة
- أتمتة وتأمين سير العمل: تطبيق التوجيه القائم على السياسات، والتشفير المفروض، ومنع التهديدات، والرؤية المركزية
- اختبار عمليات النقل من البداية إلى النهاية: التحقق من الدقة والطوابع الزمنية ومعالجة الأخطاء وسجلات التدقيق قبل طرح الإنتاج
- مراقبة أداء الشركاء: استخدم السجلات والتنبيهات لاكتشاف مشكلات نقاط النهاية أو حالات فشل المصادقة أو عدم امتثال الموردين
ما هي أفضل الممارسات للانتقال من طرق نقل الملفات القديمة إلى MFT
MFT أفضل الممارسات للانتقال إلى MFT تقييم مخاطر النقل، وتخطيط سير العمل، والتحقق من التشغيل المتوازي، وتحسين الحوكمة أثناء انتقال العمليات. تنتقل معظم مؤسسات الرعاية الصحية من مزيج من البريد الإلكتروني وSFTP والتحميل اليدوي والمجلدات المشتركة.
هجرة منظمة
- تحليل المخاطر وتحديد أولويات سير العمل: تحديد مسارات النقل التي تحتوي على كميات كبيرة من المعلومات الصحية المحمية (PHI) أو التي تنطوي على مخاطر عالية (البريد الإلكتروني، التحميل اليدوي، المجلدات المشتركة) وترحيلها أولاً
- بيانات الخرائط وإعداد مسارات العمل الجديدة: تحديد مسارات التوجيه، وقواعد التسمية، وقواعد الاحتفاظ بالبيانات، وتبعيات النظام
- التحول على مراحل مع التحقق المتوازي: تشغيل سير العمل القديم وسير العمل في نظام « MFT » في آن واحد، مع التحقق من سلامة البيانات والتوجيه وسجلات التدقيق
- تحسين وتحديث آليات الحوكمة: تطبيق إجراءات الوقاية من التهديدات، وتحسين سير العمل، وتحديث السياسات، وتدريب المستخدمين استنادًا إلى الدروس المستفادة
قياس قيمة Managed File Transfer الامتثال لمعايير الرعاية الصحية وحماية بيانات المرضى
تعمل MFT المجهزة للرعاية الصحية على تحسين الامتثال لقانون HIPAA وتقليل مخاطر الانتهاكات وتبسيط سير عمل المعلومات الصحية المحمية (PHI). من خلال فرض التشفير والتحكم في الوصول ومنع التهديدات ومسارات التدقيق الكاملة، تحقق المؤسسات عائدًا على الاستثمار من الناحيتين التنظيمية والتشغيلية.
كيف MFT مخاطر انتهاك البيانات وعقوبات عدم الامتثال؟
تقلل MFT من الأسباب الرئيسية لتعرض المعلومات الصحية المحمية (PHI) للخطر: عمليات النقل غير المشفرة، والوصول غير المصرح به، وأخطاء المستخدمين، وعدم كفاية التسجيل. تعمل المنصات الخاصة بالرعاية الصحية على تقليل المخاطر بشكل أكبر باستخدام تقنيات متقدمة لمنع التهديدات.
أهم النتائج المتعلقة بالحد من المخاطر:
- التشفير القسري والتحكم في الوصول
- الحماية من البرامج الضارة والتهديدات التي لم يتم اكتشافها بعد
- مسارات تدقيق كاملة تدعم تحقيقات HIPAA
- انخفاض احتمالية التعرض لعقوبات تنظيمية وتكاليف إصلاحية
ما هي النتائج القابلة للقياس لعملية نقل الملفات المُحسّنة؟
MFT تحقق المؤسسات التي تنتقل من البريد الإلكتروني و SFTP وسير العمل اليدوي إلى MFT مكاسب في:
الاستعداد للامتثال
- استرجاع الأدلة بشكل أسرع
- سجلات شاملة وقابلة للتصدير
الكفاءة التشغيلية
- انخفاض حالات الفشل في التحويلات
- تقليل التدخل اليدوي من خلال الأتمتة القائمة على السياسات
الحد من الأخطاء والحوادث
- تقليل عدد الملفات المرسلة بشكل خاطئ
- الكشف المبكر عن الأنشطة غير العادية من خلال التنبيهات في الوقت الفعلي
منع التهديدات
- انخفاض كبير في الملفات الضارة التي تصل إلى الأنظمة السريرية
كيف يمكن لمسؤولي الامتثال إثبات قيمة MFT للمساهمين؟
يستجيب أصحاب المصلحة للمخاطر والتكاليف والتأثير التشغيلي. يمكن لقادة الامتثال التعبير عن القيمة من خلال:
الرسائل الرئيسية
- تقليل التعرض للرقابة التنظيمية من خلال تطبيق الضمانات
- انخفاض احتمالية حدوث خرق وتكاليف الاستجابة
- تقليل نتائج التدقيق وتسريع دورات التدقيق
- تحسين موثوقية التشغيل والتعاون مع الموردين
رابط إلى الأولويات التنظيمية
- سلامة المرضى: نقل المعلومات الصحية الشخصية بشكل موثوق يقلل من التأخير في تقديم الرعاية
- الاستقرار المالي: تجنب الغرامات ووقت التعطل يحمي الهوامش
- الثقة التنظيمية: تعزز حماية المعلومات الصحية المحمية (PHI) السمعة والثقة بين الشركاء
- التحول الرقمي: MFT أساسًا آمنًا للتحديث
MetaDefender Managed File Transfer™ هو حل نقل الملفات المُدار (MFT) من شركة « OPSWAT »، والذي يدعم الامتثال للوائح التنظيمية من خلال التشفير والتحكم في الوصول وسجلات التدقيق التفصيلية.
لمعرفة كيف يمكن لهذا النظام وتقنياته المتطورة للوقاية من التهديدات تعزيز الامتثال لقانون HIPAA، والحد من مخاطر تعرض المعلومات الصحية المحمية (PHI)، وتبسيط التعاون الآمن عبر منظومة الرعاية الصحية الخاصة بك، تواصل مع أحد خبراء OPSWAT أو اطلب عرضًا توضيحيًّا اليوم.
الأسئلة الشائعة
ما هي أفضل حلول نقل الملفات المدارة حلول تتوافق تمامًا مع HIPAA لمؤسسات الرعاية الصحية؟
تتوافق حلول تفرض التشفير وضوابط الوصول وأتمتة السياسات ومسارات التدقيق الكاملة مع توقعات HIPAA. توفر المنصات التي تركز على الرعاية الصحية، مثل MetaDefender Managed File Transfer مزيدًا من الوقاية من التهديدات وإعداد تقارير الامتثال التي أدوات تفتقر إليها أدوات العامة.
ما هي الميزات التي يجب أن أبحث عنها في MFT لضمان الامتثال لقانون HIPAA في مجال الرعاية الصحية؟
التشفير القسري، RBAC الدقيق، MFA، تسجيل التدقيق التفصيلي، الأتمتة القائمة على السياسات، التعاون الآمن مع الأطراف الثالثة، والوقاية المتقدمة من التهديدات (مثل الفحص المتعدد، CDR، تقييم الثغرات الأمنية).
كيف يمكن مقارنة مختلف مزودي خدمات نقل الملفات المُدارة من حيث الامتثال لقانون HIPAA وميزات الأمان؟
يغطي العديد من مقدمي الخدمات التشفير والتسجيل الأساسي، ولكن المنصات التي تركز على الرعاية الصحية تضيف الموافقات الإشرافية، والكشف المتقدم عن التهديدات، والتقارير التفصيلية، ونماذج النشر المرنة اللازمة للبيئات التي تحتوي على الكثير من المعلومات الصحية المحمية.
ما هي الوثائق أو سجلات التدقيق التيحلول MFT حلول لإثبات الامتثال لقانون HIPAA أثناء التدقيق؟
سجلات التدقيق التي تعرض نشاط المستخدمين، ونقل الملفات، وأحداث النظام، والموافقات، وحالة التشفير، ونتائج النقل.Managed File Transfer MetaDefender Managed File Transfer تقارير مركزية وقابلة للتصدير لمراجعات الامتثال.
كيف يمكنني تنفيذ ضوابط الوصول القائمة على الأدوار والتشفير في نظام نقل الملفات المُدار من أجل الامتثال لقانون HIPAA؟
قم بتكوين RBAC للحد من الوصول إلى المعلومات الصحية المحمية (PHI) حسب الدور، وطلب المصادقة متعددة العوامل (MFA)، وتطبيق التشفير المفروض (مثل AES-256 و TLS 1.2+) عبر جميع سير العمل. تتوقع إجراءات حماية نقل البيانات بموجب قانون HIPAA توفير هذه الحماية بشكل افتراضي.
هل يقدم مزوّدو خدمات نقل الملفات المُدارّة اتفاقيات شراكة تجارية (BAA) وما الذي يجب أن تتضمنه هذه الاتفاقيات؟
نعم. يجب أن تحدد اتفاقيات الشراكة التجارية (BAA) مسؤوليات حماية المعلومات الصحية المحمية (PHI) ومتطلبات الإبلاغ عن الانتهاكات والاستخدامات المسموح بها وتوقعات الأمان المتوافقة مع إجراءات الحماية التي تنص عليها قانون نقل التأمين الصحي والمسؤولية (HIPAA) فيما يتعلق بالنقل والتحكم في الوصول.
ما هي التكاليف النموذجية ونماذج الترخيصحلول MFT المتوافقة مع HIPAAحلول الرعاية الصحية؟
تختلف الأسعار حسب النشر (السحابة، المحلي، الهجين)، الحجم، والتقنيات الإضافية. يقدم معظم البائعين اشتراكات أو تراخيص دائمة؛ وتعكس التكلفة الإجمالية تقارير الامتثال، وأتمتة سير العمل، والوقاية المتكاملة من التهديدات.
ما هي أفضل الممارسات للانتقال من طرق نقل الملفات القديمة إلى MFT التي تلبي متطلبات HIPAA؟
قم بتقييم المخاطر الحالية، ورسم خرائط لسير عمل المعلومات الصحية المحمية (PHI)، والانتقال على مراحل، وإجراء التحقق المتوازي، ودمج الوقاية المتقدمة من التهديدات منذ اليوم الأول. قم بتحديث السياسات والتدريب مع انتقال سير العمل.
ما المقصود بنقل الملفات المتوافق مع قانون HIPAA؟
نقل الملفات المتوافق مع قانون HIPAA هو عملية نقل المعلومات الصحية المحمية (PHI) عبر منصة تفرض التشفير، والتحكم في الوصول، وتسجيل تدقيق كامل لكل عملية نقل، وفقًا لما تنص عليه القاعدة الأمنية لقانون HIPAA. وغالبًا ما يتم ذلك من خلال منصة نقل الملفات المدارة (MFT) بدلاً من البريد الإلكتروني أو بروتوكول نقل الملفات (FTP) أو خدمات مشاركة الملفات الاستهلاكية أدوات ، التي لا يمكنها ضمان هذه الإجراءات الوقائية بشكل موثوق.
