في الساعة 6:58 صباحًا، يقوم أحد المرضى بتحميل نموذج إحالة إلى بوابة المستشفى الخاصة بكم. يبدو الملف كأي ملف PDF عادي من بين آلاف الملفات الأخرى. وبحلول الساعة 7:15 صباحًا، يكون هذا الملف قد تم نسخه بالفعل عبر ثلاث مستويات من النسخ الاحتياطي. وما لا يدركه أحد هو أن الملف يحمل ثغرة أمنية من نوع «يوم الصفر» لم يسبق لأي برنامج مكافحة فيروسات على الأجهزة الطرفية أن رصدها من قبل. وبحلول الظهيرة، تكون برامج الفدية قد قامت بتشفير أنظمة التصوير الخاصة بكم، وتوقف قسم الأشعة عن العمل، وتجد فرق الرعاية نفسها في حالة من الفوضى.
هذا ليس سيناريو افتراضيًا مثيرًا. بل هو الواقع المستمر لأمن الرعاية الصحية الإلكتروني في العصر الحديث. وهو يوضح حقيقة صعبة: لم تعد حماية نقاط النهاية وحدها كافية لضمان أمن بيانات المرضى أو سلامة عمليات المستشفيات.
يواجه قطاع الرعاية الصحية حالياً أعلى تكاليف ناجمة عن خروقات البيانات مقارنة بأي قطاع آخر، حيث يبلغ متوسط التكلفة 7.42 مليون دولار لكل حادثة، ويشكل فيروسات الفدية ما يقرب من ثلث هذه الحوادث. فالملفات تنتقل بسرعة كبيرة، وعلى نطاق واسع، وعبر عدد كبير جداً من الأنظمة، مما يجعل أجهزة النهاية غير كافية لتكون خط الدفاع الوحيد.
لماذا تفشل Endpoint في وقف التهديدات التي تنقلها الملفات في قطاع الرعاية الصحية
صُممت حلول حماية النقاط الطرفية التقليدية ( أدوات ) لبيئات أجهزة الكمبيوتر المكتبية، وليس للأنظمة المستشفى المترامية الأطراف التي تمر فيها الملفات عبر أنظمة التصوير، والتخزين السحابي، وشبكات الموردين، ومسارات معالجة الذكاء الاصطناعي دون أن تلامس أبدًا أي نقطة طرفية محمية. وهذا يؤدي إلى ظهور نقاط عمياء هائلة يستغلها المهاجمون.
كيف تتجنب البرامج الضارة التي تنتقل عبر الملفات Endpoint
تم تصميم البرامج الضارة الحديثة بحيث تتجاوز أدوات النقاط النهائية القائمة على التوقيعات وحتى تلك القائمة على السلوك. تختبئ استغلالات يوم الصفر داخل ملفات PDF وملفات DICOM. تتحول البرامج الضارة متعددة الأشكال باستمرار. تقوم النسخ الاحتياطية ومستودعات السحابة بنسخ الملفات الضارة قبل أن تتمكن عوامل النقاط النهائية من التدخل.
في العديد من المستشفيات، قد تكون أولى علامات الإصابة هي تعطل محطة عمل قسم الأشعة أو تلف أرشيف الصور الطبية، وليس مجرد ملف معطل.
الأساطير التي تجعل المستشفيات عرضة للخطر
على الرغم من ذلك، لا تزال هناك العديد من المفاهيم الخاطئة الخطيرة السائدة في هذا القطاع. غالبًا ما تعتقد المستشفيات ما يلي:
- "Endpoint كافية."
- "يتحملCloud مسؤولية الأمن."
- "التخزين ثم المسح الضوئي يلتقط كل شيء."
- "التشفير يحل المشكلة."
لكن التهديدات غالبًا ما تتسلل عبر شبكات التخزين أو شبكات التصوير، متجاوزةً أجهزة المستخدمين النهائيين تمامًا، ولا يقوم مزودو الخدمات السحابية بتأمين سوى البنية التحتية، وليس المحتوى الذي تحمّله المستشفيات.
ويُعد نهج «التخزين ثم المسح» ضارًّا بشكل خاص. فإذا تم اكتشاف البرمجيات الخبيثة فقط بعد أن يكون الملف قد تم نسخه إلى النسخ الاحتياطية أو الأنظمة التابعة، يصبح احتواء الخطر أصعب بشكل هائل. وتمتد جهود الاستعادة إلى أيام أو أسابيع، وليس ساعات.
كيف تنتشر برامج الفدية والتهديدات التي تنقلها الملفات عبر أنظمة المستشفيات
تعتمد عمليات المستشفيات على حركة مستمرة للملفات: بيانات المرضى المُرفوعة، والإحالات الطبية، ونتائج الفحوصات بالأشعة، ونتائج التحاليل المخبرية، ومطالبات التأمين، وملفات الموردين، والآن بيانات تدريب الذكاء الاصطناعي. وتمثل كل حركة مسارًا محتملاً للهجوم.
جدول زمني نموذجي للهجوم
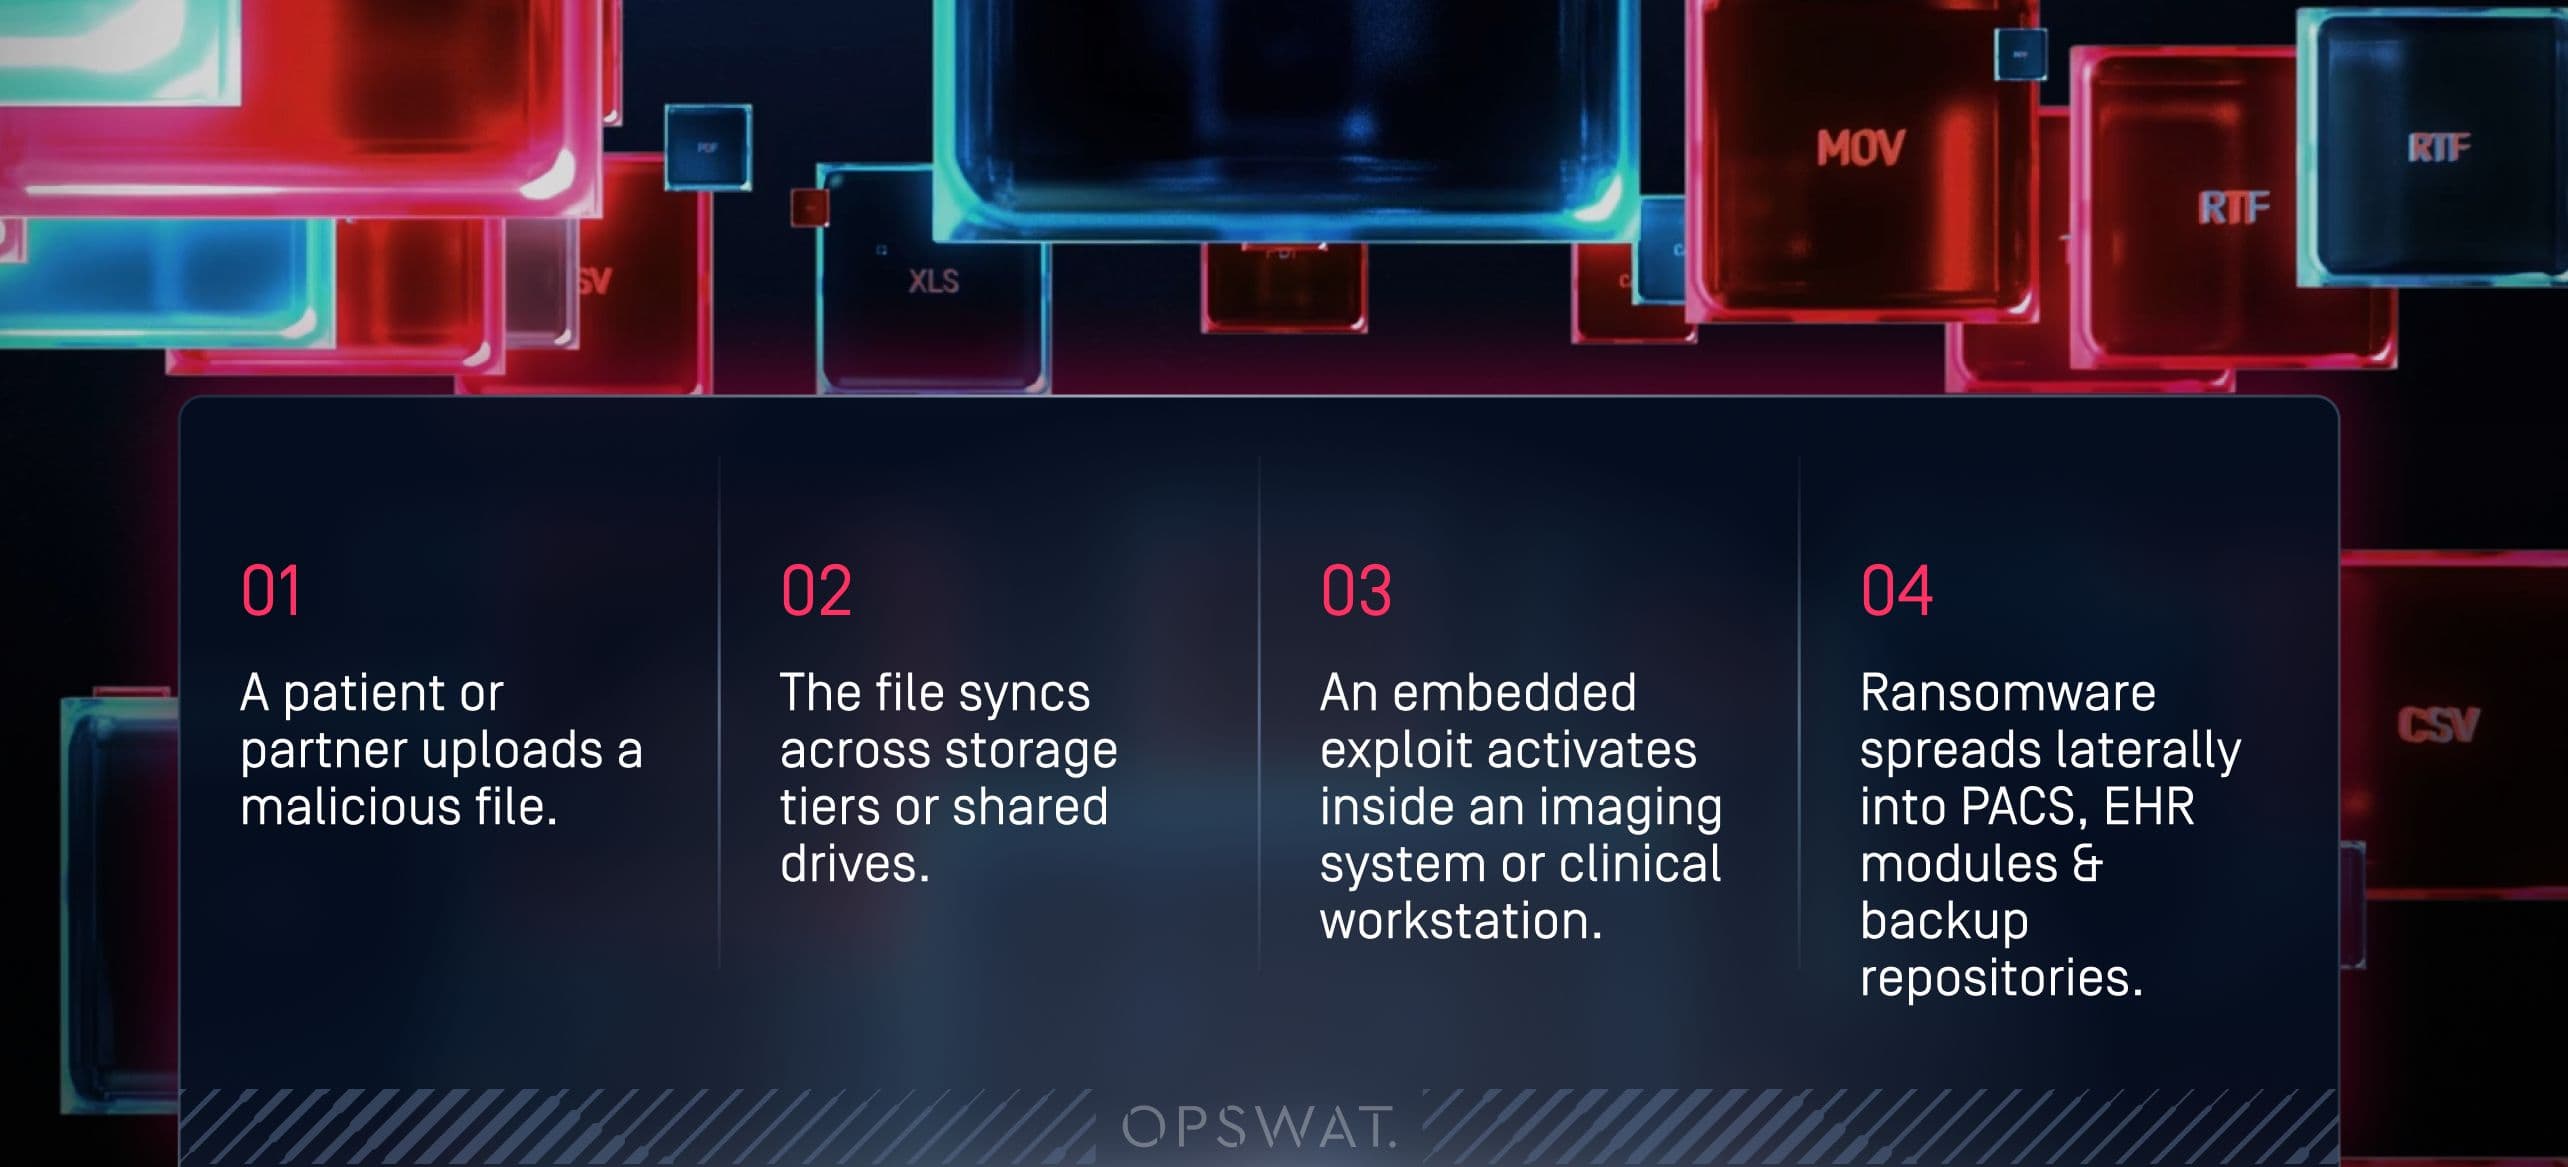
يمكن لملف واحد ضار أن ينتقل من نقطة دخول خارجية إلى أنظمة حساسة في غضون دقائق. وغالبًا ما يكون التسلسل كما يلي:
- يقوم مريض أو شريك بتحميل ملف ضار.
- يتم مزامنة الملف عبر مستويات التخزين أو محركات الأقراص المشتركة.
- يتم تنشيط ثغرة أمنية مدمجة داخل نظام تصوير أو محطة عمل سريرية.
- ينتشر برنامج الفدية بشكل أفقي في PACS ووحدات EHR ومستودعات النسخ الاحتياطي.
بمجرد إصابة النسخ الاحتياطية بالفيروسات، تصبح استعادة البيانات بعد وقوع الحادث سباقًا مع الزمن.
التصوير، PACS، والأجهزة المتصلة: أهداف عالية القيمة
تنطوي أنظمة التصوير الطبي على بعض أكثر الثغرات الأمنية تميزًا وخطورة. فقد تحتوي ملفات DICOM على نصوص برمجية مخفية أو برامج ضارة. كما تشكل الأجهزة القديمة وأنظمة التشغيل التي عفا عليها الزمن نقاط دخول سهلة. وتوفر سير عمل التصوير المترابط أرضية خصبة للتحرك الجانبي.
إذا تمكن مهاجم من اختراق ملف صورة واحد، فإن التأثير المتتالي يمكن أن يؤدي إلى توقف قسم الأشعة لعدة أيام.
خطوط أنابيب الذكاء الاصطناعي: الحدود الجديدة للهجمات التي تنتقل عبر الملفات
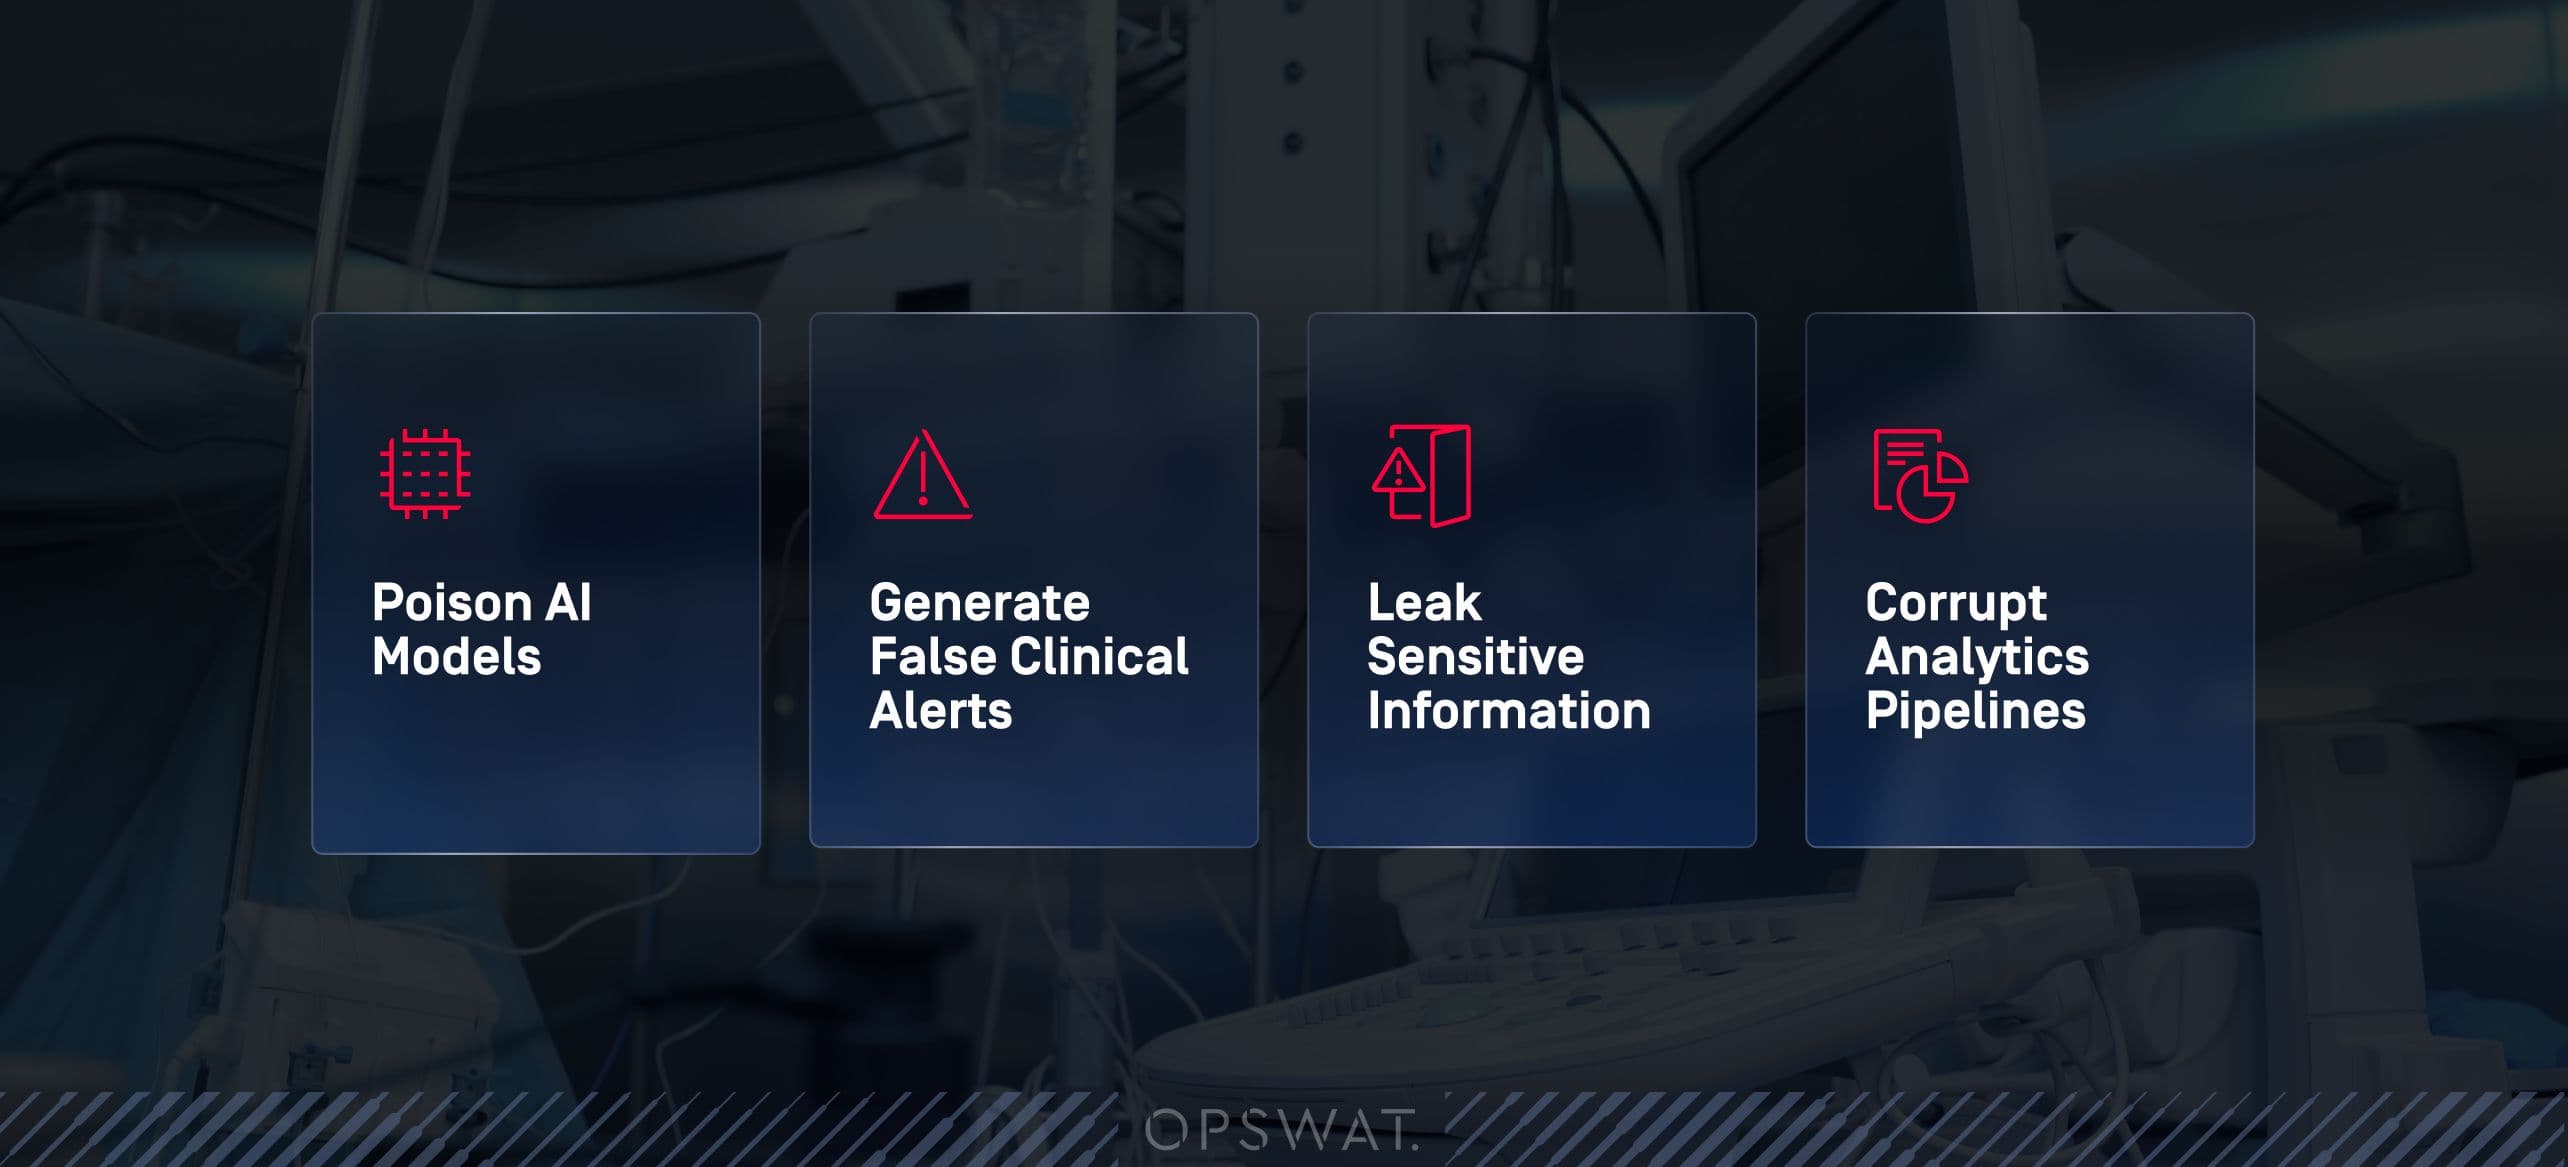
تستقبل نماذج الذكاء الاصطناعي والتعلم الآلي كميات هائلة من المستندات والنماذج والصور. ورغم قوة هذه العمليات، إلا أنها توسع نطاق الهجمات بشكل كبير. ويمكن للملفات الخبيثة أو المُزوَّرة أن:
- نماذج الذكاء الاصطناعي السامة
- توليد تنبيهات طبية كاذبة
- تسريب معلومات حساسة
- خطوط أنابيب التحليلات الفاسدة
تقوم المستشفيات التي تستخدم منصة « OPSWAT »حلول الآن بتعقيم وتدقيق كل ملف قبل إدخاله في مسار عمل الذكاء الاصطناعي، مما يضمن أن يظل الذكاء الاصطناعي السريري مصدر قوة وليس عبئًا.
أمن الملفات: ضرورة للامتثال، وليس مجرد خانة يجب تحديدها
غالبًا ما يُفهم أمن ملفات الرعاية الصحية بشكل خاطئ على أنه مجرد تشفير أو تحكم في الوصول. لكن اللوائح التنظيمية مثل HIPAA وGDPR وNIS2 تُلزم المؤسسات بالذهاب إلى أبعد من ذلك بكثير، لضمان سلامة بيانات المرضى، وليس مجرد سرية تلك البيانات.
فهم ePHI في سياق أمان الملفات
تتواجد المعلومات الصحية المحمية إلكترونيًا في كل مكان: في ملفات التصوير الطبي، ووثائق الإحالة، وقوائم المهام، ومجموعات بيانات الذكاء الاصطناعي، وتقارير المختبرات، وحتى البيانات الوصفية. ويجب حماية أي ملف يحتوي على معرّفات أو سياق سريري ومراقبته وضمان إمكانية تدقيقه.
متطلبات الامتثال تزداد صرامة
تتوقع الجهات التنظيمية الآن من المستشفيات أن تثبت ما يلي:
- رؤية شاملة لحركة الملفات
- الكشف السريع عن الحوادث والإبلاغ عنها
- ضوابط النزاهة التي تمنع التلاعب بالبيانات
- سجلات قابلة للتدقيق لأحداث الفحص والتطهير
إن أمن الملفات المجزأ أو التفاعلي يجعل تلبية هذه المتطلبات أمراً شبه مستحيل.
أمن الملفات وسلامة المرضى: ارتباط مباشر
عندما تؤدي التهديدات التي تنتقل عبر الملفات إلى تعطيل أنظمة التصوير الطبي أو أنظمة المختبرات أو سير عمل الأدوية، تتأثر سلامة المرضى على الفور. ولا تقتصر مشكلة برامج الفدية على كونها مجرد مشكلة في تكنولوجيا المعلومات، بل إنها تهدد سلامة التشغيل في منشأة الرعاية الصحية بأكملها.
استراتيجيات متقدمة لأمن الملفات متعدد الطبقات في قطاع الرعاية الصحية
تتجاوز مؤسسات الرعاية الصحية ذات الرؤية المستقبلية مرحلة أجهزة النهاية لتتجه نحو بنية أمنية للملفات متعددة الطبقات وذات طابع استباقي.
Multiscanning: القوة في الأرقام
بدلاً من الاعتماد على محرك واحد لمكافحة الفيروسات، تستفيد تقنية Metascan™ Multiscanning من برنامجOPSWAT من أكثر من 30 محركًا في آن واحد، مما يتيح الكشف عن أكثر من 99% من التهديدات المعروفة وغير المعروفة.
وهذا يقلل بشكل كبير من فترات التعرض للأمن، ويكشف التهديدات التي تفوتها برامج مكافحة الفيروسات الأخرى أدوات .
إزالة العناصر الضارة من المحتوى وإعادة بنائه: تطهير الملفات من التهديدات المضمنة
تعمل تقنية Deep CDR™ على إزالة المحتوى النشط ورموز الاستغلال والتهديدات المضمنة، ثم تعيد إنشاء نسخة آمنة وعاملة من الملف. وتُعد هذه التقنية فعالة بشكل خاص في:
- ملفات PDF ووثائق Office
- تصوير DICOM
- النماذج التي تم تحميلها من قبل المرضى أو الشركاء
- تنسيقات الملفات ذات الأرشيفات المتداخلة
تقنية Deep CDR™، التي حصلت على درجة 100% في الحماية والدقة من SE Labs، تمنع التهديدات المعروفة وغير المعروفة مع الحفاظ على الوظائف الكاملة للملفات في غضون أجزاء من الألف من الثانية.
Adaptive و DLP المدعوم بالذكاء الاصطناعي
عندما تتطلب الملفات فحصًا أكثر تعمقًا، تقوم تقنية « OPSWAT» القائمة على المحاكاة Adaptive Sandbox الذي يعتمد على المحاكاة سلوكها في الوقت الفعلي. ويقوم نظام Proactive DLP™ المدعوم بالذكاء الاصطناعي باكتشاف المعلومات الصحية المحمية إلكترونيًا (ePHI) والمحتويات الحساسة الأخرى وحجبها أو حجبها، مما يساعد في الوفاء بالالتزامات الناشئة عن قانون HIPAA واللائحة العامة لحماية البيانات (GDPR).
تطهير الملفات المضمنة: حماية كل نقطة دخول
يعني الفحص المباشر أن الملفات يتم فحصها وتنقيتها قبل دخولها إلى بيئتك — وليس بعد ساعات من ذلك. وهو يتيح:
- إزالة التهديد الفوري
- تسجيل سلسلة الحيازة الكاملة
- الاستجابة السريعة للحوادث
- حماية متسقة عبر البوابات الإلكترونية والبريد الإلكتروني و MFT والتصوير وسير عمل الذكاء الاصطناعي
دراسات حالات واقعية: دليل على فعالية نظام أمان الملفات متعدد الطبقات
تتبنى مؤسسات الرعاية الصحية في جميع أنحاء العالم هذا النهج وتحقق نتائج ملموسة.
Clalit Health الخدمات: إدارة ملايين الملفات يوميًا
باعتبارها إحدى أكبر المؤسسات الصحية في العالم، قامت «كلاليت» بتطبيق تقنية «ميتاسكان» (Metascan) Multiscanning وتقنية «ديب سي دي آر» (Deep CDR™) لفحص ملايين الملفات يوميًا. وكانت النتيجة: صد تهديدات «اليوم صفر»، وتعزيز مستوى الامتثال، ووضع معيار جديد لأمن الملفات على نطاق واسع.
الاستعادة من برامج الفدية دون إيقاف التشغيل
استخدمت إحدى المؤسسات الكبرى في مجال الرعاية الصحية خدمة «Managed File Transfer™» من شركة «MetaDefender » (MFT)، وهي حل آمن من « MFT » يتكامل بسلاسة مع تقنيات أمان الملفات الخاصة بـ « OPSWAT»، وذلك لتطهير الملفات المستعادة أثناء عملية الاستعادة بعد هجوم ببرنامج الفدية. وقد تمكنت المؤسسة من الحفاظ على استمرارية الأعمال وإثبات الامتثال للقوانين، مما سمح لها بتجنب عقوبات قانونية جسيمة.
شركة Luzerner Psychiatrie AG: وقف البرامج الضارة المنقولة عبر البريد الإلكتروني
في مواجهة الهجمات المتكررة للتصيد الاحتيالي، قامت شركة Luzerner Psychiatrie AG بنشر حلول « Adaptive » و«Sandbox » و«MetaDefender Email Security™» لمنع وصول المرفقات التي تحتوي على برامج ضارة إلى الطاقم الطبي. وظلت بيانات المرضى محمية، وانخفضت حالات الاختراق إلى الصفر.
خطوات عملية للتغلب على Endpoint
يجب على قادة أمن الرعاية الصحية المستعدين لتعزيز أمن الملفات أن يبدأوا بخطة عمل منظمة.
قم بتحديد مسار كل عملية تدفق للملفات (بوابات المرضى، ونظام PACS، والتخزين السحابي، ومسارات معالجة الذكاء الاصطناعي) وحدد النقاط التي تدخل فيها الملفات دون مسح ضوئي أو تنقية.
فرض المسح الضوئي و CDR لملفات DICOM، وتأمين تبادل البيانات بين الموردين، وضمان إمكانية تدقيق كل نقطة اتصال للملفات.
قم بتنقية جميع البيانات والتحقق من صحتها قبل استيعابها لمنع التلوث وتسرب البيانات.
اجمع بين تقنيات المسح المتعدد، وتقنية CDR، وبيئة الحماية المعزولة (Sandboxing)، وتقنية منع تسرب البيانات (DLP) المدعومة بالذكاء الاصطناعي، والتطهير المباشر، للحصول على حماية شاملة ومتوافقة مع المعايير.
هل أنت مستعد لاتخاذ الخطوة التالية؟
اطّلع على التقرير الفني الكامل لتتعرف على الكيفية التي تستخدم بها المستشفيات الرائدة أنظمة أمان الملفات متعددة الطبقات لإبطال مفعول التهديدات قبل أن تصل إلى أي محطة عمل أو مريض.
