Secure الوصول إلى جميع التطبيقات والشبكات
My تقوم منصة OPSWAT™ Central Management بالتحقق المستمر من هوية المستخدم وحالة أمان الجهاز لضمان وصول متوافق وسلس عبر تطبيقات وشبكات المؤسسة.
- وصول قائم على الترك التام للثقة
- الفحوصات المستمرة للوضعية
- الرؤية المركزية
OPSWAT به من قبل
ثغرات الوصول التي تضعف مستوى الأمان لديك
أصبحت شبكات VPN الآن وسيلة لاقتحام الأنظمة، وليست طبقة أمان
صُممت شبكات VPN القديمة لمواجهة نموذج تهديد مختلف. وبمجرد الاتصال بها، يحصل المستخدمون على وصول واسع النطاق إلى الشبكة دون أي عمليات فحص مستمرة للتأكد من الامتثال، مما يجعلها واحدة من أكثر نقاط الضعف استغلالاً في المؤسسات، حيث تُستخدم في التنقل الأفقي وسرقة بيانات الاعتماد وبرامج الفدية.
المستخدمون المعتمدون، الأجهزة غير المعتمدة
تقوم مزودي خدمات الهوية بالتحقق من هوية المستخدم الذي يقوم بتسجيل الدخول، لكنها لا تقدم أي معلومات عن نقطة النهاية. أما الأجهزة التي لم يتم تحديثها، أو غير المتوافقة مع المعايير، أو التي تعرضت للاختراق، فتتجاوز عمليات التحقق من الهوية تمامًا، مما يحول المستخدمين الموثوق بهم إلى تهديدات غير مقصودة.
عدم وجود رؤية موحدة عبر ضوابط الوصول الخاصة بك
Cloud التطبيقات، والشبكات المحلية، وبيئة سطح المكتب الافتراضية (VDI)، ونظام «أحضر جهازك الخاص» (BYOD)، والمتعاقدون، وكل منها محمي بأداة مختلفة ذات سياساتها الخاصة. وبدون تحكم مركزي، تتزايد الثغرات الأمنية مع كل بيئة جديدة تضيفها.
منصة واحدة لتنسيق الوصول الكامل وفقًا لنموذج «الثقة الصفرية»
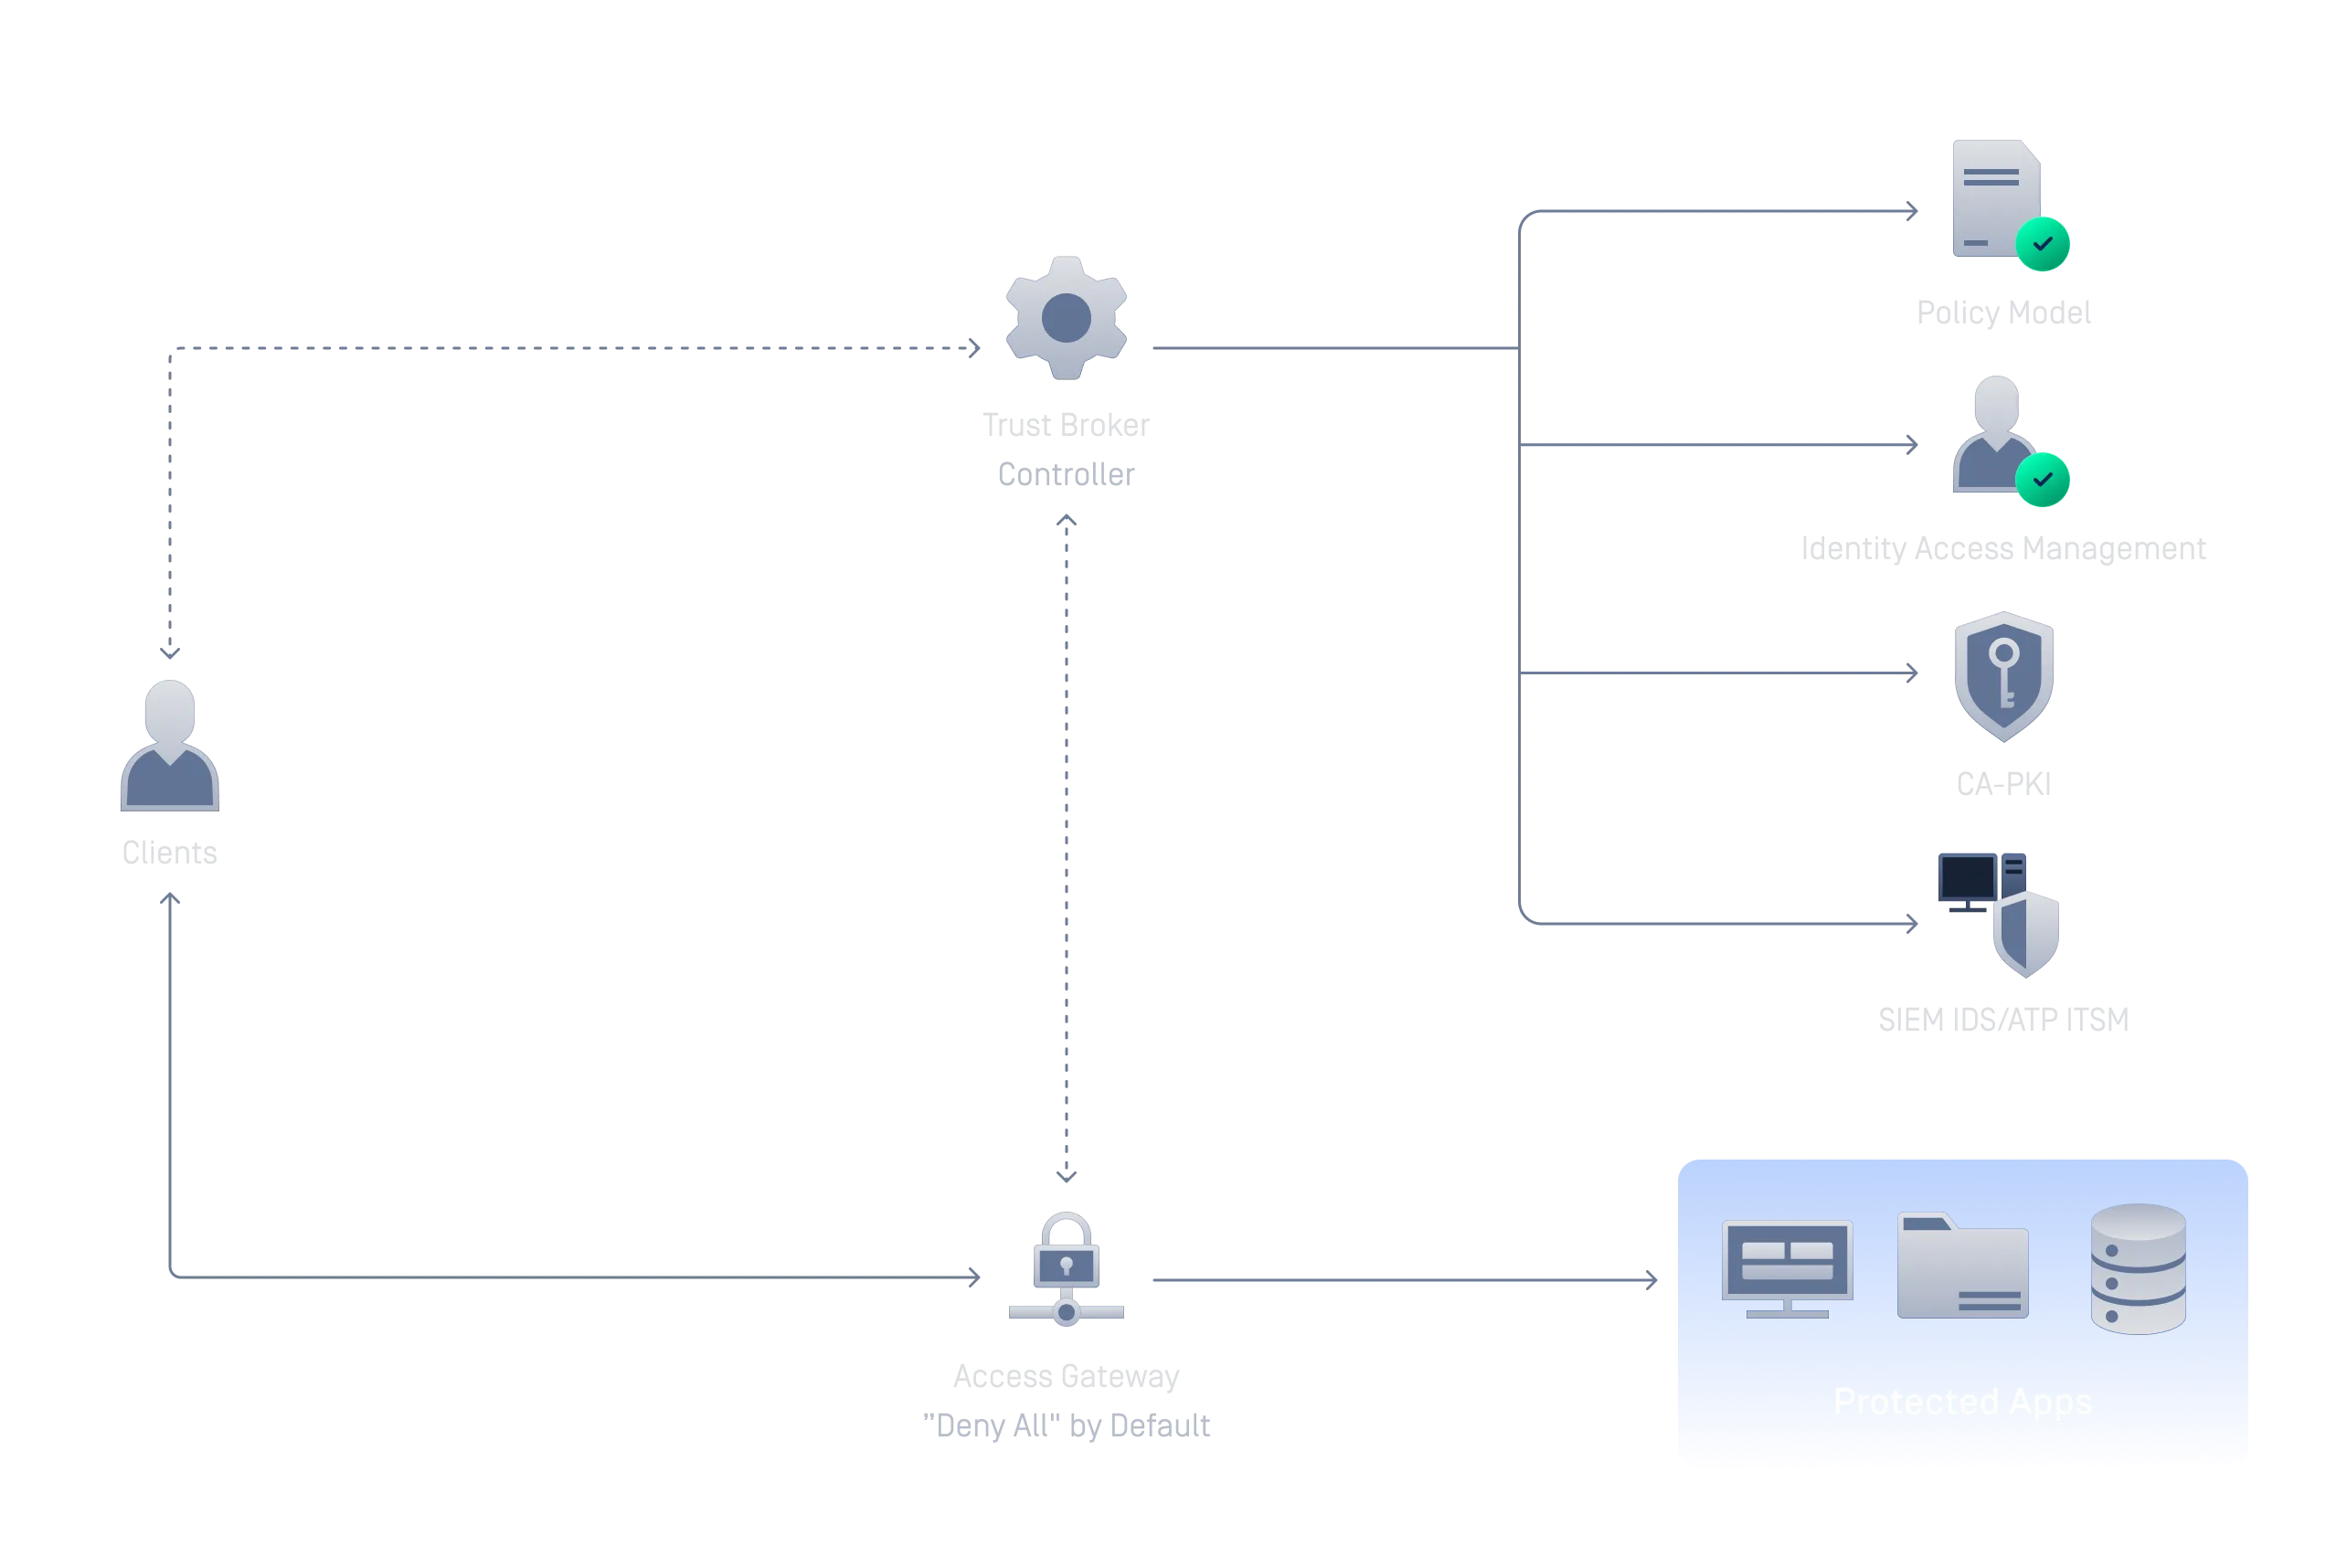
My OPSWAT Central Management يسد الفجوة بين مصادقة المستخدم وحالة الجهاز في الوقت الفعلي، مما يضمن وصولاً مستمراً بأدنى مستوى من الصلاحيات من خلال وحدة تحكم واحدة.
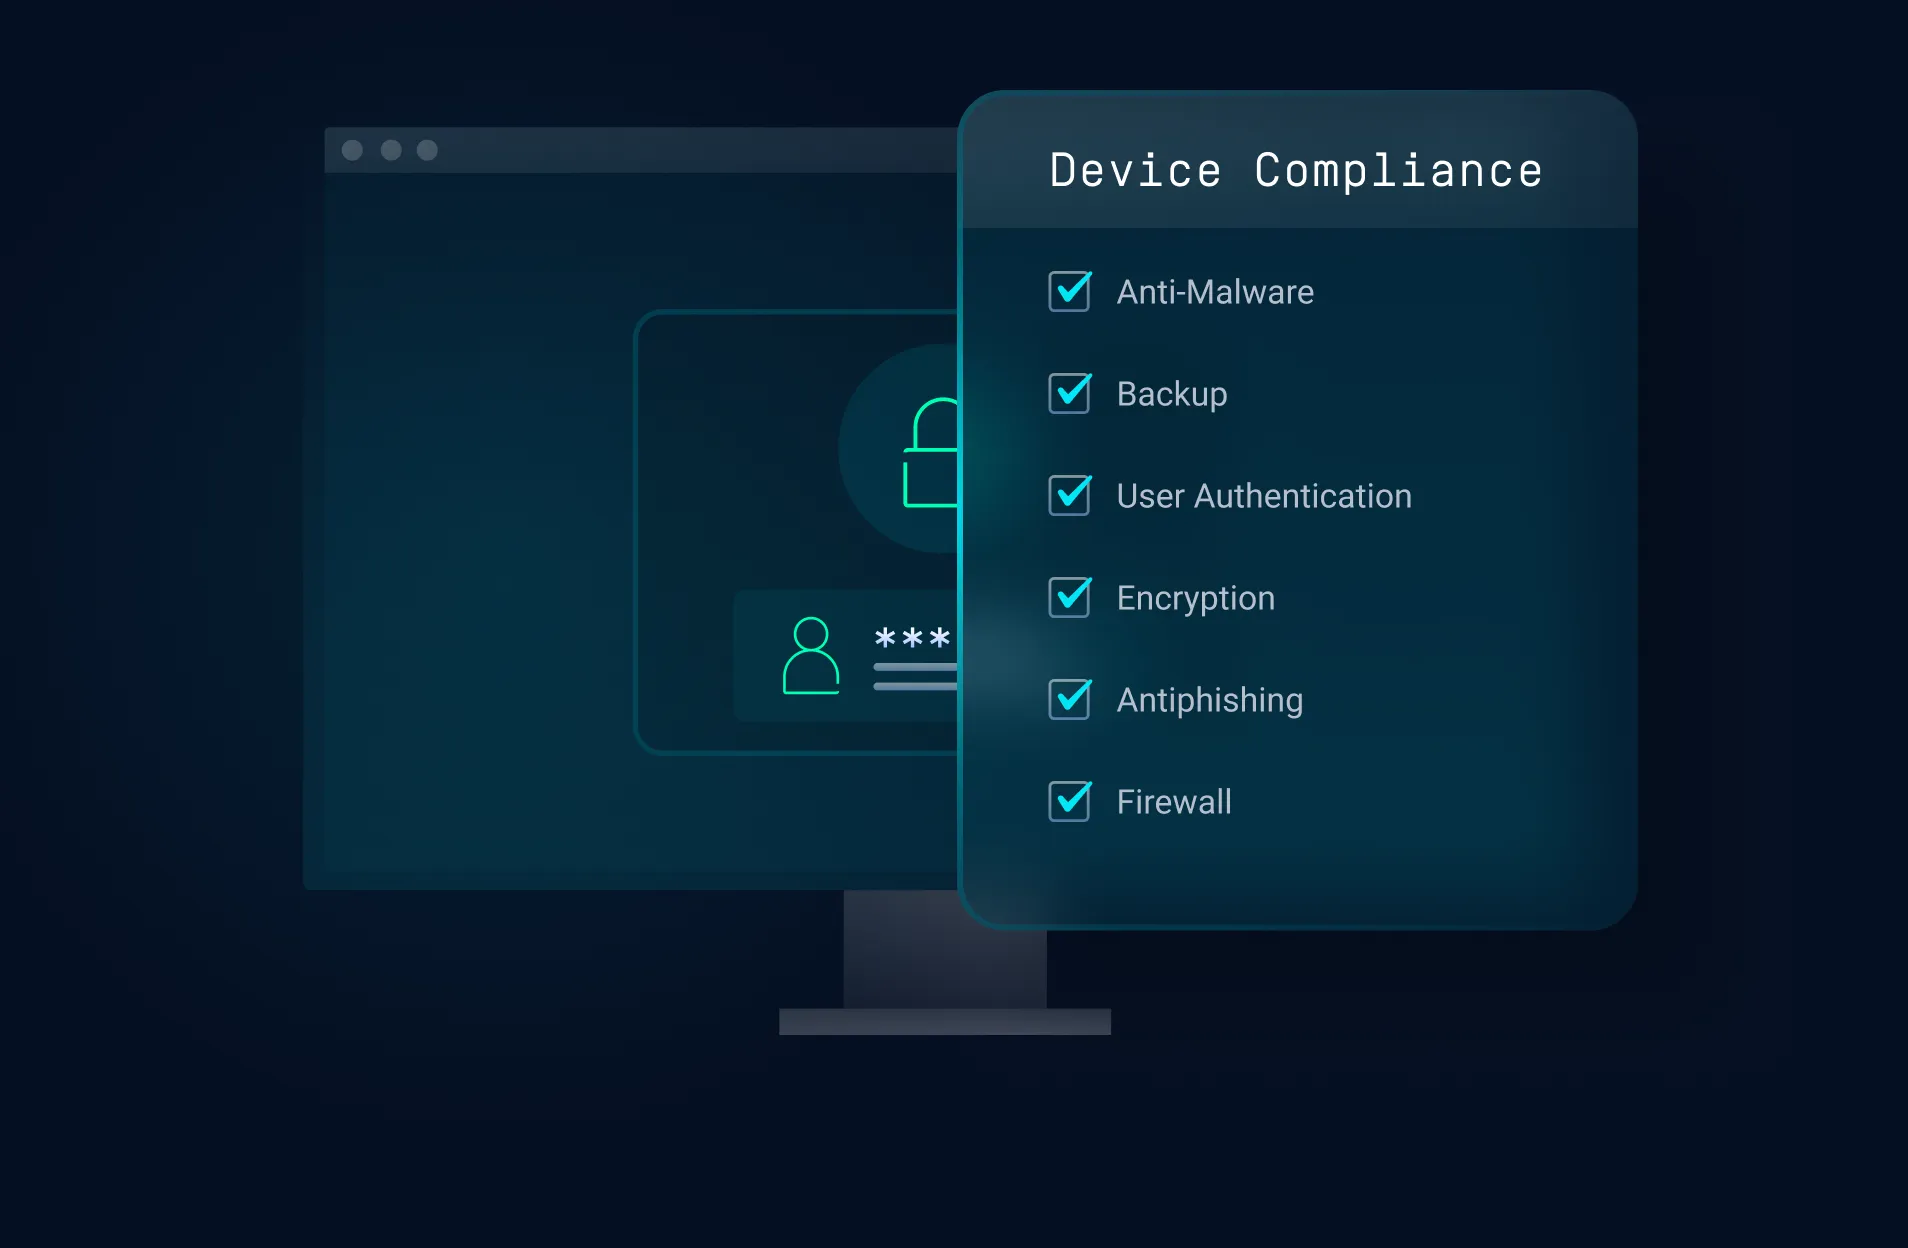
استبدال شبكات VPN بنظام «الثقة الصفرية» والوصول على مستوى التطبيق
تخلص من التعرض الواسع النطاق لمخاطر الشبكة من خلال طرق وصول تتحقق باستمرار من الهوية وامتثال الجهاز قبل منح حق الوصول «بأدنى مستوى من الامتيازات» لكل تطبيق على حدة.
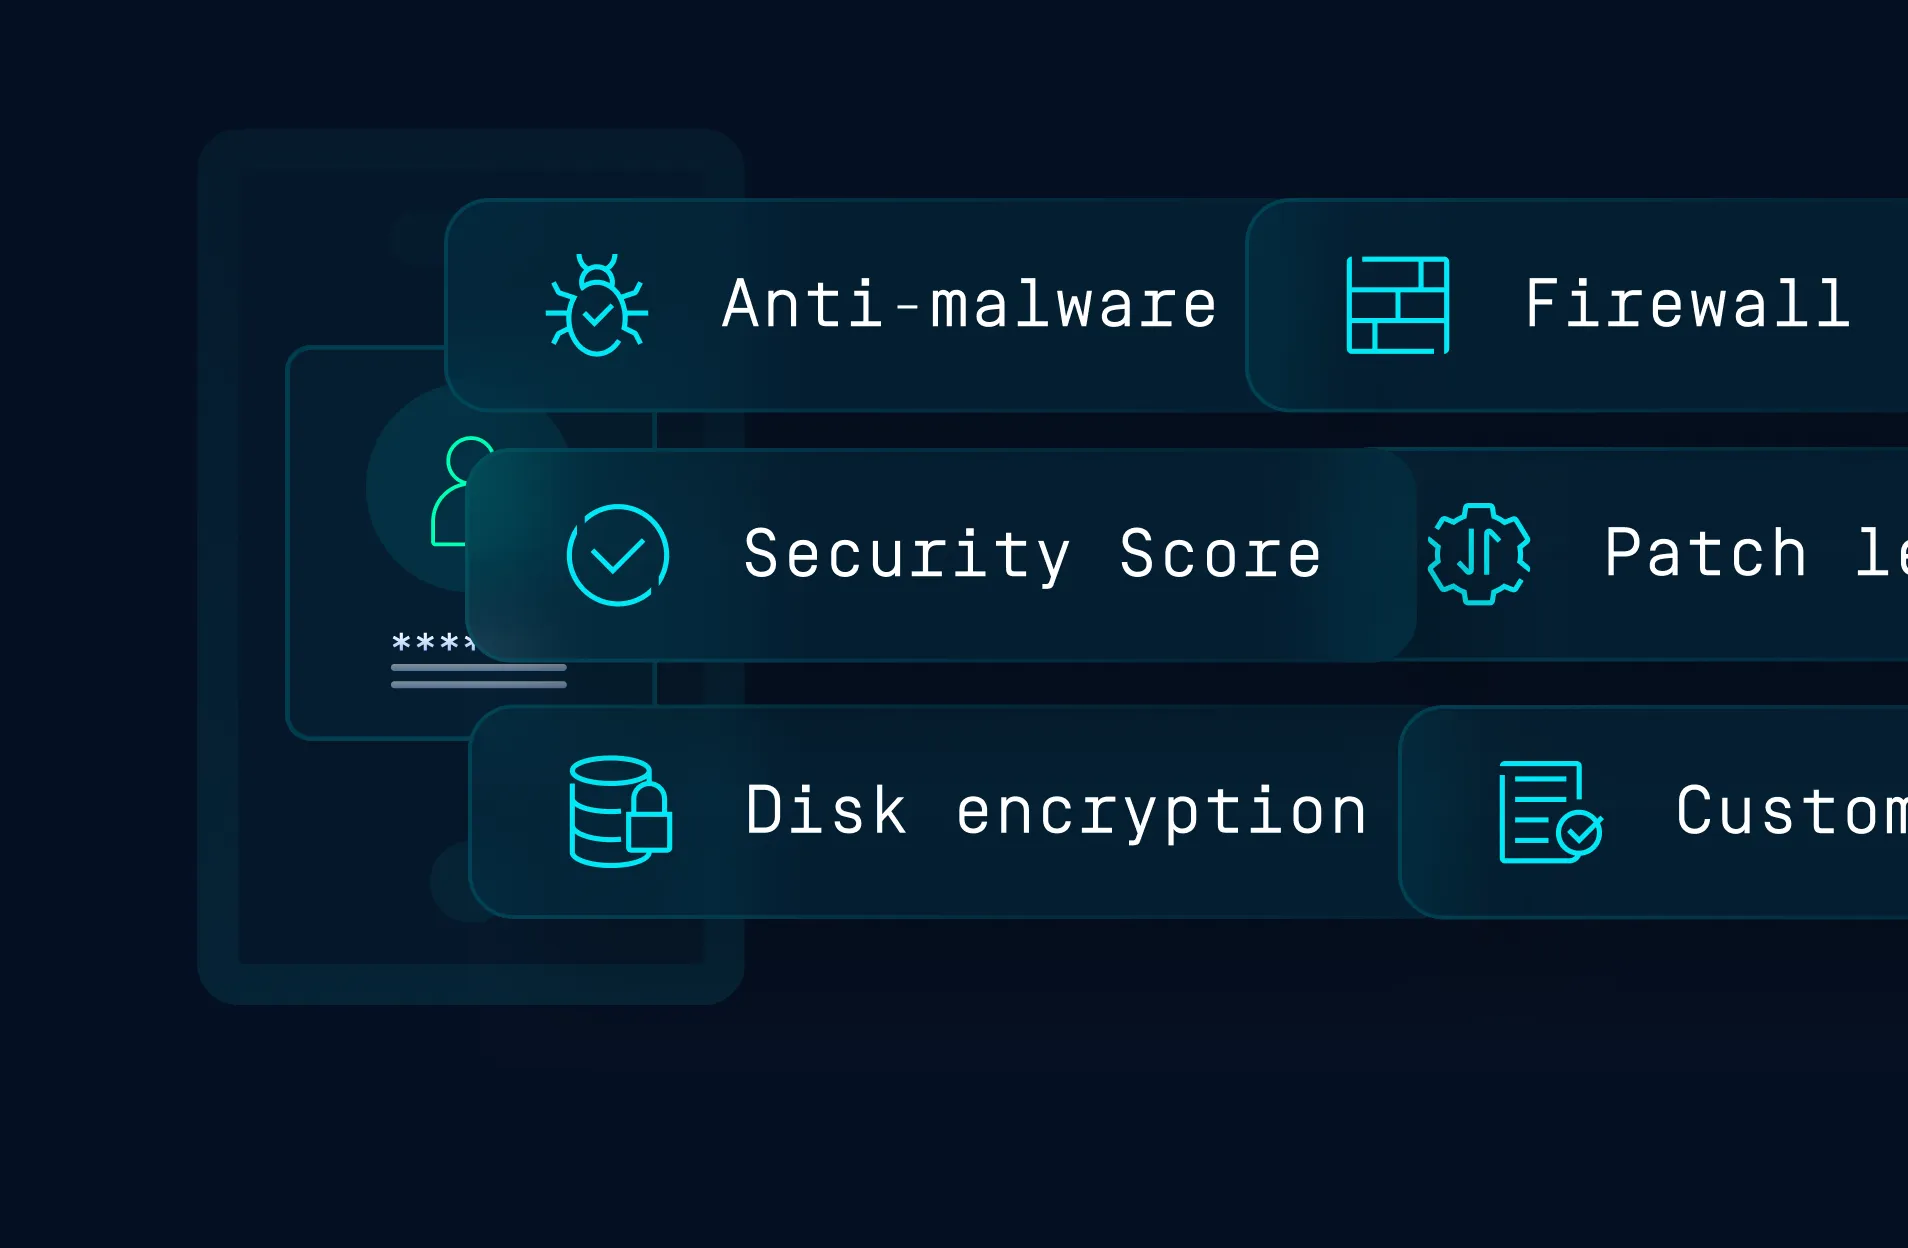
إضافة التحقق من الجهاز إلى كل قرار يتعلق بالوصول
أضف طبقة من الامتثال الفوري للأجهزة إلى نظام مزود الهوية (IdP) ونظام المصادقة متعددة العوامل (MFA) الحاليين لديك. يعتمد الوصول على هوية المستخدم وعلى ما إذا كان جهازه سليمًا ومتوافقًا في تلك اللحظة.
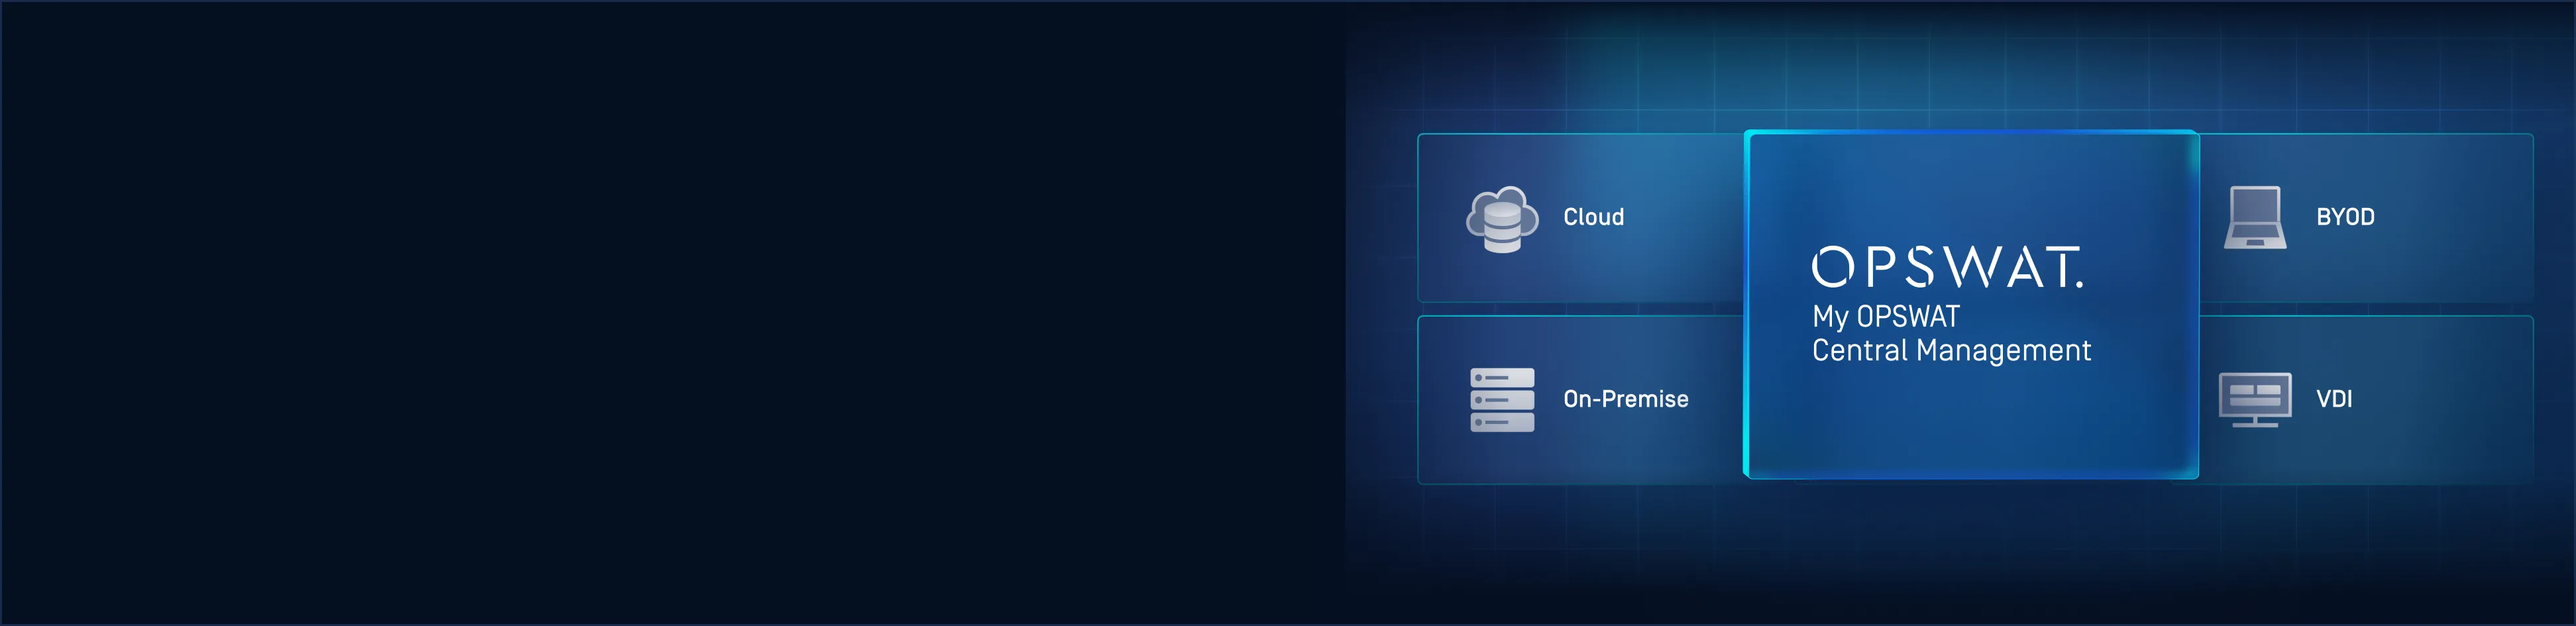
وحدة تحكم واحدة لكل طريقة وصول وبيئة
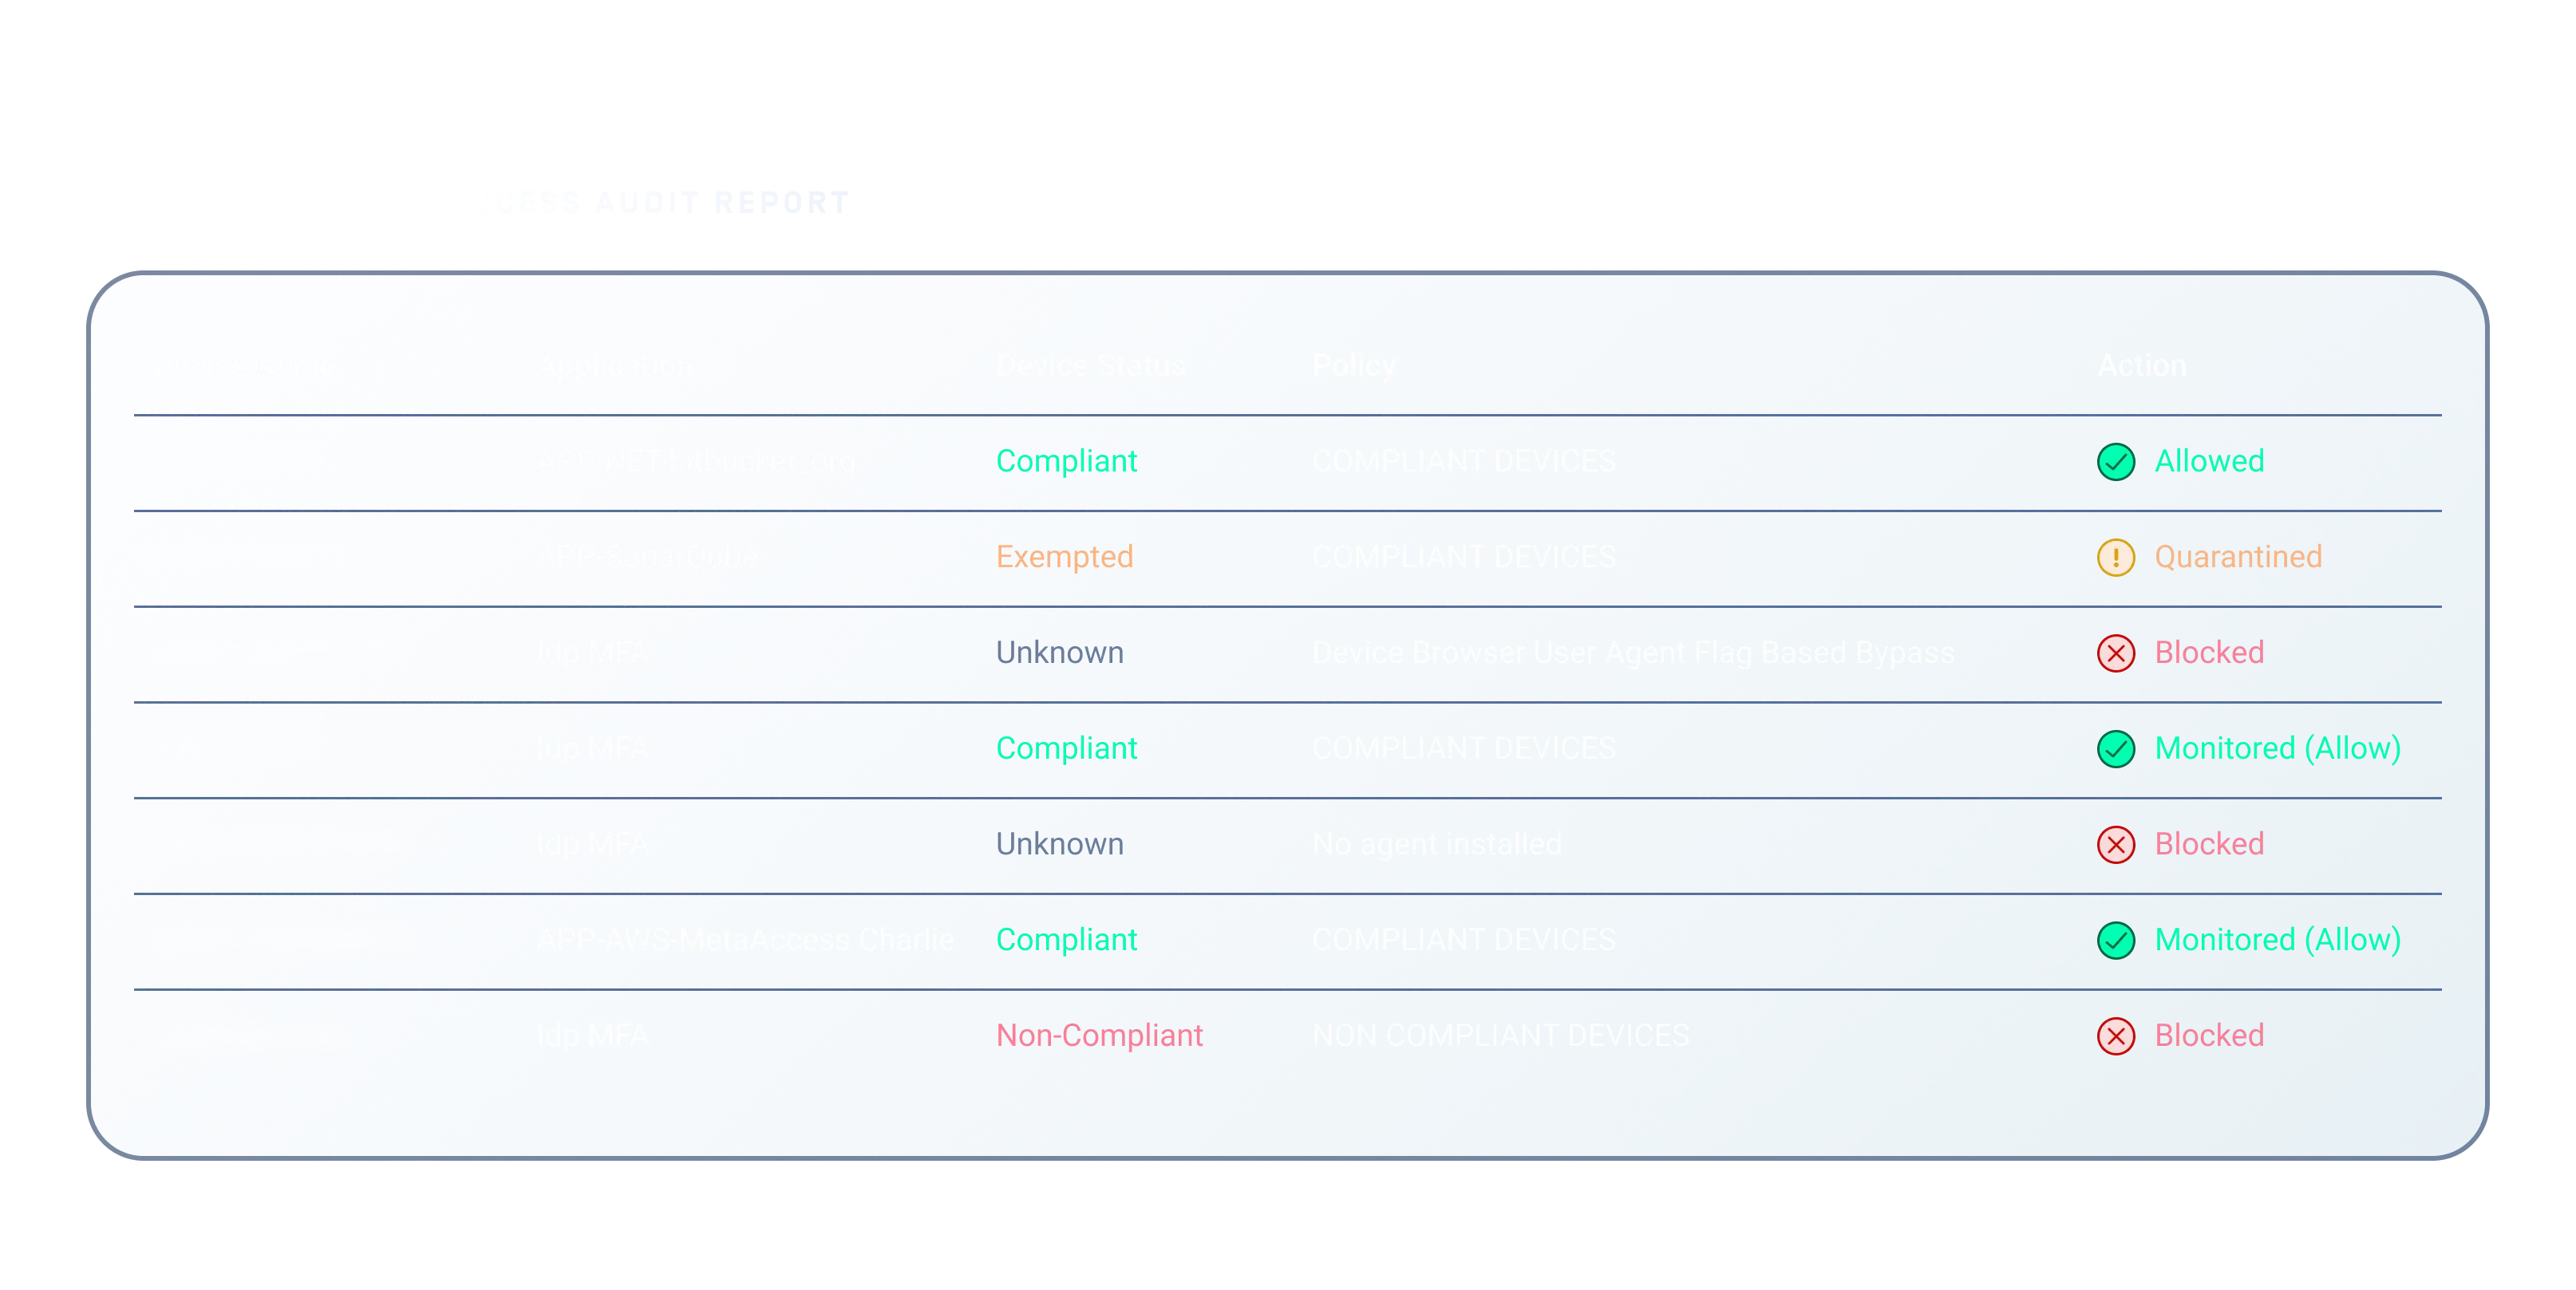
قم بتحديد قواعد الوصول الآمن ونشرها ومراقبتها على نطاق عالمي من خلال My OPSWAT Central Management . محرك سياسات واحد، ولوحة تحكم واحدة، وسجل تدقيق واحد، يشمل كل من السحابة، والبيئات المحلية، وبيئة VDI، ونظام BYOD.
تطبيق سياسة الوصول القائم على «عدم الثقة» في جميع البيئات
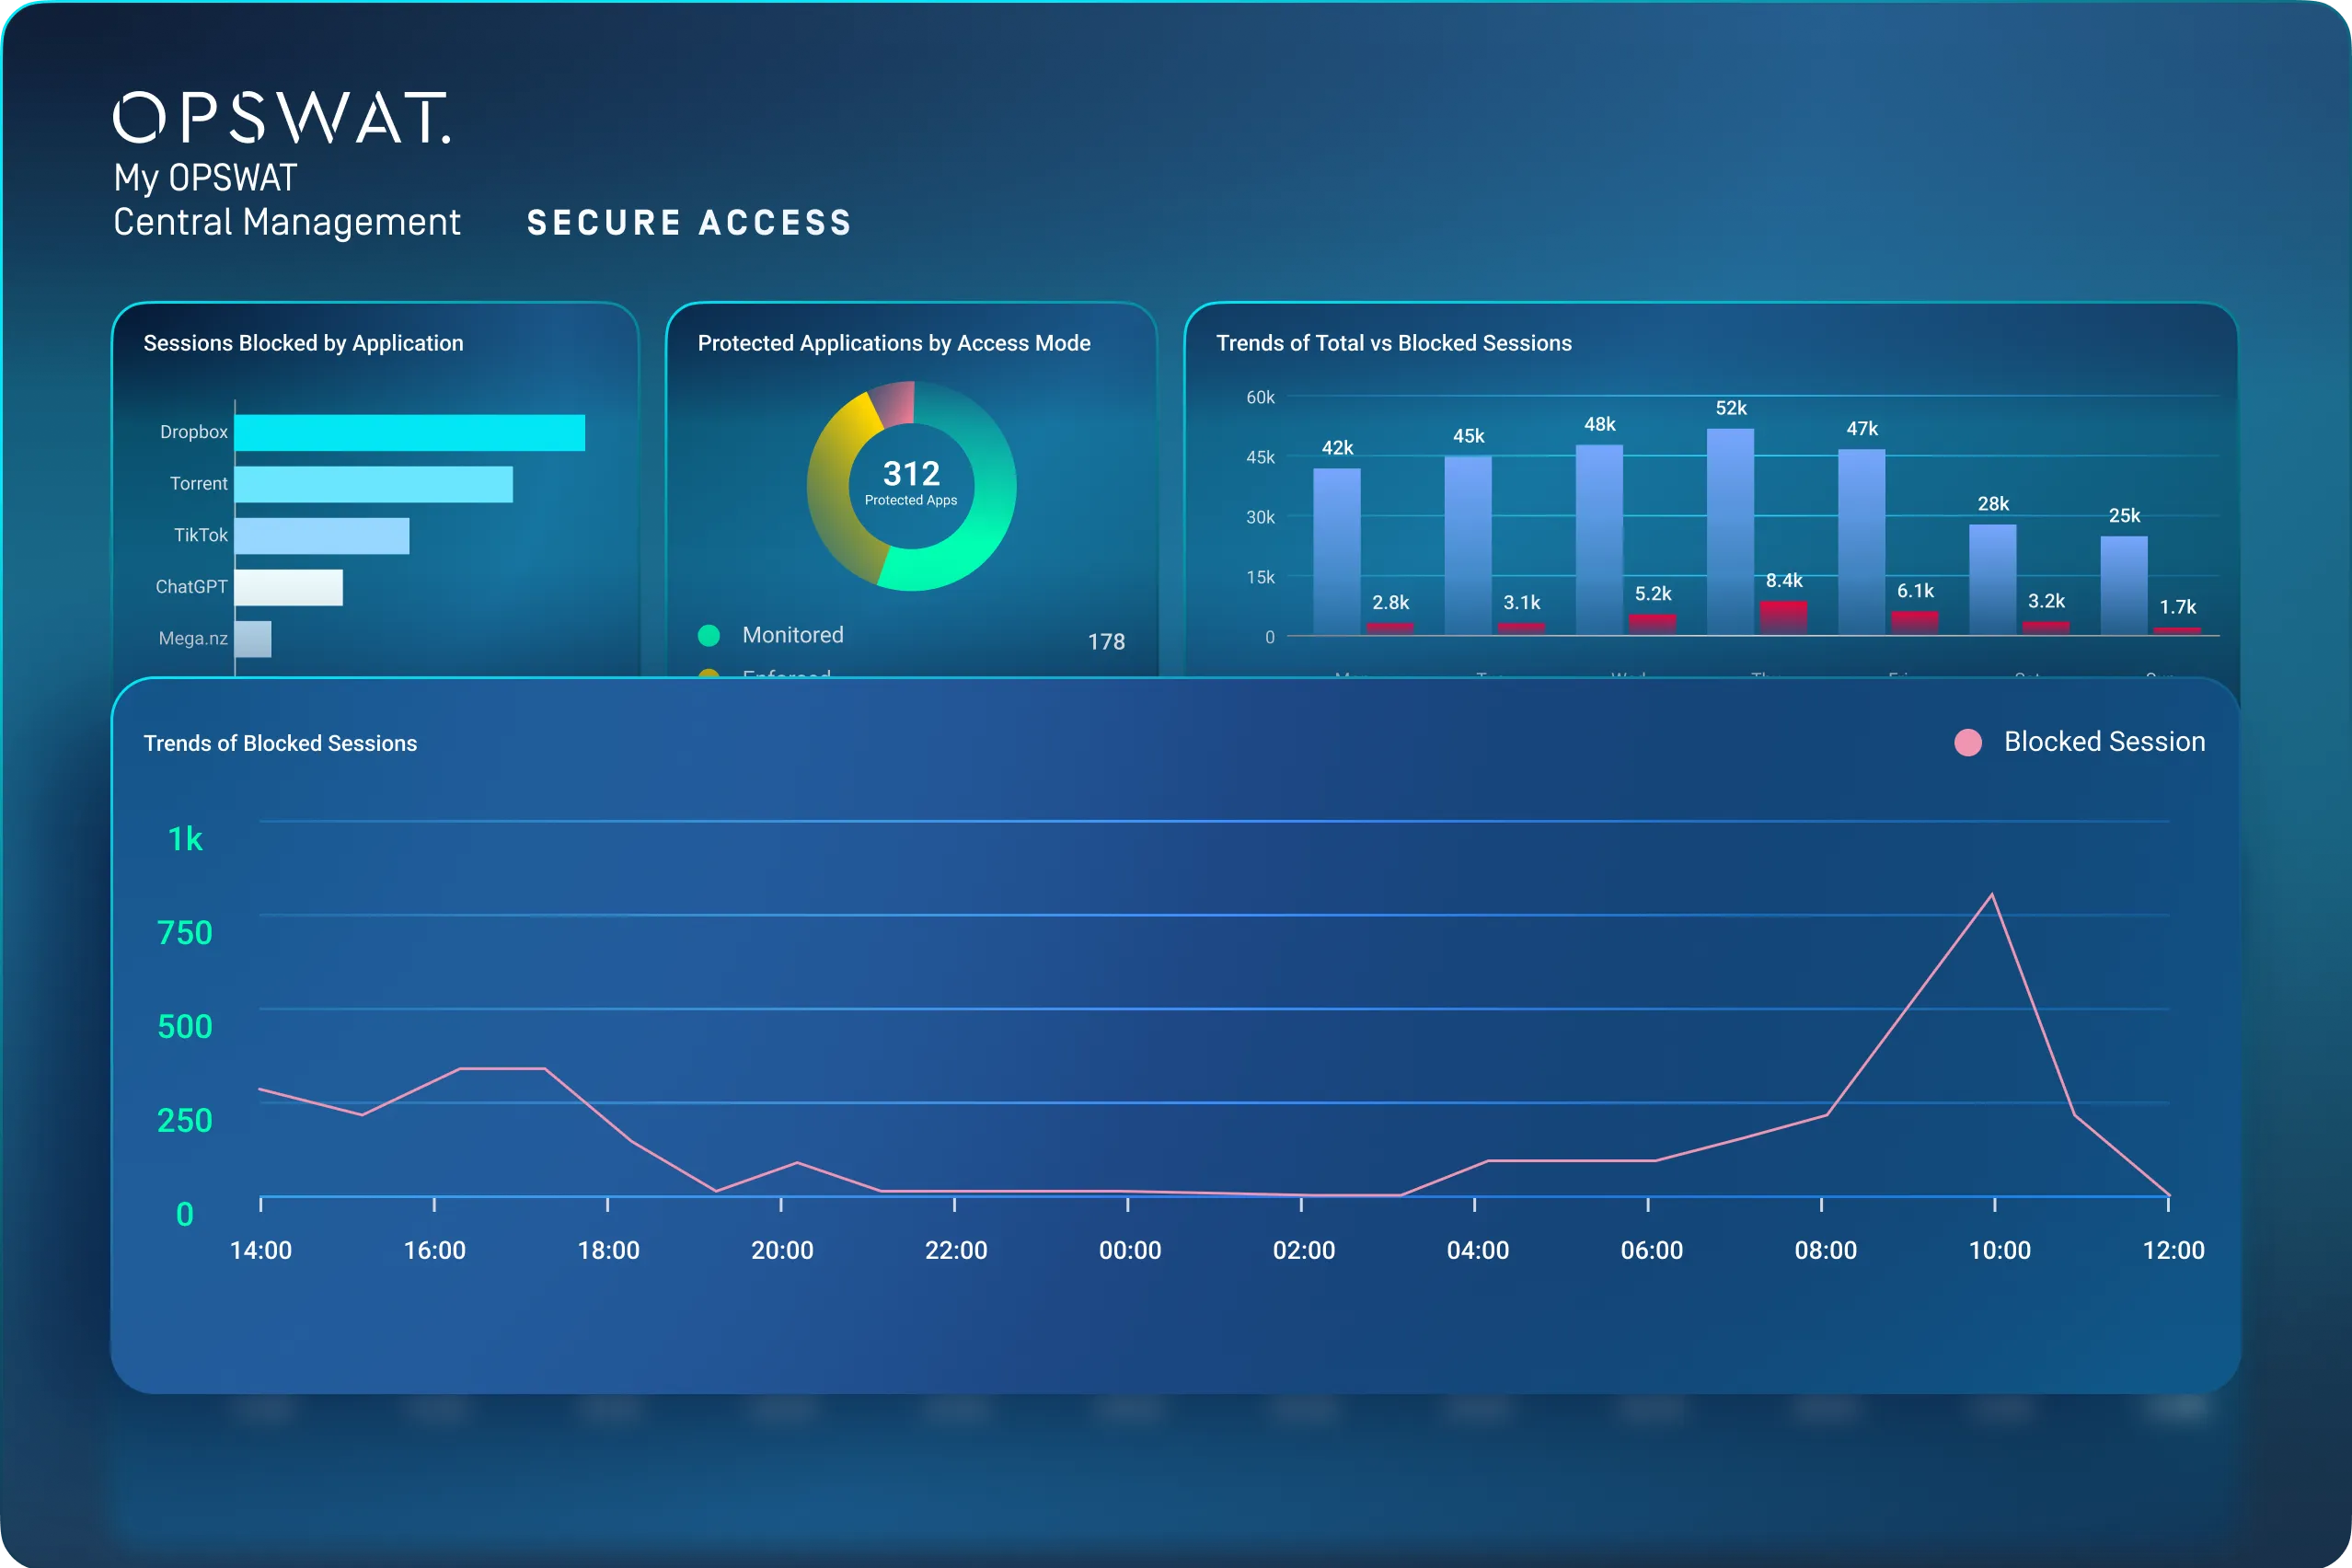
My OPSWAT Central Management يوفر لفرق الأمن واجهة تحكم موحدة لفحص الأجهزة، وضمان الامتثال، واتخاذ الإجراءات اللازمة لمواجهة المخاطر، قبل وبعد منح حق الوصول.
الرؤية المركزية والتحكم في السياسات
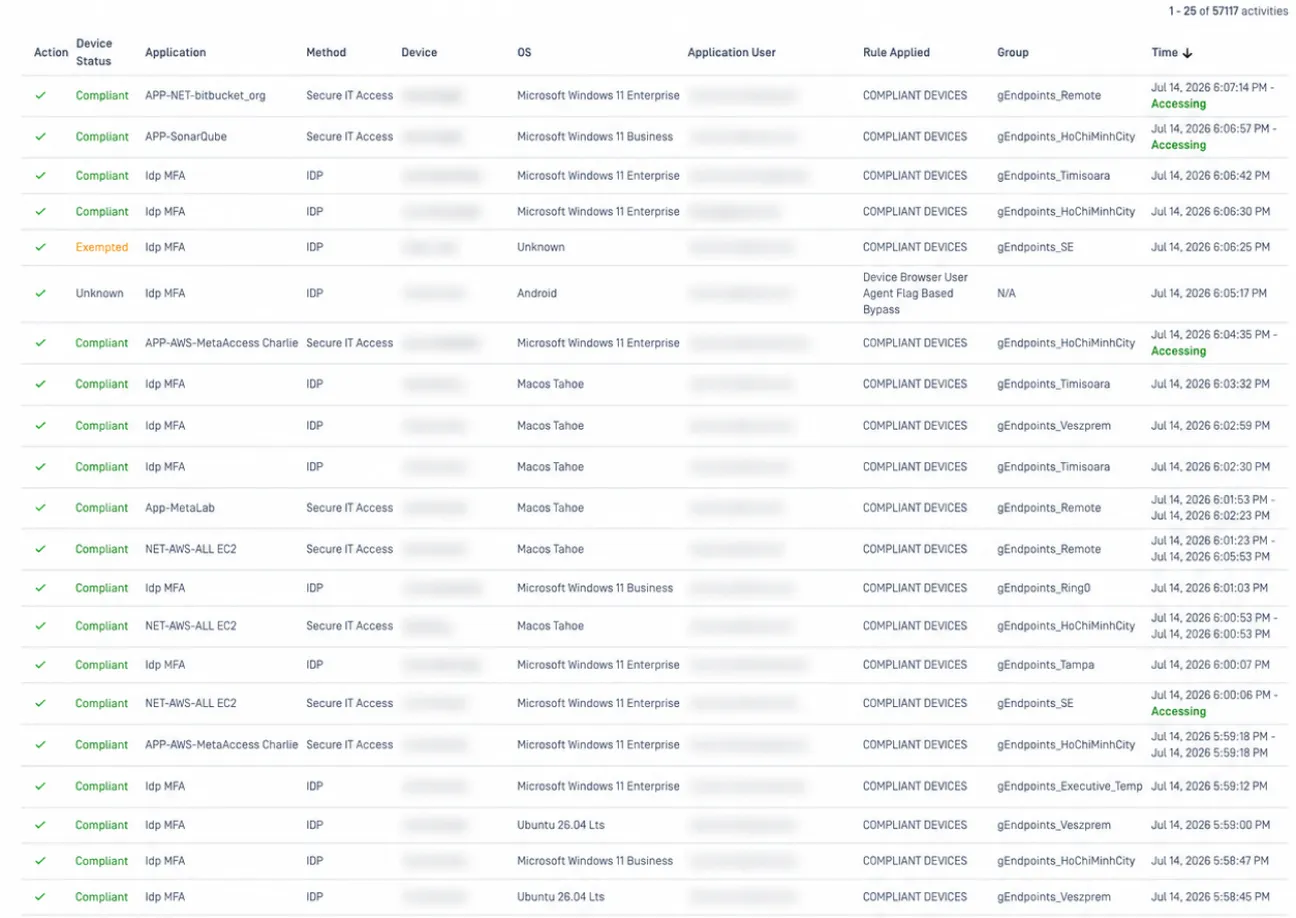
تتيح الرؤية الموحدة لجميع الأجهزة وطرق الوصول إليها لفرق تكنولوجيا المعلومات البقاء على اطلاع مع توسع القوة العاملة. يمكنك بسهولة السماح باستخدام أي جهاز أو حظره وفرض القواعد من خلال وحدة تحكم واحدة.
فحوصات حالة الأجهزة في الوقت الفعلي
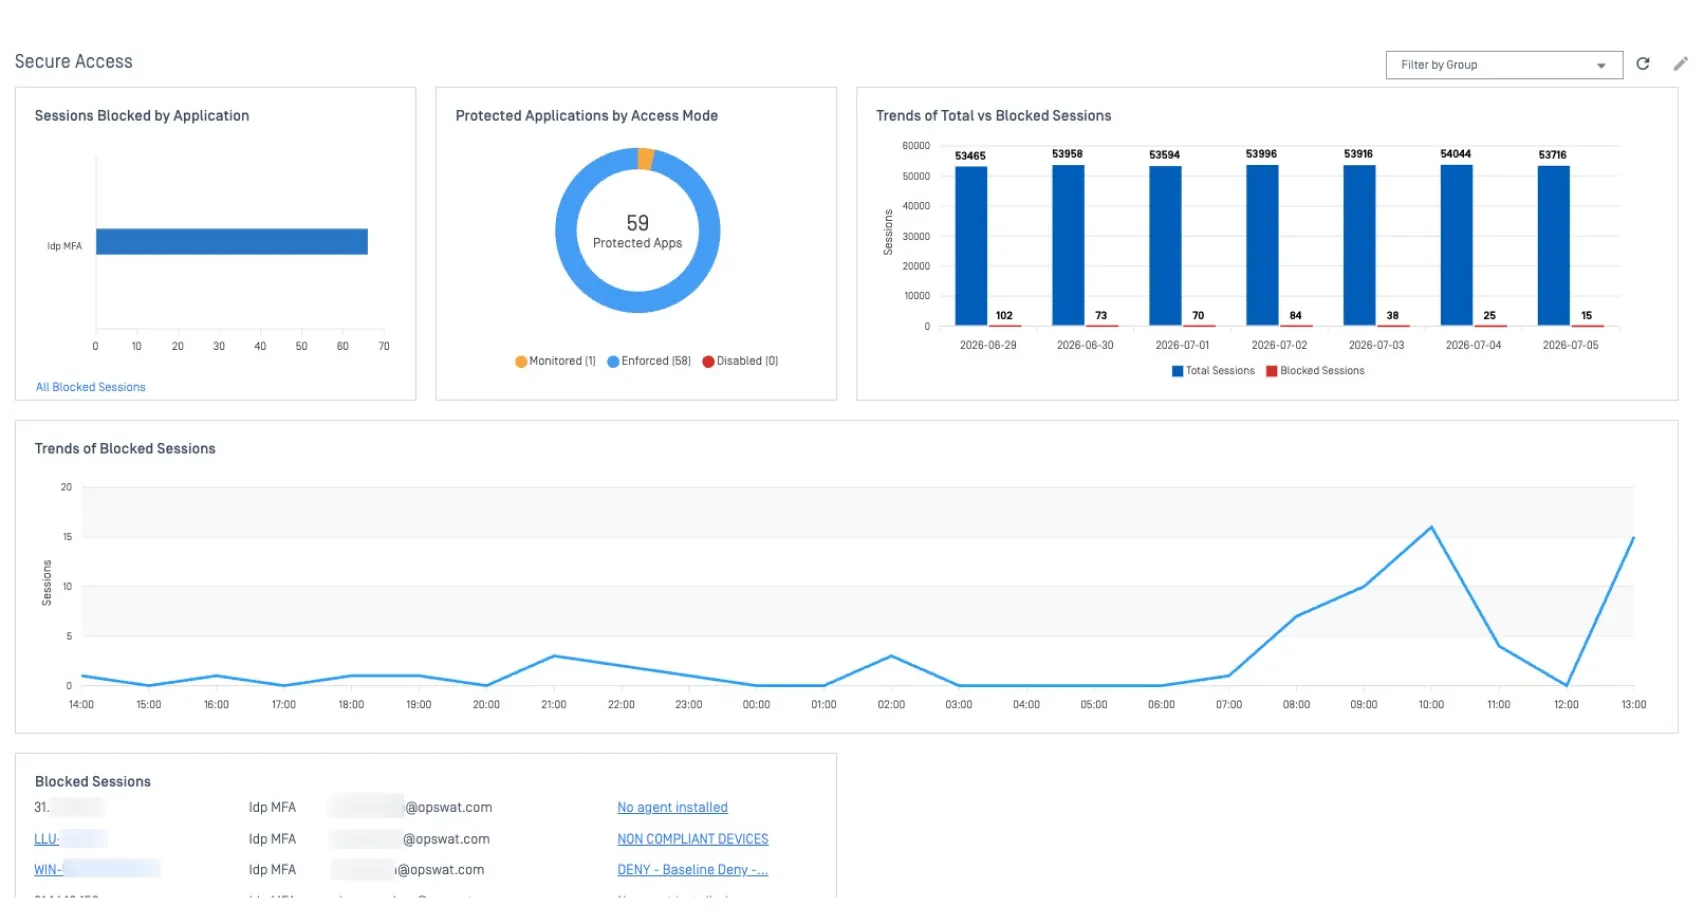
احصل على رؤية شاملة وفي الوقت الفعلي لحالة أجهزة النهاية في البيئة بأكملها. راجع البيانات الأمنية التفصيلية لأي جهاز، وراقب الأجهزة التي تصل إلى التطبيقات المختلفة، وتابع اتجاهات المخاطر من خلال واجهة واحدة.
الامتثال والتحكم الشاملان
قم بإجراء فحوصات متعمقة للأجهزة تشمل أكثر من 5,000 تطبيق تابع لجهات خارجية، وتغطي عناصر التحكم مثل تشفير الأقراص، وبرامج مكافحة البرامج الضارة، والنسخ الاحتياطي، وحالة جدار الحماية، وفحص الثغرات الأمنية، وهو ما يتجاوز بكثير الفحوصات القياسية لنظام التشغيل وبرامج مكافحة الفيروسات.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 نقاط النهاية MetaDefender Endpoint

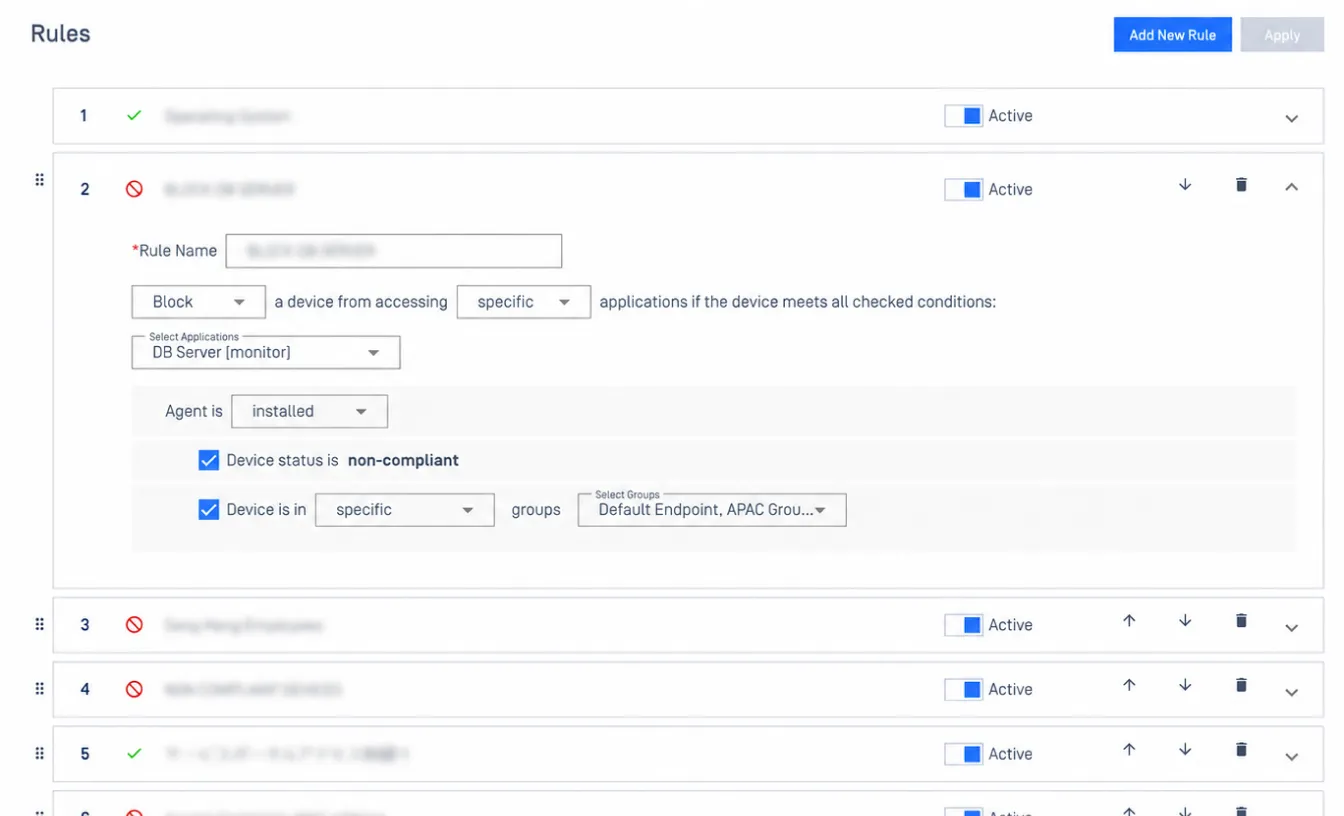
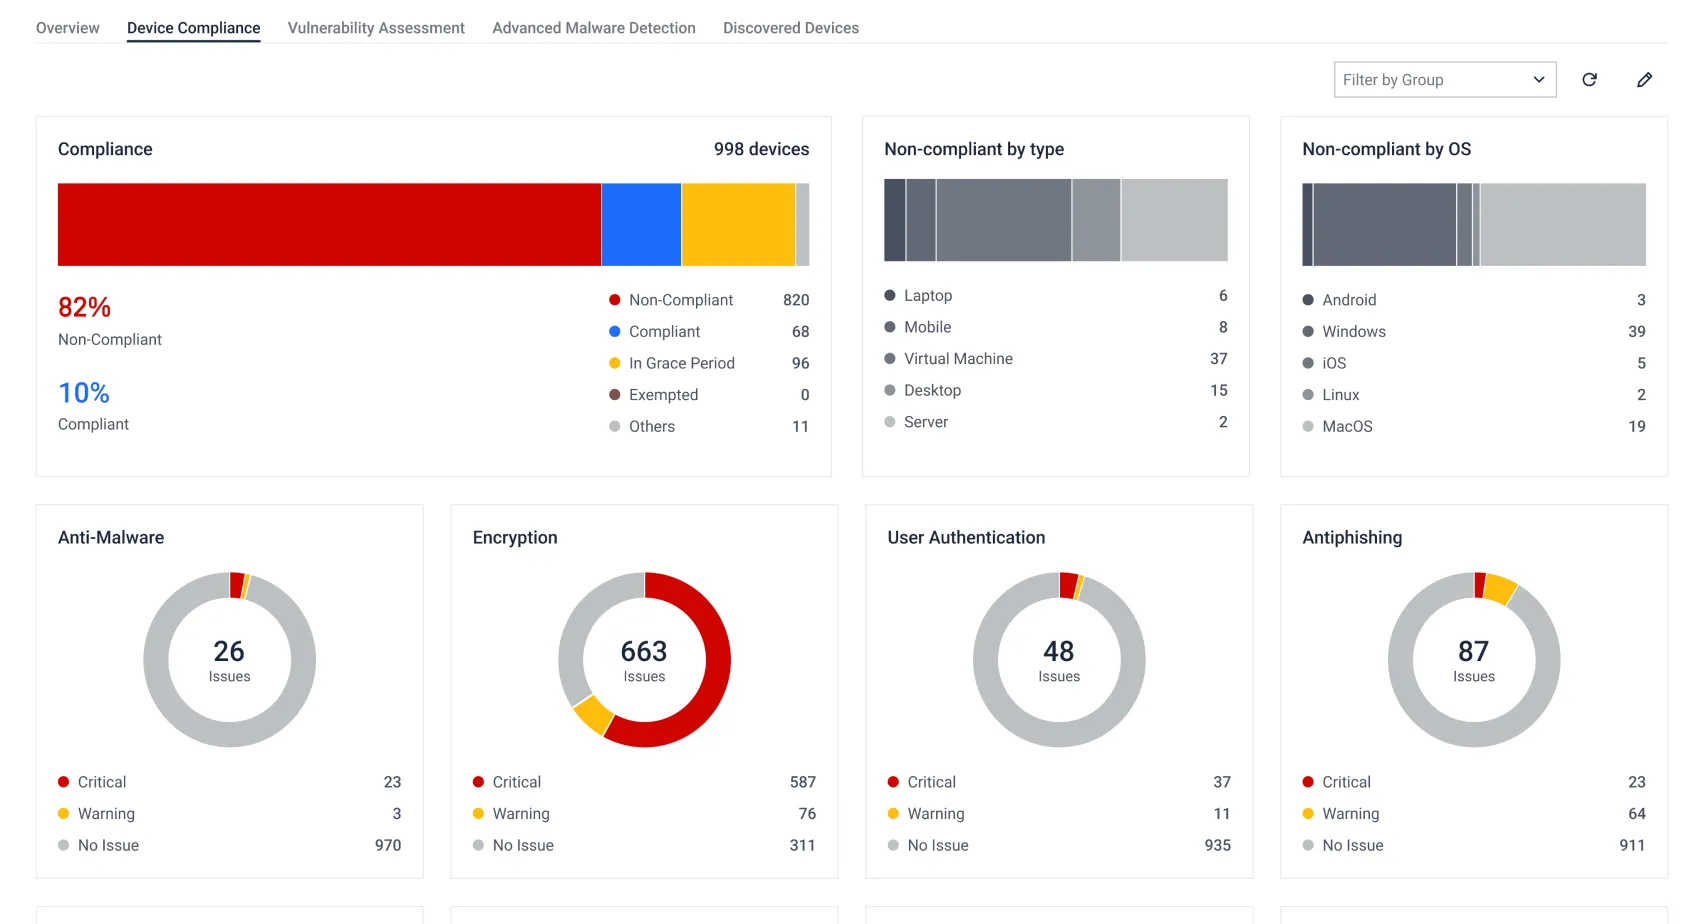
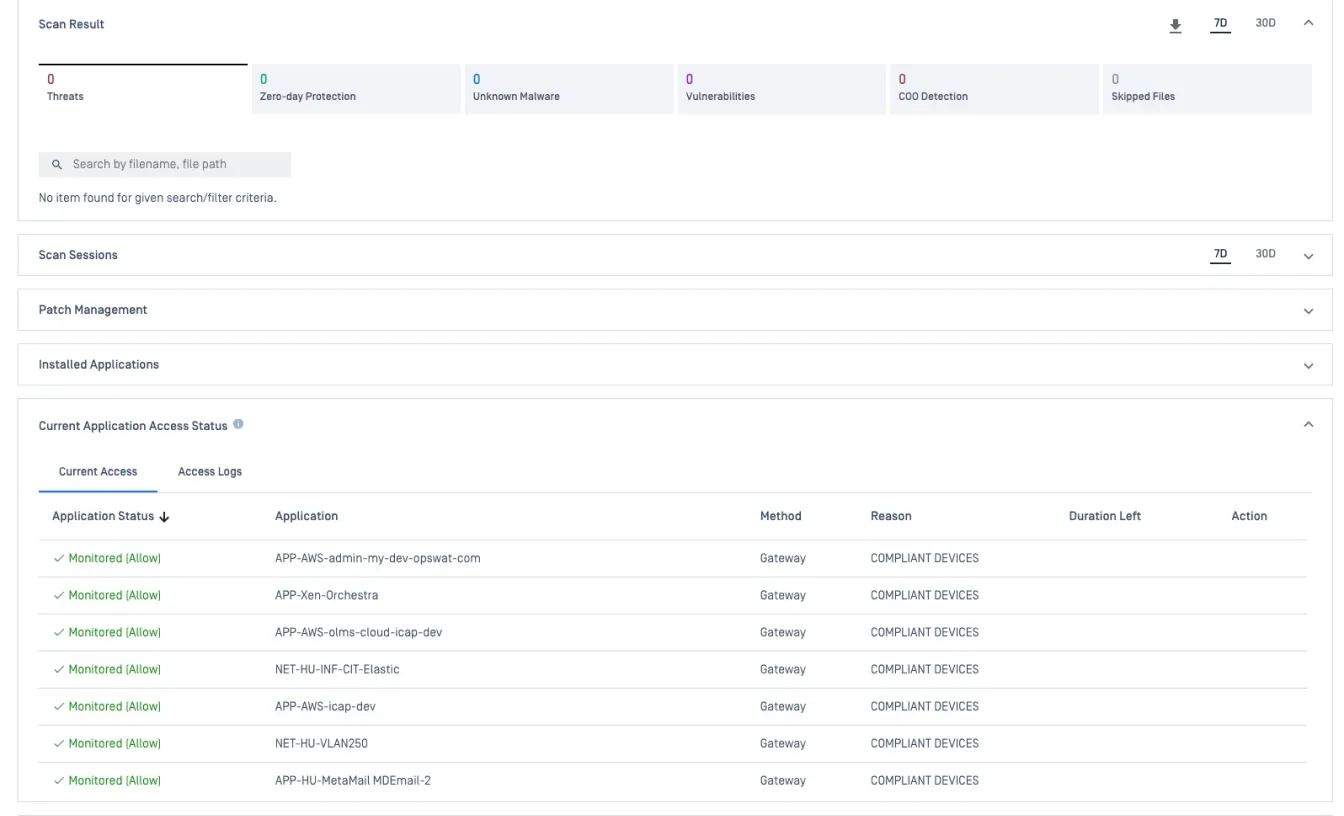
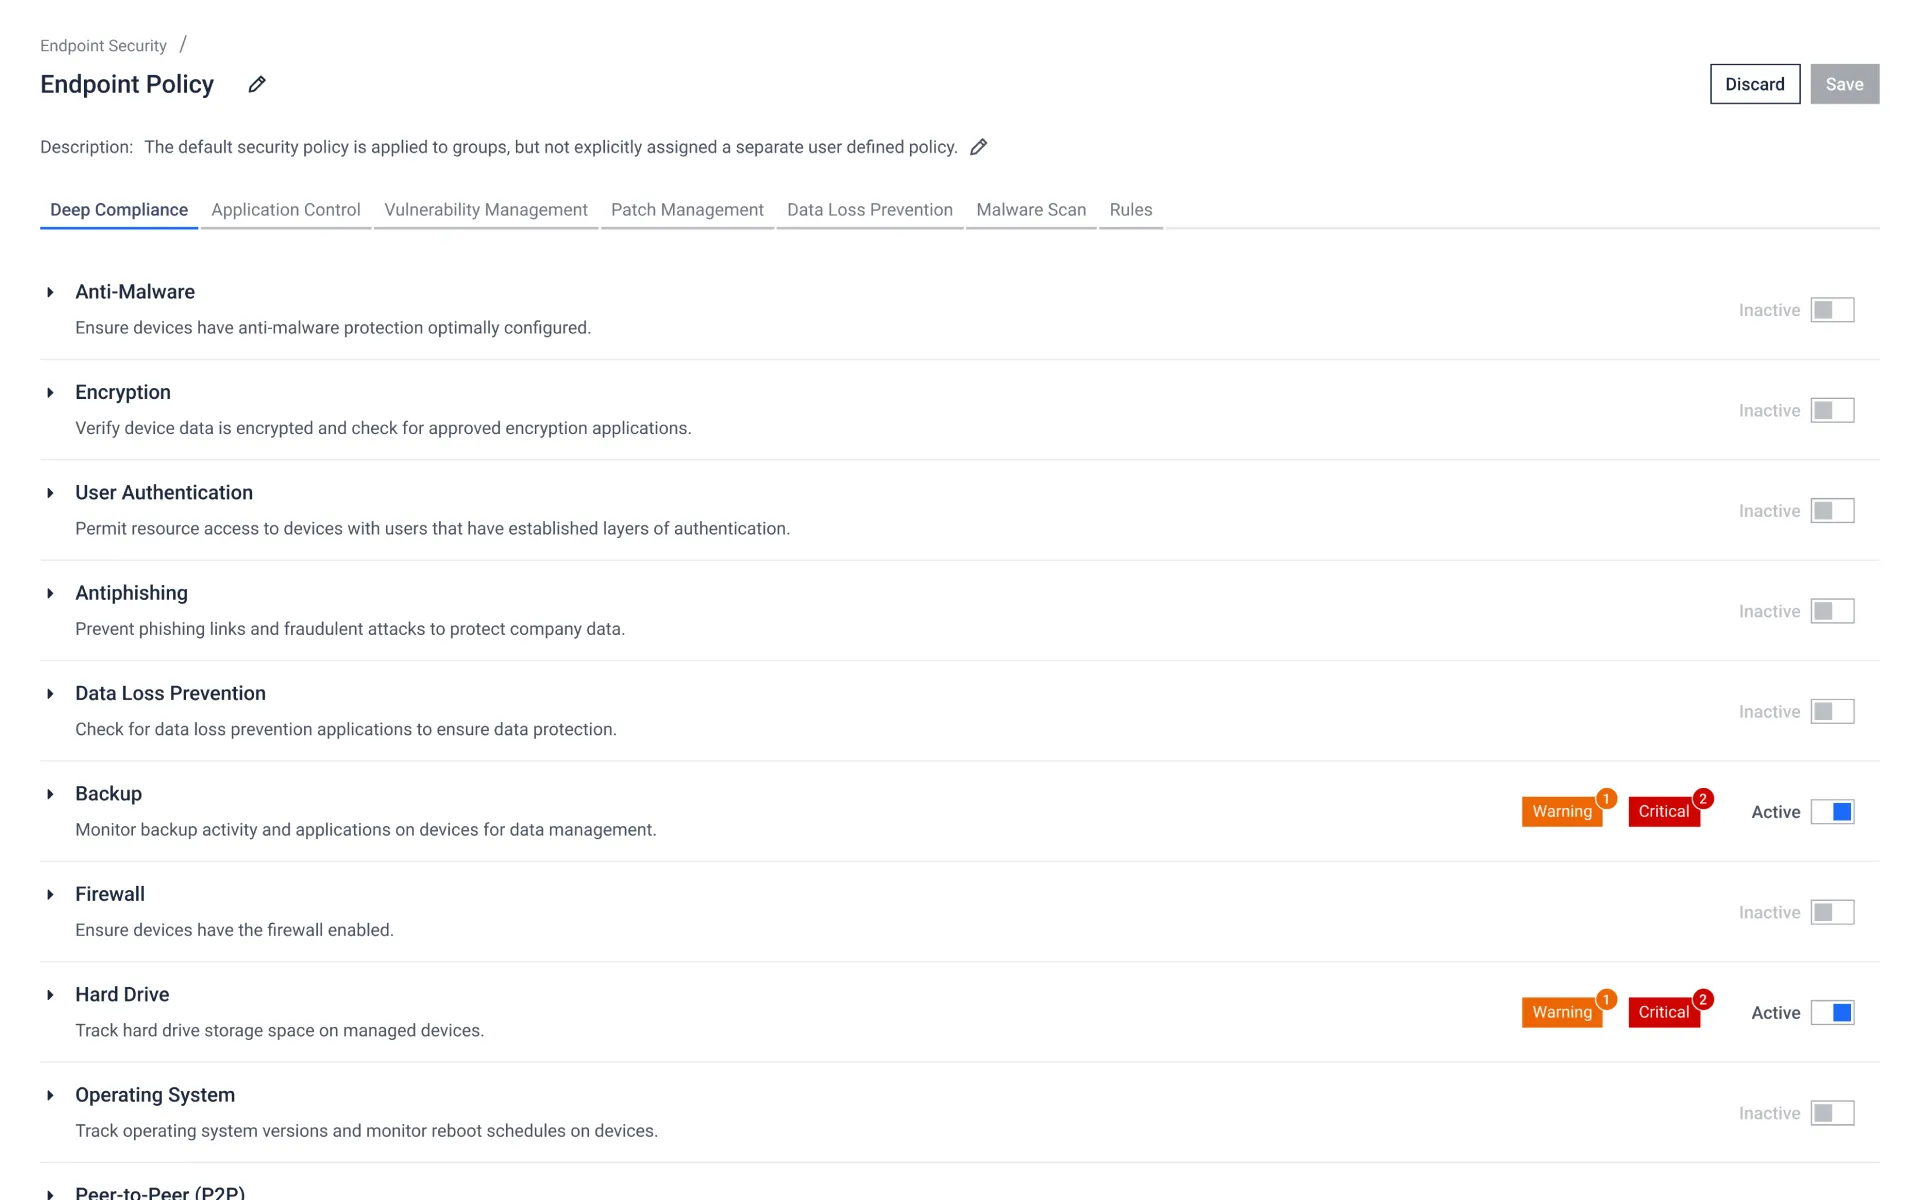
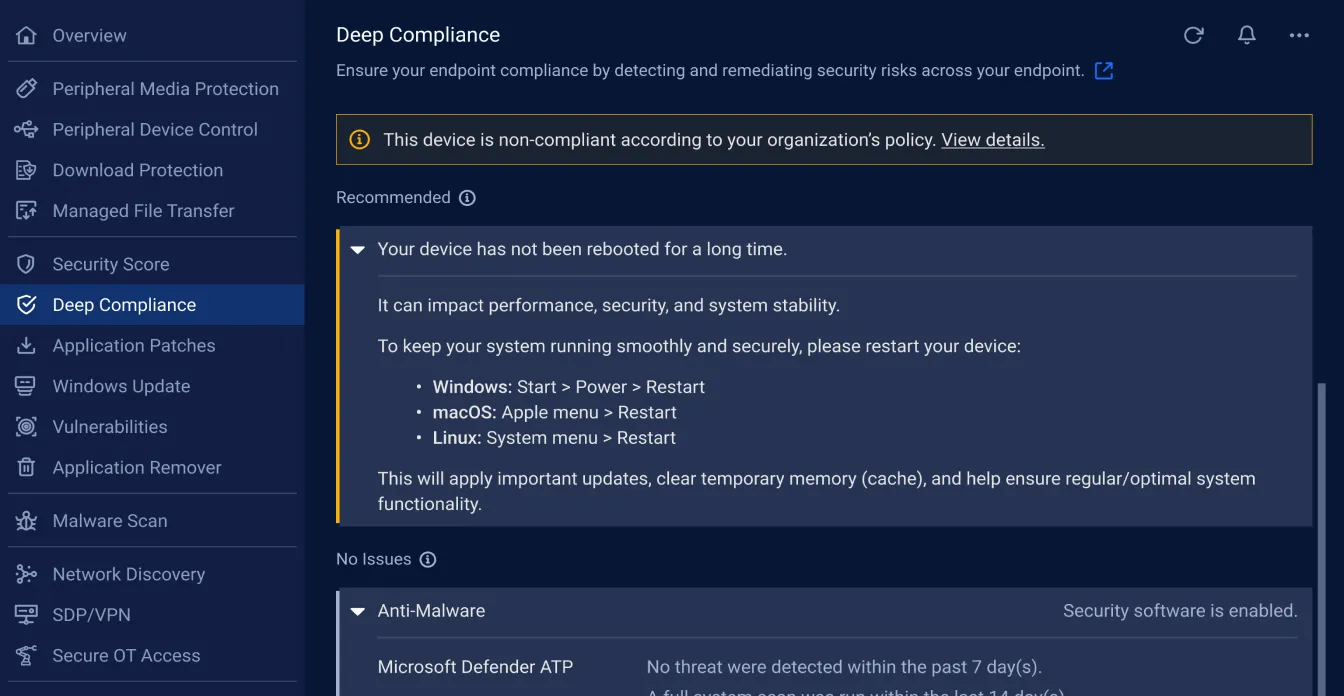
أحدث المعلومات حول الثغرات الأمنية و Patch Management
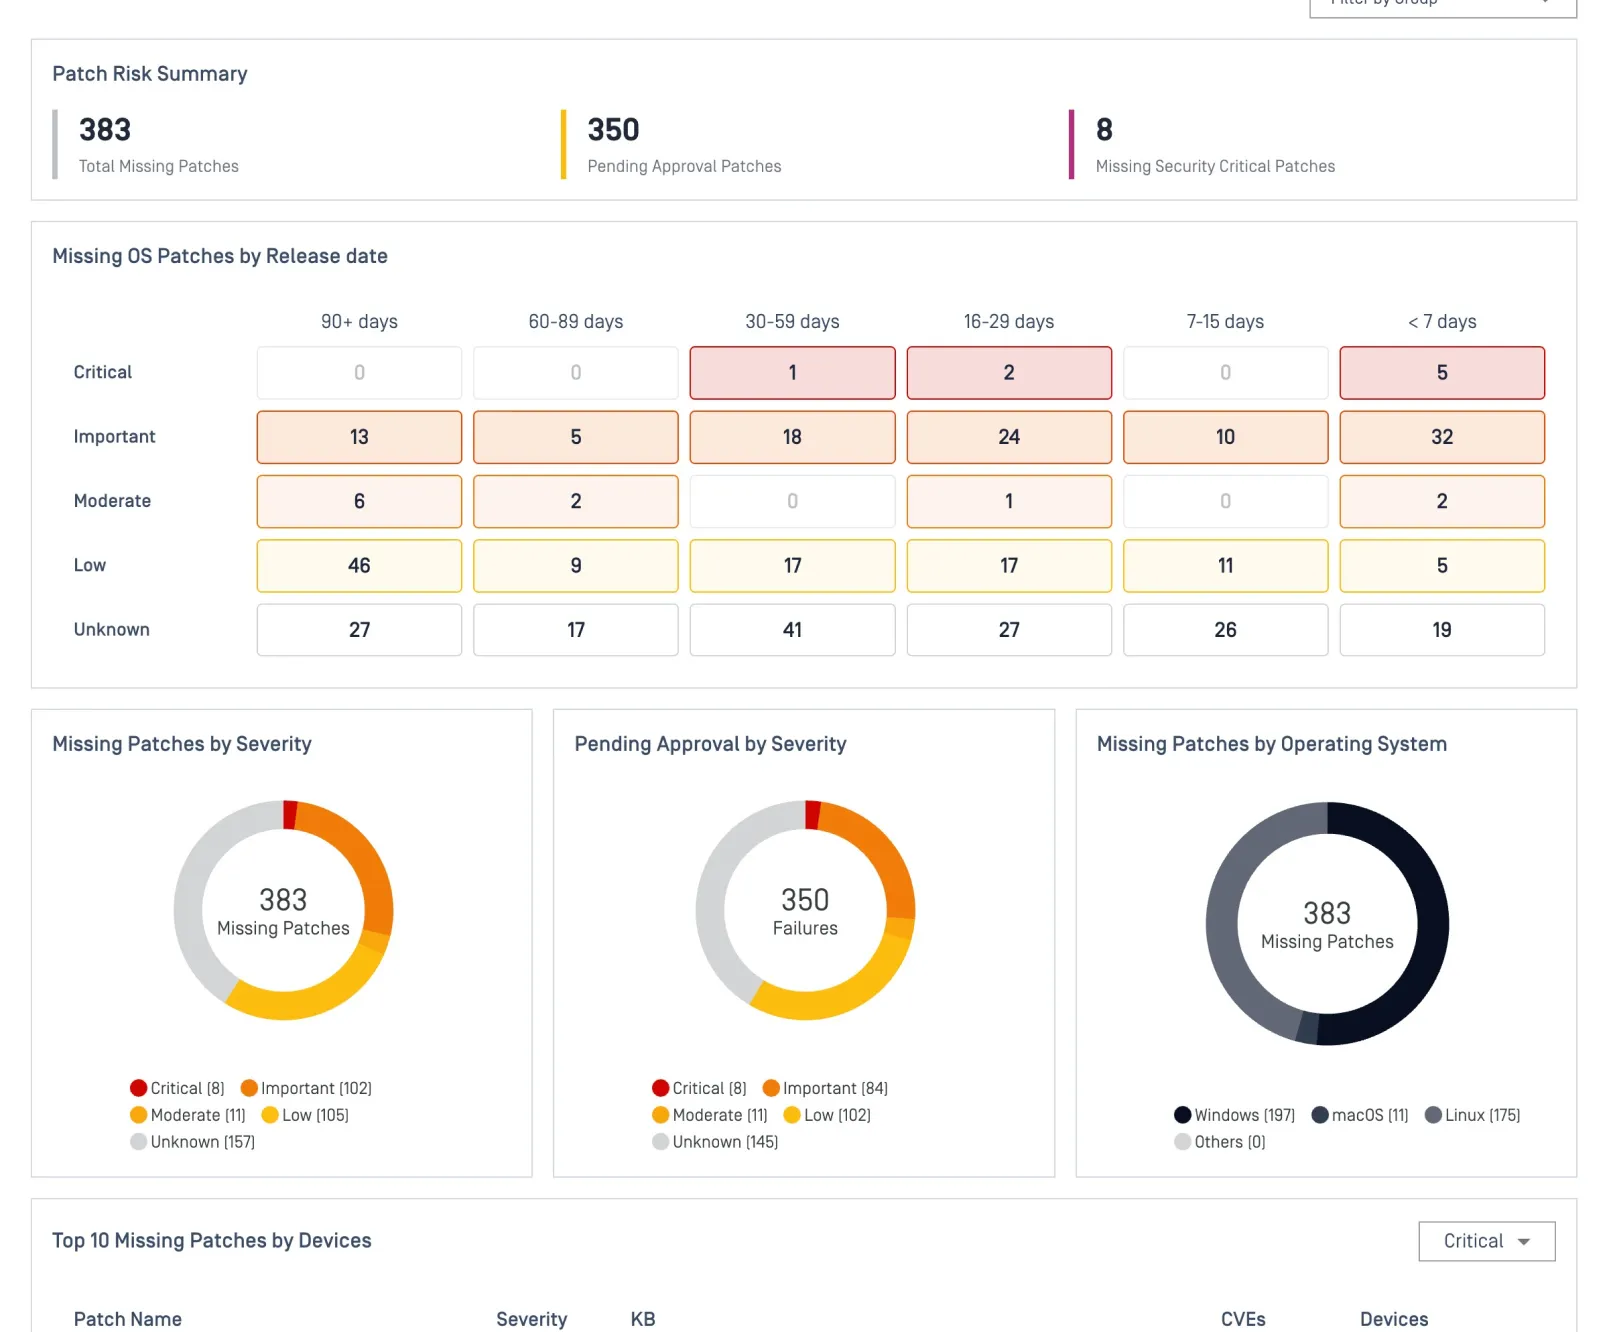
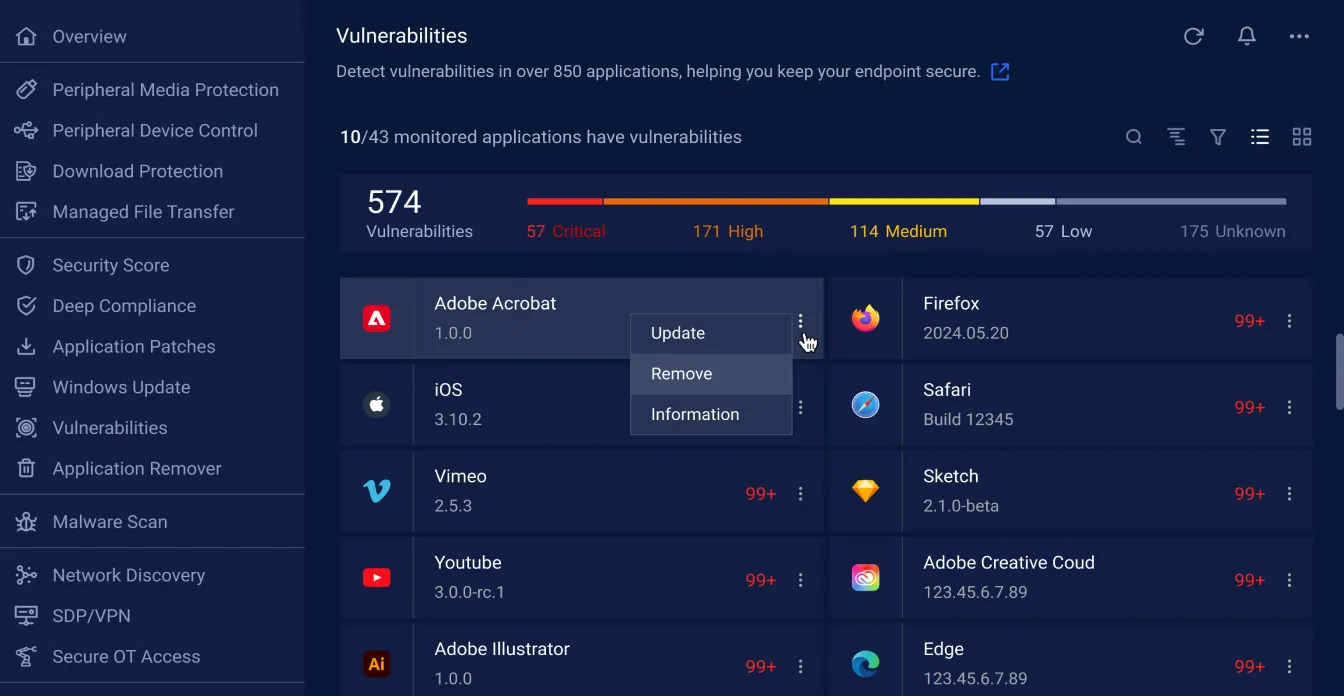
اكتشف الثغرات الأمنية المعروفة من قاعدة بيانات CVE وقم بترتيب أولويات معالجتها باستخدام نظام التقييم الخاص بشركة « OPSWAT »، الذي تم تطويره استنادًا إلى خبرة في حماية أكثر من 100 مليون نقطة نهاية. قم بتحسين إدارة التصحيحات قبل أن تتحول الثغرات الأمنية إلى استغلالات.
الإصلاح الآلي والخدمة الذاتية
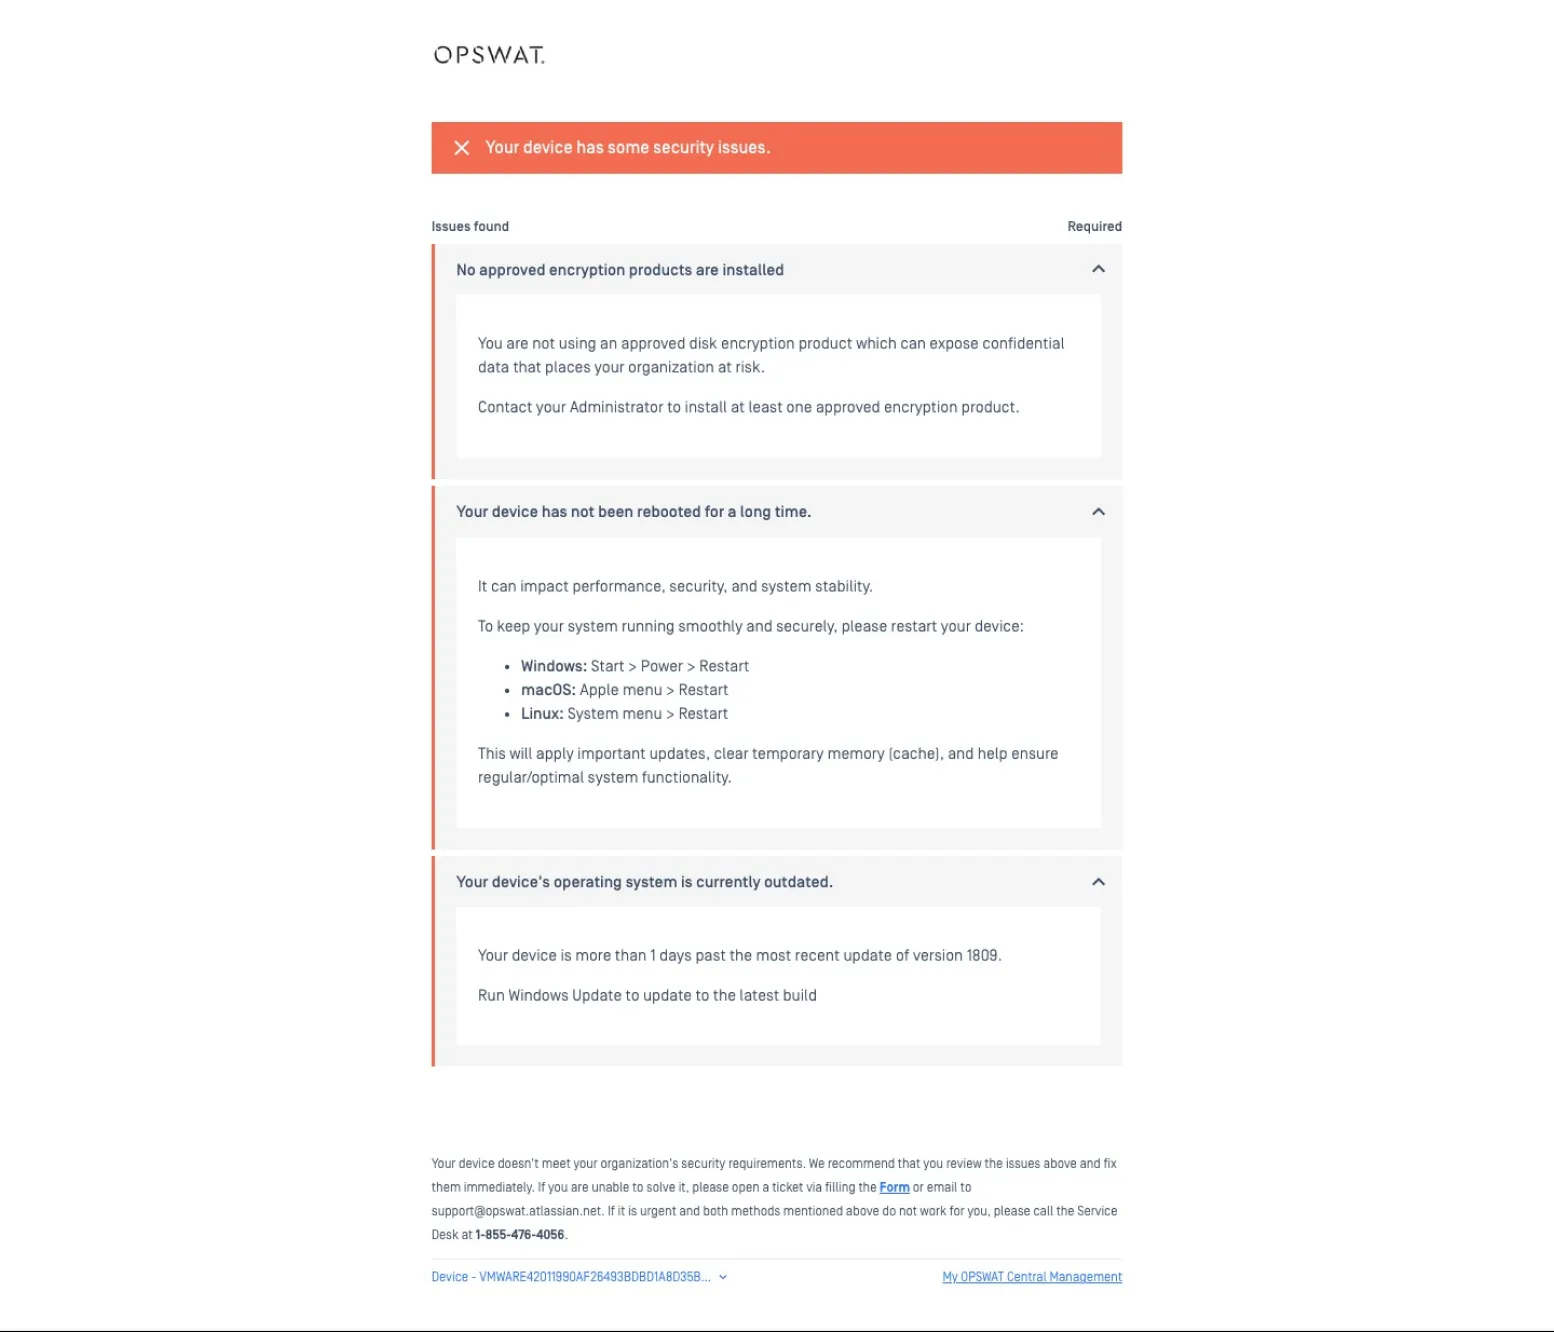
يتم إعادة توجيه المستخدمين الذين يستخدمون أجهزة غير متوافقة إلى صفحة الخدمة الذاتية التي تحتوي على تعليمات محددة حول ما يجب إصلاحه بالضبط. ويمكن أتمتة الإجراءات التصحيحية الشائعة، مثل تحديث تعريفات برامج مكافحة الفيروسات، وتفعيل جدران الحماية، وإزالة التطبيقات غير المرغوب فيها، بشكل كامل.
Device-Aware Network Access Control
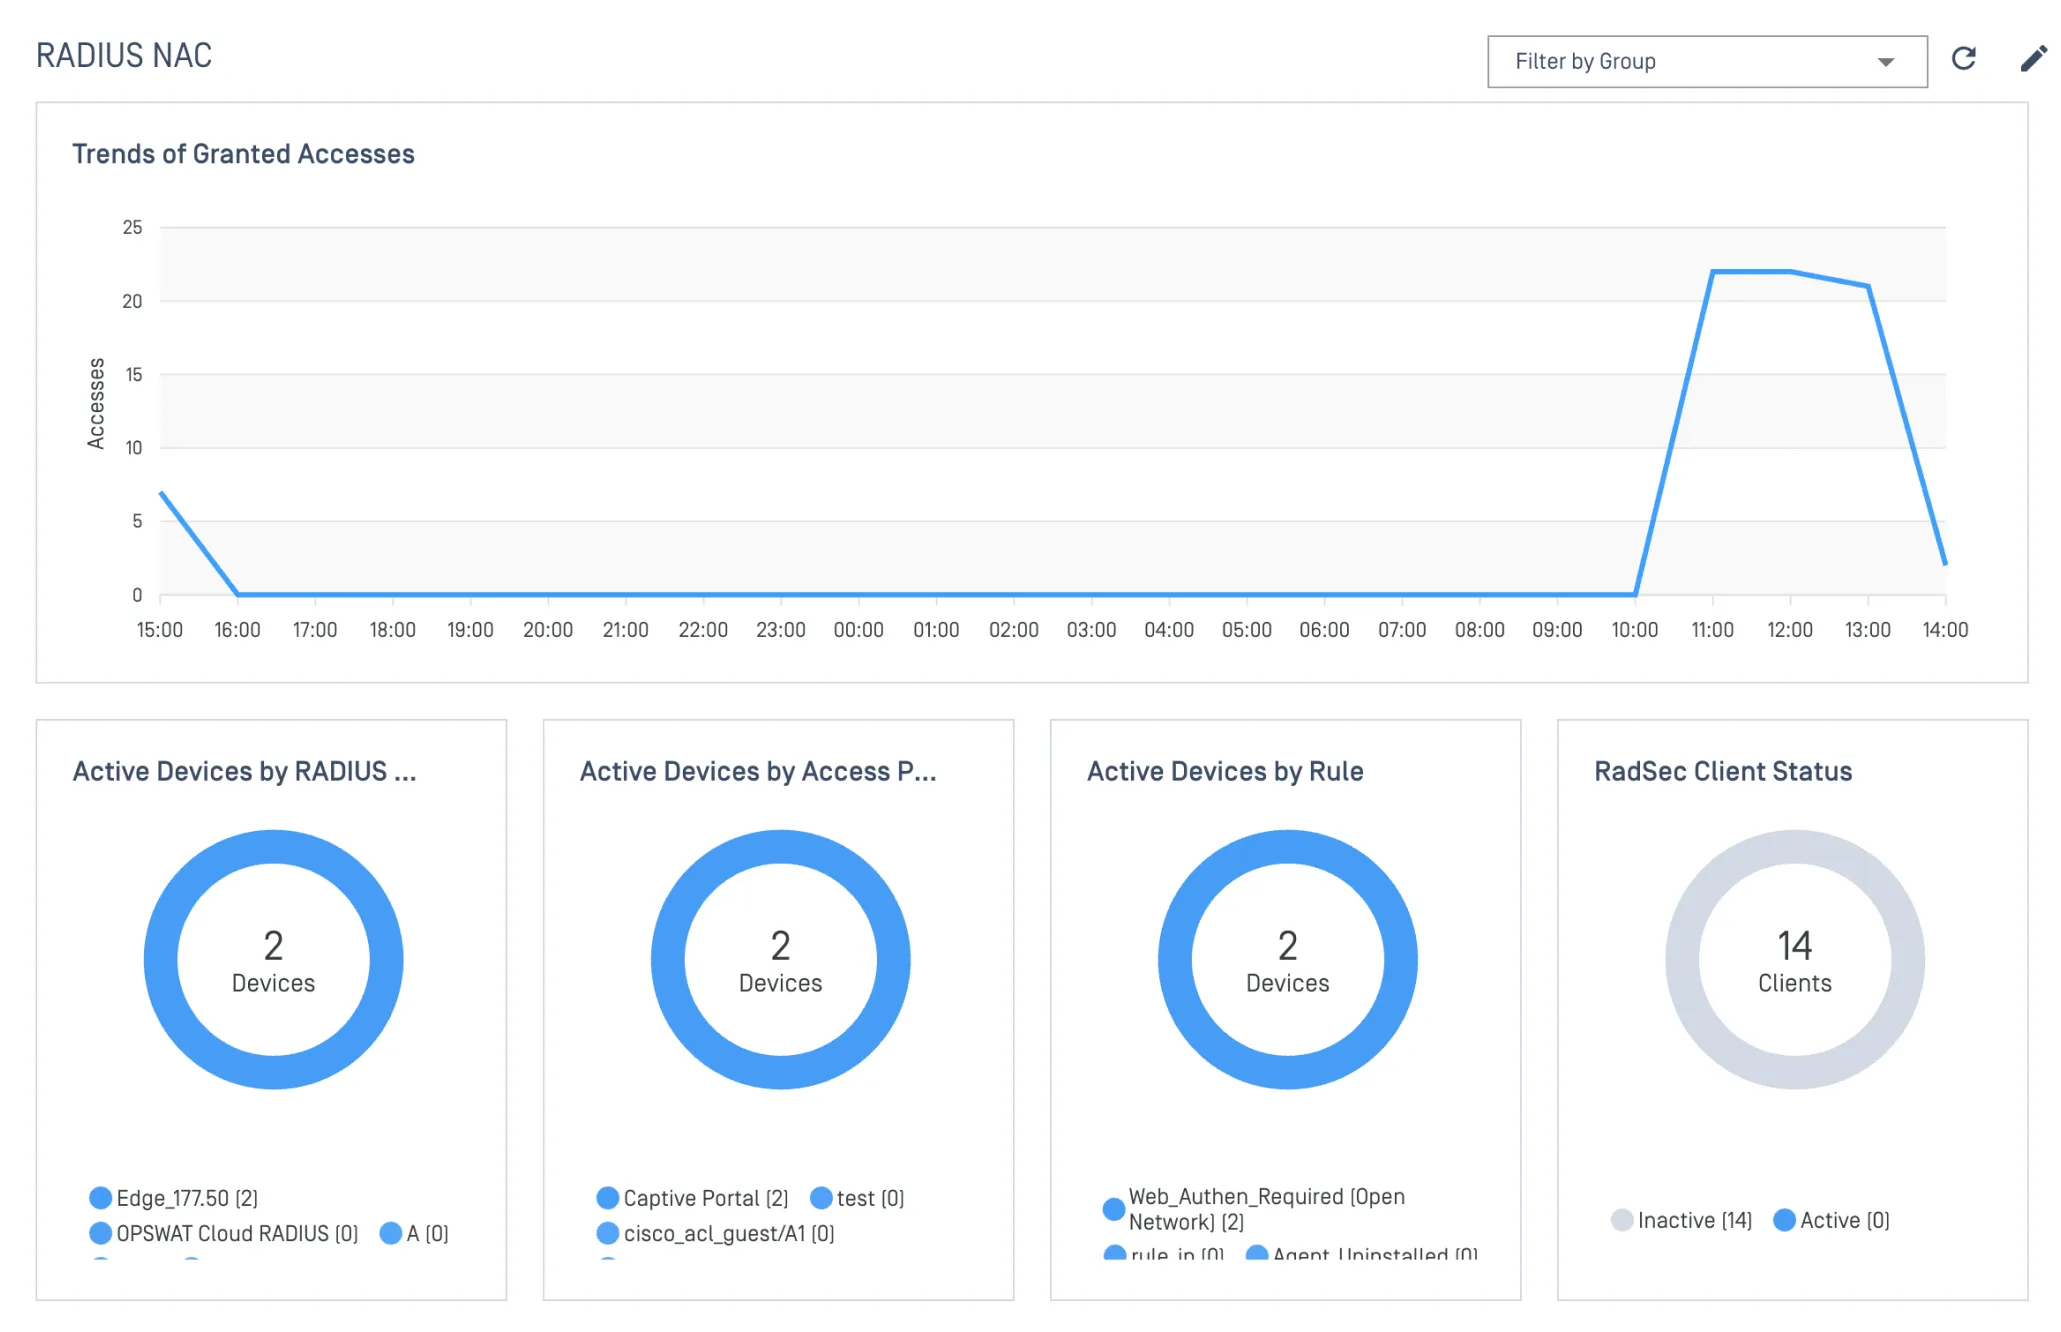
احصل على تحديد دقيق للأجهزة وفرض الامتثال في الوقت الفعلي عبر شبكتك. احظر محاولات الاتصال غير المصرح بها وفرض التقسيم لوضع أجهزة إنترنت الأشياء في المجموعة المناسبة.
- My OPSWAT Central Management
 نقاط النهاية MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


اختر طريقة الوصول التي تناسب
بنيتك
My OPSWAT Central Management يضمن أن الأجهزة المصرح بها والمتوافقة فقط هي التي يمكنها الوصول إلى تطبيقاتك وشبكاتك، بغض النظر عن البيئة أو طريقة الوصول.
الوصول القائم على مبدأ «عدم الثقة» على مستوى التطبيق
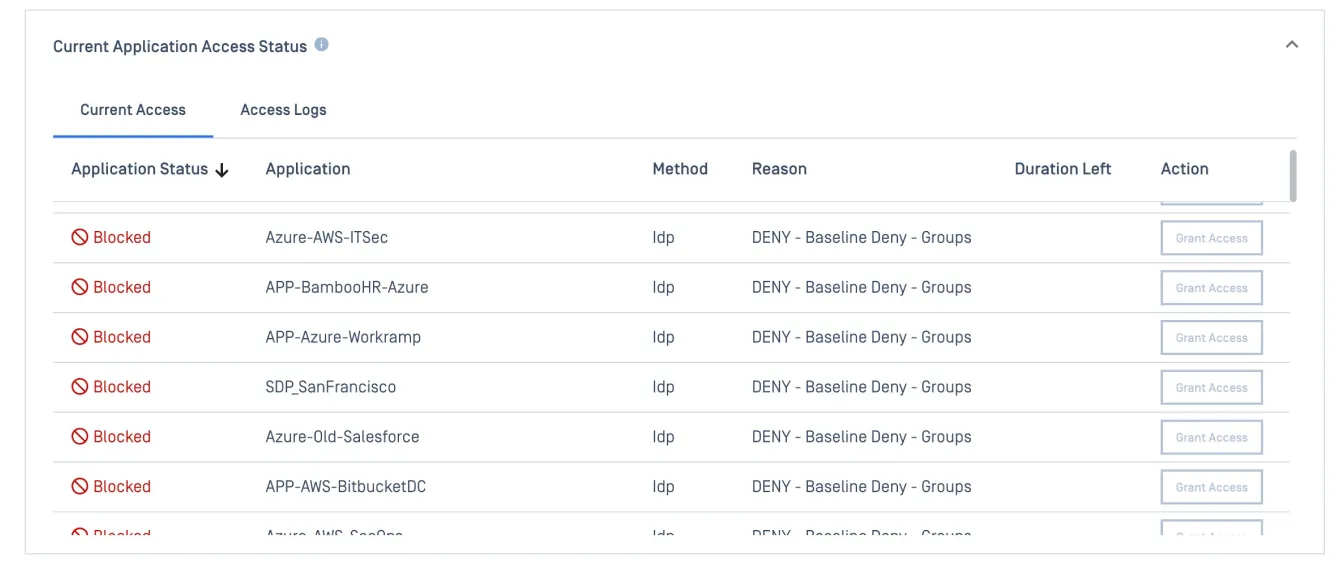
تظل الموارد المحمية مخفية إلى أن يتم اجتياز عمليات التحقق من الهوية وامتثال الأجهزة
استبدل الوصول الواسع النطاق عبر شبكات VPN القديمة بنموذج «الثقة الصفرية» على مستوى التطبيقات. تظل التطبيقات المحمية غير مرئية للأجهزة غير المصرح لها؛ ولا يُمنح حق الوصول إلا بعد التحقق من الهوية والامتثال.
تسجيل الدخول الموحد مع الوصول إلى الأجهزة التي تم التحقق منها
قم بربط مزود الهوية الحالي لديك لتطبيق مبدأ «تسجيل الدخول الأحادي» (SSO) عبر تطبيقات الشركة، مع التحقق من توافق الجهاز عند كل عملية تسجيل دخول، وليس فقط من بيانات الاعتماد.
تقنية MFA التي تتحقق من الجهاز، وليس من المستخدم فحسب
تتحقق مصادقة MFA القياسية من مستويين: بيانات اعتمادك وعامل ثانٍ. أما مصادقة MFA من مزود الهوية (IdP) في OPSWAT فتضيف مستوى ثالثًا من خلال التحقق من سلامة الجهاز وامتثاله للمعايير. يتم حظر الأجهزة غير المتوافقة حتى مع وجود بيانات اعتماد صالحة، ويتم توجيه المستخدمين لإصلاح المشكلات بأنفسهم.
Secure الوصول إلى أسطح المكتب الافتراضية
تطبيق متطلبات التوافق مع الأجهزة في بيئات Omnissa Horizon
فرض الامتثال للأجهزة قبل بدء جلسات سطح المكتب الافتراضي والتطبيقات المنشورة. ولا يمكن الوصول إلى بيئة Omnissa Horizon إلا من خلال النقاط الطرفية التي تجتاز فحوصات حالة الأمان.
تحديثات تلقائية لنظام التشغيل « Network Access Control » لكل جهاز
تحقق تلقائيًا من كل جهاز يحاول الوصول إلى شبكتك وقم بتطبيق سياسات الوصول في الوقت الفعلي. قم بتحديد ملامح الأجهزة سواء كانت مزودة بوكيل أم لا، وتحكم في الوصول حسب الهوية ونوع الجهاز والموقع وحالة الأمان، وقم بالنشر كخدمة SaaS سحابية أصيلة، أو نموذج هجين، أو بشكل كامل داخل المؤسسة للبيئات المعزولة تمامًا عن الشبكة الخارجية.
تعرف على المزيد حول MetaDefender NAC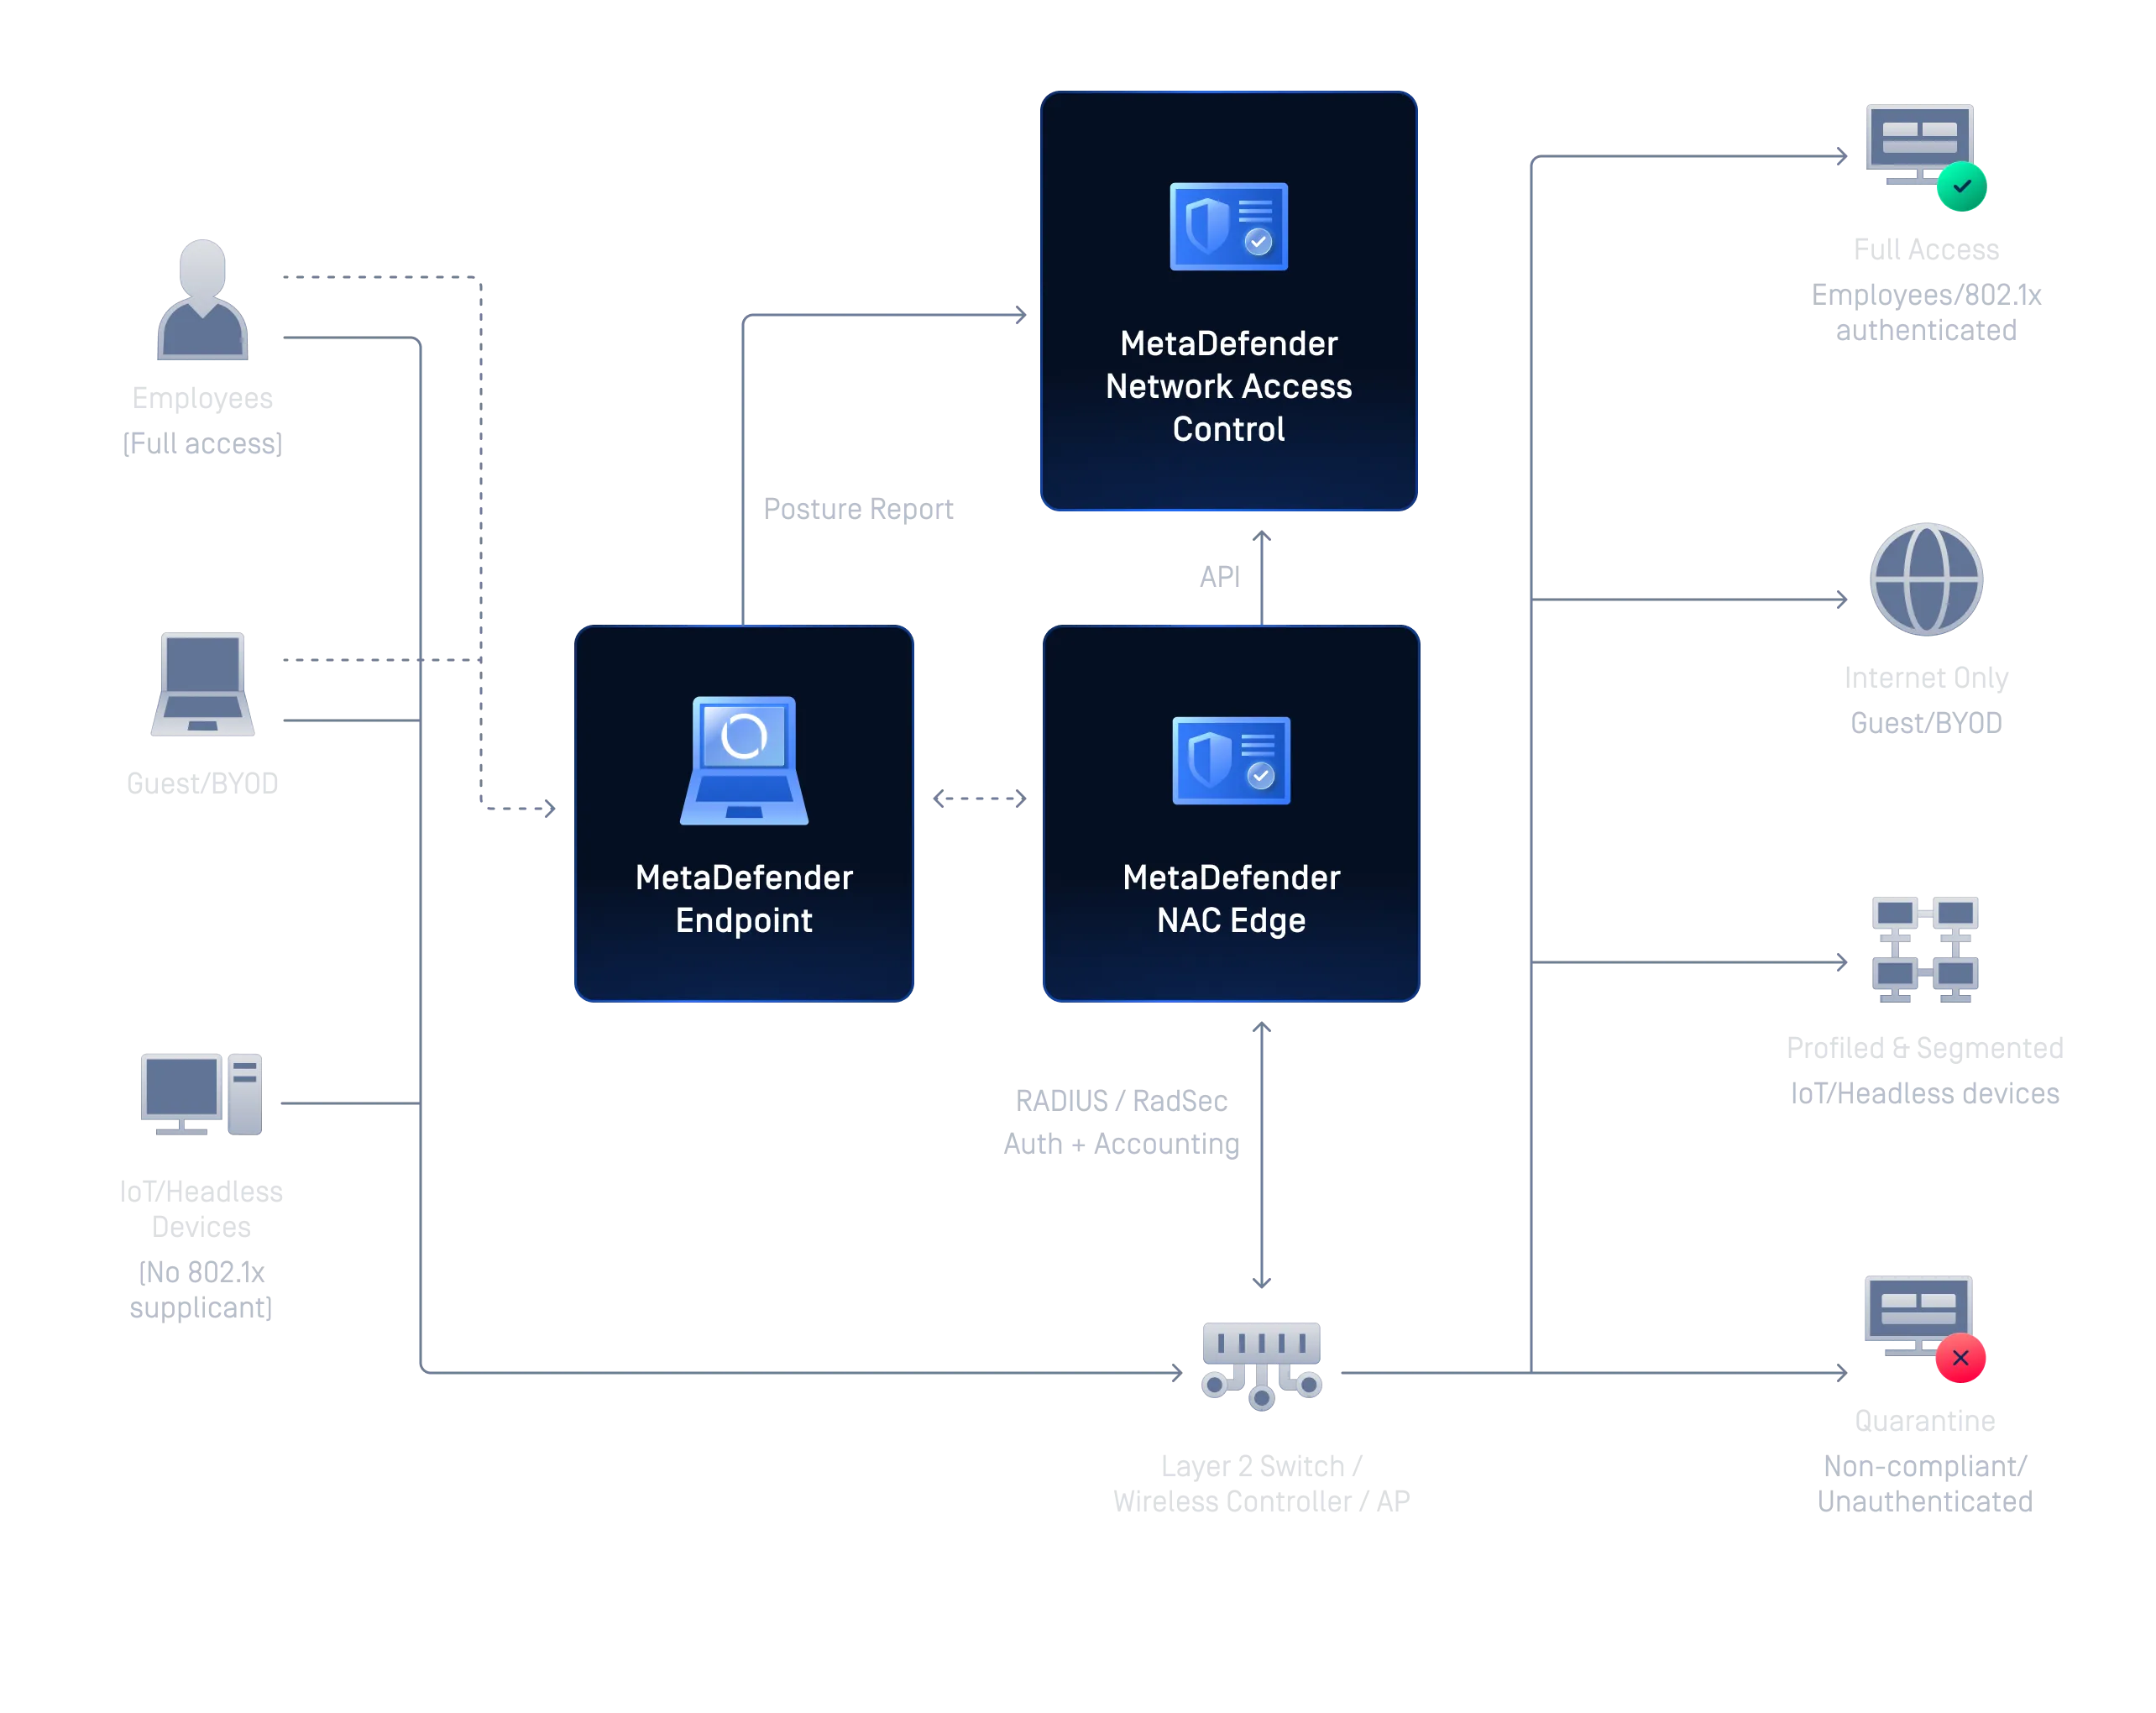
يعمل مع حزمة البرامج التي تستخدمها بالفعل
قم بربط مزودي الهوية الحاليين لديك، ونظام المصادقة متعددة العوامل (MFA)، والبنية التحتية للسطح المكتب الافتراضي، دون تغيير البنية التحتية لـ «
» أو استبدال ما يعمل بشكل جيد.
تحظى بثقة فرق الأمن في
القطاعات الخاضعة للتنظيم
OPSWAT تحظى بثقة أكثر من 2,100 مؤسسة حول العالم لحماية بياناتها وأصولها وشبكاتها الحيوية من التهديدات التي تنقلها الأجهزة والملفات
.
- "بمجرد نشر برامج الحماية، تمكنا بسرعة من التحقق من أمان أكثر من 70,000 جهاز مستخدم عن بُعد قبل دخولها إلى شبكتنا، دون أن يؤثر ذلك على الإنتاجية."ميروسلاف سكلانسكيرئيس تكنولوجيا أمن المعلومات ، EPAM
- "منتج ممتاز. دعم فني رائع. أصبح لدينا فهم أكثر أمانًا ووضوحًا لوضعنا الأمني والمخاطر المحتملة التي قد نواجهها."ستيفن والترزمدير البنية التحتية، شركة جينيسيس لإدارة الاستثمارات
- "نظرًا لأن الموردين الخارجيين يدخلون إلى أنظمتنا يوميًا، فقد كان تطبيق نظام مصادقة متسق لا يقبل أي استثناءات ضرورةً لا خيارًا. وتضمن تقنية OPSWATأن الأجهزة المتوافقة فقط هي التي يمكنها الاتصال بمواردنا السحابية."كبير مهندسي الأمن
Secure الوصول عبر كل واجهة رقمية
قم بتخصيص بنية «الثقة الصفرية» الخاصة بك لتتناسب مع المتطلبات العملية للفرق المؤسسية الموزعة والبيئات الصناعية الحساسة.
تمكين القوى العاملة عن بُعد في مجموعة « Secure »
تحقق من حالة أجهزة الموظفين في الوقت الفعلي قبل منحهم حق الوصول إلى أي تطبيق أو مورد شبكي. ويتم حظر الأجهزة التي تفشل في اجتياز اختبارات الامتثال أو إعادة توجيهها تلقائيًا إلى عملية الإصلاح الذاتي.
احمِ بنيتك التحتية الحيوية من الأجهزة غير الموثوق بها
قم بتحديد خصائص كل جهاز يدخل إلى مواقع البنية التحتية الصناعية والحيوية الخاصة بك، مثل أجهزة الكمبيوتر المحمولة الخاصة بالمقاولين، وأجهزة «أحضر جهازك الخاص» (BYOD)، ومعدات إنترنت الأشياء (IoT)، وقم بتخصيصه إلى المنطقة الشبكية المناسبة قبل منحه حق الوصول. يتم دعم النشر المحلي بشكل كامل للمواقع المعزولة شبكيًا.
Secure كل جهاز قبل انضمامه إلى شبكتك
تحقق من هوية الجهاز وحالته الأمنية وامتثاله للمعايير قبل منحه حق الوصول إلى الشبكة. يتم تلقائيًا حظر الأجهزة غير المصرح بها أو غير المتوافقة مع المعايير، أو وضعها في الحجر الصحي، أو إعادة توجيهها إلى عملية التصحيح الذاتي، مما يساعد على منع دخول التهديدات إلى الشبكة.
الاستعداد للتدقيق التنظيمي
الاحتفاظ بسجلات تدقيق مفصلة، وتقارير الحالة الأمنية، وسجلات تطبيق السياسات لكل عملية وصول، مما يوفر للمراجعين بالضبط ما يحتاجون إليه للتحقق من الامتثال لأطر العمل مثل PCI DSS، وHIPAA، وNIST 800-53، وISO 27001، وFISMA، وFedRAMP، وFINRA، وHITECH، وSOX، وCIS Controls، وCOBIT، وSANS.
موارد موصى بها
ورقة بياناتCentral Management OPSWAT My

My OPSWAT Central Management الوثائق

توحيد مراقبة الأجهزة في مجال التصنيع الذكي باستخدام My OPSWAT Central Management

شركة أوروبية منتجة للطاقة المتجددة تعمل على ترقية الأمن السيبراني مع OPSWAT

تأمين الوصول إلى كود الملكية معCentral Management لـ My OPSWAT : قصة مطور ألعاب رائد

تضمن EPAM الوصول Secure وأمن الملفات باستخدامCentral Management My OPSWAT Central Management MetaDefender Cloud»

Ping Identity و OPSWAT أمن الوصول مع DaVinci و My OPSWAT Central Management

تُعزز Omnissa مستوى الأمان والامتثال عند الوصول إلى Horizon VDI باستخدام My OPSWAT Central Management
0 نتائج. يرجى المحاولة مرة أخرى.
الأسئلة الشائعة
SDP تمنح حقوق الوصول لكل طلب على حدة، ولا يُسمح بالوصول إلا بأدنى مستوى من الامتيازات بعد اجتياز عمليات التحقق من الهوية والامتثال. وعلى عكس شبكات VPN التقليدية، التي توفر وصولاً واسعاً إلى الشبكة بمجرد الاتصال بها، فإن شبكة « SDP » تعزل المستخدمين لتقتصر وصولهم على الموارد التي يحتاجونها فقط، مما يقلل بشكل كبير من مساحة التعرض للهجمات ومخاطر التنقل الأفقي.
تتيح شبكة VPN الاتصال بمجرد قيام المستخدم بتسجيل الدخول؛ بينما تضيف تقنية ZTNA القياسية فحصًا أساسيًّا لحالة الأمان. أما تقنية " OPSWAT " فتتحقق من الامتثال الشامل للجهاز قبل الوصول إليه وبشكل مستمر بعده، لذا فإن أي محاولة تسجيل دخول صالحة من جهاز تم اختراقه ستظل محظورة.
My OPSWAT Central Management يكتشف التغيير في الوقت الفعلي. واعتمادًا على إعدادات السياسة، سيقوم إما بعزل الجلسة على الفور أو بتوجيه المستخدم عبر خطوات تصحيح آلية تعتمد على الخدمة الذاتية. وبمجرد أن يستوفي الجهاز متطلبات السياسة، يتم استعادة الوصول تلقائيًّا، مما يقلل من عبء مركز الدعم ويحافظ على إنتاجية المستخدمين.
لا. أمامك خياران: إما استبدال شبكة VPN القديمة الخاصة بك بخدمة الوصول عبر "الوحدة النمطية للخدمة" ( SDP ) من الجيل التالي التي نقدمها، أو الاحتفاظ بحلولك الحالية مع إضافة طبقة أمان إضافية إلى مزود الهوية (IdP) والتوثيق متعدد العوامل (MFA) اللذين تستخدمهما بالفعل.
نعم، من خلال الطرق التي تعتمد على الوكيل وتلك التي لا تعتمد عليه. تعمل ميزة التحكم في الوصول إلى الشبكة داخل المؤسسة (MetaDefender NAC ) بدون وكيل، حيث تقوم باكتشاف الأجهزة وتحديد خصائصها عبر الشبكة؛ أما الفحوصات الأكثر تعمقًا لنقاط النهاية والأجهزة البعيدة، فتستخدم وكيلًا خفيف الوزن وسهل الإزالة للأجهزة المدارة وأجهزة BYOD، مع إجراء فحص سريع للتأكد من الامتثال قبل السماح بالوصول.
