وفقًا لتقرير صادر عن مجموعة بوسطن الاستشارية فإن المؤسسات المالية أكثر عرضة للاستهداف بالهجمات الإلكترونية بـ 300 مرة أكثر من الشركات الأخرى. لا تقتصر الهجمات الإلكترونية على المؤسسات المالية على السرقة المالية المباشرة؛ فقد تأتي بأشكال مختلفة، بما في ذلك برامج الفدية وتسريب بيانات العملاء.
تزايد الهجمات السيبرانية على المؤسسات المالية
منذ وقت ليس ببعيد عندما سرق القراصنة 81 مليون دولار من بنك بنغلاديش المركزي. حدث هذا الهجوم بسبب ملف خبيث لم يتم اكتشافه بهدف سرقة أكثر من مليار دولار أمريكي. ومن المفارقات أن الهجوم تم كشفه بسبب خطأ مطبعي، وهو ما لا يمكن اعتباره طريقة موثوقة للكشف عن التهديدات القائمة على الملفات.
مع مئات الفروع وملايين العملاء المصرفية عبر الإنترنت، يتعامل عميلنا مع آلاف المستندات يوميًا، من نماذج KYC (اعرف عميلك) إلى مرفقات طلبات القروض. وقد أدى ذلك إلى تحدي كبير لأقسام تكنولوجيا المعلومات والأمن السيبراني في البنك لضمان فحص جميع الملفات بشكل كافٍ، حيث لم يكن هناك تطبيق لطريقة موحدة ومركزية لتأمين الملفات الواردة.
تحقيق أمن الملفات المؤسسية الموحدة
للتحضير للتطور المتوقع للهجمات الإلكترونية وتنوع مسارات الهجوم، قام عميلنا بنشر مجموعة منحلول OPSWAT حلول بمثابة استراتيجية دفاع متعددة الطبقات ضد مثل هذه الهجمات.
المسح الضوئي Media القابلة للإزالة USB
تم نشر MetaDefender Kiosk™، باستخدام تطبيق MetaDefender Kiosk في نقاط الدخول التي تُستخدم فيها عادةً الوسائط القابلة للإزالة. وضمن نشر محطات المسح هذه باستخدام تطبيق MetaDefender Kiosk إمكانية مسح كل ملف يدخل إلى أنظمة البنك من وسيط تخزين محمول بشكل ملائم وموثوق.
إجراء المسح الضوئي القابل للتنفيذ
لضمان فحص جميع الملفات الموجودة على الوسائط القابلة للإزالة وتطهيرها بشكل صحيح، كان من الضروري استخدام تقنية فرض الفحص. ونتيجة لذلك، أصبح نشر أداة التحقق من صحة MetaDefender Endpoint على جميع أجهزة الموظفين أمرًا ضروريًا، حيث ساعدت في ضمان فحص جميع البيانات أولاً بواسطة MetaDefender Kiosk . كما ساعدت في اكتشاف وحظر USB محركات الأقراص المتخفية في شكل أجهزة واجهة بشرية (HID)، مثل لوحات المفاتيح.
مسح ملفات الموقع الإلكتروني
لضمان أمان الملفات التي يتم تحميلها على البوابة الإلكترونية للبنك، MetaDefender ، تم نشر خادمICAP Server™ باستخدام بروكسي عكسي. وقد أتاح هذا التكوين إجراء فحص وتطهير فعالين وقابلين للتوسع لجميع الملفات الواردة عند حدود الشبكة، قبل وصولها إلى الخوادم الداخلية للبنك.
النقل الآمن للملفات
مع نشر MetaDefender Kiosk و MetaDefender ICAP Server ، أصبح من الضروري توفير آلية آمنة لنقل الملفات المُدارة. وقد سدّ التكامل السلس بين MetaDefender Managed File Transfer ( MFT)™ مع كل من خادم MetaDefender Kiosk وخادم MetaDefender ICAP هذه الفجوة، مما وفر طبقة إضافية من الحماية.
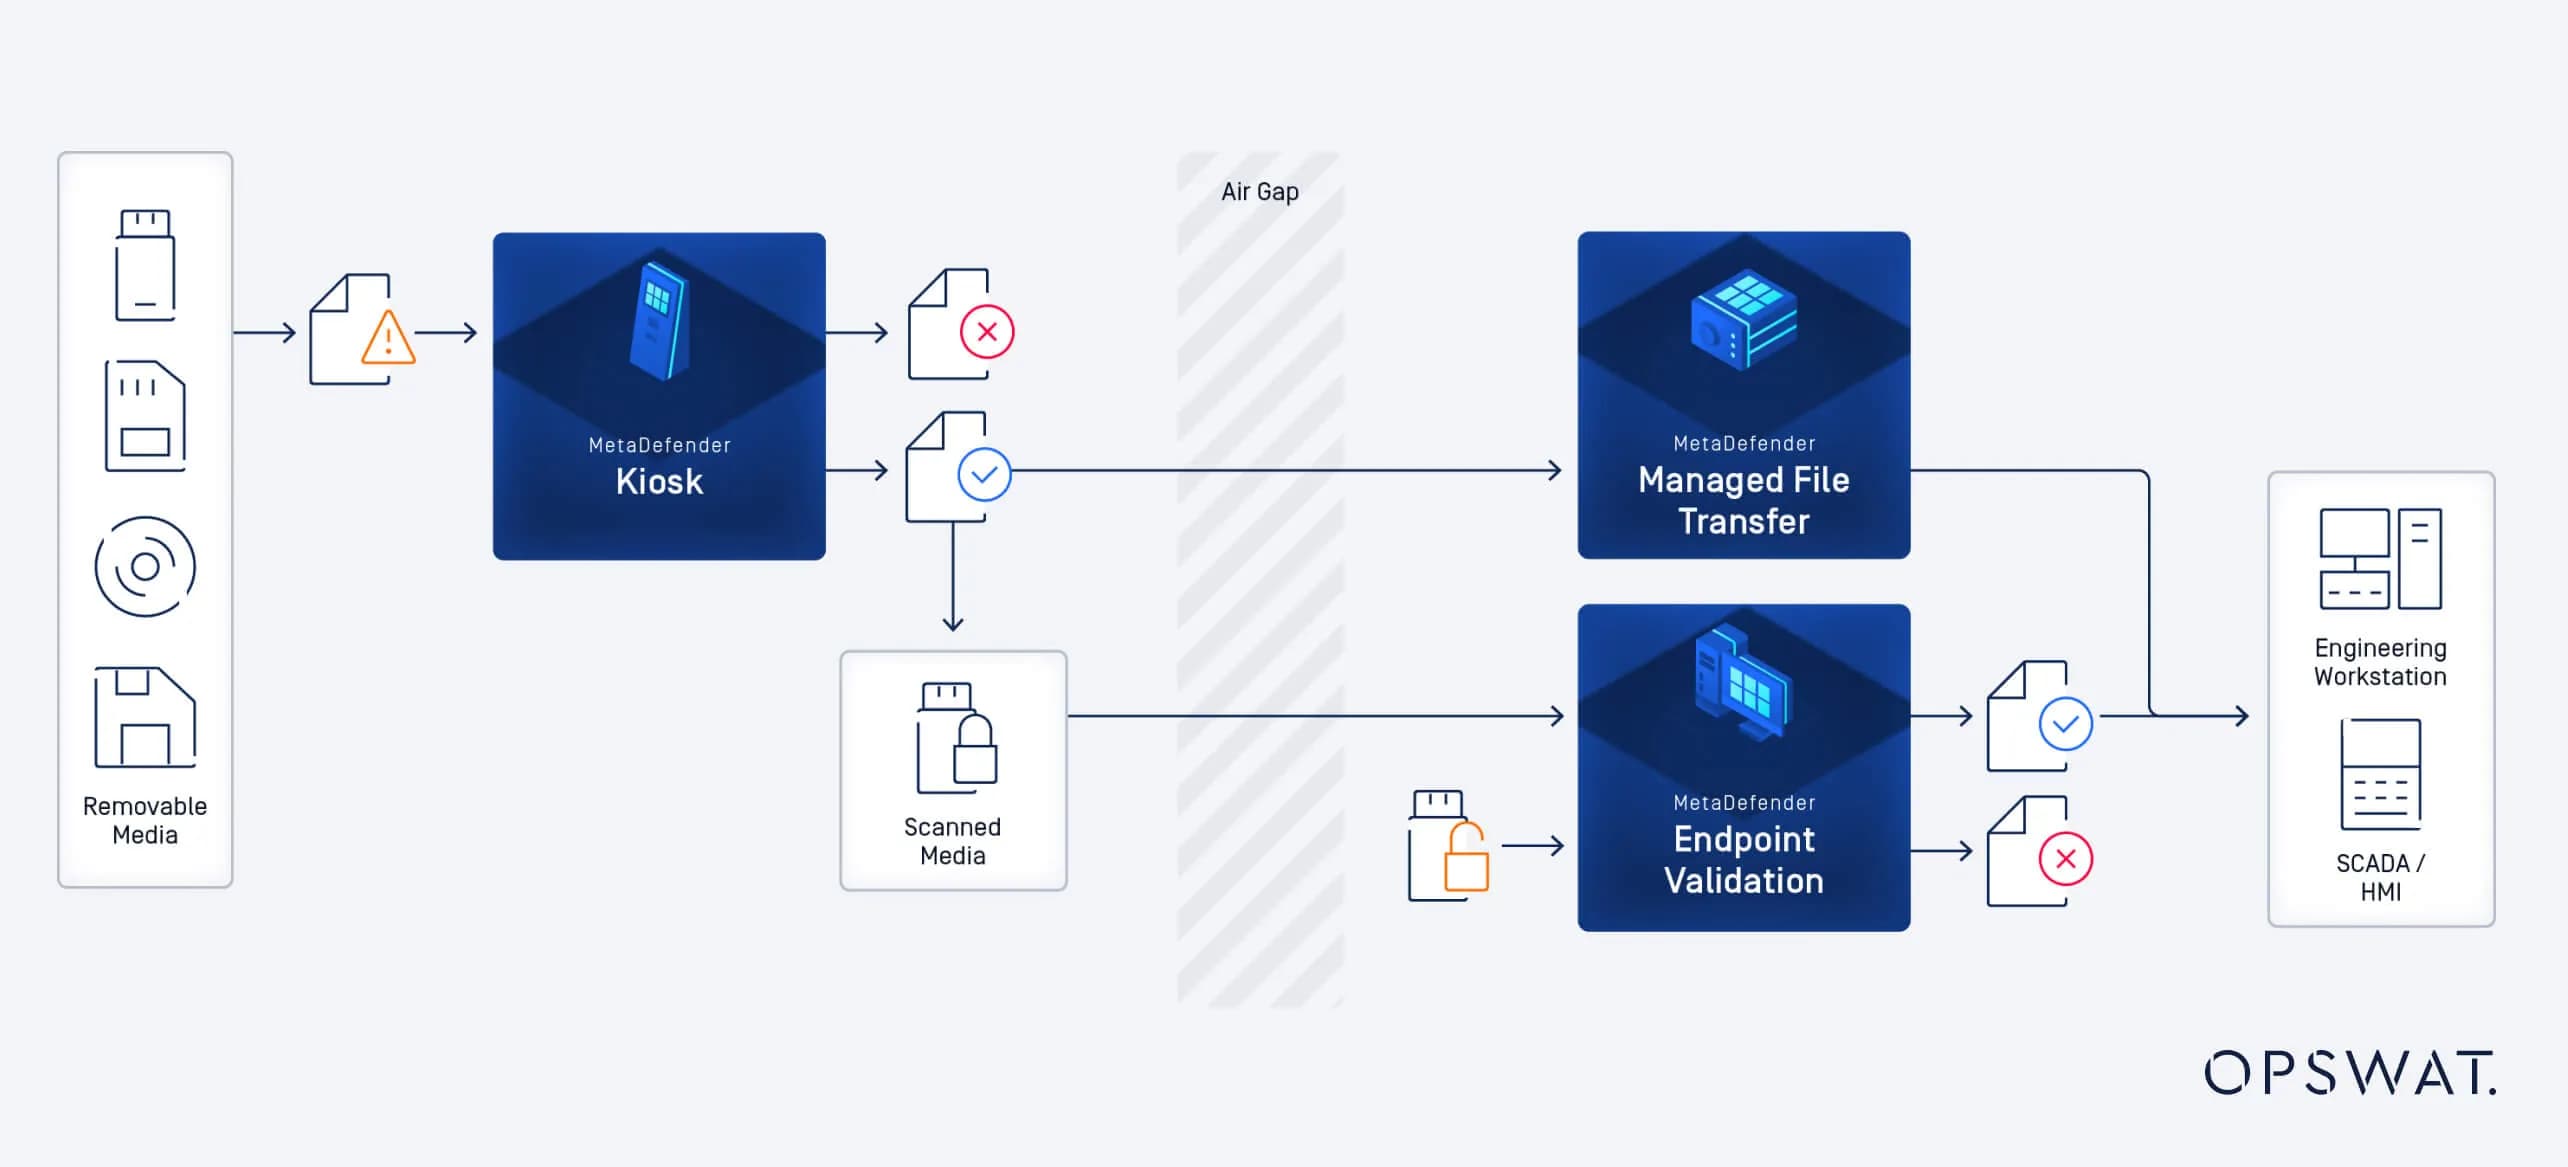
سهّل MetaDefender Kiosk المدعوم بواسطة MetaDefender Managed File Transfer MFT) و MetaDefender Endpoint على موظفينا نقل USB بأمان. لقد نجحنا في القضاء على نقطة الدخول هذه للبرامج الضارة التي تنتقل عبر الملفات إلى بيئاتنا المحمية.
مدير عمليات تكنولوجيا المعلومات
الأمان متعدد الطبقات للخدمات المصرفية الحديثة
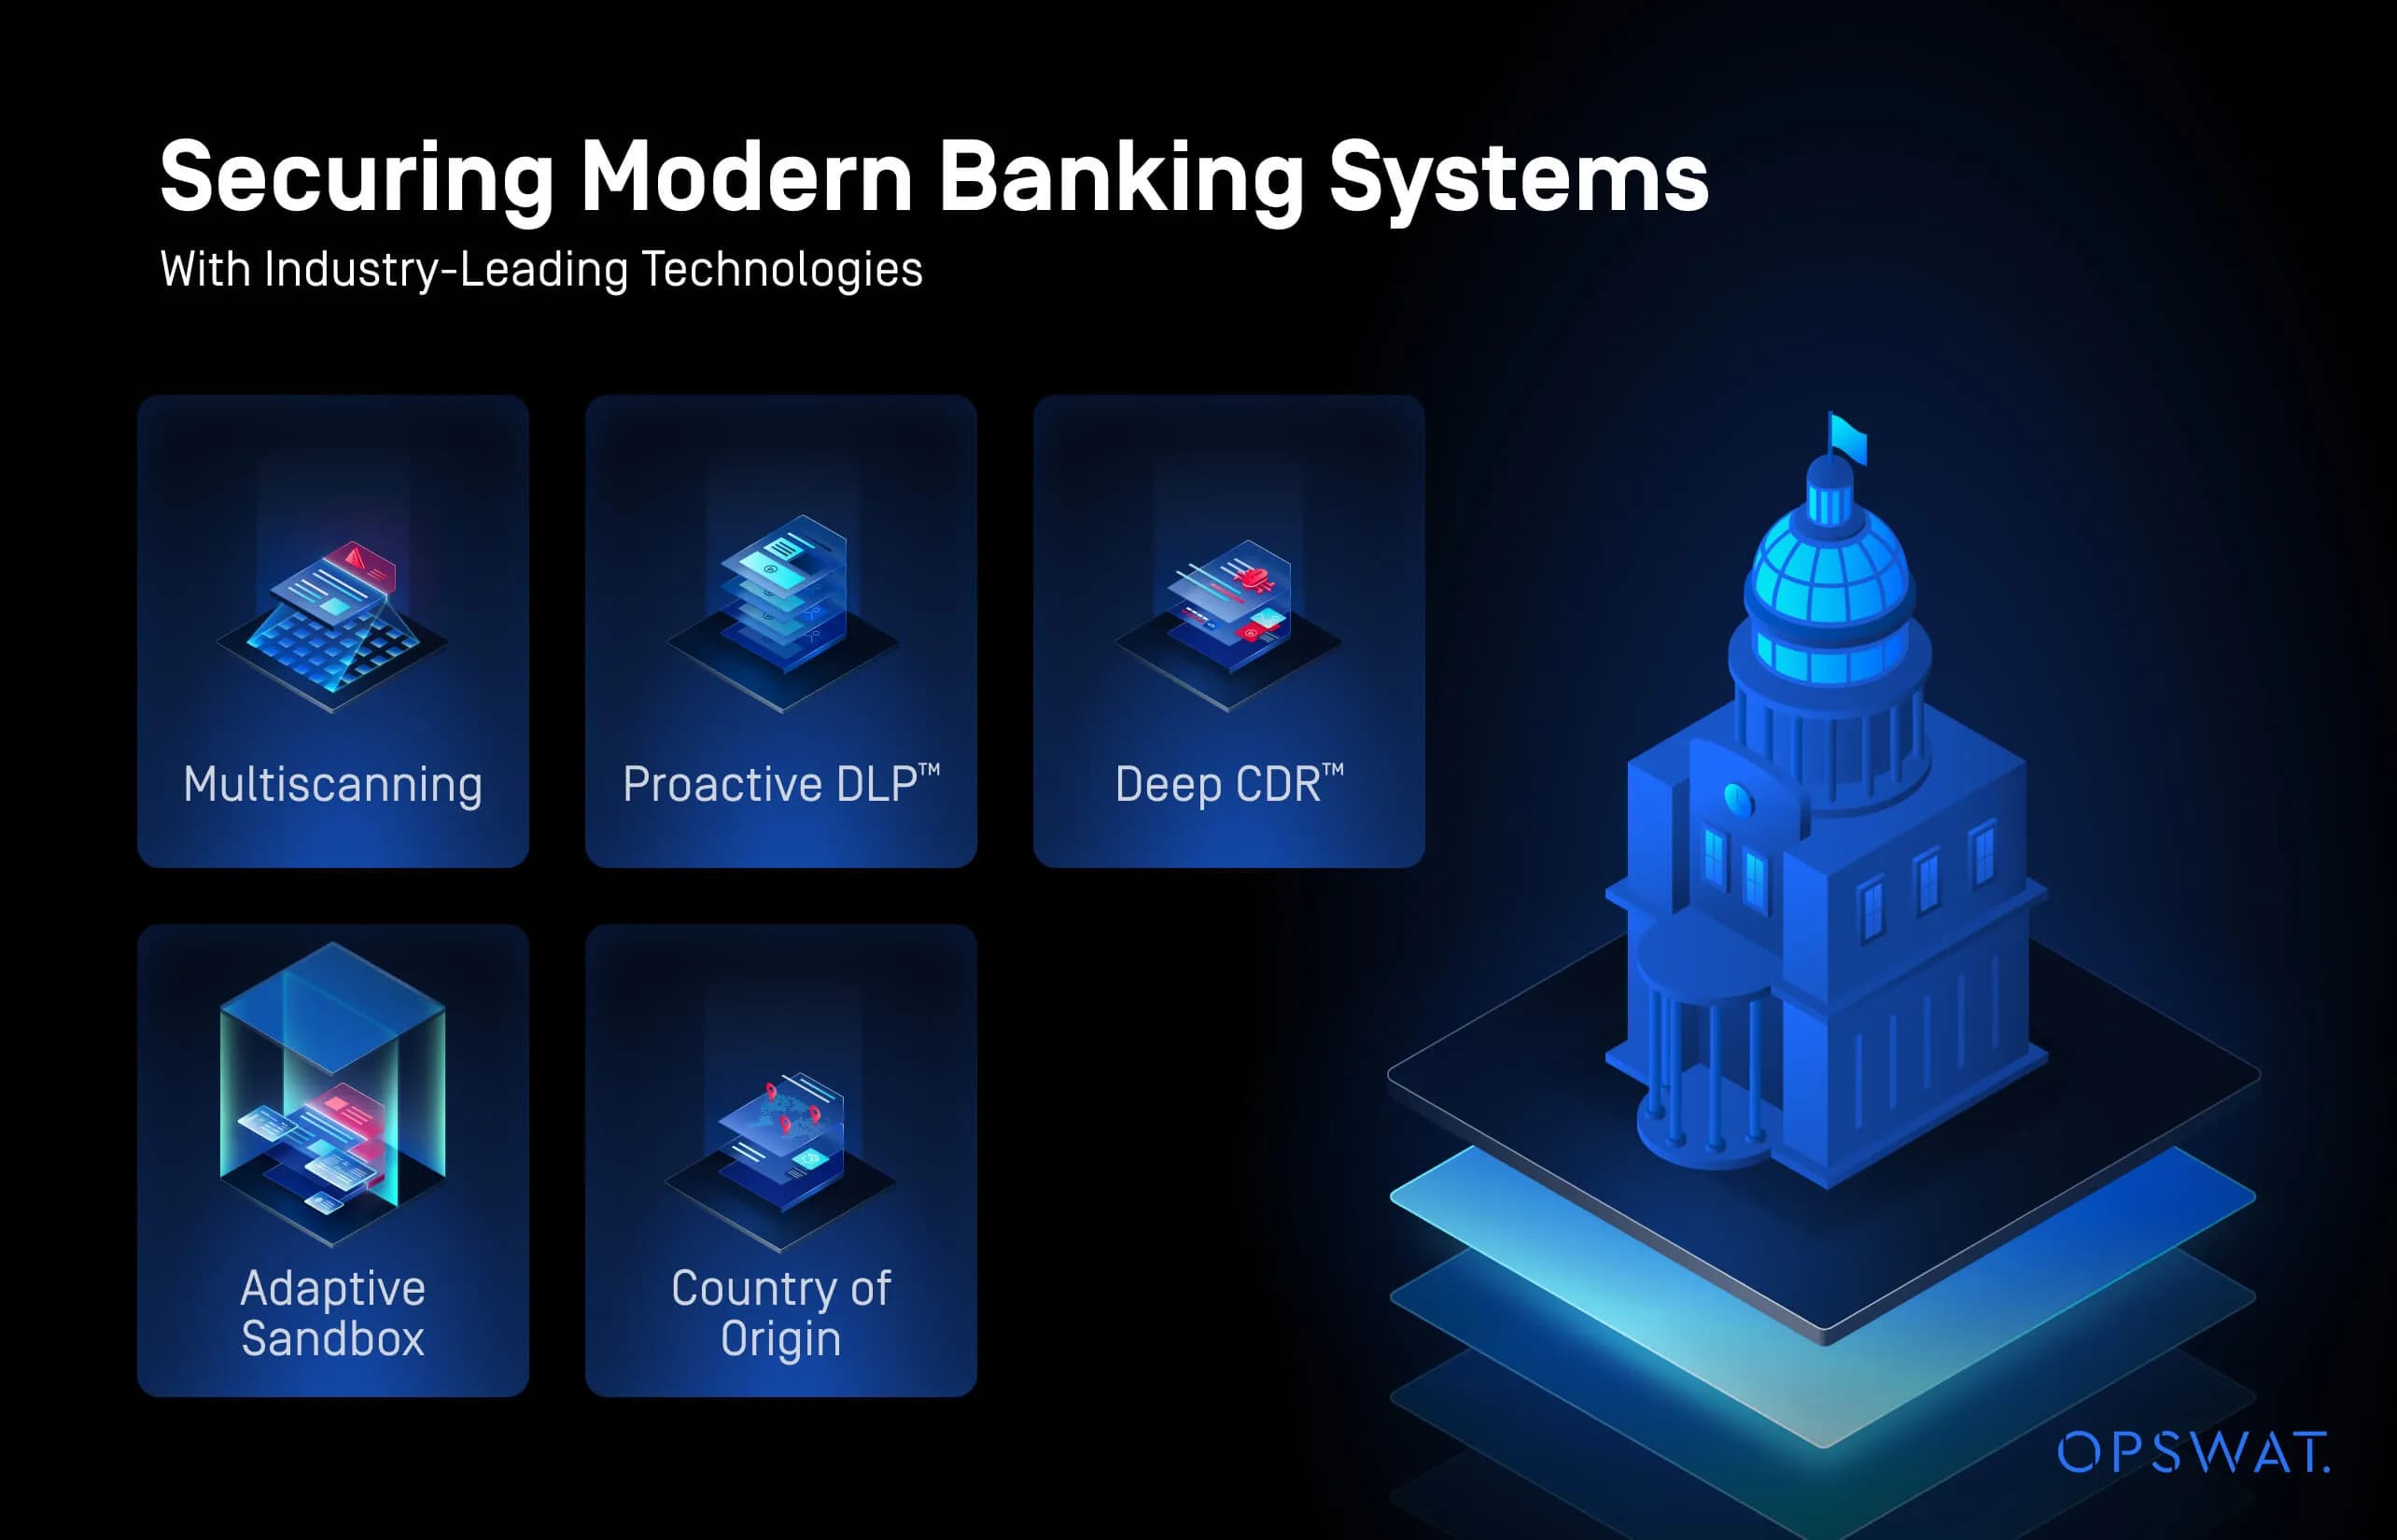
تضمنت حلول التي تم نشرها حلول بيئة البنك الواقع في جنوب آسيا 12 محركًا للمسح، وقد ثبت أن معدل اكتشاف البرامج الضارة بها يصل إلى 92.3%. حلول التقنيات المضمنة في حلول التي تم نشرها حلول زيادة الحماية بما يتجاوز معدلات الكشف عن البرامج الضارة، مثل تقنية Deep CDR™ لتنظيف الملفات وإعادة بنائها مع الحفاظ على قابليتها للاستخدام، و Proactive DLP™ لمنع الاختراقات المحتملة للبيانات، و Adaptive Sandbox البرامج الضارة وتحليلها في بيئة خاضعة للرقابة، والكشف عن بلد المنشأ لدعم الامتثال التنظيمي والحفاظ عليه. بفضل معدلات الكشف العالية لمحركات الفحص المتعددة، جنبًا إلى جنب مع هذه التقنيات، تمكن البنك من الوصول إلى معدلات كشف تقترب من 100%.
تم تحقيق تحميل Secure
لقد مكّنServer MetaDefender ICAP Server من المعالجة الفعالة والشاملة لجميع الملفات التي يتم تحميلها عبر موقع البنك الإلكتروني. وبفضل دعم أكثر من 180 نوعاً من الملفات، أصبح من المضمون الآن أن تكون هذه الملفات آمنة للاستخدام قبل وصولها إلى أنظمة البنك وإتاحتها للتحميل.
حماية Media القابلة للإزالة القسري
من خلال نشرKiosk MetaDefender Kiosk، المدعوم من قبل MetaDefender Endpoint Validation، يمكن للبنك الآن التحكم في تدفق البيانات في نقاط اتصال متعددة. يتم إجراء إدارة وتتبع حالة الفحص والتهديدات المحتملة المكتشفة من وحدة إدارة MetaDefender Kiosk على شبكة الإنترنت.
لقد جربنا العديد حلول أنظمتنا من التهديدات الخارجية التي تنقلها الملفات، ولكننا واجهنا صعوبة في العثور على حل لا يكون آمنًا فحسب، بل قابلًا للتطوير وفعالًا أيضًا. وقد حل تكامل ICAP معSandbox Adaptive Sandbox هذه المشكلة. فهو يلتقط الحمولات الضارة ويمنعها من التنشيط على أنظمتنا.
أخصائي أول الأمن السيبراني
قم بترقية حماية شبكتك الحرجة
حلول OPSWATالمتكاملة الأصول الحساسة لتكنولوجيا المعلومات والتكنولوجيا التشغيلية من الهجمات الإلكترونية وتضمن استمرارية العمليات والامتثال للوائح التنظيمية. لمعرفة المزيد عنحلول OPSWAT حلول يمكنها تأمين شبكات البنية التحتية الحيوية الخاصة بك، تواصل مع أحد الخبراء اليوم.