أبرز تقرير صدر مؤخراً عن باحث في IBM Security X-Force ظهور برنامج ضار جديد يسمى "Domino" يتم توزيعه من قبل مجموعة من مشغلي برامج الفدية Conti السابقين ومطوري Fin7. ركز المهاجمون على مهاجمة أهداف ذات قيمة أعلى ونشروا برنامج Domino Backdoor. هذا البرنامج الضار خطير بشكل خاص لأنه لديه القدرة على تجاوز حلول أمان البريد الإلكتروني التقليدية حلول أساليب قائمة على الكشف.
ومع ذلك ، فإن هذه البرامج الضارة هي كارثة يمكن تجنبها. يتميز بحماية البريد الإلكتروني متعددة الطبقات ، OPSWAT's MetaDefender Email Security يوفر الحل القدرات المتقدمة التي تمكن المؤسسات من منع البرامج الضارة المتقدمة المماثلة.
سلسلة قتل متعددة المستويات
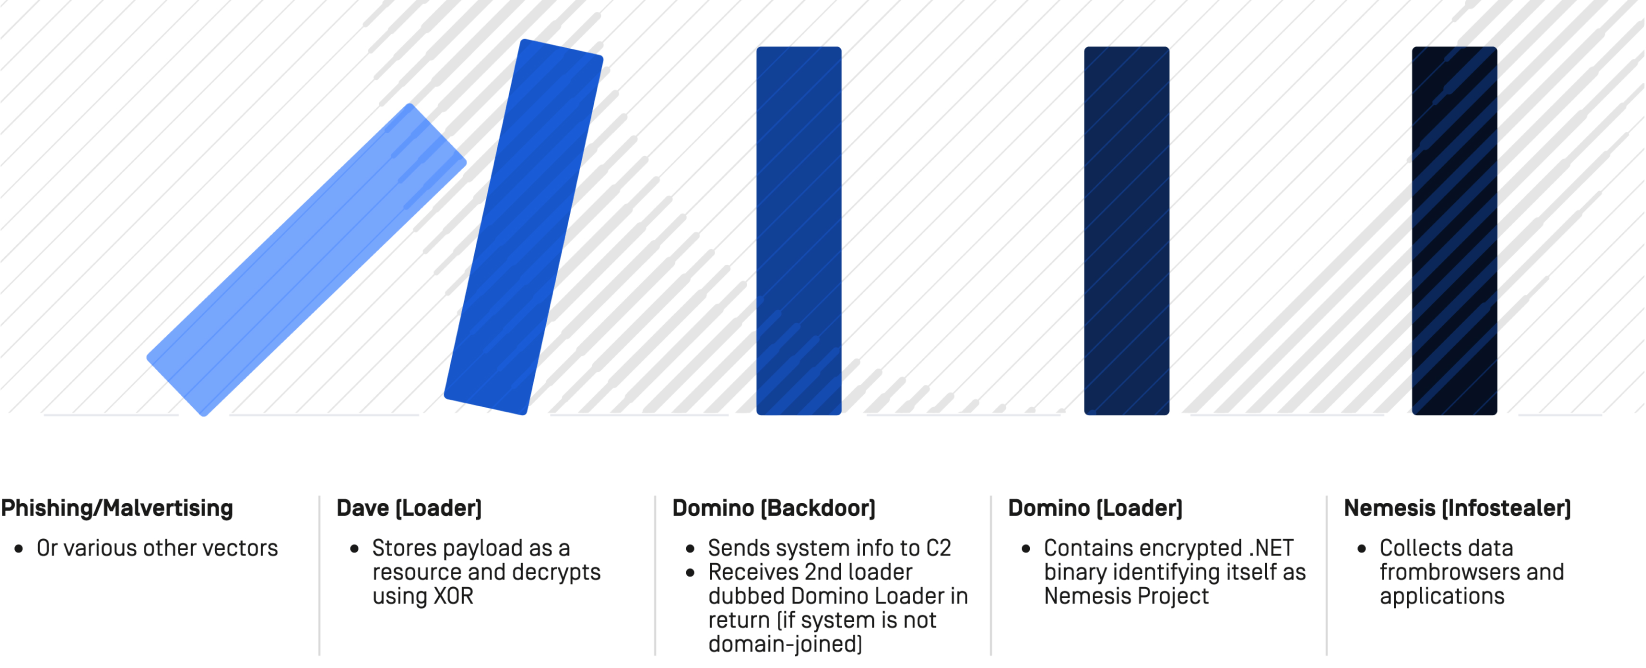
ما يجعل برنامج Domino الضار أكثر خطورة مقارنة بالبرامج الضارة المعممة هو حقيقة أنه يتبع سلسلة قتل متعددة المستويات ، حيث يتأخر إصدار الحمولة الضارة. تبدأ سلسلة القتل برسالة بريد إلكتروني للتصيد الاحتيالي أو malvertising ، والتي تحتوي على محمل يسمى Dave عندما ينقر المستخدمون على روابط مشبوهة. سيقوم هذا المحمل بعد ذلك بتثبيت Domino Backdoor ، المتصل بخادم القيادة والتحكم الخاص بالمهاجم.
سيقوم Domino Backdoor بعد ذلك بتنزيل Domino Loader ، الذي يقوم بتثبيت أداة سرقة معلومات .NET تسمى Nemesis. بمجرد تضمينه ، سيقوم Nemesis بجمع البيانات من متصفحات المستخدم وتطبيقاته.
يُعد إزالة هذا البرنامج الضار في المرحلة المتأخرة من «سلسلة الهجوم» مهمة صعبة، لذا فإن الاستراتيجية المثلى تتمثل في منع رسائل البريد الإلكتروني الاحتيالية في بداية السلسلة. ويُعد كل من MetaDefender™ لـ Microsoft 365 (المعروف سابقًا باسم MetaDefender Cloud Email Security™) وMetaDefender™ Email Gateway Security الحلول المتكاملة لحماية البريد الإلكتروني ( حلول ) التي تحتاجها لمنع تهديدات البريد الإلكتروني المماثلة.
اعتبارًا من 23 سبتمبر 2026، ستقوم خدمة « MetaDefender »Cloud Email Security بتطبيق ميزة «الوقاية المتعمقة من تهديدات الملفات» على «Microsoft Teams»، بالإضافة إلى «Exchange Online». ومع هذا النطاق الموسع، سيحمل « MetaDefender »Cloud Email Security اسمًا جديدًا، وهو: « MetaDefender » لـ «Microsoft 365».
حماية متعددة الطبقات للبريد الإلكتروني لتوفير أقصى قدر من الحماية
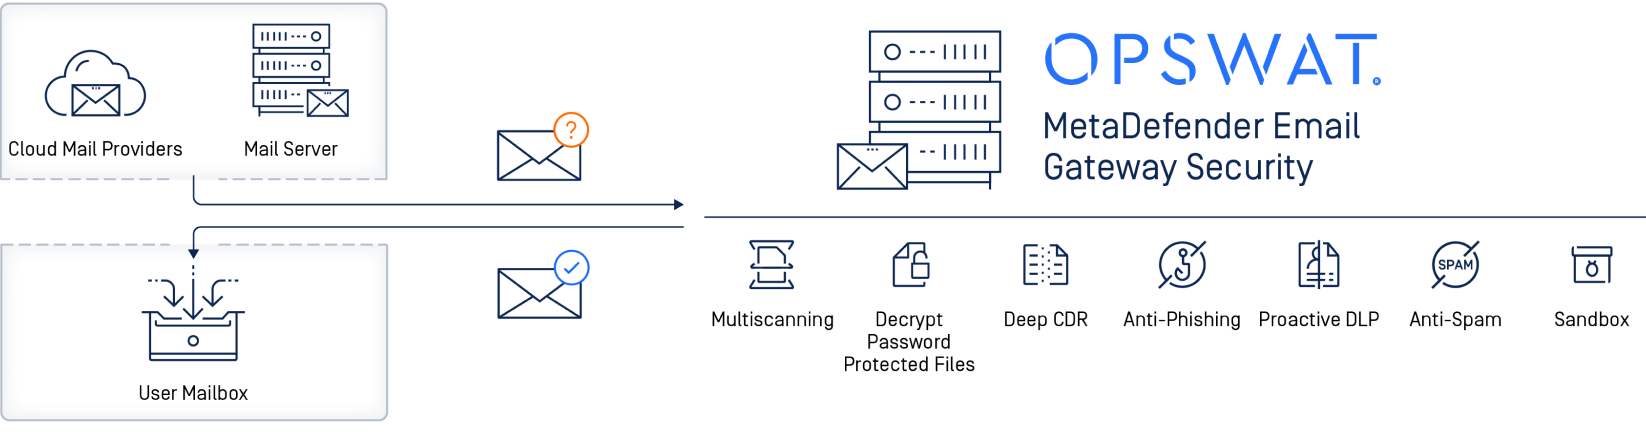
OPSWAT's MetaDefender Email Security يمنع الحل عمليات الاستغلال غير المعروفة وتهديدات يوم الصفر من خلال استخدام نهج حماية متعدد الطبقات يتميز بتقنيات متقدمة لمكافحة التصيد الاحتيالي مع التحقق من سمعة عنوان URL في وقت النقر بالإضافة إلى محركات AV الرائدة في السوق مع الأساليب التنبؤية للإرشاد والتعلم الآلي. كما أنه يدمج تقنيات نزع سلاح المحتوى وإعادة بنائه لتعقيم الملفات المشبوهة وإنشاء ملف إخراج نظيف بنفس الميزات. وهذا يضمن اكتشاف حتى أكثر التهديدات تعقيدا ، مثل البرامج الضارة Domino ، وحظرها قبل أن تتمكن من الوصول إلى المستخدمين النهائيين.
في الحالة المحددة لبرامج Domino الضارة ، سيتم تحييد التهديد بشكل فعال في المرحلة الأولى من الهجوم. تجذب رسائل البريد الإلكتروني للتصيد الاحتيالي المستخدمين لتنزيل أدوات تحميل ضارة إما من خلال المرفقات أو الروابط المشبوهة.
أولا، يتم حظر رسائل البريد الإلكتروني التي تحتوي على عناوين URL للتصيد الاحتيالي المعروفة قبل وصولها إلى البريد الوارد للمستخدم. بعد ذلك ، يمكن تحييد رسائل البريد الإلكتروني ذات عناوين URL المشبوهة عن طريق تعريضها في نص عادي. أخيرا ، يتم التحقق من سمعة عناوين URL كلما تم النقر عليها ، مما يحمي المستخدمين حتى بعد تسليم البريد الإلكتروني.
يتضمن تحليل السمعة هذا عنوان IP للمرسل، ورؤوس البريد الإلكتروني (مثل: عنوان المرسل، ونطاق المرسل، وعنوان الرد)، ونص الرسالة الإلكتروني، بما في ذلك أي روابط تشعبية مخفية. يستخدم موقع OPSWATحلMetaDefender Email Security من مصادر متعددة عبر الإنترنت في الوقت الفعلي لتقديم خدمة بحث تعرض نتائج مجمعة لمستخدمينا. تتيح هذه الوظيفة لحل OPSWAT MetaDefender Email Security تحديد التهديدات مثل شبكات الروبوتات أو مواقع التصيد الاحتيالي التي لا يمكن اكتشافها من خلال فحص الملفات عند الوصول إلى المحتوى.
استنتاج
سيعملEmail Security MetaDefender Email Security OPSWATعلى تعزيز مستوى أمان البريد الإلكتروني لديك إلى أقصى حد، حيث يمنع التهديدات المتطورة للبرامج الضارة مثل برنامج Domino الضار. وتجعل تقنيات " Multiscanning "Deep CDR™"، إلى جانب قدرات مكافحة التصيد الاحتيالي المتقدمة، من هذا الحل أداة قوية لحماية اتصالات البريد الإلكتروني للمؤسسات من التهديدات السيبرانية المتطورة.
تعرف على المزيد حول كيفية حماية نفسك من التهديدات المتقدمة باستخدام MetaDefender قدرات!