في عام 2021، استهدفت مجموعة «لازاروس» الباحثين في مجال الأمن باستخدام مشاريع «فيجوال ستوديو» (Visual Studio) المُعدلة خبيثًا. وفي عام 2024، زرعت المجموعة حزمًا خبيثة على منصة «باي بي آي» (PyPI) باستخدام أسلوب «التلاعب بالأخطاء المطبعية». وفي حملة مستمرة منذ مارس 2025 على الأقل، تحولت المجموعة إلى استخدام طُعم التصيد الموجه (spear phishing) منتحلةً هوية «إيدج جروب» (Edge Group) و«المعهد الهندي للتكنولوجيا في كانبور» (IIT Kanpur) و«إيرباص» (Airbus)، مستهدفةً مؤسسات قطاعي الفضاء والدفاع.
يتغير غلاف التوزيع، لكن الاستراتيجية الأساسية تبقى كما هي. تعتمد كل نسخة من الباب الخلفي «Comebacker» الخاص بهذه المجموعة على نفس نقطة الدخول: ملف يفتحه المستخدم ويثق به. ويقدم تحليل أجرته مؤخرًا شركة ENKI تفاصيل عن أحدث نسخة من «Comebacker» ويكشف عن تطور تقني ملموس.
يستخدم برنامج التثبيت الآن خوارزمية مخصصة تعتمد على عملية XOR وتبديل البتات، بدلاً من خوارزميات التشفير RC4 أو HC256 التي كانت موجودة في الإصدارات السابقة. كما تم تحويل مراحل برنامج التحميل إلى تشفير ChaCha20. ولأول مرة، يتم تشفير حركة مرور الأوامر والتحكم باستخدام خوارزمية AES-128-CBC، متخلين بذلك عن الاتصالات النصية العادية التي كانت تجعل من السهل اعتراض المتغيرات السابقة.
وقد صُممت كل واحدة من هذه التغييرات بهدف التهرب من الكشف القائم على التوقيعات، كما أن أيًا منها لا يكون له أي أهمية إذا لم يصل الملف المُعدّ للاستخدام الخبيث إلى المستخدم في المقام الأول. وبالنسبة للمؤسسات التي تتعامل مع برامج سرية، أو بيانات خاضعة لقوانين ITAR، أو أنظمة OT ذات أهمية حاسمة للمهام، فإن اختراق محطة عمل واحدة قد يتسبب في حدوث حادث في سلسلة التوريد.
تتناول هذه المقالة كيفية عمل سلسلة الإصابة بفيروس «Comebacker»، وأسباب صعوبة التصدي له بواسطة وسائل الحماية التقليدية، وكيف أن نهج أمن الملفات الذي يركز على الوقاية أولاً — والذي يُطبق على بوابة البريد الإلكتروني، وحدود الوسائط القابلة للإزالة، وجميع نقاط الدخول بينهما — يعمل على تحييد التهديد بغض النظر عن كيفية إخفاء الحمولة.
كيف تتجاوز الهجمات التي تنتقل عبر الملفات الدفاعات المحيطية
تستغل الجهات الفاعلة التابعة للدول القومية، مثل مجموعة لازاروس، البريد الإلكتروني والوسائط القابلة للإزالة لأن مؤسسات الفضاء والدفاع تعتمد على هذه القنوات لنقل الملفات عبر الشبكات. وما يجعل من الصعب اكتشاف فيروس «كومباكر» هو ما يحدث بعد وصوله إلى الهدف. يبدو المستند الأولي شرعيًا، ولكن بمجرد فتحه، فإنه يُطلق سلسلة تنفيذ متعددة المراحل مصممة لتبقى مخفية.
نقاط الدخول الرئيسية لحملات من نوع «Comebacker»
البريد الإلكتروني:
ملحقات خبيثة متنكرة في شكل عقود مع الموردين أو تحديثات للمشاريع أو فواتير. رصدت ENKI أربعة مستندات .docx خادعة تنتحل هوية كل من Edge Group وIIT Kanpur وAirbus في حملة مستمرة منذ مارس 2025 على الأقل.
الوسائط الطرفية:
USB أو الأقراص المحمولة المصابة التي يتم إدخالها إلى شبكات الهندسة أو التصنيع خلال العمليات الروتينية مثل تحديثات البرامج أو دورات الصيانة.
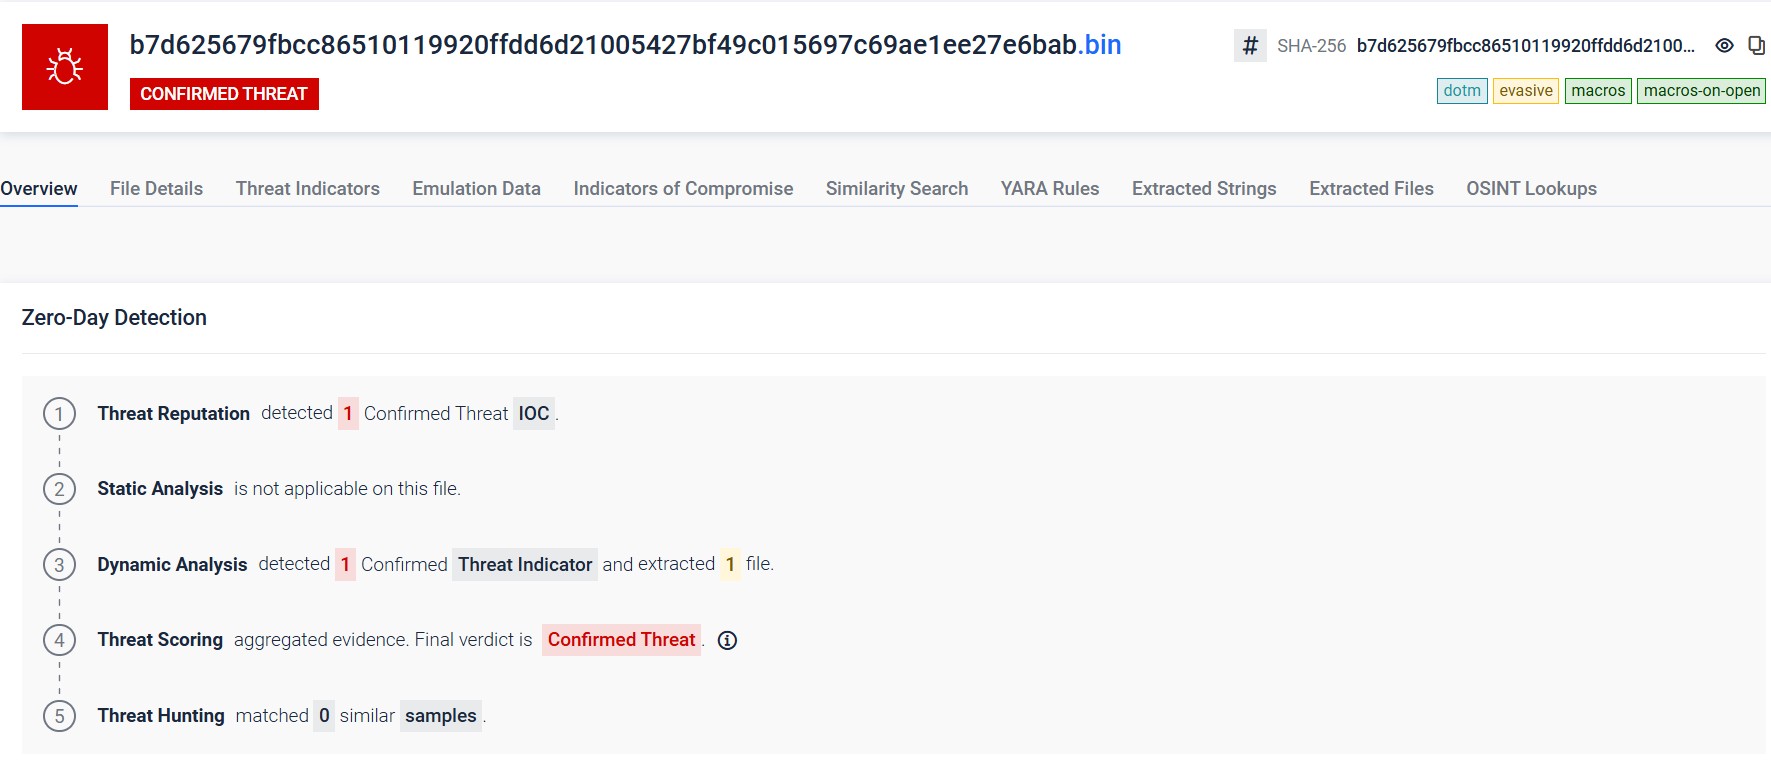
يقوم ماكرو VBA بفك تشفير أداة تحميل إلى جانب مستند تمويهي مقنع باستخدام خوارزمية XOR/تبديل البتات مخصصة. وتمر أداة التحميل عبر عدة مراحل مشفرة باستخدام خوارزمية ChaCha20. ويعمل الباب الخلفي النهائي بالكامل في الذاكرة، دون ترك أي آثار على القرص أدوات حماية النقاط الطرفية أدوات .
وبمجرد أن يتصل الباب الخلفي بمركز التحكم، تكون جميع عمليات الاتصال الخاصة بالقيادة والتحكم قد تم تشفيرها باستخدام خوارزمية AES-128-CBC، بحيث تندمج مع حركة مرور HTTPS العادية. أدوات الحماية التقليدية أدوات مستخدم يفتح مستندًا ويولد حركة مرور مشفرة على الويب، ولا يوجد في تلك السلسلة من الأحداث ما يثير أي إنذار.
تقوم مجموعة لازاروس بتشغيل متغيرات متوازية تستخدم تطبيقات تشفير مختلفة، مثل ChaCha20 في سلسلة واحدة وHC256 في سلسلة أخرى، مع وظائف باب خلفي متطابقة. وبالتالي، فإن أي توقيع كشف تمت صياغته لأحدها سيفشل في الكشف عن الآخر. وهذه هي المشكلة الجوهرية في الاعتماد على الكشف وحده، حيث يعمل المهاجمون على تصميم حمولاتهم خصيصًا للتحايل عليه.
تحييد البرامج الضارة قبل تشغيلها
إذن، ماذا تفعل في مواجهة تهديد مصمم خصيصًا للتملص من الكشف؟ أحد الخيارات هو إضافة المزيد من طبقات الكشف، والمزيد من المحركات، والمزيد من التوقيعات، والمزيد من القواعد السلوكية. وهذا يساعد بالفعل، لكن المهاجمين يعملون بالفعل على تصميم برامج ضارة للتملص من هذا النموذج. والخيار الآخر هو البدء في إزالة العناصر التي تجعل الملف خطيرًا. وهذا هو المنطق التشغيلي الذي تستند إليه تقنيات OPSWAT.
يتم أولاً معالجة كل ملف يدخل إلى البيئة، سواء عبر البريد الإلكتروني أو الوسائط القابلة للإزالة، بواسطة Multiscanning Metascan™ Multiscanning. حيث يتم فحص الملف بالتوازي عبر أكثر من 30 محركًا لمكافحة البرامج الضارة، مما يجمع بين الكشف القائم على التوقيعات والطرق الاستدلالية والتعلم الآلي. ففي حين قد يفوت محرك واحد متغيرًا جديدًا من فيروس Comebacker، فإن احتمال أن تفوته جميع المحركات التي يزيد عددها عن 30 ينخفض بشكل كبير.
لكن نطاق الكشف، مهما كان واسعًا، لا يزال يعتمد على التعرف على العناصر الخبيثة. ولا تسعى تقنية Deep CDR™ إلى تحديد الحمولة الخبيثة، بل تعمل على إزالة الظروف التي تسمح بتنفيذها. وتقوم طبقة الوقاية هذه بإزالة العناصر النشطة من الملفات، مثل الماكروات والبرامج النصية والملفات التنفيذية المضمنة والكائنات المخفية. ثم تعيد إنشاء نسخة نظيفة وقابلة للاستخدام من المستند. وتعمل هذه العملية مع أكثر من 200 نوع من الملفات وتستغرق بضع ميلي ثوانٍ.
تقنية Deep CDR™ في هجوم من نوع "كومباكر"
قبل تقنية Deep CDR™ | بعد تقنية Deep CDR™ |
|---|---|
| تقوم ماكروات VBA بتشغيل سلسلة المحمل | تم حذف الماكرو |
| يُطلق الملف القابل للتنفيذ المدمج حمولة متعددة المراحل | تمت إزالة الملف القابل للتنفيذ |
| محتوى المستند الوهمي (النص، التنسيق، الصور) | تمت إزالة الملف القابل للتنفيذ |
بفضل هذه التقنية، يتم التخلص من العناصر الخطرة، بينما يبقى المحتوى الصالح للاستخدام. ولا تتاح لأداة التحميل، أو مراحل التشفير، أو الباب الخلفي الموجود في الذاكرة أي فرصة للتنفيذ. ومع ذلك، لا يمكن تطهير كل الملفات. فملفات التنفيذ، وبرامج التثبيت، وبعض المستندات الخاضعة للرقابة يجب أن تظل سليمة، لا سيما في مجالات الفضاء والدفاع والبنى التحتية الحيوية. وبالنسبة لتلك الملفات، هناك حاجة إلى نوع مختلف من الفحص.
الكشف عن التهديدات المراوغة القائمة على الملفات والتي لا يمكن إزالتها
بالنسبة للملفات التي يجب أن تمر دون تغيير،Sandbox "البيئة المحاكية Adaptive " (Sandbox ) MetaDefender تحليلاً سلوكيًا من خلال الكشف عن التهديدات القائم على المحاكاة. فبدلاً من الاعتماد على التوقيعات أو الفحص الثابت، تراقب هذه البيئة سلوك الملف أثناء التنفيذ للكشف عن الأنشطة الخبيثة الخفية.
يُظهر تحليل ENKI أن مجموعة لازاروس تدمج ميزة "الوعي بالبيئة" في برامجها الخبيثة، وذلك باستخدام تقنيات التنشيط المؤجل والتهرب المصممة لاكتشاف الأجهزة الافتراضية وتجاوزها. وبدلاً من تشغيل جهاز افتراضي كامل، Adaptive Sandbox التنفيذ على مستوى التعليمات، مما يسمح بإجراء التحليل دون ترك آثار يمكن للبرامج الضارة اكتشافها.
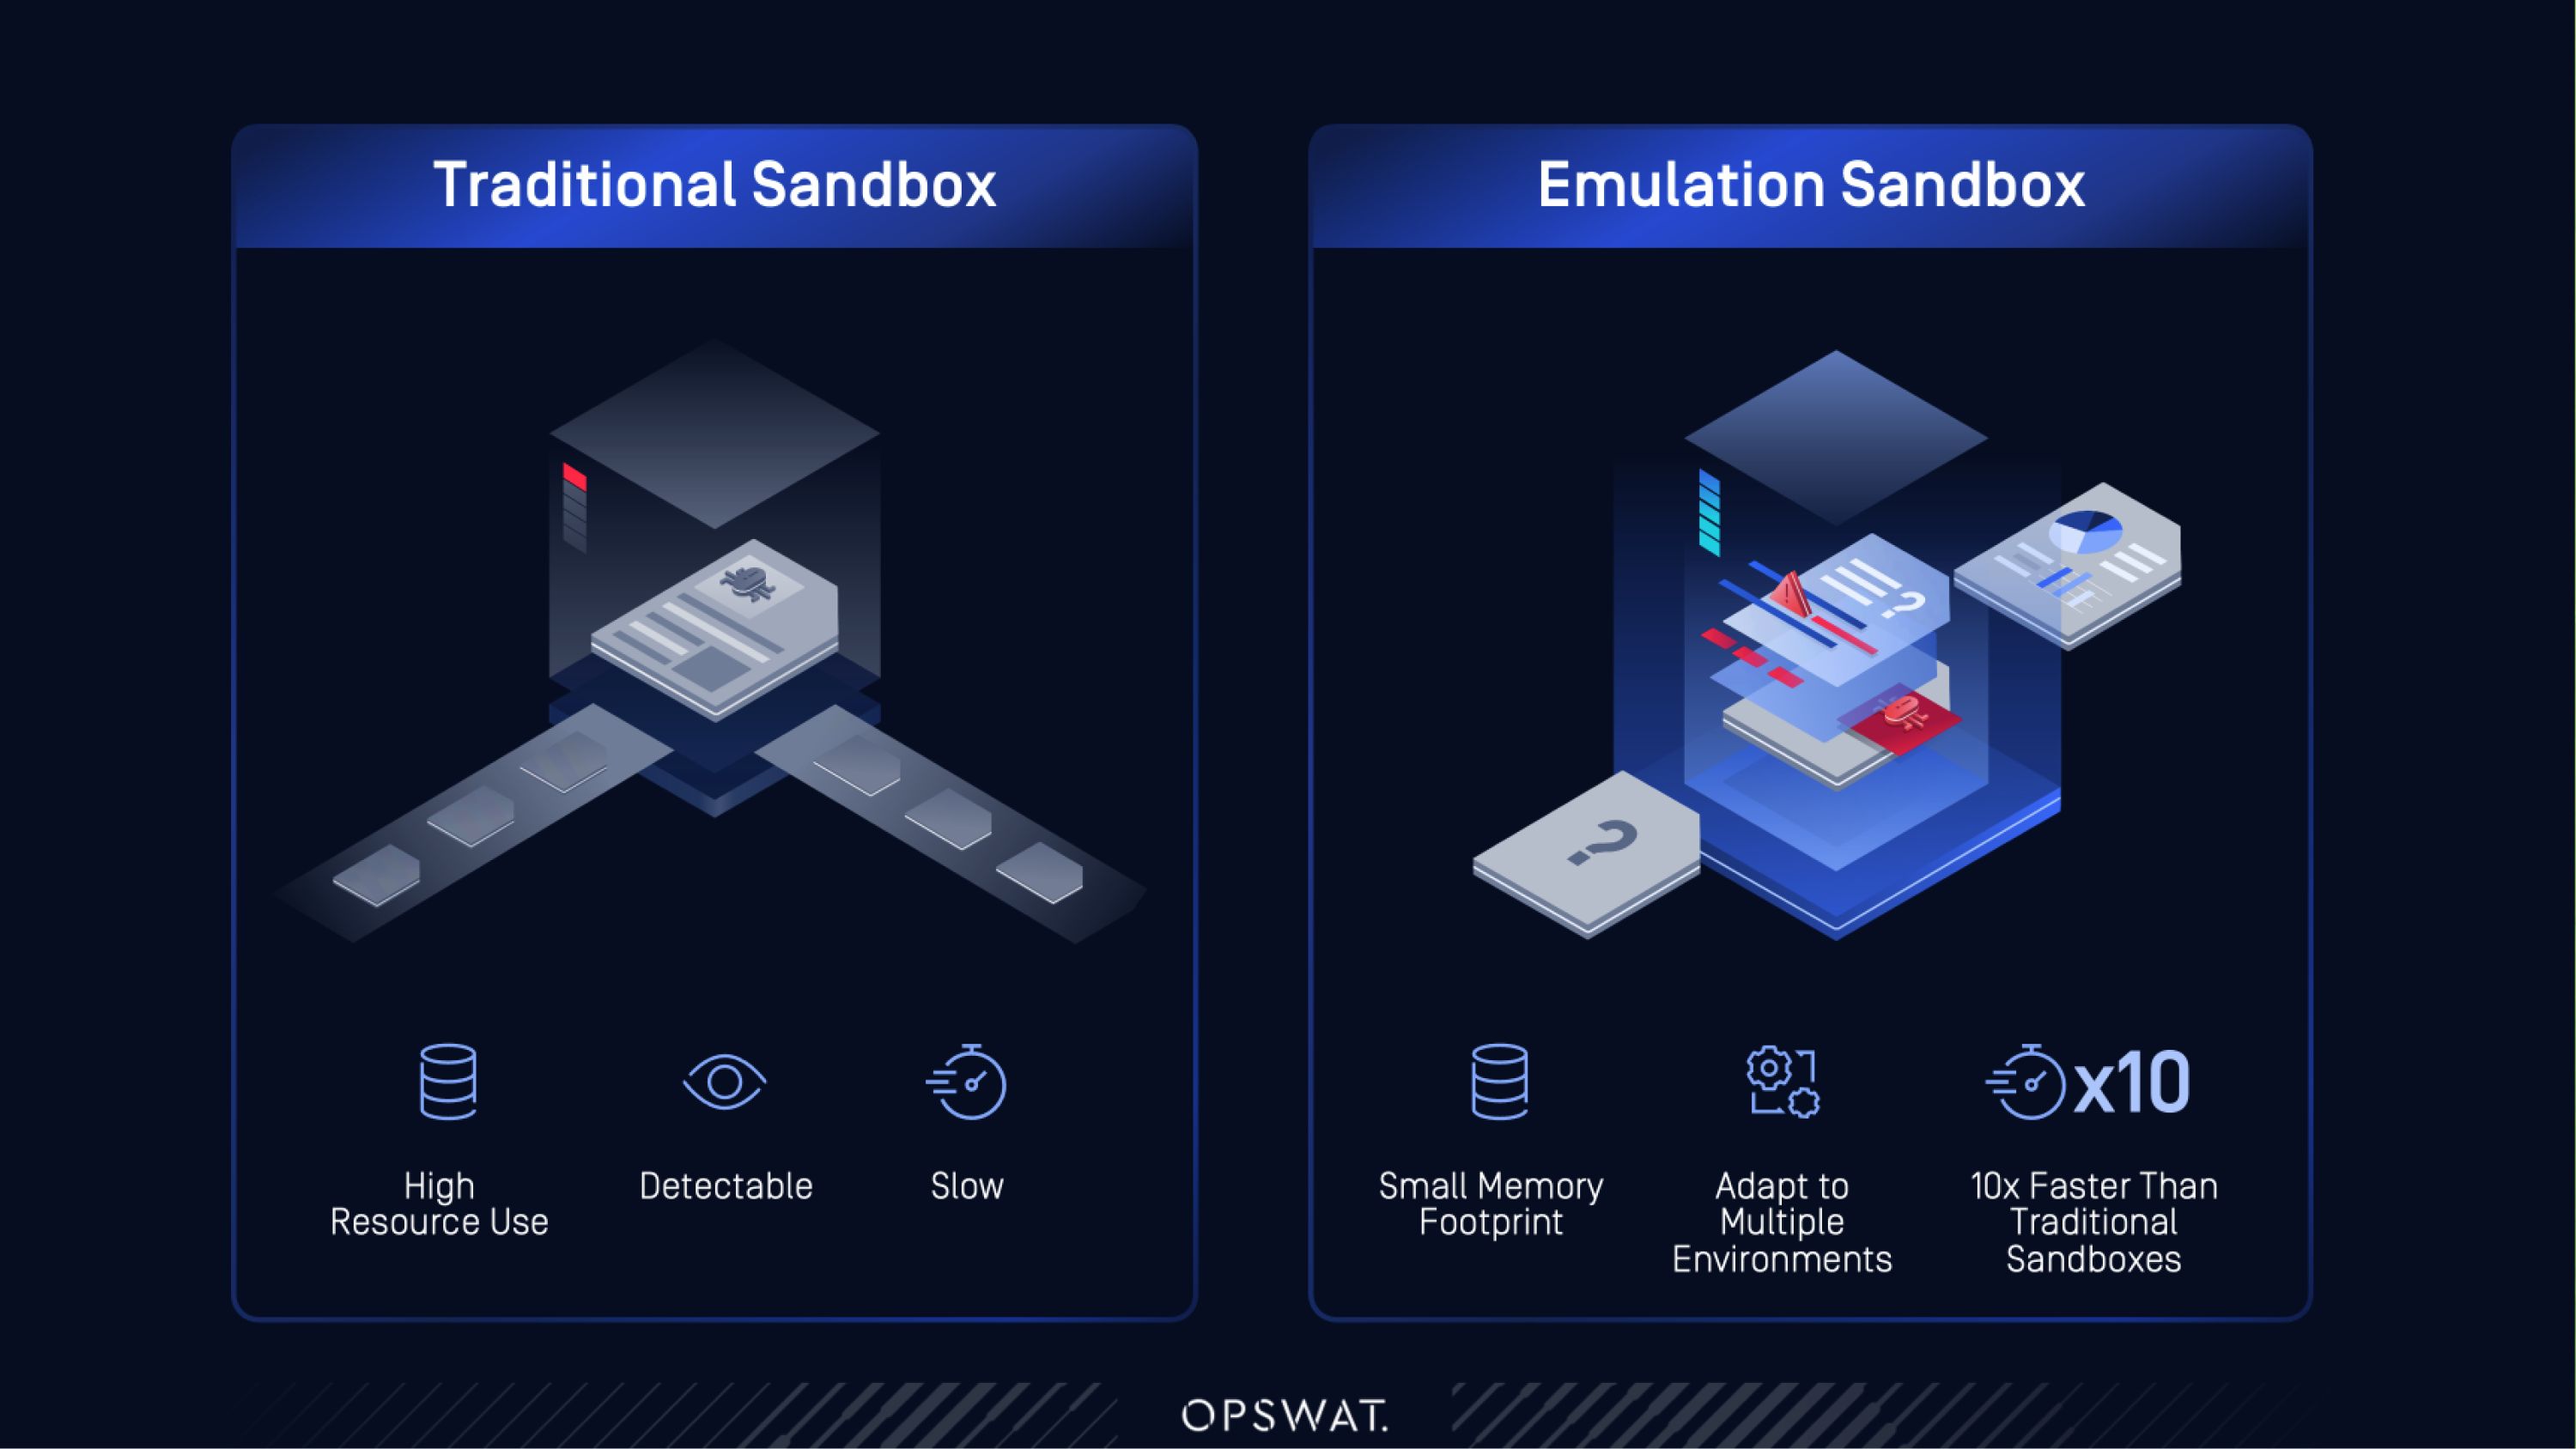
الصندوق الرملي القائم على الآلة الافتراضية مقابل الصندوق الرملي القائم على المحاكاة
بيئة اختبار معزولة قائمة على آلة افتراضية | Sandbox Adaptive القائم على المحاكاة |
|---|---|
| يمكن اكتشافه من خلال فحوصات مكافحة برامج VM | لا توجد عناصر VM يمكن تحديد بصمتها |
| أحكام تستغرق وقتًا أطول وتستهلك موارد كثيرة | أحكام أكثر كفاءة بما يصل إلى 10 أضعاف في غضون ثوانٍ |
| يتطلب ضبطًا لتقنيات التهرب الجديدة | يتغلب على آليات التحايل المضادة لـ VM والمضادة للتصحيح والآليات القائمة على الوقت دون الحاجة إلى ضبط يدوي |
| قدرة معالجة محدودة في البيئات ذات الأحجام الكبيرة | مصمم لتحليل الملفات بقدرة معالجة عالية |
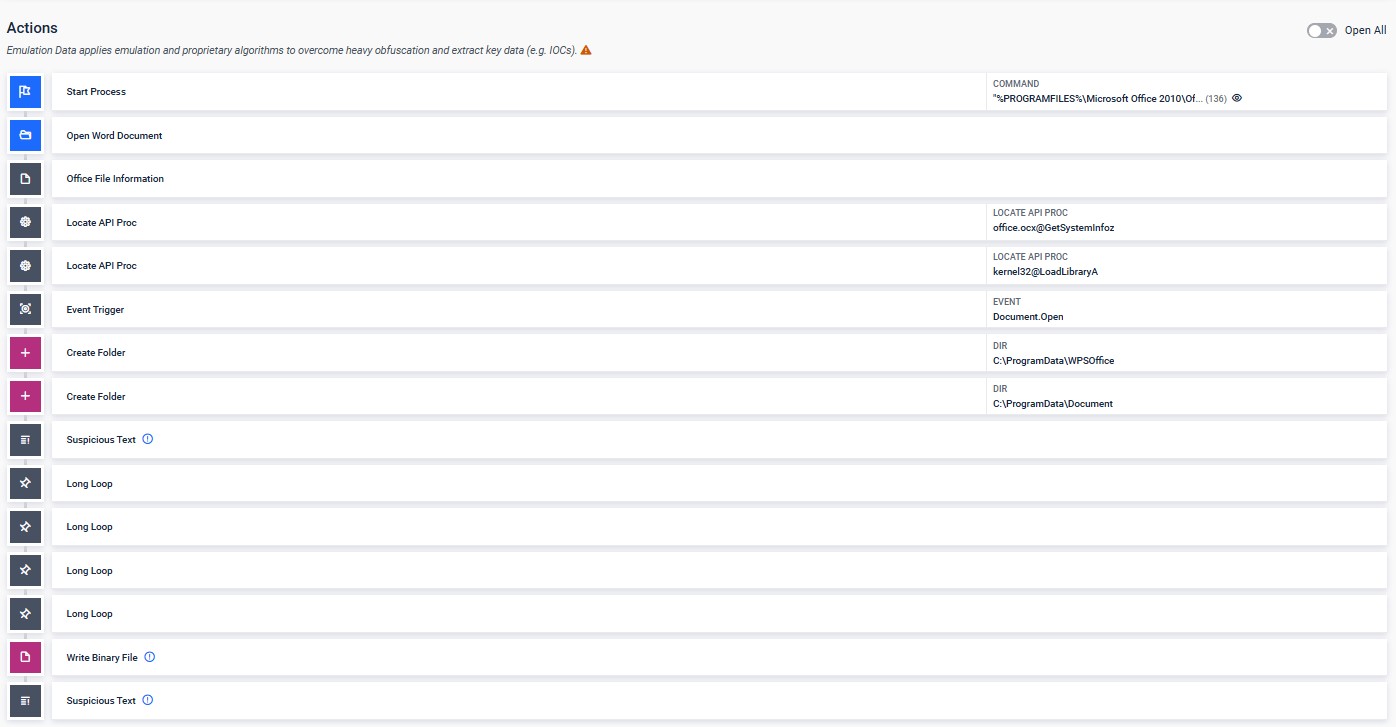
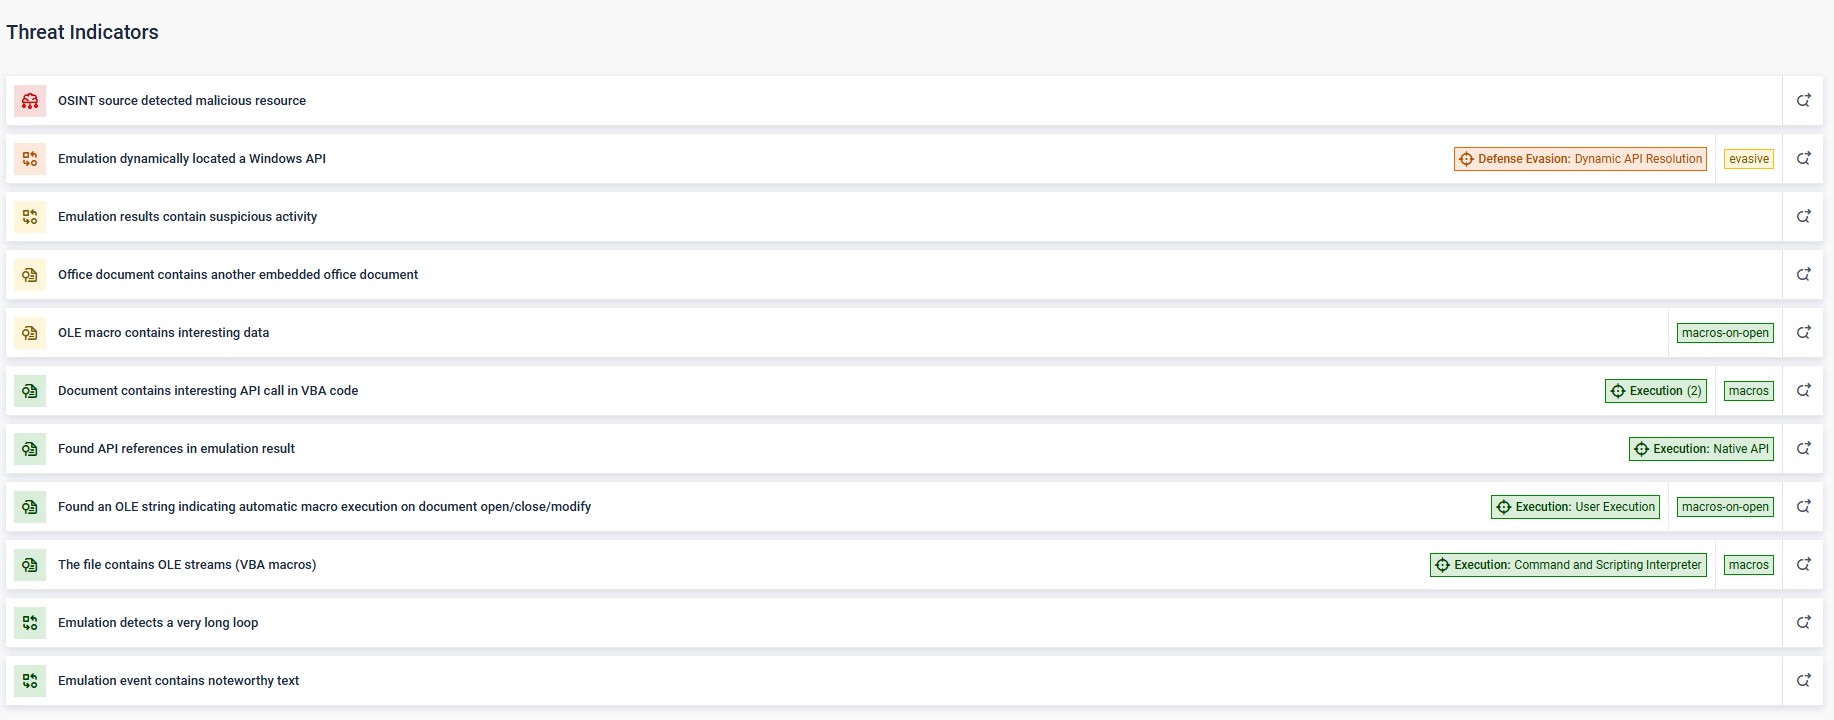
أثناء التحليل،Sandbox " Adaptive Sandbox " سلوكيات وقت التشغيل مثل نشاط نظام الملفات، ومحاولات إدخال العمليات، وتغييرات السجل، والاتصالات الشبكية. وهذه هي الأنماط التي تنتجها سلسلة محمل "Comebacker": اختصار الاستمرار في مجلد "Startup"، وتنفيذ rundll32، وإرسال إشارات C2 المشفرة.
Sandbox تقوم "Adaptive Sandbox بفك حزم البيانات المتعددة الطبقات وكشف مؤشرات التهديد (IOCs) المخفية التي أدوات تكتشفها أدوات القائمة على التوقيعات أدوات . ويتم ربط النتائج بتقنيات MITRE ATT&CK وإدخالها في المنصة كمعلومات استخباراتية قابلة للتنفيذ بشأن التهديدات، مما يتيح اتخاذ قرارات أسرع ومطاردة أكثر فعالية للتهديدات.
التصدي لـ«هرم الألم» من خلال الكشف الموحد
يتطابق تطور «كومباكر» بشكل مباشر مع «هرم الألم»، وهو إطار عمل يصنف مؤشرات التهديد حسب مدى صعوبة تغييرها بالنسبة للمهاجم، بدءًا من التجزئات في القاع (التي يسهل تغييرها) وصولًا إلى أساليب وتقنيات وإجراءات (TTPs) في القمة (التي تتطلب جهدًا تطويريًا كبيرًا لإعادة كتابتها). وقد قامت مجموعة «لازاروس» بتغيير المؤشرات السهلة التغيير في كل حملة معروفة لـ«كومباكر» منذ عام 2021.
العودة إلى "هرم الألم"
مستوى هرم الألم | مثال على "Comebacker" |
|---|---|
| قيم التجزئة | تجزئات SHA256 مميزة لكل مرحلة من مراحل برنامج الإيصال وبرنامج التحميل |
| عناوين IP / أسماء النطاقات | تم التناوب على نطاقات C2 بين الحملات التالية: hiremployee[.]com، birancearea[.]com. وتستضيف موقع office-theme[.]com البنية التحتية المؤقتة |
| عناصر الشبكة/المضيف | استبدال حركة مرور C2 المشفرة باستخدام AES-128-CBC بالاتصالات السابقة التي كانت بنص عادي؛ وكتابة اختصارات الاستمرارية في مجلد «البدء» |
| أدوات | تطور خوارزمية التشفير من RC4 إلى HC256 ثم إلى ChaCha20 عبر مراحل المُحمِّل؛ وخوارزمية XOR/تبديل البتات المخصصة في برنامج الإيصال |
| ممارسات التجارة والتبادل | التصيد الموجه باستخدام مستندات مسلحة (T1566.001)، وتحميل التعليمات البرمجية الانعكاسية (T1620)، وإرسال إشارات C2 المشفرة (T1573.001)، وتنفيذ ملفات ثنائية للنظام عبر rundll32 (T1218.011) |
من المرجح أن يكون تغيير الصفوف السفلية قد استغرق من مجموعة «لازاروس» ساعات أو أيام؛ أما إعادة كتابة بنية أداة التحميل وأنماط التنفيذ فتستغرق وقتًا أطول بكثير. إن اتباع استراتيجية كشف تركز فقط على الصفوف السفلية يعني أنك تلعب اللعبة التي تريد المجموعة منك أن تلعبها. ففي كل مرة تكتب فيها توقيعًا لمفتاح «تشا تشا 20» واحد، يقومون بإنشاء مفتاح آخر.
من Sandbox الكشف الموحد
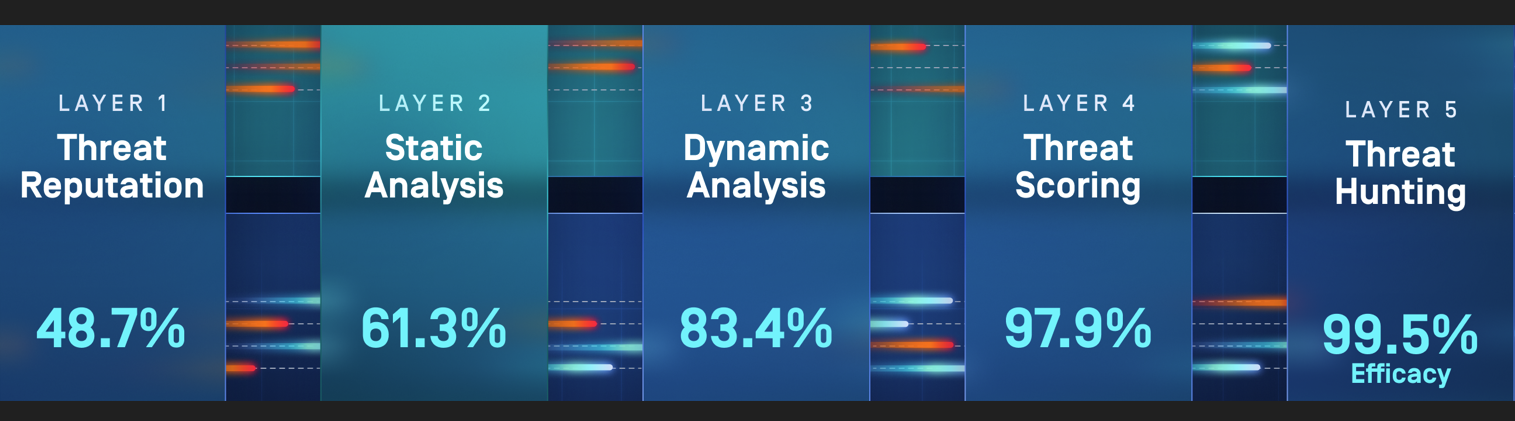
أوضح القسم السابق كيفSandbox Adaptive Sandbox سلوك برنامج "Comebacker" أثناء التشغيل. ويوسع MetaDefender هذه الإمكانية لتشمل مسارًا موحدًا يعالج "هرم الألم" بالكامل، حيث يعالج كل ملف عبر أربع طبقات تتزايد في عمقها تدريجيًا.
الطبقة الأولى، تقييم سمعة التهديدات: تتحقق من تجزئات الملفات، و نظام منع التطفل ، والنطاقات، بمقارنتها بأكثر من 50 مليار مؤشر. ويتم حظر البنية التحتية المعروفة لـ «Comebacker» والعينات التي تمت رصدها سابقًا على الفور.
الطبقة الثانية، التحليل الثابت: يقوم نظام «Predictive Alin AI» بتحليل المؤشرات الهيكلية والسلوكية للملفات قبل التنفيذ، مما يتيح توقع النوايا الخبيثة في غضون أجزاء من الألف من الثانية دون الحاجة إلى توقيعات أو عمليات تفجير. ويمكن إصدار أحكام عالية الثقة بشأن أداة «Comebacker» لنقل الملفات الخبيثة قبل التنفيذ، في حين تُحال الملفات غير المؤكدة إلى مرحلة التحليل الديناميكي.
الطبقة 3، التحليل الديناميكي: يتم إحالة العينات المجهولة إلى نظام المحاكاة على مستوى التعليمات التابع لـ « Adaptive »Sandbox ، مما يكشف عن سلاسل المحمل متعددة المراحل، وعمليات فك التشفير، وتنفيذ rundll32. يتم إعادة تغذية مؤشرات الاضطراب (IOCs) المكتشفة حديثًا إلى الطبقة 1 تلقائيًا، مما يعزز عملية الكشف عن الملفات اللاحقة.
الطبقة الرابعة، تقييم المخاطر: تربط بين الإشارات السلوكية وتحدد درجة مخاطر تستند إلى مستوى الثقة، مع أخذ آليات الاستمرار، وحقن العمليات، وأنشطة C2 في الاعتبار. وهنا يتم الكشف عن الإشارات المشفرة المرسلة إلى خوادم C2 الخاصة ببرنامج Comebacker، بغض النظر عن خوارزمية التشفير المستخدمة.
الطبقة 5، تعقب التهديدات: تستخدم البحث عن أوجه التشابه القائم على التعلم الآلي عبر أكثر من 100 مليون عينة تم تحليلها لربط المتغير «2025» بحملتي «Comebacker» لعامي 2021 و2024، على الرغم من التغيير الكامل في نظام التشفير. إن إجبار مجموعة «لازاروس» على التخلي عن بنية أداة التحميل ونموذج التنفيذ الخاص بها يمثل نوعًا مختلفًا جذريًّا من الضغط مقارنةً بمطاردة التجزئات الجديدة للملفات.
المعلومات الاستخباراتية قبل التنفيذ باستخدام تقنية الذكاء الاصطناعي التنبؤية من Alin AI
لا يحتاج كل ملف إلى تحليل سلوكي كامل. ففي البيئات ذات الأحجام الكبيرة، يؤدي إرسال كل ملف مجهول إلى بيئة الاختبار إلى زيادة الضغط على سعة النقل. MetaDefender تعمل الطبقة الثانية من Aether – التحليل الثابت – على سد هذه الفجوة باستخدام تقنية الذكاء الاصطناعي التنبؤية «Alin AI» لتقديم تقييمات ما قبل التنفيذ قبل أن يصل الملف إلى بيئة الاختبار.
تستخدم تقنية «Predictive Alin AI» التعلم الآلي لتحليل المؤشرات الهيكلية والسلوكية للملفات التنفيذية دون تشغيلها. وتصدر النتائج في أقل من 50 مللي ثانية عند P90، وفي أقل من 100 مللي ثانية عند P99. وتُظهر الاختبارات الأولية معدل كشف يبلغ 90% للملفات التنفيذية مع نسبة إيجابيات خاطئة تبلغ 0.1%. يعمل المحرك سواء عبر الإنترنت أو دون اتصال بالإنترنت بنفس الأداء، مما يجعله قابلاً للنشر في نفس البيئات المعزولة عن الشبكة (air-gapped) التي تكون فيها التهديدات من نوع «Comebacker» أكثر خطورة.
2 من القدرات الأساسية ذات الصلة
- التنبؤ بالثغرات الأمنية من النوع «صفر يوم»: تعمل الطبقة الثانية على تحديد التهديدات التي لم يسبق رؤيتها والتي تفوتها المحركات القائمة على التوقيعات، وذلك من خلال تقييم تنسيقات الملفات القابلة للتنفيذ عالية المخاطر (PE وELF وMach-O وPDF) قبل تشغيلها. ومن المقرر توسيع نطاق تغطية أنواع الملفات في خطة العمل المستقبلية.
- تقليل عبء بيئة الاختبار: الملفات التي تقرر «الطبقة الثانية» أنها آمنة بدرجة عالية تمر دون الحاجة إلى تحليل في بيئة الاختبار. أما الملفات التي تضع عليها علامة «الطبقة الثانية»، فتنتقل إلى «الطبقة الثالثة» — التحليل الديناميكي — مما يحافظ على سعة بيئة الاختبار للملفات التي تحتاج فعليًّا إلى فحص سلوكي متعمق.
تأمين بوابة البريد الإلكتروني قبل وصول التهديدات إلى صندوق الوارد
البريد الإلكتروني هو المدخل الذي يستغلّه فيروس «Comebacker». فقد صُممت الملفات المُغرية بحيث تصل إلى صندوق الوارد ويتم فتحها. وإذا لم يصل المرفق المُعدّ للاستخدام كسلاح، فلن تبدأ سلسلة الإصابة أبدًا. يتكامل MetaDefender Cloud مع Microsoft 365 وGoogle Workspace لفحص الرسائل وتطهيرها قبل وصولها إلى المستخدمين. ويعمل هذا النظام بشكل متزامن مع تدفق البريد، مما يعني إيقاف التهديدات قبل تسليمها.
حماية ثلاثية الطبقات
- المرفقات: تتم معالجة الملفات باستخدام تقنية Metascan™ Multiscanning Deep CDR™. ويتم تفكيك ملف .docx من نوع Comebacker يحتوي على ماكروات VBA مدمجة وإعادة بنائه قبل أن يراه المستلم.
- الروابط: يتم تحليل عناوين URL وإعادة صياغتها لحجب صفحات التصيد الاحتيالي وعمليات إعادة التوجيه الخاصة بأنظمة التحكم والتوجيه.
- تنفيذ السياسات: يتم تلقائيًا عزل الرسائل المشبوهة أو تطهيرها أو إحالتها إلى الجهات المختصة وفقًا لقواعد المؤسسة.
بالنسبة لفرق الأمن، يكون التأثير فوريًا. فكلما انخفض عدد رسائل البريد الإلكتروني الضارة التي تصل إلى المستخدمين، انخفض عدد التنبيهات والتحقيقات، وقل الوقت المستغرق في معالجة المشكلات. وهذا يتيح للفرق التركيز على التهديدات ذات الأولوية الأعلى.
حماية Media القابلة للإزالة والشبكات المعزولة عن الإنترنت
تُعد USB والأقراص المحمولة بمثابة جسر يربط بين الأنظمة الخارجية وشبكات التحكم، مما يجعل كل ملف يتم نقله نقطة دخول محتملة. ويقوم كل من MetaDefender MetaDefender Media بإنشاء نقاط تفتيش آمنة عند هذه الحدود.
قبل أن يدخل أي ملف من وسائط التخزين القابلة للإزالة إلى بيئة حساسة، يتم فحصه وتطهيره باستخدام تقنيتي Metascan™ Multiscanning Deep CDR™. ويؤدي ذلك إلى تطبيق نفس الحماية المستخدمة في بوابة البريد الإلكتروني على الوسائط المادية. ويتم تحييد أي مستند خبيث يعتمد على ماكروات مدمجة أو حمولات مرحلية قبل أن يصل إلى النظام المستهدف.
تشكل بيئات التشغيل تحديًا إضافيًا يتمثل في تنوع الوسائط. يدعم الجهاز أكثر من 20 نوعًا من الوسائط، بما في ذلك USB USB وبطاقات SD والوسائط الضوئية والتنسيقات القديمة، مما يضمن تطبيق السياسات بشكل متسق حتى في الأماكن التي لا تزال تستخدم فيها التقنيات القديمة.
التطبيق هو ما يجعل هذا الإجراء فعالاً. فبمجرد اجتياز الملف لعملية الفحص، يتم تزويده بتوقيع رقمي. ويقوم «وكيل Media Agent) OPSWAT المثبت على الأجهزة الطرفية، بحظر أي وسائط قابلة للإزالة تفتقر إلى هذا التوقيع. وبالتالي، فإن USB الذي لم يتم فحصه لن يعمل ببساطة.
تعمل السياسات المركزية على ربط جميع مراحل العملية معًا. يفرض MetaDefender قواعد الحجر الصحي وقيود الأجهزة وتسجيل التدقيق عبر جميع سير عمل الوسائط، مما يضمن فحص كل ملف يدخل إلى بيئة معزولة وتصديقه وتسجيله. بالنسبة للمؤسسات التي تعمل بموجب متطلبات NERC CIP أو NIST 800-53 أو ISA/IEC، يعد هذا المستوى من التحكم ضروريًا. فهو يوفر دليلًا قابلًا للتحقق من أن كل ملف يدخل البيئة قد تم فحصه والموافقة عليه.
وقاية موحدة تتجاوز حدود الملفات
تُعد التقنيات المذكورة في الأقسام السابقة، وهي المسح المتعدد وتقنية Deep CDR™ وبيئة الحماية المعزولة وأمن البريد الإلكتروني وتطبيق الإعدادات في وضع الكشك، أكثر فاعلية عندما تعمل ضمن إطار سياسة موحد. ويوفرMetaDefender هذا الأساس.
تعمل المنصة على توحيد السياسات والقياس عن بُعد والإنفاذ عبر كل نقطة دخول للملفات، بدءًا من بوابات البريد الإلكتروني السحابية وصولاً إلى نقاط فحص الوسائط القابلة للإزالة وعمليات النقل عبر الشبكة. وبدلاً من إدارة كل إجراء بشكل منفصل، تقوم فرق الأمن بتحديد قواعد معالجة الملفات مرة واحدة وتطبيقها بشكل متسق في كل مكان.
3 مسارات عمل أساسية يدعمها MetaDefender Core
- سياسات ملفات متسقة: تُطبق قواعد الفحص والتطهير نفسها بغض النظر عن الطريقة التي يدخل بها الملف إلى البيئة.
- الإصلاح التلقائي: تؤدي Sandbox وبيانات السمعة إلى اتخاذ قرارات الحظر أو العزل أو الإفراج دون تدخل يدوي.
- الامتثال والاستعداد للتحقيقات الجنائية: يتم تصدير سجلات عمليات الدخول (IOCs) وسجلات التدقيق إلى منصات SIEM لأغراض إعداد التقارير والتحقيق.
يُغلق هذا النهج الموحد الثغرات بين الضوابط الفردية. فالحكم الذي يصدره نظام الحماية التجريبية بشأن ملف مشبوه عند أحد الحدود يمكن أن يؤثر على الفور في كيفية التعامل مع الملفات المماثلة عبر الحدود الأخرى. وتتمثل النتيجة العملية في اكتشاف أسرع، وتخفيف عبء العمل عن كاهل المحللين، وتقليل فرص انتقال الملفات الخبيثة عبر الثغرات غير المنسقة.
ضمان ألا يعود «كومباكر» أبدًا
ستواصل مجموعة «لازاروس» تطوير أنظمة التشفير وسلاسل برامج التحميل وطرق التوزيع الخاصة بها، لكن ما لا يمكنها تغييره بسهولة هو اعتمادها على الملف كنقطة دخول. وتقوم MetaDefender بفرض إجراءات وقائية عند كل نقطة تفاعل مع الملفات عبر البريد الإلكتروني والوسائط القابلة للإزالة وعمليات النقل عبر الشبكة.
Multiscanning وتعمل تقنية Deep CDR™ على تحييد التهديدات قبل تنفيذها. MetaDefender إن مسار الكشف المكون من خمس طبقات في Aether، والذي يتضمن التحليل الثابت من Predictive Alin AI في الطبقة الثانية، يكشف العناصر التي لا يمكن تطهيرها بأمان، ويعمل عبر «هرم الألم» بأكمله، ويولد معلومات استخباراتية تعزز الدفاعات مع كل عملية تحليل.
يعمل التحليل الثابت قبل التنفيذ في «Layer 2» على حجب هجمات «صفر يوم» المتوقعة على محيط الشبكة في غضون أجزاء من الألف من الثانية، ويحافظ على سعة بيئة الاختبار (sandbox) للملفات التي تحتاج إليها بشدة. MetaDefender Core يضمن أن تعمل هذه الضوابط في إطار سياسة موحدة.
في مواجهة «Comebacker» والحملات التي ستتبعه، لا يكمن السؤال الحقيقي في ما إذا كانت أنظمة الحماية لديك قادرة على اكتشاف أحدث المتغيرات، بل في ما إذا كان الملف الخبيث سيصل إلى المستخدم أصلاً. لمعرفة كيف OPSWAT المساعدة في تعزيز إجراءات الوقاية في بيئتك، تواصل مع أحد الخبراء.
الأسئلة المتداولة
ما هو الباب الخلفي «Lazarus Comebacker»؟
«Comebacker» هو باب خلفي مرتبط بمجموعة «Lazarus» التي ترتبط بجمهورية كوريا الديمقراطية الشعبية. وقد تطورت هذه البرمجية الخبيثة منذ عام 2021 من خلال مشاريع «Visual Studio» المُلوثة، وحزم «PyPI» التي تم الاستيلاء عليها عن طريق الأخطاء الإملائية، وصولاً إلى طُعم التصيد الموجه التي تستهدف مؤسسات الفضاء والدفاع. ويقوم كل متغير بتغيير طريقة التشفير وطريقة التوزيع، لكنه يعتمد على نفس نقطة الدخول: ملف يفتحه المستخدم ويثق به.
لماذا تواجه أنظمة الدفاع القائمة على التوقيعات صعوبات في التصدي لـ«Comebacker»؟
تقوم مجموعة «لازاروس» بتشغيل نسخ متوازية تستخدم خوارزميات تشفير مختلفة، مثل ChaCha20 في سلسلة ما وHC256 في سلسلة أخرى، وتنتج هذه النسخ وظائف باب خلفي متطابقة. وبما أن التوقيع الذي يُكتب لنسخة معينة لا يكتشف النسخة الأخرى، فإن عمليات الكشف التي تعتمد حصريًّا على الأنماط المعروفة تتخلف عن الركب بسرعة تضاهي سرعة إعادة تجميع المجموعة للبرامج.
كيف يستشعر « MetaDefender » Aether تهديدًا من نوع «Comebacker» لم يسبق رؤيته من قبل؟
يقوم MetaDefenderAether بمعالجة كل ملف عبر خمس طبقات: سمعة التهديد، والتحليل الثابت (Predictive Alin AI)، والتحليل الديناميكي (Adaptive Sandbox )، وتقييم درجة خطورة التهديد، والبحث عن التهديدات. يمكن لـ Predictive Alin AI تحديد ملف ما أو تبرئته قبل التنفيذ في غضون أجزاء من الألف من الثانية؛ وأي ملف غير مؤكد ينتقل إلى مرحلة المحاكاة على مستوى التعليمات، والتي تكشف عن سلاسل المحمل، وعمليات فك التشفير، وسلوك C2 التي قد يفوتها الفحص الثابت وحده.
هل يمكن لـ «Predictive Alin AI» إيقاف تهديد ما قبل أن تكتشفه تقنية Deep CDR™ أو حتى بيئة الحماية (sandbox)؟
نعم. بصفته الطبقة الثانية من مسار معالجة « MetaDefender Aether»، يقوم نظام «Predictive Alin AI» بتحليل المؤشرات الهيكلية والسلوكية للملفات قبل تنفيذها أو تفجيرها. ويمكن حظر الملفات الخبيثة التي ترتفع درجة الثقة في خطورتها قبل تنفيذها، بينما تتخطى الملفات النظيفة التي ترتفع درجة الثقة في سلامتها عملية التحليل غير الضرورية في بيئة الحماية، مما يحافظ على سعة بيئة الحماية للملفات التي تحتاج فعليًّا إلى فحص سلوكي متعمق.
هل ينجح هذا النهج في البيئات المعزولة عن الشبكة أو البيئات السرية؟
نعم. يعمل نظام الذكاء الاصطناعي التنبئي «ألين» (Alin AI) عبر الإنترنت أو في وضع غير متصل تمامًا بالإنترنت مع الحفاظ على أداء ثابت. MetaDefender كما يدعم نظام «إيثر» (Aether) ككل نماذج النشر المعزولة تمامًا عن الشبكة، بما في ذلك التكوينات المحلية والهجينة، بحيث يمكن تشغيل مسار المعالجة المكون من خمس طبقات بالكامل دون الحاجة إلى الاتصال بالسحابة عند الضرورة.