يمثل MetaDefender 2.4.0 قفزة نوعية في مجال كشف التهديدات والتكامل المؤسسي وتجربة المستخدم. بفضل قدرات المحاكاة الجديدة، والدعم السلس لتقنية تسجيل الدخول الأحادي (SSO)، وسير العمل المُحسّن في واجهة المستخدم، يتيح هذا الإصدار لفرق الأمن تحليل التهديدات بسرعة أكبر وبدقة أعلى. اكتشف الميزات الجديدة والتحسينات التي تم إدخالها، وكيف أصبح نظام الدفاع ضد التهديدات لديك أكثر ذكاءً.
ما الجديد
يجلب هذا الإصدار ميزات جديدة قوية مصممة لتعزيز جاهزية المؤسسة ووصول المستخدم والعمق التحليلي.
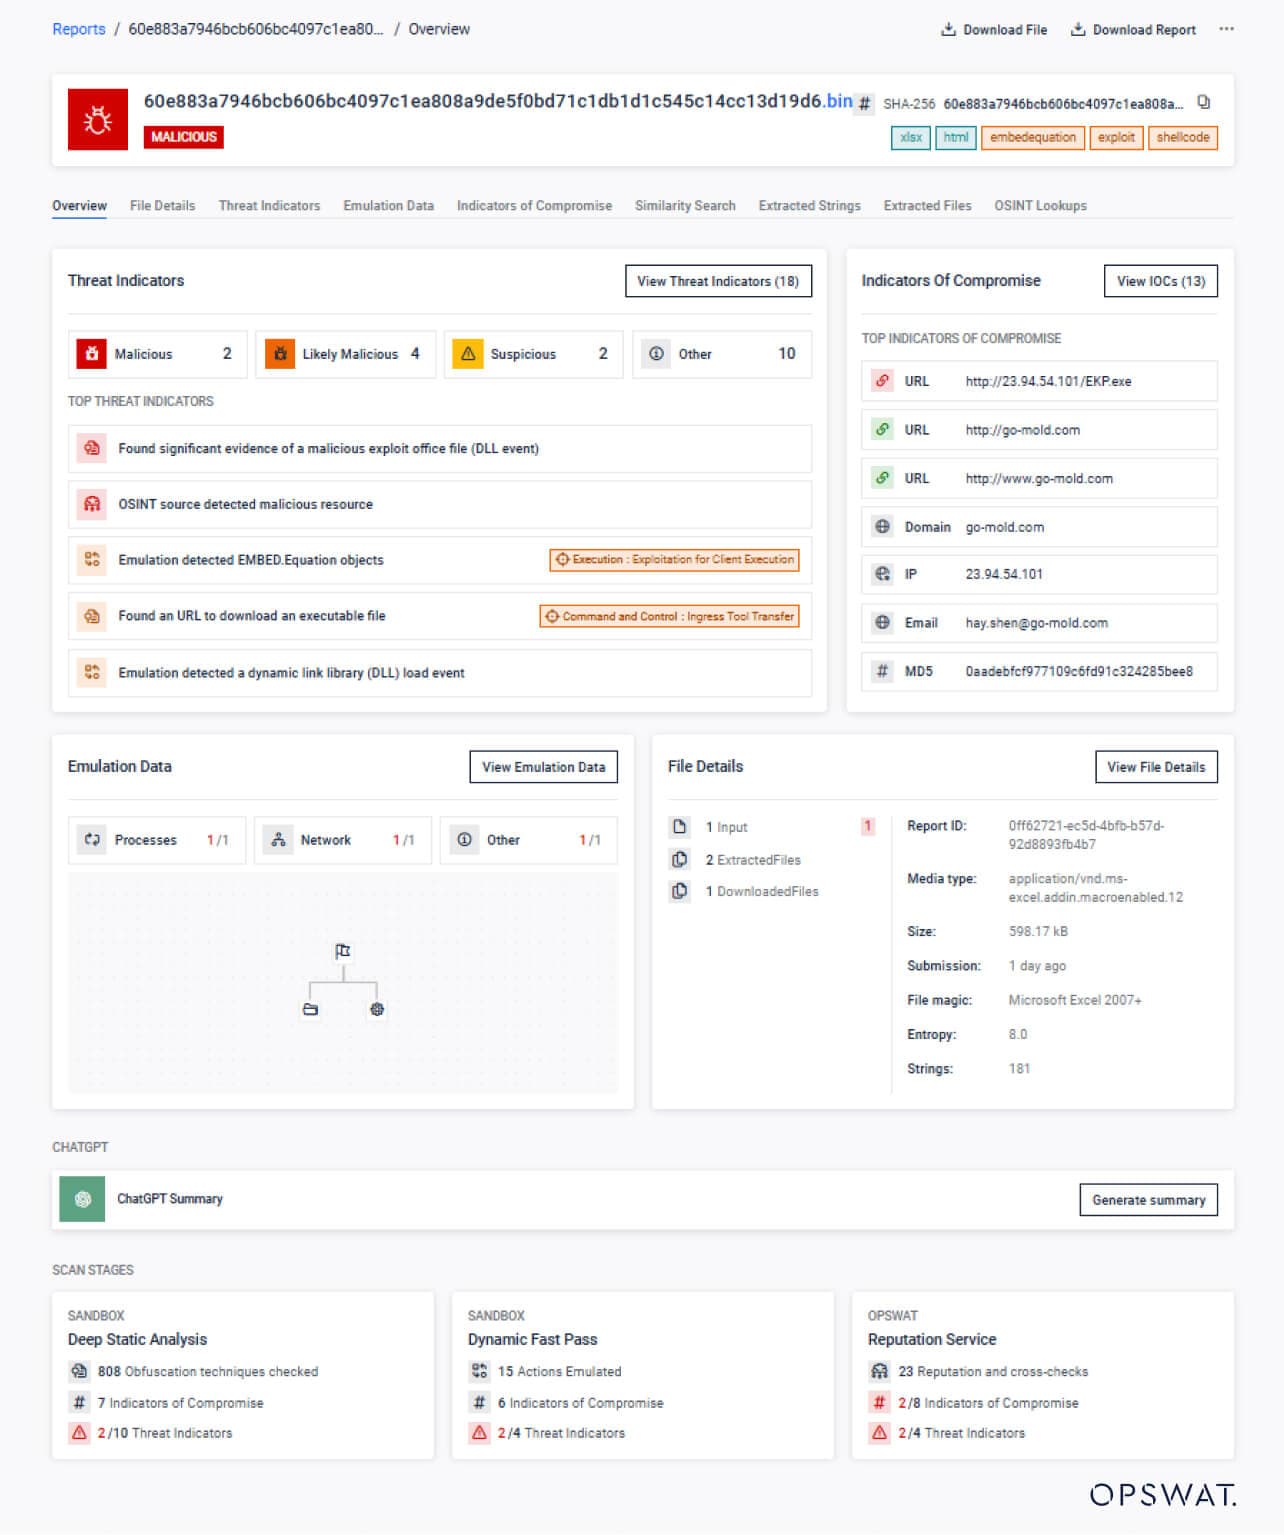
- نظرة عامة على إعادة تصميم التقرير
اكتشف واجهة مستخدم تم إعادة تصميمها بالكامل بهدف تحقيق الوضوح والسرعة — وتتميز بالتنقل السهل، والتصفية الديناميكية، ورؤى موحدة حول التهديدات في عرض واحد مبسط.
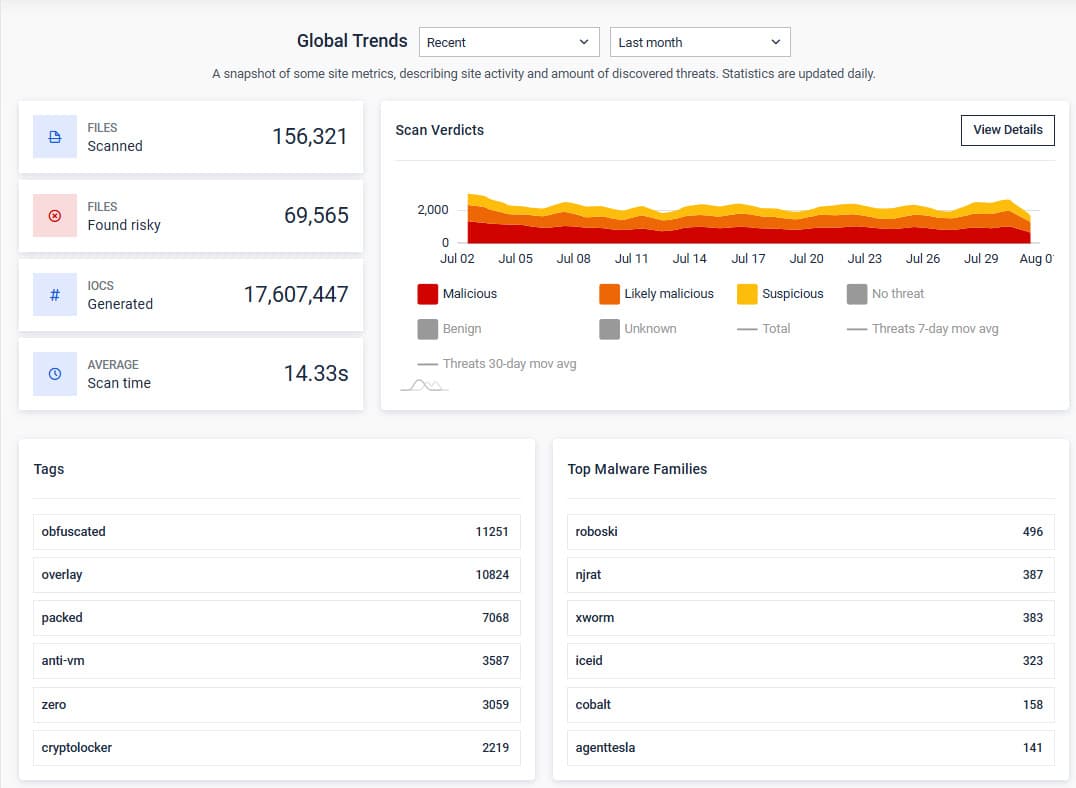
- إعادة تصميم صفحة الموضوعات المتداوَلة
تصفح صفحة الموضوعات المتداوَلة المحسّنة بسلاسة والتي تتميز بتصميم محدّث ومرئيات بديهية - مما يتيح رؤية أعمق مع مخططات بيانية محدّثة حول أحكام الفحص ومتوسط وقت الفحص وتوليد مؤشرات التهديدات الرئيسية.
- تكامل مزود الهوية (IDP) عبر SAML 2.0
قم بدمج MetaDefender بسلاسة مع حلول تسجيل الدخول الأحادي (SSO) الخاصة بالمؤسسات، حلول OKTA وPing الخدمات اتحاد Active Directory الخدمات AD FS)، باستخدام اتحاد SAML 2.0 الكامل — مما يؤدي إلى تبسيط إدارة المستخدمين وتعزيز الوضع الأمني لمؤسستك. - وضع التثبيت دون اتصال بالإنترنتمن ريد هات
نشر Sandbox بأمان في بيئات التثبيت دون اتصال بالإنترنت مع دعم كامل للتثبيت دون اتصال بالإنترنت على نظام التشغيل ريد هات لينكس 9. - محاكي ويندوز PE المتقدم (بيتا)
يقدم محاكي ويندوز PE المتقدم بيتا بالفعل قيمة كبيرة من خلال تفريغ الحمولات الديناميكية، والكشف عن مراكز عمليات التشغيل الدولية المخفية، وكشف مؤشرات التهديدات الجديدة - مما يساهم بشكل مباشر في إحداث تأثير حقيقي كما تم قياسه على موقع Filescan.io: زيادة بنسبة 48% + في الأحكام عالية الثقة ("الخبيثة") يوميًا، وزيادة بنسبة 224% + في مراكز عمليات التشغيل الدولية المستخرجة يوميًا، وزيادة بنسبة 159% + في توليد العلامات.
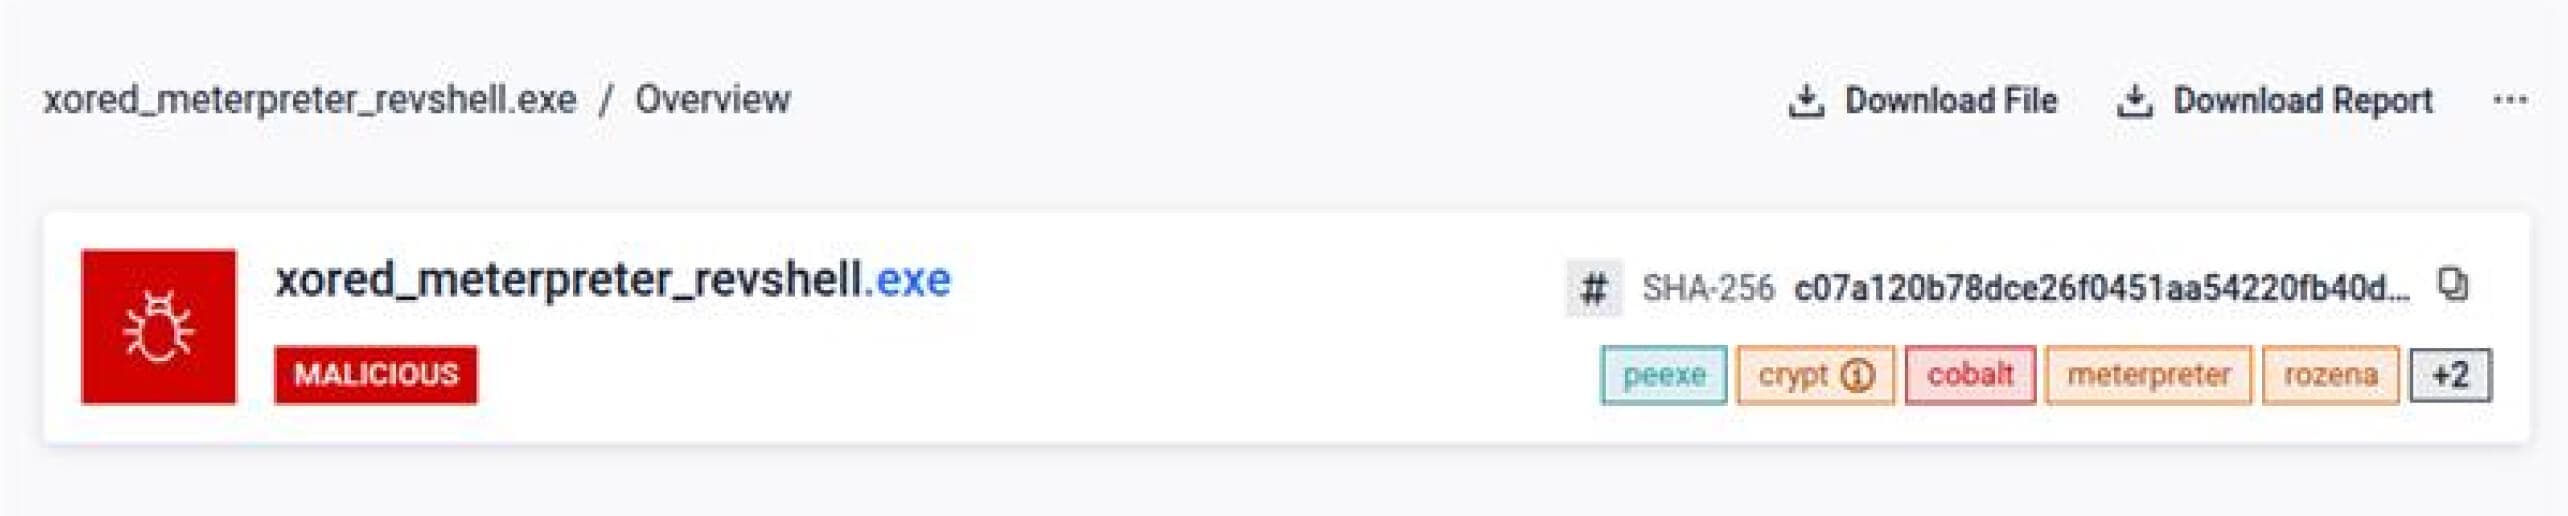
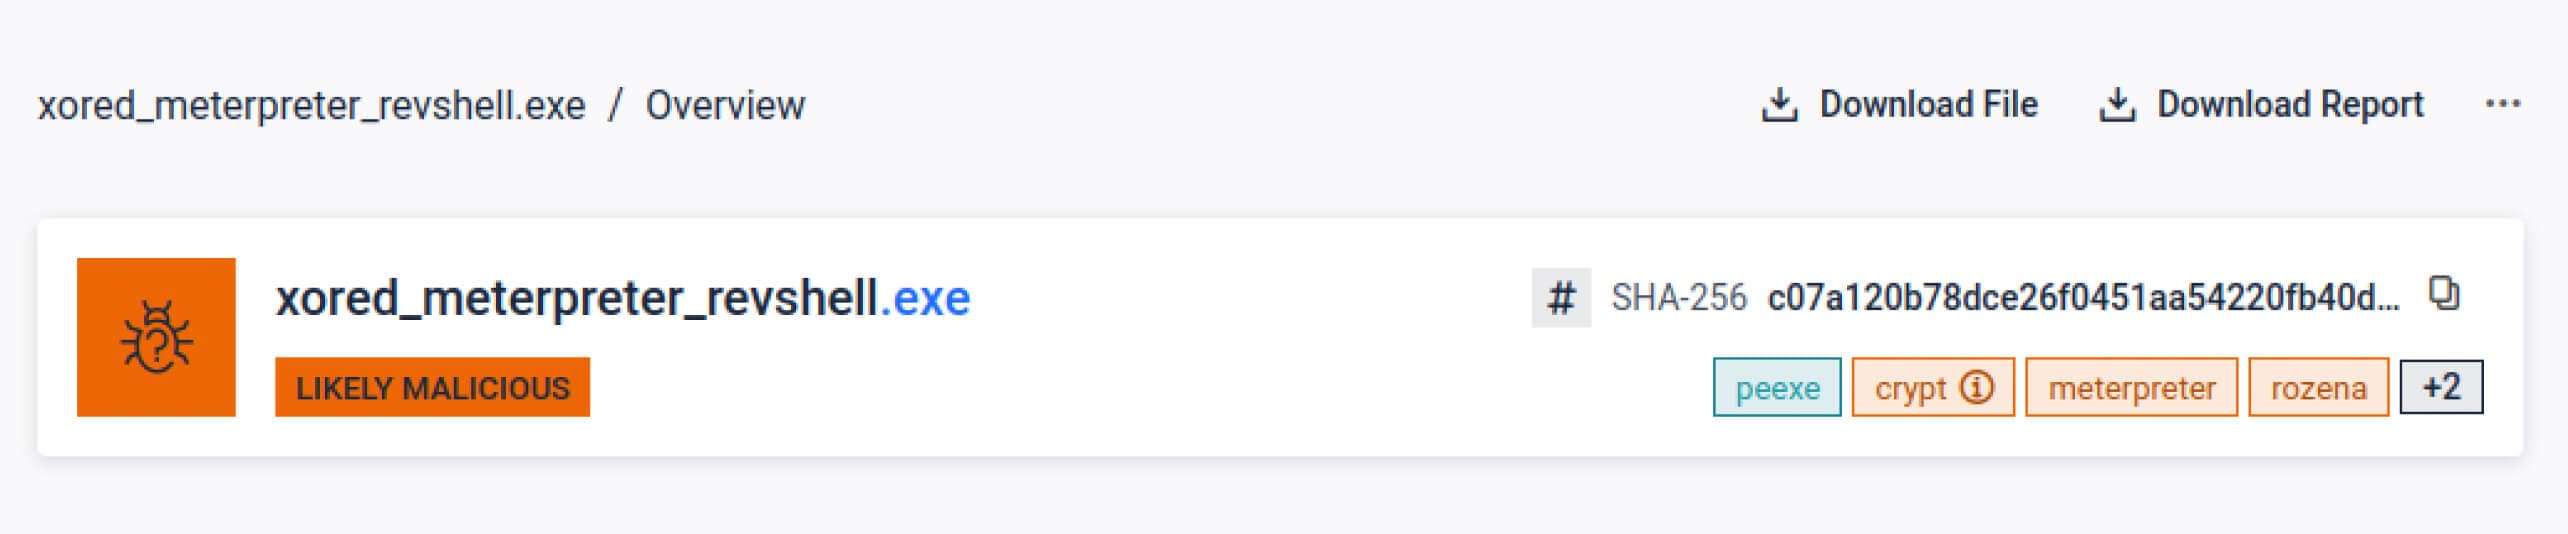
تجعل هذه الابتكارات مجتمعةً من MetaDefender نظامًا أكثر سهولة في الاستخدام وقابلية للتوسع وفعاليةً في عمليات الأمن الحديثة.
التحسينات
إلى جانب الميزات الجديدة، يقدم هذا الإصدار تحسينات مستهدفة تعمل على تبسيط الأداء والمرونة والرؤية.
- إحصائيات نظرة عامة على مؤشرات التهديدات
تُظهر لوحات معلومات
الآن مؤشرات تهديدات متميزة، مما يتيح تجاوز المعلومات غير المهمة لتقديم تقييمات مخاطر أكثر وضوحًا وقابلية للتنفيذ. - إمكانية الوصول إلى المدخلات وإعادة هيكلة النماذج
تضمن مكونات النماذج المُحدَّثة اتساق التسميات، والتوافق مع معايير ARIA، والتحقق من الصحة بطريقة تتيح إمكانية الوصول — مما يعزز سهولة الاستخدام ويتوافق مع أفضل الممارسات في مجال إمكانية الوصول.
وتعزز هذه التحسينات دور MetaDefender كأداة أساسية لتحليل التهديدات المتقدمة.
كشف التهديدات من المستوى التالي
ما الجديد
يعزز MetaDefender 2.4.0 قدرات الكشف من خلال عمليات فك التعبئة وإزالة التعتيم والتعرف على المتغيرات الأكثر ذكاءً.
- تم تحديث منطق YARA ومنطق استخراج التكوين للبرمجيات الخبيثة
تم تحديث قواعد الكشف ومنطق استخراج التكوين لتحديد متغيرات Lumma Stealer (ChaCha) و MetaStealer و Snake Keylogger بشكل أفضل. - تحسينات إلغاء تعبئة محمل .NET
تمت إضافة دعم لتفريغ محملات Roboski وReZer0، إلى جانب إزالة تشويش تدفق التحكم في ملفات .NET لتحسين استخراج الحمولة.
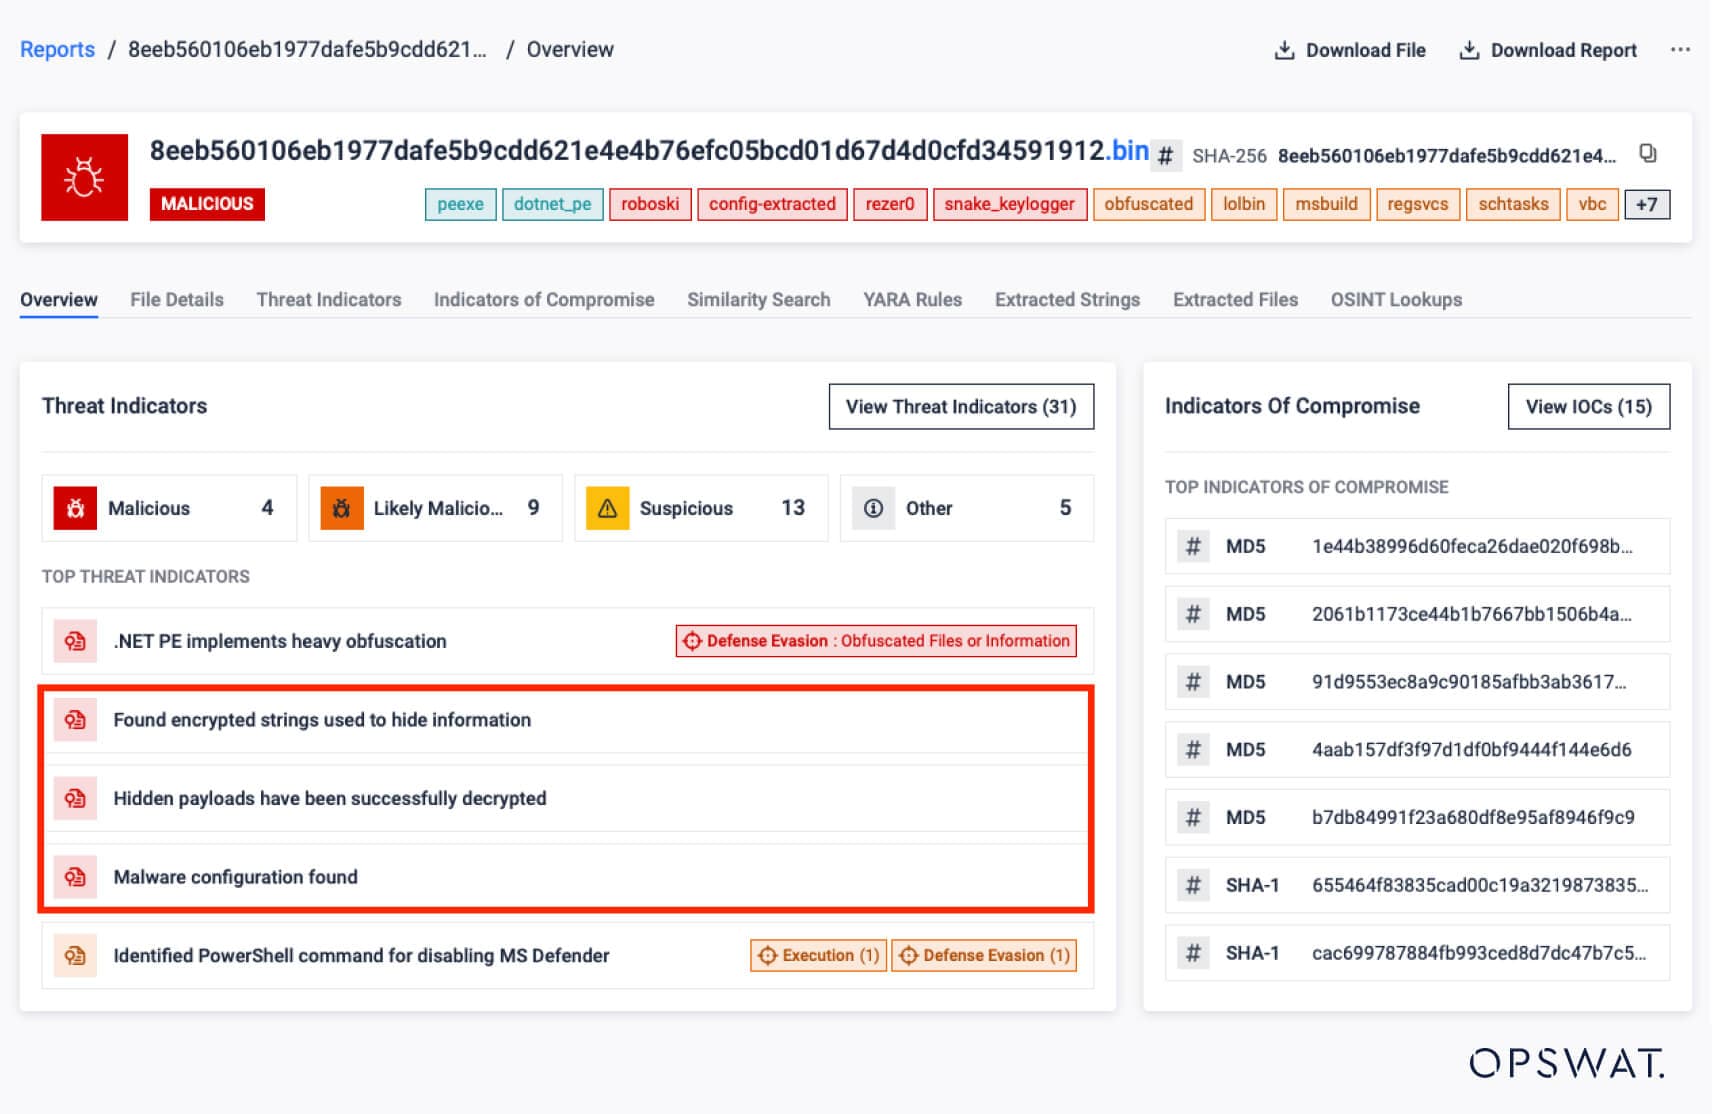
- إزالة التعتيم عن تدفق التحكم في ملفات .NET
تنفيذ عملية إزالة التعتيم عن تدفق التحكم لتحسين كفاءة التفريغ وكشف الحمولات المخفية في نماذج .NET المبهمة. - الكشف المبكر عن متغيرات ClickFix
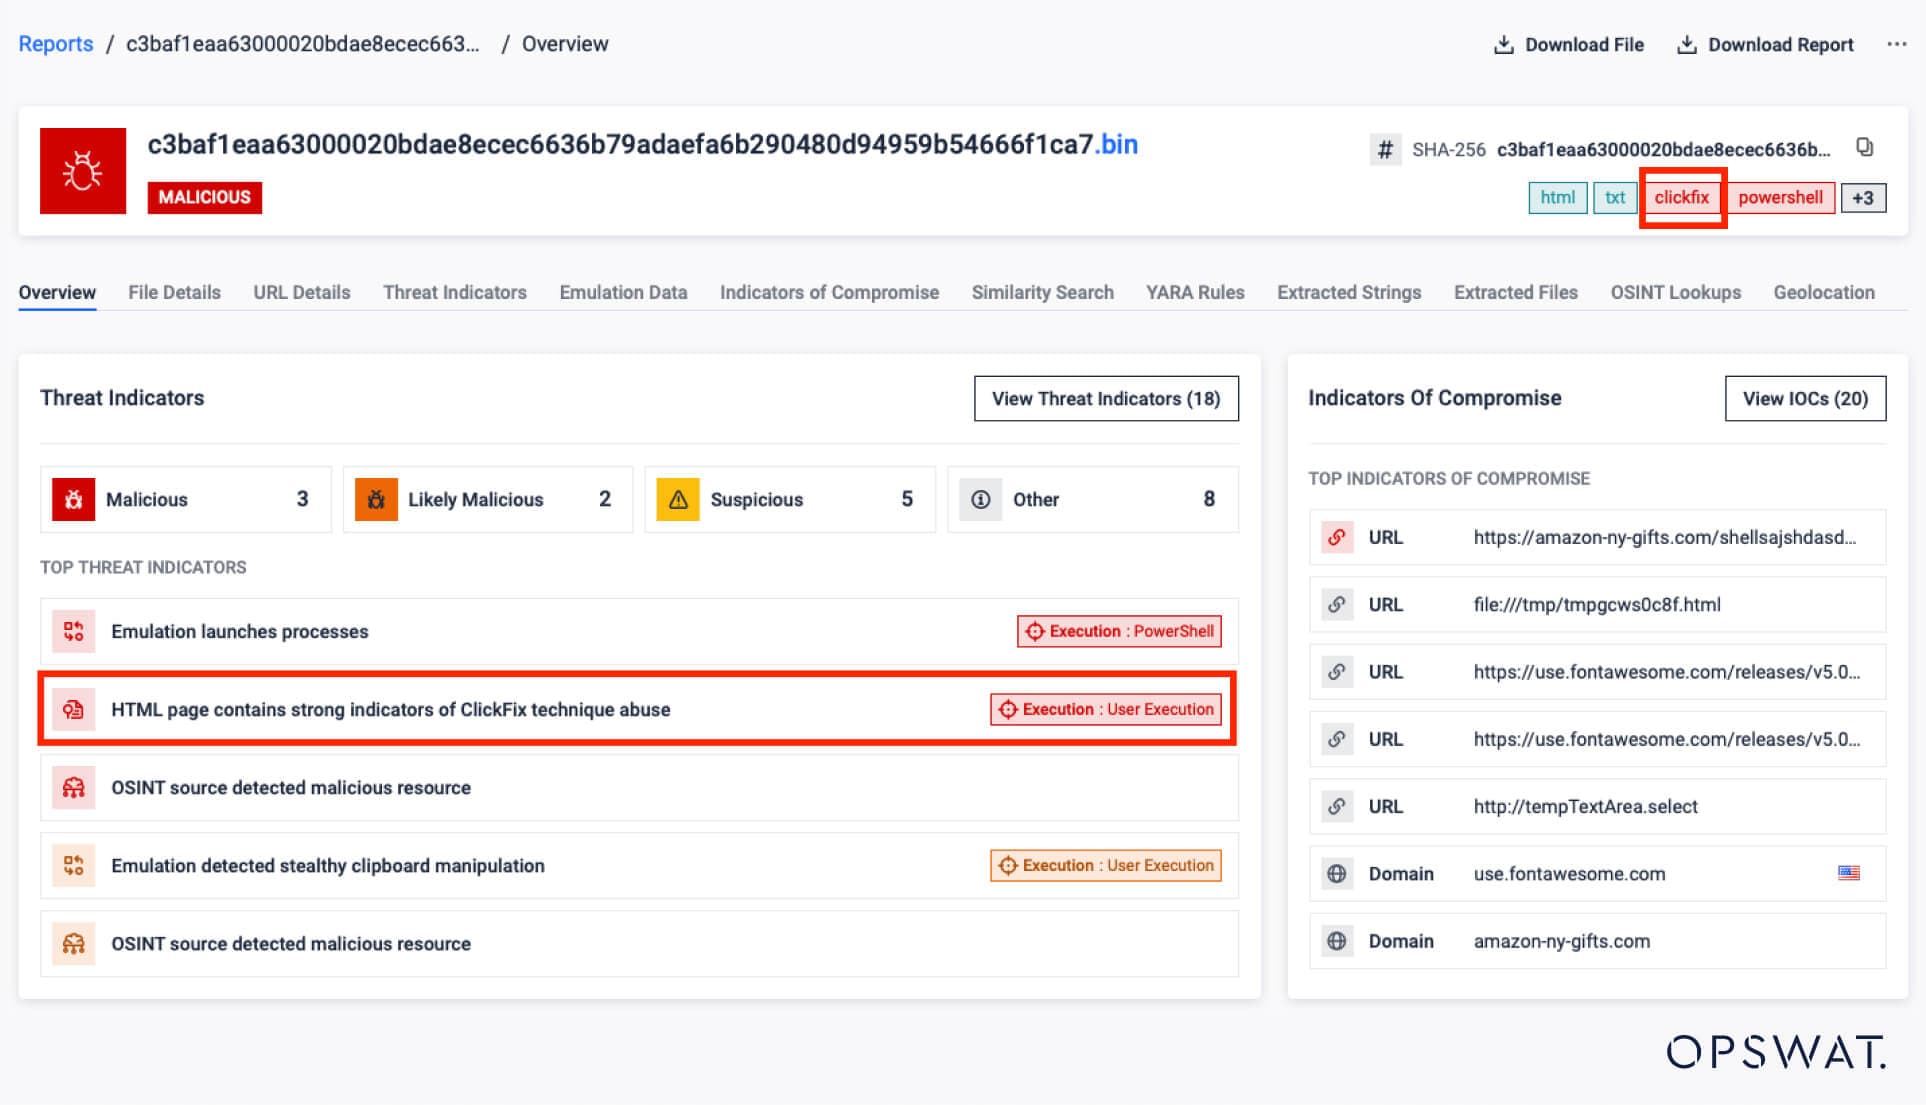
تمكين الكشف المبكر عن متغيرات ClickFix والمتغيرات ذات الصلة - معالجة الاتجاه المتزايد في تهديدات الهندسة الاجتماعية.
- التشفير التلقائي لأوامر Base64
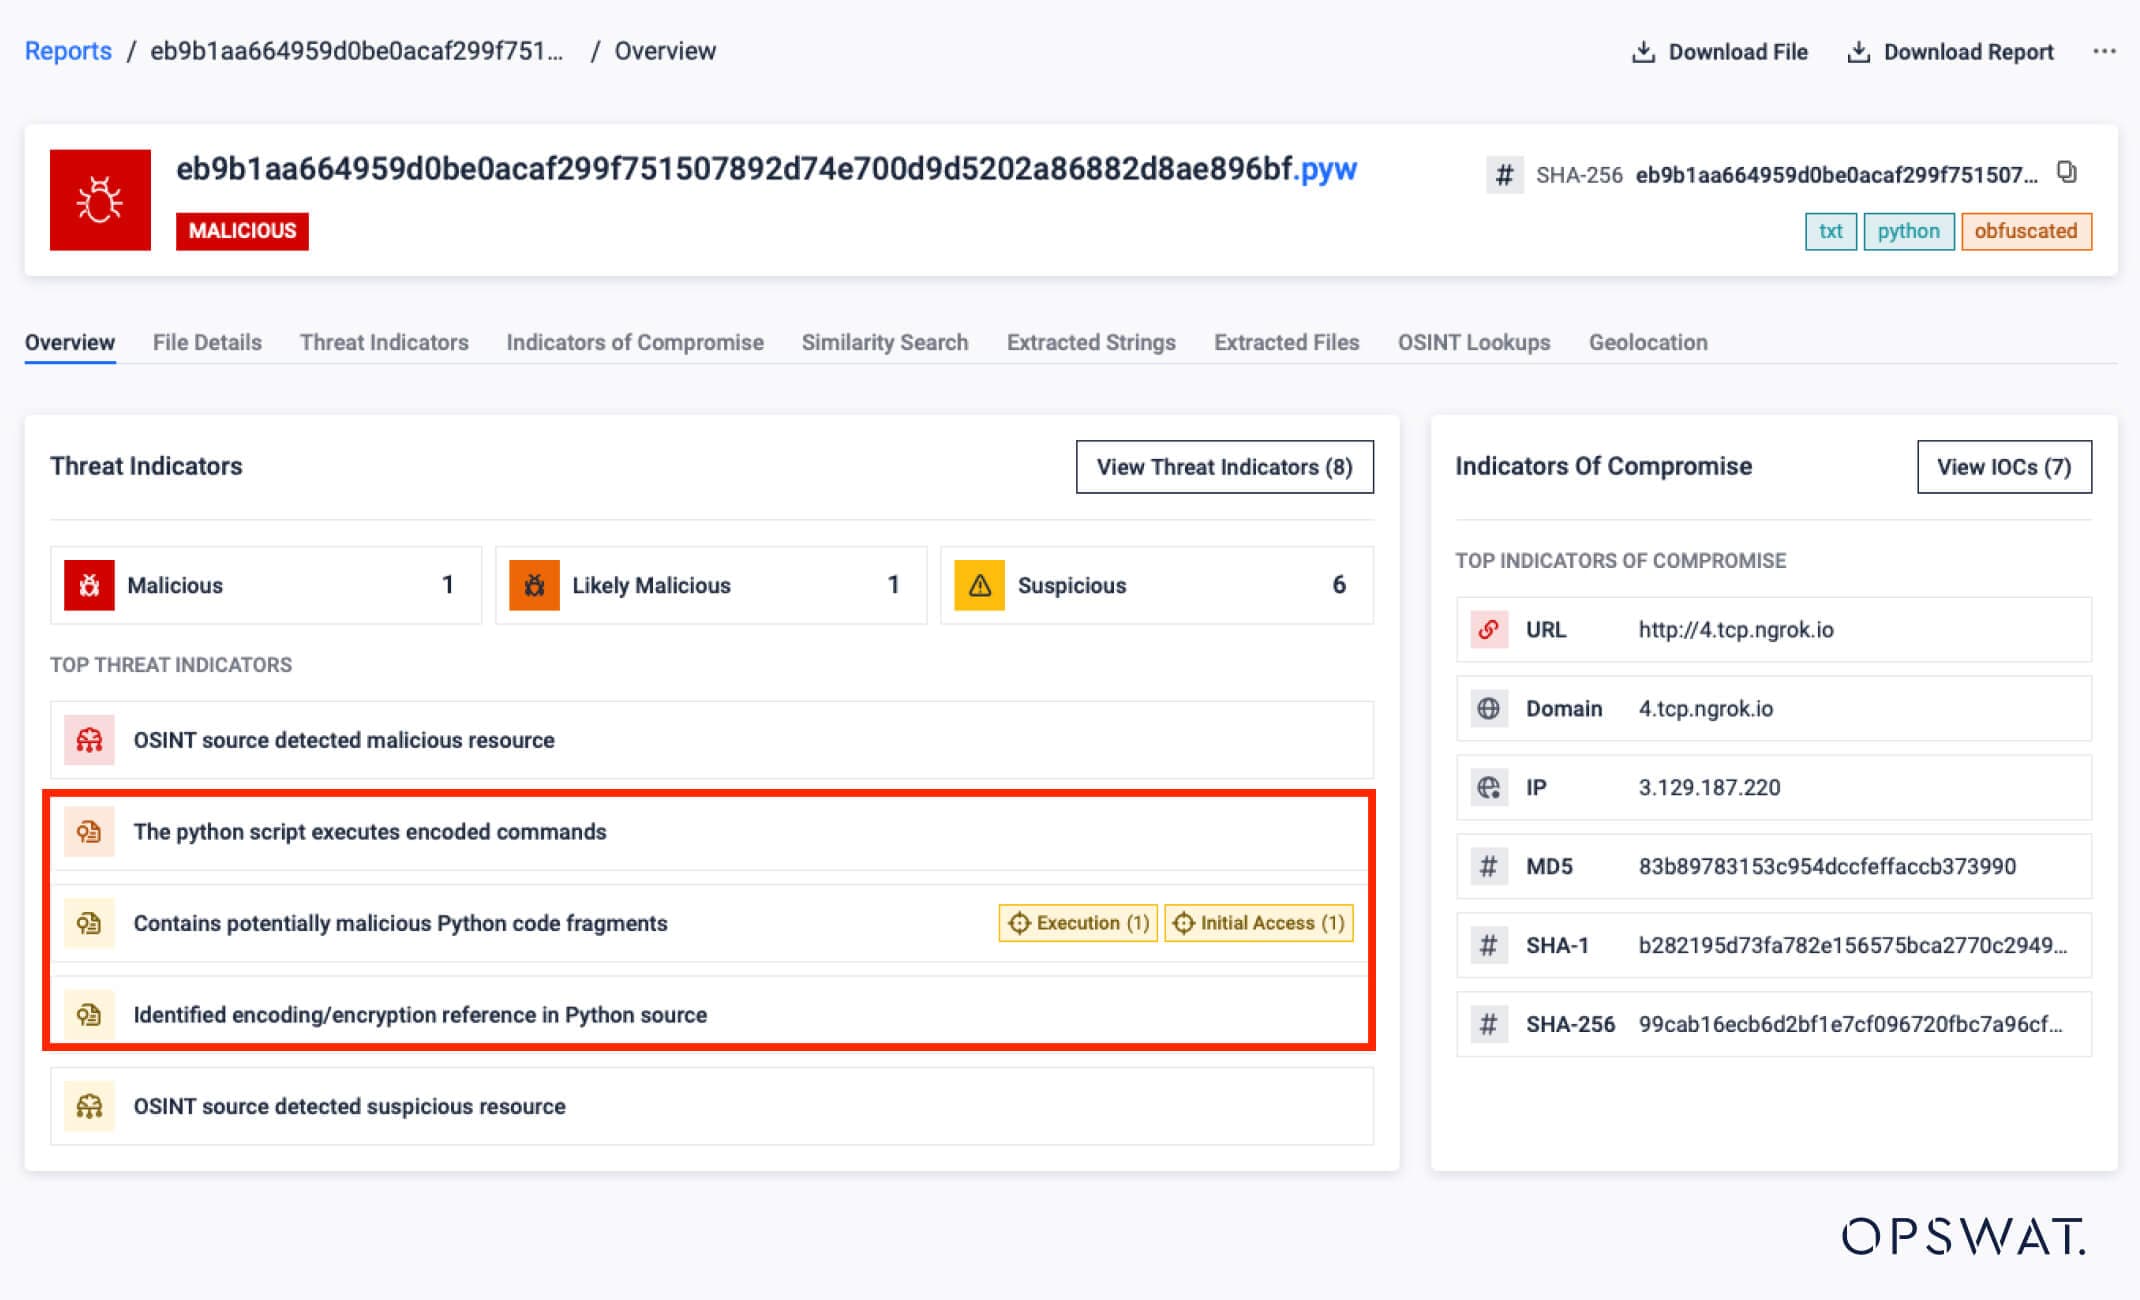
تم تمكين التشفير التلقائي للأوامر المشفرة بتنسيق Base64 في نصوص Python وBash، مما أدى إلى الكشف عن طبقات إخفاء أعمق وتحسين دقة الكشف.
- دعم تحليل ملفات ACCDE
دعم إضافي لتحليل ملفات ACCDE، وتوسيع نطاق التغطية لتشمل تطبيقات Microsoft Access وتحسين الرؤية في التهديدات المضمنة.
تعمل هذه الإضافات على توسيع نطاق الرؤى السلوكية العميقة وإظهار التهديدات الخفية بدقة أكبر.
التحسينات
تعمل التحسينات في هذا القسم على زيادة دقة الكشف والتحليل السياقي عبر نطاق أوسع من التهديدات.
- الكشف المحسّن عن ثنائيات .NET المشبوهة
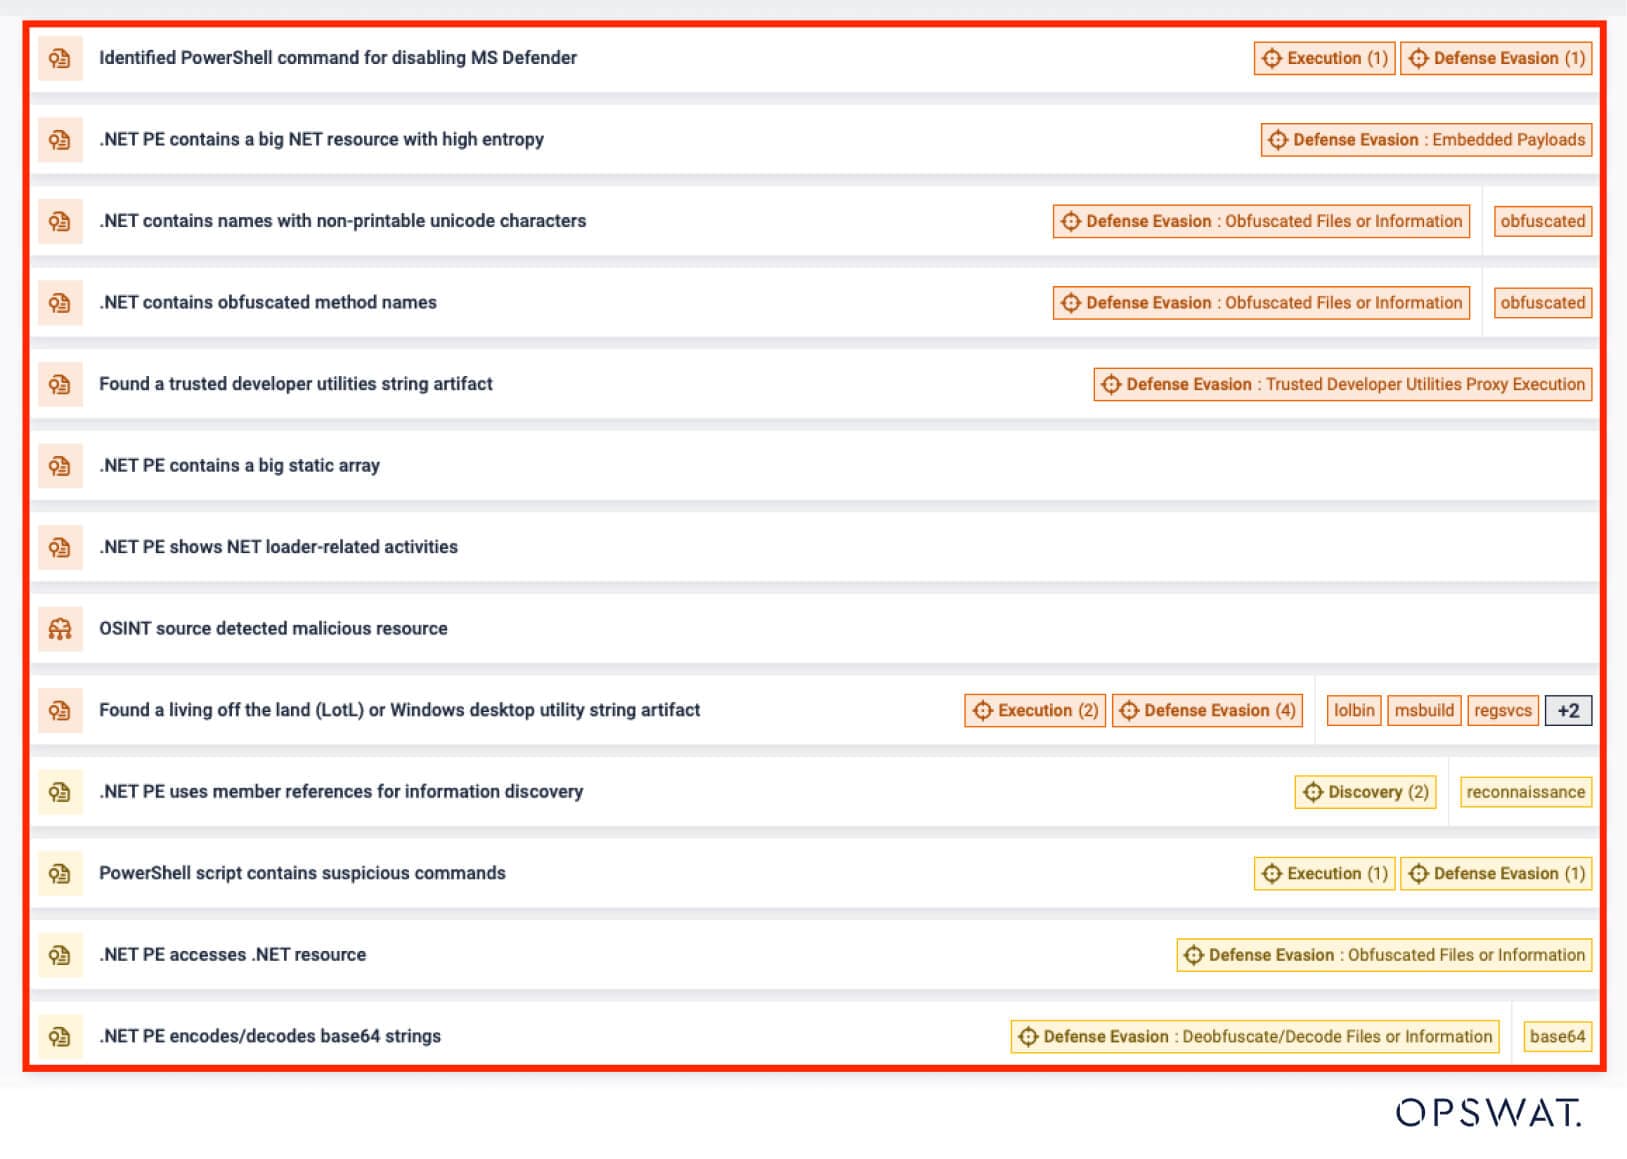
الكشف المحسّن من خلال تحليل الحالات الشاذة منخفضة المستوى - مثل المصفوفات الثابتة كبيرة الحجم، والموارد عالية الخصائص، وأنماط الاستدعاء غير المنتظمة - من أجل التعرف المبكر على تهديدات .NET المشبوهة. - تحليل محسّن لتهديدات HTML
: يعمل محلل HTML المُحدَّث ومؤشرات الكشف الموسعة على زيادة الدقة في التصدي للتهديدات المستندة إلى الويب التي تتسم بطابع التهرب أو التي تحتوي على أخطاء في البنية. - توسيع نطاق تغطية IOC و MITRE ATT&CK
تحليل أعمق لملف LNK، وإثراء أكثر ذكاءً للمؤشرات، ووضع علامات مرنة قائمة على YARA، مما يزيد من حدة ارتباط التهديدات والتحليل السياقي عبر التقارير.
- تحديث قاعدة بيانات DIE (Detect It Easy)
تحسين نوع الملف والتعريف الثنائي المحسّن والمعبأ يعززان دقة التصنيف عبر مجموعات العينات المتنوعة والمعقدة. - تحسين عملية البحث في OSINT
تم تعطيل عمليات البحث عن النطاقات المستخرجة بطريقة تجريبية بهدف تقليل النتائج الإيجابية الخاطئة وتحسين دقة النتائج الإجمالية.
من الاستدلال الثابت إلى التخصيب الديناميكي، تزيد هذه التحسينات من تسليح المحللين ضد التهديدات المراوغة اليوم.
ملاحظات إصدار المحرك
محاكي PE المتقدم (بيتا)
التحسينات
يشهد محاكي PE المتقدم (الإصدار التجريبي) ترقيات كبيرة في هذا الإصدار، مما يفتح رؤى سلوكية أعمق ويكشف عن التهديدات التي تتفادى التحليل التقليدي.
- تنفيذ شيلكود
تمت إضافة دعم لشيلكود مستقل وربط المُوجِّه، مما يتيح إجراء تحليل أعمق للحمولات منخفضة المستوى. - تتبع الأحداث
يلتقط النشاط المشبوه بما في ذلك عمليات الكتابة على الذاكرة والقرص، وتغييرات الحماية، وحل DNS، وطلبات HTTP، وغيرها. - مقالب ذات صلة
يستخرج تلقائيًا مقالب الذاكرة من نقاط التنفيذ الرئيسية - مثل ملفات PE - لإجراء فحص أعمق للتهديدات. - التكامل مع التفكيك
يوجه عمليات تفريغ الذاكرة ذات المغزى مباشرةً إلى خط أنابيب التفكيك لتحسين التحليل المتعمق. - نظرة عامة وتتبع
يقدم إحصائيات موجزة وإصدارات وتحسينات على سجل API القابلة للتكوين من أجل رؤية أكثر ثراءً لتتبع التنفيذ. - مؤشرات التهديد الجديدة
تضيف مؤشرات سلوكية خاصة بالتهديدات تضيف مؤشرات سلوكية خاصة بالتهديداتالإلكترونية لتوفير رؤى تحليلية أكثر استهدافاً وذات مغزى. - استخراج مركز عمليات إنترنت الأشياء الإضافي
يستفيد من المحاكاة للكشف عن مراكز عمليات إنترنت الأشياء غير المرئية من خلال التحليل الثابت، مما يعزز اكتمال الكشف. - هزيمة المراوغة
ينفذ محاكاة بصمات الأصابع المتقدمة لاكتشاف سلوكيات البرمجيات الخبيثة المراوغة وتجاوزها.
ترسخ هذه التحسينات مكانة المحاكي كأحد الأصول المهمة للكشف عن البرمجيات الخبيثة المعقدة ومتعددة المراحل واستخراج البرمجيات الخبيثة القابلة للتنفيذ بدقة لا مثيل لها.
ما الجديد
يقدم هذا التحديث للمحرك مضاهاة موسعة، ومنطق مؤشرات متقدم، وتحليل نصي حديث.
- .lnk Batch Drop Detection
يكتشف ملفات اختصارات ويندوز التي تنشئ وتنفذ البرامج النصية الدفعية - مما يسد ثغرة خطيرة تستغلها تقنيات "العيش خارج الأرض". - محاكاة API الحافظة
محاكاة الويب تلتقط الآن عمليات الحافظة الحديثة مثل كتابة() وكتابة نص()، مما يكشف التقنيات المستخدمة في مجموعات التصيد الاحتيالي والقطارات. - دعم ECMAScript 6 فيمحاكاة أنيسيدورا
جافا سكريبت 6يدعم الآن صيغة ES6، مما يوسع بشكل كبير من تغطية البرامج النصية الخبيثة المتقدمة والحديثة.
تساهم كل قدرة جديدة في الكشف المبكر عن التهديدات وإصدار أحكام أكثر ثقة، خاصة في البيئات المعقدة.
التحسينات
يخطو الأداء والدقة والأتمتة خطوة إلى الأمام في أحدث دورة تحسين للمحرك.
- النقرات التلقائية على الأزرار/الروابط في محاكاة HTML
تؤدي المحاكاة المحسّنة إلى تشغيل البرامج النصية التي تعتمد على واجهة المستخدم، مما يزيد من اكتشاف التنزيلات التي يتم إخفاؤها خلف العناصر التفاعلية. - تنفيذ معالج الأحداث عند النقر
يتم الآن تنفيذ معالجات الأحداث المضمنة عند النقر، مما يعزز اكتشاف الثغرات المضمنة في HTML/JavaScript. - document.body.apقلمd.apقلمd() ودعم القراءة الذاتية / دعم مرحلة التفريخ
تقديم محاكاة DOM عالية الدقة ودعم السلوكيات المرجعية الذاتية لتحليل التهديدات متعددة المراحل بشكل أفضل. - تحديثات HtmlUnit
تم تحديث الإصدار
، وهو برنامج محاكاة متصفح قائم على لغة جافا، ليشمل إصلاحات في محرك جافا سكريبت، وتحسينًا في عرض CSS، واستقرارًا عامًا أفضل.
تعمل هذه التحسينات في الواجهة الخلفية على تعزيز قابلية التوسع والدقة عبر الأحجام الكبيرة والحمولات المتقدمة.
ابدأ باستخدام MetaDefender 2.4.0
لمعرفة المزيد، أو طلب عرض توضيحي أو التحدث مع أحد خبراء OPSWAT يرجى زيارة:https:metadefender
ابق في الطليعة في مواجهة التهديدات
