حماية البيانات في بيئة مصممة لضمان استمرارية العمل
كانت الشركة المصنعة تدير بيئات إنتاجية يُعد فيها وقت التشغيل والاستقرار من الأولويات القصوى. ولم يكن بالإمكان إصلاح أو تعديل العديد من أنظمة التكنولوجيا التشغيلية (OT) الخاصة بها دون المخاطرة بحدوث انقطاع في الخدمة، مما حدّ من استخدام الضوابط الأمنية التقليدية وجعل إجراء التغييرات محفوفًا بالمخاطر بطبيعته.
وفي الوقت نفسه، كانت الملفات الحيوية للأعمال تتنقل باستمرار بين الموردين وفرق الهندسة وأنظمة المصانع، وغالبًا ما كانت تتجاوز حدود تكنولوجيا المعلومات وتكنولوجيا التشغيل. ولم يكن بالإمكان تعديل هذه الملفات أو تنقيتها، مما ترك لفرق الأمن خيارات محدودة لفحصها بأمان قبل تنفيذها. وكان كل تبادل للملفات بين المورد والمصنع يوسع نطاق الهجوم الذي يمكن أن تستغله البرامج الضارة للدخول إلى بيئات الإنتاج عبر سير العمل التشغيلي الموثوق به.
مع وجود عشرات المصانع التي تعمل على مستوى العالم، كانت الشركة تفتقر إلى طريقة موحدة للكشف عن التهديدات المجهولة قبل تنفيذها، أدوات الحالية أدوات على تنبيهات ما بعد التنفيذ التي كان من الصعب تطبيقها عمليًا في بيئات التصنيع. وبدون رؤية شاملة ومتسقة لما يجري عبر المصانع والأنظمة المرتبطة بالتكنولوجيا التشغيلية (OT)، كانت فرق الأمن تفتقر إلى القدرة على المراقبة اللازمة لاتخاذ قرارات سريعة وواثقة عند ظهور ملفات مشبوهة.
سطح هجوم متنامٍ ومتنوع
كيف يمكن تأمين بيئة تتسم برؤية محدودة ومشهد أصول متغير باستمرار؟

في بيئة التصنيع هذه، كانت الأنظمة القديمة والحديثة تتطلب ضوابط أمنية تركز على الملفات وتُطبق قبل التنفيذ، وتكون مستقلة عن الرؤية الكاملة للأصول أو عمليات تصحيح الأنظمة. وكانت أدوات الهندسة ومنصات الأتمتة وعمليات تبادل الملفات التي يقودها الموردون جزءًا لا يتجزأ من العمليات اليومية، لكن العديد من هذه الأنظمة لم يكن من السهل تصحيحها أو تعديلها أو فصلها عن الشبكة.
3 تحديات رئيسية
- أنظمة التشغيل التقليدية التي تعمل جنبًا إلى جنب مع التقنيات الرقمية الحديثة
- محدودية الرؤية وإمكانية الإصلاح عبر بيئات الإنتاج
- توسيع نطاق الهجمات عبر مصانع الإنتاج العالمية
سير العمل القائم على الملفات دون ضمان ما قبل التنفيذ
كيف يمكن منع الملفات الضارة من التنفيذ عندما تعتمد سير العمل في مجالي الإنتاج والهندسة على ملفات لا يمكن تعديلها أو تنقيتها؟
الطريقة الوحيدة الموثوقة لوقف الملفات الخبيثة هي تحليلها ديناميكيًا قبل تنفيذها، وذلك من أجل الكشف عن البرامج الضارة من نوع «صفر يوم» (zero-day) والبرامج الضارة المراوغة المخبأة في ملفات الهندسة والإنتاج ذات الأهمية الحيوية للأعمال. وفي هذه المؤسسة، كانت الملفات تنتقل باستمرار بين الموردين وأقسام البحث والتطوير وأنظمة المصانع، ولم يكن من الممكن تعديلها دون تعطيل سير العمل، مما جعل الكشف القائم على نقاط النهاية والسمعة يقتصر على تحديد التهديدات بعد تنفيذها فقط.
3 تحديات رئيسية
- تبادل الملفات بكميات كبيرة بين الموردين وقسم البحث والتطوير والمصانع
- ملفات الهندسة والإنتاج التي تعذر تعديلها أو تنقيتها
- يتم الكشف بعد التنفيذ وليس قبله
النطاق، والبساطة، وحدود الكشف التقليدي
كيف يمكن الكشف عن التهديدات المجهولة وتلك التي تظهر في يومها الأول (zero-day) في جميع المصانع حول العالم دون زيادة العبء على فرق العمليات؟
مع وجود عشرات المصانع التي تعمل على مدار الساعة، احتاجت الشركة المصنعة إلى ضوابط أمنية قادرة على التوسع عالمياً مع الحفاظ على سهولة استخدامها من قبل فرق التشغيل بأكملها. وغالباً ما كانت أدوات أساساً لبيئات تكنولوجيا المعلومات تزيد من التعقيد دون أن توفر الوضوح العملي لمشغلي المصانع. كما أن الافتقار إلى رؤية متسقة قبل التنفيذ للتهديدات المجهولة وتهديدات "اليوم صفر" ترك الشركة معرضة للمخاطر.
3 تحديات رئيسية
- الحاجة إلى ضوابط أمنية متسقة في عشرات المصانع
- أدوات لبيئات تكنولوجيا المعلومات، وليس للفرق التشغيلية
- عدم توفر رؤية موثوقة للتهديدات المجهولة وتهديدات "اليوم صفر"
الكشف عن الثغرات الأمنية في يومها الأول دون تعطيل الإنتاج
قامت الشركة المصنعة بنشر حل «Aether» من OPSWAT MetaDefender لإنشاء طبقة كشف متسقة ومركزة على الملفات لمهاجمات «اليوم صفر» عبر سير عمل أقسام الهندسة والموردين والتصنيع. وكان جوهر هذا النهج يتمثل في مسار كشف متعدد الطبقات، حيث يتم تقييم الملفات قبل التنفيذ بواسطة الذكاء الاصطناعي التنبئي «Predictive AI»، مع العينات غير المؤكدة أو عالية المخاطر، ثم يتم محاكاتها في بيئة «صندوق رمل» معزولة لمراقبة سلوكها الفعلي قبل السماح لها بالدخول إلى أنظمة الإنتاج.
الأهداف الرئيسية للتنفيذ
- الكشف عن التهديدات المجهولة والمراوغة قبل تنفيذها
- الحفاظ على سلامة الملفات للاستخدامات الهندسية والإنتاجية
- تعمل دون إحداث أي تأخير أو توقف في التشغيل
MetaDefender تم نشر نظام «Aether» في نقاط التحكم الحرجة التي تدخل منها الملفات إلى البيئة، بما في ذلك عمليات التبادل مع الموردين، واستيعاب الملفات الهندسية، وسير العمل في نطاق التصنيع. وقام نظام «Alin AI» التنبئي بإجراء تحليل ثابت قبل التنفيذ لإجازة الملفات النظيفة ذات الثقة العالية ووضع علامة على الملفات الخبيثة ذات الثقة العالية في غضون أجزاء من الألف من الثانية، بينما تمت محاكاة الملفات ذات الإشارات غير المؤكدة أو المتضاربة باستخدام المحاكاة على مستوى التعليمات لكشف السلوكيات الخفية التي قد تفوتها الأنظمة التقليدية القائمة على التوقيعات أو بيئات الحماية الافتراضية ( أدوات ).
ثم عملت معلومات التهديدات المدمجة ووظيفة البحث عن التهديدات المتشابهة المدعومة بالتعلم الآلي على إثراء كل تحليل بالسياق وكشف الأنماط المشابهة، لمساعدة الفرق على تحديد التهديدات ذات الصلة ومتغيرات البرامج الضارة غير المعروفة عبر المصانع والمناطق.
نقاط الاتصال الخاصة بالنشر
- تبادل الملفات بين الموردين والأطراف الخارجية
- تدفقات العمل الخاصة بالهندسة والبحث والتطوير
- بيئات المناطق المجاورة لغرفة العمليات ومحيط منشآت التصنيع
تم دمج MetaDefender بسلاسة في العمليات الحالية، حيث يقدم تقييمًا واحدًا موثوقًا به، مدعومًا بنظام تقييم التهديدات من مصادر متعددة، لكل ملف في أقل من 60 ثانية. وقد أتاح ذلك لفرق الأمن منع تشغيل الملفات الضارة، مع تمكين فرق المصنع والهندسة من مواصلة العمل دون تعقيدات إضافية أو تدخل يدوي.
التحسينات التشغيلية
- الحجب المسبق لبرامج الضارة من نوع "صفر يوم" والبرامج الضارة المراوغة
- أحكام واضحة وقابلة للتنفيذ لفرق مركز العمليات الأمنية (SOC) والفرق التشغيلية
- تطبيق إجراءات أمنية متسقة في جميع المصانع حول العالم
وبفضل تطبيق MetaDefender تحولت عملية الكشف عن التهديدات من نوع "اليوم صفر" من نشاط استقصائي ردّي إلى إجراء وقائي مدمج مباشرةً في سير عمل التصنيع. وقد أكد اكتشاف التهديدات المجهولة قبل أن تتمكن من تعطيل الإنتاج أن الشركة المصنعة قد حققت مستوى الحماية قبل التنفيذ الذي كانت تسعى إليه.
من الاستجابة التفاعلية إلى المكافحة الوقائية
قامت الشركة المصنعة بتحويل عملية الكشف عن الثغرات الأمنية في يومها الأول من عملية تفاعلية تعتمد على الحوادث إلى إجراء وقائي مدمج مباشرة في سير عمل التصنيع. واكتسبت فرق الأمن الثقة في إمكانية تحديد التهديدات المجهولة والمتسترة قبل تنفيذها، مما أدى إلى تقليل مخاطر التعطل غير المخطط له في الإنتاج.
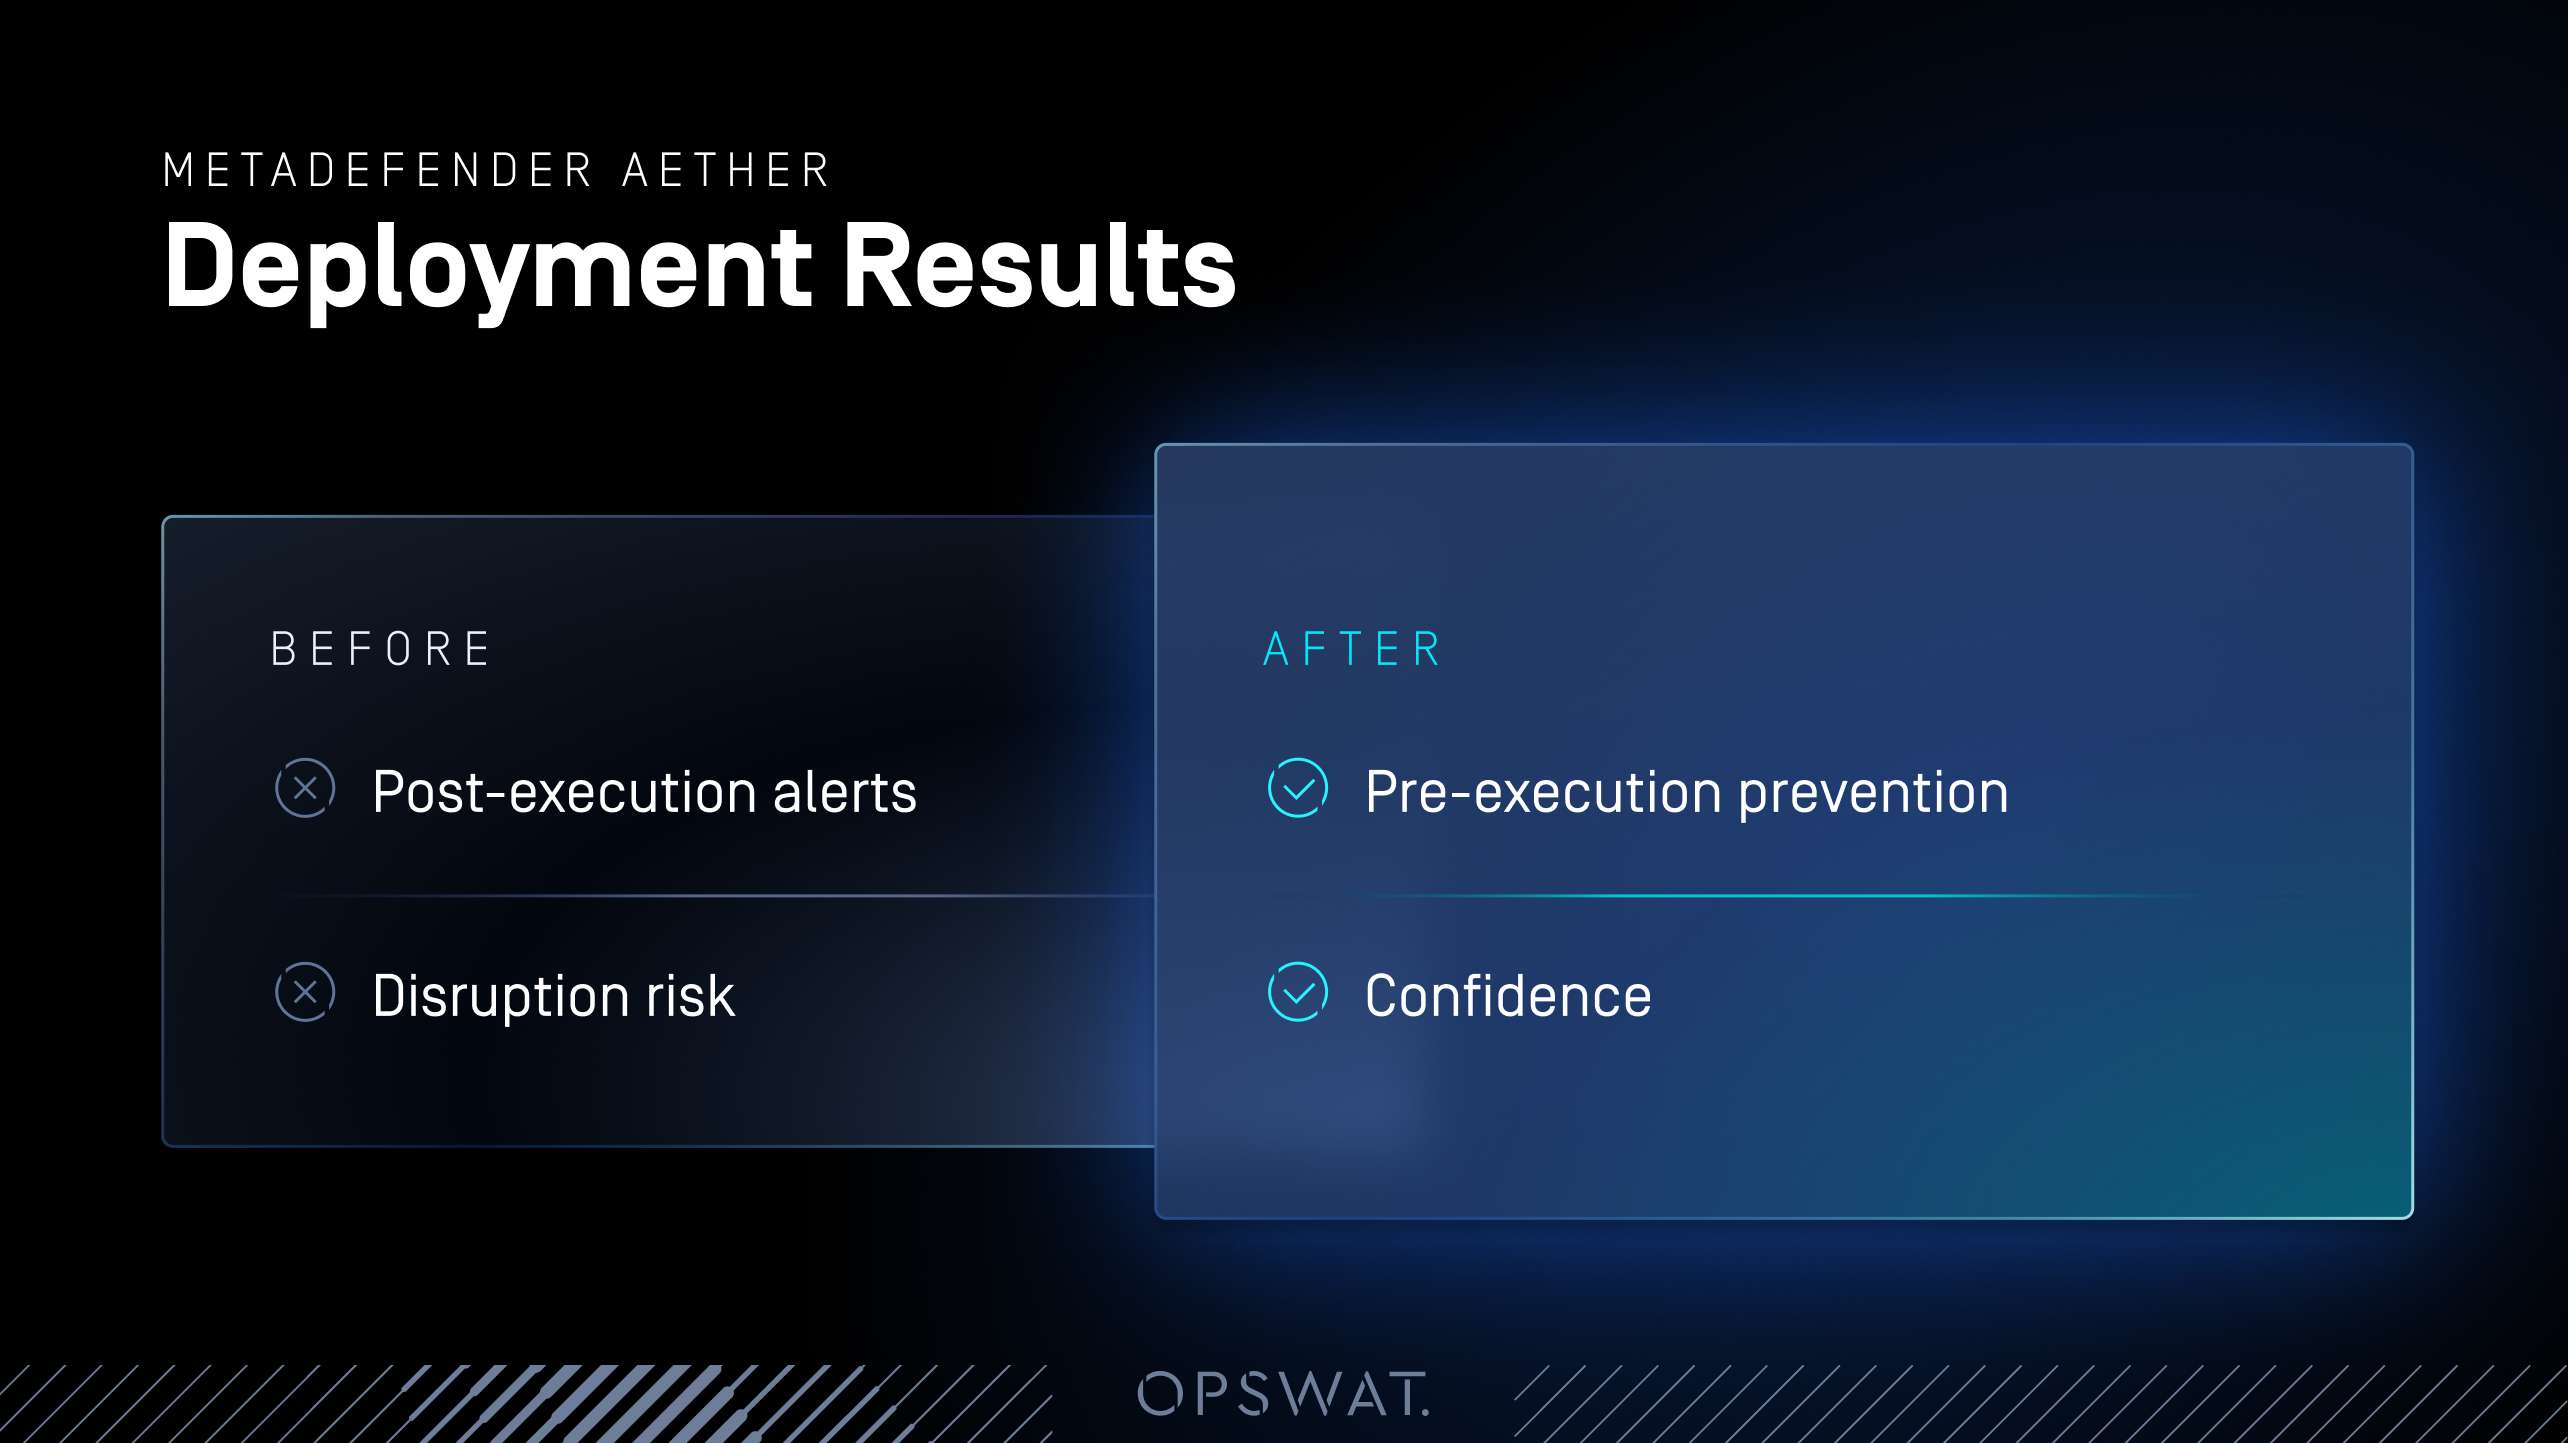
النتائج الأمنية
- الوقاية من البرامج الضارة من نوع "صفر يوم" قبل تنفيذها في بيئات المصانع وسلسلة التوريد
- تحسين القدرة على رصد التهديدات المجهولة والمراوغة القائمة على الملفات
- تقليل الاعتماد على إجراءات الاحتواء والتحقيق بعد وقوع الحادث
من الناحية التشغيلية، حقق هذا الحل قيمة مضافة دون إحداث أي عقبات. فقد تم الانتهاء من فحص الملفات في أقل من دقيقة واحدة، مما حافظ على سرعة الإنتاج وسير العمل الهندسي، مع توفير نتائج واضحة وموثوقة يمكن اتخاذ إجراءات بناءً عليها على الفور.
التأثير على العمليات والأعمال
- لا يوجد أي انقطاع في سير العمل في مجالي الإنتاج والهندسة
- قرارات أمنية أسرع وأكثر وضوحًا من خلال تقييم موثوق واحد لكل ملف
- تقليل مخاطر التوقف عن العمل الناجم عن حوادث البرمجيات الخبيثة التي تستهدف الملفات
كما أدى هذا النشر إلى تعزيز التعاون بين فرق تكنولوجيا المعلومات وتكنولوجيا التشغيل ومركز عمليات الأمن. ومن خلال توحيد طرق تحليل الملفات وتقييم المخاطر، تمكنت الشركة المصنعة من تقليل الغموض وتحسين التنسيق بين أقسام الأمن والعمليات.
المزايا التنظيمية
- تحسين التنسيق بين فرق تكنولوجيا المعلومات وتكنولوجيا التشغيل والأمن
- زيادة ثقة المسؤولين التنفيذيين في المرونة الإلكترونية
- أساس قابل للتوسع للكشف عن الثغرات الأمنية في يومها الأول عبر المصانع العالمية
تعزيز المرونة الإلكترونية في جميع أنحاء المصنع
من خلال نشر OPSWAT MetaDefender تمكنت الشركة المصنعة من توفير وسيلة موثوقة لاكتشاف تهديدات "اليوم صفر" وصدها قبل أن تتسبب في تعطيل الإنتاج. ويُظهر هذا النشر كيف يمكن للشركات المصنعة الاستفادة من تقنية الكشف عن تهديدات "اليوم صفر" القائمة على الملفات لمنع تعطيل الإنتاج دون الحاجة إلى تعديل أنظمة التكنولوجيا التشغيلية.
مع استمرار تطور أنظمة التصنيع وتوسع نطاق سير العمل القائم على الملفات ليشمل الموردين وقسم الهندسة وعمليات المصانع، أصبحت القدرة على فحص التهديدات المجهولة المرتبطة بالملفات قبل تنفيذها إجراءً أساسياً. OPSWAT للمؤسسات حماية البنية التحتية الحيوية دون المساس بوقت التشغيل أو الكفاءة التشغيلية.
هل أنت مستعد لحماية عمليات التصنيع لديك من تهديدات "اليوم صفر"؟ تحدث إلى أحد OPSWAT اليوم لتتعرف على كيفية قيام MetaDefender بتعزيز المرونة الإلكترونية في بيئة الإنتاج لديك.