الماخذ الرئيسية
- تؤكد إجراءات التحقق من هوية العميل (KYC) أن المستند قد قُدم بالصيغة المتوقعة، لا أن الهوية المرتبطة به حقيقية
- يجمع الاحتيال المتعلق بالهوية المزيفة بين البيانات الحقيقية المسروقة — وغالبًا ما تكون أرقام الضمان الاجتماعي المأخوذة من أطفال أو أشخاص نادرًا ما يتحققون من سجلاتهم الائتمانية — وبين تفاصيل ملفقة تم إنشاؤها بهدف اجتياز إجراءات التسجيل بمرور الوقت
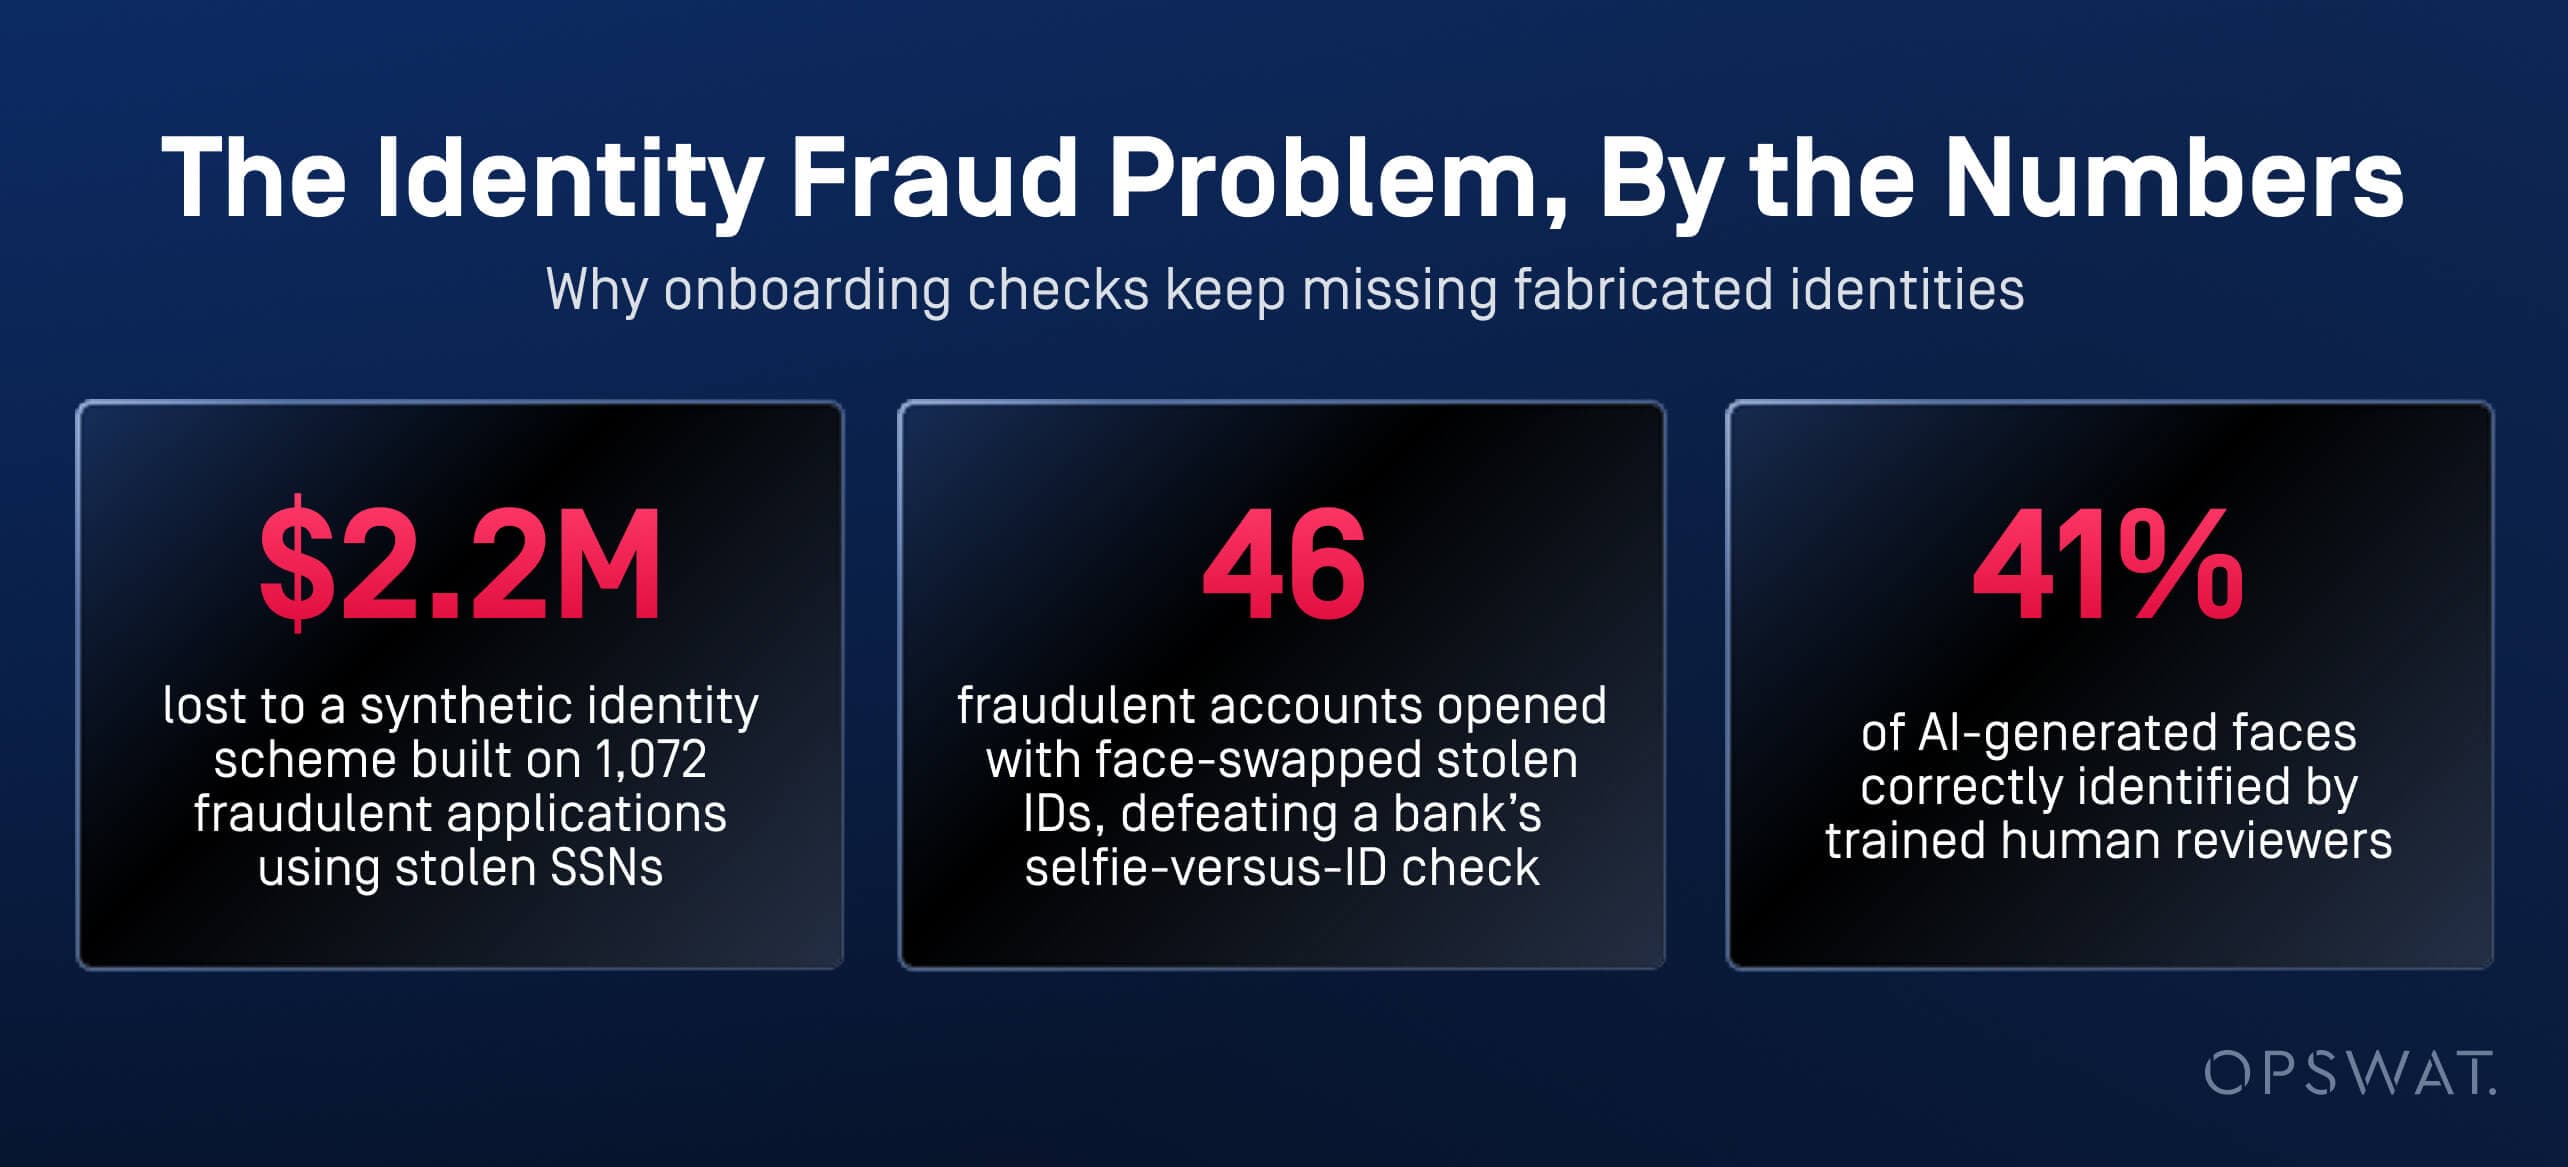
- وجهت لائحة اتهام فيدرالية كُشفت في أغسطس 2026 تهمة إلى شخصين في قضية احتيال تتعلق بهويات مزيفة بقيمة 2.2 مليون دولار، استندت إلى أكثر من 1,072 طلبًا احتياليًا للحصول على بطاقات ائتمان
- تمكن رجل أُدين في يونيو 2026 من التحايل على نظام التحقق الذي يعتمد على مقارنة الصورة الذاتية ببطاقة الهوية الذي تطبقه أحد البنوك الهولندية، وذلك عن طريق استبدال الوجه في صورته الشخصية بوثائق هوية مسروقة ، مما مكنه من فتح 46 حسابًا احتياليًّا
- يستخدم «مفتش المحتوى بالذكاء الاصطناعي» نفس مؤشرات الكشف عن الصور والنصوص والبيانات الوصفية المستخدمة في الكشف عن الاحتيال في الفواتير والمطالبات، لتطبيقها على صور الهوية والصور الذاتية والوثائق الداعمة لعملية التسجيل
كيف يبدو الاحتيال في الهوية الناتج عن الذكاء الاصطناعي في عملية التسجيل المالي
يتخذ الاحتيال في الهوية الناتج عن الذكاء الاصطناعي شكلين في عملية التسجيل: الهويات الاصطناعية التي يتم إنشاؤها من بيانات حقيقية مسروقة، والصور المزيفة بتقنية «ديب فايك» التي تُضاف إلى المستندات المسروقة. وكلاهما مصمم لاجتياز نقطة تفتيش، وليس لتحمل التحقيق.
هويات مزيفة تم إنشاؤها باستخدام أرقام ضمان اجتماعي حقيقية مسروقة
كشفت هيئة محلفين اتحادية كبرى في أغسطس 2026 عن لائحة اتهام تتضمن 19 تهمة موجهة إلى شخصين متهمين بإدارة مخطط للهوية المزيفة في الفترة من عام 2012 تقريبًا وحتى عام 2024. ويقول المدعون العامون إن الاثنين استخدما أرقام ضمان اجتماعي صالحة، يعود الكثير منها إلى أطفال، لتقديم ما يقارب 1,072 طلبًا عبر الإنترنت للحصول على بطاقات ائتمان وبطاقات خصم، مما تسبب في خسائر تقدر بنحو 2.2 مليون دولار.
صور سيلفي مزيفة تم تقديمها خلال عملية التسجيل الرقمي
وتُظهر حالة أخرى الجانب المتعلق بالصورة من هذه المشكلة. فقد استخدم رجل أُدين في يونيو 2026 برنامجًا لتبديل الوجوه لدمج ملامحه الخاصة في وثائق هوية مسروقة، مما أدى إلى التحايل على نظام « mobile » الذي يعتمد على مقارنة الصورة الذاتية بوثيقة الهوية في أحد البنوك الهولندية، وفتح 46 حسابًا احتياليًّا.
حجم المشكلة
وفقًا لمجلة «Biometric Update»، سجلت إحدى المؤسسات المالية 8,065 محاولة للتحقق من محتوى «ديب فايك» خلال ثمانية أشهر، تسببت في خسائر بلغت 347 مليون دولار. وكشف تقرير «Check Point» للأمن القائم على الذكاء الاصطناعي لعام 2026 أن المراجعين المدربين لم يتمكنوا من التعرف بشكل صحيح إلا على حوالي 41% من الوجوه التي أنشأتها الذكاء الاصطناعي، مما يؤكد أن المراجعة البشرية وحدها لم تعد كافية للكشف عما تنتجه النماذج التوليدية.
كيف تدخل هذه الهويات في سير عمل إجراءات التسجيل وفتح الحسابات
تدخل الهويات المزيفة عبر نفس القنوات التي يستخدمها المتقدمون الشرعيون: بوابات التسجيل الرقمية، وإنشاء حسابات تطبيقات mobile ، وقوائم انتظار تحميل المستندات المرتبطة بأنظمة «اعرف عميلك» (KYC). وتدخل الهوية في مسار المراجعة قبل أن يتم إجراء أي فحص للتحقق من صحة البيانات الأساسية.
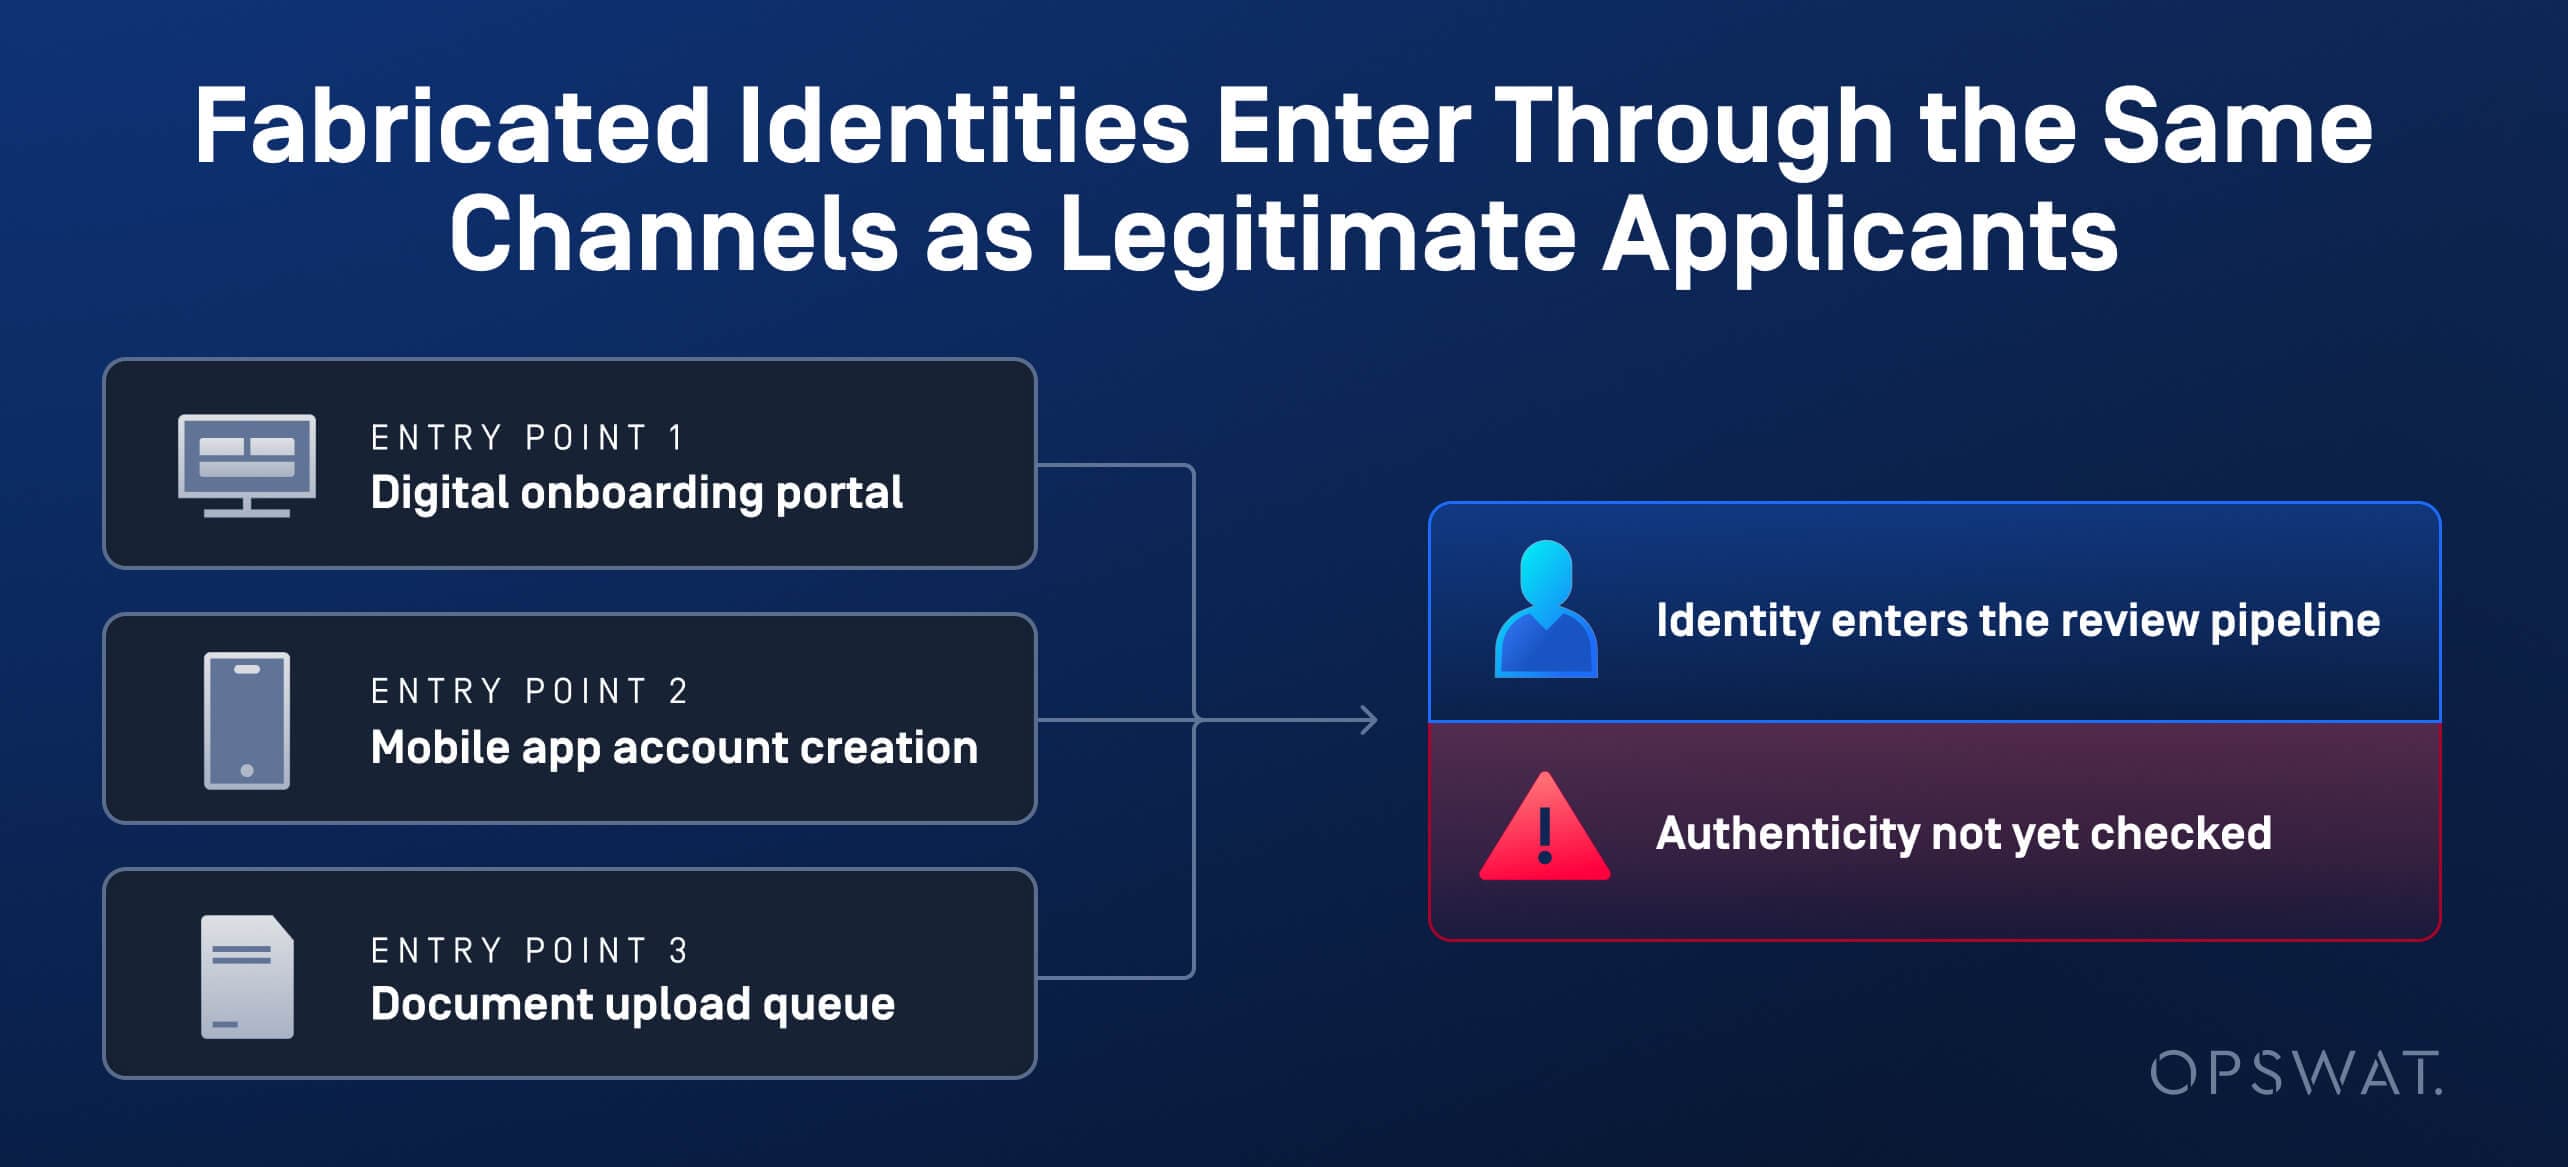
تُظهر قضية البنك الهولندي هذه الآلية من البداية إلى النهاية. فقد تم جمع وثائق الهوية من خلال إعلان إيجار مزيف ومن وسائل التواصل الاجتماعي، ثم تم تقديمها عبر الإجراء المعتاد الذي يتبعه البنك على موقع mobile ، والذي يتضمن إرفاق صورة شخصية وصورة سيلفي، وهو نفس الإجراء الذي يستخدمه المتقدمون الشرعيون.
ثلاثة أسباب تمنع إجراءات التحقق القياسية من الهوية (KYC) من الكشف عن الهويات المزيفة أو المصطنعة
تؤكد عمليات التحقق من تحميل المستندات أن الملف كامل ومهيأ بشكل صحيح، لا أن الهوية الواردة فيه أصلية. وهذا الثغرة تسمح بمرور الهويات المزيفة وتلك التي تم إنشاؤها بواسطة الذكاء الاصطناعي.
تعتمد عملية مطابقة «السيلفي» مع بطاقة الهوية على افتراض أن الصورة المقدمة هي لقطة حقيقية لوجه لم يتم التلاعب بها. ولم تُصمم هذه العملية للكشف عن الصور التي تم استبدال الوجوه فيها أو الصور التي تم إنشاؤها بواسطة الذكاء الاصطناعي والتي تم تركيبها على وثيقة مسروقة، وهو بالضبط ما أدى إلى فشل عملية التحقق التي أجراها البنك الهولندي باستخدام تقنية « mobile ».
كما أن الهويات المزيفة تتصرف تمامًا مثل المتقدمين الحقيقيين الذين يستغرقون وقتًا طويلاً في إكمال طلباتهم. ولا يبدو أي جانب من جوانب الطلب الفردي عاجلاً، لأن عملية الاحتيال تُبنى تدريجيًّا على مدار أشهر من الأنشطة التي تبدو عادية، بدلاً من أن تكون مجرد حدث واحد مريب. ويُصوِّر تقرير «تشيك بوينت» للأمن والذكاء الاصطناعي لعام 2026 هذا الأمر على أنه جزء من تحول أوسع نطاقًا، حيث ينتقل الذكاء الاصطناعي من مجرد المساعدة في محاولات الاحتيال إلى تنفيذها بشكل مباشر.
الإشارات التي تكشف عن وثائق الهوية والصور الذاتية التي تم إنشاؤها بواسطة الذكاء الاصطناعي
«AI Content Inspector» هو محرك مدعوم بالذكاء الاصطناعي من شركة « OPSWAT » مخصص للتحقق من أصالة المحتوى وكشف التزوير في المستندات، وهو مدمج في منصة «MetaDefender™». ويطبق هذا المحرك نفس بنية الفحص المستخدمة في الكشف عن التزوير في الفواتير والمطالبات على صور الهوية والصور الذاتية ووثائق التسجيل، حيث يقوم بتحليل عدة مؤشرات مستقلة لكل ملف في آن واحد بدلاً من الاعتماد على فحص واحد فقط.
تقوم ميزة «الكشف عن الصور المُولَّدة بالذكاء الاصطناعي» بفحص صور الهوية والصور الذاتية المُرسلة بنفس الطريقة التي تفحص بها صور المطالبات: بحثًا عن التناقضات في بصمات المستشعر، وعيوب الضغط، والإشارات على مستوى البكسل وفي مجال التردد التي تميز اللقطات الملتقطة بالكاميرا عن تلك المُولَّدة أو المُعدَّلة.
يُطبق فحص التزوير في المستندات على ملفات إثبات العنوان والوثائق الداعمة لعملية التسجيل، حيث يتم التحقق من البيانات الوصفية والاتساق الهيكلي مقارنةً بالشكل الذي ينبغي أن تكون عليه أي وثيقة شرعية صادرة عن ذلك المصدر.
تقوم ميزة «Google SynthID Watermark Detection» بالبحث عن العلامة المائية المضمنة التي تنتجها بعض أدوات إنشاء الصور باستخدام الذكاء الاصطناعي. وأثناء الاختبار، قام موقع « OPSWAT » بإزالة علامات SynthID من أكثر من 21,000 صورة تم إنشاؤها بواسطة الذكاء الاصطناعي؛ ولم يكتشف كاشف العلامات المائية تلك الصور، لكن إشارات التحليل الجنائي والتصنيف العميق لا تزال تُظهر دقة اكتشاف تزيد عن 90٪، مما يؤكد أن المحرك لا يعتمد على العلامات المائية وحدها.
تُعرض كل نتيجة على شكل حكم مصحوب بتقييم الثقة، وليس على شكل نتيجة ثنائية (نجاح أو فشل)؛ وبذلك يمكن لفرق الإعداد المبدئي تحديد درجة اليقين المطلوبة قبل أن يتم الموافقة تلقائيًا على الملف، أو وضع علامة عليه، أو توجيهه للمراجعة البشرية.
كيفية التحقق من صحة الهوية قبل فتح الحساب
يتطلب التحقق من صحة الهوية قبل فتح الحساب إجراء فحصين متزامنين، ولم يكن أي منهما بمفرده كافياً للكشف عن القضية الهولندية أو لائحة الاتهام المتعلقة بالهوية المزيفة.
يهدف تحليل صحة الوثائق إلى تقييم ما إذا كانت بطاقة الهوية والصورة الذاتية وملف إثبات العنوان أصلية ومتسقة داخليًّا.
تتضمن عملية التحقق من صحة سجل مقدم الطلب مقارنة الهوية المُعلنة بما هو معروف بالفعل: أي التحقق مما إذا كان رقم الضمان الاجتماعي والعنوان وتفاصيل الاتصال تتطابق مع سجل ثابت وليس سجلًا تم تجميعه مؤخرًا.
يجب إحالة الأحكام غير المؤكدة إلى المراجعة البشرية بدلاً من الموافقة التلقائية أو الرفض التلقائي. كما يجب على فرق التسجيل التعامل مع إشارات المخاطر المتراكمة — مثل إنشاء حساب جديد، أو تغيير تفاصيل الاتصال، أو ارتفاع غير عادي في معدل تقديم الطلبات — كقرار واحد متكامل، بدلاً من اعتبارها عمليات تحقق منفصلة تبدو كل منها مقبولة بحد ذاتها.
كيفية إنشاء مسار عمل للتأهيل الوظيفي يركز على الوقاية أولاً
يعتمد سير العمل الخاص بالتسجيل الذي يضع الوقاية في المقام الأول على إجراءات التحقق من المصداقية عند كل نقطة إدخال للمستندات والصور قبل إنشاء الحساب، وليس بعد أن تؤدي معاملة مشبوهة إلى إجراء مراجعة.
طبقات التحكم في عملية التسجيل لمنع الاحتيال المتعلق بالهوية
طبقة التحكم | التوظيف | ما الذي يتم تقييمه | طرق الاحتيال التي تم التصدي لها |
استلام المستندات والصور | بوابة التسجيل أو التحميل عبر mobile | التنسيق، الاكتمال، البرامج الضارة | ملفات ضارة متنكرة في شكل ملفات تحميل للهوية |
تحليل مصداقية المحتوى | نقطة الإدخال، قبل اتخاذ القرار بشأن «اعرف عميلك» (KYC) | الإشارات المُولَّدة بالذكاء الاصطناعي، والبيانات الوصفية، والتلاعب | صور سيلفي مُنتجة بواسطة الذكاء الاصطناعي، وبطاقات هوية تم تبديل الوجوه فيها |
مقارنة الصور الذاتية مع صور بطاقات الهوية | خطوة التحقق من هوية العميل (KYC) | تشابه ملامح الوجه | وثائق الهوية المسروقة أو غير المطابقة |
التحقق من صحة سجل مقدم الطلب | قبل الموافقة على الحساب | رقم الضمان الاجتماعي وسجل العناوين | هويات مزيفة مستندة إلى أرقام ضمان اجتماعي مسروقة |
توجيه الحالات الاستثنائية والمراجعة البشرية | قائمة انتظار القرارات عالية المخاطر | أحكام غير مؤكدة، ومخاطر متفاقمة | الحالات التي لا يمكن حلها بفحص واحد فقط |
أداة «AI Content Inspector» تضيف ميزة الكشف عن صحة الهوية
يُضيف «AI Content Inspector» ميزة الكشف عن صحة وثائق الهوية مباشرةً إلى مسار العمل الخاص بـ« MetaDefender »، بدلاً من الحاجة إلى أداة منفصلة لمراجعة وثائق الهوية والصور الذاتية. وبالنسبة لفرق التسجيل الخاضعة للرقابة التنظيمية، يعني ذلك فحص الهويات المزيفة والوجوه التي تم إنشاؤها بواسطة الذكاء الاصطناعي في نفس المرحلة التي كانت ستسمح فيها عملية المقارنة بين الصورة الذاتية ووثيقة الهوية بتمريرها دون تدقيق.
يعمل «AI Content Inspector» كمحرك مستقل ضمن «MetaDefender™» Core و«MetaDefender™» Cloud ، جنبًا إلى جنب مع «Metascan™» Multiscanning ، وتقنية «Deep CDR™»، وتقنيات «Proactive DLP™». ويمكن للمؤسسات التي تستخدم بالفعل « MetaDefender » إضافة نتائج التحقق من صحة وثائق الهوية دون الحاجة إلى مورد جديد أو مشروع تكامل منفصل.
أضف «AI Content Inspector» إلى نسختك من « MetaDefender » لتطبيق نفس آلية الكشف عن أصالة المحتوى المستخدمة في الكشف عن الاحتيال في الفواتير والمطالبات على صور الهوية والصور الذاتية ووثائق التسجيل.
الأسئلة المتداولة
ما هو الاحتيال المتعلق بالهوية المزيفة؟
يجمع الاحتيال عبر الهوية المزيفة بين البيانات الحقيقية المسروقة — وغالبًا ما يكون رقم الضمان الاجتماعي — والتفاصيل الشخصية الملفقة، بهدف إنشاء هوية لا تتطابق مع مقدم الطلب الحقيقي، وذلك بهدف اجتياز عمليات التحقق عند التسجيل على المدى الطويل، بدلاً من إثارة الشكوك حول طلب واحد فقط.
كيف يتم الاحتيال في الهوية باستخدام الذكاء الاصطناعي أثناء عملية التسجيل؟
يقدم المحتالون صور الهوية والصور الذاتية والوثائق الداعمة التي تم إنشاؤها أو التلاعب بها باستخدام الذكاء الاصطناعي عبر نفس البوابات الإلكترونية التي يستخدمها المتقدمون الشرعيون. ونظرًا لأن الملفات لا تحتوي على برامج ضارة، فإن إجراءات أمان الملفات القياسية أدوات تقوم بالموافقة عليها، ولا يظهر الاحتيال إلا في حالة التحقق من صحة المحتوى نفسه.
هل يمكن لعمليات التحقق من هوية العملاء (KYC) الكشف عن وثائق الهوية المزيفة باستخدام تقنية «ديب فايك» أو تلك التي تم إنشاؤها بواسطة الذكاء الاصطناعي؟
تتأكد إجراءات «اعرف عميلك» (KYC) القياسية من صحة الشكل واكتمال البيانات، كما تقارن الصورة الذاتية (السيلفي) بصورة الهوية. ولم تُصمم أي من هاتين الخطوتين للكشف عما إذا كانت الصورة المُقدَّمة مُنتجة بواسطة الذكاء الاصطناعي أو تم التلاعب بها، ولهذا السبب يمكن لصورة سيلفي تم تبديل الوجه فيها أن تجتاز اختبار المقارنة بين الصورة الذاتية وصورة الهوية.
ما هي العلامات التي تكشف أن وثيقة الهوية أو الصورة الذاتية تم إنشاؤها بواسطة الذكاء الاصطناعي؟
تشكل كل من التناقضات في بصمات المستشعرات، والعيوب الناتجة عن الضغط، وعدم تطابق البيانات الوصفية، والانحرافات الهيكلية إشارات جزئية. ويقوم «مفتش المحتوى بالذكاء الاصطناعي» بدمج هذه العناصر مع الكشف عن العلامات المائية، مثل Google SynthID، لتكوين نتيجة واحدة مصحوبة بتقييم لمستوى الثقة.
كيف يختلف الاحتيال المتعلق بالهوية عن الاحتيال المتعلق بالفواتير الذي تناولناه في مدونتنا السابقة حول الاحتيال المتعلق بالفواتير التي تم إنشاؤها بواسطة الذكاء الاصطناعي؟
يستهدف الاحتيال عبر الفواتير قرار الدفع باستخدام مستند مزور مثل فاتورة أو إيصال. أما الاحتيال عبر الهوية فيستهدف قرار التحقق باستخدام وثيقة هوية مزورة أو معدلة، أو صورة سيلفي، أو ملف إثبات العنوان. وكلاهما يستغل نفس الثغرة: فقد يكون الملف خاليًا من البرامج الضارة، ومع ذلك يكون مزورًا فيما يدعي تمثيله.
- مفتش المحتوى بالذكاء الاصطناعي،
- أمن الذكاء الاصطناعي
