ما المقصود بالكشف عن الثغرات الأمنية من نوع «صفر يوم» قبل التنفيذ؟
يُعرف «الكشف عن الثغرات الأمنية من نوع يوم الصفر قبل التنفيذ» بأنه عملية تحديد الملفات الخبيثة قبل تشغيلها، وذلك باستخدام تحليل قائم على التعلم الآلي لخصائص الملفات الهيكلية والسلوكية، بدلاً من مطابقة التوقيعات أو اختبارها في بيئة العزل. ولا يتطلب هذا النهج أي معرفة مسبقة بتهديد معين، ولا يحتاج إلى اختبار الملف في بيئة العزل للتوصل إلى نتيجة نهائية.
الماخذ الرئيسية
- يقوم نظام «Predictive Alin AI» OPSWATبتحليل بنية الملفات والمؤشرات السلوكية للتنبؤ بالنوايا الخبيثة قبل التنفيذ، مما يتيح اكتشاف الثغرات الأمنية من نوع «صفر يوم» التي تفوتها التوقيعات
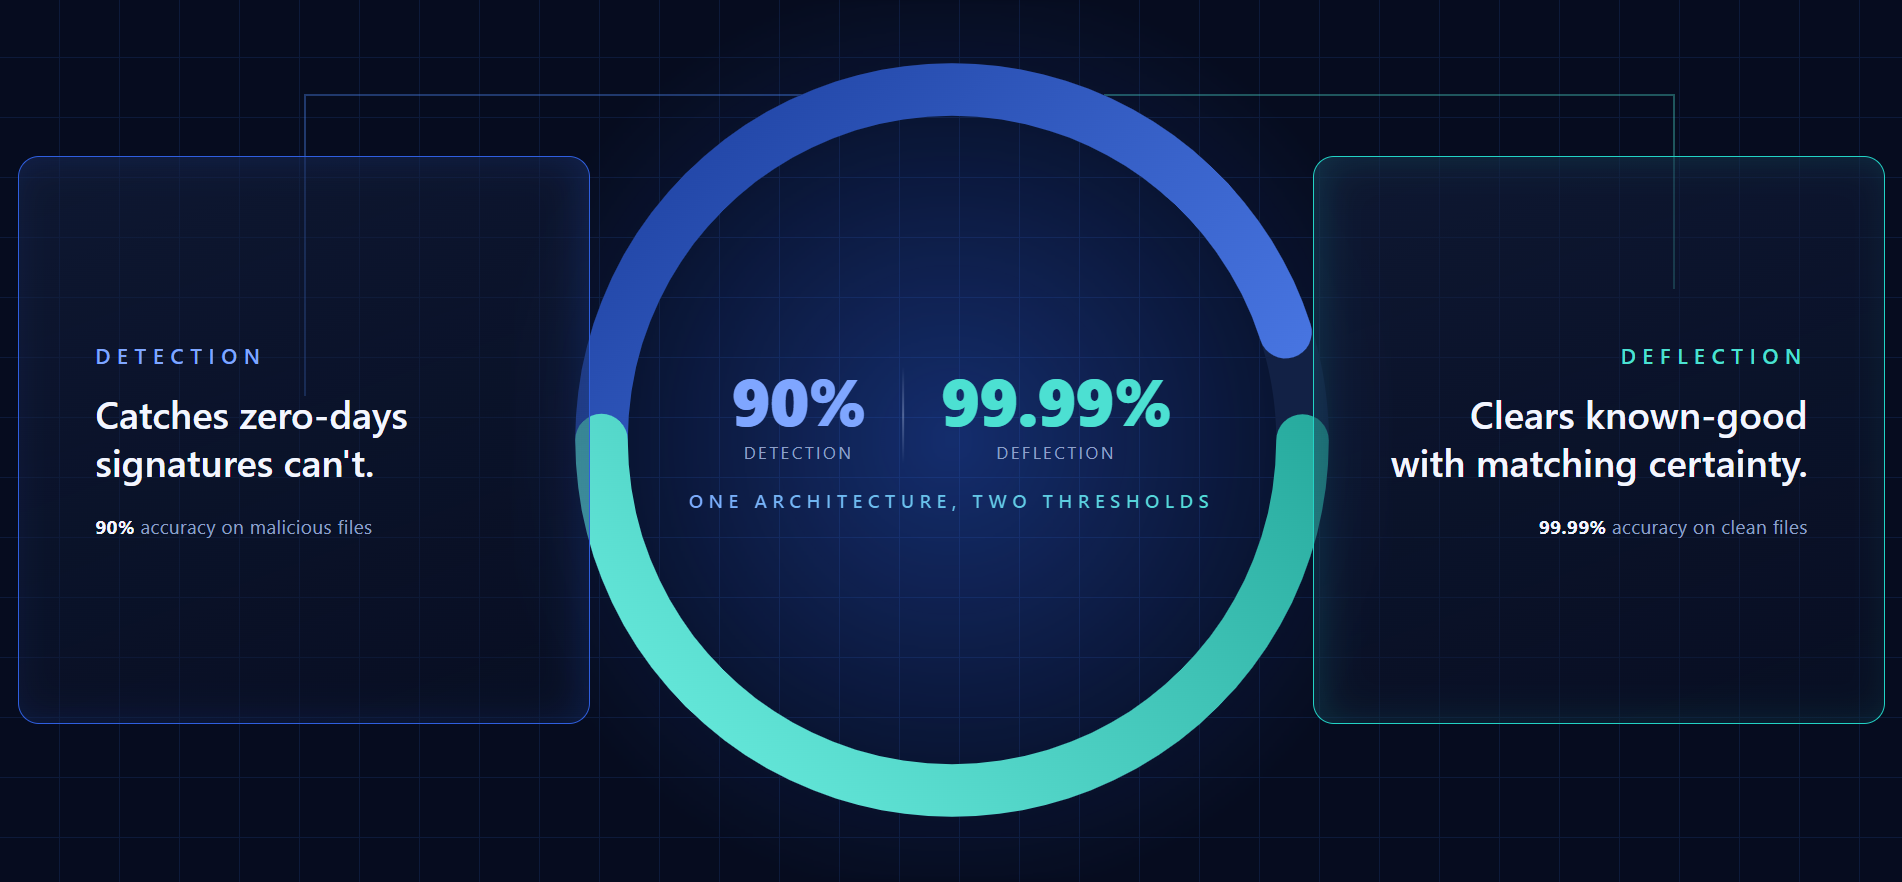
- تم ضبط المحرك بحيث يضع الدقة في المقام الأول: دقة كشف تبلغ 90% للملفات الضارة ودقة تبلغ 99.99% في استبعاد الملفات السليمة، بحيث يكون كل قرار قابلاً للتنفيذ وتبقى ثقة المحللين راسخة
- تصل نتائج الفحص في أقل من 15 مللي ثانية عند P50 لملفات PE (الملفات التنفيذية المحمولة)، بينما يبلغ أداء P90 50 مللي ثانية للملفات التنفيذية عالية المخاطر المدعومة
- تطبق حالة الاستخدام الخاصة بالانحراف نفس الدقة في الاتجاه المعاكس: حيث يتم تخطي الملفات النظيفة ذات الثقة العالية Multiscanning Metascan™ وتوجيهها مباشرةً إلى تقنية Deep CDR™، مما يقلل من زمن الاستجابة في مسار المعالجة دون المساس بتغطية الأمان
- يعمل نظام «Predictive Alin AI» بنفس الطريقة في كل من البيئات السحابية والداخلية والبيئات المعزولة تمامًا، دون أي متطلبات للاتصال الخارجي
- وفقًا لاستطلاع SANS لعام 2025 حول الكشف والاستجابة، تُعد النتائج الإيجابية الخاطئة التحدي الرئيسي في مجال الكشف الذي أشار إليه 73% من فرق الأمن، بزيادة عن نسبة 64% المسجلة في العام السابق
لماذا 99.9% من حركة مرور ملفاتك خالية من الفيروسات بالفعل، ولماذا يمثل ذلك مشكلة؟
تنطوي كل قناةManaged File Transfer ملفات مؤسسية على عدم كفاءة خفية. فمهامManaged File Transfer MFT )، ووكلاء بروتوكول تكييف محتوى الإنترنت ICAP )، ومرفقات البريد الإلكتروني، وبوابات تحميل العملاء، وعمليات نقل البيانات عبر النطاقات، تشترك جميعها في حقيقة إحصائية واحدة: ما يقارب 99.9% من الملفات التي تمر عبرها هي بيانات تجارية سليمة. أما الـ 0.1% الخبيثة فهي السبب الوحيد لوجود قناة النقل هذه. يخضع كل ملف لنفس الإجراءات الأمنية بغض النظر عن درجة المخاطر، وهذا التوحيد هو مصدر عدم الكفاءة.
تتضمن «ضريبة الأمن» مشروعي قانونين
التكلفة الأولى هي زمن الاستجابة. فالملف الذي ينتظر دوره في طابور خلف عشرات الملفات الأخرى خلال ساعة الذروة الصباحية، يضطر إلى الانتظار حتى يتم فحصه بشكل كامل ومتعدد المراحل، بغض النظر عما إذا كان جدول بيانات روتينيًا أم ملفًا قابلاً للتنفيذ مجهولًا. في الخدمات المصرفية والمالية، يُترجم هذا التأخير مباشرةً إلى معاملات معلقة، ومعالجة أبطأ، وتحويلات مصرفية تنتظر دورها على جهاز الفحص. وفقًا لاستطلاع SANS 2025 للكشف والاستجابة، أصبح وقت الاستجابة أحد التحديات الرئيسية لـ 53% من فرق الأمن، بزيادة عن نسبة 45% في العام السابق.
أما النوع الثاني من الأخطاء فهو «النتائج الإيجابية الخاطئة». يتم ضبط معظم محركات الأمان القائمة على التعلم الآلي على «معدل الاسترجاع»: أي التقاط كل شيء، مع قبول الضوضاء. هذه المقايضة تنجح على مستوى نقطة النهاية. أما في مسار معالجة الملفات، فإن النتيجة الإيجابية الخاطئة تحجب ملفًا تجاريًّا شرعيًّا، وتُطلق تنبيهًا غير ضروريًّا لمركز العمليات الأمنية (SOC)، وتقوض ثقة المحللين التي تجعل الأتمتة ممكنة. وقد كشف الاستطلاع نفسه الذي أجرته SANS أن النتائج الإيجابية الخاطئة أصبحت الآن التحدي الرئيسي في مجال الكشف بالنسبة لـ 73% من المشاركين في الاستطلاع.
مهمتان، خط أنابيب واحد
لا يوجد تعارض جوهري بين الأمن والسرعة. تعمل بيئات الدفاع والحكومة والبنية التحتية الحيوية في ظل متطلبات الامتثال التي تفرض فحص كل بايت قبل نقله، بينما تعمل بيئات القطاع المالي وبوابات المؤسسات وسير عمل عمليات النقل ذات الحجم الكبير في ظل متطلبات تجربة المستخدم، حيث يؤدي عناء الفحص إلى تخلّي المستخدمين عن عمليات التحميل والالتفاف حول الضوابط. وكلا المتطلبين مشروعان ويمكن تلبيتهما من خلال الفرز الذكي: وهو نظام يوجه الملفات بناءً على درجة الثقة، ويركز التحليل المتعمق حيث يكون ذلك مجديًا، ويسمح بمرور حركة المرور المعروفة بسلامتها بسرعة.
تقنية الذكاء الاصطناعي التنبؤية «Alin AI» تقرأ ملف الحمض النووي قبل التنفيذ
Predictive Alin AI هو محرك OPSWAT للكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي، والمخصص للكشف عن تهديدات «يوم الصفر» قبل التنفيذ، وهو مصمم لتحديد الملفات الخبيثة قبل تنفيذها من خلال تحليل خصائص الملفات الهيكلية والسلوكية باستخدام التعلم الآلي. ولا يعتمد المحرك على التوقيعات، أو المعرفة المسبقة بتهديد معين، أو اختبار التشغيل في بيئة معزولة (sandbox) للتوصل إلى نتيجة. حيث يقوم Predictive Alin AI بقراءة المؤشرات الهيكلية التي تكشف عن النية الخبيثة قبل تنفيذ أي تعليمة واحدة.
الطبقة الثانية من مسار المعالجة المكون من خمس طبقات في MetaDefender Aether
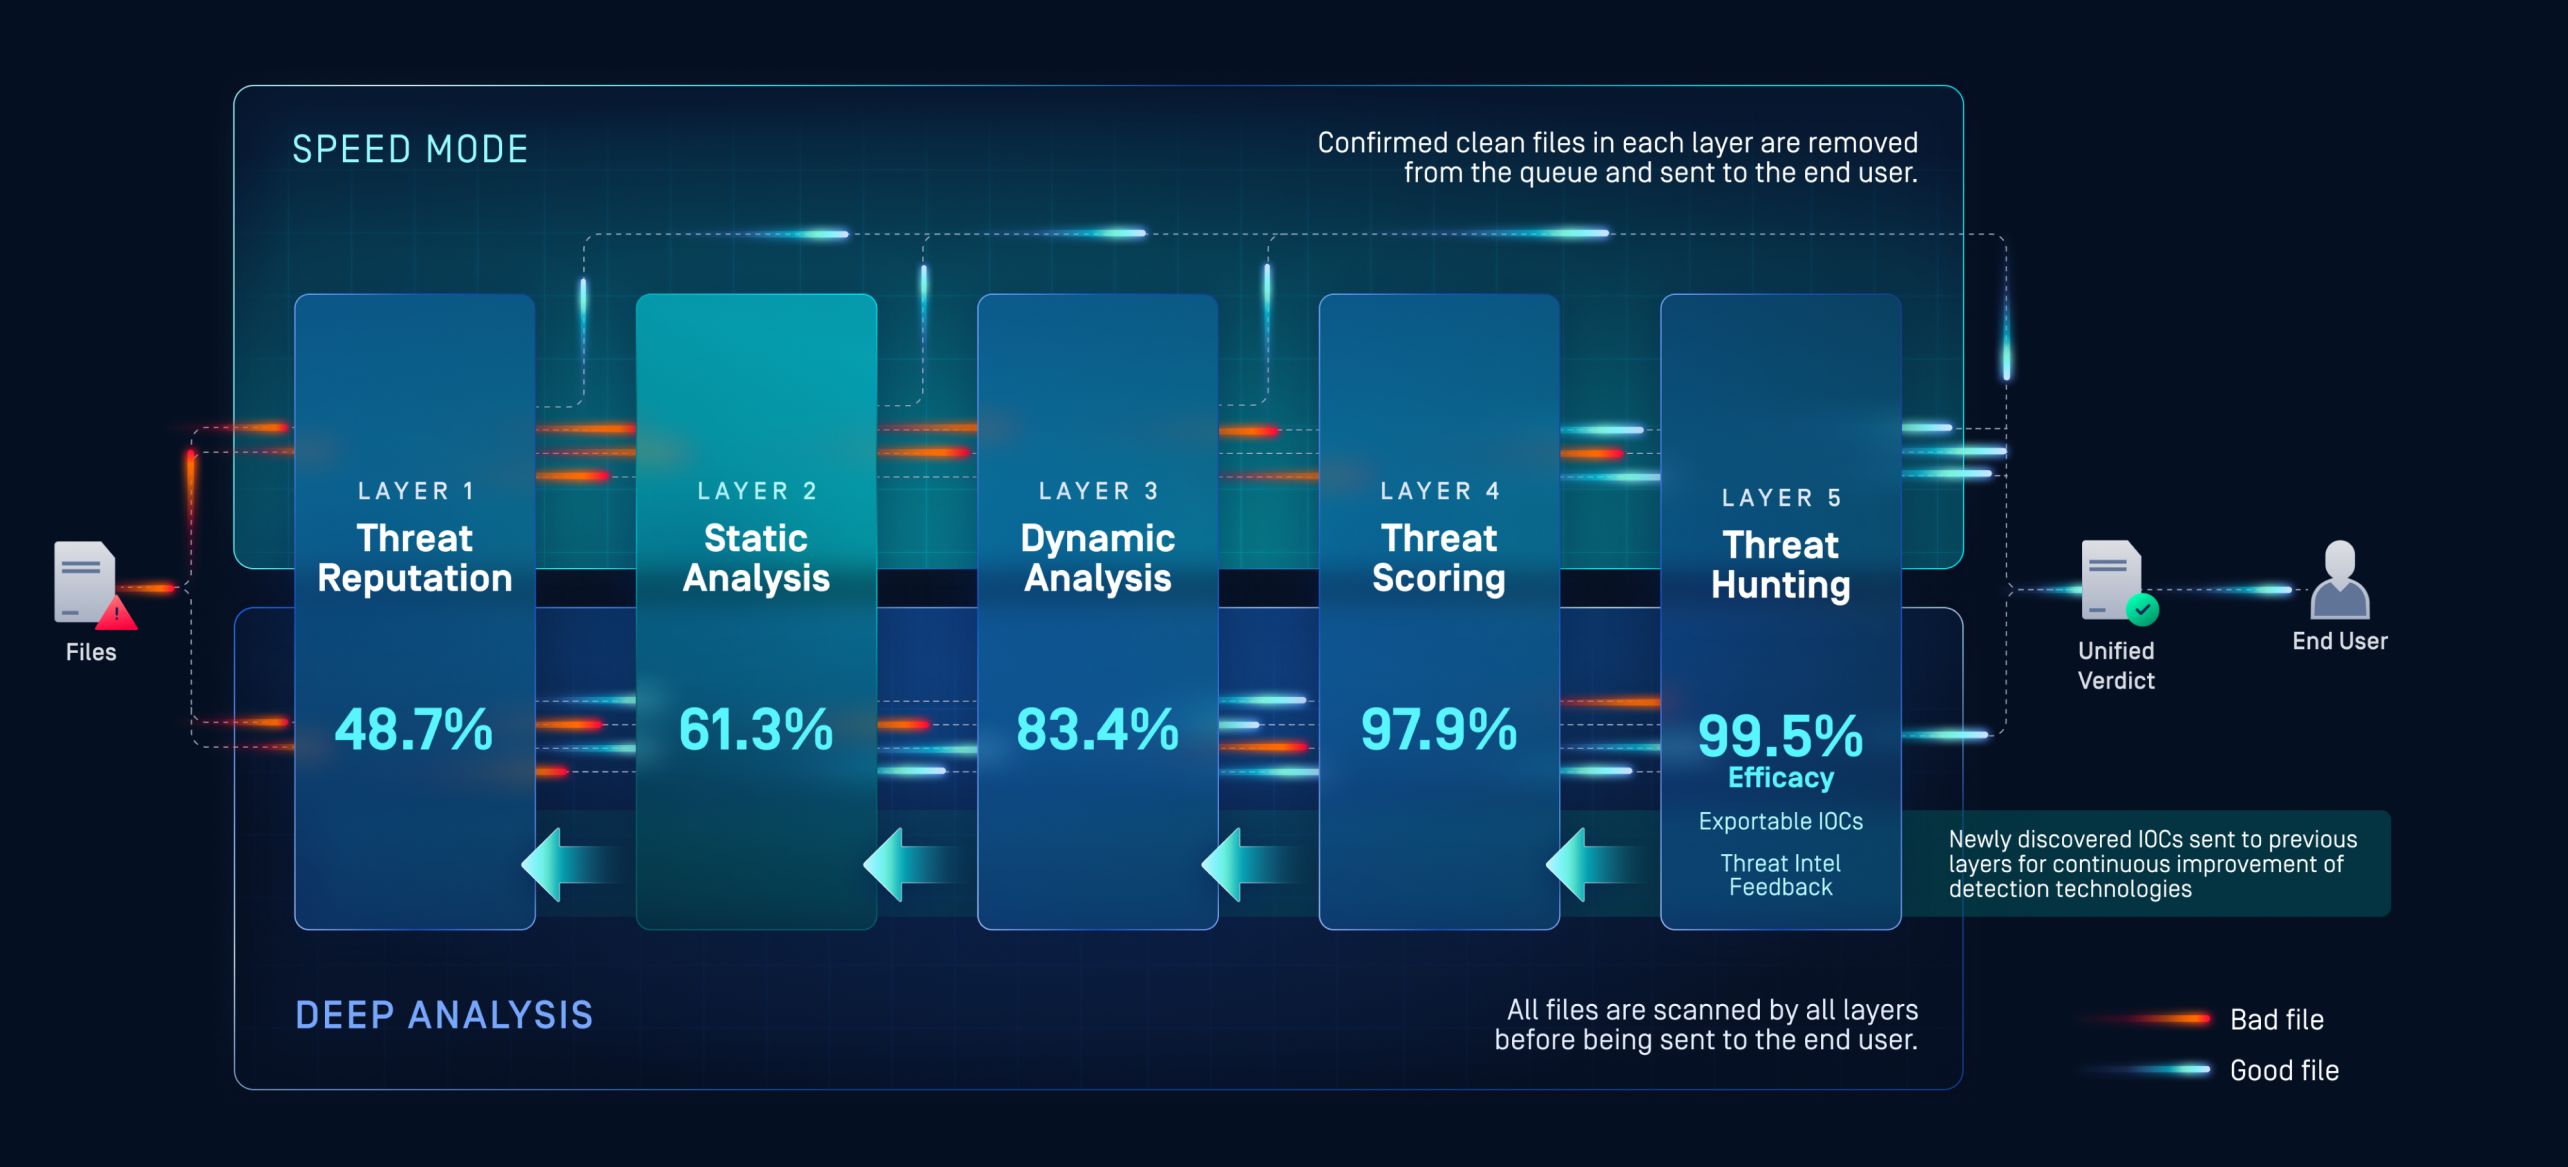
ضمن منصة «MetaDefender Aether™»،وهي منصة الكشف الموحدة عن الثغرات الأمنية في يوم الصفر التابعة لشركة « OPSWAT »، تعمل تقنية «Predictive Alin AI» باعتبارها الطبقة الثانية ضمن مسار مكون من خمس طبقات، وهي: سمعة التهديد، والتحليل الثابت، والتحليل الديناميكي، وتقييم درجة خطورة التهديد، والبحث عن التهديدات. وتقع تقنية «Predictive Alin AI» بين طبقتي «سمعة التهديد» و«التحليل الديناميكي»، حيث تتوصل إلى قرارها قبل أن يصل الملف إلى بيئة الاختبار التكيفية.
يتم تحويل مسار الملفات التي تستوفي عتبة الثقة أو حظرها قبل التنفيذ؛ أما الملفات التي لا تستوفي هذه العتبة، فتُحال إلى «التحليل الديناميكي» لإجراء محاكاة أعمق بدلاً من الاعتماد على حكم ثابت ضعيف. وتُدمج النتائج المؤكدة المتعلقة بثغرات «اليوم صفر» المستخلصة من «التحليل الديناميكي» في «سمعة التهديدات» و«الذكاء الاصطناعي التنبئي Alin»، مما يعزز الأحكام المستقبلية على طول مسار المعالجة.
ما الذي يحلله المحرك فعليًّا
تعمل محركات مكافحة الفيروسات التقليدية بناءً على قائمة. فإذا تطابق التوقيع مع تهديد معروف، يتم وضع علامة على الملف. ومع ظهور 450,000 عينة جديدة من البرامج الضارة يوميًا، وفقًا لم وقع AV-TEST.org، فإن هذه القائمة تتخلف دائمًا بخطوة عن الركب. أما تقنية الذكاء الاصطناعي التنبؤية «Alin AI»، فتتبع نهجًا مختلفًا، حيث تستخرج وتحلل السمات الهيكلية التي تتركها الملفات الخبيثة وراءها، بغض النظر عما إذا كانت قد شوهدت من قبل أم لا.
يقوم المحرك بتقييم السمات التالية:
- عناوين الملفات، والأقسام، والتصميم العام
- أنماط الإنتروبيا ومؤشرات الكود المضغوط
- نقاط الدخول وخصائص تدفق التحكم
- البيانات الوصفية وجداول الاستيراد
هذه هي المؤشرات التي يضمّنها التهديد في بنية ملفه، وهي موجودة بغض النظر عما إذا كان هذا التهديد المحدد قد شوهد من قبل أم لا. فالملف الذي تم إنشاؤه بهدف التهرب من الكشف لا يزال بحاجة إلى عملية إنشاء، وهذه العملية تنطوي على أنماط يمكن للنموذج المدرب قراءتها.
الدقة أولاً، بحكم التصميم
تُحسَّن معظم محركات الأمان القائمة على التعلم الآلي أداءها من حيث معدل الاسترجاع: حيث تقوم بوضع علامة على أكبر عدد ممكن من الحالات، وتقبل النتائج الإيجابية الخاطئة كثمن مقابل التغطية الشاملة. وقد اتخذت شركة « OPSWAT » قرارًا هندسيًّا معاكسًا مع محرك «Predictive Alin AI». فقد تم ضبط هذا المحرك بحيث يضع الدقة في المقام الأول. وعندما يصدر محرك «Predictive Alin AI» حكمًا، فإن هذا الحكم مصمم بحيث يمكن الوثوق به واتخاذ الإجراءات بناءً عليه دون الحاجة إلى مراجعة بشرية.
وتتجلى هذه الدقة في كلا الاتجاهين، وإن كان ذلك بدرجات متفاوتة. ويُعد الكشف عن الملفات الخبيثة هو التحدي الأصعب، حيث تصل دقته إلى 90٪، في حين تصل دقة إزالة الملفات السليمة إلى 99.99٪. وهذا التباين في الثقة هو ما يجعل حالة استخدام «Deflection» ممكنة، وهو ما سيتم تناوله بالتفصيل في القسم التالي.
السرعة كميزة أمنية
تقدم تقنية «Predictive Alin AI» نتائج التحليل في أقل من 15 مللي ثانية عند مستوى P50 لملفات PE، مع أداء عند مستوى P90 يبلغ 50 مللي ثانية، ومستوى P99 أقل من 100 مللي ثانية للملفات التنفيذية عالية المخاطر المدعومة. تتوفر حاليًا أربعة تنسيقات في مرحلة الإنتاج: PE وPDF وMach-O وELF، مع دعم موسع للتنسيقات في خطة التطوير المستقبلية. ويصدر الحكم قبل أن يلاحظ المستخدم أن الملف قد تم تحميله، مما يجعل الحماية المدمجة عملية دون أن تشكل عائقًا في مسار المعالجة.
سد فجوة زمن الاستجابة باستخدام تقنية الانحراف
يثبت الكشف أن النظام يعمل بشكل صحيح. فكل ثغرة «يوم صفر» يتم الإبلاغ عنها بشكل صحيح تمثل نقطة بيانات تساهم في بناء سجل الأداء المطلوب لاتخاذ إجراءات في الاتجاه المعاكس. وبمجرد ترسيخ هذه الثقة، يمكن تطبيق نفس عتبة الدقة المستخدمة في الكشف عن الملفات الخبيثة على الملفات السليمة لتأكيد سلامتها بنفس القدر من الثقة.
خط الأنابيب ذو المسارين
عندما تصدر تقنية «Predictive Alin AI» حكمًا نهائيًّا مؤكدًا بدرجة ثقة عالية، يسلك الملف مسارًا مختصرًا تم التحقق منه. فيتجاوز Multiscanning «Metascan™» Multiscanning جه مباشرةً إلى تقنية «Deep CDR™» للتطهير قبل التسليم. وعندما لا تكون تقنية «Predictive Alin AI» متأكدة، يسلك الملف المسار الكامل: الفحص المتعدد عبر ما يصل إلى 30 محركًا، وتقنية «Deep CDR™»، والحكم النهائي الكامل قبل التسليم. ينتهي كل ملف بحكم. ولا يؤدي التحويل إلا إلى تغيير المسار، وليس النتيجة.
ويكون لهذا الأمر أهمية قصوى خلال أوقات الذروة. فالتدفقات الصباحية للبريد الإلكتروني، وعمليات النقل المجمعة في نهاية اليوم، وطفرات التحميل التي تلي الإعلانات، هي بالضبط الأوقات التي تتوسع فيها قوائم الانتظار وترتفع فيها أوقات الاستجابة. تعمل عملية التحويل على تصفية حركة المرور التي تم التأكد من سلامتها عند الدخول، بحيث لا تتحمل بقية خط الأنابيب هذه الموجة أبدًا.
نموذج «الثقة الصفرية» لا يزال ساريًا
لا يقلل «التحويل» من مستوى التدقيق. ولا تزال فلسفة «لا تثق بأي ملف. لا تثق بأي جهاز.™» التي بُني عليها MetaDefender™ دون تغيير. ولا يُفترض أن أي ملف خالٍ من التهديدات. ويُعد «التحويل» إجراءً احترازيًا: فعندما يكون المحرك متأكدًا، يتخذ الإجراء اللازم؛ وعندما يكون هناك أي شك، يُسلك الملف المسار الأطول. ولا يتم حل الغموض أبدًا في طبقة «التحويل».
كيف تقلل تقنية الذكاء الاصطناعي التنبؤية «Alin AI» من إرهاق التنبيهات في مركز العمليات الأمنية (SOC)
وفقًا لاستطلاع SANS 2025 حول الكشف والاستجابة، تُعد النتائج الإيجابية الخاطئة التحدي الرئيسي في مجال الكشف بالنسبة لـ 73% من فرق الأمن، حيث ارتفعت نسبة الفرق التي تواجهها بمعدلات عالية جدًّا من 13% في العام السابق إلى 20%. فكل نتيجة إيجابية خاطئة تعني تحويل انتباه أحد المحللين عن تهديد حقيقي، وحجب ملف سليم عن مسار عمل مشروع، وتآكلًا تدريجيًّا للثقة في نظام الكشف نفسه.
لماذا يُشكل حجم التنبيهات خطرًا أمنيًا
تواجه فرق مركز عمليات الأمن (SOC) التي تدير مسارات نقل الملفات ذات الحجم الكبير مشكلة متفاقمة: فكلما زاد عدد الملفات التي تمر عبر المسار، زاد عدد التنبيهات التي تولدها منصة الكشف، وأصبح التمييز بين الإشارات الحقيقية والضوضاء أكثر صعوبة. وعندما يقضي المحللون نوبة عملهم في تصفية التنبيهات الكاذبة، تتاح للتهديدات الحقيقية مزيد من الوقت للتحرك. إن عنق الزجاجة في مركز عمليات الأمن (SOC) هو في الواقع عنق الزجاجة في عملية الكشف.
للاطلاع على نظرة أعمق حول كيفية كسر هذه الحلقة من خلال التحليل الأكثر ذكاءً، انظر: «معوقات مركز العمليات الأمنية (SOC): كسر حلقة إرهاق التنبيهات باستخدام بيئة العزل الأكثر ذكاءً».
الدقة كأساس للأتمتة
يعالج نظام «Predictive Alin AI» إرهاق التنبيهات من مصدره من خلال التركيز على الدقة بدلاً من الاسترجاع. فالنتائج التي يمكن لمركز العمليات الأمنية (SOC) الوثوق بها هي فقط تلك التي يمكن أتمتتها. ويمكن الآن تنفيذ سير العمل الذي كان يتطلب في السابق مراجعة بشرية للتأكد من سلامة الملف، من البداية إلى النهاية دون تدخل، مما يتيح للمحللين التركيز على الملفات الغامضة والمشبوهة التي تحتاج فعليًّا إلى اهتمامهم. وتؤدي النتائج عالية الثقة التي يتم التوصل إليها في غضون أجزاء من الألف من الثانية إلى استمرار سير العمل، وبقاء قائمة الانتظار خالية.
الذكاء الاصطناعي التنبئي «Alin AI» في البنية التحتية الحيوية
لا تقتصر فجوة الكشف وفجوة زمن الاستجابة على قطاع واحد بعينه. ففي قطاعات التصنيع والطاقة والبيئات الحكومية، تظهر فجوات الكشف وزمن الاستجابة في سياقات تشغيلية مختلفة. ويوضح الجدول أدناه مدى تعرض كل قطاع على حدة للقدرات التي تعالجها تقنية الذكاء الاصطناعي التنبؤية «Predictive Alin AI».
استخدام تقنية الذكاء الاصطناعي التنبؤية «ألين» حسب القطاع
الصناعة | Core | كيف تساعد تقنية الذكاء الاصطناعي التنبؤية «ألين»؟ |
الخدمات المالية | ملفات قابلة للتنفيذ من نوع «صفر يوم» وبرامج ضارة قادرة على التهرب ضمن مسارات نقل الملفات ذات الحجم الكبير وبوابات تحميل العملاء | تقلل الأحكام التي تعطي الأولوية للدقة من حالات الإيجابية الكاذبة وحجم تنبيهات مركز العمليات الأمنية (SOC)، مع الكشف في الوقت نفسه عن التهديدات التي تفوتها التوقيعات |
التصنيع | دخول البرامج الثابتة الخبيثة، وملفات البناء، والملفات التنفيذية المقدمة من الموردين إلى مرحلة الإنتاج | حكم مسبق قبل وصول الملفات إلى أنظمة OT؛ يتكامل مع سير العمل الحالي |
الطاقة والمرافق العامة | التحديثات الخبيثة للحقول والبرامج التي يوفرها الموردون والتي تستهدف عمليات الشبكة والمحطات | نشر معزول عن الشبكة لا يتطلب أي اتصال؛ ولا يوجد وضع تشغيل محدود في بيئات التكنولوجيا التشغيلية (OT) المعزولة |
الحكومة والدفاع | ملفات تنفيذية من نوع «صفر يوم» في البيئات السرية والحيوية؛ متطلبات امتثال صارمة | قدرة على الكشف دون اتصال بالإنترنت بدقة تبلغ 99.99٪؛ يدعم البيئات الخاضعة للتنظيم والبيئات عبر المجالات دون الاعتماد على السحابة |
الخدمات المالية: الدقة التي تقضي على طوابير الانتظار
تدير الخدمات المالية بعضًا من أكبر مسارات نقل الملفات من حيث الحجم في أي قطاع. فبوابات تحميل الملفات الخاصة بالعملاء، وسير عمل استلام المستندات، وعمليات النقل عبر المجالات المختلفة، كلها تولد حركة مرور مستمرة للملفات، وكل تنبيه غير ضروري يشتت انتباه المحلل عن التهديد الحقيقي. ووفقًا لاستطلاع SANS، تُعد «النتائج الإيجابية الخاطئة» التحدي الرئيسي في مجال الكشف بالنسبة لـ 73% من فرق الأمن، حيث ارتفعت نسبة الفرق التي تواجهها بمعدلات عالية جدًّا من 13% في العام السابق إلى 20%.
تعمل تقنية «ألين AI» التنبؤية على تقليل حجم التنبيهات من مصدرها من خلال التركيز على الدقة بدلاً من معدل الاسترجاع. فالحكم الذي يمكن لمركز عمليات الأمن (SOC) الوثوق به هو الحكم الذي يمكن للمركز أتمتته، مما يتيح للمحللين التركيز على الملفات التي تتطلب تحقيقاً فعلياً.
التصنيع Supply Chain: وقف التهديدات قبل أن تصل إلى مرحلة الإنتاج
تواجه بيئات التصنيع مشكلة محددة تتعلق بالتسلل. فالتحديثات الثابتة، وملفات البناء، وحزم البرامج التي يقدمها موردون خارجيون تصل في شكل ملفات قبل أن تتحول إلى تهديدات. وبحلول الوقت الذي تصل فيه حزمة خبيثة إلى نظام OT، يكون الضرر قد وقع بالفعل داخل نطاق الشبكة. يعمل الذكاء الاصطناعي التنبئي من Alin AI على اعتراض هذه الملفات عند الحدود، وإصدار حكم مسبق قبل تنفيذها قبل إدخالها إلى بيئات الإنتاج. ومن خلال العمل عبر MetaDefender منصة OPSWATالمتطورة للكشف عن التهديدات والوقاية منها، يضيف المحرك طبقة من الذكاء التنبئي إلى سير عمل الاستقبال الحالي دون الحاجة إلى تغييرات في البنية.
الطاقة والمرافق العامة: الحماية المعزولة عن الشبكة بدقة تامة
تدير شركات الطاقة والمرافق العامة بعضًا من أكثر البيئات تقييدًا للاتصال ضمن البنية التحتية الحيوية. تتدهور فعالية العديد من أساليب الكشف في عمليات النشر المعزولة عن الشبكة، حيث تعتمد على عمليات البحث في السحابة أو القياس عن بُعد الخارجي، وهي خدمات غير متوفرة ببساطة. يعمل نظام الذكاء الاصطناعي التنبئي «ألين» (Alin AI) بشكل كامل دون اتصال بالإنترنت بنفس دقة 99.99% التي تتمتع بها عمليات النشر السحابية، ولا يتطلب أي اتصال خارجي أو عمليات بحث سحابية للحفاظ على هذا الأداء. يمكن فحص حزم التحديثات الميدانية والبرامج التي يوفرها الموردون عند الحدود الخارجية قبل وصولها إلى عمليات الشبكة أو المحطة، مع ظهور النتائج في غضون أجزاء من الألف من الثانية بغض النظر عن عزل الشبكة.
الحكومة والدفاع: الامتثال دون اتصال
تعمل البيئات الحكومية والدفاعية في ظل قيدين متزامنين: متطلبات الامتثال الصارمة التي تنص على عدم السماح بأي حركة دون فحص مسبق، وبنى الشبكات التي تمنع الاتصال الخارجي. وقد فرضت هذه القيود تاريخياً الاختيار بين الفحص الشامل وسرعة التشغيل. ويحل الذكاء الاصطناعي التنبؤي من Alin هاتين المشكلتين من خلال توفير الكشف عن ثغرات «يوم الصفر» قبل التنفيذ، والذي:
- يعمل بشكل كامل دون اتصال بالإنترنت في البيئات المعزولة عن الشبكة والبيئات عبر المجالات
- يفي بمتطلبات الكشف عالية الموثوقية دون الحاجة إلى التفجير في بيئة الحماية
- يتكامل مع عمليات النشر الحالية لبرامج MetaDefender MetaDefender File Transfer™ MetaDefender
- يتحسّن باستمرار من خلال حلقة إعادة تدريب «صفر يوم» باعتباره الطبقة الثانية من مسار «MetaDefender » المكون من خمس طبقات الخاص بـ Aether، دون الحاجة إلى اتصال مباشر للقيام بذلك
شاهد تقنية «Predictive Alin AI» أثناء العمل
تستعرض الندوة عبر الإنترنت بعنوان «Scan What Matters» كيفية قيام تقنية الذكاء الاصطناعي التنبؤية «Predictive Alin AI» بسد فجوة الكشف عن الثغرات الأمنية من نوع «صفر يوم» وفجوة تأخير مسار المعالجة، مع عرض توضيحي مباشر لحالة استخدام «التحويل» ومقاييس الدقة في بيئة الإنتاج. شاهد التسجيل المتاح عند الطلب بالسرعة التي تناسبك.
قم بتقييم أداء برنامج الكشف الخاص بك
يستعرض استطلاع SANS 2025 حول الكشف والاستجابة، الذي ترعاه OPSWAT، الكيفية التي يعيد بها أكثر من 300 متخصص في مجال الأمن في قطاعات البنوك والحكومة والرعاية الصحية والتصنيع النظر في استراتيجيات الكشف في مواجهة الارتفاع الحاد في حالات الإيجابية الكاذبة، وإرهاق التنبيهات، والتعرض لمخاطر «اليوم صفر». قم بتنزيل التقرير الكامل لمعرفة مستوى أداء برنامجك.
الأسئلة المتداولة
ما هو الكشف عن الثغرات الأمنية من نوع «صفر يوم» قبل التنفيذ، وكيف يختلف عن برامج مكافحة الفيروسات التقليدية؟
يعمل الكشف عن التهديدات من نوع «صفر يوم» قبل التنفيذ على تحديد الملفات الخبيثة من خلال تحليل الخصائص الهيكلية والسلوكية للملف قبل تشغيله، دون الحاجة إلى توقيع مطابق أو تفجير في بيئة العزل. تعمل محركات مكافحة الفيروسات التقليدية استنادًا إلى قائمة بالتهديدات المعروفة، ولا يمكنها إلا تحديد التهديدات التي سبق لها رؤيتها. أما الذكاء الاصطناعي التنبؤي «Alin AI»، فيقوم بقراءة المؤشرات الهيكلية التي يتركها الملف الخبيث في بنيته، مما يتيح له اكتشاف التهديدات التي لم تظهر قط في أي قاعدة بيانات للتوقيعات.
ما هو معدل النتائج الإيجابية الخاطئة لنظام الذكاء الاصطناعي OPSWAT «Alin AI» من OPSWAT ؟
تم ضبط نظام Alin AI التنبئي بحيث يضع الدقة في المقام الأول. تصل دقة الكشف عن الملفات الخبيثة إلى 90٪، بينما تصل دقة تصفية الملفات السليمة إلى 99.99٪؛ بمعدل إيجابي كاذب يبلغ 0.01٪. وفي بيئات التشغيل الفعلية، سُجلت معدلات إيجابية كاذبة أقل حتى من هذا الرقم المستهدف.
هل يعمل نظام الذكاء الاصطناعي التنبئي «ألين» في البيئات المعزولة عن الشبكة أو غير المتصلة بالإنترنت؟
نعم. يعمل نظام «Predictive Alin AI» بشكل كامل دون اتصال بالإنترنت، دون الحاجة إلى أي اتصال خارجي ودون أي انخفاض في الأداء في حالات النشر المعزولة تمامًا عن الشبكة. ويُعد المحرك الكامل ونماذجه نظامًا قائمًا بذاته، مما يجعله مناسبًا للبيئات الحكومية والدفاعية والبنية التحتية الحيوية والبيئات الخاضعة للتنظيم، حيث لا يُسمح بالاعتماد على السحابة.
كيف تعمل ميزة «التحويل» دون المساس بنطاق الحماية الأمنية؟
تستخدم تقنية Deflection عتبة الدقة الخاصة بها البالغة 99.99% لتحديد الملفات النظيفة ذات الثقة العالية. الملفات التي تستوفي هذه العتبة تتجاوز تقنية Metascan™ Multiscanning وتُوجه مباشرةً إلى تقنية Deep CDR™ للتطهير. أما الملفات التي لا تستوفي هذه العتبة، فتخضع لمجموعة التحليلات الكاملة. ويتم إصدار حكم بشأن كل ملف. تقنية Deflection تغير المسار، لا المعيار.
كيف يتكامل نظام الذكاء الاصطناعي التنبئي «Predictive Alin AI» مع مسار العمل المكون من خمس طبقات في نظام « MetaDefender Aether™»؟
إنها الطبقة الثانية، التي تقع بين «سمعة التهديدات» و«التحليل الديناميكي». يتم تحويل الملفات النظيفة ذات الثقة العالية، ويتم حظر الملفات الخبيثة ذات الثقة العالية قبل تنفيذها، بينما تُحال الملفات غير المؤكدة إلى «التحليل الديناميكي» لإجراء فحص أعمق.
ما هي OPSWAT التي يتكامل معها برنامج Predictive Alin AI؟
يتكامل نظام Alin AI التنبئي مع منصة Aether™ من شركة « MetaDefender » — حيث يعمل كطبقة ثانية ضمن مسار الكشف عن الثغرات الأمنية في يوم الصفر المكون من خمس طبقات — بالإضافة إلى سير العمل في كل من « MetaDefender Core™»، و« MetaDefender Cloud™»، و« MetaDefender Managed File Transfer™»، و« MetaDefender Kiosk™»، و« ICAP ». ويعزز هذا النظام من «Metascan™» Multiscanning من خلال إضافة ميزة الكشف التنبئي في المناطق التي تفتقر فيها محركات مكافحة الفيروسات التقليدية إلى الرؤية، كما يعمل من خلال بنية قائمة على « API » للتكامل مع سير العمل الحالي.