- الماخذ الرئيسية
- كيف تصل الملفات فعليًّا إلى Microsoft Teams عبر البريد الإلكتروني؟
- لماذا تُعد مخاطر الملفات المنقولة عبر البريد الإلكتروني في «Teams» أمرًا مهمًا؟
- ما هي الثغرات الموجودة في عملية تسمية ملفات المرفقات في رسائل البريد الإلكتروني الخاصة بالقنوات وتتبعها؟
- ما هي ضوابط مايكروسوفت المدمجة التي تُطبق، وأين لا تزال توجد ثغرات؟
- كيف يمكنك فحص وتطهير الملفات المرفقة بالبريد الإلكتروني قبل وصولها إلى فرق العمل؟
- كيف تعمل خدمة « MetaDefender » الخاصة بـ Microsoft 365 على سد الثغرة عند نقطة الدخول؟
- كيف ينسجم هذا مع استراتيجية أوسع نطاقًا لأمن الملفات في Microsoft Teams؟
- مواضيع ذات صلة
- الأسئلة المتكررة (FAQ)
تصل الملفات إلى Microsoft Teams عبر البريد الإلكتروني كلما أرسل شخص ما رسالة إلى العنوان المخصص لإحدى القنوات، أو شارك رسالة بريد إلكتروني تحتوي على مرفقات من Outlook إلى Teams، أو أرسل دعوة اجتماع يتم مشاركة محتواها لاحقًا في إحدى قنوات Teams. تقوم Microsoft بتوجيه بريد القناة الإلكتروني عبر مسار البريد الإلكتروني أولاً، ثم تخزن المرفقات في موقع الملفات المدعوم بـ SharePoint الخاص بالقناة، مما يعني أن الملف يرث أي ثغرات موجودة في طبقة البريد الإلكتروني قبل أن يفتحه المستخدم داخل Teams.
الماخذ الرئيسية
- تُنشئ قناة البريد الإلكتروني في Teams مسار ملفًا مميزًا. عند تمكين هذه الميزة، يؤدي إرسال رسالة إلى عنوان القناة إلى توجيه البريد الإلكتروني ومرفقاته عبر Exchange Online قبل نسخ المحتوى إلى موقع الملف الخاص بالقناة المدعوم بـ SharePoint.
- يؤدي ذلك إلى إنشاء مسار أمان للملفات منفصل عن عمليات التحميل المباشر. فالملف الذي يتم تحميله مباشرةً إلى قناة أو دردشة يتبع مسار تخزين معين، بينما الملف الذي يتم إرساله عبر البريد الإلكتروني يصل إلى Teams عبر مسار البريد أولاً.
- قد تتغير أسماء المرفقات أثناء النقل. ولا يمكن ضمان تطابق أسماء الملفات التي تظهر في SharePoint مع أسماء مرفقات البريد الإلكتروني الأصلية، مما قد يعقّد عمليات التحقيق.
- قد تُطبق إجراءات الحماية المدمجة من Microsoft، لكن الرؤية لا تزال مهمة. توفر ميزة فحص الفيروسات و«المرفقات الآمنة» من Microsoft حماية مهمة، لكن يجب على فرق الأمن أن تأخذ في الاعتبار بشكل صريح البريد الإلكتروني عبر القنوات وميزة «المشاركة في Teams» في إجراءات المراقبة والاستجابة.
- Cloud يعمل أمان البريد الإلكتروني على سد الثغرة عند نقطة الدخول. ففحص الملفات أو تطهيرها أو حظرها على مستوى «Exchange Online» يساعد في منع المرفقات الضارة قبل أن تصبح ملفات يمكن الوصول إليها عبر «Teams».
كيف تصل الملفات فعليًّا إلى Microsoft Teams عبر البريد الإلكتروني؟
في حال تم تمكين هذه الميزة من قِبل قسم تكنولوجيا المعلومات، يمكن تخصيص عنوان بريد إلكتروني مخصص لكل قناة في Microsoft Teams. وعندما يرسل مستخدم رسالة بريد إلكتروني إلى هذا العنوان، أو يشارك رسالة بريد إلكتروني تحتوي على مرفقات من Outlook إلى Teams، تقوم Microsoft بتوجيه الرسالة عبر Exchange Online قبل نشرها في القناة.
إذا كانت الرسالة الإلكترونية التي تمت مشاركتها تحتوي على مرفق، فسيتم نسخ الرسالة والمرفقات إلى مجلد "رسائل البريد الإلكتروني". وبالتالي، يمكن لمرفق ضار أن يدخل إلى مساحة عمل Teams من خلال سير عمل تعاوني عادي لا يتطلب الضغط على زر التحميل مطلقًا.
- يستحق البريد الإلكتروني الخاص بالقنوات نفس القدر من التدقيق الذي يخضع له البريد الإلكتروني الخاص بالمستخدمين وصناديق البريد المشتركة. يمكن لصناديق البريد المخصصة للقنوات إدخال ملفات إلى مساحات التعاون، لذا يجب أن تُدرج ضمن عمليات مراجعة تدفق البريد، وسياسات فحص المرفقات، وإجراءات الاستجابة للحوادث.
- الحدود المحددة للتسليم لا تلغي المخاطر. إذا تجاوز عدد المرفقات 20 ملفًا أو تجاوز حجم أي مرفق 10 ميغابايت قد لا يتم تسليمها عند إرسالها إلى صندوق بريد القناة، لكن الملفات الخبيثة الأصغر حجمًا قد تصل إلى المستخدمين إذا تجاوزت عملية الفحص.
لماذا تُعد مخاطر الملفات المنقولة عبر البريد الإلكتروني في «Teams» أمرًا مهمًا؟
يمكن أن يعطينا الحجم فكرة عن النطاق. يتلقى الموظف العادي 117 رسالة بريد إلكتروني و153 رسالة عبر تطبيق Teams يوميًا، وفقًا لـ مايكروسوفت. ويكتسب هذا النطاق الواسع أهمية أكبر بالنظر إلى الطريقة التي تعمل بها الفرق اليوم، حيث يتم نقل الملفات بشكل روتيني بين Outlook وTeams وSharePoint كجزء من العمل المعتاد.
لا يحتاج المرفق الخبيث إلى أن يقوم المستخدم بتحميله مباشرةً إلى Teams ليصبح مشكلةً في Teams. يكفي أن يتم إرساله أو مشاركته في إحدى القنوات عبر تدفق البريد، حيث يمكن نسخه إلى SharePoint جنبًا إلى جنب مع المستندات التجارية المشروعة. وبالنسبة لفرق الأمن، فإن الأولوية هي الرؤية: يجب أن يتبع فحص الملفات مسار سير العمل الفعلي.
ما هي الثغرات الموجودة في عملية تسمية ملفات المرفقات في رسائل البريد الإلكتروني الخاصة بالقنوات وتتبعها؟
قد تتغير أسماء المرفقات أثناء النقل، مما يجعل السياق من جانب المصدر ذا أهمية كبيرة في التحقيقات الأمنية ومراجعات الامتثال وإمكانية التتبع بعد وقوع الحوادث.
- يمكن للفرق إعادة تسمية الملفات لتجنب تضارب الأسماء. عند إعادة محاولة إرفاق ملف، أو عندما يكون ملف آخر يحمل نفس الاسم قد تم تخزينه بالفعل، يتم إضافة معرّف فريد في نهاية اسم الملف، وبالتالي قد لا يتطابق الإصدار المخزّن في SharePoint مع اسم المرفق الأصلي في البريد الإلكتروني، وذلك لتجنب الأخطاء الناتجة عن تضارب الأسماء.
- وهذا ما يجعل الارتباط بين المصدر ومكان التخزين أمرًا مهمًا. فالتحقيق الذي يبدأ من جانب البريد الإلكتروني، مثل سجل تدفق الرسائل، يمكن أن يستفيد من سياق إضافي متعلق بالمصدر لمطابقة اسم الملف الذي تضع أداة الأمان علامة عليه لاحقًا في SharePoint.
ما هي ضوابط مايكروسوفت المدمجة التي تُطبق، وأين لا تزال توجد ثغرات؟
نظرًا لأن خدمة البريد الإلكتروني للقنوات ووظيفة «المشاركة مع Teams» تعتمدان على نظام النقل والتخزين الخاص بـ Microsoft 365 الخدمات ، فإن إجراءات الحماية المدمجة يمكن أن تنطبق على هذا المسار عند توفر الترخيص المناسب والتكوين ونقاط الفحص المطلوبة.
- قد يتم تطبيق ميزة الفحص التلقائي للفيروسات وميزة «المرفقات الآمنة». يستخدم Microsoft 365 محركًا مشتركًا للكشف عن الفيروسات للملفات التي يتم تحميلها إلى SharePoint وOneDrive وMicrosoft Teams، على الرغم من أن الفحص يتم بشكل غير متزامن (بعد فترة من التحميل) ولا يتم فحص كل ملف تلقائيًا. تضيف ميزة «المرفقات الآمنة» حماية إضافية ضد الملفات الضارة في مواقع الفرق ومكتبات المستندات عندما يكون لدى المؤسسة برنامج Defender لـ Office 365 وتم تمكين الميزة.
- يخدم كل من الكشف والتطهير أغراضًا مختلفة. فالملف الذي يجتاز عملية الفحص يتم تسليمه كما هو. ولا يتم إعادة بنائه بأي شكل من الأشكال لإزالة المحتوى النشط مثل الماكروات أو الكائنات المضمنة.
- يجب أن تشمل عملية المراقبة بشكل صريح عملية الاستيعاب التي تتم عبر القنوات. وينبغي أن تأخذ عمليات مراجعة تدفق البريد الإلكتروني، وتنبيهات أمان الملفات، وحوكمة التعاون في الاعتبار البريد الإلكتروني عبر القنوات ومشاركة الملفات من Outlook إلى Teams باعتبارها مسارات مشروعة لدخول الملفات إلى مواقع SharePoint المدعومة من Teams.
كيف يمكنك فحص وتطهير الملفات المرفقة بالبريد الإلكتروني قبل وصولها إلى فرق العمل؟
MetaDefender™ لـ Microsoft 365 هو حل منع التهديدات التي تستهدف الملفات من شركة OPSWAT، والذي يعمل على فحص وتطهير الملفات ورسائل البريد الإلكتروني عبر Exchange Online وTeams، على أن تتوفر الحماية لـ SharePoint Online وOneDrive قبل نهاية أكتوبر 2026. وبفضل نظامنا للأمن المدمج في البريد الإلكتروني، يتم تحليل الرسائل والمرفقات وتطهيرها قبل تسليمها، وحظرها إذا تم اعتبارها ضارة.
- إجراء فحص متعدد لكل مرفق. يقوم Metascan™ Multiscanning يقوم بمسح رسائل البريد الإلكتروني والملفات بشكل متوازٍ باستخدام ما يصل إلى 17 محركًا لمكافحة البرامج الضارة، حيث يجمع بين الكشف القائم على التوقيعات والتحليل الاستدلالي والنماذج المدعومة بالذكاء الاصطناعي في نتيجة واحدة موحدة.
- قم بتطهير الملفات باستخدام تقنية Deep CDR™. بدلاً من الاكتفاء بوضع علامة على الملف أو حظره، تعمل عملية «إبطال مفعول المحتوى وإعادة البناء» على إعادة بناء الملف لإزالة المحتوى النشط. OPSWATتقنية Deep CDR™ تقوم بإزالة المحتوى الذي قد يكون ضارًا بشكل استباقي، مثل البرامج النصية، والماكرو، والكائنات المضمنة، وعناوين URL لرموز QR، والعناصر المخالفة للسياسة، ثم تعيد إنشاء ملفات نظيفة وقابلة للاستخدام عبر أكثر من 200 نوع من الملفات.
- تحليل الملفات المجهولة أو المراوغة، بما في ذلك الملفات التي تم إنشاؤها بواسطة الذكاء الاصطناعي. MetaDefender يجمع Aether™ يجمع بين الفحص الثابت المتعمق والمحاكاة على مستوى التعليمات لتحليل التهديدات المراوغة والمتعددة المراحل والتي يتم تشغيلها بشكل مشروط. يمكن لمنصة التحليل التلقائي للملفات ( Adaptive )Sandbox تحليل أكثر من 50,000 ملف أو مرفق يوميًا لكل خادم، وإصدار أحكام سريعة مصحوبة بمعلومات استخباراتية عن التهديدات في حوالي 10 ثوانٍ، وربط السلوكيات بنظام MITRE ATT&CK لتوفير أدلة جاهزة للمحللين.
- أضف التنبؤ قبل التنفيذ ومعلومات استخباراتية عن التهديدات. تقدم تقنية Alin AI التنبؤية تقدم أحكامًا بشأن البرامج الضارة قبل التنفيذ من خلال تحليل خصائص الملفات ورسائل البريد الإلكتروني المتعلقة بالبنية والسلوك قبل الحاجة إلى التوقيعات أو اختبارها في بيئة العزل. تقدم تقنية الذكاء الاصطناعي التنبؤية من Alin AI حكمًا متوسطًا في غضون 6.67 مللي ثانية، بمعدل إيجابي كاذب يبلغ 0.03% وفعالية كشف تبلغ 93%.
ويتم تطبيق نفس الإجراءات الدقيقة على الملفات المحمية بكلمة مرور. فعندما يتم إرسال ملف من هذا النوع إلى البريد الإلكتروني أو إلى تطبيق Teams، يتلقى المستلم إشعارًا يوجهه إلى بوابة إلكترونية حيث يتعين عليه إدخال كلمة المرور المذكورة. بعد ذلك، تستخدم خدمة « MetaDefender » الخاصة بـ Microsoft 365 هذه كلمة المرور لفحص الملف وتطهيره وتحليله باستخدام التقنيات الأربع المذكورة أعلاه، ثم تقوم بتسليمه إلى المستلم بأمان وبكامل وظائفه، دون الحاجة إلى مصادقة من المسؤول، في حال عدم اكتشاف أي تهديد.
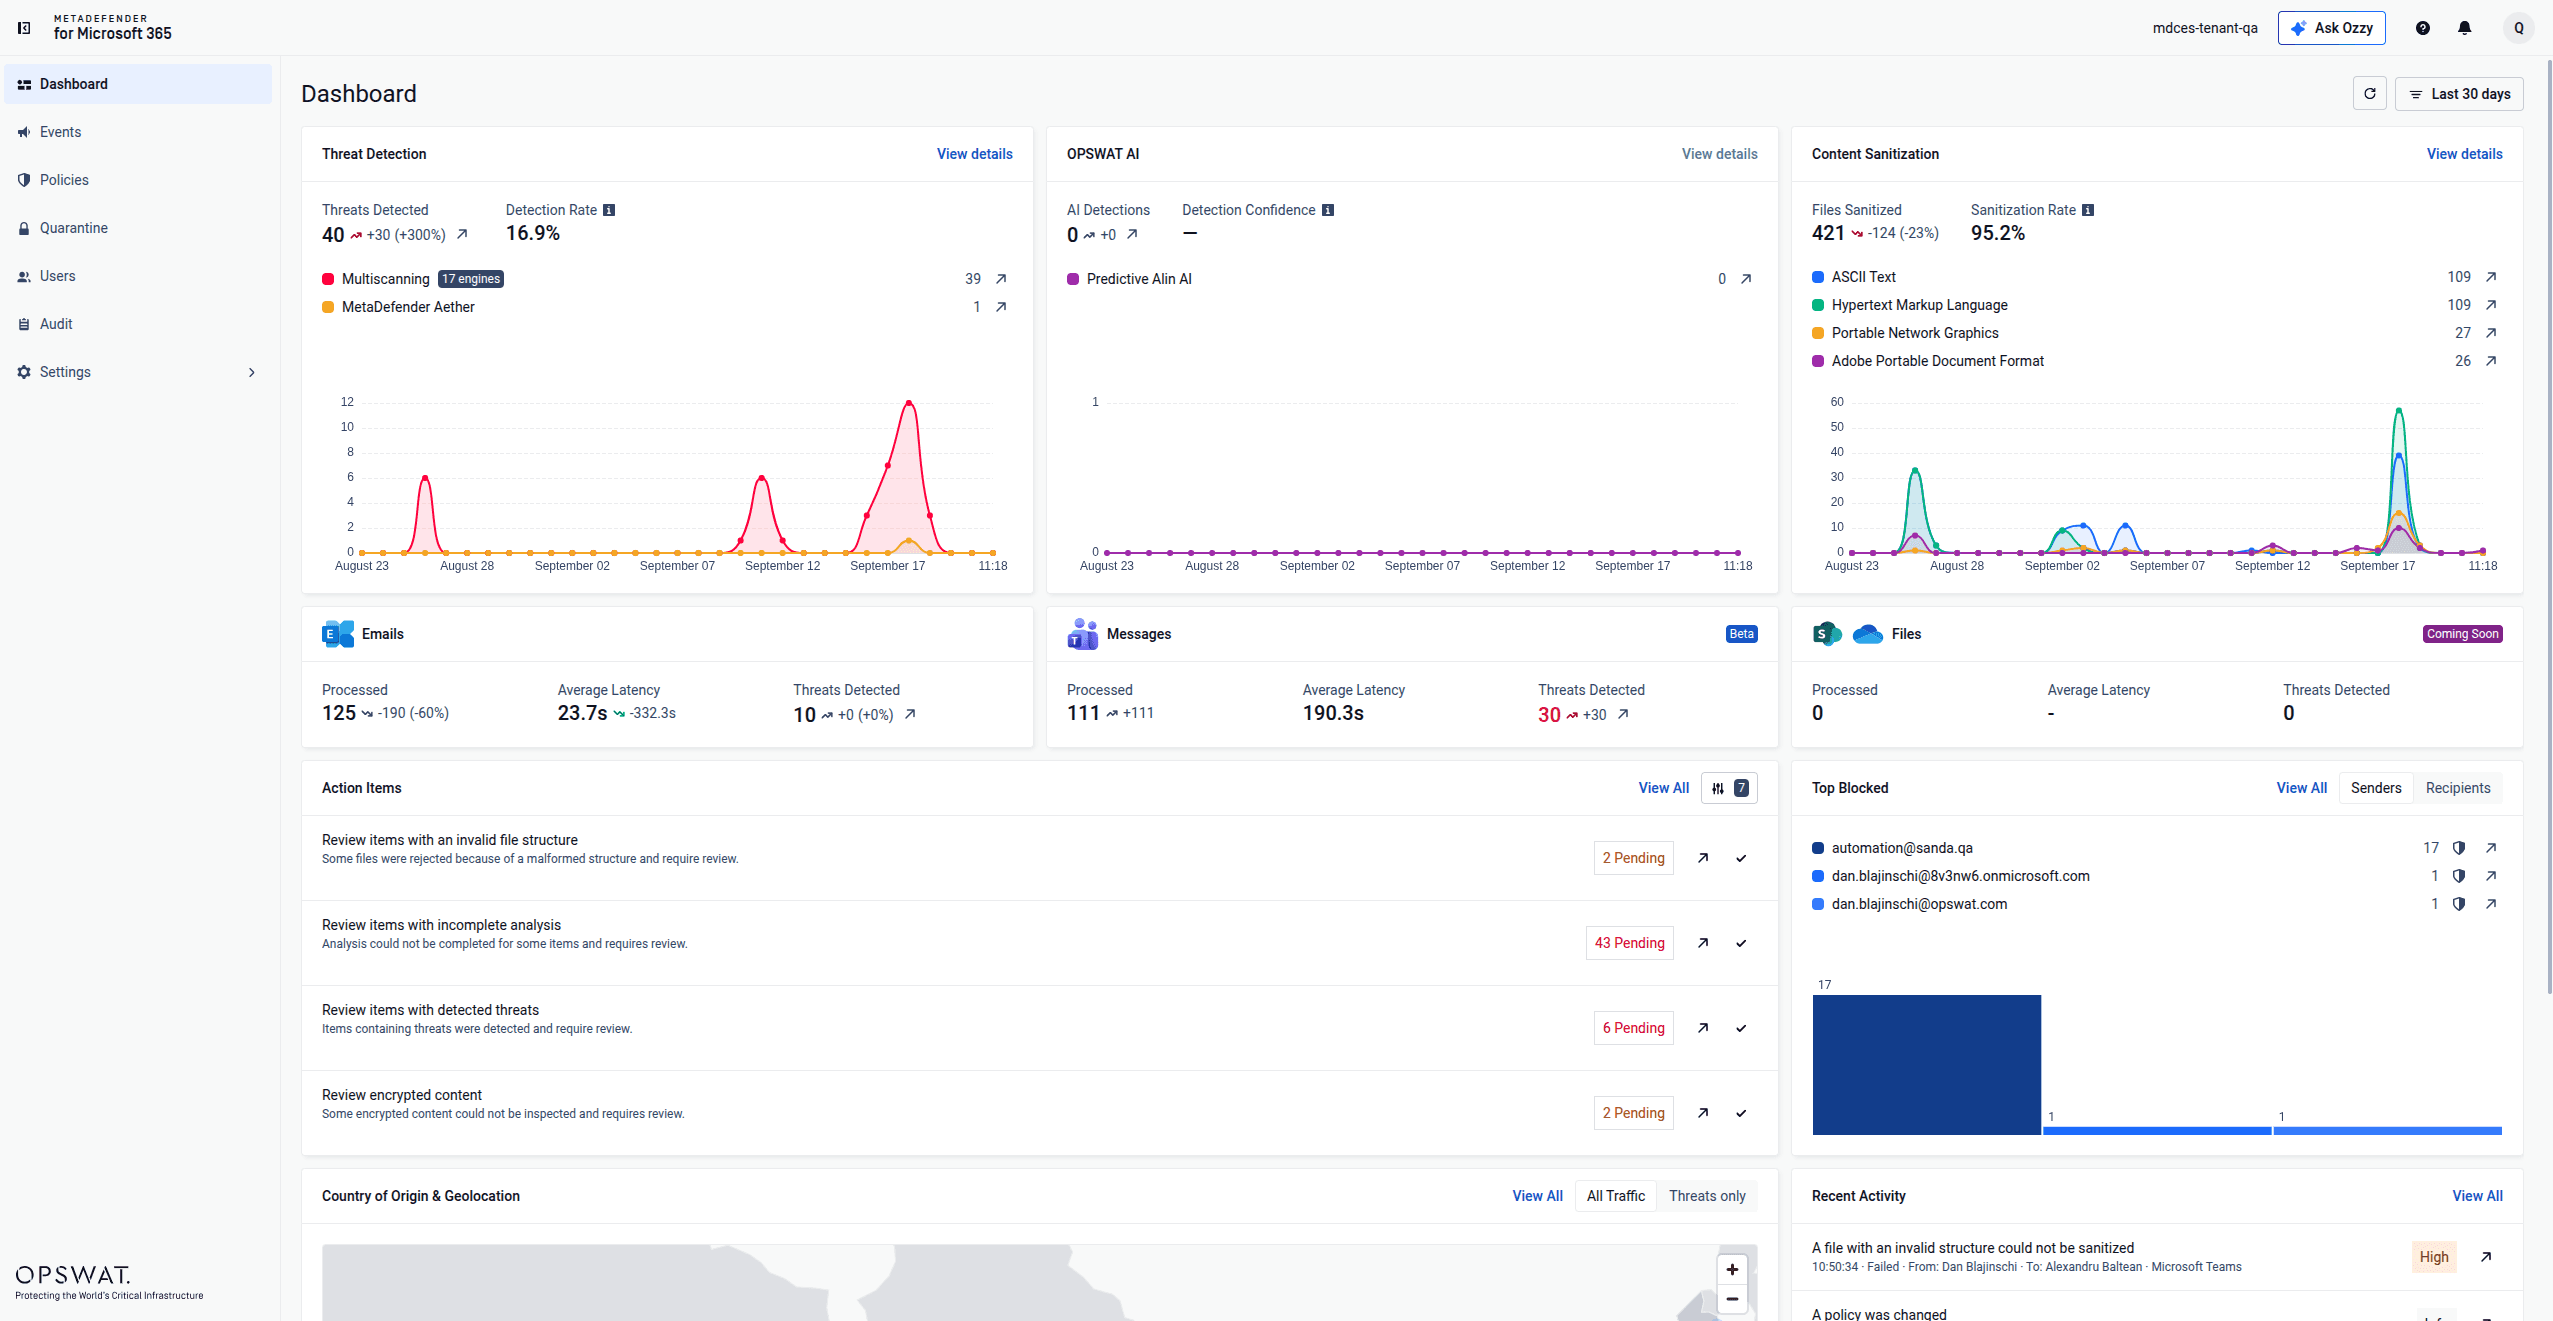
كيف تعمل خدمة « MetaDefender » الخاصة بـ Microsoft 365 على سد الثغرة عند نقطة الدخول؟
إن إيقاف مرفق ضار قبل وصوله يعني أنه لن يصبح أبدًا ملفًا موجودًا في مساحة التخزين المدعومة بـ SharePoint الخاصة بقناة Teams في المقام الأول. وهذا التوقيت مهم، لأن الملف الذي لا يتم فحصه إلا بعد وصوله إلى مساحة التخزين يكون قد أصبح متاحًا بالفعل لأي شخص لديه حق الوصول إلى تلك القناة.
- يتم الفحص قبل التسليم، وليس بعده. فالمرفق الخبيث الذي يتم تحديده على مستوى تدفق البريد الإلكتروني يمكن معالجته قبل وصوله إلى عنوان البريد الإلكتروني الخاص بالقناة، مما يمنع حدوث ثغرات في التسمية والتتبع التي تجعل عملية الكشف بعد وقوع الحدث أكثر صعوبة.
- يمكن أن تمتد التغطية لتشمل تدفق البريد الإلكتروني بما يتجاوز الرسائل الواردة الخارجية. وعندما يؤدي تكوين توجيه وسياسات Exchange Online ذات الصلة إلى إرسال الرسائل عبر خدمة « MetaDefender » الخاصة بـ Microsoft 365، يمكن فحص المرفقات المشبوهة قبل وصولها إلى المستخدمين أو مساحات التعاون.
كيف ينسجم هذا مع استراتيجية أوسع نطاقًا لأمن الملفات في Microsoft Teams؟
البريد الإلكتروني ليس سوى إحدى نقاط الدخول العديدة إلى Teams. فالملف الذي يقوم أحد أعضاء الفريق بتحميله مباشرةً إلى قناة ما أو بمشاركته في محادثة لا يتبع نفس مسار Exchange Online، لذا فإنه يحتاج أيضًا إلى تغطية على مستوى طبقة التخزين حيث يخزن كل من SharePoint وOneDrive ملفات Teams. يقوم « MetaDefender » لـ Microsoft 365 بفحص الملفات التي تتم مشاركتها عبر Microsoft Teams وتطهيرها ووضعها في بيئة معزولة فور تسليمها. وللحصول على تغطية متقدمة خاصة بالتخزين، MetaDefender Storage Security يغطي كل من الملفات المخزنة والمشاركة. MetaDefender أمان التخزين™ Cloud يغطي التخزين السحابي مثل SharePoint Online وOneDrive، بما في ذلك الملفات التي تتم مشاركتها عبر Microsoft Teams، بينما يغطي MetaDefender™ Storage Security المستودعات المحلية مثل SharePoint Server ، بالإضافة إلى SharePoint Online وOneDrive. ولا يغطي أي من منتجي التخزين Exchange Online، وهو قناة محمية بواسطة MetaDefender لـ Microsoft 365 فقط.
مواضيع ذات صلة
- 8.3 مليار تهديد بالتصيد الاحتيالي في 90 يومًا: لماذا Email Security كل من الكشف والوقاية
- تقديم « MetaDefender » لـ Microsoft 365: «File Threat Prevention» للبريد الإلكتروني وTeams
- كيف تعمل تقنية Deep CDR™ على منع التهديدات القائمة على التشفير الخفي والمضمنة في ملفات الصور
الأسئلة المتكررة (FAQ)
هل تمتلك كل قناة في Microsoft Teams بالفعل عنوان بريد إلكتروني خاص بها؟
لا يتم تفعيل هذه الميزة تلقائيًا في كل مستأجر. يجب أن يقوم مسؤول تكنولوجيا المعلومات لديك بتفعيل ميزة البريد الإلكتروني للقناة، كما أن إرسال البريد الإلكتروني إلى قناة ما غير متاح إذا كنت تستخدم Teams كجزء من خطة Office 365 Government. وعند تفعيل هذه الميزة، يمكن للمستخدمين استخدام عنوان البريد الإلكتروني للقناة لإرسال بريد إلكتروني إلى القناة المعنية.
ماذا يحدث للمرفقات التي يتم إرسالها إلى قناة في Teams عبر البريد الإلكتروني؟
عند المشاركة في القنوات، يتم نسخ رسائل البريد الإلكتروني والمرفقات إلى مجلد «رسائل البريد الإلكتروني» في SharePoint. وبالنسبة لمرفقات البريد الإلكتروني، يتم إضافة معرّف فريد في نهاية اسم الملف، ولا يُضمن أن تتطابق أسماء ملفات المرفقات، عند عرضها في مكتبة SharePoint، مع أسماء المرفقات الموجودة في رسالة البريد الإلكتروني الأصلية.
هل تغطي ميزة «المرفقات الآمنة» و«Defender for Office 365» الملفات التي تصل إلى Teams عبر البريد الإلكتروني؟
نعم، ميزة المسح الضوئي المدمجة وبرنامج Defender لـ Office 365 و"المرفقات الآمنة" قد تكون متاحة، اعتمادًا على الترخيص والتكوين. تعمل ميزة "المرفقات الآمنة" على فتح الملفات في بيئة افتراضية لمراقبة ما يحدث، وعندما تكتشف ميزة "المرفقات الآمنة" لـ SharePoint وOneDrive وMicrosoft Teams ملفًا ضارًا، يتم قفل الملف باستخدام التكامل المباشر مع مخازن الملفات. تضيف ميزة " OPSWAT " هدفًا مختلفًا للتحكم باستخدام تقنية Deep CDR™، التي تعمل على تعطيل الملفات المدعومة وإعادة إنشائها في غضون أجزاء من الألف من الثانية عبر أكثر من 200 نوع من الملفات مع درجة حماية ودقة تبلغ 100% من SE Labs.
هل يقوم برنامج « MetaDefender » الخاص بـ Microsoft 365 بفحص الملفات التي يتم تحميلها مباشرةً إلى محادثات وقنوات Teams أيضًا؟
نعم، تقوم خدمة « MetaDefender » الخاصة بـ Microsoft 365 بفحص وتطهير الملفات التي تتم مشاركتها عبر الدردشة والقنوات في Teams فور تسليمها. وعلى مستوى Exchange Online، يتم فحص رسائل البريد الإلكتروني والمرفقات وتطهيرها وتفكيكها بشكل مدمج دون إجراء أي تغييرات على سجلات MX، قبل وصولها إلى المستلمين.
