الماخذ الرئيسية
- ما نطلقه: تطلق شركة « OPSWAT » خدمة « MetaDefender » لـ Microsoft 365، والتي كانت تُعرف سابقًا باسم MetaDefender وCloud وEmail Security ، لتوفير الحماية من تهديدات الملفات في Microsoft 365 عبر خدمات البريد الإلكتروني وTeams من Microsoft.
- أهمية الأمر: أصبحت الملفات تنتقل الآن بسرعة عبر البريد الإلكتروني ومحادثات «Teams»، مما يخلق مسارات تعرض للمحتوى المُستغَل كسلاح والمشبوه والمحمي بكلمة مرور.
- الفئة المستهدفة: فرق الأمن وتكنولوجيا المعلومات ومراكز العمليات الأمنية (SOC) والامتثال وفرق Microsoft 365 التي تحتاج إلى فحص متعدد المستويات وتنقية وقابلية للتدقيق تتجاوز الضوابط الأصلية دون التأثير على سجلات MX.
يصل ملف من مرسل موثوق به، ويبدو عاديًا لدرجة أن لا أحد يشك فيه. وينتقل الملف من صندوق الوارد إلى محادثة في Teams، حيث يمكن لعدد أكبر من الأشخاص فتحه وإعادة توجيهه واتخاذ إجراءات بشأنه. ويُعد هذا المسار العملي جزءًا من الأعمال اليومية، وهذا «الطابع اليومي» هو بالضبط ما يعتمد عليه المهاجمون.
في 29 سبتمبر 2026، ستطلق شركة OPSWAT منتج MetaDefender™ لـ Microsoft 365، الذي كان يُعرف سابقًا باسم MetaDefender™ Cloud Email Security . ويوسع هذا الإطلاق نطاق الوقاية من التهديدات التي يوفرها منتج OPSWAT لتشمل الملفات التي تتم مشاركتها عبر Microsoft Teams، بالإضافة إلى رسائل البريد الإلكتروني.
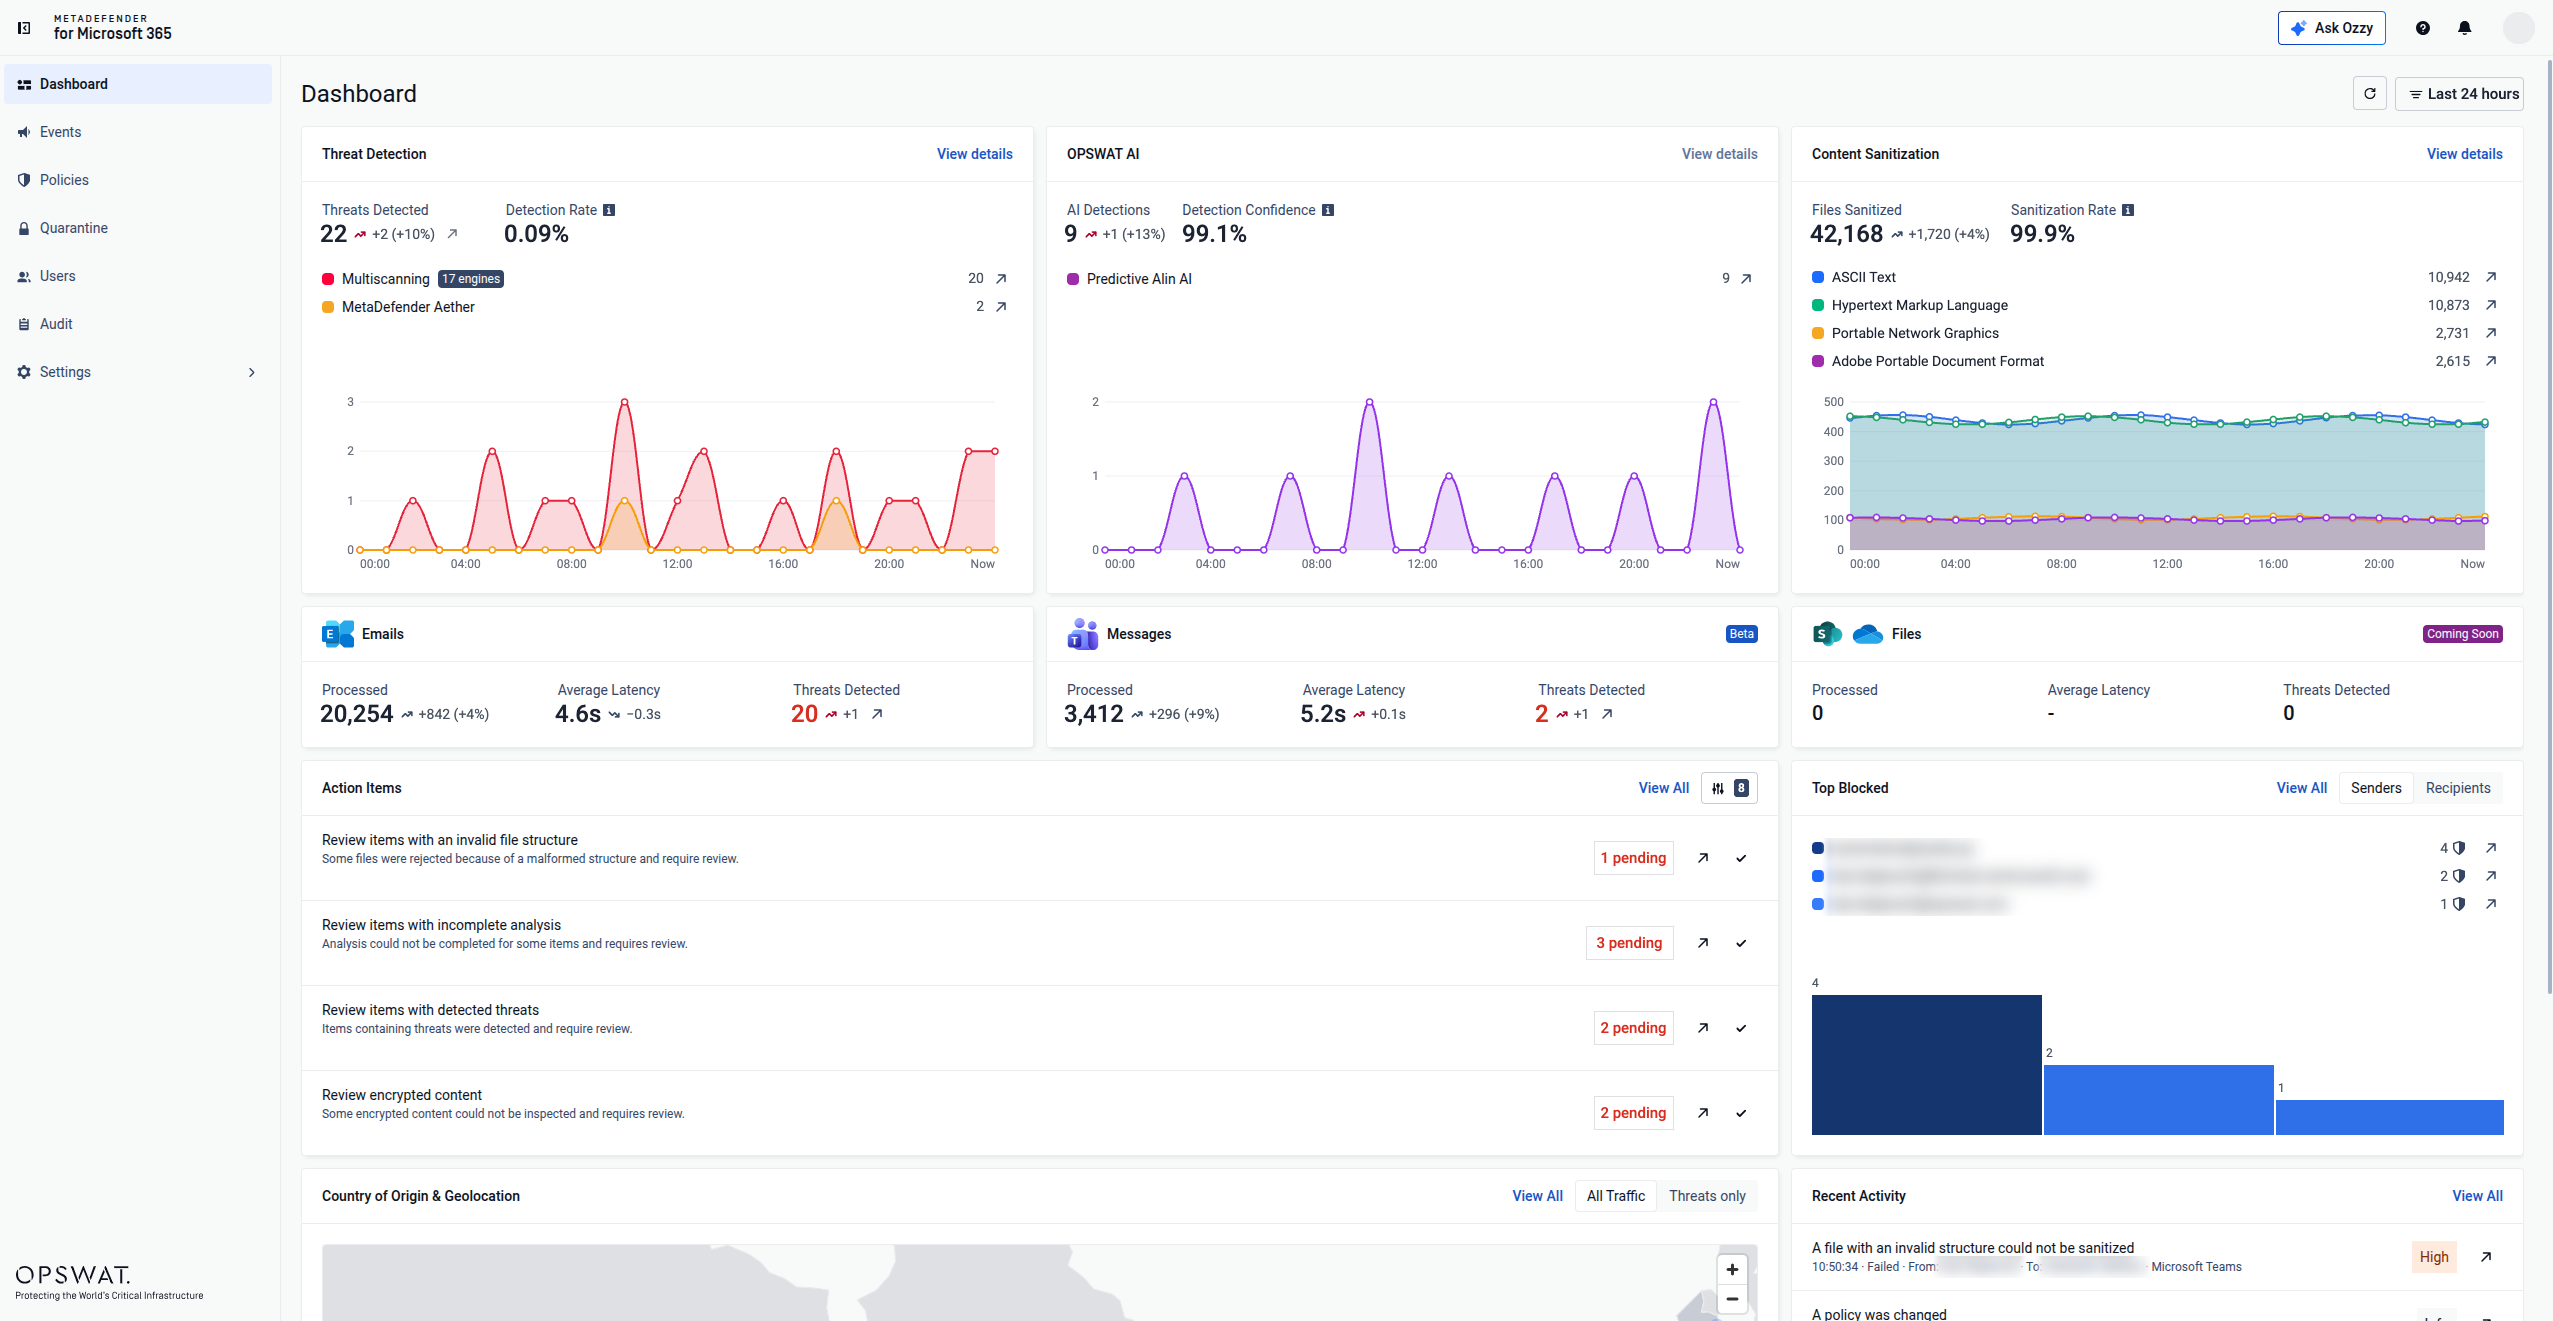
MetaDefender بالنسبة لـ Microsoft 365، يُعد « OPSWAT» هو الحل الذي تقدمه شركة للوقاية من التهديدات التي تتعرض لها الملفات ، وذلك لفحص الملفات وتطهيرها عبر خدمات «Exchange Online» و«Microsoft Teams». ويضيف Metascan™ Multiscanningو تقنية Deep CDR™و MetaDefender Aether™، و Predictive Alin AI، وهو محرك تحليل البرامج الضارة المدعوم بالذكاء الاصطناعي، يتجاوز ضوابط مايكروسوفت الأصلية للمساعدة في تقليل التعرض للمخاطر وإجراء الإصلاحات بعد التسليم.
لماذا يُعد هذا الإطلاق أمرًا مهمًا
في وقت سابق من هذا العام، MetaDefender Cloud Email Security تم إطلاقه بهدف محدد: مساعدة المؤسسات على تعزيز الحماية لـ Exchange Online. ولا يزال هذا الأساس قائماً. ما تغير هو طريقة عمل الأشخاص: يتلقى الموظف العادي الآن 117 رسالة بريد إلكتروني و153 رسالة عبر Teams يوميًا، وفقًا للتقرير السنوي لمؤشر اتجاهات العمل لعام 2025 الصادر عن Microsoft. تعكس هذه الإحصائية مدى عمق اندماج التعاون القائم على الدردشة في العمل اليومي. مع انتقال الملفات بين صناديق البريد الوارد ودردشات Teams والقنوات، يجب أن يمتد نطاق الأمان ليشمل بيئة التعاون أدوات التي يستخدمها الموظفون يوميًا. ولهذا السبب، تعمل خدمة OPSWAT على توسيع نطاق أمانها من البريد الإلكتروني ليشمل Microsoft Teams.
بفضل ميزة « MetaDefender » لـ Microsoft 365، يتم فحص الملفات التي تمر عبر Exchange Online وMicrosoft Teams وتحليلها وتطهيرها، مما يضيف مستوىً أعمق من التدقيق على مستوى الملفات يكمل الضوابط الأصلية من Microsoft، ويمنح فرق الأمن وتكنولوجيا المعلومات تحكماً عملياً في الحماية من البرامج الضارة في Microsoft 365.
كيف يساعدك موقع MetaDefender الخاص بـ Microsoft 365
- Exchange Online: حماية البريد الإلكتروني المدمجة دون الحاجة إلى تغيير سجلات MX؛ فقبل وصول رسائل البريد الإلكتروني إلى صناديق الوارد، يتم فحصها وإرسالها تلقائيًا إلى الحجر الصحي إذا تم اعتبارها ضارة.
- Microsoft Teams: الفحص والتطهير للملفات التي يتم مشاركتها في الدردشات والقنوات.
MetaDefender يجمع «لـ Microsoft 365» بين أربع تقنيات من « OPSWAT » لدعم منع التهديدات التي تستهدف ملفات Microsoft 365 عبر البريد الإلكتروني وTeams:
| التكنولوجيا | ما الذي يفعله |
| Metascan™ Multiscanning | يقوم بفحص رسائل البريد الإلكتروني والملفات عبر ما يصل إلى 17 محركًا لمكافحة البرامج الضارة بشكل متوازٍ للمساعدة في سد الثغرات في الكشف. |
| عميق تقنية CDR™ | يوفر أمانًا قائمًا على مبدأ «الوقاية أولاً» في مجال فحص المحتوى (CDR) لأكثر من 200 نوع من الملفات، وذلك من خلال التعامل مع كل ملف أو مرفق على أنه قد يكون ضارًا، وإزالة المحتوى النشط مثل البرامج النصية، والماكرو، والكائنات المضمنة، ومخاطر رموز QR، والعناصر التي تخالف السياسة، ثم تقديم نسخة نظيفة وصالحة للاستخدام. |
| MetaDefender Aether™ | يستخدم تحليلًا ديناميكيًا للبرامج الضارة قائمًا على المحاكاة للكشف عن التهديدات من نوع «يوم الصفر» والتهديدات المراوغة والتهديدات متعددة المراحل عند الحدود الخارجية للشبكة. ويمكن لمنصة « Adaptive »Sandbox تحليل أكثر من 50,000 ملف أو مرفق يوميًا لكل خادم، وإصدار أحكام سريعة مصحوبة بمعلومات استخباراتية عن التهديدات في غضون 10 ثوانٍ تقريبًا، وربط السلوكيات بنظام MITRE ATT&CK لتوفير أدلة جاهزة للاستخدام من قِبل المحللين. |
| التنبؤي Alin AI | يقدم تقييمات مسبقة لتنفيذ البرامج الضارة من خلال تحليل الخصائص الهيكلية والسلوكية للملفات ورسائل البريد الإلكتروني قبل الحاجة إلى استخدام التوقيعات أو اختبارها في بيئة العزل. ويقدم نظام الذكاء الاصطناعي التنبؤي «Alin AI» تقييمًا متوسطًا في غضون 6.67 مللي ثانية، بمعدل إيجابي كاذب يبلغ 0.03% وفعالية كشف تبلغ 93%. |
تساعد هذه الطبقات مجتمعةً على تقليل فترة التعرض للأمن وإجراءات التصحيح بعد التسليم، مع تعزيز الوقاية من التهديدات التي تستهدف الملفات، سواء كانت معروفة أو متهربة أو مدعومة بالذكاء الاصطناعي، عبر جميع سير عمل Microsoft 365 المدعومة.
لماذا تختار شركة « OPSWAT »؟
توفر العديد من خدمات الأمان في Microsoft 365 أدوات حماية أساسية مهمة. وتضيف خدمة OPSWAT مستوىً مختلفًا من التدقيق في الملفات للمؤسسات التي تحتوي رسائلها الإلكترونية وملفاتها على بيانات خاضعة للتنظيم، أو محتوى الموردين، أو سجلات العملاء، أو التبعيات التشغيلية.
تشكل الملفات المحمية بكلمة مرور معضلة مألوفة. فإذا تم حظرها، يتباطأ سير العمل المشروع؛ أما إذا سُمح بمرورها دون فتحها، فقد تصبح نقطة عمياء. توفر خدمة « MetaDefender » الخاصة بـ Microsoft 365 للمستخدمين مسار عمل ذاتي لتقديم كلمة المرور. ثم تقوم تقنية Deep CDR™ تلقائيًا بتفكيك الملف، وإزالة المحتوى الذي يُحتمل أن يكون ضارًّا، وإعادة تجميعه، وتسليم نسخة خالية من التهديدات وقابلة للتشغيل إلى المستلم.
MetaDefender يُعد Microsoft 365 منتجًا جديدًا، لكن تقنيات « OPSWAT » التي بُني عليها تتمتع بخبرة تزيد عن 20 عامًا في مجال البنية التحتية الحيوية. ويتم فحص رسائل البريد الإلكتروني والملفات بمستوى الدقة المطلوب، حيث ارتفع متوسط تكلفة اختراق البيانات بنسبة 12٪، ليصل إلى 4.99 مليون دولار أمريكي، وفقًا لتقرير IBM لعام 2026 حول تكلفة اختراق البيانات.
مصمم ليتناسب مع سير العمل الحالي
MetaDefender يوفر «Microsoft 365» ميزة «منع التهديدات التي تستهدف الملفات» في خدمة « أدوات » التابعة لـ Microsoft 365 التي يستخدمها الموظفون بالفعل، دون الحاجة إلى إجراء تغييرات على سجلات MX أو استخدام أجهزة إضافية أو إحداث اضطراب غير ضروري في تدفق البريد. وبفضل الحماية المدمجة في «Exchange Online» والحماية القائمة على « API » لـ «Microsoft Teams»، يمكن للمؤسسات تعزيز الأمان مع الحفاظ على سير الاتصالات والتعاون اليومي.
| المزايا التي يحصل عليها مسؤولو أمن المعلومات | تقليل مخاطر المحتوى في Microsoft 365 وتوفير ضوابط متعددة المستويات تتجاوز الحماية الأصلية التي توفرها Microsoft. |
| المزايا التي تعود على SOC فرق SOC | تحسين الرؤية بالنسبة للملفات المشبوهة عبر «Exchange Online» و«Microsoft Teams» من خلال منصة واحدة، مع تقليل الحاجة إلى الفرز اليدوي. |
| مزايا الامتثال وفرق إدارة المخاطر | دعم عمليات الفحص والتعقيم وإعداد التقارير وإمكانية التدقيق للملفات التي تمر عبر سير العمل المشمولة في Microsoft 365. |
| المزايا التي تعود على مايكروسوفت مسؤولي Microsoft 365 | أضف حماية للبريد الإلكتروني و«Teams» دون أي عقبات غير ضرورية في عملية النشر. |
اكتشف ما يمكن أن تقدمه خدمة « MetaDefender » الخاصة بـ Microsoft 365 لمؤسستك
تفضل بزيارة صفحة المنتج لتتعرف على كيفية قيام « OPSWAT » بتوفير الحماية من التهديدات التي تستهدف الملفات في «Exchange Online» و«Microsoft Teams».
الأسئلة المتكررة (FAQ)
ماذا حدث لمواقع MetaDefender وCloud وEmail Security ؟
MetaDefender Cloud Email Security وقد تطورت هذه الخدمة لتصبح « MetaDefender » لـ Microsoft 365. ولا تزال إمكانيات أمان البريد الإلكتروني السحابي قائمة، كما أن نطاق الحماية يمتد الآن ليشمل Microsoft Teams، ليغطي الملفات التي تتم مشاركتها في الدردشات والقنوات بالإضافة إلى البريد الإلكتروني.
ما المقصود بـ«الوقاية من التهديدات التي تتعرض لها ملفات Microsoft 365»؟
وهذا يعني فحص الملفات وتحليلها وتعقيمها أثناء مرورها عبر Exchange Online وMicrosoft Teams، بدلاً من قصر الحماية على البريد الإلكتروني وحده.
هل يكفي استخدام «مايكروسوفت ديفندر» لـ «أوفيس 365» بمفرده؟
توفر عناصر التحكم الأصلية من Microsoft أساسًا مرجعيًّا. ويضيف برنامج « MetaDefender » الخاص بـ Microsoft 365 طبقات وقائية تتجاوز عناصر التحكم الأصلية، بما في ذلك Metascan Multiscanning ، وتقنية Deep CDR™، MetaDefender Aether، و Predictive Alin AI. ويوفر ذلك للمؤسسات عدة عمليات فحص مستقلة: الفحص متعدد المحركات، والتطهير، والتحليل السلوكي.
هل يمكن فحص الملفات التي تتم مشاركتها عبر Microsoft Teams بحثًا عن برامج ضارة؟
نعم، يستخدم برنامج « MetaDefender » الخاص بـ Microsoft 365 تقنية الفحص متعدد المحركات، وتقنية Deep CDR™ لتنقية الملفات، والتحليل في بيئة اختبارية قائمة على المحاكاة، وذلك لتفحص الملفات التي يتم مشاركتها عبر محادثات وقنوات Teams.
هل يتطلب النشر إجراء تغييرات على سجلات MX؟
لا، توفر خدمة « MetaDefender » الخاصة بـ Microsoft 365 أمانًا للبريد الإلكتروني في Microsoft 365 دون الحاجة إلى تغيير سجلات MX أو الأجهزة أو تدفق البريد.
كيف يتعامل مع الملفات المحمية بكلمة مرور؟
يقوم المستخدمون بإدخال كلمة المرور عبر بوابة الخدمة الذاتية. ويقوم منتجنا بتطبيقها تلقائيًا، ثم يفحص الملف ويحلله، ويزيل أي محتوى قد يكون ضارًا، ويعيد تجميعه، ويقدم نسخة خالية من التهديدات وصالحة للاستخدام دون الحاجة إلى تحقق إداري روتيني. وفي حالة اكتشاف أي تهديد، يتم إرسال الملف إلى منطقة الحجر الصحي حيث يمكن لفرق الأمن إجراء مزيد من التحقيق فيه.