تتطلب إدارة الضوابط الأمنية عبر البيئات الموزعة أكثر من مجرد نشر وسائل الحماية أدوات. ويحتاج مشغلو البنية التحتية الحيوية إلى وسيلة موثوقة للإشراف على التكوينات، ومراقبة العمليات، والحفاظ على إدارة متسقة عبر مواقع وأنظمة متعددة.
توفر إدارة الأمن حلول نموذج تشغيل مركزي لإدارة هذه الضوابط على نطاق واسع. My توفر منصة OPSWAT™ Central Management هذا النهج لبيئات OPSWAT من خلال تزويد عمليات نشر MetaDefender™ المدعومة بطبقة إدارة موحدة تشمل بيئات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) والبيئات المحلية والبيئات المعزولة شبكيًا.
- الماخذ الرئيسية
- لماذا تُعد إدارة الأمن حلول عبر المواقع الموزعة أمراً صعباً
- كيف تطبق شركة « OPSWAT » إدارة الأمن حلول
- ما الذي تقوم به كل من My وOPSWAT وCentral Management في كل موقع
- متى تستخدمها My OPSWAT Central Management
- كيف تدعم الإدارة المركزية للأمن حلول الامتثال والمرونة
- مواضيع ذات صلة
- الأسئلة المتداولة
الماخذ الرئيسية
- تجعل المواقع البعيدة والموزعة إدارة الضوابط الأمنية أكثر صعوبة. فقد تؤدي الثغرات في الرؤية، وتجزئة أدوات ، وسير العمل اليدوي إلى وجود حالات نشرة ذات تكوينات غير متسقة أو برامج قديمة.
- تنقل الإدارة الأمنية المركزية حلول العمليات الإدارية الروتينية إلى طبقة إدارة مشتركة. ويمكن للفرق الحفاظ على التحكم والمراقبة وتطبيق السياسات عبر جميع عمليات النشر المدعومة دون الحاجة إلى إدارة كل موقع على حدة.
- يجب أن تحافظ الرقابة المركزية على إجراءات الحماية الخاصة بتكنولوجيا التشغيل (OT). Secure البيئات المعزولة والمقسمة لا تزال تعتمد على التزامن الخاضع للرقابة، وإجراءات التحديث المعتمدة، والقيود التشغيلية المحلية بدلاً من الاتصال الواسع النطاق والدائم بين المواقع.
- My OPSWAT Central Management يُطبق هذا النموذج الإداري على منتجات « OPSWAT » المدعومة، مما يوفر للمسؤولين منصة واحدة لمراقبة عمليات النشر الموزعة وتشغيلها وإدارتها MetaDefender المنشآت الموزعة عبر نماذج نشر وظروف تشغيل متنوعة.
لماذا تُعد إدارة الأمن حلول عبر المواقع الموزعة أمراً صعباً
يصعب الحفاظ على اتساق عمليات نشر أنظمة الأمان الموزعة.
وغالبًا ما تشمل هذه المنشآت مرافق التصنيع والمحطات الفرعية ومحطات المعالجة والمكاتب النائية والبيئات التشغيلية التي يكون الوصول المادي الروتيني إليها محدودًا.
عندما تتم إدارة كل موقع أو مثيل منتج من خلال وحدة تحكم منفصلة، يفقد فريقك الرؤية الشاملة لما تم نشره، وما هو محدث حالياً، وما يحتاج إلى اهتمام.
ثغرات في الشفافية وتجزئة الرقابة
تجعل الثغرات في الرؤية من الصعب مراقبة مثيلات الأمان الموزعة بشكل متسق. وفقًا لتقرير تقرير SANS عن حالة أنظمة التحكم الصناعية (ICS) والتكنولوجيا التشغيلية (OT Security ) لعام 2025، فإن حوالي 13% فقط من المؤسسات تبلغ عن رؤية كاملة عبر نظام ICS/OT.
في المواقع النائية أو غير المأهولة، قد تؤدي الرؤية المحدودة إلى بقاء الحالات دون معالجة، وانحرافها عن المعايير الأساسية المعتمدة، وتوقف الإبلاغ عنها دون أن يتم اكتشاف ذلك على الفور.
ويُضيف تشتت الأدوات طبقة أخرى من التعقيد. أظهر استطلاع عالمي أُجري عام 2025 من قبل معهد IBM لقيمة الأعمال شمل 1,000 من المديرين التنفيذيين، أن المؤسسات تستخدم في المتوسط 83 أداة أمنية حلول من 29 موردًا. وقد حدد أكثر من نصف المديرين التنفيذيين (52%) التعقيد باعتباره أكبر عائق أمام العمليات الأمنية.
كل وحدة تحكم إضافية تمثل مكانًا يمكن أن يظل فيه الحل الذي تم نشره دون إدارة بشكل خفي.
سير العمل الإداري اليدوي لكل موقع على حدة
تحول الإدارة اليدوية المهام الإدارية الروتينية إلى أعمال تشغيلية متكررة. وقد يمتلك مشغلو البنية التحتية الحيوية أنظمة إدارة البنية التحتية ( أدوات ) موزعة على العديد من المنشآت، في حين أن الفرق المسؤولة عنها قد لا تتمتع بإمكانية الوصول المادي المنتظم إلى كل موقع.
يزداد حجم العمل مع كل عملية نشر:
- يقوم المسؤولون المحليون بتطبيق استثناءات لمرة واحدة تختلف عن المعايير الأساسية المعتمدة
- يجب على فريق الاستجابة للحوادث تحديد وحدة التحكم والمالك والسياسة التي تنطبق على المثيل المتأثر
- غالبًا ما يتطلب إعداد التقارير دمج البيانات يدويًّا من أنظمة منفصلة
بدلاً من إدارة البيئة ككل، يعمل فريقك على تحديثها باستمرار من خلال عمليات تسجيل الدخول المتكررة، وتوحيد التقارير، والتنسيق المحلي، وأحيانًا السفر.
كلما زادت المساحة التي يشغلها الموقع، زادت صعوبة الحفاظ على هذا النموذج التشغيلي.
كيف تطبق شركة « OPSWAT » إدارة الأمن حلول
OPSWAT يُطبق إدارة الأمن حلول من خلال My OPSWAT™ Central Management ، وهي طبقة التحكم الخاصة بـ OPSWAT حلول . ويوفر للمسؤولين منصة موحدة لمراقبة عمليات نشر MetaDefender™ المدعومة وتشغيلها وإدارتها عبر البيئات الموزعة.
تستجيب المنصة لعدد من المتطلبات العملية الخاصة بعمليات نشر « MetaDefender » الموزعة:
المتطلبات | كيف تساعد المواقع التالية: My وOPSWAT وCentral Management ؟ |
المخزون المركزي | الاحتفاظ بسجل للمثيلات التي تم نشرها، بما في ذلك الإصدار، والتكوين، وحالة الترخيص، وحالة الأداء. |
الدعم عبر شبكة معزولة | إدارة البيئات غير المتصلة بالشبكة دون إزالة الإجراءات الوقائية التي تفصلها عن الشبكات الأخرى. |
التنسيق عن بُعد | تنسيق تحديثات المنتجات المدعومة وإجراءات الإدارة دون الحاجة إلى زيارة كل موقع على حدة. |
إدارة التكوين | تطبيق سياسات التكوين والحفاظ عليها بشكل متسق عبر جميع عمليات النشر المدعومة. |
بدلاً من تجميع المعلومات المتعلقة بالبيئة من وحدات تحكم منفصلة، يعمل فريقك انطلاقًا من رؤية موحدة لما تم نشره، وما هو ساري المفعول حاليًا، وما يحتاج إلى اهتمام.
ما الذي تقوم به كل من My وOPSWAT وCentral Management في كل موقع
My OPSWAT Central Management هي منصة إدارة الأمن المركزية التابعة لشركة « OPSWAT » التي توفر رؤية موحدة، وتطبيق السياسات، وإعداد تقارير الامتثال عبر جميع عمليات نشر « MetaDefender » في مجالات تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT)، وفي المواقع المحلية، و المعزولة عن الشبكة.
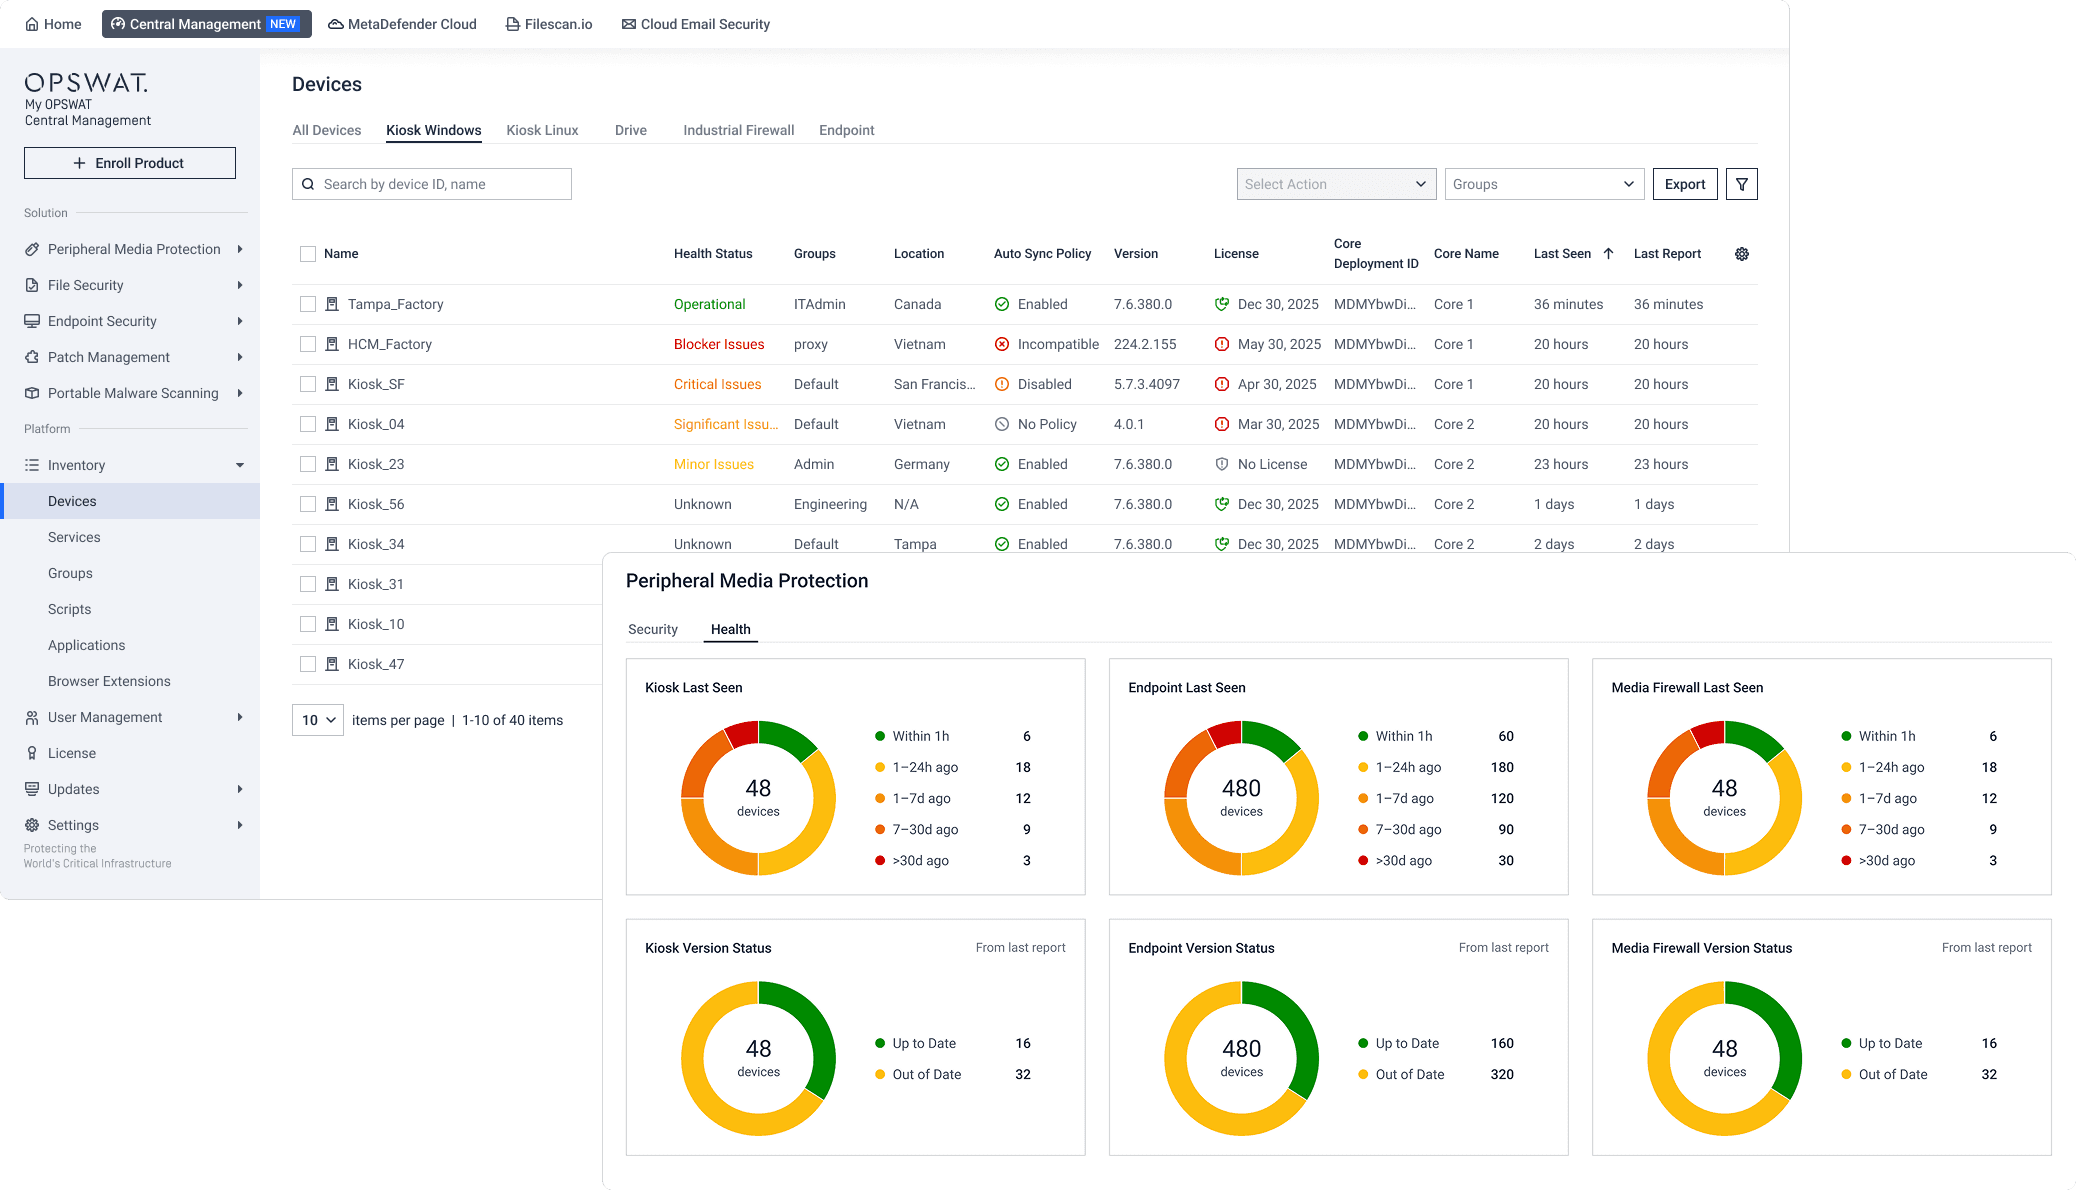
المراقبة المركزية للمخزون والحالة التشغيلية
تعمل عملية مراقبة المخزون والحالة الفنية المركزية على الاحتفاظ بسجل موثوق لكل مثيل من مثيلات « MetaDefender » التي تم نشرها، بما في ذلك الإصدار والتكوين وحالة الترخيص وحالة آخر ظهور. ويمكن أن تكشف بيانات القياس عن بُعد الخاصة بالحالة الفنية من كل موقع عن أي انحرافات أو أخطاء أو انقطاعات في الخدمة قبل أن تتفاقم لتتحول إلى حوادث.
على سبيل المثال، استخدم مصنع للتصنيع الذكي في جنوب شرق آسيا استخدم My OPSWAT Central Management لتوحيد مراقبة الأجهزة عبر مجمع تبلغ مساحته 450,000 قدم مربع، مما يمنح فرق الأمن رؤية موحدة لنقاط النهاية وأنظمة الإنتاج بدلاً من الاعتماد على أنظمة مراقبة منفصلة أدوات.
إدارة المنتجات عن بُعد
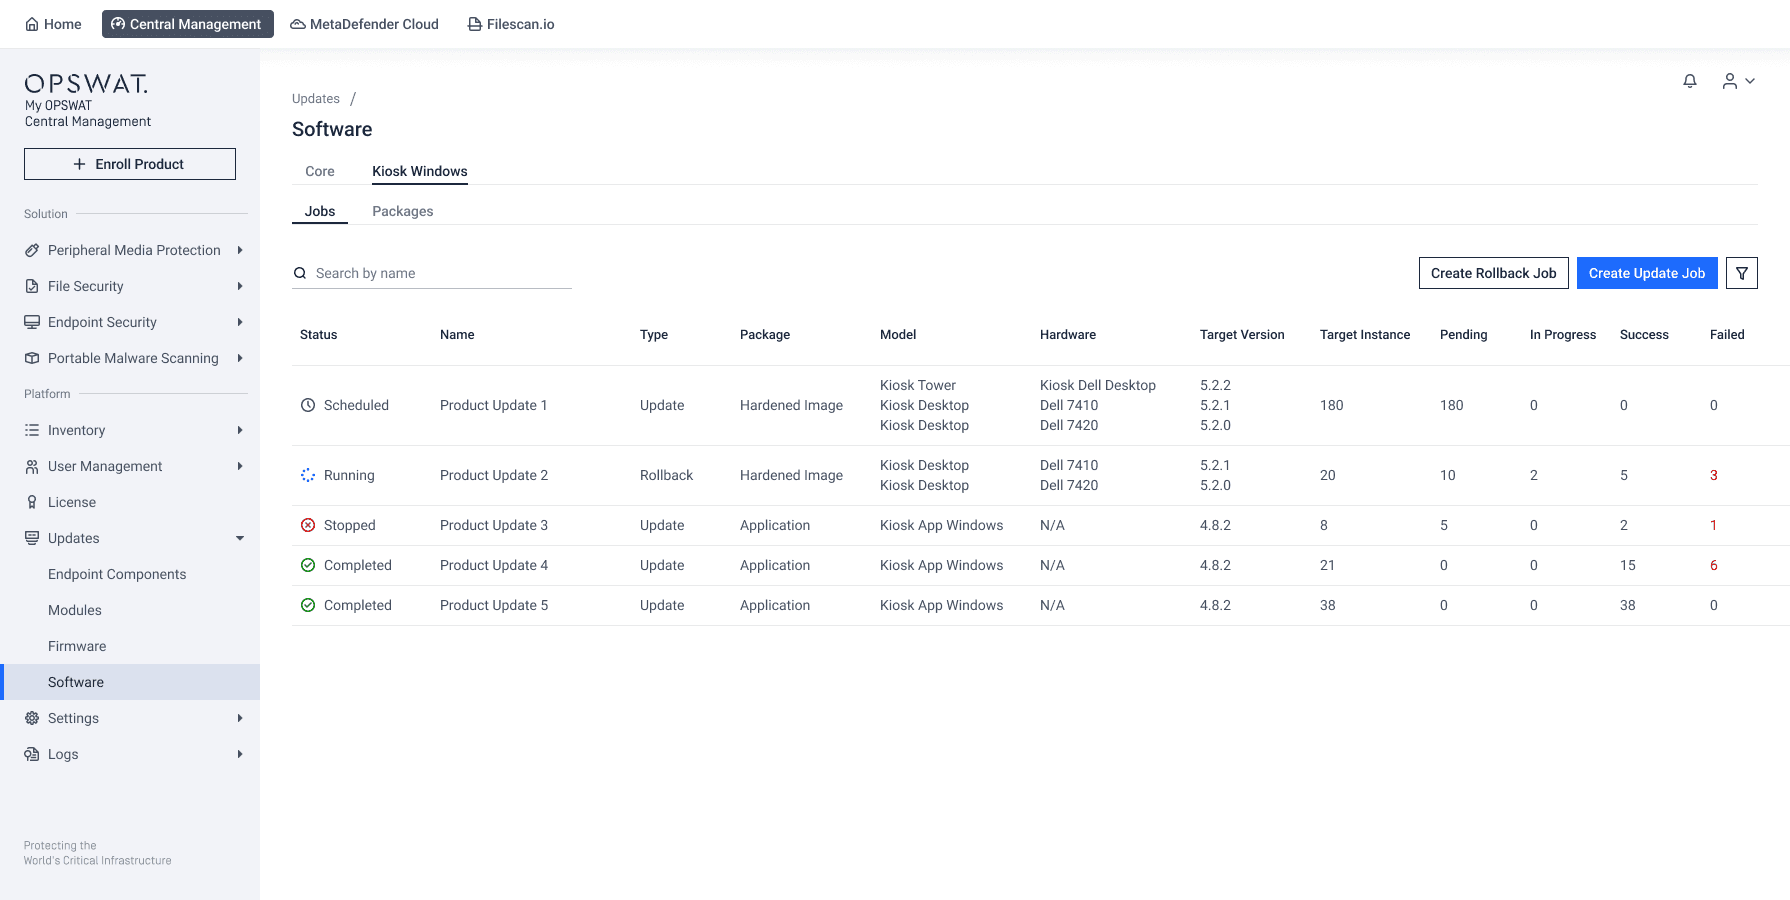
تتيح إدارة المنتجات عن بُعد لفرق الأمن وسيلة لتشغيل عمليات النشر المدعومة دون الاعتماد على الوصول المحلي الروتيني. ويمكن للمسؤولين استخدام وحدة تحكم مركزية لتنسيق تحديثات التطبيقات، وجمع السجلات وحزم الدعم، ومراقبة حالة المثيلات، وإدارة أنشطة النشر عبر البيئات التي يصعب الوصول إليها.
يؤدي توحيد مسارات العمل هذه إلى تقليل الحاجة إلى تكرار نفس الإجراءات الإدارية في كل موقع. ويمكن للفرق تنسيق أعمال الصيانة واستكشاف الأعطال وإصلاحها عبر نظام موزع، مع مراعاة متطلبات التشغيل الخاصة بكل موقع على حدة.
إدارة التكوين على نطاق واسع
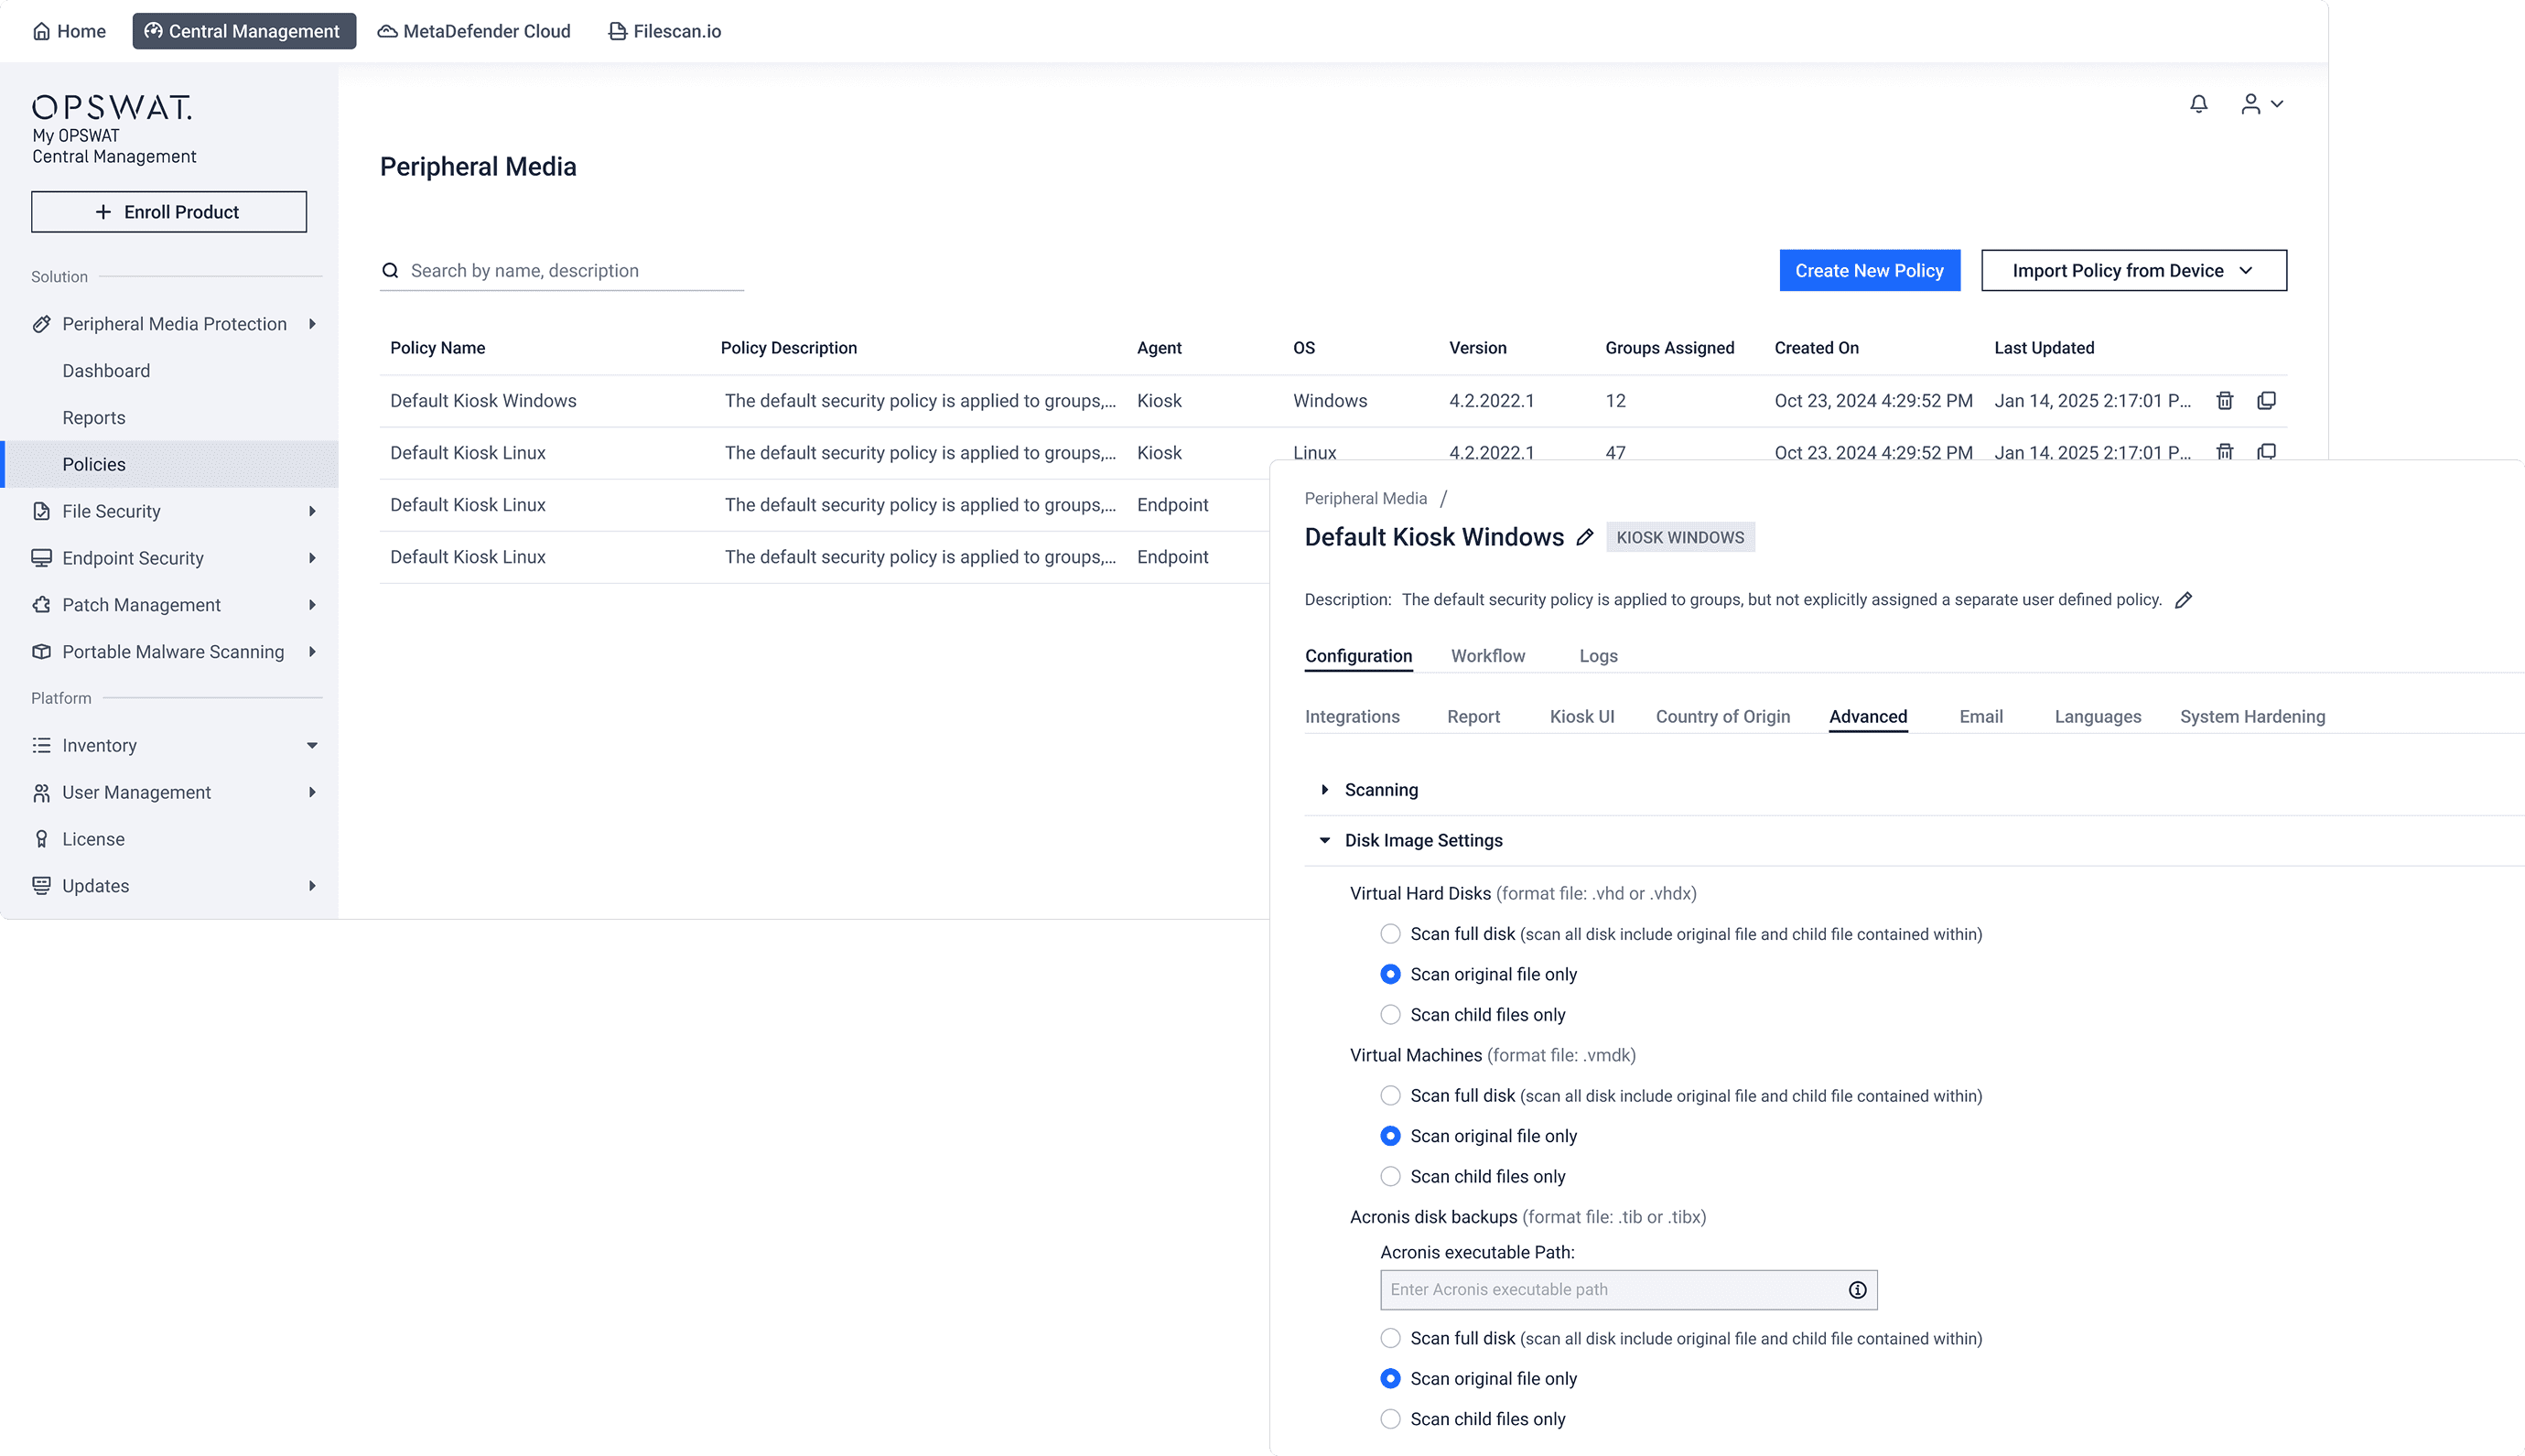
تتيح إدارة التكوين على نطاق واسع للمسؤولين تحديد إعدادات الأمان ونشرها وصيانتها عبر جميع مثيلات « MetaDefender » المتصلة من خلال وحدة تحكم مركزية. وبدلاً من تكوين كل موقع نشر يدويًّا على حدة، يمكن لفرق الأمن توحيد السياسات، وتحديث التكوينات، والحفاظ على حماية متسقة، وتنسيق تغييرات التكوين عبر البيئات السحابية والمحلية والمعزولة شبكيًّا.
تجميع تقارير الفحص وبيانات المخاطر
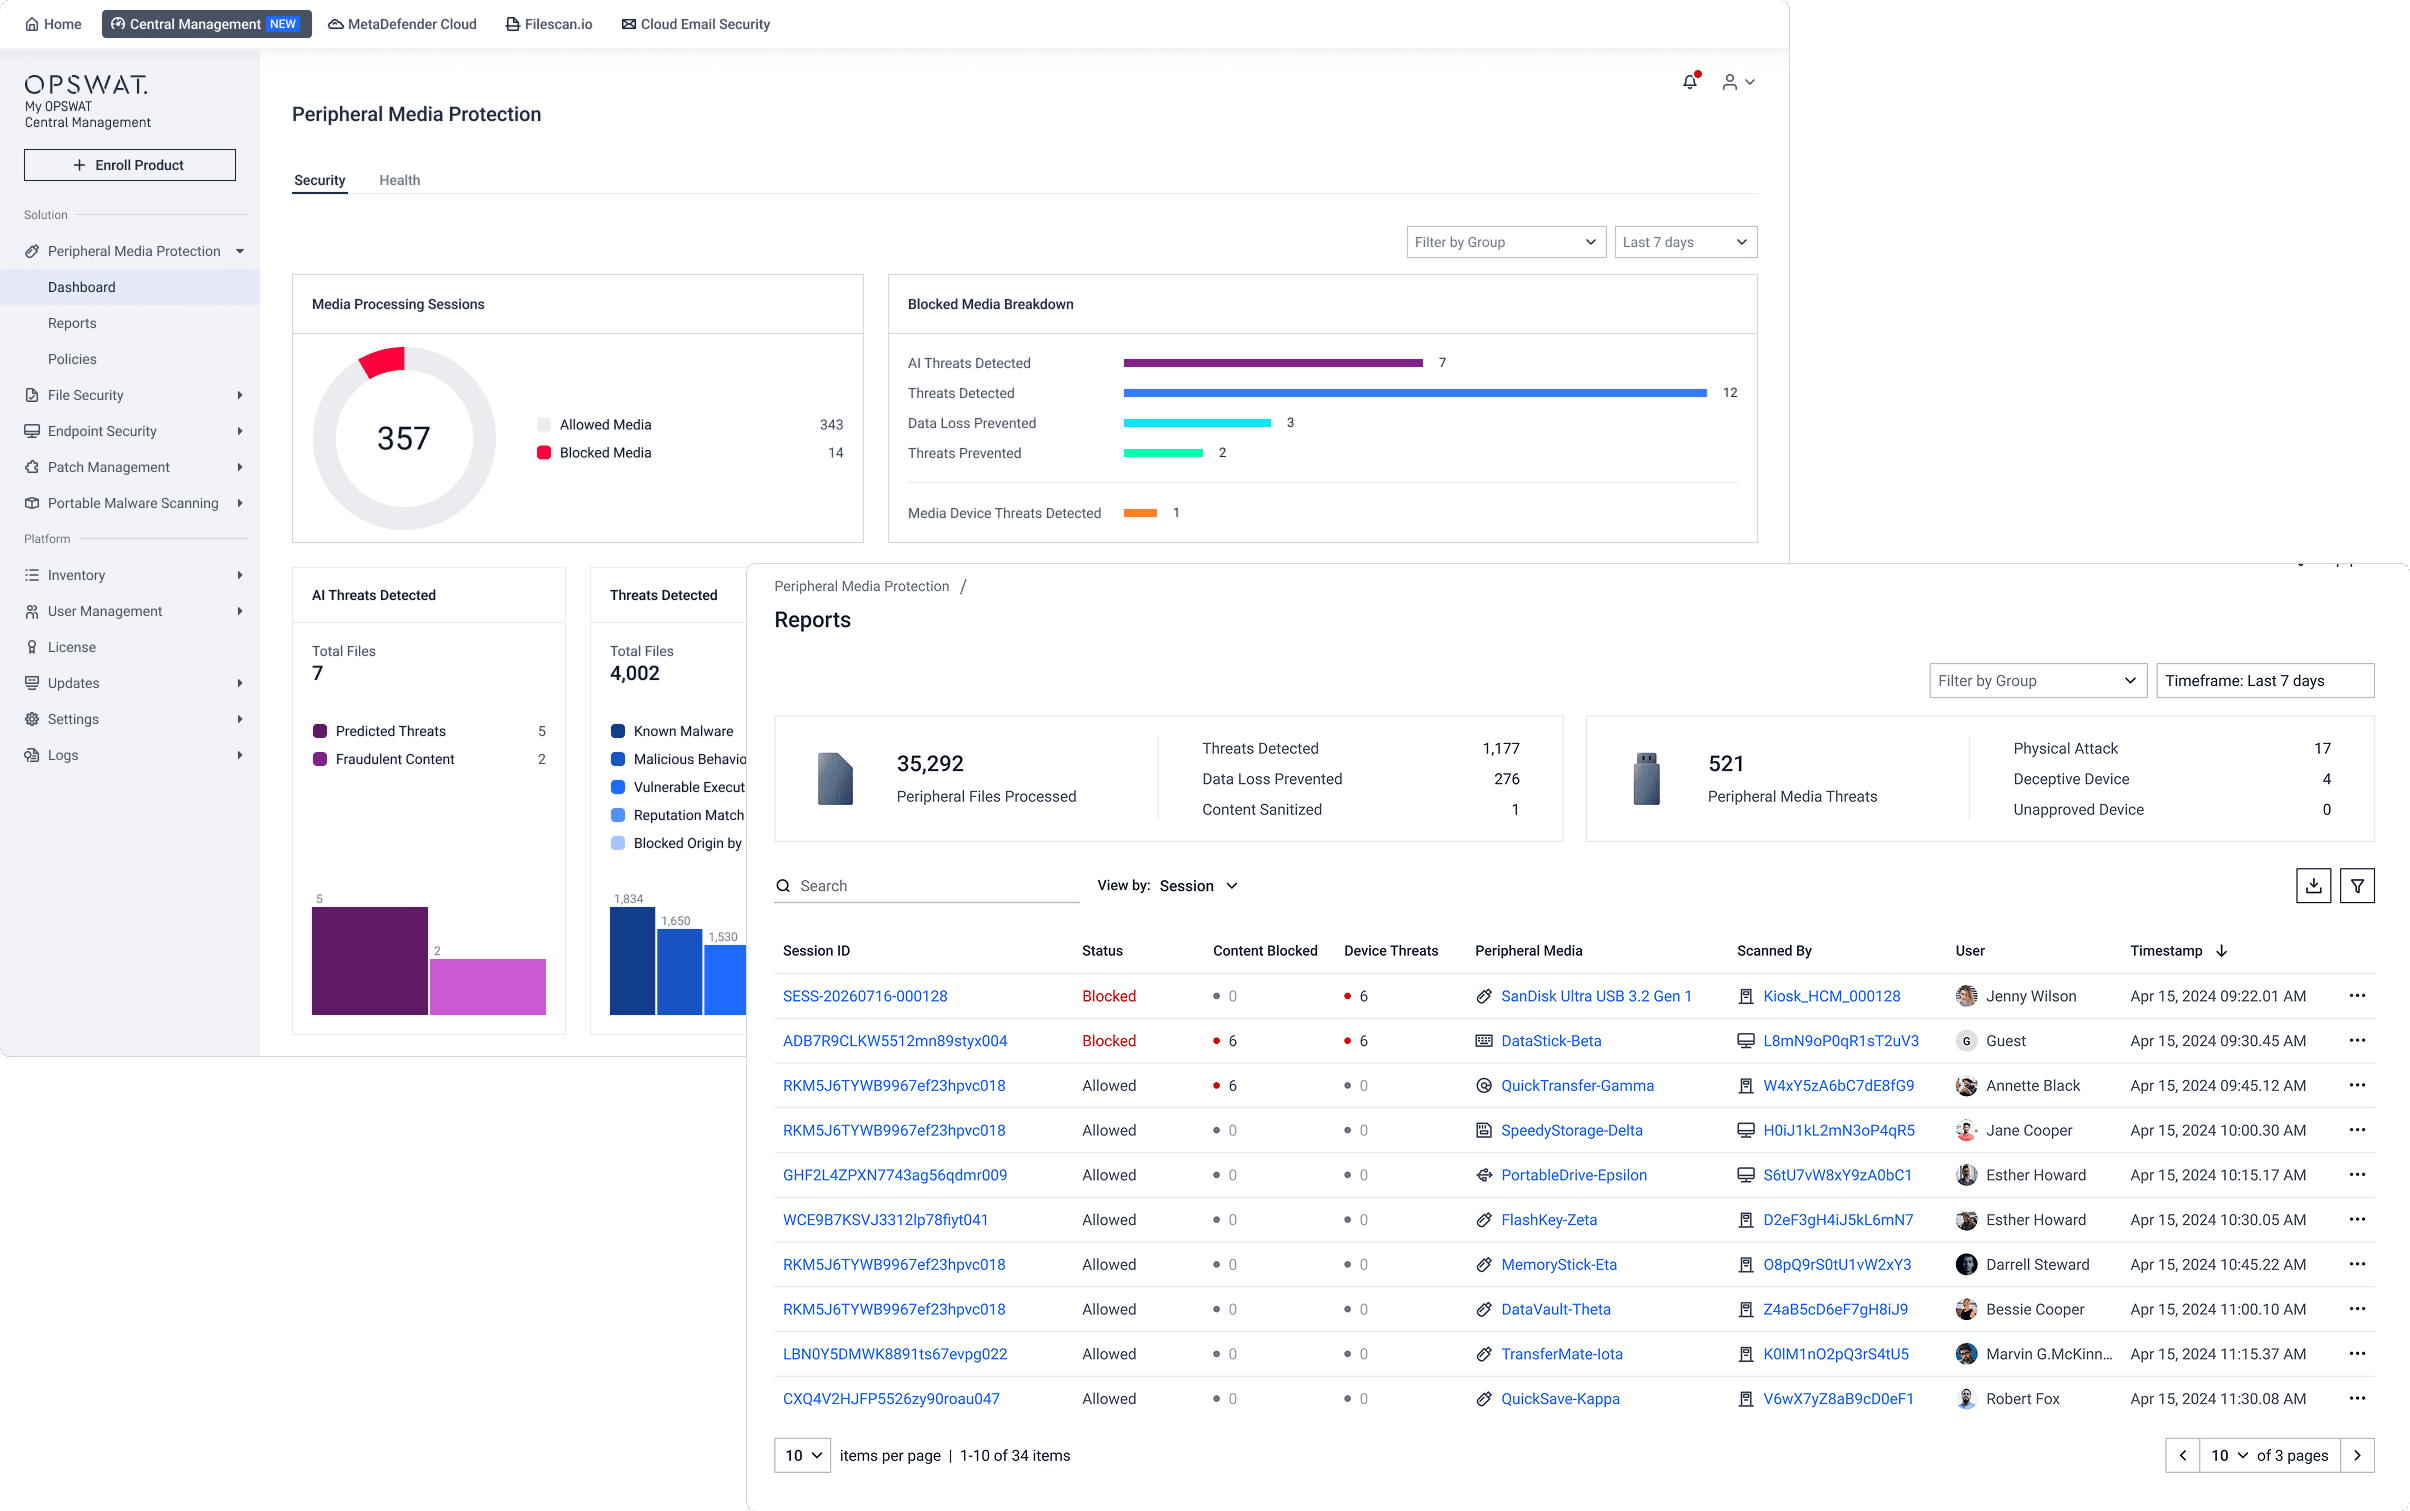
يؤدي تجميع تقارير الفحص وبيانات المخاطر إلى دمج المعلومات الواردة من منتجات « MetaDefender » المتصلة في عرض تشغيلي مشترك. وبذلك، يمكن لفرق الأمن مقارنة أنشطة الكشف وحالة السياسات والبيانات الأخرى المُبلغ عنها عبر المواقع المختلفة، بدلاً من مراجعة كل موقع على حدة.
يمكن أن يساعد السياق المشترك بين المواقع الفرق على تحديد التغيرات غير المعتادة في حجم عمليات الكشف، أو الانتهاكات المتكررة للسياسات، أو المواقع التي تتطلب مزيدًا من الاهتمام. كما توفر طبقة إعداد التقارير المتسقة للمراجعين وفرق الأمن أدلة قابلة للمقارنة عبر المنشآت، بدلاً من التقارير المنفصلة التي يتم إعدادها بناءً على عمليات محلية مختلفة.
متى تستخدمها My OPSWAT Central Management
My OPSWAT Central Management وقد صُمم هذا الحل للمؤسسات التي تدير عمليات نشر نظام إدارة الأمان ( MetaDefender ) المدعومة عبر مواقع يصعب الوصول إليها، أو التي تعاني من تقلبات في الاتصال، أو التي تتسم بحساسية تشغيلية. وهو مفيد بشكل خاص عندما تكون الفرق:
- تشغيل عشرات أو مئات من مثيلات نظام إدارة الأصول ( MetaDefender ) عبر مواقع لا يمكن زيارتها بشكل روتيني، مثل منصات الحفر البحرية، أو المحطات الفرعية، أو محطات المعالجة البعيدة.
- إضاعة الوقت في التبديل بين وحدات التحكم أثناء الاستجابة للحوادث، وذلك ل عدم وجود عرض موحد يوضح أي مثيل يعمل بشكل سليم، وهو الأحدث، ويخضع للسياسة في الوقت الحالي.
- تنفيذ التحديثات أو تغييرات التكوين عبر العديد من المواقع في آن واحد، مع الحاجة إلى التنفيذ التدريجي والرجوع إلى الإصدار السابق بدلاً من التنفيذ اليدوي لكل موقع على حدة.
- إدارة مجموعة متنوعة من المواقع المتصلة، والمتصلة بشكل متقطع، والمفصولة عن الشبكة، والتي تحتاج كل منها إلى مسار بيانات مختلف للوصول إلى نفس قاعدة البيانات المركزية.
- التحقيق في مسار الملف عبر بيئة نشر « OPSWAT »، بما في ذلك نقطة دخول الملف، ومنتجات « OPSWAT » التي تعاملت معه، وما حدث في كل مرحلة، وما إذا كان الملف قد تعرض لأي تغييرات خلال مساره. انظر مدونة «سجل تدقيق الملفات» لمزيد من التفاصيل.
كيف تدعم الإدارة المركزية للأمن حلول الامتثال والمرونة
تُنتج الإدارة المركزية للأمن حلول السجلات المُعزوة والمُؤرخة التي تعتمد عليها عمليات مراجعة الامتثال والتحقيقات في الحوادث. وقد تدعم إحدى المنصات هذه المراجعات، لكن ذلك لا يضمن الامتثال تلقائيًّا.
تحل التقارير الموحدة محل الطلبات المتكررة الموجهة إلى المسؤولين المحليين للحصول على لقطات شاشة وجداول بيانات وسجلات مُصدَّرة، كما أن التعريفات المتسقة للبيانات تجعل أدلة التدقيق قابلة للمقارنة عبر المنشآت والمناطق. وبالنسبة لمشغلي البنية التحتية الحيوية الذين يعملون وفقًا لأطر عمل مثل إرشادات المعهد الوطني للمعايير والتقنية (NIST) أو معايير NERC CIP، فإن قائمة جرد موثوقة بـ« حلول » الأمنية المُطبَّقة تصبح الأساس الذي يُبنى عليه باقي برنامج الامتثال.
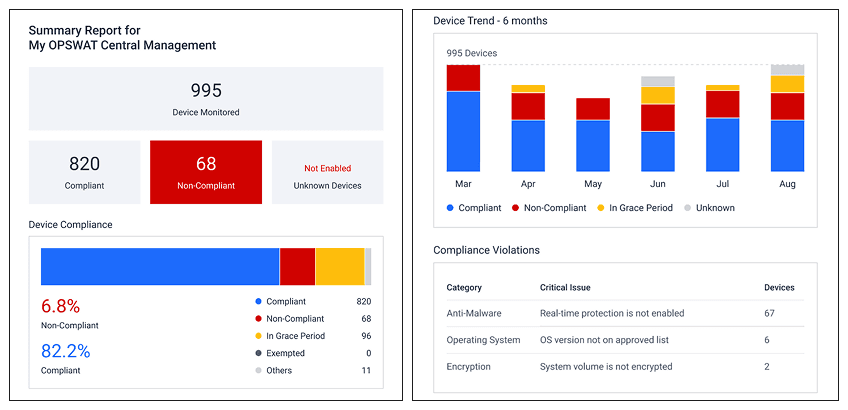
My OPSWAT Central Management يوفر هذا النظام الأساس اللازم لعمليات النشر الموزعة لـ « MetaDefender »، مما يمنح أقسام تكنولوجيا المعلومات (IT) وتكنولوجيا التشغيل (OT) والمواقع المعزولة شبكيًّا نقطة واحدة لإدارة المخزون ومراقبة الحالة والتحكم في السياسات. تواصل مع أحد خبراء « OPSWAT » أو تفضل بزيارة صفحة الحلول علىMy OPSWAT Central Management لتتعرف على كيفية تعزيز عمليات الأمان لديك من خلال الإدارة المركزية.
مواضيع ذات صلة
توفر الإدارة المركزية للأمن حلول للفرق السياق اللازم لإدارة عمليات نشر حلول الأمن عبر المواقع البعيدة. وتتمثل الخطوة التالية في فهم الكيفية التي تدعم بها هذه الرؤية المراقبة المستمرة: من خلال الكشف عن التغييرات، وتحديد السلوكيات المحفوفة بالمخاطر، وتقليل المدة التي يمكن أن يظل فيها المهاجمون أو الأنشطة غير الخاضعة للإدارة دون أن يُلاحظوا.
لإلقاء نظرة أعمق على هذا الجانب من التحدي نفسه المتعلق بالعمليات الأمنية، اقرأ المقال ذي الصلة: ما هي المراقبة المستمرة في مجال الأمن السيبراني وكيفية تنفيذها.
الأسئلة المتداولة
ما هي القدرات التي ينبغي أن تتضمنها منصة إدارة الأمن المركزية حلول ؟
على الأقل: قائمة جرد موثوقة تشمل جميع فئات الأصول التي تقوم بنشرها، ومراقبة الحالة والتكوين، وتنسيق التحديثات عن بُعد مع إمكانية النشر التدريجي والرجوع إلى الإصدار السابق، وتطبيق السياسات بشكل مركزي، وتقارير مجمعة عن عمليات الفحص والمخاطر. كما يجب أن تكون المنصة قابلة للتوسع لتشمل آلاف المواقع دون زيادة متناسبة في عدد الموظفين الإداريين.
كيف تقوم إدارة الأمان المركزية حلول باكتشاف الحالات التي تنقطع اتصالها بالإنترنت، أو تفشل في إجراء التحديث، أو تنحرف عن التكوين؟
تجمع المنصات المركزية بين التسجيل عند النشر، وعمليات الفحص المستمرة، وقياس الأداء عن بُعد، وذلك للكشف عن الحالات التي تنقطع اتصالها بالإنترنت، أو تفشل في إجراء التحديث، أو تنحرف عن خط الأساس المعتمد للتكوين. ويعمل هذا مع حلول الحالات التي تعرفها المنصة بالفعل، وليس الحالات التي لم يتم تسجيلها أبدًا في المقام الأول. لذا، فإن الحالة التي لم يتم تسجيلها مطلقًا تحتاج إلى عملية اكتشاف الأصول للكشف عنها. وتكمن القيمة في رصد هذه الحالات في الأسطول المعروف فور حدوثها.
هل تنجح الإدارة المركزية في المواقع المعزولة شبكيًّا أو التي تتصل بالشبكة بشكل متقطع؟
نعم، لكن نموذج الاتصال يختلف عن ذلك المتبع في المواقع المتصلة بشكل مستمر. فالمواقع المعزولة شبكيًّا (Air-gapped) والمتصلة بشكل متقطع تستخدم التزامن الخاضع للرقابة، وحزم التحديث الموقعة، والإدارة المحلية، مع إجراء مطابقة للأدلة والحالة مع وحدة التحكم المركزية بمجرد انتهاء فترة النقل المعتمدة.
كيف ينبغي أن تتكامل منصة إدارة الأمن المركزية حلول مع أنظمة الأمن الحالية أدوات ؟
ينبغي أن تقوم منصة إدارة الأمن المركزية حلول بتصدير معرّفات الأصول الثابتة، وحالة سلامة الأصول، وحالة السياسات إلى منصات SIEM أو SOAR التي يستخدمها فريق الأمن بالفعل، حتى يتمكن المحللون من الحصول على سياق الموقع والملكية أثناء تصنيف التنبيهات دون الحاجة إلى التبديل بين لوحات التحكم.
كيف تدعم الإدارة المركزية للأمن حلول إعداد تقارير الامتثال؟
تنتج الإدارة الأمنية المركزية حلول سجلات قابلة للتتبع ومؤرخة زمنياً تتعلق بالتكوين والملكية وحالة السياسات، والتي تحل محل عملية جمع الأدلة يدوياً من كل موقع. وتدعم هذه السجلات التحقق من الضوابط وفقاً لأطر عمل مثل إرشادات NIST ومعايير NERC CIP، على الرغم من أن الامتثال لا يزال يعتمد على الضوابط والعمليات الخاصة بالمنظمة نفسها.
ما هي الخطوة الأولى نحو مركزية إدارة الأمن حلول عبر المواقع المتفرقة؟
ابدأ بتحديد النظام الذي سيكون المرجع المعتمد فيما يتعلق بالهوية والملكية والتكوين وحالة الأداء، ثم قم بتسجيل الحالات المعروفة قبل البدء في عملية الكشف عن أي عناصر غير مُدارة. إن تحديد هذا المصدر المرجعي أولاً يمنع حدوث تضارب في السجلات بمجرد توصيل عدة مواقع.
