MetaDefender ICAP Server الإصدار v5.16.0 متاح الآن، ويوفر مزيدًا من التحكم في الملفات التي يتم فحصها، وإمكانية الاطلاع على كل طلب أثناء معالجته، بالإضافة إلى طريقة لاستكشاف الأخطاء وإصلاحها في عمليات تكامل « ICAP » من واجهة المستخدم على الويب.
ما الجديد في الإصدار 5.16.0
- نطاق الفحص حسب نوع الملف: فحص جميع أنواع الملفات، أو جميعها باستثناء الأنواع المحددة، أو الأنواع المحددة فقط.
- مراحل سجل المعالجة: يتم تسجيل كل طلب عند وصوله، ويُظهر المرحلة الحالية التي وصل إليها حتى صدور القرار.
- ميزة التقاط حركة المرور المدمجة: تسجيل حركة مرور بروتوكولي ICAP وHTTP من واجهة المستخدم على الويب وتنزيلها في شكل معاملات قابلة للقراءة أو ملفات .pcap.
- لوحة معلومات أمان الملفات: نتائج الطلبات، وأسباب السماح والحظر، وأداء النظام في عرض واحد.
- التحديثات عن بُعد وملفات تعريف « Server » الخاصة بكل مثيل: قم بالتحديث من My OPSWAT Central Management ، واحتفظ بملفات تعريف « Server » الخاصة بكل مثيل عند تطبيق سياسة المجموعة.
- وضع FIPS 140-3: فرض تطبيقه من خلال واجهة المستخدم على الويب، مع إجراء فحص الجاهزية لبروتوكول TLS القديم.
حالات الاستخدام
المنظمات التي:
- افحص الملفات الواردة من خوادم الوكيل على الويب، وخوادم نقل الملفات المُدارة (MFT)، والأجهزة الأخرى التي تدعم ميزة « ICAP ».
- لا يلزم سوى فحص عدد قليل من أنواع الملفات عالية المخاطر في بعض سير العمل.
- إدارة عدة مثيلات لـ MetaDefender ICAP Server عبر My OPSWAT Central Management .
- العمل في بيئات تتطلب الامتثال لمعيار FIPS 140-3.
نطاق المسح حسب نوع الملف: إرسال الملفات التي تحتاج إلى المسح فقط
كان التحكم في أنواع الملفات يعمل في السابق كـ«قائمة مسموح بها» فقط. وكانت الأنواع المحددة تُستثنى من الفحص، بينما يتم فحص كل الأنواع الأخرى، لذا فإن فحص أنواع قليلة فقط كان يعني اختيار كل الأنواع الأخرى تقريبًا.
يستبدل الإصدار 5.16.0 «قائمة السماح» بـ «نطاق الفحص حسب نوع الملف»، الذي يتضمن ثلاثة أوضاع للفحص:
- فحص جميع أنواع الملفات (الإعداد الافتراضي).
- قم بمسح جميع الملفات باستثناء أنواع الملفات المحددة.
- فحص أنواع الملفات المحددة فقط.
اختر وضع المسح لكل مسار عمل ضمن «مسح الملفات» > «نطاق المسح حسب نوع الملف».
المزايا: يمكن لسير العمل التي تحتاج فقط إلى فحص عدد قليل من أنواع الملفات عالية المخاطر أن تختار تلك الأنواع تحديدًا، بدلاً من استبعاد جميع الأنواع الأخرى، وإرسال تلك الأنواع فقط إلى MetaDefender Core™.
مراحل سجل المعالجة: اطلع على حالة كل طلب
في السابق، لم يظهر الطلب في «سجل المعالجة» إلا بعد انتهاء عملية فحصه. وكان الملف الذي لا يزال قيد التحليل يبدو تمامًا مثل الملف الذي لم يصل أبدًا، وكان التأكيد عليه يتطلب فتح وحدة التحكم « MetaDefender »Core .
يتم الآن إنشاء سجل فور استلام طلب « ICAP ». ويمر هذا السجل بخمس مراحل:
- الاستلام: يتم استلام الملف من عميل ICAP .
- جاري الإرسال: يتم إرسال الملف إلى MetaDefender Core .
- البحث: MetaDefender يقوم موقعCore بتحليل الملف.
- الاسترجاع: يجري حالياً جمع النتيجة، إلى جانب الملف الذي تم تنقيته أو حجب أجزاء منه، في حال قامت تقنية Deep CDR™ أو Proactive DLP™ بإنشائه.
- الرد: يتم إعادة الملف النهائي إلى العميل ICAP .
يُظهر كل طلب المرحلة التي وصل إليها حتى صدور القرار.
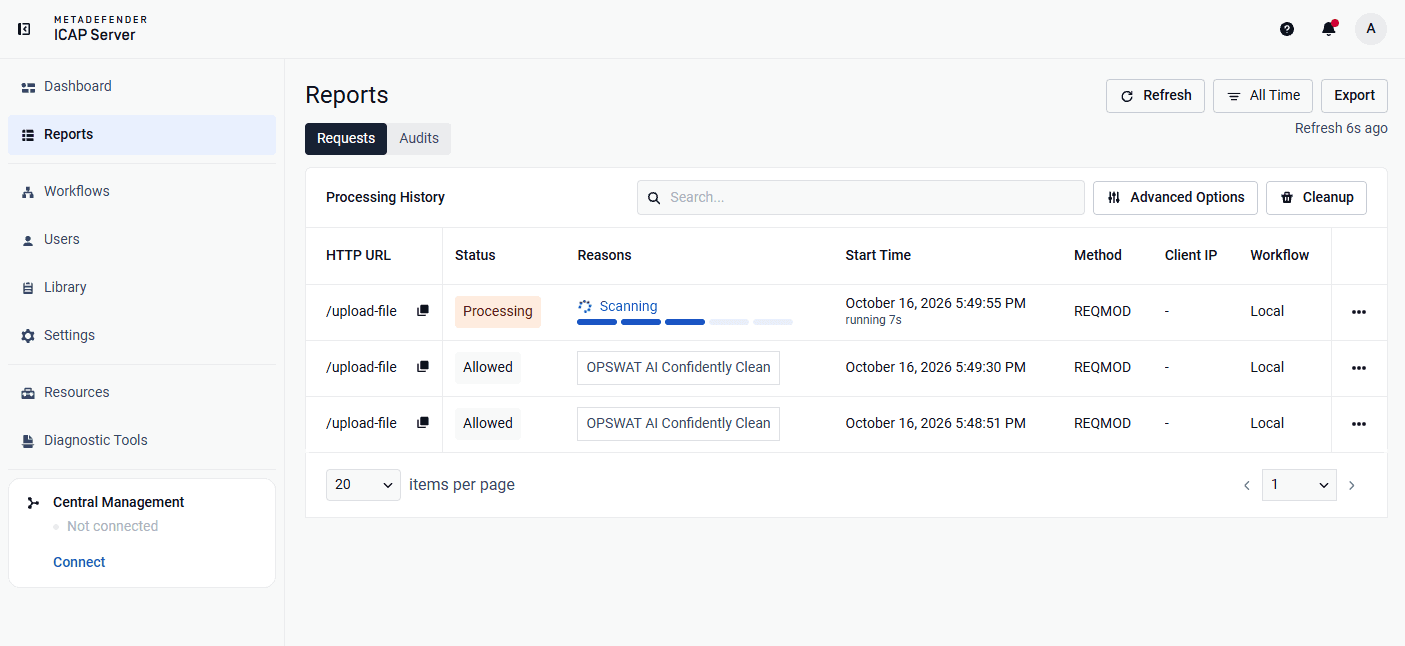
المزايا: يمكن للمسؤولين التمييز بين عملية المسح البطيئة والطلب الذي لم يصل أبدًا دون الحاجة إلى فتح وحدة التحكم في خدمة « MetaDefender »Core . وتظهر الملفات الكبيرة التي تظل في حالة «Responding» على أنها قيد المعالجة بدلاً من اعتبارها مفقودة.
ميزة التقاط حركة المرور المدمجة: استكشاف أخطاء تكاملات « ICAP » وإصلاحها من واجهة المستخدم على الويب
عندما يتعذر على أحد عملاء خدمة « ICAP » — مثل الخادم الوكيل أو خادم « MFT » أو أي عميل آخر لـ « ICAP » — الاتصال، أو يتلقى استجابات غير متوقعة، أو تنتهي مهلة الاتصال، يمكن للمسؤولين الآن تسجيل حركة المرور من واجهة المستخدم على الويب.
كيفية العمل: ابدأ عملية التسجيل، وقم بإعادة إنتاج المشكلة، ثم قم بتنزيل النتيجة. تسجل كل عملية تسجيل حركة المرور نفسها بطريقتين:
- المعاملات: كل طلب واستجابة من نوع ICAP وHTTP، يتم تسجيلها بعد إنهاء اتصال TLS بحيث يمكن قراءة حركة مرور ICAPS. وتُظهر هذه المعاملات ما تم إرساله وأسباب رفضه.
- الحزم: حركة مرور أولية محفوظة كملفات .pcap قياسية، تُظهر عملية إنشاء الاتصال وعمليات إعادة الضبط وإعادة الإرسال والتوقيت. MetaDefender ICAP Server يتضمن أداة التقاط على نظام لينكس ويستخدم أداة مراقبة الحزم المدمجة (pktmon) على نظام ويندوز.
يمكن تصفية عمليات التسجيل حسب مصدر حركة المرور وواجهة الشبكة وعنوان IP للعميل، كما يمكن تسميتها بحيث يسهل العثور على الملفات التي تم تنزيلها لاحقًا. وقد تحتوي هذه العمليات على محتويات الملفات وبيانات حساسة أخرى، لذا فإن هذه الميزة معطلة افتراضيًا. ويتم تمكينها من خلال إجراء تغيير لمرة واحدة في ملف التكوين، يتبعه إعادة تشغيل النظام.
ابدأ عملية التسجيل، وقم بتصفية اللقطات وتنزيلها من خلال «التشخيص > تسجيل حركة المرور».
المزايا: يسجل كل عملية التقاط ما تم تبادله وكيف سار الاتصال، دون الحاجة إلى أداة التقاط منفصلة على الخادم.
لوحة تحكم جديدة لأمن الملفات: رؤية شاملة من خلال واجهة واحدة
تُظهر لوحة التحكم المعاد تصميمها حجم حركة المرور التي تمت معالجتها، وما حدث لها، والأسباب وراء ذلك.
تُفتح علامة التبويب «الأمان» مع «ملخص الطلبات». وهي توضح بالتفصيل أسباب السماح بالطلبات (حسب نتيجة الفحص، أو حسب التكوين دون فحص، أو حسب إعدادات التجاوز) وأسباب حظرها. وتظهر الطلبات التي أغلقها العميل قبل اكتمالها بشكل منفصل تحت عنوان «تم إيقافها من قِبل العميل»، لذا فإن الإجماليات تتطابق. وتُظهر مخططات الاتجاهات وبطاقات الملخص النتائج بمرور الوقت وحسب نوع الملف.
تعرض علامة التبويب «النظام» أداء النظام إلى جانب الأنشطة الأمنية.
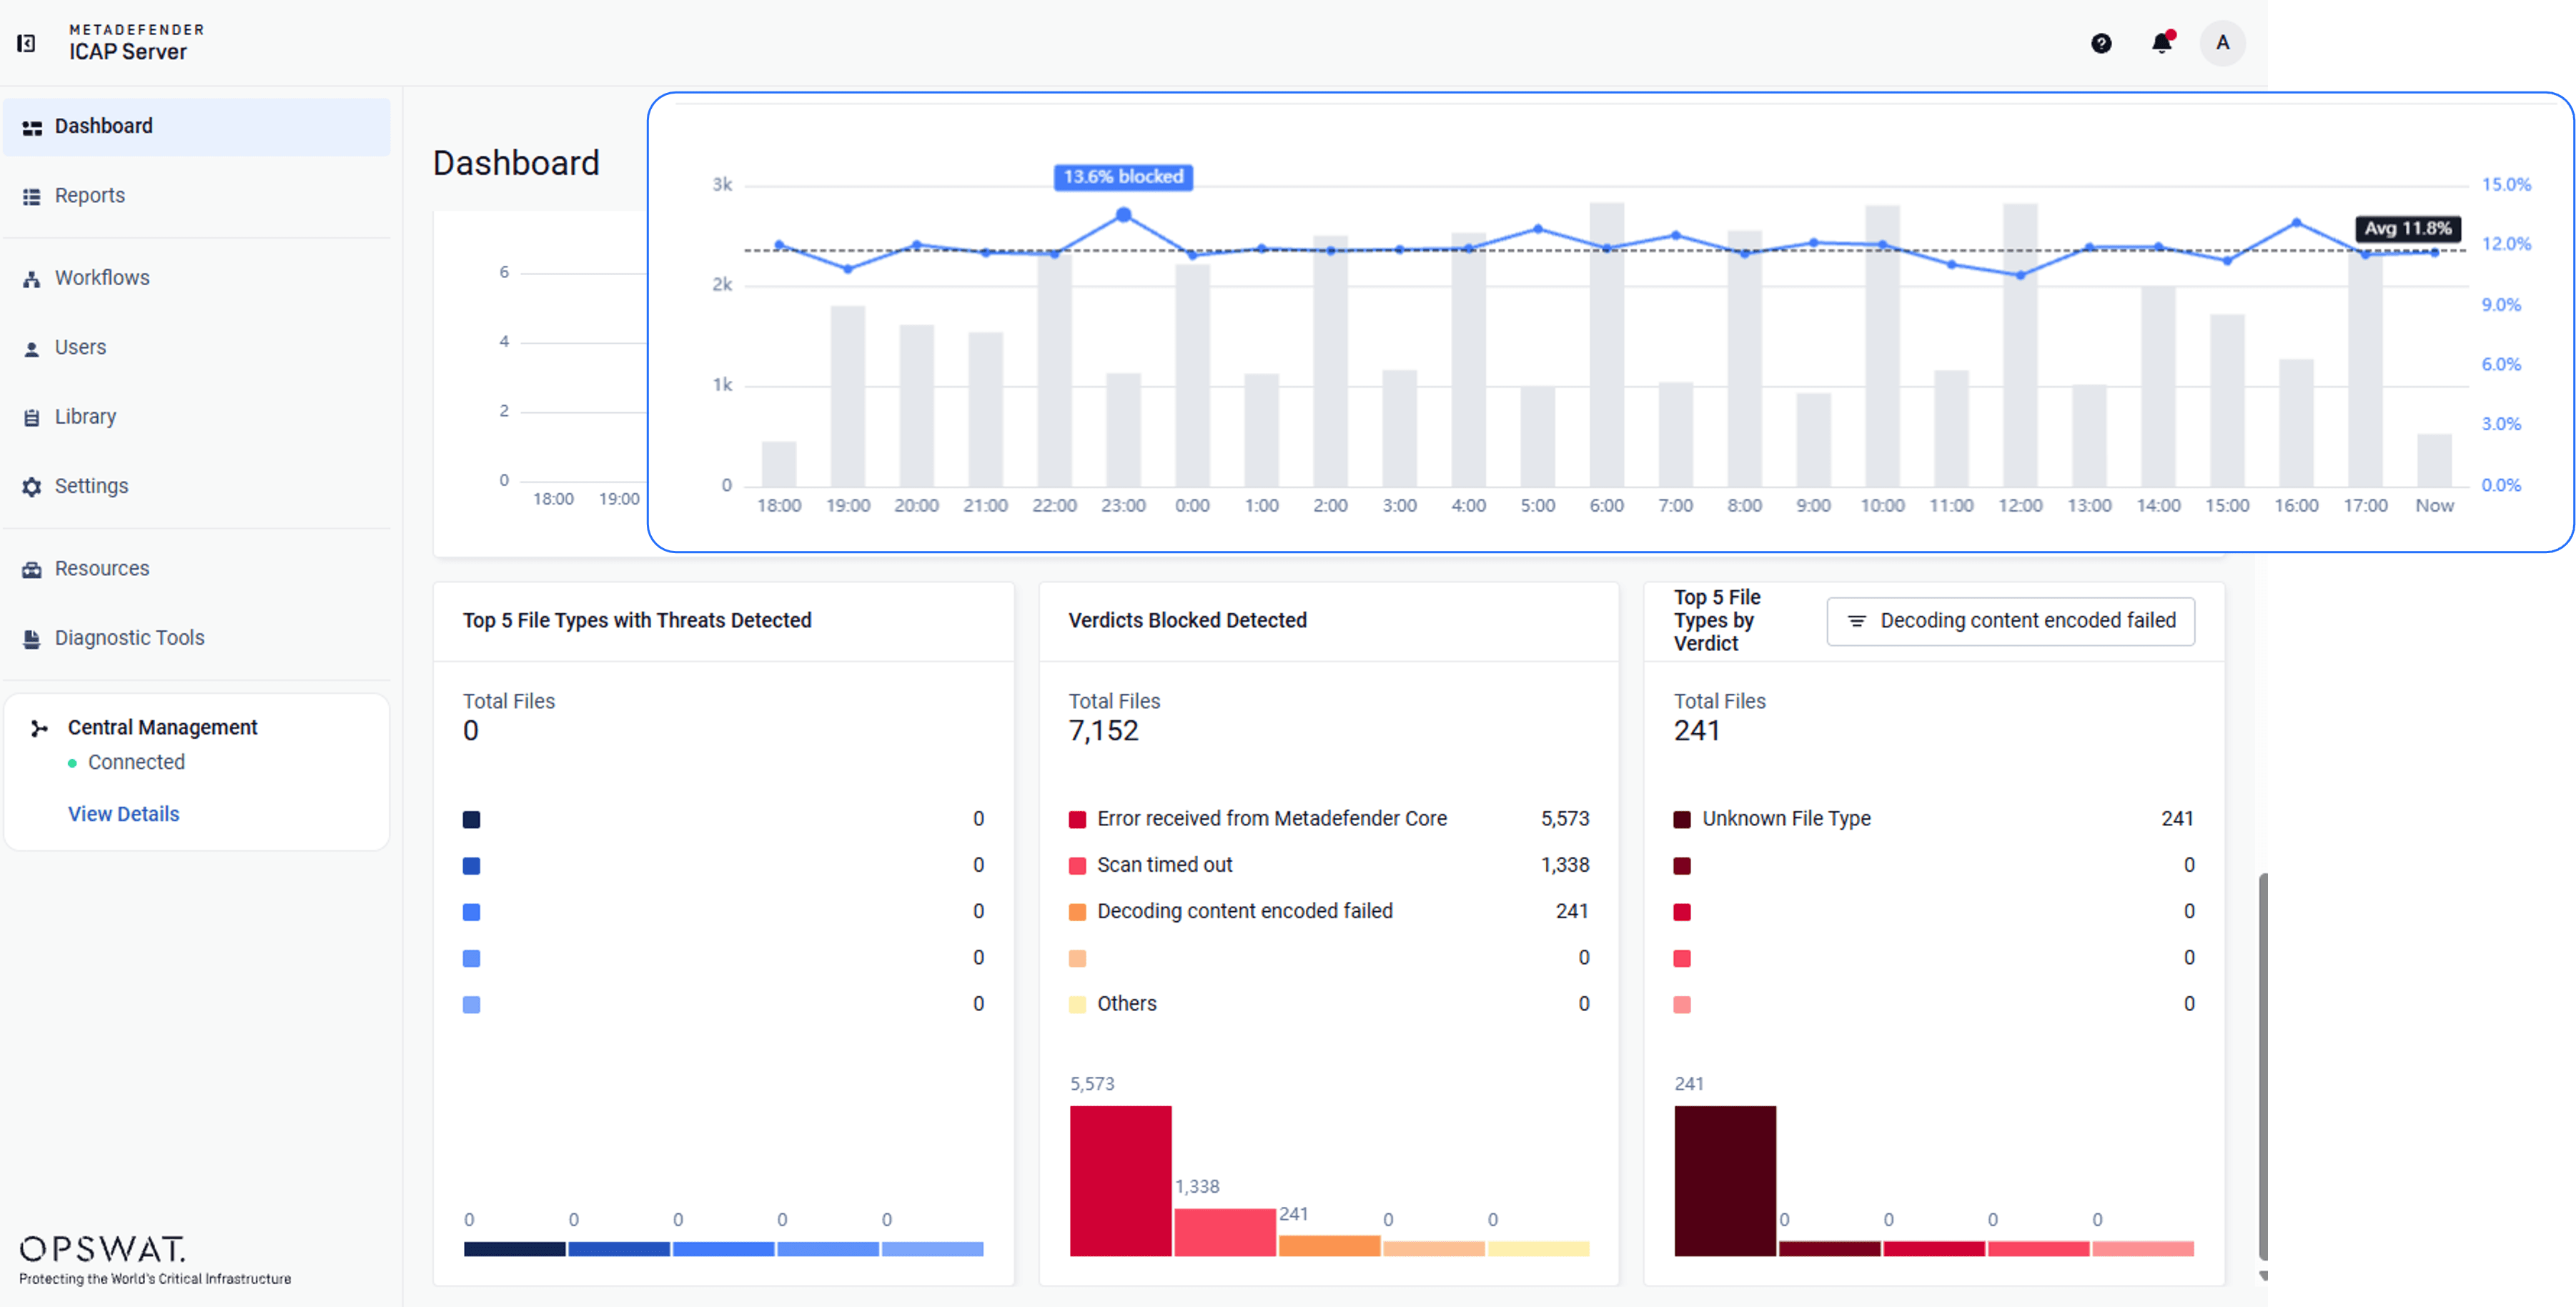
المزايا: يمكن للفرق الاطلاع على أسباب السماح والحظر في مكان واحد، بما في ذلك الملفات المسموح بها وفقًا للإعدادات دون الحاجة إلى الفحص. ويكتسب هذا التفصيل أهمية أكبر الآن بعد أن أصبح بإمكان «نطاق الفحص» (Scan Scope) السماح لسير العمل بتخطي أنواع معينة من الملفات عن قصد.
My OPSWAT Central Management: التحديثات عن بُعد وملفات تعريف « Server » الخاصة بكل مثيل
التحديثات عن بُعد. يمكن تحديث المثيلات المسجلة من خلال وحدة التحكم في « Central Management » على أنظمة التشغيل Windows وLinux. يتم التحقق من المجموع الاختباري لبرنامج التثبيت قبل بدء عملية التثبيت، ويجب أن تجتاز المثيل بعد ذلك فحصًا لحالة التشغيل والترخيص.
تحتاج المثيلات التي تعمل بالإصدار 5.15.0 أو أقدم إلى إجراء ترقية يدوية واحدة إلى الإصدار 5.16.0 أولاً.
سياسات المجموعة التفصيلية: تتبع الإعدادات المشتركة سياسة المجموعة، ويحتفظ كل مثيل بملفات تعريف « Server » الخاصة به.
المزايا: يمكن للمسؤولين الذين يديرون عدة مثيلات ترقية هذه المثيلات وتطبيق سياسة مشتركة دون الحاجة إلى تسجيل الدخول إلى كل خادم على حدة أو إعادة إنشاء اتصالات MetaDefender Core .
وضع FIPS 140-3: فرض التوافق من خلال واجهة المستخدم على الويب باستخدام «فحص الجاهزية»
- التفعيل بمفتاح واحد: يتم تفعيل وضع FIPS بواسطة مفتاح واحد، ثم يتم إعادة تشغيل خادم الويب لتطبيق هذا الوضع.
- فحص الجاهزية: الاتصالات التي لا تزال تسمح باستخدام TLS 1.1 أو TLS 1.0 أو SSL 3.0، مع حظر تطبيق هذه البروتوكولات، وهي مدرجة مع رابط لإصلاح كل حالة على حدة.
- الإعدادات المحمية: لا يمكن اختيار البروتوكولات القديمة أثناء تشغيل وضع FIPS.
قم بتفعيل معيار FIPS 140-3 من خلال «الإعدادات» > «الأمان» > «وضع FIPS 140-3».
المزايا: يمكن للمسؤولين تحديد اتصالات TLS التي تعيق تطبيق معايير FIPS وإصلاحها قبل تفعيل هذه الميزة.
في هذا الإصدار أيضًا
- رسائل مزامنة أكثر وضوحًا لـ « Central Management »: إذا تعذر على المثيل الوصول إلى Central Management أثناء عملية الحفظ، يُبلغ عن التغيير على أنه تم حفظه، مع إشعار منفصل يفيد بأنه لم تتم مزامنته بعد.
- تناوب السجلات في نظام لينكس: أصبح سجل ناقل « Central Management » الآن يخضع للتناوب يوميًا، ويتم ضغطه، مع تحديد عدد الملفات بـ 30 ملفًا كحد أقصى، بما يتوافق مع نظام ويندوز.
- تحديثات المكتبات: تم تحديث OpenSSL وNGINX وcurl وPostgreSQL وlibxml2 وc-ares لمعالجة الثغرات الأمنية المعروفة.
ServerMetaDefender ICAP : مصمم لحماية كل ما يدخل إلى بيئة شبكتك
MetaDefender ICAP Server يؤمن الملفات عند حدود الشبكة، قبل دخولها إلى مؤسستك ووصولها إلى المستخدمين أو التطبيقات أو وحدات التخزين. فهذا هو المكان الذي يتم فيه اعتراض التهديدات بأكبر قدر من الفعالية، وحيث يكون للثغرات في الموثوقية أو الامتثال أكبر الأثر.
ICAP (بروتوكول تكييف محتوى الإنترنت) هو معيار مفتوح يسمح بتحويل مهام الأمان الخدمات إلى خوادم متخصصة، مما يزيد من سعة الشبكة مع الحفاظ على قدرات الفحص العميق.
يتم حظر جميع الملفات المشبوهة التي تمر عبر حركة مرور الشبكة أو تطهيرها قبل أن تصبح متاحة للمستخدمين النهائيين. ويتم حجب البيانات الحساسة أو إزالتها أو حظرها لمساعدة المؤسسات على الامتثال لمعايير الأمن. أما قدرات الحماية الأساسية، وهي: Metascan™ Multiscanning المدعومة بمحركات متعددة لمكافحة البرامج الضارة والذكاء الاصطناعي، وتقنية Deep CDR™، وProactive DLP™، و Adaptive Sandbox ، و File-Based Vulnerability Assessment ، وغيرها من التقنيات — فتبقى دون تغيير في هذا الإصدار.
الخطوات التالية
MetaDefender ICAP Server الإصدار 5.16.0 متاح الآن. يمكن لمستخدمي « العملاء » الحاليين تنزيل أحدث إصدار من My بوابة OPSWAT™. للاطلاع على ملاحظات الإصدار الكاملة وإرشادات الترقية، يرجى زيارة OPSWAT قسم الوثائق.
هل أنت مهتم بتأمين حركة مرور الشبكة باستخدام حلول المزود بخدمة « ICAP »؟ اتصل بفريقنا لمعرفة كيف يحمي MetaDefender ICAP Server حركة مرور الملفات الخاصة بك على مستوى الحدود الخارجية للشبكة.
