النقطة الأساسية: يعمل MetaDefender™ Aether على توسيع نطاق بيئة الحماية المعزولة (sandboxing) في MetaDefender™ Cloudلتصبح مسارًا للكشف مكونًا من خمس طبقات يجمع بين تقييم السمعة، والتحليل الثابت المدعوم بالذكاء الاصطناعي، والتحليل الديناميكي، وتقييم درجة خطورة التهديدات، والبحث عن التهديدات. ويؤدي هذا التكامل إلى الحصول على رؤى أكثر ثراءً، وقرارات مصحوبة بتقييم درجة المخاطر، وسياق أوسع نطاقًا حول الملفات والحملات الخبيثة.
اعتبارًا من 1 أكتوبر، سيتم دمج MetaDefender™ Aether بشكل كامل في MetaDefender™ Cloud ؛ ويستخلص هذا الدمج رؤى ومعلومات استخباراتية أكثر تفصيلًا من الملف المصاب، بمجرد اكتشافه بواسطة بيئة الاختبار (sandbox).
تُضيف خطوة "الصندوق الرملي" الآن سياق السمعة، والتحليل السابق للتنفيذ، والحكم المُقيَّم، والمعلومات الاستخباراتية على مستوى الحملة المتعلقة بها.
ما هو « MetaDefender » Aether؟
MetaDefender Aether هو حل الكشف عن البرامج الضارة المدعوم بالذكاء الاصطناعي من شركة OPSWAT، والمصمم للكشف عن التهديدات المعروفة والمجهولة والمتهربة وتهديدات «يوم الصفر» القائمة على الملفات. MetaDefender يجمع Aether بين «سمعة التهديدات» و«الذكاء الاصطناعي التنبئي» Adaptive Sandbox و«تقييم التهديدات» و«البحث عن التهديدات المدعوم بالتعلم الآلي» في حكم واحد، مما يمكّن فرق مراكز العمليات الأمنية (SOC) من التصرف بسرعة أكبر، وتجنب التنبيهات غير الضرورية، وترتيب أولويات مواردها عبر البيئات المختلفة.
MetaDefender توفر Aether رؤى أكثر عمقًا وسياقًا إضافيًا لمطاردي التهديدات وفرق مراكز العمليات الأمنية (SOC)
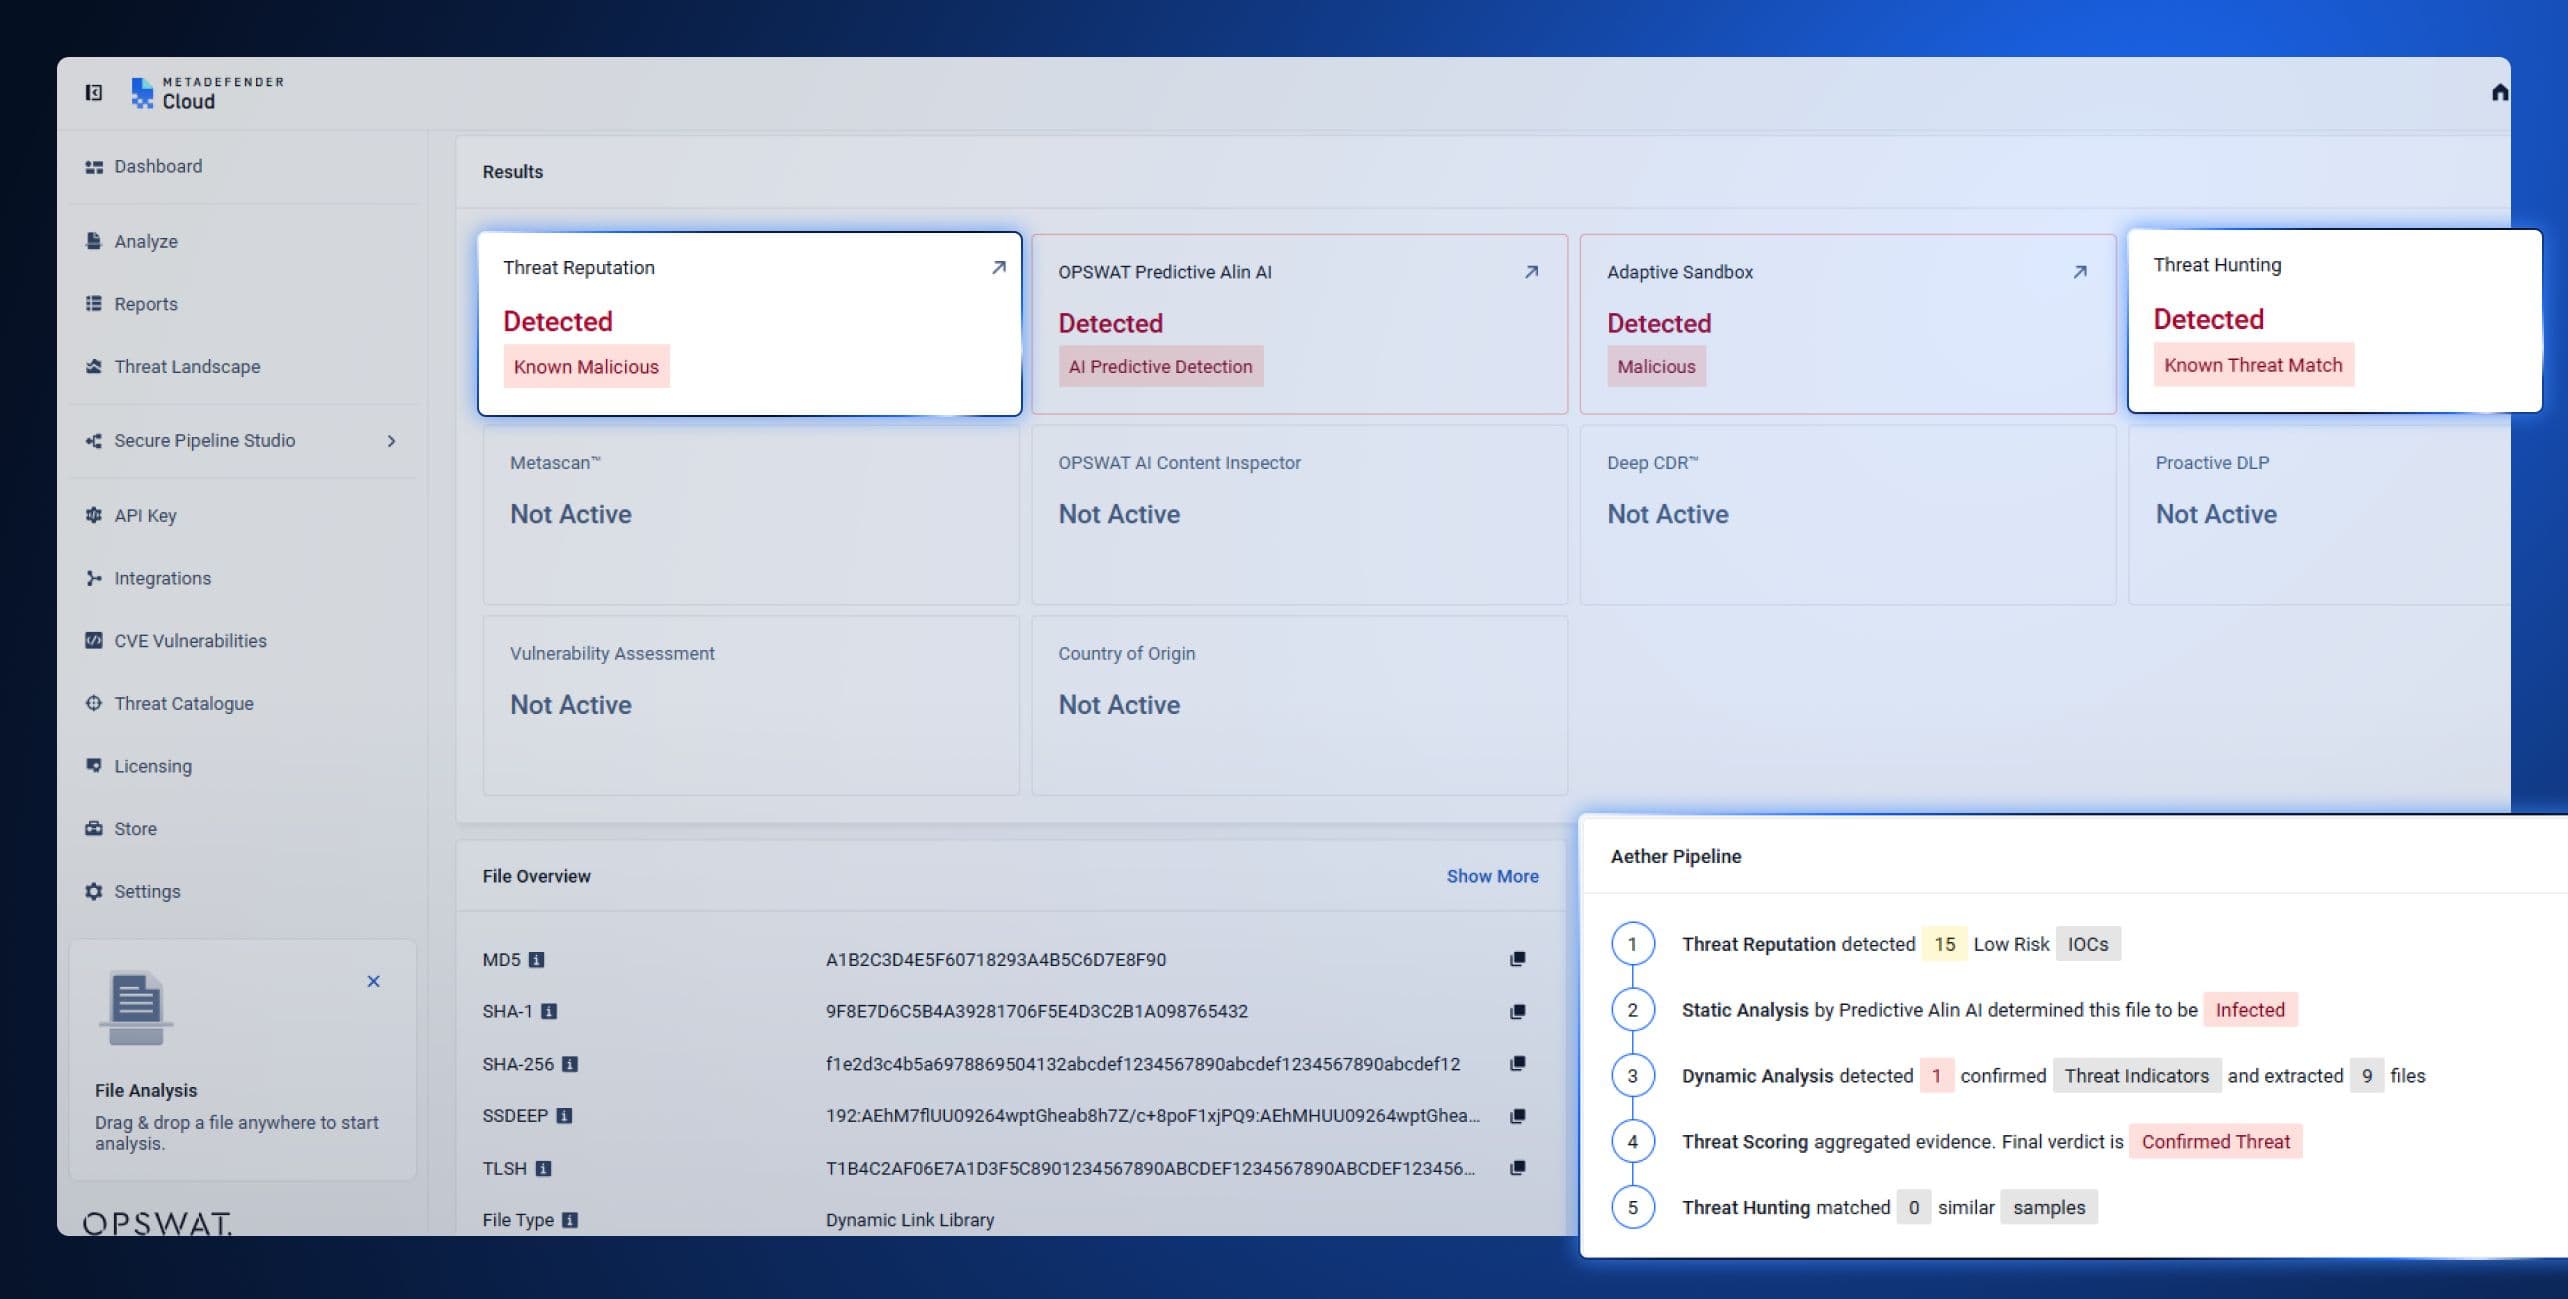
بفضل تكامل Aether من MetaDefender ، يؤدي التفجير في بيئة الحماية (sandbox) إلى MetaDefender ، حيث يتم إثراءCloud بمعلومات تتضمن سمعة التهديد، والتنبؤ قبل التنفيذ، وتقييم درجة خطورة التهديد، والبحث عن التهديدات مع تحديد مصدرها من MetaDefender ، وذلك عبر مسار Aether المكون من خمس طبقات.
يتم الآن تمرير كل ملف يتم إرساله إلى MetaDefender Cloud عبر مسار المعالجة هذا، ويكون الناتج هو تقرير موحد واحد بدلاً من خمسة تقارير منفصلة يتعين على المحلل تجميعها يدويًّا. وإليكم ما يضيفه MetaDefender Aether إلى التحليل:
طبقة | الإجراء | نتيجة |
1. سمعة التهديد | يقوم بفحص الملفات وعناوين URL و نظام منع التطفل والنطاقات مقارنةً ببيانات السمعة التي يتم تحديثها باستمرار، سواء عبر الإنترنت أو دون اتصال بالإنترنت | يكتشف البرامج الضارة المعاد استخدامها والبنية التحتية المعروفة للمهاجمين قبل إجراء أي تحليل أعمق لها؛ مما يجبر المهاجمين على إتلاف المؤشرات بشكل أسرع. |
2. التحليل الثابت | يقوم نظام «Predictive Alin AI» بفحص الملفات قبل تنفيذها، دون الحاجة إلى فحصها. فهو يدرس بنية الملف والكائنات المضمنة فيه والنصوص البرمجية وخصائص الحمولة للتنبؤ بوجود نوايا خبيثة في غضون أجزاء من الألف من الثانية، دون الحاجة إلى توقيعات أو تشغيل الملف. | يكتشف البرامج الضارة التي لم يسبق رؤيتها من قبل، وكذلك البرامج الضارة التي تتحور مع كل إصابة. |
3. التحليل الديناميكي | يستخدم المحاكاة على مستوى التعليمات لإجبار مسارات التعليمات البرمجية المراوغة على التنفيذ، مما يكشف عن سجلات السلوك، وتغييرات السجل، والملفات التي تم إسقاطها، وحقن العمليات، وعمليات الاستدعاء C2، وتقنيات مقاومة التحليل | يقدم أدلة سلوكية متعمقة لا يمكن للسمعة وعمليات الفحص الثابتة توفيرها بمفردها. ويساعد المحللين على توثيق الهجمات وإثراء معلومات التهديدات. |
4. تقييم درجة خطورة التهديدات | تجمع بين الأدلة المستمدة من تحليل السمعة والتحليل الثابت والديناميكي — بما في ذلك مسار التنفيذ، والتشويش، وتقنيات الاستمرارية، والتوافق مع نموذج MITRE ATT&CK وفهرس سلوك البرامج الضارة — لتشكل درجة مخاطر واحدة قائمة على الثقة | يحول المخرجات المنفصلة إلى نتيجة واحدة مرتبة حسب الأولوية يمكن للمحلل اتخاذ إجراء بشأنها على الفور. وتساعد درجات الخطورة في الوقت الفعلي على الحفاظ على الموارد وتقليل التنبيهات غير المهمة. |
5. تعقب التهديدات | يعمل البحث عن أوجه التشابه المدعوم بتقنية التعلم الآلي (ML) و«ارتباط أنماط التهديدات» على ربط العينة المجهولة بعائلات البرامج الضارة المعروفة، والبنية التحتية، والتكتيكات، والمتغيرات ذات الصلة | ينقل عملية الكشف عن الحركات من ملف واحد تم الإبلاغ عنه إلى معلومات استخباراتية على مستوى الحملة. ويكشف عن سلالات البرامج الضارة، مما يجبر المهاجمين على إعادة النظر في استراتيجياتهم ( أدوات) وبنيتهم التحتية وأساليبهم |
ماذا يعني ذلك لمستخدمي « MetaDefender » و«Cloud »؟
تقدم Aether مسار عمل جديدًا يمكن لمستخدمي « العملاء » استخدامه مباشرةً من خلال كل من لوحة التحكم في واجهة المستخدم و API. يمكن إرسال الملفات عبر أي من الواجهتين، بينما تواصل بيئة الاختبار (sandbox) أداء مهام التفجير التي لطالما قامت بها. وفي الخلفية، يُحدث مسار العمل هذا تغييرات في ما يكشفه التحليل وكيفية عرض تلك النتائج.
الحكم المُقيَّم حسب المخاطر / الملف بدلاً من الناتج الأولي
بمجرد أن تقوم بيئة الاختبار (الساندبوكس) بتمييز ملف ما، تقوم طبقة تقييم المخاطر بربطه مع السمعة والنتائج الثابتة لتكوين درجة مخاطر واحدة قائمة على الثقة. ويحصل المحلل على نتيجة مُقيَّمة بدلاً من النتائج الأولية لبيئة الاختبار التي يتعين عليه تفسيرها يدويًّا.
رؤى على مستوى الحملة
تقوم عملية «البحث عن التهديدات» بربط الملف الذي تم الإبلاغ عنه بربطه بعائلات البرامج الضارة المعروفة، والبنية التحتية، والحملات. فالكشف الذي كان ينتهي في السابق بعبارة «هذا الملف ضار» يمتد الآن ليشمل «هذا الملف ينتمي إلى هذه العائلة، ويستخدم هذه أدوات ، ويتطابق مع نمط النشاط هذا».
ما يحصل عليه المحللون
يُخرج مسار المعالجة نتيجة موحدة مصحوبة بتقييم للمخاطر قائم على الثقة، مدعومًا بمؤشرات ثابتة ومؤشرات وقت التشغيل. وتأتي هذه النتيجة مصحوبة بتعيينات مع معيار MITRE ATT&CK وكتالوج سلوك البرامج الضارة (Malware Behavior Catalog)، بالإضافة إلى الحمولات التي تم فك ضغطها، وتكوينات البرامج الضارة المستخرجة. ويحصل المحلل الذي يراجع ملفًا تم الإبلاغ عنه على الأسباب الكامنة وراء التقييم إلى جانب التقييم نفسه، وليس مجرد رقم.
لا تتطلب أي من هذه الميزات أداة منفصلة أو تسجيل دخول إضافي. فهي تظهر في نفس لوحة التحكم MetaDefender Cloud التي يستخدمها المحللون بالفعل.
التكامل والنظام البيئي
التكامل مدمج في المنصة. وهو يدعم واجهات برمجة التطبيقات (API) العامة لـ MetaDefender وCloud الخاصة بالملفات والتجزئات وعناوين URL، وواجهات برمجة التطبيقات REST الخارجية لإرسال الملفات وعناوين URL وعناوين IP والنطاقات، بالإضافة إلى الاتصالات المباشرة بمنصات SIEM ومنصات التسجيل عبر API أو تصدير الأحداث. كما يتكامل مع أدوات CI/CD والمستودعات ومجموعات أدوات التطوير (SDK) والمكونات الإضافية، ويعمل مع منصات تنسيق SOAR من أجل الاستجابة الآلية.
نموذج الوصول
يتم منح حق الوصول الكامل إلى موقع MetaDefender Aether من قِبل أحد ممثلي شركة OPSWAT كجزء من عملية تفعيل الباقة.
لا توجد واجهة منفصلة يتعين تعلمها بمجرد تفعيلها. تظهر الأحكام ودرجات المخاطر ومؤشرات التورط (IOCs) مباشرةً في لوحة معلومات « MetaDefender »Cloud التي يستخدمها العملاء بالفعل لإرسال الملفات ومراجعتها.
إضافة سياق إلى عملية الكشف عن " Sandbox "
MetaDefender Cloudلطالما كانت بيئة الاختبار الخاصة بـ «Aether» قادرة على اكتشاف ما يفوته أداة « أدوات » الثابتة. MetaDefender توفر «Aether» سياقًا إضافيًا: معرفة ما إذا كان الملف مرتبطًا بشيء سبق رؤيته، ومعرفة مدى الثقة التي يمكن وضعها في عملية الكشف، ومعرفة العائلة أو الحملة التي ينتمي إليها.
اكتشف ميزة الكشف عن الثغرات الأمنية في يومها الأول (Zero-Day) في MetaDefender Cloud . أنشئ حسابًا مجانيًّا في «المجتمع» على metadefender.com لفحص الملفات والاطلاع على تحليل السمعة ونتائج اختبار الصندوق الرملي أثناء العمل.
للحصول على وصول كامل إلى « MetaDefender » — مسار الكشف المكون من خمس طبقات من Aether — يرجى التواصل مع قسم المبيعات.
موارد إضافية
MetaDefender Aether لـ « Cloud » (صفحة المنتج)
MetaDefender Aether (صفحة المنتج)
MetaDefender Aether لـ « Cloud » - ملخص الحل (PDF)
MetaDefender Aether - ملخص الحل (PDF)
الأسئلة الشائعة: تكامل Aether في MetaDefender مع MetaDefender Cloud
ما هو MetaDefender™ Aether؟
MetaDefender™ Aether هو حل الكشف عن البرامج الضارة وعزلها (sandboxing) المدعوم بالذكاء الاصطناعي من شركة « OPSWAT »، والذي يجمع بين «سمعة التهديدات» (Threat Reputation)، والذكاء الاصطناعي التنبئي (Predictive AI)، و«التحليل التلقائي للملفات» ( Adaptive )Sandbox ، و«تقييم التهديدات» (Threat Scoring)، و«البحث عن التهديدات» (Threat Hunting) المدعوم بالتعلم الآلي (ML) في حكم واحد. وقد صُمم هذا الحل للكشف عن التهديدات المعروفة والمجهولة والمتهربة وتلك التي تحدث في يوم الصفر (zero-day) القائمة على الملفات.
كيف يعمل MetaDefender™ Aether على تحسين بيئة الحماية المعزولة ( Cloud ) في MetaDefender™؟
يضيف MetaDefender™ Aether سياق السمعة، والتنبؤ قبل التنفيذ، وتقييم المخاطر، وتحديد مصدر التهديد على مستوى الحملة لكل عملية تفجير في بيئة الحماية. وبدلاً من خمسة تقارير منفصلة يتعين تجميعها يدويًّا، يحصل المحللون على نتيجة موحدة واحدة مصحوبة بتقييم للمخاطر، مع ربط مع معايير MITRE ATT&CK وتكوينات البرامج الضارة المستخرجة.
ما هي طبقات الكشف الخمس؟
يتألف مسار العمل من «تقييم سمعة التهديد» (التحقق من وجود مؤشرات معروفة)، و«التحليل الثابت» (التنبؤ باستخدام الذكاء الاصطناعي قبل التنفيذ)، و«التحليل الديناميكي» (محاكاة الشفرة المراوغة في بيئة عزل)، و«تقييم درجة خطورة التهديد» (الجمع بين جميع الأدلة في درجة ثقة واحدة)، و«البحث عن التهديدات» (ربط العينات بعائلات البرامج الضارة والحملات المعروفة). وتضيف كل طبقة نوعًا مختلفًا من الأدلة إلى الحكم النهائي.
هل يتكامل MetaDefender™ Aether مع واجهات برمجة التطبيقات (APIs) الحالية، وأنظمة SIEM، وسير عمل SOAR؟
نعم. وهو يدعم واجهات برمجة التطبيقات العامة لـ MetaDefender Cloud ، وواجهات برمجة التطبيقات REST الخارجية لإرسال الملفات/عناوين URL/عناوين IP/أسماء النطاقات، وعمليات التكامل مع أنظمة SIEM والتسجيل، وأدوات CI/CD، ومنصات SOAR للاستجابة الآلية، كل ذلك ضمن لوحة التحكم الحالية.
هل يتوفر MetaDefender™ Aether في المستويات المجانية و/أو مستويات المجتمع؟
يوفر الحساب المجاني من فئة «Community» إمكانية الفحص الأساسي للملفات مع تحليل السمعة وبيئة الاختبار الآمنة. ويتطلب الوصول الكامل إلى مسار المعالجة المكون من خمس طبقات تفعيل الحزمة من خلال أحد مندوبي المبيعات في شركة OPSWAT .