في 10 نوفمبر 2026، كشف مشروع Git عن ثغرة أمنية شديدة الخطورة، وهي CVE-2026-111760 (CVSS 8.0)، والتي قد تسمح للمهاجمين بتنفيذ أوامر عشوائية على جهاز الضحية من خلال مستودع Git مصمم خصيصًا لهذا الغرض.
يُعد Git مكونًا أساسيًّا في عملية تطوير البرمجيات الحديثة، ويستخدمه على نطاق واسع المطورون والشركات وبيئات البناء الآلية. وتثير الثغرة الأمنية التي قد تحول عملية روتينية في المستودع إلى تنفيذ تعليمات برمجية تعسفية مخاوف أمنية كبيرة، لا سيما بالنسبة لبيئات التطوير وسلاسل توريد البرمجيات.
في بداية التحقيق الذي أجرته الوحدة 515 التابعة لـ OPSWAT ، كانت المعلومات التقنية المتاحة للجمهور محدودة. وقد تم توثيق الثغرة الأمنية في التنبيه الأمني الصادر عن GitHub (GHSA-vp2w-7xxj-jvxr)، في حين لم تكن السجلات التفصيلية للثغرة متاحة بعد للفريق من خلال برنامج CVE أو قاعدة البيانات الوطنية للثغرات الأمنية (NVD).
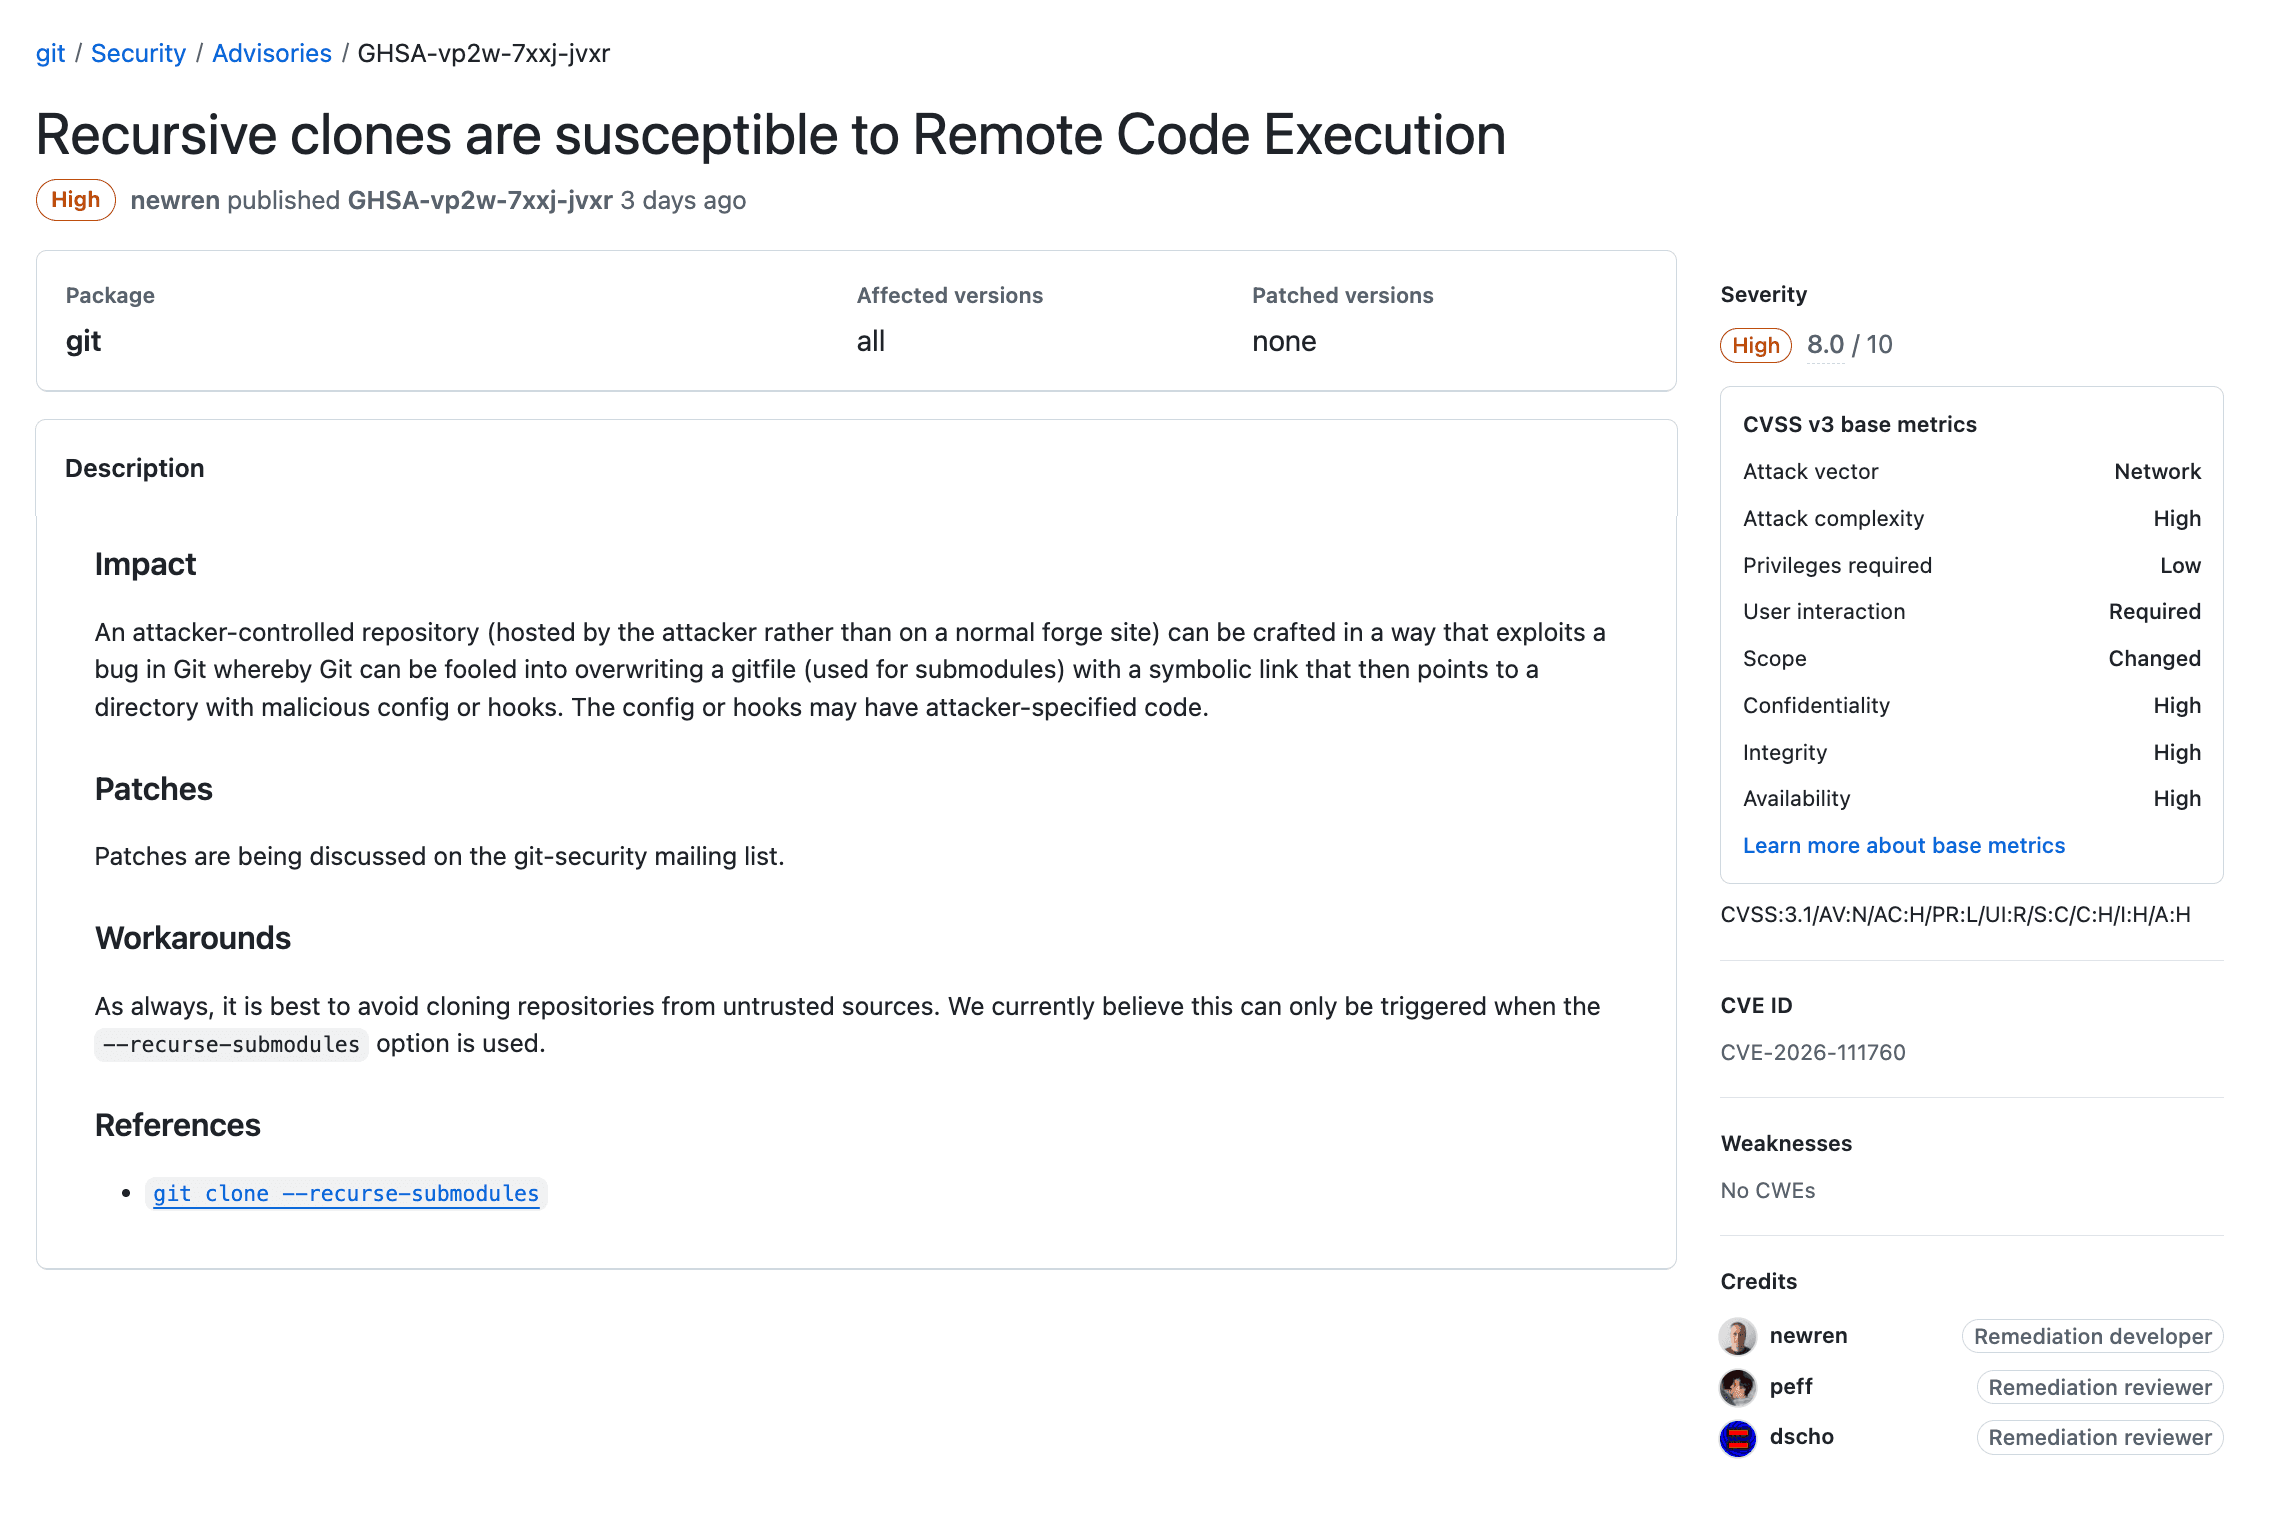
OPSWAT أجرت الوحدة 515 تحقيقًا مستقلًا في هذه الثغرة الأمنية، وحللت أسبابها الجذرية، ونجحت في إعادة إنتاج عملية تنفيذ التعليمات البرمجية عن بُعد من خلال نموذج إثبات المفهوم (PoC) الفعال. كما تحقق الفريق من فعالية التصحيح الأمني الذي قدمه المورد من خلال إجراء اختبارات على إصدارات Git المعرضة للثغرة وتلك التي تم تصحيحها.
يقدم هذا المقال تحليلاً تقنياً شاملاً للثغرة الأمنية CVE-2026-111760، ويعرض نتائج التحقق من صحة إثبات المفهوم (PoC) الذي أجريناه، ويناقش الآثار الأمنية المترتبة عليها والتدابير الموصى بها للتخفيف من مخاطرها.
فهم الثغرة الأمنية CVE-2026-111760
CVE-2026-111760 هي ثغرة أمنية تتعلق باقتطاع الأعداد الصحيحة في طريقة معالجة Git لأطوال مسارات الملفات أثناء عمليات سحب محتويات المستودع. وفي ظل ظروف معينة، قد تسمح هذه الثغرة لمستودع ضار بتنفيذ أوامر عشوائية على النظام الذي يقوم بمعالجتها.
يقوم Git عادةً بالتحقق من صحة مسارات الملفات قبل كتابتها إلى نظام الملفات المحلي، بما في ذلك عمليات فحص تهدف إلى منع محتويات المستودع من الكتابة فوق بيانات Git الوصفية المحمية. ومع ذلك، فإن هذه الثغرة الأمنية تؤدي إلى وجود تباين بين الطريقة التي يتحقق بها Git من صحة مسار الملف والطريقة التي يُكتب بها هذا المسار لاحقًا.
يكمن السبب الجذري في طريقة معالجة Git للفهرس، حيث يتم حساب أطوال مسارات الملفات باستخدام قيمة 64 بت، لكن يتم تخزينها في حقل 32 بت (ce_namelen). وعند معالجة مسار طويل بشكل استثنائي يتجاوز حد الـ 32 بت، قد يتم اقتطاع الطول المخزن، مما يؤدي إلى قيام Git بالتحقق من صحة المسار الأصلي أثناء الكتابة إلى موقع مختلف وأقصر.
يمكن للمهاجم استغلال هذا التناقض للكتابة فوق ملف .git الذي تستخدمه الوحدة الفرعية أو شجرة العمل المرتبطة، مما يؤدي إلى إعادة توجيه Git إلى دليل يتحكم فيه المهاجم ويحتوي على تكوين مستودع ضار. ومن ثم، قد تؤدي عمليات Git اللاحقة إلى تنفيذ أوامر يتحكم فيها المهاجم.
تُظهر هذه الثغرة الأمنية كيف يمكن لظاهرة اقتطاع الأعداد الصحيحة في أداة تطوير شائعة الاستخدام أن تتجاوز إجراءات الحماية الخاصة بنظام الملفات وتؤدي إلى تنفيذ تعليمات برمجية عشوائية.
سيناريو الهجوم
يمكن للمهاجم إعداد مستودع Git مصمم خصيصًا يحتوي على مسارات ملفات تم التلاعب بها وإشارات إلى الوحدات الفرعية. وعندما يقوم الضحية بنسخ المستودع مع تمكين الوحدات الفرعية التكرارية باستخدام إصدار Git معرض للثغرة، يمكن أن يؤدي الهجوم إلى تنفيذ تعليمات برمجية عشوائية.
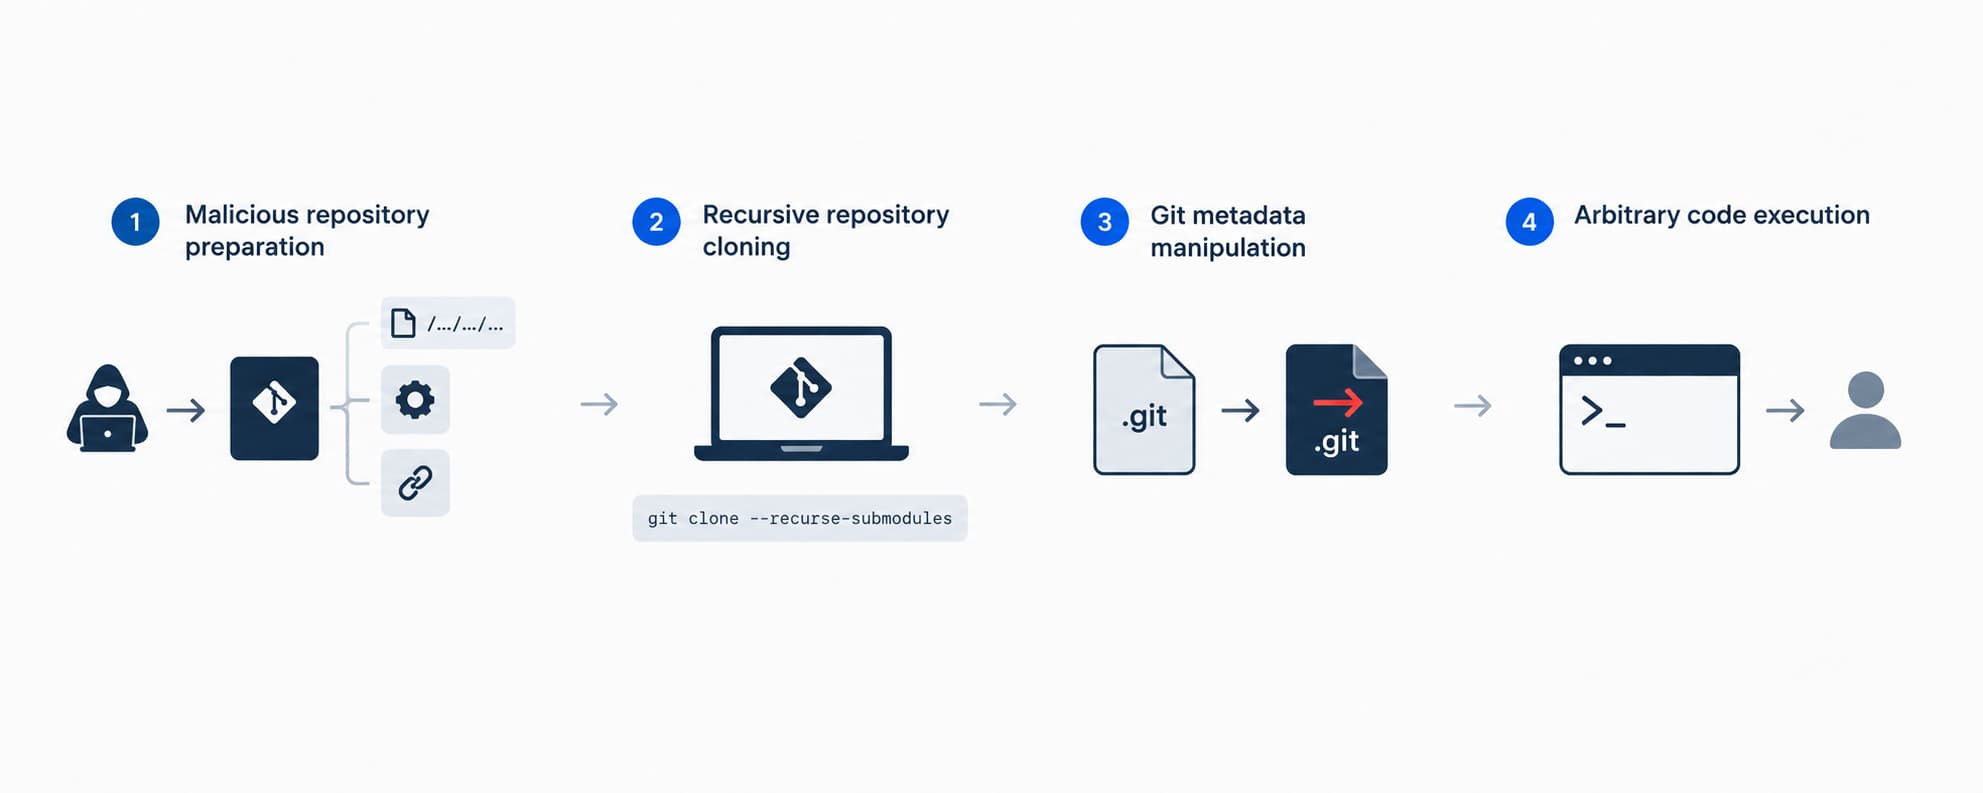
في سيناريو النسخ التكراري الذي تم التحقق من صحته من قبل الوحدة 515 التابعة لـ « OPSWAT »، يتبع الهجوم أربع مراحل:
- إعداد مستودع ضار: يقوم المهاجم بإعداد مستودع يحتوي على مسار ملف طويل للغاية، ودليل تكوين Git ضار، ووحدة فرعية تشير إلى مستودع مصمم خصيصًا لهذا الغرض.
- استنساخ المستودع بشكل متكرر: يقوم الضحية باستنساخ المستودع الذي يتحكم فيه المهاجم باستخدام الأمر«git clone --recurse-submodules»، مما يؤدي إلى تشغيل السلوك المعرض للخطر المتعلق بمعالجة المسارات أثناء عملية سحب الوحدات الفرعية.
- التلاعب ببيانات تعريف Git: بسبب اقتطاع الأعداد الصحيحة، يقوم Git بالكتابة فوق ملف .git الخاص بالوحدة الفرعية بملف gitfile يتحكم فيه المهاجم، والذي يعيد توجيه بيانات تعريف المستودع إلى دليل ضار.
- تنفيذ تعليمات برمجية تعسفية: أثناء التهيئة التكرارية للوحدة الفرعية، يقوم Git بمعالجة إعدادات المستودع التي تمت إعادة توجيهها. ثم يتم تنفيذ إعداد core.fsmonitor الذي يتحكم فيه المهاجم بامتيازات الضحية.
إثبات المفهوم: إعادة إنتاج الثغرة الأمنية CVE-2026-111760
OPSWAT نجحت الوحدة 515 في تطوير وإثبات صحة «إثبات المفهوم» (PoC) الذي يوضح إمكانية تنفيذ التعليمات البرمجية عن بُعد من خلال مستودع Git ضار في بيئة اختبار خاضعة للرقابة.
أكدت الاختبارات التي أُجريت على إصدار Git 2.56.0 أن استنساخ المستودع المُعدّ خصيصًا مع تمكين الوحدات الفرعية التكرارية قد يؤدي إلى الكتابة فوق ملف .git الخاص بالوحدة الفرعية وتنفيذ أمر يتحكم فيه المهاجم من خلال إعدادات Git الخبيثة، دون الحاجة إلى قيام الضحية بتنفيذ أي نصوص برمجية في المستودع يدويًّا.
تخفيف الآثار والتوصيات
أصدر مشروع Git تحديثات أمنية تعالج الثغرة CVE-2026-111760 في 10 نوفمبر 2026. ويضيف هذا التصحيح آلية إضافية للتحقق من طول المسار لمنع اقتطاع الأعداد الصحيحة من التسلل عبر فحوصات الأمان في Git.
للتخفيف من هذه المخاطر، ينبغي على المؤسسات النظر في اتخاذ التدابير التالية:
- تحديث Git: قم بالترقية إلى أحدث إصدار متوفر من Git تم إصلاحه. بالنسبة للمؤسسات التي تحتفظ بفروع إصدارات قديمة، تمت معالجة هذه الثغرة الأمنية أيضًا في إصدارات Git 2.56.1 و2.55.1 و2.54.1 و2.53.1 و2.52.1 و2.51.3 و2.50.2. تأكد من تحديث تثبيتات Git في جميع بيئات التطوير وخطوط أنابيب CI/CD وأنظمة البناء الآلي.
- توخَّ الحذر عند التعامل مع مستودعات غير موثوق بها: تجنب النسخ المتكرر للمستودعات من مصادر غير موثوق بها، وتوخَّ الحذر عند سحب فروع غير موثوق بها في أشجار العمل المرتبطة. ولا تحل هذه الاحتياطات محل الحاجة إلى تحديثات الأمان.
- الحفاظ على شفافية تكوين البرامج باستخدام قائمة مكونات البرمجيات (SBOM): استخدم Software Bill of Materials (SBOM) لتتبع مكونات البرامج وتحديد التبعيات التي قد تكون عرضة للثغرات الأمنية. OPSWAT MetaDefender يمكن أن يدعم جهود ضمان شفافية تكوين البرامج وإدارة الثغرات الأمنية.
- الاستفادة من معلومات التهديدات: استخدم OPSWAT MetaDefender Threat Intelligence للبقاء على اطلاع على التهديدات الناشئة، والتحقيق في المؤشرات المحتملة للاختراق، ودعم أنشطة الاستجابة الأمنية.
استنتاج
تسلط الثغرة الأمنية CVE-2026-111760 الضوء على الكيفية التي يمكن بها للثغرات الأمنية في أداة « أدوات » المستخدمة على نطاق واسع في مجال التطوير أن تشكل مخاطر أمنية عبر سير عمل تطوير البرمجيات وسلسلة التوريد. وفي ظل ظروف معينة، يمكن أن تصبح عملية Git روتينية نقطة دخول لتنفيذ تعليمات برمجية تعسفية.
OPSWAT يُظهر التحليل المستقل الذي أجرته الوحدة 515، والاستغلال الناجح لهذه الثغرة الأمنية، والتحقق من صحة التصحيح، الآثار الأمنية العملية المترتبة على هذه الثغرة. وينبغي على المؤسسات إعطاء الأولوية للتحديثات الأمنية، والحفاظ على الرؤية الواضحة لبيئات التطوير الخاصة بها، وتوخي الحذر عند التعامل مع مستودعات غير موثوق بها.
