سيواجه كل محرك لتنقية الملفات في نهاية المطاف ملفًا مصممًا خصيصًا لتعطيل البرنامج الذي يقرأه. وقد طورت شركة OPSWAT تقنية Deep CDR™ بحيث لا يكلف هذا الموقف سوى عملية واحدة، بينما يواصل المحرك تنقية كل شيء آخر.
لماذا تُستهدف برامج تحليل الجمل؟
المحلل هو الشفرة البرمجية التي تقرأ تنسيق ملف ما وتحوّل بايتاته الأولية إلى بنية يمكن للبرنامج التعامل معها. كل تنسيق يحتاج إلى محلل. وتتميز تنسيقات مثل PDF وMicrosoft Office بدرجة عالية من التعقيد لدرجة أن محللاتها تنطوي على مخاطر حقيقية، ويقوم المهاجمون بإنشاء ملفات خصيصًا لاستغلالها. ويُعد الملف المصمم خصيصًا لتعطيل أو اختراق محلل PDF سلاحًا شائعًا.
يحتاج محرك التعقيم إلى تفكيك هذه الملفات، وهو ما يعني تحليلها. في التصميم المتجانس، يمكن النظر إلى هذه المحركات على أنها برنامج واحد، حيث تشترك جميع أدوات التحليل الخاصة بها في عملية واحدة. أي ملف PDF تالف يؤدي إلى تعطل أداة التحليل سيؤدي بدوره إلى تعطل كل شيء: مستندات Word الموجودة في قائمة الانتظار بعده، والمحرك نفسه، وسير العمل التجاري الذي يحميه المحرك.
نطاق تأثير «اليوم السيئ» لمحلل لغوي واحد يمتد ليشمل المحرك بأكمله.
تصميم قائم على عدم الثقة
تقنية Deep CDR™تطبق بنية الخدمات الصغيرة الخاصة بهذه التقنية نمط تصميم آمن يُسمى «التفكيك غير القائم على الثقة». ويقوم هذا النمط بتقسيم النظام إلى برامج منفصلة تتحقق كل منها من الأخرى ولا تمنح أي ثقة تلقائية.
يقوم معهد SEI (Software Engineering Institute) التابع لجامعة كارنيجي ميلون بتصنيف هذا النمط في Secure أنماط التصميم تقرير، باستخدام خوادم بريد مثل qmail و Postfix كمثالٍ مرجعي.
تطبق تقنية Deep CDR™ عملية تحليل هذه الأنماط وعدم الثقة المتبادل من خلال ثلاثة قرارات تصميمية:
- يعمل كل محلل كعملية قابلة للاستبدال. لا يتعامل قلب المحرك أبدًا مع البايتات غير الموثوق بها. تعمل كل عائلة من المحللات في عملية خدمة خاصة بها، يتم تشغيلها وامتلاكها من قِبل قلب المحرك. العملية التي تفتح الملف الخبيث هي بالضبط تلك التي يمكن للمحرك تحمل خسارتها، لأنها تحتوي على عمل طلب واحد فقط ولا شيء غير ذلك.
- يعامل «النواة» العاملين التابعين له على أنهم مشتبه بهم. لا يثق «النواة» في صحة أي عامل. فهو يتحقق بانتظام من أن كل خدمة لا تزال تستجيب، ويحدد مهلة زمنية لكل ملف، ويراقب حالات التوقف والتعطل. وعندما تتوقف خدمة ما عن الاستجابة، يقوم نظام المراقبة التابع لـ«النواة» بإيقافها وتشغيل خدمة جديدة. ويفترض التصميم حدوث الأعطال ويضع خططًا للتعامل معها.
- الخدمات ولا تتشارك «core» و«parser» أي ذاكرة.الخدمات يتواصل مع النواة عبر قنوات رسائل ضيقة ومتسلسلة، دون ذاكرة مشتركة ودون مساحة عناوين مشتركة. مهما كان ما يفعله ملف ضار بذاكرة المحلل، فإن الضرر لا يجد طريقًا إلى النواة أو إلى الخدمات الأخرى. الشيء الوحيد الذي يعبر الحدود هو رسالة يقوم المستقبل بتحليلها وفقًا لشروطه الخاصة.
تأمل السيناريو الذي صُمم هذا التصميم من أجله. يصل ملف PDF مُعدّ خصيصًا إلى المحرك، مما يؤدي إلى تعطل خدمة PDF أثناء تحليل الملف.
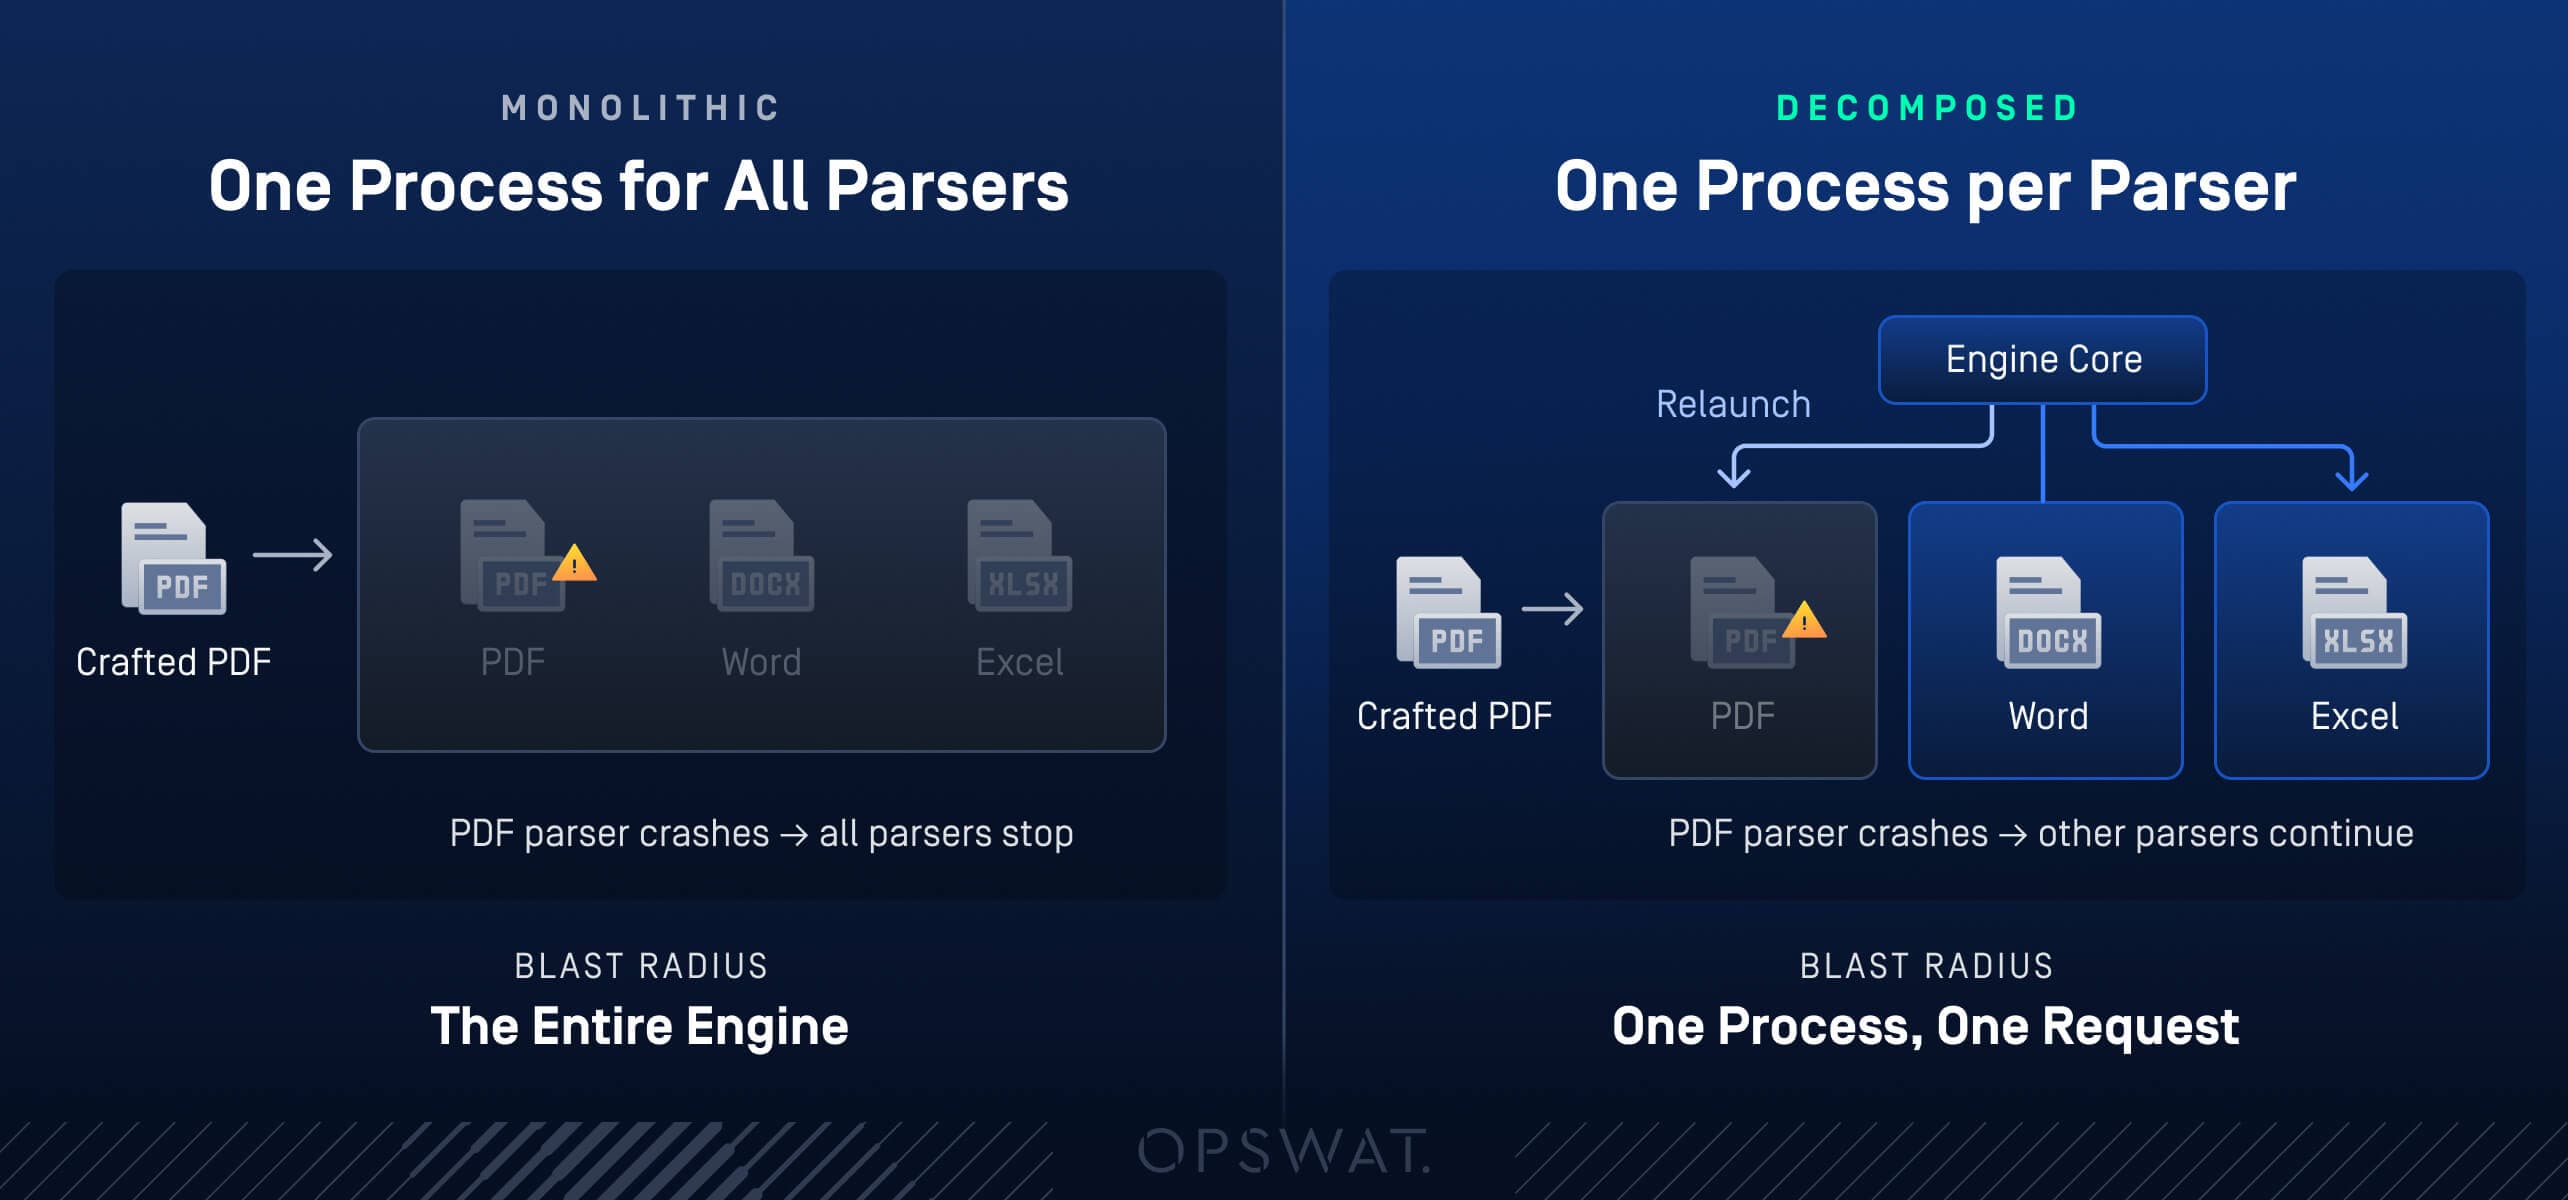
- تتوقف عملية خدمة PDF من تلقاء نفسها. وتختفي معها ذاكرتها، وأي عناصر أفسدها الاستغلال فيها
- يفشل الطلب بشكل سليم: حيث يُبلغ النواة عن نتيجة خطأ لهذا الملف بالذات، بدلاً من أن يتوقف العمل أو يتعطل مع العامل
- لا تلاحظ مستندات Word وExcel الموجودة في «flight» ذلك أبدًا. حيث يعمل كل منها الخدمات في عملية منفصلة، لذا يستمر عملية التنقية دون انقطاع
- يقوم برنامج المراقبة (مراقب النواة) بإعادة تشغيل خدمة PDF، وتستأنف عملية تنقية ملفات PDF
يقتصر نطاق تأثير الملف المُسلَّح على عملية واحدة وطلب واحد. وفي السيناريو المتكامل، يعمل الملف نفسه على إيقاف كل مستند قيد الإرسال.
أحد أبعاد النمط النموذجي يقع خارج المحرك: وهو تقييد الامتيازات على مستوى كل عملية. فالامتيازات تنتمي إلى بيئة النشر، أي المنتج المضيف ونظام التشغيل. ويحدد هذا التفكيك حدود العمليات بالضبط في الأماكن التي يمكن لبيئة النشر أن تفرض فيها تلك القيود، مما يوفر لفرق الأمن نقاطًا واضحة لتطبيق مبدأ «الامتياز الأدنى».
ماذا يعني ذلك بالنسبة لتدفقات الملفات لديك
سيستمر المهاجمون في إنشاء ملفات قادرة على الرد، وسيظل هناك محلل برمجي في مكان ما يواجهها. ويجعل «التفكيك غير الموثوق» هذا المواجهة قابلة للتحمل بحكم تصميمه. ويحدث العمل الخطير في العمليات التي قد يفقدها المحرك. ويقوم نواة لا تثق بأي منها بمراقبة هذا العمل، كما أن القنوات التي لا يمكن للفساد اجتيازها تربط الأجزاء ببعضها.
بالنسبة للفرق التي تعتمد على تدفقات الملفات، لا يؤدي تحميل ملف ضار واحد إلى انقطاع الخدمة. فكل ملف ضار يكلف عملية واحدة وطلبًا واحدًا، وتستمر تقنية Deep CDR™ في عملية التنقية دون أي انقطاع.
اكتشف كيف تعمل تقنية Deep CDR™ على ضمان استمرار تدفق الملفات عند وصول ملف ضار.
نهوت نغو هو مدير قسم الهندسة في شركة « Software » على الموقع OPSWAT ، حيث يقود فرق الهندسة المسؤولة عن تقنية Deep CDR™ وغيرها من تقنيات معالجة الملفات في نظام MetaDefender Core™. وبفضل خبرته التي تزيد عن عقد من الزمن في مجال هندسة البرمجيات والأمن السيبراني، يركز نهوت على جعل عملية تطهير الملفات سريعة ودقيقة ومناسبة للاستخدام في البنية التحتية الحيوية. وقد حصل نهوت على درجة الدكتوراه في علوم المعلومات عام 2015.
