يساعد كل تحديث يُصدر لموقع MetaDefender Endpoint فرق الأمن على حماية البنية التحتية الحيوية، كما يتيح إجراء العمليات بكفاءة أكبر. يتضمن هذا الإصدار أنظمة تشغيل Windows (الإصدار 7.6.2609) وmacOS (الإصدار 10.4.2609) وLinux (الإصدار 15.6.2609). ويمنح هذا الإصدار المسؤولين مزيدًا من التحكم في كيفية استجابة «حماية الأجهزة الطرفية» ( Media ) في الميدان، ويوفر تحديثات مدمجة لتعريفات محرك مكافحة البرامج الضارة في البيئات المعزولة تمامًا عن الشبكة، ويحسن الرؤية على سجل تدقيق الملفات.
ما الجديد في MetaDefender Endpoint
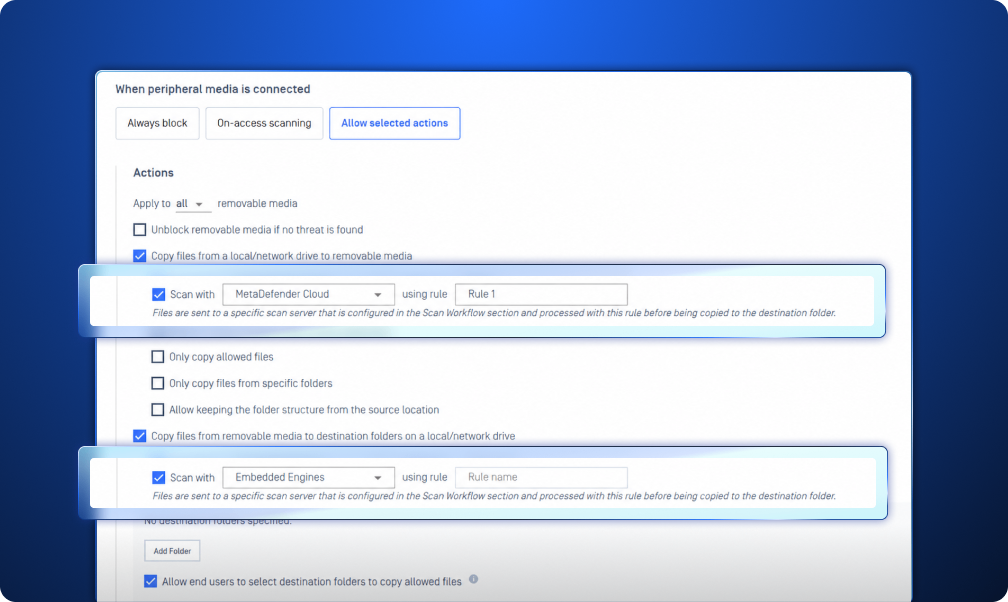
قواعد قابلة للتكوين ومحددة الاتجاه لحماية شبكة الحماية المحيطية ( Media )
تنطوي الوسائط الطرفية على مخاطر في كلا الاتجاهين. فقد تدخل البيانات إلى نقطة النهاية من الوسائط القابلة للإزالة، كما يمكن نقل الملفات الحساسة من نقطة النهاية إلى الوسائط الخارجية. ويتيح هذا الإصدار لمسؤولي MetaDefender Endpoint تكوين سير عمل فحص محدد الاتجاه في ميزة «الحماية من الوسائط الطرفية» (Peripheral Media Protection)، مما يحمي نقاط النهاية الحيوية من الملفات التي قد تكون ضارة، مع توفير طبقة إضافية من التحكم في البيانات التي تنتقل من وإلى الوسائط القابلة للإزالة.
تحديث تعريفات محرك مكافحة البرامج الضارة المدمج في البيئات المعزولة شبكيًّا
يمكن الآن لفرق الأمن التي تعمل في بيئات معزولة تمامًا عن الإنترنت إعداد تحديثات تعريفات محركات مكافحة البرامج الضارة المدمجة دون الحاجة إلى اتصال بالإنترنت، مما يتيح للمؤسسات الحفاظ على مستوى الحماية لديها مع إبقاء النقاط الطرفية الحيوية معزولة عن الشبكات الخارجية. كما يمنح ذلك المسؤولين مزيدًا من التحكم والمرونة داخل البيئة الخاضعة لسيطرتهم، مما يساعد في الحفاظ على مستوى الحماية دون المساس بالعزل الذي تتطلبه الأنظمة الحساسة أو الحيوية.
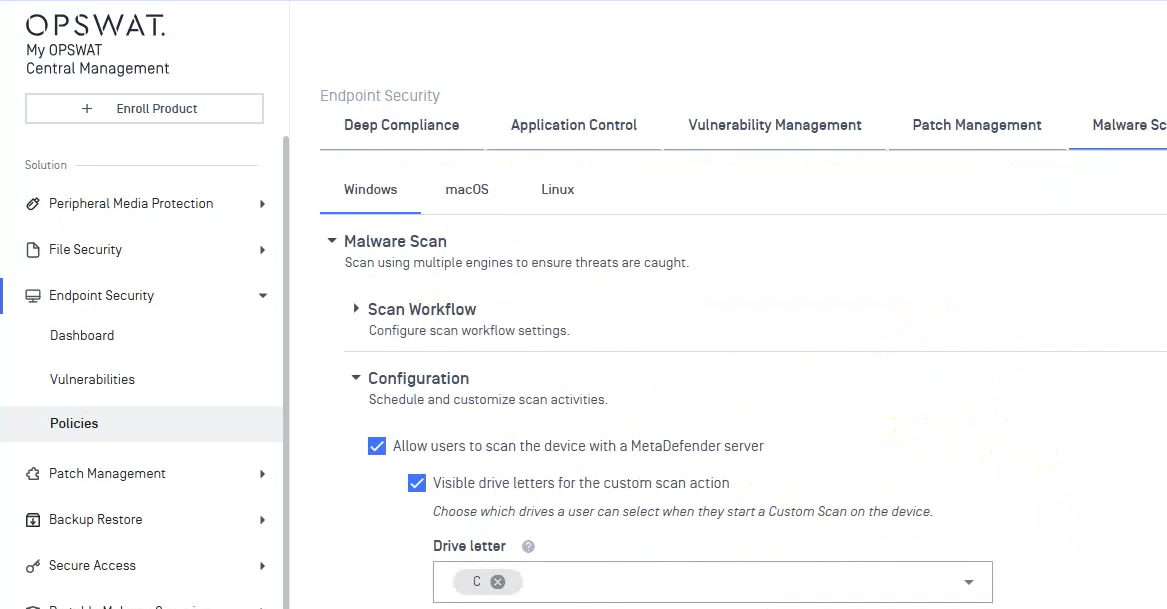
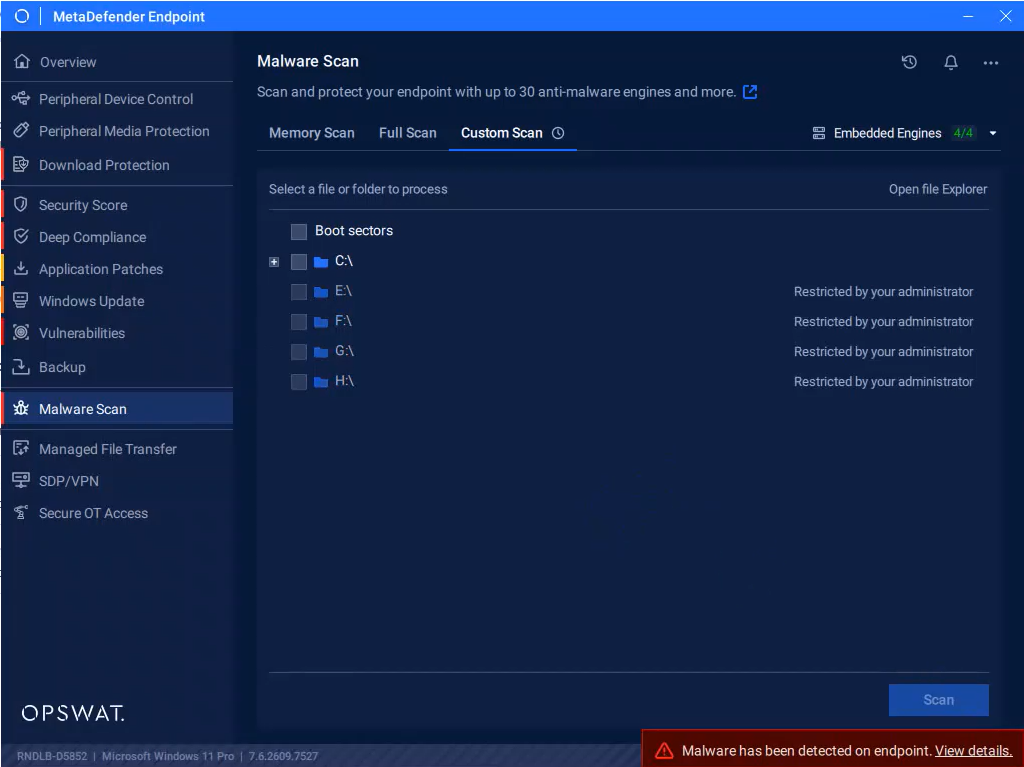
مزيد من التحكم في عمليات المسح المخصصة للمسؤولين
يمكن للمسؤولين الآن التحكم في محركات الأقراص المحلية التي يمكن للمستخدمين عرضها واختيارها عند إجراء «فحص مخصص» من خلال «فحص البرامج الضارة». ويوفر ذلك تحكمًا أكثر دقة في تجربة الفحص، ويساعد المؤسسات على مواءمة مواقع الفحص المتاحة للمستخدمين مع سياساتها الأمنية. كما أن تقييد إمكانية عرض محركات الأقراص المناسبة يمكّن المسؤولين من تبسيط تجربة المستخدم مع الحد من مخاطر وصول المستخدمين إلى مواقع خارج النطاق المقصود أو فحصها.
توسيع نطاق سجلات تدقيق الملفات لتشمل نظام « OPSWAT » بأكمله
MetaDefender Endpoint يدعم الآن سجلات تتبع الملفات التي يتم فحصها بواسطة المنتج لأول مرة، مما يساهم في توفير رؤية أكثر شمولية لمسار الملف عبر منتجات « OPSWAT ».
بدلاً من التعامل مع كل عملية فحص على أنها حدث أمني منفصل، تساهم هذه الإمكانية في توفير رؤية أوسع لمسار الملف عبر منظومة « OPSWAT ». ويمكن لفرق الأمن استخدام هذه المعلومات لفهم أفضل للمواقع التي تم فيها فحص الملف وكيفية انتقاله عبر الضوابط الأمنية المختلفة، مما يساعد في توفير سياق أوسع عند التحقيق في الملفات والأحداث الأمنية.
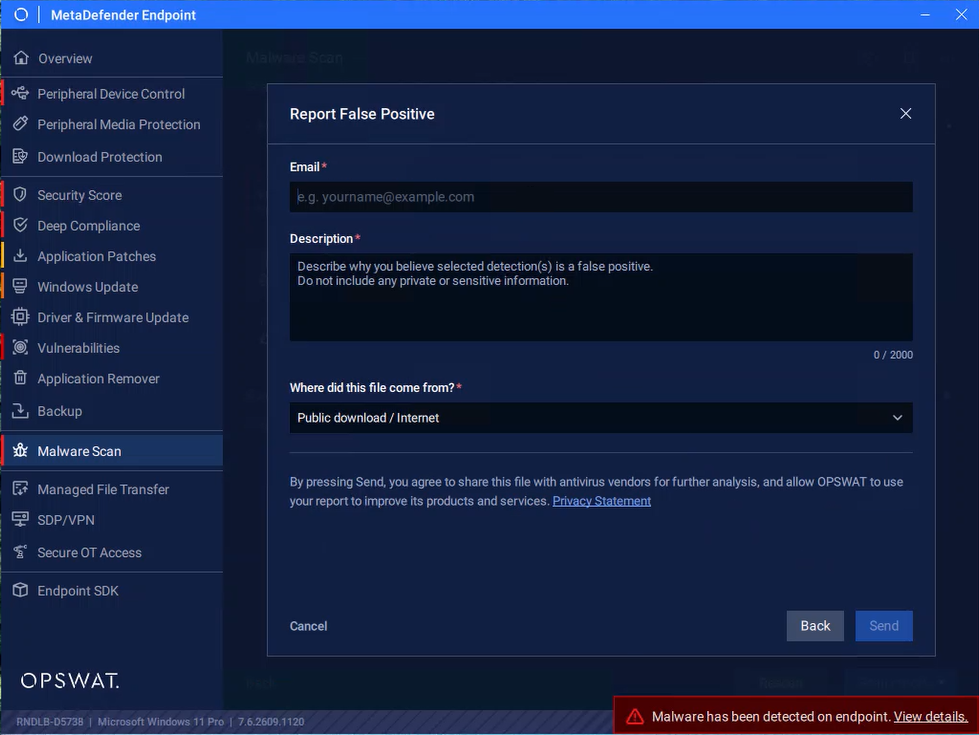
إرسال حالات الاشتباه في النتائج الإيجابية الكاذبة مباشرةً من فحص البرامج الضارة
عندما يتم تصنيف ملف شرعي خطأً على أنه ضار، فإن تقديم السياق بسرعة يساعد في تسريع عملية المراجعة. يمكن للمستخدمين الآن الإبلاغ عن الحالات المشتبه في أنها «إيجابيات كاذبة» مباشرةً من واجهة «فحص البرامج الضارة»، مع تضمين الأسباب ومصدر الملف.
من خلال تسجيل هذا السياق عند نقطة الكشف، يمكن لفرق الأمن الحصول على معلومات أكثر صلة بالتحقيق دون الحاجة إلى سير عمل منفصل. وهذا يسهل الإبلاغ عن الحالات المشتبه في أنها إيجابيات خاطئة، مع الحفاظ على ارتباط العملية ارتباطًا وثيقًا بحدث الفحص الأصلي.
ما الجديد في التحقق من صحةEndpoint في MetaDefender
إضافة الأجهزة الطرفية الموثوقة إلى قائمة السماح في نظام لينكس
بفضل التحسين الجديد في أداة التحقق من صحة MetaDefender Endpoint لنظام لينكس، يمكن للمستخدمين الآن إضافة أجهزة طرفية محددة حسب المورد أو معرّف المنتج أو مسار المثيل إلى قائمة السماح واستثناءها من عملية التحقق من الصحة. ويتم حماية كل تغيير برمز تأكيد قائم على التحدي أو بتأكيد كلمة مرور المسؤول، مما يساعد على ضمان أن المستخدمين المصرح لهم فقط هم من يمكنهم تعديل القائمة
يمكن للمسؤولين أيضًا إعادة تعيين قائمة الأجهزة المسموح بها متى دعت الحاجة. وبمجرد الموافقة عليها، تتجاوز الأجهزة المدرجة في القائمة إجراءات الحظر والتحقق، مما يوفر طريقة منظمة لاستيعاب الأجهزة الطرفية الموثوقة دون مقاطعة سير العمل المعمول به.
حل Endpoint من الجيل التالي
اكتشف لماذا تثق المنظمات والمؤسسات والكيانات في جميع أنحاء العالم في برنامج MetaDefender Endpoint لحماية نقاط النهاية المهمة. تحدث إلى أحد الخبراء اليوم لمعرفة المزيد.

