نادرًا ما تظل بيئات أمن التخزين بسيطة. فمع تزايد أحجام البيانات وتوسع البنية التحتية عبر منصات التخزين المختلفة وأنظمة المسح الخلفية، يتعين على الفرق أن تقرر ليس فقط ما الذي سيتم مسحه، بل وأيضًا أين ومتى وبأي موارد.
يمنح MetaDefender™ Storage Security 4.6.0 الفرق مزيدًا من التحكم في تلك القرارات مع تقليل البنية التحتية اللازمة لدعمها.
بفضل التوجيه الذكي عبر MetaDefender™ Core وMetaDefender™ Cluster وMetaDefender™ Cloud ، وأهداف تحميل مثيلات الفحص القابلة للتكوين، وإمكانيات جديدة لتصفية الملفات، ورؤية أعمق للاستخدام، وبنية تكامل تخزين أكثر كفاءة، تساعد النسخة 4.6.0 المؤسسات على توجيه سعة الفحص إلى حيث تكون أكثر أهمية.
إليك التغييرات التي ستطرأ على فريقك.
مجموعة مسح واحدة، وعدة خوادم خلفية لـ « MetaDefender »
قد تستخدم المؤسسات نماذج نشر مختلفة لـ « MetaDefender » لتلبية متطلبات مختلفة تتعلق بالأمن أو الأداء أو البنية التحتية. غير أن دعم أنواع متعددة من الأنظمة الخلفية قد يؤدي إلى مزيد من التعقيد عند إدارة أحمال عمل الفحص.
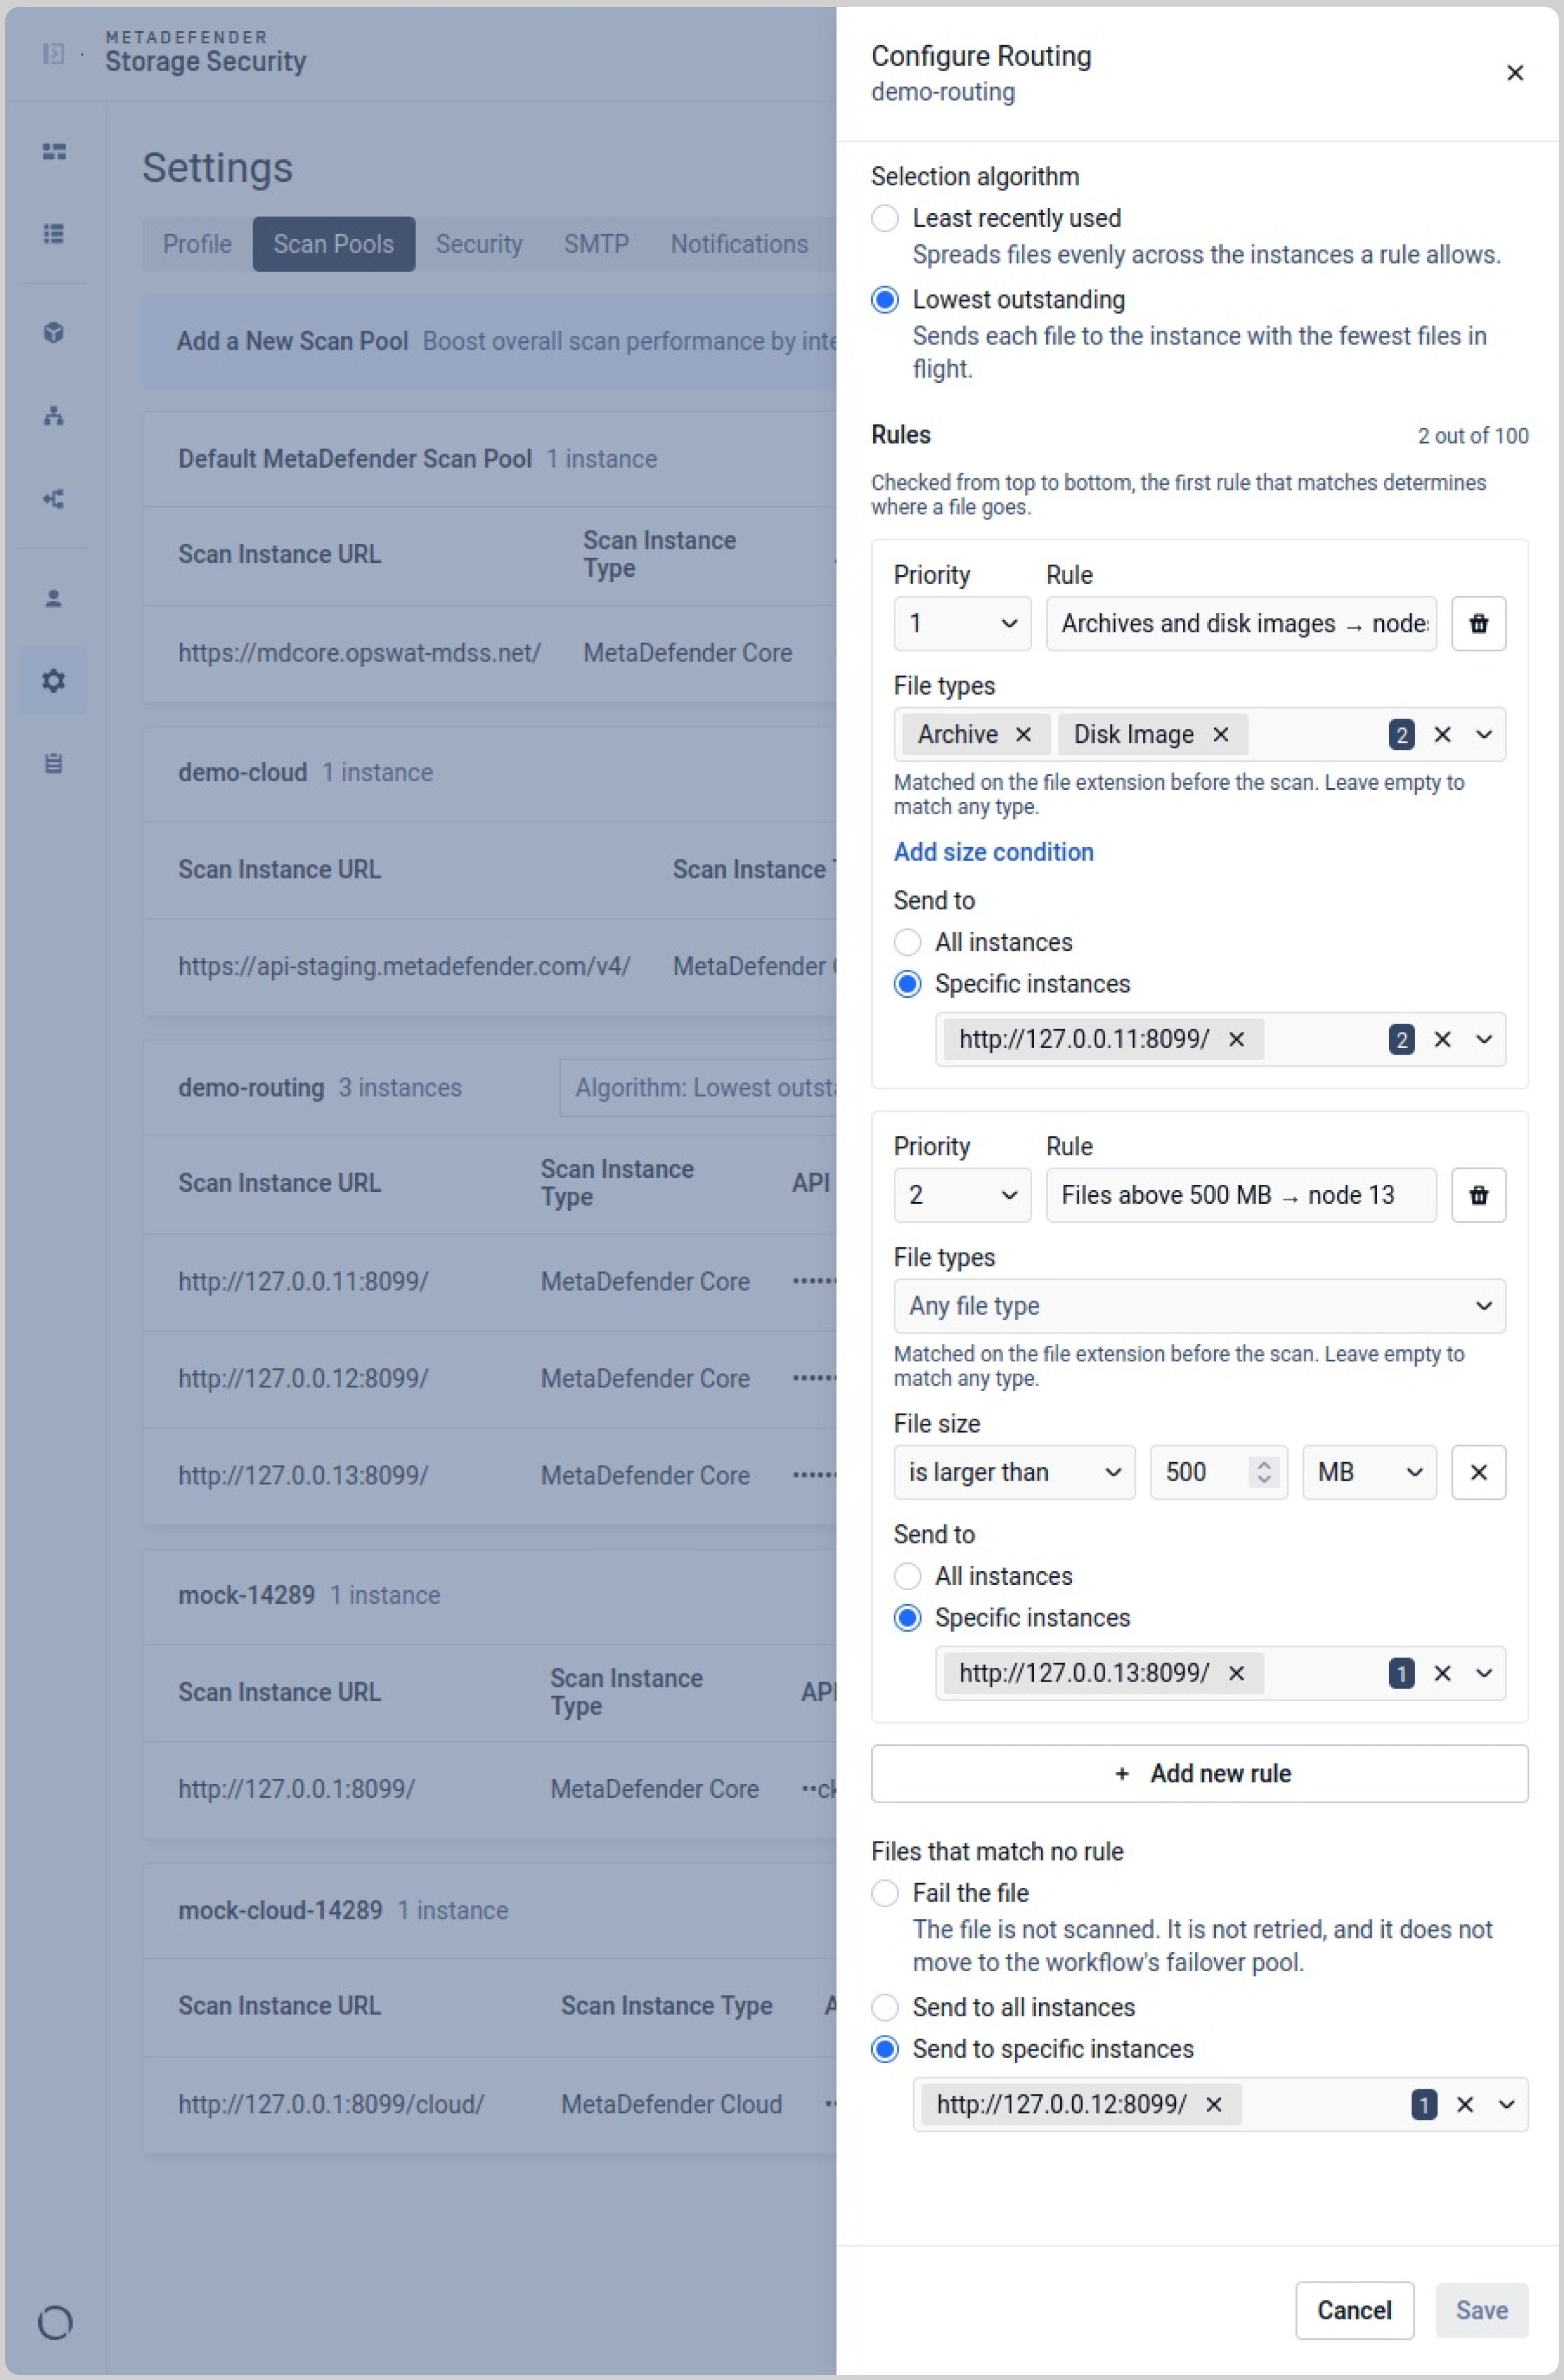
MetaDefender Storage Security يجمع الإصدار 4.6.0 بين مثيلات MetaDefender Core و MetaDefender Cluster و MetaDefender Cloud في مجموعة مسح واحدة. تحدد قواعد التوجيه الخادم الخلفي الذي يجب أن يعالج كل ملف، مما يتيح للفرق توزيع أحمال العمل عبر أنواع المثيلات المختلفة وفقًا لمتطلباتها. يمكن للمسؤولين أيضًا تحديد الإجراء الذي يتم اتخاذه عندما لا يتطابق ملف ما مع أي قاعدة توجيه.
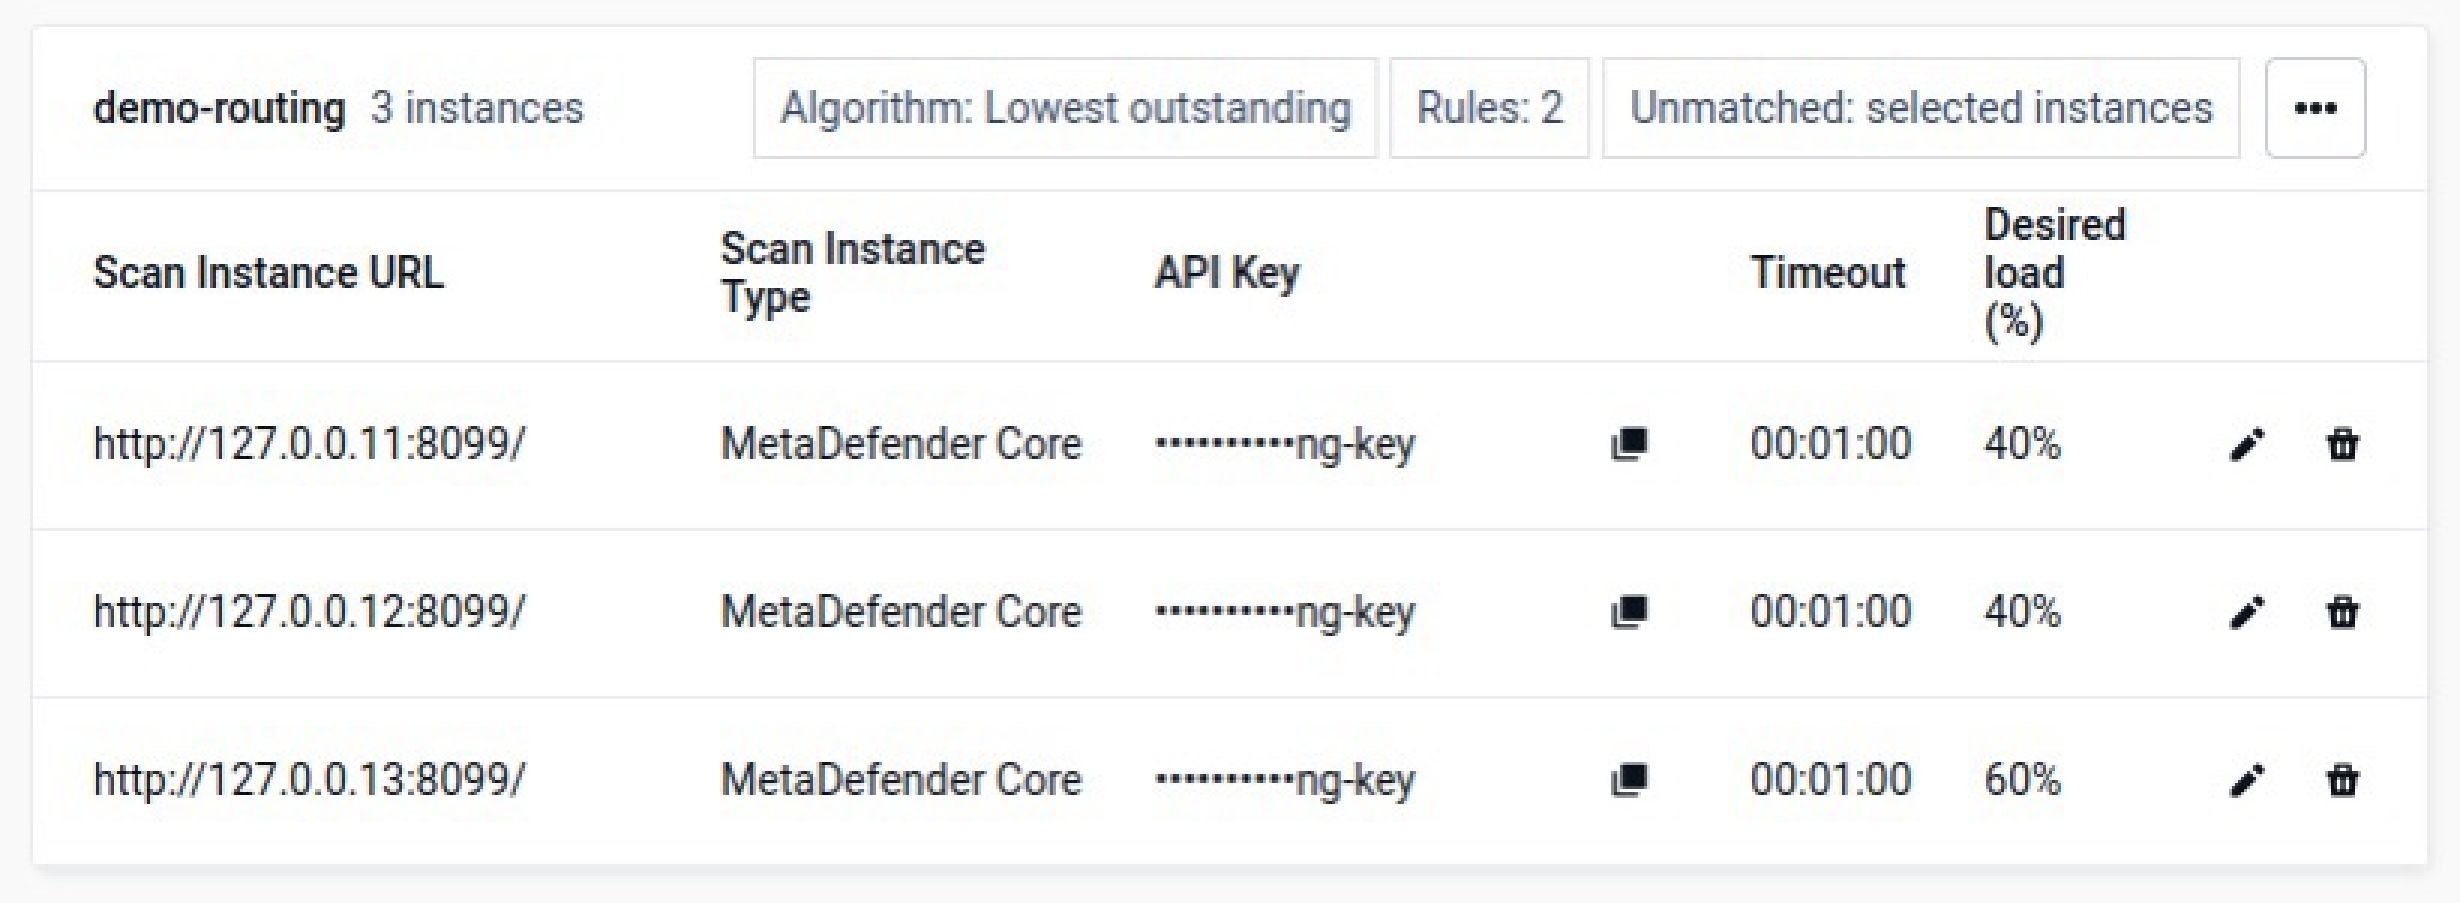
يقدم الإصدار 4.6.0 تحكمًا إضافيًا في سعة المسح. يمكن للمسؤولين تكوين هدف الحمل المطلوب في نطاق يتراوح بين 20% و80% (40% افتراضيًا)، لكل مثيل من مثيلات MetaDefender Core ، مع ظهور تحذيرات عندما يقترب المثيل من حالة التشبع. كما لم يعد التوسع مقيدًا بالحد الداخلي السابق للتزامن.
تساعد هذه القدرات مجتمعةً على تسهيل تحقيق التوازن بين أحمال عمل المسح، وإدارة استخدام المثيلات، وتوسيع سعة المسح مع تزايد الطلب.
والنتيجة هي بنية مسح أكثر مرونة: حيث يمكن لنظام واحد أن يستخدم عدة خوادم خلفية لـ « MetaDefender » مع الحفاظ على التحكم المركزي في معالجة الملفات واستخدام الموارد.
توقف عن استهلاك سعة المسح الضوئي على الملفات التي لا تحتاج إلى مسحها ضوئيًا
ليس كل ملف يتم اكتشافه في نظام التخزين المؤسسي يحتاج إلى نفس مستوى الفحص.
يؤدي فحص المحتوى غير ذي الصلة إلى استنزاف سعة المعالجة، وزيادة أحجام الفحص، وقد يجعل من الصعب على فرق الأمن تركيز مواردها على البيانات الأكثر أهمية.
يقدم الإصدار 4.6.0 مرشحات ملفات قابلة للتكوين تتيح للمسؤولين تحديد الملفات التي يجب أن تدخل في مسار عمل الفحص، بما في ذلك معايير تستند إلى نوع الملف وحجمه وتاريخ آخر تعديل. ويمكن استبعاد الملفات التي لا تستوفي تلك الشروط قبل أن تستهلك سعة الفحص.
كما تم تحسين عملية إعداد التقارير للتمييز بين الملفات التي تم استبعادها عن طريق التصفية وتلك التي تم استبعادها أثناء عملية الكشف. وتقدم التقارير الآن السبب وراء تخطي ملفات معينة، مما يمنح المسؤولين رؤية أوضح لقرارات الفحص.
هذا التمييز يسهل فهم ما حدث خلال كل عملية مسح، وتحديد سبب عدم معالجة ملفات معينة.
اكتشف الاتجاه الذي تسير فيه قدراتك في مجال المسح الضوئي
تصبح إدارة سعة المسح أمراً صعباً عندما يتعذر على الفرق معرفة كيفية تنافس أحمال عمل التخزين على الموارد نفسها بسهولة.
تمنح لوحة معلومات الاستخدام الجديدة في MetaDefender Storage Security 4.6.0 المسؤولين رؤية أوضح لكيفية توزيع أنشطة الفحص عبر بيئتهم.
يُظهر الجدول الزمني مواعيد تشغيل عمليات الفحص وأماكن تداخل الجداول الزمنية، مما يساعد الفرق على تحديد فترات النشاط المكثف وتعديل أحمال العمل للحد من التنافس على الموارد.
توفر خريطة الحرارة الحجمية نظرة أخرى على الاستهلاك حسب وحدة التخزين، مع إمكانية تفصيل النشاط حسب عمليات المسح الفردية. وتوفر إحصائيات المسح بالساعة مزيدًا من الوضوح حول كيفية تغير نشاط المسح على مدار اليوم.
تساعد هذه الرؤى مجتمعةً على الإجابة بسهولة أكبر عن الأسئلة التشغيلية العملية: ما هي مواقع التخزين التي تشهد أكبر قدر من أنشطة المسح؟ متى تتداخل أحمال العمل؟ كيف تتغير أنشطة المسح على مدار اليوم؟ أين يمكن تعديل الجداول الزمنية أو تخصيص السعة؟
بدلاً من التعامل مع مشاكل السعة بعد حدوثها، أصبح لدى الفرق المزيد من المعلومات التي يمكنها الاستفادة منها في التخطيط لمواجهة هذه المشاكل.
مسح أسرع مع بنية تحتية أقل تحتاج إلى إدارة
أصبحت عمليات تكامل التخزين، التي كانت تعتمد في السابق على مكونات « الخدمات » المنفصلة الخاصة بكل مورد، تعمل الآن مباشرةً ضمن خدمة المسح. وتُقلل هذه البنية المدمجة في العملية من عبء الاتصال بين عمليات تكامل التخزين وعملية المسح، مما يساعد على تقليل زمن استجابة المسح.
كما تم دمج عمليات الترخيص والهوية الخدمات في حاوية المنصة، مما أدى إلى تقليل عدد الخدمات التي يتعين على الفرق نشرها وتشغيلها ومراقبتها.
للحفاظ على معدل الإنتاجية أثناء عمليات المسح الكبيرة، تقوم المنصة الآن بتخزين حالات الملفات قيد المعالجة وتلك التي تمت معالجتها بشكل منفصل، مما يحسّن طريقة إدارة أحمال عمل المسح مع تزايد أحجام البيانات.
كما تم تحسين عملية استكشاف الأخطاء وإصلاحها على مستوى التشغيل. أصبحت حزم الدعم الآن تعمل بموثوقية أكبر، وتشمل سجلات «Garnet» و«ONTAP Connector»، مما يوفر معلومات تشخيصية إضافية عند التعامل مع دعم « OPSWAT ».
الهدف واضح ومباشر: تقليل عدد الأجزاء المتحركة في عملية المسح الضوئي، وخفض التكاليف التشغيلية، وتصميم بنية قادرة على تحمل أحمال العمل الشاقة في مجال المسح الضوئي.
مواصلة تعزيز أمان المنصة
كما يتعين على منصة أمان التخزين أن تحمي بيئة الإدارة والتشغيل الخاصة بها. MetaDefender يقدم الإصدارStorage Security 4.6.0 تعزيزات إضافية لأمن المنصة تشمل التحكم في الوصول، وامتيازات النشر، ومكونات الجهات الخارجية.
تم تحديث المكونات الخارجية، بما في ذلك RabbitMQ وGarnet وRedis، إلى جانب معالجة الثغرات الأمنية التي تم تحديدها في التبعيات.
كما يقدم هذا الإصدار إمكانية توسيع أدوار تسجيل الدخول الموحد (SSO) من أجل التحكم في الوصول القائم على السمات، مما يوفر مرونة إضافية في الطريقة التي تدير بها المؤسسات حقوق الوصول.
تحديثات أكثر قابلية للتنبؤ بها وعمليات يومية أكثر انتظامًا
كما يعمل الإصدار 4.6.0 على حل المشكلات التي تؤثر على عمليات الترقية، والمسح، والمصادقة، وعمليات تكامل التخزين، وإعداد التقارير، والإدارة اليومية.
- الترقية والتثبيت: يتم الاحتفاظ بإعدادات النشر المهمة أثناء عمليات الترقية، بما في ذلك موصل NetApp ONTAP وحساب تسجيل الدخول للخدمة ومسار التثبيت الحالي.
- الفحص والإصلاح: تتناول تحسينات الموثوقية أخطاء الملفات العامة، وقواعد سير العمل المهملة، والحالات التي تم فيها تخطي الحماية في الوقت الفعلي للملفات أو تتبعها بشكل غير صحيح، والحالات التي تم فيها وضع علامة «فشل» بشكل غير صحيح على الملفات التي أعيدت معالجتها.
- عمليات تكامل التخزين: تشمل الإصلاحات بيئات S3 وOracle Native و MFT وSFTP وSMB، مع إجراءات تحقق إضافية لمنع مزودي خدمات التخزين من قبول بيانات اعتماد غير مصدق عليها.
- التقارير ولوحة المعلومات: تم تصحيح أعمدة «عدد الملفات» و«التواريخ» و«أسباب التخطي» و«تقنية Deep CDR™»، كما أصبحت حالات الفحص والإصلاح أكثر وضوحًا.
- الوصول والتكوين: تتضمن هذه الإصلاحات تحسينات في تكوين تسجيل الدخول الموحد (SSO)، ومنع تكرار أسماء مسارات العمل، ومنع إجراء تغييرات على وحدات التخزين أثناء تشغيل عمليات الفحص.
- إدارة التخزين وعمليات التكامل: يقدم الإصدار 4.6.0 أيضًا تكاملاً محدثًا مع Box، وإمكانية تكوين تاريخ بدء الحماية في الوقت الفعلي من واجهة المستخدم، ودعمًا احتياطيًا لبروتوكول SMB في حالات نشر أنظمة Linux المقيدة، بالإضافة إلى التثبيت البرمجي لبروتوكول SMB (CIFS).
- المخزون والتشخيص: يمكن لعرض «المخزون» (Inventory) عرض أحدث تفاصيل المهام لكل وحدة تخزين، كما أصبحت الرسائل أكثر وضوحًا فيما يتعلق بمشاكل أجهزة التسجيل الخارجية وملفات SharePoint، وأصبحت أخطاء « MetaDefender » و«Cloud » تُظهر الآن الأسباب الكامنة وراءها.
وتعمل هذه التحسينات مجتمعةً على تقليل العقبات الإدارية وجعل العمليات اليومية أكثر قابلية للتنبؤ.
استفد أكثر من سعة المسح الضوئي المتوفرة لديك
MetaDefender Storage Security تم تصميم الإصدار 4.6.0 استنادًا إلى مبدأ بسيط: يجب أن تتمكن فرق أمن التخزين من تخصيص مواردها لحماية البيانات، لا لإدارة التعقيدات غير الضرورية المتعلقة بالبنية التحتية للمسح.
من خلال توزيع أحمال العمل عبر MetaDefender Core و«Cluster» و Cloud من مجموعة مسح واحدة، وإدخال أهداف تحميل قابلة للتكوين للمثيلات، وتصفية الملفات غير الضرورية قبل أن تستهلك السعة، وتوفير رؤية أعمق لاستخدام الموارد، تمنح الإصدارة 4.6.0 الفرق مزيدًا من التحكم في كل من التغطية الأمنية والكفاءة التشغيلية.
وفي الوقت نفسه، تساهم الحماية التلقائية من NetApp، وبنية تكامل التخزين الأكثر بساطة، وتعزيز أمان المنصة بشكل إضافي، والتحسينات في الموثوقية، في تقليل الجهد المطلوب للحفاظ على استمرار عمل تلك البيئة.
تفاصيل الإصدار
- المنتج: MetaDefender Storage Security
- الإصدار: 4.6.0
- ملاحظات الإصدار:ملاحظات الإصدار الخاصة بـ MetaDefender™ Storage Security
- تاريخ الإصدار: 5 أكتوبر 2026