- الماخذ الرئيسية
- هل يُعد «مايكروسوفت ديفندر» لـ «أوفيس 365» كافيًا لمؤسستك؟
- ما الذي يحميه برنامج Microsoft Defender لـ Office 365؟
- كيف تغير خطط أمان Microsoft 365 مستوى الحماية التي تتمتع بها؟
- ما هي القيود المفروضة على المرفقات الآمنة والمخاطر المتبقية المرتبطة بالملفات؟
- كيف يختلف تطهير الملفات عن الكشف والحظر؟
- ما هي عناصر التحكم الإضافية في أمان الملفات في Microsoft 365 التي ينبغي عليك تقييمها؟
- كيف يمكنك مقارنة خيارات أمان الملفات في Microsoft 365؟
- كيف يعمل « MetaDefender » لـ Microsoft 365 على توسيع نطاق الحماية المدمجة
- ما هي استراتيجية حماية الملفات في Microsoft 365 التي تناسب مستوى المخاطر لديك؟
- الأسئلة الشائعة (FAQs)
الماخذ الرئيسية
- إن حجم التهديدات يجعل التعرض المتبقي مصدر قلق على مستوى مجلس الإدارة. تُفيد شركة مايكروسوفت تُعالج 100 تريليون إشارة أمنية يوميًا؛ ولا يحتاج المهاجمون سوى إلى ملف واحد أو رابط واحد أو مسار واحد ناجح لبيانات الاعتماد لإحداث تأثير على الأعمال.
- الاكتفاء هو قرار ينطوي على مخاطر، وليس حكماً عاماً. ويعتمد ما إذا كان برنامج Defender for Office 365 كافياً لمؤسستك على فئة الترخيص، ومدى نضج التكوين، ونطاق التعاون، والعواقب المترتبة على أي هجوم ناجح يتم تنفيذه عبر الملفات.
- تختلف التغطية باختلاف الخطة. توفر كل من «Exchange Online Protection» و«الخطة 1» و«الخطة 2» قدرات متزايدة تدريجيًا في مجالات الوقاية والتحقيق والأتمتة، ولا يضمن الاشتراك في أي خطة أن تكون كل سياسة قد تم ضبطها بشكل صحيح.
- تتركز المخاطر المتبقية في حالات ملفات محددة. فالملفات المحمية بكلمة مرور ، والأرشيفات المتداخلة، والمستندات ذات التنسيق الخاطئ، والتهديدات المراوغة من نوع «يوم الصفر» أكثر عرضة للتسلل دون أن تكتشفها أنظمة الكشف الأصلية.
- يختلف الكشف والحجب عن عملية تنقية الملفات. فعمليات «إزالة العناصر الخطرة وإعادة بناء الملف» (CDR) تعمل على إزالة المكونات الخطرة وإعادة بناء ملف صالح للاستخدام، بدلاً من الاكتفاء بالسماح به أو حظره بشكل قاطع.
- يمكن للنهج متعدد الطبقات أن يقلل من التعرض المتبقي دون تعطيل تدفق البريد. يضيف MetaDefender™ لـ Microsoft 365 ميزة الفحص المتعدد، وتقنية Deep CDR™، وبيئة الحماية المعزولة القائمة على المحاكاة ذات المرور السريع، والكشف عن البرامج الضارة قبل التنفيذ المدعوم بالذكاء الاصطناعي إلى مستأجر Microsoft 365 دون الحاجة إلى تغيير سجلات MX أو استخدام أجهزة جديدة.
هل يُعد «مايكروسوفت ديفندر» لـ «أوفيس 365» كافيًا لمؤسستك؟
يُعد «Microsoft Defender for Office 365» الحل الأمني الرئيسي من مايكروسوفت للبريد الإلكتروني والتعاون في إطار Microsoft 365، حيث يوفر الحماية من التصيد الاحتيالي والبرامج الضارة، بالإضافة إلى ميزات «الروابط الآمنة» و«المرفقات الآمنة» عبر خدمات Exchange Online وTeams وSharePoint Online وOneDrive. ويعتمد عمق التغطية على فئة الترخيص وتكوين السياسات ونوع الملف، مما يترك بعض المؤسسات معرضة بشكل جزئي لتهديدات «اليوم صفر» والتهديدات المراوغة التي تنتقل عبر الملفات.
يُعد Microsoft 365 نقطة التقاء بين الاتصالات التجارية والتعاون وتبادل الملفات، مما يجعله هدفًا ذا قيمة عالية للمتسللين. وتفيد تقارير مايكروسوفت تقول:
- فحص ما معدله 5 مليارات رسالة بريد إلكتروني يوميًا لحماية المستخدمين من البرامج الضارة والتصيد الاحتيالي،
- حجب 4.5 مليون ملف برمجيات خبيثة جديدة صافية يوميًا،
- ومعالجة 100 تريليون إشارة أمنية يوميًا.
بالنسبة لقادة الأمن، فإن السؤال المطروح هو ما إذا كانت الضوابط الأصلية توفر حماية كافية ومُثبتة للملفات، بما يتناسب مع الطريقة التي تتبادل بها مؤسستهم الملفات فعليًّا عبر البريد الإلكتروني وTeams وSharePoint Online وOneDrive. ومن الناحية العملية، فإن كفاية Microsoft Defender for Office 365 تعتمد على مدى تحملك للمخاطر، ومستوى الترخيص، ونوع الملفات التي تمر عبر حسابك يوميًا. توفر الحماية المدمجة لـ Microsoft 365 العملاء أساسًا أمنيًا قويًّا، لكن هذا الأساس لا يعادل استراتيجية كاملة لموثوقية الملفات عبر البريد الإلكتروني وسير عمل التعاون. قد تنشأ مخاطر متبقية عندما يتعذر فحص ملف ما بشكل كامل، أو عندما لا يتم تحديد السلوك الضار أثناء التحليل الأولي، أو عندما يتم اكتشاف تهديد ما فقط بعد أن يكون المستخدمون قد حصلوا بالفعل على حق الوصول إليه.
العوامل التي ينبغي أن توجه القرار:
- نضج الترخيص والتكوين: ما إذا كانت ميزات «الخطة 1» أو «الخطة 2» قد تم تمكينها وضبطها والتحقق من صحتها.
- نطاق التعاون: حجم نشاط الملفات الذي يحدث في Microsoft Teams وSharePoint Online وOneDrive مقارنةً بالبريد الإلكتروني وحده.
- تعقيد الملفات: التعرض لملفات محمية بكلمة مرور، وأرشيفات متداخلة، وهياكل مستندات غير معتادة.
- متطلبات الامتثال: ما إذا كانت الجهات التنظيمية تتوقع وجود أدلة موثقة وقابلة للتدقيق بشأن التعامل مع الملفات.
- عواقب الفشل: التكلفة التشغيلية والمالية التي ستتكبدها مؤسستك في حال نجاح هجوم عبر الملفات.
متى قد تكون حماية السكان الأصليين كافية
غالبًا ما تحصل المؤسسات التي تتمتع بملامح مخاطر قياسية، وإدارة أمنية ناضجة لمنتجات مايكروسوفت، وسياسات مُحسَّنة جيدًا، وتبادل ملفات محدودًا عالي المخاطر، على حماية كافية من خلال نشر برنامج «Defender for Office 365» المُهيَّأ بشكل صحيح. وتفترض كفاية الحماية هنا وجود تهيئة تم التحقق من صحتها، وعمليات تحقيق واستجابة نشطة، بالإضافة إلى الترخيص المُفعَّل.
متى قد تحتاج حماية السكان الأصليين إلى مستوى إضافي من الحماية
تؤدي الظروف التي تنطوي على مخاطر مرتفعة إلى تغيير تقييم الكفاية: البيانات الخاضعة للتنظيم، والعمليات الحيوية، والملكية الفكرية عالية القيمة، والتبادل المتكرر للملفات الخارجية، والتسامح المنخفض مع التعرض للمخاطر بعد التسليم. وغالبًا ما تحتاج المؤسسات التي تعمل في ظل هذه الظروف إلى فحص أعمق للملفات، وتطهير استباقي، وأدلة تدقيق أكثر تفصيلًا مما توفره الضوابط الأصلية وحدها.
ما الذي يحميه برنامج Microsoft Defender لـ Office 365؟
يحمي «Microsoft Defender for Office 365» البريد الإلكتروني والروابط والمرفقات وسير عمل التعاون المدعوم، كما يوفر ميزات الحماية من انتحال الهوية وإشارات المستخدمين المعرضين للخطر في الخطط التي تنطبق عليها هذه الميزات. يعتمد توفر كل ميزة وسلوكها على الترخيص ودعم أحمال العمل وتكوين السياسات؛ لذا، يجب التحقق من هذه الجوانب كل على حدة بدلاً من افتراض أنها تعمل كحزمة واحدة.
- المرفقات الآمنة: تُقيّم الملفات المدعومة باستخدام آلية "التفجير" والمعالجة القائمة على الأحكام، مثل الحظر أو المراقبة أو التسليم الديناميكي.
- الروابط الآمنة: تقييم عناوين URL عند النقر عليها وإعادة صياغة الروابط، وهو أمر منفصل عن فحص المرفقات أو محتوى الملفات.
- الحماية من التصيد الاحتيالي وانتحال الهوية: تحليلات انتحال الهوية، وتحليلات صناديق البريد الإلكتروني، وكشف انتحال الهوية في حالات الهندسة الاجتماعية واختراق البريد الإلكتروني المؤسسي (BEC).
- التحقيق والاستجابة: إصدار التنبيهات، والتحقيق والاستجابة الآليين، وتعقب التهديدات، مع اختلاف مستوى التعمق حسب الخطة وملاك موظفي مركز عمليات الأمن (SOC) المتاح.
- تغطية Teams وSharePoint Online وOneDrive: تحمي Microsoft الملفات المدعومة عبر هذه الأحمال العملية، لكن السلوك الدقيق يختلف حسب الترخيص والسياسة وحالة الملف. عادةً ما يتم تخزين ملفات Teams في SharePoint Online أو OneDrive، لذا يجب على المسؤولين التحقق من مسار التخزين الفعلي ونطاق السياسة بدلاً من افتراض أن Teams تتمتع بتغطية منفصلة وموحدة.
كيف تغير خطط أمان Microsoft 365 مستوى الحماية التي تتمتع بها؟
تمثل «حماية Exchange Online» و«Microsoft Defender لـ Office 365 - الخطة 1» و«الخطة 2» معايير أمان متميزة، وليست إعدادات تكميلية ضمن منتج واحد. احرص دائمًا على التحقق من تفاصيل الميزات والتراخيص الحالية بالرجوع إلى وثائق Microsoft، حيث إن حزم المنتجات والمتطلبات الأساسية قد تتغير.
الخطة | ما يقدمه |
الإجراءات الأساسية لمكافحة البرامج الضارة، ومكافحة البريد العشوائي، ومكافحة التصيد الاحتيالي، والحماية من انتحال الهوية، بالإضافة إلى ضوابط تدفق البريد والحجر الصحي | |
تضيف ميزة «المرفقات الآمنة» و«الروابط الآمنة» والكشف في الوقت الفعلي، بالإضافة إلى إمكانات متقدمة لمكافحة التصيد الاحتيالي، مثل الحماية من انتحال هوية المستخدم والمجال، وذلك إلى جانب ميزات الأمان المدمجة لجميع صناديق البريد السحابية | |
يضيف خدمات التحقيق في التهديدات وتعقبها، وتحليل الحملات، والتحقيق والاستجابة الآليين، والتدريب على محاكاة الهجمات، بالإضافة إلى الخطة 1 |
إن امتلاك خطة لا يضمن توفير حماية موحدة. قم بمقارنة التراخيص المخصصة، والسياسات المُفعَّلة، والمستلمين المحميين، وإعدادات أحمال العمل مع بيئتك الفعلية من خلال مراجعة التكوين والاختبارات الخاضعة للرقابة. ولا تزال حلول الأمان المجمعة بحاجة إلى إثبات أن وسائل الحماية المناسبة نشطة في الأماكن التي تحتاج إليها.
ما هي القيود المفروضة على المرفقات الآمنة والمخاطر المتبقية المرتبطة بالملفات؟
تتركز المخاطر المتبقية بعد تطبيق ميزة «المرفقات الآمنة» في مجموعة محددة من حالات الملفات والثغرات المتعلقة بتوقيت التسليم.
- البرامج الضارة المجهولة و«صفر اليوم»: تساعد تقنيات «الصندوق الرملي» و«السمعة» و«التعلم الآلي» في تحديد العديد من التهديدات المجهولة، لكن لا يوجد نظام كشف يضمن اكتشاف كل ملف لم يُشاهد من قبل، كما أن البرامج الضارة المراوغة قد تؤخر أو تحول دون التوصل إلى نتيجة نهائية.
- المستندات المُستخدمة كأسلحة أو التي تحتوي على أخطاء في البنية: فالمحتوى النشط، والماكرو، والكائنات المضمنة، وهياكل الملفات التي تم تشويهها عمدًا، كلها عوامل تعقّد عملية التحليل، مما يخلق تحديًا مختلفًا يتمثل في إزالة مكونات الملف غير الضرورية قبل أن يتفاعل المستخدمون مع الملف.
- الملفات المتداخلة والأرشيفات المعقدة: قد تتجاوز الأرشيفات الموجودة داخل أرشيفات أخرى، والمستندات المضمنة، والهياكل الضخمة أو غير المعتادة، عمق الفحص أو حدود المعالجة.
- الملفات المحمية بكلمة مرور والمشفرة: لا يمكن لبرامج الأمان القياسية أدوات فحص المحتوى المشفر بشكل كامل دون كلمة المرور، مما يفرض الاختيار بين الحظر، أو العزل، أو المراجعة اليدوية، أو اتباع مسار عمل آمن لإدخال كلمة المرور.
- فترة التعرض بعد التسليم: يقلل الكشف بأثر رجعي والإصلاح التلقائي من مدة البقاء، لكنهما يختلفان عن منع الوصول إلى المحتوى الخطير قبل التسليم.
- ثغرات التكوين: غالبًا ما يُعزى جزء أكبر من المخاطر المتبقية إلى نطاق السياسات، والاستثناءات، وقواعد المرسلين الموثوق بهم، وعدم اتساق الإعدادات بين المستخدمين أو المجالات، أكثر مما يُعزى إلى تقنية الكشف الأساسية.
«تُعد أنظمة أمان البريد الإلكتروني القائمة على الكشف فعالة للغاية في مواجهة التهديدات المعروفة. لكنها، بمفردها، لم تعد كافية لمواجهة أنماط التهديدات التي وثقتها مايكروسوفت في الربع الأول من عام 2026.»
كيف يختلف تطهير الملفات عن الكشف والحظر؟
ما الذي تقوم به آليات الكشف والحظر بعد صدور حكم بالإدانة
تقوم آليات التحكم القائمة على الأحكام بتصنيف المحتوى، ثم تسمح به أو تؤخره أو تضعه في الحجر الصحي أو تستبدله أو تحجبه وفقًا للسياسة المعمول بها. وينطوي هذا النهج على مفاضلات بين النتائج الإيجابية الخاطئة، وتأخر إصدار الأحكام، ووصول المستخدمين، وتعطيل سير العمل، حيث إن كل إجراء يعتمد على التوصل أولاً إلى حكم مؤكد.
ما الذي يفعله «إزالة العناصر الضارة وإعادة بناء المحتوى» بالملف؟
تعمل عملية «إزالة العناصر الضارة وإعادة البناء» (Content Disarm and Reconstruction) على تفكيك الملف المدعوم، وإزالة أو تحييد المكونات التي قد تشكل خطرًا وفقًا لسياسة الإعداد، ثم إعادة بناء المحتوى القابل للاستخدام. ويقلل ذلك من الاعتماد على تحديد عائلة معينة من البرامج الضارة، دون أن يعني ذلك أنه سيتم منع كل تهديد. غالبًا ما يكون التنقية أكثر عملية من الحجب بالنسبة للفواتير والعقود والمستندات المقدمة من الشركاء التي لا يزال المستخدمون بحاجة إلى الوصول إليها. وقد تظل فرق الأمن أو الشؤون القانونية أو الامتثال بحاجة إلى الاحتفاظ الخاضع للرقابة بالملفات الأصلية لأغراض سلسلة الحيازة والتدقيق.
ما هي عناصر التحكم الإضافية في أمان الملفات في Microsoft 365 التي ينبغي عليك تقييمها؟
ينبغي أن يعطي التقييم المحايد تجاه الموردين الأولوية لعمق الفحص القابل للقياس، ونتائج الوقاية، وتغطية المستأجرين، وقابلية التدقيق، والتأثير التشغيلي، على حساب مقارنات عدد الميزات.
- الفحص متعدد المحركات للبرامج الضارة: يوسع نطاق تغطية التهديدات المعروفة بما يتجاوز التوقيعات والطرق الاستدلالية لمحرك واحد. اطلب من الموردين معلومات عن عدد المحركات، وتواتر التحديثات، وكيفية التعامل مع النتائج الإيجابية الخاطئة.
- الذكاء الاصطناعي التنبئي والتحليل الأعمق للتهديدات المراوغة: التعلم الآلي والتحليل السلوكي للملفات المشبوهة أو المراوغة، مع توفير رؤية شاملة للتنسيقات المدعومة ووقت المعالجة.
- تقنية Deep CDR™: تعمل على تفكيك الملفات وتعقيمها وإعادة بنائها عبر جميع التنسيقات التي تستخدمها مؤسستك فعليًّا، مع السعي في الوقت نفسه إلى الحفاظ على وظائف الأعمال.
- سياسة موحدة تشمل جميع أحمال العمل: نموذج سياسة واحد يشمل كل من Exchange Online وTeams وSharePoint Online وOneDrive، بدلاً من ضوابط مجزأة ومخصصة لكل حمل عمل على حدة.
- عمليات سير العمل الخاصة بالملفات المحمية بكلمة مرور: تقديم آمن لكلمات المرور عبر الخدمة الذاتية، بحيث يتم فحص المحتوى المصرح به وتنقيته بسرعة دون الحاجة إلى تدخل روتيني من المسؤول.
- أدلة التدقيق والامتثال: سجلات مختومة بختم زمني لاستلام الملفات، والأحكام، وإجراءات التنقية، مع تكامل مع نظام SIEM ودعم مكان تخزين البيانات.
لإلقاء نظرة عن قرب على كيفية تفاعل هذه الطبقات معًا في الواقع العملي، تفضل بزيارة موقع «OPSWAT » و«Academy Pulse».
كيف يمكنك مقارنة خيارات أمان الملفات في Microsoft 365؟
استخدم اختبار الملفات التمثيلية ومعايير النجاح القابلة للقياس لمقارنة خيارات أمان الملفات في Microsoft 365. يجب على المشترين التحقق من كيفية تعامل كل إجراء تحكم مع الملفات التي يتبادلها مستخدموهم، بما في ذلك الملفات المحمية بكلمة مرور، والأرشيفات المتداخلة، والمستندات ذات التنسيق الخاطئ، والملفات الكبيرة الحجم، والملفات التي تتم مشاركتها عبر سير عمل التعاون.
معايير التقييم | ما يجب التحقق منه |
الكشف والنتائج الإيجابية الكاذبة | اختبر المنتج باستخدام ملفات أعمال تمثيلية واطلب أدلة تتجاوز ادعاءات المورد |
زمن الاستجابة في المعالجة | قياس زمن الاستجابة في النسب المئوية العالية حسب نوع الملف وحجمه، بما في ذلك القيم المتطرفة التي قد تحجبها المتوسطات |
"البريد الإلكتروني فقط" مقابل "على مستوى المستأجر" | تأكد مما إذا كانت الحماية تشمل «Teams» و«SharePoint Online» و«OneDrive» أم أنها تقتصر على البريد الإلكتروني فقط |
نموذج النشر | تأكد مما إذا كان الخيار يتطلب تغييرات في سجلات MX، أو أجهزة جديدة، أو إعادة توجيه البريد |
ملاءمة الامتثال | التحقق من تطبيق السياسات، وإمكانية التدقيق، وموقع تخزين البيانات وفقًا للإطار التنظيمي الخاص بك |
كيف يعمل « MetaDefender » لـ Microsoft 365 على توسيع نطاق الحماية المدمجة
قبل إضافة طبقة أمان أخرى، ينبغي على المشترين أن يختبروا مدى صمودهم في مواجهة ثلاثة أسئلة:
- من أين تدخل الملفات إلى المؤسسة؟
- متى يُسمح للمستخدمين بالوصول إليها؟
- ما الدليل الذي يثبت أن الملف قد تم فحصه أو تنقيته؟
إذا اختلفت هذه الإجابات بين بريد Microsoft الإلكتروني وTeams وSharePoint Online وOneDrive، فقد تكون هناك فجوة في الثقة بالملفات داخل المؤسسة.
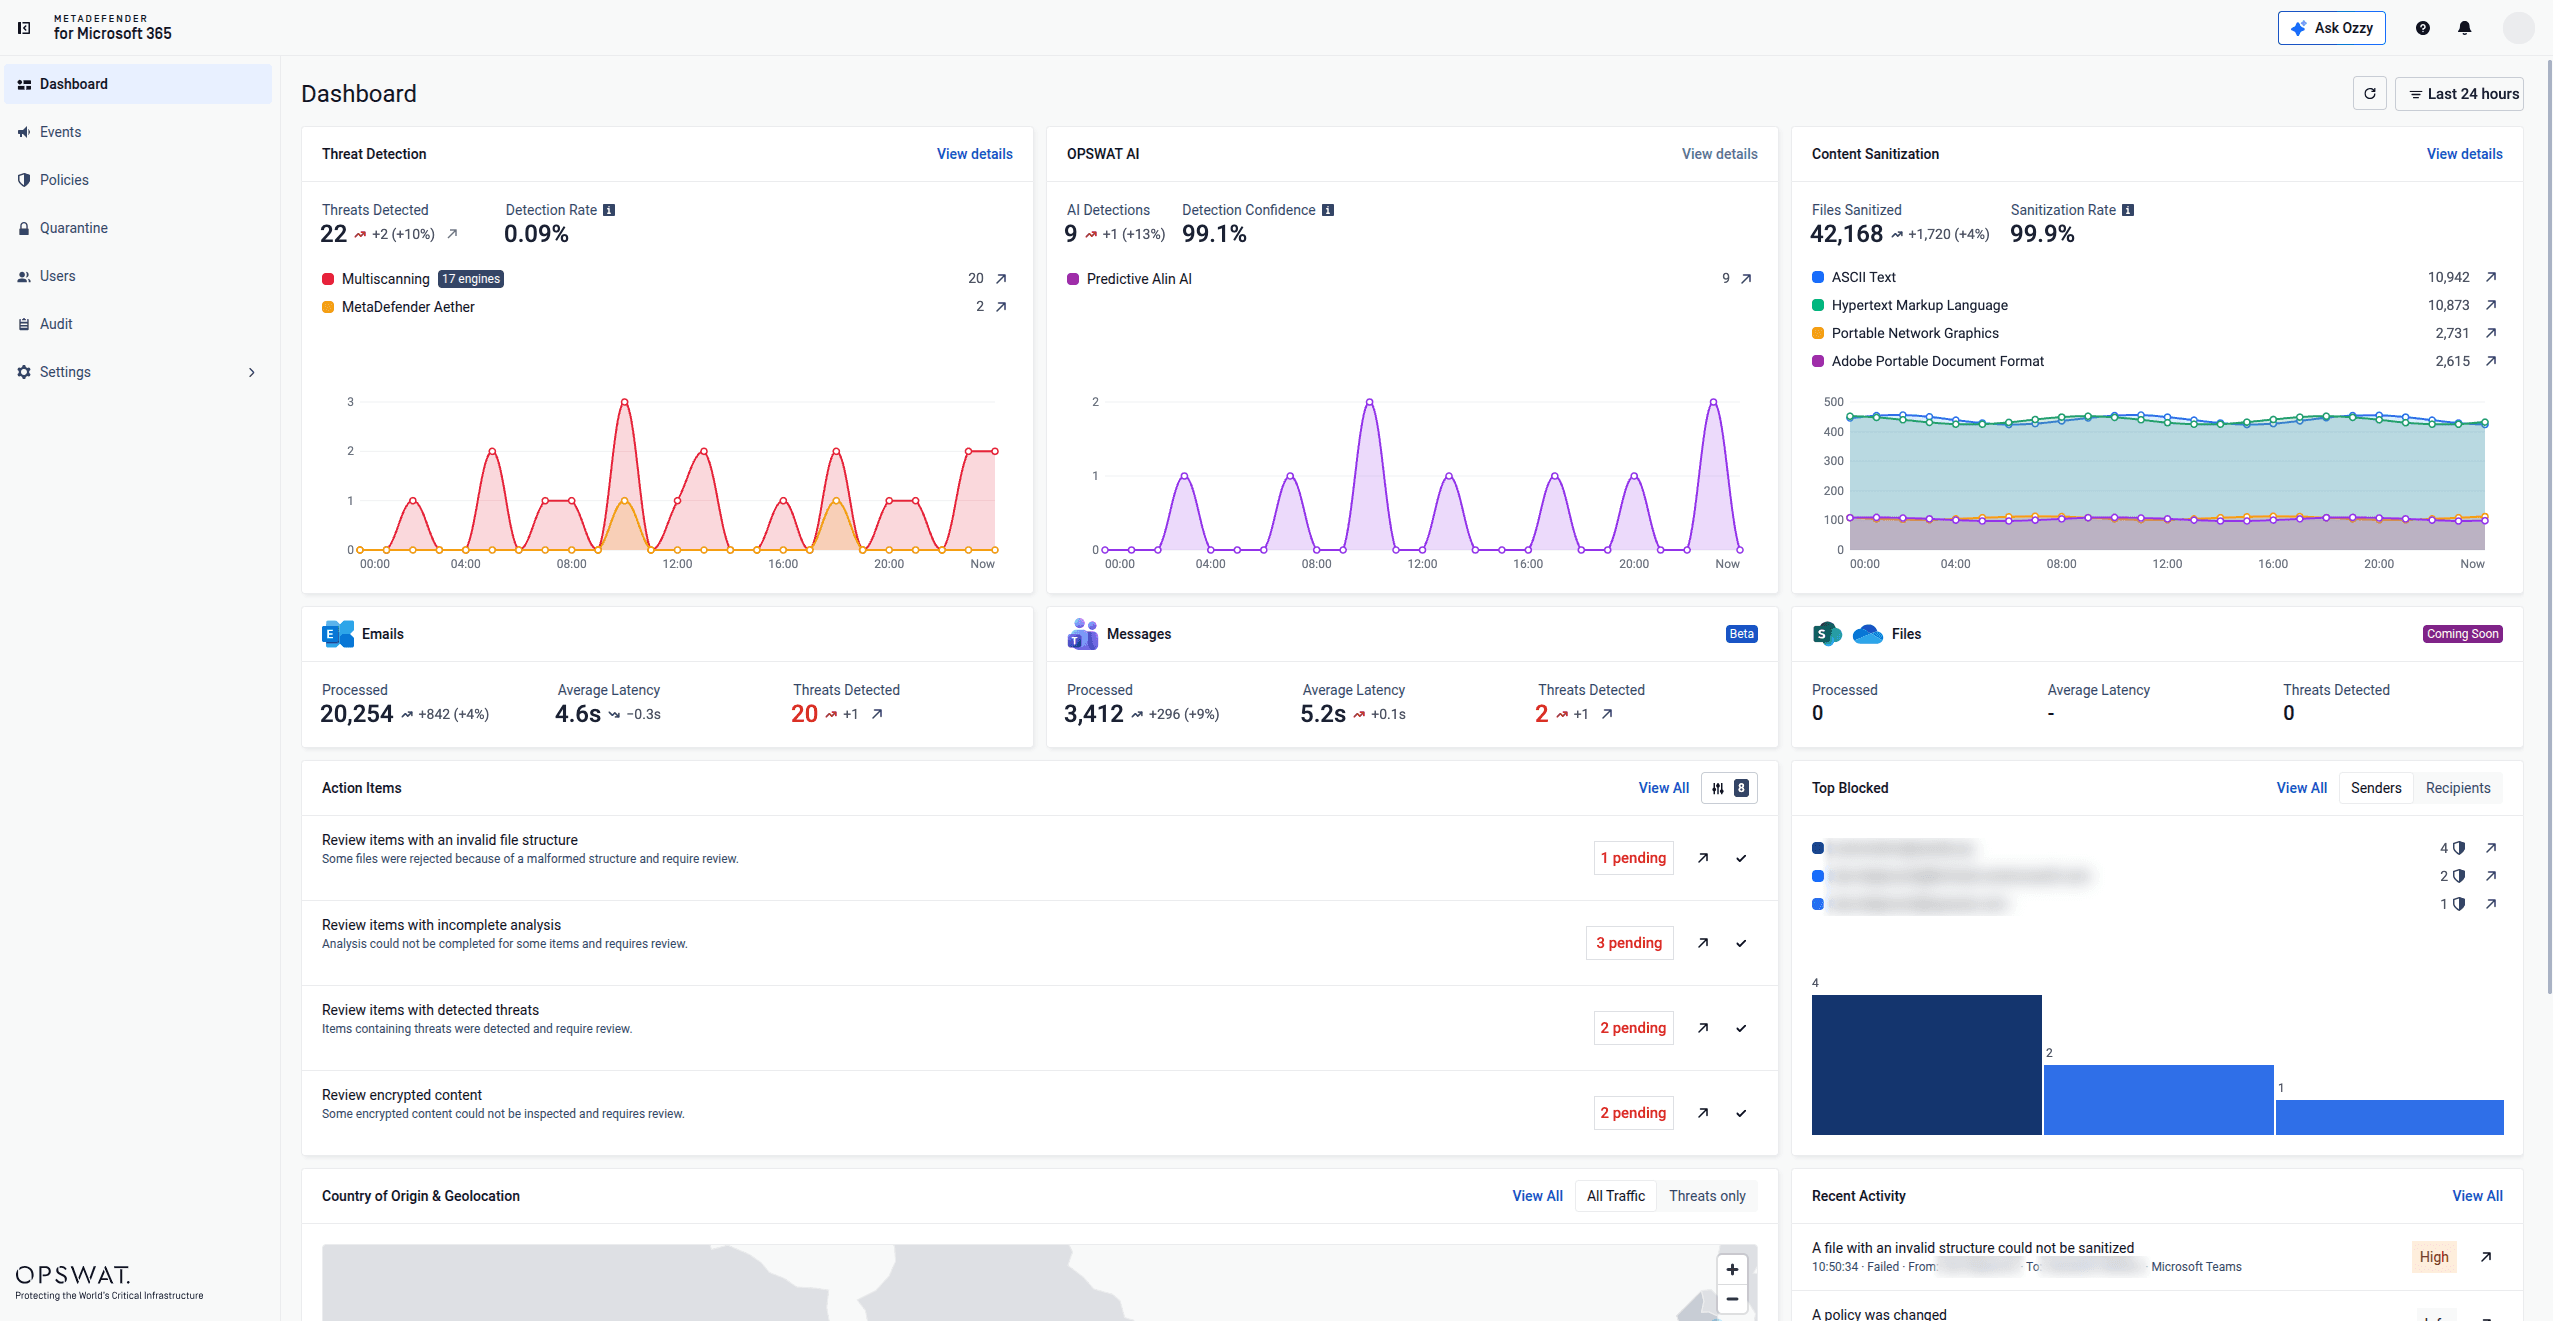
يُعد MetaDefender™ لـ Microsoft 365 هو حل « OPSWAT » للوقاية من تهديدات الملفات، والذي يهدف إلى فحص الملفات وتطهيرها عبر Exchange Online وTeams، مع تغطية مخطط لها لـ SharePoint Online وOneDrive من المقرر طرحها في منتصف أكتوبر 2026. ويتم تقديمه هنا باعتباره طبقة تركز على الوقاية في المقام الأول، تكمل المعايير الأساسية الأصلية لـ Microsoft من خلال إضافة فحص أعمق للملفات، وتطهيرها، وتوفير أدلة تدقيق حيث تحتاج المؤسسات إلى رقابة أقوى على الملفات التي تدخل في سير عمل التعاون.
- التغطية على مستوى المستأجر في Microsoft 365: يتم تطبيق فحص الملفات وتنقيتها بشكل متسق عبر Exchange Online وTeams، على أن يتم طرح التغطية لـ SharePoint Online وOneDrive في منتصف أكتوبر 2026، بدلاً من قصر الحماية على صندوق الوارد.
- Metascan™ Multiscanning: يقوم بفحص الملفات بشكل متوازٍ باستخدام ما يصل إلى 17 محركًا لمكافحة البرامج الضارة، حيث يجمع بين الكشف القائم على التوقيعات والتحليل الاستدلالي والنماذج المدعومة بالذكاء الاصطناعي في نتيجة موحدة واحدة.
- تقنية Deep CDR™: تعامل الملفات على أنها غير موثوق بها، وتتحقق من نوع الملف وبنيته، وتزيل المحتوى النشط الذي قد يشكل خطرًا، مثل البرامج النصية والماكروات والكائنات المضمنة والعناصر التي تخالف السياسة، ثم تعيد إنشاء محتوى نظيف وقابل للاستخدام لأكثر من 200 نوع من الملفات.
- برنامج «Predictive Alin AI» و« MetaDefender Aether™»: يقدم برنامج «Predictive Alin AI» تقييمات للبرامج الضارة قبل تنفيذها مدعومة بالذكاء الاصطناعي في غضون أجزاء من الألف من الثانية، استنادًا إلى بنية الملفات والمؤشرات المرتبطة بالسلوك، بينما يوفر برنامج « MetaDefender Aether» تحليلًا أعمق قائمًا على المحاكاة للتهديدات المراوغة وتهديدات «اليوم صفر» والتهديدات متعددة المراحل.
- معالجة الملفات بنظام الخدمة الذاتية المحمية بكلمة مرور: يقوم المستلمون بإدخال كلمة مرور بشكل آمن حتى يتمكن برنامج « MetaDefender » الخاص بـ Microsoft من فحص الملف وتطهيره ووضعه في بيئة معزولة تلقائيًّا. وفي حال عدم اكتشاف أي تهديد، يتلقى المستلم ملفًا صالحًا للاستخدام، دون الحاجة إلى التحقق الروتيني من قِبل المسؤول.
- لا حاجة لتعديل سجلات MX، ولا حاجة لأجهزة جديدة: يضيف الحماية الشاملة من التهديدات التي تستهدف الملفات إلى حساب Microsoft 365 دون الحاجة إلى إعادة توجيه البريد أو شراء أجهزة جديدة أو إحداث اضطراب غير ضروري في تدفق البريد.
ما هي استراتيجية حماية الملفات في Microsoft 365 التي تناسب مستوى المخاطر لديك؟
فئة المخاطر | الإجراء الموصى به |
المخاطر القياسية | التحقق من التراخيص، وتطبيق سياسات مايكروسوفت الأساسية، وتقليل الاستثناءات، واختبار ميزة «المرفقات الآمنة» و«الروابط الآمنة»، وتحديد مسؤولية واضحة عن الردود |
ارتفاع المخاطر | إضافة تغطية أوسع للتعاون، والمسح باستخدام محركات متعددة، والتطهير الاستباقي، ومعالجة أقوى للملفات المحمية بكلمة مرور |
خاضع للتنظيم | يشترط إجراء فحص قائم على السياسات، وتقديم أدلة تتعلق بسلسلة الحراسة، وإعداد تقارير متوافقة مع متطلبات الامتثال قبل النشر |
البنية التحتية الحيوية | إعطاء الأولوية لنهج «الوقاية أولاً» في التعامل مع الملفات، والتطبيق الصارم للسياسات، وتوفير أدلة مفصلة بشأن الملفات التي تدخل في مسارات العمل الحساسة |
يتضمن التقييم العملي لحماية ملفات Microsoft 365 مراحل تتضمن اكتشاف التراخيص، ومراجعة السياسات، وتحديد أحمال العمل، واختبار ملفات تمثيلية، قبل اتخاذ قرار بشأن ما إذا كانت الضوابط الأصلية كافية أم أن هناك حاجة إلى طبقة إضافية من الحماية. وينبغي على المؤسسات اختبار مستويات الأرشفة، والكائنات المضمنة، وتنسيقات المستندات، وأحجام الملفات التي تتبادلها بشكل متكرر، لفهم كيفية عمل كل ضابط في ظل الظروف الفعلية للملفات.
مواضيع ذات صلة
- كيف تعيد خمسة أطر عمل للامتثال تعريف Email Security
- كيفية تقييم Email Security من خلال 7 أسئلة
- البرامج الضارة المُرسلة عبر ملفات SVG تغمر صناديق البريد الإلكتروني. وإليك ما يمنعها فعليًّا.
MetaDefender يضيف «لـ Microsoft 365» ميزة فحص الملفات وتطهيرها مع إعطاء الأولوية للوقاية إلى بيئة Microsoft 365 الحالية لديك، حيث يضيف طبقات من المسح المتعدد وتقنية Deep CDR™ والتحليل المدعوم بالذكاء الاصطناعي إلى التغطية الأصلية لـ Defender. وبفضل هذا النهج، يمكن لفرق الأمن تقليل المخاطر المتبقية في الملفات عبر سير عمل البريد الإلكتروني والتعاون دون الحاجة إلى تغيير سجلات MX أو استخدام أجهزة جديدة.
ابدأ باستخدام « OPSWAT » لتقييم « MetaDefender » لـ Microsoft 365 في بيئتك.
الأسئلة الشائعة (FAQs)
هل يكفي برنامج «مايكروسوفت ديفندر» لـ «أوفيس 365» لصد عمليات التصيد الاحتيالي المتطورة، والبرامج الضارة من نوع «صفر يوم»، وبرامج الفدية، واختراق البريد الإلكتروني للشركات؟
يعتمد ذلك على فئة الترخيص، ومدى نضج التكوين، ومدى تحملك للمخاطر. يوفر Defender for Office 365 أساسًا أصليًّا قويًّا، لكن البرامج الضارة من نوع «يوم الصفر»، والتهديدات المراوغة، وبعض حالات الملفات، قد تظل تشكل مخاطر متبقية تختار بعض المؤسسات معالجتها من خلال طبقة إضافية من الفحص والتطهير.
ما هي الاختلافات في الجوانب الأمنية والتراخيص بين «Exchange Online Protection» و«Defender for Office 365» (الخطة 1) و(الخطة 2)؟
توفر «Exchange Online Protection» ميزات أساسية لمكافحة البرامج الضارة، ومكافحة البريد العشوائي، ومكافحة التصيد الاحتيالي، والحماية من انتحال الهوية، بالإضافة إلى ضوابط تدفق البريد والحجر الصحي. أما «Defender for Office 365» - الخطة 1، فتضيف ميزات «المرفقات الآمنة» و«الروابط الآمنة»، والكشف في الوقت الفعلي، وقدرات متقدمة لمكافحة التصيد الاحتيالي مثل الحماية من انتحال هوية المستخدم والمجال. تضيف الخطة 2، بالإضافة إلى ميزات الخطة 1، التحقيق في التهديدات وتعقبها، وتحليل الحملات، والتحقيق والاستجابة الآليين، والتدريب على محاكاة الهجمات.
هل يقوم Microsoft Defender لـ Office 365 بفحص الملفات التي تتم مشاركتها عبر Teams وSharePoint Online وOneDrive؟
تحمي Microsoft الملفات المدعومة عبر أحمال العمل هذه، لكن الإمكانات الدقيقة تختلف باختلاف الترخيص والسياسة وحالة الملف. ونظرًا لأن ملفات Teams تُخزَّن عادةً في SharePoint Online أو OneDrive، يجب على المسؤولين التحقق من مكان وجود الملف، والسياسة التي يتم تقييمه بموجبها، وما إذا كان الفحص يتم قبل وصول المستخدم أم بعده.
ما هي الثغرات المتبقية في الحماية من التهديدات التي تنتقل عبر الملفات بعد نشر Microsoft Defender لـ Office 365؟
وتشمل الثغرات الأكثر شيوعًا الملفات المحمية بكلمات مرور والمشفرة، والأرشيفات المتداخلة بعمق، والمستندات التي تحتوي على أخطاء في التنسيق أو التي تم استغلالها كأسلحة، وفترة التعرض التي تسبق صدور حكم نهائي بشأن تهديد «يوم الصفر».
كيف يمكن أن يُكمل نظام أمان البريد الإلكتروني التابع لجهة خارجية عمل Microsoft Defender for Office 365 دون تغيير سجلات MX؟
بفضل ميزة « MetaDefender » الخاصة بـ Microsoft 365، يتم تطبيق حماية البريد الإلكتروني بشكل مدمج، بحيث يمكن فحص الملفات قبل وصولها إلى صندوق الوارد، ووقف المحتوى الضار قبل تعرض المستخدم له. تعتمد حماية Microsoft Teams على التكامل مع خدمة « API » لفحص الملفات وتطهيرها عند دخولها إلى سير عمل التعاون.
