تعمل الذكاء الاصطناعي على إعادة صياغة الطريقة التي تتبعها فرق الأمن في اكتشاف التهديدات والتحقيق فيها والدفاع ضدها. ومع تزايد قدرة أنظمة الذكاء الاصطناعي على تحليل المواقف واتخاذ القرارات والتنفيذ بناءً على تلك القرارات، أصبح من الضروري أن تعمل الأتمتة والخبرة البشرية معًا بشكل أوثق.
وقد حدد هذا التحول أجندة «Security Bootcamp 2026»، وهي النسخة الثانية عشرة من الحدث السنوي للأمن السيبراني في فيتنام، الذي عُقد في الفترة من 10 إلى 12 سبتمبر في بون ما ثوت، داك لاك. وتحت شعار «الأمن الوكالي» (Agentic Security)، جمع الحدث أكثر من 300 من المتخصصين في مجال الأمن السيبراني والباحثين وممثلي الجهات الحكومية والمؤسسات التكنولوجية لاستكشاف الكيفية التي يُحدث بها الذكاء الاصطناعي تحولًا في كل من الأمن الهجومي والدفاعي على حد سواء.
للعام الثاني على التوالي، انضمت شركة « OPSWAT » إلى هذا الحدث لتبادل الأبحاث العملية والرؤى التجارية مع مجتمع الأمن السيبراني في فيتنام، ووضع تلك الخبرات موضع الاختبار في «Security Bootcamp Arena».
من استغلال الثغرات بعد إصدار التصحيحات إلى الأبحاث الأمنية المدعومة بالذكاء الاصطناعي
وقد أتاح العودة للمشاركة في الدورة الثانية من هذا الحدث لـ « OPSWAT » فرصة أخرى لإطلاع مجتمع الأمن السيبراني في فيتنام على كيفية تطور أبحاثنا بالتوازي مع التقنيات الجديدة والتهديدات الناشئة.
في دورة عام 2025، قدم لوك نغوين من وحدة 515 التابعة لـ « OPSWAT » عرضًا بعنوان «كشف الثغرات: نهج تقني لاستغلال الثغرات بعد إصدار التصحيحات»، حيث شارك نتائج أبحاثنا حول كيفية تحليل التصحيحات الأمنية لتحديد الإصلاحات غير المكتملة والمخاطر الأمنية المتبقية.
هذا العام، تحول تركيزنا إلى مجال آخر يشهد تطوراً سريعاً: دور عوامل الذكاء الاصطناعي في أبحاث الأمن السيبراني.
في اليوم الثاني من «Security Bootcamp 2026»، قام «خوي تران» من وحدة 515 التابعة لـ « OPSWAT » بعرض كيفية قيام وكيل الذكاء الاصطناعي بدعم عملية الهندسة العكسية للبرامج الثابتة واكتشاف الثغرات الأمنية في هدف حقيقي من أجهزة إنترنت الأشياء.
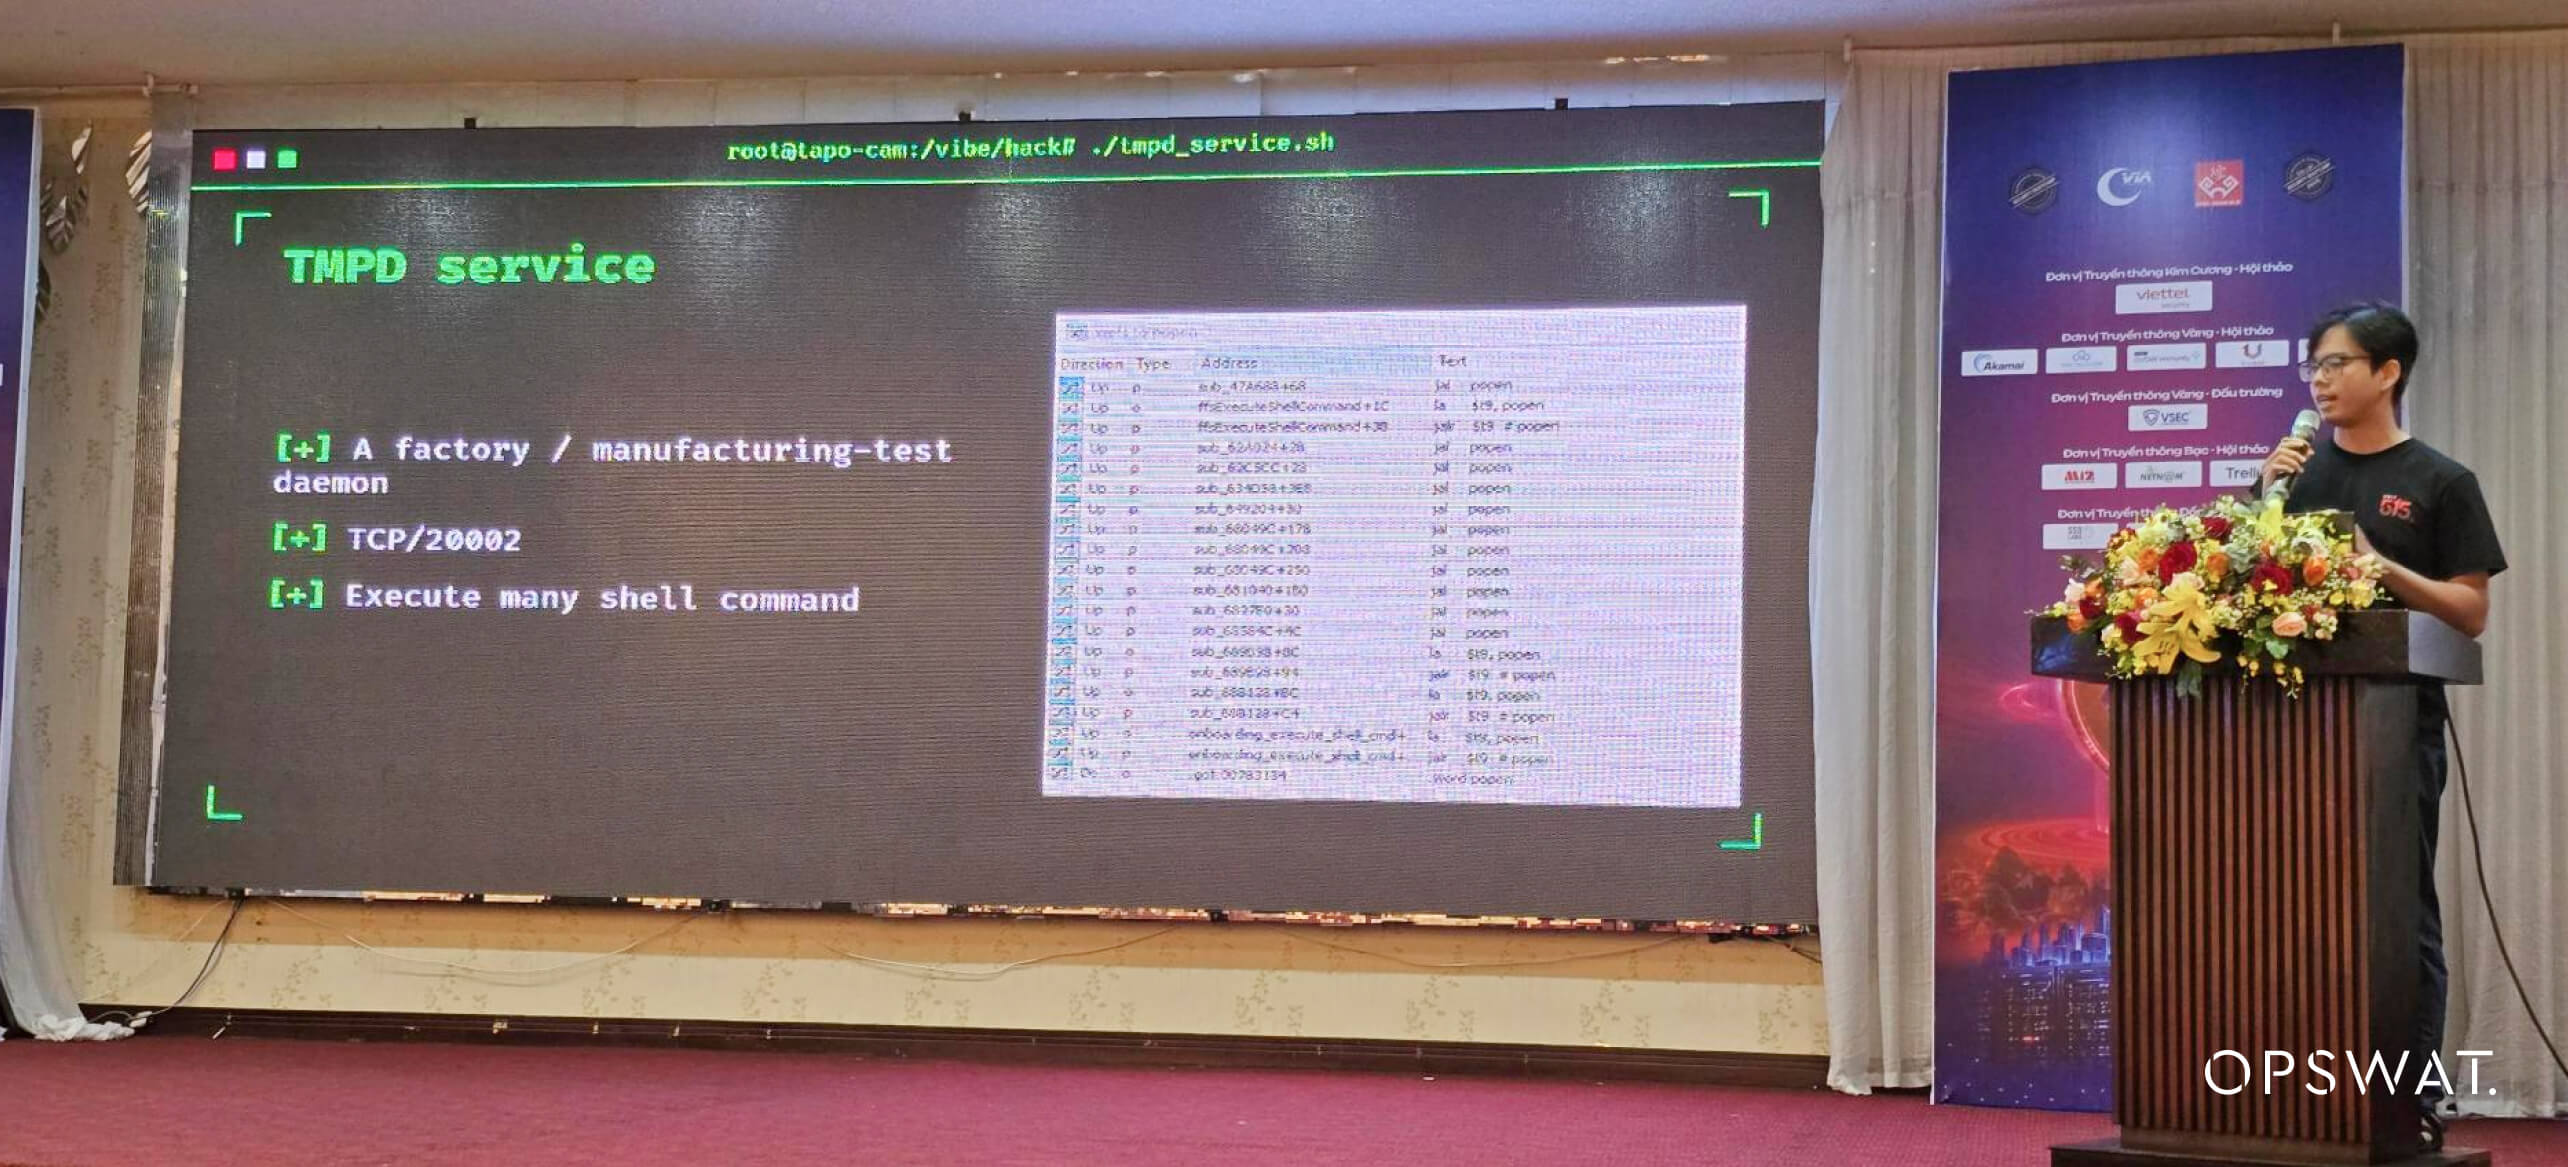
كان أحد الدروس الرئيسية المستفادة هو أن الذكاء الاصطناعي يحقق أقصى قيمة عندما يُزوَّد بالسياق المناسب والأهداف الواضحة والتوجيه من باحثين ذوي خبرة. وبناءً على هذا الأساس، يمكن للذكاء الاصطناعي أن يساعد الباحثين على استكشاف الأنظمة المعقدة بكفاءة أكبر، وكشف المخاطر الأمنية المحتملة، وتسريع عمليات التحليل التي كانت تستغرق وقتًا طويلاً في الماضي.
أظهرت الدراسة كيف يمكن أن يصبح الذكاء الاصطناعي جزءًا عمليًّا من سير عمل أبحاث الثغرات الأمنية، مما يساعد الباحثين في مجال الأمن على التعامل مع الأهداف المعقدة بكفاءة أكبر.
لا تكمن القيمة في استبدال الخبرة الأمنية، بل في الجمع بين قدرة الذكاء الاصطناعي على استكشاف البيئات التقنية المعقدة وتحليلها بسرعة، من جهة، وخبرة الباحثين في مجال الأمن وتوجيهاتهم، من جهة أخرى.
الأمن القائم على الوكالة لا يقتصر على الذكاء الاصطناعي فحسب
كان هناك رسالة واحدة تكررت طوال الفعالية: مع تزايد قدرة العناصر الذكية القائمة على الذكاء الاصطناعي على التحليل واتخاذ القرارات والتصرف، يجب أن يتطور الأمن السيبراني بالتوازي معها. ولا يقتصر مفهوم «الأمن القائم على العناصر الذكية» على مجرد دمج الذكاء الاصطناعي في سير العمل الحالي فحسب، بل يشمل أيضًا ضمان أن تصاحب الاستقلالية المتزايدة المستوى المناسب من التحكم والشفافية والإشراف البشري.
عرض المتحدثون تطبيقات لعوامل الذكاء الاصطناعي في العمليات الأمنية، والكشف عن التهديدات في السحابة والاستجابة لها، وأبحاث الثغرات الأمنية، وتحليل الأكواد البرمجية، والتحقيق في البرامج الضارة. وأظهرت هذه الأمثلة إمكانات الذكاء الاصطناعي في مساعدة فرق الأمن على معالجة المعلومات المعقدة بسرعة أكبر، وربط المؤشرات عبر مصادر متعددة، وأتمتة أجزاء من سير العمل الذي كان يُنفذ يدويًّا في الماضي.
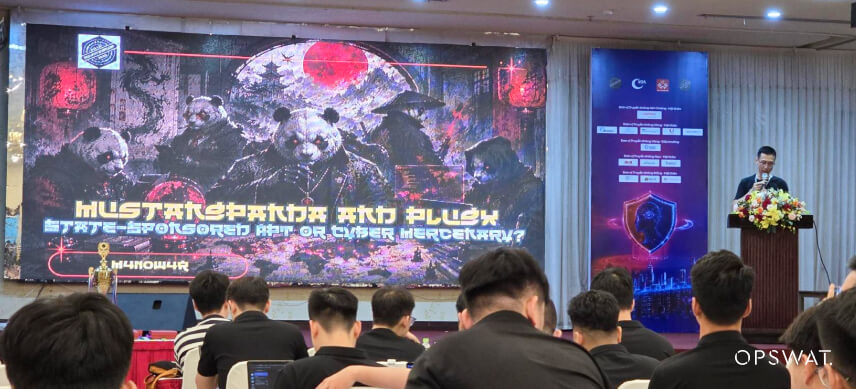
لكن زيادة الاستقلالية تثير أيضًا اعتبارات أمنية جديدة.
بمجرد أن يصبح نظام الذكاء الاصطناعي قادرًا على التصرف، يتعين على المؤسسات أن تنظر إلى ما هو أبعد من دقة النموذج. فالمهوية، والأذونات، والوصول إلى الأدوات، والسياق، والتحقق من الصحة، وإمكانية التدقيق، والإشراف البشري — كلها تصبح جزءًا من الحدود الأمنية.
كانت هذه رسالة تكررت طوال الفعالية: لا ينبغي أن يكون الهدف هو تحقيق أقصى قدر من الاستقلالية، بل الاستقلالية الخاضعة للرقابة والقابلة للتحقق.
يمكن لوكلاء الذكاء الاصطناعي تسريع عملية التحقيق وتقليل الأعمال المتكررة، لكن القرارات المهمة لا تزال تتطلب ضوابط واضحة وإشرافًا بشريًّا مناسبًا. وبالنسبة لفرق الأمن السيبراني، تكمن الفرصة في إيجاد التوازن الصحيح: السماح للذكاء الاصطناعي بالعمل بسرعة ونطاق أكبر مع ضمان أن تظل إجراءاته خاضعة للرقابة وقابلة للتتبع ومتوافقة مع سياسات الأمن.
بالنسبة لنا، فإن ظهور الذكاء الاصطناعي التفاعلي (Agentic AI) يعزز مبدأً يشكل بالفعل جوهر نهجنا الأمني: نهج «الثقة الصفرية» (Zero Trust). ومع تولي الذكاء الاصطناعي دورًا أكبر في مجال الأمن السيبراني، يصبح ضمان التحقق من البيانات وسير العمل الكامنة وراء كل إجراء، والتحكم فيها وحمايتها، أمرًا أكثر أهمية من أي وقت مضى.
تطبيق الخبرات في مجال الأمن السيبراني
إلى جانب العروض التقديمية والمناقشات، أتاح برنامج «Security Bootcamp» فرصة لتطبيق مهارات الأمن السيبراني عمليًّا.
أدخلت مسابقة «Security Bootcamp Arena 2026» الفرق في بيئة تنافسية بين «الهجوم» و«الدفاع»، صُممت لاختبار الخبرة التقنية والعمل الجماعي والقدرة على الاستجابة تحت الضغط.
بدأت المسابقة بسلسلة من التحديات من نوع CTF ركزت على الأمن الهجومي. وكان كل تحدٍ تم حله يتطلب من الفرق تحديد ثغرة أمنية في البيئة المستهدفة واستغلالها بنجاح، مما أكسبهم نقاطًا وأظهر قدرتهم على تحويل تحليل الثغرات الأمنية إلى نتائج عملية.
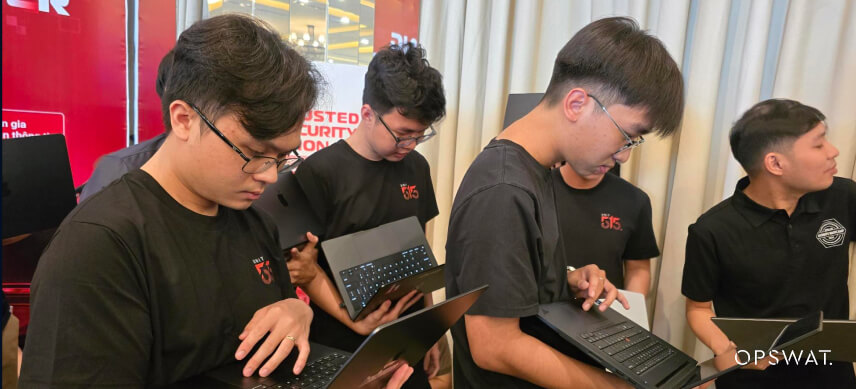
ومن هناك، اتخذت المسابقة منحىً أكثر تعقيدًا. فقد تم تزويد الفرق ببنية تحتية تمثل مؤسسة تعرضت لهجوم ببرنامج فدية، وكان عليها التحقيق في الاختراق، واستعادة الأنظمة الحيوية، ومعالجة الثغرات الأمنية، والحفاظ على توفر الخدمة، والدفاع عن نفسها في مواجهة الفرق المنافسة.
وفي الوقت نفسه، كان بإمكان الفرق تحليل خوادم الفرق الأخرى ومهاجمتها. وكان الاختراق الناجح يمنح نقاطًا للفريق المهاجم، بينما يقلل من رصيد الفريق الذي يتعرض للهجوم، مما يخلق دورة مستمرة من الهجوم والدفاع والإصلاح والتكيف طوال فترة المسابقة.
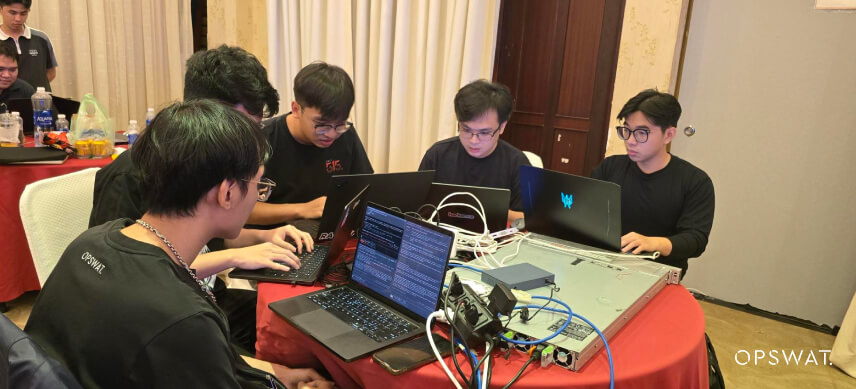
جمعت منصة «أرينا» بين تخصصات متعددة في مجال الأمن السيبراني في بيئة واحدة، بدءًا من الأمن الهجومي والدفاعي وصولاً إلى الاستجابة للحوادث، وتحليل نقاط الضعف، وإدارة الأنظمة، واتخاذ القرارات السريعة.
بالنسبة لوحدة 515 التابعة لـ «OPSWAT »، كانت هذه فرصة لتطبيق نفس المنهجية التي نتبعها في أبحاث الثغرات الأمنية واختبارات الاختراق: تحديد نقاط الضعف، والتحقق من التأثير الفعلي، وفهم كيفية عمل الهجمات، واستخدام تلك المعرفة لتعزيز الدفاعات.
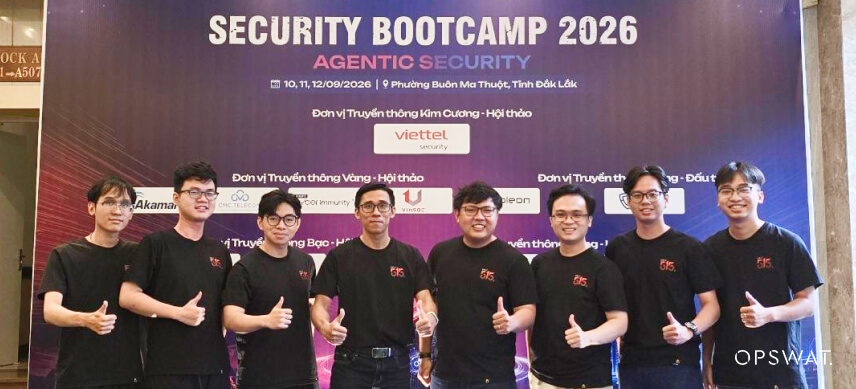
كانت هذه هي السنة الثانية التي تشارك فيها «الوحدة 515» في مسابقة «Security Bootcamp Arena»، وللسنة الثانية على التوالي، كانت «الوحدة 515» أول فريق ينجح في إكمال جميع التحديات الأمنية الهجومية.
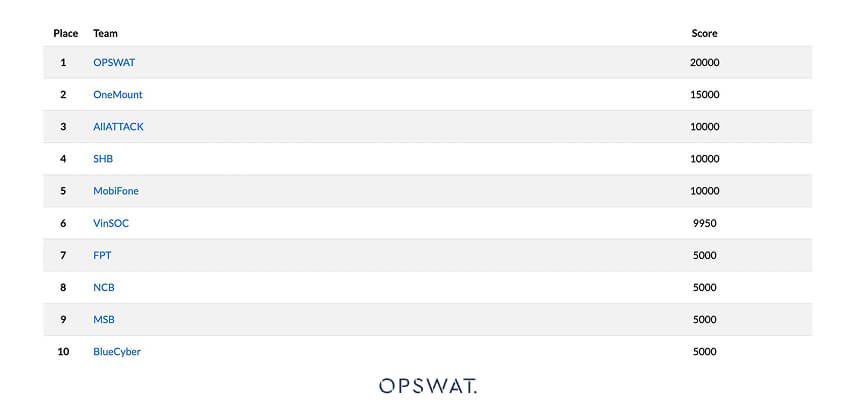
هذا العام، جمعت الوحدة 515 بين خبرتها القوية في مجال الأمن الهجومي والاستخدام الفعال لوكلاء الذكاء الاصطناعي من أجل العمل بسرعة أكبر، والتكيف بسرعة، والمنافسة على مستوى أعلى. وقد فخرنا بحصولنا على الجائزة الثانية في مسابقة «Security Bootcamp Arena 2026»، من بين ما يقرب من 30 فريقًا للأمن السيبراني من مؤسسات مختلفة.
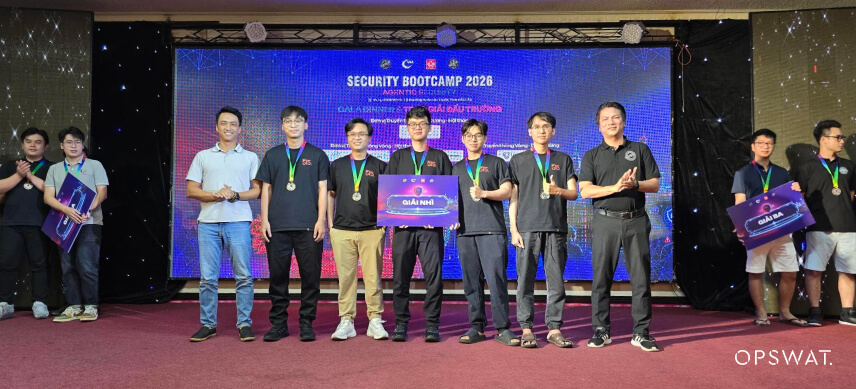
وبغض النظر عن الترتيب، أكدت مسابقة «أرينا» درسًا مهمًا لفريقنا: إن الأمن السيبراني الفعال يتطلب فهم جانبي المعادلة: كيف يمكن اختراق الأنظمة، وكيف يمكن استعادتها وتقويتها والدفاع عنها ضد تلك التقنيات نفسها.
ما استفدناه من «معسكر التدريب الأمني 2026»
خلال المحادثات والمناقشات الفنية والمسابقات، برزت عدة مواضيع بالنسبة لفريقنا.
أصبحت الذكاء الاصطناعي جزءًا لا يتجزأ من جانبي الأمن السيبراني.
إن التقنيات نفسها التي تساعد المدافعين على تحليل الحوادث وأتمتة العمليات الأمنية يمكن أن تساعد الفرق الهجومية على تسريع عمليات الاستطلاع واكتشاف الثغرات الأمنية وتحليل مسارات الهجوم.
أصبحت القدرة على التوسع إحدى القدرات الأمنية.
تتيح الذكاء الاصطناعي للباحثين تحليل الأهداف والبيانات التقنية على نطاق لا يمكن لعمليات العمل اليدوية التقليدية أن تضاهيه بسهولة. ويكمن التحدي في ضمان ألا تأتي السرعة المتزايدة على حساب الدقة والتحقق من الصحة.
تزداد أهمية الخبرة البشرية أكثر فأكثر. فمع اكتساب الذكاء الاصطناعي مزيدًا من الاستقلالية، يتعين على الباحثين أن يفهموا متى يمكنهم الوثوق باستنتاجاته، ومتى يتعين عليهم التشكيك فيها، ومتى يتطلب الأمر إجراء تحقيق يدوي أكثر تعمقًا.
يجب أن تظل الأبحاث الأمنية عملية.
سواء كان الأمر يتعلق بتحليل مسار هجوم تم إنشاؤه بواسطة الذكاء الاصطناعي، أو التحقيق في ثغرة أمنية، أو الاستجابة لحادث محاكاة لبرنامج فدية، فإن القيمة الحقيقية تكمن في اختبار كل نتيجة على النظام الفعلي: يجب أن يتم تنفيذ مسار الهجوم، ويجب أن تنجح عملية الاستغلال، ويجب أن تصمد عملية الاستعادة.
وأخيرًا، فإن المجتمع لا يقل أهمية عن التكنولوجيا.
يواصل «Security Bootcamp» توفير بيئة تتيح للباحثين والممارسين والمنظمات ومجتمع الأمن السيبراني الفيتنامي الأوسع نطاقًا تبادل الأفكار بحرية، ومشاركة الأبحاث التقنية، والتعلم من بعضهم البعض.
مواصلة الرحلة
بالنسبة للوحدة 515، كان «معسكر التدريب الأمني 2026» أكثر من مجرد فعالية.
كانت هذه فرصة لمشاركة نتائج أبحاثنا، واختبار قدراتنا في مواجهة فرق أمنية موهوبة أخرى، والتعلم من المجتمع الأوسع، والاطلاع عن كثب على السرعة التي يغير بها الذكاء الاصطناعي مجال الأمن السيبراني.
بدءًا من أبحاث استغلال الثغرات الأمنية بعد إصدار التصحيحات في عام 2025 وصولاً إلى الأبحاث الأمنية المدعومة بالذكاء الاصطناعي و"الأمن الوكالي" في عام 2026، يظل تركيزنا كما هو: استكشاف تقنيات الهجوم الناشئة، وفهم كيفية تغيير التقنيات الجديدة لمشهد التهديدات، وتحويل الأبحاث إلى معرفة أمنية عملية.
كان الفوز بالجائزة الثانية في «Security Bootcamp Arena» ختامًا لا يُنسى لفعاليات هذا العام، لكن المحادثات والرؤى الفنية والدروس التي اكتسبناها لا تقل قيمةً عن ذلك.
وترتبط هذه الدروس ارتباطًا وثيقًا بالطريقة التي تعمل بها شركة « OPSWAT » على دمج الذكاء الاصطناعي في الجيل القادم من حماية البنية التحتية الحيوية. ومن خلال منصة « MetaDefender » المدعومة بالذكاء الاصطناعي، تجمع « OPSWAT » بين الذكاء الاصطناعي ونهج «الثقة الصفرية» الذي يضع الوقاية في المقام الأول، لمساعدة المؤسسات على فحص البيانات وتطهيرها والتحقق منها والتحكم فيها قبل أن تتوغل أكثر في البيئات الحيوية.
مع استمرار الذكاء الاصطناعي في إعادة تشكيل مجال الأمن السيبراني، تزداد أهمية الصلة بين البحث والحماية في الواقع. وستواصل الوحدة 515 استكشاف التهديدات الناشئة وتقنيات الأمن القائمة على الذكاء الاصطناعي، مع المساعدة في تحويل تلك الرؤى إلى تقنيات أكثر قوة و حلول لحماية البنية التحتية الحيوية في العالم.